
Wat is DNS-kaping? Detectie- en preventiestrategieën
DNS-kaping leidt gebruikers om naar kwaadaardige websites. Ontdek hoe deze aanval werkt en hoe u uw organisatie ertegen beschermt.

DNS-kaping is een cyberaanval die gebruikers van legitieme websites omleidt naar kwaadaardige websites. Deze gids legt uit hoe DNS-kaping werkt, wat de mogelijke gevolgen zijn en hoe u de aanval voorkomt.
Ontdek waarom veilige DNS-configuraties en monitoring belangrijk zijn. Inzicht in DNS-kaping is essentieel om online bedrijfsmiddelen te beveiligen en gebruikers tegen phishingaanvallen te beschermen.
 Opfrisser: wat is DNS ook alweer?
Cyberbeveiliging is complex. Daarom frissen we de belangrijkste begrippen kort op. DNS, of Domain Name System, zet een leesbare domeinnaam zoals www.yourcompany.com om in een numeriek IPv4- of IPv6-adres. Browsers, routers en servers gebruiken die adressen om web- en e-mailinhoud af te leveren.
De oudere IPv4-adressen zijn de bekende 32-bits adressen die u waarschijnlijk eerder hebt gezien. Ze bestaan uit vier segmenten, gescheiden door punten. Bijvoorbeeld:
168.192.1.1
De nieuwere IPv6-adressen zijn 128-bits adressen in hexadecimale notatie. Ze bestaan uit 8 segmenten, gescheiden door dubbele punten, en kunnen er zo uitzien:
a8:c0:00:00:00:00:01:01
Maar dat hoeft niet! In IPv6-adressen kan een dubbel dubbelpunt opeenvolgende nullen vervangen. Ook nullen aan het begin van een segment kunnen worden weggelaten. Daardoor variëren IPv6-adressen aanzienlijk in lengte. Het bovenstaande adres wordt in de praktijk zo weergegeven:
a8:c0::1:1
Hoe werkt dit precies? Hoe worden domeinnamen numerieke IPv4- en IPv6-adressen? Wanneer uw browser of een ander netwerkapparaat een domeinnaam ontvangt, begint een reeks DNS-zoekopdrachten. Die begint bij lokale caches en verloopt vervolgens via verschillende DNS-servers: recursieve resolvers, rootnaamservers, servers voor topleveldomeinen en autoritatieve naamservers. Aan het einde van dit proces ontvangt de client het IP-adres van het opgegeven domein.
Wat is DNS-kaping?
Op elk van deze punten, en in elke cache onderweg, kan een aanvaller een DNS-server kapen of de cache manipuleren zonder dat de client die het verzoek doet iets merkt.
Als u uw DNS niet zelf beheert, kan de externe partij die dat voor u doet (welke partij is dat ook alweer?) gehackt zijn zonder dat u het weet. Wanneer een aanvaller uw DNS kaapt, kan die al uw webverkeer en e-mailcommunicatie onderscheppen.
“de helft van de twintig grootste banken op basis van totale activa beheert de eigen DNS niet, maar laat dit over aan een mogelijk te hacken externe partij.” (Bron)
Dit kan op verschillende manieren gebeuren. Stel dat u uw website registreert bij een domeinregistrar. Ik gebruik een fictief voorbeeld: GoMummy.com. Deze registrar verkoopt u de domeinnaam yourcompany.com en koppelt die aan unieke IPv4- en IPv6-adressen. Uw domeinnaam heeft het topleveldomein (TLD) .com. Een autoritatieve naamserver bevat een A-record met uw unieke IP-adres.
In dit scenario kan een aanvaller uw DNS op verschillende punten kapen. Als de aanvaller de gezaghebbende naamserver compromitteert, kan die uw IP-adres wijzigen in een ander adres, zodat de DNS-zoekopdracht voor yourcompany.com naar de servers van de aanvaller verwijst. Iedereen die yourcompany.com in een browser invoert, komt dan op de website van de aanvaller terecht in plaats van op die van u. Daar kunnen uw bezoekers een exacte kopie van uw website aantreffen, maar dan onder controle van de aanvaller. Die kan de kopie gebruiken om inloggegevens te stelen, malware te verspreiden of onjuiste en schadelijke informatie over uw bedrijf te publiceren. In zo’n geval hebt u mogelijk ongeveer 4 uur – de time-to-live voor een DNS-zoekopdracht is doorgaans 14400 seconden – om de kaping te ontdekken en te corrigeren voordat die zich over het internet verspreidt.
Voorbeelden van DNS-kaping in de praktijk
Enkele voorbeelden van DNS-kaping in de praktijk:
- De SamSam-ransomwareaanval van 2018: Bij deze aanval richtten hackers zich op meerdere Amerikaanse zorgorganisaties. Via DNS-kaping leidden ze verkeer van legitieme websites om naar kwaadaardige domeinen die ransomware verspreidden.
- De DNS-kaping bij Cloudflare in 2019: Bij dit incident misbruikten hackers een kwetsbaarheid in de DNS-infrastructuur van Cloudflare. Ze leidden verkeer van verschillende websites, waaronder coinbase.com, om naar een kwaadaardig domein dat software voor het minen van cryptovaluta verspreidde.
- Het misbruik van de Exim-kwetsbaarheid in 2017: Bij dit incident misbruikten hackers een kwetsbaarheid in de Exim-mailserversoftware om controle te krijgen over de DNS-records van meerdere hostingproviders. Zo konden ze verkeer van legitieme websites omleiden naar kwaadaardige domeinen.
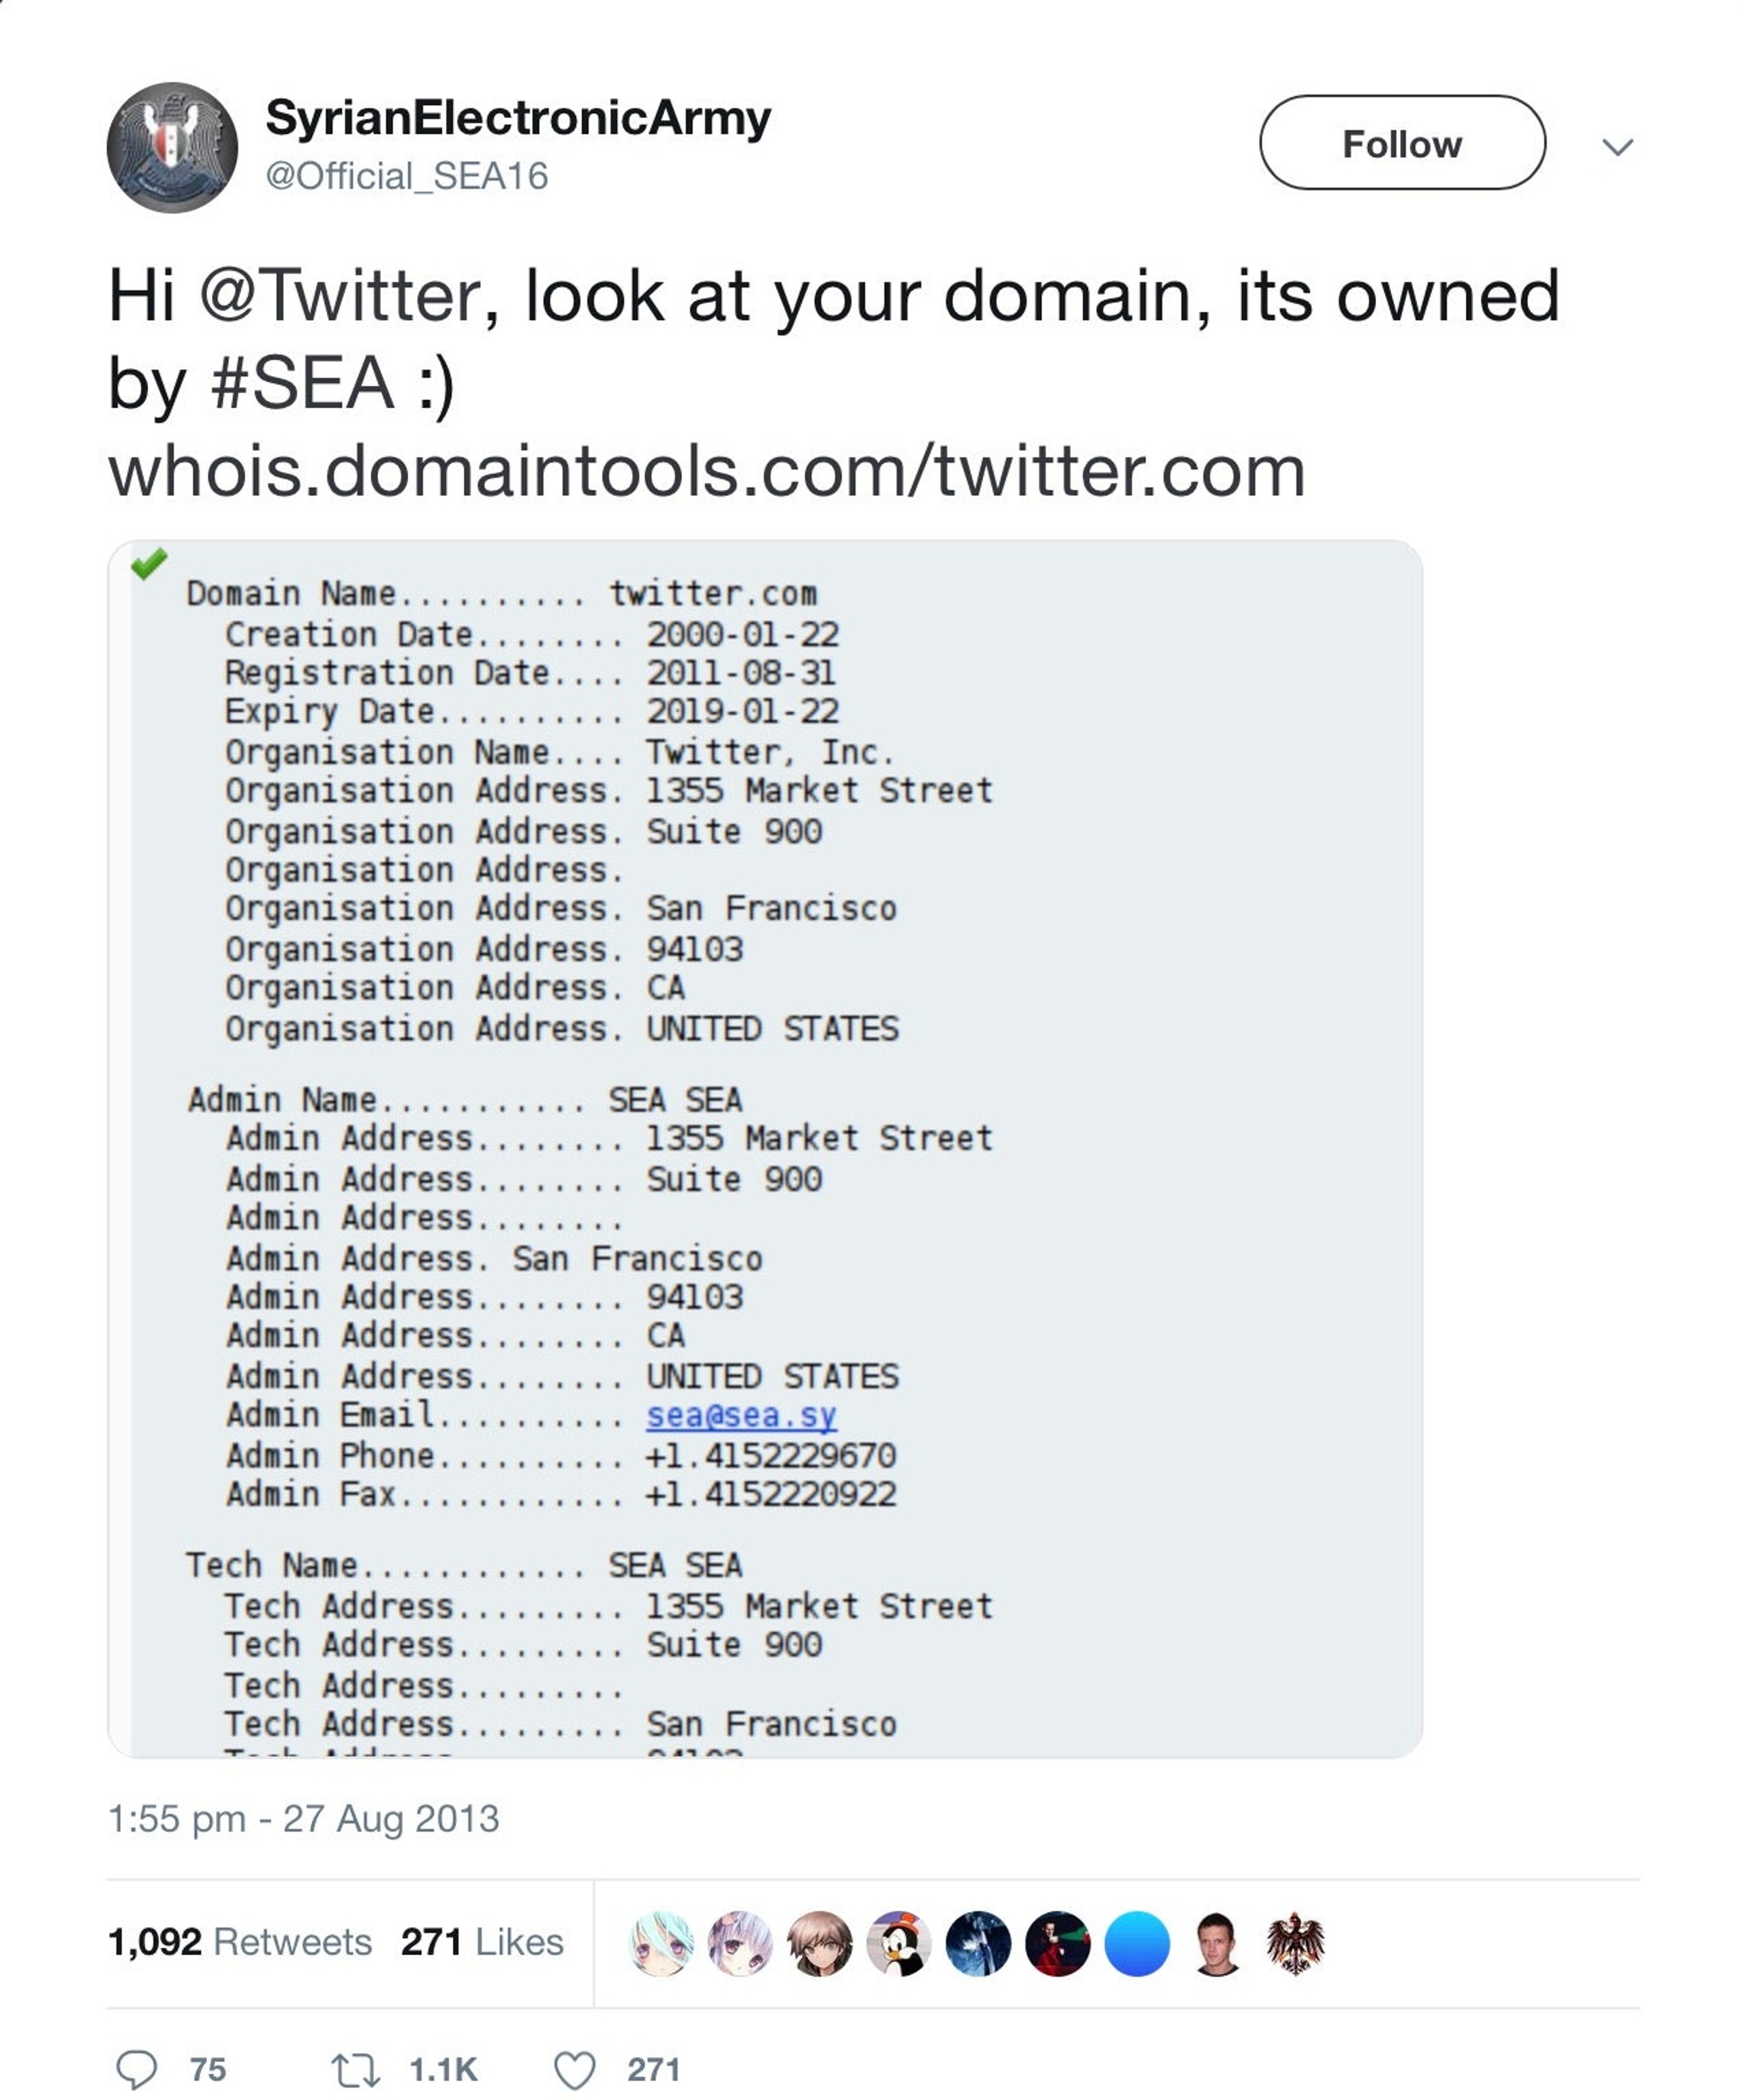
De kaping van A-records lijkt te zijn gebeurd bij een aanval op Twitter, de New York Times en de Huffington Post. Deze websites hadden dezelfde registrar: Melbourne IT. Hackerscollectief S.E.A. drong via een spearphishingcampagne binnen bij diens Amerikaanse verkooppartner en kreeg toegang tot de servers van de registrar. Vanaf daar konden de hackers de A-records van meerdere websites wijzigen.
In dat geval bleef de schade grotendeels beperkt tot vandalisme. Een aanval op de DNS-registratie van een Braziliaanse bank was veel ernstiger. De aanvallers maakten kwaadaardige kopieën van de websites van de bank, inclusief geldige https-certificaten, en hielden ongeveer vijf uur de controle. Gedurende die tijd werd iedere bezoeker van de URL's van de bank omgeleid naar de vervalste websites, die ook banktrojanmalware verspreidden.
Meer recent lijkt de Sea Turtle-campagne een door een staat gesteunde DNS-kapingscampagne te zijn die zich over 13 landen uitstrekt en minstens 40 publieke en private organisaties heeft getroffen. De dreigingsactoren achter Sea Turtle wijzigden A-records om slachtoffers om te leiden naar vervalste websites, waar ze vervolgens inloggegevens stalen.
Aanvallen met DNS-cachevergiftiging
In een ander scenario kan een aanvaller misschien het A-record bij uw DNS-registrar niet wijzigen, maar uw DNS wel kapen via cachevergiftiging. Een kwaadwillende of gecompromitteerde DNS-server tussen de computer van de gebruiker en de website die deze wil bezoeken, kan een ander adres teruggeven dan het werkelijke adres in het A-record.
Dit is in feite precies dezelfde techniek die wordt gebruikt door censuurinstanties zoals de “Great Firewall of China” en andere privacyondermijnende overheidsprogramma's; sommige internetproviders gebruiken deze tactiek ook regelmatig om geografische beperkingen op te leggen, advertenties te tonen, gegevens te verzamelen of het internetgebruik op andere manieren te controleren.
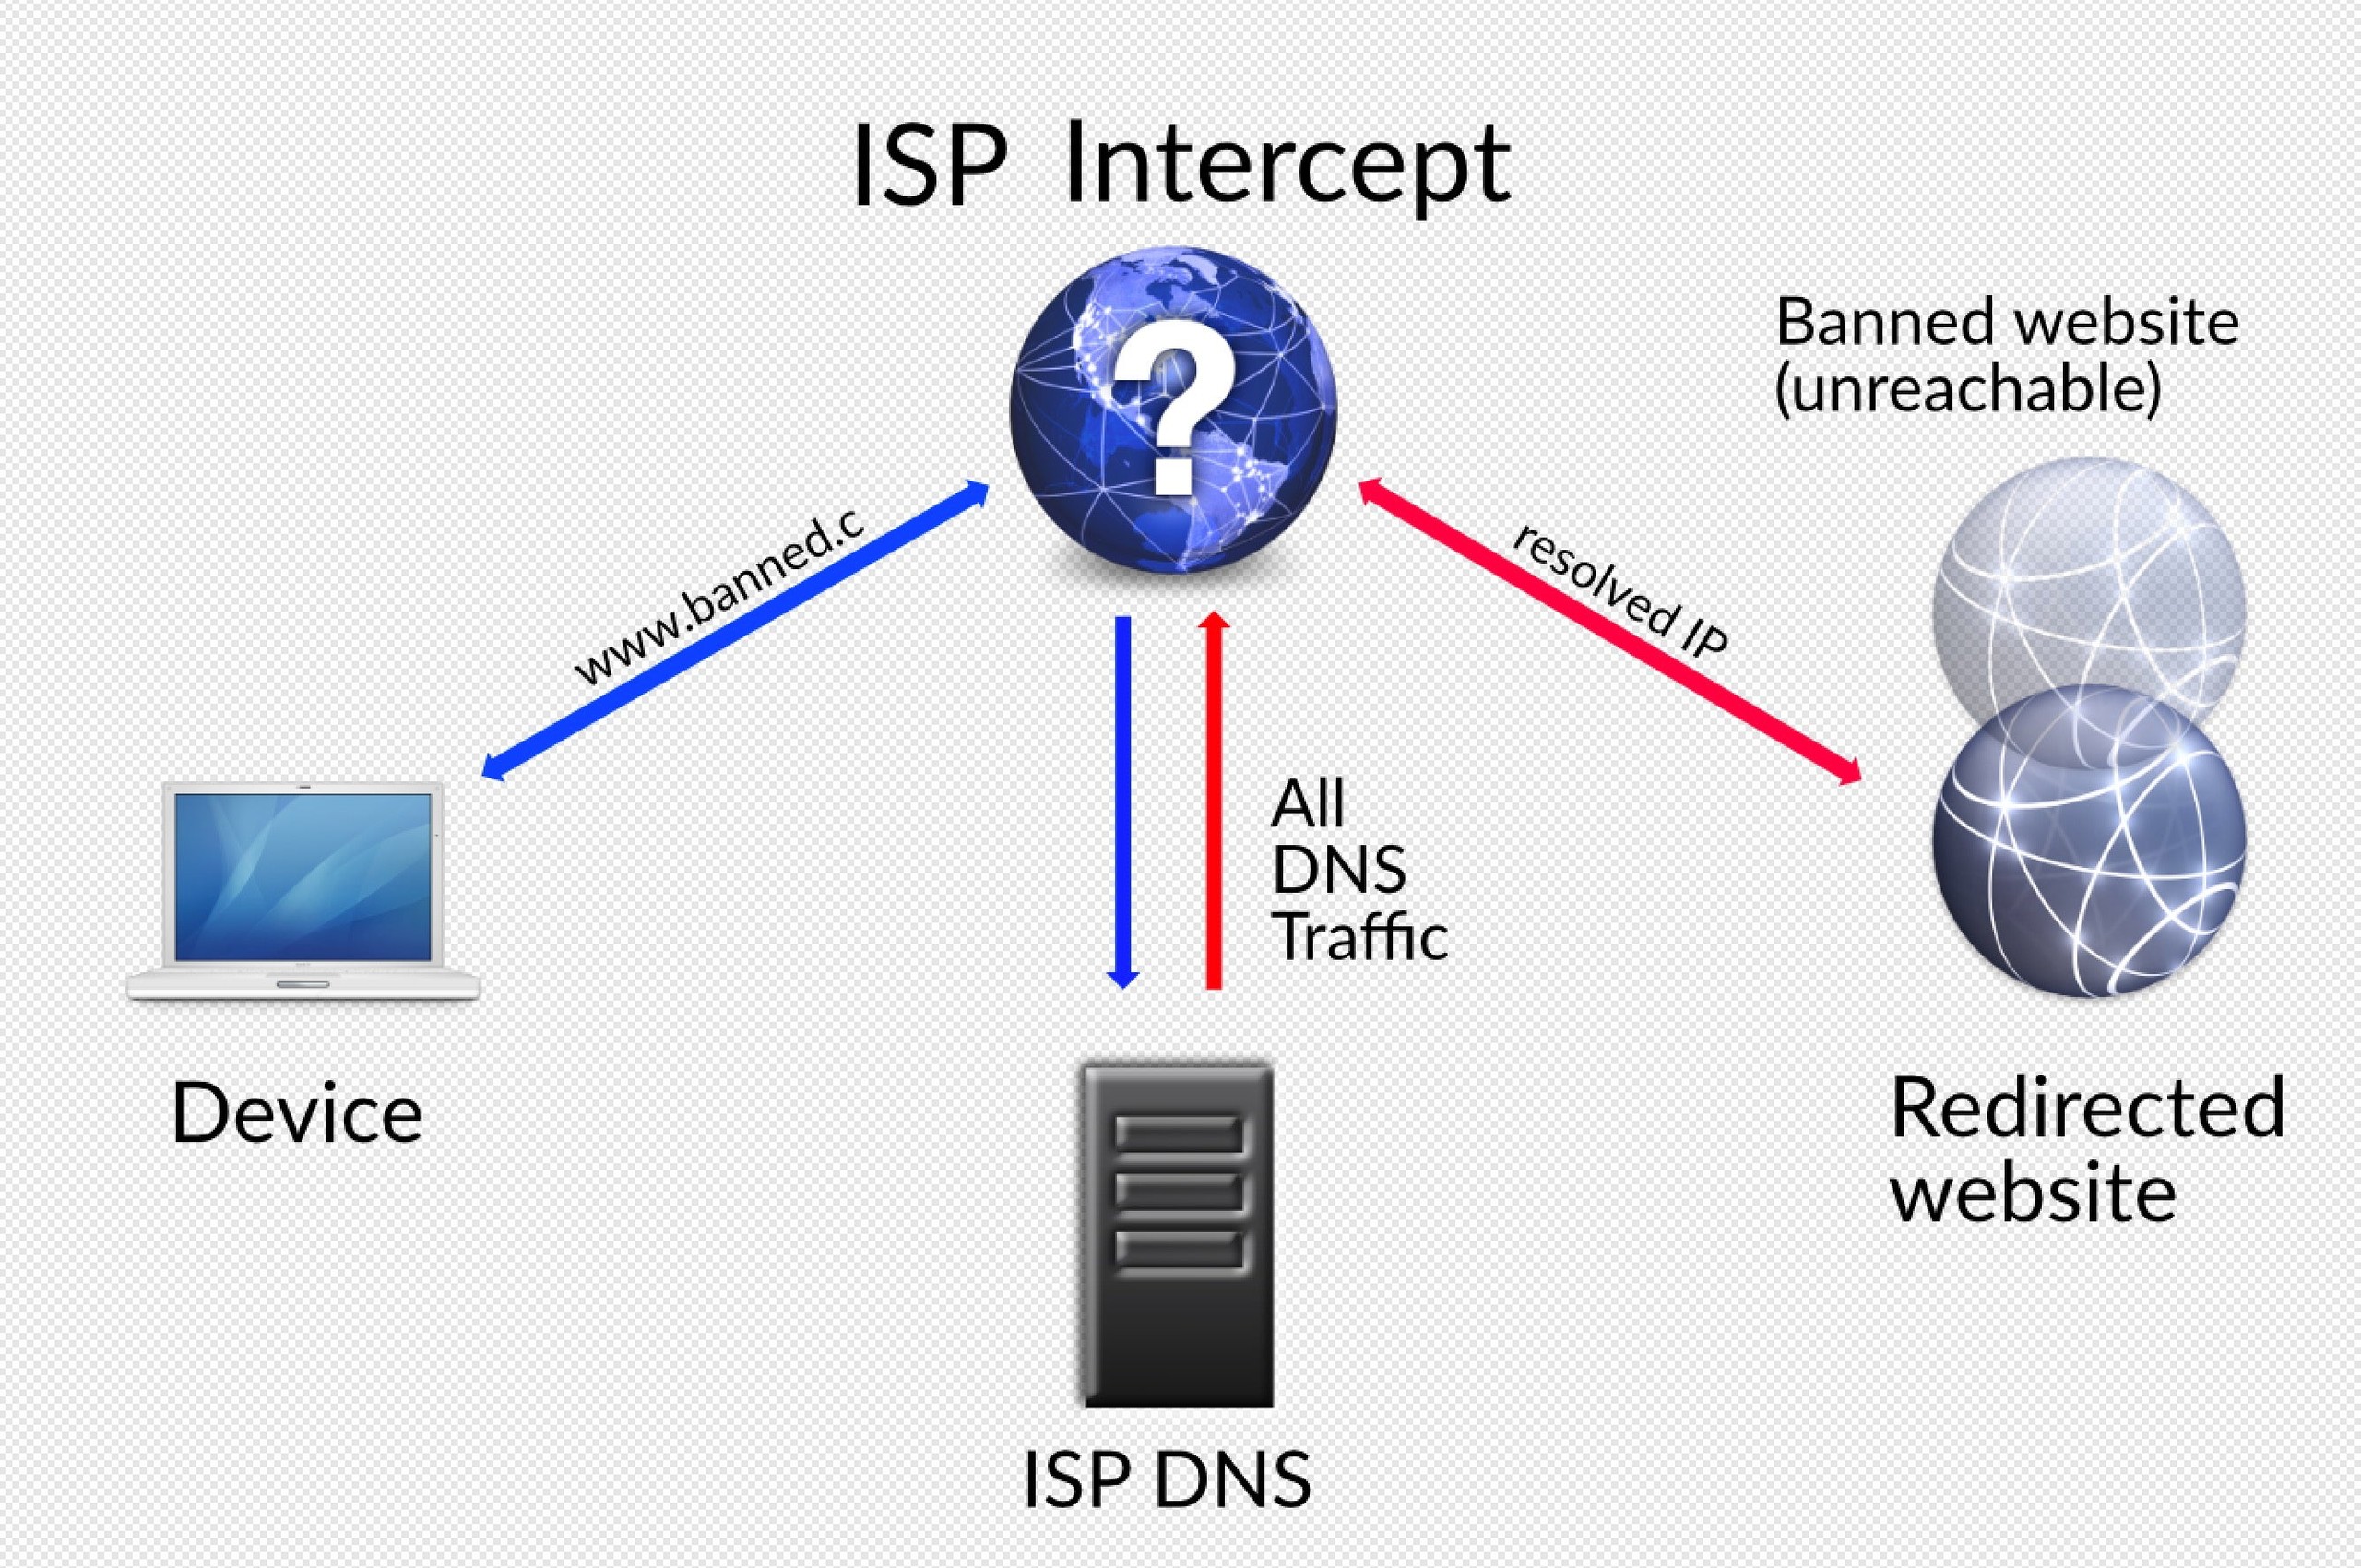
In de praktijk kan elke DNS-cache of DNS-lookupserver tussen het apparaat en de beoogde website de gebruiker naar een ander adres omleiden. Dat kan beginnen bij de router op het lokale netwerk – een van de vele risico's van openbare wifinetwerken – en doorlopen tot de rootnaamserver (ook wel ‘DNS-rootserver’).
DNS-kaping via routers en malware
In de bovenstaande voorbeelden bespraken we aanvallen buiten een netwerk dat u beheert, maar DNS-kapingen kunnen ook binnen uw netwerk plaatsvinden. Malware op een lokale computer kan de DNS-server wijzigen die de client gebruikt, waardoor de domeinnamen van een specifieke machine ten onrechte worden omgezet naar een IP-adres dat de aanvaller kiest. Als dreigingsactoren de router in uw netwerk binnendringen en daar de adressen van de DNS-servers wijzigen, kunnen ze met één enkele inbraak hetzelfde effect bereiken voor elke client op dat netwerk.
Een van de eenvoudigste manieren waarop malware de DNS-lookups van een apparaat manipuleert, is door het hosts-bestand te wijzigen. Het hosts-bestand heeft legitieme toepassingen, onder meer voor webontwikkeling, het blokkeren van inhoud en VM-software. Maar aanvallers kunnen er ook aangepaste IP-adressen voor elk domein mee vastleggen.
Hoe merkt u dat uw DNS is gekaapt?
Controleer regelmatig de inhoud van uw hosts-bestand. In Windows kunt u het hosts-bestand met Kladblok openen via C:windowssystem32driversetchosts.
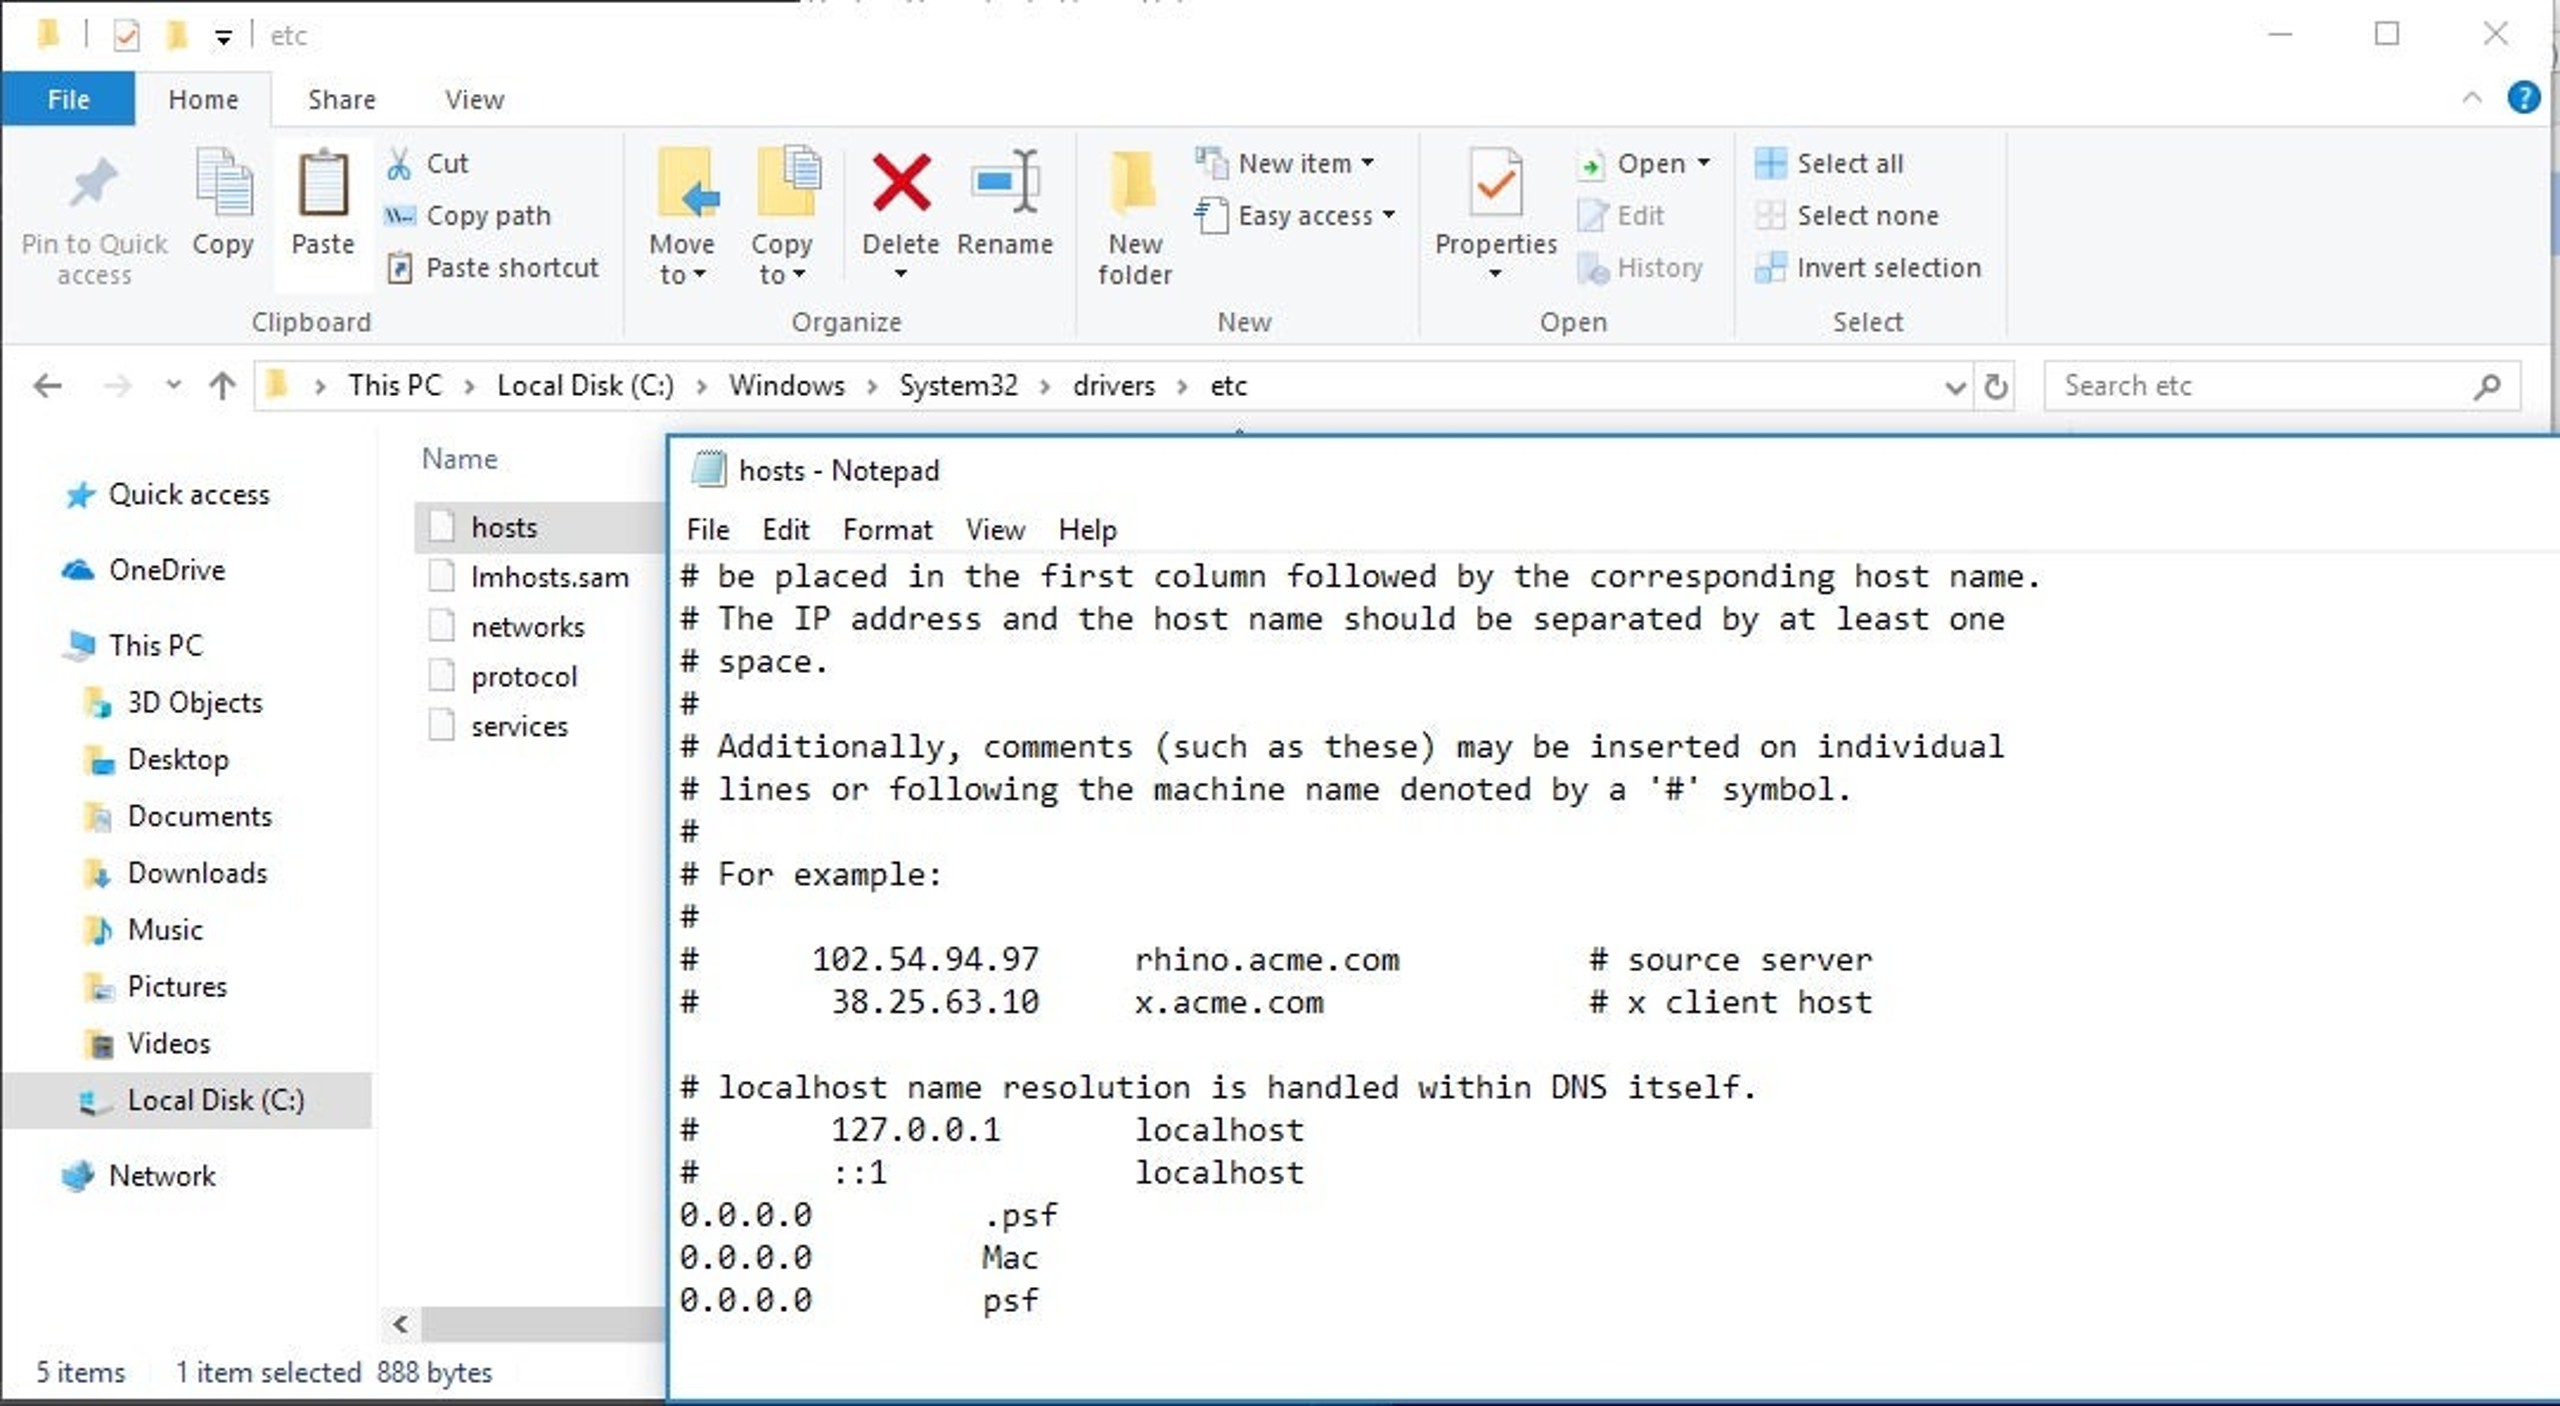
Bent u vertrouwd met PowerShell? Voer dan de opdracht cat uit voor hetzelfde bestandspad:
cat C:windowssystem32driversetchosts
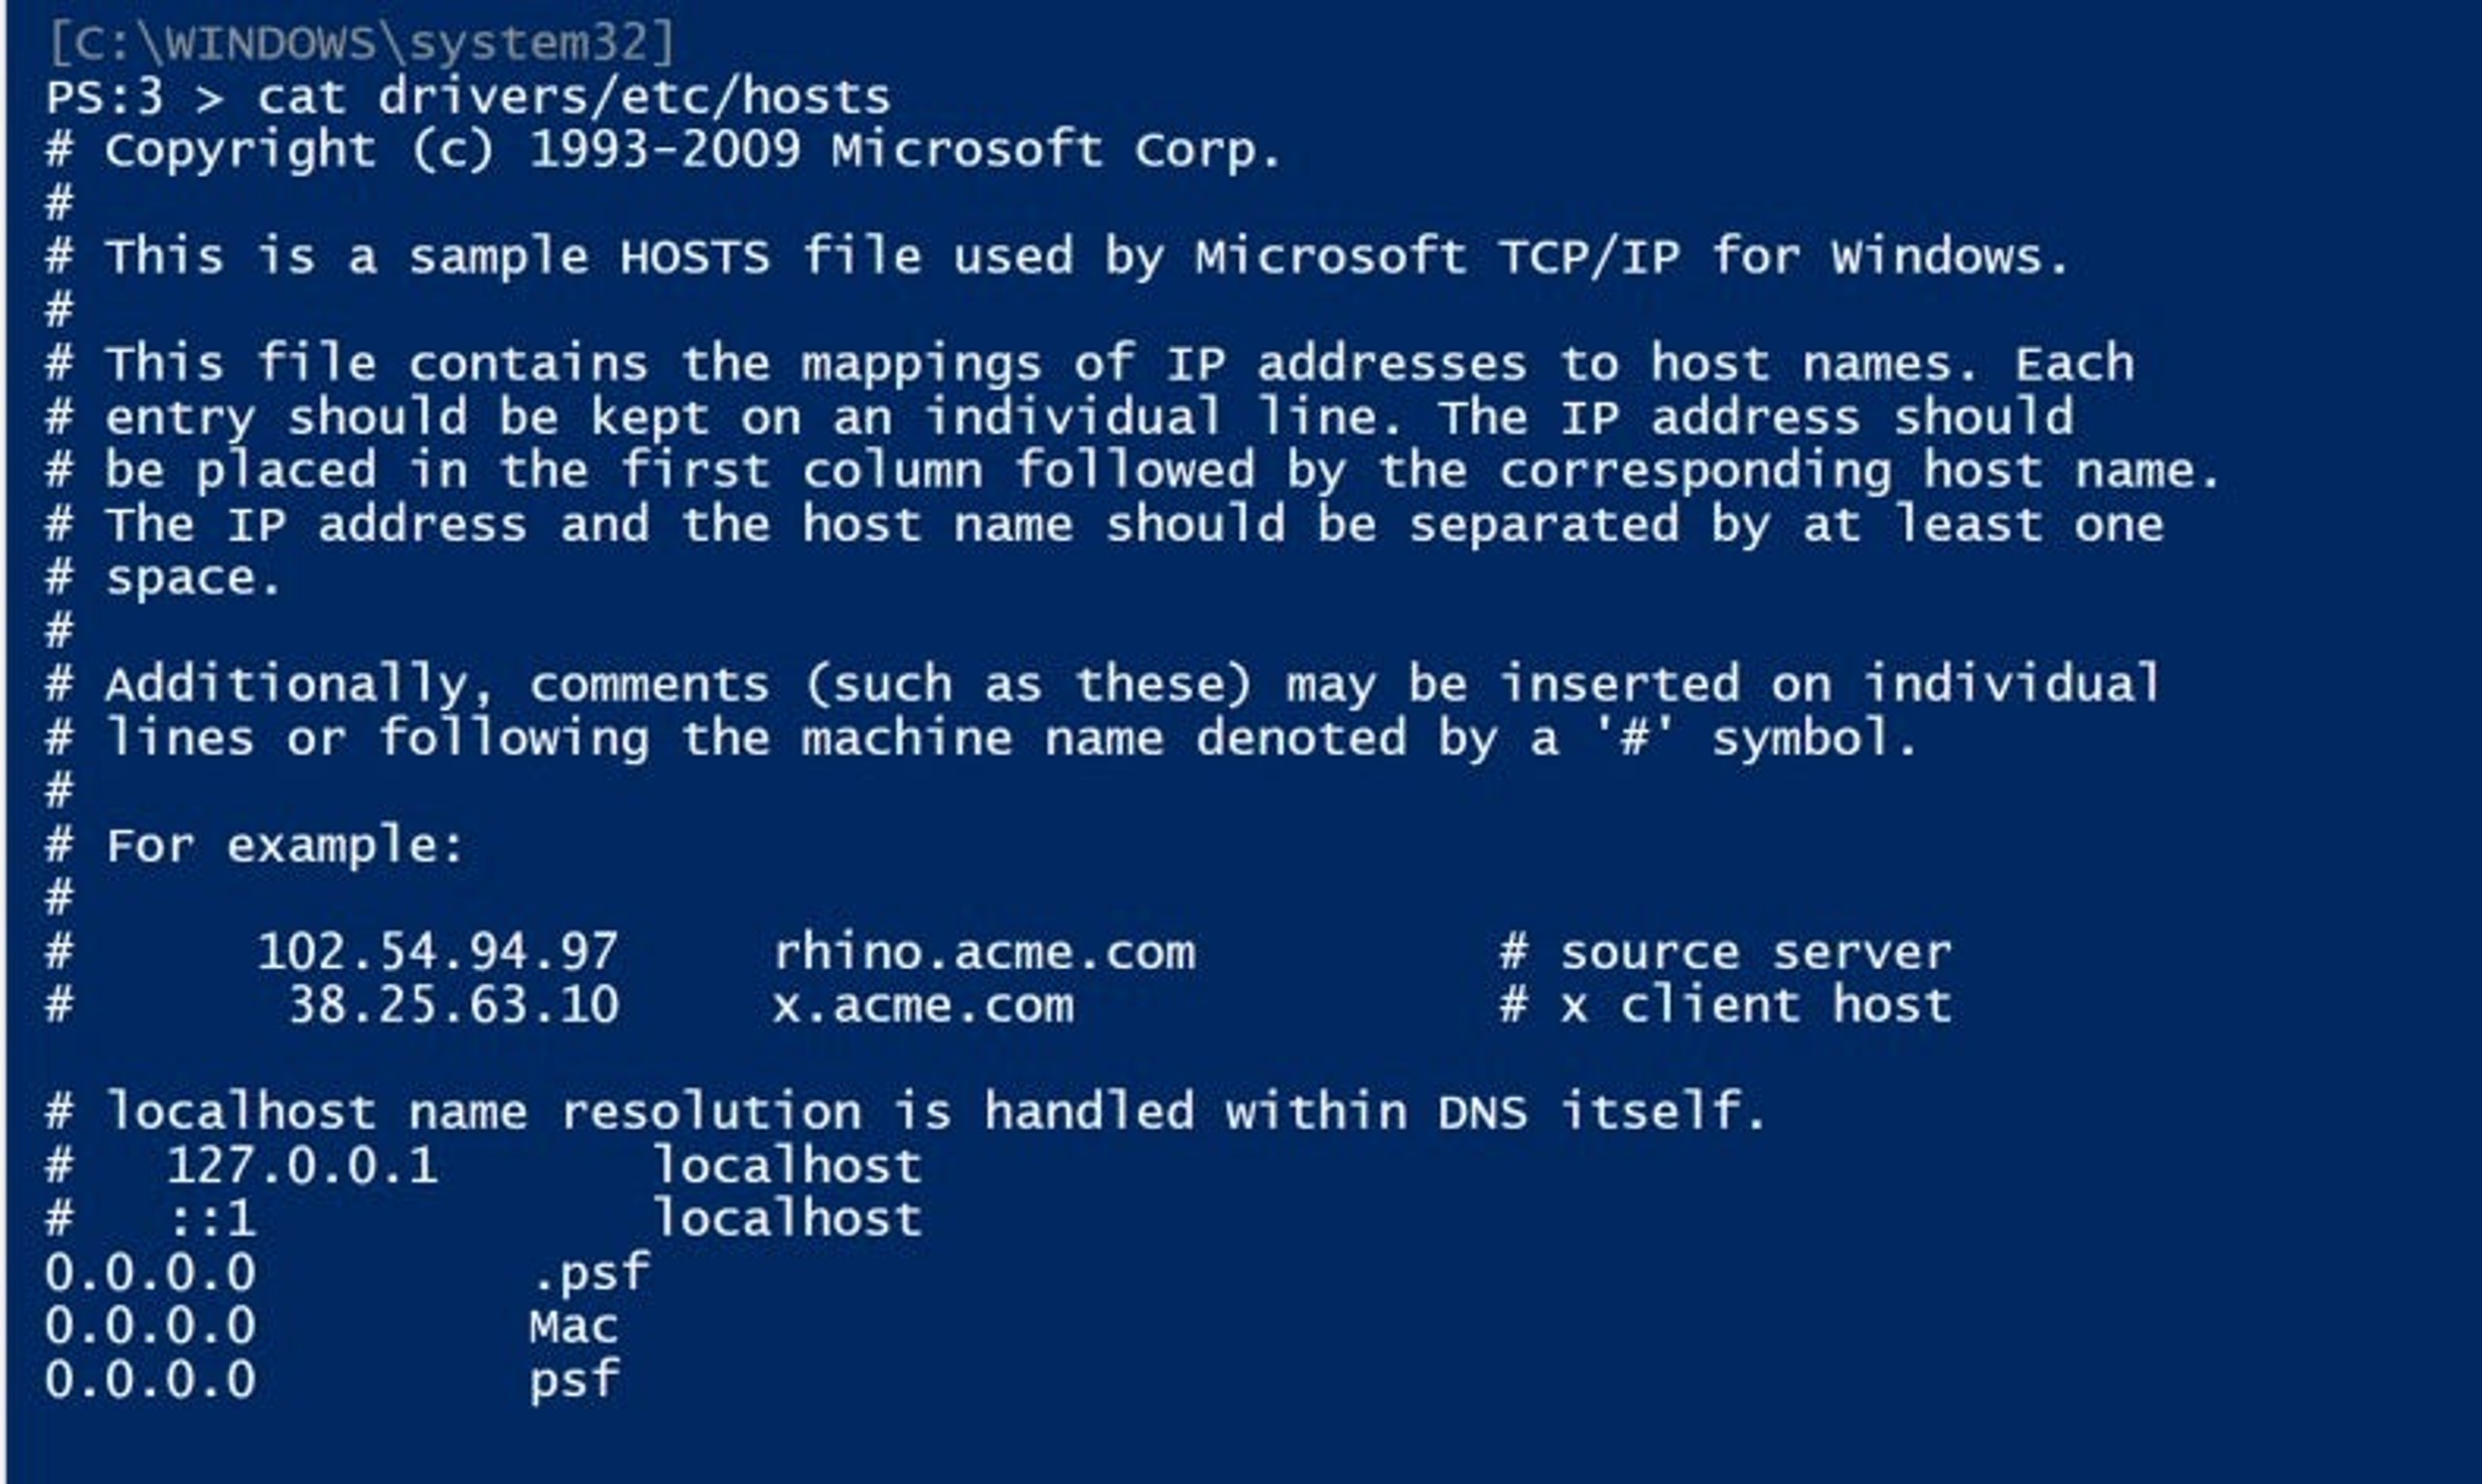
De opdracht
cat /etc/hosts
volstaat voor zowel Linux
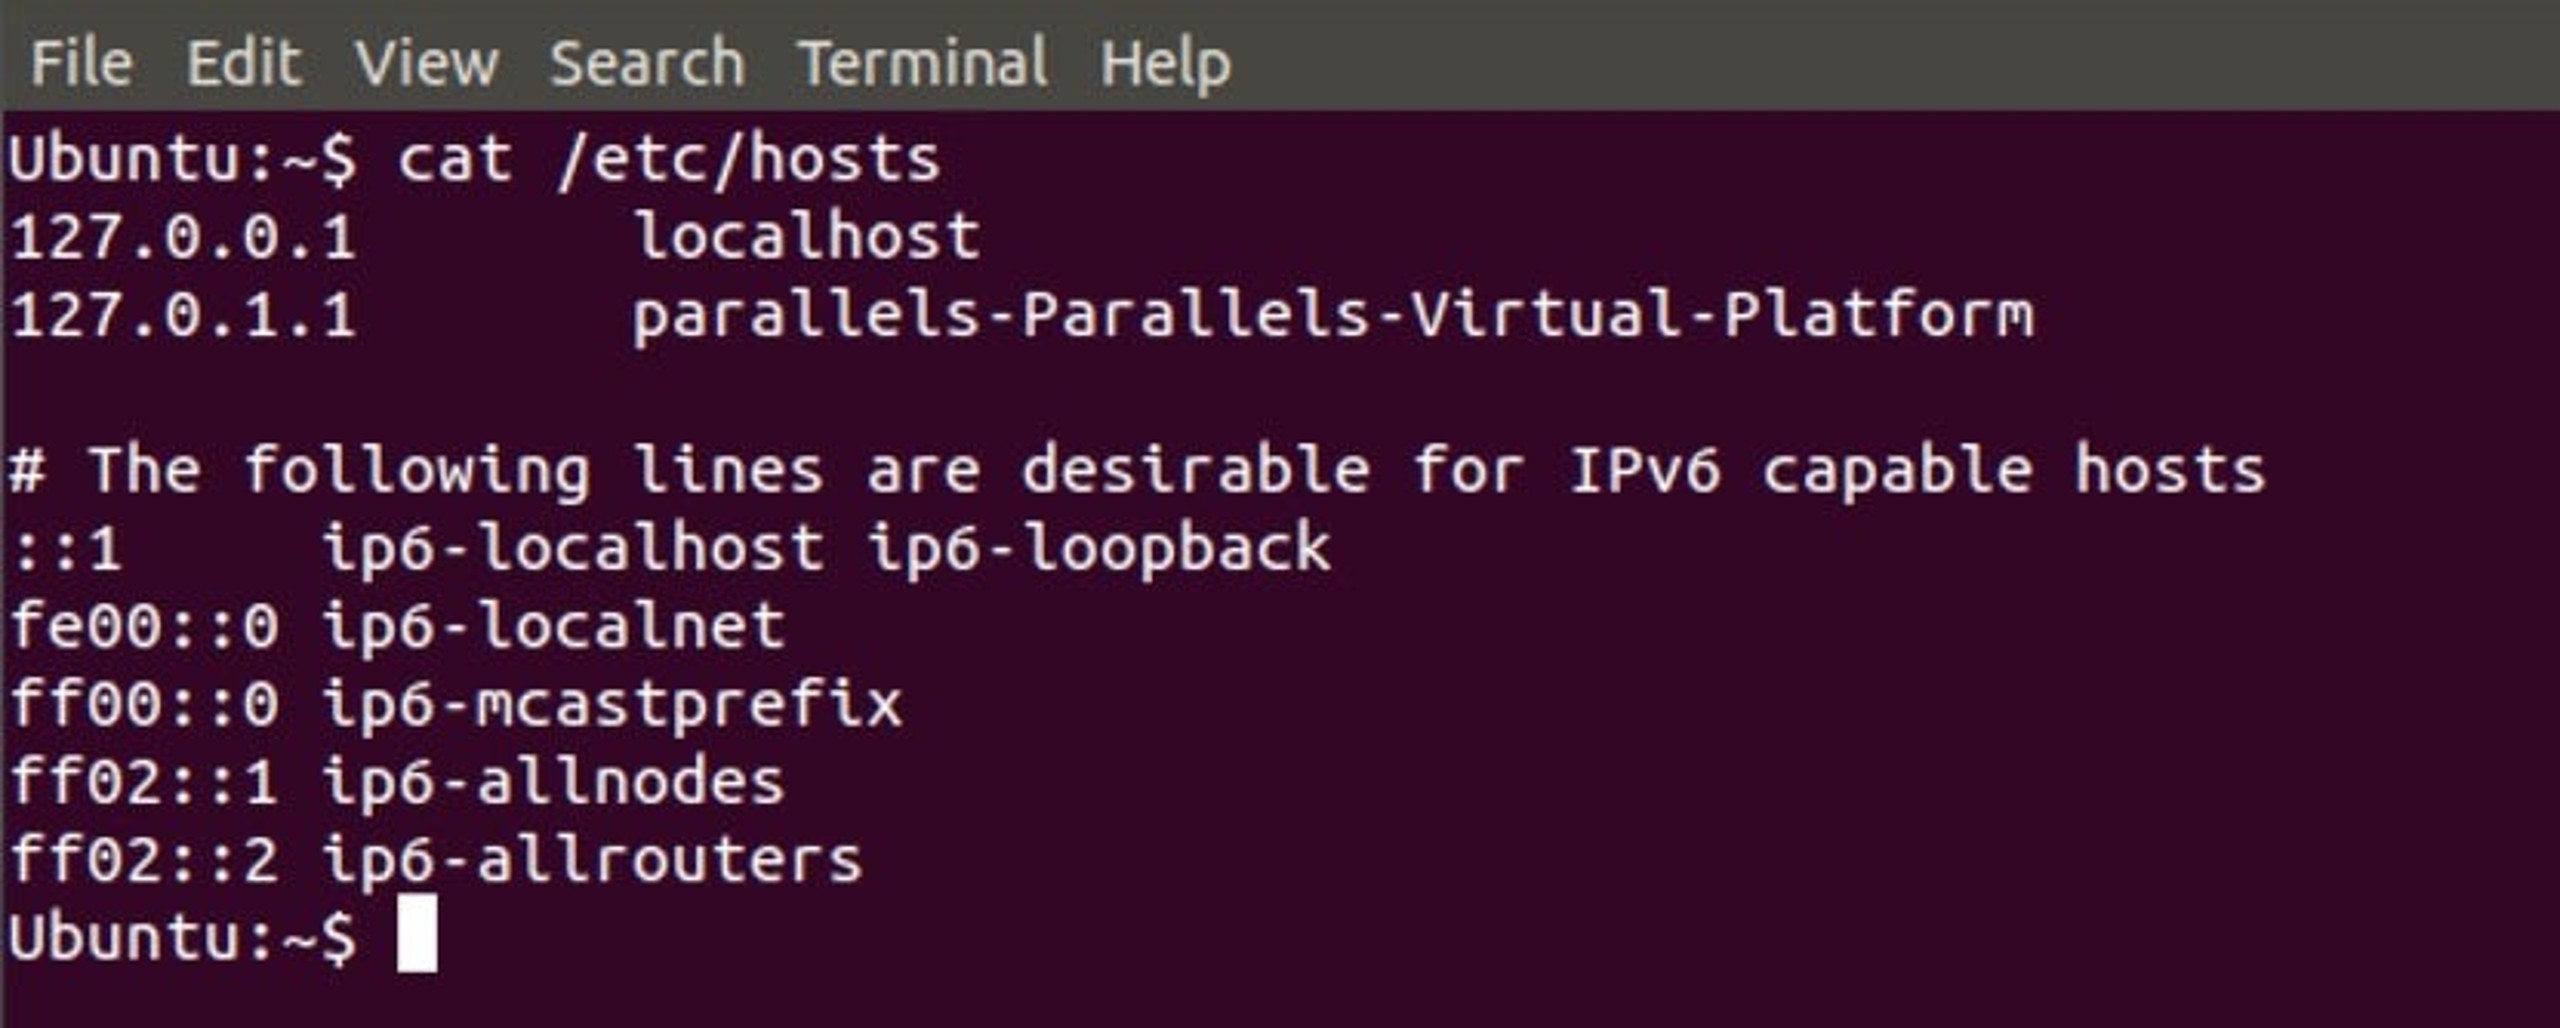
als macOS:
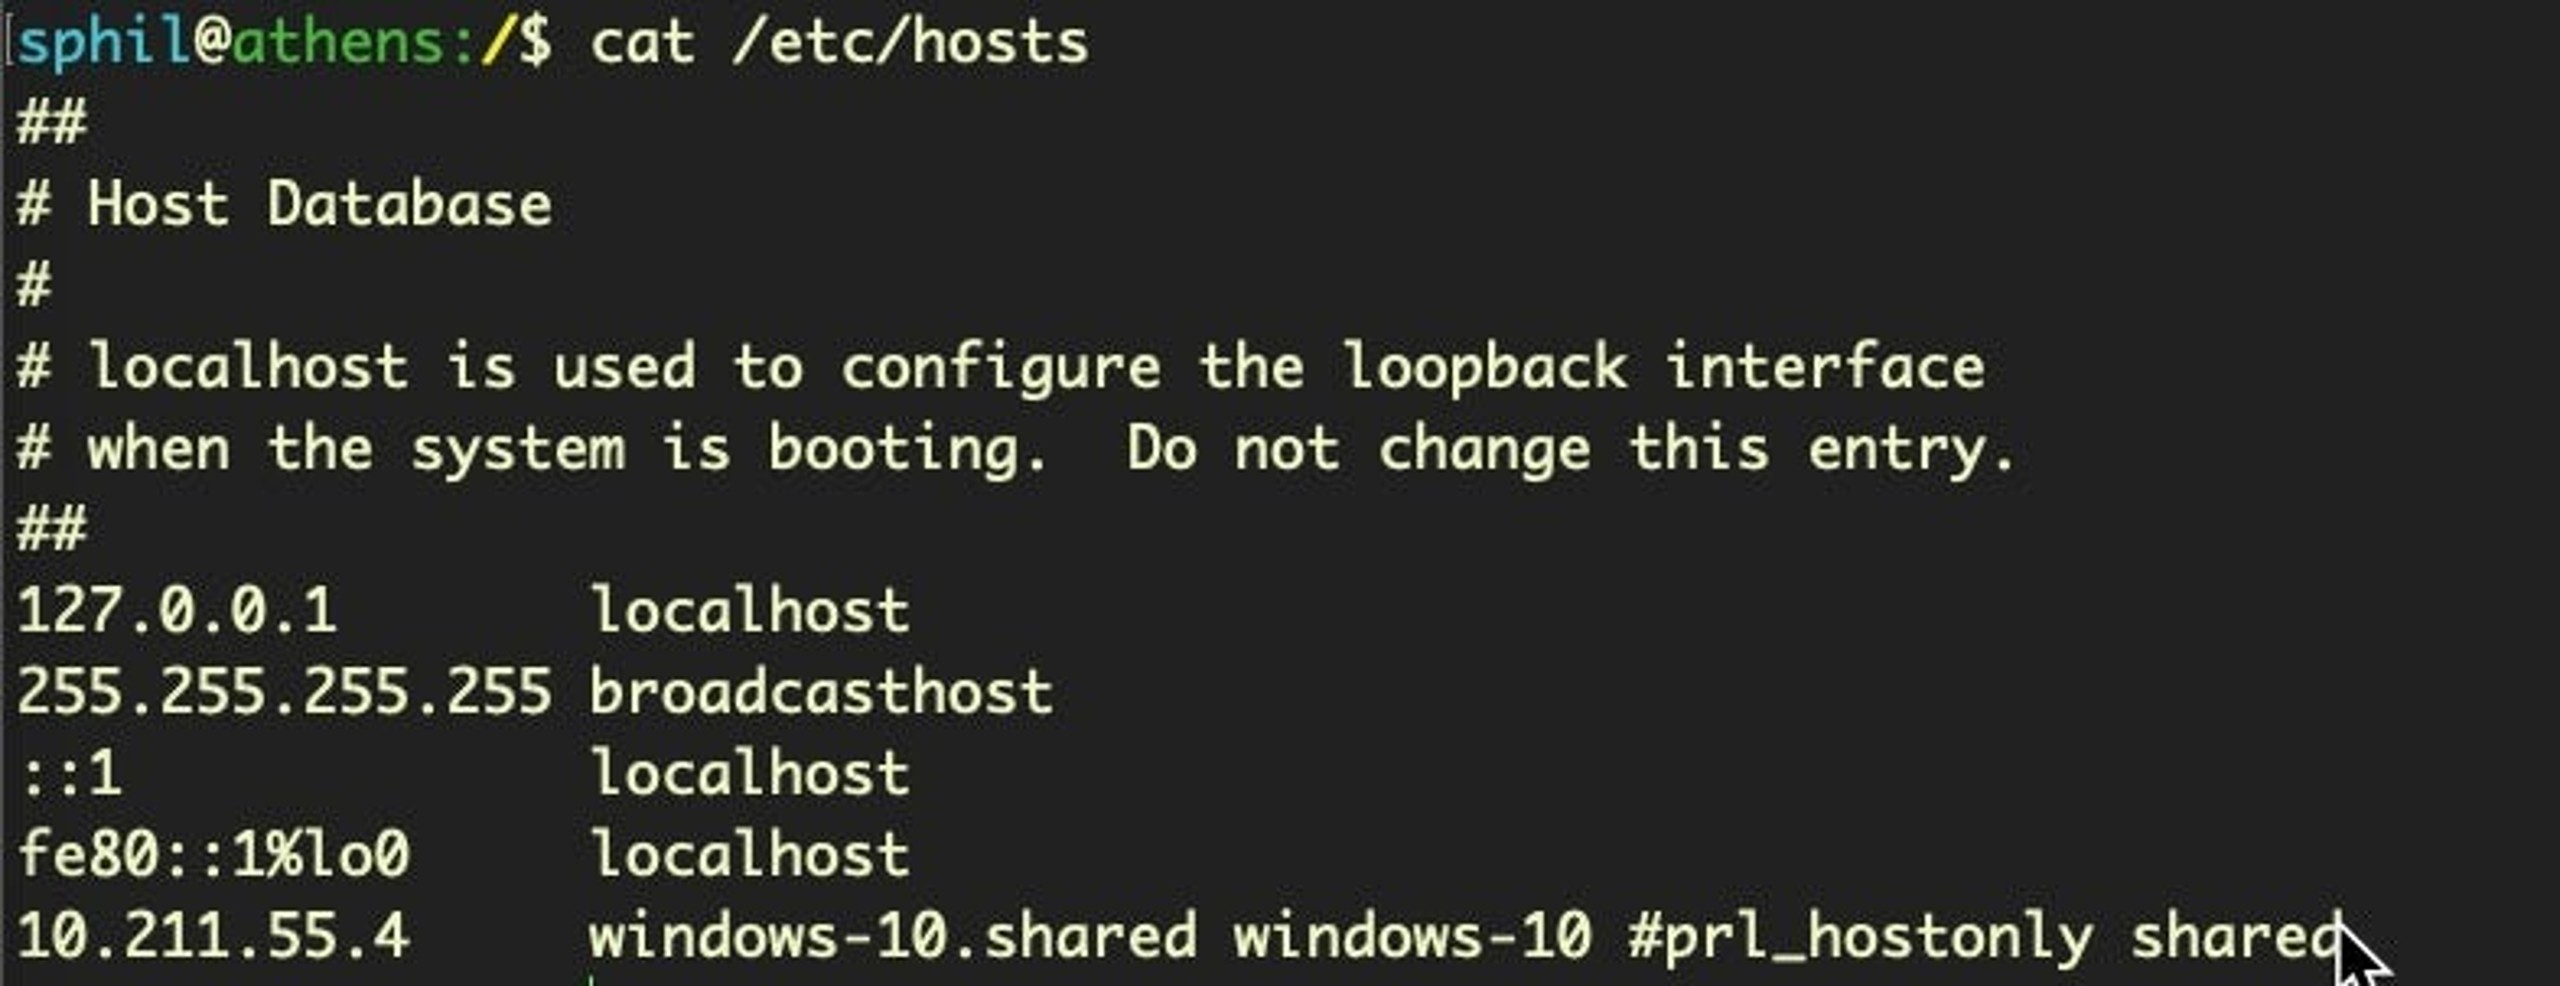
De afbeeldingen hierboven tonen standaard hosts-bestanden waarop VM-software is geïnstalleerd. Een aanvaller zou een regel als deze aan het hosts-bestand toevoegen:
<attackers IP address> google.com
Met zo'n regel worden alle aanvragen voor google.com op het apparaat direct naar het opgegeven IP-adres gestuurd, zonder verdere DNS-lookups of controles.
Lokale aanvallen kunnen ook aan het licht komen als u merkt dat uw browser trager wordt, u omleidt, websites niet bereikbaar zijn, pop-ups verschijnen of ander ongewoon gedrag optreedt. Wijzig de lokale DNS-instellingen op uw computer naar 8.8.8.8 en 8.8.4.4 (de openbare DNS van Google) of 1.1.1.1 en 1.0.0.1 (de openbare DNS van CloudFare) om te zien of dat verschil maakt. Gebruik daarnaast een goed beveiligingsproduct dat malware kan detecteren die DNS-instellingen wijzigt.
Eindgebruikers kunnen DNS-lookups buiten hun lokale netwerk met verschillende tools controleren. De website whoismydns.com biedt een gratis dienst die probeert vast te stellen welke server namens u DNS-aanvragen doet wanneer u de website whoismydns.com bezoekt. Hoewel het idee goed is, raden we aan voorzichtig te zijn met deze dienst.
Ten eerste lijkt er geen https-versie van de website te zijn. Daardoor kunt u niet betrouwbaar controleren of er onderweg met uw verbinding is geknoeid. Ten tweede kan een aanvaller die uw DNS-verkeer beheert, u zelfs naar een vervalste versie van whoismydns.com omleiden!
Vrijwel dezelfde waarschuwingen gelden voor deze website, die probeert vast te stellen of uw computer een van de duizenden apparaten is die nog steeds besmet zijn met DNSChanger malware.
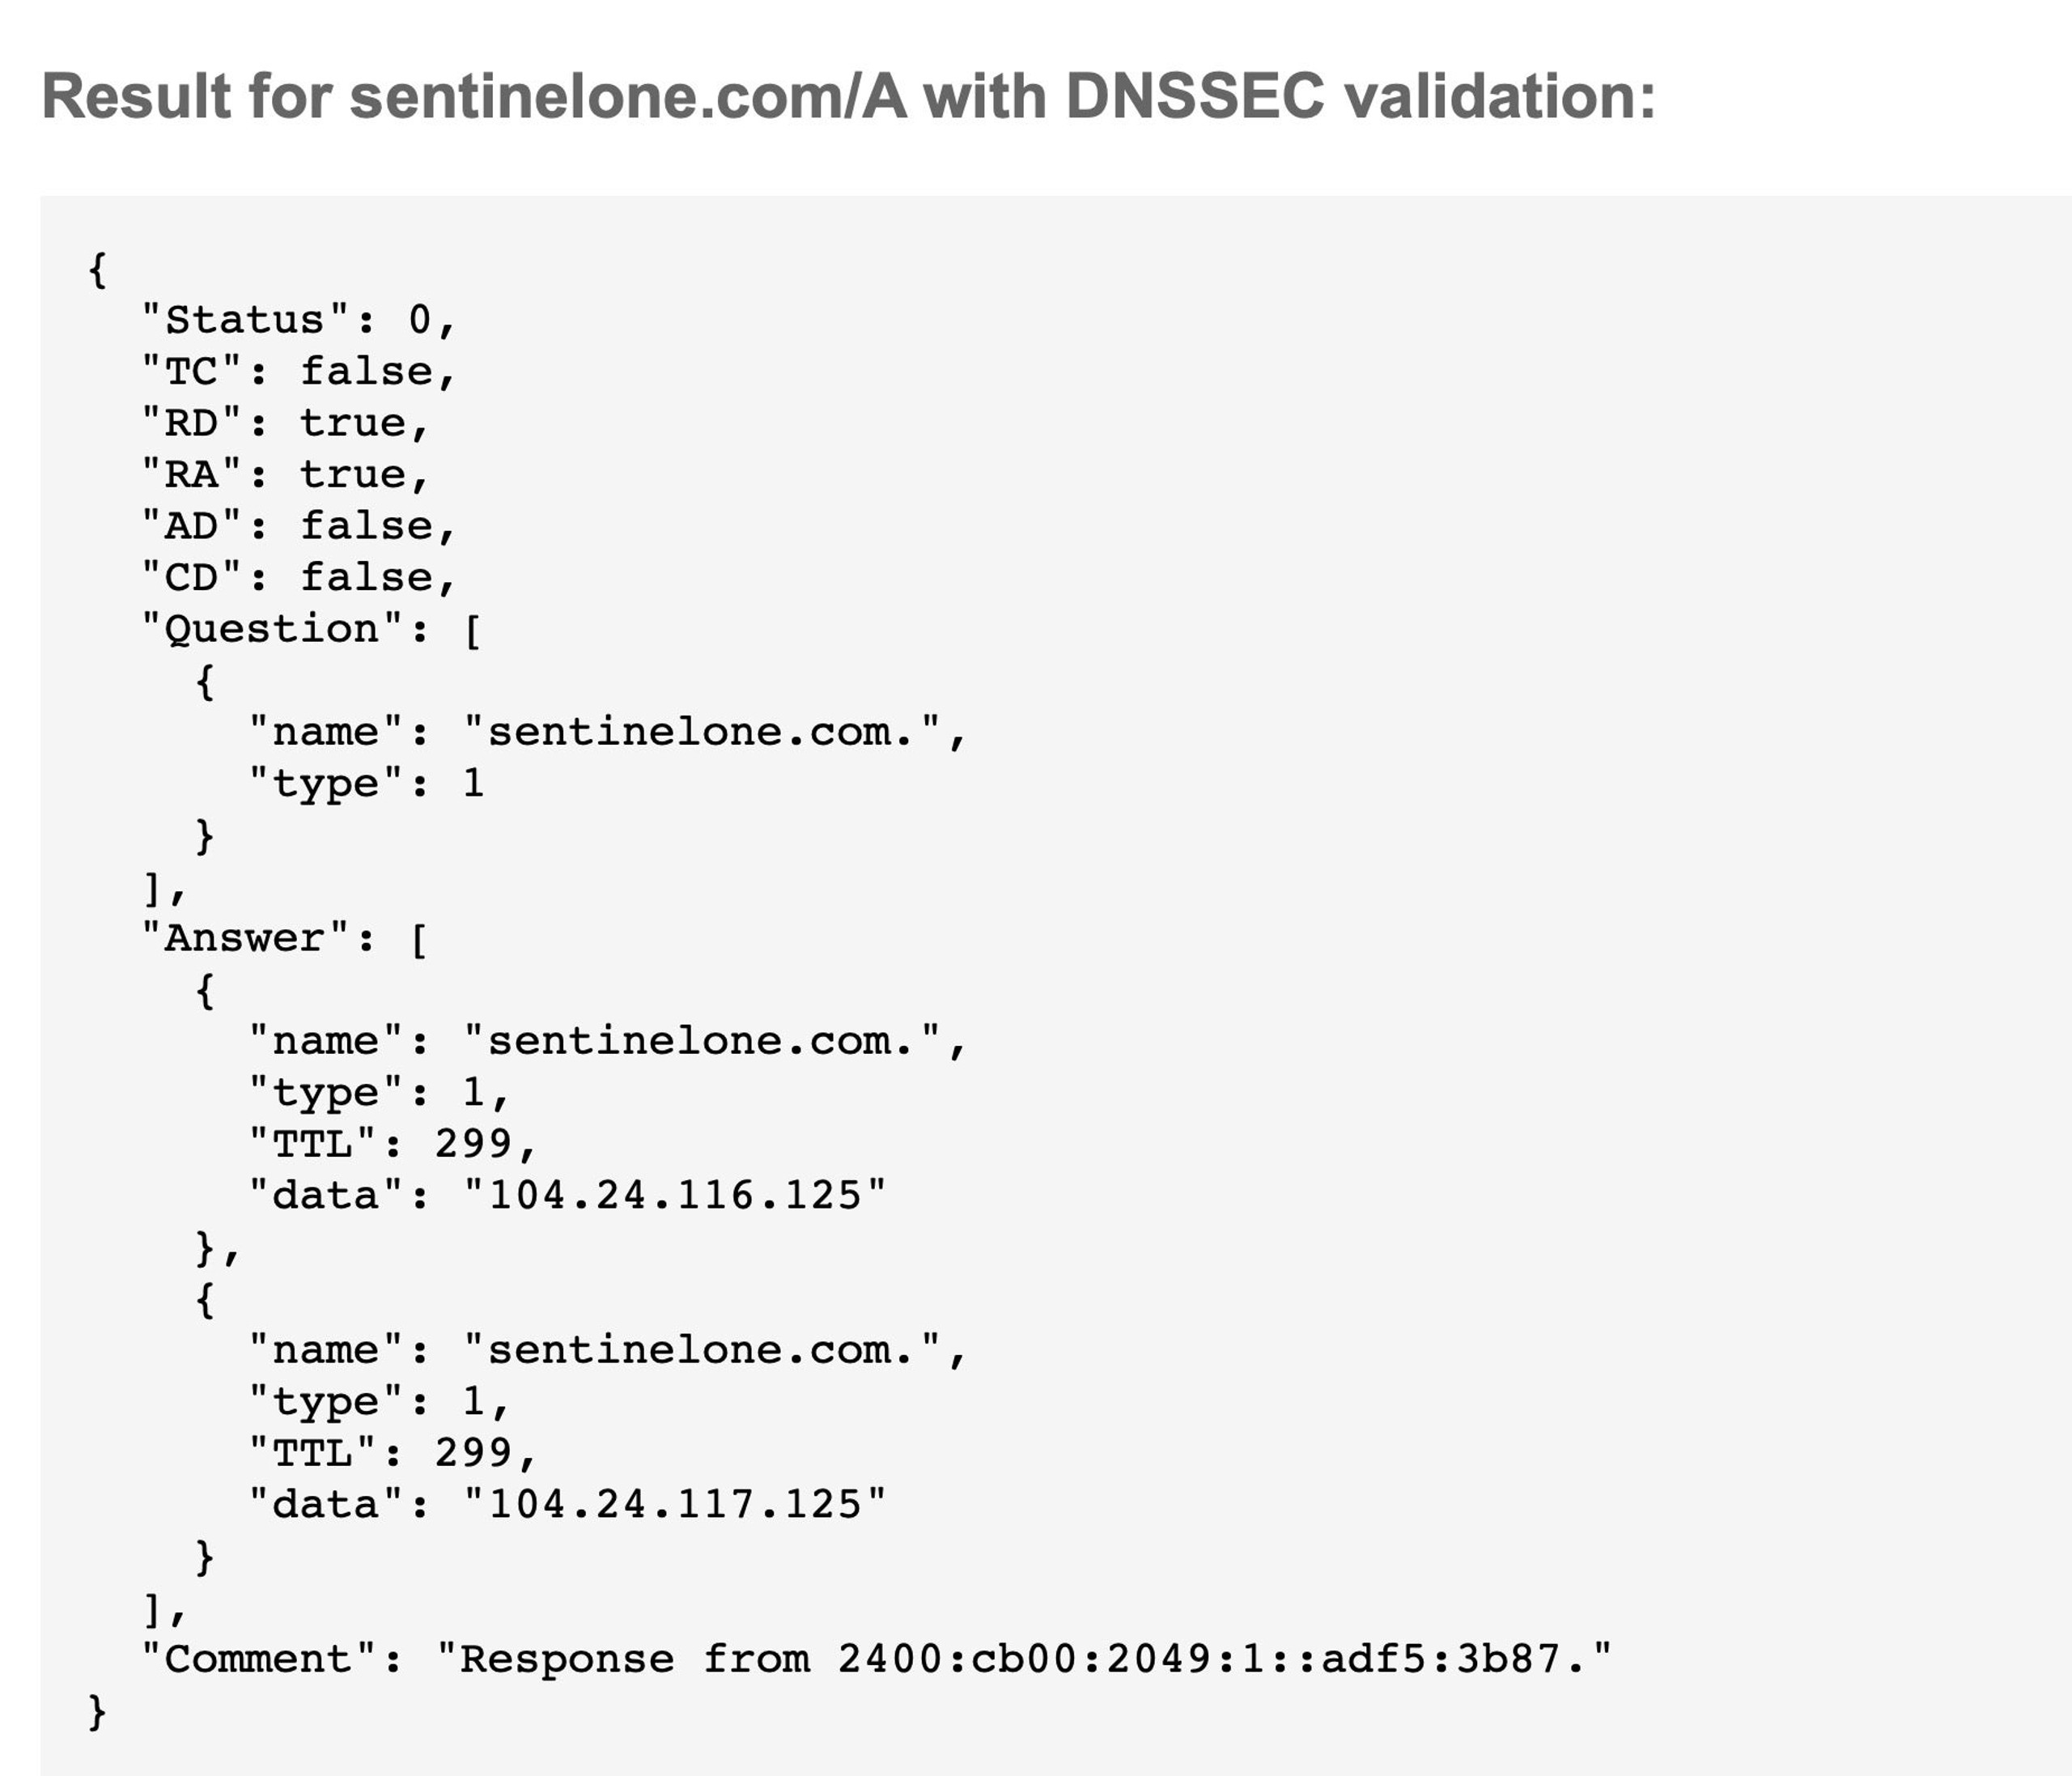
Bedrijven en domeinnaamhouders kunnen vanaf een aantoonbaar schoon apparaat controleren of hun A-record klopt met de DNS-lookupdienst van Google. Laten we bijvoorbeeld controleren welk adres bij de echte SentinelOne hoort:
Wat kunt u doen tegen DNS-kaping?
Aanvallers hebben gemerkt dat routers een zwakke schakel in de beveiligingsketen zijn. Hun interne beveiliging is vaak beperkt, ze worden doorgaans geleverd met een standaardbeheerderswachtwoord dat helaas veel gebruikers nooit wijzigen, en firmware-updates verschijnen zelden of nooit. Een uitgebreide checklist met tips voor routerbeveiliging vindt u hier, maar de belangrijkste maatregelen zijn eenvoudig: controleer de DNS-instellingen van uw router en wijzig het routerwachtwoord regelmatig.
Voor bedrijven die hun domeinnamen beheren, is een registervergrendeling de belangrijkste maatregel tegen DNS-kaping. Zo voorkomt u ongeoorloofde wijzigingen. Schakel ook tweefactorauthenticatie in voor toegang tot uw account.
Als uw hostingprovider geen domeinvergrendeling of 2FA biedt, overweeg dan serieus om zo snel als praktisch mogelijk is over te stappen naar een provider die dat wel doet. Schakel daarnaast DNSSEC (Domain Name System Security Extensions) in via het controlepaneel van uw website. Dit voorkomt DNS-omleidingen, cachevergiftiging, pharming en man-in-the-middle-aanvallen door de omzetting van domeinnamen naar IP-adressen met een cryptografische handtekening te verifiëren.
Om problemen met DNS-zoekopdrachten tussen uw verspreide endpoints en het netwerk van uw organisatie te verhelpen, moeten bedrijven een betrouwbare VPN-dienst gebruiken. Bescherm uw endpoints en netwerk ook met een autonoom beveiligingsproduct van de nieuwe generatie.

Verbeter uw informatie over bedreigingen
Bekijk hoe de SentinelOne service WatchTower voor het opsporen van bedreigingen meer inzichten kan opleveren en u kan helpen aanvallen te slim af te zijn.
Conclusie
Het omzetten van domeinnamen naar numerieke IP-adressen, vanaf het endpoint tot aan de DNS-rootserver, kent kwetsbaarheden voor zowel gewone gebruikers als bedrijven en biedt aanvallers volop kansen. De Cybersecurity and Infrastructure Security Agency (CISA) van het US Department of Homeland Security waarschuwde onlangs dat er momenteel wereldwijd een campagne gaande is waarbij DNS wordt gekaapt. Bij een geslaagde overname kan een aanvaller het webverkeer van uw organisatie omleiden naar infrastructuur die de aanvaller beheert, compleet met geldige versleutelingscertificaten, en man-in-the-middle-aanvallen uitvoeren. DNS-aanvallen op apparaten zijn eenvoudig uit te voeren door lokale DNS-instellingen te wijzigen of het lokale hosts-bestand te manipuleren.
Volg het advies uit het vorige gedeelte om beschermd te blijven. Als uw endpoints nog niet worden beschermd door een krachtig beveiligingsproduct zoals SentinelOne, laat deze gratis demo zien hoe ons autonome endpointproduct uw apparaten en netwerk veilig houdt.
Vond u dit artikel interessant? Volg ons op LinkedIn, Twitter, YouTube of Facebook om te zien wat we publiceren.
Lees meer over cyberbeveiliging
Veelgestelde vragen over DNS-kaping
DNS-kaping is een cyberaanval waarbij hackers DNS-verzoeken manipuleren om gebruikers van legitieme websites naar schadelijke websites om te leiden. Aanvallers kunnen malware op uw computer installeren, de controle over routers overnemen of DNS-verbindingen hacken om de aanval uit te voeren.
Wanneer u een websiteadres invoert, wordt u niet naar de echte website geleid, maar naar een nepwebsite die de aanvaller beheert. Dit kan leiden tot phishing, malware-infecties en gegevensdiefstal.
Een bekend voorbeeld is de Sea Turtle-campagne uit 2019, waarbij aanvallers DNS-records van telecom- en mediabedrijven kaapten om gevoelige gegevens te verzamelen. Een ander voorbeeld betreft The New York Times in 2013: aanvallers leidden gebruikers om naar een nepwebsite die was ontworpen om inloggegevens te stelen. In 2022 kaapten hackers de DNS van Curve Finance en leidden ze gebruikers om naar een schadelijk cryptovalutaplatform dat hun geld stal.
Er zijn verschillende soorten DNS-kaping. Bij lokale DNS-kaping wijzigt malware de DNS-instellingen op uw apparaat. DNS-kaping van routers richt zich op thuisrouters door zwakke wachtwoorden of kwetsbaarheden in de firmware uit te buiten. Bij man-in-the-middle-aanvallen worden DNS-verzoeken tussen uw apparaat en de DNS-server onderschept.
DNS-kaping via een malafide DNS-server vindt plaats wanneer aanvallers legitieme DNS-servers zelf compromitteren. Daarnaast kunnen aanvallers accounts bij domeinregistrars overnemen.
DNS-kaping werkt door het normale proces van DNS-naamomzetting te onderscheppen. Wanneer u een websiteadres invoert, stuurt uw apparaat een DNS-verzoek om het IP-adres te vinden. Aanvallers kunnen DNS-servers compromitteren, uw apparaat met malware infecteren of DNS-verzoeken tijdens de overdracht onderscheppen.
Zodra ze de DNS-naamomzetting controleren, leiden ze u om naar schadelijke websites terwijl de oorspronkelijke URL zichtbaar blijft. Daardoor is de aanval moeilijk te herkennen, omdat alles in uw browser normaal lijkt.
U kunt DNS-kaping herkennen aan verschillende waarschuwingssignalen. Webpagina’s laden langzaam en u ziet vaak pop-upadvertenties op websites waar u die niet verwacht. Mogelijk wordt u omgeleid naar onverwachte websites of krijgt u waarschuwingen over beveiligingscertificaten. Als uw internet trager is dan normaal of u onbekende websites ziet verschijnen, kan dat wijzen op DNS-kaping. U kunt ook online tools gebruiken om te controleren of uw DNS is gecompromitteerd.
Bij DNS-spoofing worden vervalste DNS-records in caches geplaatst om verkeer tijdelijk om te leiden. DNS-hijacking gaat verder: aanvallers nemen rechtstreeks de controle over de DNS-infrastructuur of -instellingen. Spoofing treft meestal lokale netwerken of individuele gebruikers, terwijl hijacking wereldwijd hele domeinen kan treffen.
DNS-spoofing vervalst vermeldingen in de DNS-cache, maar DNS-hijacking verandert de DNS-instellingen zelf. Hijacking heeft langduriger effect en is moeilijker te detecteren dan spoofing.
Voorkom DNS-hijacking met sterke, unieke wachtwoorden voor uw accounts bij uw domeinregistrar en DNS-provider. Schakel waar mogelijk tweefactorauthenticatie in. Gebruik registrarvergrendelingen om ongeautoriseerde domeinoverdrachten te voorkomen. Overweeg DNSSEC te implementeren om cryptografische handtekeningen aan uw DNS-gegevens toe te voegen.
Gebruik versleutelde DNS-protocollen zoals DNS-over-HTTPS of DNS-over-TLS. Houd de firmware van uw router up-to-date en wijzig standaardwachtwoorden. Controleer uw DNS-instellingen regelmatig op ongeautoriseerde wijzigingen.
Uw DNS is mogelijk gekaapt als u uw gebruikelijke websites niet kunt bereiken of wordt omgeleid naar onbekende pagina's. De inloggegevens voor uw account bij de domeinregistrar werken misschien niet meer, of u ziet dat DNS-instellingen zonder uw medeweten zijn gewijzigd. Gebruikers kunnen melden dat ze vreemde e-mails van uw domein ontvangen.
Er kan ongebruikelijk netwerkverkeer zijn of uw domein kan onverwachte IP-adressen opleveren. Ook kunt u beveiligingswaarschuwingen krijgen wanneer u legitieme websites probeert te bezoeken.
Ja, VPN's kunnen DNS-hijacking helpen voorkomen door uw internetverkeer te versleutelen en DNS-verzoeken via beveiligde servers te leiden. Een VPN maakt het voor aanvallers moeilijker om uw DNS-verzoeken te onderscheppen. VPN's bieden echter geen volledige bescherming, omdat ze niet alle vormen van DNS-hijacking tegenhouden, vooral niet aanvallen op domeinregistrars of DNS-providers.
Gebruik naast een VPN ook andere beveiligingsmaatregelen, zoals sterke wachtwoorden en tweefactorauthenticatie, voor betere bescherming.
Ontdek meer over Threat Intelligence



Klaar om uw beveiligingsactiviteiten te revolutioneren?
Ontdek hoe SentinelOne AI SIEM uw SOC kan transformeren tot een autonome krachtpatser. Neem vandaag nog contact met ons op voor een gepersonaliseerde demo en zie de toekomst van beveiliging in actie.
