
CIEMとSIEMの違いとは?
サイバー脅威が急増するなか、企業は強固なセキュリティ対策を導入しています。このブログでは、CIEMとSIEMを詳しく解説します。

2025年までに、組織の85%がITサービスでクラウドコンピューティングを優先する見込みです。クラウドインフラの導入が進むなか、Cloud Infrastructure Entitlement Management(CIEM)とSecurity Information and Event Management(SIEM)が重要なツールとなっています。CIEMはクラウドリソースへのアクセスを管理・保護し、SIEMはアプリケーションやネットワーク機器が生成するクラウドセキュリティアラートをリアルタイムで分析します。
この記事では、CIEMとSIEMの違い、仕組み、そして組織にとって重要な理由を解説します。
 CIEMとは?
Cloud Infrastructure Entitlement Management(CIEM)(「キム」と発音)は、Cloud Identity Governance(CIG)とも呼ばれます。ITチームやセキュリティ担当者がクラウド環境のアクセスリスクを管理・低減するための、自動化されたクラウドセキュリティ製品です。ハイブリッドクラウドやマルチクラウドを含むインフラ全体の権限を特定・分析し、適切な主体だけがリソースにアクセスできるようにします。
Gartnerは2020年の「Hype Cycle for Cloud Security」レポートでCIEMという用語を生み出しました。このレポートは、変化するクラウドコンピューティングの状況について深いインサイトを提供します。また、新たなセキュリティ課題に光を当て、クラウド移行時に防御を強化するための指針を組織に示しています。
CIEMを理解するために、まずエンタイトルメントとは何かを確認しましょう。
エンタイトルメントとは?
エンタイトルメントは、クラウドIDが組織のクラウドインフラ内で実行を許可される操作と、アクセスできるリソースを指定します。
エンタイトルメントは、次のようなクラウドIDの権限を定義します。
- 特定のクラウドアプリケーションやデータを利用する人間のユーザー
- 機能の実行に必要なアクセス権だけを持つ、IoTセンサーやサーバーなどの接続デバイス
- ユーザーに代わってクラウドネットワーク内でタスクを実行したり、データを分析したりするAIシステム
CIEMの実際の役割とは?
以前はCIEM製品がなく、組織はクラウドIDとそれに紐づく権限を把握・制御することに苦労していました。クラウド環境の拡大に伴い、アクセス権の管理はますます複雑になりました。セキュリティ担当者は、過剰な権限を持つIDやセキュリティリスクに直面していました。セキュリティポリシーを適用し、不正アクセスを防ぐためのきめ細かな制御が欠けていたため、クラウドインフラには脆弱性が残っていました。
CIEMは、クラウドのエンタイトルメントに最小権限の原則(PoLP)を適用し、アクセス権と権限を効果的に管理・保護します。人間のユーザー、接続デバイス、AIシステムのいずれにも、それぞれのタスクに必要なアクセス権だけを付与します。過剰なアカウント権限を持つ攻撃者が1人いるだけでも、米国の医療機関の事例のように深刻な侵害につながりかねません。CIEMの導入は攻撃対象領域を大幅に縮小し、権限の悪用リスクを抑えます。
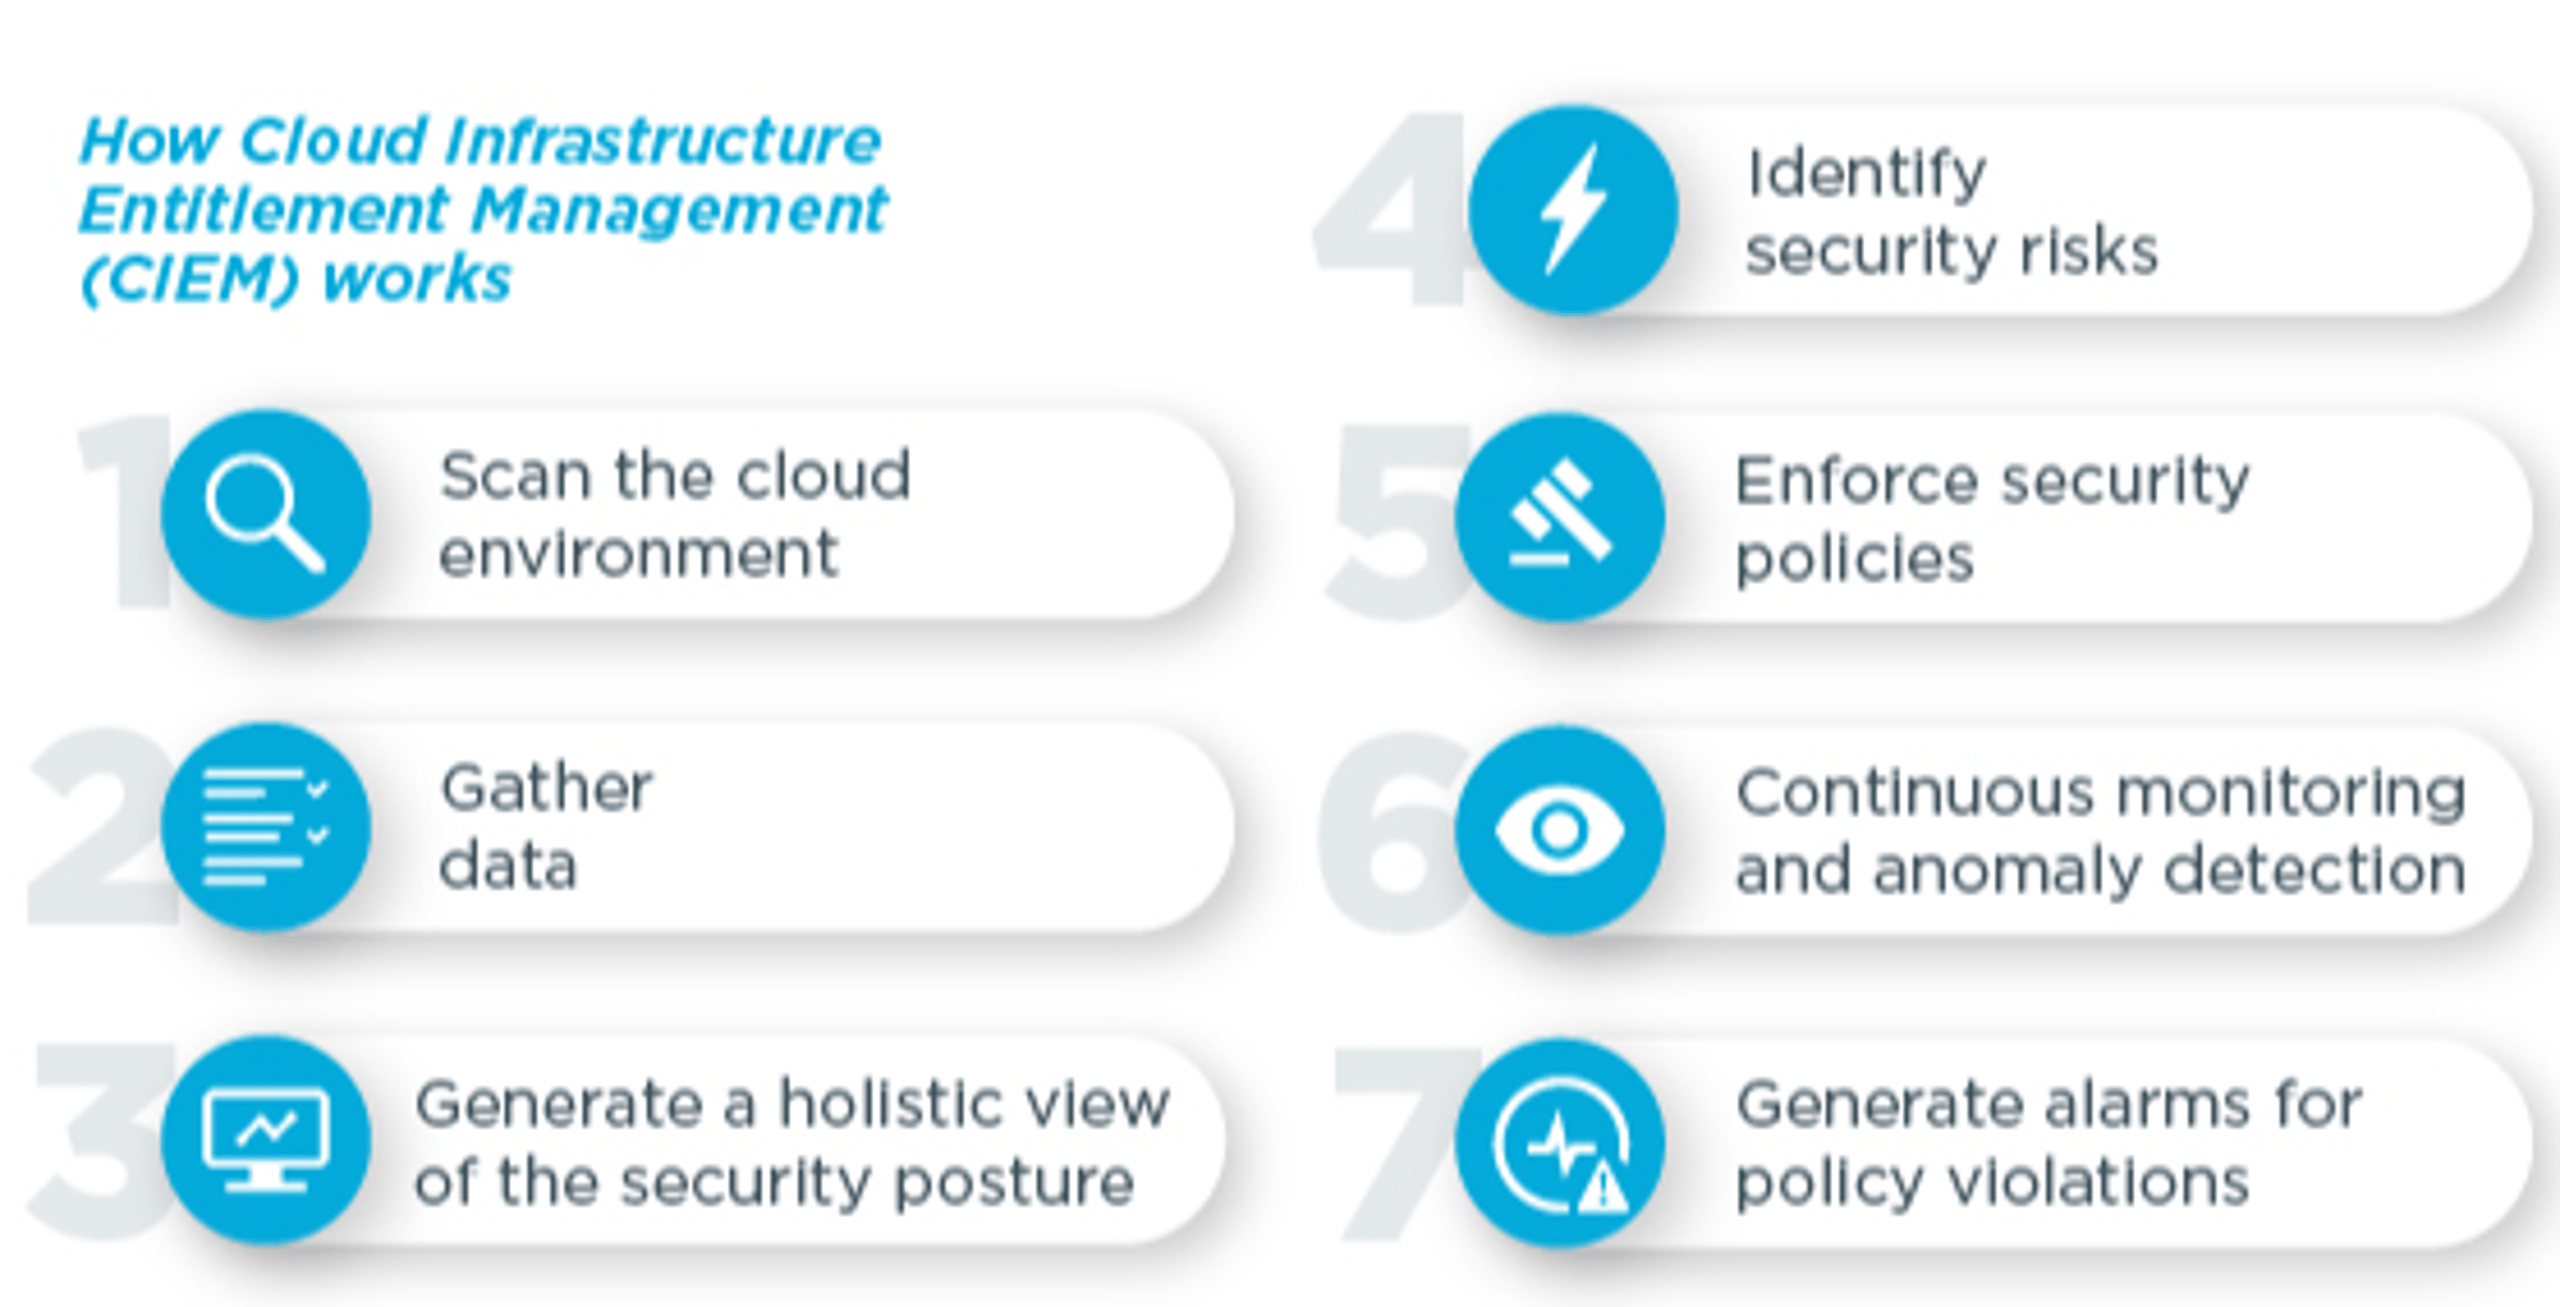
エンタイトルメントでクラウドIDの権限を定義すると、システムはユーザーでもAIでも、その役割に必要な特定のリソースだけにアクセスできるようにします。これにより、クラウドインフラでは誰が何にアクセスでき、何にアクセスできないかを常に監視します。
たとえば、ユーザーが特定のクラウドアプリケーションへのアクセスしか必要としない場合、不要な機密データベースやリソースへの権限は付与されません。これにより、アクセス権の偶発的または意図的な悪用リスクを最小限に抑えます。
ユーザーにとっては、この仕組みによってセキュリティが向上し、システムの利用も簡単になります。業務に必要なツールとデータだけが表示され、アクセスできるため、混乱を減らし、ポリシー違反を防ぎます。
組織にとっては、役割とアクセスレベルが明確な、効率的で安全な環境につながります。役割の変更やユーザーの追加・削除に伴う権限管理も容易になります。
CIEMには、次の4つの重要な機能があります。
- エンタイトルメントの可視化
- クラウド権限の適正化
- 高度な分析
- コンプライアンスの自動化
CIEMは、包括的な最新のクラウドセキュリティ戦略の一環として、Cloud Security Posture Management(CSPM)やCloud Access Security Broker(CASBs)などの専門的な製品と連携し、クラウド環境全体を多層的に保護します。
CIEMの主な構成要素とは?
CIEMには、主に次の6つの構成要素があります。CSPM) やクラウドアクセスセキュリティブローカー(CASB)を活用し、クラウド環境全体に多層的な保護を提供します。
1. Cloud Identity Governance(CIG)
CIEMはIdentity and Access Management(IAM)の基本原則に基づきながら、クラウド環境のユーザーとアプリケーションのアクセス権を定義することで、従来のIAMを発展させます。アクセスできるクラウドリソースと、データの読み取り、書き込み、削除など、実行できる操作を指定します。
たとえば、データ分析に使うクラウドベースのAIシステムには、処理に必要な特定のデータセットへの読み取り専用アクセスを付与できますが、データの変更や削除は許可されません。
2. エンタイトルメントの可視化
CIEMは、さまざまなクラウド環境のユーザー権限とエンタイトルメントを一元的に確認できるプラットフォームを提供します。この可視性は、セキュリティチーム、IT管理者、コンプライアンス担当者に不可欠です。 データ分析に用いられるクラウドベースのAIシステムには、処理に必要な特定のデータセットへの読み取り専用アクセス権限が与えられる場合がありますが、データの変更や削除はできません。
- 2.権限可視性
- IT管理者は、複数のクラウド環境にまたがるユーザー権限を効率的に管理・合理化し、運用の一貫性を確保します
- CIEMは、様々なクラウド環境における全ユーザーの権限とアクセス権限を一元的に確認できるプラットフォームを提供します。この可視性は、セキュリティチーム、IT管理者、コンプライアンス担当者にとって不可欠です。
誰が何にアクセスできるかを追跡・把握するには、この可視性が不可欠です。組織は、セキュリティ上の脆弱性につながりかねない過剰な権限や古い権限を迅速に特定し、対処できます。
例えば、 ある組織がCIEMを使用して、AWS、Azure、Google Cloudなどのクラウドプラットフォーム全体の権限を監視します。IT管理者は一元化されたダッシュボードで、元従業員に残っているアクセス権限を確認できます。この可視性により、セキュリティチームは古い権限を直ちに取り消し、不正アクセスを未然に防げます。
3. 最小権限の適用
CIEMはユーザー権限とアクセス権を継続的に監視・調整し、最小権限の原則を厳格に適用します。システムとアプリケーションは、初期アクセスを最小限に抑えるよう設定されます。追加の権限は、十分な審査と承認を経た場合にのみ付与されます。ある組織がCIEMを活用し、AWS、Azure、Google Cloudなどのクラウドプラットフォーム全体で権限を監視しているとします。集中管理ダッシュボードを通じて、IT管理者は退職者の有効なアクセス権限を制御できます。この可視性により、セキュリティチームは直ちに古い権限を無効化し、潜在的な不正アクセスを防止できます。
CIEMでの最小権限の適用は、主にIT管理者とクラウドセキュリティチームが設定します。システムとアプリケーションを構成し、ユーザーには必要不可欠な権限のみを初期アクセスとして付与します。そのために、ユーザーやシステムエンティティごとに具体的な ロールベースのアクセス制御(RBAC) またはポリシーベースのアクセス管理ルールを定義します。
設定後、CIEMシステムはユーザーのアクティビティとアクセス要求を継続的に監視します。ユーザーが追加の権限を必要とする場合、セキュリティチームまたは自動化されたポリシーシステムが要求を十分に審査し、アクセスの必要性を確認してから承認します。ロールベースアクセス制御(RBAC)またはポリシーベースのアクセス管理ルールを定義することで実現されます。
この継続的な監視と審査により、アクセス権を厳格に管理し、過剰な権限付与のリスクを低減します。
主な仕組みは次のとおりです。
- 主なメカニズムは以下の通りです:&
- 一時的な権限の昇格: CIEMはJust-In-Time(JIT)制御により、特定の作業に必要な間だけユーザーの権限を昇格させ、作業完了後に元に戻します。 例えば、 開発者は問題を修正するため、本番環境への一時的なアクセス権を取得します。作業完了後、CIEMのJIT制御が権限を標準レベルに自動的に戻します。
- きめ細かなアクセス制御: CIEMはクラウドリソースを細かく分割し、権限を正確に設定します。 例えば、 CIEMはリソースを分割し、人事担当者は人事データのみにアクセスできるようにします。一方、財務部門のアクセスは財務記録に限定し、必要な権限だけを正確に付与します。
4. 高度な分析
CIEM製品は、機械学習やユーザー・エンティティ行動分析(UEBA)などの高度な分析を通じて、サイバーセキュリティチームによる権限の評価と、通常とは異なる、または疑わしいアクセスパターンの検出を支援します。例えば、営業担当者が財務データにアクセスしようとするなどの異常な行動を、機械学習とUEBAで検知します。セキュリティチームに通知し、潜在的な脅威の調査を促します。
5. アクセスポリシーの適用
CIEMをIdentity Governance and Administration(IGA)システムと統合すると、組織固有の要件に合わせたアクセスポリシーを詳細に定義し、適用できます。例えば、契約社員のアクセスを、限られた期間のプロジェクト関連リソースのみに制限します。プロジェクト終了後、システムは事前定義されたポリシーに従ってアクセス権を自動的に取り消します。
これらのポリシーは、次のようなさまざまな基準に基づいて設計できます。
- これらのポリシーは以下のような多様な基準に基づいて設計可能です:
- 所在地に基づくアクセス制御: CIEMはユーザーの所在地に基づいてアクセスを制限し、地域ごとのデータ保護規制への準拠を支えます。
- 時間に基づくアクセス制御: 業務時間外や機密性の高い期間は、権限を制限できます。
- デバイス別のアクセス: アクセスを承認済みのデバイスに限定し、侵害された可能性のあるハードウェアに伴うリスクを低減します。
6. 特権アカウントの監視と制御
CIEMはPrivileged Access Management(PAM) やJust-In-Time(JIT)システムと連携し、高いアクセス権を持つアカウントを保護します。CIEMはクラウド上の権限に関するインサイトを提供し、これらのシステムによる異常な行動の検出と潜在的な侵害の軽減を支えます。
SIEMとは?特権アクセス管理(PAM)およびジャストインタイム(JIT)システムと連携し、高権限アカウントを保護します。クラウド権限に関する洞察を提供することで、CIEMはこれらのシステムが異常な行動を検知し、潜在的な侵害を軽減するのを支援します。
SIEMとは? (「シム」と発音)は、セキュリティ情報管理(SIM)とセキュリティイベント管理(SEM)を組み合わせた技術です。ネットワーク、サーバー、アプリケーション全体のデータを分析し、セキュリティ上の脅威をリアルタイムで監視します。
不正なアクセスの試みや異常なネットワークトラフィックなど、不審な活動を特定します。また、インシデント管理や攻撃後の分析に使うツールを備え、企業全体のセキュリティ態勢の維持に役立ちます。(発音は「シム」)は、セキュリティ情報管理(SIM)とセキュリティイベント管理(SEM)を統合した技術であり、ネットワーク、サーバー、アプリケーション全体にわたるリアルタイムのセキュリティ脅威を監視し、データを分析します。
SIEMという用語は、2005年にGartnerが提唱しました。セキュリティ情報管理(SIM)とセキュリティイベント管理(SEM)を統合した、 包括的なセキュリティ管理のための技術が正式に認知されたことを示しています。
SIEMは、さまざまなソースのログデータを集約・関連付け、組織のITインフラ全体でセキュリティイベントを監視・分析します。主なデータソースは次のとおりです。包括的なセキュリティ管理を実現する技術として正式に認知されたことを意味します。
- SIEMは、様々なソースからのログデータを集約・相関分析することで、組織のITインフラ全体にわたるセキュリティイベントを効果的に監視・分析します。これらのソースには以下が含まれます:
- ネットワーク機器
- アプリケーション
- セキュリティハードウェア
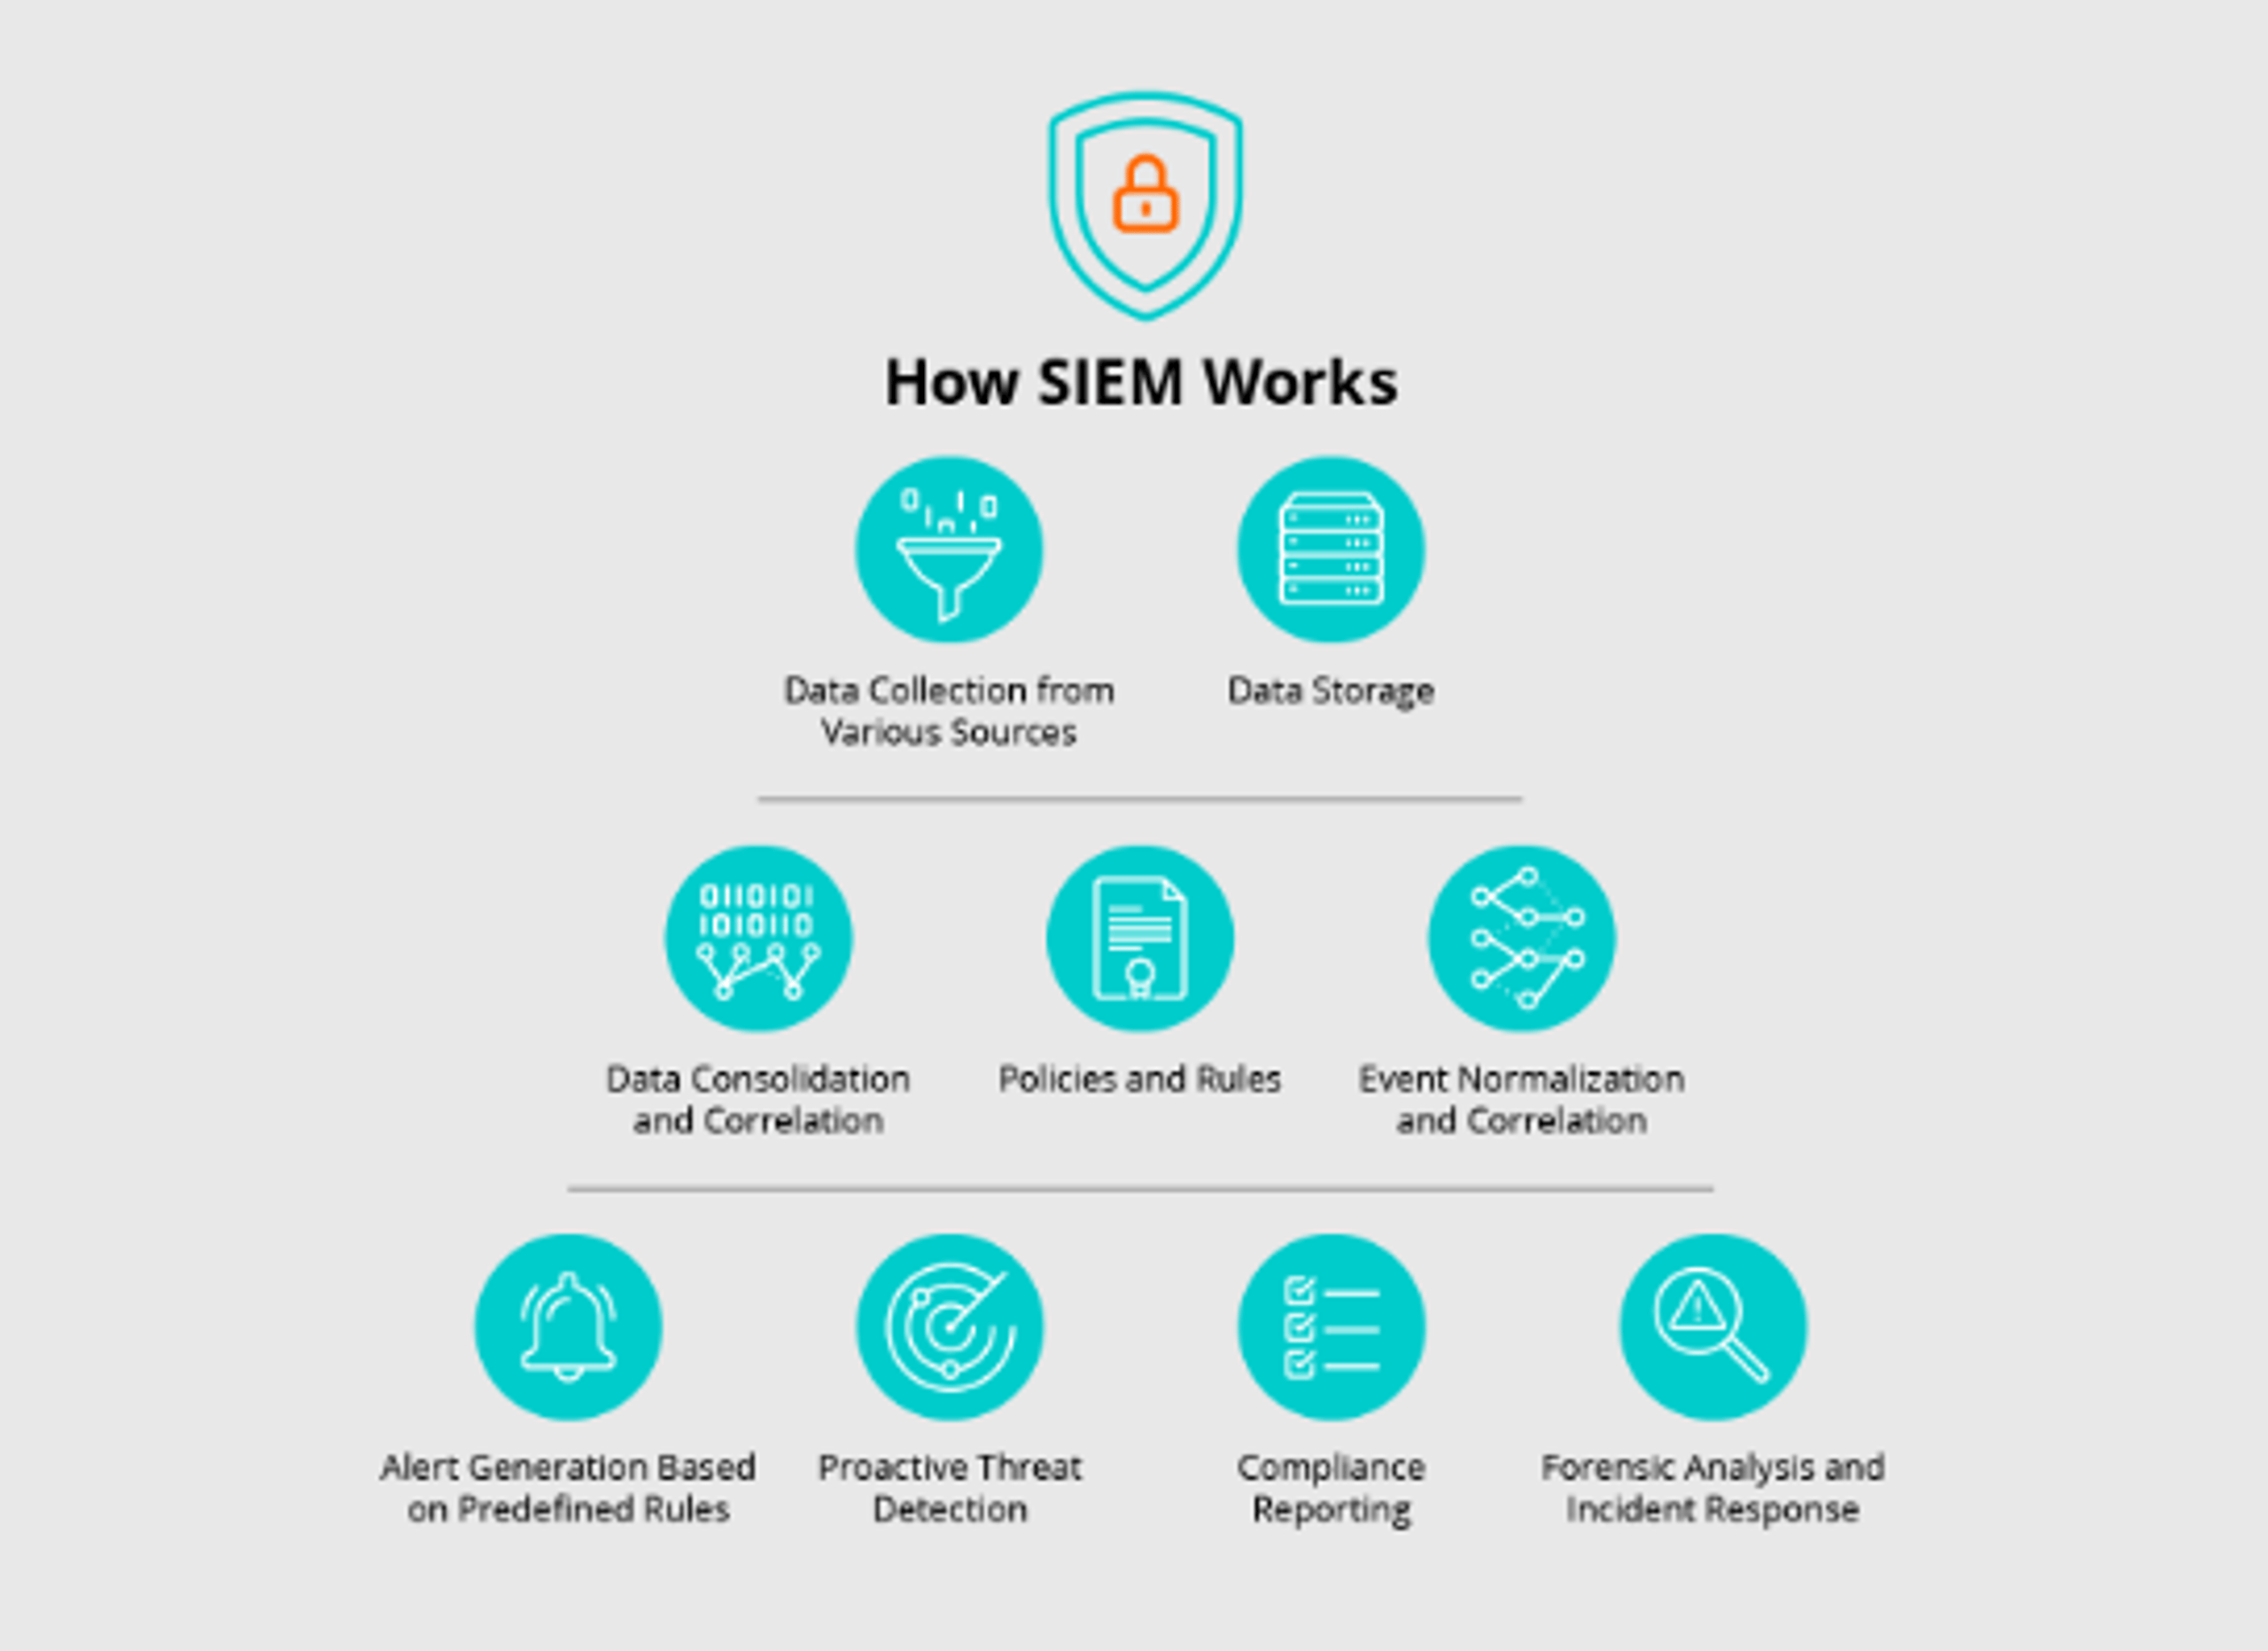
SIEMシステムは、次のような多様なソースからログを収集・分析します。
- SIEMシステムは、以下のような多様なソースからのログを収集・分析します:
- 侵入検知システム(IDS)と侵入防止システム(IPS)
- ファイアウォールと統合脅威管理(UTM)システム
- Webフィルタリング製品
- アプリケーションサーバー
- 無線アクセスポイント
- ルーター
- データベース
- スイッチ
- クラウドサービスプロバイダー
- ハニーポット
- ID・アクセス管理(IAM)システム
SIEMの主な構成要素とは?
SIEMはSIMとSEMの技術を統合して生まれたため、次のような機能を備えています。
- SIEMソリューションはSIMとSEM技術の融合から生まれたため、以下のような機能を備えています:
- イベントの相関分析
- リアルタイムの監視とアラート
- インシデント対応と管理
それぞれ詳しく見ていきましょう。
1. ログ管理
1.ログ管理 はSIEMの基盤です。組織のネットワーク内にあるさまざまなソースからログデータを収集、保存、分析します。
このデータには、次のものが含まれます。はSIEMの基盤となる要素です。組織のネットワーク内にある様々なソースからのログデータの収集、保存、分析を包括します。
- このデータには以下が含まれます:
- システムの動作
- エラーメッセージ。これらからイベントの詳細な時系列を作成します
効果的なログ管理では、多様なログデータを統一された形式に標準化・整理し、正確な分析と脅威検知につなげます。
例えば、 ネットワーク管理者はSIEMのログ管理機能でユーザーのログインログを監視し、単一のIPアドレスからのログイン失敗が繰り返されるといった異常な活動を検知します。
2. リアルタイムのセキュリティイベント監視(SEM)SIEMのログ管理機能を活用し、ネットワーク管理者がユーザーログインログを監視することで、単一IPアドレスからの複数回のログイン失敗など、異常な活動を検出します。
SEMはログデータを統合・関連付け、疑わしいトラフィックパターンや異常をリアルタイムで検知します。 例えば、 SEMがサーバーからの送信トラフィックの急増を検知すると、アラートが発生します。セキュリティチームは調査を開始し、データ持ち出しの試みを阻止します。
SEMツールは、ログイン失敗、ネットワークトラフィックの異常な急増、機密ファイルへの不正アクセス、ポートスキャンなど、事前に定義された条件に基づいてアラートを生成します。セキュリティチームはこうした脅威に迅速に対応できます。例えば、サーバーからのアウトバウンドトラフィック急増をSEMが検知し、アラートを発動。これによりセキュリティチームが調査を開始し、潜在的なデータ流出の試みを阻止します。
3. セキュリティ情報管理(SIM)
SIMは、セキュリティ関連データの長期保存、分析、レポート作成に重点を置きます。過去のセキュリティイベントを把握でき、組織によるフォレンジック調査やコンプライアンス要件への対応を支えます。
ユーザーにとって、SIMの利点はデータの安全性を維持できることです。過去のデータ分析により、規制要件に準拠しながら長期にわたる脅威を特定・対処します。セキュリティチームやIT管理者は、過去のセキュリティイベントから有益なインサイトを得られます。フォレンジック調査を通じて攻撃パターンも明らかにできます。
一例として、 ソリューションとしてのSIMの活用例として、セキュリティアナリストが6か月前のログを調査し、データ侵害の発生源を追跡して、フォレンジック分析に不可欠な情報を得るケースがあります。
4. イベントの相関分析
イベントの相関分析では、関連するログエントリを結び付け、セキュリティインシデントを示すパターンを特定します。
例えば、 SIEMは、異なるIPアドレスからの複数回のログイン失敗や、機密データベースからの予期しないファイルダウンロードなど、関連するログエントリを相関分析します。これにより、システムへの侵害を狙った組織的な攻撃を明らかにします。セキュリティチームはSIEMでこれらのイベントを結び付け、脅威を早期に検出して対応します。
SIEMシステムは複数のソースからのデータを分析し、イベントを相関させて複雑な攻撃経路を明らかにし、インシデント対応に役立つ実践的なインサイトを提供します。一見無関係なイベント間のつながりを示すことで、セキュリティ管理者による脅威の検出を支えます。 SIEMは異なるIPアドレスからの複数回のログイン失敗や機密データベースからの予期せぬファイルダウンロードといった関連ログエントリを相関分析し、システム侵害を目的とした組織的な攻撃を暴きます。セキュリティチームはSIEMを用いてこれらのイベントを関連付け、脅威を早期に検知・対応します。
5. アラートと通知
SIEMシステムには、相関分析したイベントに基づいて検出されたインシデントをセキュリティチームに知らせるアラート機能があります。 例えば、 SIEMは、権限のないユーザーによる機密データへのアクセスなど、不審な活動を検出すると、セキュリティチームに優先度の高いアラートを生成します。アラートは深刻度に応じて優先順位付けされるため、チームは最も重大な脅威に集中できます。自動通知によって迅速な対応を促し、攻撃者が行動できる時間を最小限に抑えます。
6. インシデント対応と管理例えば、 セキュリティチームが機密データへの不正アクセスなど不審な活動を検知すると、SIEMは高優先度アラートを生成します。これらのアラートは深刻度で優先順位付けされ、チームが最も重大な脅威に集中できるよう支援します。自動化された通知により迅速な対応が保証され、攻撃者の攻撃機会を最小限に抑えます。
この構成要素には、セキュリティインシデントに対処するためのプロセスとワークフローが含まれます。 例えば、アラートを受け取ると、SIEMシステムはインシデントチケットを作成してセキュリティチームに割り当て、調査を自動的に追跡し、すべての対応手順を記録します。
SIEMシステムは、次の業務を効率化します。 例えばアラート受信後、SIEMシステムはインシデントチケットを開きセキュリティチームに割り当て、調査を自動追跡し全対応手順の文書化を保証します。
- SIEMシステムが効率化するプロセス:
- チケット管理
- セキュリティチーム間の連携
定型業務の自動化と対応内容の記録により、インシデント管理の効率が高まり、連携が進みます。脅威に対して一貫したアプローチで対処できます。
7. 脅威インテリジェンスの統合
SIEM製品は、脅威インテリジェンスのフィードを取り込んで検出能力を高めます。 例えば、 新たなフィッシングキャンペーンを報告するフィードを統合することで、組織のメールサーバーを標的とする同様の攻撃を検出し、阻止します。
SIEMシステムは、既知の脅威、脆弱性、攻撃パターンに関する外部データを統合し、新たなリスクを特定して対応する能力を高めます。この統合によってセキュリティイベントの背景をより深く把握でき、十分な情報に基づく分析と意思決定につながります。例えば、 新たなフィッシングキャンペーンを報告するフィードを統合することで、組織のメールサーバーを標的とした類似攻撃をシステムが検知・遮断できるようになります。
既知の脅威、脆弱性、攻撃パターンに関する外部データを統合することで、SIEMシステムは新たなリスクを特定し対応する能力を向上させます。この統合によりセキュリティイベントの文脈が豊かになり、より情報に基づいた分析と意思決定が可能になります。CIEMとSIEMの違いとは?
CIEMとSIEMの違いを比較表にまとめました。
| 主な対象 | クラウドの権限とアクセス権の管理・保護 | IT環境全体のセキュリティイベントとインシデントの監視・分析・対応 |
| 対象範囲 | 主にクラウド環境、特にマルチクラウドとハイブリッド環境を対象とします。 | オンプレミス、クラウド、ハイブリッドのITインフラを幅広く対象とします。 |
| 中核機能 | ユーザーとアプリケーションのアクセス権を管理し、最小権限の原則を徹底します。 | さまざまなソースのセキュリティイベントを相関分析し、潜在的な脅威を検出します。 |
| データ管理 | クラウドサービス全体のアクセス制御、ユーザーのアクセス権、権限を管理します。 | アプリケーション、ネットワーク、サーバーなどからのログデータを集約・正規化・分析します。 |
| 脅威の検出 | クラウド内の設定ミス、過剰な権限、不正アクセスの特定に重点を置きます。 | ネットワーク侵入、マルウェア、内部脅威など、幅広いセキュリティ脅威を検出してアラートを発します。 |
| インシデント対応 | アクセス権と権限を調整し、クラウド環境の潜在的なセキュリティリスクを軽減します。 | アラートを生成し、自動対応を含むインシデント対応ワークフローを支援します。 |
| 統合 | IDガバナンス、PAM、 クラウドセキュリティツール. | 脅威インテリジェンスフィード、AI、各種セキュリティ制御と連携し、脅威検知を強化します。 |
| コンプライアンスとレポート | 適切なアクセス制御を確保し、クラウドの権限に関するレポートを生成して、コンプライアンスを支えます。 | GDPRやHIPAAなどの規制要件に対応する、充実したコンプライアンスレポート機能を提供します。 |
| 対象ユーザー | クラウドセキュリティチーム、IDおよびアクセス管理の専門家。 | セキュリティオペレーションセンター(SOC)、サイバーセキュリティアナリスト、ITセキュリティチーム。 |
簡単に言えば、 CIEMは、業務を支え、入室を許可された部屋の鍵を渡すオフィスの管理担当者のようなものです。許可されていない場所には入れません。
一方、 SIEMは、監視カメラでオフィスの全部屋を見守る警備員のようなものです。不審な動きを見つけると、警報を出して対応します。
CIEMとSIEMの主なメリットは?SIEMは監視カメラを通じて全てのオフィス室を見守る警備員のようなものです。不審な活動を発見すると警報を発し、対応します。
SIEMとCIEMの主なメリットは次のとおりです。
CIEMのメリット
- CIEMの利点
- リスクの低減: 特に複雑なマルチクラウドインフラにおいて、不正アクセスやデータ侵害のリスクを低減します。
- コンプライアンス対応: クラウドの権限とアクセス制御を詳細に把握し、GDPR、HIPAA、CCPAなどのクラウドに関連する規制への対応を支えます。
- 運用効率の向上: アクセス権の管理を自動化し、ITチームの管理負担と人的ミスのリスクを減らします。ITチームは定型業務から解放され、セキュリティ対策の強化やシステム性能の最適化に注力できます。
SIEMのメリット
- SIEMのメリット
- リアルタイムの脅威検知: 迅速な監視と分析によって脅威を素早く検知・対処し、サイバー攻撃による被害のリスクを低減します。
- コンプライアンスレポート: ログ記録と監査によりGDPR、HIPAA、PCI DSSなどの規制に対応し、主要な法規制に準拠してユーザーデータを保護します。
- セキュリティ運用の一元化: インシデントの監視と対応を一元化してセキュリティ管理を効率化し、ダウンタイムを最小限に抑えてユーザー体験を向上させます。
SIEMとCIEMにはどのような制約がありますか?
企業がクラウドセキュリティ戦略について適切に判断するには、SIEMとCIEMの 制約を理解することが重要です。どちらも重要なセキュリティ機能を備えていますが、それぞれの不足点を把握すれば、組織は課題に対処し、データ保護に適した製品を選べます。
CIEMと比較したSIEMの制約は次のとおりです:
SIEMの制約
- SIEMの限界点
- クラウド固有の機能の限界: SIEMは幅広いセキュリティ領域をカバーしますが、クラウド固有の権限やアクセス制御の管理では、CIEMほどきめ細かく対応できない場合があります。
- 脅威検知の遅れ: SIEMシステムは、適切に最適化されていない場合や、組織のネットワークで大量のデータが生成される場合、リアルタイムの脅威検知が難しくなることがあります。
- 相関ルールへの依存: SIEMは事前定義された相関ルールに大きく依存します。変化する脅威に対応するには、ルールを定期的に更新する必要があります。ルールが古い、または設定が不適切な場合、新たな攻撃や巧妙な攻撃を見逃すおそれがあります。
CIEMの制約
- CIEMの制限事項
- 脅威検知の範囲が限定的: SIEMとは異なり、CIEMはIT環境全体のセキュリティイベントの監視と相関分析を主な目的としていません。そのため、広範なセキュリティ脅威やインシデントの検知には効果が限られます。
- クラウド環境への依存: CIEMはクラウドインフラに大きく依存するため、オンプレミスシステムやハイブリッド環境が主体の場合、効果が低下します。
- 連携の課題: CIEMは、ほかのセキュリティツールやシステムとの連携で課題に直面する場合があります。特に、複数のクラウドサービスプロバイダーを利用する多様なIT環境では顕著です。
- レポート機能の範囲が限定的: CIEMはクラウド環境のコンプライアンス対応を強力に支援しますが、SIEMシステムと同等の詳細な環境横断型レポート機能やフォレンジック機能は備えていない場合があります。
CIEMとSIEM、どちらを選ぶべきか
選択のポイントは次のとおりです: クラウドファースト戦略を採用し、クラウドのIDと権限を管理する専用の製品を探しているなら、CIEMを選びます。ハイブリッド環境を運用しているなら、SIEMを選びます。SIEMはオンプレミスとクラウドのリソース全体からセキュリティデータを集約・分析します。
ただし、判断材料はほかにもあります。クラウドファースト戦略を採用し、クラウド上のIDと権限管理に特化したソリューションを求める場合はCIEMを選択してください。ハイブリッド環境で運用する場合はSIEMを選択してください。SIEMはオンプレミスとクラウドリソースを横断したセキュリティデータを集約・分析する包括的なソリューションを提供します。
ユースケースごとに詳しく見ていきましょう:
- 具体的なユースケースを詳細に分析します:
SIEMは包括的な機能を備える一方、クラウド固有の権限やアクセス設定を効率的に管理するための専門機能は備えていません.
どちらを選ぶべきか?は包括的である一方、クラウド固有の権限やアクセス設定を効率的に管理するために必要な専門性が不足しています。
クラウドファーストのインフラなら、CIEMがクラウドのIDとセキュリティをきめ細かく管理します。クラウドネイティブなアーキテクチャの動的な性質にも対応できます。
- インフラがクラウドファーストの場合、CIEMはクラウドネイティブアーキテクチャの動的な性質に適合し、クラウドのアイデンティティとセキュリティを管理するために必要な細分化を提供します。
CIEMはクラウドリソースに特化しているため、大規模なオンプレミスインフラを持つ環境では用途が限られます。
どちらを選ぶべきか? はクラウドリソースのみに焦点を当てるため、大規模なオンプレミスインフラが存在する環境では有用性が制限されます。
ハイブリッド環境では、SIEMがより効果的です。すべての環境のセキュリティ監視を統合し、可視性の抜けを防ぎます。
- ハイブリッド環境では、SIEMがより効果的なソリューションです。すべての環境を横断してセキュリティ監視を統合し、可視性のギャップを確実に排除するためです。
CIEMは対照的に、特にクラウド環境での設定ミスや過剰な権限を特定するために設計されていますが、広範な脅威検知には対応していません。
どちらを選ぶべきか?は対照的に、特にクラウド環境内における設定ミスや過剰な権限付与を特定するよう設計されていますが、広範な脅威検知範囲には欠けます。
複数の環境にわたる異常検知を含む包括的な脅威検知には、SIEMの機能が徹底したセキュリティ運用のニーズにより適しています。
- 複数の環境にわたる異常検知を含む包括的な脅威検知においては、SIEMの機能が徹底的なセキュリティ運用ニーズにより適合している。
CIEMは、特にクラウドの権限に関するインシデント管理を効率化しますが、SIEMのような広範なインシデント対応の枠組みは提供しません。
どちらを選ぶべきか? は、特にクラウドの権限管理を中心に、クラウド固有のインシデント管理を効率化するのに役立ちますが、SIEM が提供する幅広いインシデント対応フレームワークは提供しません。
インシデント対応の速度と効率が重要なら、SIEMがより適しています。特に、クラウドとオンプレミスの両方のリソースを使う環境で有効です。
- インシデント対応のスピードと効率が極めて重要である場合、特にクラウドとオンプレミスリソースにまたがる環境では、SIEM が優れた選択肢となります。
CIEMは専門性が高い一方、広範な可視性がまだ必要なクラウド導入の初期段階では、機能が過剰になる場合があります。
どちらを選ぶべきか?は専門的である一方、より広範な可視性が依然として必要なクラウド導入初期段階では過剰な対策となる可能性があります。
包括的に監視できるSIEMは、クラウド導入の初期段階に適しています。クラウドインフラが成熟し、より専門的なクラウドセキュリティ管理が必要になるほど、CIEMの価値が高まります。
まとめ: CIEMとSIEMの統合でセキュリティを強化
CIEMとSIEMはどちらも、組織のインフラの異なる領域を保護するうえで重要です。CIEMがクラウドのIDと権限の管理に特化する一方、SIEMはシステム全体のリアルタイムな脅威検知に対応します。ID、権限、セキュリティイベントが流動的で分散しているクラウド環境では、両者の統合によって包括的に対処できます。
連携することで CIEMはクラウド特有のアクセスリスクを制御し、SIEMはネットワーク全体のセキュリティ脅威を継続的に監視します。これにより、最新のクラウド環境やハイブリッドインフラストラクチャへの脅威に対する防御を強化します。
これらのツールをSentinelOneと組み合わせることで、組織はセキュリティ態勢を先回りして管理し、クラウド特有の課題とITセキュリティ全般のニーズの両方に効果的に対応できます。
SentinelOneで、組織は次のことを実現できます。
- SentinelOneにより、組織は以下のことが可能になります:
- サーバー、ネットワーク、クラウド環境に対する優れた可視性と制御を獲得
- 脅威をリアルタイムで検知し、インシデントに先手を打って対応。新たな脅威にも先回りできます。
デモを体験するSingularity AI SIEM と CIEM 機能を備えた Singularity Cloud Native Security をシームレスに統合し、高度な脅威検知と包括的なアクセス管理を統合した統一セキュリティ体制を実現します ことで、SentinelOneによるCIEMとSIEMの連携が組織のデジタル環境をどう守るか、今すぐご確認ください。
まとめ。CIEMとSIEMのシームレスな統合による組織のデジタル環境保護を体感ください。
CIEMとSIEMは、どちらも包括的な クラウドセキュリティ に欠かせません。一方はアクセス権限を管理し、もう一方はログを分析します。CIEMはクラウド特有のリスクに対処し、クラウドのセキュリティ態勢を先回りして管理します。クラウド導入の初期段階にはCIEMが、可視性の拡大にはSIEMが有効です。最良の結果を得るには、両方の活用を推奨します。
CIEM と SIEM は、総合的な クラウドセキュリティを実現する上で不可欠です。一方は権限管理を、もう一方は分析用ログを扱います。CIEMはクラウド特有のリスクに対処し、クラウドセキュリティ態勢をプロアクティブに管理します。CIEMがクラウド導入初期段階に優れる一方、SIEMは可視性の拡大に優れています。最適な結果を得るには両方の併用をお勧めします。
よくある質問
CIEMツールは、クラウド固有のアクセス許可と権限を管理・最適化します。これにより、ユーザーとアプリケーションのアクセスを、クラウド環境で必要な範囲に限定します。
IAMはあらゆる環境のIDとアクセスを管理します。一方、CIEMはクラウド環境内のアクセス許可を制御・最適化します。
CIEMは、クラウドのアクセス許可と権限を管理・保護するセキュリティ対策です。クラウド環境での不正アクセスのリスクを低減します。
IAMはユーザーのアクセスとIDを制御します。一方、SIEMは組織のITインフラストラクチャ全体でセキュリティイベントを監視・分析し、対応します。
さらに詳しく見る データとAI



セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
