
AI利用規程:ベストプラクティスと事例
AI利用規程でツールの利用を管理し、機密データの入力を制限し、人による監督を義務付け、SentinelOneでAIの統制を徹底する方法を解説します。

主なポイント
- AI利用規程(AUP)では、組織が承認するAIツール、入力してはならないデータ、人による出力の確認や修正が必要な場面、責任者を定めます。ハルシネーション、プロンプトインジェクション、エージェント型AIの自律性など、標準的なAUPでは対応できないリスクも対象とします。
- 実効性のあるAI利用規程は、運用上の8つの問いに答えます。適用範囲、承認・禁止するツール、データ分類、人による監督、役割と責任、監視、インシデント報告、規程の徹底です。
- データの機密度に応じたルールが規程の中核です。データの機密度(公開、社内限定、機密、入力禁止)と利用可能なツールの種類を結び付ければ、従業員は「このデータをこのツールに入力してよいか」を明確に判断できます。また、未承認のAI利用を、承認された責任ある利用へと転換できます。
- 多くのAI利用規程は、共通する理由で機能しません。一律禁止による利用の潜在化、徹底する仕組みのないルール、適用範囲から漏れる組み込みAIやサードパーティ製AI、策定後に見直されず陳腐化する規程です。
- 実効性のあるAIガバナンスでは、規程を保管する文書ではなく、運用する統制として扱います。実際に機能するツール承認フロー、プロンプトの自動監視とDLP、役割別の研修、定期的な見直し、NIST AI RMF、ISO/IEC 42001、EU AI Actに対応付けたAI規程のテンプレートが必要です。
AI利用規程とは
AI利用規程(AUP)は、組織が承認するAIツール、入力してはならないデータ、人が出力を修正すべき場面、責任者を定めます。生成AIには、ハルシネーション、プロンプトインジェクション、エージェント型AIの自律性など、従来の標準的な利用規程では想定されていなかったリスクがあります。そのため、AI利用規程は従来の規程より広い範囲を対象とします。
データが組織の外に出た後、こうしたルールは特に重要になります。2025年11月、米国の連邦裁判所は著作権訴訟において、匿名化されたChatGPTのログ2,000万件を提出するようOpenAIに命じました。2026年1月には、地方裁判所の判事がこの命令を支持しました。ログの利用者は誰も訴訟の当事者ではありませんでした。従業員が個人向けAIアカウントに貼り付けた情報も、同じように、自社では管理できないシステムや紛争に取り込まれる可能性があります。
AI利用規程とサイバーセキュリティの関係
従業員は、シャドーAIのリスクを生み出します。正式な承認や監督を受けずにツールを使うたびに、そのリスクが生じます。ISACAは、これを「シャドーITがもたらすリスクを超える」リスクとしています。データ漏洩や知的財産(IP)の盗難にもつながります。
機密データは、プロンプトへの入力を通じて少しずつ公開モデルに流出します。プロンプトインジェクションは、別の流出経路を生みます。NIST AI 600-1は、NIST AIリスクマネジメントフレームワーク(AI RMF)の生成AI向けプロファイルです。プロンプトインジェクションを、生成AIシステムが意図しない動作をするよう入力を改変することと説明しています。企業のモデルが社内データベースにアクセスできる場合、攻撃が成功すれば、そのモデルがデータを持ち出す手段になり得ます。さらにコンプライアンス上のリスクも加わります。EU AI Actは、対象となるAIシステムに段階的な義務を課します。規程は、こうした個々の課題に対する統制を明確にします。
AI利用規程の主要な構成要素
実効性のあるAI利用規程は、インシデントが起きる前に、運用上の8つの問いに答えます。誰が対象か、どのツールを使えるか、どのデータを入力してはならないか、いつ人が出力を確認するか、誰が判断に責任を負うか、利用をどう監視するか、インシデントをどう報告するか、違反した場合にどう対処するかです。以下の構成要素は、この8つの問いに順番に対応します。
- 適用範囲と対象:AIツールの利用規程では、まず対象となる人とツールを明確にします。対象者には、従業員、契約社員、ベンダー、インターンが含まれます。業務に使用するあらゆるデバイスが対象で、私物デバイスの業務利用(BYOD)制度の対象となる個人所有のデバイスも含みます。対象システムには、生成AIやエージェント型AIに加え、承認済みのSaaS製品に組み込まれたAI機能も含みます。
- 承認・禁止するツール:承認、利用制限、禁止の区分を明確にします。NIST AI 600-1のアクションGV-6.1-010は、独自開発とオープンソースの生成AI、ならびにサードパーティの担当者を対象に含めるよう利用規程を更新することを推奨しています。
- データの分類と取り扱い: 機密データや取り扱いが制限されるデータには、個人を特定できる情報(PII), 保護対象保健情報(PHI)、ソースコード、Payment Card Industry Data Security Standard(PCI DSS)のカード会員データは、いかなる状況でも公開AIツールに入力してはなりません。
- 人による監督: オレゴン州の責任あるAI利用に関する方針案, 各機関に意見を求めるため配布されたこの方針案では、人が判断に関与する監督を基本要件としています。草案によれば、AIは「人間の責任から独立して動作するものではありません」。
- 役割と説明責任: ISO/IEC 42001は、AIマネジメントシステムの確立、導入、維持、継続的改善の方法を定めています。また、International Association of Privacy Professionals(IAPP)による分析では、組織は役割を明確にし、AIに関する懸念を報告するための措置を講じる必要があると指摘しています。
- 監視とレビュー: 定められた周期でモデルのパフォーマンスを追跡し、方針の遵守を確認して、新たなリスクを見つけます。
- インシデント報告: データ共有のミス、有害な出力、プロンプトインジェクション、および関連するインシデントについて、報告とエスカレーションの要件を定めます。
- 徹底: 文書化されたルールには、技術面と運用面の制御に加え、違反した場合の措置を明確に定める必要があります。
これらの要素を列挙すれば、方針に何を盛り込むべきかは分かります。しかし、方針をどう作成し、どう徹底し続けるかは分かりません。データ分類の条項も、誰かが起草し、承認機関が署名し、すべてのプロンプトを制御策でチェックして初めて意味を持ちます。部門横断での最初の草案から、方針を最新の状態に保つ定期レビューまで、その道筋を見ていきましょう。
AI利用規定の運用方法
方針が真価を発揮するのは、文書から実際に適用される制御策へと移されたときです。AI利用規定は、起草から定期レビューまで5つの段階を経ます。前の段階を飛ばすと、どの段階も気づかないうちに機能しなくなります。審査を経ていないツール一覧では展開が無意味になり、徹底を伴わない展開ではルールが任意のものになります。
段階 | 実施内容 |
起草 | セキュリティ、法務、プライバシー、IT、人事、調達の部門横断チームが、適用範囲、データに関するルール、人によるレビュー、説明責任についての条項をまとめます。 |
承認 | AIリスク審査委員会または同等の権限を持つ機関が承認し、方針を既存のデータおよびITガバナンスの機能に結び付けます。 NIST AI 600-1のアクションMP-4.1-003では、「新たなGAIの方針、手順、プロセスを、既存のモデル、データ、ソフトウェア開発、ITのガバナンス、および法務、コンプライアンス、リスク管理の活動に結び付ける」ことを推奨しています。 |
展開 | 各チームに対し、ルールが実際の業務で何を意味するかを教育し、承認済みツールを利用できることを確認します。 |
徹底 | 技術的な制御策として、 データ損失防止 やリアルタイムのブロックで文書化されたルールを徹底します。 |
レビュー | 定期的な再評価に加え、ツールや法律の変更時、またはインシデント発生後に臨時のレビューを実施します。 |
このライフサイクルを順に進めることで、AI利用規定を既存のデータ分類方針および利用規定に結び付け、モデルの出力、エージェントによるアクション、承認済みソフトウェアに組み込まれたAIも両方針の対象に加えます。
各段階では、承認者や監査人が確認できるものも残ります。承認済みツール一覧、研修記録、制御のログ、レビュー予定日などです。この証跡が、成果につながります。
AI利用規定を導入する主なメリット
文書化されたAI利用規定により、AIリスクを事後に発見するのではなく、意図的に管理できます。監査人、規制当局、取締役会からAIの利用をどう管理しているか問われたとき、セキュリティチームは根拠を示して答えられます。従業員も、許容範囲を推測せずに業務を進められます。成果は、データ露出の削減、規制対応の証跡の整備、安全な導入の加速、AIに関する意思決定の責任者の明確化という4つの形で現れます。
- リスクの軽減: 明確なデータ分類ルールにより、漏洩につながる公開モデルへのデータの貼り付けを防ぎます。
- 規制への対応: 方針に基づく制御策をNIST AI RMF、ISO/IEC 42001、EU AI Actの義務に対応付けることで、レビューを含むガバナンスと監督の証跡を文書として残せます。
- 安全な利用の促進: 承認済みツール一覧と明確な従業員向けAIガイドラインがあれば、許容範囲を推測せずにAIを生産的に利用できます。境界を明確にすることで、シャドーAIを正式に認められたAI利用へと変えます。
- 説明責任の明確化: 役割を定義しておけば、インシデントが起きる前に、AIに関する意思決定の責任者を明確にできます。
こうしたメリットは、ポリシーが日々の業務でも守られることを前提としています。しかし、その前提が崩れがちです。ポリシーの対象であるシャドーAI自体が、ポリシーの適用を難しくするからです。
AI利用規定の導入における課題
シャドーAIは、仕組みと従業員の行動の両面で、ルールの適用を難しくします。Cloud Security Alliance(CSA)LabsのシャドーAIに関する論文は、この問題を資産の可視性不足とシステム全体に及ぶリスクとして捉えています。従業員は、セキュリティ、法務、プライバシー、調達の各チームが評価する前にツールを導入しがちです。ツールの変化も速く、特定のツールを前提にしたポリシーはすぐに古くなります。
CISOは、生産性を妨げずにルールを適用する必要があります。厳しくブロックしすぎると、従業員は抜け道を探します。曖昧さを残しすぎると、ポリシーを適用できなくなります。大規模な環境でコンプライアンスを測定することも、独立した課題です。
AIプラットフォームへのコピー&ペーストは、手作業で確認できる量を超えることがあります。そのため、機械による分類が実務上不可欠です。SentinelOne Prompt SecurityのようなAI利用の可視化ツールは、ブラウザやアプリ全体でAIがどこで使われているかを記録します。この記録によって測定が可能になります。
AI利用規定でよくある失敗
AI利用規定が形骸化する原因は予測できます。つまり、導入前に対策できます。以下の4つは、文書としては完成していても、実務では機能しないポリシーに繰り返し見られます。適用できないルールから、対象として想定されていないツール群まで、チームが陥りやすい失敗を見ていきましょう。
- 全面禁止:承認済みの代替手段を用意せずにAIをすべて禁止すると、利用は見えないところで続きます。 CSAのガイダンスは、AIの全面禁止は「効果が見込めず、従業員がシャドーITを通じて未審査のツールを使う原因になりかねない」と指摘しています。
- 適用する仕組みの欠如: 同じCSA Labsの論文によると、承認の要件を明記せずに「承認されていないAI利用」を禁止するポリシーは「広く無視される傾向がある」とされています。
- 組み込みAIとサードパーティ製AIの見落とし: NIST AI 600-1は、委託先と、独自開発・オープンソース双方の生成AIを対象とするポリシーを求めています。ウィンドウ内のすべてを読み取れるブラウザ拡張機能にも、明確なルールが必要です。
- 策定したまま放置: AIツールとリスクは急速に変化します。古くなったポリシーが機能しなくなるのは予測できることです。
これらの失敗には共通の原因があります。ポリシーを運用するための統制ではなく、保管する文書として扱っていることです。対策は、責任者、自動的に作動するチェック、定期的な見直しを組み込み、運用できるポリシーにすることです。以下では、それぞれの失敗を防ぐ実践方法を紹介します。
AI利用規定のベストプラクティス
守られるポリシーと無視されるポリシーの違いは、運用にあります。実効性のある取り組みには共通点があります。方針を、責任者と実施時期が明確な反復可能な行動に変えていることです。重要なのは次の5つです。
- 実際のワークフローを通じてツールを承認する。 候補となるツールは、業務目的、リスクの確認、セキュリティとプライバシーの審査、法務と調達の承認、業務責任者の承認、モニタリングという定められた手順で評価します。同じツールでも企業向け版と個人向け版は入力データの扱いが異なるため、別製品として扱います。また、すべての承認に期限を設け、定期的に再評価します。
- データに関するルールをツールのカテゴリーに結び付ける。 「AIを責任を持って使う」は方針です。ルールには、対象データとツールを明記します。データの機密度を利用可能なツールのカテゴリーに結び付ける段階的なモデルが、ポリシーを運用する要となります。
- モニタリングを自動化する。 プロンプトやアップロードの量には、手作業の確認では追いつけません。Prompt Securityは、AIツールに入力されるプロンプトをリアルタイムで監視し、ポリシーに基づいて制御します。判断には人が関わり続けます。大量の処理は自動化が担います。
- 実際の業務に即して従業員を教育する。 データプライバシーのルールと適切なプロンプトの扱い方を教え、AIの出力を検証する手順をワークフローに組み込みます。従業員とともにガードレールを作り、責任あるAI利用をスローガンではなく習慣にします。
- 定期的な見直しを設定する。 定期的な再評価に加え、新しいツール、インシデント、規制の変更があった場合にも臨時で見直すことで、ポリシーを最新の状態に保ちます。
上記の実践方法は、効果的なAI利用規定が運用開始後にどう機能するかを示しています。期限付きの承認、ツールに結び付いた分類ルール、大量の利用に対応するモニタリング、実務に即した教育です。これらを文書に落とし込む段階で、多くのチームは手が止まります。白紙からでは、何をどこに書くべきか分からないからです。以下の構成と条項例が、その出発点になります。
AI利用規定の例とテンプレート
説明責任を果たせるAI利用規定には、共通の骨格があります。承認者が確認でき、監査担当者が内容を追える一連のセクションです。以下の構成はAIポリシーのテンプレートとして使えます。各セクションと必要な内容を示した後に、データの制限、開示、人による確認、ルールの適用について調整可能な条項例を紹介します。
セクション | 主な内容 |
目的と適用範囲 | 対象者、生成AIやエージェンティックAIツール、SaaSに組み込まれたAIを含む対象システム、対象デバイス |
承認・禁止されるツール | 承認、制限、禁止されるツールのリストと申請手続き |
データ分類 | 機密度と利用可能なツールのカテゴリーを結び付ける段階別の表 |
許容される利用方法 | 許可されるワークフローと禁止される行為 |
開示要件 | AIの利用を開示すべきタイミングと方法 |
人によるレビュー | レビューが必要となる条件と重大な影響を伴う意思決定の種類 |
役割と責任 | ポリシーの責任者、承認権限者、従業員の義務 |
監視とインシデント報告 | 監査の仕組み、報告窓口、エスカレーション経路 |
違反への対応と見直し | 懲戒処分、定期的な見直しの日程 |
データ分類こそが、AIのAUPを実効性のあるものにするか、曖昧な助言に終わらせるかの分かれ目です。階層別の分類なら、従業員がその場で知りたい「このデータをこのツールに入力してよいか」に答えられます。以下の4段階では、データの機密性に応じて利用可能なツールの種類を定めます。
- 第1段階、公開情報。 公開済みのマーケティング資料、一般公開されているウェブサイトのコンテンツ、一般的な業界調査。信頼できるAIツールであれば利用できます。
- 第2段階、社内情報。 社内連絡、業務手順書、機密性のないプロジェクト資料。企業アカウントに紐づく、承認済みのエンタープライズ向けAIツールでのみ利用できます。
- 第3段階、機密情報。 顧客データ、従業員のPII、財務記録、独自の業務プロセス、規制対象の情報。明示的な承認を得た場合に限り、データ取扱契約の対象となる指定ツールで利用できます。
- 第4段階、入力禁止情報。 認証情報と暗号化キー。いかなる場合もAIツールに入力してはいけません。
条項の例を示すことで、ポリシーに実効性を持たせます。
- データ制限については、 米国エネルギー省の生成AIポリシー(DOE P 203.1)が、各プロンプトをツールの承認済みデータレベルに合わせるよう職員に指示しています。公開データの利用のみが認められたツールには、独自データ、管理対象非機密情報、PIIを「入力として使用してはならない」と定めています。
- 開示については、スタンフォード大学広報部門のAIガイドラインが、成果物の作成にAIが実質的な役割を果たした場合、「その利用を担当の編集者、上司、または意思決定者に開示する」よう勧めています。
- 人によるレビューについては、 アイオワ大学が、AIの出力を人が入念に確認・検証すべきだとしています。
- 違反への対応については、最初の違反が起きる前に、処分、報告窓口、エスカレーション手順を定めます。
SentinelOneでAIの利用ポリシーを徹底
徹底されないポリシーは、ただの文書です。SentinelOneはAUPのルールを、環境内のあらゆるプロンプト、ツール、エージェントに適用される技術的な制御へと変えます。数千ものAIツールをリアルタイムで可視化し、ポリシーを適用。承認済みツールと禁止ツールのリストを、単なる指針ではなく実効性のあるルールにします。エッジでのデータ編集により、機密データが外部モデルに届く前に除去します。また、インラインのガイダンスでリスクのある行動をその場で是正します。
同じ制御は、コードアシスタントや統合開発環境(IDEs)などの開発者向けツールにも及びます。多くのポリシーが見落とす、組み込みAIやサードパーティーAIの盲点を解消します。さらに、エージェント型システムにも対応。未承認のエージェントやModel Context Protocol(MCP)サーバーの検出、エージェントの行動に対するポリシーベースの制御、検索可能な監査ログによって、AUPで求められる説明責任を果たすための記録を残せます。
Purple AI™は、調査とAIを活用した脅威ハンティングを担う、自然言語対応のセキュリティアナリストとして機能します。早期導入企業は、脅威ハンティングを最大80%高速化したと報告しています。SOCは、散在するAI利用の兆候から、優先順位が明確な調査へと進めます。
その基盤となる Singularity™ Platformは、単一のエージェント、ひとつのコンソール、ひとつのデータレイクで、エンドポイント、クラウド、アイデンティティ全体の可視化と制御を実現します。脅威の防止、特定、対応を自律的に行います。2024年の MITRE ATT&CK Evaluationsでは、プラットフォームの振る舞いAIが生成したアラートは、評価対象ベンダー全体の中央値より88%少ない結果でした。アナリストはノイズではなく、実際に対応すべき少数の検出結果に集中できます。
CISOは、取締役会に説明できるAIガバナンスを手に入れます。SOCマネージャーは、環境全体で運用できる制御を手に入れます。
SentinelOneのデモをリクエストすることで、これらの制御が貴社のAIポリシーにどう対応するかをご確認いただけます。
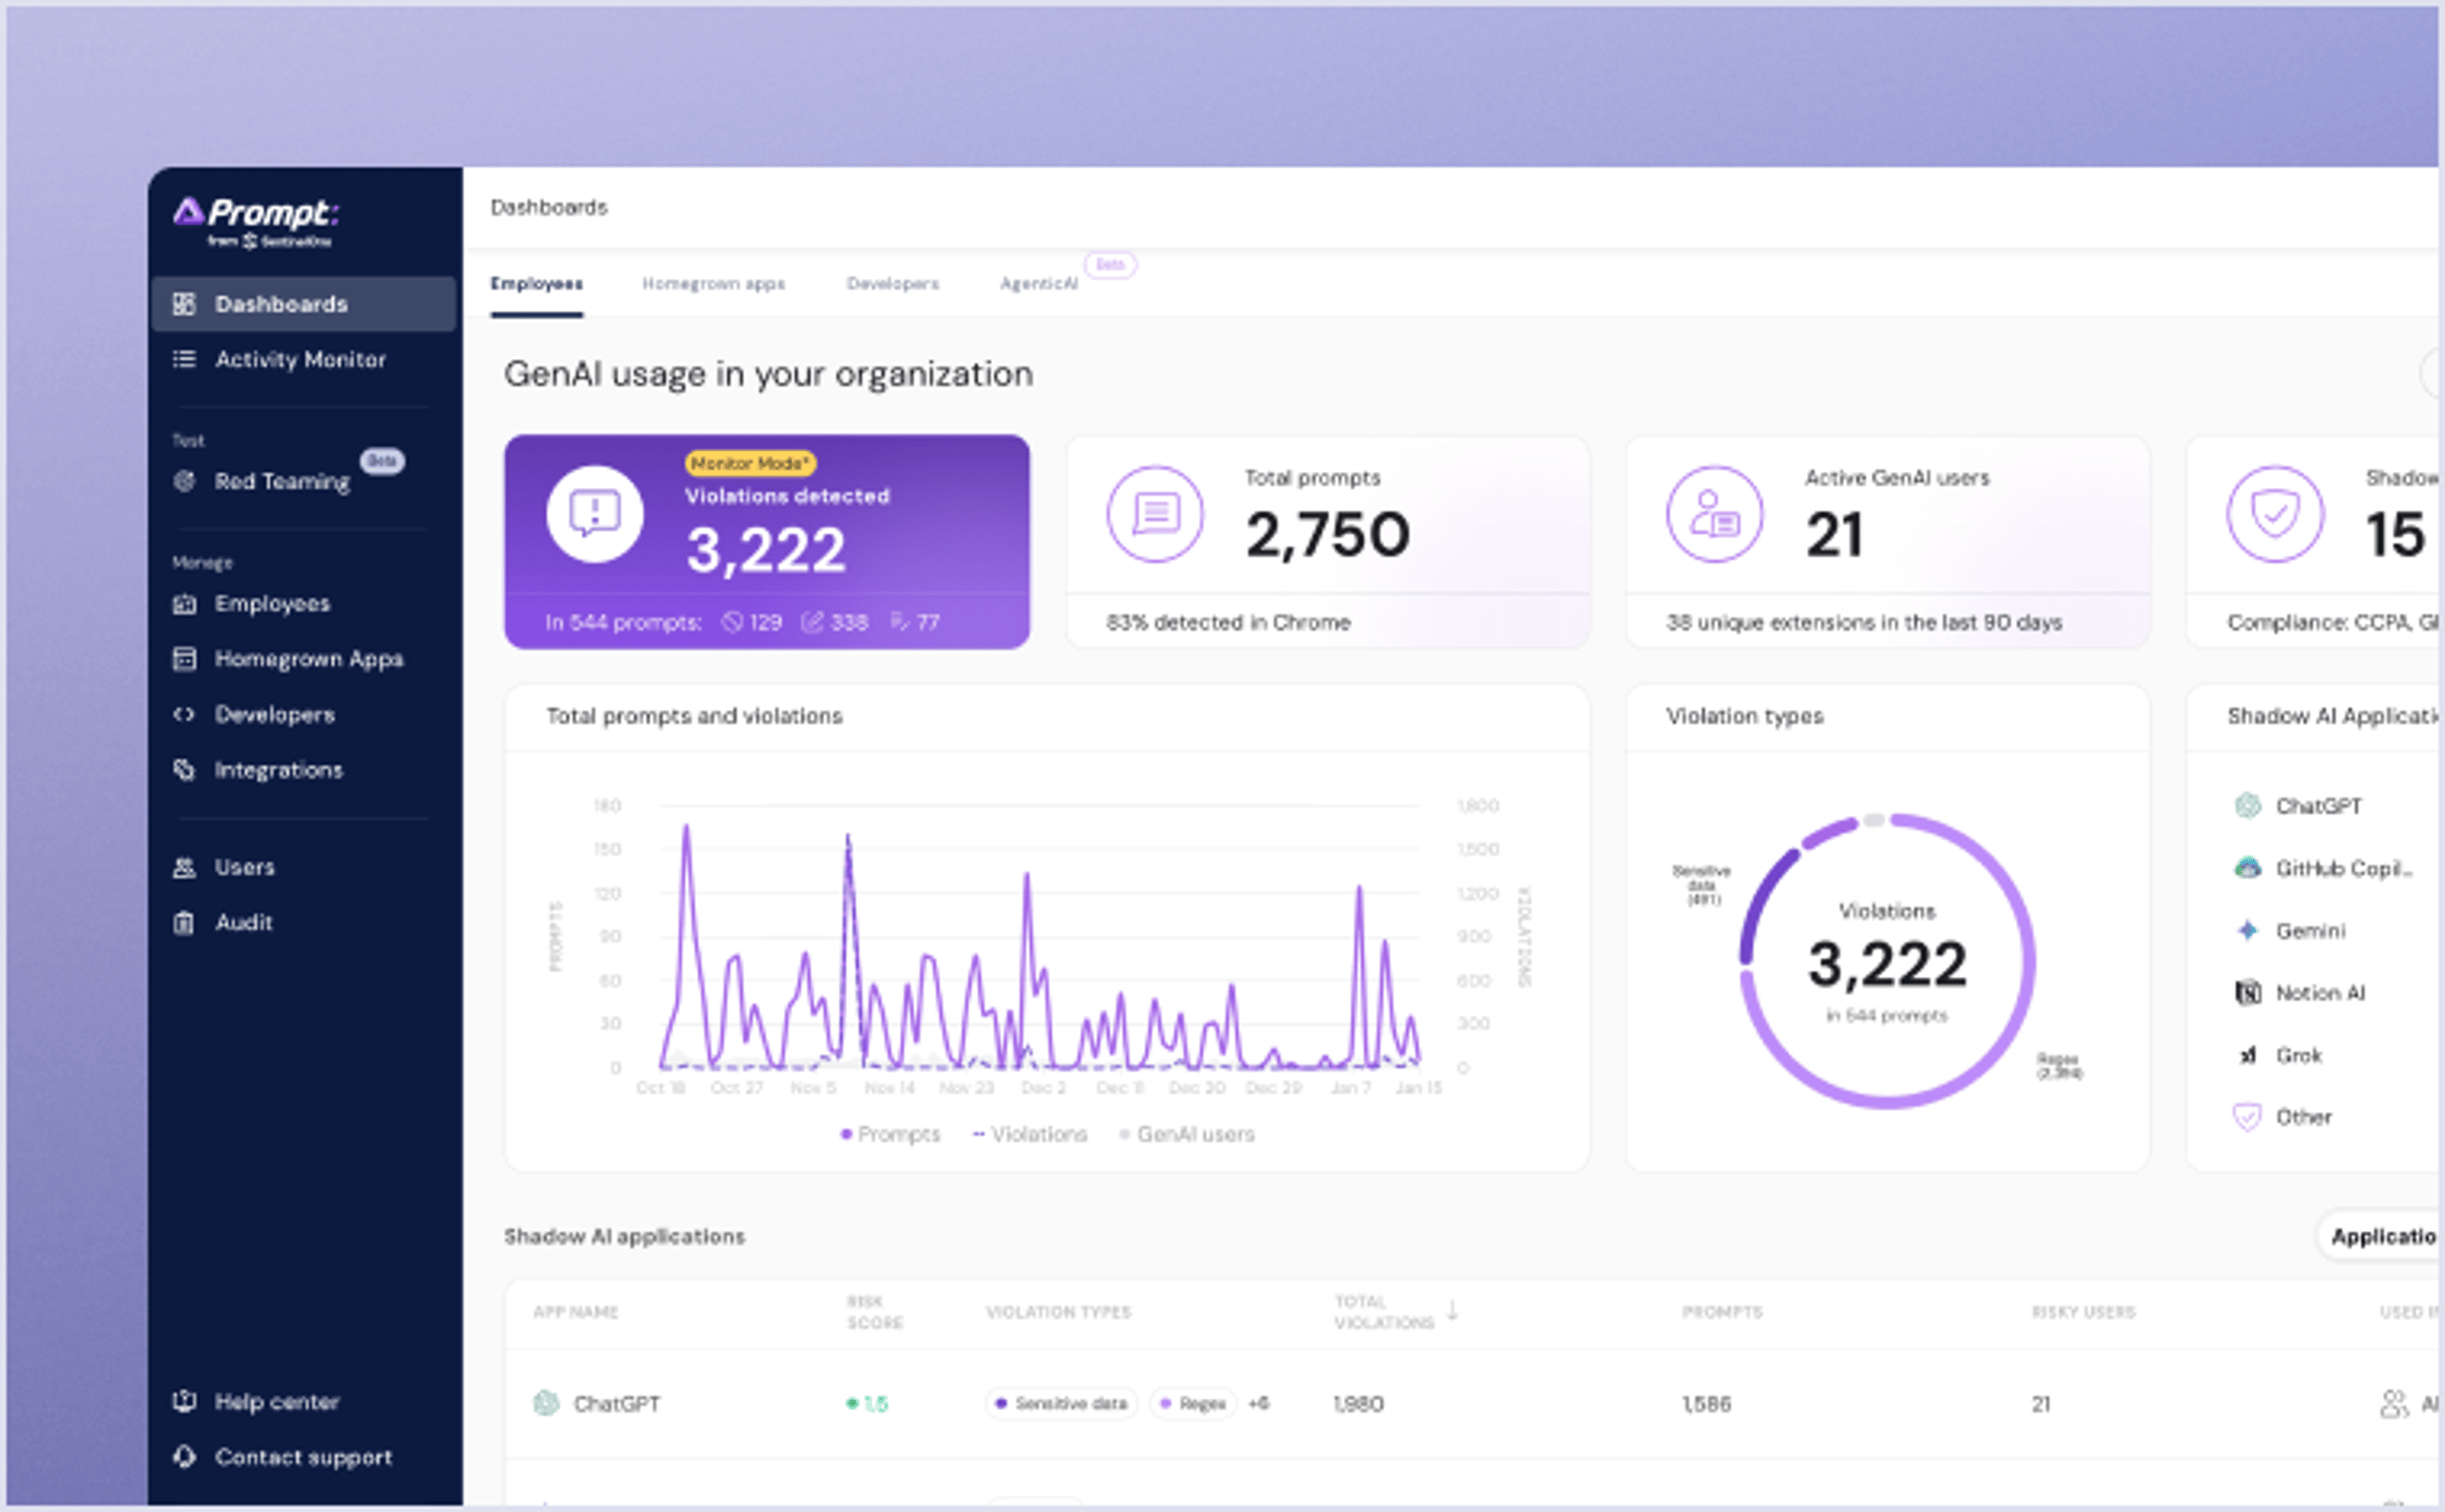
組織内のAI利用に対して、完全な可視性、セキュリティ、ガバナンスを実現します。シャドーAIを特定し、機密データを保護し、安全にAIを活用できます。
まとめ
従業員がAIツールに入力した情報は、取り戻せない可能性があるデータとして扱いましょう。規制当局や裁判所から問われる前に、AIの利用ルールを文書化すべき実務上の理由です。ポリシーを機能させるには、階層別のデータ利用ルール、手動レビューに頼らない制御、見直しの日程を具体的に定める必要があります。
Prompt SecurityはAIの利用現場でそのルールを徹底します。Singularity PlatformとPurple AIは、SOCが検出結果に対応するための可視性とスピードをもたらします。これらを整えれば、従業員は明確に定められたルールのもとで、AIを隠さず利用できます。
よくある質問
AI利用規程は、職場でAIを使うための基本ルールを定めます。承認されたツール、入力できるデータ、人による出力の確認や判断の修正が必要な場合、結果に責任を負う人を明確にします。
一般的な利用規程では扱わない、生成された出力、AIエージェントによる行動、承認済みソフトウェアに組み込まれたAIも対象です。
セキュリティ部門またはCISOが主導する、部門横断のガバナンス組織に責任を委ねます。法務、プライバシー、IT、人事、調達、事業部門の責任者を含め、運用、規制、従業員の実情を規程に反映します。
規程の見直しと更新に責任を負う担当者を1人定めます。部門横断の組織は、ツールの承認、例外の審査、エスカレーション経路の策定を担い、AUPをデータおよびITのガバナンスと連携させます。
一律に義務付けられているわけではありませんが、規制対象の環境では法的義務が広がっています。EU AI法は対象システムについて文書化されたガバナンスを求めており、米国行政管理予算局(OMB)の覚書M-25-21は、連邦政府機関に生成AIの利用規程を定めるよう指示しています。
規制対象の企業では、文書化されたAI AUPが実務上の要件になりつつあります。監査人や規制当局からAIの利用管理について問われた際に、ガバナンス、監督、データ管理、見直しの実施を示せるためです。
一般的なAUPは、データへのアクセスとシステムの利用を管理します。AI AUPでは、生成された出力、ハルシネーション、プロンプトインジェクション、学習データの漏洩、AIエージェントの自律的な行動、AI固有の規制など、モデルに関わる課題も扱います。また、データ分類ルールを承認済みツールの分類と結び付けます。
従業員には、AIシステムに入力するデータと人による確認について、明確なルールが必要です。AIを利用した意思決定の責任者も定めます。
シャドーAIは、ネットワークトラフィックの監視、データ損失防止(DLP)による外部送信データの検査、クラウドアクセスセキュリティブローカー、AIツールの利用を検知するエンドポイントの行動分析で発見します。未承認サービスへのブラウザ拡張機能やOAuthの認可、AIエンドポイントに送られるクリップボードのデータも調査対象です。
管理は、ツールの一覧を整理し、リスクを評価することから始めます。その後、業務上の必要性とデータリスクに基づき、各ツールを承認、代替、制限、ブロックするか判断します。
さらに詳しく見る データとAI



セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
