優先順位付け
何が悪用可能かを把握。なぜ重要かを理解。
Offensive Security Engine により、どの露出が本当に悪用可能かを検証して理論上のリスクを排除します。次に、リスクと露出のコンテキストを使用して修復ワークフローを効率化します。
証拠を使用して、実際のリスクと想定を区別
初期アクセスからミッションターゲットまで、相互接続された露出をマッピング
誤検知を排除し、効率を最大 66% 向上
クラウドネイティブセキュリティ
設定ミスから影響まで、Singularity™ Cloud Native Security は攻撃経路を検証して機密データへの経路をマッピングし、チームがどこに対応すべきかを正確に把握できるようにします。


優先順位付け
Offensive Security Engine により、どの露出が本当に悪用可能かを検証して理論上のリスクを排除します。次に、リスクと露出のコンテキストを使用して修復ワークフローを効率化します。
証拠を使用して、実際のリスクと想定を区別
初期アクセスからミッションターゲットまで、相互接続された露出をマッピング
誤検知を排除し、効率を最大 66% 向上

AI セキュリティ
AI ワークロードを検出し、機密データを分類し、EU AI Act のような AI コンプライアンスフレームワークにマッピングすることで、Shadow AI の盲点を排除します。
すべての AI モデル、サービス、デプロイメントを検出してインベントリ化
機密データがトレーニングパイプラインに漏洩するのを防止
AI ガバナンスを継続的に実証することで、監査対応の混乱を回避

CI/CD セキュリティ
リポジトリ、IaC テンプレート、コンテナイメージを継続的にスキャンし、露出したシークレット、設定ミス、脆弱性を検出することで、テストを CI/CD パイプラインに統合します。
850 種類以上のシークレットタイプをスキャンし、それらが有効で使用中かどうかを検証
悪用経路の詳細を添えて、開発者が対応に必要な情報を提供
Kubernetes admission controller を介して脆弱なデプロイを防止

修復
MTTR を大幅に短縮する、事前構築済みまたはカスタムの Hyperautomation ワークフローで、設定ミス、アラート、クラウドイベントに対応します。
統制された自動化でセキュリティポリシー違反に対応
証拠で強化された優先度付きの検出結果を、課題追跡システムにルーティング
セキュリティとエンジニアリングを、追跡可能な単一のバックログに統合

ユースケース
攻撃パスのコンテキストと自動化されたデータ検出により、クラウドアプリケーション、AI サービス、機密データを露出から保護します。


成果
可視性と運用効率の向上。

クラウドセキュリティイベントの検出時間を削減。

手動での検出結果の検証削減と自動修復により、アナリストの効率が向上。

成功事例


"調査結果を取得して理解するための、より簡単な方法ができました... そして手作業の工数を大幅に削減しました。"
Brendan Putek


"攻撃的セキュリティ機能は、他のどの製品も提供していないものです。"
Cloud Security Engineer


"SentinelOne Cloud は、他のチームとのコラボレーションにも役立っています...それにより、平均検知時間、ひいては平均対応時間の短縮にも大いに役立っています。"
Ashwath Kumar
なぜSentineloneなのか?


プラットフォーム統合
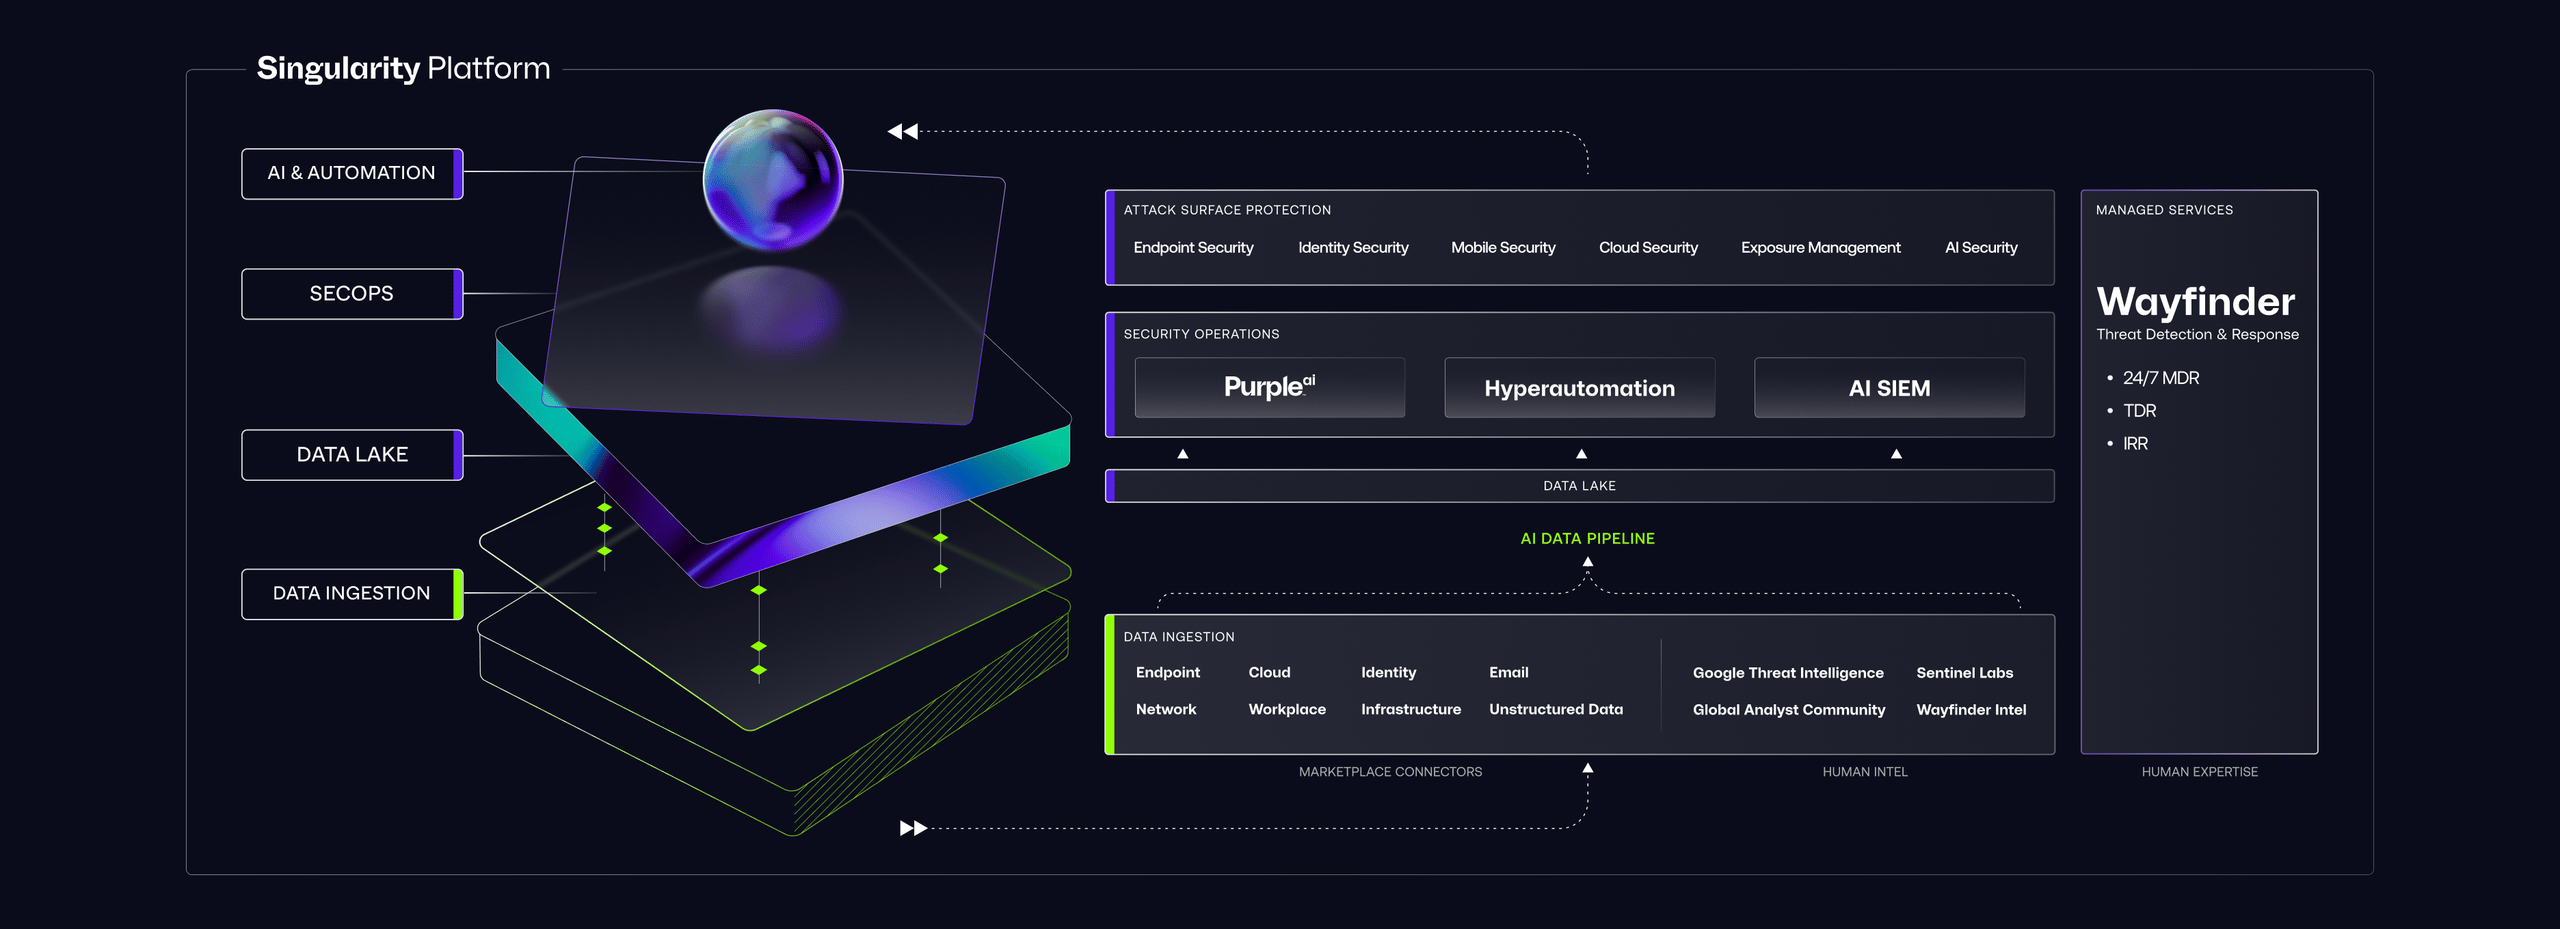
Cloud Native Securityをリアルタイムのワークロード保護と組み合わせ、単一のプラットフォームからポスチャとランタイムをカバーします。
クラウドの検出結果をAIネイティブなData Lakeに取り込み、エンドポイント、アイデンティティ、サードパーティのシグナルと相関分析して、全方位の可視性を実現します。
Purple AIを使用して、露出がどのように相互接続し、重要資産へとつながるかを示す説明可能な攻撃ストーリーを生成し、チームが目的を持って対応できるようにします。
導入開始
エージェントレス導入でAWS、Azure、GCP、その他多くのクラウド環境をオンボードできます。インフラ変更も長期の展開も不要です。
Offensive Security Engineが検証済みの露出を提示するため、チームはどこから着手すべきかを正確に把握できます。
Hyperautomationワークフローを追加し、アカウント全体にカバレッジを拡張し、Singularity Platformと統合して全方位の可視性を実現します。
リソース
回答が必要ですか?
次のステップ