
ChatGPTのセキュリティ:リスク、プライバシー、企業向けの保護策
ChatGPTのセキュリティ対策は、従業員がAIアシスタントを使う際に企業データを守ります。リスク、プランごとのデータの取り扱いの違い、管理された利用を支える保護策を解説します。

主なポイント
- ChatGPTのセキュリティ対策は、機密データ、ユーザーアカウント、プロンプト、出力、接続先システムを不正アクセス、悪用、意図しない漏えいから守ります。
- ChatGPTの主なセキュリティリスクには、データ漏えい、プロンプトインジェクション、アカウント侵害、悪意あるコードの生成、不正確な出力、AIを悪用したフィッシングやソーシャルエンジニアリングがあります。
- ChatGPTによるデータの取り扱いは、プラン、設定、連携によって異なります。そのため、業務情報を共有する前に、プロンプトの保存期間、アクセス方法、利用される可能性を把握する必要があります。
- 管理されていないChatGPTの利用は、シャドーAIやコンプライアンス上のリスクを生み、従業員が共有する情報の可視性を低下させ、知的財産や機密データが漏えいする可能性を高めます。
ChatGPTのセキュリティとは?
2025年夏、米国の連邦政府ネットワークの防御を担う機関のトップが、機密性の高い政府文書を一般向けのChatGPTに貼り付けました。CISAの長官代行が「For Official Use Only」と記された契約文書をアップロードし、数日以内に内部の監視システムがその行為を検知しました。その後、国土安全保障省による調査が行われました。侵害も攻撃者もいませんでした。数件のプロンプトだけで、機密データが管理下にあるシステムの外へ出てしまったのです。
こうした情報漏えいを防ぐために、ChatGPTのセキュリティ対策があります。従業員が業務でChatGPTや同様のAIアシスタントを使う際に、職場のデータとアカウントを守るための取り組みです。
リスクは利用の仕組みそのものにあります。アカウントのプランによっては、従業員が入力したプロンプトが保存されたり、将来のモデルの学習に使われたりします。組織として管理しなければ、日常業務を通じてデータが自社環境の外へ出てしまいます。適切なプラン、ポリシー、適用体制を整えれば、従業員がすでに使っているツールを、セキュリティチームが把握・管理できるようになります。
ChatGPTのセキュリティと企業のセキュリティ対策
生成AIの利用は従業員全体に広がり、セキュリティチームにはその利用を管理する体制が求められています。セキュリティ対策で管理すべき対象は2つあります。従業員がAIアシスタントに送るプロンプトと、アシスタントを自社システムにつなぐアカウントや連携機能です。
シャドーAIは問題を広げます。個人アカウントや未承認の経路での利用は、セキュリティチームから見えないためです。目指すのは、管理された利用環境です。把握できない個人アカウントを使わずに、承認された経路からChatGPTを利用できるようにします。
ChatGPTのセキュリティリスク
従業員がChatGPTや同様のAIアシスタントを使う際、組織はデータ漏えい、モデルの学習への利用、プロンプトインジェクション、アカウント侵害、シャドーAI、ハルシネーション、連携機能に関するリスクに直面します。
- プロンプトへの機密データの入力。 従業員がソースコード、顧客情報、財務データをChatGPTに貼り付けます。攻撃を受けなくても、データは自社環境の外へ出てしまいます。
- モデルの改善に使われるプロンプト。 個人向けアカウントでは、プロンプトが将来のモデルの学習に使われるかどうかは各ユーザーの設定次第であり、組織で一元的に制御できません。
- プロンプトインジェクションとジェイルブレイク。 プロンプトインジェクションは、大規模言語モデル(LLM)における既知のリスクです。間接的なインジェクションによって、セッションからのデータ流出が引き起こされる可能性があります。
- アカウントと認証情報の侵害。 ChatGPTの認証情報が盗まれると、会話履歴が流出します。クラウドストレージやメールとの連携では、OAuthのアクセス権限が拡大されるおそれもあります。
- 未承認の利用によるシャドーAI。 個人アカウントや未承認のツールを使うと、利用状況が見えなくなり、承認された企業向け環境の管理策を回避することになります。
- 不正確な出力や捏造された内容。 NISTの生成AIプロファイル(NIST AI 600-1)は、ハルシネーションを未解決のリスク管理上の課題と位置付けています。捏造された出力を確認せずに使うと、業務上の意思決定に誤りが生じます。
- サードパーティーのプラグインや連携による情報漏えい。 サードパーティーのコードや接続されたツールは、サプライチェーンやセッションデータの漏えいリスクをもたらす可能性があります。
これらのリスクには共通の根本原因があり、組織で管理できます。リスクの大きさは、各プランでChatGPTがデータをどう扱うかによって変わります。だからこそ、どのアカウントを使うかが重要です。
ChatGPTによるデータの取り扱い
従業員がプロンプトを送信すると、ChatGPTはそれをOpenAIのインフラに送り、プロンプトと回答を会話の一部として保存します。その後の取り扱いは、アカウントのプランによって異なります。
データの取り扱い | 個人向け | ビジネス向け | 企業向け |
入力したプロンプトを使った学習 | ユーザー設定によってはモデルの改善に使用される場合があります | モデルのトレーニングには使用されません | モデルのトレーニングには使用されません |
管理方式 | 個々のユーザーの操作に依存 | 管理者が適用 | 管理者が適用 |
データ保持 | デフォルトの保持設定、制御は限定的 | 組織が管理 | カスタムの保持ポリシー |
ID管理 | 個別のログイン | SSO | SCIMによるプロビジョニングを伴うSAML SSO |
監査とコンプライアンス | なし | DPA、基本的な管理機能 | コンプライアンスAPI、監査ログ、顧客管理の暗号化キー、DPA |
こうしたデータの取り扱いの違いが、管理されていない利用をビジネスリスクに変えます。そして、管理策が欠けていることで生じるコストにつながります。
管理されていないChatGPT利用のコスト
管理されていないChatGPTの利用は、データ管理、競争上の地位、コンプライアンスの3つの面で企業にコストをもたらします。従業員が独自のコードや顧客情報を一般消費者向けプランのプロンプトに貼り付けると、そのデータは外部のAIサービスに送られ、組織が実質的な管理権を失うおそれがあります。
同じ情報流出リスクは、競争上重要な情報にも及びます。入力した営業秘密や独自のアルゴリズムが組織内にとどまるかどうかは、プランとデータの取り扱い設定によって左右されます。
情報流出リスクは、コンプライアンスと信頼の問題でもあります。AIツールの利用時にも、既存のプライバシー保護義務と守秘義務は適用されます。そのため、個人を特定できる情報(PII)や保護対象の医療情報(PHI)などの規制対象データを、データ処理契約(DPA)なしに一般消費者向けAIツールへ送信すると、GDPR、 HIPAA、または同様の規則に違反する可能性があります。こうした情報のいずれかが公開されれば、顧客や規制当局に、組織のデータガバナンスに不備があると受け取られかねません。
ChatGPTの利用を保護するうえでの課題
ポリシーを定めていても、ChatGPTの利用を実際に管理するのは困難です。その背景には、4つの制約があります。
課題 | 管理が難しい理由 |
AIトラフィックの可視性が限定的 | ネットワーク監視では、従業員がブラウザベースのAIツールに入力する内容を検査できません。また、エンドポイントのテレメトリーで承認済みの利用と未承認の利用を区別できることもまれです |
機能の急速な変化 | OpenAIはChatGPTの機能とデータポリシーを頻繁に更新するため、ガバナンス文書が数週間で実態に追いつかなくなることがあります |
ポリシーの整備を上回る利用需要 | 従業員は、セキュリティ部門や法務部門による評価よりも速く新しいツールを導入します |
ベンダーが管理するデータの取り扱い | OpenAIのインフラストラクチャにおけるデータ保持期間、モデルのトレーニングポリシー、アクセス制御は、利用組織が設定できません |
こうした制約があるため、ポリシーだけでは不十分な場合がほとんどです。以下の対策では、明文化したルールと技術的な強制措置を組み合わせます。
ChatGPTを企業で利用するための保護策
適切な管理策を導入すれば、チームは業務でChatGPTを安全に利用できます。情報流出リスクの多くは、従業員がソースコード、認証情報、顧客記録をプロンプトに貼り付けるという行動に起因します。以下の保護策では、明文化したルールと技術的な強制措置を組み合わせ、この行動を可視化して防止します。
- AIツールの利用許可ポリシーを定める. 承認するAIツール、プロンプトへの入力を禁止するデータの種類(PII、PHI、ソースコード、認証情報、営業秘密、法的文書など)、違反した場合の措置を定義します。NIST AI 600-1は、このポリシーの策定に役立つリスク管理のガイダンスを提供しています。
- データ管理機能とシングルサインオン(SSO)を備えた企業向けプランを導入する。 より強力な組織管理機能、SSO、DPAを利用するには、ChatGPT BusinessまたはEnterpriseに移行してください。組織でカスタムのデータ保持期間、監査ログ、System for Cross-domain Identity Management(SCIM)、顧客管理の暗号化キーが必要な場合、Enterpriseがこれらの機能を最も幅広く提供します。
- データ損失防止とデータ分類を適用する。 AIツールにデータを送信する前に分類してください。データ損失防止(DLP)を使用して外向きの通信を検査し、未承認のAIエンドポイントへのアクセスをプロキシまたはファイアウォール層でブロックしてください。
- アクセスを制御し、AIの利用状況を確認する。 定義済みのユースケースに範囲を限定したロールベースのアクセス制御を適用してください。外向きのAI通信について、ID、タイムスタンプ、AIエンドポイント、データ量を記録します。ChatGPT Enterpriseでは、Compliance APIと監査ログを有効にしてください。より包括的なAIセキュリティ態勢では、ポリシーと技術的な適用を結び付けます。
- 安全なプロンプト入力について従業員を教育する。 CISAのモデルに従い、AIツールの利用に際して従業員向けAI研修を必須としてください。利用規定、入力禁止のデータ分類、AIの出力を検証する方法、意図しないデータ漏えいが発生した際のインシデント報告を扱います。年1回の再認定も義務付けてください。
- データの取り扱いについてベンダーを精査する。 DPAにAIプロンプトの内容と従来のデータ処理の両方が明示的に含まれていることを確認してください。認証を確認し、データ侵害時の通知期限を契約で定めます。
これらの対策は一体となって機能します。ポリシーで境界を定めます。プランの選択によって、契約上・技術上の基準を確立します。DLPと可視化によって、ポリシーを技術的に適用します。研修で人的な防御を強化し、ベンダーの精査で残るギャップを埋めます。
SentinelOneでChatGPTのセキュリティを強化
ポリシーとプランの選択でルールを定めます。SentinelOneは、やり取りの接点であるプロンプトそのものにルールを適用します。Prompt Securityは、規制対象データ、ソースコード、認証情報がChatGPTやその他の一般向けAIツールに入力される前に検出し、制御します。ブラウザー内でのデータ流出を阻止します。
Singularity™ Identityは、各AIセッションを人またはAIエージェントやサービスアカウントなどの非人間IDに紐付けます。これにより、データ漏えいの発生源を追跡できます。
Purple AI™を使えば、自然言語で調査できます。アナリストは質問を入力して時系列を再構成し、データ漏えいが偶発的か悪意によるものかを判断します。IDCによると、脅威の特定は63%速くなり、平均対応時間は55%短縮されました。
SentinelOneは2024年のMITRE ATT&CK Evaluationsで、Singularity Platform全体でアラートを88%削減しながら、検出率100%を達成しました。SOCチームはノイズへの対応を減らし、実際にリスクを伴うAIとIDのアクティビティに集中できます。より広範な拡張検知・対応(XDR)の可視化に向け、これらのイベントをエンドポイント、ID、クラウドのシグナルと一元的に関連付けます。
SentinelOneのデモをリクエストして、チームのAI利用の管理を今すぐ始めましょう。
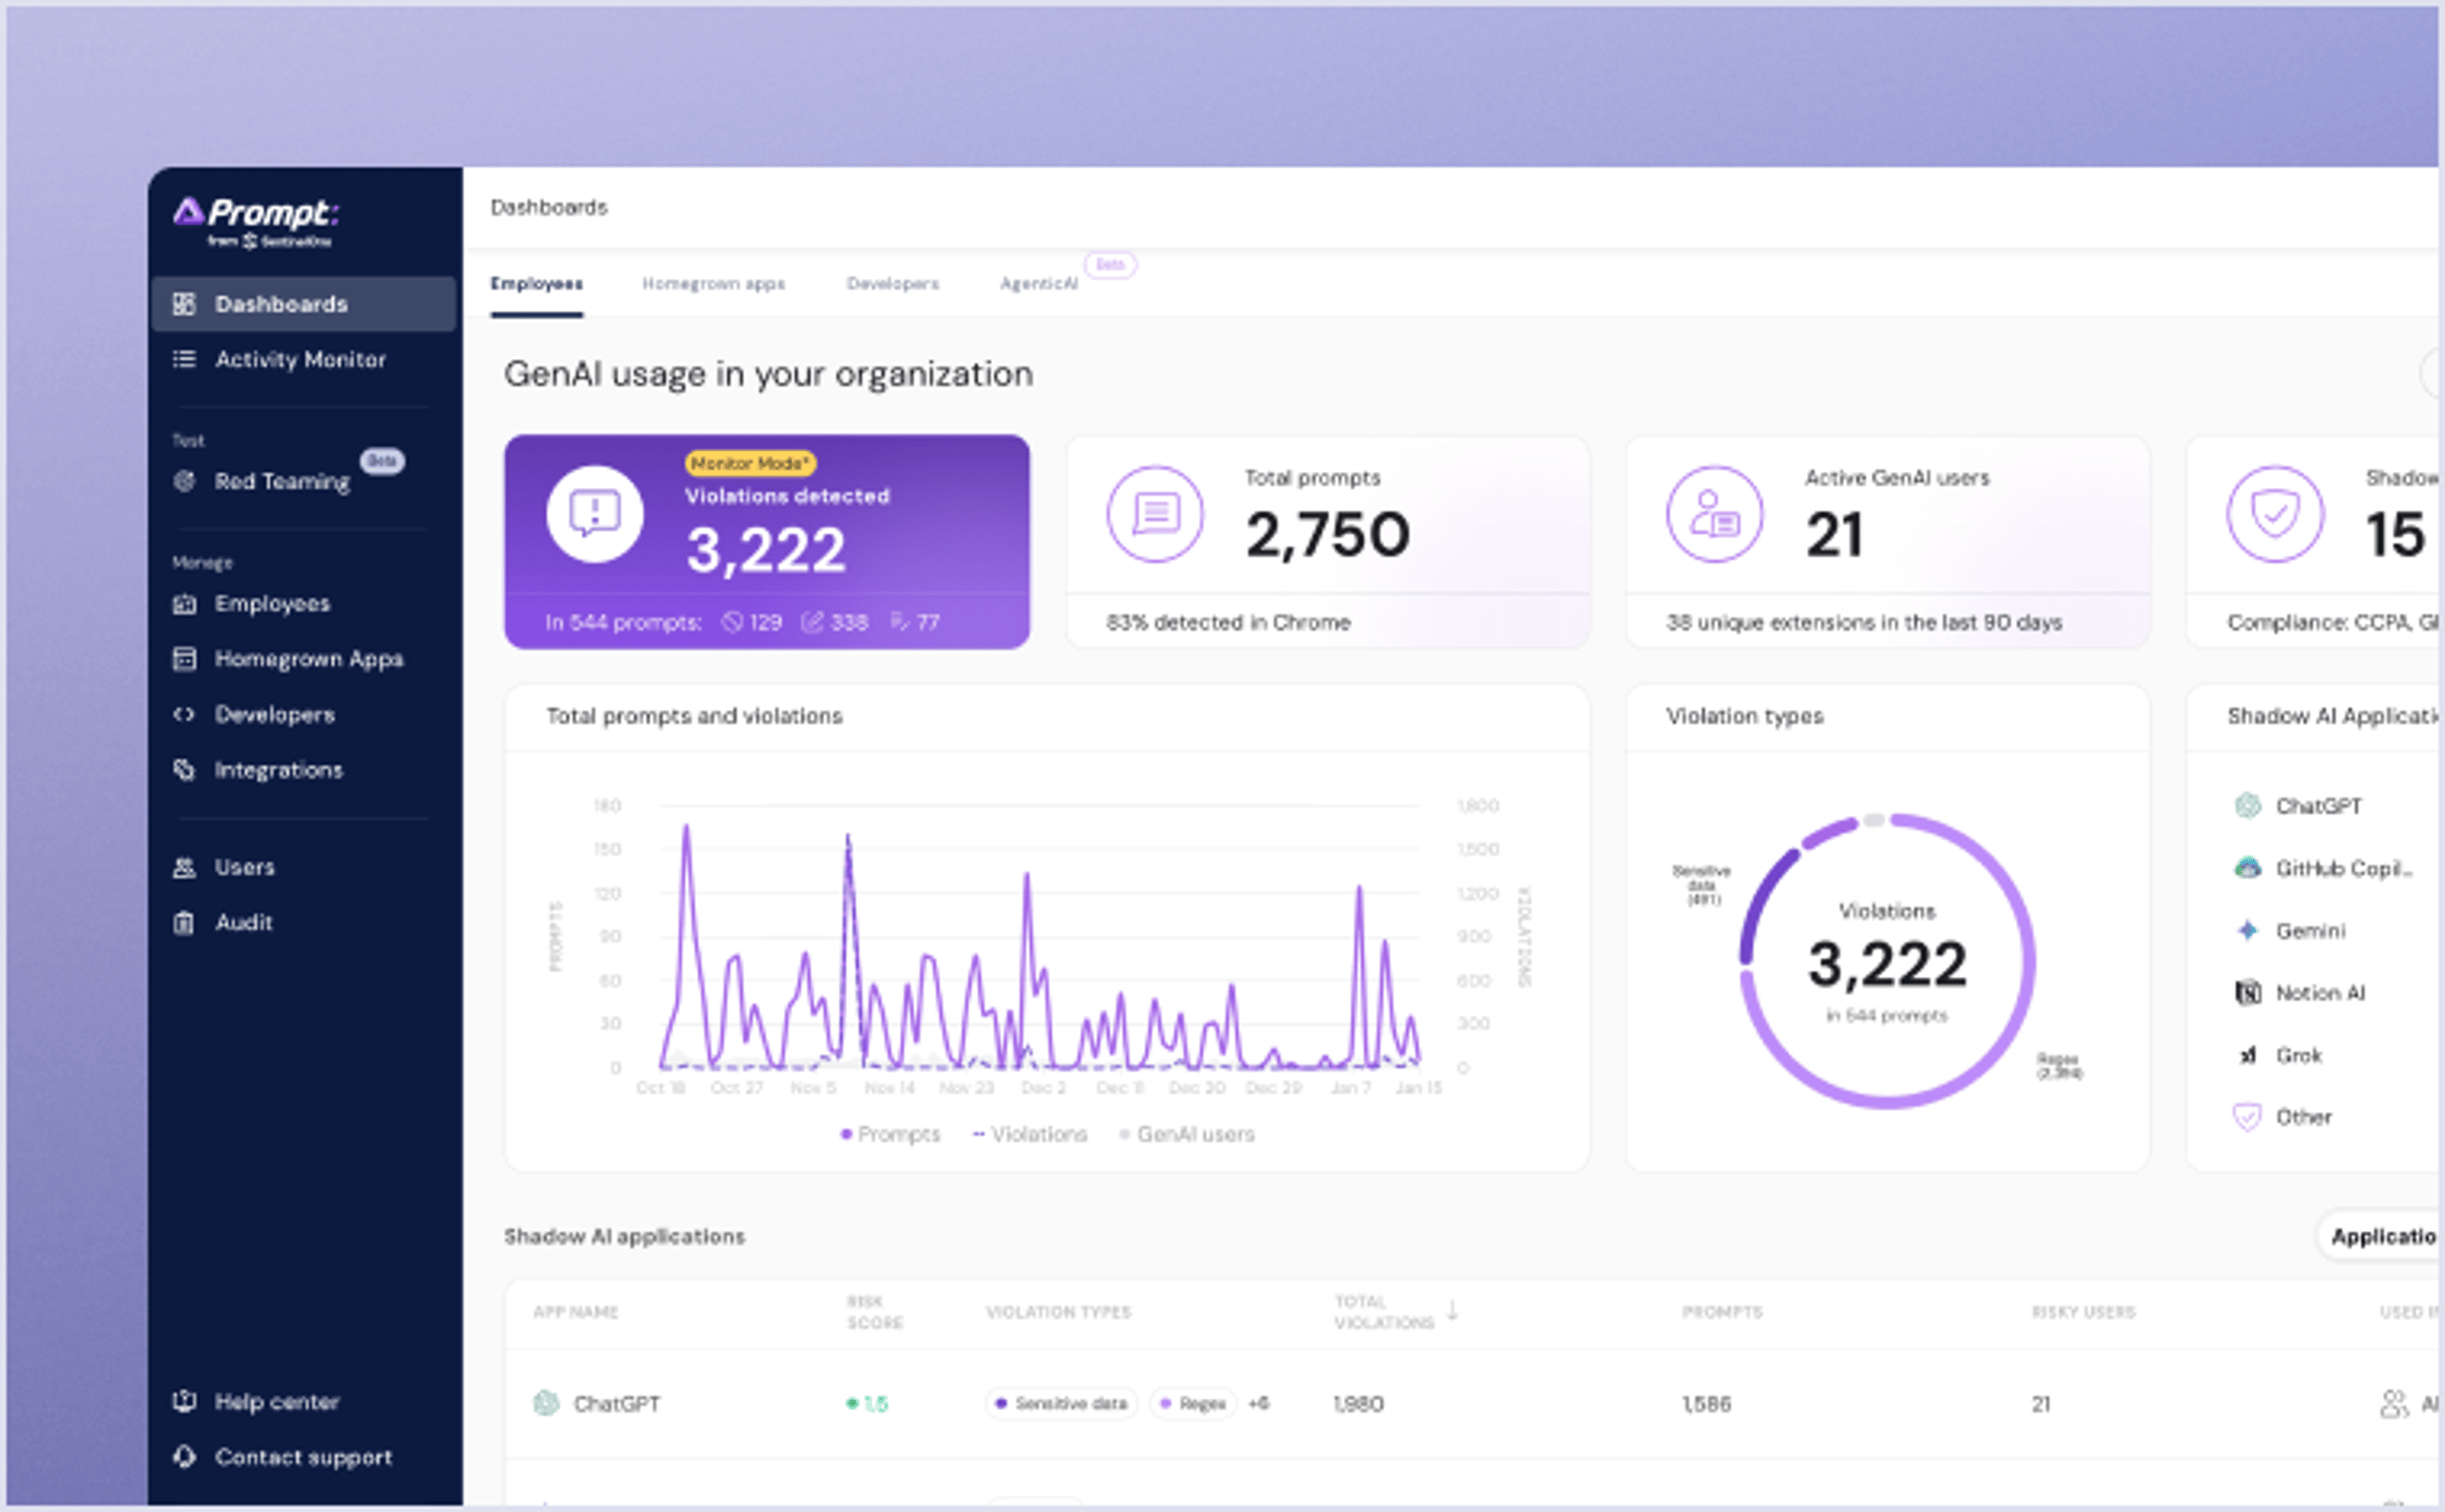
組織内のAI利用に対して、完全な可視性、セキュリティ、ガバナンスを実現します。シャドーAIを特定し、機密データを保護し、安全にAIを活用できます。
まとめ
ChatGPTのセキュリティは、従業員がAIアシスタントを利用する際のデータを保護します。中心的なリスクはプロンプトを通じたデータ漏えいであり、可視性を失わせるシャドーAIがそのリスクを高めます。一般向けプランの利用は個人の設定に依存する部分が大きい一方、BusinessとEnterpriseはより強力な組織管理機能を提供します。
統制されたAI活用には、利用規定、適切なプラン、データ損失防止、可視化、研修、ベンダーの精査が必要です。これらを整えれば、チームはChatGPTの利点を最大限に活かせます。機密データは適切な場所に保護されます。

AIを活用したサイバーセキュリティの実現
リアルタイムの検知、マシンスピードのレスポンス、デジタル環境全体の可視化により、セキュリティ態勢を強化します。
よくある質問
ChatGPTのセキュリティとは、従業員とAIアシスタントの間のデータの流れを管理することです。どのアカウントとプランでプロンプトを処理するか、どのデータの入力を認めるか、誰が利用状況を確認できるかを定めます。単一の設定だけでは実現できません。
実際には、セキュリティ、法務、ID管理の各チームが責任を分担します。まず従業員がすでに利用しているAIアカウントを把握し、ポリシーと監視を適用します。
ChatGPT Enterpriseには、管理者が適用するデータ管理機能、カスタムのデータ保持ポリシー、SCIMによるプロビジョニングに対応したSecurity Assertion Markup Language(SAML)SSO、顧客管理の暗号化キー、監査ログを取得できるCompliance APIがあります。GDPRに準拠したDPAにも対応しています。
一般向けプランの利用は個人の設定に大きく依存します。一方、Enterpriseには、セキュリティ、法務、ID管理の各チームが環境全体に適用できる一元的な管理機能があります。
プランと設定によって異なります。一般向けアカウントでは、個々のユーザー設定に応じて、プロンプトが今後のモデルの改善に使用される場合があります。BusinessとEnterpriseでは、プロンプトの内容を保持するか、学習に使用するかを組織が直接管理できます。
従業員が機密データを扱う場合は、プランの選択自体をセキュリティ対策と位置付け、学習への使用について契約で確認してください。
シャドーAIとは、組織が提供・監視する環境の外で、従業員が個人アカウントや未承認のアプリケーションを通じてAIツールを使用することです。
シャドーAIはセキュリティチームの可視性を奪い、データ管理を回避し、標準的なエンドポイントのテレメトリでは検出できないコンプライアンス上のリスクを生みます。AIの利用が管理されないデータ経路になるため、一律の禁止は効果を発揮しないことが少なくありません。
プロンプトにEUの個人データが含まれる場合はGDPRが適用され、DPAと適法な処理根拠が必要です。保護対象の医療情報が含まれる場合はHIPAAが適用されます。決済カード業界データセキュリティ基準 (PCI-DSS) は、決済カードデータを扱う場合に適用されます。既存のプライバシー法や消費者保護法も、AIの利用に引き続き適用されます。
サーベンス・オクスリー法(SOX)、グラム・リーチ・ブライリー法(GLBA)、州のプライバシー法など、業界固有の規則も、プロンプトを扱う業務に関わるデータの種類、業務内容、管轄区域に応じて適用される場合があります。
さらに詳しく見る データとAI



セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
