
OpenClawのセキュリティリスクを理解する
OpenClawのセキュリティリスクは、エージェントの特権的な操作と認証情報の露出に起因します。脆弱性が広がる前に、SentinelOneでAIエージェントを発見・管理する方法をご紹介します。
主なポイント
- OpenClawのセキュリティリスクは、エージェント自身の権限に起因します。 OpenClawは、起動したユーザーと同じ権限で動作します。シェルプロセスの起動、ローカルファイルや機密情報の読み取り、外部APIの呼び出しが可能です。エージェントを乗っ取った攻撃者も、同じ範囲にアクセスできます。
- CVE-2026-25253(ClawBleed)とClaw Chainは、脆弱性が連鎖する仕組みを示しています。 悪意あるウェブページを1つ開くだけで、ゲートウェイトークンを盗まれ、ワンクリックでのリモートコード実行(CVSS 8.8)につながります。続くClaw ChainのCVEでは、足がかりの確保から認証情報の窃取、権限昇格、ホスト上での永続化へと進みます。各段階は通常のツール呼び出しのように見えます。
- プロンプトインジェクションとサプライチェーン侵害は、構造的なリスクです。 プロンプトインジェクションはポリシー適用の範囲外で機能するため、乗っ取られたエージェントは通常ならポリシーで拒否されるツールも呼び出せます。ClawHubのスキルはマルウェアスキャンだけを経て公開されます。この仕組みは、ClawHavocなどの攻撃キャンペーンで情報窃取型マルウェアの拡散に悪用されています。
- 発見できないものは封じ込められません。 OpenClawは開発者個人による導入を通じて広がり、標準的な資産一覧では見落とされるローカルプロセスとして動作します。ポート18789の定期スキャン、3種類すべてのブランド名による検索、OAuthの書き込み権限付与の確認により、把握されていないインストールを発見できます。
- 侵害されたエージェントのアクセス範囲を制限し、OpenClawを封じ込めます。実行環境を分離し、 権限のないアカウントで短期間有効なトークンを使って実行します。ゲートウェイ認証を必須にし、ClawHubのスキルを許可リストで管理し、脆弱性の公開後はパッチを適用し、動作を監視します。エージェントはSaaSアプリではなく特権IDとして扱い、利用を水面下に追いやる一律禁止は避けてください。
OpenClawとは
OpenClawは、起動したユーザーアカウントと同じ権限で動作する、オープンソースのエージェンティックAIアシスタントです。クラウドサービスを含む、ローカルシステムや接続先APIをまたいでタスクを実行します。
このツールは2025年後半にClawdbotとして公開され、Moltbotへの改名を経て、2026年1月29日にOpenClawへと名称が変更されました。永続的なバックグラウンドプロセスとして動作し、ユーザーレベルの権限でシェルプロセスの起動、ローカルファイルや機密情報の読み取り、外部APIの呼び出しを行います。スキルのマーケットプレイスであるClawHubからサードパーティの機能を取り込み、指示を 永続メモリファイルに保存します。OpenClawはユーザーに代わって動作するソフトウェアであり、多くのセキュリティチームが評価を終えるより早く組織内に広まりました。
その能力こそがリスクでもあります。エージェントがアクセスできるものには、乗っ取った攻撃者もアクセスできます。OpenClawをローカルで実行中のユーザーが、悪意あるウェブページにアクセスした場合を考えてみましょう。CVE-2026-25253は、共通脆弱性評価システム(CVSS)で8.8と評価された深刻度の高い脆弱性です。これを悪用すると、ページは気づかれずにローカルサーバーへ接続して認証トークンを盗み、コード実行へと移行します。OpenClawの能力とリスクの根底にあるのは、システムレベルのアクセスと認証情報の取り扱いです。信頼できないコードの実行により、被害範囲はさらに広がります。ガバナンスの第一歩は、問題が生じる箇所を把握することです。
OpenClawの主な脆弱性と攻撃経路
セキュリティチームが追跡すべきOpenClawの攻撃対象領域は、リモートコード実行やプロンプトインジェクションから、ClawHubのスキルを通じたサプライチェーン侵害まで、6つのリスクに分類できます。
リスク分類 | 例 | 内容 |
リモートコード実行 | CVE-2026-25253を侵入口に利用、CVSS 8.8 | ワンクリックのRCEは、gatewayUrlクエリパラメータを通じて発生します。クロスサイトWebSocketハイジャックにより認証トークンが流出します |
プロンプトインジェクション | アーキテクチャに起因し、未解決 | ウェブコンテンツに隠された指示がツールの使用やデータの流出を誘導します。 arXivのセキュリティ監査では、プロンプトインジェクションが主要な問題として特定されました |
スキルのサプライチェーン侵害 | ClawHavocキャンペーン | 悪意あるClawHubのスキルが、エージェントレベルの権限で動作する情報窃取型マルウェアを配布します |
認証情報の露出 | 平文の設定ファイル | MEMORY.mdとSOUL.mdが平文で保存されます。情報窃取型マルウェアはAPIキー、ボットトークン、OAuthシークレットを狙います |
設定ミス | デフォルトで認証が無効 | デフォルト設定では、すべてのネットワークインターフェースを含め、ローカルゲートウェイが広く公開される可能性があります |
メモリ汚染 | SOUL.mdによる永続化 | 注入された指示が永続メモリに書き込まれ、セッションの再起動後も残存する |
プロンプトインジェクションは、この一連の攻撃の最上位にあります。あるOpenClawフレームワークのセキュリティ分析はarXivで公開され、プロンプトインジェクションは実行ポリシーの回避とスキルレベルの権限昇格の「両方より上位で機能する」と指摘しています。プロンプトインジェクションを受けたモデルは「本来ポリシーで拒否されるはずのツールを自ら呼び出し、ポリシーを発動させることなく無効化する可能性がある」としています。
また、サプライチェーンのリスクを構造的な問題として捉える必要があります。ClawWormの調査では、ClawHubのユーザーはマルウェアスキャンのみを経てサードパーティ製スキルパッケージを公開でき、コードレビューや動作分析は必須ではないことが判明しました。別のスキルエコシステムの調査では、プロンプトインジェクション、データ流出、権限昇格、サプライチェーンのリスクにわたる脆弱性が報告されています。攻撃者はこれらを一つずつ悪用するわけではありません。
OpenClawへの攻撃の仕組み
実際には、個々の弱点が組み合わさって多段階の攻撃チェーンとなり、ホスト全体の侵害に至ります。最も明確な例が、Cloud Security Alliance Labsが記録した一連のCVE「Claw Chain」です。
TheClaw Chainの調査では、4段階で進む攻撃チェーンが説明されています。
- 足がかりの確保。 エージェントが攻撃者の制御するコンテンツを取得すると、悪意あるウェブページや汚染されたClawHubスキルがOpenShellサンドボックス内でコード実行権を得ます。
- データ流出。 CVE-2026-44113とCVE-2026-44115を悪用し、検証時には安全に見えるコマンドを通じて認証情報とAPIキーを収集します。
- 権限昇格。 CVE-2026-44118は、クライアントが指定するModel Context Protocol (MCP)ゲートウェイのsenderIsOwnerフラグを悪用します。このゲートウェイは同フラグを受け入れるため、有効なベアラートークンがあればオーナーレベルのアクセス権を取得できます。
- ホスト上での永続化。 CVE-2026-44112は、チェック時と使用時の間に生じる競合(TOCTOU)を利用した書き込み制限の回避です。書き込み先をサンドボックス外に変更し、ホストの起動時に実行される場所にバックドアを配置します。
各段階は正規のエージェントの動作に見えるため、ホストの制御に向けて攻撃が進んでも、従来のセキュリティアラートをすり抜ける可能性があります。どの段階の操作も通常のツール呼び出しに見えるため、シグネチャベースの検知では攻撃チェーンを確実に捉えられません。個々の操作が正常に見えるこの盲点が、リスクにさらされる対象を左右します。
OpenClawのセキュリティリスクの影響を受ける対象
リスクにさらされるのは、ツールの利用を正式に承認したチームだけではありません。OpenClawは一元的な展開ではなく、開発者個人による導入を通じて広がります。生産性向上のために誰かがインストールしたマシンなら、どこにでもエージェントが存在し得ます。特にリスクが高いのは、次の3つの領域です。
- 開発環境。開発者のノートPC上のエージェントは、SSHキーの読み取りやソースコードの変更が可能で、継続的インテグレーションと継続的デリバリー(CI/CD)パイプラインにもマシン速度でアクセスできます。エージェントが侵害されると、攻撃者も同じ範囲にアクセスでき、人的なレビューが追いつく前に、1台のノートPCからビルドパイプラインへ侵入できます。
- 把握されていないインストール。 シャドーAIのガバナンスに関する調査は、セキュリティチームやコンプライアンスチームが把握していないシステムを、運用上の重大な課題と指摘しています。開発者の自己申告だけでは発見できません。
- 接続されたSaaS環境。 エージェントがSlackやGoogle Workspaceなどのコラボレーションプラットフォームへの書き込み権限を持つ場合、たった1つの悪意あるプロンプトがそれらのプラットフォーム全体に広がる可能性があります。
3つの領域に共通するのは、エージェントのアクセス権が、それを付与したセッションの終了後も残ることです。認証情報は保持され、OAuthの権限スコープは有効なままで、エージェントはバックグラウンドで動作を続けます。以降のあらゆる対策は、エージェントの稼働場所の把握が前提です。だからこそ、次に優先すべきは発見です。
環境内のOpenClawを検出する方法
OpenClawは承認済みのSaaSアプリではなくローカルプロセスとして動作するため、標準的な資産台帳では見落とす可能性があります。従来のエンドポイントツールはプロセスを検出しても、エージェントの振る舞いまでは解釈しません。また、クラウドアクセスセキュリティブローカー(CASB)もエージェントからのツール呼び出しをそのエージェントに結び付けられません。検出には、複数の層を意識したスキャンが必要です。
まずネットワーク層を確認します。ポート18789でOpenClawのリスナーが動作していないか調べます。
shell

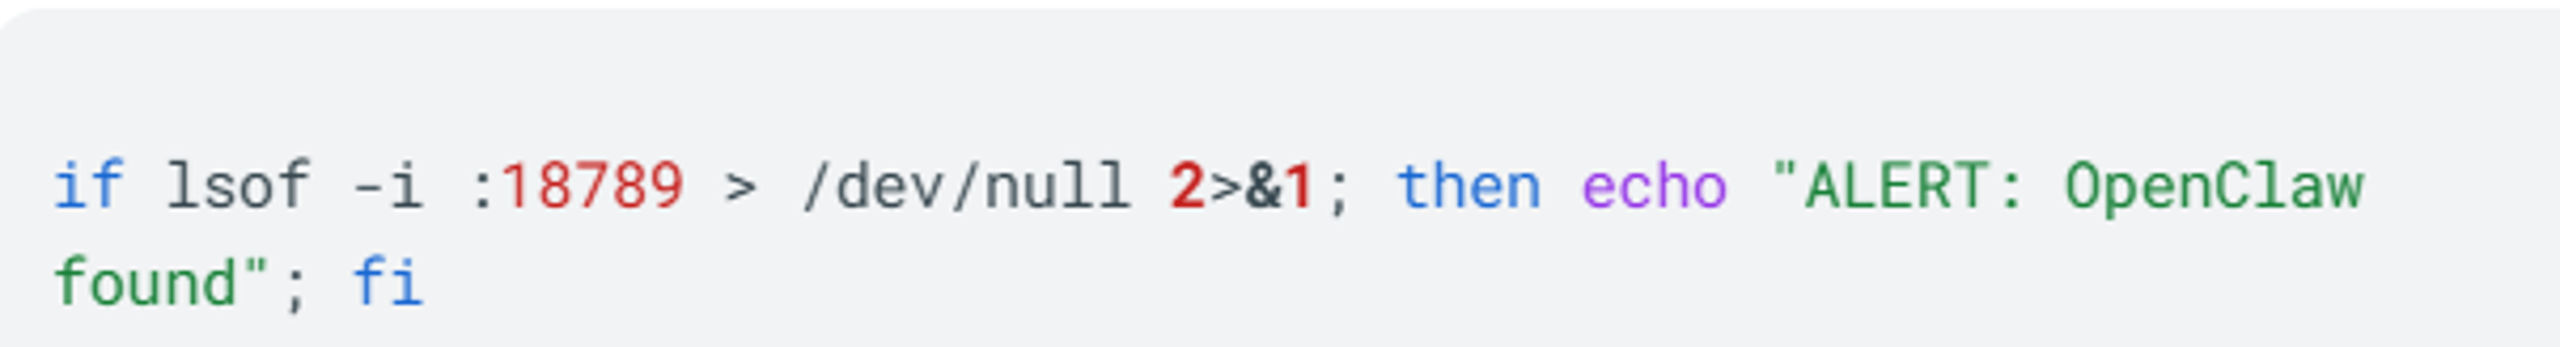
「Clawdbot Control」「Moltbot Control」「OpenClaw Control」の3つの名称をすべて検索します。古いデプロイメントでは、ブランド変更前の名称が残っている可能性があります。以下のエンドポイントでゲートウェイ通信を監視します。OAuthのアクセス許可も確認してください。メールやコラボレーションツールへの書き込み権限を持つ接続は、カレンダーへのアクセスも含め、従来のOAuthレビューでは見落とされがちなエージェント型の接続を示します。
検出は一度きりで終わりません。開発者がツールを導入すれば新たなインストールが増え、名称を変更したバイナリは単一の名前に絞った検索をすり抜けます。資産台帳を最新に保つには、定期的なスキャンが必要です。エージェントの所在を把握できれば、アクセス先の制限に着手できます。
OpenClawのセキュリティリスクを封じ込める方法
OpenClawのセキュリティリスクを封じ込めるには、まず「侵害されたエージェントは何にアクセスできるか」を確認します。侵害を前提に、被害範囲を抑える制御を設計してください。侵害時にエージェントがアクセスできる範囲を狭めれば、インシデントの規模も小さくなります。次の制御でアクセス範囲を制限します。
- 実行環境を分離する。 ネットワークを分離した仮想マシンまたはコンテナでエージェントを実行します。ネットワークアクセスが不要なスキルは、Firejailまたは同等のサンドボックスで制限します。
- 権限を制限する。 OpenClawは特権のないサービスアカウントで実行します。すべてのエージェントIDに 最小権限を適用し、固定の認証情報を有効期間の短いトークンに置き換えます。 階層型セキュリティフレームワークでは、最小権限をエージェント設計の基本指針としています。
- ゲートウェイを強化する。 ゲートウェイ認証を有効にし、WebSocketのオリジンを明示的に検証します。CVE-2026-25253の原因となったのは、まさにこの検証の不備です。
- スキルを管理する。 ClawHubのスキルを監査し、許可リストで管理します。ClawHubを未検証のサプライチェーンとして扱い、パッケージを評判情報と照合して、本番環境で使う前にスキャンします。
- 直ちにパッチを適用する。 未修正のインスタンスは侵害されているものとして扱い、Claw Chainの一連の脆弱性と、公開済みのその他のOpenClawのCVEへの修正を優先します。
- 振る舞いを監視する。 エンドポイントとネットワークの監視を導入し、行動ベースラインを セキュリティ情報イベント管理(SIEM)プラットフォームに連携します。
- ポリシーを定める。 エージェント型ツールを明示的に対象とする AIの適正利用ポリシーを策定します。
プロンプトインジェクションからホスト上での永続化まで、一つの制御だけで攻撃の全段階を防ぐことはできません。実行環境の分離、最小権限、ゲートウェイの強化、監視を重ねることで、一つの層が突破されても、攻撃者が次の段階へ進むのを防げます。それでも、強固な制御を導入したチームが繰り返しがちな、回避可能なミスがあります。
OpenClawの保護でよくあるミス
リスクを認識しているセキュリティチームでも、同じ5つの誤った対応に陥ります。それぞれが異なる形でOpenClawのセキュリティリスクを広げます。
- 一律に禁止すること。検出やポリシーを伴わない禁止は、ツールを把握できない隠れたインストールへと追いやるだけです。エージェントは消えません。見えなくなるだけです。
- ダウンロード数を根拠にClawHubのスキルを信頼すること。 整ったドキュメントはソーシャルエンジニアリングの誘い文句です。スキルはコードと出所で評価してください。
- 普段使いのワークステーションでエージェントを実行すること。 通常のWeb閲覧と同じマシンを使うと、エージェントは悪意あるWebページからのインジェクションにさらされます。これはCVE-2026-25253と同じ攻撃経路です。
- 広範なOAuthスコープを付与すること。 権限が広いと、侵害された瞬間にエージェントがアクセスできる範囲すべてを攻撃者に明け渡すことになります。
- OpenClawを一般的なSaaSアプリとして扱うこと。 SaaS向けの制御では、特権を持つ自動化の振る舞いをまったく捉えられません。
ここに挙げたミスには共通の原因があります。OpenClawを特権を持つ自動化IDではなく、従来型のアプリケーションとして扱っていることです。このギャップを埋めるには、エージェントの振る舞いを捉え、IDやエンドポイントのシグナルと関連付け、一つの欠陥が連鎖する前に被害範囲を制限するツールが必要です。
SentinelOneでAIエージェントを保護
エンタープライズ全体でOpenClawを管理するには、すべてのエージェントを可視化し、それぞれの動作を制御する必要があります。
SentinelOne Prompt Securityのオープンソースプロジェクト、ClawSec, 急速に拡大するスキルのエコシステムに伴うリスクからOpenClaw, NanoClaw, Hermes, およびPicoclawのエージェントを保護します. 各スキルを実行前に署名付きチェックサムと照合し, 重要なエージェントファイルの不正な変更を継続的に監視し, インストール時にプロンプトインジェクションの兆候や安全でないデフォルト設定をスキャンし, コミュニティで検証された脅威インテリジェンスをライブのアドバイザリーフィードで登録済みのすべてのエージェントに配信します. すべてのアクションにゼロトラストをデフォルトで適用し, 許可のない外部通信やテレメトリをブロックするため, 人間が明示的に同意しない限りエージェントは外部と通信しません. スイート全体を無料で利用でき、単一のコマンドでインストールできます.
エージェント単位の保護強化と Singularity™ Identityを組み合わせ、人間と非人間のアイデンティティのアクセスを実行時に検証します。対象には、APIにアクセスするAIエージェントやサービスアカウントも含まれます。また、 Singularity Endpointを活用して、エンドポイント全体で振る舞いAIによる保護、識別、対応を実現します。これには、 ランサムウェアに対する振る舞いAIモデルと静的AIモデルを用いた対応も含まれます。
Singularity Platformは、エンドポイントとアイデンティティを横断する単一のデータレイクを基盤に、単一のエージェントとコンソールを提供し、 クラウドの保護も同じプラットフォームに統合します。 Purple AI™は、自然言語での質問に応え、自律的な調査と脅威ハンティングを実行するAIセキュリティアナリストとしてチームを支えます。また、 IDCのビジネス価値調査では、Purple AIの顧客において、脅威の特定が63%、修復が55%速くなったと報告されています。 AI SIEMは、ペタバイト規模のデータレイク上でOpen Cybersecurity Schema Framework(OCSF)による正規化を行い、あらゆるソースからデータをリアルタイムで取り込みます。
OpenClawのセキュリティリスクに大規模に対処するには、従業員の入力内容を監視する運用から、エージェントの実行内容を統制する運用へ移行します。管理外のエージェント活動を発見し、エンドポイントとアイデンティティの振る舞いを関連付けます。そして、プロンプト、スキル、ゲートウェイの欠陥がホストの制御につながる前に、影響範囲を抑えます。 SentinelOneのデモをリクエストして、お客様の環境での動作をご確認ください。
組織内のAI利用に対して、完全な可視性、セキュリティ、ガバナンスを実現します。シャドーAIを特定し、機密データを保護し、安全にAIを活用できます。
まとめ
OpenClawを生産性向上ツールであると同時に、 特権アイデンティティとして扱ってください。その機能とリスクは、システムレベルのアクセスと認証情報の取り扱いという同じ根源から生じ、信頼できないスキルの実行がリスクをさらに広げます。ClawBleed(CVE-2026-25253)や一連のClaw Chain脆弱性など、文書化されたCVEに加え、アーキテクチャに起因するプロンプトインジェクションもあるため、統制は欠かせません。
すべてのインスタンスを特定し、エージェントを分離して最小権限を適用します。ゲートウェイを検証し、スキルを許可リストに登録し、脆弱性の公開後はパッチを適用します。これによりOpenClawは、セキュリティチームが安心して支持できる生産性向上ツールになります。
よくある質問
OpenClawはオープンソースのエージェンティックAIアシスタントです。実行元のユーザーアカウントと同じ権限で、ローカルシステムや接続先のAPIを使ったタスクを実行します。シェルプロセスの起動、ローカルファイルや認証情報の読み取り、外部APIの呼び出しを行い、スキルのマーケットプレイスであるClawHubからサードパーティーの機能を取得します。
セキュリティリスクは、このシステムレベルのアクセスに起因します。CVE-2026-25253を通じたリモートコード実行、連鎖して悪用できるClaw Chainの脆弱性、アーキテクチャに起因するプロンプトインジェクション、悪意あるスキル、平文での認証情報の保存、安全でないデフォルト設定などです。
OpenClawは厳格な統制の下でのみ、企業で安全に使用できます。非特権アカウントで分離されたコンテナ内で実行し、ゲートウェイの認証を検証して、許可リストに登録するスキルを選別し、脆弱性の公開後はパッチを適用して、動作を監視してください。
エージェントを特権を持つ自動化アイデンティティとして扱ってください。こうした制御がなければ、デフォルト設定や未検証のスキルにより、接続されたSaaSツールを含むエンドポイントや認証情報に重大なリスクが生じます。
CVE-2026-25253は、「ClawBleed」とも呼ばれる、ワンクリックで悪用可能なリモートコード実行(RCE)の脆弱性で、深刻度は高(CVSS 8.8)と評価されています。バージョン2026.1.29より前のOpenClawは、クエリ文字列からgatewayUrlを読み取り、確認を求めずにWebSocket接続を開いて認証トークンを送信します。
攻撃者はクロスサイトWebSocketハイジャックによってそのトークンを盗み、連鎖的に悪用してローカルのOpenClawサーバーでRCEを実行できます。
セキュリティチームは、nmapやlsofなどのツールでポート18789をスキャンし、ゲートウェイの通信を監視して、書き込み権限を持つエージェント接続へのOAuth認可を確認することで、OpenClawを発見できます。古い環境では名称変更前の表記が残っている可能性があるため、ネットワークの検索結果では3種類の名称をすべて調べてください。
OpenClawは承認されたSaaSアプリケーションではなくローカルプロセスとして動作するため、標準的なアプリケーション資産台帳では見落とされる可能性があります。
プロンプトインジェクションは、エージェントが要約するウェブページなど、読み取るコンテンツの中に悪意ある指示を隠します。エージェントはユーザーの目的と埋め込まれた指示を確実に区別できないため、正規のシステムツールを使用して データの外部送信 やツール呼び出しを実行するおそれがあります。
プロンプトインジェクションはポリシー適用より上位のレイヤーで作用します。そのため、個々のツール呼び出しが正常に見えても、攻撃が成功すれば実行制御が無意味になるおそれがあります。
さらに詳しく見る データとAI




セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
