
Was ist Threat Hunting? Arten und Leitfaden
Threat Hunting identifiziert Sicherheitsbedrohungen proaktiv. Erfahren Sie, mit welchen Strategien Sie Threat Hunting in Ihrem Unternehmen wirksam einsetzen.

Das Wichtigste im Überblick
- Threat Hunting ist die proaktive Suche nach verborgenen Bedrohungen in Ihrem Netzwerk. Sicherheitsteams gehen davon aus, dass bereits ein Sicherheitsvorfall stattgefunden hat. Sie suchen nach Kompromittierungsindikatoren, lateralen Bewegungen und Angreiferverhalten, die automatisierte Sicherheitskontrollen übersehen haben.
- Threat Hunting unterscheidet sich von Incident Response, Forensik und Penetrationstests. DF/IR klärt nach einem Sicherheitsvorfall, was geschehen ist. Penetrationstests simulieren Angriffe von außen. Threat Hunting sucht nach Angreifern, die möglicherweise bereits im Netzwerk sind.
- Effektives Threat Hunting erfordert umfassende Transparenz und fundierte Bedrohungsinformationen: detaillierte Endpunkt-Telemetrie, SIEM- oder EDR-Tools mit leistungsstarker Suche sowie Threat-Intelligence-Quellen wie OSINT-Feeds und das MITRE ATT&CK-Framework zur Einordnung gegnerischer TTPs.
- Erfolgreiches Threat Hunting beginnt mit einer Hypothese. Sicherheitsteams entwickeln sie anhand des Risikoprofils der Organisation, wertvoller Daten und des üblichen Nutzerverhaltens. Anschließend prüfen sie die Hypothese mit Methoden wie Baselining, Clustering und Stacking. Wo möglich, setzen sie Automatisierung und maschinelles Lernen ein.
- Kontinuierliches Threat Hunting ist das wirksamste Modell. Bei Ad-hoc- und planmäßigen Untersuchungen bleibt Angreifern Zeit, unentdeckt zu agieren. Unternehmen ohne interne Expertise können Managed-Threat-Hunting-Services von MSSPs oder MDR-Anbietern nutzen.
Threat Hunting ist ein proaktiver Ansatz, um Cyberbedrohungen zu erkennen und einzudämmen, bevor sie Schaden anrichten. Dieser Leitfaden erklärt die Grundlagen, Vorteile und Techniken des Threat Hunting.
Erfahren Sie, welche Bedeutung Threat Intelligence und kontinuierliche Überwachung für effektives Threat Hunting haben. Wer Threat Hunting versteht, kann die Cybersecurity seines Unternehmens stärken.
 Was ist Cyber Threat Hunting?
Cyber Threat Hunting bezeichnet die proaktive, systematische Suche nach Anzeichen potenzieller Cyberbedrohungen in den Netzwerken oder Systemen eines Unternehmens. Dabei kommen manuelle und automatisierte Verfahren zum Einsatz, etwa die Analyse von Logdaten, Netzwerkscans und die Nutzung von Threat-Intelligence-Feeds. Ziel ist es, potenzielle Bedrohungen zu erkennen, die herkömmliche Sicherheitskontrollen wie Firewalls oder Intrusion-Detection-Systeme umgangen haben könnten. Wenn Unternehmen diese Bedrohungen frühzeitig erkennen und darauf reagieren, senken sie das Risiko, von einem Cyberangriff betroffen zu sein. Zugleich erhalten sie die Sicherheit und Verfügbarkeit ihrer Systeme und Netzwerke aufrecht.
Threat Hunting ist eine Methode, mit der Sie Gegner in Ihrem Netzwerk aufspüren, bevor sie einen Angriff ausführen oder ihre Ziele erreichen. Anders als die meisten Sicherheitsstrategien ist Threat Hunting proaktiv: Es verbindet die Daten und Funktionen einer fortschrittlichen Sicherheitsplattform mit den analytischen und technischen Fähigkeiten einzelner Threat-Hunting-Fachkräfte oder eines Teams.
Threat Hunting unterscheidet sich deutlich von der Reaktion auf Sicherheitsvorfälle und der digitalen Forensik. DF/IR-Methoden sollen klären, was geschehen ist, nachdem eine Datenschutzverletzung bekannt wurde. Ein Threat-Hunting-Team sucht dagegen nach Angriffen, die Ihre Verteidigungsschichten möglicherweise bereits durchdrungen haben.
Threat Hunting unterscheidet sich auch von Penetrationstests und Schwachstellenbewertungen. Diese simulieren Angriffe von außen. Beim Threat Hunting gilt dagegen die Annahme, dass sich ein Angreifer bereits im Netzwerk befindet. Daraufhin wird nach Kompromittierungsindikatoren, lateralen Bewegungen und anderen Spuren gesucht, die auf Angriffsaktivitäten hindeuten.
Threat Hunting im Vergleich zu Incident Response und Penetration Testing
Aspekt | Threat Hunting | Incident Response | Penetration Testing |
Ziel | Verborgene Bedrohungen proaktiv finden, bevor Schaden entsteht | Erkannte Sicherheitsvorfälle bearbeiten und eindämmen | Schwachstellen durch simulierte Angriffe von außen identifizieren |
Zeitpunkt | Kontinuierlich oder nach Zeitplan; setzt eine erfolgte Kompromittierung voraus | Reaktiv; beginnt nach Erkennung einer Warnmeldung oder Sicherheitsverletzung | Regelmäßig; erfolgt in geplanten Abständen |
Vorgehensweise | Sucht im Netzwerk nach Anzeichen für Kompromittierungen und laterale Bewegungen | Untersucht, begrenzt und behebt bekannte Sicherheitsvorfälle | Simuliert das Verhalten von Angreifern außerhalb des Netzwerks |
Was brauchen Sie für den Einstieg ins Threat Hunting?
Beim Cyber Threat Hunting suchen Sie gezielt nach verborgenen IOCs und verdeckten Aktivitäten. Sie gehen von einer erfolgten Kompromittierung aus und prüfen auf Anomalien. Dafür müssen Sicherheitsanalysten ungewöhnliche von gewöhnlichen Aktivitäten unterscheiden und den alltäglichen Netzwerkverkehr filtern, um bislang unbekannte Aktivitäten zu entdecken.
Dafür brauchen Sie vollständige Transparenz über Ihr Netzwerk und aussagekräftige Daten von Ihren Endpunkten. Die Gerätetelemetrie sollte unter anderem verschlüsselten Datenverkehr, Datei-Hashes, System- und Ereignisprotokolle, Daten zum Nutzerverhalten, durch Firewall-Regeln blockierte Verbindungen sowie Aktivitäten von Peripheriegeräten erfassen. Idealerweise nutzen Sie Tools wie SIEM (Security Information and Event Management). Sie geben Ihnen einen klaren Überblick über diese Daten und bieten leistungsstarke Suchfunktionen. So können Sie Ergebnisse einordnen, statt Rohprotokolle mühsam manuell zu durchsuchen.
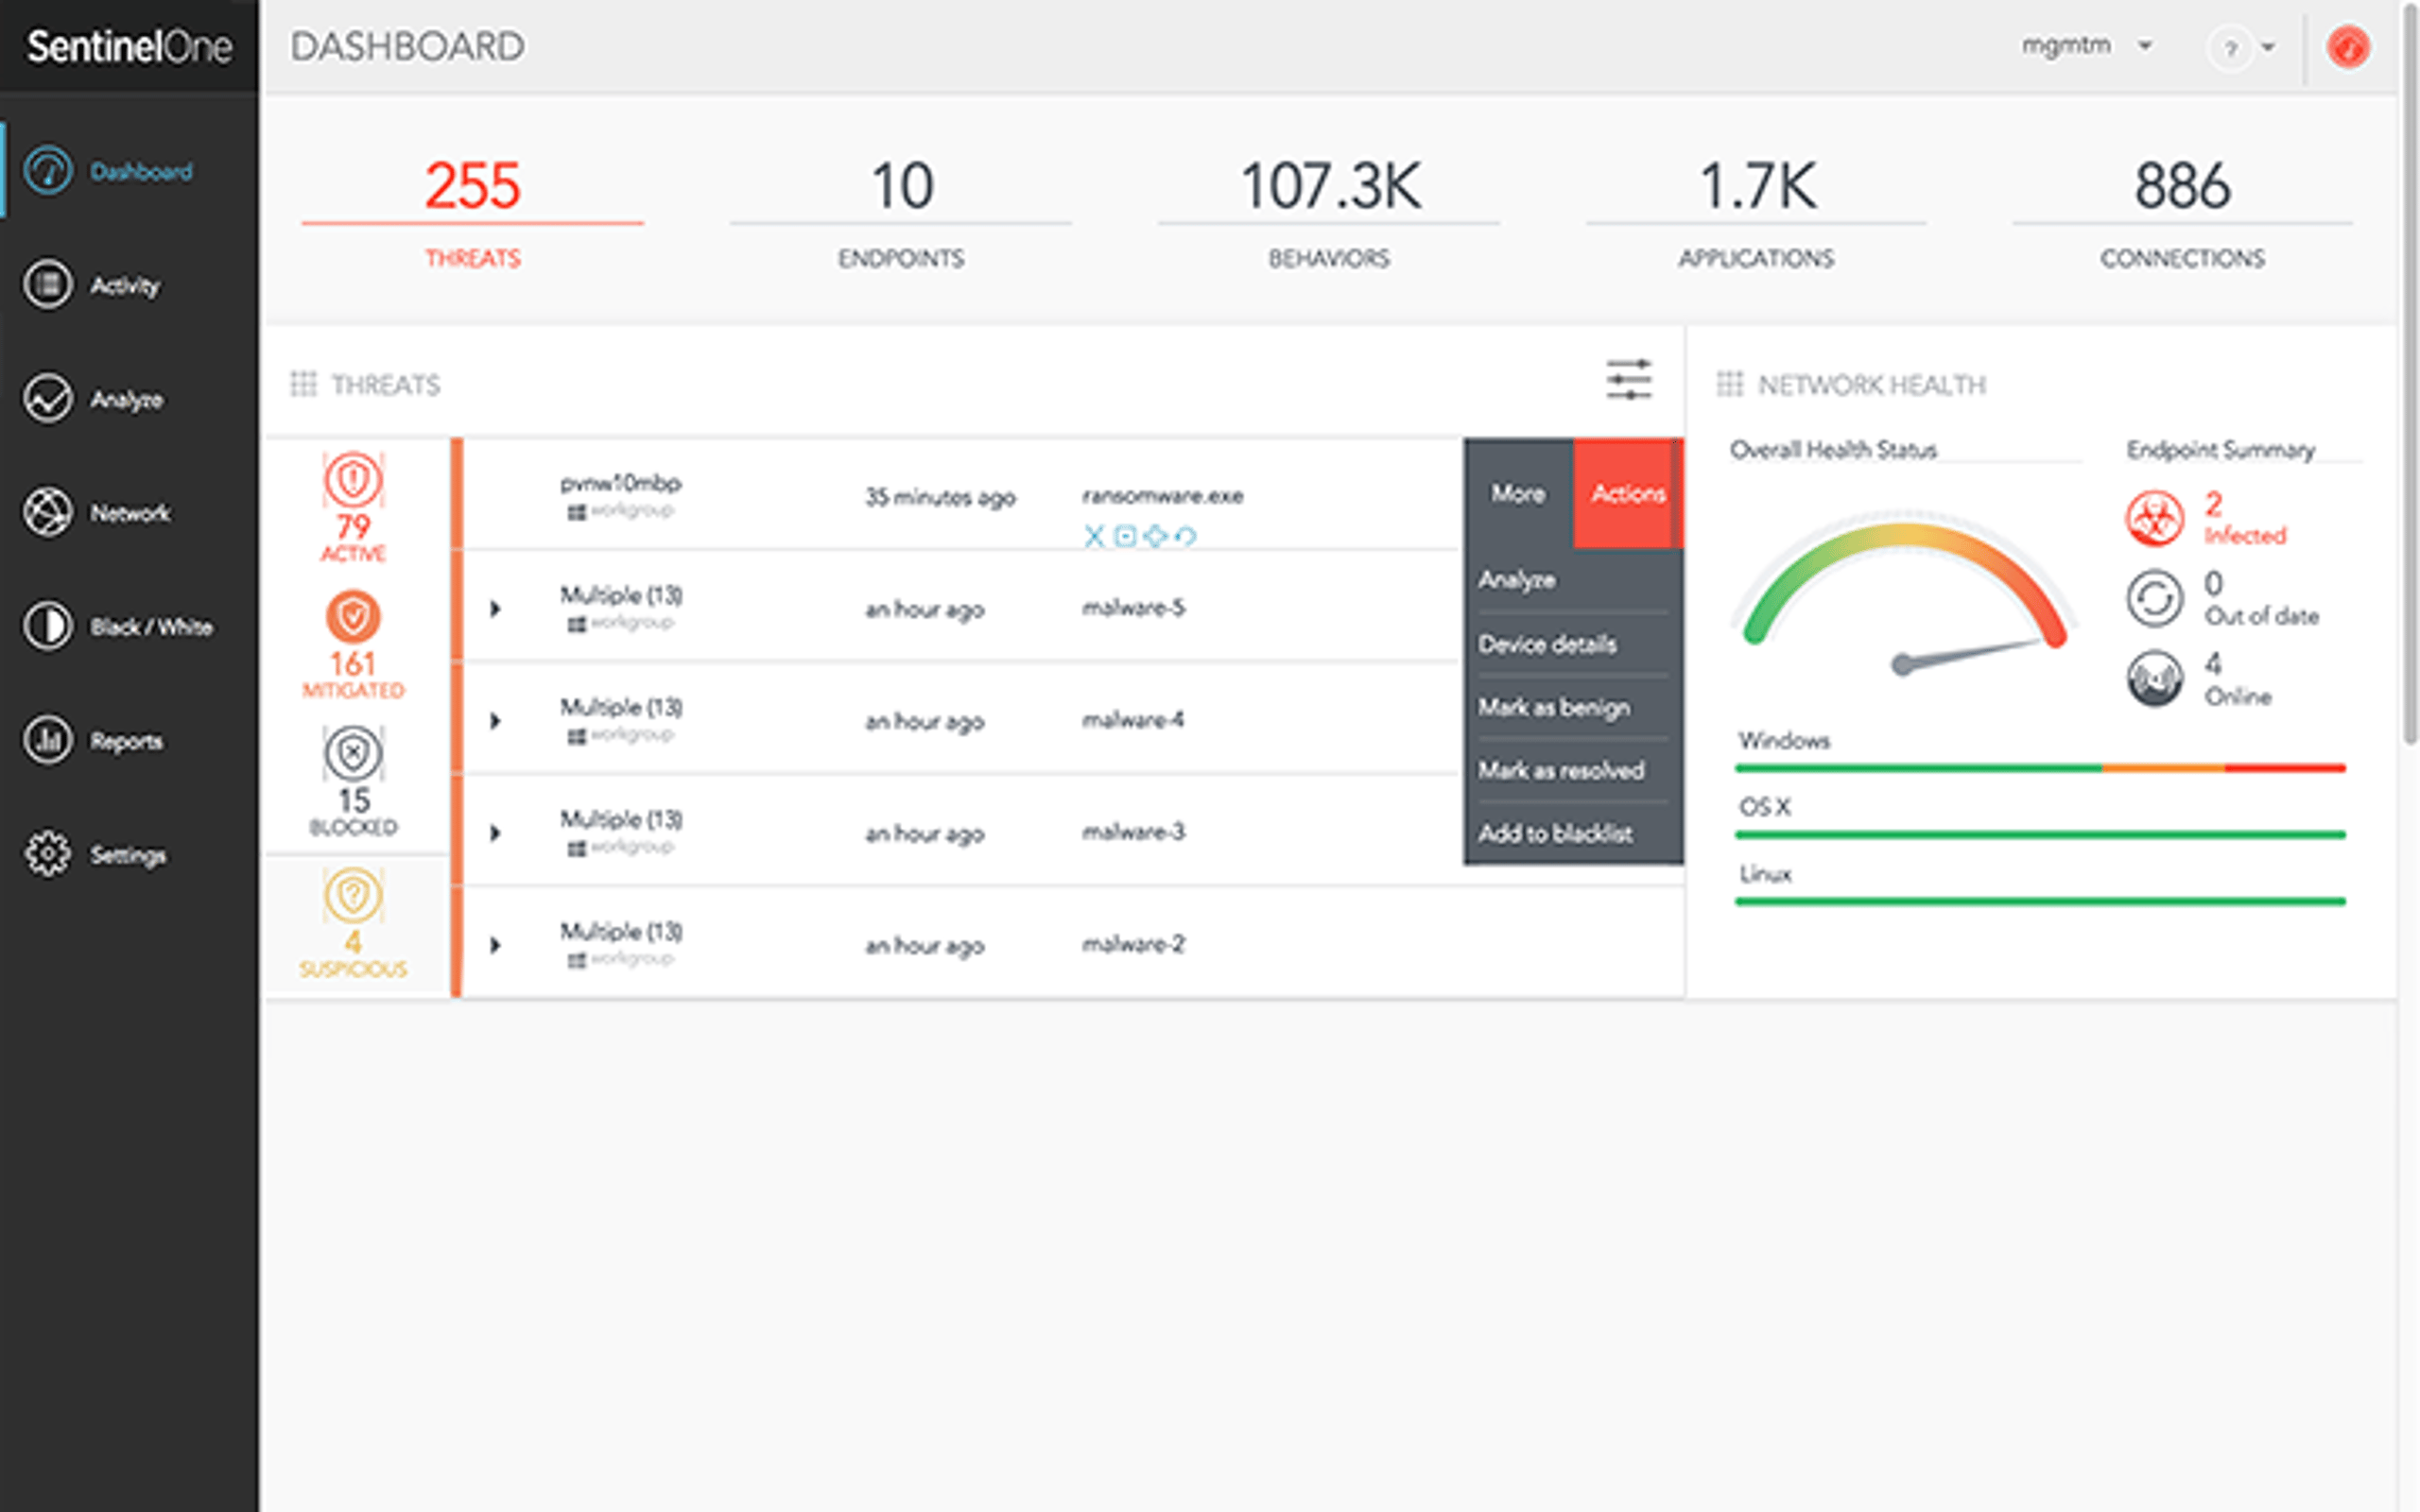
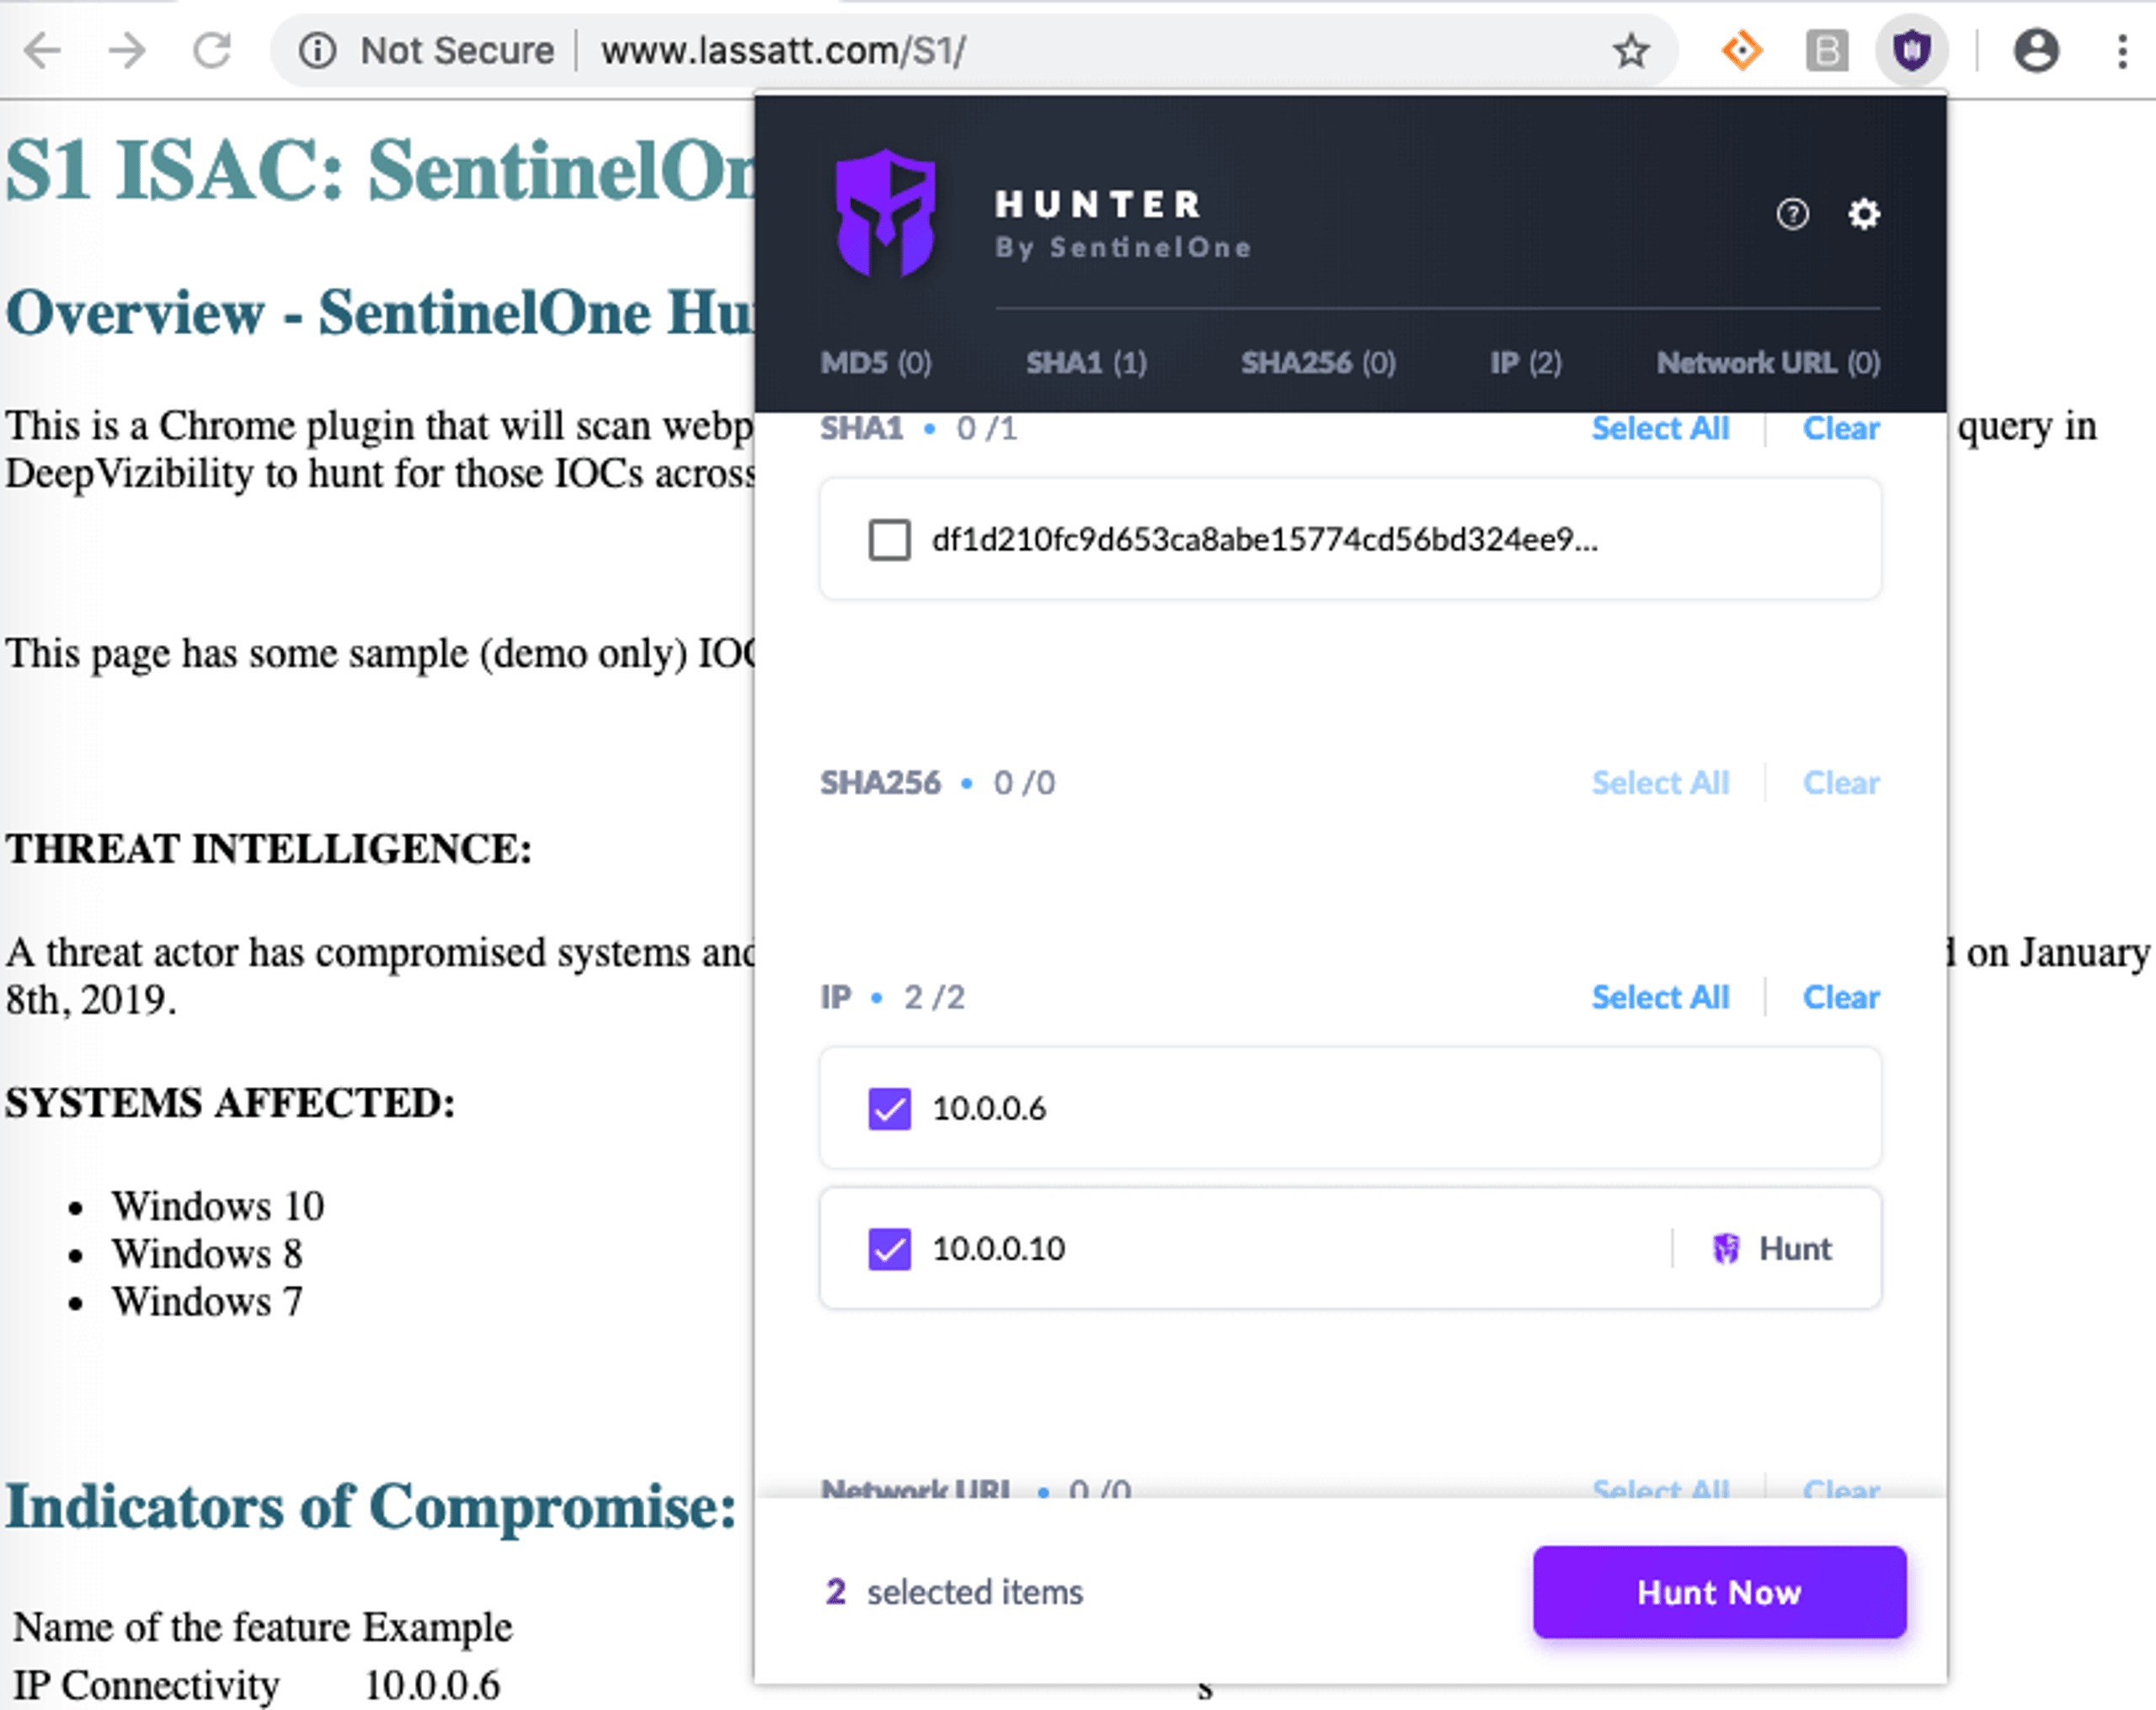
Funktionen, die nicht verwaltete Endpunkte melden, IoT-Geräte und Mobilgeräte erfassen sowie laufende Dienste in Ihrem Netzwerk erkennen, sind besonders wertvoll. Das gilt auch für Hilfsprogramme, die Sie in Ihren Browser einbinden können, um Bedrohungen schneller zu erkennen und zu untersuchen.
Ein Threat-Hunting-Programm braucht geeignete Reporting-Tools, die Analysten hochwertige Daten liefern. Zugleich setzt es voraus, dass sie volles Vertrauen in die Sicherheitslösungen zum Schutz ihres Netzwerks. Threat Hunting ist zeitaufwendig, und Ihre SOC (Security Operations Center) Analysten können es sich nicht leisten, Zeit damit zu verlieren, Bedrohungen manuell aufzuspüren, die Ihre EDR-Lösung autonom hätte erkennen müssen. Die Erkennung fortgeschrittener Bedrohungen ist die größte Herausforderung für Sicherheitsteams, insbesondere wenn im Unternehmen Cybersecurity-Fachkräfte fehlen oder eine Infosec-Lösung (Information Security) sie mit einer Flut von Warnmeldungen oder vielen Fehlalarmen überlastet.
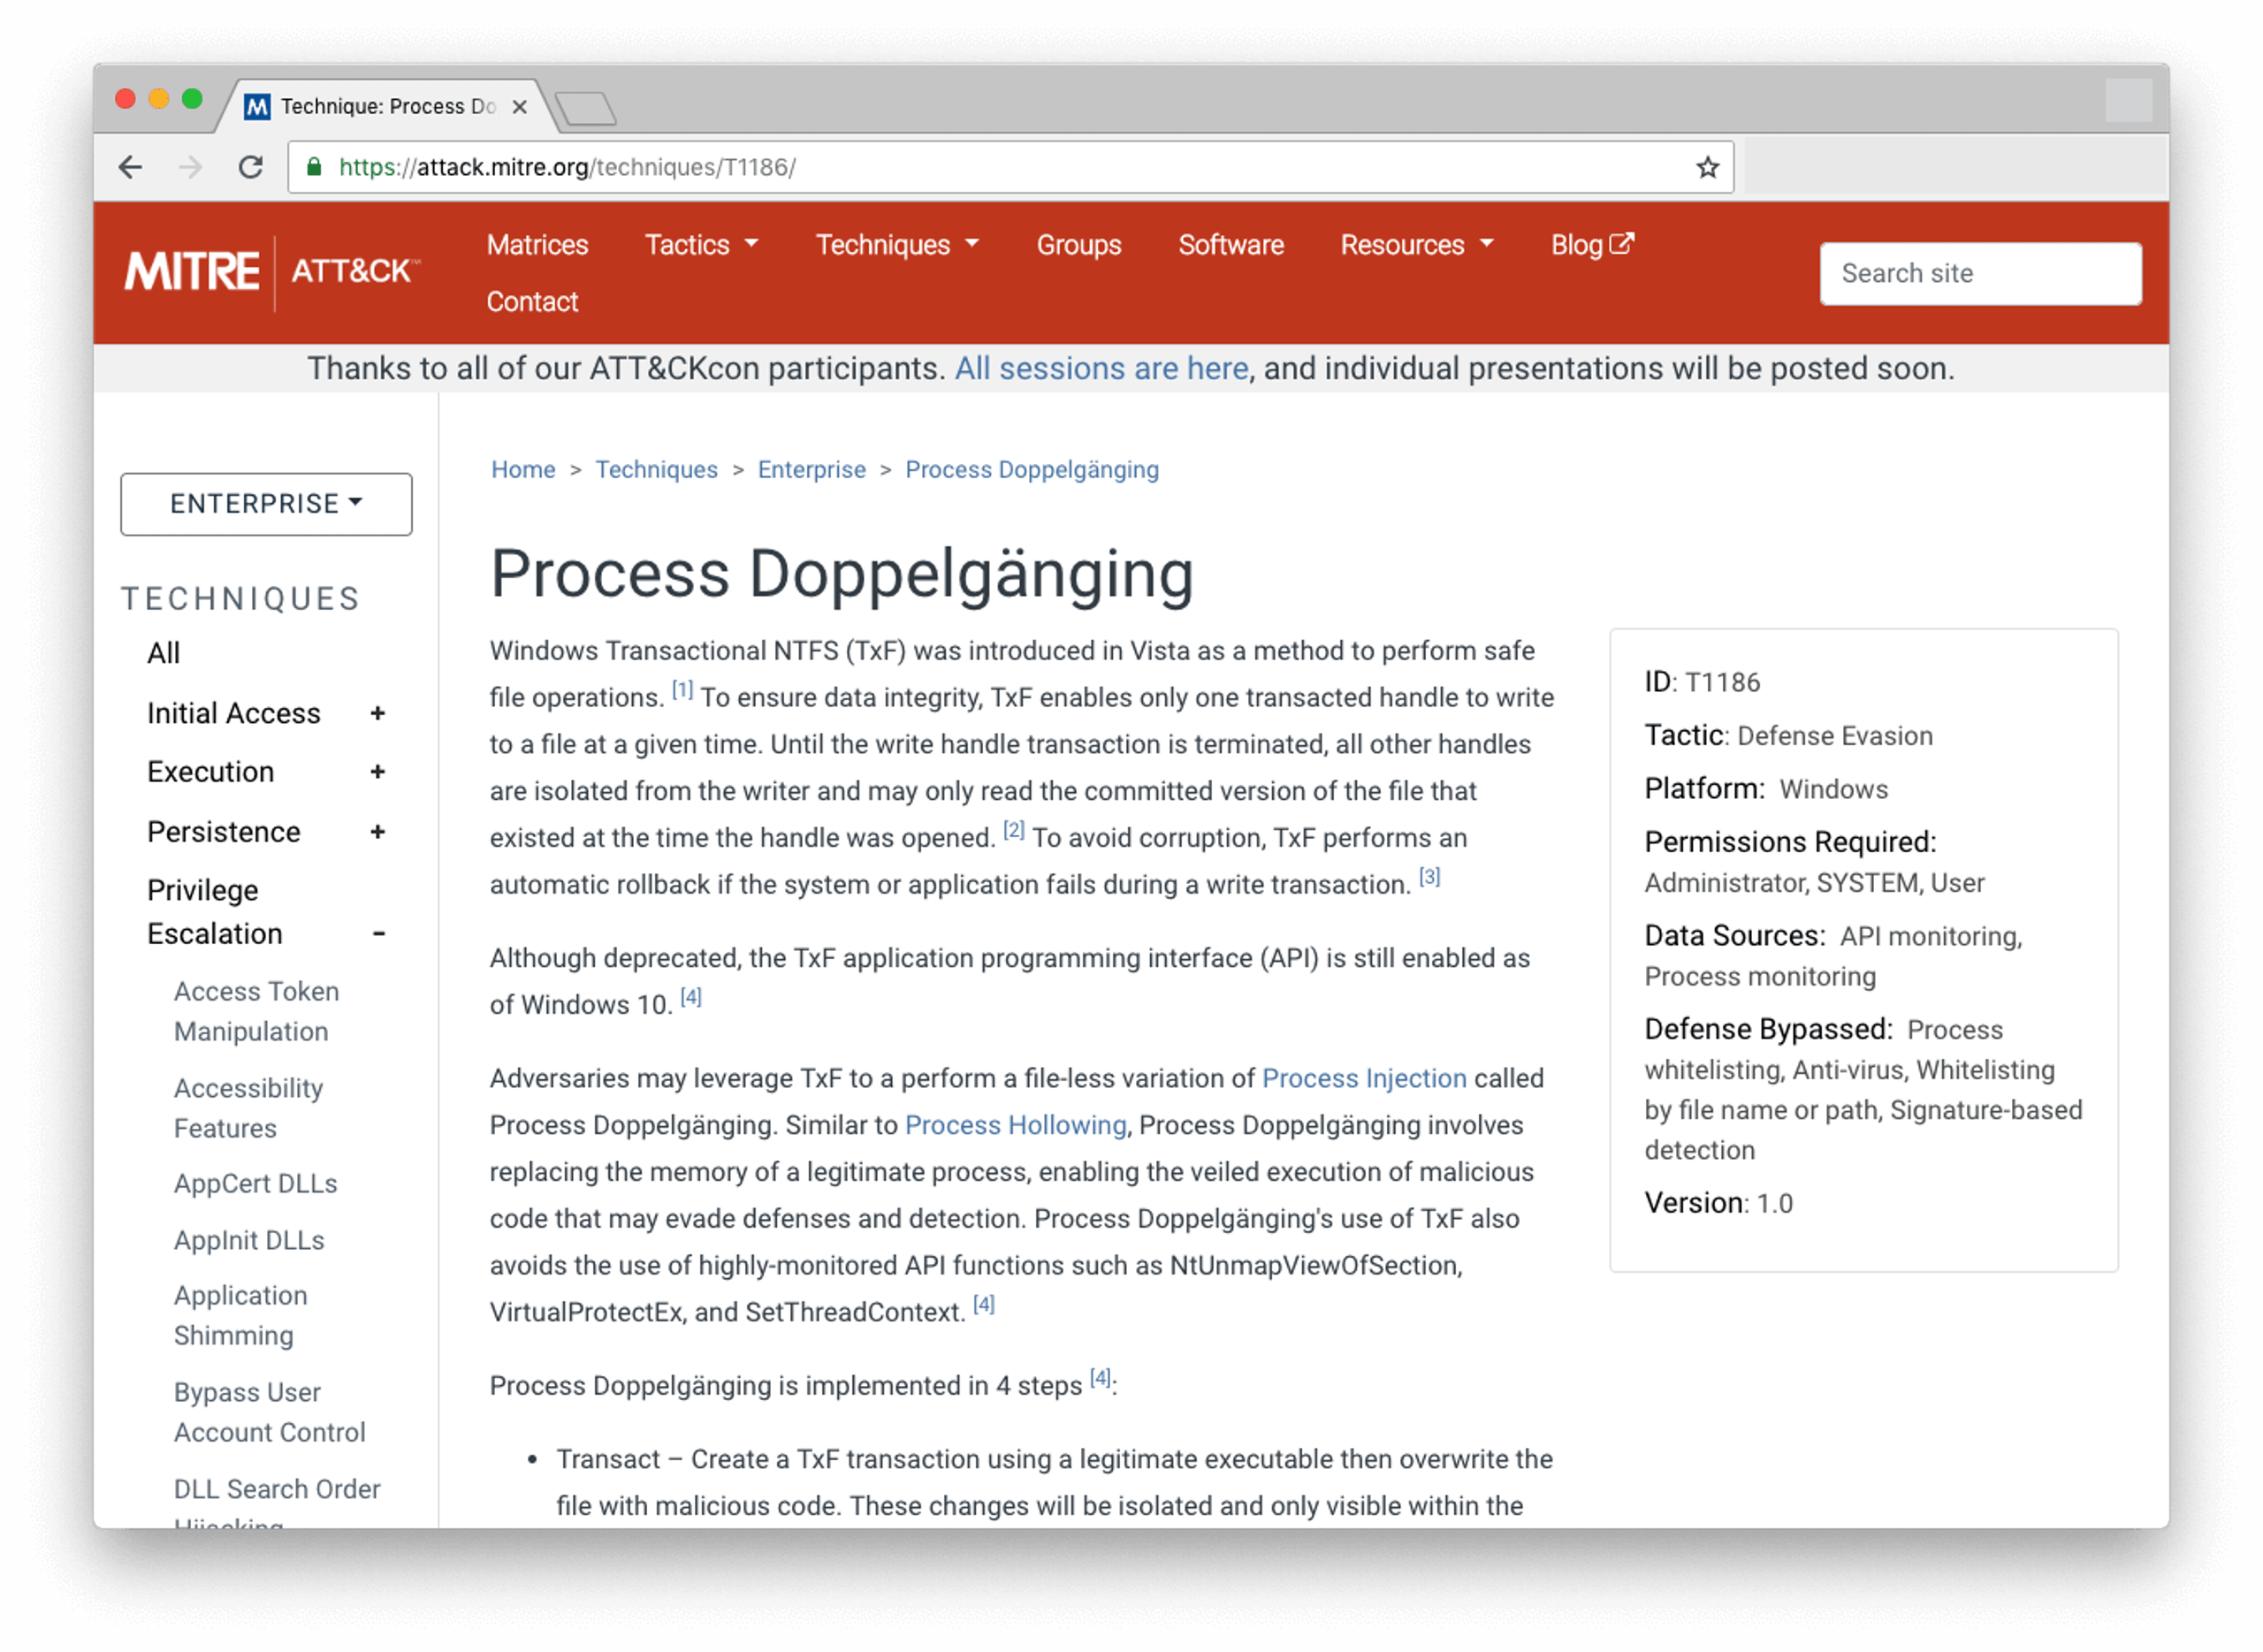
Ein weiteres wichtiges Werkzeug für Analysten sind zuverlässige Bedrohungsinformationen. Es gibt mehrere öffentliche oder OSINT (Open Source Intelligence)-Feeds, über die Threat-Hunting-Teams aktuelle IOCs verfolgen können, etwa schädliche IP-Adressen, neu bekannt gegebene CVEs und Hash-Werte aktueller Malware-Samples. Das SANS Institute führt beispielsweise eine Liste verdächtiger Domains. Das MITRE ATT&CK-Framework ist ebenfalls ein leistungsstarkes Werkzeug, mit dem Threat-Hunting-Teams die Werkzeuge, Taktiken und Verfahren (TTP) professioneller Bedrohungsakteure kennenlernen können. Sie können beispielsweise die MITRE ATT&CK-Datenbank nach Gruppen durchsuchen, die bekanntermaßen Ihre Branche angreifen, und deren Techniken untersuchen. Mit diesen Informationen können Sie Ihr Netzwerk gezielt nach Hinweisen auf die TTPs dieser Gruppen durchsuchen. Weitere Informationen zu den Schritten beim Threat Hunting finden Sie in unserem Whitepaper.
Arten des Threat Hunting
Threat Hunting lässt sich in drei Hauptansätze unterteilen:
- Strukturiertes Threat Hunting: Die Suche beginnt mit einer Hypothese zu bekannten Taktiken der Gegner, Techniken und Verfahren (TTPs) oder Angriffsindikatoren (IoAs), die meist dem MITRE ATT&CK-Framework zugeordnet sind. Da die Suchenden wissen, auf welches Verhalten sie achten müssen, können sie Angreifer früh erkennen, oft bevor Schaden entsteht.
- Unstrukturiertes Threat Hunting: Die Suche beginnt mit einem Auslöser oder Kompromittierungsindikator (IoC), etwa einer verdächtigen IP-Adresse, einem Datei-Hash oder einer Anomalie. Anschließend durchsuchen Threat-Hunting-Teams historische und aktuelle Daten nach verwandten Mustern. So finden sie neuartige oder bisher unbekannte Bedrohungen, die bestehende Erkennungsregeln umgehen.
- Situationsbezogenes (entitätsorientiertes) Threat Hunting: Die Suche konzentriert sich auf besonders gefährdete Ressourcen, Benutzer oder Systeme des Unternehmens, basierend auf einer internen Risikobewertung oder einem bestimmten Ereignis wie einer Fusion oder einer neuen Schwachstelle. Threat-Hunting-Teams priorisieren die wahrscheinlichsten Ziele von Angreifern.
Woher wissen Sie, wonach Sie suchen müssen?
Der Einsatz von OSINT-Tools und Frameworks wie MITRE ATT&CK ist nur dann wirksam, wenn Sie wissen, wonach Sie suchen, und damit sind wir bei einem wesentlichen Bestandteil des effektiven Threat Hunting: der Bildung und Überprüfung von Hypothesen.
Threat-Hunting-Teams müssen das Profil des Unternehmens, Geschäftsaktivitäten, die Bedrohungsakteure anziehen könnten (etwa die Einstellung neuer Mitarbeiter oder die Übernahme neuer Ressourcen, Unternehmen usw.), und das übliche Nutzungsverhalten genau kennen.
Angreifer versuchen oft, sich als gewöhnliche Benutzer auszugeben und deren Zugangsdaten zu erlangen, etwa durch Phishing oder Spear-Phishing-Kampagnen. Das typische Benutzerverhalten dient daher als wichtige Vergleichsbasis, um auffällige Dateizugriffe oder Anmeldungen zu untersuchen. Wer außerdem weiß, welche Unternehmensdaten für Angreifer wertvoll sind und wo sie liegen, kann Hypothesen bilden wie “Versucht ein Angreifer, Daten am Speicherort xyz zu stehlen?”. Daraus können gezielte Datenerhebungen folgen, die Fragen wie diese beantworten:
“Welche Benutzer haben in den letzten n Tagen erstmals auf den Speicherort XYZ zugegriffen?”
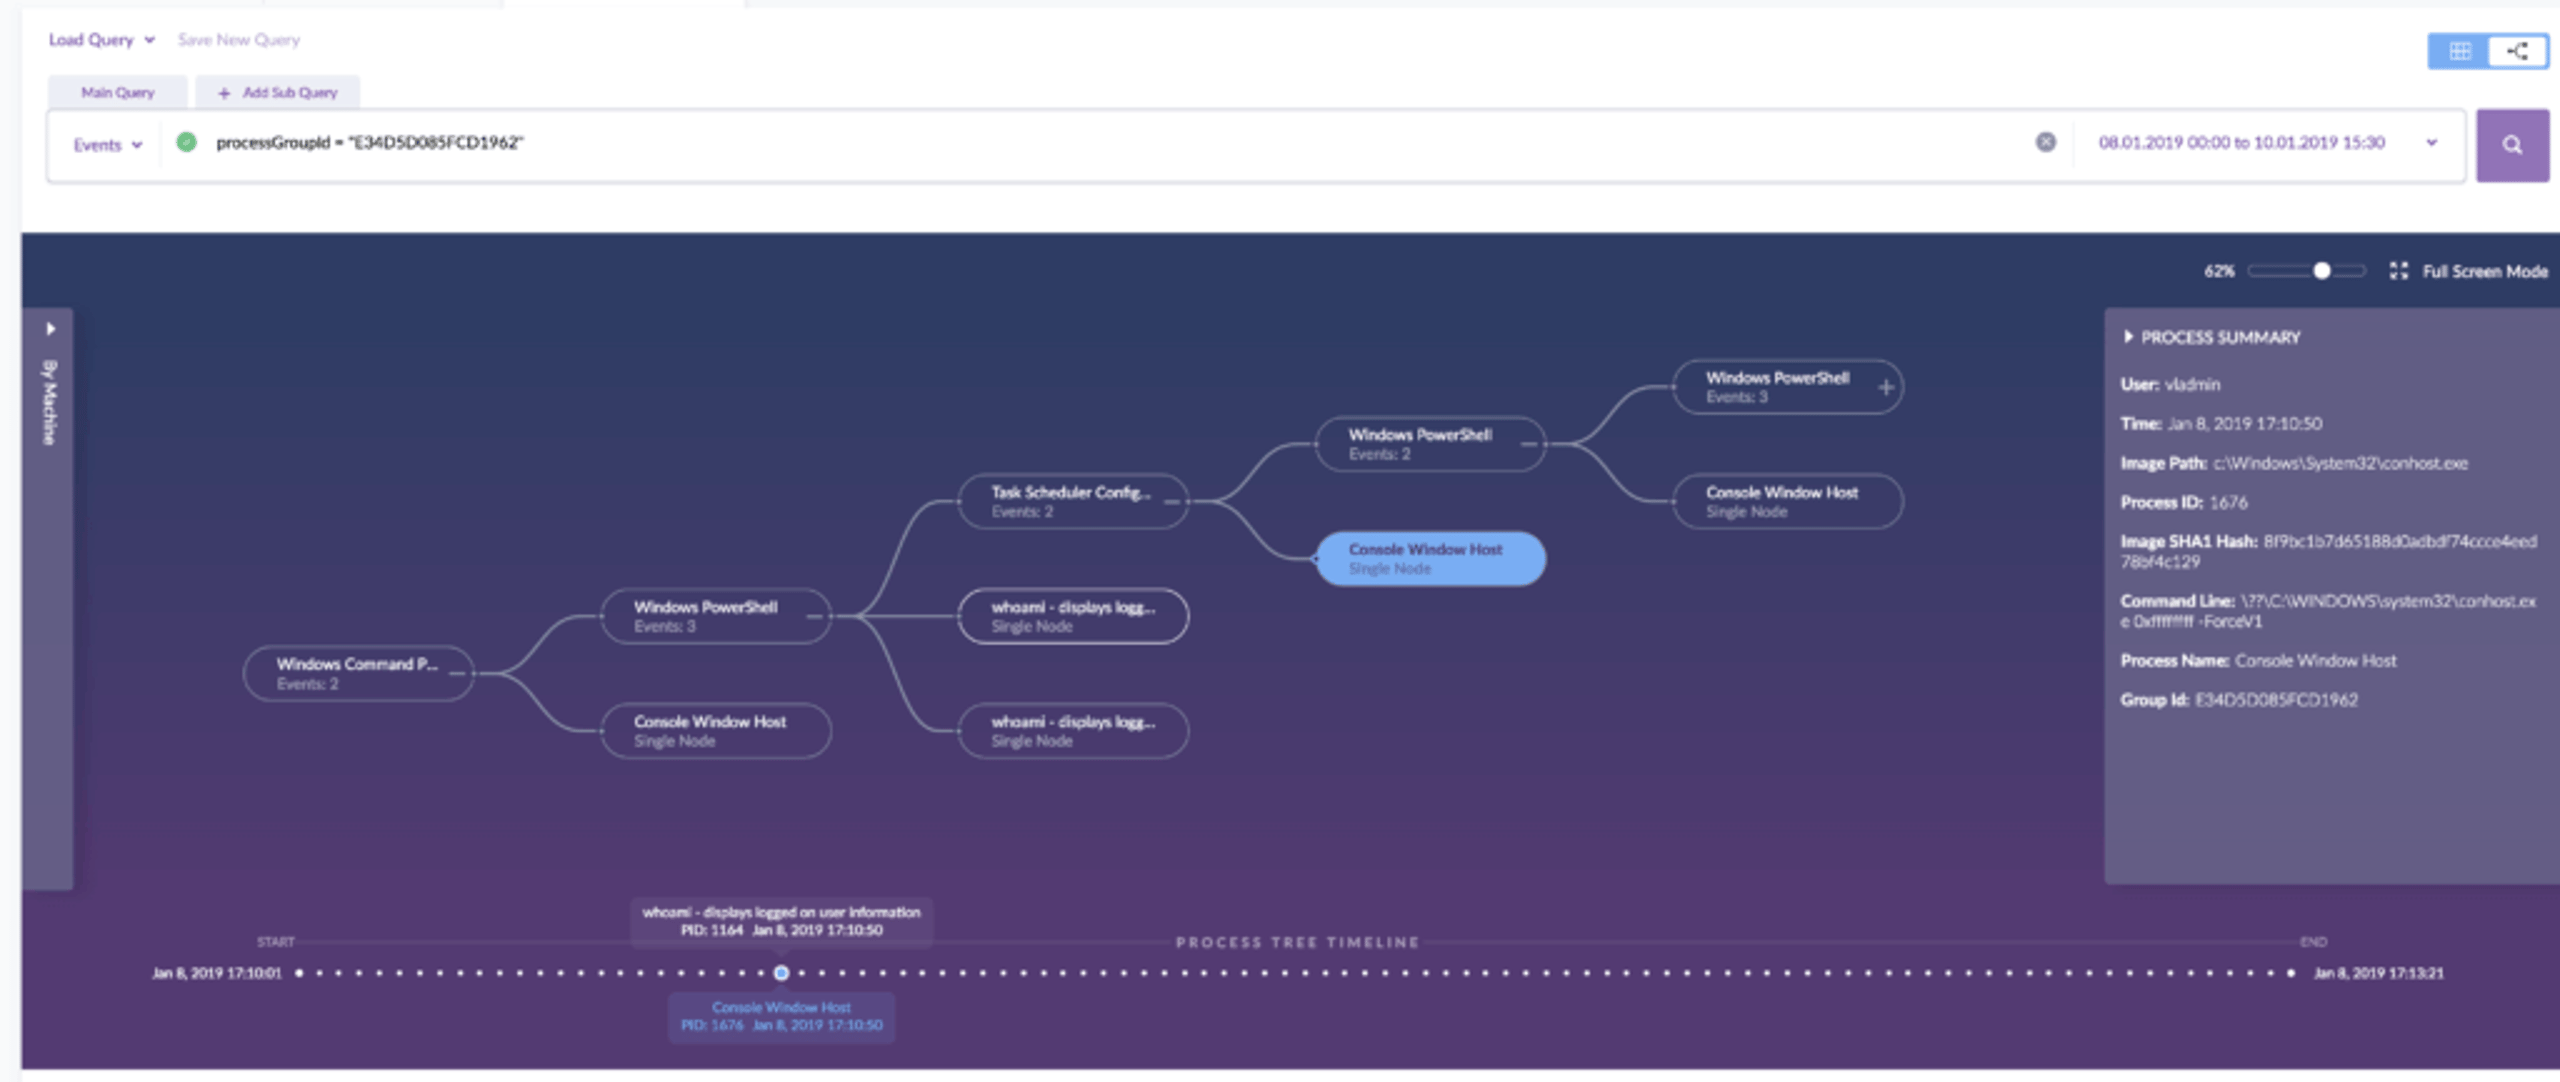
Fortschrittliche Threat-Hunting-Techniken versuchen, mithilfe statistischer Analysen und maschinellen Lernens möglichst viele Aufgaben zu automatisieren. Das Nutzerverhalten zu überwachen und mit sich selbst zu vergleichen, um Anomalien zu erkennen, ist beispielsweise weitaus effektiver als einzelne Suchabfragen, auch wenn in der Praxis wahrscheinlich beide Techniken erforderlich sind. Beide lassen sich leichter umsetzen, wenn Sie Tools wie SentinelOne nutzen, die über umfangreiche native APIs verfügen und eine vollständige Integration in Ihren Sicherheitssoftware-Stack ermöglichen.
Wie oft sollten Sie Threat Hunting betreiben?
Manche Unternehmen suchen nur bei Bedarf nach neuen Bedrohungen. Anlass kann ein bestimmtes Ereignis sein (z. B. ein Zugriffsversuch auf einen besonders sensiblen Dienst oder Dateispeicherort). Oder Mitarbeitende haben neben ihren anderen Aufgaben gerade Zeit dafür. Diese Suche bietet auch Unternehmen mit begrenztem Personal und Budget eine zusätzliche Verteidigungsebene. Sie beschränkt sich jedoch auf wenige Verhaltensweisen und ist die am wenigsten wirksame Form des Threat Hunting.
Bei regelmäßigem Threat Hunting wird Mitarbeitenden in festen Abständen Zeit für die Suche eingeräumt. So können Unternehmen ihre Suche zu verschiedenen Zeitpunkten gezielt priorisieren und effizienter gestalten. Allerdings entstehen zwischen den Suchläufen Zeitfenster, in denen sich komplexe Angriffe unbemerkt ausbreiten können. Je kürzer die Intervalle, desto geringer die Verweildauer für solche Angriffe.
Unternehmen mit ausreichend Personal und Budget sollten idealerweise kontinuierliches Threat Hunting in Echtzeit betreiben. Dabei werden Netzwerk und Endpunkte fortlaufend proaktiv untersucht, um Angriffe im Netzwerk aufzudecken.
Wer sollte Ihr Threat Hunting übernehmen?
Threat Hunting ist eine Spezialaufgabe. Dafür brauchen Sie Sicherheitsanalysten, die verschiedene Tools beherrschen, die Risiken Ihres Unternehmens verstehen und analysieren können und mit den Methoden und Tools erfahrener Angreifer vertraut sind.
Eigene Threat-Hunting-Fachkräfte einzustellen kann sinnvoll sein. Dafür benötigen Unternehmen jedoch das nötige Budget und Zugang zu entsprechend qualifizierten Personen. Für viele Unternehmen ist es realistischer, einen Teil oder das gesamte Threat Hunting an MSSPs (Managed Security Service Providers) auszulagern.

Verbessern Sie Ihre Threat Intelligence
Erfahren Sie, wie der SentinelOne-Service WatchTower zur Bedrohungssuche mehr Erkenntnisse liefert und Ihnen hilft, Angriffe abzuwehren.
Fazit
Mit Threat Hunting bleiben Sie neuen Bedrohungen einen Schritt voraus: Sie suchen proaktiv nach bösartigen Aktivitäten. Fortschrittliche Technologien wie verhaltensbasierte KI stoppen die meisten Cyberangriffe sofort und schaffen die für Threat Hunting nötige Transparenz. Doch Angreifer entwickeln ständig neue Methoden, um die Netzwerksicherheit von Unternehmen zu umgehen. Unternehmen müssen wachsam bleiben, um Bedrohungen wie Insider-Bedrohungen und hochgradig zielgerichtete Angriffe abzuwehren. Die Expertise menschlicher Analysten bietet Ihrem Unternehmen eine zusätzliche Sicherheitsebene.
Hat Ihnen dieser Artikel gefallen? Folgen Sie uns auf LinkedIn, Twitter, YouTube oder Facebook, um unsere Beiträge zu sehen.
Mehr über Cybersecurity erfahren
Häufige Fragen zum Threat Hunting
Threat Hunting bedeutet, aktiv nach Cyberbedrohungen zu suchen, die sich in Ihrem Netzwerk verbergen. Statt auf Warnmeldungen zu warten, gehen Threat-Hunting-Fachkräfte davon aus, dass Angreifer bereits eingedrungen sind. Sie suchen nach Anzeichen bösartiger Aktivitäten und untersuchen Sicherheitsdaten eingehend, um Bedrohungen aufzudecken, die automatisierte Tools möglicherweise übersehen haben.
Das ist vergleichbar mit einem Sicherheitsexperten, der Ihr Netzwerk ständig auf verdächtige oder ungewöhnliche Aktivitäten prüft.
Beim Threat Hunting könnten ungewöhnliche Muster im Netzwerkverkehr auffallen, die auf einen Datendiebstahl hindeuten. Fachkräfte könnten untersuchen, warum ein Benutzerkonto um 3 Uhr morgens auf Dateien zugreift oder warum verdächtige Anmeldeversuche aus verschiedenen Ländern erfolgen. Ein weiteres Beispiel ist die Suche nach bestimmten malware-Signaturen anhand neuer Threat-Intelligence-Berichte.
Sie könnten auch nach Indikatoren bekannter Angriffsmethoden suchen, etwa nach Anzeichen für eine laterale Bewegung von Hackern in den Systemen.
Threat Hunting ist wichtig, weil erfahrene Angreifer automatisierte Sicherheitstools umgehen und sich monatelang in Ihrem Netzwerk verbergen können. Bis eine Sicherheitsverletzung entdeckt wird, vergehen durchschnittlich 194 Tage. Das gibt Angreifern reichlich Zeit, Daten zu stehlen. Mit Threat Hunting entdecken Sie verborgene Bedrohungen schneller und begrenzen den möglichen Schaden.
Threat-Hunting-Fachkräfte stellen zunächst Hypothesen zu möglichen Bedrohungen auf. Grundlage dafür sind Bedrohungsinformationen oder ungewöhnliche Aktivitäten. Anschließend durchsuchen sie Netzwerkprotokolle, Endpunktdaten und Sicherheitswarnungen nach Belegen, die ihre Hypothesen bestätigen oder widerlegen.
Stoßen sie auf etwas Verdächtiges, untersuchen sie es genauer, um festzustellen, ob eine echte Bedrohung vorliegt. Dieser Prozess läuft kontinuierlich und wiederholt ab. Dabei verfeinern die Fachkräfte ihre Methoden anhand neuer Erkenntnisse.
Zu den vier wichtigsten Arten von Cybersecurity-Bedrohungen gehört malware, darunter Viren und ransomware, die Ihre Systeme beschädigen können. Phishing-Angriffe verleiten Menschen dazu, Passwörter preiszugeben oder auf bösartige Links zu klicken. Distributed-Denial-of-Service-Angriffe überlasten Ihre Systeme mit Datenverkehr, sodass sie nicht mehr verfügbar sind.
Advanced Persistent Threats sind komplexe, langfristige Angriffe, bei denen sich Hacker über längere Zeit in Ihrem Netzwerk verbergen. Jede Bedrohungsart erfordert andere Strategien zur Erkennung und Reaktion auf Sicherheitsvorfälle.
Zu den gängigen Threat-Hunting-Methoden gehört Clustering: Ähnliche Datenpunkte werden gruppiert, um Anomalien zu erkennen. Beim Stacking werden Daten in Kategorien geordnet und auf verdächtige Ausreißer geprüft. Baselining ermittelt, wie normale Netzwerkaktivität aussieht, damit Abweichungen auffallen.
Bei der Analyse werden Protokolle und Sicherheitsdaten auf Muster untersucht, die auf Bedrohungen hindeuten könnten. Beim Grouping werden mehrere Indikatoren kombiniert, um festzustellen, ob sie in verdächtiger Weise gemeinsam auftreten.
Threat Hunting erfolgt proaktiv und kontinuierlich. Incident Response hingegen reagiert auf Warnmeldungen. Beim Threat Hunting wird aktiv nach Bedrohungen gesucht, bevor sie Schaden anrichten. Incident-Response-Teams werden erst tätig, nachdem ein Angriff erkannt wurde.
Threat Hunting gleicht einer ständigen Patrouille, während Incident Response wie die Feuerwehr auf einen Brand reagiert. Die Forensik klärt nach einem Vorfall, was geschehen ist. Threat Hunting soll Vorfälle verhindern.
Der Threat-Hunting-Prozess umfasst drei Schritte: Auslöser, Untersuchung und Behebung.
- In der Auslöserphase legen Sicherheitsteams anhand von Threat Intelligence, Anomalien oder konkreten Hypothesen fest, was sie untersuchen.
- Bei der Untersuchung durchsuchen sie Daten nach Belegen, die ihre Hypothese stützen oder widerlegen.
- In der Behebungsphase dokumentieren sie ihre Erkenntnisse. Echte Bedrohungen geben sie an Incident-Response-Teams weiter. Andere Erkenntnisse nutzen sie für künftige Untersuchungen.
Mehr erfahren über Threat Intelligence



Bereit, Ihre Sicherheitsabläufe zu revolutionieren?
Erfahren Sie, wie SentinelOne AI SIEM Ihr SOC in ein autonomes Kraftzentrum verwandeln kann. Kontaktieren Sie uns noch heute für eine personalisierte Demo und erleben Sie die Zukunft der Sicherheit in Aktion.
