
Was ist eine Advanced Persistent Threat (APT)?
Advanced Persistent Threats (APTs) bergen langfristige Risiken. Erfahren Sie, welche Taktiken APTs einsetzen und wie Sie sich wirksam dagegen schützen.

Advanced Persistent Threats (APTs) sind komplexe, gezielte Angriffe, die über längere Zeit andauern. Dieser Leitfaden erläutert ihre Merkmale und Taktiken sowie die Wege, auf denen sie in Unternehmen eindringen.
Erfahren Sie, welche Phasen ein APT-Angriff durchläuft und welche Rolle Threat Intelligence bei der Erkennung und Prävention spielt. Wer APTs versteht, kann die Cybersecurity seines Unternehmens stärken und wirksam auf diese schwer erkennbaren Bedrohungen reagieren.
Definition einer Advanced Persistent Threat (APT)
Eine Advanced Persistent Threat ist ein Cyberangriff, bei dem Kriminelle zusammenarbeiten, um Daten zu stehlen oder in Systeme einzudringen. Dabei bleiben sie oft über längere Zeit unentdeckt. Die meisten dieser Angriffe gehen von Staaten aus, die eine andere Regierung schwächen wollen.
Während andere Cyberangriffe wie Malware und Phishing-Angriffe innerhalb weniger Tage ablaufen, kann sich eine APT über Monate oder sogar Jahre erstrecken.
APT-Gruppen werden für komplexe Angriffe gebildet. Die Kosten fallen jedoch oft geringer aus als erwartet: 2019 wurden APT-Angriffe für nur $15,000 gemeldet. Am teuersten sind dabei kommerzielle Penetrationstests-Tools, mit denen die Gruppen Schwachstellen in Systemen und Netzwerken finden.kommerzielle Penetrationstest-Tools, mit deren Hilfe sie Schwachstellen in Systemen und Netzwerken aufspüren können.
Wie bei anderen Cyberangriffen kann finanzieller Gewinn ein Motiv für einen APT-Angriff sein. APTs dienen aber auch der politischen Spionage. Regierungen verfügen in der Regel über besonders gut geschützte Systeme. Ein Angriff darauf erfordert daher Zeit und ausgefeilte Methoden.
Was unterscheidet ATA von APT?
Ein Advanced Targeted Attack (ATA) ist eine Angriffsmethode, die häufig, aber nicht ausschließlich, von bestimmten etablierten Gruppen eingesetzt wird. Medien geben diesen Gruppen oft Namen wie „Fancy Bear“ oder „Lazarus“. In Sicherheitskreisen werden sie als „Advanced Persistent Threat“-Gruppen bezeichnet und erhalten eine numerische Kennung wie APT1 oder APT2.
Gruppen unterscheiden sich unter anderem durch ihre Taktiken, Infrastruktur, wiederverwendeten Code und bevorzugten Ziele. Eine APT-Gruppe nutzt beispielsweise bestimmte Code-Routinen oder Social-Engineering-Taktiken erneut. Eine andere setzt auf bestimmte Schwachstellen oder Zero Days. Ob eine bekannte APT-Gruppe, eine kriminelle Bande, ein einzelner Hacker oder eine Person mit böswilligen Absichten innerhalb des Unternehmens angreift: Die Merkmale gezielter Angriffe bleiben gleich.
Beispiele für Advanced Persistent Threats
Nicht jede APT folgt derselben Methode oder verfolgt dieselben Ziele. Die bekanntesten Gruppen handeln meist aus politischen Motiven. Um ihre Ziele zu erreichen, setzen sie jedoch alle kriminelle Methoden ein.
Stuxnet
Stuxnet zählt zu den ersten und historisch bedeutendsten Beispielen für eine APT. Der Angriff zielte auf das iranische Atomprogramm. Stuxnet wurde 2010 entdeckt, soll sich aber bereits seit 2005 in der Entwicklung befunden haben.
Zum Zeitpunkt seiner Entdeckung war Stuxnet ein 500 Kilobyte großer Computerwurm, der die Software von mehr als 14 Industrieanlagen im Iran infiziert hatte. Er zielte auf Rechner mit Microsoft Windows und verbreitete sich selbstständig. Infolge des Angriffs verlor der Iran fast ein Fünftel seiner Zentrifugen für die Urananreicherung.
Wicked Panda
Ein jüngeres Beispiel für eine APT-Bedrohung ist Wicked Panda, einer der aktivsten Gegner aus China im vergangenen Jahrzehnt. Die Gruppe handelt im Interesse des chinesischen Staates und führt Angriffe aus finanziellen Motiven durch.
So funktioniert ein APT-Angriff
Ein APT-Angriff beginnt mit dem Eindringen in die Zielumgebung. Hacker nutzen dafür typischerweise Webressourcen, Netzwerkressourcen, Phishing-E-Mails oder autorisierte Nutzer. Nach dem Eindringen installiert der Hacker eine Backdoor-Shell, über die er jederzeit auf das System des Opfers zugreifen kann.
Anschließend weiten die Angreifer ihren Zugriff aus und versuchen, Mitarbeiter mit Zugang zu wertvollen Daten zu kompromittieren. Sobald sie genügend Informationen gesammelt haben, tarnen sie den Datenabfluss mit einem DDoS-Angriff oder einem anderen Ablenkungsmanöver.
Gezielte Angriffe haben charakteristische Merkmale, die sich einzelnen Phasen zuordnen lassen.
- Informationsbeschaffung
- Zugangswege und Eindringen
- Kommunikation – Command & Control
- Laterale Bewegung und Erkundung von Ressourcen
- Datenabfluss – Die wertvollsten Daten stehlen
1. Informationsbeschaffung
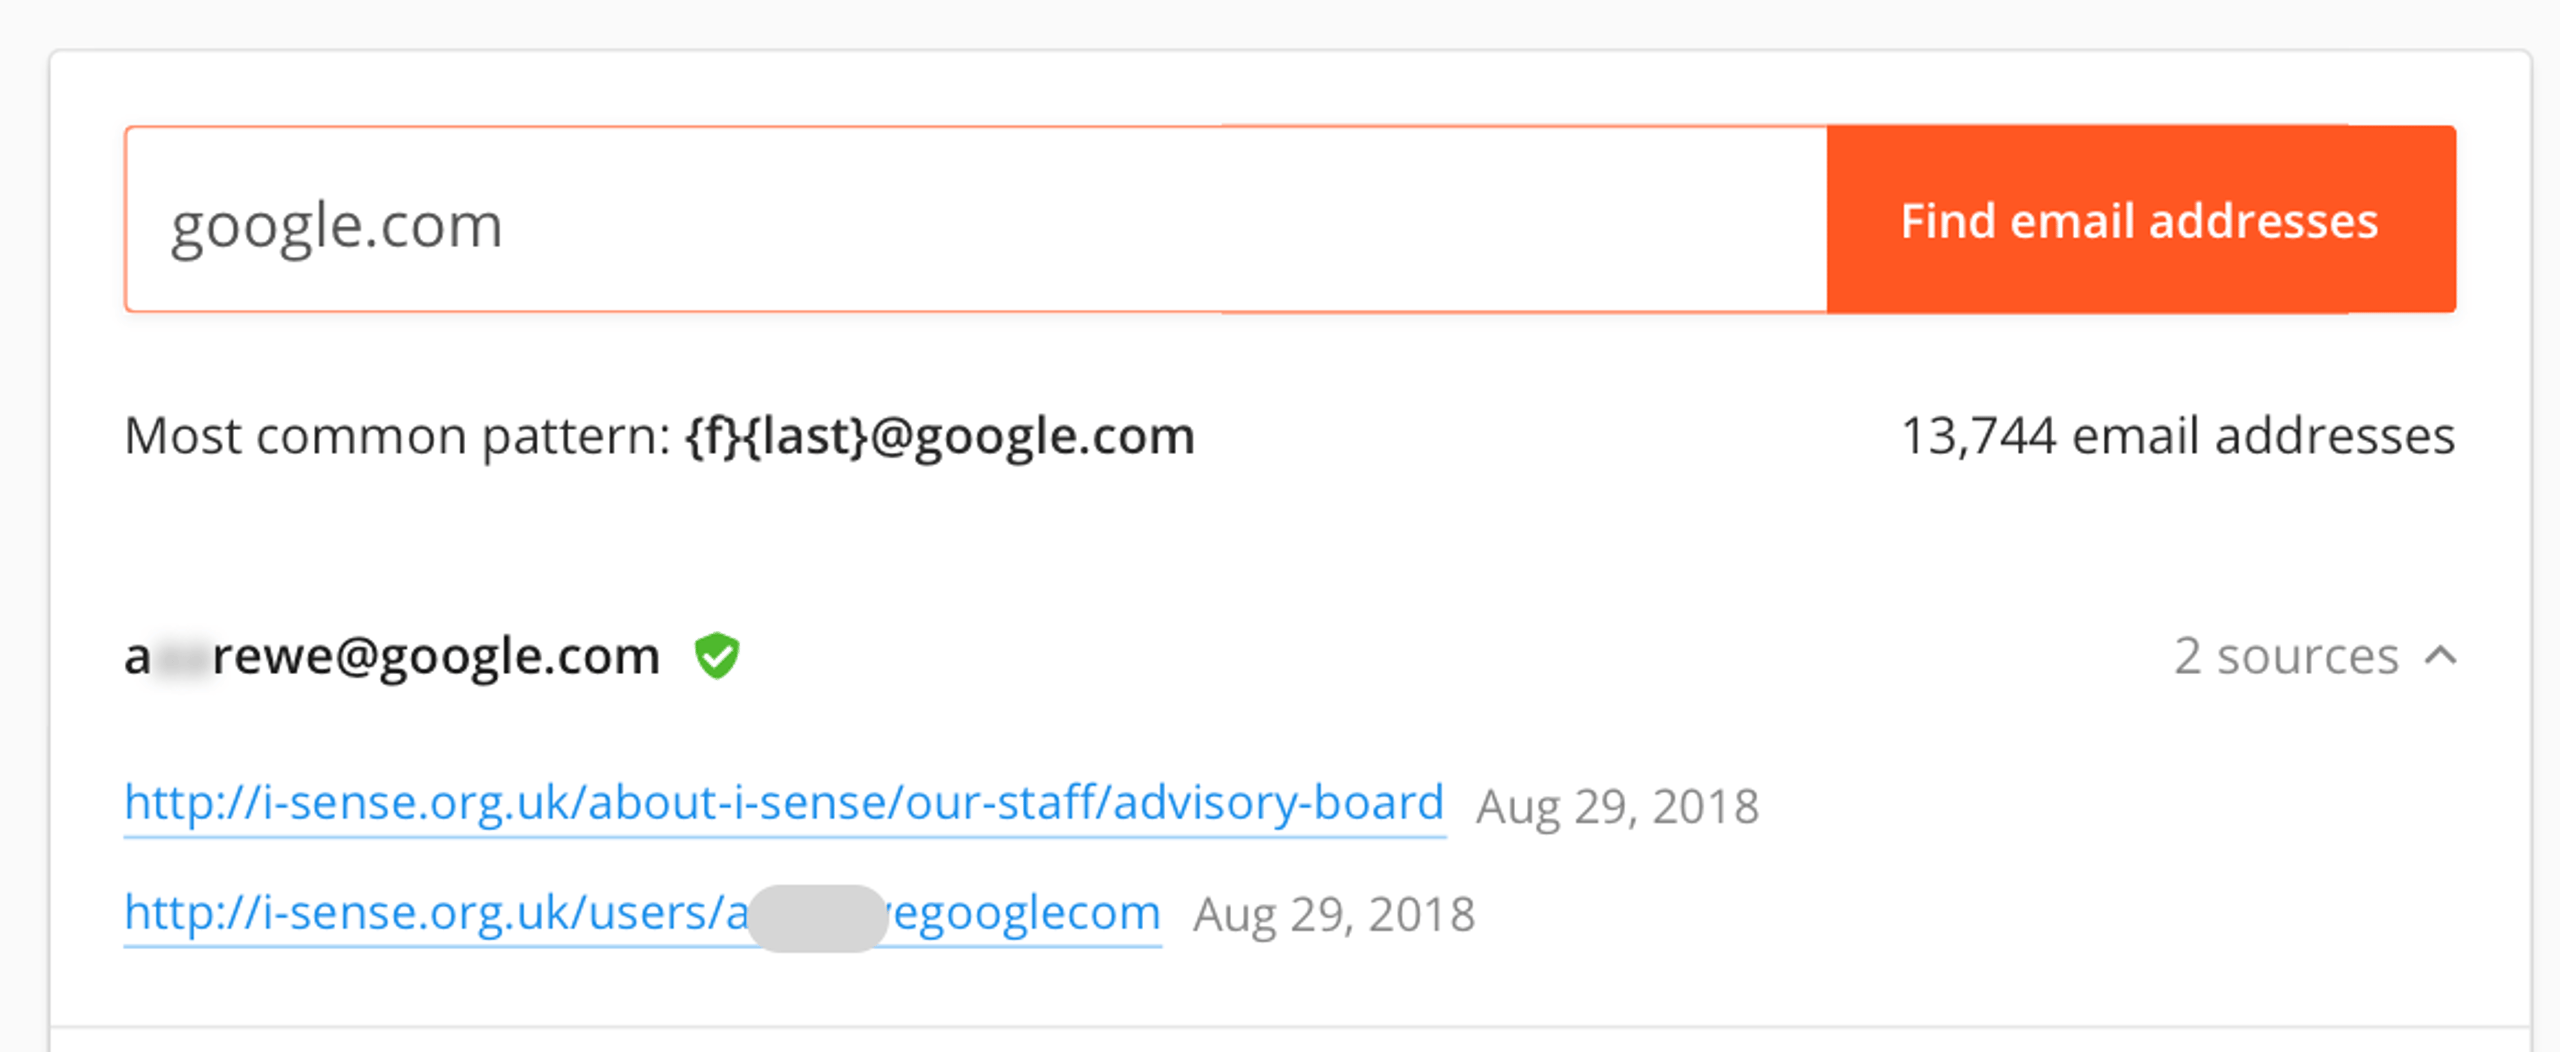
In der ersten Phase eines gezielten Angriffs sammeln die Angreifer möglichst viele Informationen über das Opfer. Aus Sicht der Verteidiger ist dies ein passiver Vorgang, der kaum Möglichkeiten zur Erkennung bietet. In dieser Phase sammelt der Gegner öffentlich zugängliche Informationen über das Geschäft, die Mitarbeiter und die Abläufe des Zielunternehmens. E-Mail-Adressen und Website-URLs werden aus öffentlichen Quellen, von denen es viele gibt, wie dieses Beispiel.
Jede öffentlich zugängliche Information kann für Angreifer nützlich sein. Stellenanzeigen können beispielsweise verraten, welche Hardware und Software ein Unternehmen einsetzt. Und natürlich können viele Google-Dorks Angreifern dabei dienen, Ihre Websites nach Schwachstellen und bestimmten Ressourcen zu durchsuchen.
2. Einstiegspunkte und Infiltration
Die größte Herausforderung für Eindringlinge besteht darin, Zugang zu erlangen. Letztlich müssen sie dazu Code im Zielnetzwerk ausführen können. Neben technischen Möglichkeiten wie dem Ausnutzen von Software- oder Hardware-Schwachstellen, schwachen Zugangsdaten, Zero-Days und ungepatchter Software ist Social Engineering die mit Abstand häufigste Einstiegsmethode, meist in Form von Spear-Phishing. Nutzer dazu zu bringen, unautorisierten Code auszuführen, ist eine Kunst für sich, doch gerade in Unternehmen ist diese Hürde vergleichsweise leicht zu überwinden.
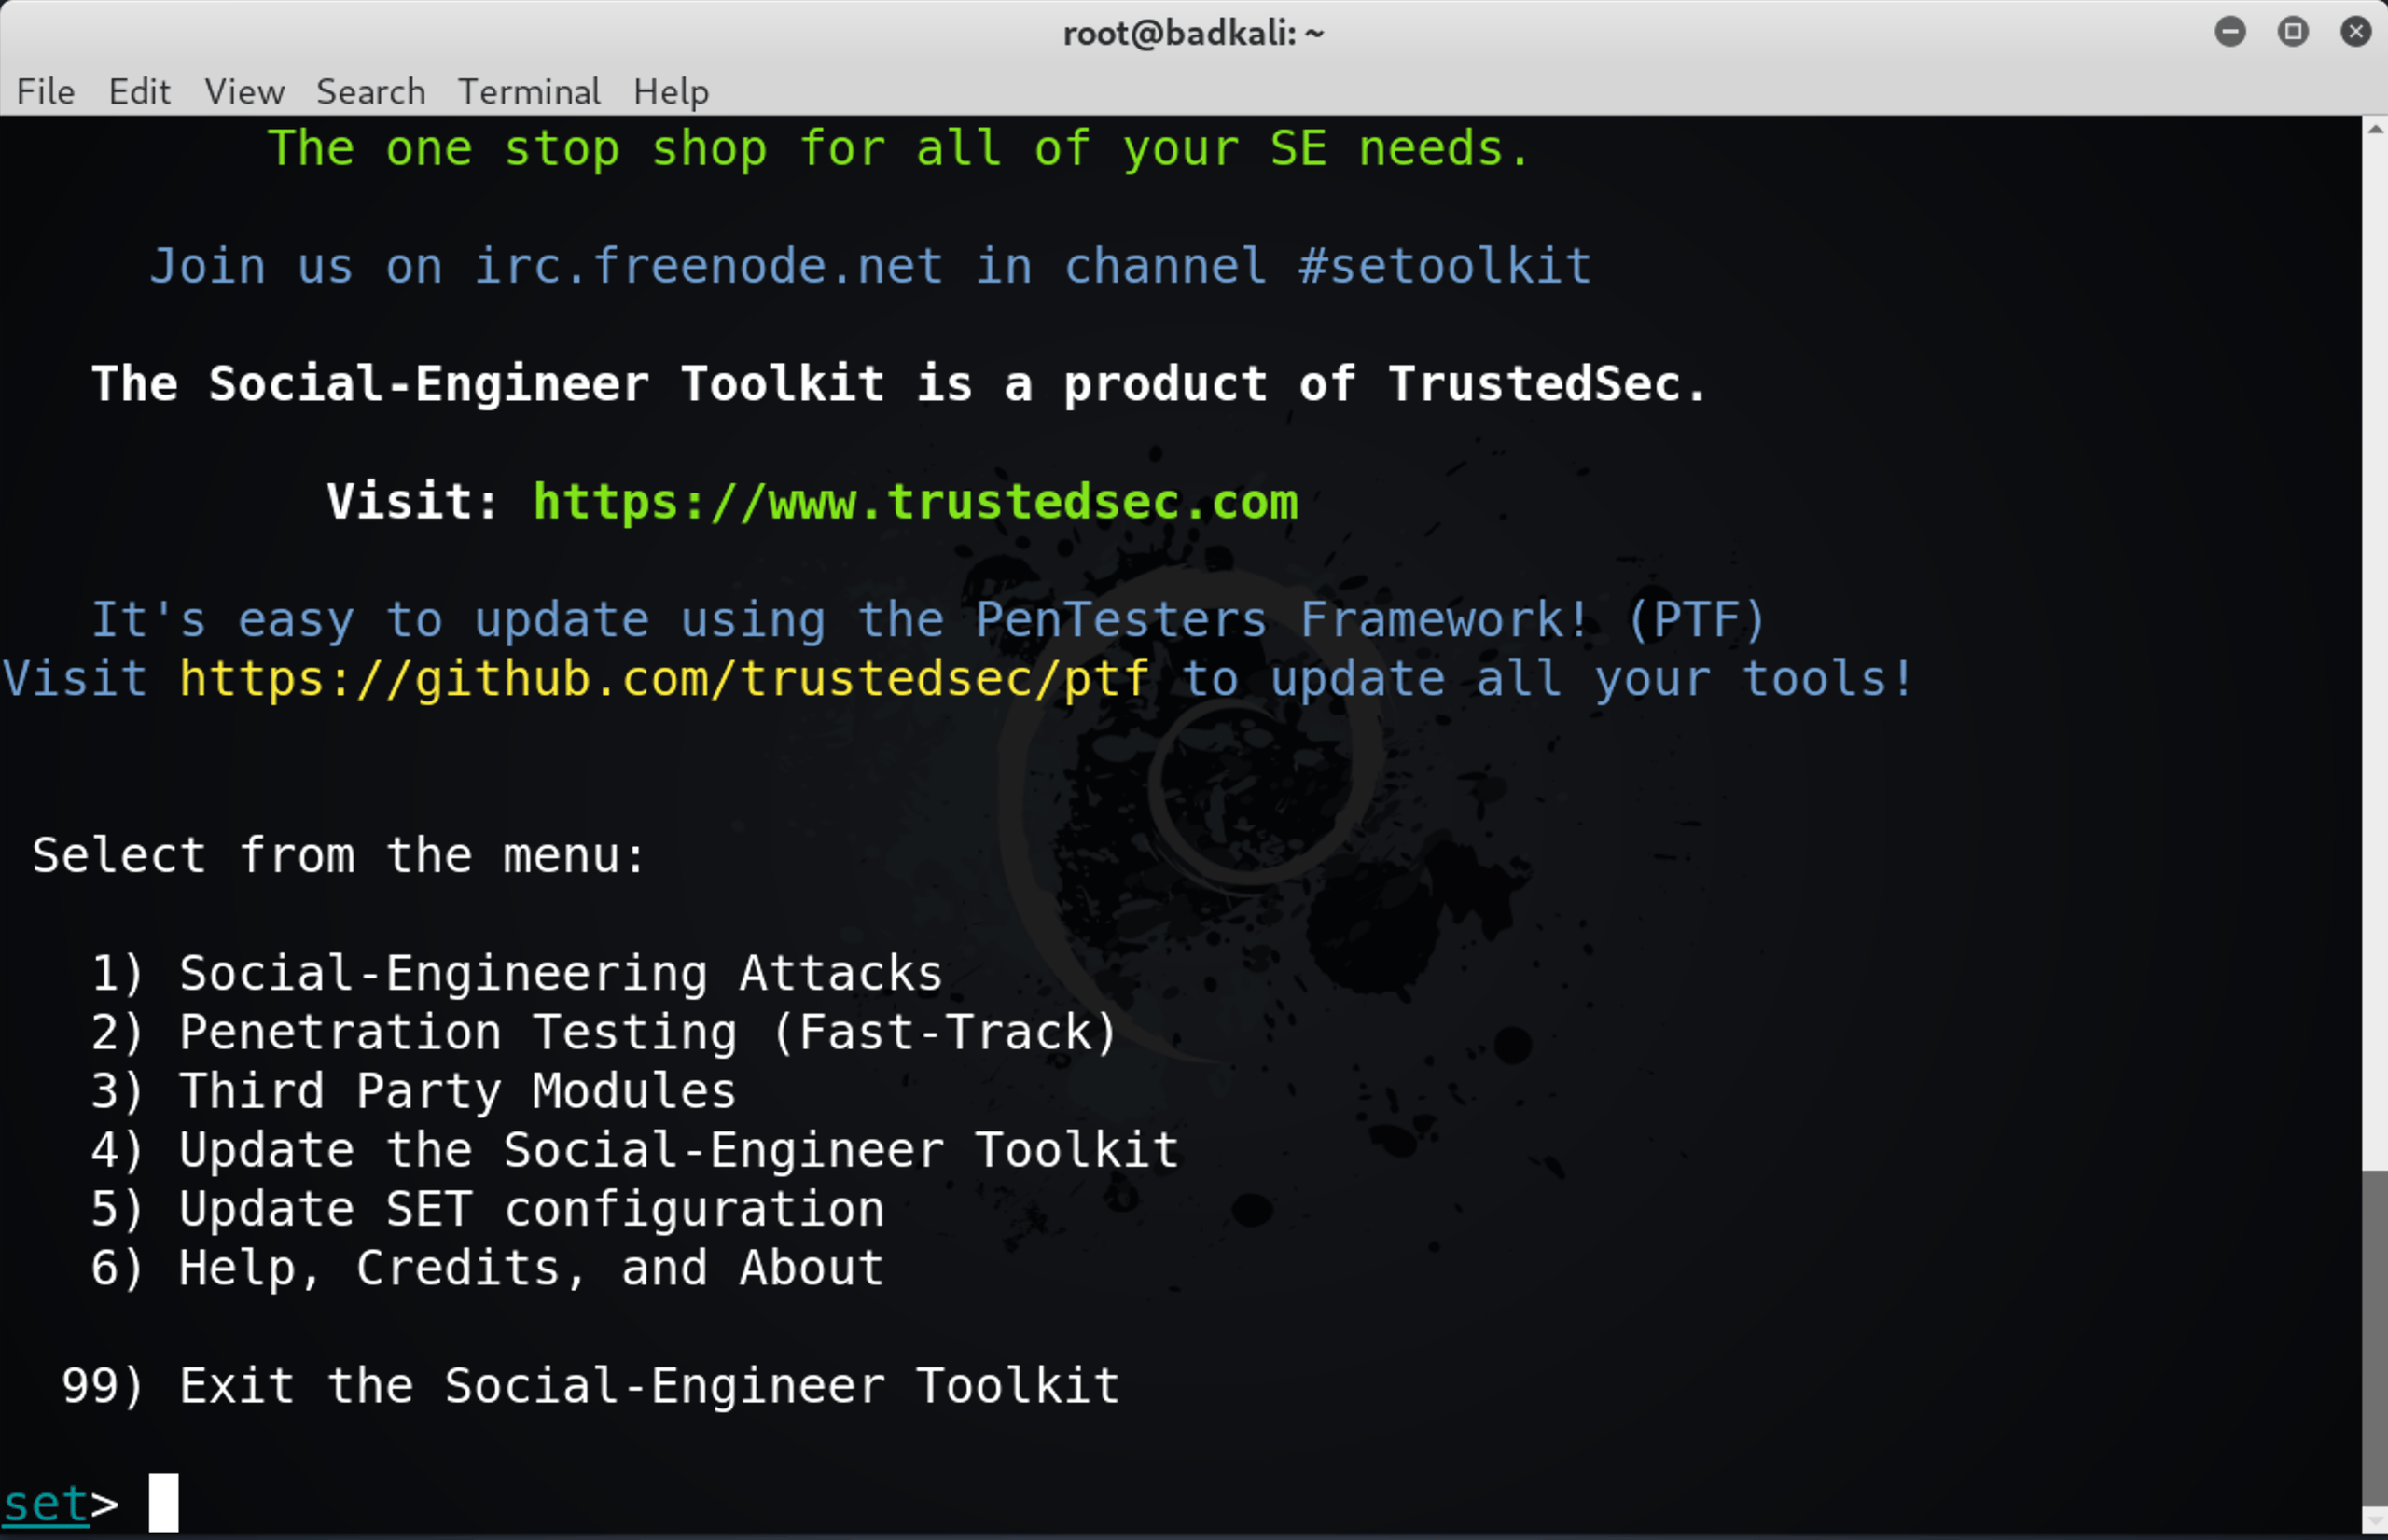
Hier besteht zumindest die Möglichkeit, Angriffe zu verhindern und zu erkennen. Schulungen zum Umgang mit Social Engineering sind sinnvoll. Doch auch geschulte Nutzer können auf raffinierte oder hartnäckige Phishing-Kampagnen hereinfallen. Die beste Verteidigung für Unternehmen ist automatisierte, verhaltensbasierte Sicherheitssoftware, die verdächtige Aktivitäten im Netzwerk erkennt und verschlüsselten Datenverkehr untersucht.
Bei gezielten Angriffen sollten Sie auch die Bedrohung durch Insider im Blick behalten. Sowohl Mitarbeitende als auch externe Auftragnehmer stellen ein Risiko für das Unternehmen dar. Wenn ein Angriff auf internes Wissen angewiesen ist, das außerhalb des Unternehmens kaum bekannt ist, steigt die Wahrscheinlichkeit einer Insiderbeteiligung. Bedenken Sie: Gezielte Angriffe können auch bei Ihren Mitarbeitenden ansetzen, nicht nur bei Ihrer Hardware und Software.
3. Kommunikation – Command & Control
Bei einem gezielten Angriff müssen Hacker oder Hackergruppen zunächst eine funktionierende Kommunikation mit dem eingeschleusten Schadcode in Ihrem Netzwerk aufbauen und aufrechterhalten. Mit anderen Worten: Sie wollen eine dauerhafte Backdoor einrichten. Für einen ATA ist das entscheidend, um Befehle zu erteilen und spätere Angriffsphasen einzuleiten, etwa die Suche nach Ressourcen, die Exfiltration und das Verwischen forensischer Spuren.
Angreifern steht eine Vielzahl öffentlich verfügbarer Post-Exploitation-Frameworks zur Verfügung, darunter Empire, Pupy, Metasploit und viele weitere.
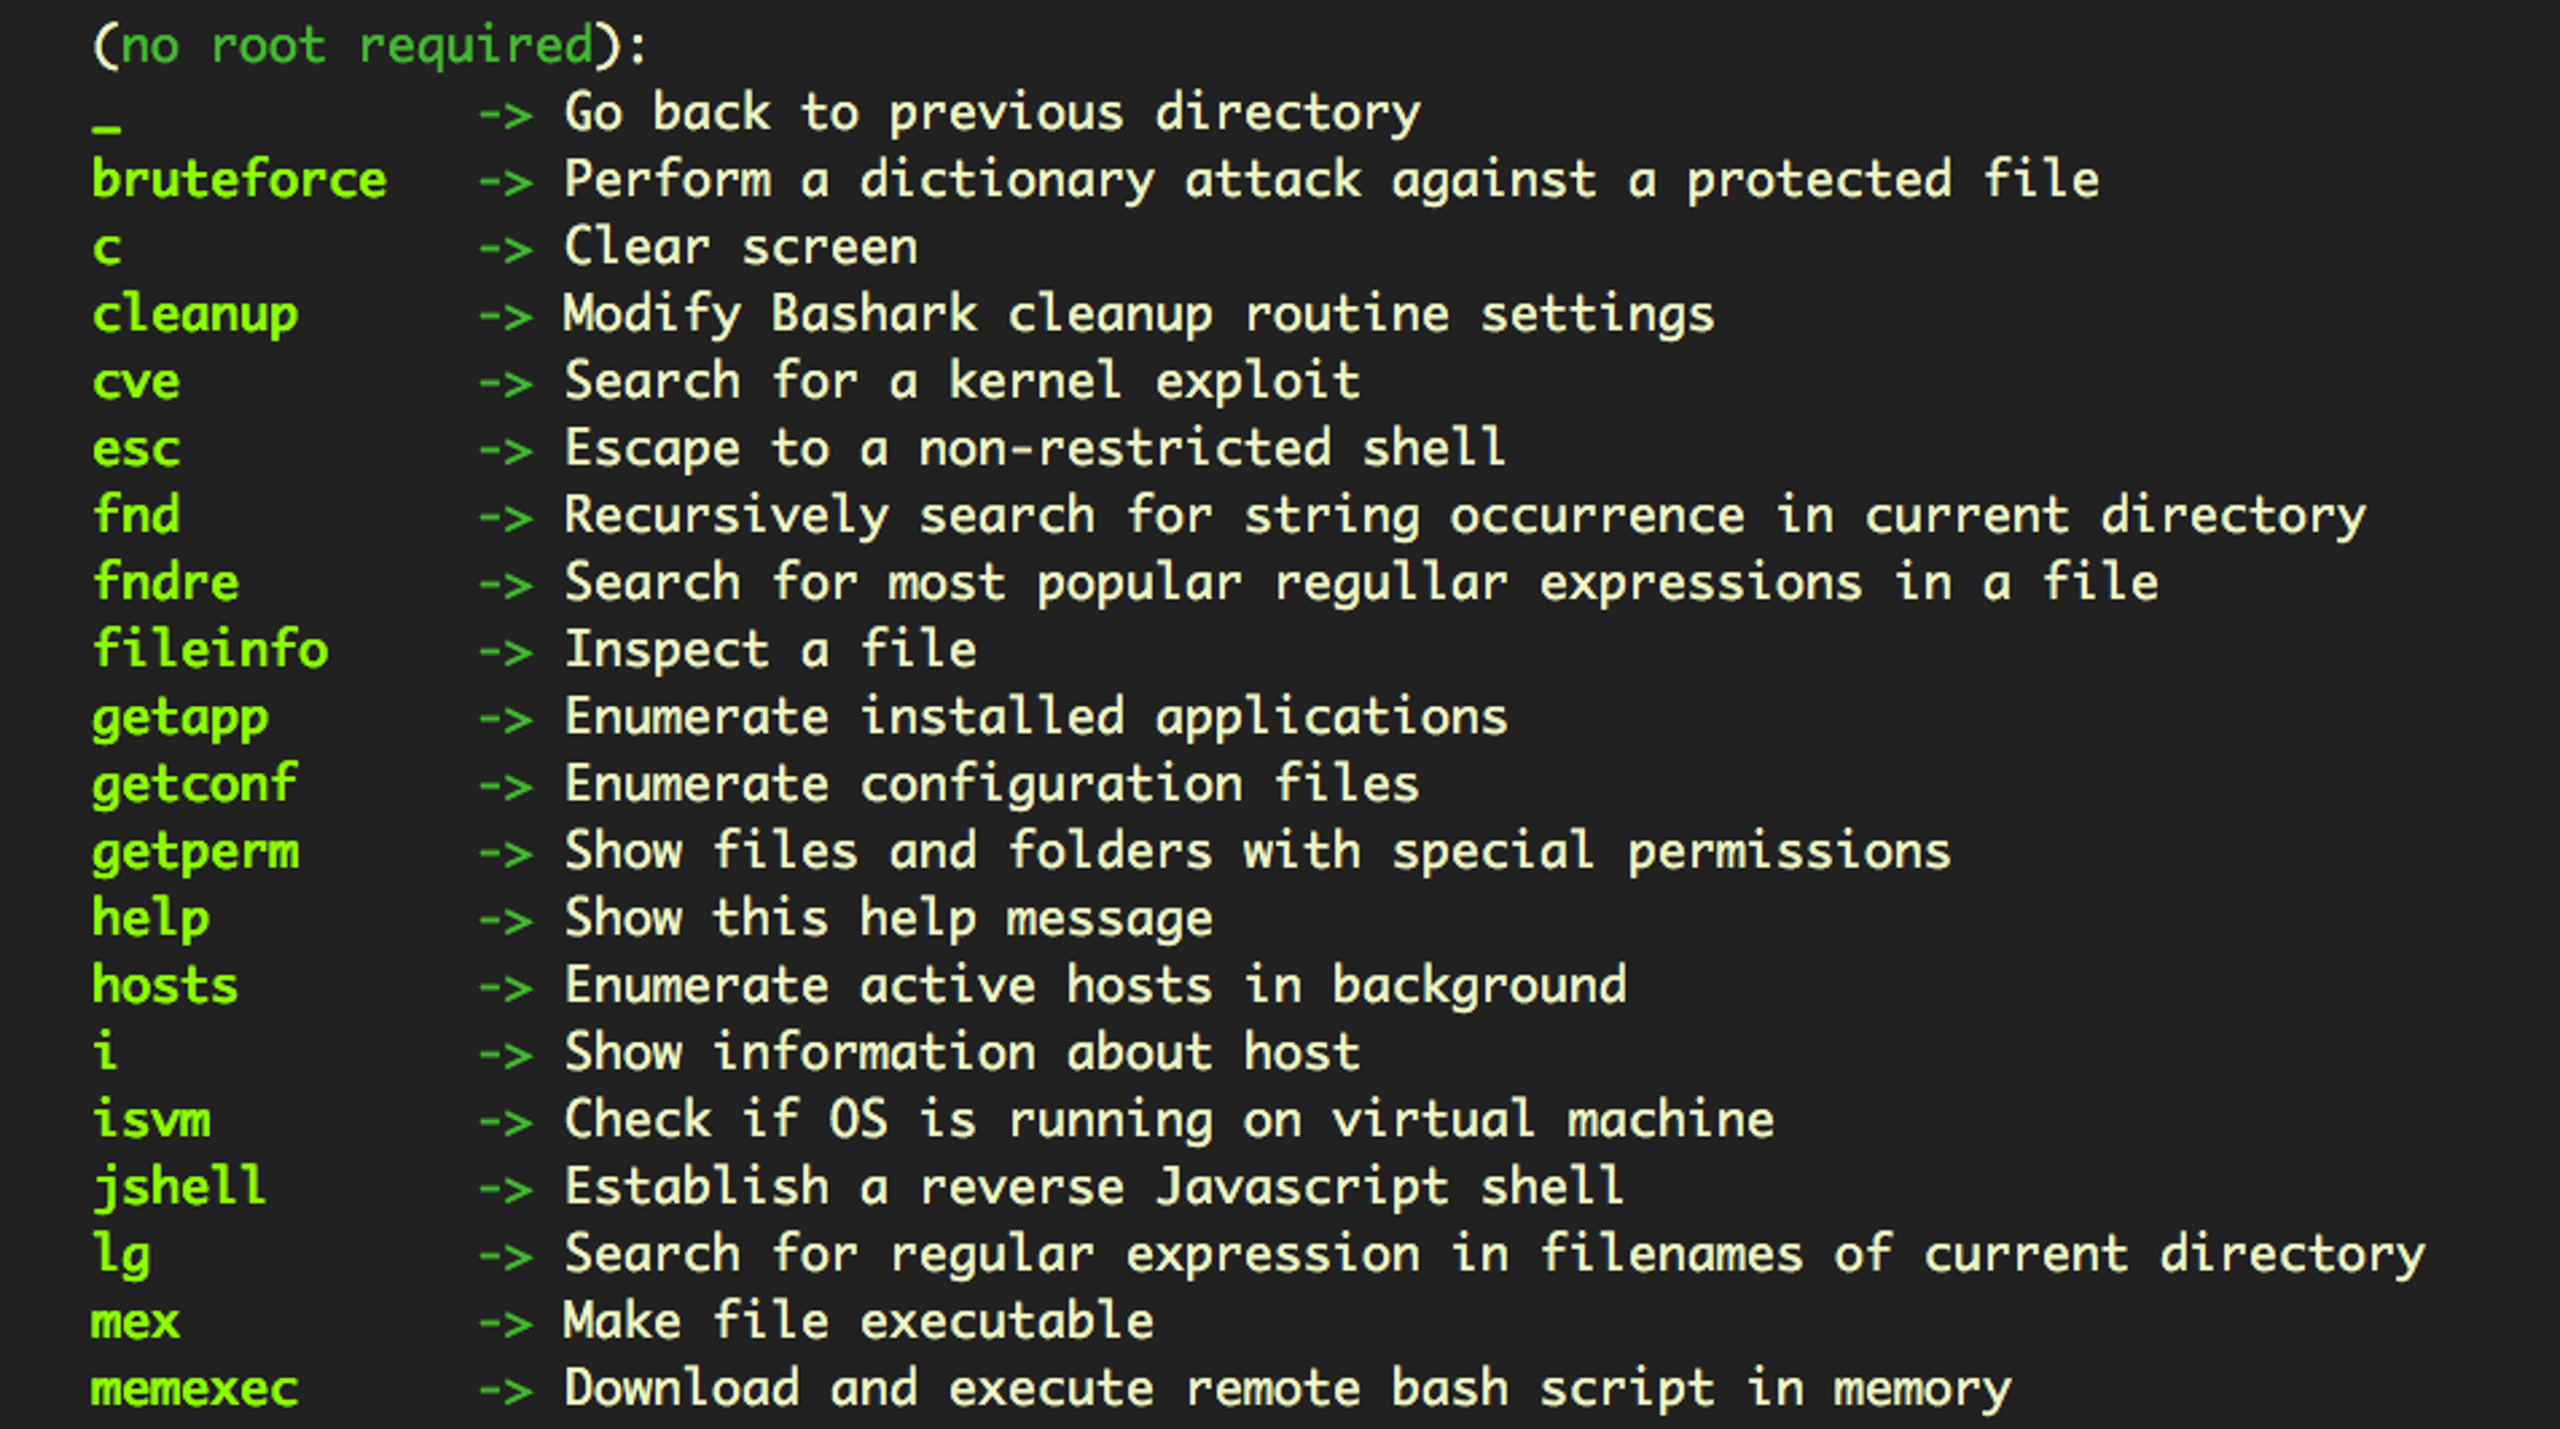
Hackern stehen verschiedene Command-and-Control-Kanäle offen: von einfachen HTTP- oder https-Anfragen an einen Server der Angreifer bis hin zu fortschrittlichen, dezentralen Peer-to-Peer-Technologien. Auch Social-Media-Plattformen wie Twitter, Facebook und Google Docs wurden bereits für schädliche C&C-Protokolle missbraucht.
Für Sicherheitsteams ist eine leistungsfähige AV-Sicherheitssoftware, die generischen Code erkennen und Firewall-Kontrolle für Endpunkte bieten kann, das absolute Minimum.
4. Laterale Bewegung und Suche nach Ressourcen
Wenn bei einem gezielten Angriff ein Endpunkt kompromittiert und Zugang zu Ihrem Netzwerk erlangt wird, bleibt es selten dabei. Ein weiteres Ziel ist der Zugriff auf andere verbundene Systeme und deren sensible Daten. Erlangen Angreifer Domänenadministratorrechte, haben sie praktisch die Schlüssel zum gesamten Netzwerk. Genau darauf haben sie es häufig abgesehen.
Sicherheitsteams sollten wissen: Auch ohne Domänenadministratorrechte kann sich Schadcode nach einer einzigen Kompromittierung über mehrere Systeme ausbreiten, wenn Nutzer im Netzwerk dasselbe Passwort für verschiedene Netzwerkdienste wiederverwenden.
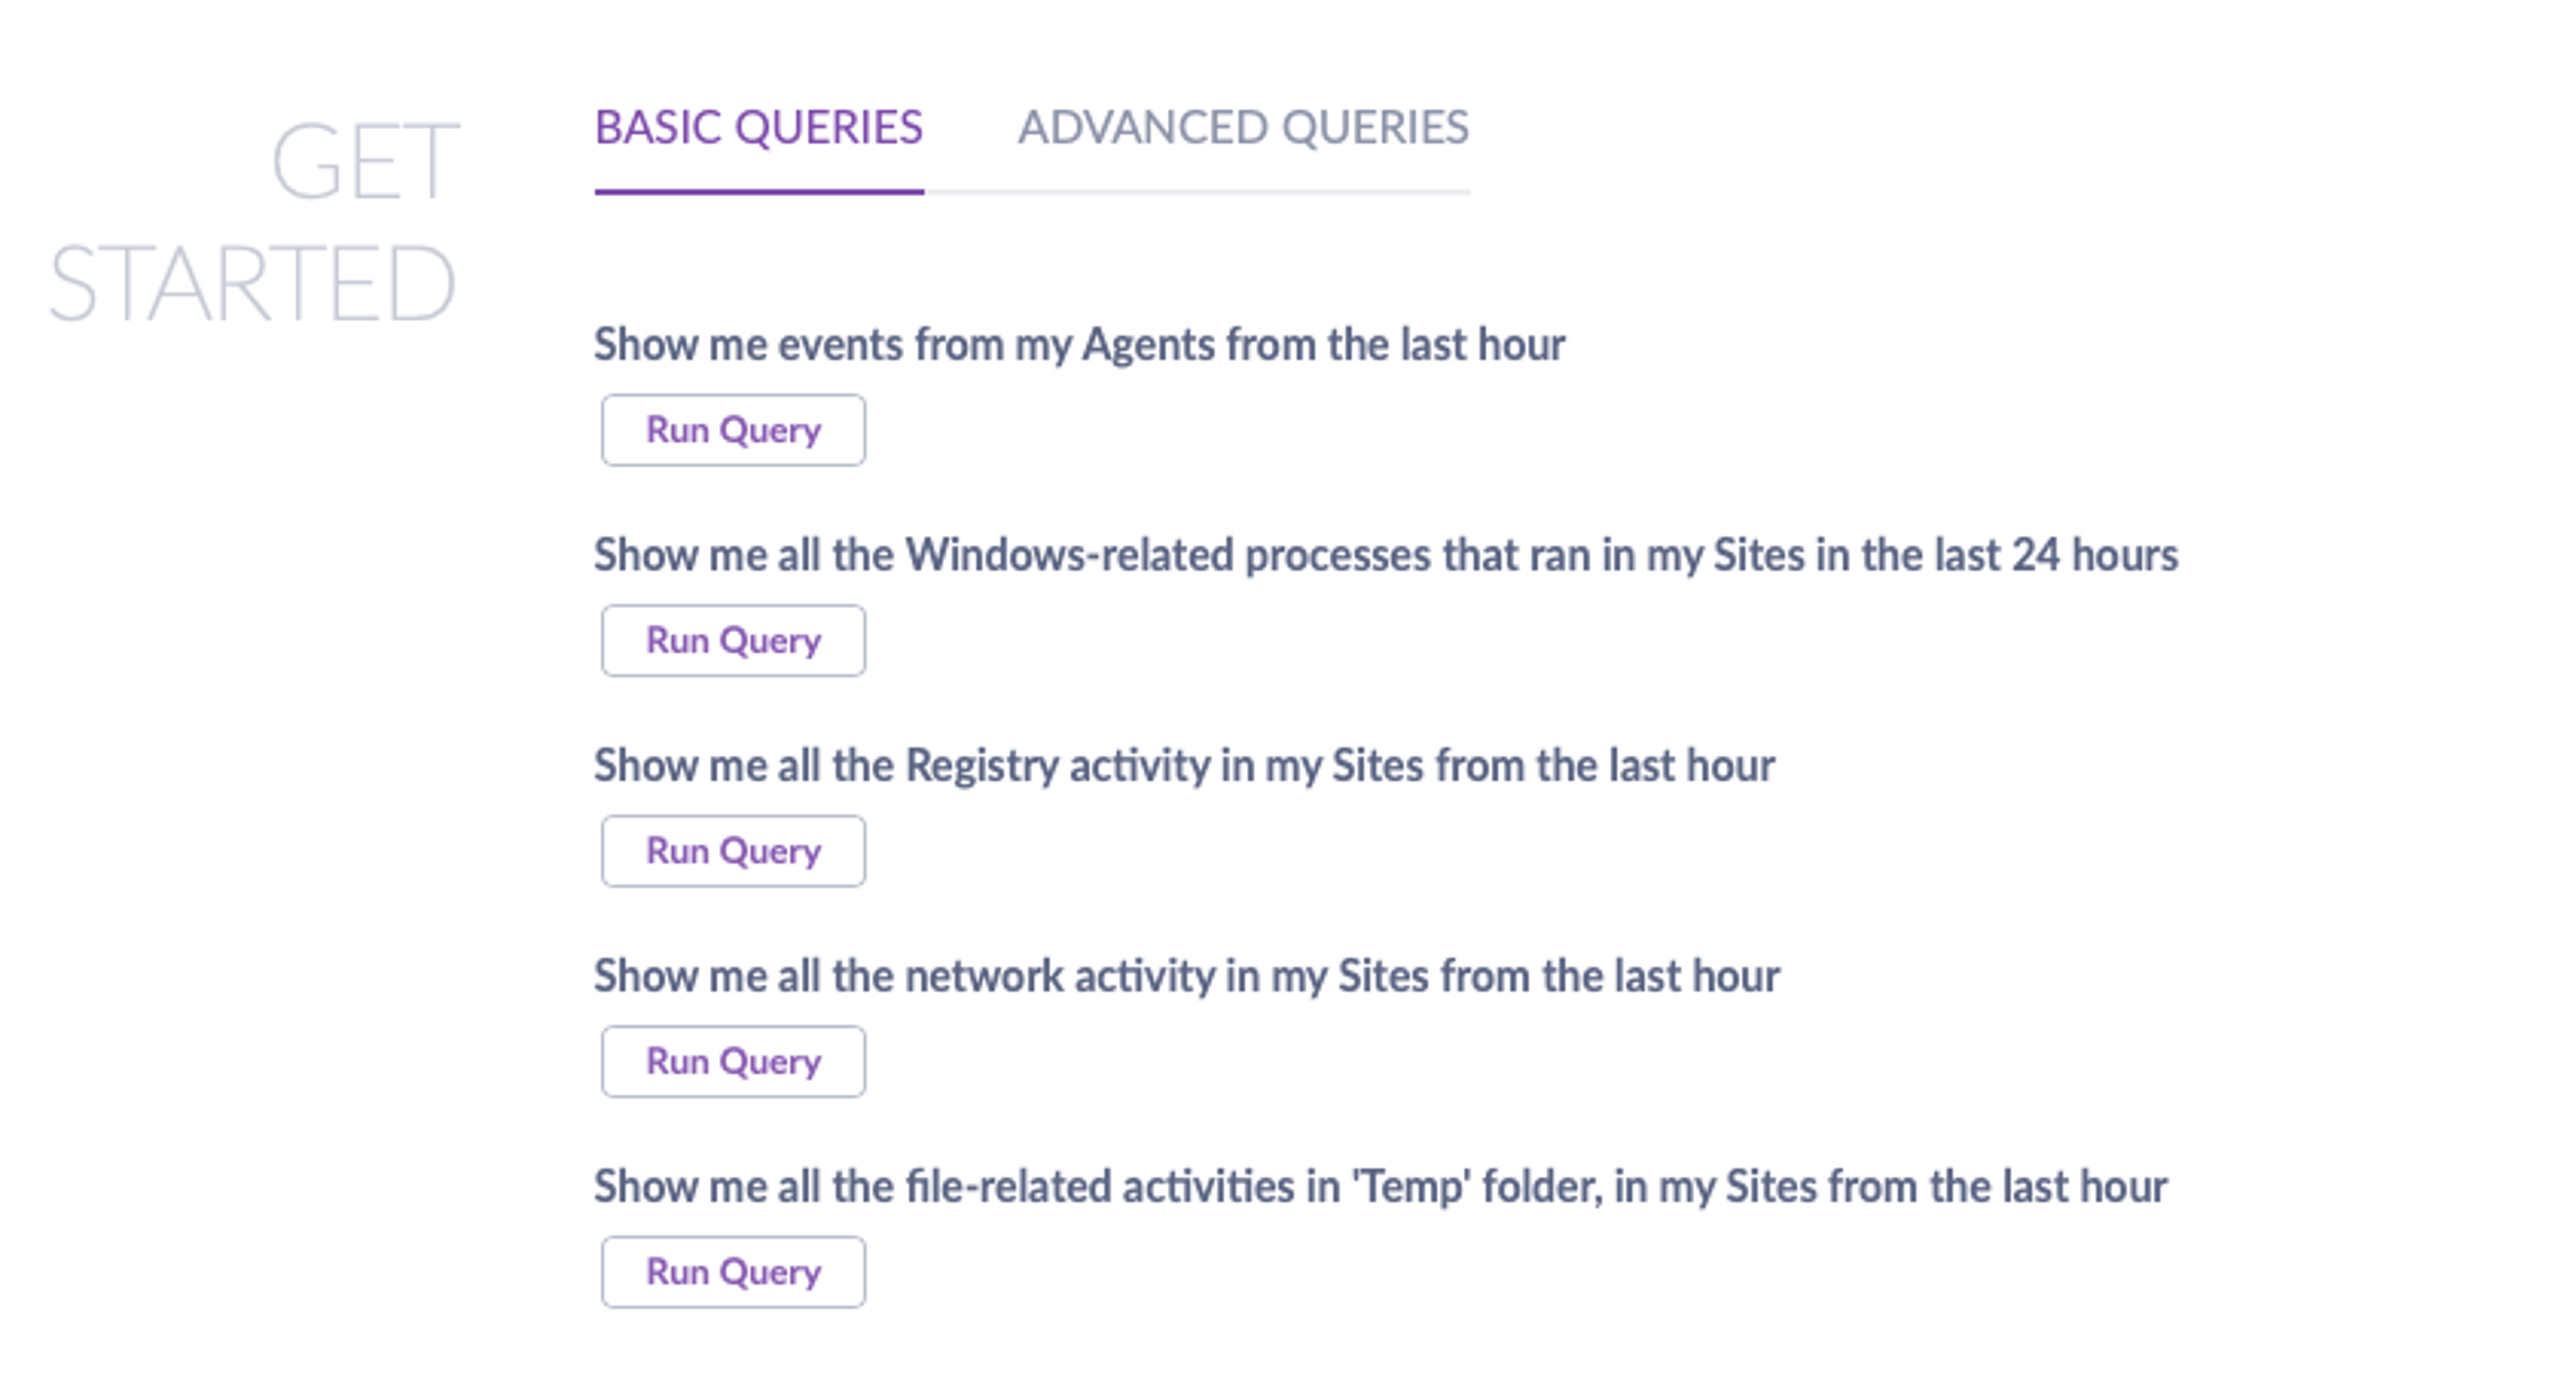
In dieser Phase beginnen Angreifer wahrscheinlich, Verzeichnisse zu erfassen, Dateilisten zu erstellen und wertvolle Daten zu katalogisieren. Um die Informationen zur Analyse an die Angreifer zu übertragen, muss der zuvor eingerichtete C&C-Kanal genutzt werden. Sicherheitsteams können ungewöhnlichen Datenverkehr in dieser Phase erkennen, wenn sie vollständige Sichtbarkeit über die Netzwerkkommunikation haben und Watchlists anhand von Netzwerk- und Dateiaktivitäten Alerts auslösen. Nützlich ist außerdem Sicherheitssoftware, mit der Sie über eine benutzerfreundliche Oberfläche einfache und erweiterte Abfragen auf allen Ihren Endpunkten durchführen können, wie bei SentinelOne:
5. Exfiltration – Die Kronjuwelen stehlen
Sobald Angreifer interessante Daten identifiziert haben, übertragen sie Unternehmensdaten irgendwann nach außen. Je nachdem, welche Daten sie gefunden haben und woran sie interessiert sind, kann dies einmalig oder fortlaufend geschehen.
Angreifer müssen damit rechnen, dass diese Aktivitäten auffallen und Administratoren auf sie aufmerksam machen. Deshalb erfordert die Exfiltration Vorsicht und genaue Kenntnis der vorhandenen Abwehrmaßnahmen. Diese Kenntnis gewinnen Angreifer in der vorangegangenen Erkundungsphase.
Exfiltration kann so einfach sein wie das Versenden von Klartext in einer E-Mail oder von Dateianhängen, oder verdeckter erfolgen, etwa indem Zugangsdaten in einer URL übertragen oder Daten heimlich auf einen von Angreifern kontrollierten Server hochgeladen werden.
Exfiltration erfolgt meist über das Internet. Sicherheitsteams sollten jedoch auch Insider im Blick behalten, die geistiges Eigentum des Unternehmens auf einen USB-Stick oder ein anderes lokales Laufwerk kopieren könnten. Daher ist Gerätekontrolle ist ebenfalls wichtig, um diese Form des Datendiebstahls zu erkennen und zu blockieren.

Verbessern Sie Ihre Threat Intelligence
Erfahren Sie, wie der SentinelOne-Service WatchTower zur Bedrohungssuche mehr Erkenntnisse liefert und Ihnen hilft, Angriffe abzuwehren.
Wichtige Merkmale von Advanced Persistent Threats
APT-Gruppen nutzen andere Techniken als die Hacker, gegen die Ihre Systeme ausgelegt sind. Achten Sie auf diese Merkmale von Advanced Persistent Threats.
Ungewöhnliche Anmeldungen außerhalb der Geschäftszeiten
Ein erstes Anzeichen für eine Advanced Persistent Threat können vermehrte Anmeldungen mit erhöhten Berechtigungen spät in der Nacht sein. APT-Gruppen können mithilfe von Konten mit weitreichenden Zugriffsrechten innerhalb weniger Stunden eine gesamte Umgebung kompromittieren.
Da diese Hacker Konten mit weitreichenden Berechtigungen nutzen, sollten Sie mit Ihren Abteilungen abstimmen, wann deren Führungskräfte auf das Netzwerk zugreifen. So können Sie leichter erkennen, wenn eine externe Person auf Ihre Daten zugreift.
Wiederkehrende Bedrohungsakteure
Bedrohungsakteure installieren außerdem Backdoor-Trojaner, um erneut in Ihr System zu gelangen, falls einer ihrer Zugangswege geschlossen wird.
Wenn Sie über einen längeren Zeitraum mehrere ähnliche Angriffe feststellen, handelt es sich höchstwahrscheinlich um einen APT-Angriff.
Abgefangene E-Mails
APT-Angriffe verursachen auch ungewöhnliche Datenflüsse, etwa wenn eine E-Mail von einem anderen Computer abgefangen wird. Manche Cloud-E-Mail-Systeme erfassen, von wo aus auf Nachrichten zugegriffen wird, andere nicht.
Möglicherweise bemerken Sie auch Spear-Phishing-E-Mails an Führungskräfte, die einem Hacker unbeabsichtigt Zugang gewähren könnten.
Weitere ungewöhnliche Aktivitäten
Ungewöhnliche Vorgänge können auf eine APT hinweisen. Dazu zählen ein plötzlicher Anstieg der Datennutzung oder eine Verlangsamung Ihres Servers.
Die Überwachung von Bedrohungen und ungewöhnlichem Systemverhalten ist entscheidend, um Ihre Cybersecurity zu stärken. Legen Sie einen Ausgangswert für normales Verhalten fest, damit Sie Abweichungen schnell erkennen.
Schäden durch Advanced Persistent Threats begrenzen
Bei der Bewertung der Schäden, die APTs Ihrem Unternehmen zufügen können, sind mehrere Aspekte zu berücksichtigen.
Die Angreifer können es auf Geld, Daten oder beides abgesehen haben. Vielleicht wollen sie auch den Ruf Ihres Unternehmens schädigen oder mehrere dieser Ziele zugleich erreichen. Manche Schäden treten sofort ein, andere erst später.
Unmittelbare Schäden können finanzielle Verluste, Netzwerkausfälle oder Datendiebstahl sein. APTs setzen gewöhnlich auf Tarnung. Bei Ransomware-Angriffen zeichnet sich jedoch zunehmend ab, dass Angreifer gezielt bestimmte Unternehmen ins Visier nehmen und sie dann mit ransomware angreifen. Das trifft Unternehmen besonders hart: In der Phase der Asset-Erkennung können Angreifer die wertvollsten Ressourcen identifizieren und sicherstellen, dass Wiederherstellungsoptionen sowie Technologien zur „Exploit-Prävention“ deaktiviert sind.
Langfristige Kosten sind schwerer zu beziffern. Sie können durch den Verlust geistigen Eigentums entstehen, das einem Wettbewerber zugutekommt, oder durch schwindendes Vertrauen bei Investoren und Kunden.
Um die unmittelbaren und langfristigen Folgen eines erfolgreichen APT-Angriffs zu begrenzen, muss Ihre Sicherheitsplattform auch eine Strategie für die Zeit nach der Sicherheitsverletzung umfassen. Mindestens muss sie die ausgenutzten Schwachstellen identifizieren und schließen sowie verwertbare Daten erfassen können. Diese Daten helfen Ihnen, die Ereignisse nachzuvollziehen, Verantwortliche ausfindig zu machen und letztlich die Folgekosten zu senken.
So unterstützt Sie SentinelOne
Wirksame Erkennung und Sicherheitsmaßnahmen sind der beste Schutz vor APT-Angriffen. Dafür braucht es Netzwerkadministratoren, Sicherheitsanbieter und eine proaktive Sicherheitsplattform.
SentinelOne stoppt Bedrohungen proaktiv in Echtzeit. Unsere KI-gestützten Modelle erkennen Malware- und Ransomware-Binärdateien, bevor sie Schaden anrichten. Zudem liefern wir wichtigen Kontext für die proaktive Erkennung und Reaktion auf Sicherheitsvorfälle in Echtzeit, um Ihre Systeme vor Advanced Persistent Threats zu schützen.
WatchTower, unser Threat-Intelligence-Service, erweitert Ihre Transparenz und Handlungsfähigkeit gegenüber neuen Angriffstechniken. Erhalten Sie relevante, aktuelle Erkenntnisse, sobald sie verfügbar sind, und bleiben Sie Angreifern einen Schritt voraus.
Stärken Sie Ihre Sicherheitsabläufe
Cyberbedrohungen entwickeln sich täglich weiter. Anders als bei anderen Bedrohungen passen APT-Gruppen ihre Taktiken an, während sie in Ihr System eindringen. Wenn Sie zu lange warten, kann Ihr gesamtes System kompromittiert werden.
Verfolgen Sie Advanced Persistent Threats und stoppen Sie die Angreifer, bevor sie Zugang zu stärker geschützten Bereichen Ihrer Datenbank erhalten. SentinelOne bietet Threat Hunting auf Basis von Threat Intelligence, die tägliche Unterstützung Ihres SOC durch MDR und Reaktion auf Sicherheitsvorfälle.
Kontaktieren Sie uns noch heute und erfahren Sie, wie wir Ihre Systeme schützen.
"Häufig gestellte Fragen zu Advanced Persistent Threats
Advanced Persistent Threats sind ausgefeilte, langfristige Cyberangriffe, bei denen erfahrene Hacker in Netzwerke eindringen und über Monate oder Jahre unentdeckt bleiben. Meist stecken staatliche Akteure oder finanzstarke kriminelle Gruppen dahinter, die es auf besonders wertvolle Ziele abgesehen haben. APTs dienen der Cyberspionage, etwa um geistiges Eigentum, Staatsgeheimnisse oder sensible Daten zu stehlen.
Sie können auch finanziellen Interessen oder Hacktivismus dienen oder kritische Infrastrukturen stören. Anders als bei kurzen Angriffen konzentrieren sich APTs darauf, dauerhaften Zugriff aufrechtzuerhalten.
Ein bekanntes Beispiel für eine APT ist Stuxnet. Die Malware zielte auf das iranische Atomprogramm und beschädigte Zentrifugen. Ein weiteres Beispiel ist APT1, eine chinesische Gruppe, die in über 140 Organisationen eindrang, um geistiges Eigentum und Geschäftsgeheimnisse zu stehlen. APT28 wird mit dem russischen Militärgeheimdienst in Verbindung gebracht und hat weltweit Regierungs- und Verteidigungsorganisationen angegriffen.
Diese Angriffe beginnen meist mit Spear-Phishing-E-Mails, die Mitarbeitende dazu verleiten, auf schädliche Links zu klicken. Anschließend bewegen sich die Angreifer lateral durch das Netzwerk.
APTs verlaufen in mehreren Phasen. Zunächst verschaffen sich Angreifer etwa durch Spear-Phishing oder das Ausnutzen von Schwachstellen Zugang. Danach etablieren sie sich im System, indem sie Malware installieren und Backdoors für künftige Zugriffe einrichten. Anschließend erweitern sie ihre Berechtigungen und bewegen sich lateral durch das Netzwerk, um auf weitere Systeme zuzugreifen.
Schließlich sammeln und exfiltrieren sie wertvolle Daten, während sie ihren Zugang aufrechterhalten. Dabei setzen sie ausgefeilte Techniken ein, um unentdeckt zu bleiben und sich an Sicherheitsmaßnahmen anzupassen.
APTs lassen sich anhand ungewöhnlicher Netzwerkaktivitäten erkennen, etwa auffälliger Anmeldemuster oder unerwarteter Datenübertragungen. Sicherheitsteams überwachen Anzeichen einer Kompromittierung, darunter verdächtige Dateiänderungen und unbefugte Zugriffsversuche. Fortschrittliche Erkennungstools nutzen maschinelles Lernen und Verhaltensanalysen, um Muster aufzudecken, die auf APT-Aktivitäten hindeuten könnten.
Organisationen nutzen außerdem Threat Intelligence, um bekannte APT-Taktiken und Signaturen zu identifizieren. Entscheidend sind kontinuierliche Überwachung und Analyse, denn APTs sind darauf ausgelegt, verborgen zu bleiben.
APTs können massive finanzielle Verluste verursachen. Laut IBM kostet eine Datenschutzverletzung durchschnittlich $4.88 Millionen. Sie können geistiges Eigentum, Kundendaten und Staatsgeheimnisse stehlen und Angreifern erhebliche wirtschaftliche oder politische Vorteile verschaffen. APTs können kritische Infrastrukturen stören, den Ruf von Unternehmen schädigen und die nationale Sicherheit gefährden.
Die lange Zeit bis zur Erkennung gibt Angreifern Gelegenheit, erheblichen Schaden anzurichten. Organisationen drohen rechtliche Konsequenzen, regulatorische Bußgelder und der Verlust des Kundenvertrauens.
Organisationen benötigen mehrschichtige Sicherheitsstrategien mit fortschrittlichen Erkennungstools, Netzwerksegmentierung und kontinuierlicher Überwachung. Schulungen für Mitarbeitende sind entscheidend, da APTs oft mit Social-Engineering-Angriffen wie Phishing beginnen. Regelmäßige Sicherheitsbewertungen und das Schließen von Schwachstellen durch Patches verringern potenzielle Einfallstore.
MFA und PAM verhindern, dass kompromittierte Konten ausgenutzt werden. Ein durchdachter Plan für die Reaktion auf Sicherheitsvorfälle und ein Threat-Intelligence-Programm beschleunigen die Erkennung von APT-Aktivitäten und die Reaktion darauf.
Threat Intelligence liefert wichtige Informationen über APT-Taktiken, -Techniken und -Indikatoren. So wissen Sicherheitsteams, worauf sie achten müssen. Beim Threat Hunting suchen Teams anhand dieser Informationen aktiv nach APT-Aktivitäten und stellen Hypothesen über mögliche Bedrohungen auf. Zusammen tragen beide dazu bei, APT-Angriffe zu erkennen, bevor sie ihre Ziele erreichen.
Threat-Hunting-Teams nutzen Threat-Intelligence-Feeds, um die Vorgehensweise bestimmter APT-Gruppen zu verstehen und in ihrer Umgebung nach entsprechenden Verhaltensmustern zu suchen.
Mehr erfahren über Threat Intelligence



Bereit, Ihre Sicherheitsabläufe zu revolutionieren?
Erfahren Sie, wie SentinelOne AI SIEM Ihr SOC in ein autonomes Kraftzentrum verwandeln kann. Kontaktieren Sie uns noch heute für eine personalisierte Demo und erleben Sie die Zukunft der Sicherheit in Aktion.
