
Was ist Cyber Threat Intelligence?
Cyber Threat Intelligence (CTI) versetzt Unternehmen in die Lage, Cyberbedrohungen vorherzusehen, zu verstehen und abzuwehren. So schützen sie sich vorausschauend und verringern die Auswirkungen von Angriffen. Erfahren Sie, wie CTI die Cybersecurity stärkt.

Cyber Threat Intelligence (CTI) umfasst das Sammeln und Analysieren von Informationen über potenzielle Bedrohungen. Dieser Leitfaden zeigt, warum CTI für vorausschauende Cybersecurity-Maßnahmen und die Reaktion auf Sicherheitsvorfälle wichtig ist.
Erfahren Sie, welche Arten und Quellen von Threat Intelligence es gibt und wie Sie CTI in Ihre Sicherheitsstrategie integrieren. Wer CTI versteht, kann neuen Bedrohungen einen Schritt voraus sein.
 Was ist Cyber Threat Intelligence?
Laut Gartner ist Threat Intelligence „evidenzbasiertes Wissen (z. B. Kontext, Mechanismen, Indikatoren, Auswirkungen und handlungsorientierte Empfehlungen) über bestehende oder aufkommende Bedrohungen oder Gefahren für Ressourcen, das Entscheidungen über den Umgang mit diesen Bedrohungen oder Gefahren unterstützt.“
In der Cybersecurity bezeichnet Threat Intelligence Daten, die ein Unternehmen sammelt, verarbeitet und analysiert, um Motive, Ziele und Angriffsmuster von Bedrohungsakteuren besser zu verstehen. Mit diesen Informationen können Unternehmen schnell fundierte Entscheidungen treffen, um sich künftig vor Bedrohungsakteuren zu schützen.
Wichtig ist der Unterschied zwischen Threat Intelligence und Bedrohungsinformationen: Bedrohungsinformationen sind Daten ohne Kontext. Threat Intelligence entsteht, wenn diese Informationen analysiert und als Grundlage für Entscheidungen über die nächsten Schritte genutzt werden.
Warum ist Threat Intelligence wichtig?
Die Bedrohungslandschaft ist heute dynamischer und komplexer denn je. Den nächsten Schritt eines Bedrohungsakteurs vorherzusehen, ist äußerst schwierig, besonders wenn Daten zur Überprüfung von Annahmen fehlen. Threat Intelligence unterstützt Unternehmen dabei, bisherige Verhaltensweisen von Bedrohungsakteuren zu bewerten, ihre nächsten Schritte einzuschätzen und Schutzbedarf zu erkennen.
Threat Intelligence ist eine zunehmend verbreitete Funktion von Sicherheitstools. Als wichtiger Bestandteil der Sicherheitsarchitektur unterstützt sie Sicherheitsteams dabei, Bedrohungen zu erkennen und zu untersuchen.
Mit Threat Intelligence sind Unternehmen in der Regel besser darauf vorbereitet:
- Motive von Gegnern sowie deren Taktiken, Techniken und Verfahren (TTPs) offenzulegen und Cybersecurity-Verantwortliche zu stärken.
- Den Entscheidungsprozess eines Bedrohungsakteurs zu verstehen und Sicherheitsteams bei der Reaktion auf Sicherheitsvorfälle zu unterstützen.
- Bisher unbekannte Informationen aufzudecken und so über Investitionen in Cybersecurity zu entscheiden.
- Unternehmensverantwortliche (z. B. Führungsgremien, CISOs, CIOs und CTOs) über das Verhalten von Bedrohungsakteuren zu informieren, damit sie gezielter investieren, Risiken besser mindern und schneller und effizienter entscheiden.
Der Threat-Intelligence-Lebenszyklus
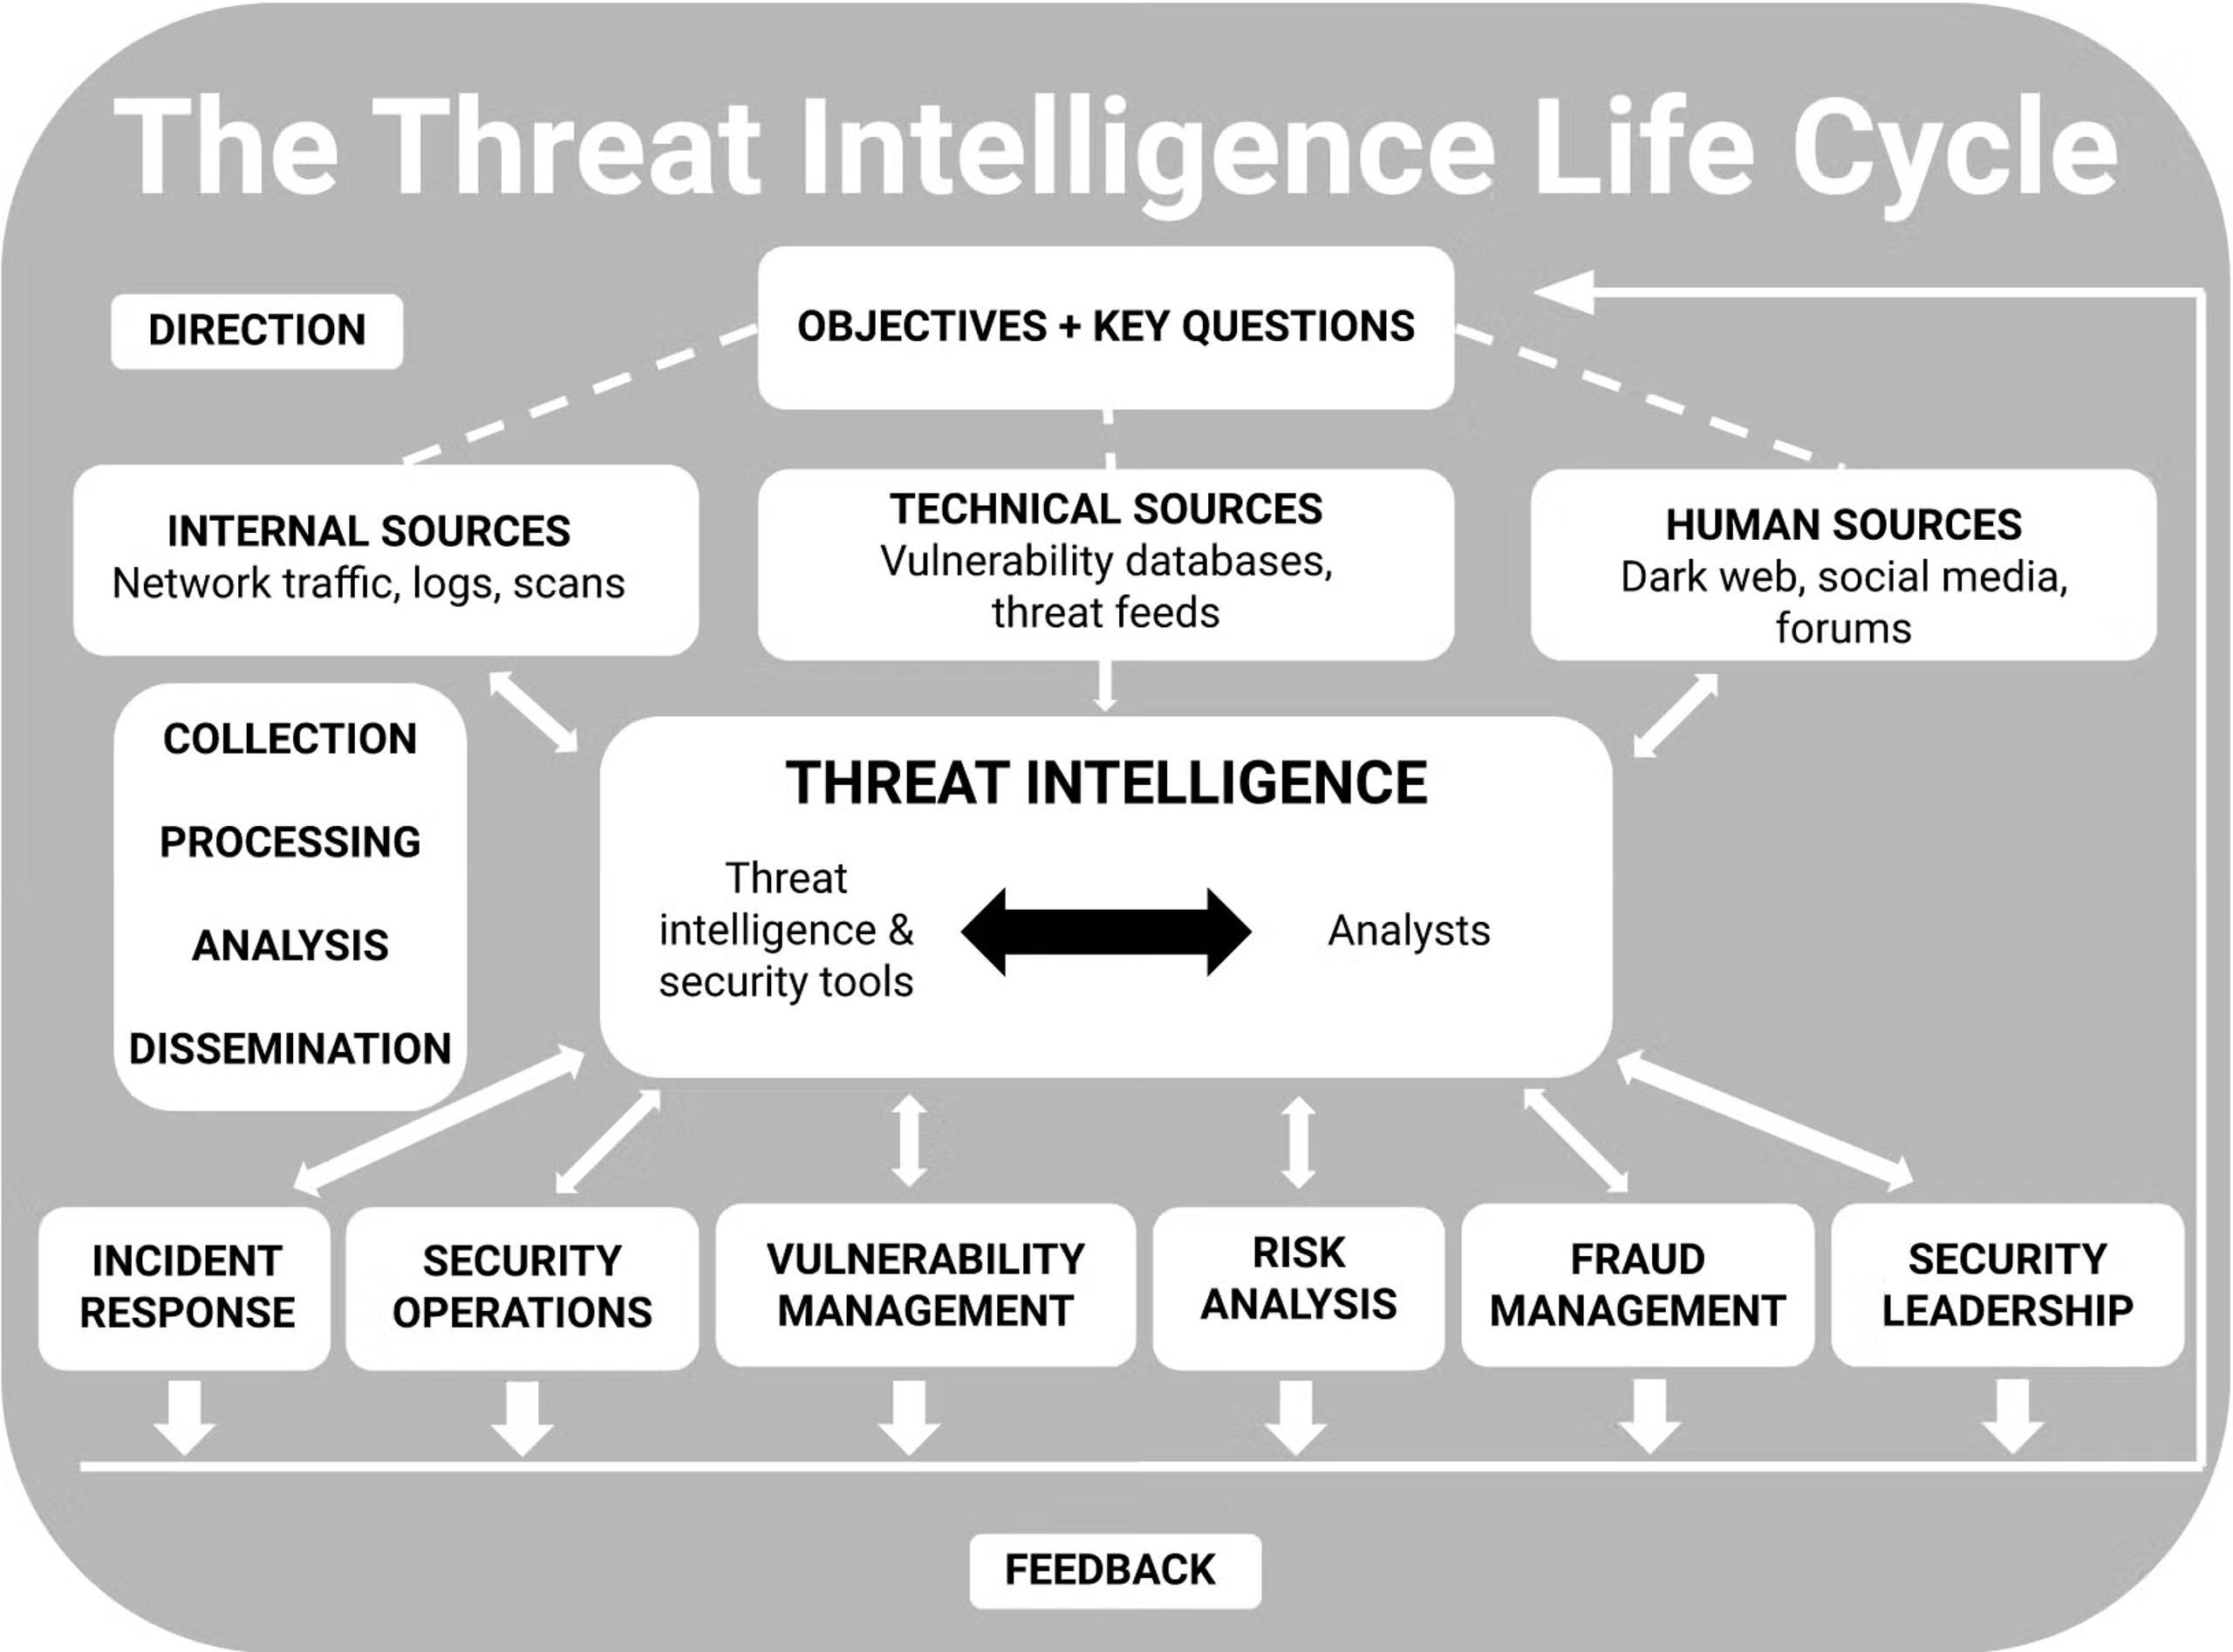
Für die meisten Unternehmen besteht der Threat-Intelligence-Lebenszyklus aus sechs Phasen: Zielsetzung, Sammlung, Verarbeitung, Analyse, Weitergabe und Feedback. Die konkreten Aktivitäten in jeder Phase unterscheiden sich jedoch je nach Unternehmen. Sie hängen meist von individuellen Faktoren wie Anwendungsfällen, Prioritäten und Risiken ab.
Idealerweise definieren die wichtigsten Stakeholder die Ziele und Vorgaben der Organisation für Threat Intelligence klar, bevor weitere Phasen beginnen, um den Erfolg des gesamten Lebenszyklus sicherzustellen. Sobald die Ziele für Threat Intelligence festgelegt sind, können sie sich je nach den gesammelten Daten und dem erhaltenen Feedback ändern. Daten werden aus einer Vielzahl interner, technischer und menschlicher Quellen gesammelt und anschließend genutzt, um ein umfassenderes Bild potenzieller und tatsächlicher Bedrohungen zu gewinnen.
Bedrohungsinformationen werden meist in einem Threat-Intelligence-Feed gebündelt: einem kontinuierlichen Datenstrom mit Informationen über Bedrohungen. Dazu gehören Listen mit IoCs wie schädlichen URLs oder E-Mail-Adressen, Malware-Hashes und verdächtigen IP-Adressen. Die Daten für Threat-Intelligence-Feeds stammen häufig aus mehreren Quellen, darunter öffentlich zugängliche Intelligence-Feeds, Netzwerk- und Anwendungsprotokolle sowie Feeds von Drittanbietern.
Sobald genügend Daten gesammelt wurden, werden daraus zeitnahe, handlungsrelevante Erkenntnisse gewonnen. Diese müssen für alle verständlich sein, auch für wichtige Stakeholder. Sie nutzen die Informationen, um künftige Threat-Intelligence-Lebenszyklen und ihre Entscheidungsprozesse zu verbessern.
1. Zielsetzung
In dieser Phase des Threat-Intelligence-Lebenszyklus legen Stakeholder die Ziele des gesamten Threat-Intelligence-Programms fest. Dazu gehört in der Regel, Folgendes zu verstehen und klar zu benennen:
- Die Ressourcen, die geschützt werden müssen
- Die möglichen Auswirkungen eines Verlusts von Ressourcen oder einer Unterbrechung von Prozessen
- Die Arten von Threat Intelligence, die zum Schutz von Ressourcen und zur Reaktion auf Bedrohungen benötigt werden
- Die Prioritäten beim Schutz der Ressourcen
2. Sammlung
In dieser Phase des Threat-Intelligence-Lebenszyklus werden Informationen gesammelt, die den wichtigsten Informationsbedarf decken. Die gesammelten Daten bestehen meist aus aufbereiteten Informationen (z. B. Intelligence-Berichten von Experten und Anbietern) und Rohdaten (z. B. Malware-Signaturen oder offengelegten Zugangsdaten).
Die Sammlung erfolgt in der Regel über verschiedene Quellen, darunter:
- Metadaten und Protokolle aus internen Netzwerken und Sicherheitsgeräten
- Threat-Data-Feeds von Branchenorganisationen und Cybersecurity-Anbietern
- Gespräche und Interviews mit sachkundigen Quellen
- Öffentlich zugängliche Nachrichten und Blogs
- Websites und Formulare
- Nicht öffentliche Quellen wie Dark-Web-Foren
3. Verarbeitung
In dieser Phase des Threat-Intelligence-Lebenszyklus werden die gesammelten Daten in ein nutzbares Format gebracht. Je nach Erhebungsmethode kommen unterschiedliche Verarbeitungsverfahren zum Einsatz. Rohdaten müssen beispielsweise von Menschen oder Maschinen verarbeitet werden, bevor sie nutzbar sind. Alle von Menschen erstellten Berichte sollten abgeglichen, priorisiert, auf Widersprüche geprüft und verifiziert werden.
4. Analyse
In dieser Phase des Threat-Intelligence-Lebenszyklus werden verarbeitete Informationen zu Erkenntnissen, die Entscheidungen unterstützen. Dazu zählt etwa die Entscheidung, ob eine potenzielle Bedrohung untersucht werden soll, welche Sofortmaßnahmen einen Angriff blockieren, wie Sicherheitskontrollen gestärkt werden oder welche Investitionen in zusätzliche Sicherheitsressourcen gerechtfertigt sind.
Auch die Darstellung der Analyse ist wichtig. Unternehmen können unbegrenzte Mengen an Informationen sammeln und verarbeiten, sie dann aber so präsentieren, dass Entscheidungsträger sie weder verstehen noch nutzen können.
Beachten Sie die folgenden Empfehlungen, wenn Sie Ihre Analyse einem nicht technischen Publikum vermitteln:
- Fassen Sie sich kurz
- Vermeiden Sie zu technische Begriffe und unverständlichen Fachjargon
- Beschreiben Sie Probleme aus geschäftlicher Sicht
- Empfehlen Sie konkrete nächste Schritte
Wie diese Informationen präsentiert werden, hängt von den Erkenntnissen und der Zielgruppe ab. Threat-Intelligence-Teams vermitteln ihre Analysen häufig in verschiedenen Formaten, darunter Live-Videos, Präsentationen und formelle Berichte.
5. Verteilung
In dieser Phase des Threat-Intelligence-Lebenszyklus werden die fertigen Erkenntnisse an die zuständigen Abteilungen und Teams verteilt.
Stellen Sie für jede Zielgruppe die folgenden Fragen:
- Welche Threat Intelligence benötigt das Team und wie können externe Informationen seine Arbeit unterstützen?
- Wie lassen sich die Erkenntnisse verständlich und handlungsorientiert präsentieren?
- Wie oft sollten Threat-Intelligence-Teams Updates und weitere Informationen bereitstellen?
- Über welche Kanäle sollten die Erkenntnisse verbreitet werden?
- Wie sollten Teams bei Fragen nachfassen?
6. Feedback
Regelmäßiges Feedback verschiedener Stakeholder und Teams gibt Cyber-Threat-Intelligence-Analysten die Grundlage, den Threat-Intelligence-Lebenszyklus an die Anforderungen jedes Teams anzupassen. Das ist besonders wichtig, wenn sich Geschäftsziele und Prioritäten ändern.
In dieser Phase werden die übergeordneten Prioritäten und Anforderungen der Sicherheitsteams geklärt, die die Erkenntnisse nutzen. Ihre jeweiligen Bedürfnisse bestimmen alle künftigen Phasen des Intelligence-Lebenszyklus, darunter:
- Welche Arten von Daten erfasst werden
- Wie diese Daten in nützliche Informationen umgewandelt werden
- Wie diese Informationen als handlungsrelevante Erkenntnisse präsentiert werden
- Wer welche Arten von Erkenntnissen erhalten sollte, wie schnell sie verteilt werden sollten und wie schnell auf Rückfragen reagiert werden sollte?
Arten von Cyberangriffen
Ein Cyberangriff liegt vor, wenn sich ein Bedrohungsakteur unbefugt Zugang zu einem System oder Netzwerk verschafft. Verschiedene Begriffe für unterschiedliche Arten von Cyberangriffen werden häufig synonym verwendet. Es gibt jedoch wichtige Unterschiede.
1. Bedrohung
Eine Bedrohung ist eine Person oder ein Ereignis, die oder das wertvolle Ressourcen beeinträchtigen könnte. Zu jedem Zeitpunkt können verschiedene Cyberbedrohungen bestehen. Eine Bedrohung bezeichnet jedoch die Möglichkeit eines Angriffs, nicht den Angriff selbst.
Bedrohungen können eine unmittelbare Gefahr darstellen, richten aber erst Schaden an, wenn ein Bedrohungsakteur sie umsetzt. Der Begriff „Bedrohung“ bezeichnet häufig unterschiedliche böswillige Aktivitäten, die Daten beschädigen oder stehlen beziehungsweise den Zugriff darauf verhindern sollen. Wird eine Bedrohung Wirklichkeit, spricht man von einem Cyberangriff.
2. Schwachstelle
Eine Schwachstelle ist ein inhärenter Fehler in einem Netzwerk, einer Software oder dem Design eines Systems. Bedrohungsakteure können ihn ausnutzen, um Ressourcen zu beschädigen oder zu stehlen oder den Zugriff darauf zu verhindern. Zu den häufigsten Schwachstellen zählen Fehlkonfigurationen von Systemen, veraltete oder nicht gepatchte Software, fehlende oder schwache Zugangsdaten, fehlende oder mangelhafte Datenverschlüsselung und Zero-Day-Schwachstellen (die weiter unten definiert werden).
3. Exploit
Ein Exploit ist eine Methode, mit der Bedrohungsakteure eine Schwachstelle ausnutzen. Dazu können Software, Daten oder Befehle gehören, die die Schwachstelle so manipulieren, dass der Bedrohungsakteur unerwünschte oder unbefugte Aktionen ausführen kann.
Exploits können eingesetzt werden, um unerwünschte Software zu installieren, unbefugt auf sensible Daten zuzugreifen oder die Kontrolle über ein Computersystem zu übernehmen. Sie werden häufig mit anderen Angriffsmethoden kombiniert.
4. Angriff auf Webanwendungen
Ein Angriff auf Webanwendungen liegt vor, wenn Bedrohungsakteure Schwachstellen in Webanwendungen ausnutzen, um unbefugt auf sensible Daten auf einem Datenbankserver zuzugreifen. Die häufigsten Arten von Angriffen auf Webanwendungen sind:
- SQL-Injections liegen vor, wenn ein Bedrohungsakteur Schadcode in ein Eingabeformular einschleust. Dieser wird an die Datenbank übermittelt und verändert, löscht oder legt Daten offen.
- Cross-Site Scripting (XXS)-Angriffe liegen vor, wenn ein Bedrohungsakteur schädlichen Skriptcode auf eine Website hochlädt, um Daten zu stehlen oder andere unerwünschte Aktionen auszuführen
- Directory/path traversal liegt vor, wenn ein Bedrohungsakteur Muster in die Verzeichnishierarchie eines Webservers einschleust. So kann er Zugangsdaten, Datenbanken, Konfigurationsdateien und andere auf Festplatten gespeicherte Informationen abrufen
- Local file inclusion liegt vor, wenn eine Webanwendung dazu gebracht wird, eine Datei auszuführen, die sich an anderer Stelle im System befindet
- Distributed-Denial-of-Service-Angriff (DDoS) Angriffe entstehen, wenn ein Angreifer Systeme, Server oder Netzwerke mit Datenverkehr überflutet, um ihre Ressourcen und Bandbreite zu erschöpfen. Die Server sind mit der Bearbeitung eingehender Anfragen überlastet. Die Zielwebsite ist dadurch nicht mehr erreichbar oder reagiert nur noch langsam. Legitime Anfragen bleiben unbeantwortet
5. Advanced Persistent Threat
Eine Advanced Persistent Threat (APT) ist ein Oberbegriff für eine Angriffskampagne, bei der sich ein Angreifer langfristig in einem Netzwerk festsetzt, um es auszukundschaften oder hochsensible Daten zu sammeln. APT-Angriffe erfordern in der Regel mehr Ressourcen als ein gewöhnlicher Angriff auf eine Webanwendung. Die Ziele werden häufig sorgfältig ausgewählt und vorab untersucht.
Die häufigsten Angriffsvektoren bei APT-Angriffen sind:
- Phishing: Bei dieser Form von Social Engineering gibt sich ein Angreifer als vertrauenswürdiger Kontakt aus und sendet dem Ziel Spam-E-Mails. Öffnet die Zielperson die E-Mail und klickt auf einen schädlichen Link oder öffnet einen schädlichen Anhang, kann der Angreifer auf vertrauliche Informationen und sogar Zugangsdaten zugreifen. Manche Phishing-Angriffe sollen Nutzer außerdem dazu verleiten, Malware zu installieren.
- Malware: Malware-Angriffe gehören heute zu den häufigsten Cyberangriffen. Dabei nutzt ein Angreifer schädliche Software, um in ein System oder Netzwerk einzudringen. Dazu zählen Angriffe mit Viren, Würmern, Spyware, Ransomware, Adware und Trojanern. Malware dringt meist über eine Schwachstelle in ein System oder Netzwerk ein und wird häufig über Phishing-E-Mails verbreitet. Klickt ein Nutzer auf einen Link, installiert Software oder verwendet einen infizierten USB-Stick, wird die Malware auf das Gerät heruntergeladen und kann sich ausbreiten.
- Man-in-the-Middle (MITM): Bei diesem auch als Abhörangriff bezeichneten Angriff schaltet sich ein Angreifer in die Kommunikation zwischen vertrauenswürdigen Parteien ein. Er kapert die Kommunikation zwischen Clients und Hosts, indem er die Client-Server-Kommunikation unterbricht und über sich umleitet. MITM-Angriffe ermöglichen es Angreifern letztlich, Daten unbemerkt zu stehlen und zu manipulieren.
- Zero-Day- oder N-Day-Angriffe: Dabei werden bislang nicht offengelegte oder erst kürzlich behobene Sicherheitslücken ausgenutzt. Der Begriff „Zero-Day“ besagt, dass dem Softwareanbieter oder Entwickler seit Bekanntwerden der Schwachstelle „null Tage“ zur Verfügung standen, um sie zu beheben. N-Day-Schwachstellen sind bekannte Fehler, die ein Anbieter vor Kurzem (vor N Tagen) behoben hat. Sie bleiben jedoch weit verbreitet, weil Nutzer die betroffene Software noch nicht aktualisiert haben. Zero-Day-Angriffe erfolgen, wenn Angreifer eine Schwachstelle erfolgreich ausnutzen, bevor ein Patch dafür veröffentlicht wird. Manchmal entdecken Angreifer Zero-Day-Schwachstellen vor den Entwicklern. In anderen Fällen erfahren sie erst durch die Mitteilung der Entwickler an Kunden von der Schwachstelle.
Cyber Threat Intelligence kann Unternehmen vor vielen der genannten Cyberbedrohungen schützen und Cyberangriffe verhindern.

Verbessern Sie Ihre Threat Intelligence
Erfahren Sie, wie der SentinelOne-Service WatchTower zur Bedrohungssuche mehr Erkenntnisse liefert und Ihnen hilft, Angriffe abzuwehren.
Arten von Cyber Threat Intelligence
Cyber Threat Intelligence ist ein Oberbegriff für verschiedene Teilbereiche.
1. Taktische Cyber Threat Intelligence
Taktische Cyber Threat Intelligence richtet den Blick auf die unmittelbare Zukunft. Sie ist technisch ausgerichtet, erkennt einfache Kompromittierungsindikatoren (IOCs) und analysiert die Taktiken, Techniken und Verfahren einer Bedrohung im Detail. Die gewonnenen Informationen unterstützen Unternehmen dabei, Sicherheitsrichtlinien zur Abwehr von Angriffen zu entwickeln und ihre Sicherheitssysteme zu verbessern.
Taktische Cyber Threat Intelligence lässt sich vergleichsweise einfach erstellen und ist fast immer automatisiert. Da sie jedoch häufig auf Open-Source-Quellen und kostenlosen Datenfeeds beruht, sind ihre Erkenntnisse meist nur kurz gültig – IOCs wie schädliche IP-Adressen oder Domainnamen können innerhalb von Tagen oder sogar Stunden veralten.
2. Strategische Cyber Threat Intelligence
Strategische Threat Intelligence befasst sich mit langfristigen, nicht technischen Fragen. Sie bietet einen Überblick über die Bedrohungslage, also Cyberbedrohungen und die damit verbundenen Risiken. Auf dieser Grundlage können Unternehmen fundiertere Geschäftsentscheidungen treffen. Entscheidungsträger können in Werkzeuge und Prozesse investieren, die ihr Unternehmen schützen und zu seinen übergeordneten Zielen passen.
Strategische Threat Intelligence gilt als eine der anspruchsvolleren Formen von Cyber Threat Intelligence, da die Datenerhebung und Analyse häufig durch Menschen erfolgt. Für fundierte Ergebnisse benötigen Analysten meist umfassende Kenntnisse der Cybersecurity und der aktuellen globalen geopolitischen Lage.
3. Operative Cyber Threat Intelligence
Operative Threat Intelligence ist stärker technisch ausgerichtet. Sie untersucht Art, Zeitpunkt, Beweggründe und Absicht eines Angriffs. Durch Methoden wie die Nachverfolgung und Profilerstellung von Angreifern sammeln Unternehmen Daten, um frühere Angriffe zu erkennen und zu verstehen. So können sie künftige Bedrohungen genauer vorhersagen und Gegenmaßnahmen planen.
Dieser Ansatz der Cyber Threat Intelligence soll Cyberangriffe verständlich machen: Wer steckt dahinter (Zuordnung), warum erfolgt der Angriff (Absicht) und wie wird er ausgeführt (Taktiken, Techniken und Verfahren)? Wie strategische Threat Intelligence umfasst auch operative Threat Intelligence eine menschliche Analysekomponente und ist oft besonders für Cybersecurity-Experten nützlich.
Diese Art von Cyber Threat Intelligence kann mit anderen Cybersecurity-Disziplinen wie Schwachstellenmanagement, Incident Response und Bedrohungsüberwachung kombiniert werden.
Berufsbilder und Kurse im Bereich Cyber Threat Intelligence
Zu den Berufsbildern im Bereich Cyber Threat Intelligence zählen:
- Cyber threat intelligence analyst
- Cyber fraud detection
- Cybersecurity solutions architect
- Cyber threat specialist
- Cyber threat intel
- IT Security Analyst
Für alle, die eine Karriere im Bereich Cyber Threat Intelligence anstreben, bietet SentinelOne den Zero to Hero Course an, einen zwölfteiligen Kurs zu Malware-Reverse-Engineering und Threat Intelligence. Dieser umfassende Leitfaden ist eine wertvolle Ressource für den Einstieg in eine Karriere im Bereich Cyber Threat Intelligence.
Der Kurs bietet:
- Technischer Überblick über Injektionstechniken und Persistenzmechanismen
- Erkennen von Rechteausweitung bei Malware
- Techniken von Bedrohungsakteuren, um in Netzwerken Fuß zu fassen
- Vertiefter Einblick in APTs (Advanced Persistent Threats), eCrime
- In der Praxis beobachtete Infostealer und Drive-by-Angriffe mit Exploit-Kits
- Analyse des Einsatzes von Shellcode in Malware
- Umfassende Analyse von Malware-Techniken – Tarnung, Persistenz, Algorithmen, Kommunikation mit einem C2-Server und erweiterte Fähigkeiten
Erfahren Sie hier mehr darüber.
Quellen für Cyber Threat Intelligence
CTI lässt sich aus verschiedenen Quellen gewinnen, die jeweils eigene Erkenntnisse über Bedrohungen liefern. Das Verständnis dieser Quellen ist wichtig für den Aufbau eines CTI-Programms.
Dies sind die häufigsten CTI-Quellen:
- Open-Source-Intelligence (OSINT): Dabei werden Informationen aus öffentlich zugänglichen Quellen gesammelt, beispielsweise aus
- Sozialen Medien: Beobachtung von Diskussionen über Cyberangriffe, Malware und Schwachstellen auf Social-Media-Plattformen.
- Nachrichtenwebsites: Auswertung von Nachrichtenberichten über Cyberangriffe, Sicherheitsverletzungen und Branchentrends.
- Foren und Blogs: Analyse von Diskussionen in Sicherheitsforen und Blogs, um neue Bedrohungen zu erkennen.
- Öffentliche Datenbanken: Zugriff auf öffentlich zugängliche Datenbanken mit Informationen über Schwachstellen, Malware und Bedrohungsakteure.
- Human Intelligence (HUMINT): Dabei werden Informationen von Menschen eingeholt, darunter
- Branchenexperten: Austausch mit Sicherheitsforschern, Analysten und Experten, um Erkenntnisse über aktuelle Bedrohungen zu gewinnen.
- Threat Researcher: Austausch mit Researchern, die auf bestimmte Bedrohungsakteure oder Angriffsmethoden spezialisiert sind.
- Sicherheitskonferenzen: Besuch von Sicherheitskonferenzen, um Kontakte zu Experten zu knüpfen und mehr über neue Bedrohungen zu erfahren.
- Signals Intelligence (SIGINT): Dabei werden Informationen aus elektronischen Signalen gewonnen, beispielsweise durch
- Analyse des Netzwerkverkehrs: Überwachung des Netzwerkverkehrs auf verdächtige Aktivitäten wie Malware-Kommunikation oder Datenexfiltration.
- Abfangen von Kommunikation: Analyse verschlüsselter Kommunikation, um potenzielle Bedrohungen zu erkennen.
- Funkfrequenzanalyse: Analyse von Funkfrequenzsignalen, um potenzielle Angriffe oder bösartige Aktivitäten zu erkennen.
- Malware-Analyse: Dabei wird Schadsoftware mittels Reverse Engineering untersucht, um ihre Funktionsweise, Fähigkeiten und Angriffsmethoden zu verstehen. So erkennen Sicherheitsteams die Quelle von Angriffen, verstehen die Ziele der Angreifer und entwickeln Gegenmaßnahmen.
- Bedrohungsdaten-Feeds und Berichte: Diese abonnementbasierten Dienste liefern Bedrohungsinformationen in Echtzeit, darunter
- Kompromittierungsindikatoren (IOCs): Konkrete Datenpunkte, die bösartige Aktivitäten erkennen lassen, etwa IP-Adressen, Domainnamen und Datei-Hashes.
- Schwachstellenberichte: Informationen über neu entdeckte Schwachstellen und ihre möglichen Auswirkungen.
Profile von Bedrohungsakteuren: Informationen über bestimmte Bedrohungsakteure, ihre Motive und ihre TTPs.
Vorteile der Nutzung von Cyber Threat Intelligence
Cyber Threat Intelligence bietet Unternehmen über die Abwehr von Bedrohungen hinaus weitere Vorteile, darunter:
- Risikominderung: Ein besserer Überblick über aktuelle Bedrohungen und neue Cyberangriffe verschafft Unternehmen die Grundlage, Risiken frühzeitig zu erkennen, zu bewerten und sich darauf vorzubereiten.
- Verbesserte Sicherheitslage: Wer die TTPs vergangener Angriffe versteht, kann geeignete Sicherheitskontrollen einführen, um künftige Cyberangriffe zu verhindern oder ihre Folgen zu begrenzen.
- Kostensenkung: Cyber Threat Intelligence ist häufig kosteneffizient und kann die finanziellen Folgen von Sicherheitsvorfällen insgesamt verringern. Dazu zählen auch kostspielige Datenschutzverletzungen.
- Einhaltung gesetzlicher Vorgaben: Unternehmen, die verschiedene Vorschriften wie GDPR, SOX, HIPAA usw. einhalten müssen, können Cyber Threat Intelligence nutzen, um die Einhaltung sicherzustellen und aufrechtzuerhalten.
- Effizienterer Personaleinsatz: Die manuelle Validierung und Korrelation von Bedrohungsinformationen kostet Zeit und Ressourcen. Das kann Sicherheitsteams überlasten und zu Fehlern führen. Cyber Threat Intelligence-Anwendungen unterstützen Sicherheitsteams dabei, Bedrohungen effizienter zu erkennen und darauf zu reagieren. Automatisierung übernimmt dabei mühsame manuelle Aufgaben.
Cyber Threat Intelligence-Anwendungen
Cyber Threat Intelligence-Anwendungen erfassen und analysieren Bedrohungsinformationen aus verschiedenen externen Quellen. So tragen sie zum Schutz vor aktuellen und künftigen Schwachstellen bei.
Achten Sie bei der Auswahl einer Cyber Threat Intelligence-Anwendung auf diese fünf Eigenschaften:
- Datenbasiert: Ein Angriff hinterlässt einen „Fingerabdruck“ oder Bedrohungsindikator. Eine Cyber Threat Intelligence-Anwendung sollte Daten aus solchen Indikatoren erfassen, um Bedrohungen vorausschauend und proaktiv abzuwehren.
- Flexibel: Die meisten Unternehmen wünschen sich Cyber Intelligence-Anwendungen, die mit ihrer gesamten IT-Infrastruktur und allen ihren Umgebungen kompatibel sind.
- Auf externe Quellen ausgerichtet: Cyber Intelligence-Anwendungen lassen sich zur Bedrohungserkennung in interne Systeme integrieren. Vorrangig sollten sie jedoch externe Quellen wie Datenfeeds und Repositories auf neue Bedrohungen prüfen.
- Umfassend: Cyber Intelligence-Anwendungen müssen umfassenden Schutz bieten. Dazu sollten sie zahlreiche externe Feeds weltweit durchsuchen können, auch im Dark Web.
- Erweiterbar: Cyber Threat Intelligence-Anwendungen sollten erweiterbar sein und sich problemlos in jede Cybersecurity-Umgebung einfügen. Sie sollten mit unterschiedlichen Umgebungen, Compliance-Anwendungen und Hardwarevarianten zusammenarbeiten.
Best Practices für die Einführung von Cyber Threat Intelligence
Ein erfolgreiches CTI-Programm erfordert einen strategischen Ansatz und die konsequente Anwendung bewährter Verfahren. Diese Empfehlungen bieten Orientierung:
1. Stellen Sie ein CTI-Team zusammen
Stellen Sie ein Team zusammen, das für den CTI-Betrieb verantwortlich ist. Es sollte Fachleute für Bedrohungsinformationen, Sicherheit und Datenanalyse umfassen. Zu seinen Aufgaben gehören:
- Bedrohungsinformationen sammeln—Bedrohungsinformationen aus verschiedenen Quellen erfassen.
- Bedrohungsinformationen analysieren—Bedrohungsdaten interpretieren und Erkenntnisse für gezielte Maßnahmen gewinnen.
- Bedrohungsinformationen weitergeben—Informationen mit den Beteiligten im gesamten Unternehmen teilen.
- Eine CTI-Bibliothek pflegen—Ein Repository für Bedrohungsinformationen aufbauen und pflegen.
2. Integration in die Reaktion auf Sicherheitsvorfälle
Sorgen Sie für eine einfache Integration von CTI in die Prozesse zur Reaktion auf Sicherheitsvorfälle. Dazu gehört:
- Bedrohungsinformationen weitergeben—Den Verantwortlichen bei Untersuchungen relevante Bedrohungsinformationen bereitstellen.
- IOCs nutzen—Mithilfe von Kompromittierungsindikatoren (IOCs) bösartige Aktivitäten erkennen und identifizieren.
- Angriffsmethoden analysieren—CTI nutzen, um Angriffsmethoden zu verstehen und wirksame Reaktionsstrategien zu entwickeln.
3. Zusammenarbeit und Informationsaustausch
Fördern Sie die Zusammenarbeit innerhalb des Unternehmens und mit externen Partnern. Dazu gehört:
- Erkenntnisse intern austauschen—Bedrohungsinformationen zwischen Sicherheitsteams, Geschäftsbereichen und zuständigen Mitarbeitenden austauschen.
- Mit externen Partnern zusammenarbeiten—Erkenntnisse mit anderen Unternehmen, Branchenverbänden und Behörden austauschen.
- Communities für den Informationsaustausch beitreten—An Branchenforen und Gruppen für den Informationsaustausch teilnehmen, um Erkenntnisse und bewährte Verfahren auszutauschen.
4. Kontinuierliche Verbesserung und Anpassung
Bewerten und optimieren Sie Ihre CTI-Verfahren kontinuierlich. Dazu gehört:
- Wirksamkeit von CTI messen—Wichtige Kennzahlen erfassen, etwa die Zahl erkannter Bedrohungen, den Einfluss von CTI auf die Reaktion auf Sicherheitsvorfälle und den Rückgang von Sicherheitsvorfällen.
- Feedback einholen—Feedback von Beteiligten zum Nutzen und zur Wirkung von CTI einholen.
- Auf neue Bedrohungen reagieren—Über neue Bedrohungen informiert bleiben und CTI-Prozesse entsprechend anpassen.
Mit diesen bewährten Verfahren können Unternehmen ein CTI-Programm aufbauen, das Bedrohungen eindämmt, ihre Sicherheit verbessert und ihre wertvollen Ressourcen schützt.
Herausforderungen bei Cyber Threat Intelligence
CTI bietet zahlreiche Vorteile. Die Einführung und Verwaltung eines erfolgreichen Programms bringt jedoch auch Herausforderungen mit sich. Unternehmen können vor folgenden Problemen stehen:
1. Datenflut und Datenmanagement
Die Verwaltung großer Datenmengen aus unterschiedlichen Quellen kann überwältigend sein. CTI-Teams müssen:
- Daten filtern und priorisieren—Die relevantesten und für Maßnahmen nutzbaren Erkenntnisse identifizieren und priorisieren.
- Daten organisieren und strukturieren—Ein System zur Organisation und Speicherung großer Datenmengen schaffen.
- Datenanalysetools einsetzen—Datenanalysetools einsetzen, um die Analyse und Interpretation von Daten zu automatisieren.
2. Zuordnung von Cyberbedrohungen
Die Herkunft von Angriffen zu ermitteln und Angreifer zu identifizieren, kann schwierig sein. Dazu gehört:
- Angriffsmethoden analysieren—Die bei einem Angriff eingesetzten Techniken verstehen, um den möglichen Angreifer zu bestimmen.
- Datenpunkte korrelieren—Verschiedene Belege verknüpfen, um die Herkunft eines Angriffs zu ermitteln.
- Profile von Bedrohungsakteuren nutzen—Bekannte Profile von Bedrohungsakteuren und TTPs nutzen, um Angriffe zuzuordnen.
3. Geschwindigkeit und Genauigkeit in Einklang bringen
Bei der Bereitstellung von Erkenntnissen sind sowohl Geschwindigkeit als auch Genauigkeit wichtig. Unternehmen müssen:
- Erkenntnisse rechtzeitig bereitstellen—Bedrohungsinformationen rechtzeitig an Beteiligte weitergeben, damit sie schnell reagieren können.
- Genauigkeit sicherstellen—Erkenntnisse vor der Weitergabe auf ihre Genauigkeit prüfen, um Fehlalarme und irreführende Informationen zu vermeiden.
- Automatisierte Tools einsetzen—Automatisierte Tools einsetzen, um die Analyse und Verbreitung von Bedrohungsinformationen zu beschleunigen.
4. Datenschutz und Compliance sicherstellen
Die Einhaltung von Datenschutzvorschriften und der Schutz sensibler Informationen sind unerlässlich. Unternehmen müssen:
- Datenschutzgesetze einhalten—Geltende Datenschutzvorschriften wie GDPR und CCPA einhalten.
- Datensicherheitsmaßnahmen umsetzen—Bedrohungsinformationen so speichern und verwalten, dass unbefugter Zugriff verhindert wird.
- Richtlinien für die Datenverwaltung festlegen—Entwickeln Sie klare Richtlinien für die Erfassung, Nutzung und Löschung von Daten.
Diese Herausforderungen zu bewältigen ist wichtig für ein nachhaltiges und wirksames CTI-Programm.
Fallstudien und praktische Anwendungen
Diese Beispiele aus der Praxis zeigen, was CTI leisten kann:
#1. Gesundheitswesen
Anthem, einer der größten Krankenversicherer der USA, führte nach einem schwerwiegenden Datenleck im Jahr 2015 ein umfassendes CTI-Programm ein. Heute nutzt das Unternehmen Threat Intelligence, um potenzielle Bedrohungen für sein Netzwerk und seine Kundendaten zu erkennen und einzudämmen.
#2. Finanzwesen
JPMorgan Chase, ein weltweit führendes Finanzdienstleistungsunternehmen, hat erheblich in Cybersecurity und CTI investiert. Das Unternehmen hat ein Cyber Defense Center eingerichtet, das mithilfe von Threat Intelligence potenzielle Cyberbedrohungen in Echtzeit überwacht und darauf reagiert.
#3. Öffentlicher Sektor
Das U.S. Department of Homeland Security betreibt das Automated Indicator Sharing (AIS) Programm, eine Plattform zum Austausch von CTI. Darüber teilt die Behörde Indikatoren für Cyberbedrohungen mit Bundesbehörden und Partnern aus der Privatwirtschaft.
#4. Technologie
Microsoft verfügt über eine eigene Digital Crimes Unit, die CTI zur Bekämpfung von Cyberkriminalität nutzt. Mit Threat Intelligence geht sie gegen Botnetze und andere Cyberbedrohungen vor, die Produkte und Kunden von Microsoft betreffen könnten.
#5. Einzelhandel
Nach einem Datenleck im Jahr 2013 hat Target umfangreich in Cybersecurity und CTI investiert. Heute nutzt das Unternehmen Threat Intelligence, um Kundendaten besser zu schützen und künftige Sicherheitsverletzungen zu verhindern.
SentinelOne-Tools für Cyber Threat Intelligence
SentinelOne schützt Unternehmen jeder Größe mit fortschrittlichen Cyber-Intelligence-Tools. Sie decken Prozesse im gesamten Lebenszyklus von Bedrohungen ab und erkennen Bedrohungen über verschiedene Angriffsvektoren hinweg.
Die KI-gestützte Analyse von SentinelOne nutzt verhaltensbasierte Analysetools, die kontinuierlich nach Anzeichen einer Sicherheitsverletzung suchen. Das ActiveEDR-Modul reagiert schnell auf Bedrohungen und liefert Erkenntnisse über die Ursache eines Angriffs und die Maßnahmen zu seiner Abwehr.
SentinelOne integriert seine fortschrittlichen Tools zur Bedrohungserkennung mit Drittanbieteranwendungen wie Splunk, Okta und BigFix. So überwacht die Plattform Systeme im gesamten Netzwerk und über verschiedene Plattformen hinweg. Das schafft unternehmensweit umfassende Transparenz und Analysen in jeder Phase des Cyber-Threat-Intelligence-Lebenszyklus.
Erfahren Sie, wie SentinelOne Unternehmen dabei unterstützt, ihre wichtigsten Ressourcen vorausschauend und umfassend zu schützen. Vereinbaren Sie noch heute eine Demo.
Fazit
Cyber Threat Intelligence unterstützt Unternehmen dabei, potenzielle Bedrohungen zu verstehen und sich auf künftige Angriffe vorzubereiten. Wenn etwas geschieht, können sie schnell reagieren. Mit CTI sparen Unternehmen Kosten, schützen ihren Ruf und sichern ihre Systeme besser ab. Entscheidend ist nicht nur die Abwehr von Angriffen, sondern die Vorbereitung darauf.
Wenn Sie eine CTI-Plattform suchen, ziehen Sie SentinelOne in Betracht. Die Plattform erkennt Cyberbedrohungen mithilfe von KI und wehrt sie automatisch ab. So identifizieren Unternehmen potenzielle Angreifer und minimieren Risiken. Testen Sie SentinelOne noch heute!
"Häufig gestellte Fragen
Malware, Phishing, Denial-of-Service-Angriffe und Datenlecks gehören zu den häufigsten Bedrohungen.
Definieren Sie klare Ziele, stellen Sie ein Team zusammen, wählen Sie geeignete Tools und integrieren Sie CTI in Ihre Sicherheitsprozesse.
Solche Plattformen verwalten Daten, automatisieren Analysen, verbessern die Transparenz über Bedrohungen und erleichtern den Informationsaustausch.
Machen Sie sich zunächst mit CTI vertraut und prüfen Sie verfügbare Ressourcen. Beginnen Sie im kleinen Maßstab und erwägen Sie bei Bedarf einen Managed CTI Service.
Mehr erfahren über Threat Intelligence




Bereit, Ihre Sicherheitsabläufe zu revolutionieren?
Erfahren Sie, wie SentinelOne AI SIEM Ihr SOC in ein autonomes Kraftzentrum verwandeln kann. Kontaktieren Sie uns noch heute für eine personalisierte Demo und erleben Sie die Zukunft der Sicherheit in Aktion.
