
Was ist das MITRE ATT&CK Framework?
Das MITRE ATT&CK Framework bietet einen umfassenden Überblick über die Taktiken von Gegnern. Erfahren Sie, wie Sie damit Ihre Sicherheitsmaßnahmen verbessern.

Das MITRE ATT&CK Framework erklärt
Das MITRE ATT&CK Framework ist eine globale Wissensdatenbank. Sicherheitsexperten nutzen sie, um Angriffsstrategien zu modellieren und zu verstehen, mit denen Cyberkriminelle in Unternehmen eindringen.
Es berücksichtigt Beobachtungen aus der Praxis und erfasst die Taktiken und Techniken von Gegnern über den gesamten Angriffsverlauf hinweg. Es ist mehr als eine Datensammlung: Es liefert Erkenntnisse in Echtzeit, erschließt die Motive der Gegner und ordnet ihre Handlungen verschiedenen Klassen und Kategorien von Abwehrmaßnahmen zu.
Die wichtigsten Komponenten des MITRE ATT&CK FrameworksWer ist MITRE?
Das MITRE ATT&CK Framework besteht aus folgenden zentralen Komponenten:
Taktiken und Techniken
- Techniken beschreiben das "Wie" der Angriffsstrategie oder des Ziels eines Gegners. Sie zeigen, welche Angriffsmethoden Gegner einsetzen und wie sie sich Erstzugriff verschaffen. Dazu zählen etwa die Ausnutzung öffentlich zugänglicher Anwendungen, Spearphishing und die Nutzung gültiger Benutzerkonten.
Matrizen (Enterprise, Mobile, ICS)Common Vulnerability and Exposures (CVE)-Datenbank, die öffentliche Informationen zu Sicherheitslücken veröffentlicht, und die Structured Threat Information eXchange (STIX)-Sprache, die den Austausch von Informationen zu Bedrohungen erleichtert.
Matrizen dienen dazu, das Verhalten von Gegnern zu simulieren und die Erkennungsfähigkeiten zu verbessern. Sie sind Teil des Red Teaming und Blue Teaming. Matrizen dokumentieren außerdem Angriffstechniken und -taktiken für verschiedene Umgebungen: iOS und Android, Unternehmensplattformen wie Linux, die Cloud, macOS und Windows sowie industrielle Steuerungssysteme (ICS). Sie ordnen die Aktionen von Gegnern Kategorien wie Aufklärung und Auswirkungen zu. Darüber hinaus erfassen Matrizen Untertechniken und spezifische Techniken, die für Zielsysteme wie industrielle Steuerungsnetze und Mobilgeräte charakteristisch sein können.
Verfahren und GegenmaßnahmenMITRE Engenuity ATT&CK-Bewertungen durch.
- Gegenmaßnahmen sind Empfehlungen, um Techniken entgegenzuwirken. Das MITRE ATT&CK Framework enthält mögliche Gegenmaßnahmen, mit denen Sicherheitsexperten bessere Abwehrsysteme aufbauen können.
Wie unterscheidet sich MITRE ATT&CK von der Cyber Kill Chain?
Auf den ersten Blick ähnelt das MITRE Engenuity ATT&CK Framework der Lockheed Martin Cyber Kill Chain. Beide Frameworks bieten unterschiedliche Modelle für das Verhalten und die Ziele von Bedrohungsakteuren.
Die Cyber Kill Chain ist in 7 Schritte unterteilt:
- Vorbereitung von Angriffsmitteln
- Zustellung
- Ausnutzung
- Installation
- Befehls- und Kontrollkommunikation
- Umsetzung der Angriffsziele
Das MITRE Engenuity ATT&CK Framework umfasst 10 Schritte:
- Ausführung
- Persistenz
- Rechteausweitung
- Umgehung von Abwehrmaßnahmen
- Zugriff auf Anmeldedaten
- Erkundung
- Laterale Bewegung
- Datensammlung und -exfiltration
- Befehls- und Kontrollkommunikation
Die Phasen des MITRE ATT&CK Frameworks beschreiben das Verhalten von Gegnern im Detail. Die Cyber Kill Chain dagegen bietet einen Überblick über einen einzelnen Angriff, den ein lineares Modell in sieben Phasen unterteilt. Das ist der wesentliche Unterschied zwischen dem MITRE ATT&CK Framework und der Cyber Kill Chain.
So nutzen Sie das MITRE ATT&CK Framework
Bevor Sie das MITRE ATT&CK Framework nutzen, sollten Sie wissen, dass es Folgendes enthält:
- Eine Liste der zugehörigen Untertechniken
- Eine Liste bekannter Erkennungs- und Gegenmaßnahmen
- Metadaten zu Angriffstechniken
- Weitere Ressourcen und Referenzen zu Angriffstechniken
Wofür wird das MITRE ATT&CK Framework verwendet? Es umfasst 14 Taktiken, die die gesamte Cyber Kill Chain abdecken. Dazu gehören auch die Auswirkungen von Angriffen, die anfängliche Informationsbeschaffung, die Datenexfiltration und weitere Aspekte. Nachdem diese Grundlagen geklärt sind, erfahren Sie im Folgenden, wie Sie das MITRE ATT&CK Framework einsetzen.
Bedrohungsmodellierung
Die Bedrohungsmodellierung mit MITRE ATT&CK beginnt damit, die kritischen Ressourcen Ihres Unternehmens und die Gegner zu verstehen, die diese am wahrscheinlichsten ins Visier nehmen. Identifizieren Sie zunächst die schützenswerten Daten, Systeme und betrieblichen Komponenten. Ordnen Sie diese Ressourcen den relevanten Technologieplattformen zu, auf denen sie betrieben werden, etwa Windows, Linux, Cloud-Diensten oder Mobilgeräten.
Recherchieren Sie, welche Bedrohungsgruppen Ihre Branche oder geografische Region aktiv ins Visier nehmen. Das Framework enthält detaillierte Profile bekannter Gegnergruppen, einschließlich ihrer bevorzugten Taktiken, Techniken und Vorgehensweisen. Gleichen Sie diese Gruppenprofile mit Ihren identifizierten kritischen Ressourcen ab, um ein auf Ihr Unternehmen zugeschnittenes Bedrohungsmodell zu erstellen.
Lückenanalyse & Zuordnung MITRE Engenuity ATT&CK ist eine weltweit zugängliche Wissensdatenbank über feindliche Taktiken und Techniken, die auf Beobachtungen aus der realen Welt basiert.
Erfassen Sie zunächst Ihre bestehenden Sicherheitskontrollen und Erkennungsfunktionen in Ihrer gesamten Infrastruktur. Ordnen Sie diese Kontrollen den konkreten ATT&CK-Techniken zu, gegen die sie wirken. So entsteht eine Abdeckungsmatrix, die zeigt, welche Verhaltensweisen von Gegnern Sie derzeit erkennen oder verhindern können.
Identifizieren Sie Lücken in Ihrer defensiven Abdeckung. Vergleichen Sie Ihre aktuellen Fähigkeiten mit den Techniken relevanter Bedrohungsgruppen. Achten Sie besonders auf Techniken, die in Ihrem Bedrohungsmodell eine hohe Relevanz haben, für die aber ausreichende Erkennungs- oder Gegenmaßnahmen fehlen.
Prüfen Sie Ihre Datenquellen und Möglichkeiten zur Protokollerfassung anhand der für jede ATT&CK-Technik empfohlenen Datenquellen. Viele Unternehmen stellen fest, dass ihre Protokollierung oder Überwachung nicht ausreicht, um bestimmte Verhaltensweisen von Gegnern zu erkennen. Dokumentieren Sie, welche Datenquellen Sie einrichten oder erweitern müssen, um Ihre Abdeckung zu verbessern.
Entwicklung von Erkennungsregeln
Bei der Entwicklung von Erkennungsregeln mit MITRE ATT&CK erstellen Sie Analysen und Regeln, die Verhaltensweisen von Gegnern in Ihrer Umgebung identifizieren. Wählen Sie zunächst Techniken mit hoher Priorität aus Ihrem Bedrohungsmodell und Ihrer Lückenanalyse aus.
Prüfen Sie für jede Technik den Abschnitt zur Erkennung, um die benötigten Datenkomponenten und -quellen zu bestimmen. Das Framework beschreibt konkret, welche Artefakte, Protokolle und Telemetriequellen die Anwendung einer Technik sichtbar machen. Erstellen Sie Erkennungsregeln für diese Verhaltensindikatoren statt nur für bestimmte Tools oder Signaturen.
Setzen Sie Detection-as-Code um, indem Sie Regeln in portablen Formaten wie Sigma oder in der von Ihrem SIEM nativ unterstützten Sprache schreiben. Nehmen Sie die Zuordnung zu ATT&CK-Techniken in die Metadaten Ihrer Regeln auf, damit Erkennungen mit dem Framework verknüpft bleiben. Testen Sie Ihre Erkennungen mit verschiedenen Tools oder nutzen Sie eigene Skripte, um die zu erkennenden Techniken sicher zu simulieren.
Anwendungen für Red & Blue Teamswie der Angreifer seine Ziele erreicht und stellt auch dar, was ein Angreifer mit seinen Aktionen zu erreichen versucht. Beispielsweise kann ein Gegner versuchen, Daten zu verschlüsseln oder zu komprimieren, während er die Exfiltrationstaktik anwendet.
Red Teams können mit dem MITRE ATT&CK Framework wirksame Angriffskampagnen entwerfen, die das tatsächliche Verhalten von Gegnern abbilden. Wählen Sie Techniken relevanter Bedrohungsgruppen aus, um Angriffsszenarien zu entwickeln, die bestimmte Verteidigungsfähigkeiten testen. Ordnen Sie Ihre geplanten Aktivitäten bereits in der Planungsphase ATT&CK-Techniken zu und dokumentieren Sie anschließend, welche Techniken Sie während der Durchführung erfolgreich eingesetzt haben.
Erstellen Sie ein System zur Erfassung der getesteten Techniken, manchmal „ATT&CK Bingo“ genannt. So verfolgen Sie, welche Techniken in mehreren Kampagnen getestet werden. Setzen Sie bei jedem Einsatz 3-5 neue Techniken ein, damit Blue Teams mit unterschiedlichen Angriffsmustern konfrontiert werden.
Blue Teams können sich auf Übungen vorbereiten, indem sie Erkennungen und Reaktionsverfahren für Techniken einrichten, die das Red Team voraussichtlich einsetzen wird.
Anwendungsfälle für das MITRE ATT&CK Framework
Das MITRE ATT&CK Framework bietet Unternehmen verschiedene Anwendungsfälle:
Unternehmensweite Sicherheitsoperationen
Importieren Sie Threat-Intelligence-Feeds und aktuelle Aktivitäten von Bedrohungsakteuren in die Ebenen von MITRE ATT&CK Navigator, um Ihre Cybersecurity-Strategie zu stärken. Sie können für jeden Bedrohungsakteur, mit dem Ihr Unternehmen konfrontiert ist, eine eigene Ebene erstellen. So entscheiden Sie, welche Abwehrmaßnahmen Sie gegen welche Angriffsmethoden einsetzen.
Sie können außerdem Sicherheitskontrollen zuordnen und Lücken in Ihren Erkennungsfähigkeiten finden. Markieren Sie abgedeckte Bereiche und erkennen Sie Erkennungslücken schnell. Passen Sie Ihre Ebenen an bestimmte Angriffsszenarien an und aktualisieren Sie sie im Laufe der Zeit, um die Entwicklung Ihrer Reaktionsfähigkeit nachzuverfolgen.Cyber Kill Chain ist in 7 Schritte unterteilt:
Incident Response & Forensik
Sicherheitsfachleute können mit dem Framework bei der Untersuchung von Sicherheitsvorfällen die Aktionen von Angreifern über den gesamten Angriffsverlauf hinweg systematisch identifizieren und nachverfolgen. Bei einem Vorfall können die zuständigen Teams die eingesetzten Methoden schnell bestimmen und mögliche nächste Schritte vorhersagen. Das beschleunigt die Eindämmung und Behebung.
Teams für digitale Forensik können damit ein vollständiges Bild von Sicherheitsverletzungen erstellen. Sie können das Ausmaß von Vorfällen bestimmen und alle betroffenen Systeme und Daten identifizieren. Die Dokumentation von Vorfällen im Kontext von ATT&CK schafft eine bessere Grundlage für die Nachbereitung.
Threat Hunting
Ordnen Sie bestehende Kontrollen den ATT&CK-Techniken zu, um Schwachstellen und verbesserungsbedürftige Bereiche zu identifizieren.
Erstellen Sie visuelle Heatmaps, die den Abdeckungsgrad jeder Technik farblich darstellen, von vollständig abgewehrt bis nicht abgedeckt. Diese Darstellungen vermitteln schnell und intuitiv, wo Ihre Verteidigung stark ist und wo Schwächen bestehen.
Das Framework unterstützt Unternehmen dabei, bestimmte Bedrohungsgruppen und ihre Techniken zu verfolgen. Diese Erkenntnisse fließen in Threat Hunting und Incident-Response-Services ein. Analysieren Sie die Verhaltensmuster verschiedener Gegnergruppen, um ihre Ziele und Absichten besser zu verstehen.
Branchenspezifische Beispiele
Unternehmen im Gesundheitswesen nutzen MITRE ATT&CK, um bislang unentdeckte laterale Bewegungen in ihren Netzwerken zu erkennen. Finanzinstitute ordnen damit Aktivitäten und schädliche Verhaltensweisen bei Transaktionen zu. Energieunternehmen nutzen die Pläne von ATT&CK zur Simulation von Gegnern, um kritische Schwachstellen in industriellen Steuerungssystemen aufzudecken.
Auch Behörden nutzen das ATT&CK Framework, um Cybersecurity-Teams anhand simulierter Angriffsszenarien zu schulen und ihre Verteidigungsstrategien zu verbessern. Strafverfolgungsbehörden ziehen das Framework heran, um Cybercrime-Taktiken zu analysieren und ihre Ermittlungsfähigkeiten zu verbessern.ATT&CK-Framework umfasst mehrere Taktiken und Techniken, die eine zusätzliche Granularität und Spezifität bei der Beschreibung des Verhaltens von Angreifern bieten. ATT&CK geht über die Beschreibung der Phasen eines Angriffs hinaus und modelliert stattdessen spezifische Aktionen und Motivationen von Angreifern.
MITRE ATT&CK Tools und Ressourcen
MITRE Engenuity veröffentlicht lediglich die Rohdaten der Evaluierungen. Die Interpretation der Daten und die Schlussfolgerungen bleiben den Lesern überlassen. Das Team von SentinelOne hat das Whitepaper MITRE ATT&CK Evaluation – Carbanak and Fin7 bereitgestellt, um das Verständnis der Ergebnisse zu erleichtern. Darin erfahren Sie auch mehr über die einzelnen MITRE-Angriffsschritte.
MITRE ATT&CK Evaluierungen
Die MITRE ATT&CK Evaluierungen unterstützen Sie dabei, fundiertere Sicherheitsentscheidungen zu treffen. Sie liefern eine Grundlage, um Ihr Unternehmen vor bekannten Gegnern zu schützen. Die sechste Evaluierung untersuchte typische Verhaltensweisen, die 2024 in zahlreichen Ransomware-Kampagnen auftraten. Sie bot eine Einführung in macOS und analysierte unter anderem das Verhalten von Gegnern, angelehnt an Angriffe der Demokratischen Volksrepublik Korea (DPRK) auf macOS.
MITRE ATT&CK-Techniken werden in logischer Abfolge ausgeführt und zeigen die Tiefe der ATT&CK-Abdeckung. Die Evaluierungsmethodik schafft eine Verbindung zwischen Anbietern von Sicherheitsprodukten und ihren Kunden. So verstehen Kunden Gegner besser und können sich auf deren Aktivitäten vorbereiten.
Wie bewertet MITRE ATT&CK Sicherheitsprodukte?
MITRE ATT&CK Evaluations bewerten Sicherheitsprodukte, indem sie Taktiken und Techniken von Gegnern unter realistischen Laborbedingungen nachbilden. Sie liefern unvoreingenommene, transparente Daten darüber, wie Sicherheitsprodukte funktionieren, statt einfacher Ranglisten oder Punktzahlen. Die Emulation von Gegnern rekonstruiert Cyberangriffe anhand der Taktiken, Techniken und Verfahren (TTPs) bekannter Bedrohungsgruppen. So lässt sich die Leistung der Produkte in jeder Angriffsphase einordnen und aufzeigen, wie viel Sichtbarkeit und Kontext sie jeweils bieten.
Anbieter können die vom Framework veröffentlichten Ergebnisse für sich auswerten. Sie erkennen ihre Stärken und Schwächen und gewinnen anhand verschiedener Erkennungstypen und Perspektiven ein vollständiges Bild. Außerdem können sie die Qualität ihrer Erkennungen beurteilen und sehen, ob diese ohne manuelles Eingreifen oder große Verzögerungen erfolgen. Vergleichen Sie auch Ihre Anwendungsfälle und bewerten Sie mithilfe des Frameworks, wie bestimmte Anbieter gegen spezifische Bedrohungsgruppen in verschiedenen Branchen abschneiden.
Warum ist die MITRE ATT&CK Evaluierung wichtig?
Die MITRE ATT&CK Evaluierung ist wichtig, weil sie Ihr Sicherheitsprodukt, Ihren Anbieter und Ihre Strategie transparent, unabhängig und realitätsnah bewertet. Anders als bei vergleichenden Bewertungen erhalten Sie detaillierte Daten. So treffen Sie fundierte Sicherheitsentscheidungen und gewinnen klare, objektive Erkenntnisse, um Ihre Sicherheitslage zu überprüfen und zu verbessern.
Erkennen Sie blinde Flecken in Ihrer bestehenden Verteidigung und priorisieren Sie Investitionen, um Lücken zu schließen. Statt sich auf Marketingaussagen zu verlassen, beurteilen Sie Sicherheitsprodukte anhand ihrer tatsächlichen Fähigkeiten. Mit den Techniken des MITRE ATT&CK Framework lassen sich zudem Angriffsverhalten zuordnen und die Incident Response sowie das Threat Hunting von SOC-Teams verbessern.
Fazit
Nachdem das MITRE ATT&CK Framework erläutert wurde, wissen Sie, wie Sie die Platzierungen von Sicherheitsprodukten einordnen können. Wenn Sie erfahren möchten, wie gut ein Anbieter ist oder wo Ihr Sicherheitsprodukt im Branchenvergleich steht, sind die MITRE ATT&CK Evaluierungen ein guter Ausgangspunkt. SentinelOne hat seine Fähigkeit zur Abwehr komplexer Cyberbedrohungen in den 2024 MITRE ATT&CK® Evaluations: Enterprise unter Beweis gestellt. Seine Produkte erzeugten 88% weniger Alarmrauschen, erreichten 100% Erkennungen und verzeichneten keine Verzögerungen, und das fünf Jahre in Folge. SentinelOne erkannte alle 16 Angriffsschritte und 80 Teilschritte. Das belegt die Verteidigungsfähigkeit der Plattform gegen fortgeschrittene, reale Cyberbedrohungen.
Die Plattform lieferte außerdem die detailliertesten Erkenntnisse über Angreiferaktionen auf Windows, Linux und MacOS, abgestimmt auf das MITRE ATT&CK Framework. Wenn Sie mehr erfahren möchten, sprechen Sie mit dem SentinelOne Team.
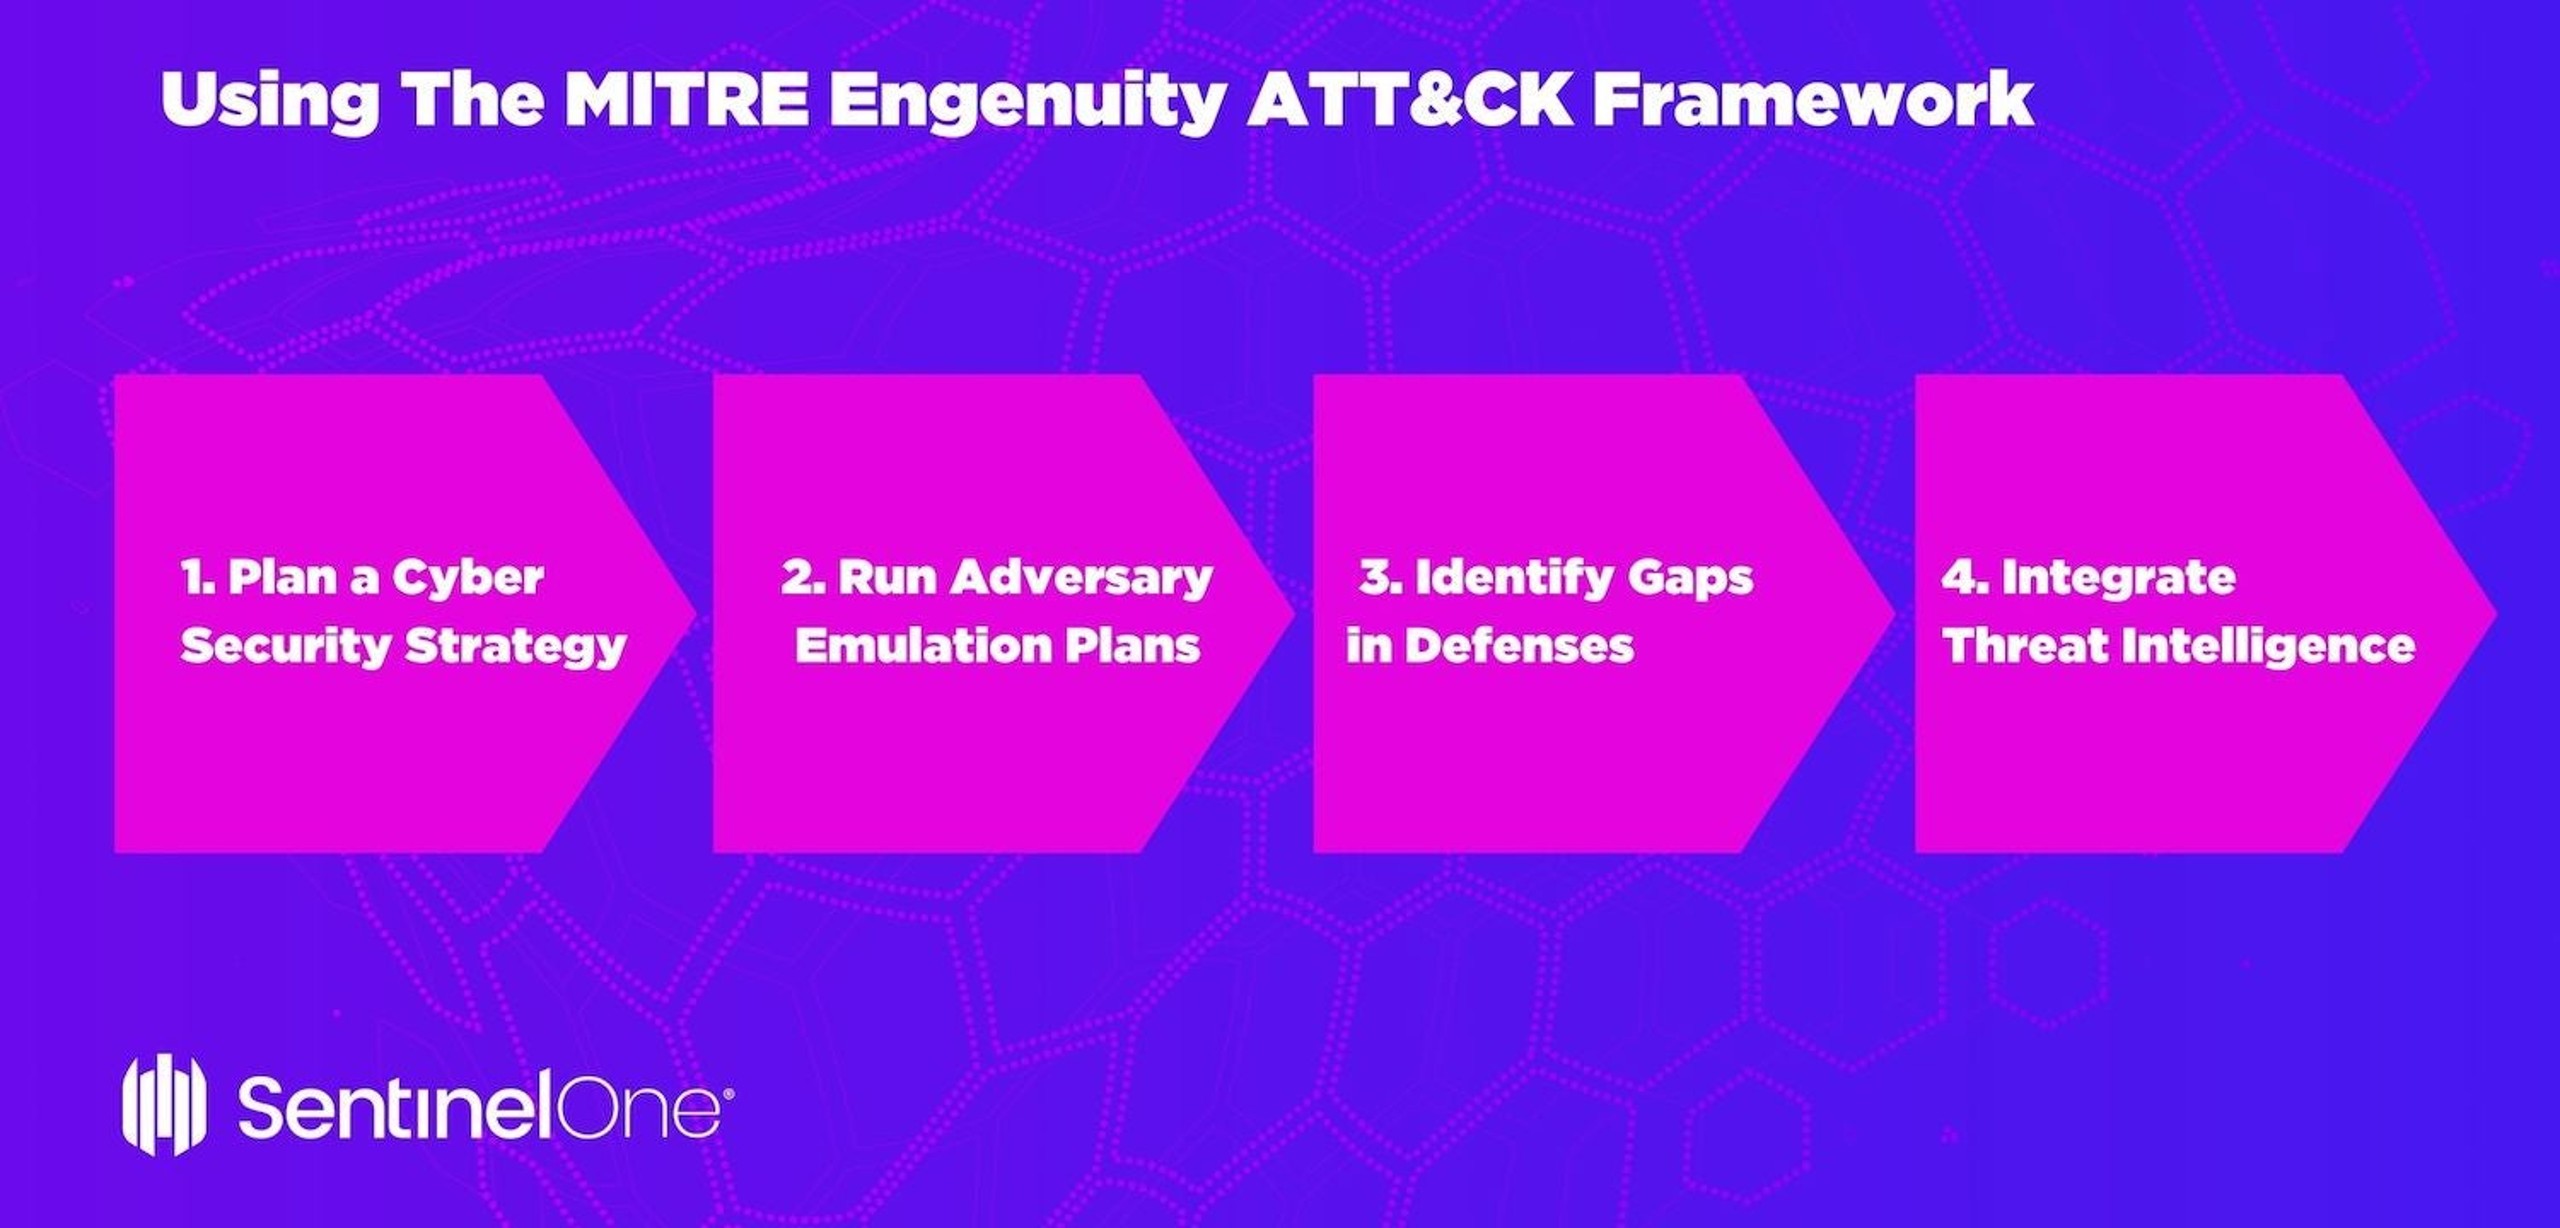
2. Führen Sie Adversary Emulation Plans durch
Verwenden Sie ATT&CK für Adversary Emulation Plans, um die Leistung des Red Teams zu verbessern. Red Teams können einen konsistenten und gut organisierten Ansatz zur Definition der Taktiken und Techniken spezifischer Bedrohungen entwickeln und einsetzen und dann ihre Umgebung logisch bewerten, um zu sehen, ob die Abwehrmaßnahmen wie erwartet funktionieren.
3. Lücken in der Verteidigung identifizieren
ATT&CK-Matrizen können Blue Teams dabei, die Komponenten eines potenziellen oder laufenden Cyberangriffs besser zu verstehen, um Lücken in den Abwehrmaßnahmen zu identifizieren und Lösungen für diese Lücken zu implementieren. ATT&CK dokumentiert empfohlene Abhilfemaßnahmen und kompensierende Kontrollen für die Techniken, für die Sie anfälliger sind.
4. Bedrohungsinformationen integrieren
ATT&CK kann Ihre Bedrohungsinformationen effektiv in Ihre Cyberabwehrmaßnahmen integrieren. Bedrohungen können den spezifischen Techniken der Angreifer zugeordnet werden, um zu verstehen, ob Lücken bestehen, Risiken zu bestimmen und einen Umsetzungsplan zu entwickeln, um diese zu schließen.
Wie bewertet MITRE ATT&CK Sicherheitsprodukte?
Die Emulationen der MITRE Engenuity ATT&CK-Bewertungen sind so konzipiert, dass sie die bekannten TTPs eines Angreifers nachahmen, und werden in einer kontrollierten Laborumgebung durchgeführt, um die Wirksamkeit der Produkte der teilnehmenden Anbieter zu bestimmen. Laut MITRE Engenuity:
"Die (ATT&CK-)Bewertungen verwenden eine Angreiferemulation, bei der ein bestimmter Angreifer "nachgeahmt" wird. Dadurch können wir eine relevante Teilmenge der ATT&CK-Techniken zum Testen auswählen. Um unsere Emulationspläne zu erstellen, verwenden wir öffentliche Bedrohungsinformationen, ordnen diese ATT&CK zu und legen dann fest, wie das Verhalten nachgebildet werden kann."
Das Ziel ist es, einen vollständigen, logischen Angriff zusammenzustellen, der alle Phasen eines umfassenden, erfolgreichen Angriffs durchläuft, von der ersten Kompromittierung über die Persistenz, laterale Bewegung, Datenexfiltration usw.
Da MITRE Engenuity bei den Bewertungen mit Anbietern zusammenarbeitet, ist MITRE Engenuity praktisch das rote Team, während der Anbieter, der MITRE Engenuity Erkennung und Reaktion bereitstellt, das blaue Team ist. Das Ergebnis ist ein "Purple Team", das dabei hilft, Sicherheitskontrollen in Echtzeit zu testen, indem es die Vorgehensweise nachahmt, die Angreifer bei einem tatsächlichen Angriff wahrscheinlich anwenden würden, basierend auf ihren bekannten TTPs, die in der Praxis beobachtet wurden.
Warum ist die MITRE ATT&CK-Bewertung wichtig?
Das Testen von Sicherheitslösungen ist seit langem problematisch und ungeeignet, um die tatsächliche Leistungsfähigkeit zu bestimmen. Vom ursprünglichen EICAR-Test bis hin zu den speziellen Testlabors von Drittanbietern, die es seit einigen Jahren gibt, gab es immer eine große Diskrepanz zwischen künstlichen Tests und der tatsächlichen Wirksamkeit. Die Anbieter selbst sind sich seit langem bewusst, dass ihre Kunden sowohl Sicherheit als auch Schulungen für ihre Produkte benötigen, und sie haben sich natürlich zum Ziel gesetzt, ihre Lösungen in Situationen zu präsentieren, die ihren eigenen Stärken am besten entsprechen.
Was MITRE auf den Tisch bringt, ist einzigartig. Erstens liefert die Bewertung unabhängige, unparteiische und offene Testkriterien und -ergebnisse. Wichtig ist, dass der Test nicht darauf abzielt, die Produkte der Anbieter gegeneinander zu bewerten oder zu beurteilen. Das Ziel ist es, zu zeigen, wie das Produkt auf bestimmte Phasen eines Angriffs reagiert. Dies hilft Unternehmensanwendern zu verstehen, wie sich das Produkt, das sie eingeführt haben oder dessen Einführung sie in Betracht ziehen, in der Praxis wahrscheinlich verhalten wird.
Zweitens kommt sie, mit einigen Einschränkungen, auf die wir gleich noch eingehen werden, der realen Erfahrung so nahe wie keine andere derzeit verfügbare Methode. Durch die Verknüpfung beobachteter, in der Praxis vorkommender TTPs und deren Anwendung in Phasen, die das Verhalten eines gesamten Angriffszyklus nachahmen, erhalten Verbraucher einen weitaus umfassenderen Einblick in die Leistungsfähigkeit eines Produkts, als dies durch Tests mit einer Sammlung bekannter und unbekannter Malware-Beispiele möglich wäre.
Was ist die Geschichte der MITRE ATT&CK Enterprise Evaluations?
Die MITRE Engenuity ATT&CK-Evaluierungen begannen erstmals im Jahr 2018. MITRE Engenuity unterhält eine Wissensdatenbank mit bekannten fortgeschrittenen Bedrohungsgruppen und wählt jedes Jahr eine oder mehrere gegnerische Gruppen aus, die für Evaluierungstests emuliert werden sollen. Detaillierte Ergebnisse der aktuellen und früheren Bewertungen finden Sie auf der MITRE Engenuity ATT&CK-Bewertungsteilnehmer-Vergleichstool.
APT 3 (2018)
APT3 ist eine in China ansässige Bedrohungsgruppe, die erstmals 2010 aktiv wurde und mit dem chinesischen Ministerium für Staatssicherheit (Chinas Geheimdienst) in Verbindung steht. APT3 ist unter verschiedenen Namen bekannt, darunter Gothic Panda, Pirpi, UPS Team und Buckeye, und wurde mit Angriffen in den Bereichen Luft- und Raumfahrt, Verteidigung, Hochtechnologie, Telekommunikation und Transport in Verbindung gebracht.
Das Ziel von APT3 ist es, wichtige Informationen von privaten Organisationen oder Regierungen zu stehlen und damit politische, wirtschaftliche oder militärische Ziele Chinas zu erreichen. Während sie ursprünglich US-amerikanische Unternehmen ins Visier nahmen, hat sich ihr Fokus nun auf politische Oppositionsgruppen in Hongkong verlagert.
Der APT3-Testprozess wurde in zwei Szenarien unterteilt – das erste unter Verwendung von CobaltStrike und das zweite mit PowerShell Empire. Das Angriffsszenario umfasste den folgenden Ablauf:
- Einrichtung von Befehl und Kontrolle
- Vorbereitung der Tools
- Anfängliche Kompromittierung
- Anfängliche Erkundung
- Zugriff erweitern
- Persistenz herstellen
- Diebstahl geistigen Eigentums
APT29 (2019)
APT29 ist eine in Russland ansässige Bedrohungsgruppe, die erstmals um 2008 aktiv wurde und dem russischen Auslandsgeheimdienst (SVR) zugeschrieben wird. APT29 ist unter verschiedenen Namen bekannt, darunter Cozy Bear, The Dukes, StellarParticle und Dark Halo, und wird mit Angriffen auf europäische und NATO-Mitgliedsländer sowie Thinktanks in Verbindung gebracht.
Cozy Bear ist vor allem für den Hack des Democratic National Committee im Jahr 2015 und die anschließende Wahlbeeinflussung über soziale Medien bekannt Botnets. Die Motivation von APT29 sind souveräne Staaten und Regierungen, die gegensätzliche politische, wirtschaftliche und militärische APT29 ist eine hochentwickelte und gut finanzierte Gruppe, die für ihre heimlichen und maßgeschneiderten Malware bekannt ist.
Der APT29-Testprozess wurde in zwei Szenarien unterteilt – Das erste verwendete eine breit angelegte "Smash-and-Grab"-Technik (in Anlehnung an die groß angelegten Spear-Phishing-Kampagnen) und das zweite verwendete eine gezielte "Low and Slow"-Technik. Das Angriffsszenario bestand aus dem folgenden Ablauf:
- Einrichtung von Befehl und Kontrolle
- Vorbereitung der Tools
- Gezielte anfängliche Kompromittierung oder breite anfängliche Kompromittierung (Smash and Grab)
- Stealth-Toolkit einsetzen
- Stealth-Informationsbeschaffung
- Operative Bereinigung
Carbanak und FIN7 (2020)
Carbanak und FIN7 sind mit Russland verbundene Gegner, die beide die Carbanak-Malware verwenden, aber als separate Bedrohungsgruppen verfolgt werden. Carbanak wurde erstmals 2014 entdeckt und zielt in erster Linie auf Bankennetzwerke und Finanzinstitute in den USA, Deutschland, China und der Ukraine ab.
Carbanak soll über 900 Millionen Dollar von Banken und Tausenden von Privatkunden gestohlen haben. FIN7 wurde erstmals Mitte 2015 entdeckt und zielt auf den Einzelhandel, die Gastronomie und das Gastgewerbe in den USA ab. FIN7 behauptet, über 1 Milliarde US-Dollar von seinen Opfern gestohlen zu haben.
Der Testprozess für Carbanak/FIN7 wurde in zwei Szenarien unterteilt – das erste zielte auf ein Finanzinstitut ab, das zweite auf einen Hotelmanager. Das Angriffsszenario umfasste den folgenden Ablauf:
- Einrichtung von Befehls- und Kontrollsystemen
- Vorbereitung der Tools
- Gezielte erste Kompromittierung
- Erweiterung des Zugriffs
- Etablierung der Persistenz
- Illegale Geldüberweisungen oder Diebstahl von Hotelzahlungsinformationen
Was ist neu in der MITRE ATT&CK 2021-Bewertung?
Die im April 2021 veröffentlichten Ergebnisse konzentrieren sich auf die Nachahmung der Finanzbedrohungsgruppen Carbanak und FIN7.
Sowohl Carbanak als auch FIN7 haben eine gut dokumentierte Geschichte weitreichender Auswirkungen. Carbanak wird der Diebstahl von insgesamt 900 Millionen US-Dollar von Banken und mehr als tausend Privatkunden zugeschrieben. FIN7 soll für den Diebstahl von mehr als 15 Millionen Kreditkartendaten von Kunden aus aller Welt verantwortlich sein.
Das Hauptziel ihrer böswilligen Aktivitäten ist es, finanzielle Vermögenswerte von Unternehmen zu stehlen, wie z. B. Debitkarteninformationen, oder über die Computer von Mitarbeitern der Finanzabteilung Zugriff auf Finanzdaten zu erhalten, um Überweisungen auf Offshore-Konten durchzuführen.
Die ATT&CK-Bewertungen 2021 führten außerdem zwei wichtige Neuerungen ein: Tests in Linux-Umgebungen sowie die Hinzufügung von Schutz-Tests. MITRE Engenuity veröffentlichte außerdem den ATT&CK Navigator veröffentlicht, ein Tool zum Vergleichen und Verstehen der relativen Leistung von Anbietern in einer bestimmten ATT&CK-Bewertung.
MITRE ATT&CK Tools und Ressourcen
MITRE Engenuity veröffentlicht nur die Rohdaten der Bewertungen. Die Interpretation der Daten und das Ziehen von Schlussfolgerungen obliegt dem Leser. Das SentinelOne-Team hat ein Whitepaper bereitgestellt MITRE ATT&CK Evaluation – Carbanak and Fin7 zur Verfügung gestellt, um das Verständnis der Ergebnisse zu erleichtern.
Möchten Sie mehr erfahren? SentinelOne schützt Ihr Unternehmen proaktiv in jeder Phase des Bedrohungszyklus.
"FAQs zum MITRE ATT&CK Framework
Das MITRE ATT&CK Framework ist eine öffentlich zugängliche Wissensdatenbank über Taktiken, Techniken und Vorgehensweisen von Angreifern aus der Praxis. Sicherheitsteams nutzen es, um das Vorgehen von Gegnern zu verstehen, Schwachstellen zu erkennen und ihre Verteidigung zu verbessern. Das Framework bildet jede Phase eines Angriffs ab, vom ersten Zugriff bis zur Datenexfiltration.
Die Techniken im MITRE ATT&CK Framework beschreiben, wie Angreifer Zugriff erlangen, sich lateral bewegen, Berechtigungen ausweiten, der Erkennung entgehen, Daten sammeln und mehr. Beispiele sind Phishing, Credential Dumping, Command and Control sowie Methoden zur Aufrechterhaltung des Zugriffs. Zu jeder Technik gibt es Details dazu, wie sie eingesetzt wird und welche Werkzeuge Angreifer bevorzugen.
NIST stellt Standards und Leitlinien für Sicherheitskontrollen, Risikomanagement und Compliance bereit.
MITRE ATT&CK ist eine taktische Matrix, die sich auf das Verhalten realer Angreifer konzentriert. Während NIST die Regeln festlegt, zeigt MITRE ATT&CK, was Angreifer tatsächlich tun und wie Sie sie erkennen.
Das Hauptziel ist, dass Unternehmen das Verhalten von Angreifern verstehen und vorhersehen. Das Framework zeigt die Schritte realer Angriffe auf. So lassen sich Bedrohungen leichter erkennen und stoppen, bevor sie kritische Systeme erreichen. Sicherheitsteams nutzen es, um ihre Strategien für Erkennung, Reaktion auf Sicherheitsvorfälle und Verteidigung zu verbessern.
Mit MITRE ATT&CK können Sie Ihre bestehenden Schutzmaßnahmen gegen reale Bedrohungen testen. Sie erkennen Lücken, erfassen die Abdeckung Ihrer Erkennung und priorisieren Verbesserungen. Sicherheitsteams erhalten einen klaren Überblick darüber, wie Angreifer vorgehen und welche Sicherheitskontrollen angepasst oder ergänzt werden müssen, um ihnen zu begegnen.
Das Framework zeigt Ihnen, welche Angriffstechniken Ihre Schutzmaßnahmen erkennen und welche nicht. Indem Sie Alerts den ATT&CK-Techniken zuordnen, können Sie Sicherheitslücken schließen, Investitionen priorisieren und schneller auf Sicherheitsvorfälle reagieren. Es bietet Ihnen einen strukturierten Ansatz, um Ihre Sicherheitslage zu bewerten und zu verbessern.
Ordnen Sie zunächst Ihre Sicherheits-Alerts und Sicherheitsvorfälle den ATT&CK-Techniken zu. Nutzen Sie das Framework, um Lücken zu bewerten und die Überwachung zu verbessern. Sie können Simulationen durchführen, gezielt nach bestimmten Taktiken suchen und Ihre Schutzmaßnahmen anpassen.
Schulen Sie Ihre Mitarbeitenden zum Verhalten von Angreifern. Nutzen Sie das Framework, um die Entwicklung von Bedrohungen zu verfolgen und Veränderungen frühzeitig oder während ihres Auftretens zu erkennen.
MITRE ATT&CK Evaluations testen Sicherheitsprodukte anhand des Verhaltens realer Angreifer. Anbieter werden danach bewertet, wie gut ihre Produkte bekannte Techniken erkennen und darauf reagieren. Unternehmen nutzen die Ergebnisse, um Sicherheitsanwendungen für reale Bedrohungen auszuwählen und mögliche Lücken bei der Erkennung zu identifizieren.
Mehr erfahren über Threat Intelligence



Bereit, Ihre Sicherheitsabläufe zu revolutionieren?
Erfahren Sie, wie SentinelOne AI SIEM Ihr SOC in ein autonomes Kraftzentrum verwandeln kann. Kontaktieren Sie uns noch heute für eine personalisierte Demo und erleben Sie die Zukunft der Sicherheit in Aktion.
