
クラウドセキュリティの6つの種類
クラウドセキュリティは、脅威の検出と緩和に多面的なアプローチを採用しています。IaaSからSaaSまで、クラウドセキュリティの種類にはネットワークセキュリティ、アイデンティティおよびアクセス管理、データ暗号化、コンプライアンス監視が含まれ、クラウド資産をサイバー脅威やコンプライアンスリスクから保護します。

今日のアジャイルな世界において、企業がクラウドインフラストラクチャに依存してデータを保存・管理する中、これらのクラウド環境のセキュリティ確保は極めて重要な課題となっています。クラウドセキュリティは、ユーザーデータ、クラウドベースのアプリケーション、クラウドベースのインフラストラクチャを保護するための幅広い戦略や対策を指します。脅威への対応から規制遵守の確保まで、強固なクラウドセキュリティを備えることは、貴重な情報を守り、組織の円滑な運用を維持する上で不可欠です。
本ガイドでは、組織がクラウド上のリソースを防御するために活用できるさまざまなクラウドセキュリティの種類について解説します。これらの異なるクラウドセキュリティの種類を理解することで、組織はより優れた防御戦略を構築し、デジタル資産を潜在的な脅威から保護できます。
クラウドセキュリティとは?
クラウドセキュリティは、クラウド上のシステム、データ、インフラストラクチャの保護を目的としたポリシー、コントロール、手順、テクノロジーを包括します。これらのセキュリティ対策は、侵害からの保護と規制遵守の支援を目的として実装されます。さらに、個々のユーザーやデバイスに対する認証ルールの確立や、顧客のプライバシー保護も担います。
クラウドセキュリティは、データ転送の保護からユーザーアクセス権限の厳格な管理まで、幅広い活動を網羅します。データ侵害、システムの脆弱性、ハッキングインシデント、ベンダーリスク管理への対応策も含まれます。
強固なクラウドセキュリティの実現には、適切なツールの導入と、クラウドコンピューティングに内在する絶えず変化する脅威状況を考慮した戦略の策定が求められます。以降のセクションでは、多様なクラウドセキュリティの種類とその特徴について解説し、クラウド環境における機能と利点に関する知識を深めます。
クラウドセキュリティの重要な構成要素
クラウドセキュリティは、安全で保護された環境を構築するために調和して機能するさまざまな重要要素で構成されています。以下の要素が重要な役割を果たします。
#1 データプライバシーとコンプライアンスの保護
この側面では、機密性の高い情報を不正アクセスや潜在的なデータ侵害から守るための対策を実施します。データ暗号化、トークナイゼーション、効果的な鍵管理の実践が含まれます。さらに、GDPRやHIPAAなどの組織が定める規制基準を遵守し、包括的なデータ保護を確保することが求められます。
#2 アイデンティティ認証とアクセス制御の確保
アイデンティティ認証とアクセス制御は、システム内の特定リソースに対して認可された人物のみがアクセスできることを確認することを目的としています。認証にはパスワードから二要素認証(2FA)や生体認証など高度な手法までさまざまな方法が用いられます。また、ユーザーのアイデンティティ管理、アクセス権限の決定、活動の継続的な監視もこの要素に含まれます。
#3 脅威の検知と対応の実施
この部分では、侵入検知システム(IDS)や侵入防止システム(IPS)などのツールを用いて、クラウド基盤内の潜在的な脅威や悪意のある活動を特定します。検知後は、影響を受けたシステムの隔離、攻撃への対抗措置の展開、侵害やネットワーク侵入からの復旧など、適切な対応が求められます。
#4 ネットワークセキュリティの維持
クラウド環境におけるネットワークセキュリティは、ネットワークインフラ全体の完全性と、認可された主体による利用可能性の防御に重点を置きます。プライベートクラウド、パブリッククラウド、ハイブリッド構成間の接続を保護し、ネットワークベースの攻撃に関連するリスクを軽減します。また、基盤となるネットワークインフラ自体も、潜在的な脆弱性から適切に保護する必要があります。
#5 強固なセキュリティ設定の策定
安全な設定の実装は、ソフトウェア、ハードウェア、仮想マシン、APIなどクラウドプラットフォームの各要素を、脆弱性を効果的に減らし攻撃対象領域を最小化する形で構成することを指します。仮想マシンのハードニング、APIの保護、堅牢なファイアウォールの設定などが含まれます。

CNAPPマーケットガイド
このガートナーマーケットガイドのクラウドネイティブアプリケーション保護プラットフォームで、CNAPP市場の現状に関する主要な洞察を得てください。
クラウドセキュリティの6つの種類
以下はクラウドセキュリティの6つの種類です。
- Infrastructure as a Service(IaaS)セキュリティ
- Platform as a Service(PaaS)セキュリティ
- Software as a Service(SaaS)セキュリティ
- ファイアウォールセキュリティ
- ハイブリッドクラウドセキュリティ
#1 Infrastructure as a Service(IaaS)セキュリティ
Infrastructure as a Service、略してIaaSは、クラウドコンピューティングでよく知られる用語です。このモデルでは、企業はストレージ、ハードウェア、サーバー、ネットワーク機器など、業務を支える基本的な設備をリースします。
IaaSの領域では、セキュリティは一方の当事者だけの責任ではありません。むしろ、共有責任モデルとなります。サービスプロバイダーは基盤インフラのセキュリティを担い、物理的なセキュリティ、サーバーハードウェア、仮想化レイヤーを保護します。一方、クライアント組織は、IaaSプラットフォーム上の自社のオペレーティングシステム、アプリケーション、データ、ネットワークトラフィックのセキュリティを担当します。
IaaS向けのセキュリティ対策には、アクセス制御、ネットワークファイアウォール、暗号化、侵入検知システムなどが含まれます。
#2 Platform as a Service(PaaS)セキュリティ
Platform as a Service、略してPaaSは、クラウドコンピューティング分野のもう一つのモデルです。このモデルは、アプリケーションの開発、管理、提供をサポートするプラットフォームと環境をユーザーに提供します。代表的な例として、Google App Engine、AWS Elastic Beanstalk、Microsoft Azureなどがあります。
IaaSと同様に、PaaSのセキュリティも共有責任モデルに基づきます。クラウドサービスプロバイダーは、プラットフォーム、基盤インフラ、オペレーティングシステム、バックエンドサービスのセキュリティを担当し、顧客はPaaS上で開発・展開するアプリケーションや、それらが処理・保存するデータのセキュリティを担います。
PaaSのセキュリティ対策には、安全なコーディングの実践、アプリケーションセキュリティテスト、アプリケーションレベルでのアクセス制御などが含まれます。
#3 Software as a Service(SaaS)セキュリティ
Software as a Service、通称SaaSは、サービスプロバイダーがアプリケーションをホストし、インターネット経由で顧客に提供するクラウドコンピューティングモデルです。Google Workspace、Salesforce、Microsoft 365などがよく知られています。
SaaSでは、サービスプロバイダーがインフラ、プラットフォーム、ソフトウェアアプリケーションのセキュリティを主に担います。多くの場合、データ暗号化やユーザー認証などの組み込みセキュリティ機能も提供されます。顧客側の役割は、データの管理や適切なユーザーアクセス制御の実施です。
#4 ファイアウォールセキュリティ
ファイアウォールセキュリティは、ネットワークトラフィックを監視・管理し、事前に設定された安全規則に従って入出力の活動を制御する監視システムとして機能します。これらのファイアウォールは、安全な内部システムと、インターネットなどの潜在的に危険な外部ネットワークとの間に保護層を形成します。
クラウドプラットフォームでは、クラウドサービスやサードパーティ製の専用クラウドファイアウォールを利用することで、セキュリティを強化できます。これらのファイアウォールは、アクセス制御、侵入検知、仮想プライベートネットワーク(VPN)のサポートなど、追加機能を備えていることが多いです。
#5 ハイブリッドクラウドセキュリティ
ハイブリッドクラウドセキュリティは、ハイブリッドおよびマルチクラウド戦略の活用を指します。これにより、組織はプライベートクラウドとパブリッククラウドのリソースを組み合わせて利用できます。ハイブリッドクラウドはベンダーロックインを回避し、特定のニーズに最適化しつつ、機密データやワークロードの制御とセキュリティを維持します。必要に応じてスケールアップ・ダウンやパブリッククラウドリソースの活用が可能です。
プライベートクラウド上で稼働するプロジェクトが追加リソースを必要とする場合、パブリッククラウドのリソースを利用し、追加コストを抑えつつ運用を継続できます。また、ハイブリッドクラウドセキュリティはマルチクラウドセキュリティでもあります。
自社に適したクラウドセキュリティの選択
自社に適したクラウドセキュリティの形態を選択することは非常に重要であり、さまざまな要素に依存します。意思決定を支援する主な検討事項は以下の通りです。
1. ビジネス要件の把握
各企業には固有のニーズや要件があります。保護すべきデータ、利用しているクラウドサービス(IaaS、PaaS、SaaS)、必須の規制やコンプライアンス要件を把握しましょう。これらの要件がセキュリティへのアプローチを決定づけます。
2. クラウド環境の評価
クラウド環境ごとに必要なセキュリティ戦略は異なります。たとえば、ハイブリッドクラウドを利用する場合は、パブリッククラウドとプライベートクラウドの両方にシームレスに統合できるセキュリティ対策が必要です。複数のクラウドを利用している場合は、さまざまな環境間でのデータ保護やアクセス管理が重要となります。
3. 取り扱うデータの種類を考慮
データの機密性や性質は、セキュリティ計画の指針となります。たとえば、機密性の高い顧客情報を扱う場合は、データ損失防止のための強力な戦略が必要です。また、医療や金融など規制の厳しい業界で運用する場合は、コンプライアンス管理のための高度なツールが求められることがあります。
4. チームの能力評価
クラウドセキュリティの選択にあたっては、チームの技術的専門性も考慮しましょう。中には導入や運用に専門的なスキルを要するソリューションもあります。社内に十分なスキルがない場合は、マネージドセキュリティサービスの利用や、専門サポートを提供するソリューションの選択を検討する必要があります。
5. ベンダー評価
クラウドセキュリティソリューションを選定する際は、候補となるベンダーの評判、信頼性、実績を考慮しましょう。堅牢なセキュリティ機能を提供し、システム保護への強いコミットメントを示すベンダーを選ぶことが重要です。また、情報セキュリティ分野での実績も重要な評価ポイントとなります。
CNAPPバイヤーズ・ガイド
お客様の組織に最適なクラウドネイティブ・アプリケーション保護プラットフォームを見つけるために必要なすべての情報をご覧ください。
SentinelOneによるクラウドセキュリティ強化
SentinelOneは、ハイブリッドおよびマルチクラウド環境向けに設計された高度な自律型AI駆動型サイバーセキュリティプラットフォームです。この包括的なソリューションは、クラウドセキュリティを強化するさまざまな機能を提供します。
- クラウド設定ミスの徹底検出
SentinelOneは、クラウドリソースや資産の脆弱性や弱点を特定し、通知できます。2,100以上の組み込み設定チェックを実行し、設定ドリフトを検出して効果的に対処します。
複数のデータベースから情報を取得し、広範なカバレッジを実現します。さらに、SentinelOneのコンプライアンスダッシュボードにより、環境内のコンプライアンス状況や関連課題を常に把握でき、潜在的なセキュリティ侵害を未然に防ぐことが可能です。
- 強力な脆弱性管理
SentinelOne Singularity Cloud Securityを利用することで、既知のCommon Vulnerabilities and Exposures(CVE)を持つリソースの特定が容易になります。また、ゼロデイ脆弱性の評価や、エージェントレスでの仮想マシン(VM)スキャンも実施し、データ侵害リスクの最小化とクラウドセキュリティの強化を実現します。SentinelOneはNetApp向けの高度な脅威保護や、Amazon S3ストレージバケットの保護にも対応しています。
- オフェンシブセキュリティエンジン
SentinelOneのオフェンシブセキュリティエンジン機能により、システムのセキュリティ防御を包括的にテストする模擬攻撃が可能です。これにより、セキュリティチームは潜在的な攻撃経路に関する知見を得て、事前対策を講じることができます。さらに、リソース間の設定ミスの可視化や、ラテラルムーブメント経路・影響範囲の表示も可能です。SentinelOneは、検証済みのエクスプロイト経路を提供し、攻撃シミュレーションを実施して隠れた弱点を明らかにします。
- クラウド認証情報漏洩への効率的な対策
SentinelOneは、IAMキー、Cloud SQL情報、サービスアカウントなど、パブリックリポジトリで発見されたクラウド認証情報のリアルタイム検出を提供します。誤検知を防ぐため、報告前にシークレットの検証も可能です。さらに、GitHub、GitLab、Bitbucket Cloudなどの主要なコードリポジトリとシームレスに統合し、機密情報を含むコミットやプルリクエストをブロックするポリシーの定義が可能です。
- Active Directory(AD)保護
既存のデータガバナンスソリューションとデータやSOARアクションを統合できます。SentinelOneのインテリジェント技術は、Active Directory攻撃、ファイルレス攻撃、ランサムウェア、マルウェアをブロックし、フィッシングやアカウント乗っ取りから組織を保護します。内部脅威を排除し、SentinelOne Singularity Cloudはすべてのエンドポイント、アイデンティティ、プライベートクラウドプラットフォームを保護します。
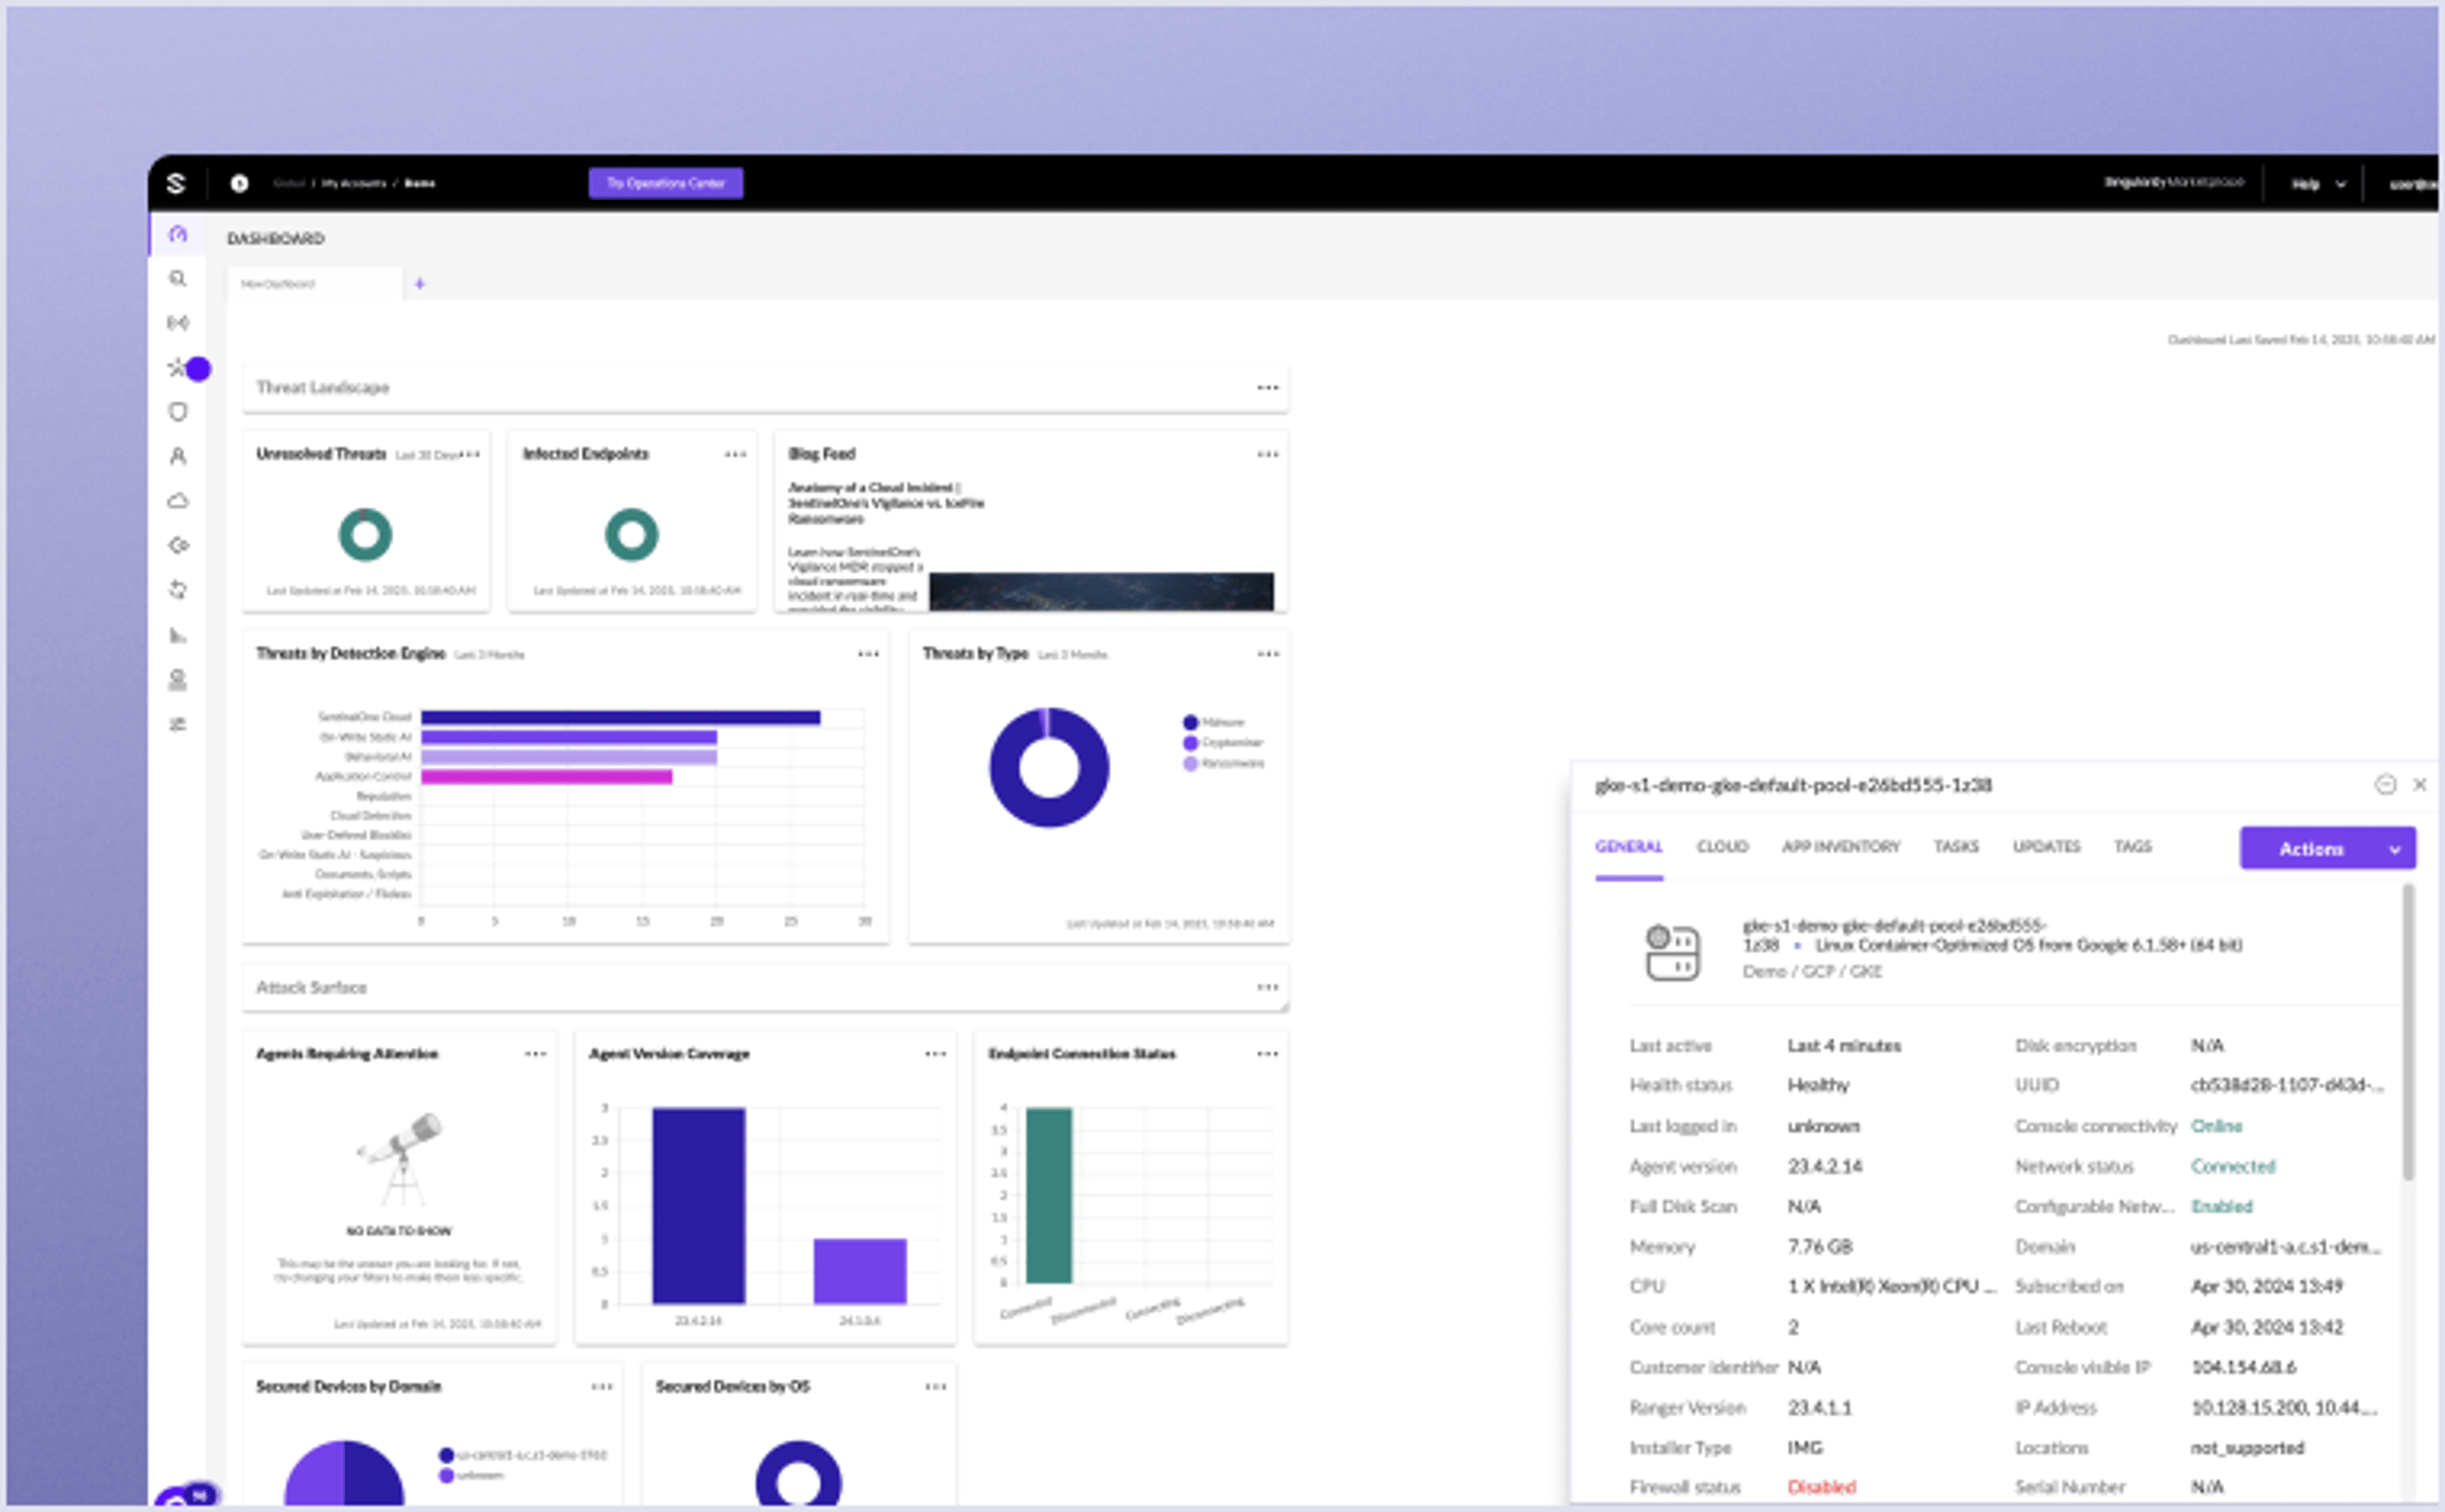
サーバー、VM、コンテナ向けのAI搭載クラウドワークロード保護(CWPP)。実行時の脅威をリアルタイムで検知・阻止します。
まとめ
業界がますますクラウドへ移行する中、さまざまなクラウドセキュリティの種類を正しく理解し、データ、アプリケーション、インフラストラクチャを潜在的な脅威から守ることが重要です。ネットワークセキュリティからデータ損失防止まで、各種クラウドセキュリティは包括的なクラウドセキュリティ戦略の中で重要な役割を担います。
自社に適したクラウドセキュリティの選択は複雑な場合があります。ビジネス要件、特有のクラウド環境、データの機密性、技術的能力、各ベンダーが提供するセキュリティ対策の範囲を十分に理解することが求められます。
SentinelOneは、さまざまなクラウド環境の多様な要件に効果的に対応するクラウドセキュリティプラットフォームを提供しています。設定ミスの検出、脆弱性管理、オフェンシブセキュリティリスクへの対応、認証情報漏洩の防止、クラウドインシデントへの迅速な対応など、強力な機能により、組織のクラウドリソース保護能力を大幅に強化します。
クラウド・セキュリティ・デモ
SentinelOne製品のエキスパートとの1対1のデモで、AIを活用したクラウドセキュリティがどのように組織を保護できるかをご覧ください。
クラウドセキュリティの種類に関するFAQ
クラウドセキュリティは6つの主要な分野にわたります。アイデンティティおよびアクセス管理(IAM)は、誰がログインできるかとその操作内容を制御します。ネットワークおよびデバイスセキュリティは、ファイアウォール、VPN、暗号化を使用して、転送中およびエンドポイント上のデータを保護します。セキュリティ監視およびアラート(例:SIEM、CSPM)は、不審な活動を監視します。
ガバナンスは、チーム全体でポリシーと標準を徹底します。災害復旧および事業継続は、必要なときにバックアップとフェイルオーバーが機能することを保証します。法的および規制コンプライアンスは、GDPR、HIPAA、PCI DSSなどの規則をカバーし、罰金を回避します。
Cloud Security Posture Managementは、IaaS、PaaS、SaaSの設定を継続的にスキャンし、ベストプラクティスのベンチマークに対する設定ミスを検出します。例えばS3バケットが公開されたりポートが開放された場合など、ドリフトが発生した際にリアルタイムでフラグを立てます。
CSPMツールは、PCIやGDPRなどの標準にコントロールをマッピングし、コンプライアンスレポートを生成するため、ギャップを把握し、監査前に是正できます。
Cloud Workload Protection Platformは、VM、コンテナ、サーバーレス機能上でエージェントやAPIを実行し、ランタイムの挙動を監視します。オンプレミスとクラウド両方のワークロードに対して、脆弱性スキャン、ランタイムエクスプロイト防止、構成チェックを強制します。
CWPPは異常なプロセスインジェクションや権限昇格を監視し、ワークロードが実行されている場所に関係なく脅威を自動的に封じ込めることができます。
Cloud Detection and Responseツールは、AWS CloudTrailやGCP Audit Logsなどのサービスから監査ログを取り込み、APIコールや構成変更のイベント履歴を構築します。分析や脅威ハンティングルールを適用し、突然のIAMポリシー変更や異常なコンソールログインなどの悪意あるパターンを検出し、アラートや自動プレイブックをトリガーして侵害されたリソースを隔離します。
Cloud Infrastructure Entitlement Managementは、クラウドアカウント全体のすべてのアイデンティティ(人またはマシン)とその権限を継続的に発見します。CIEMは過剰な権限を持つロールを評価し、権限の調整を推奨し、過剰な権限を自動的に削除できます。
必要最小限のアクセスを強制し、ドリフトをアラートすることで、CIEMはアイデンティティのスプロールやインサイダーリスクの悪用を防止します。
IAM(アイデンティティおよびアクセス管理)は、ユーザー認証(パスワード、MFA)を提供し、クラウドリソースへのアクセスを認可して、誰がサービスを読み取り、書き込み、または構成できるかを制御します。
PAM(特権アクセス管理)はIAMの上位に位置し、rootやサービスプリンシパルログインなどの特権アカウントを、セッション仲介、時間制限付き認証情報、認証情報のボールティングによって制御・監査し、不正利用を防止します。
エージェントレススキャンはインストール型ソフトウェアではなくAPIを利用するため、エージェントの展開や更新なしに新しいリソースを即座に評価できます。複数クラウドにまたがるストレージ、データベース、ネットワークルールの広範なカバレッジを提供し、エージェント関連のパフォーマンス低下や展開遅延を回避します。ドリフトやセキュリティギャップを迅速かつスケーラブルに可視化できます。
シークレットスキャンツールは、APIキー、トークン、証明書、パスワードに一致するパターンをコードリポジトリやパイプラインログで監視します。認証情報がソース管理やビルドログに混入した場合、即座にアラートを出すかコミットをブロックします。
これにより、攻撃者が本番環境にデプロイされる前にハードコードされたシークレットを発見するのを防ぎます。
IaaS(VM、ネットワーキング)には、ホストのハードニング、パッチ管理、ネットワークのマイクロセグメンテーションが求められます。PaaS(コンテナ、アプリプラットフォーム)には、ランタイム保護、イメージスキャン、構成検証が必要です。SaaSは強力なIAM、データ暗号化、ベンダー提供のコントロールに依存します。
パブリッククラウドはマルチテナントの分離に重点を置き、プライベートクラウドは物理的セキュリティやネットワーク境界制御を重視します。ハイブリッド環境では両者にまたがるポリシーの統一が必要です。
さらに詳しく見る クラウドセキュリティ



クラウドセキュリティを30分で完全評価。
SentinelOneのエキスパートとのミーティングで、マルチクラウド環境全体にわたるクラウドセキュリティ態勢を評価し、クラウド資産、設定ミス、シークレットスキャンを明らかにし、Verified Exploit Paths™でリスクの優先順位を付けます。
