検出
接触時にマルウェアとゼロデイを検出
実行前に既知および未知の脅威を捉えるStatic AI検出エンジンで、取り込み時にすべてのファイルを分析します。
アップロード時にファイルベースのマルウェア、ランサムウェア、ゼロデイを阻止
クラウドオブジェクトストア、ファイルストレージ、NAS環境をスキャン
脅威が下流のアプリケーションやユーザーに到達するのを防止
Cloud Data Security
Singularity™ Cloud Data Securityは、AIを活用したスキャン、自動スケーリングされるスループット、自動対応により、クラウドおよびネットワークのデータストア全体で、取り込み時に既知およびゼロデイ脅威を検出します。


検出
実行前に既知および未知の脅威を捉えるStatic AI検出エンジンで、取り込み時にすべてのファイルを分析します。
アップロード時にファイルベースのマルウェア、ランサムウェア、ゼロデイを阻止
クラウドオブジェクトストア、ファイルストレージ、NAS環境をスキャン
脅威が下流のアプリケーションやユーザーに到達するのを防止

パフォーマンス
取り込み量に対応する自動スケーリングとマシンスピードのパフォーマンスで、流入する数百万のファイルを処理します。
脅威のすり抜けを許すスキャンのバックログを排除
取り込み需要の増加に応じてスループットを自動的に拡張
スロットリングや追加のインフラオーバーヘッドなしでパフォーマンスを維持

対応
悪意のあるファイルを検出した瞬間に隔離し、手動作業と封じ込め時間を削減する自動隔離を実現します。
アナリストの介入なしで数秒以内に脅威を封じ込め
検出時に自動対応ワークフローをトリガー
検知から封じ込めまでの時間をほぼゼロに短縮

コンプライアンス
ファイルが存在する環境内でスキャンを実行し、データ流出の懸念を排除しながら、一般的な規制フレームワークに対応します。
AWS S3、Azure Blob、Google Cloud、NAS環境をカバー
NetApp、Dell、Hitachi、Pure Storage、ICAPプロトコルを標準でサポート
速度を犠牲にすることなく、GDPR、HIPAA、PCI DSS、GLBA、SOXへの準拠を維持

ユースケース
AIモデルとクラウドネイティブアプリケーションは、ストレージ内のデータを取り込みます。マルウェアがデータレイヤーに侵入すると、その下流のすべてが侵害されます。


結果
成功事例


"予防、検知、対応のためのSentinelOneの単一プラットフォームは、当社にとって画期的なものでした。脅威をリアルタイムで監視する一元化されたシステムを導入したことで、貴重な時間とリソースを節約できました。"
Brian Fulmer


“すべてのデータを1つのプラットフォームに集約し、迅速に分析して意思決定できるという事実は、私たちにとってまさにゲームチェンジャーです。”
Mark Carter


“以前のプロバイダーと比べると、SentinelOneは雲泥の差です。リスクの高い懸念事項を容易かつ迅速に特定し、修復できます。”
Dan Howard
SentinelOne を選ぶ理由


プラットフォーム統合
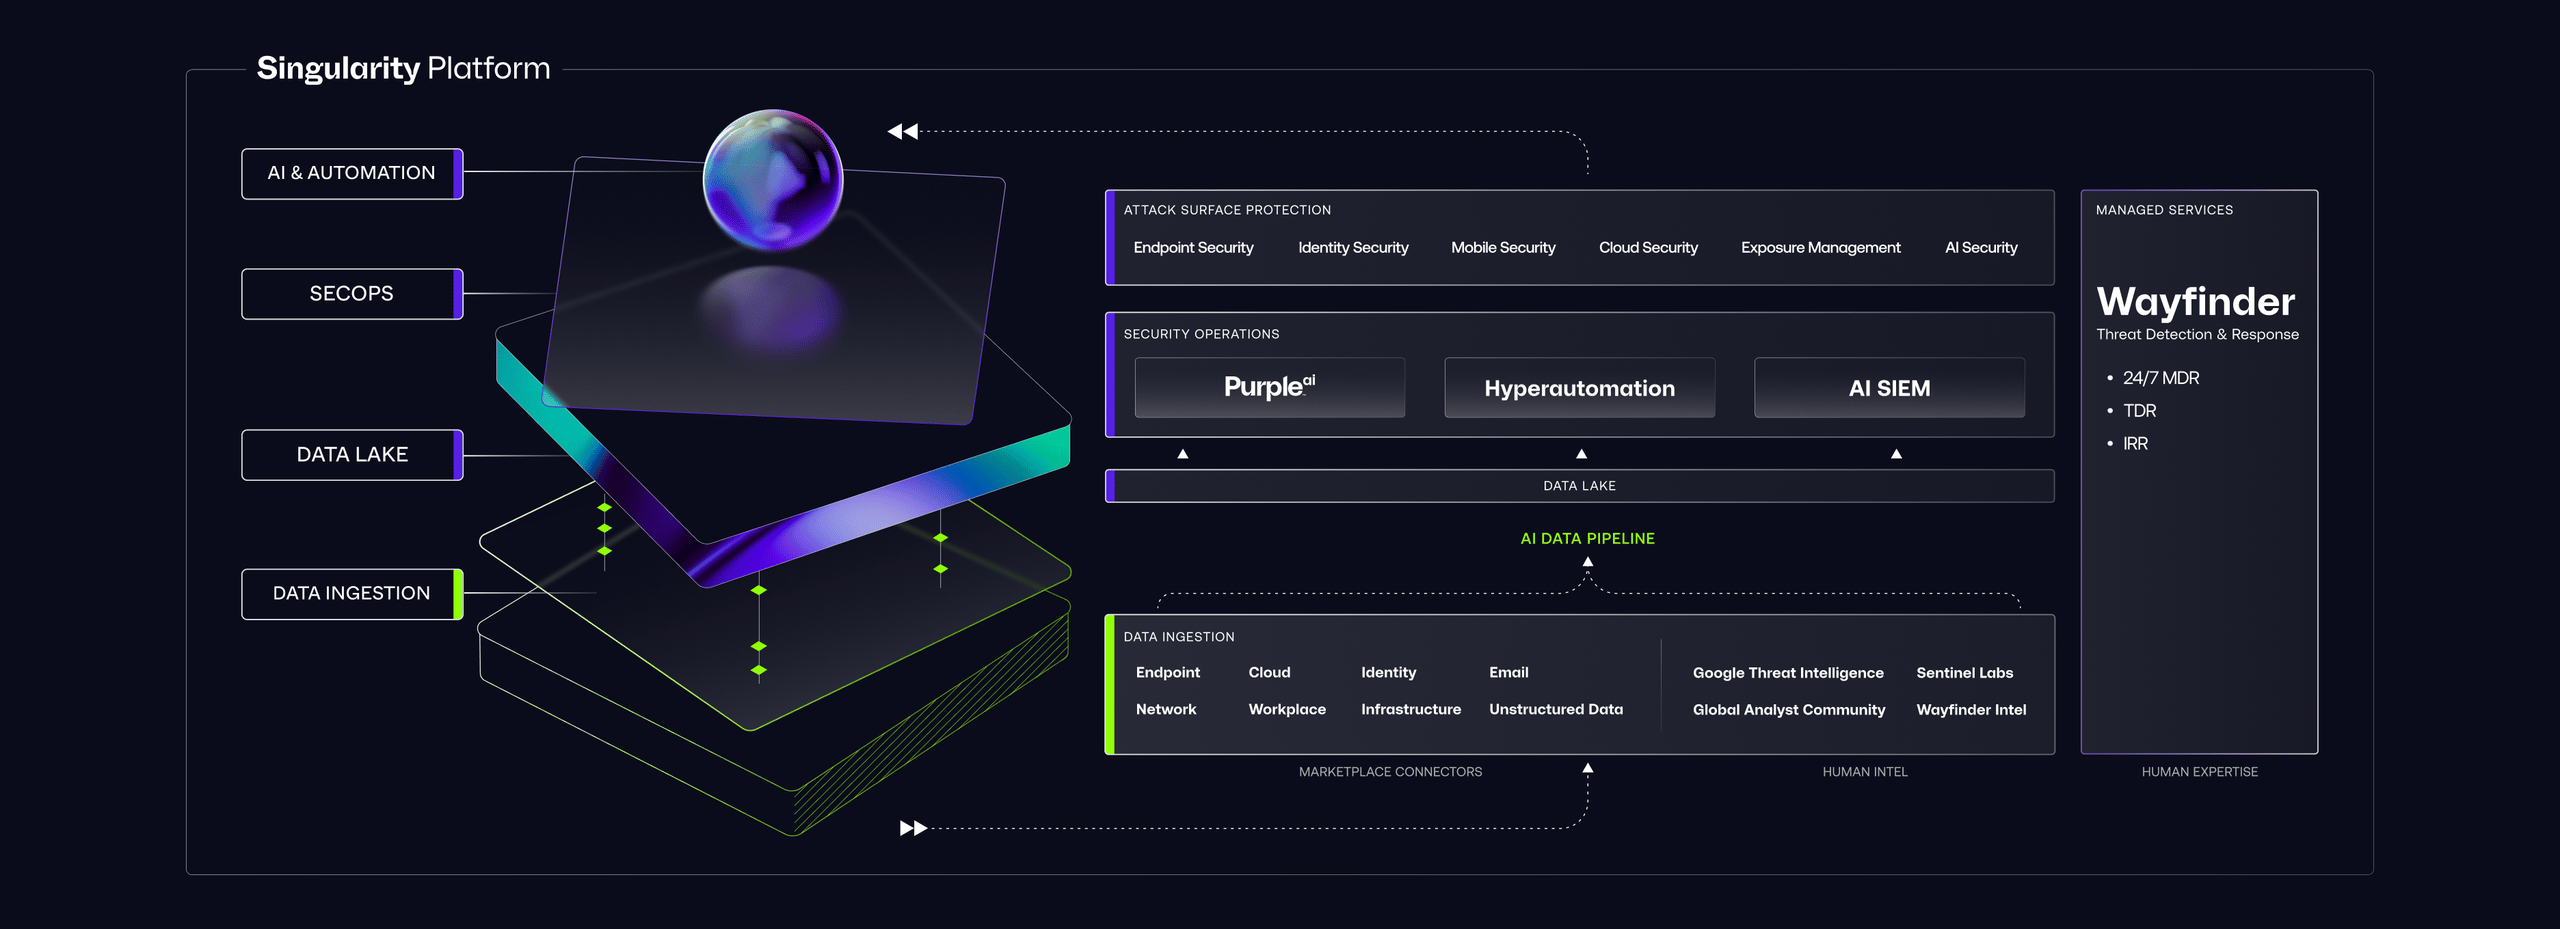
Singularity Cloud Security ポートフォリオのデータ保護レイヤー。Cloud Native Security と組み合わせることで、DSPM、ポスチャ、完全な攻撃経路マッピングを実現します。
CWSがそれらを処理するランタイム環境を防御する一方で、取り込み時にデータストアを保護します。ストレージから実行まで、包括的にカバー。
クラウドテレメトリー全体にわたる自然言語クエリにより、データストアの脅威をより迅速に調査します。アラートから回答まで数分で完了。
導入開始
Singularity Cloud Data SecurityをS3バケット、Azure Blob Storage、Google Cloud Storage、またはNAS環境に向けるだけです。ボトルネックもアーキテクチャ変更もありません。
スキャンポリシーを設定し、隔離アクションを定義し、コンプライアンス要件と運用ニーズに合わせた自動ワークフローを構成します。
新しいストレージ環境を追加し、追加のクラウドプロバイダーへ拡張し、クロスプラットフォーム調査のためにテレメトリーをData Lakeに接続します。
リソース
回答が必要ですか?
次のステップ