可視性
クラウド全体を可視化
動的なハイブリッド環境およびマルチクラウド環境全体で、クラウドおよびAIリソース、ID、態勢のインベントリを継続的に更新して維持します。
AWS、Azure、Google Cloud、Alibaba、Oracle Cloud 全体でリソースを自動的に検出
環境の進化に合わせて設定変更をリアルタイムで追跡
アカウント、リージョン、プロバイダー全体の可視性ギャップを排除
クラウドセキュリティ態勢管理
クラウドの設定ミスは、セキュリティインシデントの主な原因です。SentinelOneのCloud Security Posture Managementは、それらを数分で検出し、どれが悪用可能かを検証し、チームが優先的に対処すべき事項の修正を支援します。


可視性
動的なハイブリッド環境およびマルチクラウド環境全体で、クラウドおよびAIリソース、ID、態勢のインベントリを継続的に更新して維持します。
AWS、Azure、Google Cloud、Alibaba、Oracle Cloud 全体でリソースを自動的に検出
環境の進化に合わせて設定変更をリアルタイムで追跡
アカウント、リージョン、プロバイダー全体の可視性ギャップを排除

優先順位付け
Verified Exploit Paths™ を使用した証拠に基づく検証により、実際にリスクをもたらす設定ミスと攻撃パスにチームの注力先を絞ります。
レッドチーム方式の証拠で悪用可能性を検証
実際のリスクを精度の低い態勢アラートから切り分け
最も重要な箇所に対応を集中させることで修復を加速

コンプライアンス
カスタムポリシーのサポートとフレームワーク全体にわたる明確なコンプライアンスビューにより、2,000以上の組み込みポリシーに対して態勢を継続的に評価します。
CIS、SOC 2、NIST を含む主要フレームワークに態勢をマッピング
組織固有の要件に対応するカスタムポリシーを作成
監査対応可能なコンプライアンスレポートをオンデマンドで生成

導入
クラウド環境全体にわたってエージェントレス CSPM を数分で接続し、リソースを自動的に検出して、直ちにセキュリティ態勢の強化を開始します。
エージェント不要で AWS、Azure、Google Cloud などに接続
導入から数分以内にクラウドリソースの検出を開始
インフラの追加負荷ゼロで初日からセキュリティ態勢を強化

ユースケース
マルチクラウドおよびハイブリッド環境全体で継続的なセキュリティ態勢の可視化と悪用可能性ベースの優先順位付けを実現し、チームが重要な問題から優先的に修正できるようにします。


成果
成功事例


"調査結果を取得して理解するための、より簡単な方法ができました... そして手作業の工数を大幅に削減しました。"
Brendan Putek


"攻撃的セキュリティ機能は、他のどの製品も提供していないものです。"
Cloud Security Engineer


"SentinelOne Cloud は、他のチームとのコラボレーションにも役立っています...それにより、平均検知時間、ひいては平均対応時間の短縮にも大いに役立っています。"
Ashwath Kumar
なぜSentinelOneなのか?


プラットフォーム統合
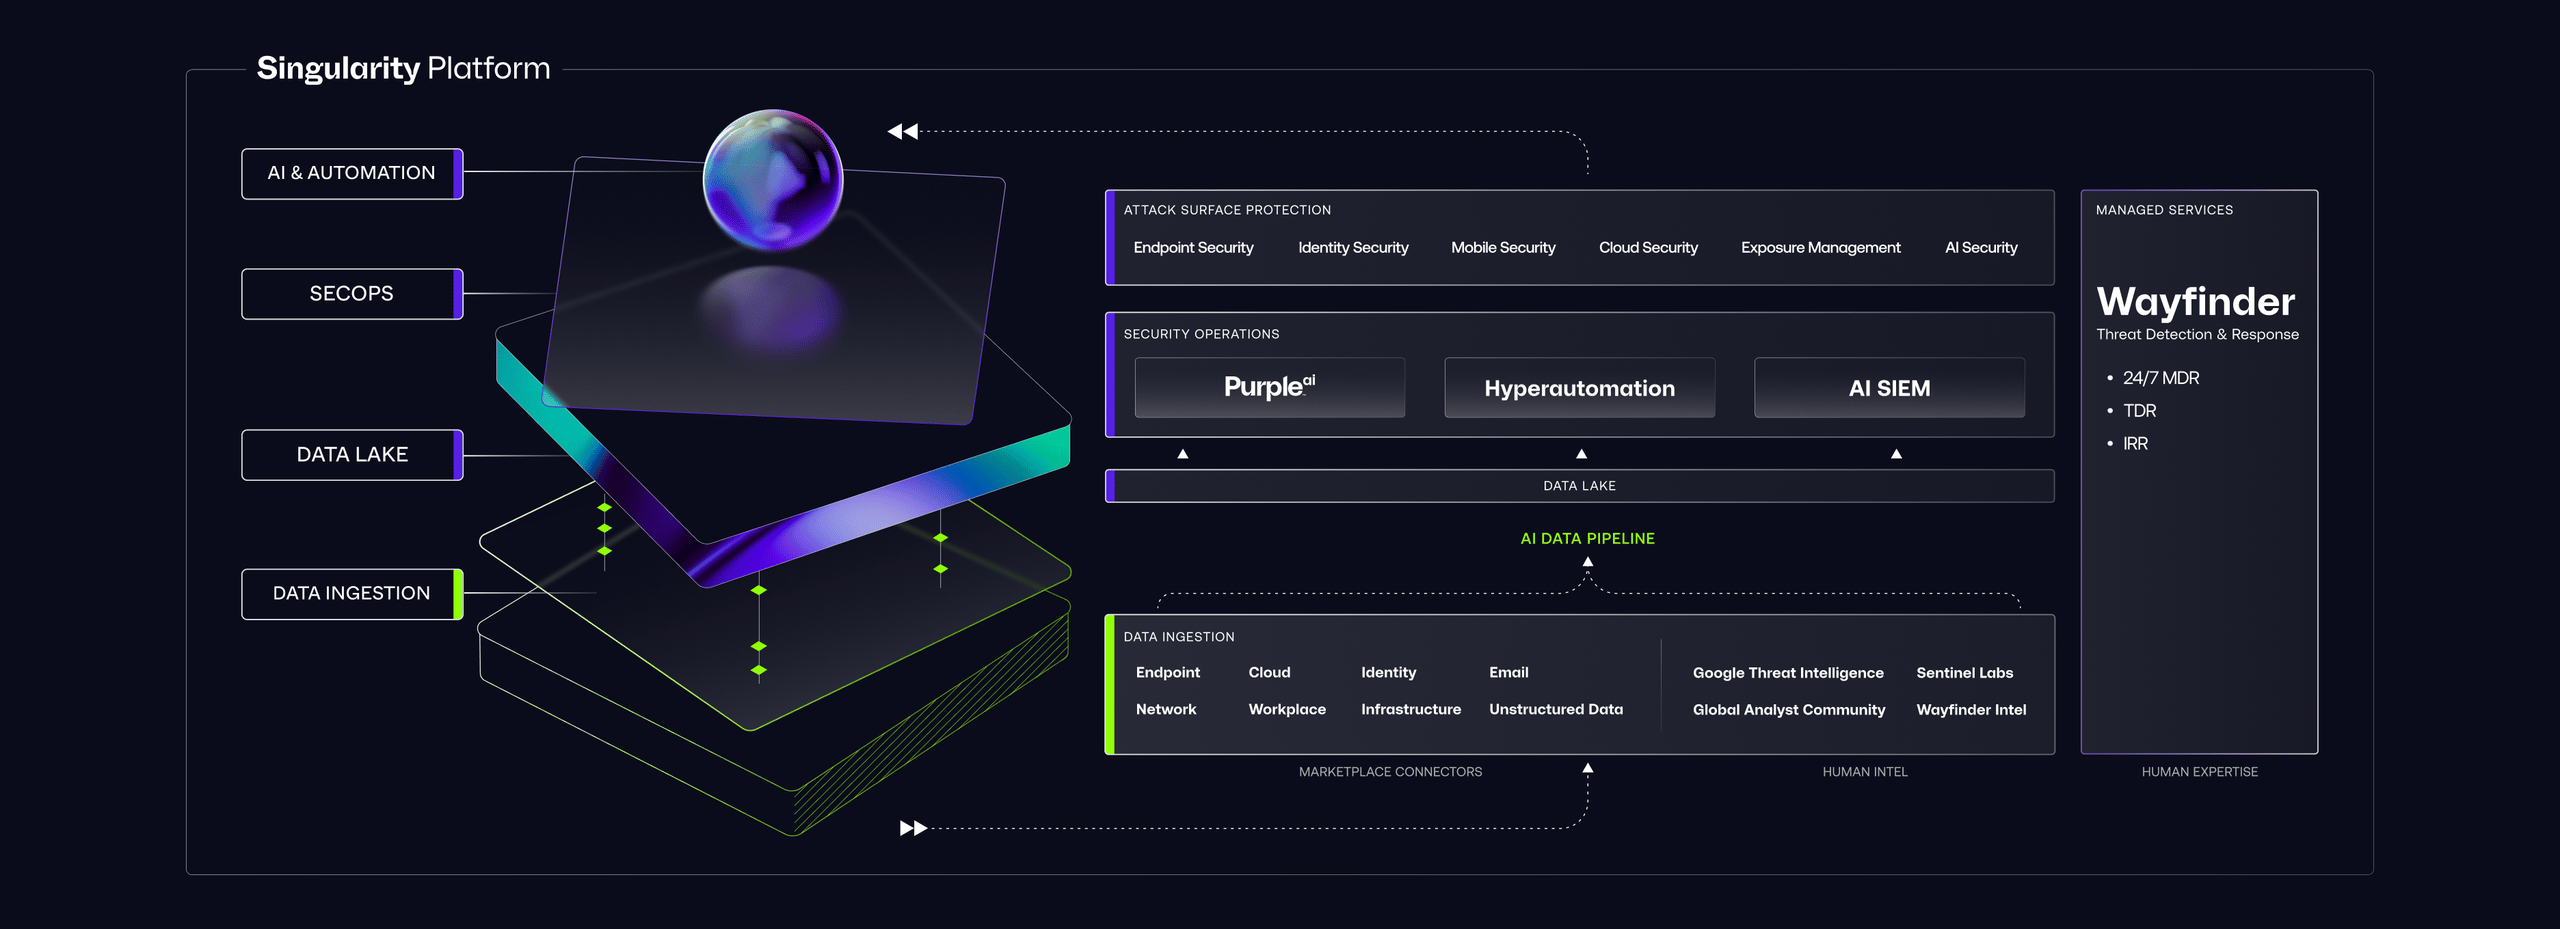
CSPMはSingularity Cloud Securityポートフォリオ内のポスチャ管理レイヤーであり、ランタイム保護、攻撃パス、データセキュリティと連携して、クラウドおよびAIスタック全体を包括的にカバーします。
Graph Explorerは、ノードとエッジのグラフモデルを使用して攻撃パスをマッピングするために、クラウドおよびAI資産、脆弱性、設定ミスの間の相互依存関係を可視化します。
ノーコードの修復ワークフローをトリガーして、手動チケットやエンジニアリングへのエスカレーションなしで設定ミスを自動的に解決します。
導入開始
エージェントレス導入により、AWS、Azure、Google Cloudのアカウントを数分で連携できます。インフラ変更は不要で、エージェントも必要ありません。
クラウドリソースを自動的に検出し、2,000件超のポリシーに照らして設定ミスを評価し、証拠を使用して悪用可能な露出を優先することで、即時の価値を示します。
ポスチャ管理から、Singularity Cloud Securityポートフォリオ全体にわたるランタイム保護、攻撃パス分析、データセキュリティへと拡張します。
リソース
回答が必要ですか?
次のステップ