
Dockerコンテナセキュリティとは何ですか?
Dockerの堅牢なセキュリティ機能(ネットワークポリシー、シークレット管理、イメージスキャンなど)を活用し、アプリケーションを脆弱性、不正アクセス、データ侵害から保護し、安全かつコンプライアンスに準拠したコンテナ環境を実現します。

コンテナは、さまざまなプロジェクトの構築に世界中で利用されており、高速、柔軟、スケーラブルであるため非常に便利です。Dockerのプラットフォームはクラウドワークロードに可搬性を追加し、オープンソースであり、開発者がさまざまな環境でアプリケーションを管理できるようにします。Dockerは、ビジネス要件に応じてアプリケーションのスケールアップやスケールダウンを容易にし、非常にダイナミックです。ハイパーバイザー型仮想マシンのコスト効率の高い代替手段であり、企業がサーバーリソースをより有効活用してビジネス目標を達成することを可能にします。
Dockerのセキュリティはクライアントサーバーアーキテクチャに従い、DockerクライアントはUNIXソケットやネットワークインターフェースを介してREST APIと通信します。Dockerのセキュリティには、Dockerfile、Dockerデーモン、コンテナランタイム、ベースイメージなどの側面が含まれ、最適なデータプライバシーとアプリケーションパフォーマンスのためにすべてを保護する必要があります。
本ブログでは、Dockerコンテナのセキュリティについて解説し、Dockerコンテナを保護する方法や、主要なDockerコンテナセキュリティツールについて取り上げます。
Dockerとは?
Dockerは、開発者がアプリケーションを迅速に構築・展開するために設計されたソフトウェアプラットフォームです。Dockerはコンテナを利用してパッケージ化し、システムツール、ライブラリ、ツール、ランタイムなどすべてを含みます。Dockerはアプリケーション開発を加速し、容易にスケーラブルにします。多くのフォーチュン500企業がアプリケーションをコンテナ化し、さまざまなツールや独自機能を活用してアプリ開発を共有・保護しています。
コンテナセキュリティとは?
Dockerコンテナイメージは軽量で、スタンドアロン、スケーラブルであり、どこでも実行可能な実行コンポーネントを持ちます。コンテナは自己完結型パッケージであり、OSカーネルとアクセスを共有するため、VMよりも軽量です。コンテナ化された環境はダイナミックであり、コンテナセキュリティには自動化が求められます。コンテナイメージ、ホストマシン、コンテナランタイム、ビルドパイプラインの保護が不可欠です。
コンテナセキュリティはDockerセキュリティの重要な要素であり、Dockerコンテナおよびそのコンポーネントを保護するプロセスです。セキュリティツールとポリシーを組み合わせて潜在的なリスクを特定し、効果的に対処します。
Dockerの仕組み
Dockerはコードの標準化を行い、コンテナを実行・展開するためのオペレーティングシステムを提供します。Dockerは事実上の業界標準であり、DevOpsコミュニティで急速に普及しているコンテナオーケストレーションプラットフォームで、モダンなマイクロサービスアプリケーションの設計に利用されています。Dockerコンテナエンジンは、Linuxカーネルのcgroupsやnamespacesなどの機能を利用して、OS上にコンテナを構築し、OSレベルの仮想化を実現します。
Dockerはアプリケーションをコンテナにパッケージ化し、効率的に管理することを容易にします。
プラットフォームについて注意すべき重要な点は以下の通りです。
- Chef、Ansible、Puppetの代替ではなく、コンテナそのものでもありません
- DockerはVM(仮想マシン)ソリューションやLXCではありません
- プラットフォーム・アズ・ア・サービス技術ではありません
Dockerコンテナセキュリティとは?
Dockerコンテナのセキュリティは独自の課題を持ち、従来の仮想マシンよりもすべてのシステムに安全な環境を構築することが求められます。Dockerのコンポーネントは分離でき、ラテラルムーブメントのリスクを低減し、攻撃者によるデータ侵害を防止できます。
Dockerコンテナを保護する際には、ホストからネットワークまでさまざまなコンポーネントの保護が重要であることを理解する必要があります。
以下で、Dockerコンテナを保護する方法について解説します。
Dockerコンテナを保護する方法
Dockerコンテナのセキュリティを強化する最初のステップは、ホストとDockerを最新の状態に保つことです。これにより、さまざまな脆弱性を防ぎ、攻撃者によるroot/管理者権限の昇格を防止できます。Docker EngineおよびDocker Machineのパッチ適用は、Dockerコンテナのセキュリティにとって重要です。
Dockerコンテナは特権のないアクセスに設定し、ユーザー権限を制限する必要があります。良い実践としては、Podセキュリティポリシーの利用や、Linuxカーネル機能の制限・削除が挙げられます。Dockerイメージの定期的な脆弱性スキャンを実施し、リスク露出を低減することで、イメージのセキュリティを維持できます。Dockerディレクトリやファイルの監査、APIやネットワークを利用した通信の確保も重要です。Dockerコンテナの監視は専門的であり、コンテナ化されたワークロードの可視性と観測性を向上させます。

CNAPPマーケットガイド
このガートナーマーケットガイドのクラウドネイティブアプリケーション保護プラットフォームで、CNAPP市場の現状に関する主要な洞察を得てください。
最適なDockerコンテナのセキュリティのために実装できる他のセキュリティ機能も多数存在します。これについては次のセクションで解説します。
Dockerセキュリティの課題とリスク
主なコンテナセキュリティDockerの課題とリスクは以下の通りです:
- 無制限のネットワークトラフィック – Dockerのバージョンによっては、ネットワーク上のすべてのトラフィックが無制限に許可され、機密情報が誤ったコンテナに露出する可能性があります。攻撃者は複数のコンテナを同時に乗っ取り、ホストシステムに侵入することができます。
- コンプライアンスの欠如 – コンテナ環境の継続的かつ急速な成長や規制の変化により、コンプライアンスの管理や自動的な適用が困難になる場合があります。
- 脆弱なコンテナイメージ – 信頼できない、または未検証のパブリッシャーからのコンテナイメージは不安定で、悪意のあるコードが含まれている可能性があります。Docker Hubレジストリの非公式イメージは破損している場合があります。
- コンテナブレイクアウト – 1つのコンテナが侵害されると、他のコンテナにも影響が及びます。これは、悪意のあるアクターがホストにアクセスし、侵害されたコンテナから脱出して他のコンテナを標的にする場合に発生します。
Dockerコンテナセキュリティのリスクを軽減する方法については、SentinelOneのSingularity Cloud Securityプラットフォームをご覧ください。
Dockerコンテナセキュリティで考慮すべき点
Dockerデプロイメントを管理する際によく発生するセキュリティリスクと、それらが与える影響は以下の通りです。
- 無制限のトラフィックと安全でない通信
- 保護されていない、または脆弱なDockerコンテナイメージ
- ホストカーネルの脆弱性
1. 無制限のトラフィックと安全でない通信
一部のDockerコンテナはデフォルトで無制限のアクセスを提供し、同一ホスト上のすべてのネットワークトラフィックを許可する場合があります。これにより、機密データが誤ったコンテナに偶発的に露出し、攻撃対象領域が拡大します。主な懸念事項は、暗号化されていないDocker通信と、ネットワークトラフィックの完全性および機密性の欠如です。
2. 保護されていない、または脆弱なDockerコンテナイメージ
Dockerコンテナイメージには未知の脆弱性が存在し、悪意のあるコードが含まれている場合があります。Dockerイメージは、未検証または信頼できないソースから提供されることもあり、追加の脆弱性をもたらします。Docker Hubレジストリには10万以上のオープンソースDockerコンテナリポジトリが存在し、多数の非公式または改変されたイメージバージョンが存在します。
3. ホストカーネルの脆弱性
ホストオペレーティングシステムが最新の状態に保たれていなかったり、十分に監視されていない場合があります。ホストカーネルはホストおよびすべてのコンテナを露出させ、さまざまなセキュリティ脅威にさらします。コンテナブレイクアウトはよくある問題で、悪意のあるアクターがホストのroot権限を取得し、コンテナの分離を突破して権限昇格やホストリソースへのアクセスを可能にします。開発者は、ホストカーネルがパッチ適用され、最新の状態に保たれているかを確認する必要があります。
Dockerコンテナセキュリティのベストプラクティス
Dockerコンテナのセキュリティには、コンテナの適切な設定、ユーザー権限の管理、セキュリティプラクティスの実装が含まれ、コンテナの完全なスケーラビリティを維持しつつ、完全性と真正性を損なわないようにします。サプライチェーンリスクの軽減と攻撃対象領域の最小化がDocker Hubの保護における最優先事項であり、適切な脅威対策ワークフローを適用することでDockerコンテナデプロイメントを保護できます。
Dockerコンテナのセキュリティのために推奨されるベストプラクティスは以下の通りです:
- root権限の回避
- リソース使用量の削減
- リアルタイムのDockerコンテナセキュリティ監視の有効化
- コンテナイメージのスキャン
- セキュリティのためのネットワークとAPIの構築
- 侵入検知・防止ツールの利用
1. root権限の回避
ユーザーはDockerコンテナにroot権限を付与せず、デフォルト設定を変更しないようにすべきです。デフォルトでroot権限を許可すると、セキュリティ上の脆弱性が生じ、データ侵害のリスクが高まります。
2. リソース使用量の削減
Dockerは各コンテナのリソース使用量を制限でき、CPUやRAM、メモリ消費を抑制できます。リソース使用量の制限はDockerコンテナのセキュリティを向上させ、パフォーマンスを強化します。使用リソースを制限することで、攻撃が自動的にブロックされ、サービスの中断も防止されます。
3. リアルタイムDockerコンテナセキュリティ監視の有効化
どのDockerセキュリティツールも100%のセキュリティを実現することはできませんが、エージェンシーを利用することでインフラの脆弱性リスクを大幅に低減できます。
多くのDockerコンテナセキュリティツールは、コンテナやサービスのリアルタイム監視を可能にします。Dockerコンテナは多くの可変コンポーネントと不変部分を持ち、セキュリティ強化が困難です。リアルタイムでコンテナ化ワークロードを追跡することで、安全性を高め、環境の可観測性と可視性を向上できます。もう一つの良い方法は、Dockerイメージのポートやネットワーク設定をスキャンし、ロールが正しいアカウントに割り当てられていることを確認して最大限の可視性を確保することです。
4. コンテナイメージのスキャン
もう一つの良い方法は、Dockerイメージのポートやネットワーク設定をスキャンし、ロールが正しいアカウントに割り当てられていることを確認して最大限の可視性を確保することです。組織は、組み込みのスキャン機能を持つサードパーティレジストリを利用することで、最良の結果を得ることができます。
5. セキュリティのためのネットワークとAPIの構築
DockerのAPIとネットワークは相互に通信しており、セキュリティ強化のために最適化することが重要です。適切なネットワークおよびAPIセキュリティプラクティスをコンテナに実装することで、適切なセキュリティ監視とポリシーを強制し、データ侵害を迅速にブロックできます。
6. 侵入検知・防止ツールの利用
侵入検知・防止ツールは、潜在的な高度な脅威を軽減することでDockerコンテナの保護に役立ちます。機械学習とルールベースエンジンを活用してアクティブな監視を実現し、すべてのアクセスエンドポイントをブロックするユニバーサルファイアウォールを適用できます。
DockerコンテナセキュリティにSentinelOneを選ぶ理由
SentinelOneは、さまざまなDockerコンテナセキュリティ脅威の検知、防止、緩和に必要な機能を提供します。高度な自律型AIサイバーセキュリティプラットフォームにより、優れた脅威ハンティング機能とエンタープライズ全体のインフラ可視性を実現します。Singularity™ Cloud Securityは、マシンスピードでサイバー攻撃に対応し、エンドポイント、クラウド、アイデンティティ全体で高精度を実現します。Singularity™ Cloud Workload Securityは未知の脅威にも対応し、リアルタイムのAI駆動ランタイム保護を提供します。SentinelOneのシークレットスキャナーは、プライベートリポジトリ内の750種類以上のシークレットを検出し、クラウド認証情報の漏洩を防止します。
SentinelOneがDockerコンテナセキュリティ強化に最適な理由は、他にも以下の機能があります:
- 独自のオフェンシブセキュリティエンジンを備えたエージェントレスCNAPP
- AI駆動CWPPエージェントおよびクラウドデータセキュリティ
- RemoteOps、PurpleAI、Binary Vault
- 自動ファイル隔離、マシンスピードのマルウェア解析、ランサムウェアおよびファイルレス攻撃の防止
- クラウドインフラ権限管理(CIEM)、SaaSセキュリティポスチャ管理(SSPM)、クラウドセキュリティポスチャ管理(CSPM)、Kubernetesセキュリティポスチャ管理(KSPM)
- 特許取得済みStorylineテクノロジーによるエージェントレス脆弱性管理と検証済みエクスプロイトパス
- Singularity Data Lakeとの統合による統合XDR、サードパーティデータを活用したAI駆動インサイトとインシデントレスポンス
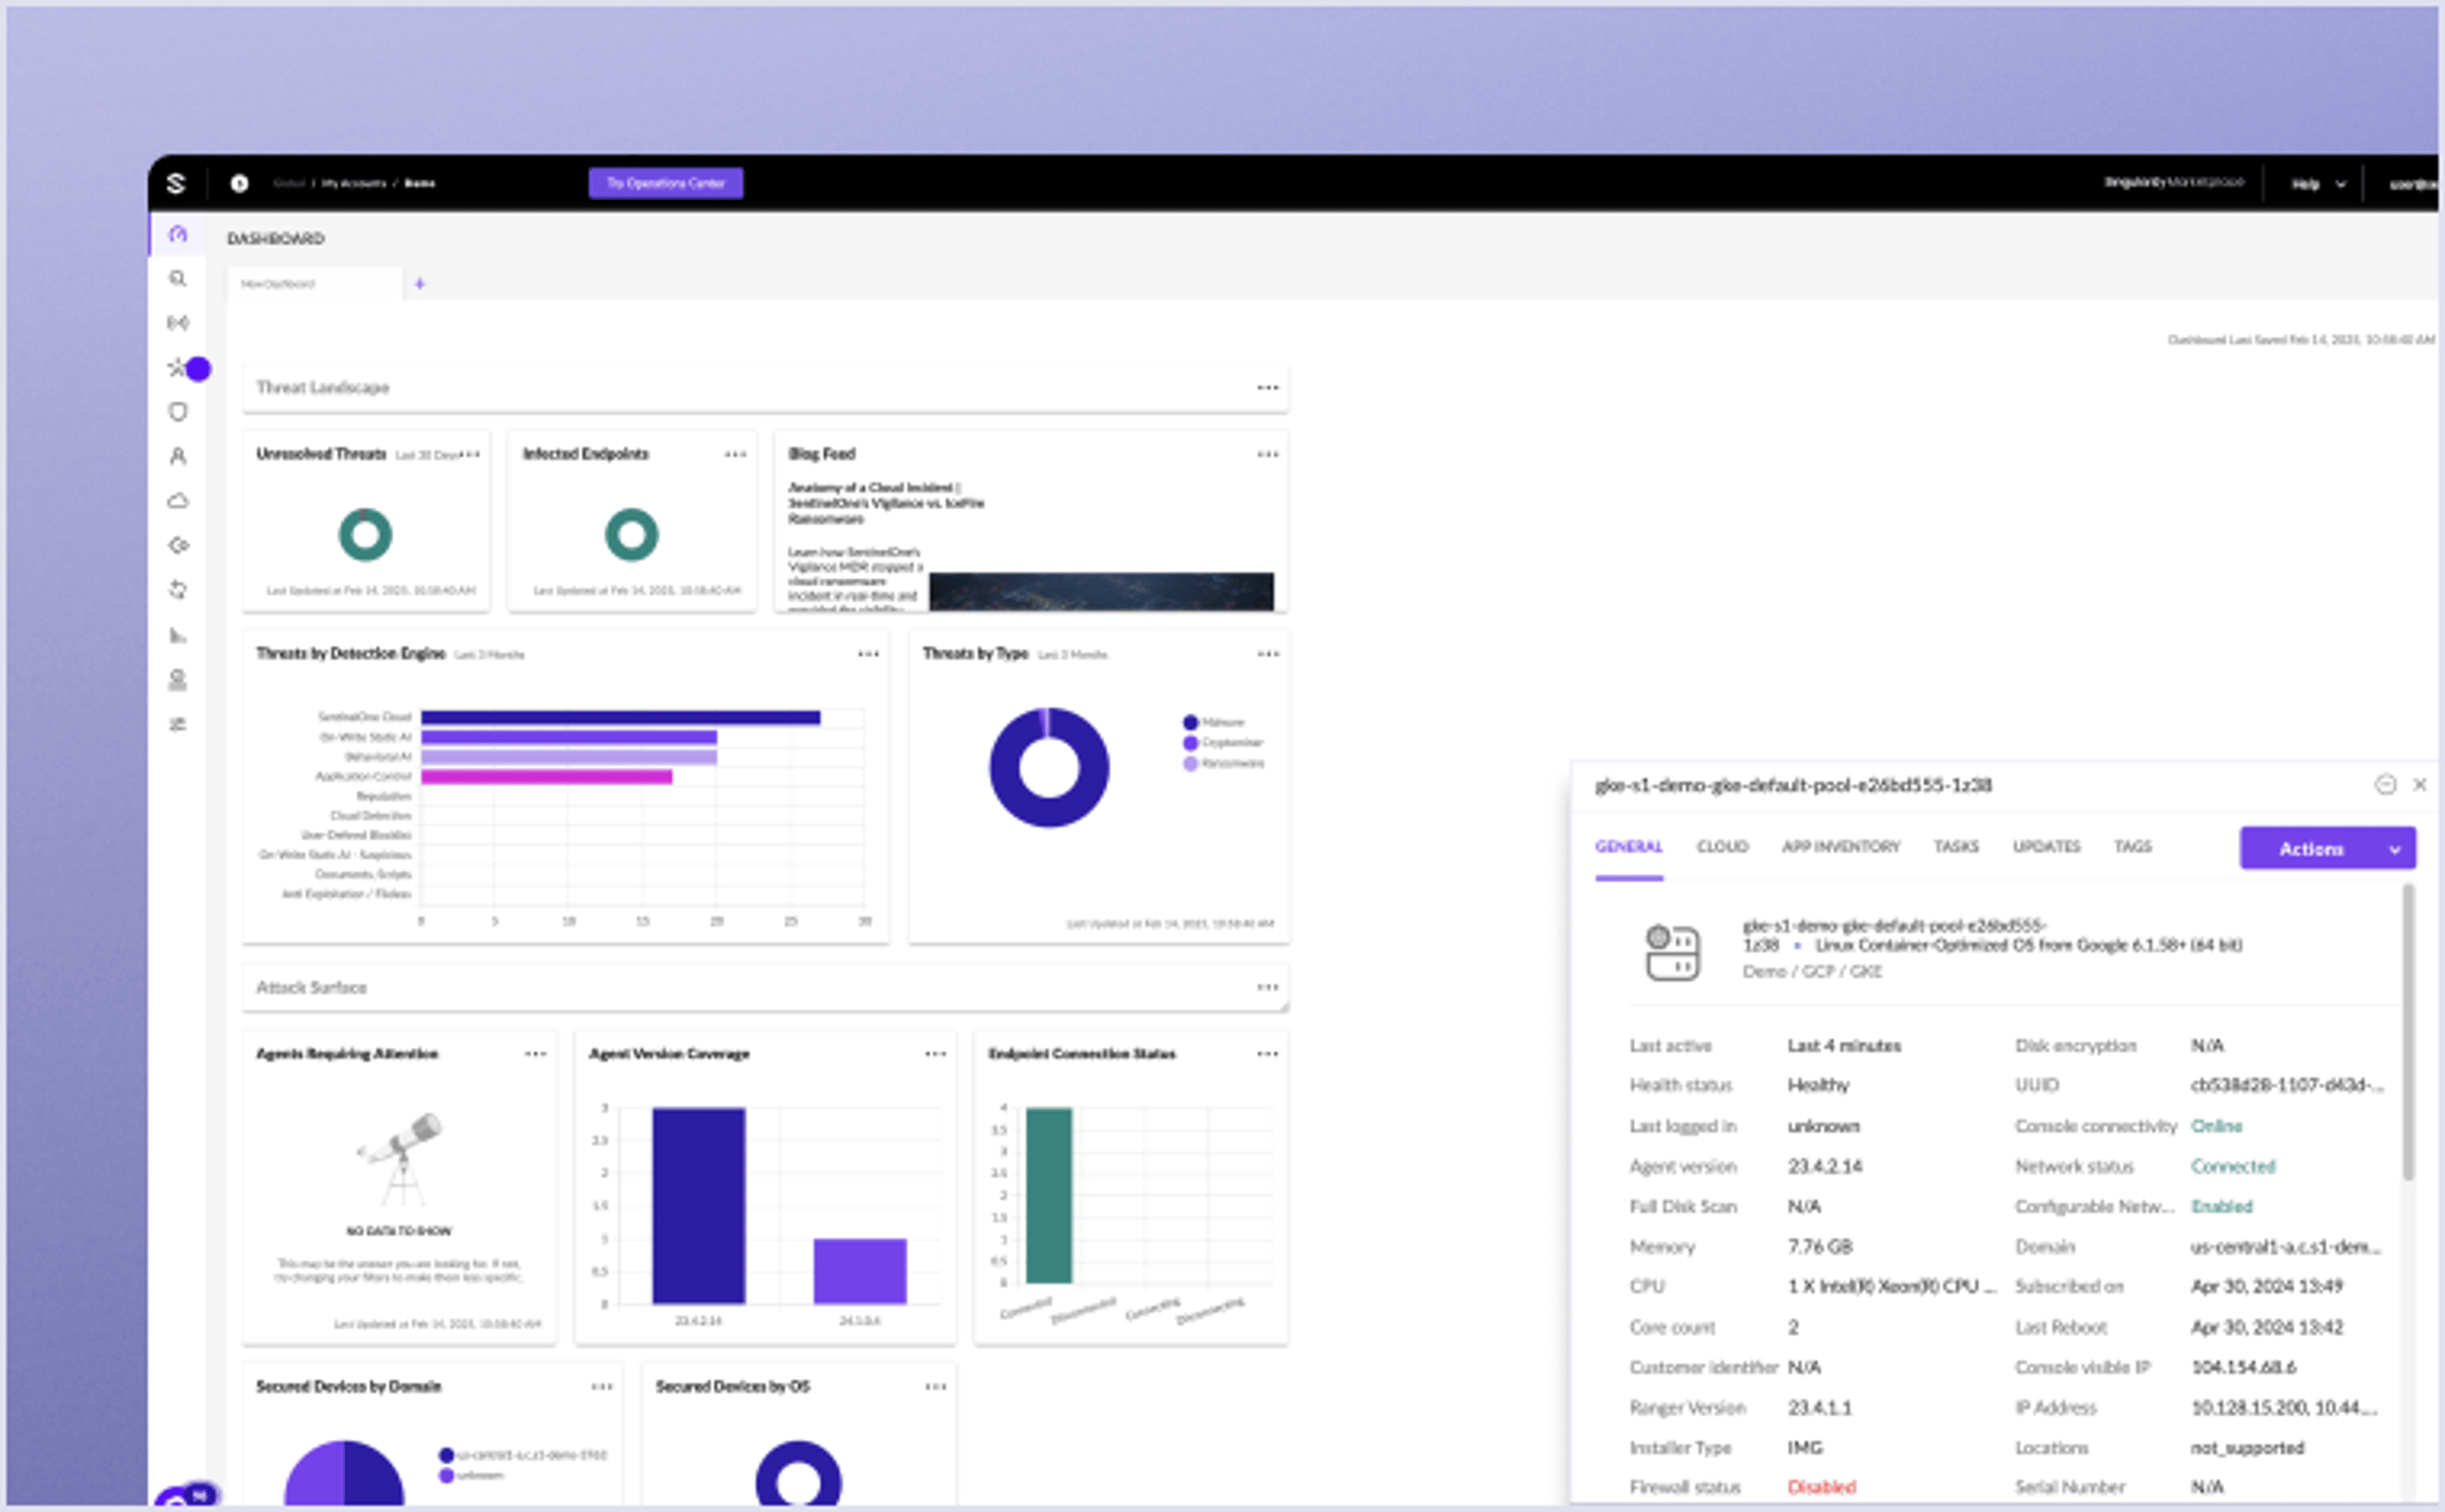
サーバー、VM、コンテナ向けのAI搭載クラウドワークロード保護(CWPP)。実行時の脅威をリアルタイムで検知・阻止します。
まとめ
Dockerコンテナのセキュリティはシンプルに実現でき、組織がセキュリティ対策を強化するための戦略を実装することが可能です。レジストリコンポーネント、ディレクトリ、イメージのスキャンに優れた脆弱性スキャニングツールを活用することで、脅威の検知と対処に大きく貢献します。Dockerスキャニングツールはリソースの全体像を把握し、アイデンティティとアクセス管理を効率化し、ロールを監視することで攻撃者による権限の悪用を防止します。
Dockerコンテナセキュリティに関するFAQ
Dockerコンテナセキュリティは、コンテナイメージ、ランタイム、オーケストレーション層を脅威や設定ミスから保護することを指します。ベースイメージの検証、Dockerデーモンの保護、Linuxネームスペースやコントロールグループによる分離の強制から始まります。
ランタイム防御には、権限の制限、脆弱性のスキャン、ネットワークアクセスの制限が含まれます。これらの制御により、コンテナは分離され、信頼性が保たれ、定義された境界内に制約されます。
コンテナはホストカーネルを共有しているため、1つのコンテナやホストの脆弱性がすべてのワークロードに影響を及ぼす可能性があります。適切なセキュリティ対策により、イメージ内の悪意あるコードや脆弱性の拡散を防ぎ、権限昇格を阻止し、機密データを保護します。
これがなければ、攻撃者は1つのコンテナから脱出し、横方向に移動したり、シークレットを持ち出したりすることができ、アプリやインフラストラクチャが危険にさらされます。
Dockerのセキュリティ確保には複数のレイヤーがあります:
- イメージのセキュリティ:最小限で信頼できるベースイメージを使用すること、CVEのスキャンを実施すること、Dockerfileにシークレットを埋め込まないこと。
- デーモンのハードニング:/var/run/docker.sockへのアクセスを制限または認証すること、TLSなしのTCPソケットを無効化すること。
- ランタイム制御:コンテナを非rootユーザーで実行すること、不必要なLinuxケーパビリティを削除すること、ファイルシステムを読み取り専用にしリソース制限を適用すること。
- ネットワーク分離:カスタムネットワークやファイアウォールでコンテナ間通信を制限すること。
主な課題は以下の通りです。
- 信頼できないイメージ:パブリックレジストリには、マルウェアが隠されていたり、未修正の脆弱性を含むイメージが数多く存在します。
- 過剰な権限を持つコンテナ:root権限や追加のケイパビリティで実行すると、ホストへのエスケープリスクが高まります。
- デーモンの露出:公開されたDockerソケットにより、誰でもroot権限でAPIコールを実行できてしまいます。
- 不十分なネットワーク分離:デフォルトのブリッジネットワークでは、コンテナ間のトラフィックが無制限となり、攻撃対象領域が拡大します。
リスクを低減するためには、以下を実施してください。
- 認証済みレジストリからのみイメージを取得し、使用前にスキャンしてください。
- コンテナは非rootユーザーで実行し、不要なケーパビリティを削除してください。
- DockerデーモンはTLSまたはSSHで保護し、ソケットを公開しないでください。
- リソースクォータを適用し、重要なパスは読み取り専用でマウントしてください。
- ネットワークポリシーを実装してコンテナ間トラフィックを制限し、イメージやホストカーネルを継続的に監査・更新してください。
SentinelOneのSingularity Cloud Workload Securityは、エージェントをDaemonSetまたはFargateとしてデプロイすることで、EDRをコンテナに拡張します。eBPFを活用したリアルタイムの振る舞いAIにより、ランサムウェア、クリプトマイニング、異常なサービス間通信をブロックします。
クラスタ名、ポッド、イメージ、コンテナIDの可視化に加え、ワンクリックでの修復およびロールバックが可能です。CWPPモジュールは、KubernetesおよびDocker環境全体でポリシー適用、シークレットスキャン、脅威ハンティングを自動化し、コンテナを他のエンドポイントと同様に扱います。
さらに詳しく見る クラウドセキュリティ



クラウドセキュリティを30分で完全評価。
SentinelOneのエキスパートとのミーティングで、マルチクラウド環境全体にわたるクラウドセキュリティ態勢を評価し、クラウド資産、設定ミス、シークレットスキャンを明らかにし、Verified Exploit Paths™でリスクの優先順位を付けます。
