
Sicurezza di ChatGPT: rischi, privacy e misure di protezione aziendali
La sicurezza di ChatGPT protegge i dati aziendali quando i dipendenti usano assistenti IA. Scoprite i rischi, come cambia la gestione dei dati in base al piano e quali misure ne garantiscono un uso controllato.

Punti chiave
- La sicurezza di ChatGPT riguarda la protezione di dati sensibili, account utente, prompt, output e sistemi connessi da accessi non autorizzati, usi impropri ed esposizioni accidentali.
- Tra i principali rischi per la sicurezza di ChatGPT figurano la fuga di dati e la prompt injection, la compromissione degli account, la generazione di codice malevolo, gli output imprecisi e il phishing o l'ingegneria sociale con il supporto dell'IA.
- La gestione dei dati da parte di ChatGPT varia in base al piano, alle impostazioni e alle integrazioni, quindi le organizzazioni devono capire come vengono archiviati, conservati, consultati e potenzialmente utilizzati i prompt prima di condividere informazioni aziendali.
- L'uso non gestito di ChatGPT può creare rischi di shadow AI e conformità, riducendo la visibilità su ciò che i dipendenti condividono e aumentando la possibilità di esporre proprietà intellettuale o dati riservati.
Che cos'è la sicurezza di ChatGPT?
Nell'estate del 2025, il responsabile dell'agenzia statunitense incaricata di difendere le reti federali ha incollato file governativi sensibili in una versione pubblica di ChatGPT. Il direttore ad interim di CISA ha caricato documenti contrattuali contrassegnati come "For Official Use Only" e i sistemi di monitoraggio interni hanno segnalato l'attività entro pochi giorni. È seguita una verifica del Department of Homeland Security. Nessuna violazione. Nessun aggressore. Sono bastati pochi prompt perché dati sensibili uscissero dai sistemi controllati.
È questa l'esposizione che la sicurezza di ChatGPT mira a eliminare. La sicurezza di ChatGPT comprende le pratiche che proteggono i vostri dati aziendali e account quando i dipendenti usano ChatGPT e assistenti IA simili sul lavoro.
Il rischio è intrinseco: a seconda del piano, i prompt inseriti dai dipendenti possono essere conservati o usati per addestrare modelli futuri. Senza controlli aziendali, i vostri dati lasciano il vostro ambiente durante le normali attività quotidiane. Con il piano, le policy e i controlli giusti, il vostro team di sicurezza può monitorare e governare lo strumento che i dipendenti già usano.
Il ruolo della sicurezza di ChatGPT nella sicurezza aziendale
L'IA generativa si è diffusa tra i dipendenti e i team di sicurezza devono ora governarne l'uso. Nel vostro programma di sicurezza, l'attenzione si concentra su due ambiti: i prompt inviati dai dipendenti agli assistenti IA e gli account e le integrazioni che collegano questi assistenti ai vostri sistemi.
La shadow AI amplia il problema: le attività svolte tramite account personali e canali non approvati restano invisibili al vostro team di sicurezza. L'obiettivo è un utilizzo regolamentato: un accesso approvato a ChatGPT che mantenga le attività al di fuori degli account personali che non potete monitorare.
Rischi per la sicurezza di ChatGPT
Quando i dipendenti usano ChatGPT o assistenti IA simili, le organizzazioni affrontano rischi legati all'esposizione dei dati, all'addestramento dei modelli, alla prompt injection, alla compromissione degli account, alla shadow AI, alle allucinazioni e alle integrazioni:
- Dati sensibili inseriti nei prompt. I dipendenti incollano codice sorgente, dati dei clienti e informazioni finanziarie in ChatGPT. Non serve un attacco perché i dati escano dal vostro ambiente.
- Prompt usati per migliorare i modelli. Negli account consumer, l'uso dei prompt per addestrare modelli futuri dipende dalle impostazioni di ciascun utente, senza controlli centralizzati.
- Prompt injection e jailbreak. La prompt injection è un rischio riconosciuto per i modelli linguistici di grandi dimensioni (LLM). Un'iniezione indiretta può provocare l'esfiltrazione di dati dalla sessione.
- Compromissione di account e credenziali. Le credenziali ChatGPT rubate espongono la cronologia delle conversazioni e le integrazioni con lo storage cloud o la posta elettronica possono ampliare l'ambito delle autorizzazioni OAuth.
- Shadow AI dovuta a un uso non autorizzato. Gli account personali e gli strumenti non approvati eliminano la visibilità e aggirano i controlli previsti per le implementazioni aziendali autorizzate.
- Output imprecisi o inventati. Il Generative AI Profile del NIST (NIST AI 600-1) definisce l'allucinazione una sfida aperta nella gestione dei rischi. Agire sulla base di output inventati senza verificarli introduce errori nelle decisioni aziendali.
- Esposizione tramite plugin o integrazioni di terze parti. Il codice di terze parti e gli strumenti connessi possono introdurre rischi per la supply chain ed esporre i dati delle sessioni.
Questi rischi hanno una causa comune, che potete governare. Il livello di esposizione dipende da come ChatGPT gestisce i vostri dati in ciascun piano. Ecco perché l'account che usate conta.
Come ChatGPT gestisce i vostri dati
Quando un dipendente invia un prompt, ChatGPT lo trasmette all'infrastruttura di OpenAI e archivia il prompt e la risposta come parte della conversazione. Ciò che accade dopo dipende dal piano dell'account.
Gestione dei dati | Consumer | Business | Enterprise |
Addestramento sui vostri prompt | Può essere usato per migliorare i modelli, in base alle impostazioni dell'utente | Non usato per addestrare i modelli | Non usato per addestrare i modelli |
Modello di controllo | Dipende dalle azioni dei singoli utenti | Imposto dagli amministratori | Imposto dagli amministratori |
Conservazione dei dati | Conservazione predefinita, controllo limitato | Gestita dall'organizzazione | Criteri di conservazione personalizzati |
Identità | Accessi individuali | SSO | SAML SSO con provisioning SCIM |
Audit e conformità | Nessuno | DPA, controlli di base | API di conformità, log di audit, chiavi di crittografia gestite dal cliente, DPA |
È questa differenza nel trattamento dei dati a trasformare l'uso non gestito in un rischio aziendale, con costi da sostenere quando mancano i controlli.
Il costo dell'uso non gestito di ChatGPT
L'uso non gestito di ChatGPT ha un costo per l'azienda su tre fronti: controllo dei dati, posizione competitiva e conformità. Quando i dipendenti inseriscono codice proprietario o informazioni sui clienti nei prompt delle versioni consumer, quei dati raggiungono un servizio di IA esterno e la vostra organizzazione può perderne il controllo effettivo.
La stessa esposizione mette a rischio le informazioni competitive, poiché il piano scelto e le impostazioni di trattamento dei dati determinano se i segreti commerciali e gli algoritmi proprietari inseriti nei prompt restano all'interno della vostra organizzazione.
L'esposizione è anche un problema di conformità e fiducia. Gli obblighi vigenti in materia di privacy e riservatezza si applicano anche quando usate strumenti di IA, quindi inviare dati regolamentati come informazioni personali identificabili (PII) o informazioni sanitarie protette (PHI) a uno strumento di IA consumer senza un accordo sul trattamento dei dati (DPA) può comportare violazioni del GDPR, HIPAA, o di norme analoghe. La divulgazione pubblica di uno qualsiasi di questi dati può segnalare a clienti e autorità di regolamentazione lacune nella vostra governance dei dati.
Le sfide della sicurezza nell'uso di ChatGPT
Anche con una policy in vigore, governare l'uso di ChatGPT è difficile nella pratica. Vi trovate di fronte a quattro ostacoli:
Sfida | Perché è difficile esercitare il controllo |
Visibilità limitata sul traffico IA | Il monitoraggio della rete non può esaminare ciò che i dipendenti digitano in uno strumento di IA basato su browser e la telemetria degli endpoint raramente distingue l'uso autorizzato da quello non autorizzato |
Rapida evoluzione delle funzionalità | OpenAI aggiorna spesso le funzionalità e le policy sui dati di ChatGPT, quindi la documentazione sulla governance può diventare obsoleta nel giro di poche settimane |
Domanda più rapida delle policy | I dipendenti adottano nuovi strumenti più rapidamente di quanto i team di sicurezza e legali riescano a valutarli |
Trattamento dei dati controllato dal fornitore | Non siete voi a definire i tempi di conservazione, le policy di addestramento o i controlli di accesso di OpenAI per la sua infrastruttura |
Per questi ostacoli, una policy da sola raramente basta: le misure di protezione riportate di seguito affiancano alle regole scritte controlli tecnici che le fanno rispettare.
Misure di protezione aziendali per ChatGPT
I vostri team possono usare ChatGPT in sicurezza sul lavoro con i controlli adeguati. Gran parte dell'esposizione deriva da un unico comportamento: i dipendenti inseriscono codice sorgente, credenziali o dati dei clienti in un prompt. Le misure di protezione riportate di seguito combinano quindi regole scritte e controlli tecnici per rendere visibile e prevenibile questo comportamento:
- Definite una policy sull'uso accettabile degli strumenti di IA. Specificate quali strumenti di IA sono approvati, quali categorie di dati sono vietate nei prompt, come PII, PHI, codice sorgente, credenziali, segreti commerciali e documenti legali, e le conseguenze delle violazioni. NIST AI 600-1 offre indicazioni sulla gestione del rischio per strutturare questa policy.
- Adottate il piano aziendale con controlli sui dati e single sign-on (SSO). Passate a ChatGPT Business o Enterprise per ottenere controlli organizzativi più efficaci, SSO e un DPA. Se la vostra organizzazione richiede criteri personalizzati di conservazione dei dati, registri di audit, System for Cross-domain Identity Management (SCIM) o chiavi di crittografia gestite dal cliente, Enterprise offre la gamma più completa di queste funzionalità.
- Applicate la prevenzione della perdita di dati e la classificazione dei dati. Classificate i dati prima che raggiungano uno strumento di IA. Usate la prevenzione della perdita di dati (DLP) per ispezionare il traffico in uscita e bloccate l'accesso agli endpoint di IA non autorizzati a livello di proxy o firewall.
- Controllate gli accessi e verificate l'utilizzo dell'IA. Applicate controlli di accesso basati sui ruoli e limitati a casi d'uso definiti. Registrate identità, data e ora, endpoint di IA e volume dei dati per il traffico IA in uscita. Su ChatGPT Enterprise, attivate la Compliance API e i registri di audit. Una strategia più ampia di sicurezza dell'IA collega le policy ai controlli tecnici.
- Formate i dipendenti a scrivere prompt sicuri. Seguite il modello di CISA e rendete obbligatoria la formazione dei dipendenti sull'IA per l'uso degli strumenti di IA. Trattate le policy di utilizzo accettabile, le categorie di dati vietate, la verifica degli output dell'IA e la segnalazione degli incidenti dovuti a esposizioni accidentali dei dati. Richiedete una ricertificazione annuale.
- Verificate le pratiche dei fornitori nella gestione dei dati. Verificate che il vostro DPA copra esplicitamente il contenuto dei prompt di IA e il trattamento tradizionale dei dati. Controllate le certificazioni e stabilite per contratto i tempi di notifica delle violazioni dei dati.
Queste misure di protezione funzionano insieme. Le policy definiscono i limiti. La scelta del piano stabilisce la base contrattuale e tecnica. La DLP e la visibilità rendono operative le policy sul piano tecnico. La formazione rafforza il fattore umano e la verifica dei fornitori colma le lacune nella loro gestione.
Rafforzate la sicurezza di ChatGPT con SentinelOne
Le policy e la scelta del piano definiscono le regole. SentinelOne le applica nel punto di interazione: il prompt stesso. Prompt Security individua e controlla dati soggetti a regolamentazione, codice sorgente e credenziali prima che entrino in ChatGPT o in altri strumenti di IA per i consumatori. Blocca l'esfiltrazione dei dati all'interno del browser.
Singularity™ Identity associa ogni sessione IA a un'identità umana o non umana, inclusi agenti IA e service account, così il vostro team può risalire all'origine di un'esposizione dei dati.
Purple AI™ rende le indagini accessibili tramite il linguaggio naturale. Gli analisti pongono una domanda, ricostruiscono la sequenza degli eventi e valutano se un'esposizione sia stata accidentale o dolosa. IDC segnala un'identificazione delle minacce più rapida del 63% e una riduzione del 55% del tempo medio di risposta.
Con Singularity Platform, SentinelOne ha registrato l'88% di avvisi in meno e un tasso di rilevamento del 100% nelle MITRE ATT&CK Evaluations del 2024. Così i team SOC dedicano meno tempo agli avvisi superflui e più tempo alle attività legate all'IA e alle identità che comportano rischi reali. Per una visibilità più ampia grazie a XDR, questi eventi vengono correlati in un unico punto ai segnali provenienti da endpoint, identità e cloud.
Richiedete una demo di SentinelOne oggi stesso per iniziare a governare l'uso dell'IA da parte dei vostri team.
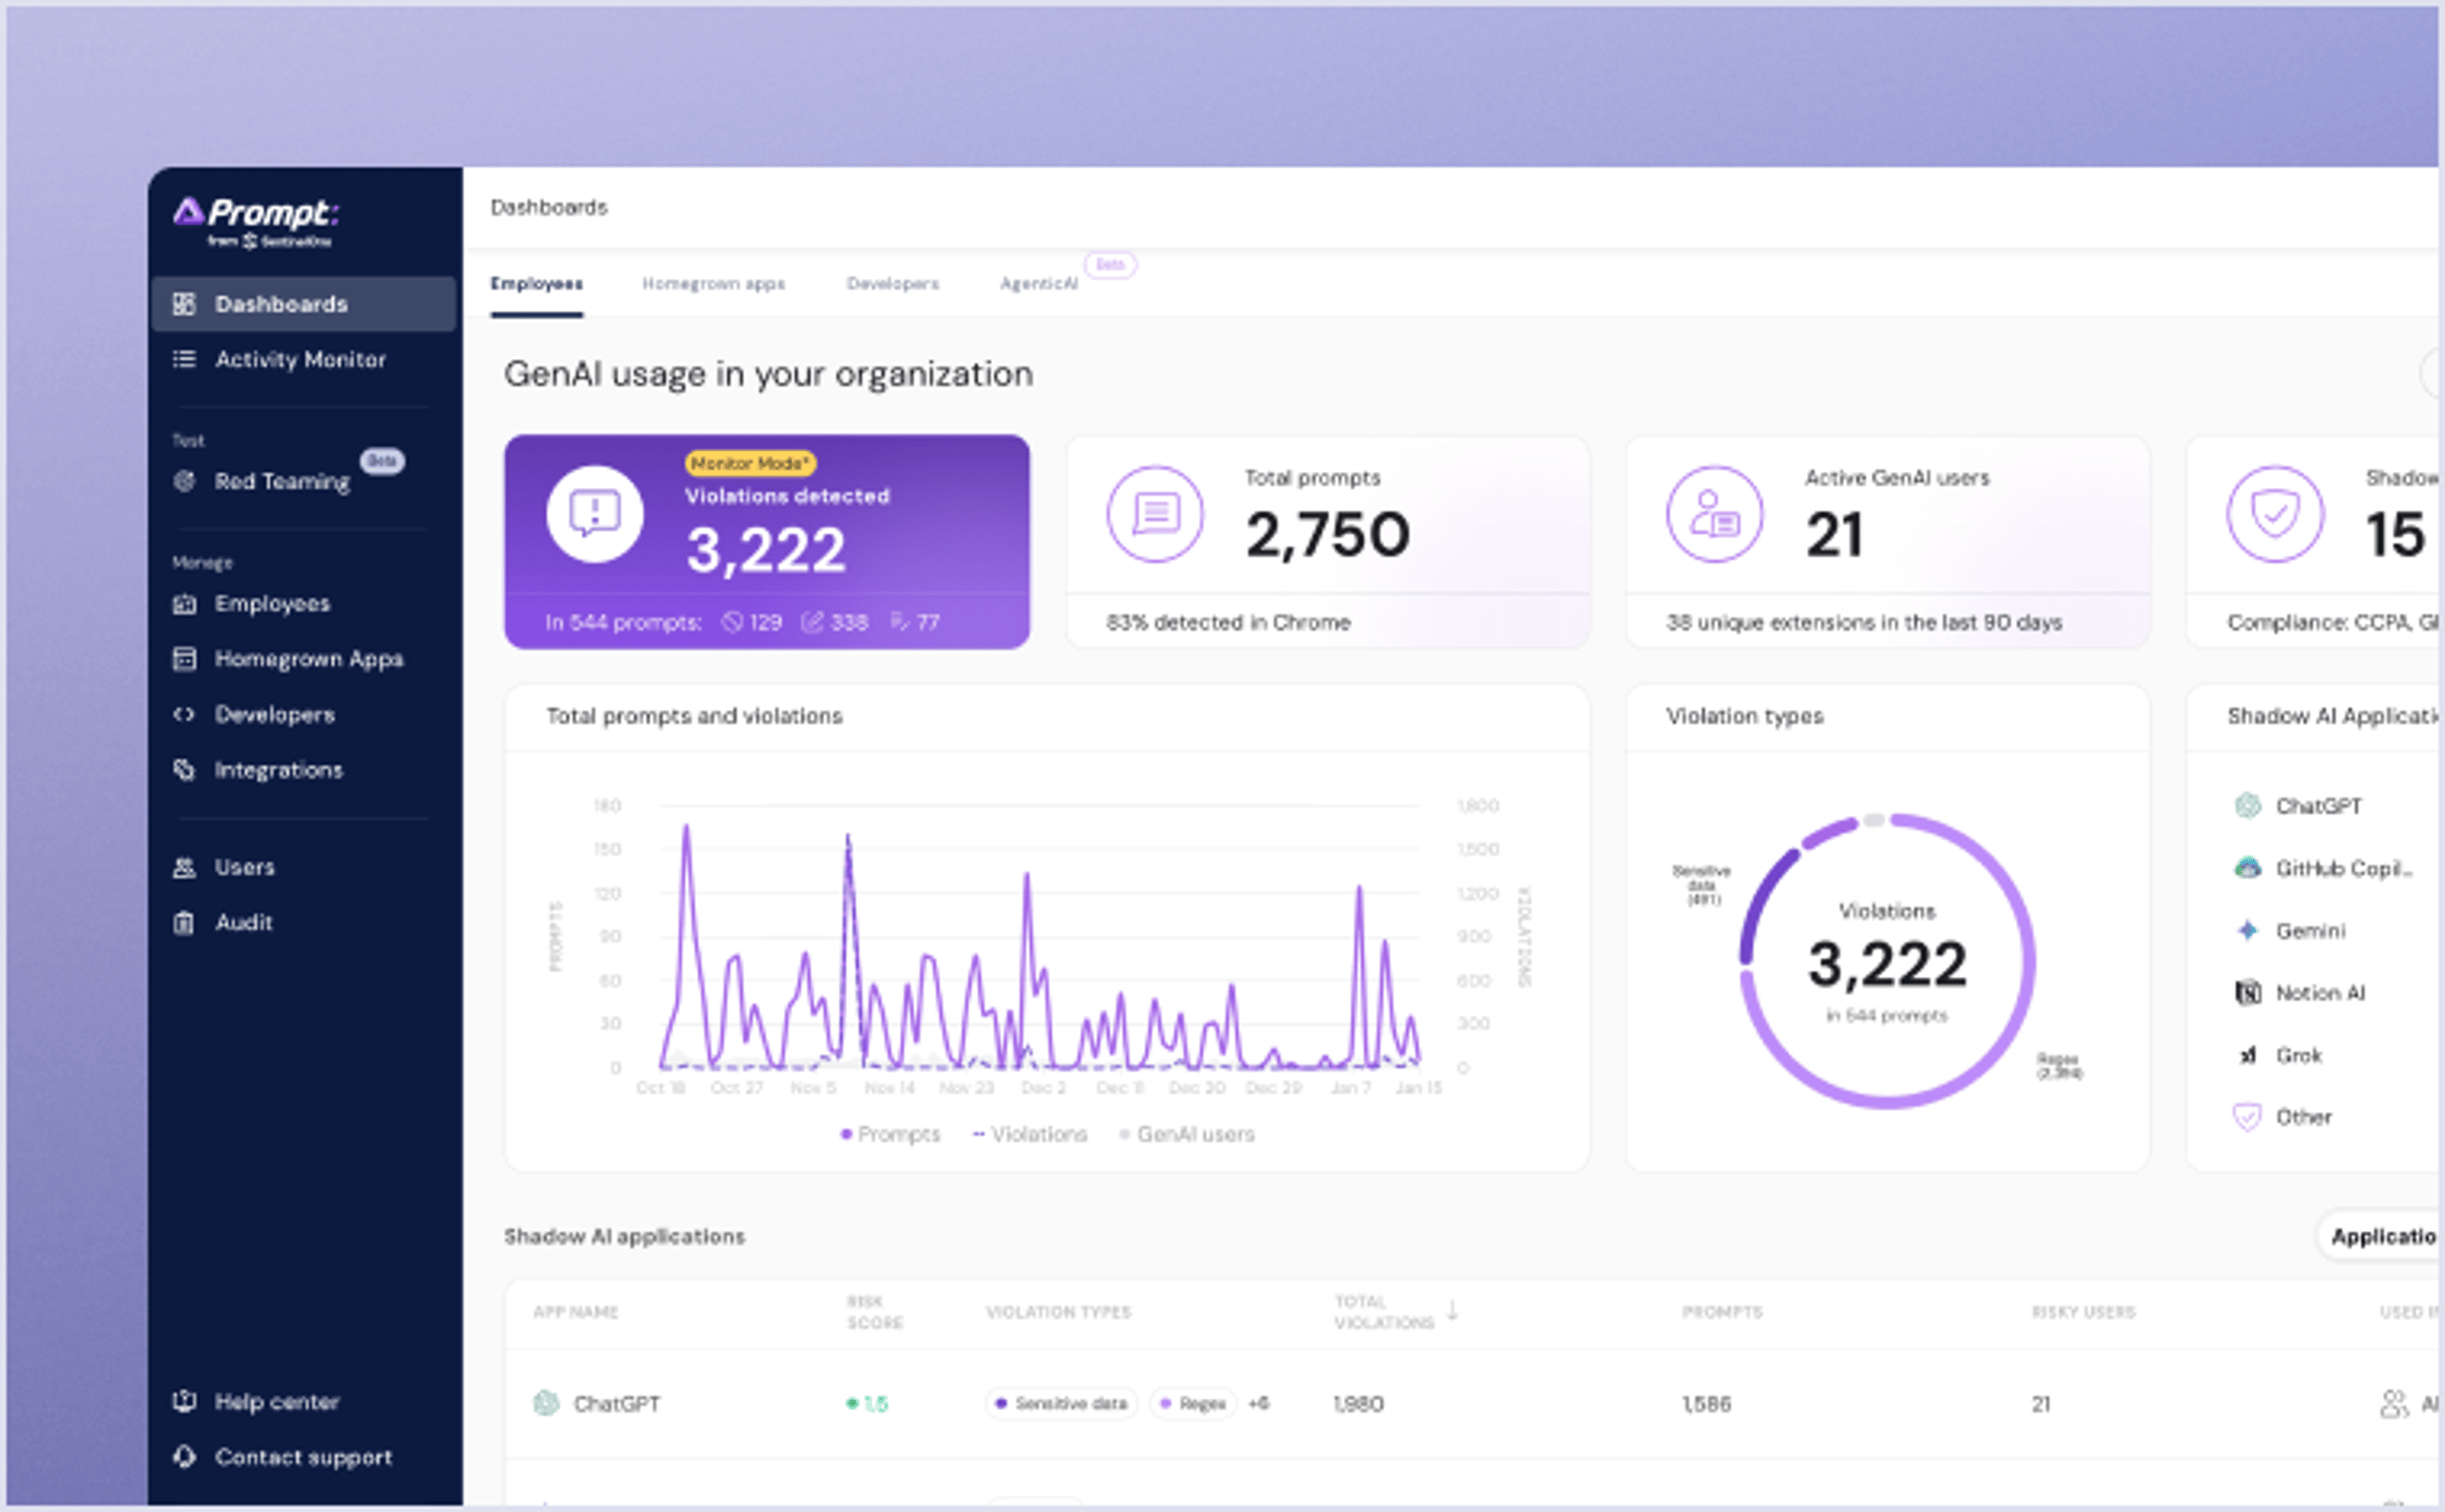
Ottieni visibilità completa, sicurezza e governance sull'utilizzo dell'AI nella tua organizzazione. Scopri l'AI ombra, proteggi i tuoi dati sensibili e abilita l'AI in modo sicuro nell'organizzazione.
Conclusioni
La sicurezza di ChatGPT protegge i vostri dati quando i dipendenti usano assistenti IA. Il rischio principale è l'esposizione dei dati tramite i prompt, amplificata dalla shadow AI che riduce la visibilità. L'uso della versione per i consumatori dipende maggiormente dalle impostazioni individuali, mentre i piani Business ed Enterprise offrono controlli organizzativi più efficaci.
Un'adozione governata combina policy di utilizzo accettabile, scelta del piano giusto, prevenzione della perdita di dati, visibilità, formazione e verifica dei fornitori. Mettete in atto questi elementi e i vostri team manterranno tutti i vantaggi offerti da ChatGPT. I vostri dati sensibili resteranno protetti.

Liberate la cybersicurezza alimentata dall'intelligenza artificiale
Elevate la vostra posizione di sicurezza con il rilevamento in tempo reale, la risposta automatica e la visibilità totale dell'intero ambiente digitale.
Domande frequenti
La sicurezza di ChatGPT riguarda il modo in cui governate il flusso di dati tra dipendenti e assistenti IA: quali account e piani gestiscono i prompt, quali dati possono contenere e chi può vedere le attività. Nessuna singola impostazione è sufficiente.
In pratica, è una responsabilità condivisa tra i team di sicurezza, legale e gestione delle identità. Si parte individuando gli account IA già usati dai vostri dipendenti, per poi applicare policy e monitoraggio.
ChatGPT Enterprise offre controlli sui dati applicati dagli amministratori, policy di conservazione personalizzate, SSO basato su Security Assertion Markup Language (SAML) con provisioning SCIM, chiavi di crittografia gestite dal cliente e una Compliance API con registrazione degli audit. Supporta inoltre un DPA conforme al GDPR.
L'uso della versione per i consumatori dipende molto di più dalle impostazioni individuali. Enterprise offre invece funzionalità di governance centralizzata che i vostri team di sicurezza, legale e gestione delle identità possono applicare in tutto l'ambiente.
Dipende dal piano e dalle impostazioni. Negli account per i consumatori, i prompt possono essere usati per migliorare i modelli futuri, in base alle impostazioni di ciascun utente. I piani Business ed Enterprise danno all'organizzazione il controllo diretto sulla conservazione del contenuto dei prompt e sul suo utilizzo per l'addestramento.
Se i vostri dipendenti trattano dati sensibili, considerate la scelta del piano una misura di sicurezza e verificate nel contratto come vengono usati i dati per l'addestramento.
Sì, con i controlli giusti. Adottate un piano Business o Enterprise per le tutele contrattuali dei dati. Affiancatevi una policy di utilizzo accettabile, la prevenzione della perdita di dati, la formazione dei dipendenti e la visibilità sull'utilizzo.
Gli LLMs pubblici non sono il posto giusto per le informazioni sensibili. Assicuratevi che i dipendenti usino il canale autorizzato e soggetto a governance, così il lavoro resta fuori dagli account personali e dagli strumenti non approvati che aggirano i vostri controlli.
L'IA ombra indica l'uso di strumenti di IA da parte dei dipendenti tramite account personali o applicazioni non approvate, al di fuori dell'ambiente predisposto e monitorato dall'organizzazione.
L'IA ombra sottrae visibilità ai team di sicurezza, aggira i controlli sui dati e crea rischi di non conformità che la telemetria standard degli endpoint potrebbe non rilevare. In pratica, trasforma l'adozione dell'IA in un percorso non gestito per i dati. Per questo i divieti generalizzati spesso falliscono.
Il GDPR si applica se i prompt contengono dati personali di persone nell'UE e richiede un DPA e una base giuridica per il trattamento. L'HIPAA si applica se i prompt contengono informazioni sanitarie protette. Lo standard di sicurezza dei dati del settore delle carte di pagamento (PCI-DSS) si applica se sono coinvolti dati delle carte di pagamento. Le leggi vigenti sulla privacy e sulla tutela dei consumatori continuano ad applicarsi all'uso dell'IA.
Possono applicarsi anche normative settoriali, tra cui il Sarbanes-Oxley Act (SOX), il Gramm-Leach-Bliley Act (GLBA) e le leggi statali sulla privacy, a seconda del tipo di dati, della funzione aziendale e della giurisdizione coinvolti nel flusso di lavoro dei prompt.
Scopri di più su Dati e AI



Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
