
ChatGPT-beveiliging: risico's, privacy & bescherming voor bedrijven
ChatGPT-beveiliging beschermt bedrijfsgegevens wanneer medewerkers AI-assistenten gebruiken. Ontdek de risico's, hoe de verwerking van gegevens per abonnement verschilt en welke maatregelen gecontroleerd gebruik mogelijk maken.

Belangrijkste punten
- ChatGPT-beveiliging beschermt gevoelige gegevens, gebruikersaccounts, prompts, antwoorden en gekoppelde systemen tegen ongeoorloofde toegang, misbruik en onbedoelde blootstelling.
- Belangrijke beveiligingsrisico's van ChatGPT zijn datalekken, promptinjectie, gecompromitteerde accounts, het genereren van schadelijke code, onjuiste antwoorden en phishing of social engineering met AI.
- Hoe ChatGPT gegevens verwerkt, verschilt per abonnement, instelling en integratie, dus organisaties moeten begrijpen hoe prompts worden opgeslagen, bewaard, ingezien en mogelijk gebruikt voordat ze bedrijfsinformatie delen.
- Onbeheerd gebruik van ChatGPT kan schaduw-AI en compliancerisico's creëren, waardoor minder zichtbaar is wat medewerkers delen en de kans toeneemt dat intellectueel eigendom of vertrouwelijke gegevens worden blootgesteld.
Wat is ChatGPT-beveiliging?
In de zomer van 2025 plakte de leidinggevende van de Amerikaanse overheidsinstantie die federale netwerken verdedigt gevoelige overheidsbestanden in een openbare versie van ChatGPT. De waarnemend directeur van CISA uploadde contractdocumenten met de aanduiding "For Official Use Only", waarna interne controlesystemen de activiteit binnen enkele dagen signaleerden. Het Department of Homeland Security startte daarop een onderzoek. Geen inbraak. Geen aanvaller. Een paar prompts, en gevoelige gegevens hadden de beveiligde systemen verlaten.
Dat is de blootstelling die ChatGPT-beveiliging moet voorkomen. ChatGPT-beveiliging omvat de maatregelen die uw bedrijfsgegevens en accounts beschermen wanneer medewerkers ChatGPT en vergelijkbare AI-assistenten op het werk gebruiken.
Het risico zit in de werkwijze: afhankelijk van het abonnement kunnen prompts van medewerkers worden bewaard of gebruikt om toekomstige modellen te trainen. Zonder organisatorische controles verlaten uw gegevens dus via dagelijks werk uw omgeving. Met het juiste abonnement, beleid en toezicht wordt de tool die uw medewerkers al gebruiken zichtbaar en beheersbaar voor uw beveiligingsteam.
De plaats van ChatGPT-beveiliging binnen bedrijfsbeveiliging
Generatieve AI wordt inmiddels breed gebruikt door medewerkers. Beveiligingsteams moeten dat gebruik nu beheersen. Binnen uw beveiligingsprogramma zijn er twee aandachtspunten: de prompts die medewerkers naar AI-assistenten sturen, en de accounts en integraties waarmee die assistenten verbinding maken met uw systemen.
Schaduw-AI vergroot het probleem, omdat uw beveiligingsteam geen zicht heeft op activiteiten via persoonlijke accounts en niet-goedgekeurde kanalen. Het doel is beheerst gebruik: een goedgekeurde route naar ChatGPT die voorkomt dat werk via onzichtbare persoonlijke accounts verloopt.
Beveiligingsrisico's van ChatGPT
Wanneer medewerkers ChatGPT of vergelijkbare AI-assistenten gebruiken, lopen organisaties risico op blootstelling van gegevens, gebruik voor modeltraining, promptinjectie, gecompromitteerde accounts, schaduw-AI, hallucinaties en kwetsbare integraties:
- Gevoelige gegevens in prompts. Medewerkers plakken broncode, klantgegevens en financiële gegevens in ChatGPT. Er is geen aanval nodig om gegevens uw omgeving te laten verlaten.
- Prompts gebruikt om modellen te verbeteren. Bij consumentenaccounts bepalen de instellingen van elke gebruiker of prompts toekomstige modellen trainen, zonder centraal afgedwongen beleid.
- Promptinjectie en jailbreaks. Promptinjectie is een erkend risico voor grote taalmodellen (LLMs). Indirecte injectie kan ertoe leiden dat gegevens uit de sessie worden weggesluisd.
- Gecompromitteerde accounts en inloggegevens. Gestolen ChatGPT-inloggegevens geven toegang tot gespreksgeschiedenis. Integraties met cloudopslag of e-mail kunnen leiden tot uitbreiding van OAuth-machtigingen.
- Schaduw-AI door niet-goedgekeurd gebruik. Persoonlijke accounts en niet-goedgekeurde tools onttrekken activiteiten aan het zicht en omzeilen de controles van goedgekeurde bedrijfsimplementaties.
- Onjuiste of verzonnen antwoorden. Het profiel voor generatieve AI van NIST (NIST AI 600-1) beschrijft hallucinaties als een onopgeloste uitdaging voor risicobeheer. Verzonnen antwoorden die zonder controle worden gebruikt, leiden tot fouten in zakelijke beslissingen.
- Blootstelling via plug-ins of integraties van derden. Code van derden en gekoppelde tools kunnen risico's voor de toeleveringsketen en blootstelling van sessiegegevens veroorzaken.
Deze risico's hebben één gezamenlijke oorzaak die u kunt beheersen. De mate van blootstelling hangt af van hoe ChatGPT uw gegevens per abonnement verwerkt. Daarom is het account dat u gebruikt van belang.
Hoe ChatGPT uw gegevens verwerkt
Wanneer een medewerker een prompt verstuurt, stuurt ChatGPT deze naar de infrastructuur van OpenAI en slaat de prompt en het antwoord op als onderdeel van het gesprek. Wat daarna gebeurt, hangt af van het abonnement.
Gegevensverwerking | Consument | Business | Enterprise |
Training op basis van uw prompts | Kan worden gebruikt om modellen te verbeteren, afhankelijk van de gebruikersinstellingen | Niet gebruikt om modellen te trainen | Niet gebruikt om modellen te trainen |
Beheermodel | Afhankelijk van de acties van individuele gebruikers | Afgedwongen door beheerders | Afgedwongen door beheerders |
Gegevensbewaring | Standaardbewaartermijn, beperkte controle | Beheerd door de organisatie | Aangepaste beleidsregels voor gegevensbewaring |
Identiteit | Individuele aanmeldingen | SSO | SAML SSO met SCIM-provisioning |
Audits en naleving | Geen | DPA, basiscontroles | Compliance-API, auditlogboeken, door de klant beheerde encryptiesleutels, DPA |
Dat verschil in gegevensverwerking maakt onbeheerd gebruik tot een bedrijfsrisico, en bepaalt welke kosten u draagt wanneer de controles ontbreken.
De kosten van onbeheerd ChatGPT-gebruik
Onbeheerd ChatGPT-gebruik kost uw organisatie op drie vlakken: controle over gegevens, concurrentiepositie, en naleving. Wanneer medewerkers bedrijfseigen code of klantgegevens in prompts van een consumentenversie plakken, bereiken die gegevens een externe AI-dienst, en kan uw organisatie de feitelijke controle erover verliezen.
Diezelfde blootstelling brengt concurrentiegevoelige informatie in gevaar, omdat het abonnementsniveau en de instellingen voor gegevensverwerking bepalen of bedrijfsgeheimen en bedrijfseigen algoritmen die in prompts worden ingevoerd binnen uw organisatie blijven.
Die blootstelling vormt ook een probleem voor naleving en vertrouwen. Bestaande verplichtingen rond privacy en vertrouwelijkheid blijven gelden wanneer u AI-tools gebruikt, dus het verzenden van gereguleerde gegevens zoals persoonsgegevens (PII) of beschermde gezondheidsinformatie (PHI) naar een AI-tool voor consumenten zonder een verwerkersovereenkomst (DPA) kan leiden tot schendingen van GDPR, HIPAA, of vergelijkbare regelgeving. Als een van deze gegevens openbaar wordt, kan dat klanten en toezichthouders laten zien dat uw gegevensbeheer tekortschiet.
Uitdagingen bij het beveiligen van ChatGPT-gebruik
Zelfs met beleid is ChatGPT-gebruik in de praktijk lastig te beheren. Vier beperkingen maken dat moeilijk:
Uitdaging | Waarom dit moeilijk te beheersen is |
Beperkt inzicht in AI-verkeer | Netwerkmonitoring kan niet inspecteren wat medewerkers in een AI-tool in de browser typen, en endpointtelemetrie maakt zelden onderscheid tussen toegestaan en niet-toegestaan gebruik |
Snelle functiewijzigingen | OpenAI werkt de mogelijkheden en het gegevensbeleid van ChatGPT regelmatig bij, waardoor beheerdocumentatie binnen enkele weken achterhaald kan zijn |
Vraag groeit sneller dan beleid | Medewerkers nemen nieuwe tools sneller in gebruik dan beveiligings- en juridische teams ze kunnen beoordelen |
Gegevensverwerking onder controle van de leverancier | U bepaalt de bewaartermijnen, het trainingsbeleid, of de toegangscontroles voor de infrastructuur van OpenAI niet |
Daarom is beleid alleen zelden voldoende, en combineren de onderstaande maatregelen schriftelijke regels met technische handhaving.
Beveiligingsmaatregelen voor ChatGPT in organisaties
Uw teams kunnen ChatGPT veilig op het werk gebruiken als de juiste controles aanwezig zijn. De meeste blootstelling is terug te voeren op één handeling, medewerkers die broncode, inloggegevens, of klantgegevens in een prompt plakken, dus de onderstaande maatregelen combineren schriftelijke regels met technische handhaving om die handeling zichtbaar en te voorkomen te maken:
- Stel een beleid voor aanvaardbaar gebruik van AI-tools op. Leg vast welke AI-tools zijn goedgekeurd, welke gegevenscategorieën niet in prompts mogen worden ingevoerd, zoals PII, PHI, broncode, inloggegevens, bedrijfsgeheimen, en juridische documenten, en wat de gevolgen zijn van niet-naleving. NIST AI 600-1 biedt richtlijnen voor risicobeheer om dit beleid vorm te geven.
- Kies het enterprise-abonnement met gegevenscontroles en single sign-on (SSO). Stap over op ChatGPT Business of Enterprise voor sterkere controle op organisatieniveau, SSO en een DPA. Als uw organisatie aangepaste bewaartermijnen voor gegevens, auditlogboeken, System for Cross-domain Identity Management (SCIM) of door de klant beheerde encryptiesleutels vereist, biedt Enterprise de meest uitgebreide set van deze mogelijkheden.
- Pas preventie van gegevensverlies en gegevensclassificatie toe. Classificeer uw gegevens voordat ze een AI-tool bereiken. Gebruik preventie van gegevensverlies (DLP) om uitgaand verkeer te inspecteren en blokkeer de toegang tot niet-goedgekeurde AI-endpoints via de proxy of firewall.
- Beheer de toegang en controleer het AI-gebruik. Dwing rolgebaseerde toegang af, beperkt tot vastgestelde toepassingen. Registreer identiteit, tijdstempel, AI-endpoint en gegevensvolume voor uitgaand AI-verkeer. Schakel voor ChatGPT Enterprise de Compliance API en auditlogboeken in. Een bredere benadering van AI-beveiliging koppelt beleid aan technische handhaving.
- Train medewerkers in het veilig schrijven van prompts. Volg het model van CISA en stel AI-training voor medewerkers verplicht bij het gebruik van AI-tools. Behandel het beleid voor toegestaan gebruik, verboden gegevenscategorieën, het controleren van AI-output en het melden van onbedoelde blootstelling van gegevens. Vereis jaarlijkse hercertificering.
- Onderzoek hoe leveranciers met gegevens omgaan. Controleer of uw DPA expliciet betrekking heeft op AI-promptinhoud en traditionele gegevensverwerking. Verifieer certificeringen en leg contractueel vast binnen welke termijn datalekken moeten worden gemeld.
Deze beveiligingsmaatregelen werken als één geheel. Het beleid stelt de grenzen. De keuze voor een abonnementsniveau legt de contractuele en technische basis. DLP en inzicht in het gebruik dwingen het beleid technisch af. Training versterkt de menselijke schakel en leveranciersonderzoek dicht de kloof bij leveranciers.
Versterk de beveiliging van ChatGPT met SentinelOne
Beleid en de keuze voor een abonnementsniveau bepalen de regels. SentinelOne handhaaft ze op het moment van interactie: bij de prompt zelf. Prompt Security detecteert en beheert gereguleerde gegevens, broncode en inloggegevens voordat ze in ChatGPT of andere AI-tools voor consumenten terechtkomen. Het stopt gegevensexfiltratie in de browser.
Singularity™ Identity koppelt elke AI-sessie aan een menselijke of niet-menselijke identiteit, waaronder AI-agenten en serviceaccounts. Zo kan uw team de bron van een incident met blootgestelde gegevens achterhalen.
Purple AI™ maakt onderzoeken toegankelijk via gewone taal. Analisten stellen een vraag, reconstrueren de tijdlijn en beoordelen of de blootstelling onbedoeld of kwaadwillig was. Volgens IDC worden bedreigingen 63% sneller geïdentificeerd en daalt de gemiddelde responstijd met 55%.
Met de Singularity Platform registreerde SentinelOne 88% minder meldingen en 100% detectie in de MITRE ATT&CK Evaluations van 2024. Zo besteden SOC-teams minder tijd aan ruis en meer aan AI- en identiteitsactiviteiten die echt risico vormen. Voor breder inzicht via extended detection and response (XDR) worden die gebeurtenissen op één plek gekoppeld aan signalen van endpoints, identiteiten en de cloud.
Vraag uw SentinelOne-demo aan en krijg vandaag nog grip op hoe uw teams AI gebruiken.
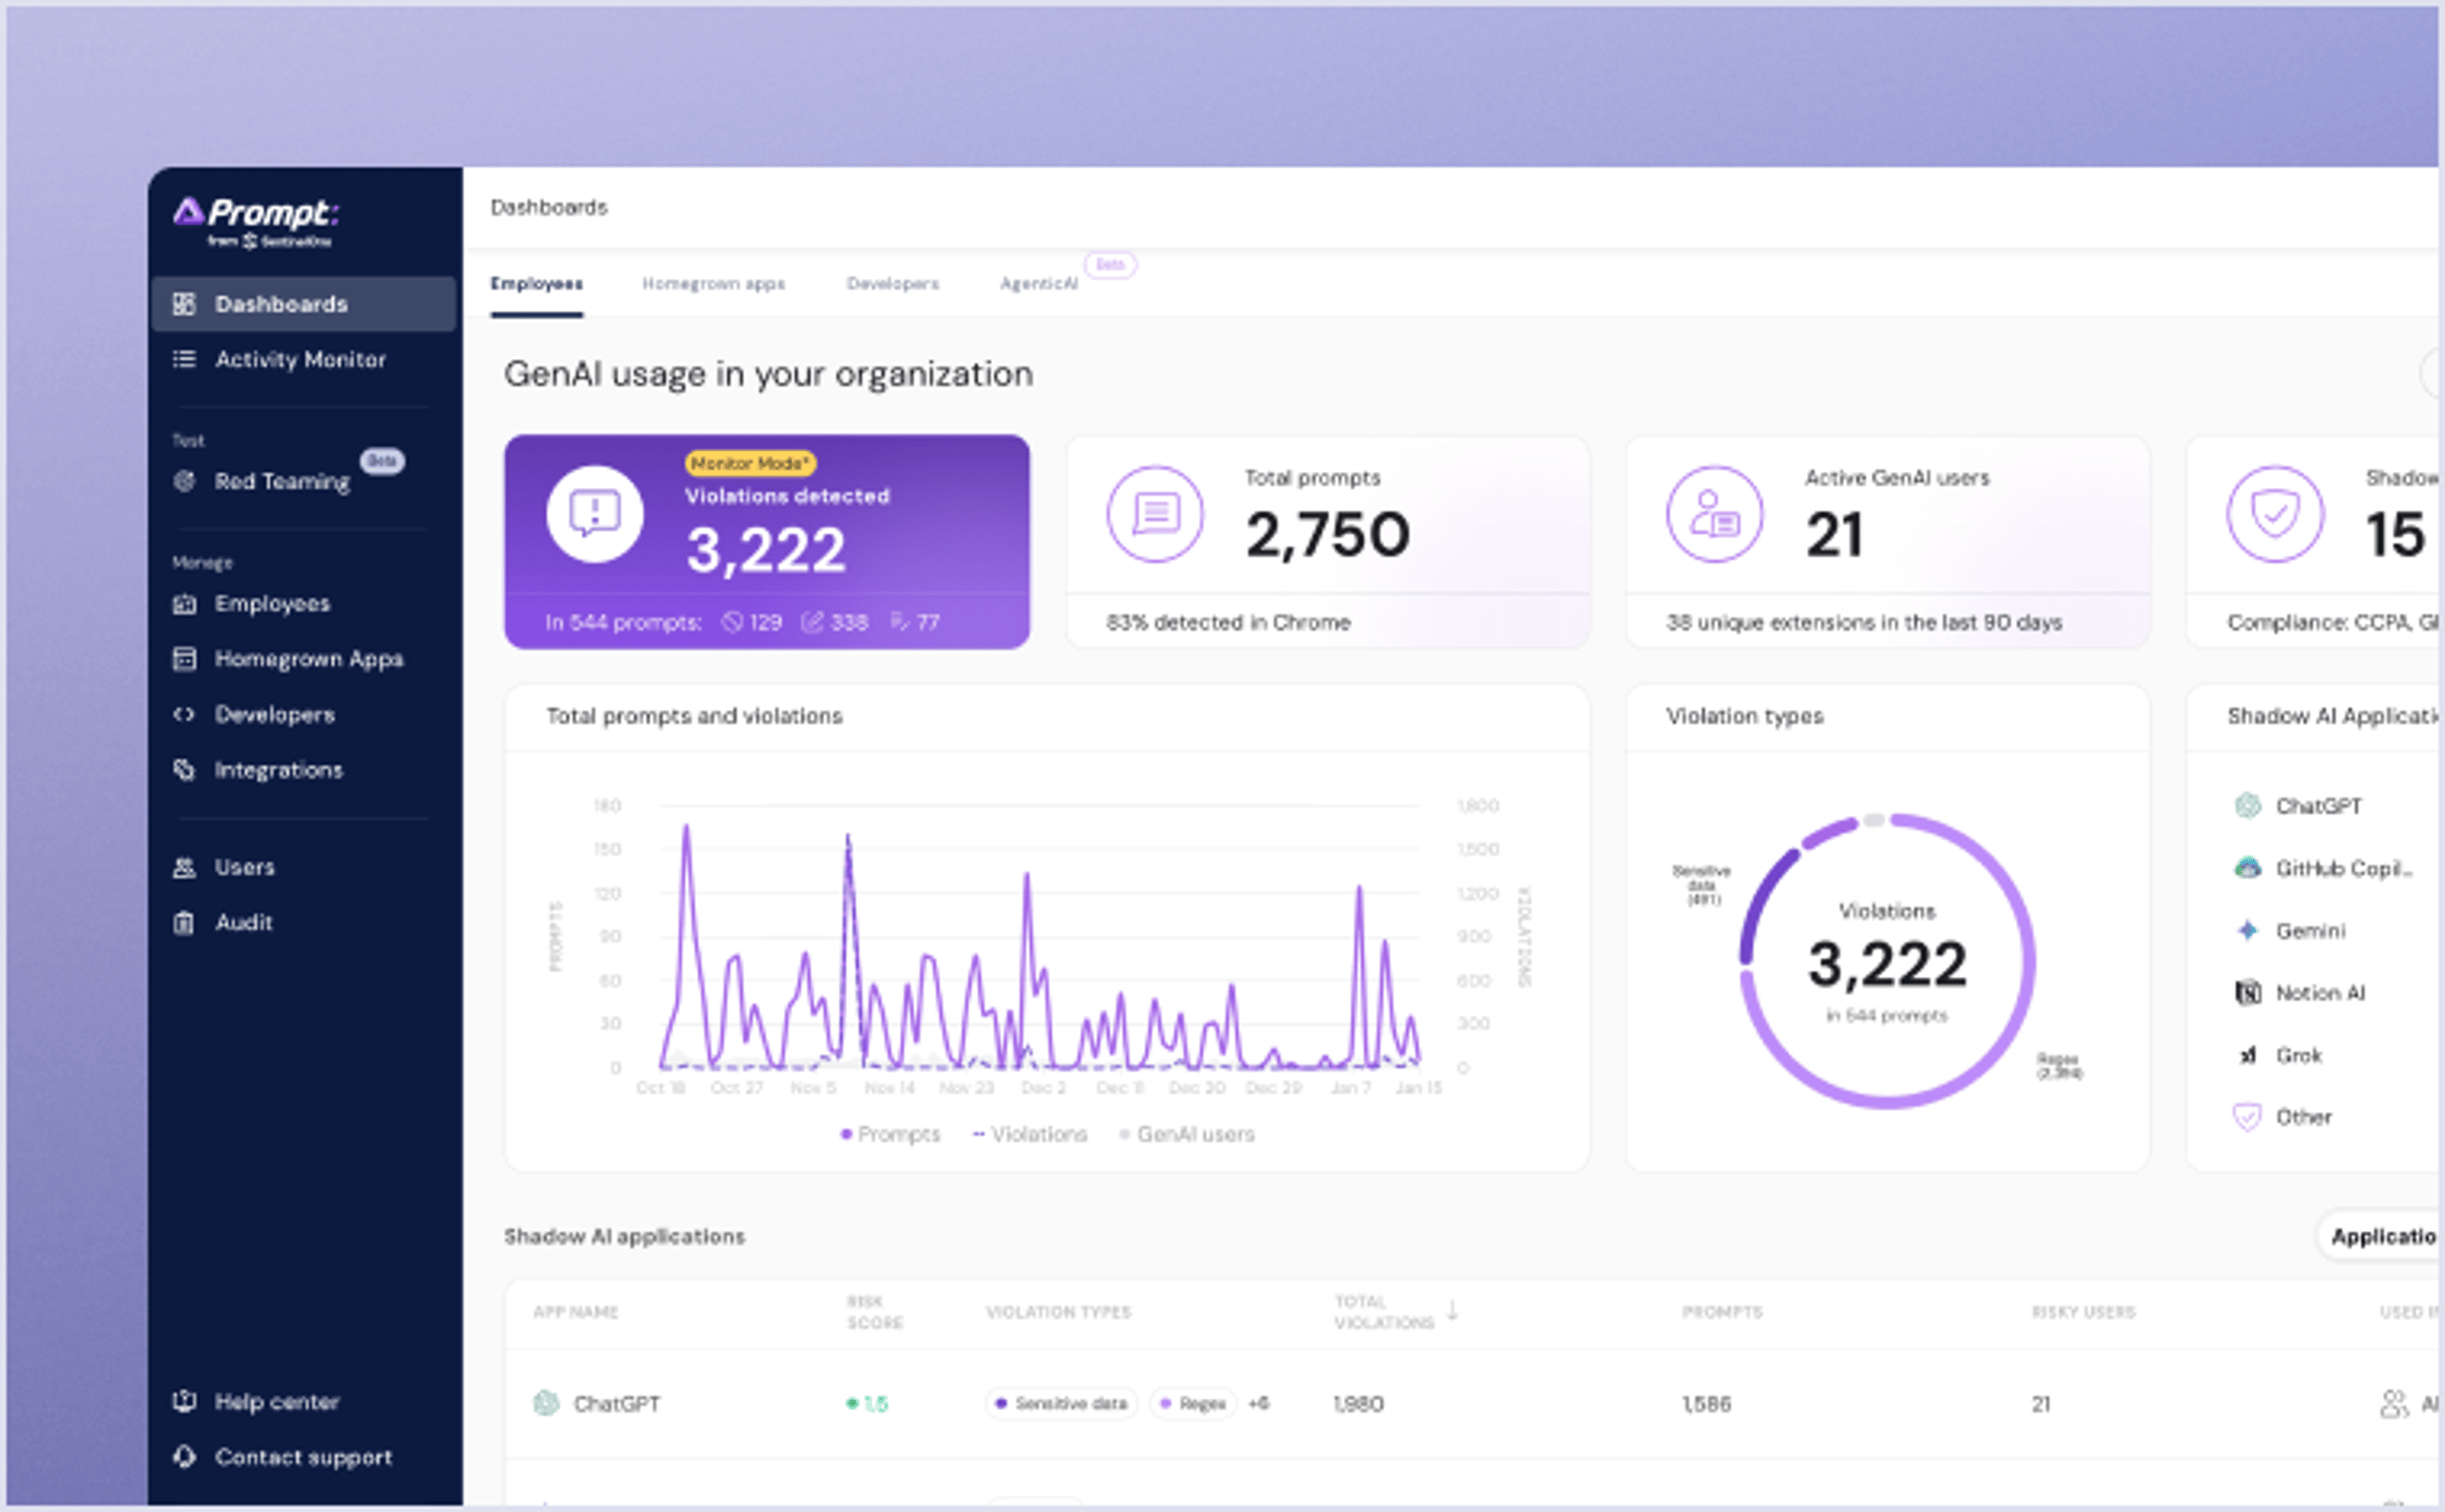
Krijg volledig inzicht, beveiliging en governance over AI-gebruik in uw organisatie. Ontdek shadow AI, bescherm uw gevoelige gegevens en stel AI veilig beschikbaar binnen de organisatie.
Conclusie
ChatGPT-beveiliging beschermt uw gegevens wanneer medewerkers AI-assistenten gebruiken. Het grootste risico is blootstelling van gegevens via prompts, versterkt door schaduw-AI die het zicht op gebruik wegneemt. Bij consumentengebruik hangt de beveiliging sterker af van individuele instellingen. Business en Enterprise bieden sterkere controle op organisatieniveau.
Beheerst AI-gebruik vraagt om een beleid voor toegestaan gebruik, het juiste abonnementsniveau, preventie van gegevensverlies, inzicht in het gebruik, training en leveranciersonderzoek. Met die maatregelen behouden uw teams alle voordelen van ChatGPT. Uw gevoelige gegevens blijven waar ze horen.

Ontketen AI-aangedreven cyberbeveiliging
Verhoog uw beveiliging met realtime detectie, reactiesnelheid en volledig overzicht van uw gehele digitale omgeving.
Veelgestelde vragen
ChatGPT-beveiliging bepaalt hoe u de gegevensstroom tussen medewerkers en AI-assistenten beheert: welke accounts en abonnementsniveaus prompts verwerken, welke gegevens daarin zijn toegestaan en wie de activiteiten kan zien. Eén instelling volstaat niet.
In de praktijk is dit een gedeelde verantwoordelijkheid van beveiligings-, juridische en identiteitsteams. Begin met vaststellen welke AI-accounts uw medewerkers al gebruiken. Koppel daar vervolgens beleid en monitoring aan.
ChatGPT Enterprise biedt door beheerders afgedwongen gegevenscontroles, aangepaste bewaartermijnen, SSO via Security Assertion Markup Language (SAML) met SCIM-provisioning, door de klant beheerde encryptiesleutels en een Compliance API met auditregistratie. Het ondersteunt ook een AVG-conforme DPA.
Bij consumentengebruik hangt veel meer af van individuele instellingen. Enterprise biedt centrale beheerfuncties die uw beveiligings-, juridische en identiteitsteams in de hele omgeving kunnen afdwingen.
Dat hangt af van het abonnementsniveau en de instellingen. Bij consumentenaccounts kunnen prompts worden gebruikt om toekomstige modellen te verbeteren, afhankelijk van de instellingen van de gebruiker. Bij Business en Enterprise bepaalt de organisatie zelf of promptinhoud wordt bewaard of voor training wordt gebruikt.
Als uw medewerkers gevoelige gegevens verwerken, beschouw de keuze voor een abonnementsniveau dan als een beveiligingsmaatregel en controleer de afspraken over het gebruik voor training in uw contract.
Ja, met de juiste maatregelen. Kies Business of Enterprise voor contractuele bescherming van gegevens. Combineer dit met een beleid voor toegestaan gebruik, preventie van gegevensverlies, training voor medewerkers en inzicht in het gebruik.
Openbare LLMs zijn niet de plek voor gevoelige informatie. Zorg dat medewerkers het goedgekeurde, beheerde kanaal gebruiken, zodat het werk buiten persoonlijke accounts en niet-goedgekeurde tools blijft die uw controles omzeilen.
Schaduw-AI is het gebruik van AI-tools door medewerkers via persoonlijke accounts of niet-goedgekeurde applicaties, buiten de door de organisatie beschikbaar gestelde en bewaakte omgeving.
Schaduw-AI ontneemt beveiligingsteams het zicht, omzeilt gegevenscontroles en creëert compliancerisico's die standaard endpointtelemetrie mogelijk niet detecteert. In de praktijk wordt AI-gebruik zo een onbeheerd kanaal voor gegevens, waardoor algemene verboden vaak niet werken.
GDPR geldt als prompts persoonsgegevens uit de EU bevatten, waarvoor een DPA en een rechtmatige verwerkingsgrondslag vereist zijn. HIPAA geldt als prompts beschermde gezondheidsinformatie bevatten. De Payment Card Industry Data Security Standard (PCI-DSS) geldt als betaalkaartgegevens worden gebruikt. Bestaande wetgeving over privacy en consumentenbescherming blijft ook van toepassing op AI-gebruik.
Sectorspecifieke regels, waaronder de Sarbanes-Oxley Act (SOX), de Gramm-Leach-Bliley Act (GLBA) en privacywetgeving van afzonderlijke staten, kunnen ook gelden, afhankelijk van het gegevenstype, de bedrijfsfunctie en het rechtsgebied waarop de promptworkflow betrekking heeft.
Ontdek meer over Data en AI


Klaar om uw beveiligingsactiviteiten te revolutioneren?
Ontdek hoe SentinelOne AI SIEM uw SOC kan transformeren tot een autonome krachtpatser. Neem vandaag nog contact met ons op voor een gepersonaliseerde demo en zie de toekomst van beveiliging in actie.
