
脅威アクターとは?種類と事例
効果的な防御には、脅威アクターの理解が欠かせません。さまざまなサイバー攻撃者の動機と手口を解説します。

脅威アクターとは、サイバー攻撃を実行する個人や集団です。このガイドでは、脅威アクターの種類、動機、手口を解説します。
効果的なサイバーセキュリティ戦略を策定するうえで、脅威アクターの理解が重要な理由を解説します。脅威アクターを理解することは、組織がリスクを予測し、軽減するために不可欠です。
この記事では、脅威アクターの定義、攻撃対象、種類、攻撃の防止策を解説します。
脅威アクターとは?
サイバー脅威アクターとは、サイバーセキュリティに脅威をもたらす個人や集団です。サイバー攻撃を実行する主体であり、動機、攻撃の種類、標的とする業種など、さまざまな要素に基づいて分類されます。
今日のサイバー脅威を取り巻く環境は、かつてないほど急速に変化しており、脅威アクターの手口も高度化しています。
脅威アクターとその動機を理解することで、組織は攻撃による被害への備えを強化できます。脅威アクターは脆弱性を悪用し、権限の高いユーザーのIDを侵害し、セキュリティ制御を回避し、データを破損・削除し、機密情報を改ざんします。
脅威アクターの攻撃対象
脅威アクターは主に、金銭やデータ、機密情報を得るため、あるいはサービスの中断や評判の毀損を引き起こすために、大規模な組織を狙います。しかし、中小企業(SMB)も脅威アクターにとって頻繁な攻撃対象となっています。大企業に比べてリソースが限られ、セキュリティ体制が手薄な場合があるためです。
現在の脅威環境では、規模や業種を問わず、ほとんどの組織が脅威アクターの標的になる可能性があります。実際、企業が受けたサイバー攻撃の試行回数は、2020年と比較して2021年には週あたり50%増加しました。今や、最も重要な資産への経路が保護されていなければ、脅威アクターはその経路を見つけて侵入します。
脅威アクターの種類と特徴
「脅威アクター」は幅広い概念であり、技能、リソース、攻撃の動機に基づいて分類されるさまざまな個人や集団を指します。IDを侵害し、セキュリティ対策を回避し、データを損傷・削除し、機密情報を操作します。
代表的な脅威アクターの種類と、一般的な攻撃の動機を紹介します。
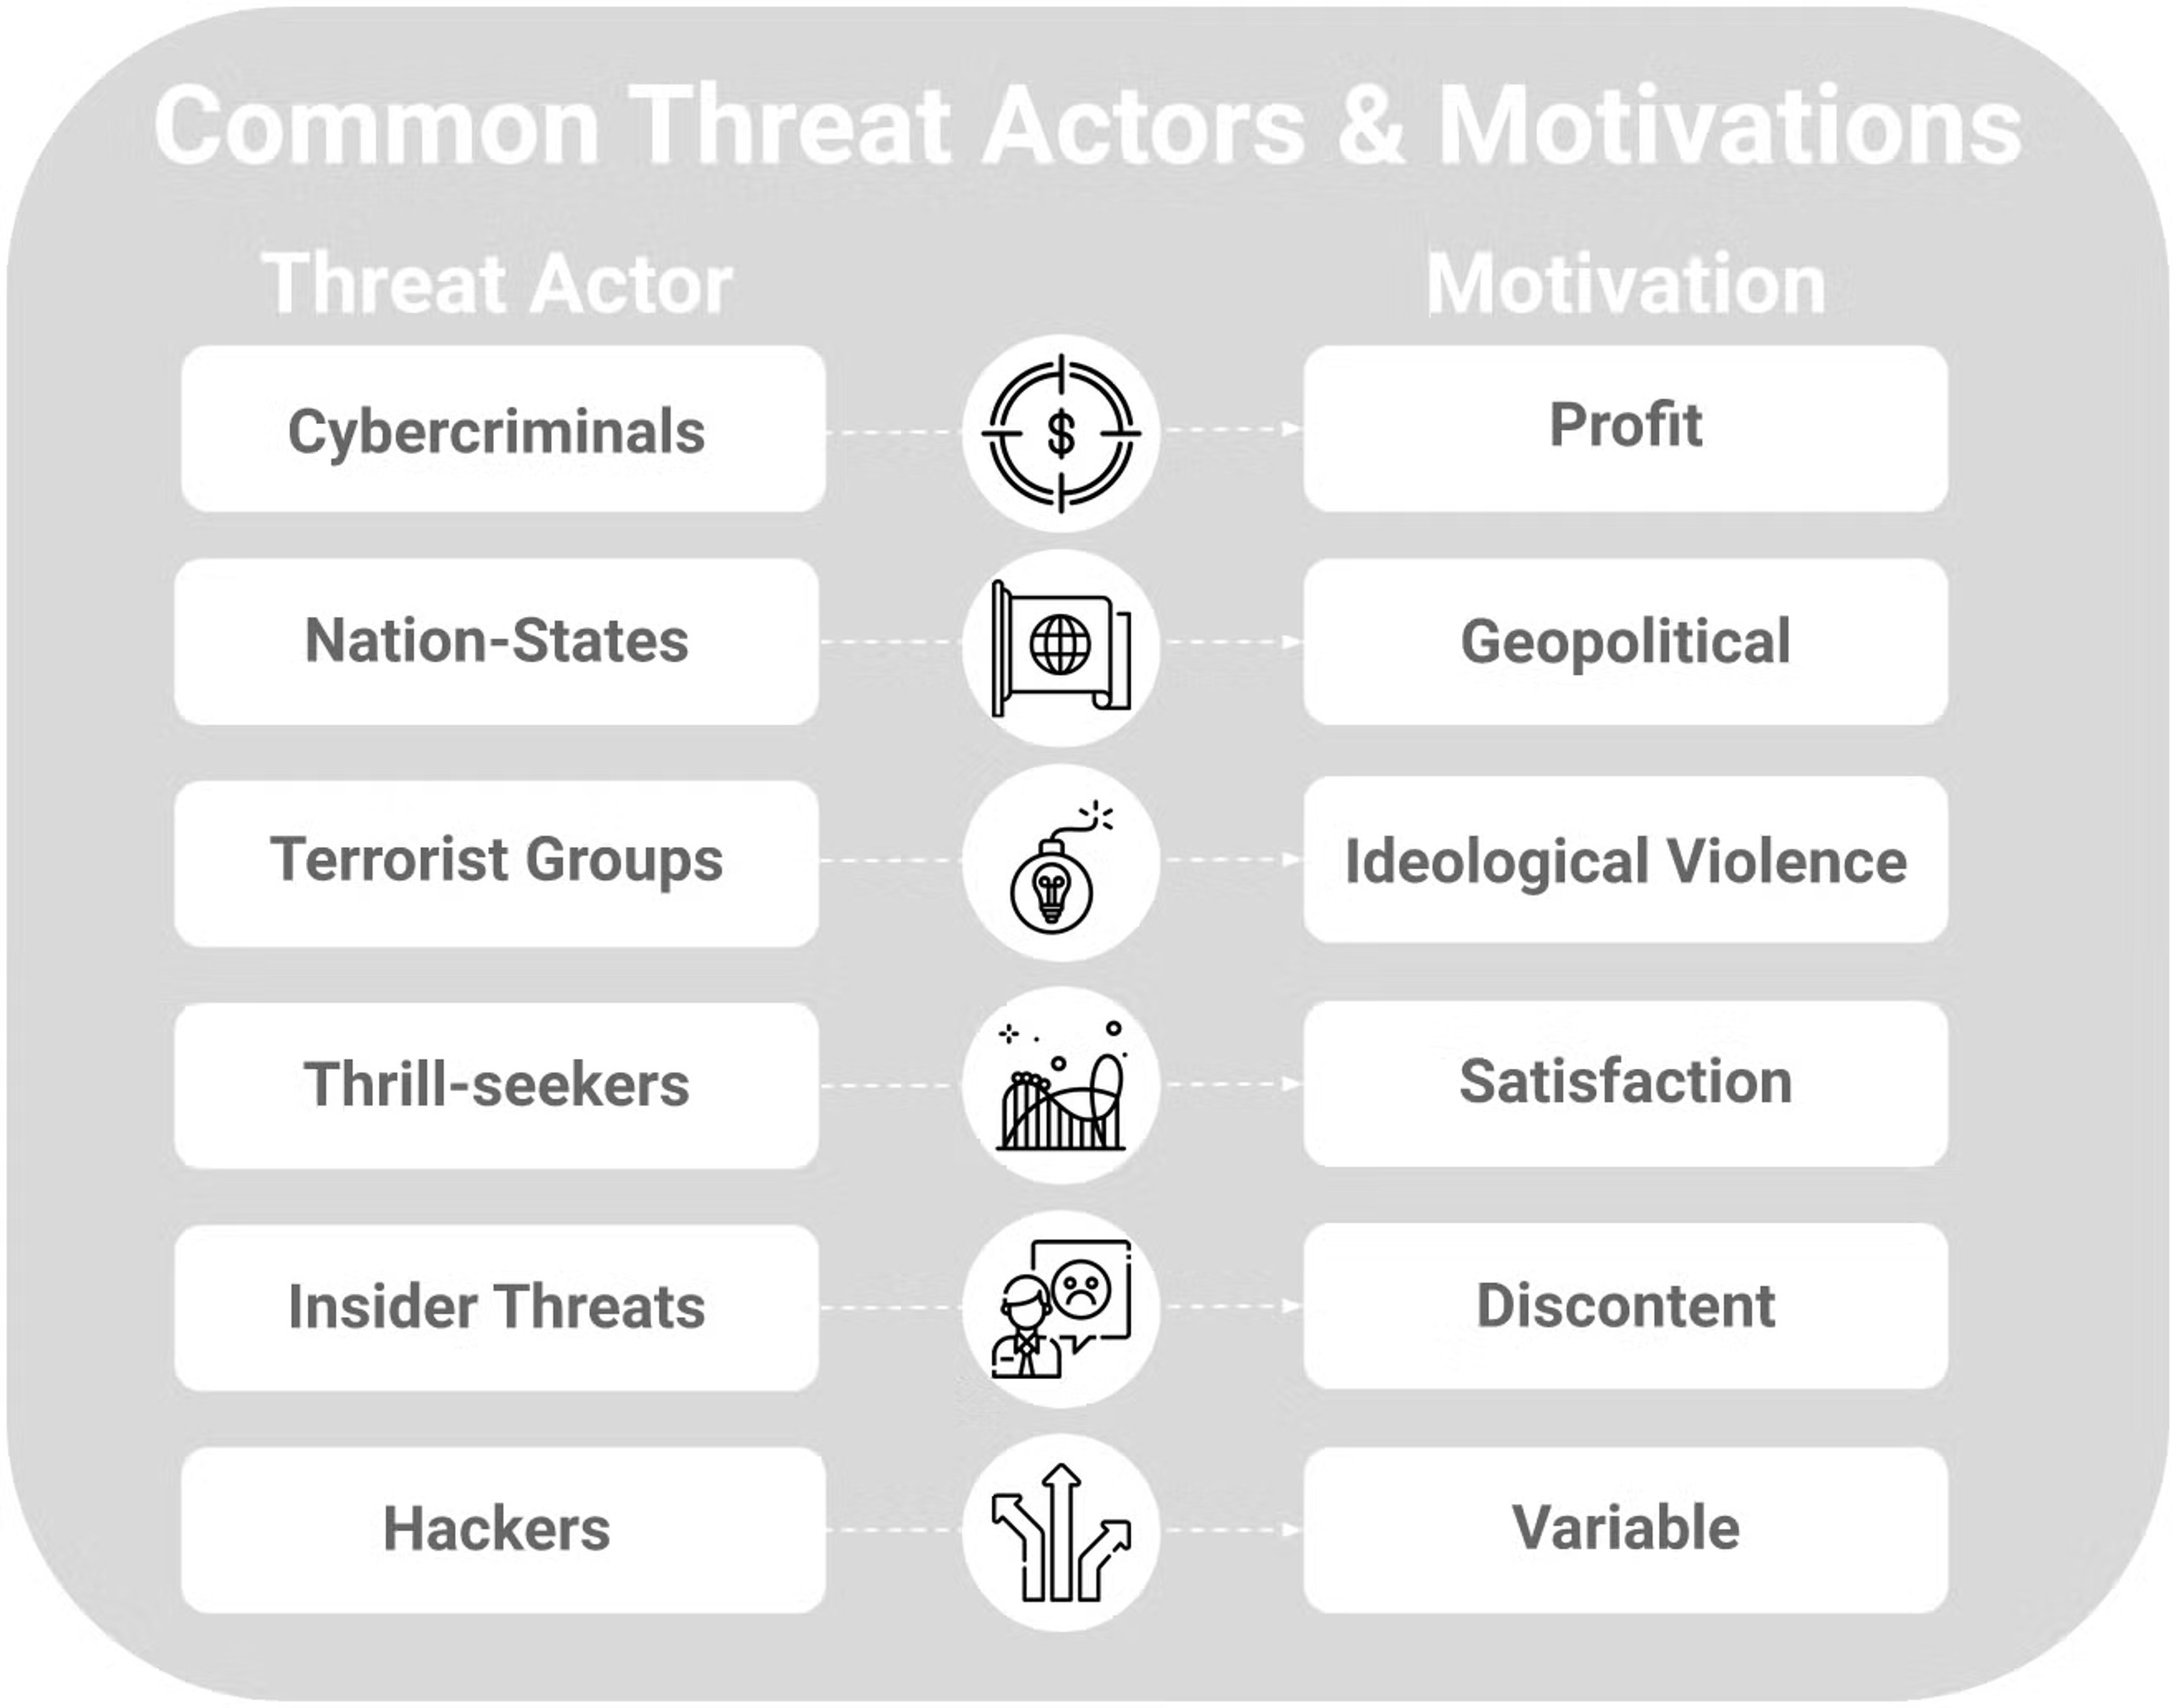
1. サイバー犯罪者頻繁な標的となっています。これは、リソースが相対的に不足しているため、セキュリティシステムが大企業に比べて脆弱である可能性が高いからです。
サイバー犯罪者は、デジタル技術を使って違法行為を行う個人や集団です。多くの場合、金銭的利益を目的としています。
この種の脅威アクターは通常、ソーシャルエンジニアリングの手口を使います。たとえば、に直面しています。今日、脅威アクターは、経路が無防備であれば、王冠の宝石(最重要資産)へ直通する経路を見つけ出し、必ず侵入してきます。で被害者を誘導し、悪意のあるリンクをクリックさせたり、悪意のあるソフトウェア(マルウェア)をダウンロードさせたりします。ほかにも、データの窃取、被害者をだましての送金、ログイン認証情報の窃取、身代金の要求などがあります。
2. 国家
国家は、諜報活動やサイバー戦争など、他国の政府機関のネットワークに対するさまざまな悪意ある活動を行わせるため、脅威アクター集団に資金を提供することがあります。国家が支援する脅威アクターは豊富なリソースを持つ傾向があり、その活動は長期にわたり、検知も困難です。
国家の支援を受ける脅威アクターは、敵対する相手のネットワークを密かに標的にします。通常、その目的は機密データや資産の持ち出し・破壊、重要インフラの妨害、機密情報の収集です。
3. テロ組織
物理的なテロ行為と同様に、サイバーテロリストの目的は通常、自らの主張を推し進めるために被害や破壊をもたらすことです。この種の脅威アクターは、被害や混乱が最も大きくなる企業、政府機関、重要インフラやサービスを標的にします。
4. スリルを求める攻撃者
スリルを求める攻撃者は、個人的な楽しみのためにコンピューターシステムやネットワークを攻撃する脅威アクターです。どれほどのデータや機密情報を盗めるか試したい場合もあれば、特定のネットワークやコンピューターシステムの仕組みに興味がある場合もあります。標的に大きな被害を与える意図があるとは限りません。しかし、システムやネットワークの動作を妨害したり、将来のより高度なサイバー攻撃に向けて脆弱性を悪用したりする可能性があります。
5. 内部脅威
内部脅威は増加しています。内部脅威は、次の種類に分類できます。
- 1. サイバー犯罪者
- 不注意な内部関係者:悪意はなくても、不注意によってデータ侵害を引き起こす従業員です。フィッシングメールのリンクをクリックしたり、未承認のソフトウェアをインストールしたり、会社のデバイスを紛失したりする場合があります。
6. ハッカー
「脅威アクター」と「ハッカー」は同じ意味で使われることもありますが、両者は同一ではありません。ハッカー とは、コンピューターのスキルを使って課題や問題を解決する人を指します。その目的は善意の場合も悪意の場合もありますが、脅威アクターにはほぼ常に悪意があります。
ハリウッド映画によって、ハッカーという言葉には、混乱を引き起こしたり法律を破ったりする悪意ある人物のイメージが広まりました。しかし、ハッカーにはさまざまな種類があり、その能力も異なります。
ハッカーの種類と、それぞれが行うことの例を紹介します。ソーシャルエンジニアリングの手法(例:フィッシングメールなどの手法を用いて、被害者に悪意のあるリンクをクリックさせたり、悪意のあるソフトウェア(マルウェア)。その他のサイバー犯罪の例としては、データの窃取、被害者を騙して金銭を振り込ませる行為、ログイン認証情報の窃取、身代金要求などが挙げられる。
ブラックハットハッカー
ブラックハットハッカーは、悪意を持って組織や政府機関のコンピューターネットワークやシステムへの侵入を試みます。単独または組織犯罪グループとともに活動することが多く、ソーシャルエンジニアリング、パスワードの解読、デバイスへのマルウェア感染、キーストロークの記録、あるいは ボットネット の構築による 分散型サービス拒否 (DDoS)攻撃など、さまざまな手法を使います。
ホワイトハットハッカー
ホワイトハットハッカーは倫理的ハッカーとも呼ばれ、組織や政府機関と協力して脆弱性を特定し、悪意あるハッカーからサイバーシステムを守ります。他の種類のハッカーとは異なり、コンピューターネットワークやシステムへの侵入について、協力先の組織や機関から必ず許可を得ています。
グレーハットハッカー
グレーハットハッカーは、ホワイトハットとブラックハットの中間に位置します。コンピューターネットワークやシステムに侵入して、脆弱性や潜在的な攻撃経路を対象者に知らせ、発見した問題の修正に対して料金を請求します。多くの場合、悪意はありませんが、許可なくセキュリティ上の問題を悪用し、違法な手段を使うことも少なくありません。
グリーンハットハッカー
グリーンハットハッカーは初心者で、ハッカーコミュニティの経験豊富なメンバーに情報を求めることがよくあります。組織的な攻撃に必要なスキルや知識がない場合でも、自分が何をしたのか、どう修正するのかを理解していなければ、深刻な被害を引き起こすおそれがあります。
ブルーハットハッカー
ブルーハットハッカーはホワイトハットハッカーに最も近く、システムの公開前テストを依頼されたコンサルティング会社で働くセキュリティ専門家です。一方で、何らかの不正行為への報復として、行動の結果を十分に考えずに個人や企業を標的にすることもあります。
レッドハットハッカー
レッドハットハッカーはハッカーの世界の「ダークホース」と見なされることが多く、単独または非公開のグループでブラックハットハッカーの無力化に取り組みます。ブラックハットハッカーを当局に通報するホワイトハットハッカーとは異なり、リソースの破壊や損害を与えることに重点を置く傾向があります。
スクリプトキディ増加傾向にある。これらの脅威は次のタイプに分類されます:
スクリプトキディは、他の種類のハッカーとは異なり、退屈しのぎを動機とすることが多く、スクリプトやコードを自分では書きません。既存のスクリプトやコードをウイルスやアプリケーションに組み込み、他人のコンピューターシステムに侵入します。ハッカーの世界では、他の種類のハッカーに比べてスキルが低く、未熟なことで知られています。
ハクティビスト
ハクティビストはブラックハットハッカーと見なされることが多いものの、ハッキングの動機は政治的なものです。表現の自由の擁護や人権侵害の告発などを目的に、個人、組織、政府機関を標的にします。
ハクティビストの多くは、世界に前向きな変化をもたらそうとしていると考えています。例えば、ハッカー集団Anonymousは複数の政府に対する数々のサイバー攻撃で知られ、支持者からは「自由の戦士」と呼ばれています。
さまざまな種類のハッカーのうち、「脅威アクター」という言葉が最も直接的に当てはまるのは、ブラックハットハッカー、ブルーハットハッカー、スクリプトキディ、ハクティビストです。サイバー犯罪者から内部関係者まで、 Singularityの脅威インテリジェンス はあらゆる種類の脅威アクターの追跡と防御に役立ちます。
知っておきたい関連サイバーセキュリティ用語ハッカーとは、コンピュータ技術を用いて課題や問題を解決する人物を指します(善悪は別として)。一方、脅威アクターはほぼ常に悪意を持って行動します。&
脅威アクターの基本的な構成要素や特徴に加え、次のサイバーセキュリティ用語も確認しておきましょう。
マルウェア
マルウェアは、コンピューターを損傷させたり使用不能にしたりするよう設計された悪意あるソフトウェアです。データの窃取、システムの制御、他のコンピューターへの攻撃に使われます。
マルウェアには、ウイルス、ワーム、トロイの木馬、 ランサムウェア など、さまざまな種類があります。メールの添付ファイル、感染したWebサイト、侵害されたソフトウェアを通じて拡散します。
フィッシング
フィッシングは、正規の送信元を装ったメールやWebサイトを使い、ユーザーをだまして機密情報を開示させたり、悪意あるリンクをクリックさせたりするサイバー攻撃です。
フィッシング攻撃は、偽装したメールアドレスや正規のものに似せたWebサイトを使うことが多く、検知が非常に困難な場合があります。攻撃者は成功率を高めるため、特定の個人や組織も標的にします。
サービス拒否攻撃ボットネットの構築など、様々な手法を用いて標的をハッキングします。分散型サービス拒否攻撃(DDoS)を実行するため。
サービス拒否攻撃(DoS攻撃)は、システムやネットワークをユーザーが利用できない状態にしようとするサイバー攻撃です。Webサイトやオンラインサービスを標的とし、システム全体を停止させることもあります。
DoS攻撃は通常、標的が負荷を処理できなくなるまで大量のトラフィックやリクエストを送り込み、利用不能にします。データの破損、脆弱性の悪用、リソースへの過負荷によって、システムやネットワークを停止させることもあります。
ランサムウェア
グレーハットハッカー は、ファイルを暗号化したりシステムをロックしたりして、ユーザーがアクセスできない状態にするマルウェアです。メールの添付ファイル、感染したWebサイト、侵害されたソフトウェアを通じて拡散します。この種のマルウェアは資産へのアクセスを遮断したり暗号化したりして、デバイス、ファイル、システムへのアクセスを取り戻すために、ユーザーに身代金の支払いを迫ることがよくあります。
ランサムウェアを、無作為に盗んだデータの単純な暗号化と捉えるだけでは、今日の多様なデータ恐喝の手法を正確に表せません。 ランサムウェア攻撃者 は近年、時間のかかる暗号化からデータの窃取へと軸足を移しています。被害者のデータをすべて暗号化するのは、多くの脅威アクターにとって負担が大きく時間もかかり、検知されるリスクも高まる傾向にあります。
その結果、従来の時間のかかる暗号化から離れ、窃取したデータをすべて破壊することに注力する脅威アクターも現れています。現在は、データをほぼ元の状態に保ったまま恐喝する手法や、データの一部だけを破損させる手法で攻撃を迅速に進め、より高額な身代金を要求する動きが見られます。
ドライブバイダウンロード
ドライブバイダウンロードは、ユーザーが知らないうちに、または同意なく、システムをマルウェアに感染させるサイバー攻撃の一種です。通常、感染したWebサイトへのアクセスや悪意のあるリンクのクリックによって発生します。
この攻撃では、ウイルス、トロイの木馬、ランサムウェアなど、さまざまな種類のマルウェアがインストールされます。
脅威アクターの事例
脅威アクターには、単独の攻撃者もいれば、大規模な組織犯罪集団やサイバー脅威組織に属する者もいます。
最近のサイバー攻撃事例を検証することで、組織は自社のネットワークやシステムを狙う脅威アクターを予測し、今後の同様のインシデントに備えられます。
MeteorExpress
2021年7月、 ワイパー攻撃 – 感染したコンピューターのハードドライブを消去するマルウェアを使った攻撃 – により、イランの国有鉄道システムが麻痺しました。システムへの侵入後、駅の表示画面には、苦情はイランの最高指導者ハメネイ師の事務所の電話番号に寄せるよう乗客に指示が表示されました。
「MeteorExpress」と名付けられたこの攻撃キャンペーンは、脅威アクターが技術力を使って情報システムに侵入し、政治的な目的に悪用する手口を示しています。この攻撃の背後にいる脅威アクターは、現在も特定されていません。
8220 Gang
犯罪グループ 8220 Gang は、AWS、Microsoft Azure、Google Cloud、Aliyun、Qcloudなどのクラウドインフラサービスを標的に、被害者の負担で不正な暗号資産マイナーを稼働させています。このグループは長年活動していますが、2021年半ばまでに、従来から使用していたインフラを使った新たな攻撃キャンペーンにより、ボットネットの感染ホスト数は約 2,000台から現在の約30,000台に増加しました。
8220 Gangのような脅威アクターは、何年もかけて攻撃キャンペーンを少しずつ進化させ、解体が困難な規模にまで拡大することがあります。
REvilランサムウェア
は、マネージドセキュリティサービスプロバイダー(MSSPs)やIT管理会社が一般的に使用するKaseya VSAサーバーを標的とした ゼロデイ攻撃 を通じて、数千台の企業のエンドポイントに侵入しました。この攻撃は、これまでで最大級のランサムウェア事件の一つとみられます。攻撃者は、全被害者に対応する共通の復号ツールを一括5,000万ドル(当初は7,000万ドル)で提供すると申し出ました。
当初は サプライチェーン攻撃 と考えられていましたが、周到に計画されたこの大規模なランサムウェア攻撃は、脅威アクターにとってサイバー攻撃がいかに収益性の高いものかを示しています。また、組織にとって最新のエンドポイント検知・対応(EDR)ツールがいかに重要かも浮き彫りにしています。
Aoqin Dragon
「Aoqin Dragon」と名付けて追跡しているSentinelLABSの 研究者 によると、この国家の支援を受けた脅威アクター集団は、2013年にさかのぼる一連の悪意ある活動に関与しています。東南アジアとオーストラリアの政府機関、教育機関、通信事業者が標的です。正確な動機は不明ですが、中国とつながりのあるこの 高度な持続的脅威(APT) 集団の主な目的は、スパイ活動とみられます。
この事例は、脅威アクターが長期にわたる攻撃キャンペーンをひそかに展開し、発見を免れながらスパイ活動を続け、手口を磨いていく様子を示しています。自由の戦士」と呼ばれています。
Moshen Dragon
「Moshen Dragon」と名付けられた中国系の脅威アクターは、Symantec、TrendMicro、McAfee、BitDefender、Kasperskyなどの旧式のセキュリティ製品を乗っ取り、攻撃に利用したとされています。Moshen Dragonは5種類のマルウェアの組み合わせに加え、LSA通知パッケージやGUNTERSと呼ばれるパッシブ型バックドアなど、さまざまなツールも使用しました。
脅威アクターは、複数の戦術、技術、ツールを使ってコンピューターシステムやネットワークに侵入することがよくあります。足場を築いた後は、ネットワーク内で 水平移動 を行い、環境内にパッシブ型バックドアを設置し、可能な限り多くの認証情報を収集してから、データの持ち出しに注力することがよくあります。
脅威アクターによるサイバー攻撃を防止・阻止する方法
防御者にとって最も重要なのは、ネットワーク内にすでに脅威アクターが潜んでいるという前提で常に行動することです。脅威アクターから守るには、包括的なセキュリティ対策を導入することが最善です。理想的なセキュリティ対策には、次の機能が必要です。
1. エンドポイントの保護・検知・対応(EDR)
セキュリティチームは、脅威アクターから組織を守るため、検知・対応機能を備えた Singularity™ Endpoint のような包括的なエンドポイントセキュリティ製品を使用します。
「エンドポイント保護」とは、ノートパソコン、サーバー、モバイルデバイスなどのネットワーク上のエンドポイントを、マルウェアやその他の脅威から守るための技術とプロセスを指します。 EDRツールは、特定のマルウェアや正式に確認されたインシデントの特定・隔離だけにとどまらない点で、ほかのセキュリティ製品とは異なります。異常な活動を検知し、セキュリティチームにアラートを送って詳細な調査につなげます。
情報源: Gartner, EDRソリューションの説明:
エンドポイントのシステムレベルの動作を記録・保存し, さまざまなデータ分析手法で不審な動作を検出します. また, 状況を把握するための情報を提供し, 悪意のある活動を阻止し, 影響を受けたソリューションを復旧するための提案を行います.
2. ゼロトラストセキュリティ
ゼロトラストセキュリティモデルは, あらかじめ設定された信頼レベルに依存しないサイバーセキュリティのアプローチです. すべてのユーザー, デバイス, ネットワークを信頼せず, 継続的な認証と認可の確認を通じて検証します.
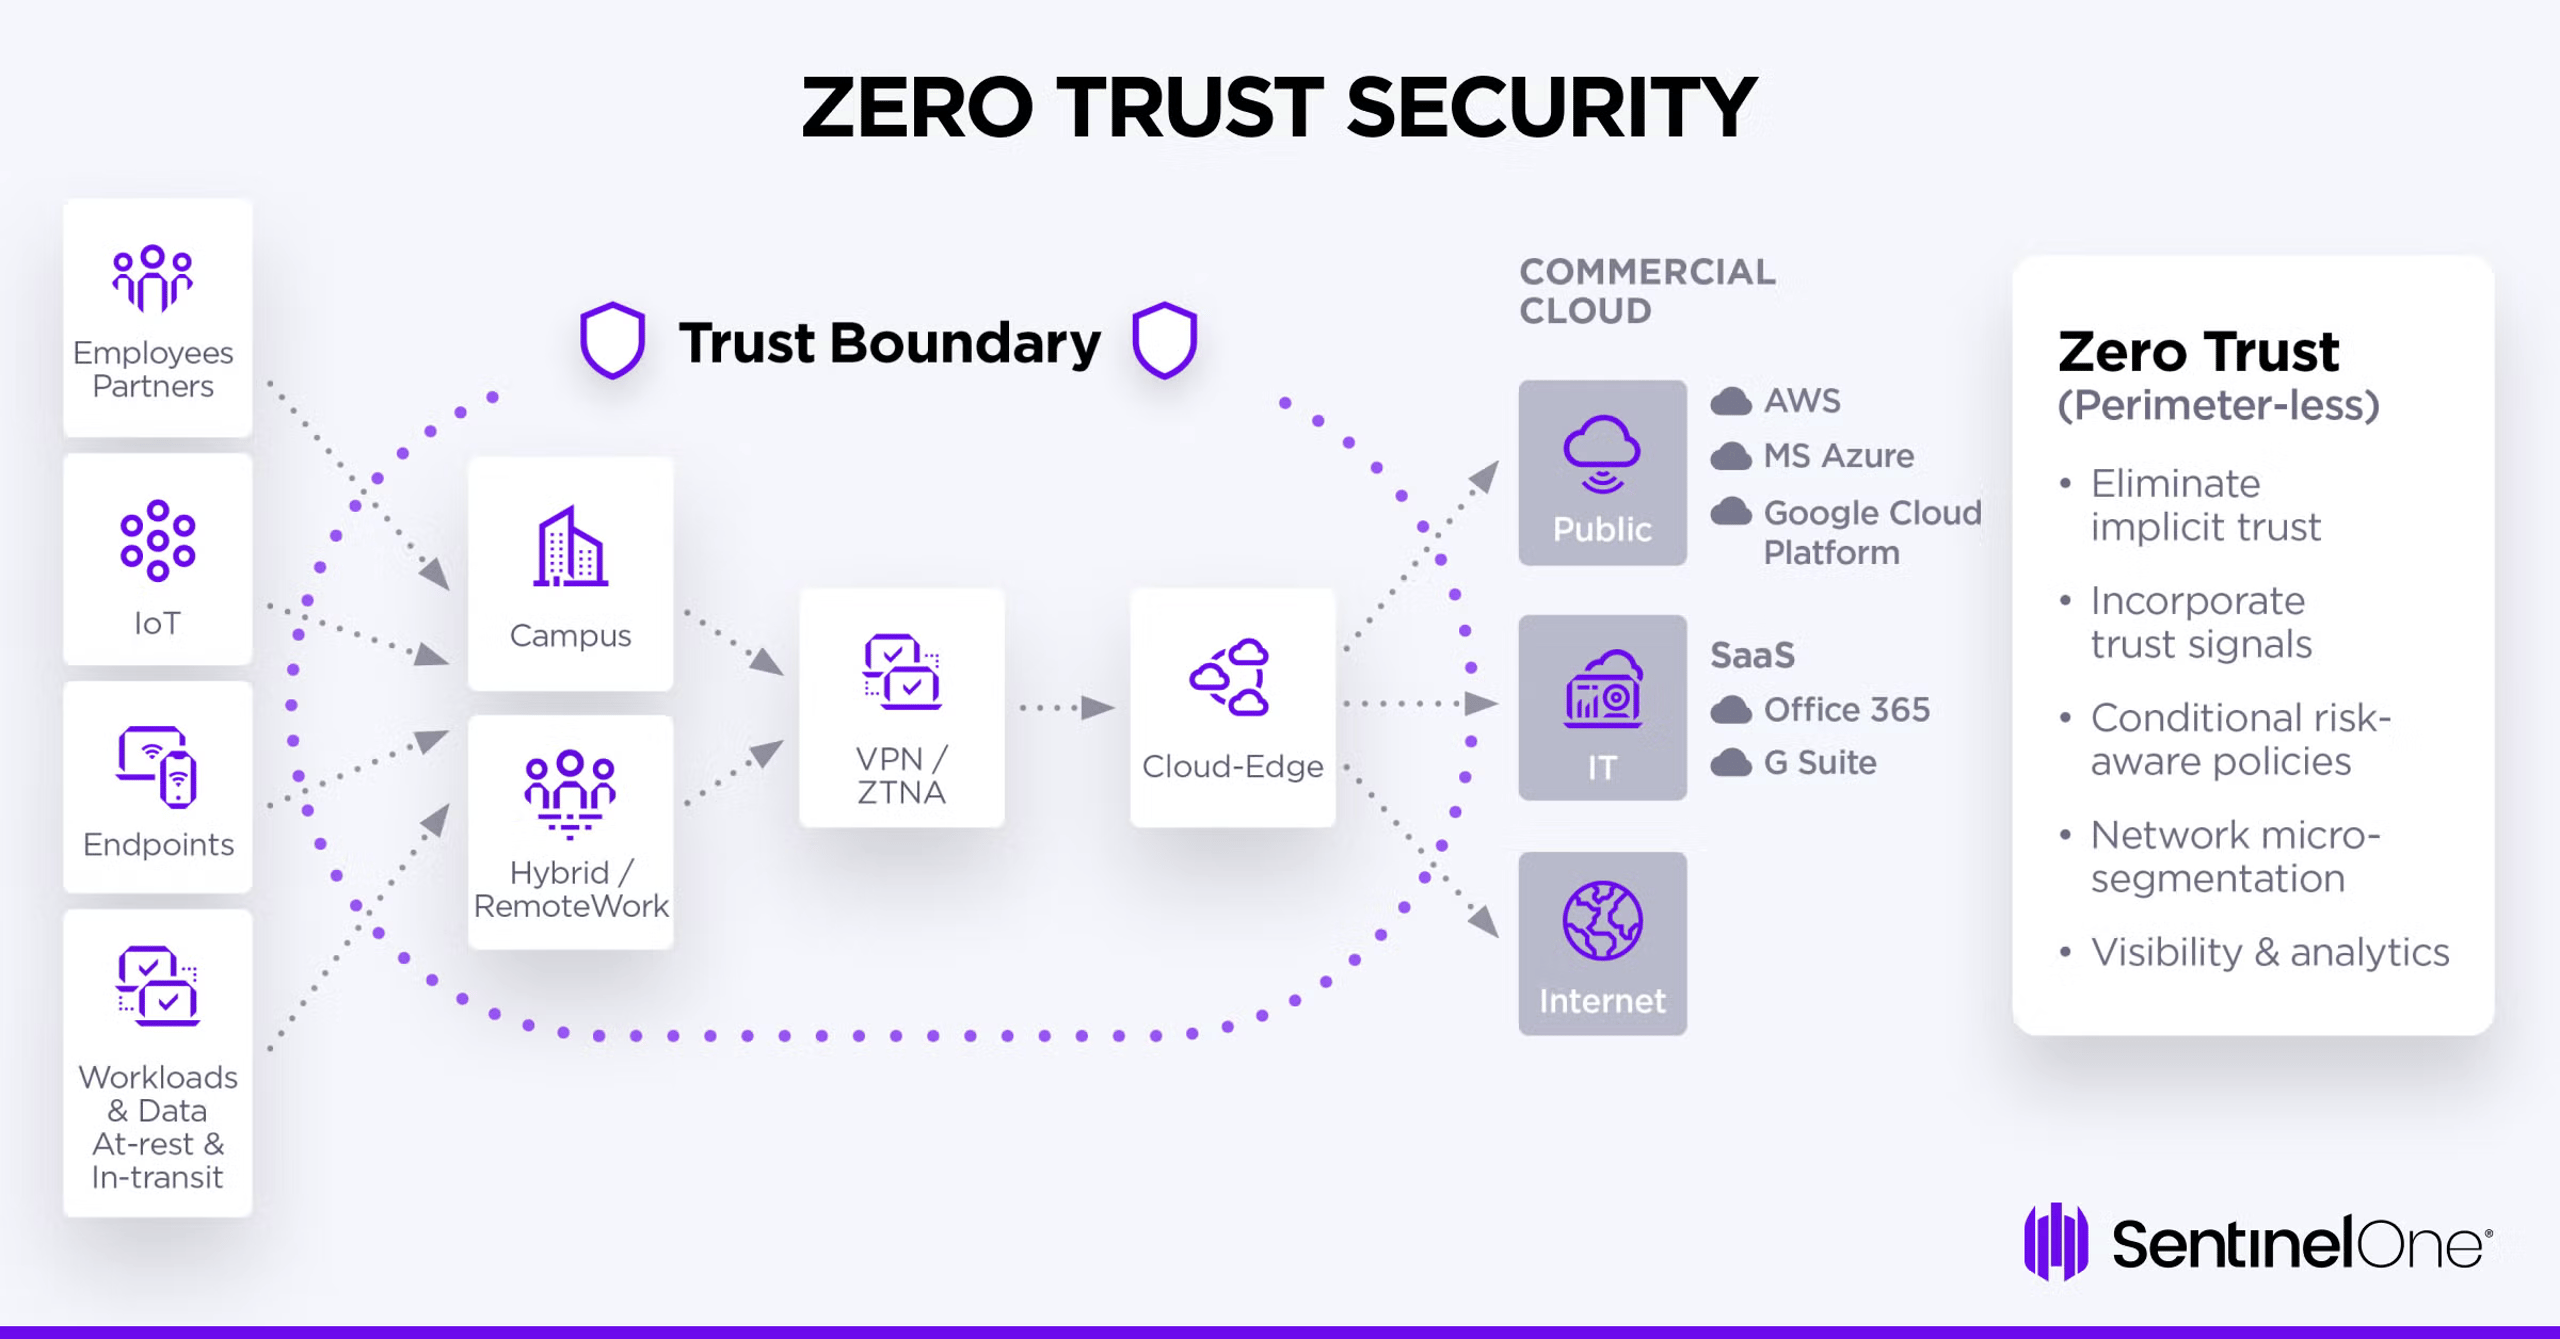
は, 機密データへのアクセスを自動的に許可しないため, 脅威アクターによるコンピューターシステムやネットワークへの侵入を防ぎます. 従業員や請負業者を含むすべてのユーザーは, アクセスするたびに検証を受ける必要があります.
3. 多要素認証
(MFA)は, 機密データへのアクセス前に2つ以上の証拠, つまり認証要素を求めることで, セキュリティを強化します. たとえば, パスワードの入力後に, 指紋や携帯電話に送信されたコードで本人確認を行います.
MFAは, 権限のないユーザーによる機密データへのアクセスを難しくするため, 脅威アクターへの対策として有効です. 有効なパスワードを持っていても, システムやネットワークにアクセスするには, 物理トークンやスマートフォンなどの別の認証要素が必要です.
4. 高度な持続的脅威(APTs)への防御
高度な持続的脅威は, 犯罪者が連携してデータの窃取やシステムへの侵入を図るサイバー攻撃です. 長期間にわたり検出されないことも少なくありません. 多くの場合, 他国の政府の弱体化を狙う国家が実行します.
マルウェアや フィッシング詐欺 などのサイバー攻撃は数日で進行しますが, APTは数か月, ときには数年にわたって続きます.
APTでよく使われる手法には, 次のものがあります:
- ランサムウェア
- ソーシャルエンジニアリング: 偽のWebサイトや電話などを使ってユーザーをだまし, 機密情報を開示させたり, システムを侵害させたりします.
- 水飲み場型攻撃: 標的組織の従業員がよく利用するWebサイトを改ざんし, 訪問時にそのシステムを感染させます.
APTは通常, 豊富な資金と高度な技術を持つ組織によって実行されるため, 防御が困難です. ただし, 適切な準備とセキュリティ対策によって, 攻撃の成功を大幅に難しくできます. 脅威アクターから効果的に防御するには, Singularity XDR のような, リアルタイムの検出と対応を提供する統合型の製品が必要です.

脅威インテリジェンスの強化
SentinelOneの脅威ハンティングサービスWatchTowerが、どのようにしてより大きな洞察を導き出し、攻撃に打ち勝つかご覧ください。
SentinelOneで脅威アクターを阻止
脅威アクターは絶えず戦術を変えるため, それに素早く適応するセキュリティ製品が欠かせません. 世界をリードする次世代エンドポイントセキュリティプラットフォーム, SentinelOne は, 攻撃ライフサイクルのあらゆる段階で脅威を阻止するために設計されています.
SentinelOneは, AIを活用したモデルで攻撃前のマルウェアやランサムウェアのバイナリを特定し, リアルタイムで脅威に先手を打って対処します. また, 高度な持続的脅威からシステムを守るため, リアルタイムの先制的な検出と対応に必要な重要情報を収集します.
従来型の時間のかかる暗号化を離れ、盗んだデータを全て破壊することに注力する脅威アクターの層が出現している。現在、アクターはより迅速な攻撃を優先しており、データをほぼ無傷のまま保持するデータ恐喝、あるいは部分的な破損のみに留めることで迅速な行動を可能にし、より高額な身代金を要求する手法が確認されている。 はSentinelOneが開発した技術です. 悪意のある行為をリアルタイムで特定し, 必要な対応を自動化するとともに, 容易な 脅威ハンティング を実現します. 機械学習とAIを活用して SOC チームの負担を軽減し, クラウドリソースに依存せず, エンドポイント上のイベントに自律的に対処します.
ActiveEDRは, セキュリティチームとIT管理者が重要なアラートに集中できるようにします. 従来の受動的な EDRソリューション で必要となる, 複雑かつ膨大なデータの状況把握にかかる時間とコストを削減します. さらに, 単一のエージェントとコンソールによる構成で, 包括的な可視化, 保護, 対応機能を提供します.
SentinelOneが脅威アクターから組織を先制的に守る方法をご覧になり, 今すぐデモをご予約ください.
ドライブバイダウンロードとは、ユーザーの知識や同意なしにシステムをマルウェアに感染させるサイバー攻撃の一種です。ドライブバイダウンロードは通常、ユーザーが感染したウェブサイトを訪問したり、悪意のあるリンクをクリックしたりした際に発生します。
この攻撃手法は、ウイルス、トロイの木馬、ランサムウェアを含むあらゆる種類のマルウェアをインストールするために利用される可能性があります。
脅威アクターの例
脅威アクターには単独の攻撃者もいれば、大規模な組織犯罪グループやサイバー脅威組織の一員である場合もあります。
最近のサイバー攻撃事例を検証することで、組織は自社のネットワークやシステムを標的とする脅威アクターのタイプをより正確に予測し、将来の類似インシデントに備えることができます。
MeteorExpress
2021年7月、ワイパー攻撃(感染したコンピューターのハードドライブを消去するマルウェアを用いた攻撃)により、イラン国鉄システムが機能停止に陥った。ハッキングに成功すると、ディスプレイは鉄道乗客に対し、苦情をイラン最高指導者ハメネイの事務所の電話番号に直接連絡するよう指示した。
「MeteorExpress」と名付けられたこのキャンペーンは、脅威アクターが技術的スキルを用いて情報システムへのアクセス権を取得し、政治的目的のために悪用する方法を示している。今日でも、この攻撃の背後にいる脅威アクターは謎のままである。
8220 ギャング
8220ギャングは、AWS、Microsoft Azure、Google Cloud、Aliyun、Qcloudなどのクラウドインフラサービスを狙い、被害者の費用で不正な暗号通貨マイナーを展開している。このグループは長年活動してきたが、2021年半ばまでに、長期稼働するインフラセットを利用した新たなキャンペーンにより、ボットネットの数は約2,000台から現在の約30,000台まで増加させた。。
「ギャング」のような脅威アクターは、解体不可能な規模になるまで数年かけてキャンペーンを徐々に進化させる傾向がある。
REvilランサムウェア
REvilランサムウェア は、ゼロデイ攻撃によって数千の企業エンドポイントに成功裏に配信されました。この攻撃は、管理セキュリティサービスプロバイダー(MSSP)やIT管理企業で広く利用されているKaseya VSAサーバーを標的としたゼロデイ攻撃によって、数千の企業エンドポイントに成功裏に配信されました。この攻撃は、攻撃者が全被害者向けに一括5000万ドル(当初は7000万ドル)で汎用復号ツールを提供していることから、現時点で最大規模のランサムウェア事件の一つと見られています。
当初はサプライチェーン攻撃と見なされていたが、この周到に計画された大規模ランサムウェア攻撃は、サイバー攻撃が脅威アクターにとっていかに収益性が高く、現代的なエンドポイント検知・対応(EDR)ツールが組織にとっていかに重要かを浮き彫りにしている。
Aoqin Dragon
SentinelLabsの研究者により「Aoqin Dragon」と命名・追跡されているこの国家支援型脅威アクターグループは、2013年まで遡る東南アジアおよびオーストラリアの政府機関、教育機関、通信組織を標的とした一連の悪意ある活動の責任を負っています。正確な動機は不明ですが、中国関連のこの高度持続的脅威(APT)グループの主目的は諜報活動である可能性が高い。
この事例は、脅威アクターが諜報活動を実施しつつ利益追求を継続しながら、レーダーに捕捉されないよう長期にわたるキャンペーンを静かに展開できることを示している。
モシェン・ドラゴン
「Moshen Dragon」と称される」と呼ばれるこの中国系脅威アクターは、シマンテック、トレンドマイクロ、マカフィー、ビットディフェンダー、カスペルスキーなどのレガシーセキュリティ製品を乗っ取り攻撃を実行したとされている。モシェン・ドラゴンが展開した5種類のマルウェア・トライアドに加え、LSA通知パッケージやGUNTERSと呼ばれるパッシブバックドアなど、様々なツールも使用した。
脅威アクターは、コンピュータシステムやネットワークへの侵入に複数の戦術・技術・ツールを併用する傾向が強い。足場を築くと、横方向移動 を行い、環境にパッシブバックドアを設置し、可能な限り多くの認証情報を収集した後、データ窃取に注力します。
脅威アクターのサイバー攻撃を防止・阻止する方法
防御側にとって最善の助言は、常に「ネットワーク内に脅威アクターが潜伏している」という前提で行動することです。脅威アクターを防ぐ最善策は、包括的なセキュリティソリューションを導入することです。理想的なセキュリティソリューションには以下の機能が含まれるべきです:
1. エンドポイント保護・検知・対応(EDR)
組織を脅威アクターから保護するため、セキュリティチームはSingularity™ Endpointのような検知・対応機能を備えた包括的なエンドポイントセキュリティソリューションを活用します。
「エンドポイント保護」とは、ノートパソコン、サーバー、モバイルデバイスなどのネットワークエンドポイントをマルウェアやその他の脅威から防御するために使用される技術とプロセスを指します。EDRツールは、特定のマルウェアや公式に宣言されたインシデントの特定と隔離にのみ焦点を当てる他のセキュリティソリューションとは異なります。代わりに、EDRツールは異常な活動を検知し、セキュリティチームにアラートを通知して詳細な調査を促します。
ガートナーによれば、EDRソリューションは以下の特徴を有します:
エンドポイントシステムレベルの動作を記録・保存し、様々なデータ分析技術を用いて不審なシステム動作を検知、コンテキスト情報を提供、悪意のある活動をブロックし、影響を受けたソリューションを復旧するための修復提案を行います。
2. ゼロトラストセキュリティ
ゼロトラストセキュリティモデルとは、事前定義された信頼レベルに依存しないサイバーセキュリティへのアプローチです。代わりに、継続的な認証と認可チェックを通じて検証されるまで、すべてのユーザー、デバイス、ネットワークを信頼できないものと扱います。
ゼロトラストアーキテクチャは、機密データへの自動アクセスを提供しないため、脅威アクターがコンピュータシステムやネットワークにアクセスするのを防ぐのに役立ちます。従業員や契約社員を含む全てのユーザーは、何かへのアクセスを要求するたびに検証プロセスを経なければなりません。
3. 多要素認証
多要素認証(MFA)は、機密データへのアクセス前にユーザーが2つ以上の証拠(要素)を提供することを要求することで、追加のセキュリティ層を追加します。たとえば、ユーザーはパスワードを入力した後、指紋や携帯電話に送信されたコードで本人確認を行う必要がある場合があります。
MFA は、不正なユーザーが機密データにアクセスすることをより困難にするため、脅威の行為者に対して効果的です。たとえ有効なパスワードを持っていても、システムやネットワークにアクセスするには、物理的なトークンやスマートフォンなどの別の要素も必要になります。
4.高度な持続的脅威(APT)に対する防御
高度な持続的脅威とは、犯罪者が協力してデータを盗んだりシステムに侵入したりするサイバー攻撃であり、長期間にわたり検出されないことがよくあります。ほとんどの場合、これらの攻撃は他国政府を弱体化させようとする国家主体によって行われます。
マルウェアやフィッシング詐欺などの他のサイバー攻撃が数日で完了するのに対し、APTは数か月、場合によっては数年にもわたって継続することがあります。
APTで最も一般的に用いられる手法には以下が含まれる:
- スピアフィッシング: 正規の送信元を装った標的型メールを送信し、ユーザーを騙して悪意のあるリンクをクリックさせたり、感染した添付ファイルを開かせたりする手法。&
- ソーシャルエンジニアリング: 偽のウェブサイトや電話などの欺瞞的手法を用いて、ユーザーに機密情報を開示させたり、システムを侵害させたりする攻撃手法。
- ウォーターホール攻撃: 標的組織の従業員が頻繁にアクセスするウェブサイトを感染させ、訪問時にシステムを感染させる手法。
APT攻撃は、資金力と高度な技術を持つ組織によって実行されることが多いため、防御がより困難です。しかし、適切な準備とセキュリティ対策を実施すれば、攻撃の成功を大幅に困難にできます。脅威アクターに対する効果的な防御には、Singularity XDRのような統合ソリューションが必要です。これはリアルタイム検知と対応を提供します。
脅威インテリジェンスの強化
SentinelOneの脅威ハンティングサービスWatchTowerが、どのようにしてより大きな洞察を導き出し、攻撃に打ち勝つかご覧ください。
SentinelOneで脅威アクターを阻止
脅威アクターは絶えず戦術を変え続けるため、彼らと同じ速さで適応するセキュリティソリューションが不可欠です。世界をリードする次世代エンドポイントセキュリティプラットフォーム、SentinelOneは、攻撃ライフサイクルのあらゆる段階で脅威を阻止するために設計されています。
SentinelOneはAI駆動モデルを活用し、マルウェアやランサムウェアが攻撃を仕掛ける前にバイナリを特定。リアルタイムで脅威を先制的に解決します。さらに高度な持続的脅威からシステムを保護するため、プロアクティブなリアルタイム検知・対応に必要な重要なコンテキストを構築します。
ActiveEDRは、SentinelOneが設計した革新的な技術であり、悪意のある行為をリアルタイムで特定し、必要な対応を自動化するとともに、容易な脅威ハンティングを可能にします。機械学習と人工知能の力を活用することで、SOCチームに負担をかけず、クラウドリソースに依存することなく、エンドポイント上で自律的にイベントを緩和することができます。
セキュリティチームやIT管理者が重要なアラートに集中できるように支援するActiveEDRは、他の受動的なEDRソリューションで必要とされる複雑で膨大なデータに文脈を与えるための時間とコストを削減します。代わりに、単一のエージェント/コンソールアーキテクチャで包括的な可視性、保護、対応機能を提供します。
SentinelOneが組織を脅威アクターからどのように積極的に保護するかをご覧ください。今すぐデモを予約する。
"脅威アクターに関するよくある質問
脅威アクターとは, サイバーセキュリティの領域で意図的に被害をもたらす個人や集団です. コンピューター, ネットワーク, システムの脆弱性を悪用して, 個人や組織を攻撃します. 単独のハッカー, 組織的な犯罪集団, 国家の工作員, さらには自社内の悪意ある内部関係者も脅威アクターになり得ます.
マルウェア, フィッシング, ランサムウェア, ソーシャルエンジニアリングなど, さまざまな手法で目的を達成します. 動機は金銭的利益や政治活動, スパイ行為から, 単なる業務妨害まで多岐にわたります.
"
主な脅威アクターは、サイバー犯罪者、国家支援型の攻撃者、ハクティビスト、内部脅威、スクリプトキディの5種類です。サイバー犯罪者は、ランサムウェア、詐欺、データ窃取による金銭的利益を狙います。国家支援型の攻撃者は、政府のためにスパイ活動やサイバー戦を行います。ハクティビストは、政治的・社会的主張を広めるために攻撃します。
内部脅威は、アクセス権を悪用する現職または元従業員から生じます。スクリプトキディは、深い技術知識を持たず、既存のツールを使う経験の浅い攻撃者です。
"
厳密には違います。「ハッカー」は、倫理的な活動を行う人も悪意のある攻撃者も含む、より広い言葉です。ハッカーは、ホワイトハット(倫理的)、ブラックハット(悪意のある)、グレーハット(その中間)に分類できます。脅威アクターはすべてハッカーですが、ハッカーがすべて脅威アクターとは限りません。ホワイトハットハッカーは、正当なペネトレーションテストや脆弱性調査を通じてセキュリティの向上に取り組みます。
脅威アクターは、危害を加える意図を持つ悪意のあるハッカーを指します。決定的な違いは意図です。脅威アクターには常に悪意がありますが、ハッカーはセキュリティの向上を目指す場合も、害を与える意図なくシステムを調べる場合もあります。
脅威アクターはまず偵察を行い、標的に関する情報を集めます。次に、フィッシングメール、脆弱性の悪用、ソーシャルエンジニアリングなどによって最初のアクセスを獲得します。侵入後は権限を昇格させ、より高いレベルのアクセスを得ます。続いてネットワークを調査し、その構成を把握して価値の高い標的を特定します。
さらにシステム間を横方向に移動して、侵入範囲を広げます。その後、データの窃取、ランサムウェアの展開、長期的な潜伏基盤の確立など、主な目的を実行します。
"
はい、含まれます。内部脅威は、システムやデータへの正規のアクセス権をすでに持っているため、特に危険な脅威アクターです。意図的に情報を盗んだりシステムを妨害したりする悪意のある内部関係者、誤って脆弱性を生み出す不注意な内部関係者、外部の攻撃者にアカウントを乗っ取られた内部関係者が該当します。悪意のある内部関係者はセキュリティ手順に精通していることが多く、多くの制御を回避できます。
"
防御には、セキュリティ対策を多層的に講じる必要があります。まず、フィッシングやソーシャルエンジニアリングの手口について従業員を教育します。多要素認証と強力なアクセス制御を導入します。エンドポイントの検知・対応ツールを導入し、悪意のある活動を検出します。ネットワークトラフィックを監視し、不審なパターンや侵害の痕跡を見つけます。システムには定期的にパッチを適用し、更新します。
脅威インテリジェンスを活用し、最新の攻撃手法を把握します。セキュリティ評価とペネトレーションテストを定期的に実施します。インシデント対応計画を策定し、訓練します。重要なのは、侵害を前提に考えることです。予防だけでなく、検知と対応の能力も必要です。
"
脅威インテリジェンスは、脅威に関する生データを、組織の防御に活用できる実用的な情報に変えます。自社の業界を狙う可能性が高い脅威アクター、その戦術や手法、現在進行中の攻撃キャンペーンを把握できます。これにより、関連性の高い脅威に対する防御を優先できます。侵害の痕跡を使って進行中の攻撃を検知し、脅威アクターのプロファイルから今後の攻撃を予測できます。
これらの情報は、インシデント対応チームが直面する脅威を理解し、効果的に対応するうえでも役立ちます。目標は、受動的なセキュリティから能動的なセキュリティへの転換です。
"
さらに詳しく見る 脅威インテリジェンス




セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
