
高度な持続的脅威(APT)とは?
高度な持続的脅威(APT)は長期的なリスクをもたらします。APTが用いる戦術と、効果的な防御方法を解説します。

高度な持続的脅威(APT)は、長期間にわたって続く高度で標的を絞った攻撃です。このガイドでは、APTの特徴や戦術、組織への侵入方法を解説します。
APT攻撃の各段階と、検知・防止における脅威インテリジェンスの重要性を解説します。APTを理解することは、組織がサイバーセキュリティの防御を強化し、こうした気づかれにくい脅威に効果的に対処するうえで不可欠です。
高度な持続的脅威(APT)の定義
高度な持続的脅威とは、攻撃者が協力してデータを盗んだり、システムに侵入したりするサイバー攻撃です。長期間にわたり検知されないことも少なくありません。こうした攻撃の多くは、他国の政府に打撃を与えようとする国家主体によって実行されます。
一方、マルウェアやフィッシング詐欺などのサイバー攻撃は数日で進行しますが、APTは数カ月、場合によっては数年に及ぶことがあります。
APTグループは、より困難な標的を攻撃するために結成されますが、その費用は想像ほど高くありません。2019年には、APT攻撃の費用がわずか$15,000との報告もありました。こうした攻撃で最も費用がかかるのは、商用ペネトレーションテストツールです。これらのツールは、システムやネットワーク内の脆弱性を見つけるために使われます。商用侵入テストツール です。
APT攻撃の動機には、ほかのサイバー攻撃と同様の金銭目的に加え、政治的な諜報活動もあります。政府のシステムは通常、高いセキュリティを備えているため、長期にわたる高度な攻撃が必要になります。
ATAとAPTの違いとは?
高度な標的型攻撃(ATA)は、主に特定の確立された攻撃者グループが用いる手法ですが、それらのグループに限られるわけではありません。こうしたグループは、メディアでは「Fancy Bear」や「Lazarus」などの名前で呼ばれます。セキュリティ分野では「高度な持続的脅威(APT)」グループに分類され、APT1、APT2などの番号が付けられます。
グループごとの違いは、戦術、インフラ、コードの再利用、標的の傾向などに表れます。例えば、あるAPTグループは特定のコード処理やソーシャルエンジニアリングの手口を再利用し、別のグループは特定の脆弱性やゼロデイ脆弱性に依存します。攻撃者が既知のAPTグループ、犯罪組織、単独のハッカー、悪意ある内部関係者のいずれであっても、標的型攻撃の特徴は変わりません。
高度な持続的脅威の事例
すべてのAPTが同じ手法を使い、同じ動機を持つわけではありません。よく知られたグループの多くには政治的な目的がありますが、いずれも目的を達成するために犯罪的な手法を用います。
Stuxnet
APTの初期の事例として、歴史的にも重要なStuxnetがあります。標的はイランの核開発計画でした。2010年に発見されましたが、開発は2005年から進められていたと考えられています。
発見当時、Stuxnetは500キロバイトのコンピューターワームで、イラン国内の14カ所以上の産業施設のソフトウェアに感染していました。Microsoft Windowsを搭載したマシンを標的とし、自律的に拡散しました。その結果、イランは核施設の遠心分離機の約5分の1を失いました。
Wicked Panda
APTによるサイバー脅威の比較的新しい事例は、Wicked Pandaです。過去10年間で特に活発に活動した中国拠点の攻撃者グループの一つです。中国政府の利益のために活動する一方、営利目的の攻撃も実行します。
APT攻撃の仕組み
APT攻撃は侵入から始まります。ハッカーは通常、Web資産、ネットワークリソース、フィッシングメール、正規ユーザーなどを利用して侵入します。侵入後、ハッカーはバックドアシェルを設置し、被害者のシステムにいつでもアクセスできるようにします。
次に、APT攻撃では侵入範囲を広げ、価値あるデータにアクセスできる従業員を侵害しようとします。十分な情報を集めた後、ハッカーはDDoS攻撃やその他の陽動によって、データの持ち出しを隠します。
標的型攻撃には明確な特徴があり、いくつかの段階に分けられます。
- 1. 情報収集
- 侵入経路と侵入
- 通信・指揮統制
- ラテラルムーブメントと資産の探索
- データの持ち出し・最重要資産の窃取
1. 情報収集防御側の観点からは、これは受動的な操作であり、検出の機会はほとんどありません。この段階では、攻撃者は標的の事業内容、従業員、運営に関する公開情報を収集します。メールアドレスやウェブサイトURLは、公開情報源(例:このサイト)から収集・整理される。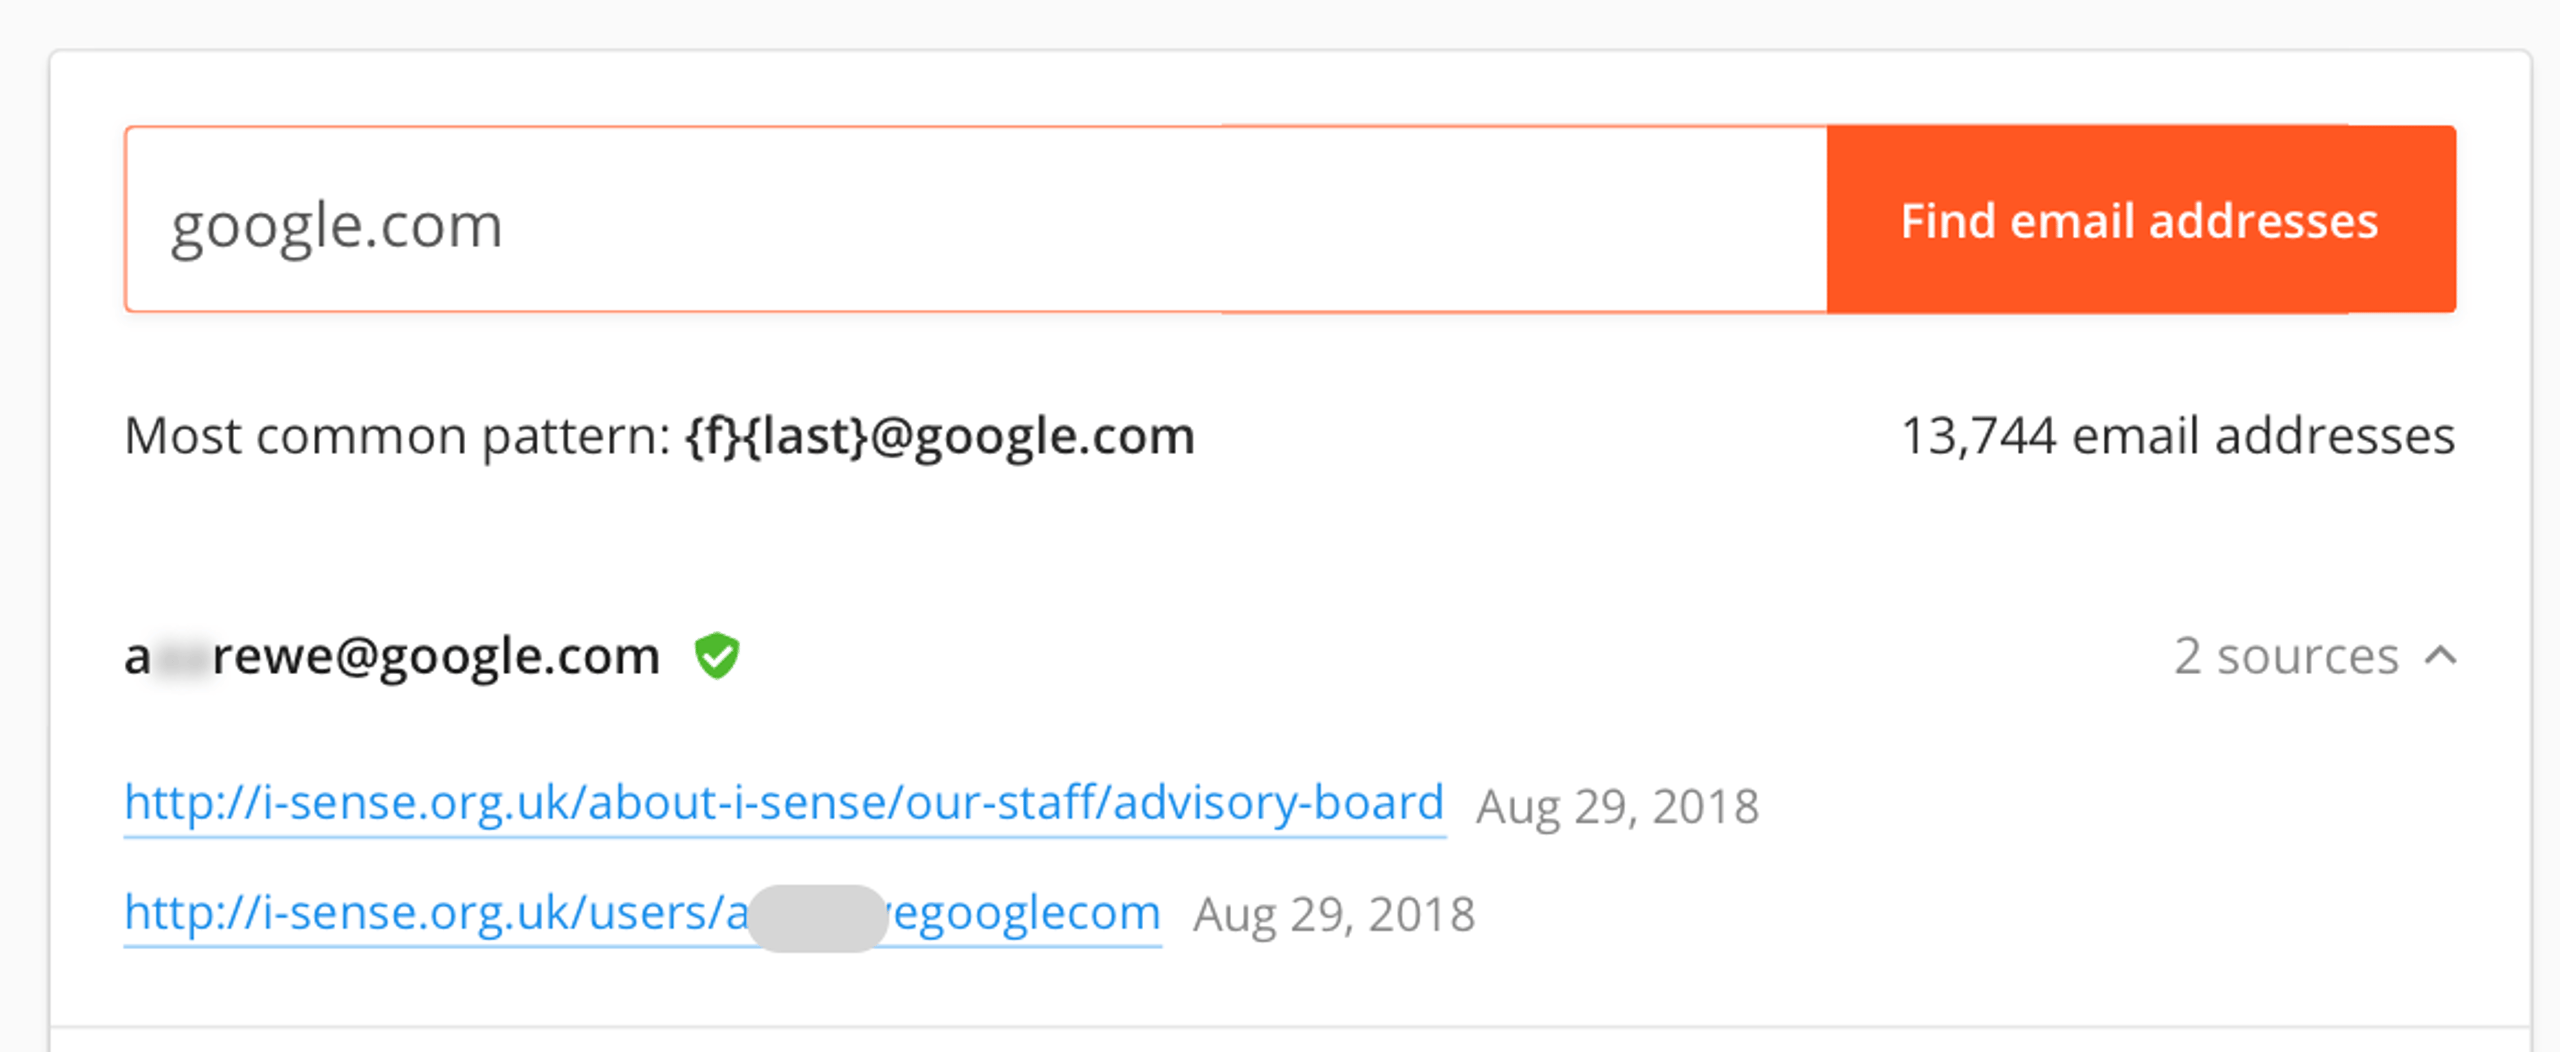
標的型攻撃の最初の段階では、被害者に関する情報を可能な限り収集します。 防御側から見れば、これは受動的な活動であり、検知の機会はほとんどありません。この段階で攻撃者は、標的組織の事業、従業員、業務に関する公開情報を収集します。メールアドレスやWebサイトのURLを は、攻撃者があなたのサイトから脆弱性や特定のリソースを検索するのに役立ちます。。その例は数多くあります。たとえば、こちらの事例です。
公開情報はすべて攻撃者に利用される可能性があります。求人情報からは、組織内で使われているハードウェアやソフトウェアなどが分かります。また、多くのGoogle検索演算子を使えば、攻撃者はサイト内の脆弱性や特定のリソースを探せます。それ自体が芸術と言える手法ですが、特に組織環境においては、比較的容易に克服できる障壁と言えます。
2. 侵入口と侵入
侵入者にとって最大の課題は、標的のネットワークに入り、そこでコードを実行することです。ソフトウェアやハードウェアの脆弱性、脆弱な認証情報、ゼロデイ脆弱性、未適用のパッチを悪用する技術的な手段もあります。しかし、最も一般的な侵入方法はソーシャルエンジニアリングであり、典型的にはスピアフィッシングです。ユーザーをだまして不正なコードを実行させる手法はそれ自体が一つの技術分野ですが、特に組織内では、攻撃者にとって比較的容易に乗り越えられる障壁です。
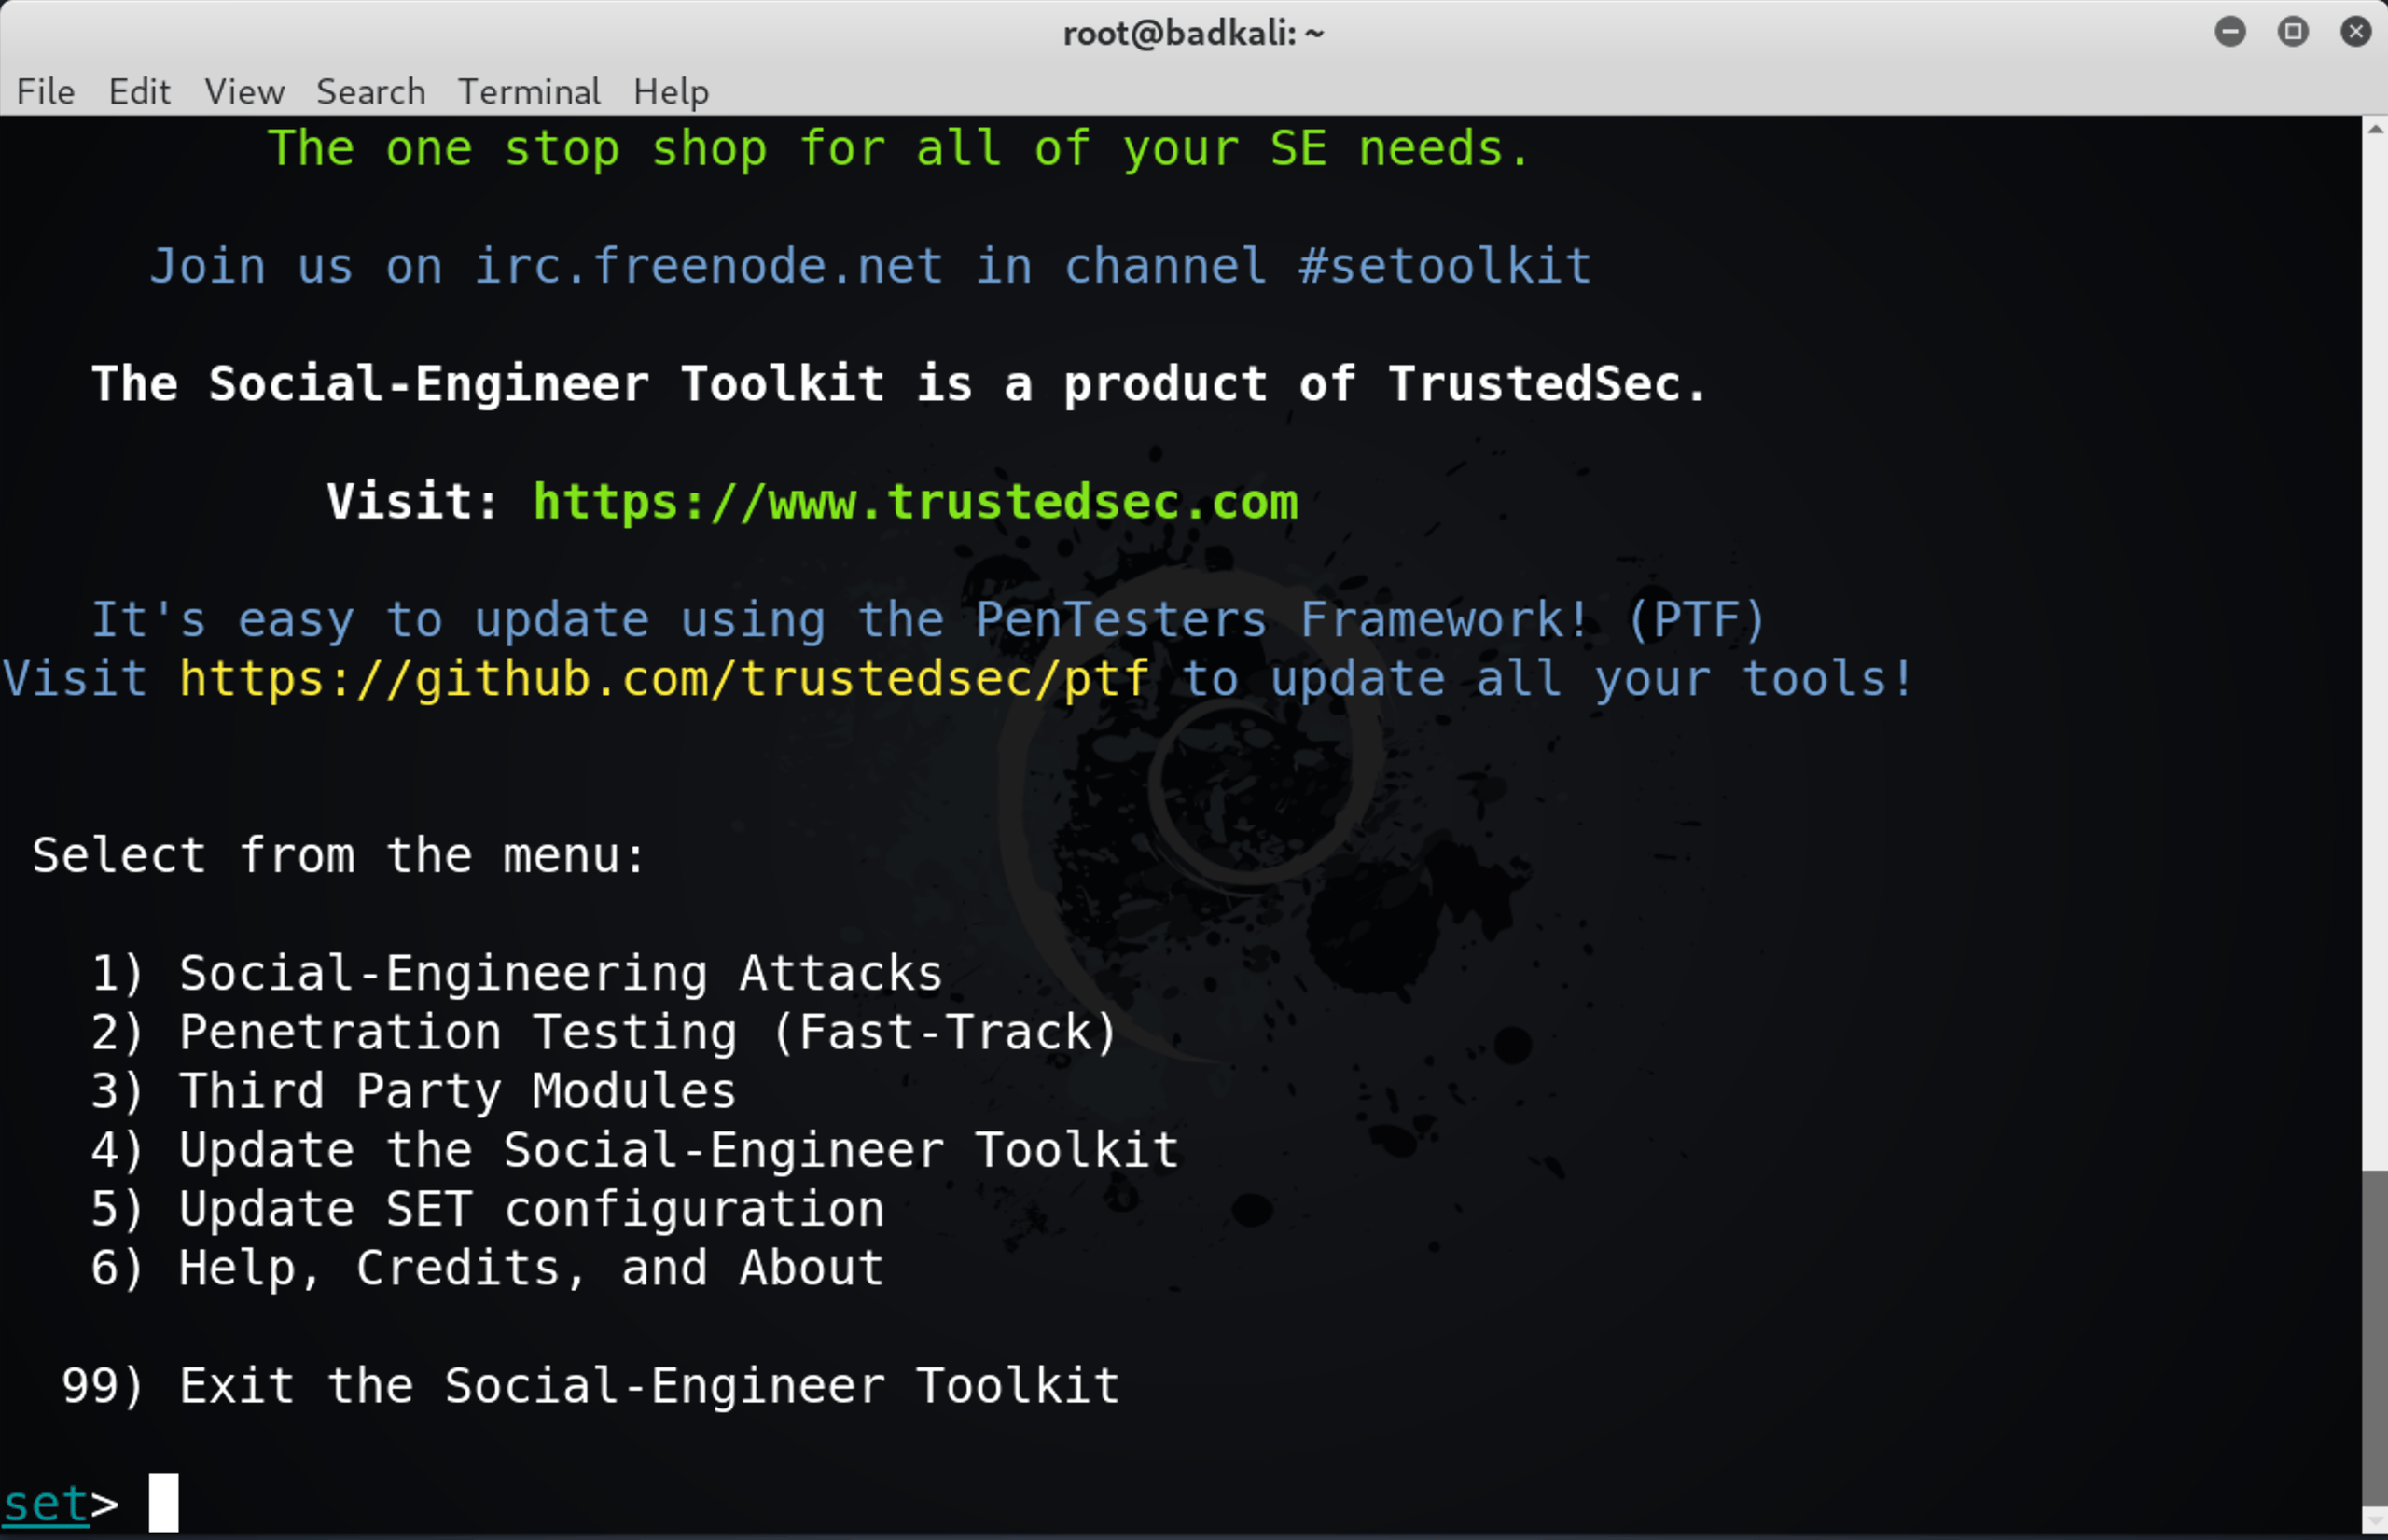
この段階では、少なくとも侵入を防止・検知する機会があります。ソーシャルエンジニアリングへの意識を高める研修は有効ですが、知識のあるユーザーでも巧妙な、あるいは執拗なフィッシング攻撃にだまされることがあります。組織にとって最善の防御策は、ネットワーク内の不審な活動を検知し、暗号化されたトラフィックを検査する自動化された振る舞い分析ソフトウェアです。
標的型攻撃では、言い換えれば、持続的なバックドアを確立しようとするのです。にも注意が必要です。従業員と契約社員のどちらも、企業にリスクをもたらします。攻撃に組織外ではほとんど知られていない内部情報が必要な場合、内部関係者が関与している可能性はさらに高まります。標的型攻撃は、ハードウェアやソフトウェア資産だけでなく、スタッフという「人的資産」を狙うところから始まる場合もあります。
3. 通信とコマンド&コントロールその他多数といった公開されているポストエクスプロイトフレームワークが豊富に存在します。
標的型攻撃では、攻撃者や攻撃グループはまず、自分たちとネットワーク内に設置した悪意のあるコードとの間に、機能する通信経路を確立・維持します。つまり、永続的なバックドアの確立を狙います。 これは、ATAでコマンドを発行し、資産の探索、データの持ち出し、フォレンジック痕跡の消去といった後続の攻撃段階に進むために不可欠です。
攻撃者は、Empire、Pupy、Metasploitなど、公開されている豊富な攻撃後の活動向けフレームワークを利用できます。そのほかにも多くのツールがあります。
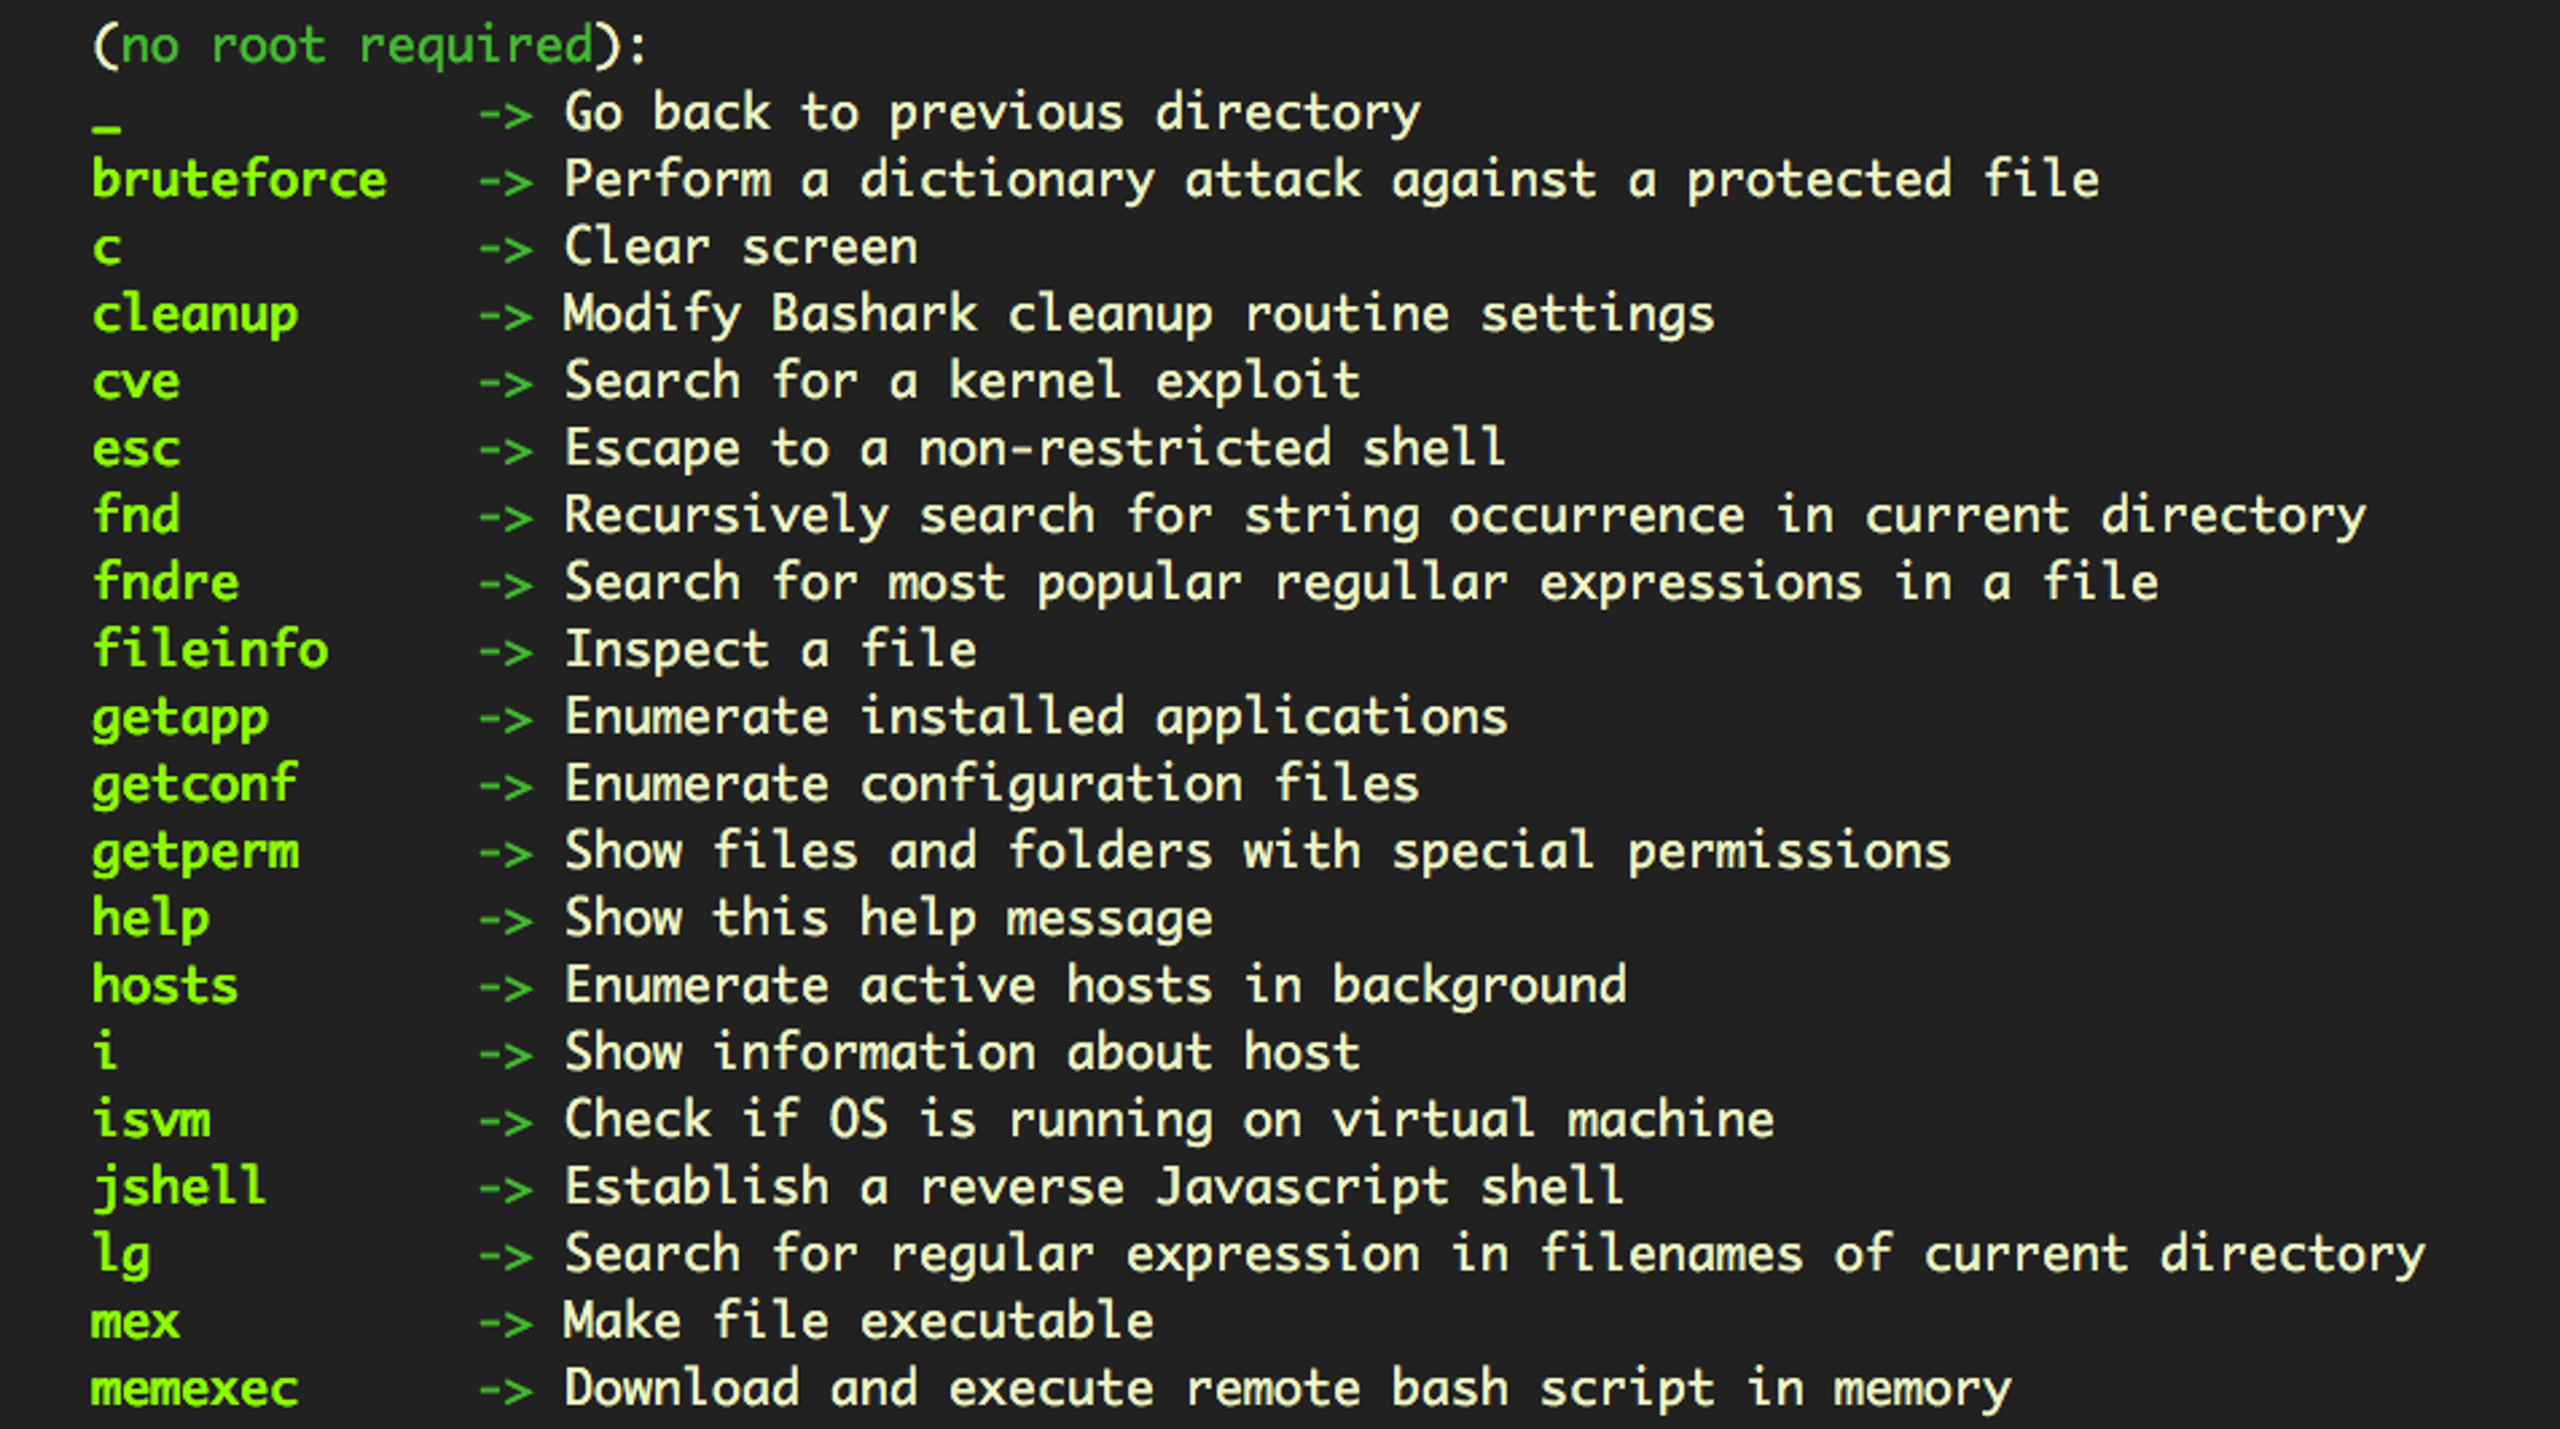
攻撃者は、攻撃者のサーバーへの単純なHTTPやhttpsのリクエストから、高度な分散型ピアツーピア技術まで、さまざまなコマンド&コントロール経路を利用できます。Twitter、Facebook、Google Docsも、悪意のあるC&C通信に悪用されてきました。
防御側には、汎用的なコードを認識し、エンドポイントのAVを提供するセキュリティ製品に加え、ファイアウォール制御が最低限必要です。
4. ラテラルムーブメントと資産の探索同じパスワードを再利用している場合、攻撃コードは単一の侵害から複数のシステムを横断できる可能性がある。
標的型攻撃でエンドポイントが侵害され、ネットワークへのアクセスを許すと、攻撃はそこで終わりません。攻撃者はさらに、接続されたほかのシステムにアクセスし、機密データを狙います。ドメイン管理者権限を取得すれば、実質的に組織全体を掌握できます。多くの場合、それこそが攻撃者の目的です。監視リスト ネットワークおよびファイル活動に基づくアラートを作成できる場合、防御側が異常なトラフィックを発見する可能性が高まります。また、SentinelOneのように、使いやすいインターフェースからすべてのエンドポイントに対して基本および高度なクエリを実行できるセキュリティソフトウェアを保有している場合にも有効です。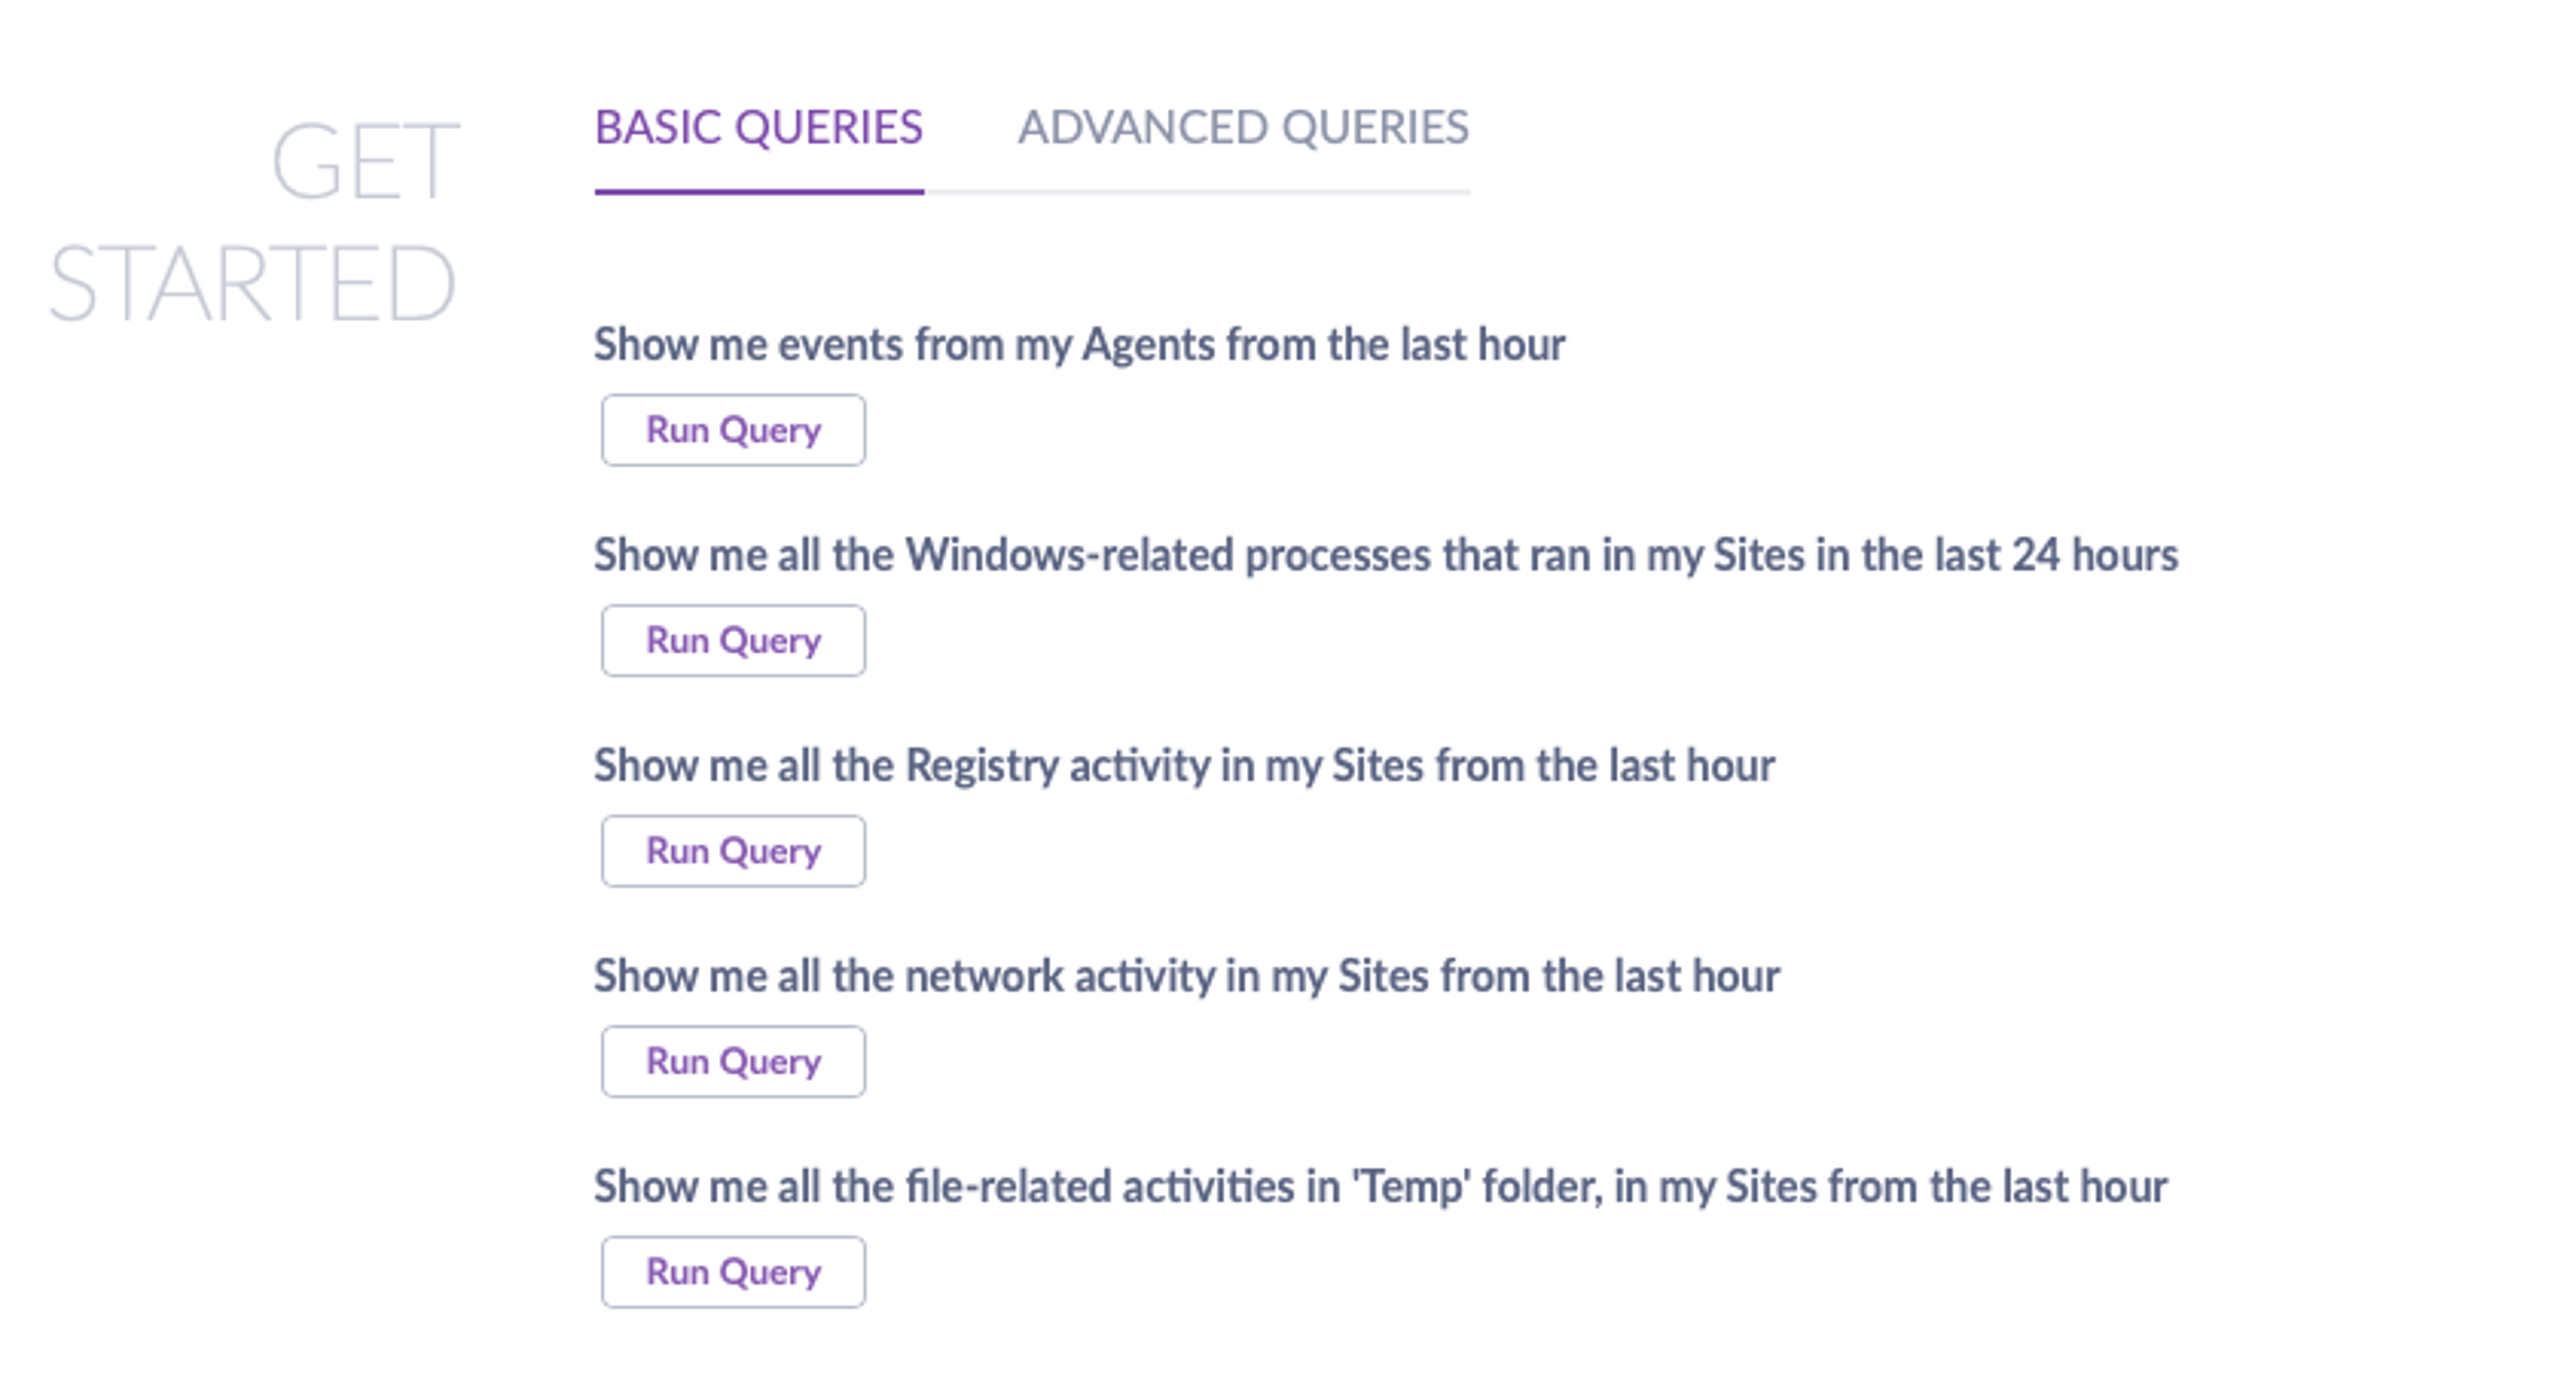
防御側は、ドメイン管理者権限が奪われていなくても、ネットワーク上のユーザーが異なるサービスで同じパスワードを使い回している場合、一つの侵害を足がかりに攻撃コードが複数のシステムへ広がり得ることを認識する必要があります。
この段階で、攻撃者はディレクトリを列挙し、ファイルの一覧を集め、価値のあるデータを整理し始めます。分析のために情報を攻撃者側へ送るには、先に確立したC&Cを利用する必要があります。そのため、ネットワーク通信をすべて可視化し、ウォッチリストでネットワークやファイルの活動に基づくアラートを作成していれば、防御側は異常なトラフィックを発見できる可能性があります。また、SentinelOneのように、使いやすいインターフェースからすべてのエンドポイントに対して基本的なクエリと高度なクエリを実行できるセキュリティソフトウェアも有効です。
5. データの持ち出しと最重要資産の窃取 URLにユーザー認証情報を埋め込む、攻撃者が管理するサーバーへの密かなアップロードといったより巧妙なものまで様々です。
狙う情報を特定した攻撃者は、いずれ社内データを外部へ持ち出します。特定したデータの種類や関心に応じて、一度限りの場合も、継続的に行われる場合もあります。デバイス制御を導入し、この種のデータ窃取を検知・阻止することが重要です。
攻撃者は、データの持ち出しによって痕跡が生じ、管理者に存在を気づかれる可能性を認識しています。そのため、前段階の探索で把握した組織の防御策を踏まえ、慎重に持ち出しを進めます。
データの持ち出しには、メール本文や添付ファイルで平文を送信する単純な方法もあれば、 URLにユーザーの認証情報を含めて送信したり、攻撃者が管理するサーバーへ密かにアップロードしたりする、発見されにくい方法もあります。
データの持ち出しは通常インターネット経由で行われますが、防御側は、企業の知的財産をUSBやほかのローカルドライブにコピーして持ち出そうとする内部関係者にも注意が必要です。そのため、デバイス制御 このデータ窃取の手口を検知・阻止できる体制を整えることも重要です。
APTグループは、システムが防御対象とする他のハッカーとは異なる手法を用います。注意すべき高度な持続的脅威の特徴を以下に示します。
深夜の異常なログイン高度な持続的脅威の主な特徴
APTグループは、一般的なハッカーとは異なる手法を使います。注意すべき高度な持続的脅威の特徴を紹介します。
時間外の不審なログイン
高度な持続的脅威の初期兆候として、深夜に高権限アカウントによるログインが増えることがあります。APTは、アクセス権限の高いアカウントを使い、わずか数時間で環境全体を侵害することがあります。は、侵入経路の一つが遮断された場合に備え、バックドア型トロイの木馬プログラムを仕掛け、システムへの再侵入経路を確保します。&
攻撃者は権限の高いアカウントを使うため、各部門と連携し、幹部がネットワークにアクセスする時間帯も確認しましょう。外部のユーザーによる情報へのアクセスを見分けやすくなります。
繰り返し侵入する脅威アクター
APT脅威は、メールが別のコンピューターで傍受されるなど、予期せぬ情報フローを引き起こします。一部のクラウドメールシステムはメッセージのアクセス元を追跡しますが、すべてが対応しているわけではありません。 は、侵入口の一つが使えなくなっても再びシステムに侵入できるよう、バックドア型トロイの木馬もインストールします。
長期間にわたって同種の攻撃が複数確認された場合、APTによるサイバー攻撃の可能性が高いでしょう。
メールの傍受
APTは、別のコンピューターによるメールの傍受など、予期しない情報の流れも引き起こします。クラウドメールシステムの中には、メッセージへのアクセス元を追跡できるものもありますが、すべてではありません。
経営幹部宛てのスピアフィッシングメールに気づくこともあります。受信者が意図せず攻撃者のアクセスを許してしまうおそれがあります。と異常なシステム動作の監視は、サイバーセキュリティ強化に不可欠です。正常動作のベースラインを作成し、異常値を迅速に特定できるようにしましょう。
その他の不審な活動
通常とは異なる動きは、APTの兆候かもしれません。データ使用量の急増やサーバーの速度低下などが該当します。
攻撃者の目的は金銭、データ、あるいはその両方であった可能性があり、あるいは評判の毀損、あるいはこれら全てに関心があった可能性もあります。被害の一部は即時的なものもあれば、長期的なものもあります。 とシステムの異常な動作の監視は、サイバーセキュリティの強化に不可欠です。通常の動作を基準として把握し、逸脱をすばやく特定しましょう。
高度な持続的脅威による被害を抑えるAPT攻撃は通常ステルス性を重視しますが、ランサムウェア分野では特定の組織を標的とし、ランサムウェア。これは企業にとって特に深刻な被害をもたらします。攻撃者は資産発見段階で最も価値のある資産を特定し、復旧手段や「エクスプロイト防止」技術を確実に無効化できるからです。
APTが組織に与える被害を考える際には、いくつかの点に注意が必要です。
攻撃者の目的は金銭やデータの窃取、評判の毀損、あるいはそのすべてかもしれません。被害にはすぐに生じるものと、長期に及ぶものがあります。発生した事象の解明、責任者の追跡、そして最終的に侵害後のコスト軽減に役立つデータの収集です。
直ちに生じる被害には、金銭的損失、ネットワークの停止、データの窃取があります。 APTは通常、気づかれずに活動します。しかし、ランサムウェア攻撃では、特定の組織を狙って ランサムウェア を仕掛ける傾向が強まっています。攻撃者は資産の探索段階で最も価値の高いものを特定し、復旧手段や「エクスプロイト防止」技術を無効化できるため、企業にとって特に深刻です。
長期的な損失は評価が難しいものの、競合他社に利益をもたらす知的財産の流出や、投資家・顧客からの信頼喪失などが考えられます。
APTによる侵害の短期的・長期的な影響を抑えるには、侵害後の対応戦略が必要です。少なくとも、侵害に悪用された脆弱性を特定して対処し、対応に役立つデータを収集できなければなりません。そのデータを使って 何が起きたのかを把握し、責任者を突き止め、最終的に侵害後のコストを抑えます。
SentinelOneによる支援脅威インテリジェンスサービスであるWatchTowerは、新たな攻撃手法に対する可視性と対応力を拡張します。関連性が高くタイムリーなインサイトを発生時に配信し、攻撃者に先んじることができます。
APTへの対処には、適切な検知とセキュリティ対策が最も有効です。ネットワーク管理者、セキュリティプロバイダー、先手を打つセキュリティ対策が必要です。
SentinelOneは、脅威にリアルタイムで先手を打って対処します。AIを活用したモデルが、被害をもたらす前にマルウェアやランサムウェアのバイナリを特定します。さらに、先手を打つリアルタイムの検知と対応に必要なコンテキストを構築し、高度な持続的脅威からシステムを保護します。対応が遅れれば、システム全体が侵害される危険性があります。
WatchTowerは、当社の 脅威インテリジェンスサービス として、新たな攻撃手法に対する可視性と対処能力を高めます。関連性の高いタイムリーなインサイトを受け取り、攻撃者の先を行きましょう。.
セキュリティ運用を強化ください。お客様のシステム保護を支援する方法について、本日より詳しくご説明いたします。
サイバー脅威は日々進化しています。APTは、システムに侵入しながら手口を変えていく点で、ほかの脅威と異なります。 対処が遅れれば、システム全体が侵害されます。
被害を防ぐには、高度な持続的脅威を追跡し、データベース内のより厳重に保護された領域へアクセスされる前に検知することが重要です。SentinelOneは、 インテリジェンス主導の脅威ハンティング、日常的なMDR SOCの運用強化、 インシデント対応 を提供します。
お問い合わせ いただき、システムの保護に向けた当社の支援について詳しくご確認ください。
高度な持続的脅威に関するよくある質問
高度な持続的脅威は、熟練したハッカーがネットワークに侵入し、数か月から数年間にわたり潜伏する巧妙で長期的なサイバー攻撃です。通常、価値の高い組織を狙う国家や資金力のある犯罪組織によって実行されます。知的財産、国家機密、機密データを盗むサイバースパイ活動に使われます。
金銭の獲得、ハクティビズム、重要インフラの妨害を目的とする場合もあります。短時間で終わる攻撃とは異なり、APTは継続的なアクセスの維持を重視します。
よく知られたAPTの事例に、イランの核開発計画を標的とし、遠心分離機に物理的な損傷を与えたStuxnetがあります。別の事例として、中国のグループAPT1は140以上の組織に侵入し、知的財産や企業秘密を盗みました。ロシアの軍事情報機関と関連するAPT28は、世界各地の政府機関や防衛関連組織を標的にしてきました。
こうした攻撃は通常、従業員をだまして悪意のあるリンクをクリックさせるスピアフィッシングメールから始まります。その後、攻撃者はネットワーク内を横方向に移動します。
APTは複数の段階を経て攻撃を進めます。まず、スピアフィッシングや脆弱性の悪用などによって侵入します。侵入後はマルウェアをインストールし、将来のアクセスに備えてバックドアを作成して足場を築きます。次に権限を昇格させ、ネットワーク内を横方向に移動して、さらに多くのシステムにアクセスします。
最後に、侵入状態を維持しながら価値の高いデータを収集し、外部へ持ち出します。この過程を通じて、高度な手法で検知を回避し、セキュリティ対策に適応します。
APTは、不審なログインパターンや予期しないデータ転送など、通常とは異なるネットワーク活動から特定します。セキュリティチームは、不審なファイルの変更や不正なアクセス試行といった侵害の兆候を監視します。高度な検知ツールは、機械学習と振る舞い分析を用いて、APTの活動を示す可能性のある異常なパターンを見つけます。
組織は脅威インテリジェンスも活用し、既知のAPTの戦術やシグネチャを特定します。APTは潜伏を前提に設計されているため、継続的な監視と分析が重要です。
APTは甚大な経済的損失をもたらす可能性があります。IBMによると、データ侵害の平均コストは488万ドルです。知的財産、顧客データ、国家機密が盗まれると、攻撃者は競争上または政治上の大きな優位性を得ます。APTは重要インフラを妨害し、企業の評判を傷つけ、国家安全保障を脅かすこともあります。
検知までに時間がかかるため、攻撃者は発見される前に広範な被害をもたらす可能性があります。組織は法的責任や規制当局による制裁金に直面し、顧客の信頼を失うこともあります。
組織には、高度な検知ツール、ネットワークのセグメンテーション、継続的な監視を含む多層的なセキュリティ戦略が必要です。APTはフィッシングなどのソーシャルエンジニアリング攻撃から始まることが多いため、従業員教育が重要です。定期的なセキュリティ評価と脆弱性へのパッチ適用により、侵入口となり得る箇所を減らせます。
多要素認証と特権アクセス管理を導入することで、侵害されたアカウントの悪用を防ぎます。確かなインシデント対応計画と脅威インテリジェンスプログラムを整備すれば、APTの活動をより迅速に検知し、対応できます。
脅威インテリジェンスは、APTの戦術、手法、侵害の兆候に関する重要な情報を提供し、セキュリティチームが何を探すべきかを明確にします。脅威ハンティングでは、この情報を基に潜在的な脅威の仮説を立て、APTの活動を能動的に探します。両者を組み合わせることで、APT攻撃が目的を達成する前に特定します。
脅威ハンターはインテリジェンスフィードから特定のAPTグループの活動手法を把握し、自社環境内で同様の振る舞いを探します。
さらに詳しく見る 脅威インテリジェンス


セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
