
スピアフィッシングとは?種類と事例
サイバーセキュリティにおけるスピアフィッシングとは何でしょうか。企業に届くスピアフィッシングメールの種類と、攻撃への防御策を解説します。

スピアフィッシングは、偽装したメールを使って機密情報を盗もうとする標的型攻撃です。本ガイドでは、その仕組み、手口、個人や組織に及ぼすリスクを解説します。
効果的な検知・防止策を紹介します。スピアフィッシングを理解することは、個人や組織のデータを守るうえで重要です。
この記事では、スピアフィッシング攻撃の一般的な仕組みと見分け方、ほかのフィッシング攻撃との違い、組織の防御策を詳しく解説します。
サイバーセキュリティにおけるスピアフィッシングの意味を詳しく見ていきます。フィッシングとの違いや、ホエーリングとの違いについてもインサイトを得られます。さらに、スピアフィッシングの防止策を取り上げ、効果のある対策とない対策を説明します。攻撃の種類を理解し、防御に向けた適切な取り組みを自ら進められるようになります。
スピアフィッシングとは?
スピアフィッシングは、攻撃者が信頼できる送信者になりすまし、組織内のメンバーを欺く個人を狙ったサイバー攻撃です。
スピアフィッシングの目的は次のとおりです。
- スピアフィッシングとは、
- 被害者を欺き、不正な送金や支払いを実行させる 攻撃であり、通常は悪意のあるメールを介して特定の個人や組織を標的とします。攻撃者は標的を綿密に調査し、メールが信頼できる送信者から送られたように見せかけます。
- 営業秘密や機密の知的財産を盗む。スピアフィッシングは、企業などの組織のネットワークに不正アクセスする手段でもあります。
スピアフィッシング攻撃の事例
スピアフィッシングは特に効果的なサイバー攻撃です。ソーシャルエンジニアリングの手法で被害者を欺き、機密情報を明かさせたり、攻撃者がシステムにアクセスできる操作をさせたりします。ソーシャルエンジニアリング技術を用いて受信者に悪意のあるリンクや添付ファイルを開かせる。標的がこれに応じると、攻撃者は初期目標を達成できる。
スピアフィッシング攻撃の一例が、2021年の攻撃です。ウクライナの政府機関や非政府組織(NGO)が標的になりました。ロシア政府とのつながりがあるサイバースパイ集団Gamaredonは、信頼できる連絡先になりすまし、マルウェアを仕込んだマクロ付き添付ファイルを含むスピアフィッシングメールを使用しました。メールには、開封を確認するための追跡用「ウェブビーコン」も含まれていました。この攻撃の最終的な目的は今も不明ですが、使用されたマルウェアファミリーは、侵害されたホストからのデータ流出に関与するとみられています。
別の事例では、プエルトリコの政府機関が2020年に標的となりました。脅威アクターはEmployee Retirement Systemの職員のコンピューターに侵入し、銀行口座が変更されたとするメールを複数の政府機関に送りました。Puerto Rico Industrial Development Companyの職員は、正規の銀行口座だと信じて、海外の口座に260万ドルを送金しました。
スピアフィッシングの仕組み
脅威アクターは攻撃の成功率を高めるため、偵察によって標的を調査します。そのため、スピアフィッシングメールは見分けにくいことが少なくありません。
攻撃者はFacebookやLinkedInなどのソーシャルメディアを調べ、標的の個人情報を集めます。信頼できそうなメッセージを作るため、標的の私的・職業上の人脈まで調べる場合もあります。高度な攻撃者は機械学習(ML)アルゴリズムで大量のデータを分析し、攻撃による利益が見込める標的を特定します。
標的の個人情報を十分に集めると、攻撃者は標的の注意を引く、一見正規のメールを作成します。スピアフィッシングメールは個人に合わせた内容に加え、緊急性を強調することもよくあります。この組み合わせによって、受信者の警戒心が薄れるおそれがあります。
スピアフィッシング攻撃は通常、次の手順で進みます。
1. 情報収集(餌)
オンラインで個人情報を見つけるのに、ほとんど手間がかからない場合があります。近年のスピアフィッシング攻撃の成功には、ソーシャルメディアの普及もさまざまな形で関係しています。2021年の攻撃です。ロシア政府関連サイバー諜報グループ「Gamaredon」は信頼できる連絡先を装い、マルウェアを仕込んだマクロ添付ファイルを含むスピアフィッシングメールを送信しました。メールには開封状況を追跡する「ウェブバグ」も含まれていました。この標的型フィッシング攻撃の最終目的は依然不明だが、使用されたマルウェアファミリーは侵害されたホストからのデータ窃取に頻繁に利用される。
たとえば、LinkedInのプロフィールには勤務先や同僚の一覧が載っている場合があります。メールアドレスが公開されていなくても、その情報を手がかりに脅威アクターがアドレスを見つけやすくなります。
別の脅威アクターは、スクリプトを使い、主要な検索エンジンや見込み顧客獲得プラットフォームから従業員の業務用メールアドレスを収集します。firstinitiallastname@placeofwork.comのような一般的な業務用アドレスの形式から、アドレスを推測する場合もあります。2020年にプエルトリコ政府機関を標的とした攻撃がある。脅威アクターは従業員退職年金制度の職員のコンピューターをハッキングし、銀行口座の変更を装ったメールを複数の政府機関に送信した。プエルトリコ産業開発公社の職員は、正当な銀行口座だと信じて260万ドルを海外口座に送金しました。
脅威アクターは標的のメールアドレスだけでなく、所属組織についても調べ、使用しているソフトウェアの特定を試みます。
2. 要求(釣り針)
攻撃者は標的について必要な情報を得ると、それを餌にして、悪意のあるリンクのクリックやファイルのダウンロードといった行動へ誘導します。
スピアフィッシングメールが標的の受信トレイに届くには、まずウイルス対策ソフトウェアの検知をすり抜ける必要があります。標的の組織を少し調べるだけで、勤務先が使用するウイルス対策ソフトウェアとそのバージョンが判明する場合があります。脅威アクターはその情報を使って、サイバーセキュリティの防御を回避します。
よくある手口の一つが、偽の請求書を使った要求です。脅威アクターは「信頼できる」送信元を装い、請求書に問題があるというメールを送る場合があります。そして、オンラインフォームへのリンクを示し、正しい情報の入力を求めます。
偽のオンライン請求書でも、標的が普段、財務情報の入力に使うものと同じように見える場合があります。脅威アクターは請求書の支払い情報を入手すると、資金を盗んだり、その情報をダークウェブで売ったりする可能性があります。
3. 攻撃(獲物)
餌と釣り針が機能すると、脅威アクターは攻撃に移ります。受信者がログイン認証情報や支払い情報などの機密情報を入力した場合、攻撃者はそれを使ってネットワークやシステムにアクセスし、権限を昇格させ、さらにデータを盗んだり侵害したりします。機密情報をダークウェブで売る場合もあります。
受信者がマルウェアをインストールした場合、攻撃者はキー入力の記録、ファイルへのアクセスの遮断、データの流出や身代金の要求に利用する可能性があります。
オンライン上で個人情報を入手するのは、ほとんど労力を必要としません。ソーシャルメディアの普及は、近年における標的型フィッシング攻撃の成功に大きく寄与しています。スピアフィッシング、フィッシング、ホエーリングの違い
スピアフィッシングとフィッシングには大きな違いがあります。さらに、ホエーリングとも異なります。以下で3つの攻撃を比較します。
スピアフィッシングの種類
スピアフィッシングの事例を詳しく見ると、脅威アクターが上記の手順を通常どのように実行するかがわかります。
偽の依頼
脅威アクターは、情報や送金を直接求めるメールを送ることがあります。リンクや添付ファイルが含まれる場合もありますが、目的は受信者から機密情報を直接聞き出すことです。
例えば、米国マサチューセッツ州フランクリン町は、US$522,000の支払いを2020年に誤送金しました。脅威アクターが職員を説得し、安全なログイン情報を提供させたことが原因です。
偽のウェブサイトダークウェブで情報を売買する可能性があります。
脅威アクターは、偽装したウェブサイトへのリンクを含むメールを送ることもあります。偽のウェブサイトは信頼できるサイトのレイアウトを模倣し、標的からアカウントの認証情報や財務情報などの機密情報を聞き出そうとします。脅威アクターはその情報を使って標的から直接盗みを働いたり、標的の認証情報で企業のネットワークやシステムにアクセスしたり、ダークウェブで情報を売ったりします。
例えば、PayPalの登場以来、詐欺メールが急増しています。これらのメールは、誰かが受信者のPayPalアカウントで商品を購入したと通知します。メール内のリンクをクリックすると、偽のPayPalウェブサイトに誘導されることが多く、脅威アクターはそこで入力されたログイン情報を盗みます。

脅威インテリジェンスの強化
SentinelOneの脅威ハンティングサービスWatchTowerが、どのようにしてより大きな洞察を導き出し、攻撃に打ち勝つかご覧ください。
偽の添付ファイル
マルウェアを含む添付ファイルは、偽の請求書や配送通知を装うことがよくあります。攻撃者は、悪影響を避けるためにすぐ開くよう受信者に迫る場合があります。受信者が添付ファイルを開くと、標的のデバイスにマルウェアが送り込まれ、ネットワークやほかのデバイスにも拡散するおそれがあります。
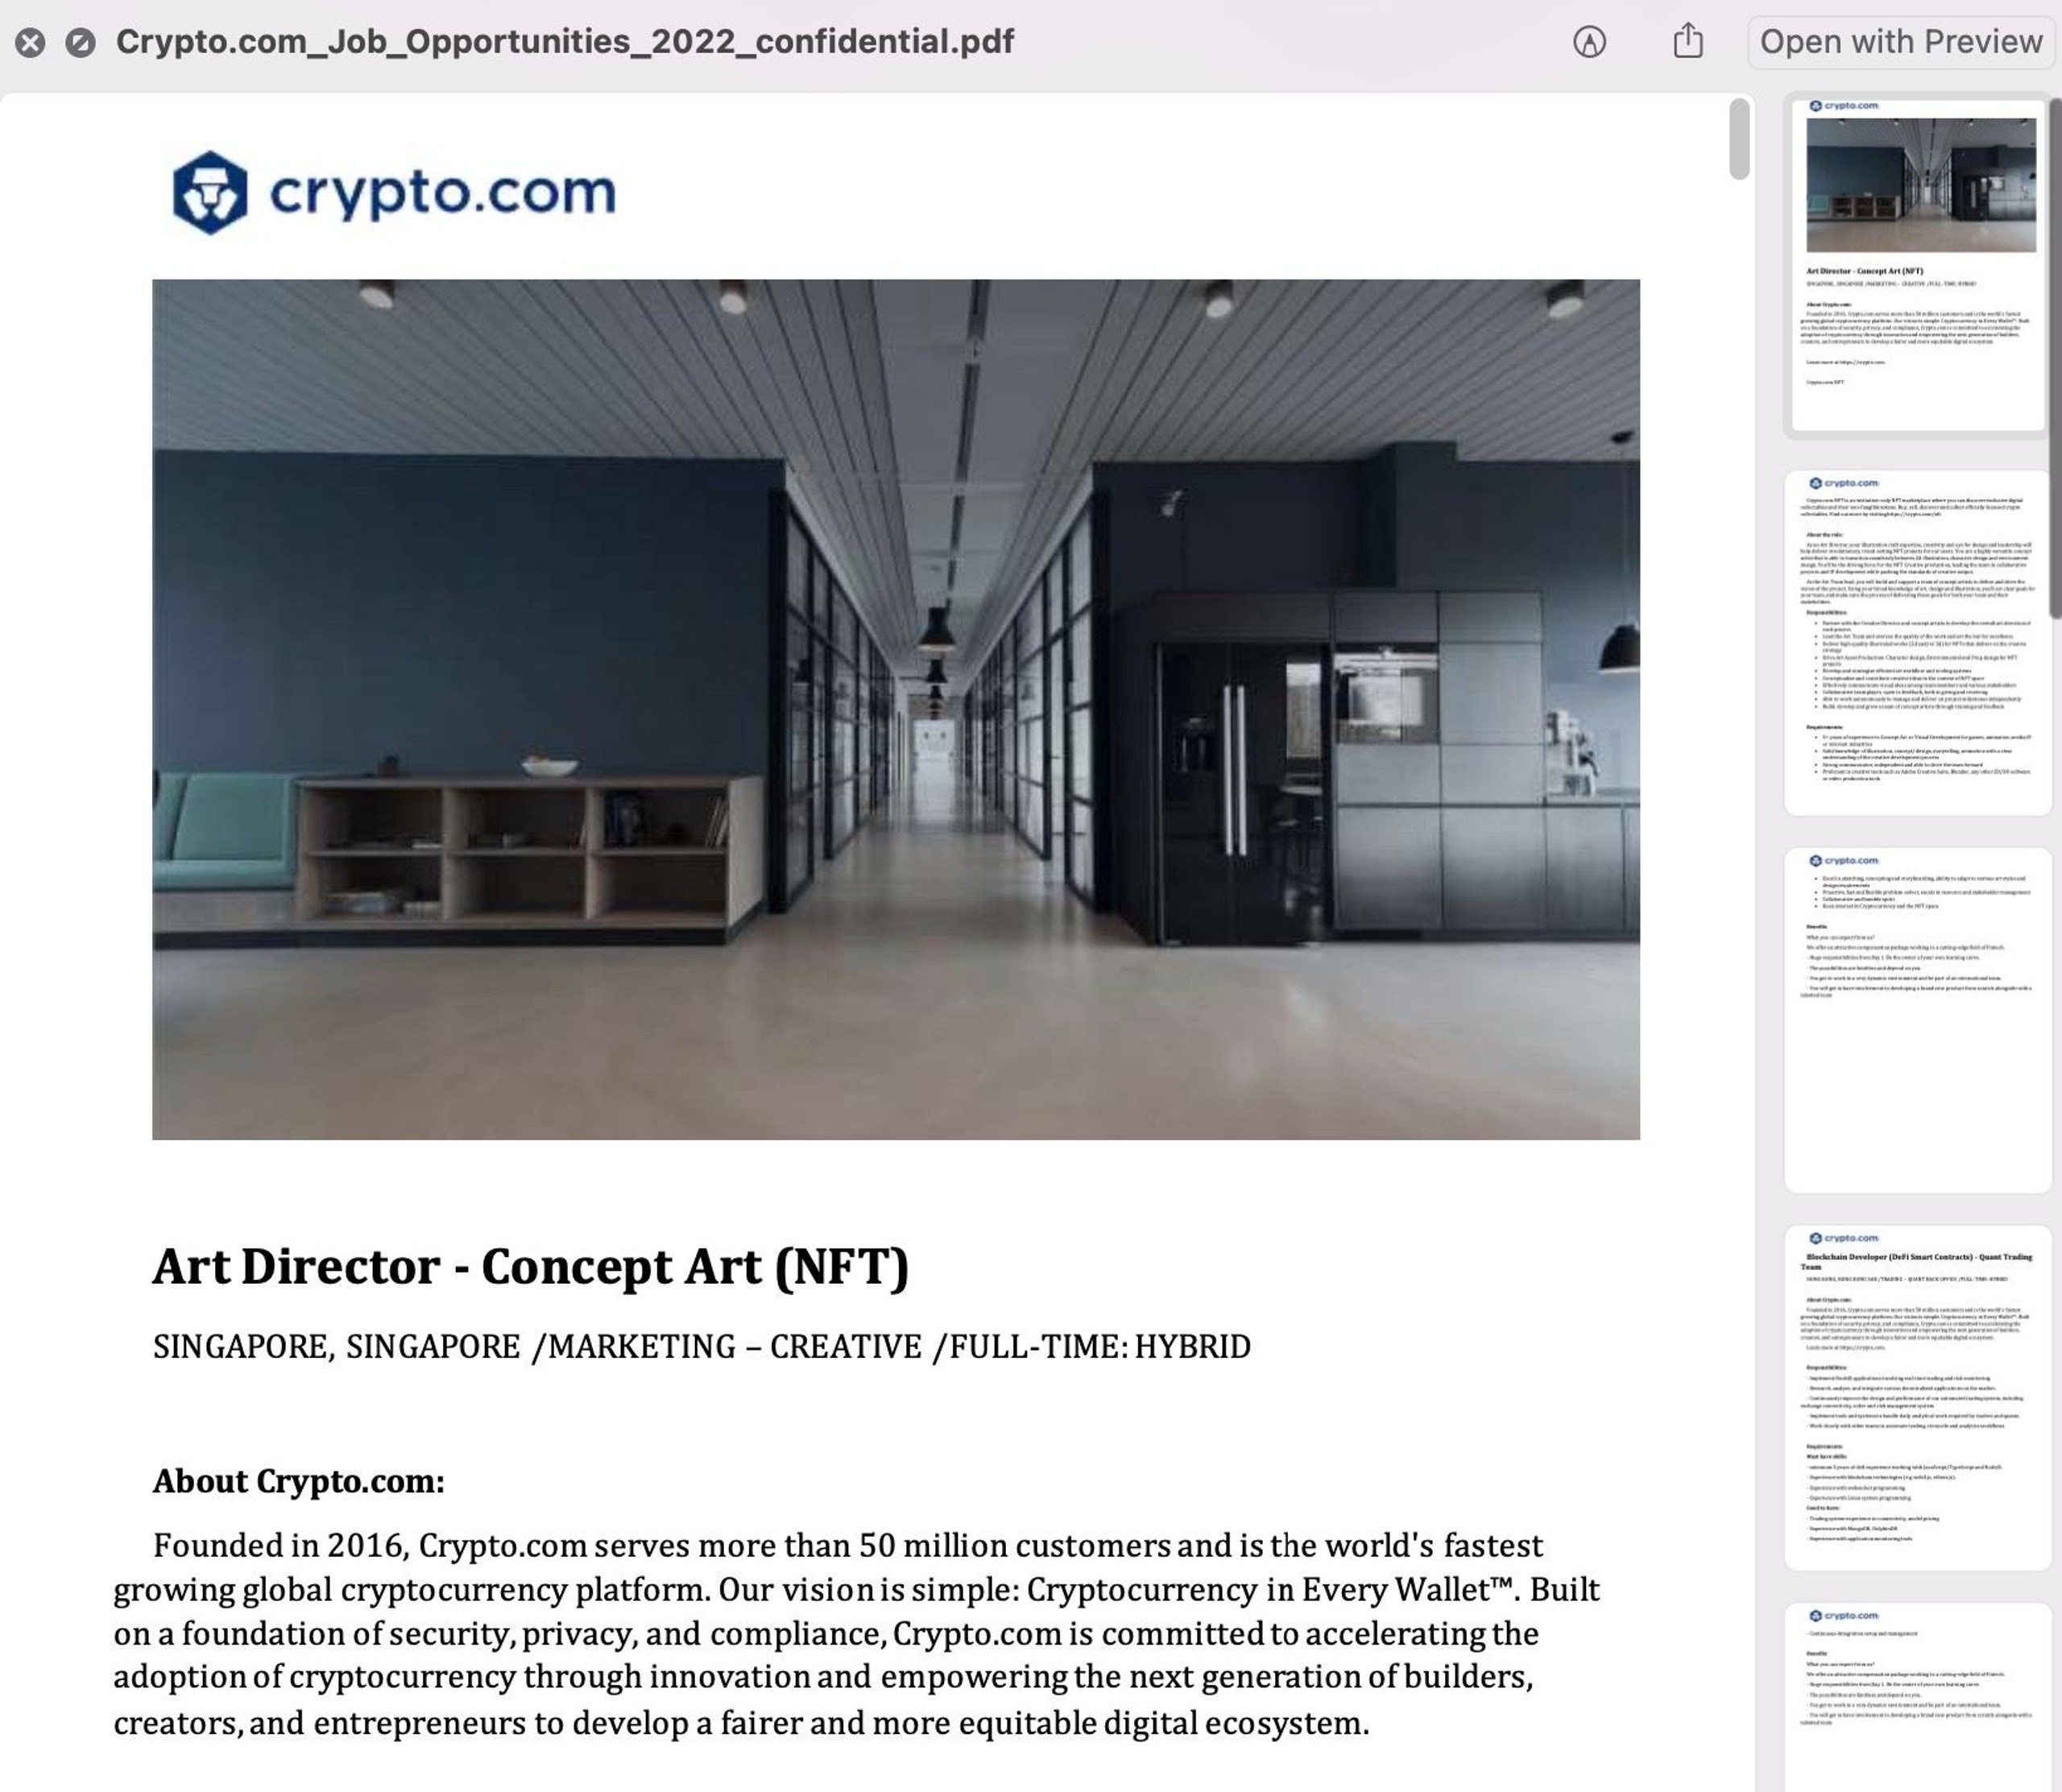
例えば、北朝鮮のLazarus Groupは、Crypto.comの求人をおとりにmacOS向けマルウェアを配布するキャンペーンを継続しています。
スピアフィッシングと同様に、フィッシング攻撃は標的にユーザー名やパスワード、銀行口座情報、クレジットカード番号、社会保障番号などの機密情報を漏洩させることを目的としています。これらの攻撃は質よりも量を重視する傾向があり、他のソーシャルエンジニアリング攻撃に比べて参入障壁が低いのが一般的です。
スピアフィッシング攻撃の見分け方
スピアフィッシング攻撃を防ぐ最善の方法は、リンクをクリックしたり添付ファイルを開いたりする前に、スピアフィッシングメールを見抜くことです。スピアフィッシングの兆候を知ることで、組織と従業員は攻撃による被害を回避できます。
スピアフィッシング攻撃を示す一般的な兆候は次のとおりです。
送信者別名 企業の「大物」です。ホエール攻撃は、経営幹部、取締役、さらには有名人など、より機密性の高いデータにアクセスできる個人を標的とします。
受信メールが正当な送信者から届いたものか確認します。送信者によるスピアフィッシング攻撃を示す一般的な兆候は次のとおりです。
- ホエール攻撃は高価値の被害者を標的とするため、しばしば高価値の結果をもたらします。この種の攻撃は、中間業者を効果的に排除します。なぜなら、ホエール攻撃の標的となる人物は、直接送金を行う権限を持っていることが多いからです。これにより、攻撃者が目的を達成するために取る可能性のある余分な手順が排除され、発見される可能性が低くなります。
- 受信者の組織外のメールアドレス。
- 組織内の、受信者が普段やり取りしない送信者のメールアドレス。
- 不審なドメインのメールアドレス。
受信者
次に、宛先にほかに誰が含まれているか確認します。スピアフィッシングメールを示す兆候は次のとおりです。
- 不自然な組み合わせの宛先リスト(例:無作為に選ばれた宛先のグループや、姓の頭文字が全員同じ宛先のグループ)。
日時
送信者がメールを送った日時を確認します。スピアフィッシングメールの兆候には、次のようなものがあります。
- スピアフィッシングの具体例を詳しく見ることで、脅威アクターが通常上記の手順をどのように実施するかを理解する助けとなるだろう。
- 通常とは異なる時間帯(通常の営業時間外など)にメールが送信されている。
件名
メールの件名は、偽のメールかどうかを判断する重要な手がかりになります。スピアフィッシングメールには、次のような件名が使われることがあります。
- 脅威の攻撃者は、情報や資金を直接要求するメールを送信する場合があります。これらの要求にはリンクや添付ファイルが含まれることもありますが、この種のメールの目的は、受信者から直接機密情報を引き出すことにあります。
- メールの本文と関係がない、または内容と一致しない件名。
- 送信も依頼もしていない内容への返信を装った件名。
ハイパーリンクと添付ファイル
メール内のリンクをクリックしたり、添付ファイルをダウンロードしたりする前に、次のようなスピアフィッシングの兆候を確認します。522,000 ドル の支払いを誤って振り込んでしまいました。
- 追加の説明がなく、URLが長いハイパーリンク。
- 一見して気づきにくいタイプミスが含まれるハイパーリンク。
- 偽のウェブサイト
- 危険な可能性があるファイル形式の添付ファイル。
- 追加の説明がない添付ファイル。
本文
ほかに不審な点がなくても、メールの本文を詳しく確認します。スピアフィッシングメールは巧妙に作られ、受信者に合わせた内容になっていることも多いため、本文だけで見分けるのは困難です。
本文を読む際は、次のスピアフィッシングメールの兆候にも注意してください。
- 例えば、PayPalの導入以来、
- 機密情報を要求している。 ユーザーに、誰かが自分のPayPalアカウントで何かを購入したと警告するメールです。これらのメールのリンクをクリックすると、受信者は偽装されたPayPalウェブサイトに誘導され、脅威アクターが入力されたログイン情報を盗む可能性があります。
- スペルや文法に誤りがある。
- 求めていないリンクや添付ファイルが含まれている。
- 受信者を慌てさせようとしている。
スピアフィッシングの事例
2026年に発生したスピアフィッシング攻撃の事例を見てみましょう。
- MuddyWaterによる「RustyWater」攻撃も、2026年1月に発生したスピアフィッシング事案です。中東の金融機関や外交機関を標的とするイランのグループとの関連が指摘されています。スピアフィッシングメールには、新たなRust製のリモートアクセス型トロイの木馬(RAT)が仕込まれ、従来のエンドポイント検知システムを回避しました。
- UNK_InnerAmbushは2026年3月1日から、中東の政府機関や外交機関を標的にしました。地域紛争に関連する緊急性の高い話題を使い、Google Driveアカウントでホストされたパスワード保護付きアーカイブを被害者にダウンロードさせました。
- 2026年3月には、人事部門の採用活動を悪用したマルウェアによるスピアフィッシングキャンペーンも発生しました。このキャンペーンは、偽の求人応募を送って人事担当者を標的にしました。スピアフィッシングメールには、Dropboxのクラウドストレージへのリンクと、セキュリティソフトウェアを無効化するマルウェアを含むISOファイルが含まれていました。
スピアフィッシング攻撃への対策
組織のサイバーセキュリティ対策を強化するための、スピアフィッシング対策を紹介します。ラザルスグループは、Crypto.comの公開求人を装ったフィッシング攻撃を継続的に展開し、macOS向けマルウェアを拡散しています。
スピアフィッシングの兆候を見分ける
フィッシング攻撃を防ぐには、誰かがリンクをクリックしたり、添付ファイルをダウンロードしたり、その他の要求された操作を行ったりする前に、フィッシングメールを見分けることが重要です。
メールを見て最初に偽物や詐欺を疑ったなら、その直感は正しいかもしれません。まず、送信者が正当な相手か確認します。次に、メールに書かれた内容を情報源に直接確認します。そのうえで本文を調べ、前のセクションで挙げたスピアフィッシングの兆候を探します。詳しく確認して偽のメールと思われる場合は、適切な担当者に報告してください。
セキュリティ意識向上トレーニングを実施する
すべてのメールを詳しく調べ、スピアフィッシングの兆候を見分けるには、時間と労力がかかります。従業員向けのセキュリティ意識向上トレーニングを通じて、フィッシングメールを日常的に見抜き、回避し、報告するためのスキルを育成できます。
在宅勤務をする従業員が増えるなか、こうしたプログラムは欠かせません。ただし、十分に訓練を受け、セキュリティ意識の高い従業員でも、急いでいるときや説得力のあるメールを受け取ったときには、だまされる可能性があります。フィッシングのシミュレーションでは、従業員がトレーニングで学んだ内容を実践できます。組織も従業員の理解度を測定し、トレーニング内容の改善に役立てられます。
定期的に調査する
プロアクティブな調査によって、攻撃者がよく使う内容(パスワード変更に言及する件名など)を含む不審なメールを特定できる場合があります。企業はリモートサービス、VPN、多要素認証の仕組みに対して、定期的なパッチ適用、適切な設定、統合を行えます。
また、受信メールのプロパティ(添付ファイルの詳細プロパティを含む)をスキャンし、マルウェアに関連する種類の添付ファイルを自動的に解析へ回して、追加のマルウェアの兆候を調べることもできます。
セキュリティツールを導入する
スピアフィッシングメールが標的の受信トレイに届く前に阻止するツールがあります。メールプロバイダーが一部のツールをプラットフォームに組み込んでいる場合もありますが、セキュリティ上の隙を埋める追加の対策がなければ、一部のフィッシングメールは従業員に届く可能性があります。
例えば、 拡張検知・対応(XDR) プラットフォームは、ネットワークのあらゆるレイヤーを能動的に監視し、マルウェアによる被害を未然に防ぎます。
SentinelOneでスピアフィッシング攻撃を防ぐ
SentinelOneの Singularity XDRプラットフォーム は、スピアフィッシング攻撃を含むセキュリティインシデントを早期に可視化し、組織の保護とインシデントへの対応を支えます。
Singularity™ XDRは、組織の可視性の死角を解消します。セキュリティチームは、あらゆるプラットフォームの異なるセキュリティ製品から収集したデータを、単一のダッシュボードで確認できます。
SentinelOneの振る舞い分析エンジンは、環境全体のシステム活動を追跡します。悪意ある振る舞いを示す手法や戦術を検知し、関連する活動を自動的に関連付けて、統合されたアラートを生成します。
Singularity™ XDRは、脅威の広範な検知、調査、対応、脅威ハンティングを単一のプラットフォームに統合し、次の機能を提供します。
- 次に、受信者リストに他に誰が記載されているかを確認します。標的型フィッシングメールの指標には以下が含まれます:
- セキュリティレイヤー全体にわたる攻撃の進行をすばやく把握できる統合ビュー。
- 脅威への迅速な対応とプロアクティブな脅威ハンティングを実現する単一のプラットフォーム。
SentinelOneのActiveEDRとStorylineテクノロジーは、関連するイベントを自動的に結び付けます。また、スピアフィッシング攻撃でよく使われる偽の請求書や履歴書などの不正な文書に潜む、メモリベースの攻撃やエクスプロイトを阻止します。
スピアフィッシングを通じてランサムウェアが展開された場合、SentinelOneは特許取得済みのロールバック機能でファイルを感染前の状態に自動復元します。さらに、侵害されたデバイスをネットワークから隔離し、横方向への移動を防ぎます。Singularity™ Identity は、IDを狙う脅威を検知し、認証情報が侵害された際に通知します。また、すべてのアカウントを把握し、ネットワーク上の非アクティブなユーザー、休眠ユーザー、重複ユーザーを特定します。 Prompt Security by SentinelOne はLLMを利用した脅威を検知し、攻撃者がAIでスピアフィッシング攻撃を仕掛けた場合に警告します。LLMモデルの汚染やプロンプトインジェクション攻撃を防ぎ、スピアフィッシング攻撃に関連する未承認のエージェント型AIの動作を阻止します。
SentinelOneが世界有数の組織をスピアフィッシング攻撃からどう守るかをご覧ください。そして、 デモに申し込んで ください。
送信者がメールを送信した時刻を確認してください。スピアフィッシングメールの兆候には以下が含まれます:
- メールが不自然な日付(例:週末や祝日)に送信されている。
- メールが通常とは異なる時間帯(通常の営業時間外)に送信されている。
件名
メールの件名は、そのメールが偽物かどうかについて受信者に多くの情報を伝えることができます。スピアフィッシングメールには以下が含まれる場合があります:
- 異常に緊急を要する件名。
- メール本文と無関係、または一致しない件名。
- 送信も要求もしていない内容への返信。
ハイパーリンクと添付ファイル
メール内のリンクをクリックしたり添付ファイルをダウンロードする前に、スピアフィッシングの一般的な兆候を確認してください。これには以下が含まれます:
- マウスを乗せた際に表示されるリンク先アドレスが実際のサイトと異なるハイパーリンク。
- 説明のない長いハイパーリンク。
- 一見して明らかでない誤字を含むハイパーリンク。
- メール本文の内容と整合しない、予期しないメール添付ファイル。
- 危険な可能性のあるファイル形式の添付ファイル。
- 追加の説明がない添付ファイル。
内容
他の項目に問題がなければ、メール本文を注意深く確認してください。スピアフィッシングメールは巧妙に作成されていることが多く、個人向けにカスタマイズされているため、内容だけで見分けるのは困難です。
ただし、メール本文を読む際には、以下のスピアフィッシングメールの特徴に注意してください:
- メールに異常な緊急性が感じられる。
- メールが機密情報を要求している。
- メールは、受信者にリンクをクリックしたり添付ファイルを開いたりするよう求め、それによって何か価値のあるものを得たり、悪い結果を回避したりできると主張している。
- メールにスペルミスや文法上の誤りがある。
- メールに不審なリンクや添付ファイルが含まれている。
- メールが受信者をパニックに陥れようとしている。
スピアフィッシング攻撃への防御方法
組織がサイバーセキュリティ防御を強化するために活用できるスピアフィッシング対策のポイントを紹介します。
スピアフィッシングの兆候を認識する
フィッシング攻撃を防ぐ最善の方法は、リンクをクリックしたり、添付ファイルをダウンロードしたり、その他の要求された行動を取る前に、フィッシングメールを識別することです。
受信者が「このメールは偽物か詐欺だ」と直感的に感じた場合、その直感はおそらく正しいでしょう。まず送信者の正当性を確認してください。次に、メール内の主張を直接情報源に照合して検証します。さらにメールの内容を精査し、上記セクションで挙げたスピアフィッシングの手口に該当する兆候を探します。さらに調査してもメールが偽物と思われる場合は、適切なチームメンバーに報告してください。
セキュリティ意識向上トレーニングの提供
すべてのメールを注意深く確認し、スピアフィッシングの手口を見抜く習慣を身につけるには、時間と労力がかかります。従業員にセキュリティ意識向上トレーニングを提供することで、フィッシングメールを定期的に見分け、回避し、報告するために必要なスキルを身につけさせることができます。
在宅勤務者が増加する中、こうしたプログラムは不可欠です。しかし、最も訓練されセキュリティ意識の高い従業員でさえ、急いでいる時やメールが説得力のある内容であれば、フィッシングメールに騙される可能性があります。フィッシングシミュレーションは、従業員がセキュリティ意識向上トレーニングで学んだことを実践する機会となります。この演習は、組織が従業員のフィッシング攻撃への理解度を測定し、トレーニングコースを改善するのにも役立ちます。
定期的な調査の実施
積極的な調査により、攻撃者がよく使用する内容(例:パスワード変更をほのめかす件名)を含む不審なメールを組織が特定できる可能性があります。企業は定期的にパッチ適用を行い、リモートサービス、VPN、多要素認証ソリューションを統合できます。
組織はまた、受信メールメッセージのプロパティ(添付ファイル詳細プロパティを含む)をスキャンし、マルウェア関連の添付ファイルタイプを検出し、追加のマルウェア指標を分析するために自動的に送信することもできます。
セキュリティツールの導入による対策
幸いにも、標的型フィッシングメールがターゲットの受信箱に到達するのを未然に防ぐツールが存在します。メールプロバイダーがプラットフォームにこれらのツールを組み込んでいる場合もありますが、セキュリティギャップを解消する追加対策なしでは、一部のフィッシングメールが従業員に届く可能性は依然として高いです。
例えば、拡張検知・対応(XDR)プラットフォームは、ネットワークの各層を積極的に監視し、マルウェアが被害をもたらす前に検知します。
SentinelOneで標的型フィッシング攻撃を防止
SentinelOneのSingularity XDRプラットフォームは、組織がセキュリティインシデント(スピアフィッシング攻撃を含む)を可視化し、保護し、解決するのを支援します。
Singularity XDRにより、組織はセキュリティの死角を排除し、セキュリティチームが分散したセキュリティソリューションから収集されたデータを、すべてのプラットフォームから単一のダッシュボードで確認できるようになります。&
SentinelOneの行動分析エンジンは、環境を横断した全てのシステム活動を追跡し、悪意のある行動を示す手法や戦術を検知。関連する活動を自動的に相関分析し、統合アラートとして通知します。
拡張脅威検知、調査、対応、ハンティングのための単一統合プラットフォームであるSingularity XDRは以下を提供します:
- 複数のソースからデータを収集・標準化し、優先順位付けされたアラートの単一ソースを提供
- セキュリティ層を横断する攻撃の進行状況を迅速に把握できる統合ビューを提供します。
- 脅威への迅速な対応と積極的なハンティングを可能にする単一プラットフォームを提供します。
SentinelOneが業界をリードする組織をスピアフィッシング攻撃からどのように保護しているかをご覧ください。本日デモに申し込む。
スピアフィッシングに関するよくある質問
スピアフィッシングは、特定の個人やグループを狙い、機密データの窃取やマルウェアのインストールを目的とするメール詐欺です。攻撃者は公開プロフィールや企業サイトで標的を調べ、信頼できる相手から届いたように見えるメッセージを作成します。実際のプロジェクトや知人に言及し、相手の信頼を得ることもあります。標的がリンクをクリックしたり添付ファイルを開いたりすると、認証情報やシステムへのアクセスが侵害されるおそれがあります。
一般的なフィッシングは数を狙います。攻撃者は「アカウント停止」などのありきたりなメッセージを広範囲に送り、反応する人を待ちます。スピアフィッシングはその逆です。特定の相手を狙います。攻撃者は標的を選び、習慣を調べ、その人に合わせたメールを書きます。
例えば、一般的なフィッシングメールは「お客様各位」と呼びかけます。一方、スピアフィッシングメールは「マークさん、第4四半期の取引先一覧を確認してもらえますか?」と書くかもしれません。こうした個人に合わせた内容が危険性を高めます。
攻撃者は通常、CEOや取引先など、信頼できる相手になりすまします。`@company.com` の代わりに `@companY.com` のような、よく似たドメインを使ってだますこともあります。よくある手口の一つがメールスレッドの乗っ取りです。進行中の実際のメールのやり取りに攻撃者が割り込みます。
また、考える時間を与えず、偽の請求書の承認やパスワードのリセットを急がせます。
いいえ。攻撃者はほかの手段も使います。ITディレクターから届いたように見えるSMS(スミッシング)や、AIで同僚の声を複製した電話(ビッシング)を受けるかもしれません。QRコードを送って読み取らせる「クイッシング」もあります。スマートフォンで読み取るため、業務用コンピューターのセキュリティ制御をすり抜けることが少なくありません。
メールフィッシングは、日常的に届く大量送信の迷惑メールです。スピアフィッシングは、特定の相手を狙います。スミッシングはSMSを使ったフィッシングです。ビッシングは電話を使ったフィッシングで、詐欺師が上司の声に似せたディープフェイク音声を使い、緊急の送金を要求することもあります。
まず、送信者のメールアドレスをよく確認してください。わずかなスペルの違いがあるかもしれません。文面の口調にも注目しましょう。同僚らしい書き方でしょうか。それとも違和感がありますか?
攻撃者は「今すぐ」ギフトカードを買ってほしいという「依頼」などで、偽の緊急性を演出します。リンクはクリックせず、カーソルを合わせて確認してください。URLが無作為な文字列に見えるなら信用しないでください。依頼に違和感があれば、警戒が必要です。
スピアフィッシングは、認証情報の窃取やマルウェアの送り込みに使われる手法です。ビジネスメール詐欺(BEC)は通常、スピアフィッシングが成功した後の*目的*です。
一般に、 BEC攻撃では、犯罪者はすでに侵入しています。実在する経営幹部のメールアカウントを侵害し、正規に見える支払い依頼を経理部門へ送ることがあります。そして、給与や取引先への支払いを自分の銀行口座に振り向けます。
ビッシング は音声を使ったフィッシングです。攻撃者はヘルプデスクや銀行、さらには家族を装って電話をかけます。2026年のAI音声複製技術なら、SNSから得た数秒の音声だけで知人の声をまねられます。
攻撃者は「アカウントが侵害された」と電話で告げ、多要素認証コードを読み上げるよう求めるかもしれません。そして、そのコードを使ってシステムに侵入します。
さらに詳しく見る 脅威インテリジェンス


セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
