
サイバーセキュリティにおけるボットネットとは?
ボットネットは、悪意のある目的で使用される侵害されたデバイスのネットワークです。その仕組みを学び、それらに対する防御戦略を確認しましょう。

ボットネットは、サイバー犯罪者によって制御される侵害済みデバイスのネットワークです。このガイドでは、ボットネットの動作方法、サイバー攻撃における用途、そしてセキュリティにもたらす課題について解説します。
ボットネットの作成と管理に使用される手法に加え、検知と防止の戦略について学びます。ボットネットを理解することは、組織がネットワークを保護し、リスクを軽減するうえで極めて重要です。
サイバーセキュリティにおけるボットネットとは?
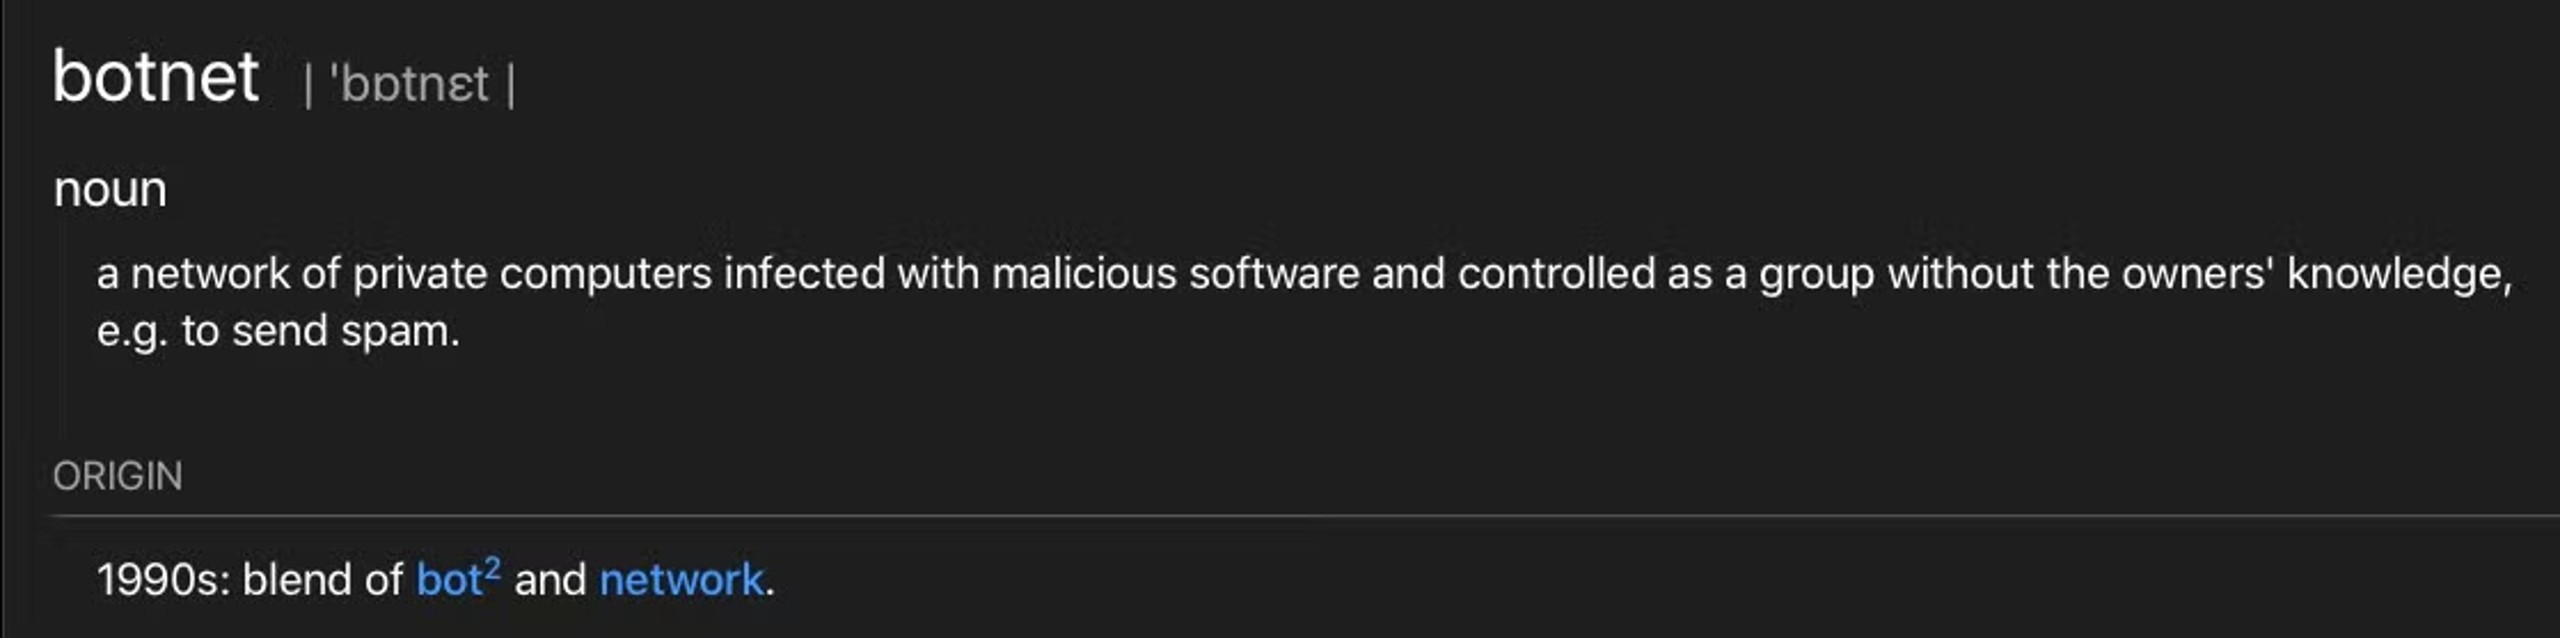
ボットネットとは、共通の種類のマルウェアに感染して乗っ取られたデバイスのネットワークであり、悪意ある攻撃者が広範な詐欺や大規模なサイバー攻撃を自動化するために使用します。ボットネット上の各デバイスは「bot」または「zombie」と呼ばれ、各ボットネットの背後にいる悪意ある攻撃者は「bot-herder」と呼ばれます。
感染したデバイス、すなわちボットには、パーソナルコンピューター、サーバー、モバイルデバイス、Internet of Things (IoT) デバイスが含まれます。現在、ほとんどのボットネットは単一のbot-herderの管理下に数百万台のボットを抱えており、1つの中央拠点から大規模な攻撃を実行できます。
個々のthreat actorsや少人数のハッカーチームでも、ボットネットを使うことで従来よりはるかに大規模な攻撃を実行できます。コストと時間の投資が少なくて済むため、ボットネットは広く利用可能であり、従来の攻撃手法よりも効率的です。ボットネット上のすべてのコンピューターに対し、同じ命令を同時に実行するよう指示することで、悪意ある攻撃者は標的のネットワークをクラッシュさせたり、マルウェアを注入したり、認証情報を収集したり、CPU負荷の高いタスクを実行したりする攻撃を成功させることができます。
ボットネットはリモートの攻撃者によって制御されるため、所有者は通常、自分のデバイスがボットネットの一部であることに気づいていません。ほとんどの場合、ボットネットは、悪意ある攻撃者が悪意あるソフトウェア(malware)をできるだけ多くのインターネット公開デバイスに拡散することで形成されます。ワーム化可能な特性と組み合わさると、一部のボットネットは同一ネットワーク上の他のマシンにも感染でき、自律的な拡大能力と、threat actorsにとって無限の機会をもたらします。
場合によっては、ボットネットを十分に集めた後、bot-herderはそのボットネットを制御する能力をdark webや闇市場で他の悪意ある攻撃者に販売または貸与します。いずれにしても、ボットネットは通常、DDoS攻撃、大量メールスパム攻撃、標的型侵入、または金銭的侵害の形で、インターネット全体にわたる協調攻撃を開始するために使用されます。
ボットネットの仕組み
特定の個人や企業を標的にするのではなく、ボットネットマルウェアは通常、できるだけ多くのデバイスに感染するよう設計されています。ボットネットに接続されるデバイスが多いほど、自動化タスクの実行に利用できる計算能力と機能性は高まります。疑念を避けるため、ボットネットは通常、感染デバイスのリソースのごく一部のみを使用し、バックグラウンドで動作します。
bot-herderは、ファイル共有、電子メール、ソーシャルメディアのアプリケーションプロトコル、または他のボットを仲介として利用することで、何も知らない受信者にマルウェアを送信してボットネットを作成できます。悪意あるファイルが開かれると、デバイスは悪意あるコードに感染し、そのコードはコンピューターにbot-herderへ報告するよう指示します。続いて、bot-herderは感染デバイスにコマンドを指示し、標的システムが講じた対策に応じて、ボットの機能全体を変更する更新を行うことさえできます。
デバイスは、ファームウェア、Webサイト、アプリケーションの脆弱性を通じても感染する可能性があります。一部のボットネットは、特定のソフトウェアバグに対して脆弱なネットワーク上のすべてのデバイスに感染するために、ワーム化可能なコードを使用します。古く未パッチのファームウェアを実行していることが多いエンタープライズIoTデバイスは、この種の感染ベクトルに対して特に脆弱です。
bot-herderが十分な数のボットへの感染に成功したら、次の段階は動員です。bot-herderは感染デバイスにコマンドまたは更新を送信し、ボットはその命令を実行します。
ボットネットの種類
一般的に言えば、bot-herderがボットネットを制御するために使用する構造には2種類あります。1つ目は、bot-herderとボットネット上の各デバイスの間で直接通信を行う集中型モデルです。2つ目は、ボットネットデバイス間に複数のリンクを持つ分散型システムです。
集中型のクライアント・サーバーモデル
第1世代のボットネットは通常、クライアント・サーバーモデルで動作します。つまり、1つのコマンド&コントロール(C&C)サーバーを使用してボットネット全体を運用します。ただし、集中型モデルは構造が単純であるため、単一障害点の影響を受けやすくなります。

最も一般的には、C&C通信チャネルはInternet Relay Chat (IRC) またはHTTPボットネットの形を取ります。
- Internet Relay Chat (IRC) ボットネット: 初期のボットネットの一部は、事前設定されたIRCサーバーとチャネルを使用して、ボットをリモート制御します。この種の攻撃は通常、必要帯域幅が小さく、単純な通信手法を用いて身元を隠し、検知を回避します。
- HTTPボットネット: Webベースのボットネットでは、bot-herderがHTTPプロトコルを使用してボットにコマンドを送信し、その活動を通常のWebトラフィックに見せかけることができます。この種の攻撃では、ボットは定期的にサーバーを訪問して新しい更新とコマンドを受信します。
分散型のPeer-to-Peer (P2P) モデル
新世代のボットネットは主にpeer-to-peer (P2P) モデルを使用しており、ボット同士がC&Cサーバーと直接接触することなく、コマンドや情報を共有できます。IRCやHTTPボットネットと比べて実装は難しいものの、P2Pボットネットは単一の集中サーバーに依存しないため、より高い耐障害性を備えています。
P2Pモデルでは、各ボットがクライアントとサーバーの両方として機能しながら、デバイス間で情報を共有・更新します。

ボットネット攻撃の種類
ボットネットは、bot-herderによって複数の種類のボットネット攻撃を実行するために使用されます。ある攻撃が他より一般的または高度である場合もありますが、あらゆる種類のボットネット攻撃はサイバーセキュリティに深刻な脅威をもたらします。
フィッシング攻撃
他の種類のソーシャルエンジニアリング攻撃とは異なり、フィッシングは圧倒的な量に重点を置いています。攻撃者は通常、できるだけ多くの受信者にphishing emailsを送信し、たった1人でも詐欺に引っかかることを期待します。フィッシング攻撃は事前の労力や投資がほとんど不要であり、攻撃者に莫大な利益をもたらす可能性があります。
ボットネットの力を背景に持つことで、フィッシング攻撃は際限なく見えるほど多くのメール受信箱に到達できます。そして、ボットネットは広範かつ自動化されているため、フィッシングキャンペーンを停止させることは非常に困難です。
分散型サービス拒否 (DDoS) 攻撃
Distributed Denial of Service (DDoS) 攻撃は、ボットネットが実行する最も一般的な攻撃の1つです。DDoS攻撃では、ボットネットが標的のサーバーまたはアプリケーションに膨大な数のリクエストを送信し、クラッシュを引き起こします。何千、何百万ものデバイスが同時に単一のサーバーへ接続しようとすると、サーバーは流入するパケット要求に対処できなくなり、オフラインにされ、正規の顧客が利用できなくなります。
ボットネットによって実行されたDDoS攻撃には、注目度の高い事例がいくつかあります。最も成功した例の1つはMirai malwareで、その作者である「Anna Senpai」はHackforumsのWebサイト上でこの悪意あるソフトウェアのソースコードを悪名高く公開しました。
公開後、このコードは、セキュリティカメラ、プリンター、ルーター、その他のインターネット接続デバイスを含むLinux IoT devicesへの感染を目的とした複数の模倣ボットネットの作成に使用されました。さらに、このマルウェアは、独立系セキュリティブロガーのBrian Krebsが、Githubに対する過去のDDoS攻撃およびDNSプロバイダーDynの背後にいた2人を暴露した後、彼を標的にするためにも使用されました。
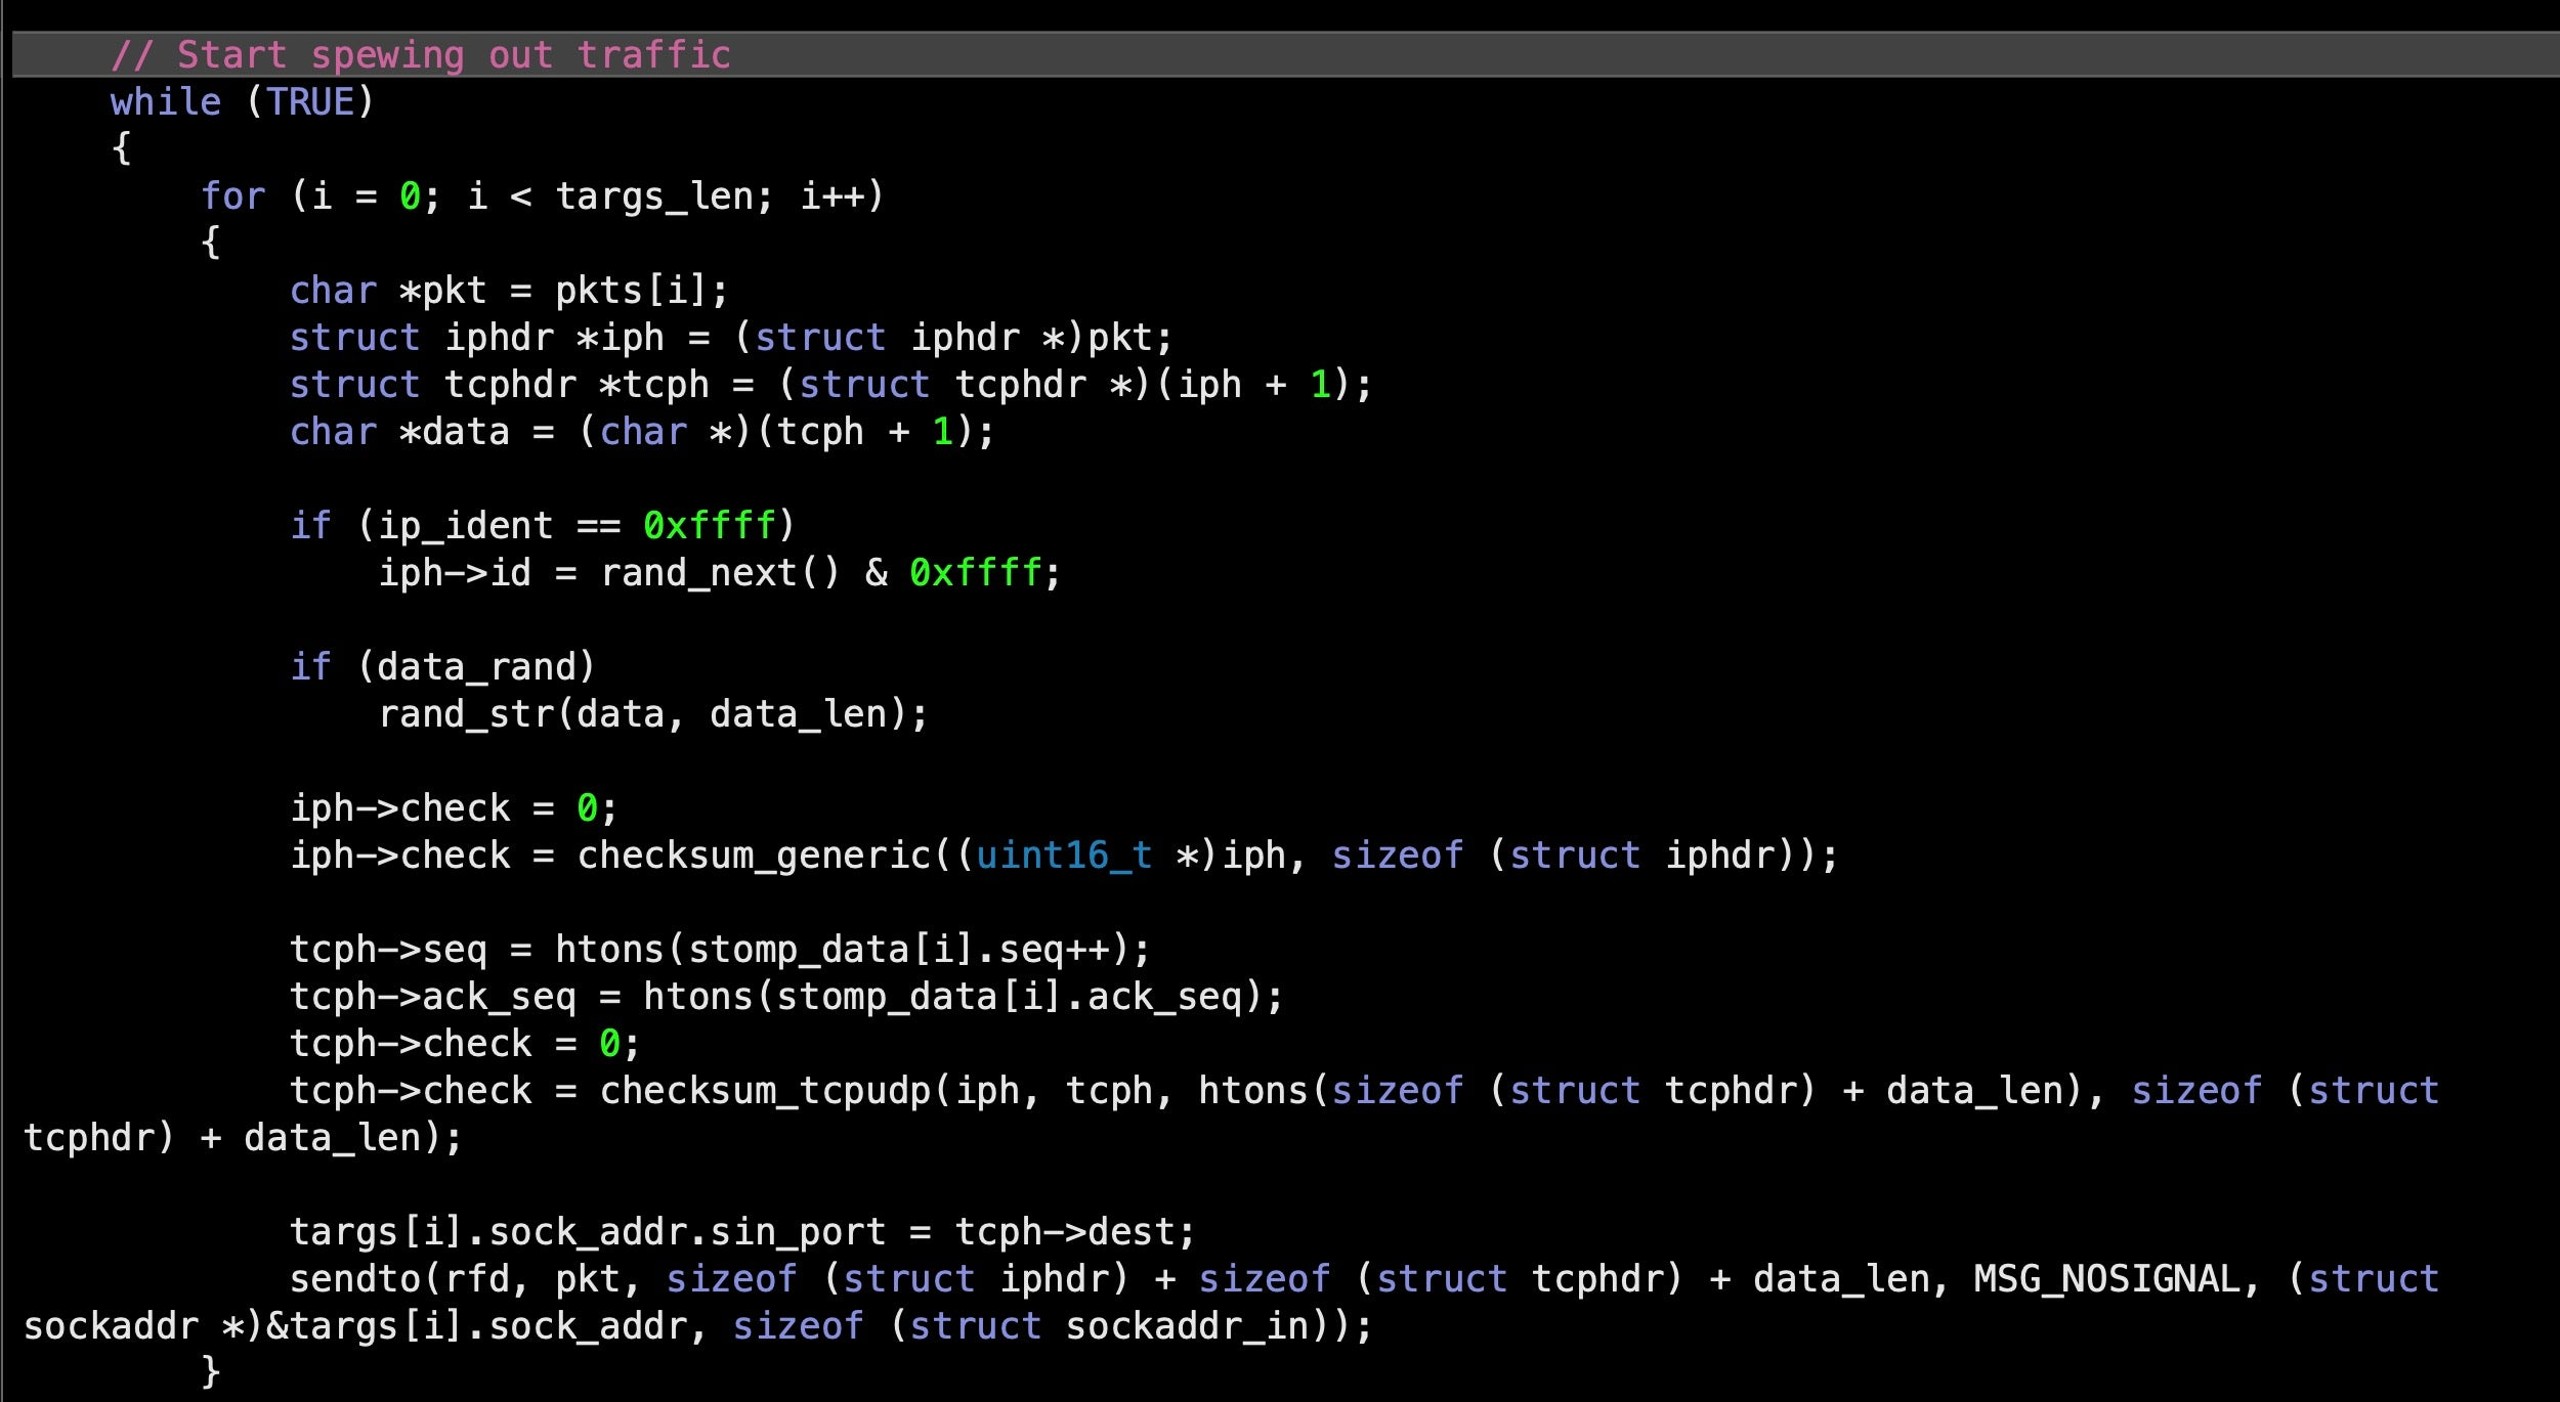
ボットネットを利用したDDoS攻撃は、意図された標的以外のユーザーにとっても深刻な問題をもたらします。ほとんどのWebサイトは外部のインターネットサービスプロバイダー(ISP)またはAkamai、Cloudflare、Fastlyのようなcontent delivery networksによってホストされているため、DDoS攻撃は複数のクライアントに同時に影響を及ぼす可能性があります。
Brian Krebsへの攻撃のケースでは、Akamaiは他の顧客をサービス拒否から保護するために、彼のWebサイトの提供を停止せざるを得ませんでした。
金銭的侵害
ボットネットは、企業から資金やクレジットカード情報を直接盗むためにも使用されます。ボットネットは、keyloggingやスクリーンショット取得など、さまざまな方法で金融情報を収集し、収集した情報をbot-herderのリモートサーバーへ送信します。場合によっては、金融情報が高額な対価と引き換えに闇市場で販売されることもあります。
最も悪名高い金銭的侵害ボットネットの1つであるGameOver Zeus malwareは、フィッシングメールを通じて短期間のうちに複数の企業から数百万ドルを直接盗み出したことで知られています。
バックドア型ボットネット
バックドア型ボットネットは、感染したデバイスを利用して他のデバイスにも感染させ、それらをボットネットに追加してbot-herderの制御下に置きます。他の種類のボットネット攻撃と同様に、バックドア型ボットネットも通常、ユーザーが知らないうちにマルウェアをインストールすることから始まります。
しかし、他のボットネットマルウェアとは異なり、バックドア型ボットネットは検知がより難しい「裏口」からシステムに侵入します。ボットネットは、ユーザーが侵入を許可する必要が必ずしもありません。なぜなら、導入されているセキュリティ対策を自動的に回避して侵入できるからです。
標的型侵入
標的型侵入は通常、組織の特定の高価値システムまたはネットワークを侵害するために設計された、比較的小規模なボットネットによって実行されます。いったん内部に侵入すると、攻撃者は企業システムのさらに深部へ侵入し、最も価値の高い資産にアクセスできるようになります。
これらの種類の攻撃は、全体的なキャンペーンの一環として、または時間をかけて組織のシステムやネットワークへのアクセスを得るための一連の試行として実施される場合があります。標的型侵入の背後にいるbot-herderは通常、長期間にわたってキャンペーンを実施するための追加の専門知識とリソースを持ち、標的の防御に対抗するために攻撃手法を適応、調整、改善していきます。
Remote Desktop Protocol (RDP) 攻撃
Remote Desktop Protocol (RDP) サーバーは、デバイスが直接接触することなく他のデバイスやネットワークに接続できるようにします。ボットネットがRDPサーバーを攻撃すると、組織全体に容易に拡散し、ネットワークや他のデバイスに接触するあらゆるデバイスに感染させる可能性があります。
RDPボットネット攻撃は、リモートワークへの移行に伴ってますます一般化しており、多くの場合、credential stuffing、ブルートフォース、マルウェアを通じて実行されます。
Credential Stuffing
Credential stuffing攻撃は、認証情報(パスワードやユーザー名など)のデータベースまたは盗まれたリストを複数のアカウントに対して試し、一致を探すよう設計されています。「list cleaning」または「breach replay」とも呼ばれるcredential stuffingは、ボットネットによって自動化され、日次で数千万件のアカウントを試行することが可能です。
セキュリティの弱いWebサイトはcredential stuffing攻撃の被害に遭いやすいですが、通常は強力で一意のパスワードを使用することで回避できます。
ボットネットの防止、検知、停止方法
ボットネットは、現在存在するマルウェアの中でも最も高度な種類の1つであり、政府、企業、個人のいずれにとっても重大なサイバーセキュリティ上の懸念をもたらします。インターネット上には非常に多くのボットネットが存在し、その多くは新たな脆弱性やセキュリティ上の欠陥に対応して継続的に変異しているため、それぞれのボットネットは他とは大きく異なる可能性があります。
困難ではありますが、取り返しのつかない被害が発生する前に、ボットネット攻撃を検知し防止する方法はいくつかあります。
1. 防止
ボットネットマルウェアがデバイスに感染するのを防ぐことは、ボットネット攻撃から保護する最も確実な方法です。組織および個人は次のことを実施できます。
- ソフトウェアを最新の状態に保つ
- ネットワーク上の異常なアクティビティに注意する
- ログイン失敗の試行を追跡する
- 不審なリンクをクリックしない
- 送信者不明のメール、または既知の送信者からでも不審に見えるメールを開かない
- 安全なパスワードを作成する(必要に応じて新しいものに変更する)
- 高度なサイバーセキュリティソフトウェアを使用する
2. 検知
ボットネットマルウェアがコンピューターシステムに侵入した場合、できるだけ早く検知することが重要です。ユーザーは次の兆候を確認できます。
- WebサーバーのCPU負荷が異常に高い
- 過剰なメモリ使用量
- ネイティブではないトラフィックプロファイル
- 過剰なネットワークトラフィックによって引き起こされるネットワークの遮断
ファイアウォール制御も、ネットワーク全体にわたるボットネット通信の検知に役立つ場合があります。しかし、ボットネット感染に対する最も効果的な抑止策は、デバイス上でマルウェアペイロードの実行を防止できる堅牢な振る舞いベースのAIセキュリティソリューションです。
3. 修復
残念ながら、ボットネットが侵入して被害を引き起こし始めると、対処ははるかに難しくなります。この時点では、ユーザーはネットワークを停止し、すべてのパスワードを変更し、さらにはコンピューターシステムを修復しなければならない可能性が高くなります。
幸いなことに、修復をはるかに管理しやすくするソフトウェアソリューションがあります。EDRによるendpointsの保護と、組織ネットワーク上のすべてのデバイスに対する完全な可視性を確保することは、ボットネット攻撃の防止と検知の両方に最適な方法です。これにより、攻撃が始まる前に阻止できます。

脅威インテリジェンスの強化
SentinelOneの脅威ハンティングサービスWatchTowerが、どのようにしてより大きな洞察を導き出し、攻撃に打ち勝つかご覧ください。
SentinelOneでボットネットを阻止
ネットワーク上のすべてのデバイスに対する完全な可視性とともに、エンドポイント向けのXDR保護を確保することは、個人、組織、政府機関をボットネットから守るための唯一確実な方法です。
現代の企業が自律的かつリアルタイムに対応できるようにする唯一のサイバーセキュリティプラットフォームであるSentinelOne’s Singularity XDR Platformは、動的な攻撃対象領域に対するより高い可視性とcross-platform security分析を提供します。エンドポイント、クラウド、アイデンティティ、データセキュリティをすべて単一のプラットフォームに集約することで、ユーザーはクロスプラットフォームかつエンタープライズ規模のデータ分析とともに、マシンスピードでリアルタイムの解決結果を得られます。
100%の防御を達成したSentinelOneの記録的なMITRE ATT&CK evaluationの詳細をご覧いただき、今すぐデモをリクエストして、完全なボットネット対策への第一歩を踏み出してください。
この記事が気に入りましたか? LinkedIn、Twitter、YouTube または Facebookでフォローして、当社が投稿するコンテンツをご覧ください。
サイバーセキュリティについてさらに読む
- macOS Red Team: Root権限取得のための特権ヘルパー(およびその他)のなりすまし
- 詳細解説 | Smoke Loader Malwareのリバースエンジニアリングガイド
- 独自のランサムウェアを構築する(Project Root) | Behind Enemy Lines パート2
- 教育分野と増大するサイバー犯罪の脅威
- コード再利用を探るYARAハンティング: DoppelPaymer Ransomware & Dridex Families
- 権限昇格 | macOS Malware & The Path to Root パート2
- 可視性の追求とハンティングには見えない機会コストが伴う
- サイバーセキュリティにおける善・悪・醜
よくある質問
それ自体では、ボットネットは単なるコンピュータのネットワークです。ボットハーダーがデバイス所有者からそれらを制御する明示的な同意を得ている限り、違法なものではありません。例えば、研究者は研究目的で独自の「ボットネットラボ」の構築に関心を持つ場合があります。
しかし、ボットネットが通常実行に使用される活動は、しばしば違法です。例えば、他人に属するコンピュータにマルウェアをインストールすることは、犯罪行為と見なされます。また、デバイスに他の違法行為を実行させるよう指示することも違法であり、そのためボットハーダーは法執行機関に摘発された場合、複数の罪に問われる可能性があります。
ボットネットは通常、メールで送信されたリンクから開かれたマルウェアを介してダウンロードされます。ほとんどのボットハーダーは検知されず匿名のままでいたいため、フィッシングメールが成功しない場合は、他の感染手法を使用することがあります。
ボットネットのブロックは困難な場合があります。ハッカーやボットハーダーは、従来のセキュリティソリューションを回避する新しい方法を常に探しており、エンドユーザーも人間である以上、ミスを犯しやすいものです。
ボットネットをブロックする最善の方法は、そもそもデバイスへの感染を防ぐことです。これは、最先端のサイバーセキュリティソリューションだけが提供できる機能です。
さらに詳しく見る 脅威インテリジェンス



セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
