
サイバーセキュリティにおけるレッドチームとは?
レッドチームは攻撃を模擬し、防御体制を検証します。組織のセキュリティ対策を強化するうえで、レッドチーム演習が重要な理由を解説します。

レッドチームは、実際の攻撃を模擬して組織の防御体制を検証するセキュリティ専門家のグループです。このガイドでは、レッドチームの役割、手法、演習を実施するメリットを解説します。
レッドチーム演習が脆弱性の発見とセキュリティ対策の強化に重要な理由を解説します。サイバーセキュリティ体制を強化するには、レッドチームへの理解が欠かせません。
レッドチームは組織をサイバー脅威からどう守るのか?
レッドチームの目的は、組織の防御体制を検証し、実際の攻撃者に悪用されかねない弱点や脆弱性を特定することです。レッドチームは通常、攻撃者の手法を模倣するため、さまざまな戦術や技術を使います。例えば、 ソーシャルエンジニアリング、ネットワークへの侵入テスト、物理的なセキュリティのテストなどです。
レッドチームが企業をサイバー脅威から守る主な方法の一つは、組織の防御体制を現実に即して検証することです。実際の攻撃を模擬することで、従来のセキュリティ対策では検知できない弱点や脆弱性を特定します。これにより、組織はセキュリティ対策に優先順位を付け、リスクの高い領域に集中できます。
レッドチームは脆弱性を特定するだけでなく、改善策の提案を通じて企業のセキュリティ体制を強化します。攻撃シミュレーションの後、発見した脆弱性とその対処方法をまとめた詳細なレポートを組織に提出します。企業はこれを基に防御体制を強化し、潜在的な攻撃に備えられます。
さらに、レッドチームは従業員のトレーニングと教育を通じても組織の安全を支えます。実戦形式の演習により、従業員は遭遇しうる攻撃と効果的な対応方法への理解を深められます。組織全体のセキュリティ体制を改善し、サイバー脅威への耐性を高めます。
サイバーセキュリティにおけるブルーチームとレッドチームの違いとは?
ブルーチームとレッドチームの主な違いは、役割と責任です。 ブルーチーム は組織のコンピューターシステムとネットワークをサイバー攻撃から守ります。一方、レッドチームは攻撃を模擬し、ブルーチームの防御が有効かどうかを検証します。ブルーチームは、セキュリティ対策の導入、定期的なセキュリティ評価、セキュリティインシデントへの対応などを担います。レッドチームは、 フィッシング キャンペーンやマルウェア感染など、実際に起こりうる攻撃を模擬し、ブルーチームにフィードバックと改善策を提供します。両チームは協力して組織のサイバーセキュリティ体制を強化し、潜在的な脅威に備えます。
サイバーセキュリティにおけるブルーチームとパープルチームの違いとは?
サイバーセキュリティにおけるレッドチームとパープルチームの主な違いは、それぞれの役割と目的です。レッドチームは、組織のシステムや防御体制に対する実際のサイバー攻撃を模擬するグループです。その目的は、組織の防御体制を検証し、実際の攻撃者に悪用されかねない弱点や脆弱性を特定することです。
一方、パープルチームは組織のレッドチームとブルーチームの機能を担うグループです。攻撃を模擬するレッドチームと、攻撃を防ぐブルーチームの橋渡しをします。これにより、レッドチームの攻撃シミュレーションから得た知見をブルーチームの防御戦略に取り入れ、逆に防御側の知見も攻撃シミュレーションに生かせます。
レッドチームとパープルチームの大きな違いは、レッドチームが攻撃の模擬に専念する点です。一方、パープルチームは攻撃の模擬と防御の両方を含む、より包括的なアプローチを取ります。そのため、脆弱性をより効果的に特定・対処し、組織のセキュリティ体制を強化できます。
レッドチームの役割とは?
レッドチームの目的は、組織の防御態勢を検証し、実際の攻撃者が悪用できる弱点や脆弱性を特定することです。そのために、攻撃者が使う手法を模倣し、さまざまな戦術や技術を用います。具体的には、ソーシャルエンジニアリング、ネットワークへの侵入、物理的セキュリティのテストなどです。レッドチームはこれらの手法で組織の防御を突破し、機密データやシステムへのアクセスを試みます。
レッドチームは 攻撃 シミュレーションを実施した後、通常、発見した脆弱性と対処方法をまとめた詳細なレポートを組織に提出します。これにより、組織は防御体制を改善し、潜在的な攻撃に備えられます。レッドチームの活動は次のとおりです。
- 組織のシステムや防御体制に対する実際のサイバー攻撃を模擬する
- 組織の防御体制を検証し、実際の攻撃者に悪用されかねない弱点や脆弱性を特定する
- ソーシャルエンジニアリングやネットワークへの侵入テストなど、さまざまな戦術や技術で攻撃者の手法を模倣する
- 組織の防御を突破し、機密データやシステムへのアクセスを試みる
- 発見した脆弱性と対処方法をまとめた詳細なレポートを組織に提出する
- 組織の防御体制を改善し、潜在的な攻撃への備えを強化する。
レッドチームの目的は、組織の防御体制を現実に即して検証し、実際の攻撃者に悪用される前に脆弱性を特定・対処することです。

信頼できるMDR
SentinelOneのSingularity MDRで、信頼性の高いエンド・ツー・エンドのカバレッジと、より大きな安心を手に入れてください。
ブルーチームのメンバーに必要なスキルとは?
レッドチームのメンバーは通常、高度なスキルと経験を持ち、サイバー脅威や攻撃者の戦術・技術を深く理解しています。そのため、いくつかの重要なスキルが求められます。主なスキルは次のとおりです。
- 技術的な専門知識:レッドチームのメンバーには、ネットワークセキュリティ、データ暗号化、 脆弱性管理。
- 創造性と問題解決力:レッドチームのメンバーは、既成概念にとらわれず、攻撃の模擬や組織の防御突破に向けた独創的な方法を考える必要があります。
- コミュニケーションと連携:レッドチームのメンバーは、チーム内のほかのメンバーに加え、組織のブルーチームや関係者とも効果的に意思疎通し、連携する必要があります。
- 細部への注意力:レッドチームのメンバーは、ごく小さな脆弱性も特定して悪用できるよう、細部まで注意を払う必要があります。
- 適応力と柔軟性:レッドチームのメンバーは、変化する状況に適応し、新たな戦術や技術へ迅速に切り替える必要があります。
ハッカーの種類とは? ブラックハット、ホワイトハット、グレーハット
ハッカー の種類は、ハッキングを行う人々の動機、手法、倫理観の違いによって分けられます。主な分類は、ブラックハットハッカー、ホワイトハットハッカー、グレーハットハッカーの3つです。
ブラックハットハッカーは、機密情報の窃取やコンピューターシステムへの損害などを目的に、違法または悪意あるハッキングを行う人々です。ネットワークへの不正アクセス、パスワードやクレジットカード情報の窃取、マルウェアの拡散などを行います。利益や私的な利得を動機とすることが多く、その行為は重大な法的・金銭的影響を招く可能性があります。
一方、ホワイトハットハッカーは、セキュリティの向上やサイバー攻撃からの保護を目的として、倫理的なハッキングを行います。組織のコンピューターシステムやネットワークの防御を検証し、脆弱性を特定して、改善策を提案します。組織に雇用されたり、コンサルタントとして採用されたりすることが多く、その活動は通常、合法かつ承認されたものです。
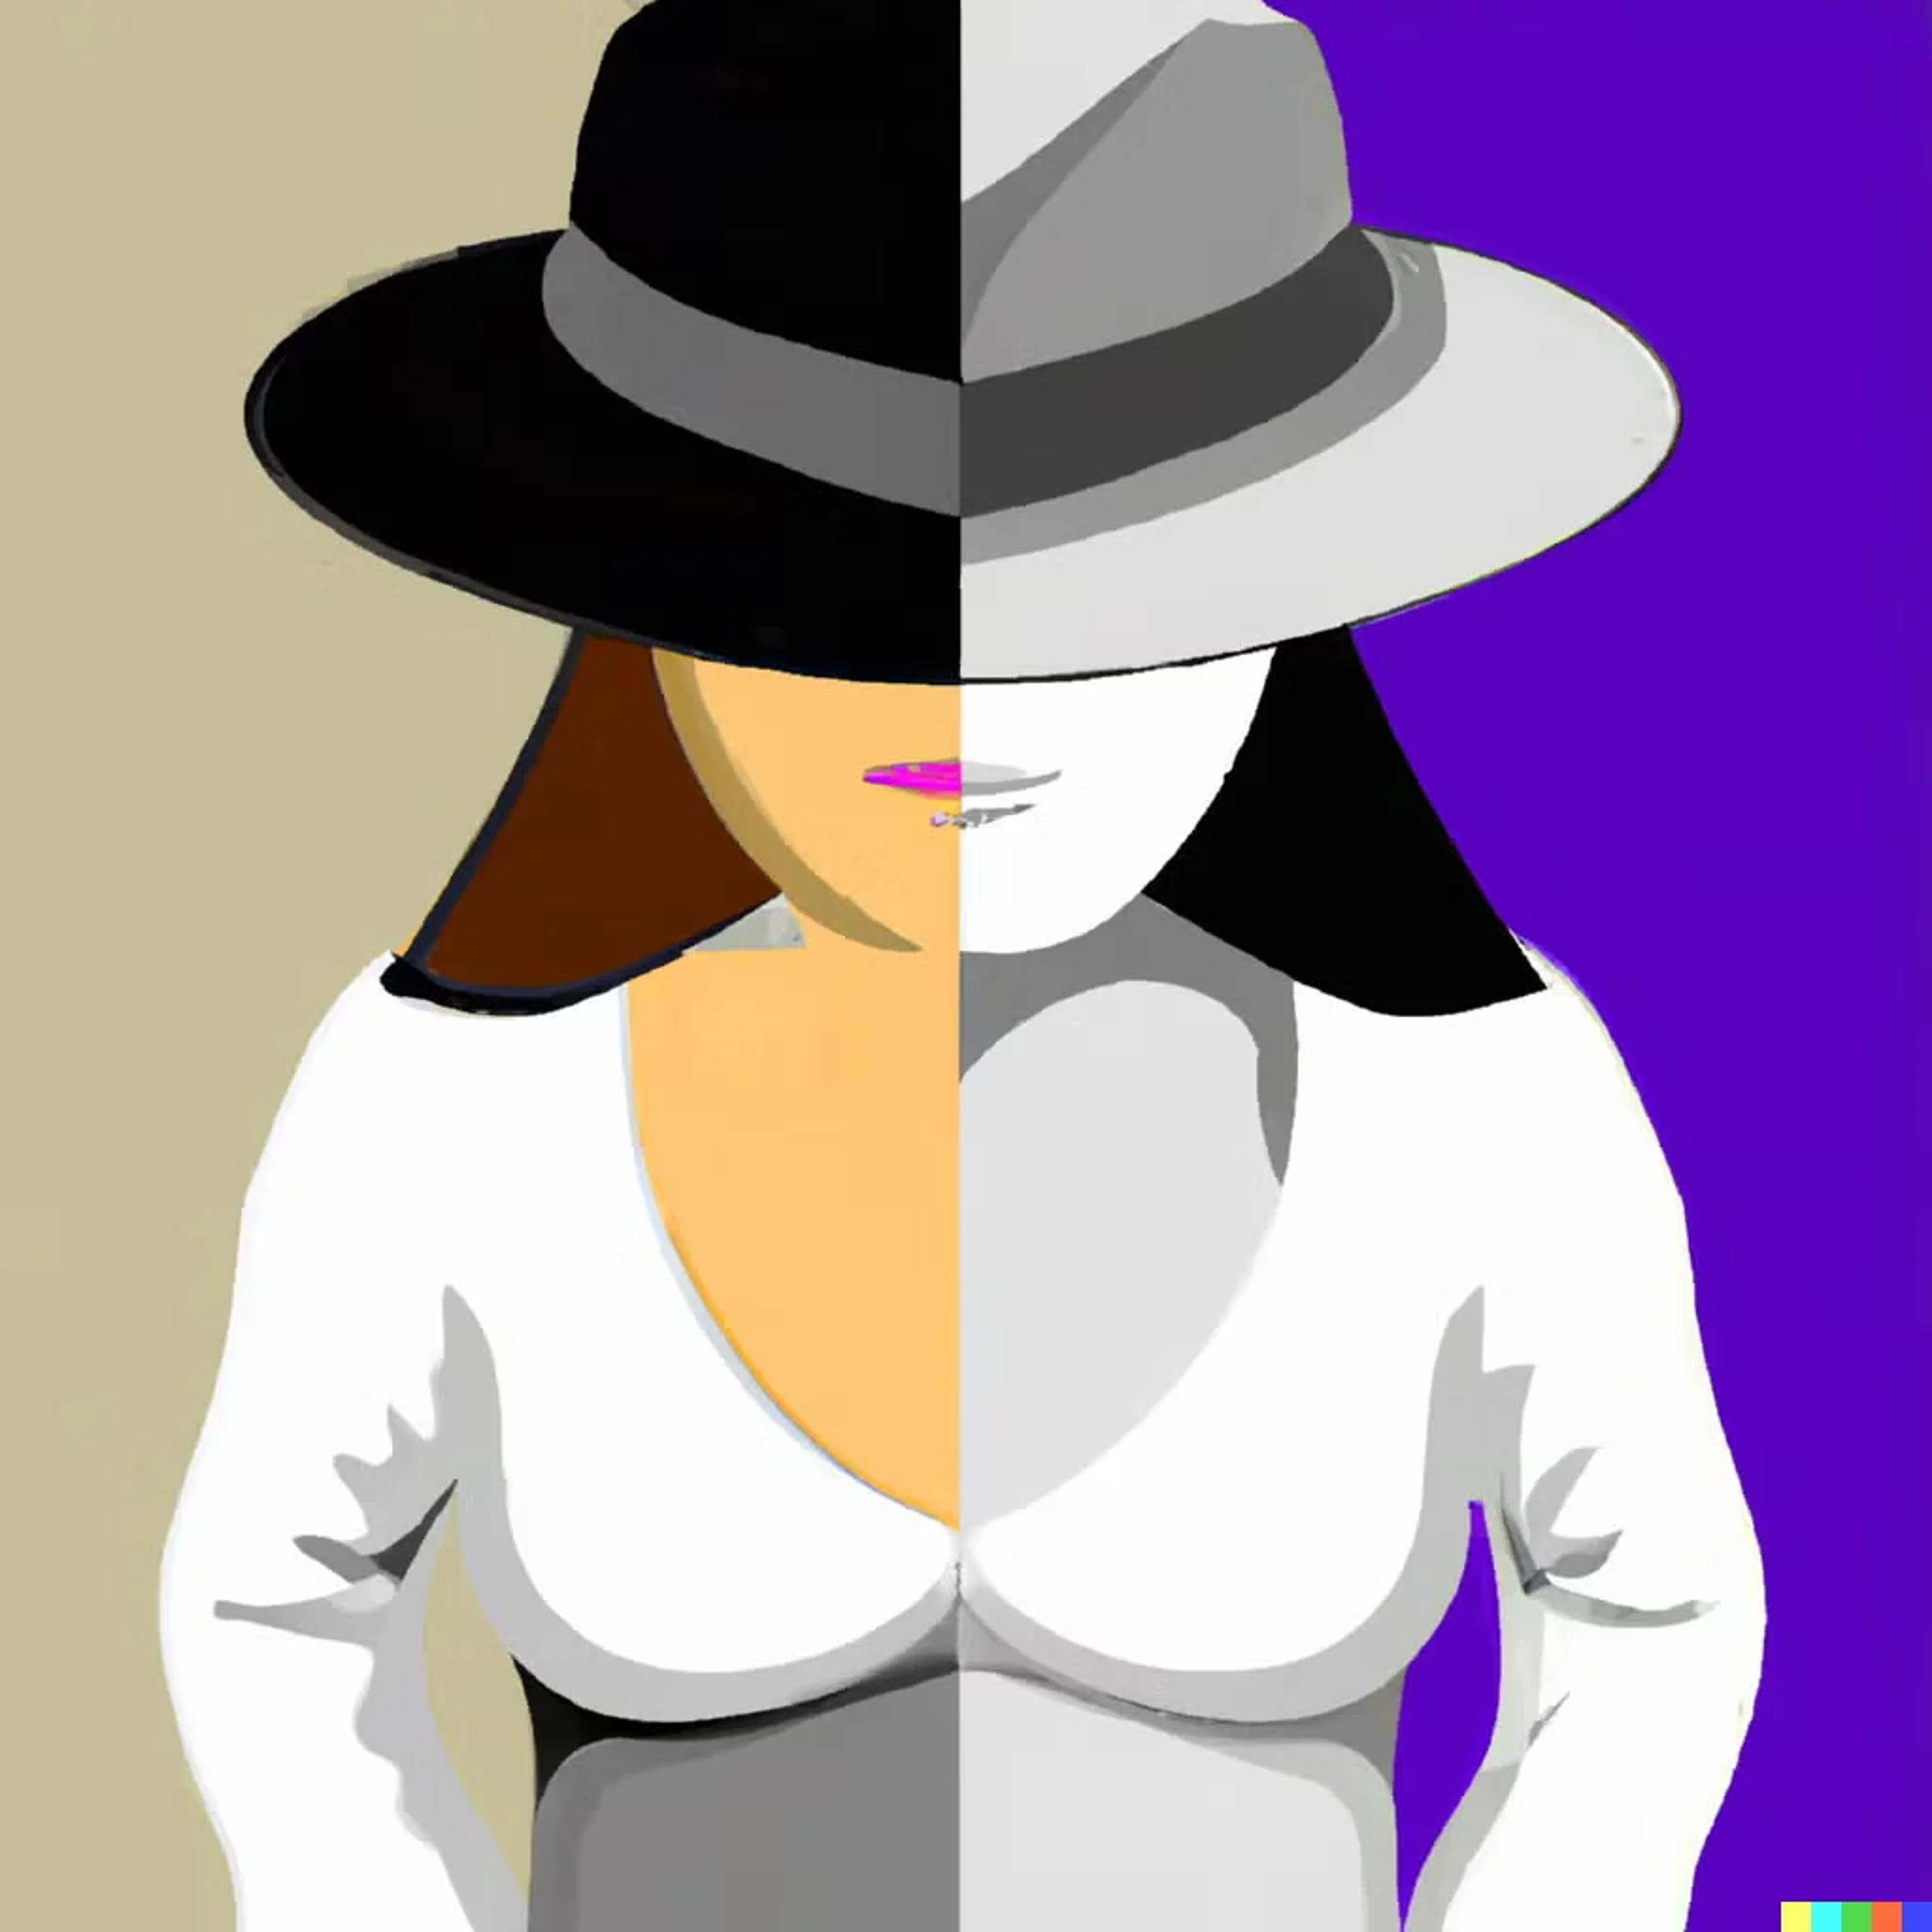
グレーハットハッカーは、ブラックハットハッカーとホワイトハットハッカーの中間に位置します。厳密には合法ではないものの、必ずしも悪意や害のないハッキング活動を行う場合があります。例えば、グレーハットハッカーは、許可を得たり報酬を求めたりせずに、組織のシステムのセキュリティ上の脆弱性を発見して報告することがあります。また、ハッキング技術を使って抗議活動などの政治活動に参加する「ハクティビズム」を行う場合もあります。グレーハットハッカーの動機はさまざまで、その活動を善悪のどちらかに分類するのが難しいこともあります。
こちらが、すべての#infoSec 担当者に読んでほしい書籍のリストです。スレッドでご紹介します
— SentinelOne (@SentinelOne) 2022年12月2日
まとめ
結論として、レッドチームは組織のサイバーセキュリティ戦略に不可欠です。実際の攻撃を模擬し、攻撃者に悪用される前に脆弱性を特定して対処します。これにより、組織のセキュリティ態勢を強化し、データ侵害やその他のサイバー攻撃のリスクを低減します。また、従業員へのトレーニングと教育を通じて防御力を高め、潜在的な脅威に備えます。レッドチームは、組織をサイバー脅威から守るうえで重要な役割を担います。
サイバーセキュリティにおけるレッドチーム:よくある質問
レッドチームは、攻撃者の役割を担って組織の防御を検証するセキュリティ専門家のグループです。フィッシング、ネットワークへの侵入、ソーシャルエンジニアリングなど、実際の脅威を模擬し、人、プロセス、テクノロジーの弱点を明らかにします。演習後は詳細な調査結果と改善策を共有し、実際の攻撃者に発見される前に弱点を修正できるようにします
レッドチームは攻撃を模擬してシステムへの侵入を試み、ブルーチームはその攻撃を検知、対応、阻止して防御を担います。レッドチームは脆弱性を探り、
ブルーチームはネットワークを監視し、アラートを調査して弱点を修正します。両チームがインサイトを共有するパープルチーム演習を実施すれば、全体的なセキュリティ態勢を強化できます。
レッドチーム評価の目的は、実際の攻撃者に悪用される前に、隠れたセキュリティ上の弱点を明らかにすることです。フィッシングから権限昇格まで、現実に即した条件下で人、プロセス、テクノロジーを検証します。
チームの検知・対応能力を明確に把握できるほか、弱点を解消し、実際の脅威への備えを強化するための具体的な対策が得られます。
レッドチームは、フィッシングキャンペーン、パスワードスプレー攻撃、ネットワークスキャン、脆弱性の悪用、ソーシャルエンジニアリングを使って攻撃者の行動を模擬します。カスタムマルウェアの展開、バックドアの設置、侵害されたホストを経由した侵入拡大を行う場合もあります。
高度な持続的脅威を模倣し、スピアフィッシングからラテラルムーブメントへと複数の手法を連鎖させることで、防御を端から端まで検証します。
一般的なツールには、エクスプロイト後の活動に使うフレームワークのCobalt Strike、脆弱性の検証に使うMetasploit、PowerShellベースの攻撃に使うEmpireがあります。また、ネットワークの探索にはNmap、WebアプリケーションのテストにはBurp Suite、Active Directoryの関係の可視化にはBloodHoundを使います。これらのツールを使い、本番システムに害を与えずに実際の攻撃経路を模擬します。
システムに大きな変更を加えた後、主要製品のリリース前、年次セキュリティ監査の後にレッドチーム演習を実施してください。セキュリティインシデントの後に新しい制御策を検証することも重要です。少なくとも年に1回の定期評価により、進化する脅威に対応し、検知・対応プロセスが現実的な攻撃に耐えられるかを確認できます。
必須の認定資格はありませんが、実践的なペネトレーションテストに関するOSCP (Offensive Security Certified Professional)、高度なエクスプロイトに関するOSCE (Offensive Security Certified Expert)、CREST Pentesterの資格を持つ担当者は多くいます。専門的なレッドチーム手法を学ぶために、GIACのGPENやGXPN、eLearnSecurityのPTPを取得する人もいます。実務経験は認定資格と同じくらい重要です。
さらに詳しく見る サービス



セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
