
Che cos'è il framework MITRE ATT&CK?
Il framework MITRE ATT&CK offre una panoramica completa delle tattiche degli avversari. Scoprite come usarlo per rafforzare le vostre misure di sicurezza.

Il framework MITRE ATTACK spiegato
Il framework MITRE ATTACK è una base di conoscenza globale usata dai professionisti della sicurezza per modellare e comprendere le diverse strategie con cui i criminali informatici si infiltrano nelle organizzazioni.
Si basa su osservazioni reali e traccia le tattiche e le tecniche usate dagli avversari durante l'intero ciclo di vita dell'attacco. Non è soltanto una raccolta di dati: offre insight in tempo reale, aiuta a dedurre le motivazioni degli avversari e collega le loro azioni a diverse classi e categorie di difese.
Componenti principali del framework MITRE ATTACKChi è MITRE?
I componenti principali del framework MITRE ATTACK sono:
Tattiche e tecnicheMITRE è un'organizzazione senza scopo di lucro sostenuta dal governo con sede a Bedford, Massachusetts e McLean, Virginia. MITRE gestisce centri di ricerca finanziati dal governo federale per assistere il governo degli Stati Uniti nella ricerca, nello sviluppo e nell'ingegneria dei sistemi nei settori dell'aviazione, della difesa, della sanità, della sicurezza interna e della sicurezza informatica.
- Le tecniche descrivono il "come" della strategia o dell'obiettivo dell'avversario. Esaminano i diversi metodi di attacco e il modo in cui gli avversari ottengono l'accesso iniziale. Tra questi figurano lo sfruttamento di applicazioni esposte pubblicamente, lo spear phishing e l'uso di account utente validi.
Matrici (Enterprise, Mobile, ICS)database Common Vulnerability and Exposures (CVE), che pubblica informazioni pubbliche sulle vulnerabilità, e il linguaggio Structured Threat Information eXchange (STIX) che facilita la condivisione di informazioni sulle minacce informatiche.
Le matrici vengono utilizzate per emulare i comportamenti degli avversari e potenziare le capacità di rilevamento. Fanno parte delle attività di red teaming e blue teaming. Le matrici documenteranno anche le tecniche e le tattiche degli attaccanti in diversi ambienti, come iOS e Android, su piattaforme aziendali come Linux, cloud, macOS e Windows, e persino nei sistemi di controllo industriale (ICS). Classificheranno le azioni degli avversari nelle categorie ricognizione e impatto. Le matrici includeranno anche sottotecniche e tecniche specifiche che possono essere peculiari dei sistemi presi di mira, come le reti di controllo industriale e i dispositivi mobili.
Procedure e misure di mitigazionevalutazioni MITRE Engenuity ATT&CK.
- Le misure di mitigazione sono raccomandazioni per contrastare le tecniche. Il framework MITRE ATT&CK include potenziali procedure di mitigazione per supportare i professionisti della sicurezza nella costruzione di difese migliori.
Qual è la differenza tra MITRE ATT&CK e Cyber Kill Chain?
A prima vista, il framework MITRE Engenuity ATT&CK sembra simile alla Cyber Kill Chain di Lockheed Martin. Entrambi i framework offrono modelli diversi dei comportamenti e degli obiettivi delle minacce.
La Cyber Kill Chain è suddivisa in 7 fasi:
- Preparazione degli strumenti di attacco
- Consegna
- Sfruttamento
- Installazione
- Comando e controllo
- Azioni sugli obiettivi
Il framework MITRE Engenuity ATT&CK comprende 10 fasi:
- Esecuzione
- Persistenza
- Aumento dei privilegi
- Elusione delle difese
- Accesso alle credenziali
- Esplorazione
- Movimento laterale
- Raccolta ed esfiltrazione
- Comando e controllo
Le fasi del framework MITRE ATTACK approfondiscono i comportamenti degli avversari. La Cyber Kill Chain, invece, offre una panoramica generale di un singolo attacco, suddiviso in sette fasi secondo un modello lineare. Questa è la differenza principale tra il framework MITRE ATTACK e la Cyber Kill Chain.
Come usare il framework MITRE ATT&CK
Prima di usare il framework MITRE ATT&CK, tenete presente che contiene:
- Elenco delle sottotecniche associate
- Elenco dei metodi noti di rilevamento e mitigazione
- Metadati relativi alle tecniche di attacco
- Ulteriori risorse e riferimenti relativi alle tecniche di attacco
A cosa serve il framework MITRE ATTACK? Comprende 14 tattiche che coprono l'intera cyber kill chain. Includono gli ulteriori impatti degli attacchi, la raccolta iniziale di informazioni, l'esfiltrazione dei dati e altri aspetti. Chiarito questo, ecco come iniziare a usare il framework MITRE ATT&CK.
Modellazione delle minacce
La modellazione delle minacce con MITRE ATT&CK parte dalla comprensione delle risorse critiche della vostra organizzazione e degli avversari più propensi a prenderle di mira. Individuate innanzitutto i dati, i sistemi e i componenti operativi di alto valore da proteggere. Associate queste risorse alle piattaforme tecnologiche su cui operano, come Windows, Linux, servizi cloud o dispositivi mobili.
Individuate i gruppi di minaccia che prendono attivamente di mira il vostro settore o la vostra area geografica. Il framework mantiene profili dettagliati dei gruppi avversari noti, comprese le tattiche, le tecniche e le procedure che prediligono. Confrontate questi profili con le risorse critiche individuate per creare un modello di minaccia specifico per la vostra organizzazione.
Valutazione delle lacune e mappatura MITRE Engenuity ATT&CK è una base di conoscenze accessibile a livello globale sulle tattiche e le tecniche degli avversari basata su osservazioni del mondo reale.
Iniziate censendo i controlli di sicurezza e le capacità di rilevamento già presenti nella vostra infrastruttura. Associate questi controlli alle specifiche tecniche ATT&CK a cui rispondono, creando una matrice di copertura che mostri quali comportamenti avversari siete attualmente in grado di rilevare o prevenire.
Individuate le lacune nella vostra copertura difensiva. Confrontate le capacità attuali con le tecniche usate dai gruppi di minaccia rilevanti. Prestate particolare attenzione alle tecniche che risultano prioritarie nel vostro modello di minaccia, ma per cui mancano misure adeguate di rilevamento o mitigazione.
Valutate le vostre fonti di dati e capacità di raccolta dei log rispetto alle fonti di dati raccomandate per ciascuna tecnica ATT&CK. Molte organizzazioni scoprono di non disporre di log o monitoraggio sufficienti per rilevare determinati comportamenti avversari. Documentate quali fonti di dati dovete implementare o potenziare per migliorare la copertura.
Progettazione dei sistemi di rilevamentoperché un avversario sta compiendo le sue azioni. Le tattiche rappresentano categorie contestuali di alto livello per singole tecniche, ad esempio accesso iniziale, esecuzione, persistenza.
La progettazione dei sistemi di rilevamento con MITRE ATT&CK consiste nel creare analisi e regole per identificare i comportamenti avversari nel vostro ambiente. Iniziate selezionando le tecniche prioritarie emerse dal modello di minaccia e dalla valutazione delle lacune.
Per ogni tecnica, esaminate la sezione dedicata al rilevamento per capire quali componenti e fonti di dati vi servono. Il framework fornisce indicazioni specifiche sugli artefatti, i log e le fonti di telemetria che possono rivelare una tecnica in corso. Create regole di rilevamento basate su questi indicatori comportamentali, anziché soltanto su strumenti o firme specifici.
Adottate pratiche di detection-as-code scrivendo regole in formati portabili come Sigma o nel linguaggio supportato nativamente dal vostro SIEM. Includete i riferimenti alle tecniche ATT&CK nei metadati delle regole per mantenere la tracciabilità tra i rilevamenti e il framework. Potete testare i rilevamenti con diversi strumenti o usare script personalizzati per simulare in sicurezza le tecniche che volete rilevare.
Applicazioni per red team e blue teammodo l'aggressore raggiunge i propri obiettivi e rappresenta anche ciò che un avversario cerca di ottenere con le proprie azioni. Ad esempio, un avversario può cercare di crittografare o comprimere i dati mentre tenta di eseguire la tattica di esfiltrazione.
I red team possono usare il framework MITRE ATT&CK per progettare campagne di attacco efficaci che rispecchino il comportamento degli avversari nel mondo reale. Selezionate le tecniche dei gruppi di minaccia rilevanti per creare scenari di attacco che mettano alla prova specifiche capacità difensive. Associate le attività previste alle tecniche ATT&CK durante la pianificazione, poi documentate le tecniche eseguite con successo durante l'operazione.
Create un sistema di monitoraggio della copertura, talvolta chiamato "ATT&CK Bingo," per verificare quali tecniche vengono testate nel corso di più campagne. Puntate a introdurre 3-5 nuove tecniche in ogni esercitazione, così da mettere alla prova i blue team con schemi di attacco diversi.
I blue team possono prepararsi alle esercitazioni implementando rilevamenti e procedure di risposta per le tecniche che il red team potrebbe usare.
Casi d'uso del framework MITRE Attack
Ecco diversi casi d'uso del framework MITRE Attack per le organizzazioni:
Operazioni di sicurezza aziendale
Potete importare feed di threat intelligence e dati sulle attività recenti degli attori delle minacce nei livelli di MITRE ATT&CK Navigator per rafforzare la vostra strategia di cybersecurity. Potete creare livelli separati per ogni attore delle minacce che la vostra azienda deve affrontare. Questo vi aiuta a scegliere le difese da usare contro ciascun metodo di attacco.
Potete anche mappare i controlli di sicurezza e individuare le lacune nelle vostre capacità di rilevamento. Evidenziate le aree coperte e individuate rapidamente quelle prive di rilevamento. Potete personalizzare i livelli per specifici scenari di attacco e aggiornarli nel tempo per monitorare i progressi della vostra capacità di risposta.Cyber Kill Chain è suddivisa in 7 fasi:
Risposta agli incidenti e analisi forense
I professionisti della sicurezza possono usare il framework nelle indagini di risposta agli incidenti per identificare e tracciare sistematicamente le azioni degli attaccanti lungo l'intero ciclo di vita di un attacco. Quando si verifica un incidente, i team di risposta possono individuare rapidamente i metodi usati dagli avversari e prevederne le possibili mosse successive, accelerando il contenimento e la risoluzione.
I team di analisi forense digitale possono usarlo per ricostruire un quadro completo delle violazioni della sicurezza. Possono così determinare la portata degli incidenti e identificare tutti i sistemi e i dati coinvolti. Documentare gli incidenti nel contesto di ATT&CK migliora inoltre le analisi successive.
Ricerca delle minacce
Potete confrontare i controlli esistenti con le tecniche ATT&CK per individuare vulnerabilità e aree da rafforzare.
Potete creare mappe di calore che usano colori diversi per indicare il livello di copertura di ogni tecnica, dalla mitigazione completa all'assenza di copertura. Queste rappresentazioni visive offrono un quadro rapido e intuitivo dei punti di forza e delle lacune delle vostre difese.
Il framework aiuta le organizzazioni a monitorare specifici gruppi di attori delle minacce e le tecniche che impiegano, fornendo indicazioni per la ricerca delle minacce e i servizi di risposta agli incidenti. Potete analizzare gli schemi di comportamento dei diversi gruppi avversari per comprenderne meglio scopi e obiettivi.
Esempi specifici per settore
Le aziende sanitarie usano MITRE ATT&CK per individuare movimenti laterali non rilevati nelle proprie reti. Gli istituti finanziari lo usano per mappare attività e comportamenti dannosi nelle transazioni. Le aziende energetiche usano i piani di emulazione degli avversari di ATT&CK per portare alla luce vulnerabilità critiche nei sistemi di controllo industriale.
Anche gli enti governativi usano il framework ATT&CK per formare i team di cybersecurity con scenari di attacco simulati e rafforzare le proprie strategie difensive. Le forze dell'ordine fanno riferimento al framework per analizzare le tattiche della criminalità informatica e migliorare le proprie capacità investigative.quadro ATT&CK prevede diverse tattiche e tecniche, che offrono maggiore granularità e specificità nella descrizione del comportamento degli aggressori. ATT&CK va oltre la descrizione delle fasi di un attacco e modella invece azioni e motivazioni specifiche degli aggressori.
Strumenti e risorse MITRE ATTACK
MITRE Engenuity pubblica soltanto i dati grezzi dei risultati delle valutazioni. Spetta a chi legge interpretare i dati e trarre conclusioni. Il team di SentinelOne ha pubblicato un whitepaper Valutazione MITRE ATT&CK – Carbanak e Fin7 per facilitare la comprensione dei risultati. Vi troverete anche una descrizione delle diverse fasi degli attacchi MITRE.
Valutazioni MITRE ATTACK
Le valutazioni MITRE ATTACK vi aiutano a prendere decisioni più informate sulla sicurezza. Sono una risorsa per proteggere le vostre organizzazioni dagli avversari noti. La sesta valutazione ha esaminato i comportamenti comuni più diffusi nelle campagne ransomware del 2024. Ha introdotto macOS e approfondito i comportamenti avversari ispirati alle attività della Repubblica Popolare Democratica di Corea (DPRK) contro macOS, oltre ad altri aspetti.
Le tecniche MITRE ATTACK vengono eseguite in una sequenza logica di fasi e offrono una copertura approfondita di ATT&CK. La metodologia delle valutazioni colma il divario tra i fornitori di prodotti di sicurezza e i loro utenti/clienti, aiutando questi ultimi a comprendere meglio gli avversari e a prepararsi ad affrontarli.
Come valuta i prodotti di sicurezza MITRE ATTACK?
MITRE ATT&CK Evaluations valuta i prodotti di sicurezza emulando, in ambienti di laboratorio realistici, le tattiche e le tecniche usate dagli avversari nel mondo reale. Le valutazioni forniscono dati imparziali e trasparenti sul funzionamento dei prodotti di sicurezza, anziché semplici classifiche o punteggi. L'emulazione degli avversari ricostruisce gli attacchi informatici sulla base delle tattiche, tecniche e procedure (TTPs) di gruppi di minaccia noti. Le valutazioni possono classificare le prestazioni dei prodotti in ogni fase dell'attacco e mettere in evidenza diversi livelli di visibilità e contesto.
I fornitori possono interpretare direttamente i risultati pubblicati dal framework. Possono conoscere i propri punti di forza e le proprie debolezze e comprendere diversi tipi e aspetti del rilevamento per ottenere un quadro completo. Possono inoltre valutare la qualità dei propri rilevamenti e verificare se avvengono senza intervento manuale o ritardi significativi. Potete anche confrontare i vostri casi d'uso e usare il framework per valutare le prestazioni di specifici fornitori contro determinati gruppi di minaccia in diversi settori.
Perché la valutazione MITRE ATTACK è importante?
La valutazione MITRE ATT&CK è importante perché offre un'analisi trasparente, indipendente e realistica del vostro prodotto di sicurezza, del fornitore e della strategia. A differenza delle classifiche comparative, mette a disposizione dati approfonditi. Potete prendere decisioni informate sulla sicurezza e ottenere insight chiari e oggettivi per verificare e migliorare la vostra postura di sicurezza.
Potete individuare i punti ciechi nelle difese esistenti e dare priorità agli investimenti per colmare le lacune. Valutando le capacità effettive dei prodotti di sicurezza, potete guardarli per ciò che sono, senza farvi influenzare dalle tattiche di marketing. Le tecniche del framework MITRE ATT&CK possono anche essere usate per mappare i comportamenti di attacco e migliorare la risposta agli incidenti e la ricerca delle minacce dei team dei centri operativi di sicurezza (SOC).
Conclusioni
Ora che conoscete il framework MITRE ATTACK, avete gli strumenti per interpretare le classifiche dei prodotti di sicurezza. Se volete sapere quanto è valido un fornitore o come si colloca il vostro prodotto di sicurezza nel settore, le valutazioni MITRE ATT&CK sono un ottimo punto di partenza. SentinelOne ha dimostrato la propria efficacia contro le minacce informatiche sofisticate nelle valutazioni MITRE ATT&CK® 2024: Enterprise. I suoi prodotti hanno registrato l'88% di rumore in meno, il 100% dei rilevamenti e zero ritardi, per cinque anni consecutivi. SentinelOne ha rilevato tutte le 16 fasi di attacco e le 80 sottofasi, dimostrando la capacità della piattaforma di difendersi dalle minacce informatiche avanzate del mondo reale.
Ha inoltre offerto gli insight più dettagliati sulle azioni degli attaccanti in Windows, Linux e MacOS, in linea con il framework MITRE ATT&CK. Per saperne di più, contattate il SentinelOne team.
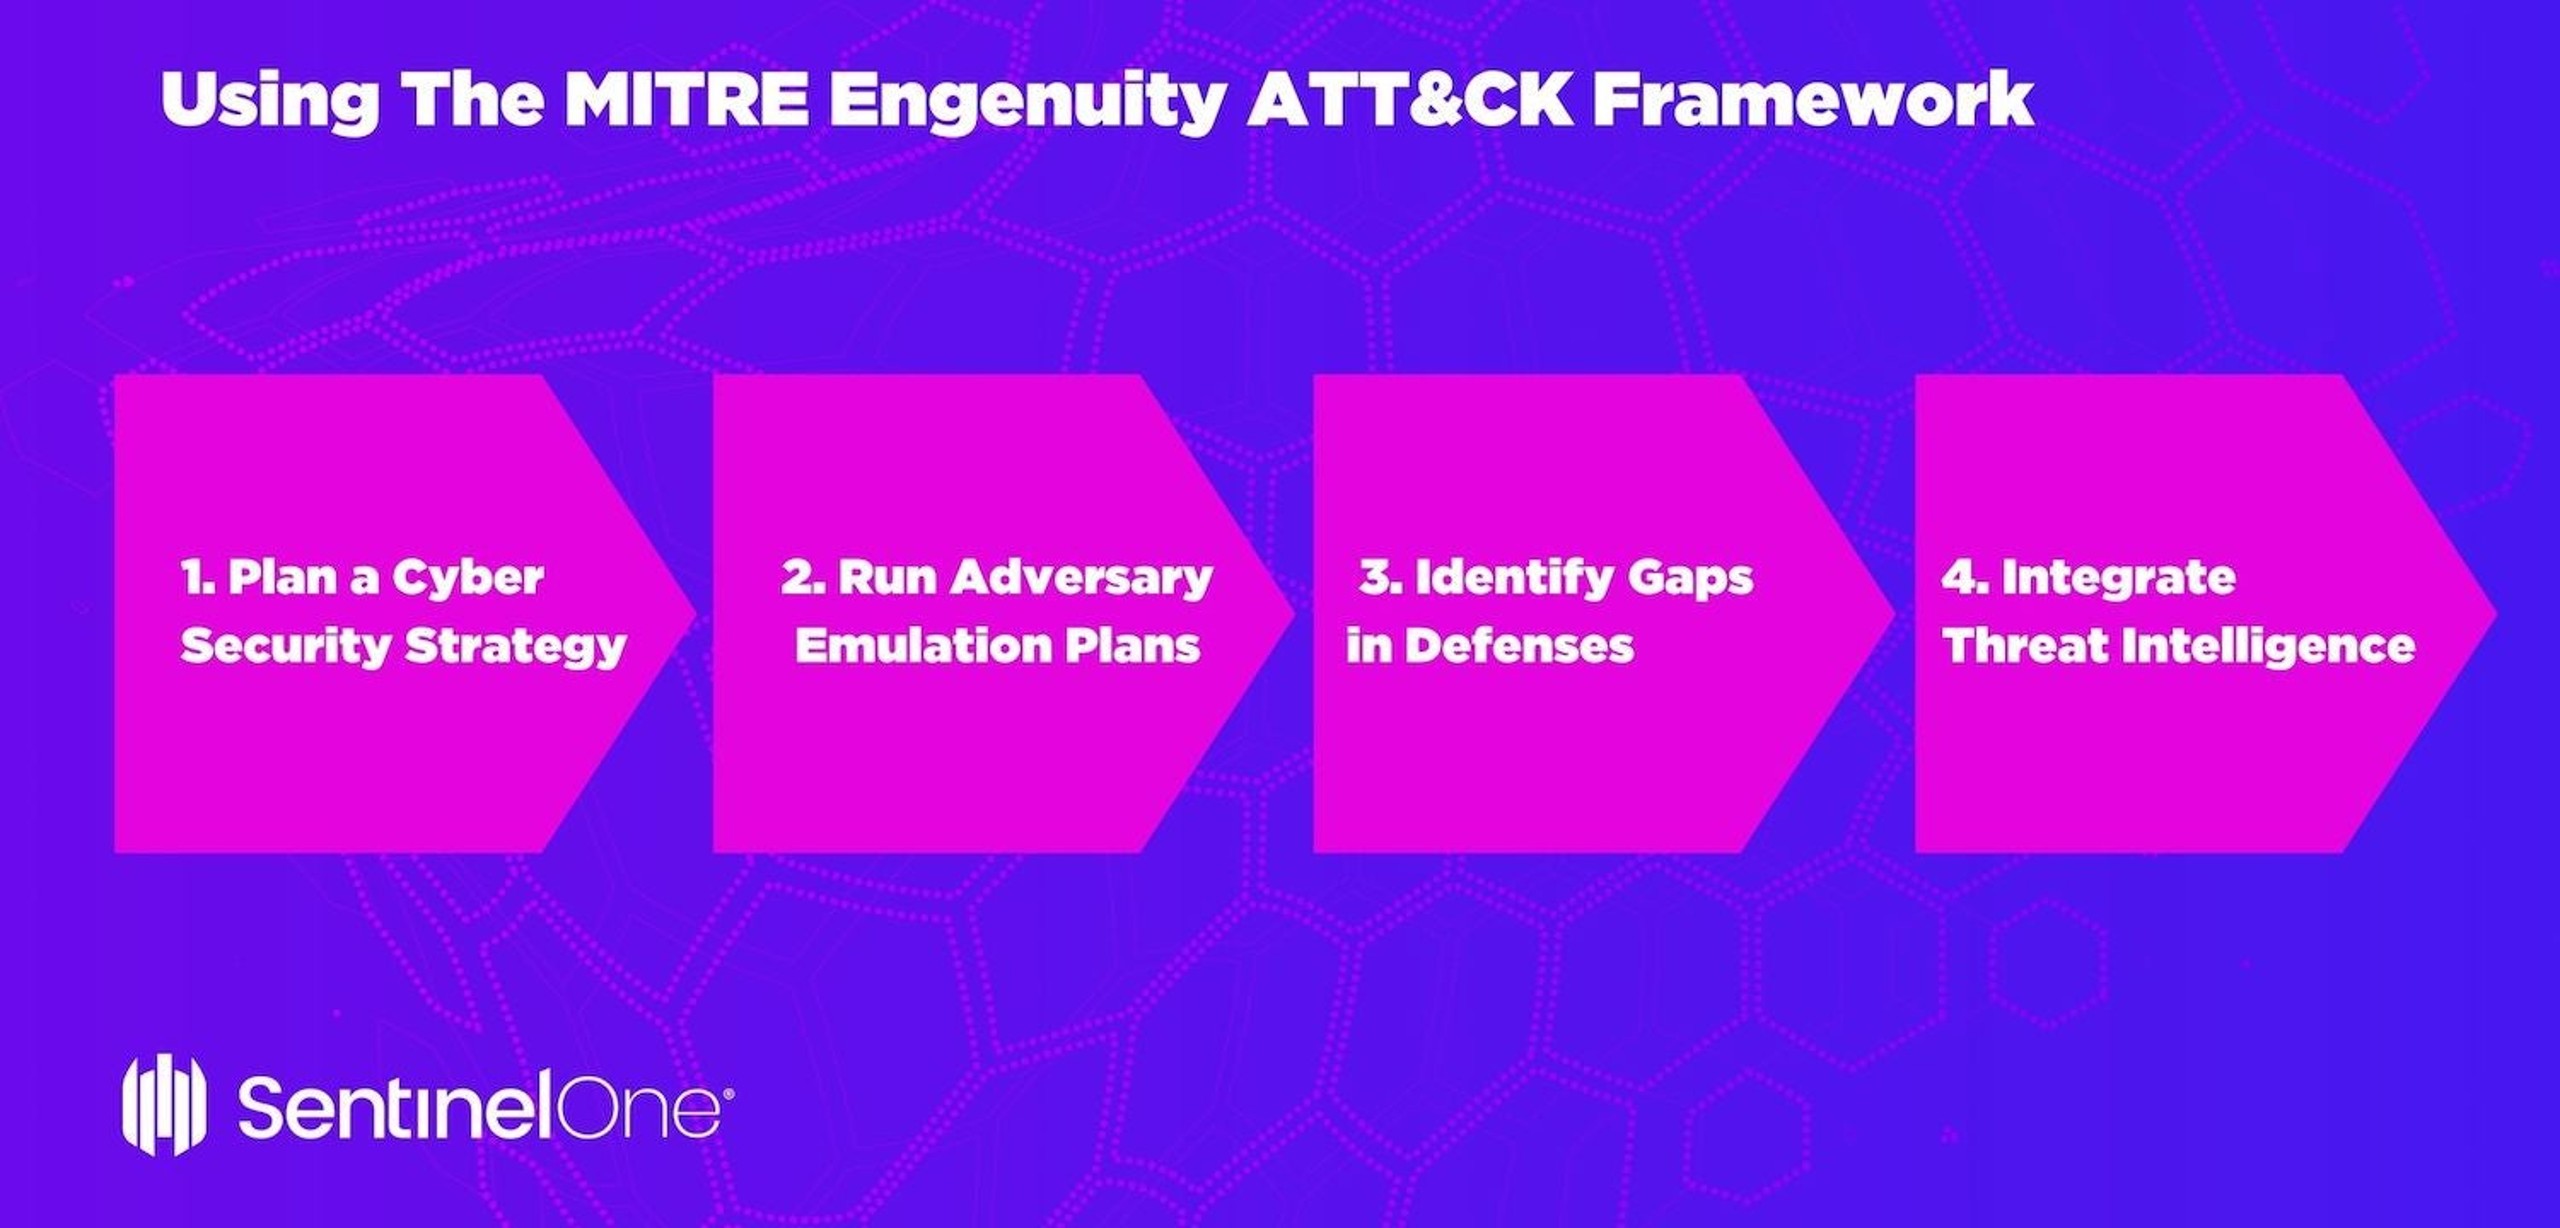
2. Eseguire piani di emulazione degli avversari
Utilizzate ATT&CK per i piani di emulazione degli avversari al fine di migliorare le prestazioni del Red Team. I Red Team possono sviluppare e implementare un approccio coerente e altamente organizzato per definire le tattiche e le tecniche di minacce specifiche, quindi valutare logicamente il loro ambiente per verificare se le difese funzionano come previsto.
3. Identificare le lacune nelle difese
Le matrici ATT&CK possono aiutare i blue team a comprendere meglio le componenti di un attacco informatico potenziale o in corso per identificare le lacune nelle difese e implementare soluzioni per colmarle. I documenti ATT&CK suggeriscono rimedi e controlli compensativi per le tecniche a cui si è più esposti.
4. Integrare le informazioni sulle minacce
ATT&CK può integrare efficacemente le vostre informazioni sulle minacce nelle operazioni di difesa informatica. Le minacce possono essere mappate sulle tecniche specifiche degli aggressori per capire se ci sono lacune, determinare il rischio e sviluppare un piano di implementazione per affrontarle.
In che modo MITRE ATT&CK valuta i prodotti di sicurezza?
Le emulazioni delle valutazioni MITRE Engenuity ATT&CK sono costruite per imitare le TTP note di un avversario e vengono condotte in un ambiente di laboratorio controllato per determinare l'efficacia dei prodotti di ciascun fornitore partecipante. Secondo MITRE Engenuity:
"Le valutazioni (ATT&CK) utilizzano l'emulazione dell'avversario, che è un modo per testare "nello stile" di un avversario specifico. Questo ci permette di selezionare un sottoinsieme rilevante di tecniche ATT&CK da testare. Per generare i nostri piani di emulazione, utilizziamo rapporti pubblici sulle minacce, li mappiamo su ATT&CK e poi determiniamo un modo per replicare i comportamenti."
L'obiettivo è quello di mettere insieme un attacco completo e logico che attraversi tutte le fasi di un attacco completo e riuscito, dalla compromissione iniziale alla persistenza, movimento laterale, esfiltrazione dei dati e così via.
Poiché MITRE Engenuity collabora con i fornitori durante le valutazioni, MITRE Engenuity è effettivamente il red team, mentre il fornitore che fornisce il rilevamento e la risposta a MITRE Engenuity è il blue team. Il risultato è un "team viola" che aiuta a testare i controlli di sicurezza in tempo reale emulando il tipo di approccio che gli intrusi potrebbero utilizzare in un attacco reale sulla base delle loro TTP note osservate sul campo.
Perché la valutazione MITRE ATT&CK è importante?
Il test delle soluzioni di sicurezza è stato a lungo problematico e inadatto a determinare le capacità nel mondo reale. Dal test EICAR originale ai laboratori di test di terze parti dedicati che esistono ormai da alcuni anni, c'è sempre stata una forte discrepanza tra i test artificiali e l'efficacia nel mondo reale. Gli stessi fornitori sono da tempo consapevoli che i loro clienti hanno bisogno sia di rassicurazioni che di formazione sui loro prodotti e, naturalmente, hanno deciso di presentare le loro soluzioni nelle situazioni che meglio si adattano ai loro punti di forza.
Ciò che MITRE offre è unico. In primo luogo, la valutazione fornisce criteri e risultati di test indipendenti, imparziali e aperti. È importante sottolineare che il test non cerca di classificare o giudicare i prodotti dei fornitori l'uno rispetto all'altro. L'obiettivo è mostrare come il prodotto risponde a fasi specifiche di un attacco. Questo aiuta gli utenti aziendali a capire come il prodotto che hanno adottato o che stanno valutando di adottare potrebbe funzionare nel mondo reale.
In secondo luogo, con alcune avvertenze che segnaleremo tra poco, è quanto di più vicino all'esperienza reale esista attualmente. Collegando tra loro le TTP osservate in natura e applicandole in fasi che emulano il comportamento dell'intero ciclo di vita di un attacco, i consumatori ottengono una visione molto più approfondita delle prestazioni di un prodotto rispetto a quella che possono ottenere dai test effettuati su una raccolta di campioni di malware noti e sconosciuti.
Qual è la storia delle valutazioni MITRE ATT&CK Enterprise?
Le valutazioni MITRE Engenuity ATT&CK sono iniziate nel 2018. MITRE Engenuity mantiene una base di conoscenze sui gruppi di minacce avanzate conosciuti e ogni anno seleziona uno o più gruppi avversari da emulare per i test di valutazione. I risultati dettagliati delle valutazioni attuali e precedenti sono disponibili sullo strumento di confronto dei partecipanti alla valutazione MITRE Engenuity ATT&CK.
APT 3 (2018)
APT3 è un gruppo di minaccia con sede in Cina che è diventato attivo per la prima volta nel 2010 ed è associato al Ministero della Sicurezza di Stato cinese (i servizi segreti cinesi). APT3 è conosciuto con vari nomi, tra cui Gothic Panda, Pirpi, UPS Team e Buckeye ed è stato associato ad attacchi nei settori aerospaziale, della difesa, dell'alta tecnologia, delle telecomunicazioni e dei trasporti.
L'obiettivo di APT3 è quello di rubare informazioni critiche da organizzazioni private o governi e di soddisfare gli obiettivi politici, economici o militari della Cina. Sebbene inizialmente prendesse di mira aziende con sede negli Stati Uniti, la sua attenzione si è poi spostata sui gruppi di opposizione politica di Hong Kong.
Il processo di test di APT3 è stato suddiviso in 2 scenari: il primo utilizzando CobaltStrike e il secondo utilizzando PowerShell Empire. Lo scenario di attacco consisteva nel seguente flusso operativo:
- Configurazione di comando e controllo
- Preparazione degli strumenti
- Compromissione iniziale
- Scoperta iniziale
- Espansione dell'accesso
- Stabilire la persistenza
- Furto di proprietà intellettuale
APT29 (2019)
APT29 è un gruppo di minaccia con sede in Russia che è diventato attivo per la prima volta intorno al 2008 ed è attribuito al Servizio di intelligence estero russo (SVR). APT29 è conosciuto con vari nomi, tra cui Cozy Bear, The Dukes, StellarParticle e Dark Halo ed è stato associato ad attacchi contro paesi membri dell'Unione Europea e della NATO e think tank.
Cozy Bear è noto soprattutto per l'attacco hacker del 2015 al Comitato Nazionale Democratico e la successiva interferenza elettorale tramite i social media botnet. La motivazione di APT29 è quella di colpire Stati sovrani e governi che hanno posizioni politiche, economiche e militari opposte. APT29 è un gruppo sofisticato e ben finanziato, noto per la sua furtività e per il malware personalizzato.
Il processo di test di APT29 è stato suddiviso in due scenari: il primo utilizzando un'ampia tecnica di "smash and grab" (emulando le campagne di spear phishing ) e il secondo utilizzando una tecnica mirata "low and slow". Lo scenario di attacco consisteva nel seguente flusso operativo:
- Configurazione di comando e controllo
- Preparazione degli strumenti
- Compromissione iniziale mirata o compromissione iniziale su larga scala (smash and grab)
- Distribuzione del toolkit stealth
- Raccolta di informazioni stealth
- Pulizia operativa
Carbanak e FIN7 (2020)
Carbanak e FIN7 sono avversari legati alla Russia che utilizzano entrambi il malware Carbanak, ma sono monitorati come gruppi di minaccia separati. Carbanak è stato scoperto per la prima volta nel 2014 e prende di mira principalmente reti bancarie e istituzioni finanziarie negli Stati Uniti, in Germania, Cina e Ucraina.
Carbanak ha dichiarato di aver rubato oltre 900 milioni di dollari da banche e migliaia di clienti privati. FIN7 è stato individuato per la prima volta a metà del 2015 e prende di mira i settori della vendita al dettaglio, della ristorazione e dell'ospitalità negli Stati Uniti. FIN7 sostiene di aver rubato oltre 1 miliardo di dollari alle proprie vittime.
Il processo di test di Carbanak/FIN7 è stato suddiviso in due scenari: il primo prendeva di mira un istituto finanziario e il secondo un direttore d'albergo. Lo scenario dell'attacco consisteva nel seguente flusso operativo:
- Configurazione di comando e controllo
- Preparazione degli strumenti
- Compromissione iniziale mirata
- Espansione dell'accesso
- Stabilire la persistenza
- Trasferimento illecito di fondi o furto di informazioni di pagamento dell'hotel
Cosa c'è di nuovo nella valutazione MITRE ATT&CK 2021?
I risultati pubblicati nell'aprile 2021 si concentrano sull'emulazione dei gruppi di minaccia finanziaria Carbanak e FIN7.
Sia Carbanak che FIN7 hanno una storia ben documentata di impatto diffuso. Carbanak è citato per il furto di un totale di 900 milioni di dollari da banche e più di mille clienti privati. FIN7 sarebbe responsabile del furto di oltre 15 milioni di dati relativi alle carte di credito di clienti in tutto il mondo.
L'obiettivo principale delle sue attività dannose è quello di rubare beni finanziari alle aziende, come i dati delle carte di debito, o di accedere ai dati finanziari attraverso i computer dei dipendenti del reparto finanziario per effettuare bonifici su conti offshore.
Le valutazioni ATT&CK 2021 hanno anche introdotto due importanti novità: i test su ambienti Linux e l'aggiunta dei test di protezione. MITRE Engenuity ha anche rilasciato l'ATT&CK Navigator, uno strumento per confrontare e comprendere le prestazioni relative dei fornitori in una determinata valutazione ATT&CK.
Strumenti e risorse MITRE ATT&CK
MITRE Engenuity pubblica solo i risultati dei dati grezzi delle valutazioni. L'interpretazione dei dati e la formulazione di conclusioni spettano al lettore. Il team di SentinelOne ha fornito un white paper MITRE ATT&CK Evaluation – Carbanak and Fin7 per aiutare a comprendere i risultati.
Sei pronto per saperne di più? SentinelOne protegge in modo proattivo la tua azienda in ogni fase del ciclo di vita delle minacce.
"Domande frequenti sul framework MITRE ATT&CK
Il framework MITRE ATT&CK è una base di conoscenze pubblica sulle tattiche, le tecniche e le procedure usate dagli attaccanti nel mondo reale. I team di sicurezza lo usano per capire come operano gli avversari, individuare le vulnerabilità e rafforzare le difese. Il framework descrive ogni fase di un attacco, dall'accesso iniziale all'esfiltrazione dei dati.
Le tecniche di MITRE ATT&CK descrivono come gli attaccanti ottengono l'accesso, si spostano lateralmente, aumentano i privilegi, eludono il rilevamento e raccolgono dati. Tra gli esempi figurano phishing, estrazione delle credenziali, comando e controllo e metodi di persistenza. Ogni tecnica include dettagli sul suo utilizzo e sugli strumenti preferiti dagli attaccanti.
NIST fornisce standard e linee guida per i controlli di sicurezza, la gestione del rischio e la conformità.
MITRE ATT&CK è una matrice tattica incentrata sul comportamento degli attaccanti nel mondo reale. NIST definisce le regole, mentre MITRE ATT&CK mostra cosa fanno gli attaccanti e come individuarli.
L'obiettivo principale è aiutare le organizzazioni a comprendere e anticipare il comportamento degli attaccanti. Il framework descrive le fasi degli attacchi reali, facilitando l'individuazione e il blocco delle minacce prima che raggiungano i sistemi critici. I team di sicurezza lo usano per migliorare le strategie di rilevamento, risposta e difesa.
Potete usare MITRE ATT&CK per verificare le vostre difese attuali contro minacce reali. Individuate le lacune, mappate la copertura del rilevamento e definite le priorità di miglioramento. I team di sicurezza ottengono una visione chiara di come operano gli attaccanti e di quali controlli correggere o aggiungere per contrastarli.
Il framework mostra quali tecniche di attacco vengono rilevate dalle vostre difese e quali sfuggono. Mappando gli avvisi su ATT&CK, potete colmare le lacune di sicurezza, definire le priorità di investimento e rispondere più rapidamente agli incidenti. Avete così un metodo strutturato per valutare e rafforzare la vostra postura di sicurezza.
Iniziate mappando gli avvisi e gli incidenti di sicurezza sulle tecniche di ATT&CK. Usate il framework per valutare le lacune e migliorare il monitoraggio. Potete eseguire simulazioni, cercare tattiche specifiche e affinare le difese.
Formate il personale sui comportamenti degli attaccanti e usate il framework per seguire l'evoluzione delle minacce, soprattutto per monitorarle prima che cambino o mentre cambiano.
Le valutazioni MITRE ATT&CK mettono alla prova i prodotti di sicurezza contro i comportamenti reali degli attaccanti. I fornitori vengono valutati in base alla capacità di rilevare tecniche note e rispondervi. Le organizzazioni usano i risultati per scegliere strumenti di sicurezza capaci di affrontare minacce reali e individuare eventuali lacune nel rilevamento.
Scopri di più su Threat Intelligence



Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
