
Che cos'è una minaccia persistente avanzata (APT)?
Le minacce persistenti avanzate (APT) comportano rischi a lungo termine. Scoprite quali tattiche usano e come difendervi efficacemente.

Le minacce persistenti avanzate (APT) sono attacchi sofisticati e mirati che si protraggono nel tempo. Questa guida ne esamina le caratteristiche, le tattiche e le modalità con cui si infiltrano nelle organizzazioni.
Scoprite le fasi di un attacco APT e l'importanza della threat intelligence per rilevarlo e prevenirlo. Comprendere le APT è essenziale per rafforzare le difese di cybersecurity della vostra organizzazione e rispondere efficacemente a queste minacce difficili da individuare.
Definizione di minaccia persistente avanzata (APT)
Una minaccia persistente avanzata è un attacco informatico in cui i criminali collaborano per sottrarre dati o infiltrarsi in sistemi, spesso senza essere rilevati per un lungo periodo. La maggior parte di questi attacchi è condotta da Stati che cercano di indebolire un altro governo.
Mentre altri attacchi informatici, come malware e campagne di phishing, si svolgono nell'arco di pochi giorni, un attacco APT può durare mesi o perfino anni.
I gruppi APT si formano per affrontare obiettivi più difficili, ma non sono costosi quanto potreste immaginare. Nel 2019 è stato riferito che il costo degli attacchi APT poteva scendere fino a $15,000. La voce di costo più elevata riguarda gli strumenti commerciali di penetration testing, che servono a individuare vulnerabilità nei sistemi e nelle reti.strumenti commerciali di penetration testing, che aiutano a individuare le vulnerabilità all'interno dei sistemi e delle reti.
Come altri attacchi informatici, un attacco APT può essere motivato dal guadagno economico, ma può anche essere usato per lo spionaggio politico. Come potreste aspettarvi, i governi tendono ad avere i sistemi più sicuri, che richiedono attacchi prolungati e sofisticati.
Qual è la differenza tra ATA e APT?
Un attacco mirato avanzato (ATA) è una metodologia usata in genere, ma non esclusivamente, da determinati gruppi di attori consolidati. I media attribuiscono spesso a questi gruppi nomi come “Fancy Bear” o “Lazarus”. Nel settore della sicurezza sono classificati come gruppi di «minacce persistenti avanzate» e ricevono un identificativo numerico, come APT1, APT2 e così via.
Un gruppo può distinguersi da un altro per le tattiche, l'infrastruttura, il riutilizzo del codice e/o gli obiettivi abituali. Per esempio, un gruppo APT può riutilizzare determinate routine di codice o tattiche di ingegneria sociale, mentre un altro può sfruttare particolari vulnerabilità o vulnerabilità zero-day. Che un'azienda venga attaccata da un gruppo APT noto, da un'organizzazione criminale, da un hacker isolato o da una persona interna malintenzionata, le caratteristiche degli attacchi mirati restano le stesse.
Esempi di minacce persistenti avanzate
Non tutte le APT seguono la stessa metodologia o hanno le stesse motivazioni. I gruppi più noti agiscono di solito con intenti politici, ma tutti ricorrono a metodi criminali per raggiungere i propri obiettivi.
Stuxnet
Uno dei primi esempi di APT, tra i più noti della storia, è Stuxnet, progettato per colpire il programma nucleare iraniano. Sebbene sia stato scoperto nel 2010, si ritiene che il suo sviluppo fosse iniziato nel 2005.
Al momento della scoperta, Stuxnet era un worm informatico da 500 kilobyte che aveva infettato il software di oltre 14 siti industriali in Iran. Prendeva di mira i computer Microsoft Windows e si diffondeva autonomamente. Di conseguenza, l'Iran perse quasi un quinto delle proprie centrifughe nucleari.
Wicked Panda
Un esempio più recente di minaccia informatica APT è Wicked Panda, uno degli avversari con base in Cina più attivi dell'ultimo decennio. Agisce nell'interesse dello Stato cinese e conduce attacchi a scopo di lucro.
Come funziona un attacco APT
In sintesi, un attacco APT inizia con un'infiltrazione. Gli hacker penetrano in genere tramite risorse web, risorse di rete, email di phishing, utenti autorizzati e altri canali. Una volta all'interno, l'hacker installa una backdoor che gli dà accesso al sistema della vittima in qualsiasi momento.
L'attacco APT cerca poi di espandere la propria presenza e compromettere il personale che ha accesso a dati di valore. Una volta raccolte informazioni sufficienti, gli hacker nascondono l'estrazione dei dati dietro un attacco DDoS o un'altra manovra diversiva.
Gli attacchi mirati hanno caratteristiche distintive che si possono suddividere in diverse fasi.
- Raccolta di informazioni
- Punti di accesso e infiltrazione
- Comunicazione – Comando e controllo
- Movimento laterale e individuazione delle risorse
- Esfiltrazione – Sottrazione dei dati più preziosi
1. Raccolta di informazioni
La prima fase di un attacco mirato consiste nel raccogliere quante più informazioni possibili sulla vittima. Dal punto di vista di chi si difende, è un'operazione passiva che offre pochissime possibilità di rilevamento. In questa fase, l'avversario raccoglie informazioni pubbliche sull'attività, sul personale e sulle operazioni dell'obiettivo. Indirizzi email e URL dei siti web vengono raccolti e organizzati attraverso fonti pubbliche, di cui esistono molti esempi, come questo.
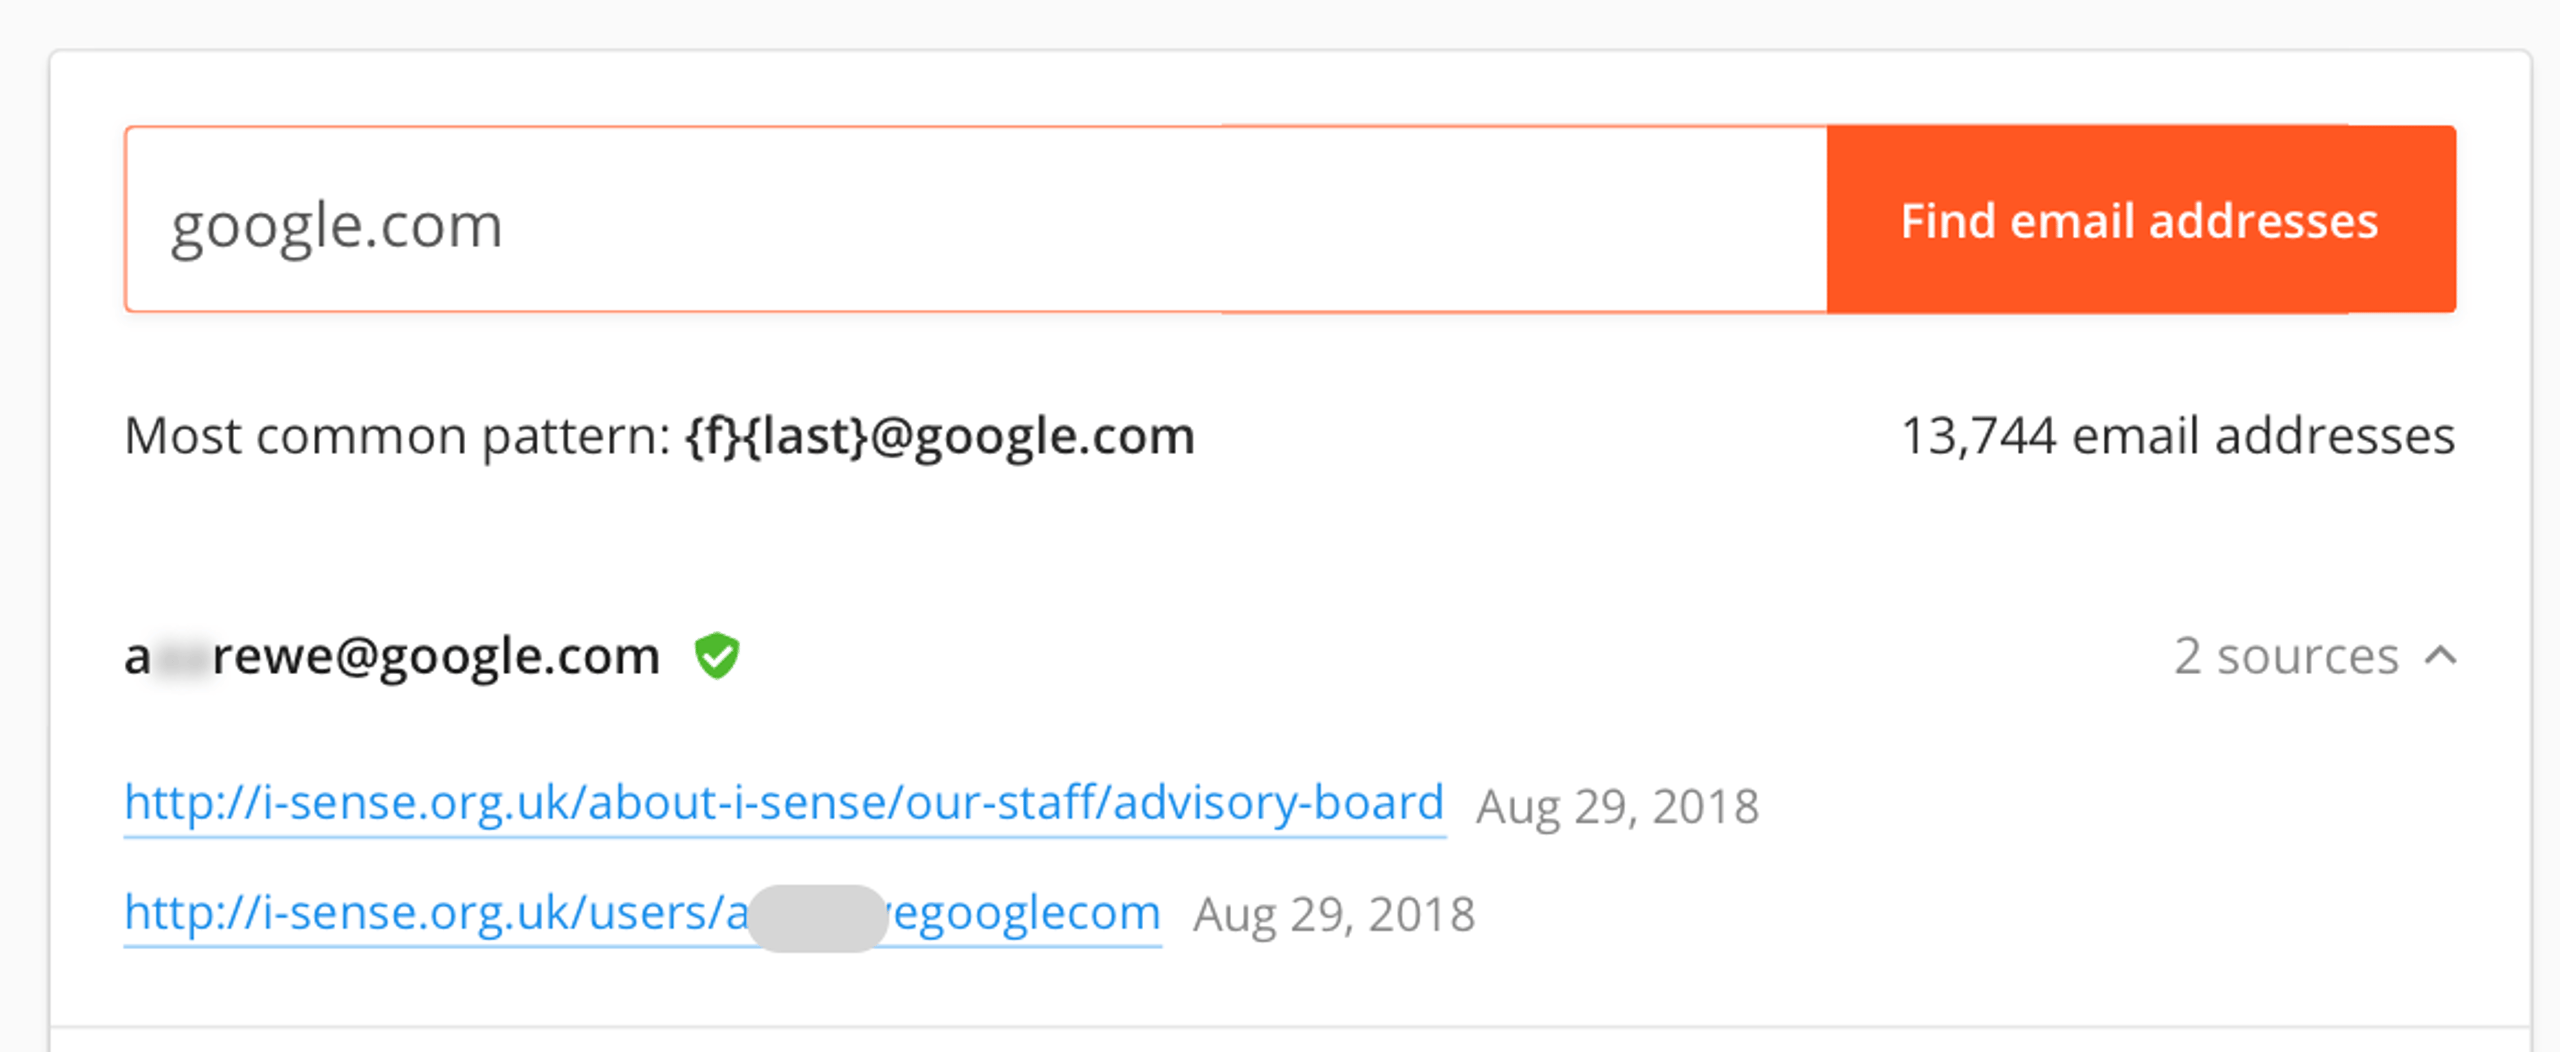
Qualsiasi informazione pubblica può essere utile agli attaccanti. Gli annunci di lavoro possono rivelare quali hardware e software vengono utilizzati nell'organizzazione. E, naturalmente, molte ricerche avanzate su Google possono aiutare gli attaccanti a cercare vulnerabilità e risorse specifiche nei vostri siti.
2. Punti di ingresso e infiltrazione
La sfida principale per un intruso è entrare nella rete bersaglio per eseguirvi codice. Può sfruttare vulnerabilità software o hardware, credenziali deboli, vulnerabilità zero-day e software senza patch. Ma il metodo di ingresso di gran lunga più comune è una tecnica di ingegneria sociale, in genere lo spear-phishing. Indurre gli utenti a eseguire codice non autorizzato è un'arte a sé, ma, soprattutto in un contesto aziendale, è un ostacolo relativamente facile da superare.
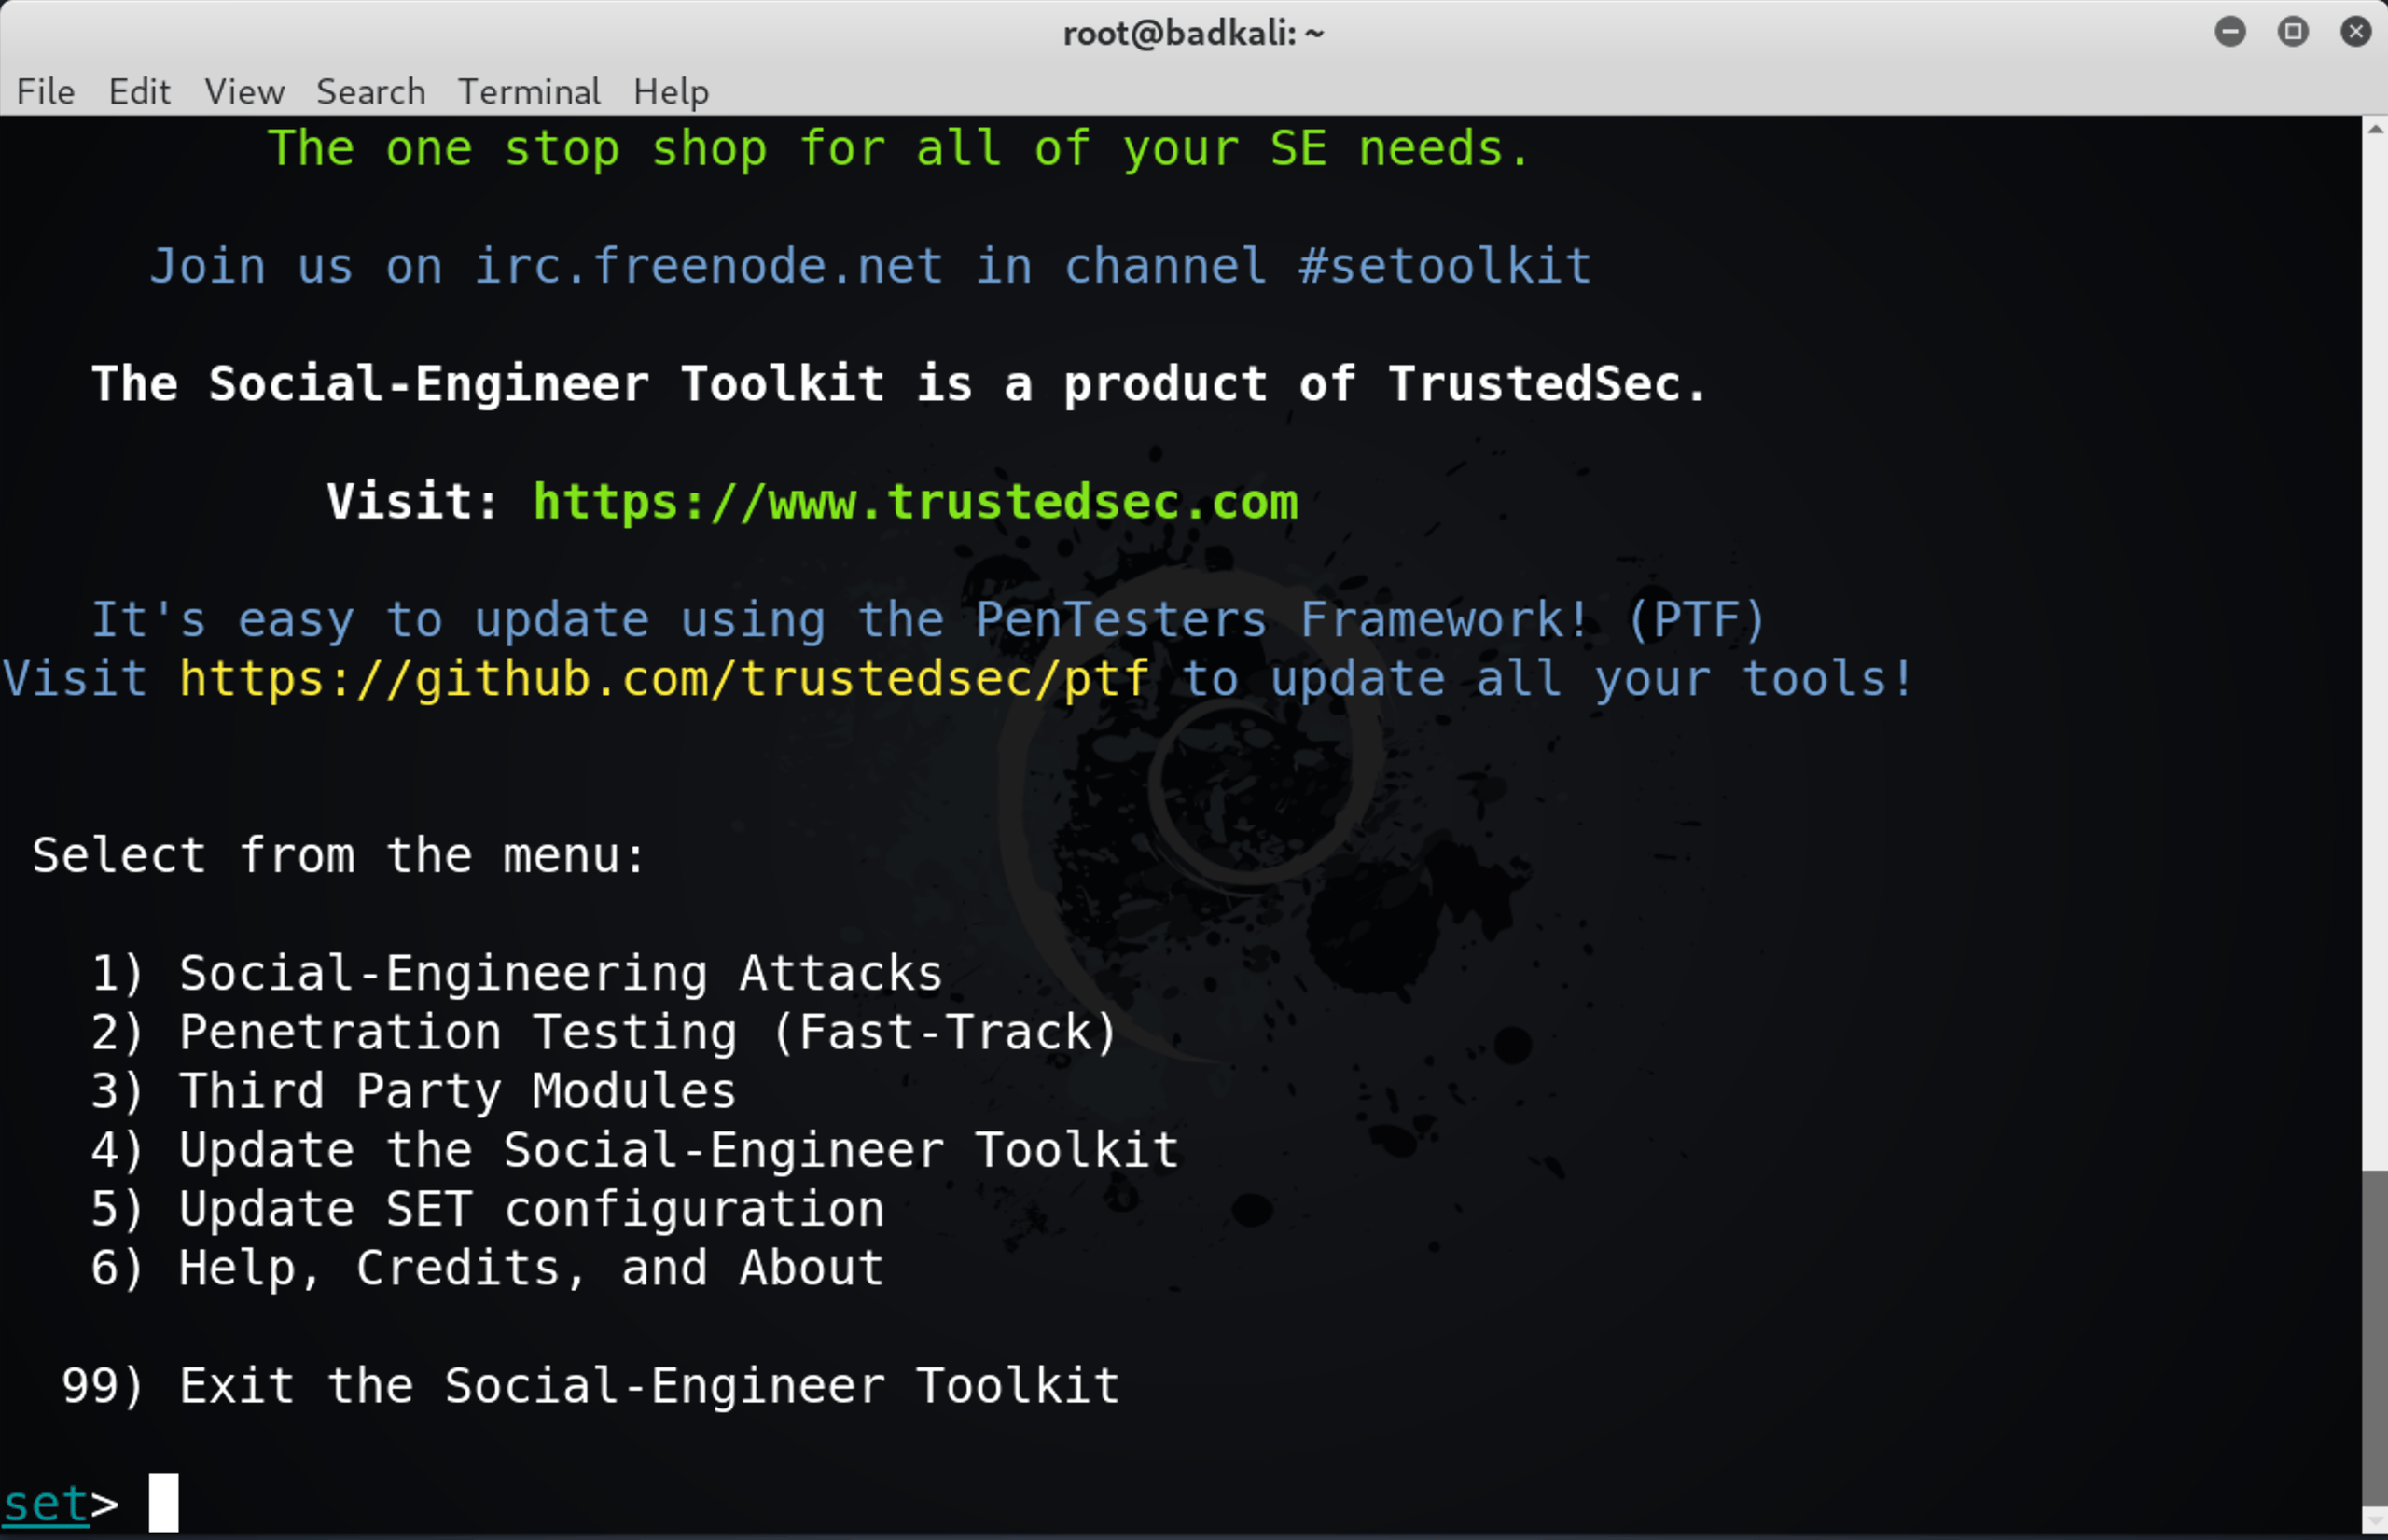
Qui, almeno, è possibile prevenire e rilevare gli attacchi. Formare gli utenti sulle tecniche di ingegneria sociale è una buona idea. Tuttavia, anche gli utenti preparati possono cadere vittima di una campagna di phishing ingegnosa o semplicemente persistente. La migliore difesa per la vostra organizzazione è un software automatizzato basato sull'analisi comportamentale, capace di segnalare attività sospette nella vostra rete e ispezionare il traffico crittografato.
Un'altra possibilità da considerare negli attacchi mirati è la minaccia interna. Sia i dipendenti sia i collaboratori esterni rappresentano un rischio per l'azienda. Se un attacco dipende da informazioni riservate, poco note all'esterno dell'organizzazione, aumenta la probabilità che sia coinvolta una persona interna. Tenete presente che gli attacchi mirati possono iniziare prendendo di mira anche le persone, ovvero i membri del vostro personale, e non soltanto le vostre risorse hardware e software.
3. Comunicazione: comando e controllo
In un attacco mirato, la prima priorità di un hacker o di un gruppo di hacker è stabilire e mantenere una comunicazione funzionante con il codice malevolo introdotto nella vostra rete; in altre parole, vuole creare una backdoor persistente. Per un attacco mirato avanzato, questo è essenziale per impartire comandi e avviare le fasi successive, come la scoperta delle risorse, l'esfiltrazione e la cancellazione delle tracce forensi.
Gli attaccanti hanno a disposizione numerosi framework post-exploitation pubblici, come Empire, Pupy, Metasploit e molti altri.
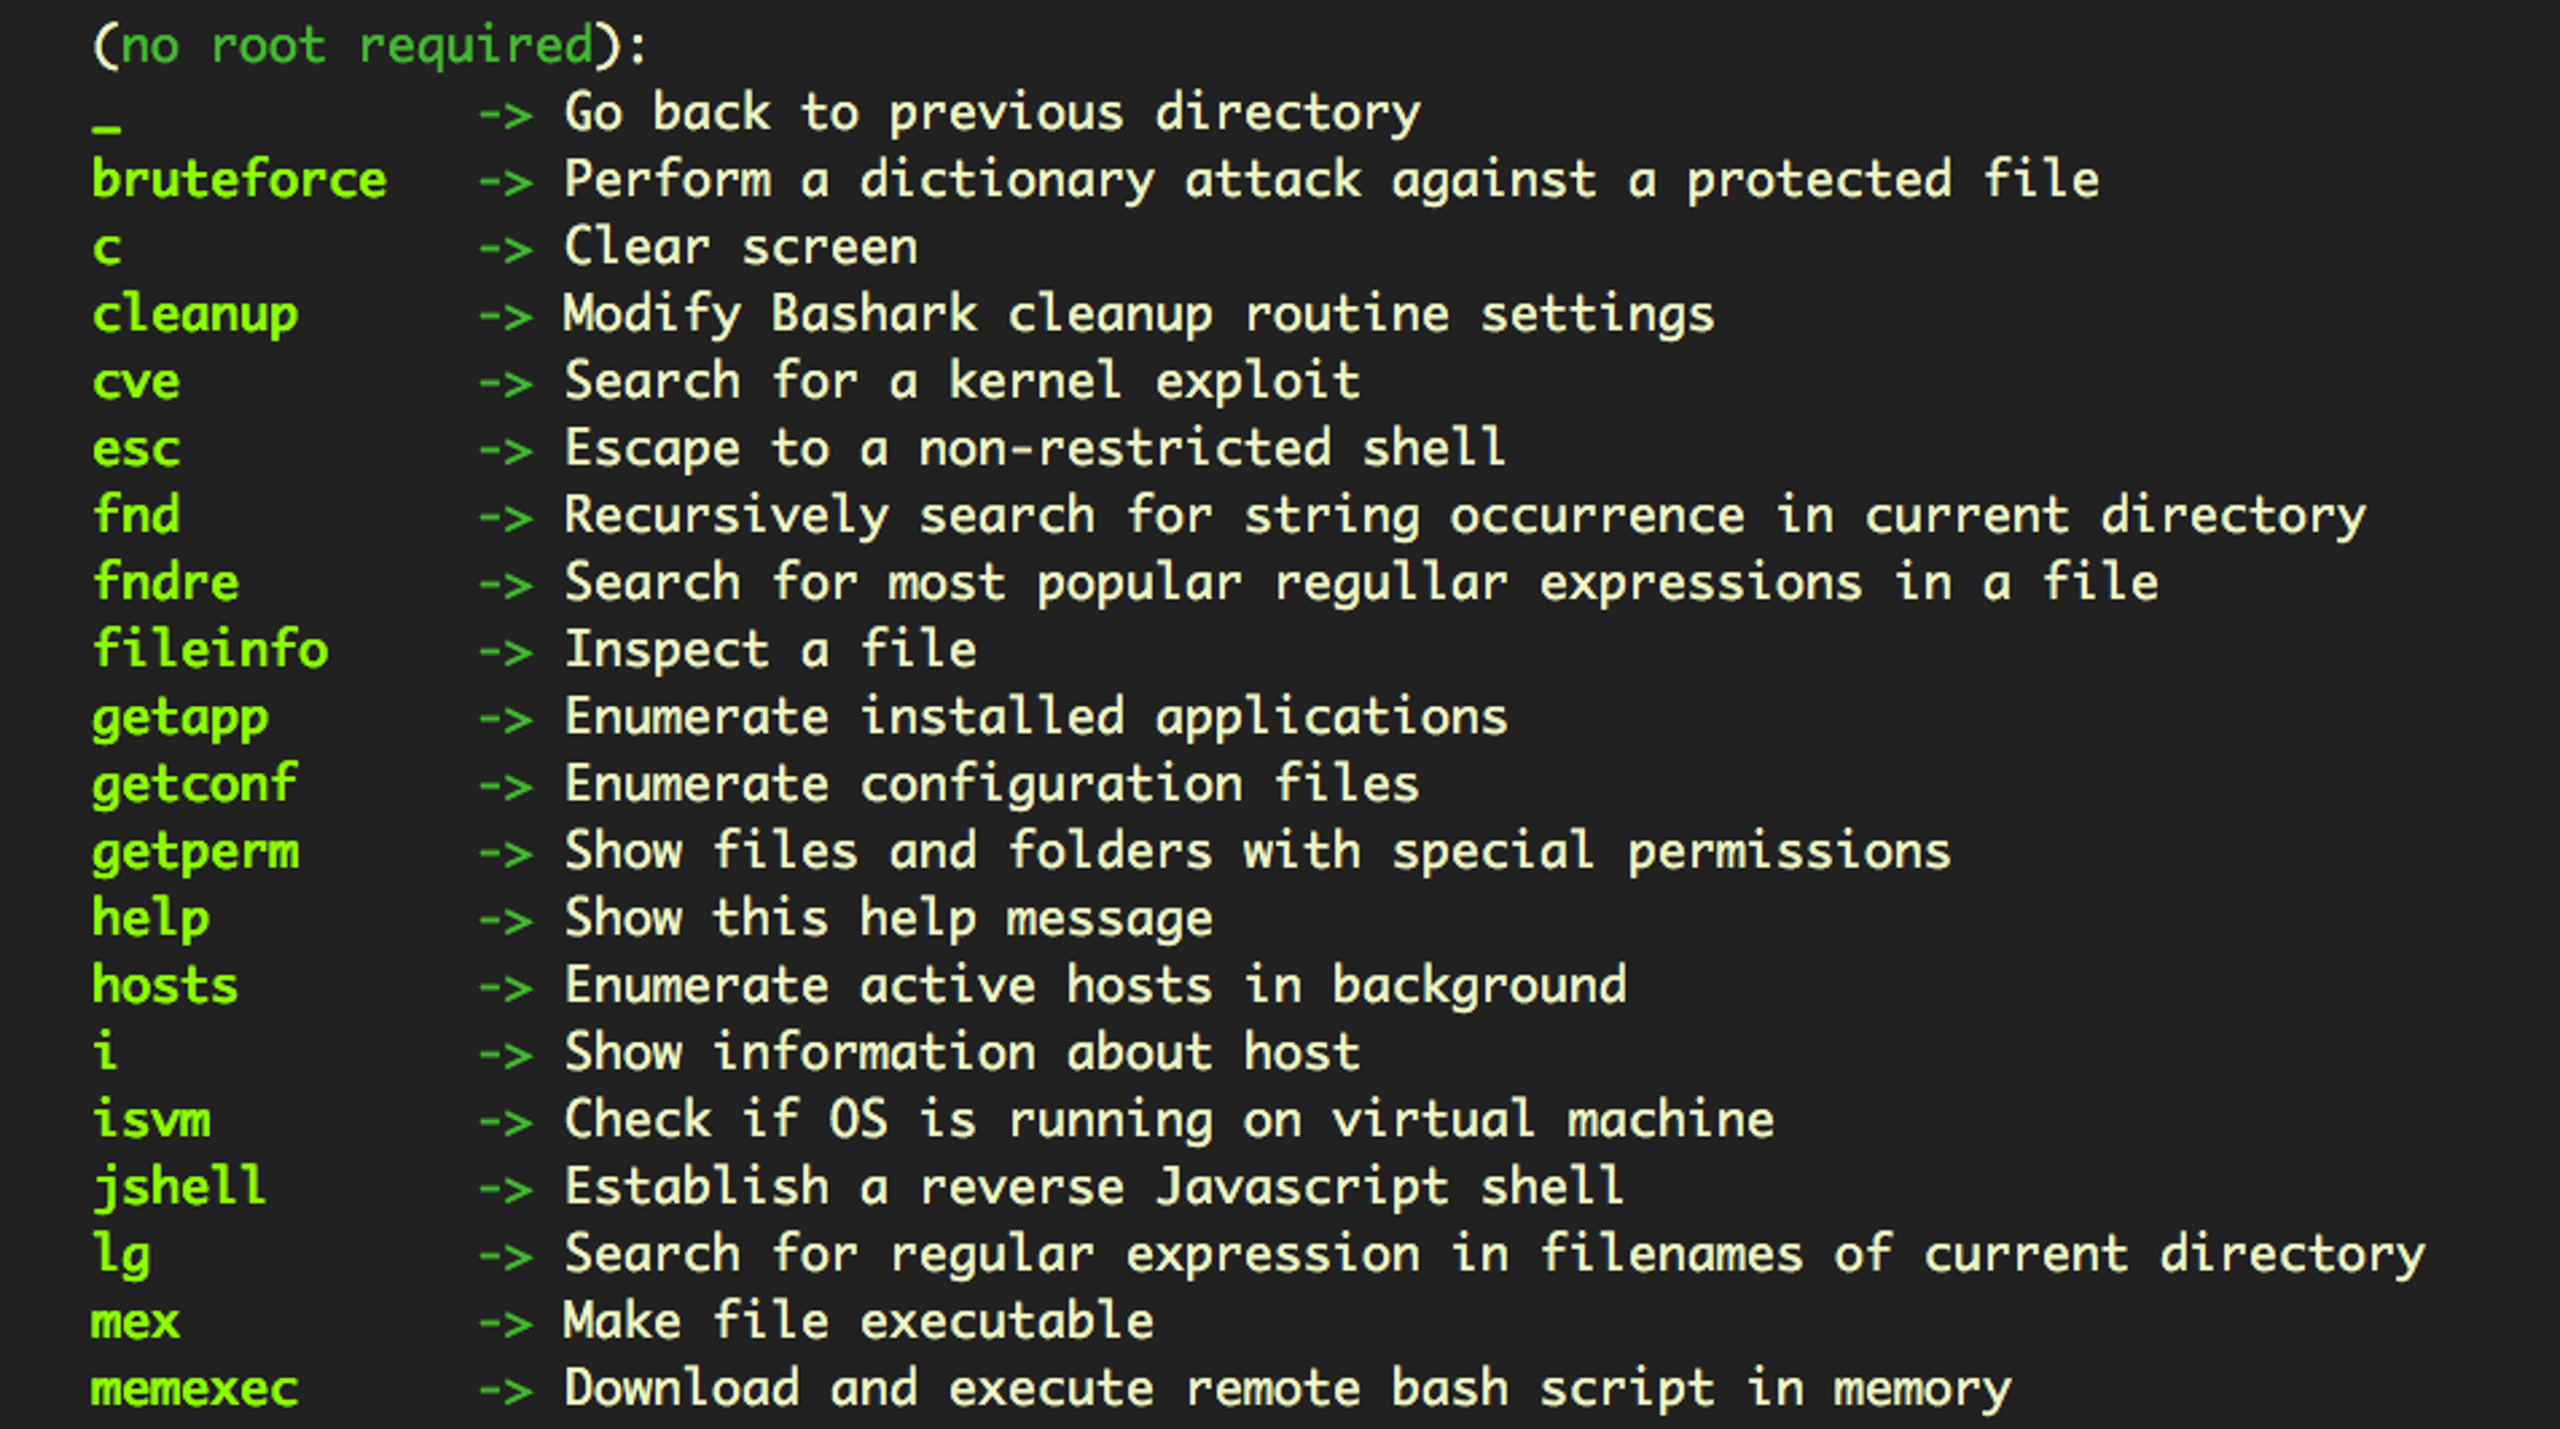
Gli hacker possono sfruttare diversi canali di comando e controllo, dalle semplici richieste HTTP o https a un server dell'attaccante fino a tecnologie peer-to-peer avanzate e decentralizzate. Anche piattaforme come Twitter, Facebook e Google Docs sono state sfruttate per protocolli C&C malevoli.
Per i team di difesa, il requisito minimo è un AV avanzato capace di riconoscere codice generico e offrire il controllo del firewall degli endpoint.
4. Movimento laterale e scoperta delle risorse
Quando un attacco mirato compromette un endpoint e ottiene accesso alla vostra rete, raramente si ferma lì. L'attaccante punta anche ad accedere ad altri sistemi connessi e ai loro dati sensibili. Se ottiene i privilegi di amministratore del dominio, ha praticamente in mano le chiavi dell'intera rete. E, molto spesso, è proprio questo il suo obiettivo.
I team di difesa devono sapere che, anche senza privilegi di amministratore del dominio, se gli utenti della rete riutilizzano la stessa password per diversi servizi di rete, il codice dell'attacco può raggiungere più sistemi partendo da una sola compromissione.
In questa fase, l'attaccante probabilmente inizia a esplorare le directory, raccogliere elenchi di file e catalogare i dati di valore. Per trasferire queste informazioni agli attaccanti e analizzarle, deve sfruttare il canale C&C creato in precedenza. I team di difesa possono quindi individuare traffico anomalo se hanno piena visibilità sulle comunicazioni di rete e le watchlist generano avvisi basati sull'attività di rete e dei file. È utile anche disporre di un software di sicurezza che esegua query di base e avanzate su tutti i vostri endpoint tramite un'interfaccia intuitiva, come quello di SentinelOne:
5. Esfiltrazione: il furto dei dati più preziosi
Dopo aver individuato i dati di interesse, prima o poi l'attaccante li trasferirà all'esterno dell'azienda. Può trattarsi di un evento isolato o di un processo continuo, a seconda del tipo di dati individuati dagli hacker e del loro interesse.
Gli attaccanti sanno che questa attività può generare segnali sospetti e allertare gli amministratori. Devono quindi esfiltrare i dati con cautela e conoscere a fondo le difese dell'organizzazione, informazioni acquisite nella precedente fase di scoperta.
Le tecniche di esfiltrazione possono essere semplici, come l'invio di testo non crittografato nel corpo di un'email o di file allegati, oppure più furtive, come trasmettere credenziali utente in un URL o caricare di nascosto dati su un server controllato dagli attaccanti.
Sebbene l'esfiltrazione avvenga generalmente tramite Internet, i team di difesa devono prestare attenzione anche alle persone interne che potrebbero sottrarre la proprietà intellettuale aziendale copiandola su una chiavetta USB o su un'altra unità locale. È quindi importante il controllo dei dispositivi è inoltre importante per rilevare e bloccare questa forma di furto di dati.

Migliorare l'intelligence sulle minacce
Scoprite come il servizio di caccia alle minacce WatchTower di SentinelOne può far emergere maggiori informazioni e aiutarvi a superare gli attacchi.
Caratteristiche principali delle minacce persistenti avanzate
I gruppi APT usano tecniche diverse da quelle degli altri hacker che i vostri sistemi sono progettati per fermare. Ecco le caratteristiche delle minacce persistenti avanzate a cui prestare attenzione.
Accessi insoliti fuori orario
Un primo segnale di una minaccia persistente avanzata può essere l'aumento degli accessi con privilegi elevati a tarda notte. Sfruttando account con maggiori autorizzazioni, i gruppi APT possono compromettere un intero ambiente in poche ore.
Poiché questi hacker usano account con maggiori autorizzazioni, potete anche confrontarvi con i vari reparti per monitorare quando i dirigenti accedono alla rete. In questo modo, dovreste poter identificare facilmente gli accessi alle vostre informazioni da parte di utenti esterni.
Autori delle minacce che tornano a colpire
Gli autori delle minacce installano anche trojan backdoor per garantirsi una via di rientro nel vostro sistema se uno dei loro punti di accesso viene compromesso.
Se avete identificato più attacchi simili nell'arco di un periodo prolungato, è molto probabile che si tratti di un attacco APT.
Email intercettate
Le minacce APT causano anche flussi di informazioni imprevisti, per esempio quando un'email viene intercettata da un altro computer. Alcuni sistemi email cloud registrano da dove si accede ai messaggi, ma non tutti.
Potreste anche notare email di spear phishing inviate a dirigenti che potrebbero concedere inavvertitamente l'accesso a un hacker.
Altre attività insolite
Ogni anomalia che notate potrebbe essere il segnale di una minaccia APT. Potrebbe trattarsi di un improvviso aumento dell'utilizzo dei dati o di un rallentamento del server.
Monitorare le minacce e i comportamenti insoliti dei sistemi è essenziale per rafforzare la vostra cybersecurity. Definite un riferimento per i comportamenti normali, così da identificare rapidamente le anomalie.
Limitare i danni delle minacce persistenti avanzate
Per valutare i danni causati dalle minacce APT all'organizzazione, occorre considerare diversi aspetti.
L'obiettivo degli aggressori potrebbe essere il denaro, i dati o entrambi. Potrebbero invece voler danneggiare la reputazione dell'organizzazione, oppure perseguire tutti questi obiettivi. Alcuni danni possono essere immediati, altri manifestarsi nel lungo periodo.
I danni immediati possono includere perdite finanziarie, interruzioni della rete o furto di dati. Le minacce APT puntano solitamente a restare nascoste, ma nel campo del ransomware è sempre più frequente prendere di mira organizzazioni specifiche per poi colpirle con un ransomware. Per le aziende, questo è particolarmente dannoso: durante la fase di individuazione delle risorse, gli aggressori possono identificare quelle di maggior valore e assicurarsi di aver disabilitato le opzioni di ripristino e le tecnologie di «prevenzione degli exploit».
I costi a lungo termine possono essere più difficili da valutare. Possono derivare dalla perdita di proprietà intellettuale, che avvantaggia un concorrente, o dalla perdita di fiducia da parte di investitori e clienti.
Per limitare gli effetti immediati e a lungo termine di un attacco APT riuscito, la vostra strategia di sicurezza deve includere misure successive alla violazione. Come minimo, dovete poter individuare e correggere le vulnerabilità sfruttate nell'attacco e raccogliere dati utilizzabili. Questi dati vi aiuteranno a capire cosa è successo, individuare i responsabili e, in ultima analisi, contenere i costi successivi alla violazione.
Come può aiutarvi SentinelOne
Un rilevamento efficace e misure di sicurezza adeguate sono il modo migliore per affrontare le minacce APT. Questo approccio coinvolge amministratori di rete, fornitori di servizi di sicurezza e una piattaforma di sicurezza proattiva.
SentinelOne neutralizza le minacce in modo proattivo e in tempo reale. I nostri modelli basati sull'IA identificano i binari di malware e ransomware prima che possano colpirvi. Creiamo inoltre il contesto essenziale per il rilevamento e la risposta proattivi in tempo reale, proteggendo i vostri sistemi dalle minacce persistenti avanzate.
WatchTower, il nostro servizio di threat intelligence, amplia la vostra visibilità sulle nuove tecniche degli aggressori e la vostra capacità di agire. Ricevete insight pertinenti e tempestivi non appena emergono e restate un passo avanti agli aggressori.
Rafforzate le vostre operazioni di sicurezza
Le minacce informatiche evolvono e si perfezionano ogni giorno. A differenza delle altre minacce, quelle APT affinano le proprie tattiche mentre si infiltrano nel vostro sistema. Se aspettate troppo a fermarle, l'intero sistema verrà compromesso.
Per contrastarle, monitorate le minacce persistenti avanzate e intercettatele prima che accedano alle sezioni più protette del vostro database. SentinelOne offre ricerca delle minacce guidata dall'intelligence, supporto quotidiano al SOC tramite MDR e risposta agli incidenti.
Contattateci oggi stesso per scoprire come possiamo proteggere i vostri sistemi.
"Domande frequenti sulle minacce persistenti avanzate
Le minacce persistenti avanzate sono attacchi informatici sofisticati e prolungati: hacker esperti si infiltrano nelle reti e restano nascosti per mesi o anni. Sono generalmente condotti da stati o gruppi criminali ben finanziati contro organizzazioni di alto valore. Le minacce APT vengono usate per lo spionaggio informatico, con l'obiettivo di sottrarre proprietà intellettuale, segreti di Stato o dati sensibili.
Possono essere usate anche per ottenere guadagni finanziari, svolgere attività di hacktivismo o interrompere infrastrutture critiche. A differenza degli attacchi rapidi, le APT puntano a mantenere un accesso persistente.
Un esempio noto di APT è Stuxnet, che ha preso di mira il programma nucleare iraniano e ha causato danni fisici alle centrifughe. Un altro esempio è APT1, un gruppo cinese che si è infiltrato in oltre 140 organizzazioni per rubare proprietà intellettuale e segreti commerciali. APT28, legato all'intelligence militare russa, ha preso di mira organizzazioni governative e della difesa in tutto il mondo.
Questi attacchi iniziano in genere con email di spear-phishing che inducono i dipendenti a cliccare su link dannosi. Gli aggressori si spostano poi lateralmente nella rete.
Le APT si sviluppano in più fasi. Iniziano ottenendo l'accesso tramite metodi come lo spear-phishing o lo sfruttamento delle vulnerabilità. Una volta entrati, gli aggressori consolidano la propria presenza installando malware e creando backdoor per accedere nuovamente ai sistemi. Aumentano poi i propri privilegi e si spostano lateralmente nella rete per accedere ad altri sistemi.
Infine, raccolgono ed esfiltrano dati preziosi, mantenendo la propria presenza. Durante l'intero processo, usano tecniche sofisticate per evitare il rilevamento e adattarsi alle misure di sicurezza.
Le APT si individuano cercando attività di rete insolite, come accessi anomali o trasferimenti di dati imprevisti. I team di sicurezza monitorano gli indicatori di compromissione, tra cui modifiche sospette ai file o tentativi di accesso non autorizzati. Gli strumenti di rilevamento avanzati usano il machine learning e l'analisi comportamentale per individuare schemi anomali che potrebbero indicare attività APT.
Le organizzazioni usano anche l'intelligence sulle minacce per riconoscere tattiche e firme APT note. Il monitoraggio e l'analisi continui sono fondamentali, perché le APT sono progettate per restare nascoste.
Le APT possono causare ingenti perdite finanziarie: secondo IBM, il costo medio di una violazione dei dati è di $4.88 milioni. Possono sottrarre proprietà intellettuale, dati dei clienti e segreti di Stato, offrendo agli aggressori notevoli vantaggi competitivi o politici. Le APT possono interrompere infrastrutture critiche, danneggiare la reputazione delle aziende e compromettere la sicurezza nazionale.
I lunghi tempi di rilevamento lasciano agli aggressori il tempo di causare danni estesi prima di essere scoperti. Le organizzazioni possono subire conseguenze legali, sanzioni normative e una perdita di fiducia da parte dei clienti.
Le organizzazioni hanno bisogno di strategie di sicurezza multilivello, che includano strumenti di rilevamento avanzati, segmentazione della rete e monitoraggio continuo. La formazione dei dipendenti è fondamentale, perché le APT iniziano spesso con attacchi di ingegneria sociale come il phishing. Valutazioni periodiche della sicurezza e l'applicazione di patch alle vulnerabilità riducono i potenziali punti di ingresso.
L'autenticazione a più fattori e la gestione degli accessi privilegiati impediscono lo sfruttamento degli account compromessi. Un solido piano di risposta agli incidenti e un programma di intelligence sulle minacce accelerano il rilevamento delle attività APT e la risposta.
L'intelligence sulle minacce fornisce informazioni cruciali su tattiche, tecniche e indicatori delle APT, aiutando i team di sicurezza a sapere cosa cercare. La ricerca delle minacce usa queste informazioni per individuare attivamente le attività APT e formulare ipotesi sulle potenziali minacce. Insieme, contribuiscono a identificare gli attacchi APT prima che raggiungano i loro obiettivi.
Chi si occupa della ricerca delle minacce usa i feed di intelligence per capire come operano specifici gruppi APT e cercare poi quei comportamenti nel proprio ambiente.
Scopri di più su Threat Intelligence



Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
