
Che cos'è lo spear phishing? Tipi ed esempi
Volete sapere che cos'è lo spear phishing nella cybersecurity? Scoprite quali tipi di email di spear phishing ricevono le aziende e come difendervi da questi attacchi.

Lo spear phishing è un tentativo mirato di rubare informazioni sensibili tramite email ingannevoli. Questa guida spiega come funziona, quali tattiche utilizza e quali rischi comporta per persone e organizzazioni.
Scoprite strategie efficaci per rilevare e prevenire questi attacchi. Comprendere lo spear phishing è fondamentale per proteggere i dati personali e aziendali.
Questo articolo esamina da vicino lo spear phishing: come funzionano questi attacchi, come riconoscerli, in cosa differiscono da altri attacchi di phishing e come le organizzazioni possono difendersi.
Esamineremo il significato dello spear phishing e capiremo che cos'è nella cybersecurity. Scoprirete le differenze tra phishing e spear phishing, e tra whaling e spear phishing. Vedremo anche quali strategie di prevenzione funzionano e quali no. Saprete riconoscere un attacco di spear phishing, conoscerne i diversi tipi e adottare le misure più efficaci per difendervi.
Che cos'è lo spear phishing?
Lo spear phishing è un attacco informatico personalizzato in cui un aggressore si spaccia per un mittente attendibile per ingannare un membro dell'organizzazione.
Per definizione, lo spear phishing ha questi obiettivi:
- Che cos'è lo spear phishing?
- Indurre le vittime a effettuare bonifici e pagamenti non autorizzati
- Diffondere malware, infettare i dispositivi con keylogger, ransomware e spyware
- Rubare segreti commerciali e proprietà intellettuale riservata. Lo spear phishing può anche servire a ottenere accessi non autorizzati alle reti aziendali e di altre organizzazioni.
Esempi di attacchi di spear phishing
Lo spear phishing è un tipo di attacco informatico particolarmente efficace perché sfrutta tecniche di ingegneria sociale per indurre le vittime a rivelare informazioni sensibili o a compiere azioni che danno agli aggressori accesso ai loro sistemi.ingegneria sociale che prende di mira individui o organizzazioni specifici, in genere tramite e-mail dannose. L'autore della minaccia ricerca attentamente il bersaglio in modo che l'e-mail sembri provenire da un mittente affidabile.
Un esempio di attacco di spear phishing è l'attacco del 2021 contro agenzie governative e ONG ucraine. Gamaredon, un gruppo di cyberspionaggio legato al governo russo, si è spacciato per contatti attendibili e ha inviato email di spear phishing con allegati contenenti macro infette da malware. Le email includevano anche un “web bug” di tracciamento per verificare se i messaggi venivano aperti. Sebbene l'obiettivo finale dell'attacco sia ancora sconosciuto, la famiglia di malware utilizzata è spesso associata all'esfiltrazione di dati dagli host compromessi.
Un altro esempio è l'attacco di spear phishing contro le agenzie governative di Porto Rico nel 2020. Un attore della minaccia ha compromesso il computer di un dipendente dell'Employee Retirement System e ha inviato email a diverse agenzie governative comunicando un presunto cambio di conto bancario. Un dipendente della Puerto Rico Industrial Development Company ha trasferito 2,6 milioni di dollari su un conto estero, convinto che fosse un conto bancario legittimo.
Come funziona lo spear phishing?
Gli attori della minaccia usano tecniche di ricognizione per aumentare le probabilità di successo dell'attacco. Per questo, le email di spear phishing sono spesso difficili da riconoscere.
Gli aggressori possono consultare social media come Facebook o LinkedIn per raccogliere informazioni personali sul bersaglio. Alcuni ricostruiscono persino la sua rete di contatti personali e professionali per creare un messaggio “attendibile”. Gli aggressori più sofisticati usano anche algoritmi di machine learning (ML) per analizzare enormi quantità di dati e individuare bersagli potenzialmente redditizi.
Una volta raccolte informazioni personali sufficienti, gli aggressori possono creare un'email apparentemente legittima che attiri l'attenzione del bersaglio. Oltre a essere personalizzate, le email di spear phishing spesso trasmettono un senso di urgenza. Questa combinazione pericolosa può indurre i destinatari ad abbassare la guardia.
Ecco le fasi tipiche di un attacco di spear phishing:
1. Raccolta di informazioni (esca)
Trovare informazioni personali online può richiedere pochissimo sforzo. Per molti aspetti, la popolarità dei social media ha contribuito al successo degli attacchi di spear phishing negli ultimi anni.
Per esempio, i profili LinkedIn possono indicare il datore di lavoro e i colleghi. Anche se un profilo non mostra pubblicamente un indirizzo email, può rendere più facile trovarlo.
Altri aggressori usano script per raccogliere indirizzi email dai principali motori di ricerca o dalle piattaforme di lead generation e trovare quelli usati dai dipendenti per lavoro. In alcuni casi, possono semplicemente provare a indovinarli seguendo convenzioni comuni per le email aziendali, come firstinitiallastname@placeofwork.com.
Oltre all'indirizzo email del bersaglio, gli aggressori studiano la sua organizzazione e cercano di scoprire quali software utilizza.
2. La richiesta (amo)
Una volta ottenute le informazioni necessarie sul bersaglio, un aggressore può usarle come esca per indurlo a compiere l'azione desiderata (ad esempio, fare clic su un link dannoso o scaricare un file dannoso).attacco del 2021 che ha preso di mira agenzie governative e ONG ucraine. Un gruppo di cyber-spionaggio legato al governo russo noto come Gamaredon si è presentato come contatto fidato e ha utilizzato e-mail di spear phishing contenenti allegati macro infettati da malware. Le e-mail includevano anche un "web bug" di tracciamento per monitorare se i messaggi venivano aperti. Sebbene l'obiettivo finale di questo attacco di spear phishing sia ancora sconosciuto, la famiglia di malware utilizzata è spesso attribuita all'esfiltrazione di dati da host compromessi.
Per arrivare nella casella di posta del bersaglio, un'email di spear phishing deve prima superare gli eventuali software antivirus. Una rapida ricerca sull'organizzazione può rivelare quale antivirus usa e in quale versione. Con queste informazioni, gli aggressori possono aggirare le difese di cybersecurity.
Una tattica comune consiste nell'usare fatture false. In questo scenario, un aggressore può inviare un'email da una fonte “attendibile” che segnala un problema con una fattura. Può includere un link a un modulo digitale e chiedere al bersaglio di inserire le informazioni corrette.2020. Un autore della minaccia ha hackerato il computer di un dipendente dell'Employee Retirement System e ha inviato e-mail a varie agenzie governative sostenendo un cambiamento nei conti bancari. Un dipendente della Puerto Rico Industrial Development Company ha inviato 2,6 milioni di dollari a un conto estero credendo che fosse un conto bancario legittimo.
Anche se la fattura digitale è falsa, può sembrare identica a quella che il bersaglio usa abitualmente per inserire i dati finanziari. Ottenute le informazioni di pagamento, l'aggressore può usarle per rubare denaro o venderle nel dark web.
3. L'attacco (cattura)
Quando esca e amo funzionano, gli aggressori sono pronti a colpire. Se il destinatario fornisce informazioni riservate (ad esempio, credenziali di accesso o dati di pagamento), possono usarle per accedere a reti e sistemi, elevare i propri privilegi, rubare o compromettere altri dati, oppure vendere informazioni sensibili nel dark web.
Se il destinatario installa malware, gli aggressori possono usarlo per registrare i tasti premuti, bloccare l'accesso ai file o esfiltrare dati e chiedere un riscatto.
Spear phishing, phishing e whaling a confronto
Lo spear phishing è molto diverso dal phishing. C'è poi il whaling. Ecco un confronto tra i tre tipi di attacco.
Tipi di spear phishing
Esaminare alcuni esempi di spear phishing può chiarire come gli attori delle minacce attuano solitamente i passaggi descritti sopra.
Richieste false
Gli attori delle minacce possono inviare email con una richiesta diretta di informazioni o denaro. Queste richieste possono contenere anche link o allegati, ma lo scopo delle email è ottenere informazioni sensibili direttamente dal destinatario.
Per esempio, nel 2020 il comune di Franklin, nel Massachusetts, ha inviato per errore un pagamento di US$522,000 al destinatario sbagliato dopo che gli attori delle minacce avevano convinto un dipendente a fornire le credenziali di accesso.
Siti web falsi
Gli attori delle minacce possono anche inviare email con link a siti web contraffatti. Il sito potrebbe imitare l'aspetto di uno affidabile per indurre il destinatario a rivelare informazioni riservate, come credenziali di accesso o dati finanziari. L'attore delle minacce può quindi usare quelle informazioni per sottrarre denaro direttamente alla vittima, accedere a reti o sistemi aziendali con le sue credenziali oppure venderle sul dark web.
Per esempio, dall'introduzione di PayPal si è registrato un forte aumento delle email fraudolente che avvisano gli utenti di un acquisto effettuato tramite il loro account PayPal. Il link contenuto in queste email porta spesso a un sito PayPal contraffatto, dove gli attori delle minacce possono rubare le credenziali di accesso inserite.
Allegati falsi
Gli allegati contenenti malware si presentano spesso come fatture o notifiche di consegna false. L'autore dell'attacco può esortare il destinatario ad aprirli subito per evitare conseguenze negative. Una volta aperto, l'allegato può installare malware sul dispositivo del destinatario, da cui può diffondersi alla rete e ad altri dispositivi.
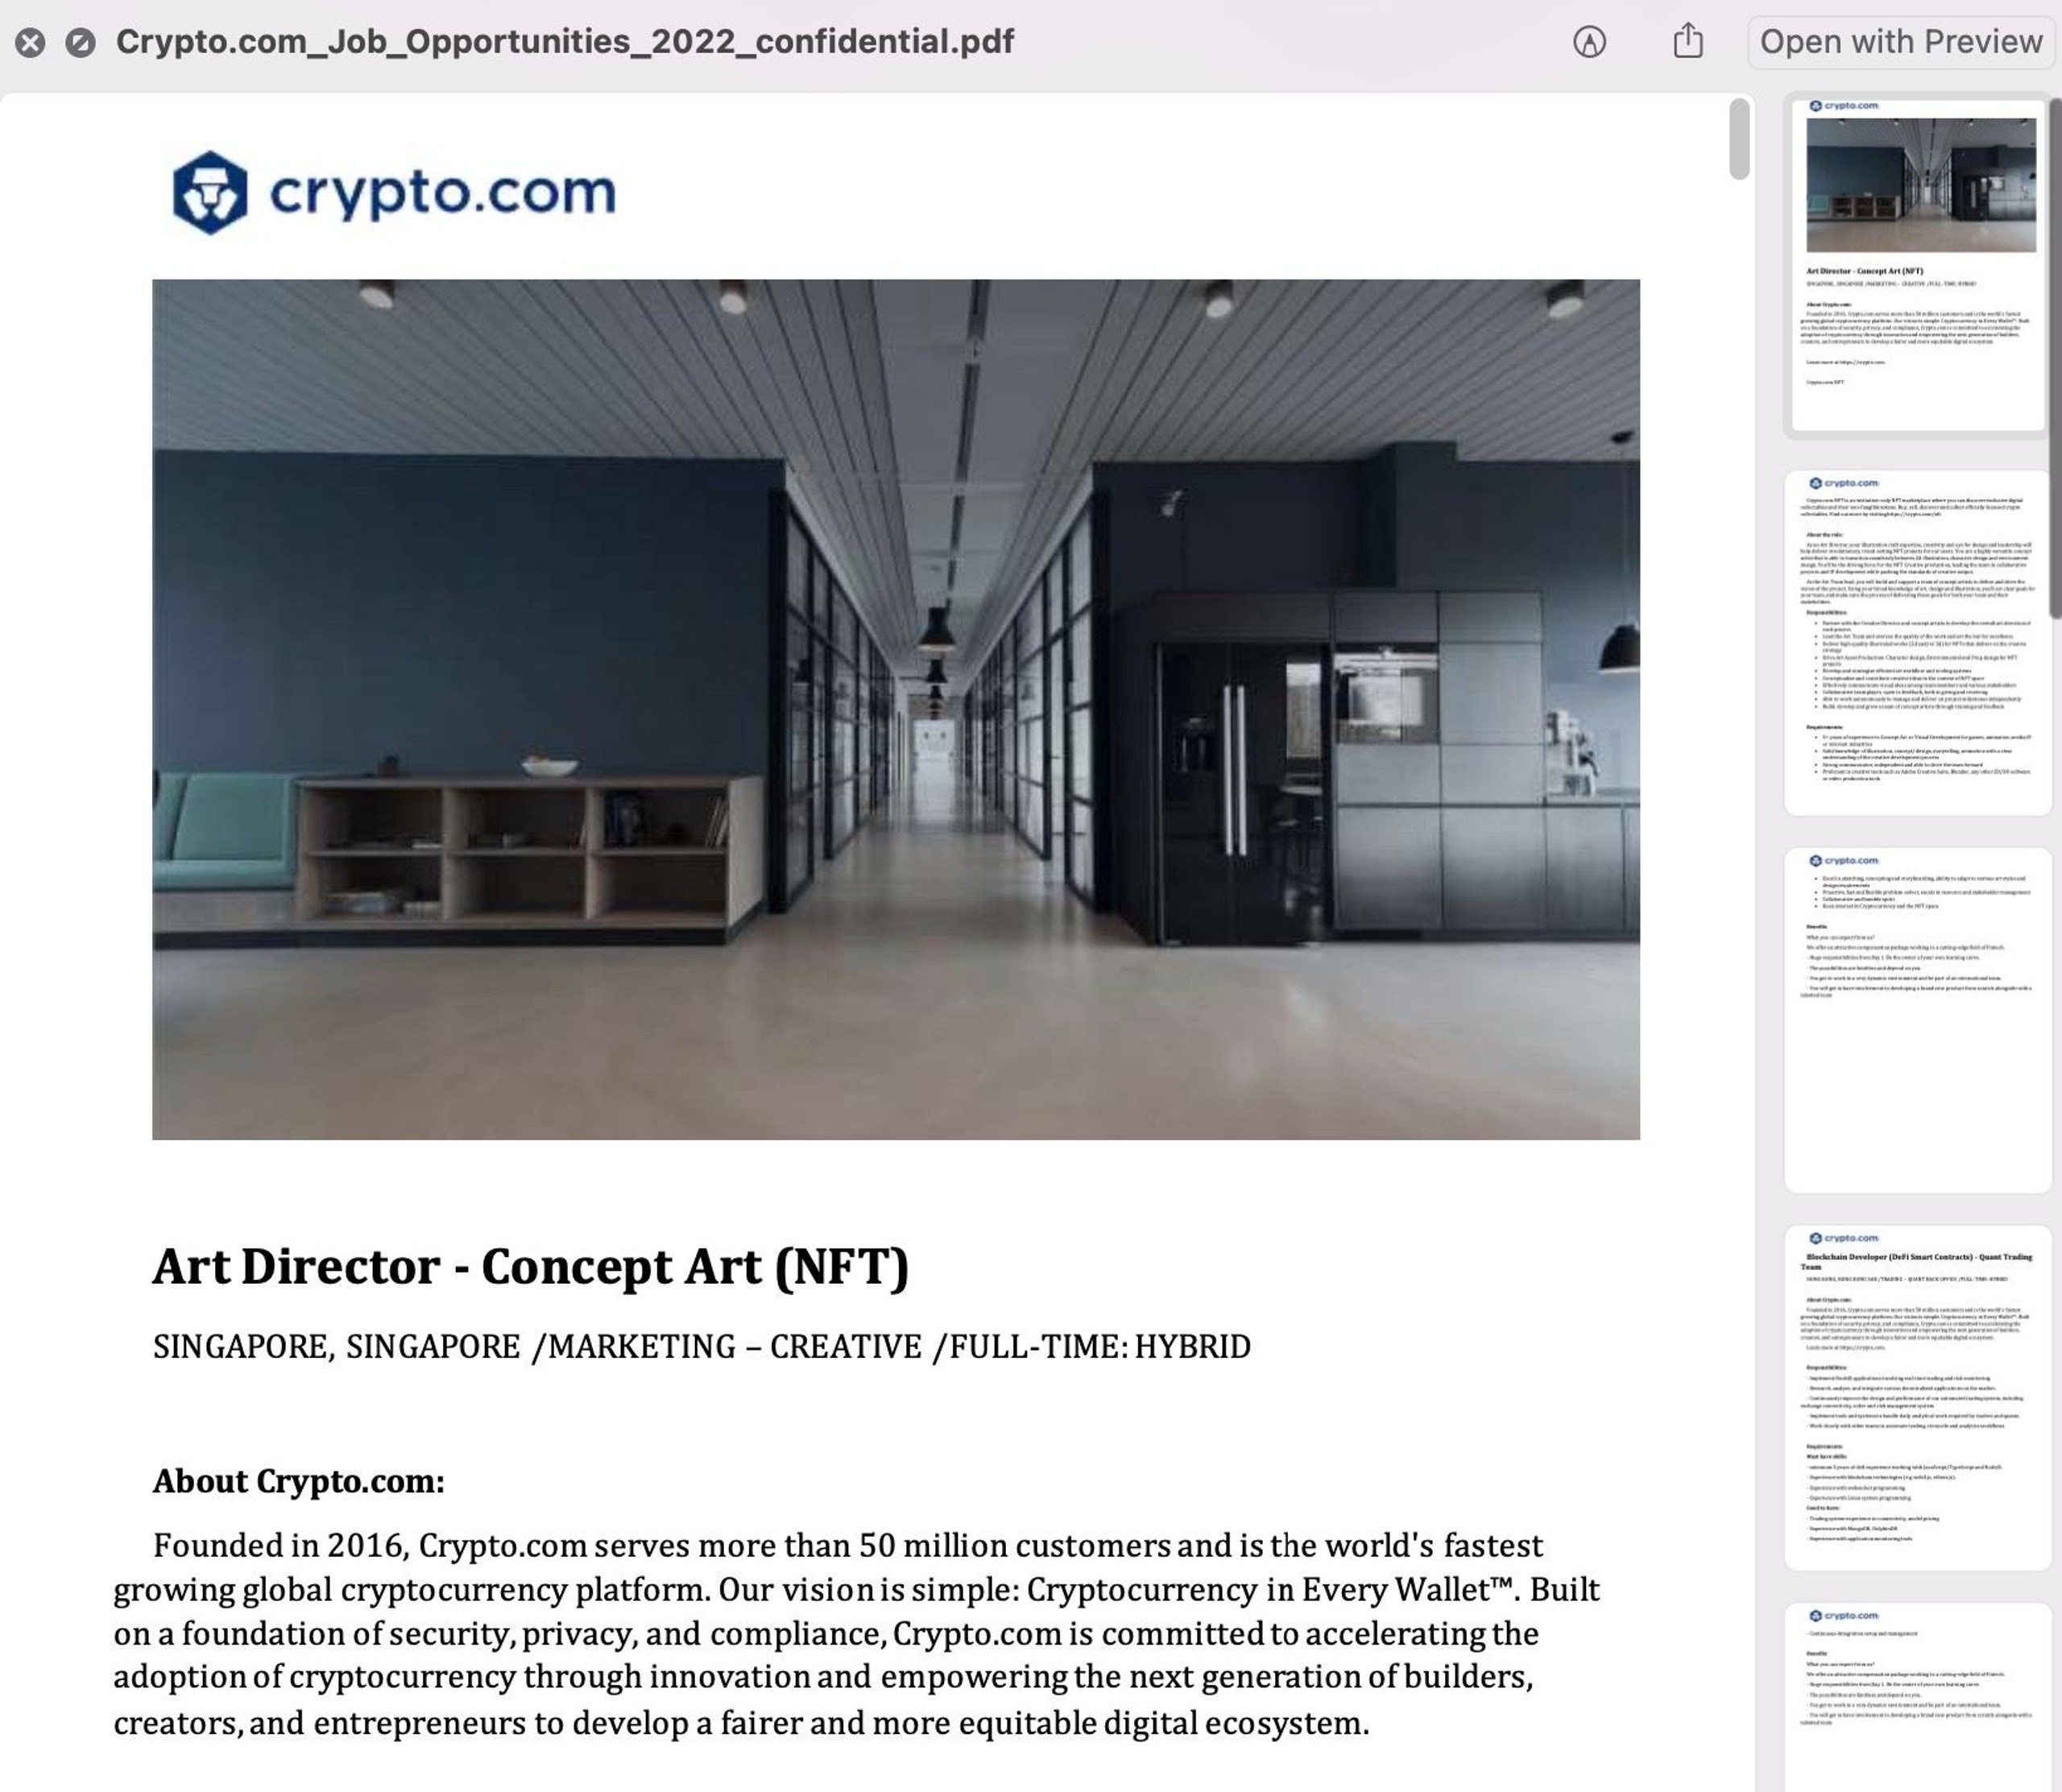
Per esempio, il gruppo nordcoreano Lazarus Group conduce una campagna tuttora attiva che usa false offerte di lavoro presso Crypto.com per distribuire malware per macOS.
Come riconoscere un attacco di spear phishing
Il modo migliore per prevenire un attacco di spear phishing è riconoscere l'email prima di cliccare su un link o aprire un allegato. Conoscere gli indicatori di un tentativo di spear phishing può evitare alle organizzazioni e ai loro dipendenti le conseguenze di un attacco riuscito.
Ecco alcuni segnali comuni che possono indicare un attacco di spear phishing:
Mittente
Esaminate le email ricevute per verificare che provengano da mittenti legittimi. Tra i segnali che possono indicare un tentativo di spear phishing da parte del mittente figurano:
- Un indirizzo email esterno all'organizzazione del destinatario.
- Un indirizzo email di un mittente interno all'organizzazione con cui il destinatario normalmente non comunica.
- Un indirizzo email appartenente a un dominio sospetto.
Destinataridark web.
Controllate poi chi altro figura tra i destinatari. I segnali di un'email di spear phishing possono includere:
- 3. L'attacco (Catch)
- Un elenco di destinatari con una combinazione insolita di persone (ad esempio, un gruppo casuale di destinatari o un gruppo di destinatari i cui cognomi iniziano tutti con la stessa lettera).
Data e ora
Controllate quando il mittente ha inviato l'email. I segnali di un'email di spear phishing possono includere:
- Un'email inviata a un orario insolito (ovvero al di fuori del normale orario lavorativo).
Oggetto
L'oggetto può fornire molti indizi per capire se un'email è falsa. Le email di spear phishing possono presentare:
- Un oggetto che comunica un'insolita urgenza.
- Un oggetto irrilevante o non coerente con il resto dell'email.
- Una risposta a qualcosa che non avete mai inviato o richiesto.
Collegamenti ipertestuali e allegati
Prima di fare clic sui link o scaricare gli allegati delle email, cercate i segnali comuni di spear phishing, tra cui:
- Sebbene lo spear phishing, il phishing e il whaling si basino su tecniche di ingegneria sociale simili per avere successo, esistono alcune differenze fondamentali tra i vari tipi di attacco.
- Un collegamento ipertestuale lungo, senza ulteriori istruzioni.
- Un collegamento ipertestuale con errori di battitura non evidenti a prima vista.
- Un allegato con un tipo di file potenzialmente pericoloso.
- Un allegato senza ulteriori istruzioni.
Contenuto
Se tutto il resto sembra regolare, esaminate attentamente il contenuto dell'email. Le email di spear phishing sono spesso ben costruite e personalizzate, quindi può essere difficile identificarle basandosi solo sul contenuto.
Quando leggete il corpo del messaggio, tenete comunque presenti questi indicatori di un'email di spear phishing:
- L'email richiede informazioni sensibili.
- L'email chiede al destinatario di fare clic su un link o aprire un allegato per ottenere qualcosa di valore o evitare una conseguenza negativa.
- L'email contiene errori ortografici o grammaticali.
- L'email contiene link o allegati non richiesti.
- L'email cerca di spaventare il destinatario.
Esempi di spear phishing
Ecco alcuni esempi di attacchi di spear phishing avvenuti nel 2026. Vediamoli:
- Sebbene potenzialmente meno redditizi dello spear phishing, tutti i tipi di attacchi di phishing possono essere estremamente costosi per le vittime. Altri tipi di phishing possono includere smishing, vishing, clone phishing, domain spoofing, URL phishing, watering hole phishing e evil twin phishing.
- L'attacco "RustyWater" di MuddyWater è un altro caso di spear phishing verificatosi nel gennaio 2026. È stato collegato a un gruppo iraniano che prendeva di mira organizzazioni finanziarie ed enti diplomatici del Medio Oriente. Le sue email di spear phishing contenevano un nuovo trojan di accesso remoto (RAT) basato su Rust e aggiravano i tradizionali sistemi di rilevamento sugli endpoint.
- Dal 1° marzo 2026, UNK_InnerAmbush ha preso di mira organizzazioni governative ed enti diplomatici del Medio Oriente. Ha sfruttato temi legati ai conflitti regionali, presentati come urgenti, per indurre le vittime a scaricare archivi protetti da password ospitati su account Google Drive.
- Un'altra campagna di spear phishing del marzo 2026 è stata quella del malware legato alle selezioni del personale. La campagna ha preso di mira il personale HR inviando false candidature. Le email di spear phishing includevano link allo spazio di archiviazione cloud Dropbox e a file ISO contenenti malware in grado di disattivare il software di sicurezza.
Come difendersi dagli attacchi di spear phishing
Ecco alcuni consigli per rafforzare le difese di cybersecurity della vostra organizzazione contro lo spear phishing.
Riconoscete i segnali dello spear phishing
Il modo migliore per prevenire un attacco di phishing è identificare l'email prima che qualcuno faccia clic su un link, scarichi un allegato o compia qualsiasi altra azione richiesta.aka i "pezzi grossi" di un'azienda. Gli attacchi di whaling prendono di mira individui che hanno accesso a dati più sensibili, come dirigenti di alto livello, membri del consiglio di amministrazione o persino celebrità.
Se il vostro primo istinto vi dice che un'email è falsa o nasconde una truffa, probabilmente avete ragione. Iniziate verificando l'identità del mittente. Poi controllate le affermazioni contenute nell'email direttamente alla fonte. Esaminate quindi il contenuto e cercate i segnali di spear phishing elencati nella sezione precedente. Se, dopo un'ulteriore verifica, l'email sembra falsa, segnalatela ai membri del team competenti.
Offrite formazione sulla consapevolezza della sicurezza
Esaminare attentamente ogni email per riconoscere i segnali di spear phishing richiede tempo e impegno. La formazione sulla consapevolezza della sicurezza sviluppa nei dipendenti le competenze necessarie per individuare, evitare e segnalare regolarmente le email di phishing.
Questi programmi sono fondamentali, dato che sempre più dipendenti lavorano da casa. Tuttavia, anche i dipendenti più preparati e attenti alla sicurezza possono cadere nella trappola di un'email di phishing, se sono di fretta o se il messaggio è convincente. Le simulazioni di phishing offrono ai dipendenti l'opportunità di mettere in pratica ciò che hanno imparato durante la formazione. Aiutano inoltre le organizzazioni a valutare quanto i dipendenti comprendano gli attacchi di phishing, così da migliorare i corsi di formazione.
Conducete indagini regolari
Le indagini proattive possono individuare email sospette con contenuti comunemente usati dagli aggressori (ad esempio, oggetti che fanno riferimento a modifiche delle password). Le aziende possono applicare regolarmente le patch, configurare correttamente e integrare servizi remoti, VPN e sistemi di autenticazione a più fattori.
Le organizzazioni possono anche analizzare le proprietà delle email ricevute (inclusa la proprietà Attachment Detail) per individuare tipi di allegati associati a malware e inviarli automaticamente all'analisi alla ricerca di ulteriori indicatori di malware.
Implementate strumenti di sicurezza
Esistono strumenti che impediscono alle email di spear phishing di raggiungere la casella di posta del destinatario. I provider di posta elettronica possono integrare alcuni di questi strumenti nelle proprie piattaforme. Senza ulteriori misure per colmare le lacune di sicurezza, però, è probabile che alcune email di phishing raggiungano comunque i dipendenti.
Una piattaforma di rilevamento e risposta estesi (XDR) può, ad esempio, monitorare attivamente ogni livello di una rete per intercettare il malware prima che provochi danni.
Prevenite gli attacchi di spear phishing con SentinelOne
La piattaforma Singularity XDR di SentinelOne offre alle organizzazioni visibilità sugli incidenti di sicurezza, protezione e capacità di risposta, anche contro gli attacchi di spear phishing prima che si concretizzino.
Con Singularity™ XDR, le organizzazioni eliminano i punti ciechi. I team di sicurezza possono così visualizzare in un'unica dashboard i dati raccolti da diversi prodotti di sicurezza su tutte le piattaforme.522.000 dollari nel 2020 dopo che gli autori delle minacce hanno convinto un dipendente a fornire informazioni di accesso sicure.
Il motore comportamentale di SentinelOne monitora tutte le attività di sistema nei diversi ambienti, rileva tecniche e tattiche indicative di comportamenti malevoli e correla automaticamente le attività connesse in avvisi unificati.
Singularity™ XDR riunisce in un'unica piattaforma il rilevamento esteso delle minacce, le indagini, la risposta e la ricerca delle minacce. Offre:
- Una vista unificata per comprendere rapidamente come si sviluppano gli attacchi nei diversi livelli di sicurezza.
- Un'unica piattaforma per rispondere rapidamente e ricercare le minacce in modo proattivo.
Le tecnologie ActiveEDR e Storyline di SentinelOne collegano automaticamente gli eventi correlati. SentinelOne blocca gli attacchi basati sulla memoria e gli exploit spesso nascosti in documenti malevoli, come fatture o curriculum falsi, comunemente usati negli attacchi di spear phishing.
Se un ransomware viene distribuito tramite spear phishing, SentinelOne ripristina automaticamente i file allo stato precedente all'infezione grazie alla sua funzionalità di rollback brevettata. La piattaforma isola dalla rete i dispositivi compromessi e impedisce il movimento laterale.Singularity™ Identity rileva le minacce legate all'identità e vi avvisa quando le vostre credenziali sono state compromesse. Censisce tutti i vostri account e individua gli utenti inattivi, dormienti e duplicati nelle reti. Prompt Security by SentinelOne rileva le minacce basate su LLM e segnala i tentativi di usare l'IA per lanciare attacchi di spear phishing. Previene l'avvelenamento dei modelli LLM e gli attacchi di prompt injection, e blocca le azioni non autorizzate degli agenti IA legate allo spear phishing.
Scoprite come SentinelOne protegge dagli attacchi di spear phishing alcune delle organizzazioni leader nei rispettivi settori a livello mondiale e richiedete una demo oggi.
Allegati falsi
Gli allegati contenenti malware spesso assumono la forma di fatture o avvisi di consegna falsi. L'autore dell'attacco può esortare il destinatario ad aprirli il più rapidamente possibile per evitare conseguenze negative. Una volta che il destinatario apre l'allegato, il malware può essere inviato al dispositivo del bersaglio, da cui può poi diffondersi alla rete e ad altri dispositivi.
Ad esempio, la Corea del Nord’Lazarus Group sta conducendo una campagna che utilizza esche relative a posizioni aperte presso Crypto.com per distribuire malware per macOS.
Come identificare un attacco di spear phishing
Il modo migliore per prevenire un attacco di spear phishing è identificare un'e-mail di spear phishing prima di cliccare su qualsiasi link o aprire qualsiasi allegato. Acquisire familiarità con gli indicatori di un tentativo di spear phishing può aiutare le organizzazioni e i loro dipendenti a evitare le conseguenze di un attacco riuscito.
Ecco alcuni segnali di allarme comuni che possono indicare un attacco di spear phishing:
Mittente
Esaminate le e-mail in arrivo per determinare se provengono da mittenti legittimi. I segnali comuni che indicano che il mittente potrebbe stare effettuando un attacco di spear phishing includono:
- Un indirizzo e-mail o un mittente non riconosciuto.
- Un indirizzo e-mail esterno all'organizzazione del destinatario.
- Un indirizzo e-mail di un mittente interno all'organizzazione con cui il destinatario non comunica abitualmente.
- Un indirizzo e-mail proveniente da un dominio sospetto.
Destinatari
Successivamente, controlla chi altro è presente nell'elenco dei destinatari. Gli indicatori di un'e-mail di spear phishing possono includere:
- Un elenco di destinatari contenente altri indirizzi e-mail non riconosciuti.
- Un elenco di destinatari con un mix insolito di persone (ad esempio, un gruppo casuale di destinatari o un gruppo di destinatari i cui cognomi iniziano tutti con la stessa lettera).
Data e ora
Controlla quando il mittente ha inviato l'e-mail. I segni di un'e-mail di spear phishing potrebbero includere:
- Un'e-mail inviata in una data insolita (ad esempio, un fine settimana o un giorno festivo).
- Un'e-mail inviata in un orario insolito (cioè non durante il normale orario di lavoro).
Oggetto
L'oggetto di un'e-mail può dire molto al destinatario sulla veridicità o meno dell'e-mail. Le e-mail di spear phishing possono contenere quanto segue:
- Un oggetto insolitamente urgente.
- Un oggetto irrilevante o che non corrisponde al resto dell'e-mail.
- Una risposta a qualcosa che non è mai stato inviato o richiesto.
Collegamenti ipertestuali e allegati
Prima di cliccare sui link o scaricare allegati contenuti nelle e-mail, cerca i segni comuni dello spear phishing, tra cui:
- Un collegamento ipertestuale che mostra l'indirizzo di un sito web diverso quando ci si passa sopra con il mouse.
- Un collegamento ipertestuale lungo senza ulteriori istruzioni.
- Un collegamento ipertestuale con errori di battitura non evidenti a prima vista.
- Un allegato e-mail inaspettato o che non ha senso nel contesto del contenuto dell'e-mail.
- Un allegato con un tipo di file potenzialmente pericoloso.
- Un allegato senza ulteriori istruzioni.
Contenuto
Se tutto il resto è a posto, esamina attentamente il contenuto dell'e-mail. Le e-mail di spear phishing sono spesso ben costruite e, poiché sono anche personalizzate, può essere difficile identificarle solo in base al contenuto.
Tuttavia, quando leggi il corpo del messaggio, tieni presente i seguenti indicatori di un'e-mail di spear phishing:
- L'e-mail trasmette un senso di urgenza insolito.
- L'e-mail richiede informazioni sensibili.
- L'e-mail chiede al destinatario di cliccare su un link o aprire un allegato per ottenere qualcosa di valore o evitare conseguenze negative.
- L'e-mail contiene errori ortografici o grammaticali.
- L'e-mail contiene link o allegati non richiesti.
- L'e-mail cerca di spaventare il destinatario.
Come difendersi dagli attacchi di spear phishing
Ecco alcuni consigli sullo spear phishing che le organizzazioni possono utilizzare per rafforzare le loro difese di sicurezza informatica.
Riconoscere i segni dello spear phishing
Il modo migliore per prevenire qualsiasi attacco di phishing è identificare un'e-mail di phishing prima che qualcuno clicchi su un link, scarichi un allegato o compia qualsiasi altra azione richiesta.
Se il primo istinto di un destinatario è che un'e-mail sia falsa o costituisca un tentativo di truffa, probabilmente ha ragione. Iniziate verificando la legittimità del mittente. Quindi, cercate di verificare le affermazioni contenute nell'e-mail direttamente con la fonte. Successivamente, esamina il contenuto dell'e-mail e cerca i segni di spear phishing (elencati nella sezione precedente). Se dopo un'ulteriore analisi l'e-mail sembra falsa, segnalala ai membri del team competenti.
Fornire formazione sulla consapevolezza della sicurezza
Ricordarsi di esaminare attentamente ogni e-mail per riconoscere i segni dello spear phishing può richiedere tempo e impegno. Fornire formazione sulla consapevolezza della sicurezza ai dipendenti può aiutarli a sviluppare le competenze necessarie per individuare, evitare e segnalare regolarmente le e-mail di phishing.
Questi programmi sono fondamentali, dato che un numero crescente di dipendenti lavora da casa. Tuttavia, anche i dipendenti meglio formati e più consapevoli in materia di sicurezza possono cadere vittime di e-mail di phishing se sono di fretta o se l'e-mail è persuasiva. Le simulazioni di phishing possono aiutare i dipendenti a mettere in pratica ciò che hanno imparato durante la formazione sulla consapevolezza della sicurezza. Questo esercizio aiuterà anche le organizzazioni a valutare il livello di comprensione dei propri dipendenti in merito agli attacchi di phishing, al fine di migliorare i propri corsi di formazione.
Condurre ricerche regolari
Le indagini proattive possono aiutare le organizzazioni a identificare le e-mail sospette con contenuti comunemente utilizzati dagli aggressori (ad esempio, oggetti che fanno riferimento a modifiche delle password). Le aziende possono applicare regolarmente patch, configurare correttamente e integrare servizi remoti, VPN e autenticazione a più fattori .
Le organizzazioni possono anche scansionare le proprietà dei messaggi e-mail ricevuti (compresa la proprietà Dettagli allegato) alla ricerca di tipi di allegati correlati a malware e inviarli automaticamente per essere analizzati alla ricerca di ulteriori indicatori di malware.
Implementare strumenti di sicurezza di supporto
Fortunatamente, esistono strumenti che aiutano a impedire che le e-mail di spear phishing raggiungano la casella di posta elettronica del destinatario. Sebbene i provider di posta elettronica possano integrare alcuni di questi strumenti nella loro piattaforma, è comunque probabile che alcune e-mail di phishing raggiungano i dipendenti senza ulteriori misure di sicurezza che eliminino le lacune di sicurezza.
Una piattaforma di rilevamento e risposta estesa (XDR) , ad esempio, può monitorare attivamente ogni livello di una rete per intercettare il malware prima che causi danni.
Prevenire gli attacchi di spear phishing con SentinelOne
La piattaforma Singularity XDR di SentinelOne’s aiuta le organizzazioni a individuare, proteggere e risolvere gli incidenti di sicurezza, compresi gli attacchi di spear phishing, prima che si verifichino.
Con Singularity XDR, le organizzazioni possono eliminare i punti ciechi in modo che i team di sicurezza possano visualizzare i dati raccolti da soluzioni di sicurezza disparate da tutte le piattaforme in un'unica dashboard.
Il motore comportamentale di SentinelOne traccia tutte le attività di sistema in tutti gli ambienti, rilevando tecniche e tattiche che indicano comportamenti dannosi e correlando automaticamente le attività correlate in avvisi unificati.
Singularity XDR, una piattaforma unica e unificata per il rilevamento, l'indagine, la risposta e la ricerca estesi delle minacce, offre:
- Un'unica fonte di avvisi prioritari che acquisisce e standardizza i dati provenienti da più fonti
- Una singola vista consolidata per comprendere rapidamente la progressione degli attacchi attraverso i livelli di sicurezza.
- Una singola piattaforma per rispondere rapidamente e cercare in modo proattivo le minacce.
Scopri come SentinelOne protegge alcune delle organizzazioni leader a livello mondiale dagli attacchi di spear phishing e iscriviti oggi stesso per una demo.
"Domande frequenti sullo spear phishing
Lo spear phishing è una truffa mirata via email rivolta a una persona o a un gruppo specifico per sottrarre dati sensibili o installare malware. Gli aggressori studiano la vittima, usando profili pubblici o siti aziendali, per creare messaggi che sembrano provenire da una fonte affidabile. Queste email citano spesso progetti o contatti reali per conquistare la fiducia della vittima. Se questa fa clic su un link o apre un allegato, le sue credenziali o l'accesso ai sistemi possono essere compromessi.
Il phishing tradizionale punta sui grandi numeri. Gli aggressori inviano messaggi generici sugli "account sospesi" a un vasto pubblico, sperando che qualcuno abbocchi. Lo spear phishing è l'opposto: un attacco mirato. L'aggressore sceglie un bersaglio, ne studia le abitudini e scrive un'email specifica.
Per esempio, un'email di phishing tradizionale dice "Gentile cliente", mentre un'email di spear phishing potrebbe dire "Ciao Marco, puoi controllare l'elenco dei fornitori per il quarto trimestre?" È questo tocco personale a renderla pericolosa.
Gli aggressori di solito si spacciano per qualcuno di cui vi fidate, come il vostro CEO o un vostro fornitore. Possono usare un dominio simile a quello autentico (come `@companY.com` invece di `@company.com`) per ingannarvi. Una tattica comune è il dirottamento delle conversazioni email: gli aggressori si inseriscono in uno scambio reale già in corso.
Sfruttano anche l'urgenza, spingendovi ad approvare una fattura falsa o a reimpostare una password prima che abbiate il tempo di riflettere.
No. Gli aggressori possono raggiungervi anche attraverso altri canali. Potreste ricevere un SMS (smishing) apparentemente inviato dal vostro direttore IT o una chiamata vocale (vishing) in cui l'aggressore usa l'IA per clonare la voce di un collega. Esiste anche il "quishing": gli aggressori vi inviano un codice QR da scansionare. Poiché lo scansionate con il telefono, spesso aggira completamente i controlli di sicurezza del computer aziendale.
Il phishing via email è costituito dai messaggi di spam che vedete ogni giorno. Lo spear phishing è la sua variante mirata. Lo smishing avviene tramite SMS. Il vishing è il phishing vocale: i truffatori vi chiamano, a volte usando audio deepfake per imitare la voce del vostro responsabile e chiedere un bonifico urgente.
Per prima cosa, controllate attentamente l'indirizzo email del mittente: potrebbe contenere un piccolo errore ortografico. Valutate il tono: sembra davvero quello del vostro collega o c'è qualcosa che non torna?
Spesso creano un falso senso di urgenza, per esempio con una "richiesta" di acquistare subito carte regalo. Passate il cursore sui link senza fare clic. Se l'URL sembra una sequenza casuale di lettere, non fidatevi. Se una richiesta vi sembra insolita, probabilmente lo è.
Lo spear phishing è il metodo usato per rubare credenziali o distribuire malware. La compromissione delle email aziendali (BEC) è di solito l'*obiettivo* dopo un attacco di spear phishing riuscito.
In un attacco BEC, il criminale ha già ottenuto l'accesso. Può compromettere il vero account email di un dirigente e usarlo per inviare all'ufficio amministrativo richieste di pagamento apparentemente legittime, dirottando stipendi o pagamenti ai fornitori sul proprio conto bancario.
Il vishing è il phishing vocale. Un aggressore vi chiama fingendo di lavorare per l'help desk o la vostra banca, oppure di essere un familiare. Con la clonazione vocale tramite IA, nel 2026 bastano pochi secondi di audio preso dai social media per imitare qualcuno che conoscete.
Potrebbe chiamarvi e dirvi che il vostro account è compromesso, chiedendovi di leggere un codice di autenticazione a più fattori che userà poi per accedere ai vostri sistemi.
Scopri di più su Threat Intelligence



Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
