
Comprendre les risques de sécurité d’OpenClaw
Les risques de sécurité d’OpenClaw découlent des actions privilégiées de l’agent et de l’exposition des identifiants. Découvrez comment SentinelOne repère et encadre les agents IA avant que les failles ne se propagent.
Points clés
- Les risques de sécurité d’OpenClaw découlent des privilèges de l’agent. OpenClaw dispose des mêmes accès que l’utilisateur qui le lance : il crée des processus shell, lit les fichiers locaux et les secrets, et appelle des API externes. Un attaquant qui prend le contrôle de l’agent hérite de tous ces accès.
- CVE-2026-25253 (ClawBleed) et la Claw Chain montrent comment les failles se cumulent. Une seule page web malveillante peut voler le jeton de la passerelle et déclencher une exécution de code à distance en un clic (CVSS 8,8). Les CVE de la Claw Chain permettent ensuite de passer d’un premier accès au vol d’identifiants, à l’élévation des privilèges et à la persistance sur l’hôte. Chaque étape ressemble à un appel d’outil ordinaire.
- L’injection de prompt et la compromission de la chaîne d’approvisionnement sont des risques structurels. L’injection de prompt agit au-dessus des mécanismes d’application des politiques. Un agent détourné peut donc appeler des outils que ces politiques bloqueraient normalement. Les skills ClawHub ne font l’objet que d’une analyse antimalware avant leur publication. Des campagnes comme ClawHavoc en ont profité pour diffuser des logiciels voleurs d’informations.
- Impossible de contenir ce que vous ne pouvez pas repérer. OpenClaw se répand à mesure que les développeurs l’adoptent individuellement. Il s’exécute comme un processus local que les inventaires classiques ne détectent pas. Des analyses régulières du port 18789, la recherche des trois variantes de son nom et l’examen des autorisations OAuth avec droits d’écriture révèlent les installations non déclarées.
- Contenez OpenClaw en limitant les ressources auxquelles un agent compromis peut accéder. Isolez son exécution, exécutez-le sous un compte non privilégié avec des jetons de courte durée, imposez l’authentification sur la passerelle, n’autorisez que les skills ClawHub approuvés, appliquez les correctifs dès la divulgation des failles et surveillez son comportement. Traitez l’agent comme une identité privilégiée, pas comme une application SaaS. Évitez les interdictions générales qui pousseraient son utilisation dans l’ombre.
Qu’est-ce qu’OpenClaw ?
OpenClaw est un assistant IA agentique open source qui dispose des mêmes privilèges que le compte utilisateur qui le lance. Il exécute des tâches sur les systèmes locaux et au moyen d’API connectées, notamment celles des services cloud.
Initialement lancé fin 2025 sous le nom de Clawdbot, puis renommé Moltbot avant de devenir OpenClaw le 29 janvier 2026, cet outil dispose des accès de l’utilisateur pour créer des processus shell, lire les fichiers locaux et les secrets, et appeler des API externes depuis un processus persistant en arrière-plan. Il récupère des fonctionnalités tierces sur ClawHub, une marketplace de skills, et stocke les instructions dans des fichiers de mémoire persistante. OpenClaw agit en votre nom. Il s’est répandu dans les organisations plus vite que la plupart des équipes de sécurité n’ont pu l’évaluer.
Cette capacité est aussi la source du risque. Tout ce à quoi l’agent accède devient accessible à un attaquant qui en prend le contrôle. Imaginez qu’un utilisateur consulte une page web malveillante alors qu’OpenClaw s’exécute sur sa machine. Grâce à CVE-2026-25253, une faille de gravité élevée notée 8,8 selon le Common Vulnerability Scoring System (CVSS), la page se connecte discrètement au serveur local, vole le jeton d’authentification, puis déclenche l’exécution de code. La puissance d’OpenClaw et son exposition ont la même origine : l’accès au système et la gestion des identifiants. L’exécution de code non fiable élargit encore la portée d’une compromission. Pour encadrer l’outil, il faut d’abord cartographier les points de défaillance.
Principales vulnérabilités et voies d’attaque d’OpenClaw
Six catégories de risques couvrent la surface d’attaque d’OpenClaw que votre équipe de sécurité doit surveiller, de l’exécution de code à distance à l’injection de prompt, en passant par la compromission de la chaîne d’approvisionnement via les skills ClawHub.
Catégorie de risque | Exemple | Conséquences |
Exécution de code à distance | Point d’entrée CVE-2026-25253, CVSS 8,8 | Exécution de code à distance en un clic (RCE) via le paramètre de requête gatewayUrl ; le détournement de WebSocket intersite exfiltre un jeton d’authentification |
Injection de prompt | Risque architectural non résolu | Des instructions cachées dans le contenu web orientent l’utilisation des outils et l’exfiltration des données ; un audit de sécurité publié sur arXiv a identifié l’injection de prompt comme un mode de défaillance majeur |
Compromission de la chaîne d’approvisionnement des skills | Campagne ClawHavoc | Des skills ClawHub malveillants diffusent des malware voleurs d’informations avec les privilèges de l’agent |
Exposition des identifiants | Fichiers de configuration en texte brut | MEMORY.md et SOUL.md sont stockés en texte brut ; les logiciels voleurs d’informations ciblent les clés API, les jetons de bots et les secrets OAuth |
Mauvaise configuration | Authentification désactivée par défaut | La configuration par défaut peut exposer largement la passerelle locale, notamment sur toutes les interfaces réseau |
Empoisonnement de la mémoire | Persistance via SOUL.md | Les instructions injectées s’inscrivent dans la mémoire persistante et survivent aux redémarrages de session |
L’injection de prompt se situe au sommet de cette hiérarchie. Une analyse de sécurité du framework OpenClaw, publiée sur arXiv, constate qu’elle « se situe au-dessus » du contournement des règles d’exécution comme de l’élévation des privilèges au niveau des skills : un modèle ayant subi une injection de prompt réussie « peut appeler volontairement un outil que les règles auraient autrement interdit, rendant ces règles sans effet sans jamais les déclencher ».
Vous devez aussi considérer le risque lié à la chaîne d’approvisionnement comme structurel. Les recherches sur ClawWorm ont révélé que les utilisateurs de ClawHub peuvent publier des packages de skills tiers après une simple analyse antimalware, sans revue de code ni analyse comportementale obligatoire. Une autre étude de l’écosystème des skills a documenté des vulnérabilités touchant à l’injection de prompt, à l’exfiltration de données, à l’élévation des privilèges et aux risques liés à la chaîne d’approvisionnement. Les attaquants n’exploitent pas ces catégories une par une.
Comment fonctionnent les attaques contre OpenClaw
En pratique, plusieurs faiblesses se combinent en chaînes d’attaque à plusieurs étapes qui peuvent compromettre entièrement l’hôte. L’exemple le plus clair est l’ensemble Claw Chain, un groupe de CVE documentées par Cloud Security Alliance Labs.
Les recherches sur Claw Chain décrivent une chaîne en quatre étapes.
- Point d’entrée. Une page web malveillante ou un skill ClawHub empoisonné obtient l’exécution de code dans la sandbox OpenShell lorsque l’agent récupère du contenu contrôlé par l’attaquant.
- Exfiltration de données. CVE-2026-44113 et CVE-2026-44115 récupèrent des identifiants et des clés API au moyen de commandes qui paraissent sûres au moment de leur validation.
- Élévation des privilèges. CVE-2026-44118 exploite une passerelle Model Context Protocol (MCP) qui accepte un indicateur senderIsOwner contrôlé par le client, accordant un accès de niveau propriétaire à partir de n’importe quel jeton d’accès valide.
- Persistance sur l’hôte. CVE-2026-44112, une faille d’écriture de type time-of-check to time-of-use (TOCTOU), redirige les écritures hors de la sandbox pour déposer des portes dérobées dans les chemins de démarrage de l’hôte.
Chaque étape imite le comportement légitime d’un agent. La chaîne peut ainsi échapper aux alertes de sécurité classiques tout en progressant vers le contrôle de l’hôte. La détection par signatures ne la repère pas de manière fiable : à chaque étape, les actions ressemblent à des appels d’outils ordinaires. Cet angle mort, où chaque action semble normale prise isolément, détermine qui supporte le risque.
Qui est exposé aux risques de sécurité liés à OpenClaw
Votre exposition dépasse largement les équipes qui ont officiellement approuvé l’outil. OpenClaw se diffuse par adoption individuelle des développeurs, plutôt que par déploiement centralisé. L’agent peut donc apparaître sur toute machine où quelqu’un l’installe pour gagner en productivité. Trois domaines concentrent les risques.
- Environnements de développement. Sur l’ordinateur portable d’un développeur, un agent peut lire les clés SSH et modifier le code source, avec un accès aux pipelines d’intégration et de livraison continues (CI/CD) à la vitesse machine. Si cet agent est compromis, l’attaquant hérite du même accès et peut passer d’un seul ordinateur portable aux pipelines de build plus vite qu’un examen humain ne peut réagir.
- Installations non déclarées. Des recherches sur la gouvernance du Shadow AI montrent que les systèmes inconnus des équipes de sécurité et de conformité posent un problème opérationnel majeur. Les déclarations spontanées des développeurs ne suffiront pas à les repérer.
- Environnements SaaS connectés. Lorsque l’agent dispose de droits d’écriture sur des plateformes collaboratives comme Slack et Google Workspace, un seul prompt malveillant peut se propager entre ces plateformes.
Le point commun à ces trois domaines : les accès de l’agent persistent au-delà de la session qui les a accordés. Les identifiants restent actifs, les autorisations OAuth demeurent ouvertes et l’agent continue de fonctionner en arrière-plan. Tous les contrôles qui suivent exigent de savoir où l’agent s’exécute. La découverte devient donc la prochaine priorité.
Comment repérer OpenClaw dans votre environnement
Vos inventaires habituels peuvent passer à côté d’OpenClaw : il s’exécute comme un processus local, et non comme une application SaaS approuvée. Les outils endpoint classiques détectent le processus, mais n’interprètent pas le comportement de l’agent. De son côté, un courtier de sécurité d’accès au cloud (CASB) n’attribue pas les appels aux outils provenant d’un agent. Pour le repérer, vous devez effectuer des analyses ciblées à plusieurs niveaux.
Commencez par le réseau. Recherchez l’activité d’OpenClaw en écoute sur le port 18789 :
shell

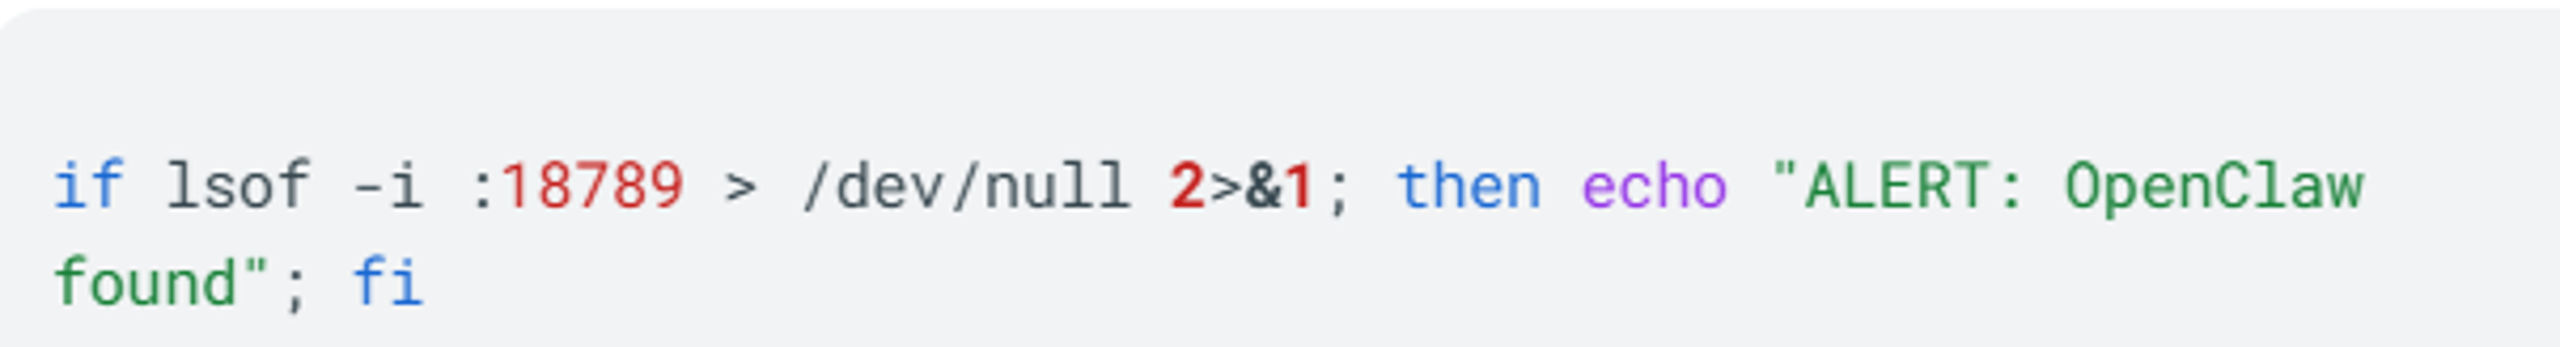
Recherchez les trois variantes de nom, "Clawdbot Control", "Moltbot Control" et "OpenClaw Control" : les anciens déploiements peuvent encore afficher les noms utilisés avant le changement de marque. Surveillez le trafic de la passerelle sur les endpoints. Examinez les autorisations OAuth : les connexions avec droits d’écriture aux outils de messagerie et de collaboration, notamment aux calendriers, signalent une connexion agentique que les examens OAuth classiques ne détectent pas.
La recherche ne se limite pas à une analyse ponctuelle. De nouvelles installations apparaissent lorsque les développeurs adoptent l’outil. Les exécutables renommés peuvent aussi échapper aux recherches ciblant un seul nom. Répétez donc les analyses régulièrement pour tenir votre inventaire à jour. Une fois l’agent localisé, vous pouvez limiter les ressources auxquelles il accède.
Comment limiter les risques de sécurité liés à OpenClaw
Pour limiter les risques de sécurité liés à OpenClaw, posez-vous une question : à quoi l’agent pourrait-il accéder s’il était compromis ? Partez du principe qu’une compromission est inévitable et concevez des contrôles qui en limitent l’impact. Moins l’agent peut accéder à de ressources, plus l’incident reste limité. Appliquez les contrôles suivants.
- Isolez l’exécution. Exécutez l’agent dans des machines virtuelles ou des conteneurs avec isolation réseau. Pour les skills qui n’ont pas besoin d’accès au réseau, utilisez Firejail ou un mécanisme de sandboxing équivalent.
- Limitez les privilèges. Exécutez OpenClaw sous un compte de service sans privilèges élevés. Appliquez le principe du moindre privilège à chaque identité d’agent et remplacez les identifiants statiques par des tokens à courte durée de vie. Un framework de sécurité multicouche présente le moindre privilège comme un principe fondamental de conception des agents.
- Renforcez la passerelle. Activez l’authentification de la passerelle et validez explicitement les origines WebSocket, dont l’absence de vérification est précisément à l’origine de CVE-2026-25253.
- Contrôlez les skills. Auditez les skills ClawHub et établissez une liste de ceux qui sont autorisés. Comparez les packages aux flux de réputation et analysez-les avant leur utilisation en production. Traitez ClawHub comme une chaîne d’approvisionnement non vérifiée.
- Appliquez immédiatement les correctifs. Considérez toute instance non corrigée comme compromise. Corrigez en priorité les vulnérabilités de l’ensemble Claw Chain et les autres CVE publiées concernant OpenClaw.
- Surveillez les comportements. Déployez une surveillance des endpoints et du réseau, avec des profils de comportement qui alimentent votre plateforme de gestion des informations et des événements de sécurité (SIEM) dédiée.
- Définissez une politique. Établissez une politique d’utilisation acceptable de l’IA qui couvre explicitement les outils agentiques.
Aucun contrôle ne couvre à lui seul toute la chaîne, de l’injection de prompt à la persistance sur l’hôte. Combinez isolation, moindre privilège, renforcement de la passerelle et surveillance. Ainsi, la défaillance d’une couche n’ouvre pas la voie à la suivante. Même avec des contrôles solides, les équipes répètent certaines erreurs évitables.
Erreurs courantes dans la sécurisation d’OpenClaw
Même conscientes du risque, les équipes de sécurité reproduisent les cinq mêmes mauvaises pratiques. Chacune accroît différemment les risques de sécurité liés à OpenClaw.
- Interdire l’outil sans distinction. Sans recherche des installations ni politique d’utilisation, une interdiction pousse simplement l’outil vers des installations non autorisées que vous ne voyez pas. L’agent ne disparaît pas. Il échappe à votre visibilité.
- Se fier au nombre de téléchargements des skills ClawHub. Une documentation soignée peut servir d’appât pour une attaque d’ingénierie sociale. Évaluez plutôt le code et la provenance du skill.
- Exécuter l’agent sur un poste de travail utilisé au quotidien. Partager une machine avec la navigation web habituelle expose l’agent aux injections provenant de pages malveillantes, le même vecteur que pour CVE-2026-25253.
- Accorder des autorisations OAuth trop étendues. Dès que l’agent est compromis, ces autorisations donnent à l’attaquant accès à toutes les ressources qu’il peut atteindre.
- Traiter OpenClaw comme une application SaaS classique. Les contrôles au niveau SaaS ne détectent pas les comportements d’automatisation privilégiée.
Toutes ces erreurs ont la même origine : traiter OpenClaw comme une application classique plutôt que comme une identité d’automatisation privilégiée. Pour combler ces failles, il faut des outils qui voient le comportement de l’agent, le corrèlent aux signaux d’identité et des endpoints, et limitent l’impact avant qu’une seule faille ne déclenche une réaction en chaîne.
Sécurisez les agents IA avec SentinelOne
Pour gouverner OpenClaw à l’échelle de l’entreprise, deux éléments sont indispensables : voir chaque agent et contrôler ce que chacun peut faire.
ClawSec, un projet open source de SentinelOne Prompt Security, renforce la sécurité des agents OpenClaw, NanoClaw, Hermes et Picoclaw face aux risques liés à la croissance rapide de leurs écosystèmes de skills. Avant toute exécution, la suite vérifie chaque skill à l'aide de sommes de contrôle signées. Elle surveille en continu les fichiers critiques des agents pour détecter toute modification non autorisée, recherche les signes d'injection de prompt et les paramètres par défaut non sécurisés lors de l'installation, puis diffuse des renseignements sur les menaces validés par la communauté à chaque agent abonné via un flux d'alertes en temps réel. Chaque action est soumise par défaut au principe de confiance zéro : les communications sortantes et la télémétrie non autorisées sont bloquées. Un agent ne communique donc jamais avec l'extérieur sans le consentement explicite d'une personne. La suite est entièrement gratuite et s'installe en une seule commande.
Associez ce renforcement au niveau des agents à Singularity™ Identity pour valider les accès à l'exécution, qu'il s'agisse d'identités humaines ou non humaines, notamment les agents IA et les comptes de service qui accèdent aux API. Utilisez Singularity Endpoint pour protéger les endpoints grâce à l'IA comportementale, identifier les menaces et y répondre, notamment aux attaques par ransomware, à l'aide de modèles d'IA comportementaux et statiques.
Singularity Platform réunit un agent unique, une console unique et un lac de données unique pour les endpoints et les identités, avec une couverture cloud sur la même plateforme. Purple AI™ met à la disposition de votre équipe un analyste de sécurité IA qui répond aux questions en langage naturel et mène des investigations autonomes ainsi que des chasses aux menaces. Une étude IDC sur la valeur commerciale a mesuré une identification des menaces 63 % plus rapide et une remédiation 55 % plus rapide chez les clients de Purple AI. AI SIEM ajoute l'ingestion en temps réel depuis n'importe quelle source, avec une normalisation selon l'Open Cybersecurity Schema Framework (OCSF), sur un lac de données à l'échelle du pétaoctet.
Pour traiter les risques de sécurité d'OpenClaw à grande échelle, passez de la surveillance de ce que saisissent les collaborateurs à la gouvernance de ce qu'exécutent les agents. Repérez les agents non gérés, corrélez les comportements sur les endpoints et les identités, et limitez l'impact avant qu'une faille dans un prompt, une compétence ou une passerelle ne donne le contrôle de l'hôte. Demandez une démo de SentinelOne pour découvrir son fonctionnement dans votre environnement.
Bénéficiez d’une visibilité, d’une sécurité et d’une gouvernance complètes sur l’utilisation de l’IA dans votre organisation. Détectez l’IA fantôme, protégez vos données sensibles et activez l’IA en toute sécurité dans l’organisation.
Conclusion
Considérez OpenClaw à la fois comme un outil de productivité et comme une identité privilégiée. Ses capacités et ses risques ont la même origine : l'accès au niveau du système et la gestion des identifiants, tandis que l'exécution de compétences non fiables accroît l'exposition. Les CVE documentées, comme ClawBleed (CVE-2026-25253) et l'ensemble Claw Chain, ainsi que l'injection de prompts liée à l'architecture, rendent la gouvernance indispensable.
Repérez chaque instance, isolez l'agent et appliquez le principe du moindre privilège, validez la passerelle, établissez une liste de compétences autorisées et appliquez les correctifs dès la divulgation des failles. OpenClaw pourra alors tenir sa promesse : un gain de productivité que votre équipe de sécurité peut approuver.
FAQ
OpenClaw est un assistant IA agentique open source qui exécute des tâches sur les systèmes locaux et les API connectées avec les mêmes privilèges que le compte utilisateur qui l'exécute. Il lance des processus shell, lit les fichiers et les identifiants locaux, appelle des API externes et récupère des fonctionnalités tierces sur ClawHub, une marketplace de compétences.
Les risques de sécurité découlent de cet accès au niveau du système : exécution de code à distance via CVE-2026-25253, vulnérabilités Claw Chain exploitables en chaîne, injection de prompts liée à l'architecture, compétences malveillantes, stockage des identifiants en texte brut et configurations par défaut non sécurisées.
OpenClaw peut être utilisé en toute sécurité dans une entreprise, mais uniquement sous une gouvernance stricte. Exécutez-le dans des conteneurs isolés avec des comptes non privilégiés, validez l'authentification de la passerelle, inscrivez sur une liste d'autorisation les compétences, appliquez les correctifs dès la divulgation des failles et surveillez les comportements.
Traitez l'agent comme une identité d'automatisation privilégiée. Sans ces contrôles, les configurations par défaut et les compétences non vérifiées exposent fortement les endpoints et les identifiants, y compris ceux des outils SaaS connectés.
CVE-2026-25253, également appelée « ClawBleed », est une vulnérabilité d'exécution de code à distance (RCE) exploitable en un clic et classée de gravité élevée (CVSS 8,8). Les versions d'OpenClaw antérieures à 2026.1.29 lisent un paramètre gatewayUrl dans une chaîne de requête et ouvrent une connexion WebSocket sans demander de confirmation, transmettant ainsi un jeton d'authentification.
Un attaquant peut voler ce jeton en détournant une connexion WebSocket intersites, puis l'utiliser pour exécuter du code à distance sur le serveur OpenClaw local.
Les équipes de sécurité peuvent repérer OpenClaw en analysant le port 18789 avec des outils comme nmap et lsof, en surveillant le trafic de la passerelle et en examinant les autorisations OAuth accordées aux connexions agentiques disposant de droits d'écriture. Recherchez les trois variantes du nom dans les résultats réseau, car les déploiements plus anciens peuvent encore afficher les noms utilisés avant le changement de marque.
Les inventaires d'applications classiques peuvent manquer OpenClaw, car l'agent s'exécute comme un processus local et non comme une application SaaS approuvée.
ClawHub est la marketplace de compétences tierces d'OpenClaw. Les éditeurs ne sont soumis qu'à un contrôle malware, sans revue de code ni analyse comportementale obligatoires. C'est important, car les compétences s'exécutent avec les privilèges de l'agent et accèdent directement aux identifiants.
La campagne ClawHavoc a diffusé des skills malveillants propageant un malware infostealer ; la gouvernance d'OpenClaw doit donc intégrer la mise en liste d'autorisation des skills, la vérification des packages et l'analyse en production.
L'injection de prompt dissimule des instructions malveillantes dans un contenu lu par l'agent, comme une page web qu'il résume. L'agent ne peut pas distinguer de manière fiable votre objectif des instructions intégrées. Il peut alors procéder à une exfiltration de données ou appeler des outils système légitimes.
Elle intervient au-dessus de la couche d'application des politiques. Une injection réussie peut donc rendre les contrôles d'exécution inopérants, même si chaque appel d'outil paraît normal.
En savoir plus sur Données et IA




Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
