
Politique d’utilisation acceptable de l’IA : bonnes pratiques et exemples
Découvrez comment une politique d’utilisation acceptable de l’IA encadre les outils, protège les données sensibles, impose une supervision humaine et fait appliquer les contrôles IA avec SentinelOne.

Points clés
- Une politique d’utilisation acceptable de l’IA (AUP) définit les outils IA approuvés par votre organisation, les données qui ne doivent jamais y être saisies, les cas où une personne doit vérifier ou corriger les résultats et les responsabilités de chacun. Elle couvre des risques qu’une AUP classique ne prend pas en compte, comme les hallucinations, l’injection de prompt et l’autonomie agentique.
- Une politique efficace d’utilisation de l’IA répond à huit questions opérationnelles : champ d’application, outils approuvés et interdits, classification des données, supervision humaine, rôles et responsabilités, surveillance, signalement des incidents et application des règles.
- Les règles adaptées à la sensibilité des données sont au cœur de la politique. Associer chaque niveau de sensibilité des données (publiques, internes, sensibles ou interdites) aux catégories d’outils autorisées permet aux collaborateurs de savoir clairement si ces données peuvent être saisies dans un outil donné. Cette approche transforme aussi le Shadow AI en une utilisation approuvée et responsable de l’IA.
- La plupart des politiques d’utilisation acceptable de l’IA échouent pour des raisons prévisibles : interdictions générales qui poussent à utiliser les outils en secret, règles non appliquées, fonctionnalités IA intégrées et outils tiers exclus du périmètre, et politiques jamais actualisées.
- Une gouvernance efficace de l’IA traite la politique comme un contrôle à appliquer, et non comme un document à archiver. Elle exige un véritable processus d’approbation des outils, une surveillance automatisée des prompts et des contrôles DLP, des formations adaptées aux rôles, des révisions régulières et un modèle de politique IA aligné sur le NIST AI RMF, l’ISO/IEC 42001 et l’EU AI Act.
Qu’est-ce qu’une politique d’utilisation acceptable de l’IA ?
Une politique d’utilisation acceptable de l’IA (AUP) définit les outils IA approuvés par votre organisation, les données qui ne doivent jamais y être saisies, les cas où une personne doit corriger les résultats et les responsabilités de chacun. Elle va plus loin qu’une politique d’utilisation acceptable classique, car l’IA générative présente des risques que cette dernière n’a jamais été conçue pour couvrir : hallucinations, injection de prompt et autonomie agentique.
Ces règles deviennent essentielles dès que les données quittent votre organisation. En novembre 2025, un tribunal fédéral a ordonné à OpenAI de produire 20 millions de journaux ChatGPT dépersonnalisés dans le cadre d’un procès pour violation du droit d’auteur, et le juge du tribunal de district a confirmé cette décision en janvier 2026. Aucun des utilisateurs concernés par ces journaux n’était partie au procès. Tout ce que vos collaborateurs saisissent dans un compte IA grand public peut connaître le même sort : se retrouver dans un système et un litige que vous ne contrôlez pas.
Le lien entre une politique d’utilisation acceptable de l’IA et la cybersécurité
Vos collaborateurs créent un risque lié au Shadow AI chaque fois qu’ils utilisent un outil sans approbation ni supervision formelles. ISACA estime que ce risque « dépasse celui posé par le shadow IT ». Il peut entraîner des fuites de données et le vol de propriété intellectuelle (IP).
Les données sensibles fuient vers les modèles publics, un prompt à la fois. L’injection de prompt ouvre une autre voie. NIST AI 600-1, le profil consacré à l’IA générative du NIST AI Risk Management Framework (AI RMF), décrit l’injection de prompt comme une modification de l’entrée visant à provoquer un comportement inattendu d’un système d’IA générative. Si votre modèle d’entreprise accède à des bases de données internes, une injection réussie peut le transformer en outil d’exfiltration de données. Les risques de non-conformité s’y ajoutent : l’EU AI Act impose différents niveaux d’obligations aux systèmes IA concernés. Une politique transforme chacun de ces risques en un contrôle défini.
Les composantes essentielles d’une politique d’utilisation acceptable de l’IA
Une politique d’utilisation acceptable de l’IA opérationnelle répond à huit questions avant qu’un incident ne les impose : qui est concerné, quels outils sont autorisés, quelles données sont interdites, quand une personne doit vérifier les résultats, qui prend la décision, comment l’utilisation est surveillée, comment les incidents sont signalés et quelles sont les conséquences d’une infraction aux règles. Les composantes ci-dessous répondent à ces huit questions dans l’ordre.
- Champ d’application : Une politique d’utilisation acceptable des outils IA commence par définir les personnes et les activités qu’elle encadre. Elle s’applique aux collaborateurs, prestataires, fournisseurs et stagiaires, sur tout appareil utilisé à des fins professionnelles, y compris les appareils personnels dans le cadre de programmes BYOD. Elle couvre les systèmes d’IA générative et d’IA agentique, ainsi que les fonctionnalités IA intégrées aux produits SaaS approuvés.
- Outils approuvés et interdits : Distinguez les catégories approuvées, soumises à restrictions et interdites. L’action GV-6.1-010 du NIST AI 600-1 recommande d’actualiser les politiques d’utilisation acceptable pour couvrir l’IA générative propriétaire et open source, ainsi que le personnel tiers.
- Classification et traitement des données : Les données confidentielles et à accès restreint, notamment les informations personnelles identifiables (PII), les informations de santé protégées (PHI), le code source et les données des titulaires de cartes relevant de la norme Payment Card Industry Data Security Standard (PCI DSS) ne peuvent en aucun cas être soumis à des outils IA publics.
- Supervision humaine : Le projet de politique de l’Oregon sur l’utilisation responsable de l’IA, soumis aux agences pour commentaires, fait de la supervision humaine une exigence de base. Selon ce projet, l’IA « ne fonctionne pas indépendamment de la responsabilité humaine ».
- Rôles et responsabilités : ISO/IEC 42001 définit comment établir, mettre en œuvre, maintenir et améliorer en continu un système de management de l’IA. Une analyse de l’International Association of Privacy Professionals (IAPP) souligne que les organisations doivent définir les rôles et mettre en place des mesures pour signaler les préoccupations liées à l’IA.
- Surveillance et examen : Suivez les performances des modèles, vérifiez le respect de la politique et repérez les risques émergents à intervalles définis.
- Signalement des incidents : Définissez les exigences de signalement et d’escalade pour les erreurs de partage de données, les résultats préjudiciables, les injections de prompt et les incidents connexes.
- Application : Les règles écrites doivent s’appuyer sur des contrôles techniques et opérationnels, ainsi que sur des conséquences définies en cas d’infraction.
Cette liste indique ce que doit contenir une politique. Elle ne dit rien de sa rédaction ni de la manière d’en garantir l’application dans la durée. Une clause sur la classification des données ne vaut rien tant qu’elle n’a pas été rédigée, approuvée par l’instance compétente et vérifiée par un contrôle à chaque prompt. Voici le parcours à suivre, de la première version élaborée par plusieurs équipes à l’examen périodique qui maintient la politique à jour.
Comment fonctionne une politique d’utilisation acceptable de l’IA
Une politique prend toute sa valeur lorsqu’elle passe du document aux contrôles appliqués. Une politique d’utilisation acceptable de l’IA suit cinq étapes, de la rédaction à l’examen périodique. Chacune peut échouer sans bruit si la précédente est négligée : une liste d’outils non vérifiée vide le déploiement de son sens, et un déploiement sans contrôle rend les règles facultatives.
Étape | Ce qu’elle implique |
Rédaction | Une équipe réunissant la sécurité, les services juridiques, la protection des données, l’informatique, les ressources humaines et les achats rédige les clauses relatives au périmètre, aux règles sur les données, à la vérification humaine et aux responsabilités. |
Approbation | Un comité d’examen des risques liés à l’IA ou une autorité équivalente approuve la politique et la relie aux dispositifs existants de gouvernance des données et de l’informatique. NIST AI 600-1 recommande, dans son action MP-4.1-003, de « relier les nouvelles politiques, procédures et processus relatifs à l’IA générative à la gouvernance existante des modèles, des données, du développement logiciel et de l’informatique, ainsi qu’aux activités juridiques, de conformité et de gestion des risques ». |
Déploiement | Vous formez les équipes à l’application des règles dans leur travail quotidien et vérifiez que les outils approuvés sont accessibles. |
Application | Des contrôles techniques tels que la prévention des pertes de données et le blocage en temps réel assurent l’application des règles écrites. |
Examen | Une réévaluation périodique, complétée par des examens anticipés lorsque les outils ou les lois changent, ou après un incident. |
Suivi dans l’ordre, ce cycle relie la politique d’utilisation acceptable de l’IA à vos politiques existantes de classification des données et d’utilisation acceptable. Il étend leur portée aux résultats des modèles, aux actions des agents et à l’IA intégrée aux logiciels approuvés.
Chaque étape produit aussi un élément vérifiable par une instance d’approbation ou un auditeur : une liste d’outils approuvée, une attestation de formation, un journal des contrôles, une date d’examen. C’est cette traçabilité qui produit les premiers bénéfices.
Les principaux avantages d’une politique d’utilisation acceptable de l’IA
Une politique écrite d’utilisation acceptable de l’IA transforme un risque découvert après coup en un risque géré délibérément. Elle donne à l’équipe de sécurité une réponse étayée lorsqu’un auditeur, un régulateur ou le conseil d’administration demande comment l’utilisation de l’IA est encadrée. Elle donne aussi aux collaborateurs des limites claires, sans les laisser dans l’incertitude. Les bénéfices se manifestent sur quatre plans : moins d’exposition des données, des preuves de conformité plus claires, une adoption sûre et plus rapide, et des responsables désignés pour les décisions liées à l’IA.
- Réduction des risques : Des règles claires de classification des données empêchent de coller des informations dans des modèles publics, une pratique à l’origine de fuites.
- Alignement réglementaire : Faire correspondre les contrôles de la politique aux exigences du NIST AI RMF, de la norme ISO/IEC 42001 et de l’EU AI Act crée des preuves documentées de gouvernance et de supervision, y compris des examens.
- Adoption sûre : Une liste d’outils approuvés et des consignes claires sur l’IA permettent aux collaborateurs de l’utiliser efficacement, sans incertitude sur les limites à respecter. Des règles définies font passer le Shadow AI dans le cadre des usages autorisés.
- Responsabilités clarifiées : Des rôles définis précisent qui répond des décisions liées à l’IA avant qu’un incident ne pose la question.
Ces avantages supposent que la politique résiste à l'épreuve du quotidien. C'est là que les programmes rencontrent souvent des difficultés : le Shadow AI que la politique cible rend aussi son application difficile.
Les défis de la mise en œuvre d'une politique d'utilisation acceptable de l'IA
Le Shadow AI pose des problèmes structurels et comportementaux d'application de la politique. Le rapport de Cloud Security Alliance (CSA) Labs sur le Shadow AI présente le problème comme un manque de visibilité sur les actifs et un risque systémique. Vos collaborateurs adoptent souvent des outils avant que les équipes de sécurité, juridiques, de protection des données et d'approvisionnement puissent les évaluer. L'évolution rapide des outils aggrave le problème : une politique conçue autour d'un seul outil devient vite obsolète.
Les CISO doivent faire appliquer les règles sans freiner la productivité. Des restrictions trop strictes poussent les collaborateurs à les contourner. Trop d'ambiguïté rend la politique inapplicable. Mesurer la conformité à grande échelle est un défi en soi.
Le volume de contenus copiés-collés dans les plateformes IA peut dépasser les capacités de vérification manuelle. La classification automatisée devient alors indispensable. Des outils conçus pour rendre l'utilisation de l'IA visible, comme SentinelOne Prompt Security, donnent aux équipes de sécurité une trace de l'utilisation de l'IA dans les navigateurs et les applications. Cette trace rend la mesure possible.
Erreurs courantes dans les politiques d'utilisation acceptable de l'IA
Les causes d'échec d'une politique d'utilisation acceptable de l'IA sont prévisibles. Bonne nouvelle : vous pouvez les anticiper avant son lancement. Les quatre erreurs ci-dessous reviennent dans les politiques qui semblent abouties sur le papier, mais échouent en pratique. Elles vont des règles impossibles à appliquer aux catégories entières d'outils oubliées. Voici où les équipes se trompent :
- Interdictions générales : Interdire toute utilisation de l'IA sans proposer d'alternative approuvée pousse les usages dans l'ombre. Les recommandations de la CSA indiquent qu'une interdiction totale de l'IA « a peu de chances d'être efficace et peut pousser les collaborateurs à utiliser des outils non évalués via le shadow IT ».
- Absence de mécanisme d'application : Les politiques qui interdisent « l'utilisation non autorisée de l'IA » sans préciser les conditions d'autorisation « sont généralement largement ignorées », selon le même rapport de CSA Labs.
- Oubli de l'IA intégrée et tierce : Le NIST AI 600-1 préconise des politiques qui couvrent les prestataires ainsi que l'IA générative propriétaire et open source. Les extensions de navigateur qui voient tout le contenu de la fenêtre doivent être explicitement prises en compte.
- Absence de mise à jour : Les outils IA et les risques évoluent rapidement. Une politique obsolète est vouée à échouer.
Ces échecs ont une cause commune : la politique est traitée comme un document à archiver, et non comme un contrôle à appliquer. Pour les éviter, concevez une politique opérationnelle, avec des responsables désignés, des contrôles automatiques et un calendrier de révision. Les pratiques ci-dessous associent chaque cause d'échec à l'habitude qui la prévient.
Bonnes pratiques pour une politique d'utilisation acceptable de l'IA
Une politique suivie se distingue d'une politique ignorée par sa mise en œuvre. Les pratiques qui tiennent dans la durée ont un point commun : chacune transforme une intention en action reproductible, avec un responsable et un calendrier. Cinq pratiques sont essentielles.
- Approuvez les outils selon un processus défini. Soumettez chaque outil envisagé à un parcours précis : objectif métier, évaluation initiale des risques, examen de la sécurité et de la protection des données, validation par les équipes juridiques et d'approvisionnement, approbation du responsable métier, puis surveillance. Traitez les versions entreprise et grand public d'un même outil comme des produits distincts, car elles gèrent différemment les données saisies. Limitez chaque approbation dans le temps pour garantir son réexamen régulier.
- Associez les règles sur les données aux catégories d'outils. « Utiliser l'IA de manière responsable » est une intention. Une règle précise les données et l'outil concernés. Le modèle à plusieurs niveaux qui associe la sensibilité des données à une catégorie d'outils autorisés constitue le cœur opérationnel du document.
- Automatisez la surveillance. La vérification manuelle ne peut pas suivre le volume de prompts et de fichiers chargés. Prompt Security couvre spécifiquement cet aspect de l'utilisation de l'IA, avec une surveillance en temps réel et des contrôles de politique sur les prompts saisis dans les outils IA. Les décisions restent entre les mains des personnes. L'automatisation absorbe le volume.
- Formez les collaborateurs à leurs tâches réelles. Abordez les règles de protection des données et les bonnes pratiques de rédaction des prompts. Intégrez la vérification des résultats de l'IA aux workflows. Définissez les garde-fous avec les collaborateurs pour faire de l'utilisation responsable de l'IA une habitude, et non un slogan.
- Fixez une fréquence de révision. Une réévaluation programmée, complétée par des révisions déclenchées par l'arrivée de nouveaux outils, des incidents ou des changements réglementaires, maintient la politique à jour.
Les pratiques ci-dessus décrivent le fonctionnement d'une politique d'utilisation acceptable de l'IA une fois en vigueur : des approbations à durée limitée, des règles de classification liées aux outils, une surveillance à grande échelle et des formations adaptées aux tâches réelles. Les équipes bloquent souvent au moment de les mettre par écrit : une page blanche n'indique pas quoi placer où. Le plan et les exemples de clauses ci-dessous vous donnent une structure de départ.
Exemples et modèle de politique d'utilisation acceptable de l'IA
Les politiques d'utilisation acceptable de l'IA défendables reposent sur une structure commune : des sections qu'un responsable peut vérifier et qu'un auditeur peut examiner. Le plan ci-dessous sert de modèle de politique IA. Il répertorie ces sections et leur contenu nécessaire, puis propose des clauses à adapter concernant les restrictions sur les données, la déclaration de l'utilisation de l'IA, la vérification humaine et l'application de la politique.
Section | Contenu essentiel |
Objectif et périmètre | Personnes concernées, systèmes IA couverts, y compris les outils génératifs ou agentiques et l'IA intégrée aux applications SaaS, appareils concernés |
Outils approuvés/interdits | Listes des outils approuvés, soumis à restrictions et interdits, ainsi qu'une procédure de demande |
Classification des données | Tableau à plusieurs niveaux associant la sensibilité des données aux catégories d'outils autorisés |
Cas d'utilisation acceptables | Workflows autorisés et actions interdites |
Obligations de déclaration | Quand et comment déclarer l'utilisation de l'IA |
Vérification humaine | Conditions de déclenchement et catégories de décisions à conséquences importantes |
Rôles et responsabilités | Responsable de la politique, autorité chargée de l'approbation, obligations des collaborateurs |
Surveillance et signalement des incidents | Mécanismes d'audit, canal de signalement, procédure d'escalade |
Application et révision | Sanctions disciplinaires, dates de révision prévues |
La classification des données détermine si une politique d'utilisation acceptable de l'IA fonctionne ou se réduit à de vagues conseils. Un modèle à plusieurs niveaux répond à la question que les collaborateurs se posent au moment d'agir : puis-je saisir ces données dans cet outil ? Les quatre niveaux ci-dessous associent la sensibilité des données à une catégorie d'outils autorisés.
- Niveau 1, Public. Supports marketing publiés, contenu de sites web publics et études sectorielles générales. Autorisés dans tout outil d'IA fiable.
- Niveau 2, Interne. Communications internes, documentation des processus et documents de projet non confidentiels. Autorisés uniquement dans les outils d'IA d'entreprise approuvés et liés aux comptes de l'entreprise.
- Niveau 3, Sensible. Données clients, données personnelles des collaborateurs, documents financiers, processus propriétaires et informations réglementées. Autorisés uniquement avec une approbation explicite, dans des outils désignés couverts par des accords sur le traitement des données.
- Niveau 4, Interdit. Identifiants d'authentification et clés de chiffrement. Ne doivent en aucun cas être saisis dans un outil d'IA.
Des exemples de clauses rendent la politique applicable :
- Concernant la restriction des données, la politique du Department of Energy sur l'IA générative (DOE P 203.1) demande au personnel de vérifier que chaque prompt correspond au niveau de données autorisé pour l'outil : les données propriétaires, les informations non classifiées contrôlées et les données personnelles “ne peuvent pas être utilisées en entrée” dans un outil autorisé uniquement pour les données ouvertes.
- Concernant la déclaration de l'utilisation de l'IA, les directives sur l'IA de Stanford University Communications recommandent, lorsque l'IA joue un rôle important dans un travail, de “déclarer cette utilisation à l'éditeur, au responsable hiérarchique ou au décideur concerné.”
- Concernant la vérification humaine, selon University of Iowa, les résultats produits par l'IA doivent être examinés attentivement et vérifiés par une personne.
- Concernant l'application de la politique, définissez les sanctions, les canaux de signalement et les procédures d'escalade avant la première infraction.
Faites appliquer votre politique d'utilisation acceptable de l'IA avec SentinelOne
Sans application, une politique reste un document. SentinelOne transforme les règles de votre politique d'utilisation acceptable en contrôles techniques appliqués à chaque prompt, outil et agent de votre environnement. La visibilité et l'application des règles en temps réel sur des milliers d'outils d'IA rendent vos listes d'outils autorisés et interdits réellement applicables. Le masquage des données en périphérie supprime les données sensibles avant qu'elles n'atteignent un modèle externe, tandis que des conseils intégrés corrigent immédiatement les comportements à risque.
Ces mêmes contrôles s'étendent aux outils de développement, comme les assistants de programmation et les environnements de développement intégrés (IDE), comblant ainsi les failles liées à l'IA intégrée et aux outils tiers que la plupart des politiques négligent. Ils couvrent aussi les systèmes agentiques, où la découverte des agents non autorisés et des serveurs Model Context Protocol (MCP), les contrôles fondés sur des règles pour les actions des agents et les journaux d'audit consultables fournissent la traçabilité exigée par votre politique d'utilisation acceptable.
Purple AI™ agit comme un analyste de sécurité en langage naturel pour les investigations et la chasse aux menaces liées à l'IA. Les premiers utilisateurs indiquent mener leurs recherches jusqu'à 80% plus vite. Votre SOC passe de signaux dispersés sur l'utilisation de l'IA à des pistes d'investigation prioritaires.
La Singularity™ Platform constitue le socle de visibilité et d'application des règles, avec un agent unique, une console et un data lake unifié pour les endpoints, le cloud et les identités. Elle prévient les menaces, les identifie et y répond de manière autonome. Lors des évaluations MITRE ATT&CK de 2024, la Behavioral AI de la plateforme a généré 88% d'alertes de moins que la médiane de tous les fournisseurs évalués. Vos analystes se concentrent ainsi sur une liste restreinte de résultats pertinents plutôt que sur le bruit.
Les CISO disposent d'une stratégie de gouvernance de l'IA à présenter au conseil d'administration. Les responsables SOC disposent de contrôles applicables dans tout leur environnement.
Demandez une démo de SentinelOne pour découvrir comment ces contrôles s'alignent sur votre politique relative à l'IA.
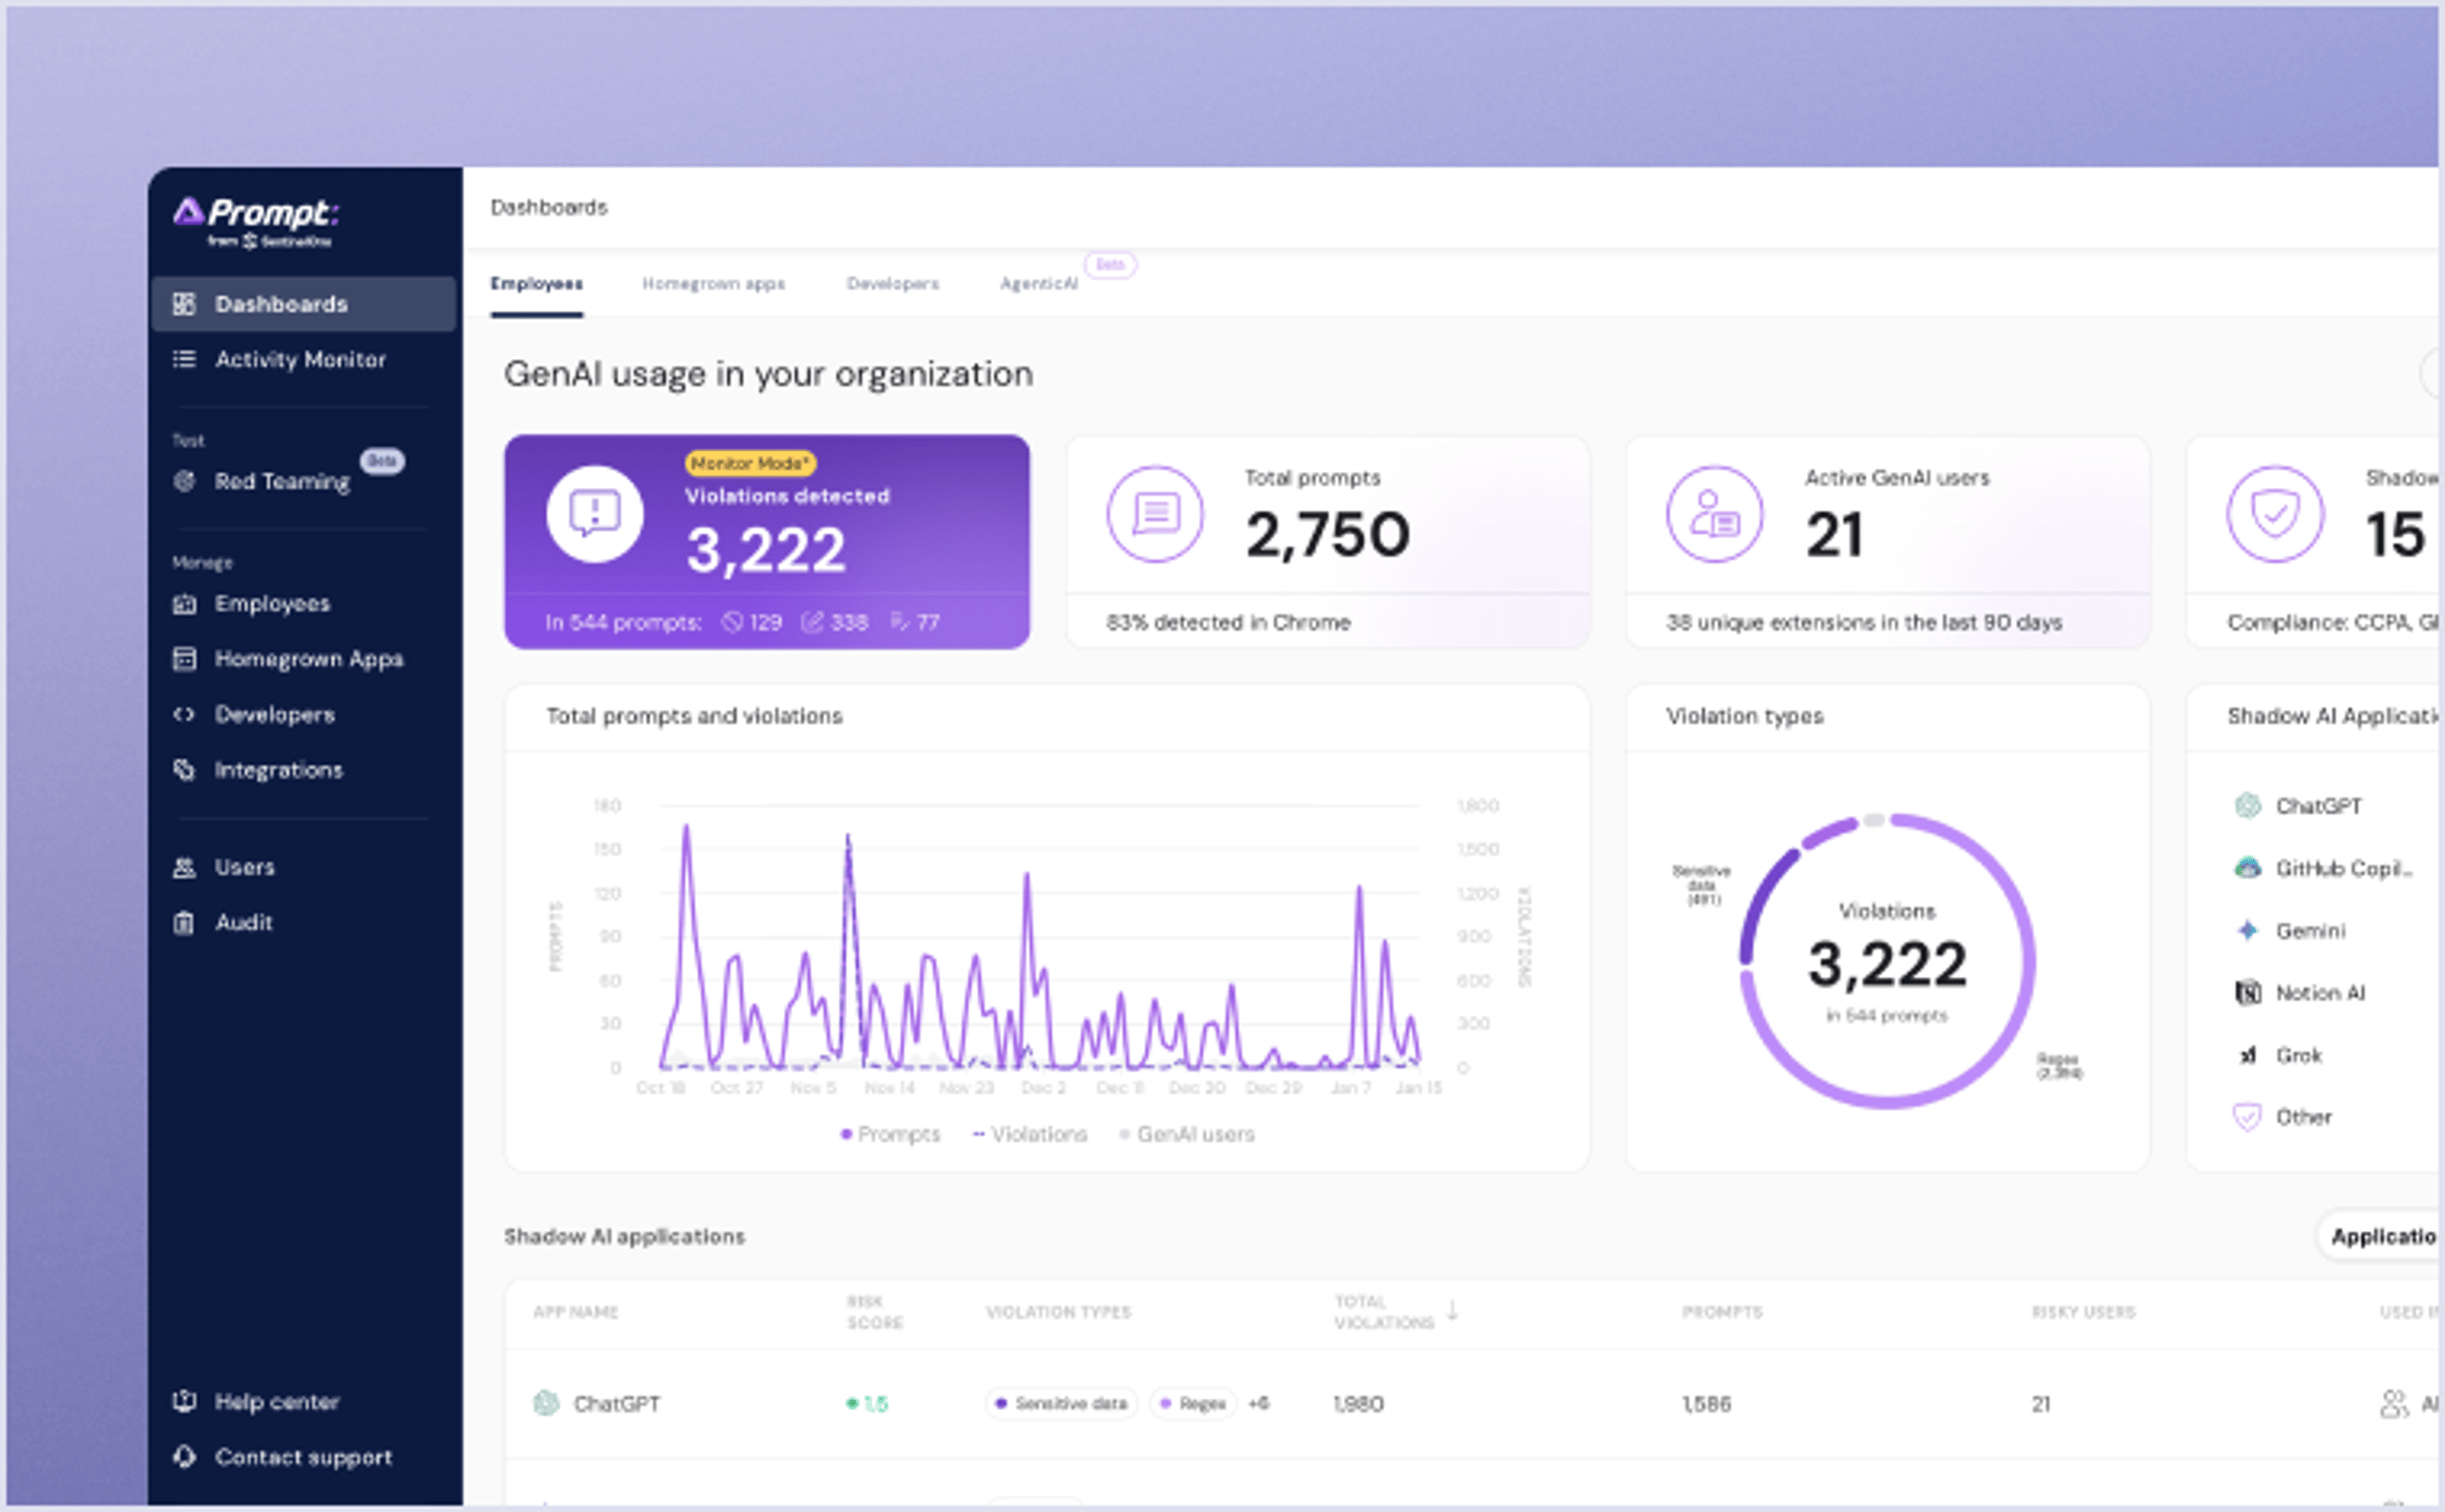
Bénéficiez d’une visibilité, d’une sécurité et d’une gouvernance complètes sur l’utilisation de l’IA dans votre organisation. Détectez l’IA fantôme, protégez vos données sensibles et activez l’IA en toute sécurité dans l’organisation.
Conclusion
Considérez toute donnée saisie par vos collaborateurs dans un outil d'IA comme une donnée que vous pourriez ne pas récupérer. C'est la raison concrète de définir par écrit les règles d'utilisation de l'IA, avant qu'une autorité de régulation ou un tribunal ne vous pose la question. Une politique prend tout son sens lorsqu'elle est précise : règles de classification des données, contrôles qui ne reposent pas sur une vérification manuelle et date de révision définie.
Prompt Security applique ces règles là où l'IA est utilisée. La Singularity Platform et Purple AI donnent à votre SOC la visibilité et la rapidité nécessaires pour agir sur les résultats obtenus. Une fois ces éléments en place, vos collaborateurs utilisent l'IA ouvertement, dans un cadre que vous pouvez défendre.
Questions fréquentes
Une politique d’utilisation acceptable de l’IA fixe les règles d’utilisation de l’IA au travail : quels outils sont approuvés, quelles données peuvent y être saisies, quand une personne doit vérifier ou écarter un résultat et qui en est responsable.
Elle couvre des aspects absents d’une politique générale d’utilisation acceptable, notamment les contenus générés, les actions des agents IA et l’IA intégrée aux logiciels déjà approuvés.
Confiez cette responsabilité à un comité de gouvernance pluridisciplinaire, généralement présidé par la sécurité ou le CISO. Associez-y les responsables juridiques, de la confidentialité, de l’informatique, des ressources humaines, des achats et des métiers pour que la politique reflète les réalités opérationnelles, réglementaires et celles des collaborateurs.
Désignez un responsable de la politique, chargé de sa révision et de ses mises à jour. Le comité doit approuver les outils, examiner les exceptions, définir les procédures d’escalade et aligner la politique sur la gouvernance des données et de l’informatique.
Pas partout, mais les obligations légales convergent dans les environnements réglementés. Le règlement européen sur l’IA impose une gouvernance documentée des systèmes concernés, et la note M-25-21 de l’Office of Management and Budget (OMB) des États-Unis demande aux agences fédérales de définir des conditions d’utilisation acceptable pour l’IA générative.
Pour les entreprises réglementées, une politique d’utilisation acceptable de l’IA documentée devient une nécessité concrète, car elle atteste la gouvernance, la supervision, les contrôles des données et les processus de révision lorsque les auditeurs ou les autorités de réglementation demandent comment l’utilisation de l’IA est encadrée.
Une politique classique encadre l’accès aux données et l’utilisation des systèmes. Une politique dédiée à l’IA couvre aussi les risques propres aux modèles : contenus générés, hallucinations, injection de prompt, fuite de données d’entraînement, autonomie des agents IA et réglementation propre à l’IA. Elle relie également les règles de classification des données aux catégories d’outils approuvées.
Les collaborateurs ont besoin de règles claires sur les données saisies dans les systèmes IA et sur la vérification humaine, notamment sur la responsabilité des décisions prises avec l’aide de l’IA.
Détectez le Shadow AI en surveillant le trafic réseau, en inspectant les flux de données sortants avec la prévention des pertes de données (DLP), en utilisant des courtiers de sécurité d’accès au cloud et en analysant les comportements sur les endpoints pour repérer l’utilisation d’outils IA. La détection doit aussi couvrir les extensions de navigateur, les autorisations OAuth accordées à des services non approuvés et les données du presse-papiers destinées aux endpoints IA.
La gestion commence par la normalisation de l’inventaire et l’évaluation des risques. Les équipes décident ensuite d’approuver, de remplacer, de restreindre ou de bloquer chaque outil selon les besoins métier et les risques pour les données.
Utilisez des contrôles DLP pour inspecter les prompts avant qu’ils n’atteignent les endpoints IA et classifier leur contenu selon vos niveaux de classification des données. Les contrôles en ligne peuvent intercepter les appels aux modèles publics, puis bloquer ou masquer les données sensibles selon le contexte.
Les contrôles DNS et de pare-feu peuvent restreindre l’accès aux domaines IA non approuvés. Les agents endpoint doivent surveiller l’activité du presse-papiers et les extensions de navigateur, notamment les captures automatisées d’écran. L’analyse comportementale peut quant à elle signaler des volumes inhabituels de données collées ou des accès à l’IA en dehors des heures de travail.
En savoir plus sur Données et IA


Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
