
Sécurité de ChatGPT : risques, confidentialité et protections pour l’entreprise
La sécurité de ChatGPT protège les données de l’entreprise lorsque les employés utilisent des assistants IA. Découvrez les risques, en quoi le traitement des données diffère selon l’offre, et les protections qui permettent une utilisation gouvernée.

Points clés
- La sécurité de ChatGPT consiste à protéger les données sensibles, les comptes utilisateurs, les invites, les résultats et les systèmes connectés contre les accès non autorisés, les usages abusifs et l’exposition accidentelle.
- Les principaux risques de sécurité de ChatGPT incluent les fuites de données, l’injection d’invite, la compromission de compte, la génération de code malveillant, les résultats inexacts, ainsi que le phishing ou l’ingénierie sociale assistés par l’IA.
- Le traitement des données par ChatGPT varie selon l’offre, les paramètres et les intégrations, les organisations doivent donc comprendre comment les invites sont stockées, conservées, consultées et potentiellement utilisées avant de partager des informations métier.
- Une utilisation non gérée de ChatGPT peut créer du shadow AI et des risques de conformité, réduisant la visibilité sur ce que les employés partagent et augmentant la possibilité d’exposition de propriété intellectuelle ou de données confidentielles.
Qu’est-ce que la sécurité de ChatGPT ?
À l’été 2025, le responsable qui dirige l’agence américaine chargée de défendre les réseaux fédéraux a collé des fichiers gouvernementaux sensibles dans une version publique de ChatGPT. Le directeur par intérim de la CISA a téléversé des documents contractuels marqués "For Official Use Only", et des capteurs de surveillance internes ont signalé l’activité en quelques jours. Un examen du Department of Homeland Security a suivi. Aucune violation. Aucun attaquant. Quelques invites, et des données sensibles avaient quitté des systèmes contrôlés.
C’est cette exposition que la sécurité de ChatGPT vise à éliminer. La sécurité de ChatGPT est l’ensemble des pratiques qui protègent les données et les comptes de votre environnement de travail lorsque les employés utilisent ChatGPT et des assistants IA similaires au travail.
Le risque est inhérent : selon le niveau de compte, les invites saisies par les employés peuvent être conservées ou utilisées pour entraîner de futurs modèles ; sans contrôles organisationnels, vos données quittent donc votre environnement dans le cadre du travail quotidien ordinaire. Mettez en place le bon niveau, la bonne politique et la bonne application, et le même outil que vos employés utilisent déjà devient un outil que votre équipe de sécurité peut voir et gouverner.
Comment la sécurité de ChatGPT s’intègre à la sécurité de l’entreprise
IA générative s’est diffusée dans l’ensemble des effectifs, et les équipes de sécurité doivent désormais encadrer cette utilisation par une gouvernance. Dans votre programme de sécurité, ce travail se situe sur deux surfaces : les invites que les employés envoient aux assistants IA, et les comptes et intégrations qui connectent ces assistants à vos systèmes.
Shadow AI aggrave le problème, car l’activité via des comptes personnels et des canaux non approuvés s’exécute sans aucune visibilité pour votre équipe de sécurité. L’objectif est une activation gouvernée : une voie approuvée vers ChatGPT qui maintient le travail hors des comptes personnels que vous ne pouvez pas voir.
Risques de sécurité de ChatGPT
Les organisations font face à des risques d’exposition des données, d’entraînement du modèle, d’injection d’invite, de compromission de compte, de shadow AI, d’hallucination et d’intégration lorsque les employés utilisent ChatGPT ou des assistants IA similaires :
- Données sensibles saisies dans les invites. Les employés collent du code source, des dossiers clients et des données financières dans ChatGPT. Aucune attaque n’est nécessaire pour que les données quittent votre environnement.
- Invites utilisées pour améliorer les modèles. Sur les comptes grand public, le fait que les invites servent à entraîner de futurs modèles dépend des paramètres de chaque utilisateur, sans application centralisée.
- Injection d’invite et jailbreaks. L’injection d’invite est un risque reconnu pour les grands modèles de langage (LLM). Une injection indirecte peut déclencher une exfiltration de données depuis la session.
- Compromission de compte et d’identifiants. Des identifiants ChatGPT volés exposent l’historique des conversations, et les intégrations avec le stockage cloud ou la messagerie peuvent créer une élévation de portée OAuth.
- Shadow AI issu d’une utilisation non approuvée. Les comptes personnels et les outils non approuvés suppriment la visibilité et contournent les contrôles associés aux déploiements d’entreprise approuvés.
- Résultats inexacts ou fabriqués. Le profil IA générative du NIST (NIST AI 600-1) caractérise l’hallucination comme un défi ouvert de gestion des risques. Des résultats fabriqués exploités sans examen introduisent des erreurs dans les décisions métier.
- Exposition liée aux plugins ou intégrations tiers. Le code tiers et les outils connectés peuvent introduire des risques de chaîne d’approvisionnement et d’exposition des données de session.
Ces risques ont une même origine, et c’est une origine que vous pouvez gouverner. Le niveau d’exposition que vous portez dépend de la manière dont ChatGPT traite vos données à chaque niveau, c’est là que le compte que vous utilisez commence à avoir de l’importance.
Comment ChatGPT traite vos données
Lorsqu’un employé soumet une invite, ChatGPT l’envoie à l’infrastructure d’OpenAI et stocke l’invite et la réponse dans le cadre de la conversation. Ce qui se passe ensuite dépend du niveau de compte.
Traitement des données | Grand public | Business | Enterprise |
Entraînement sur vos invites | Peut être utilisé pour améliorer les modèles, selon les paramètres utilisateur | Non utilisé pour entraîner les modèles | Non utilisé pour entraîner les modèles |
Modèle de contrôle | Dépend de l’action de chaque utilisateur | Imposé par l’administrateur | Imposé par l’administrateur |
Conservation des données | Conservation par défaut, contrôle limité | Géré par l’organisation | Politiques de conservation personnalisées |
Identité | Connexions individuelles | SSO | SSO SAML avec provisionnement SCIM |
Audit et conformité | Aucun | DPA, contrôles de base | API de conformité, journaux d’audit, clés de chiffrement gérées par le client, DPA |
Cette différence dans le traitement des données est ce qui transforme un usage non géré en risque métier, et elle détermine le coût que vous supportez lorsque les contrôles sont absents.
Le coût de l’utilisation non gérée de ChatGPT
L’utilisation non gérée de ChatGPT coûte à l’entreprise de trois façons : contrôle des données, position concurrentielle et conformité. Lorsque des employés collent du code propriétaire ou des informations client dans des invites de niveau grand public, ces données atteignent un service d’IA externe, et votre organisation peut en perdre le contrôle pratique.
La même exposition met les informations concurrentielles en danger, car les paramètres de niveau et de traitement des données déterminent si les secrets commerciaux et les algorithmes propriétaires saisis dans les invites restent au sein de votre organisation.
L’exposition constitue également un problème de conformité et de confiance. Les obligations existantes en matière de confidentialité et de protection des données s’appliquent toujours lorsque vous utilisez des outils d’IA, donc l’envoi de données réglementées telles que des informations personnellement identifiables (PII) ou des informations de santé protégées (PHI) à un outil d’IA grand public sans Data Processing Agreement (DPA) peut entraîner des violations au titre du GDPR, HIPAA, ou de règles similaires. La divulgation publique de l’un de ces éléments peut signaler aux clients et aux régulateurs que votre gouvernance des données présente des lacunes.
Défis liés à la sécurisation de l’utilisation de ChatGPT
Même avec une politique en place, l’utilisation de ChatGPT est difficile à gouverner en pratique. Quatre contraintes jouent contre vous :
Défi | Pourquoi il est difficile à contrôler |
Visibilité limitée sur le trafic IA | La surveillance réseau ne peut pas inspecter ce que les employés saisissent dans un outil d’IA basé sur navigateur, et la télémétrie des terminaux distingue rarement l’usage autorisé de l’usage non autorisé |
Évolutions rapides des fonctionnalités | OpenAI met fréquemment à jour les capacités et les politiques de données de ChatGPT, de sorte que la documentation de gouvernance peut devenir obsolète en quelques semaines |
La demande dépasse la politique | Les employés adoptent de nouveaux outils plus rapidement que les équipes sécurité et juridiques ne peuvent les évaluer |
Traitement des données contrôlé par le fournisseur | Vous ne définissez pas les délais de conservation, les politiques d’entraînement ni les contrôles d’accès d’OpenAI pour son infrastructure |
Ces contraintes expliquent pourquoi une politique seule est rarement suffisante, et pourquoi les protections ci-dessous associent des règles écrites à une application technique.
Protections d’entreprise pour ChatGPT
Vos équipes peuvent utiliser ChatGPT en toute sécurité au travail lorsque les bons contrôles sont en place. La plupart des expositions remontent à un seul comportement, des employés collant du code source, des identifiants ou des dossiers clients dans une invite, donc les protections ci-dessous associent des règles écrites à une application technique pour rendre ce comportement visible et évitable :
- Définissez une politique d’utilisation acceptable pour les outils d’IA. Définissez quels outils d’IA sont approuvés, quelles catégories de données sont interdites dans les invites, telles que les PII, PHI, le code source, les identifiants, les secrets commerciaux et les documents juridiques, ainsi que les conséquences en cas de non-conformité. NIST AI 600-1 propose des recommandations de gestion des risques pour structurer cette politique.
- Adoptez le niveau entreprise avec contrôles des données et authentification unique (SSO). Passez à ChatGPT Business ou Enterprise pour obtenir des contrôles organisationnels plus robustes, le SSO et un DPA. Si votre organisation exige une conservation personnalisée des données, des journaux d’audit, System for Cross-domain Identity Management (SCIM) ou des clés de chiffrement gérées par le client, Enterprise fournit l’ensemble le plus complet de ces capacités.
- Appliquez la prévention contre la perte de données et la classification des données. Classez vos données avant qu’elles n’atteignent un outil d’IA. Utilisez data loss prevention (DLP) pour inspecter le trafic sortant et bloquer l’accès aux points de terminaison d’IA non approuvés au niveau du proxy ou du pare-feu.
- Contrôlez l’accès et examinez l’utilisation de l’IA. Appliquez un accès basé sur les rôles limité à des cas d’usage définis. Journalisez l’identité, l’horodatage, le point de terminaison d’IA et le volume de données pour le trafic IA sortant. Sur ChatGPT Enterprise, activez l’API de conformité et les journaux d’audit. Une posture plus large de sécurité de l’IA relie la politique à l’application technique.
- Formez les employés à la rédaction sécurisée des prompts. Suivez le modèle de la CISA et exigez une formation des employés à l’IA pour l’utilisation des outils d’IA. Couvrez la politique d’utilisation acceptable, les catégories de données interdites, la manière de valider les résultats de l’IA et le signalement des incidents en cas d’exposition accidentelle de données. Exigez une recertification annuelle.
- Effectuez une diligence raisonnable sur le traitement des données par les fournisseurs. Confirmez que votre DPA couvre explicitement le contenu des prompts d’IA et le traitement traditionnel des données. Vérifiez les certifications et établissez des délais de notification contractuels en cas de violation de données.
Ces protections fonctionnent comme un système. La politique définit les limites. Le choix du niveau établit la base contractuelle et technique. La DLP et la visibilité appliquent techniquement la politique. La formation construit la couche humaine, et la diligence raisonnable comble l’écart côté fournisseur.
Améliorez la sécurité de ChatGPT avec SentinelOne
La politique et le choix du niveau définissent les règles. SentinelOne les applique au point d’interaction : le prompt lui-même. Prompt Security détecte et contrôle les données réglementées, le code source et les identifiants avant qu’ils n’entrent dans ChatGPT ou d’autres outils d’IA grand public. Il arrête l’exfiltration de données dans le navigateur.
Singularity™ Identity relie chaque session d’IA à une identité humaine ou non humaine, y compris les agents d’IA et les comptes de service, afin que votre équipe puisse retracer un événement d’exposition jusqu’à sa source.
Purple AI™ transforme l’investigation en langage clair. Les analystes posent une question, reconstruisent la chronologie et déterminent si une exposition était accidentelle ou malveillante. IDC signale une identification des menaces 63 % plus rapide et une baisse de 55 % du temps moyen de réponse.
Sur l’ensemble de la Singularity Platform, SentinelOne a enregistré 88 % d’alertes en moins avec une détection de 100 % dans les évaluations MITRE ATT&CK 2024, afin que les équipes SOC passent moins de temps sur le bruit et davantage sur l’activité IA et identité qui présente un risque réel. Pour une visibilité plus large de extended detection and response (XDR), ces événements sont corrélés avec les signaux des terminaux, des identités et du cloud en un seul endroit.
Demandez votre démo SentinelOne dès aujourd’hui pour commencer à encadrer la manière dont vos équipes utilisent l’IA.
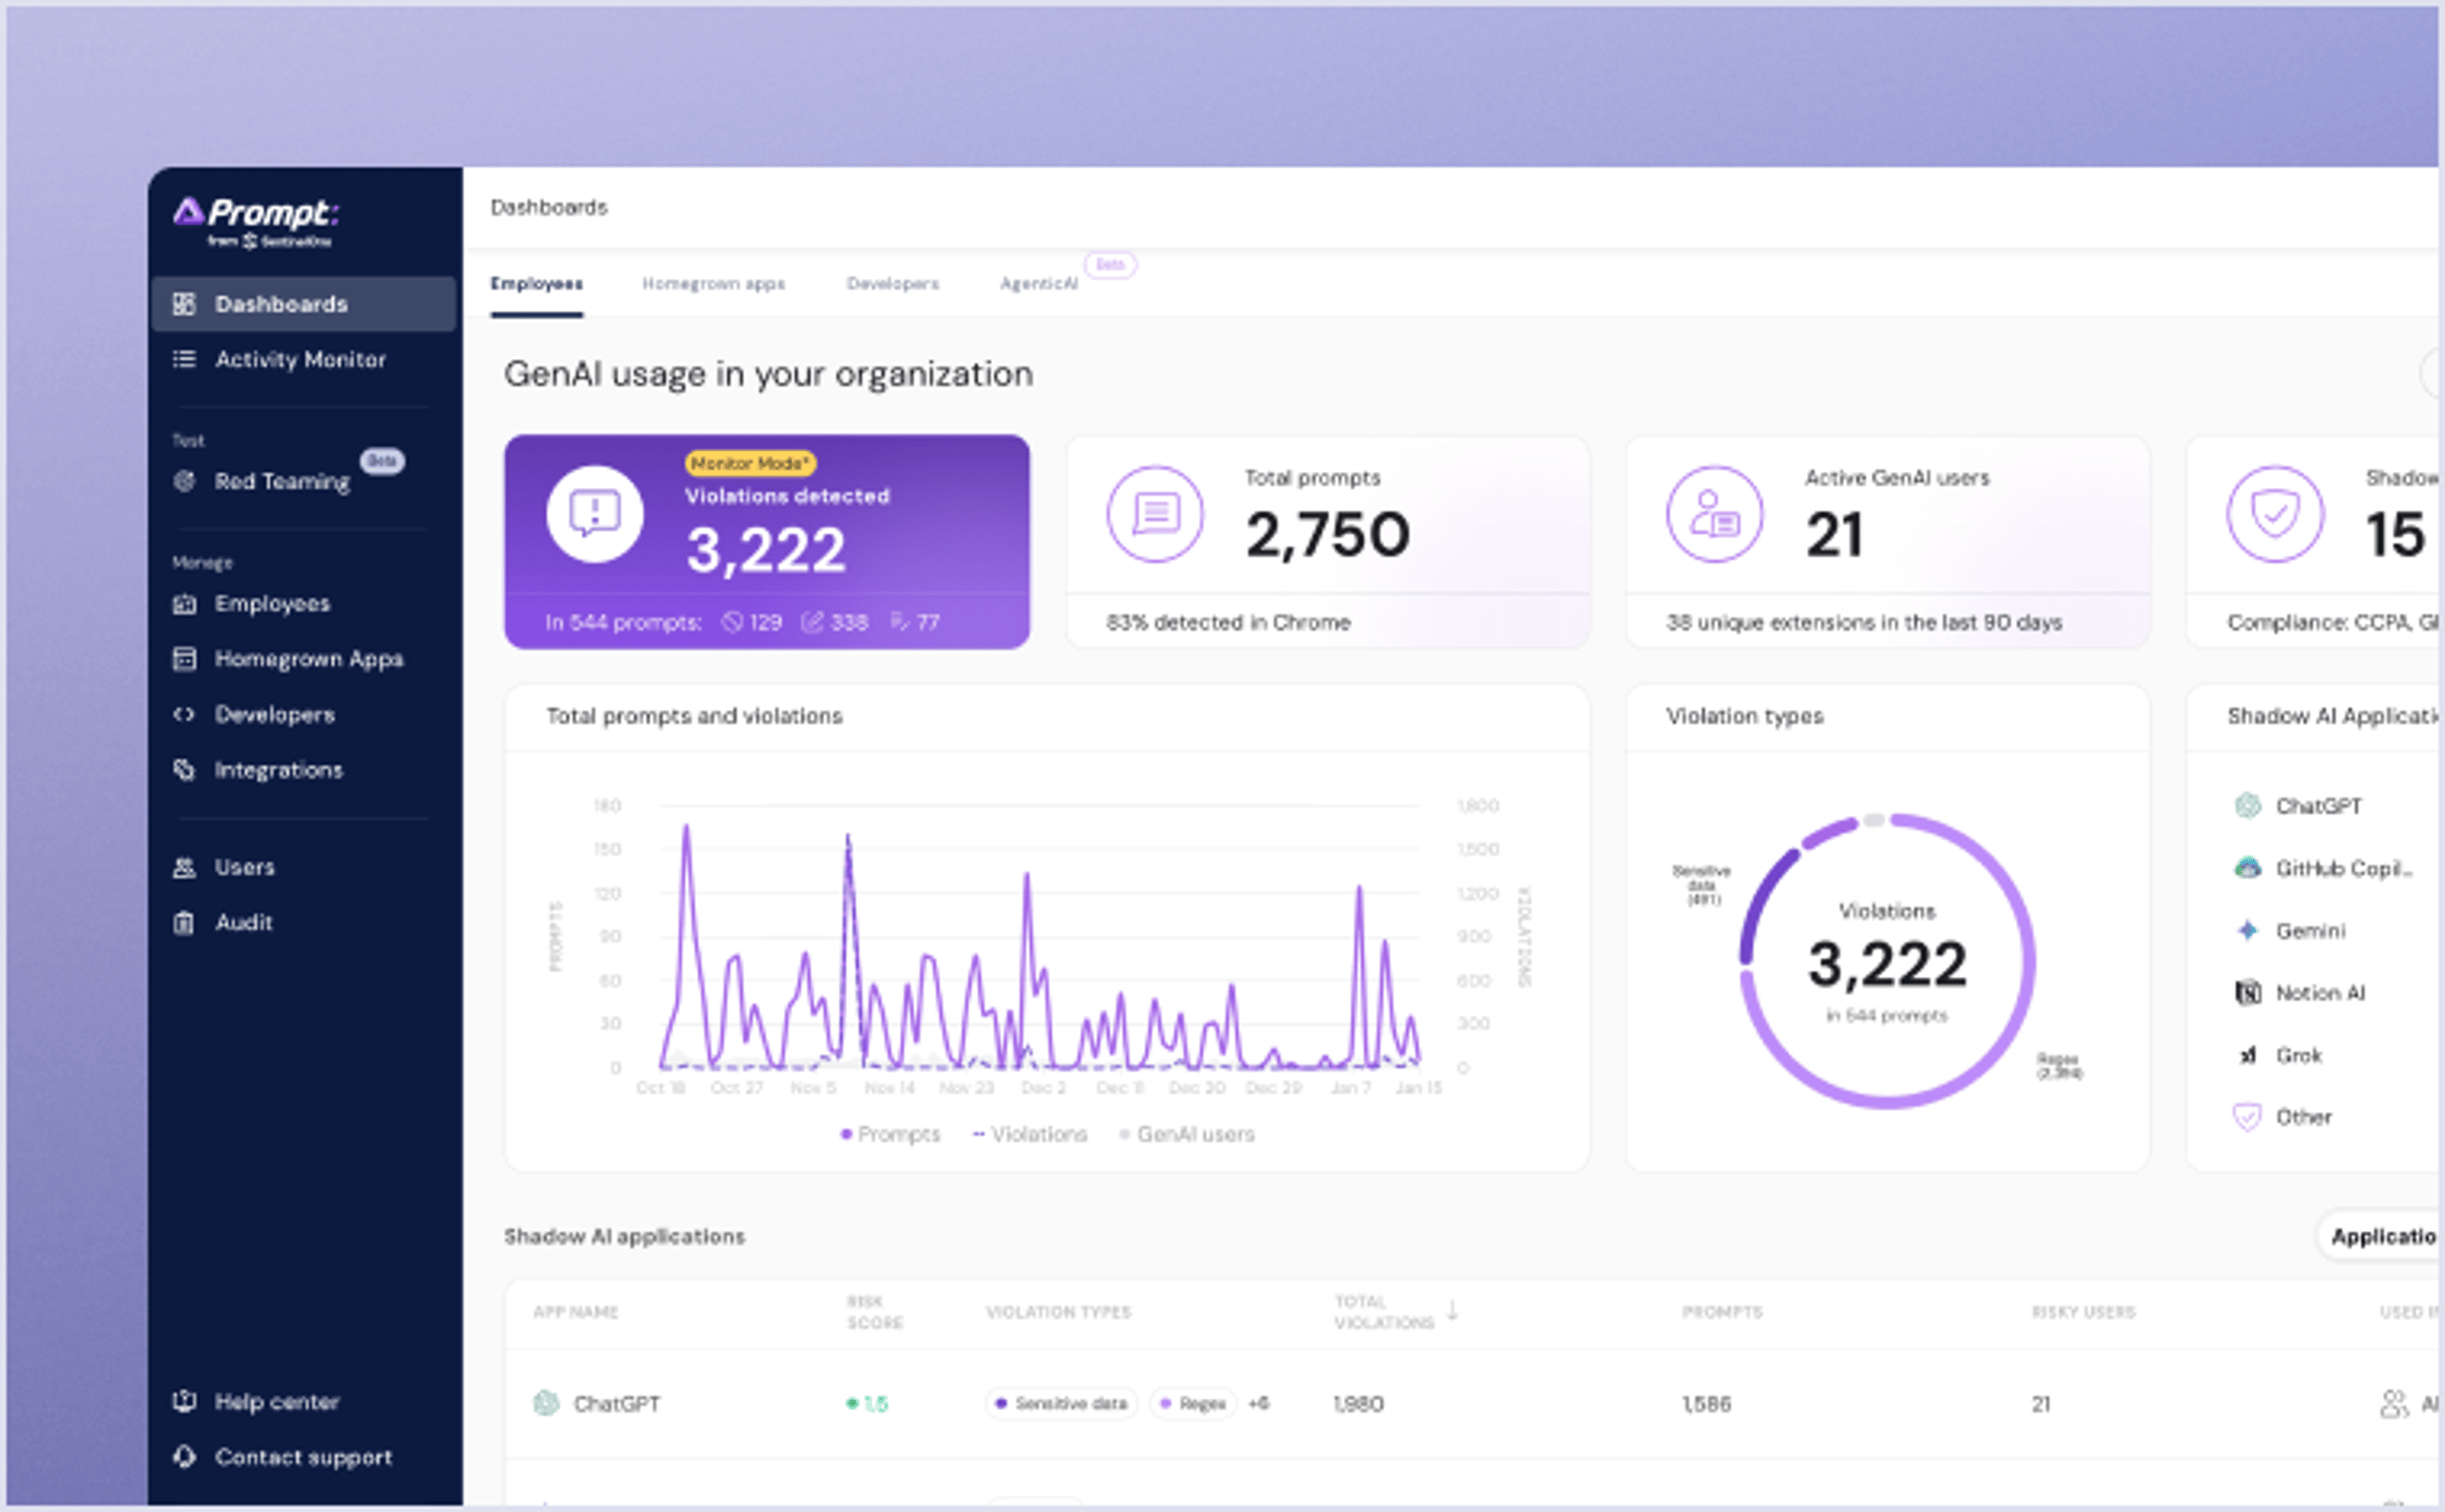
Bénéficiez d’une visibilité, d’une sécurité et d’une gouvernance complètes sur l’utilisation de l’IA dans votre organisation. Détectez l’IA fantôme, protégez vos données sensibles et activez l’IA en toute sécurité dans l’organisation.
Conclusion
La sécurité de ChatGPT protège vos données lorsque les employés utilisent des assistants d’IA. Le risque central est l’exposition des données via les prompts, amplifiée par le shadow AI qui supprime la visibilité. L’utilisation grand public repose davantage sur des paramètres individuels, tandis que les niveaux Business et Enterprise offrent des contrôles organisationnels plus robustes.
Une activation encadrée combine une politique d’utilisation acceptable, le bon niveau, la prévention contre la perte de données, la visibilité, la formation et la diligence raisonnable vis-à-vis des fournisseurs. Mettez ces éléments en place, et vos équipes conservent tous les avantages que ChatGPT leur apporte. Vos données sensibles restent là où elles doivent être.

Une cybersécurité alimentée par l'IA
Améliorez votre posture de sécurité grâce à la détection en temps réel, à une réponse à la vitesse de la machine et à une visibilité totale de l'ensemble de votre environnement numérique.
FAQ
La sécurité de ChatGPT correspond à la manière dont vous gouvernez le cheminement des données entre les employés et les assistants d’IA : quels comptes et niveaux traitent les prompts, quelles données y sont autorisées et qui peut voir l’activité. Aucun paramètre unique ne la garantit.
En pratique, il s’agit d’une responsabilité partagée entre les équipes de sécurité, juridiques et d’identité. Le travail commence par l’identification des comptes d’IA que vos collaborateurs utilisent déjà, puis par l’application d’une politique et d’une surveillance à ceux-ci.
ChatGPT Enterprise fournit des contrôles des données appliqués par l’administrateur, des politiques de conservation personnalisées, le SSO Security Assertion Markup Language (SAML) avec provisionnement SCIM, des clés de chiffrement gérées par le client, ainsi qu’une API de conformité avec journalisation d’audit. Il prend également en charge un DPA conforme au RGPD.
L’utilisation grand public dépend beaucoup plus des paramètres individuels, tandis qu’Enterprise vous offre des fonctionnalités de gouvernance centralisée que vos équipes de sécurité, juridiques et d’identité peuvent appliquer dans l’ensemble de l’environnement.
Cela dépend du niveau et des paramètres. Sur les comptes grand public, les prompts peuvent être utilisés pour améliorer les futurs modèles selon les paramètres de chaque utilisateur. Les déploiements Business et Enterprise donnent à l’organisation un contrôle direct sur la conservation du contenu des prompts ou son utilisation pour l’entraînement.
Si vos employés traitent des données sensibles, considérez le choix du niveau lui-même comme un contrôle de sécurité et confirmez le comportement d’entraînement dans votre contrat.
Cela peut l’être, avec les bons contrôles. Adoptez un niveau Business ou Enterprise pour bénéficier de protections contractuelles des données. Associez-le à une politique d’utilisation acceptable, à la prévention contre la perte de données, à la formation des employés et à une visibilité sur l’utilisation.
Les LLMs publics ne sont pas l’endroit approprié pour les informations sensibles. Assurez-vous que les employés utilisent le canal approuvé et gouverné afin que le travail reste hors des comptes personnels et des outils non approuvés qui contournent vos contrôles.
Le shadow AI désigne l’utilisation par les employés d’outils d’IA via des comptes personnels ou des applications non approuvées, en dehors de l’environnement fourni et surveillé par l’organisation.
Le shadow AI supprime la visibilité pour les équipes de sécurité, contourne les contrôles des données et crée une exposition à la conformité que la télémétrie standard des terminaux peut ne pas détecter. En pratique, cela transforme l’adoption de l’IA en un chemin de données non géré, c’est pourquoi les interdictions générales échouent souvent.
Le RGPD s’applique si les invites contiennent des données personnelles de l’UE, ce qui nécessite un DPA et une base légale de traitement. HIPAA s’applique si les invites contiennent des informations de santé protégées. La norme de sécurité des données de l’industrie des cartes de paiement (PCI-DSS) s’applique si des données de carte de paiement sont impliquées. Les lois existantes sur la confidentialité et la protection des consommateurs s’appliquent toujours à l’utilisation de l’IA.
Des règles propres à certains secteurs, notamment la loi Sarbanes-Oxley (SOX), la loi Gramm-Leach-Bliley (GLBA) et les lois étatiques sur la confidentialité, peuvent également s’appliquer selon le type de données, la fonction métier et la juridiction impliqués dans le flux de travail des invites.
En savoir plus sur Données et IA


Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
