
Analyste AI SOC : capacités, cas d’usage et limites
Un analyste AI SOC accélère le tri des alertes et recoupe les preuves pour vos synthèses d’investigation. Découvrez comment SentinelOne associe Purple AI à une réponse encadrée.

À retenir
- Triage et investigation plus rapides : Un analyste AI SOC automatise le tri et l’enrichissement des alertes, ainsi que la corrélation des données de télémétrie. Il réduit le bruit et le temps nécessaire pour investiguer chaque alerte.
- Des cas d’usage précis : Il est particulièrement efficace pour prioriser les alertes, synthétiser les investigations, mener la chasse aux menaces et guider la réponse. Les analystes humains peuvent ainsi se concentrer sur les menaces complexes.
- Des limites à connaître : Ses conclusions peuvent être inexactes ou incomplètes. Il dépend de la qualité des données et du contexte, et les décisions à fort impact exigent une supervision humaine. Il complète le travail des analystes sans les remplacer.
- Une adoption réfléchie : Les équipes doivent vérifier les résultats, définir des garde-fous et des procédures d’escalade clairs, puis l’intégrer à leurs workflows SecOps existants. L’objectif est d’éviter les erreurs de déploiement courantes.
Qu’est-ce qu’un analyste AI SOC ?
Un analyste AI SOC, parfois appelé analyste de sécurité IA ou analyste de sécurité virtuel, est un logiciel qui reproduit les workflows d’investigation des analystes humains d’un centre des opérations de sécurité (SOC) grâce à l’apprentissage automatique et aux grands modèles de langage (LLM). Il établit le contexte en recoupant les éléments de preuve issus de différents systèmes et prend les décisions qu’un analyste expérimenté prendrait. Selon les recommandations des autorités publiques, les agents IA sont des logiciels qui traitent des données, prennent des décisions et déclenchent des actions de manière autonome. Un analyste AI SOC accomplit ce travail dans le respect de garde-fous définis.
Cette catégorie passe de l’expérimentation au déploiement structuré : la recherche sur les opérations de sécurité définit désormais cinq niveaux progressifs d’autonomie du SOC, du niveau 0 (travail entièrement manuel) au niveau 4 (indépendance totale), en passant par l’automatisation supervisée. Ce guide présente les capacités attendues, le fonctionnement de la technologie, ses limites et la manière de la déployer en préservant la confiance des analystes et la supervision humaine.
La place de l’analyste AI SOC dans la cybersécurité
Vous placez l’analyste AI SOC dans votre centre des opérations de sécurité au niveau des investigations, entre vos sources de télémétrie et les personnes qui prennent les décisions. L’orchestration, l’automatisation et la réponse de sécurité (SOAR) automatisent l’exécution des réponses au moyen de playbooks déterministes. Un analyste AI SOC automatise les investigations et analyse des alertes qu’il n’a jamais rencontrées.
Vous pouvez confier à l’IA les investigations de niveau 1 et une grande partie de celles de niveau 2, tandis que les analystes humains conservent les décisions de niveau 3. Des recherches empiriques sur les SOC ont montré que les analystes adoptent les LLMs pour interpréter les données tout en conservant le pouvoir de décision. Lorsque vous coordonnez plusieurs agents IA au sein d’un même modèle opérationnel, cette approche plus large constitue le SOC agentique.
Capacités clés d’un analyste AI SOC
Un analyste AI SOC mature doit accomplir six types de tâches. Cet analyste de sécurité virtuel ne gagne votre confiance que si chaque capacité produit des preuves que vous pouvez examiner.
Triage et investigation
Le tri des alertes par l’IA examine chaque nouvelle alerte pour écarter plus vite les faux positifs et rendre un verdict sur les cas les plus risqués, accompagné des prochaines étapes recommandées. La corrélation entre sources relie les événements issus de la sécurité des endpoints, des réseaux, du cloud, des identités et des e-mails. L’investigation en langage naturel transforme les questions courantes en requêtes structurées. Les analystes n’ont plus à rédiger manuellement la syntaxe des requêtes.
Contexte et amélioration
Le même système rassemble preuves, raisonnement et verdicts dans des synthèses d’investigation prêtes à éclairer les décisions, avec un journal d’audit transparent. Il associe les comportements observés aux techniques MITRE ATT&CK et signale celles qui ne sont pas couvertes. Il apprend aussi des retours des analystes : si votre équipe classe régulièrement comme bénignes les alertes issues d’analyses internes de vulnérabilités, le modèle apprend à supprimer ce type d’alerte.
Comment fonctionne un analyste AI SOC
Recherchez une architecture d’agent de type ReAct, qui combine un raisonnement par étapes et des appels à des outils choisis au cours de l’investigation. Des recherches présentées lors du NDSS Workshop sur les centres des opérations de sécurité (2026) décrivent ce fonctionnement : l’agent planifie les étapes de l’investigation, récupère les journaux, enrichit les données au moyen de requêtes dans un système de gestion des informations et des événements de sécurité (SIEM) et de recherches de renseignement en sources ouvertes (OSINT), puis consigne ses conclusions dans des rapports structurés soumis à un examen humain.
Les systèmes bien conçus donnent la priorité aux preuves : la plateforme établit d’abord les faits en corrélant les événements et en évaluant leur gravité selon MITRE ATT&CK. Ce n’est qu’ensuite que le modèle de langage les explique.
L’agent soumet sa réponse recommandée à approbation : votre analyste examine le verdict et les preuves associées, puis l’approuve ou le rejette. Chaque décision reste vérifiable.
Cas d’usage d’un analyste AI SOC
Un analyste AI SOC fait d’abord ses preuves sur les tâches courantes : des investigations nombreuses, dont les preuves sont clairement identifiables. Le traitement des alertes arrive en tête.
Triage des alertes et réduction des faux positifs
Phishing : son tri montre pourquoi les faux positifs restent un obstacle récurrent. Presque tous les e-mails signalés sont inoffensifs, mais chaque investigation manuelle prend du temps. Le tri des alertes par l’IA effectue ces vérifications en parallèle : certains agents recherchent des signes de fraude dans le corps de l’e-mail, tandis que d’autres analysent les pièces jointes et les URL. Les verdicts arrivent en quelques minutes et les cas à faible risque sont clos sans passer par votre file d’attente.
Synthèses d’investigation
Lorsque l'IA confirme une menace réelle, elle produit un rapport prêt à éclairer la décision. Il présente l'alerte déclenchée, les preuves recueillies, les événements corrélés, les techniques ATT&CK correspondantes et la réponse recommandée. Votre analyste part d'une synthèse des faits, plutôt que de requêtes brutes réparties entre plusieurs consoles.
Assistance à la chasse aux menaces
Assistée par l'IA, la chasse aux menaces s'appuie sur la base de connaissances MITRE ATT&CK comme langage commun. L'IA formule des hypothèses à partir des correspondances entre techniques, puis les transforme en requêtes de chasse prêtes à être exécutées dans votre SIEM et vos outils de détection et de réponse sur les endpoints (EDR), tout en signalant les lacunes de couverture. Après avoir repéré une correspondance potentielle avec une technique, l'agent lance un workflow de validation. Il recherche des événements associés ou exécute une simulation en environnement isolé, puis transmet à votre spécialiste une découverte validée et son contexte complet. L'humain reste responsable des conclusions. La chasse aux menaces assistée par l'IA élimine le travail fastidieux de création des requêtes.
Rapports et documentation
L'IA rédige des synthèses d'incidents et des rapports destinés aux parties prenantes ou consacrés aux indicateurs au fil de l'investigation. La documentation n'attend plus la fin du service. Elle peut aussi préparer la structure d'une automatisation en transformant la description d'un runbook en langage courant en logique d'orchestration structurée. Les humains décident quand lancer l'automatisation, selon leur tolérance au risque et la sensibilité des actions.
Principaux avantages d'un analyste AI SOC
L'investigation à la vitesse machine apporte deux bénéfices lorsqu'elle couvre chaque alerte en attente. Tous deux reposent sur le même principe : des preuves que vos analystes peuvent réellement examiner.
Deux bénéfices apparaissent d'abord dans les SOC débordés. Chaque alerte fait l'objet d'une investigation, même celle de 2 h du matin qui, autrement, resterait sans examen dans une file saturée. Chacune reçoit un verdict fondé sur des preuves. Les investigations s'accélèrent aussi, car les requêtes d'enrichissement et de corrélation, y compris les recherches connexes, s'exécutent en parallèle.
Le même modèle d'augmentation des analystes SOC réduit le poids des faux positifs et libère du temps pour la chasse aux menaces et les incidents complexes. La documentation est produite automatiquement. Les analystes débutants progressent plus vite, car chaque verdict s'accompagne d'un raisonnement visible qu'ils peuvent étudier.
Le volume d'alertes rend ces bénéfices urgents. Un webinaire SANS de mars 2026 citant les données de l'enquête SANS 2025 sur les SOC décrit des entreprises confrontées à « plus de 3 000 alertes de sécurité par jour ». Les équipes SOC ne parviennent pas à suivre et des alertes restent sans investigation. Un analyste AI SOC absorbe ce volume en examinant chaque alerte à la vitesse machine.
Limites des analystes AI SOC
Ces bénéfices ne se concrétisent que si vous anticipez les défaillances propres aux modèles de langage : contexte inventé, biais d'automatisation et surface d'attaque élargie.
Risques liés au modèle et à son comportement
Trois risques proviennent du modèle lui-même. Chacun érode la confiance des analystes s'il n'est pas maîtrisé. Évaluez-les avant d'élargir le périmètre du système :
- Hallucinations : NIST AI 600-1 classe la confabulation, c'est-à-dire des contenus faux présentés avec assurance, parmi les principaux risques de l'IA générative. Un contexte de menace inventé peut conduire les analystes à des conclusions erronées. La vérification humaine des synthèses produites par l'IA est donc indispensable.
- Biais d'automatisation : NIST AI 600-1 définit la configuration humain-IA comme une catégorie de risques liée à une confiance excessive dans les résultats de l'IA. Dans un SOC, des analystes peuvent accepter des verdicts sans les vérifier ou ignorer une activité suspecte parce que le système n'a rien signalé.
- Contexte métier incomplet : Avec des inventaires d'actifs incomplets ou des catégories d'alertes désordonnées, les systèmes agentiques prennent avec assurance de mauvaises décisions.
Vous réduisez ces trois risques de la même façon : imposez l'examen des preuves avant toute décision de réponse lourde de conséquences. Traitez tout résultat de l'IA non vérifié comme un brouillon, jamais comme un verdict.
Risques de sécurité et risques opérationnels
AI SOC présente une nouvelle surface d'attaque : l'injection de prompt directe et indirecte, ainsi que l'empoisonnement des données lors de l'entraînement. Ces limites expliquent pourquoi l'autonomie du SOC doit se construire par étapes. Le modèle de maturité va du niveau 0 au niveau 4. Chaque niveau renforce la gouvernance avant d'accroître l'autonomie. Les équipes qui sautent des étapes reproduisent les mêmes erreurs de déploiement.
Erreurs courantes lors du déploiement d'un analyste AI SOC
L'enquête SANS 2025 sur les SOC révèle que 40 % des SOC utilisent des outils d'IA et de machine learning sans leur attribuer de rôle défini dans leurs opérations. L'IA est présente, mais personne n'a décidé où elle intervient ni comment valider ses résultats.
Erreurs liées au modèle opérationnel
Les défaillances du modèle opérationnel font de l'IA un outil SOC bruyant de plus, plutôt qu'une couche d'investigation fiable pour vos analystes. Un déploiement sur des données de télémétrie incohérentes ou un inventaire d'actifs non cartographié aggrave le problème. Le modèle hérite de la qualité de vos données et agit à la vitesse machine. Normalisez donc les données d'abord.
Erreurs de validation
Un déploiement échoue aussi sans boucle de rétroaction : si les analystes doivent sans cesse reclasser la gravité des alertes ou rétablir le contexte manquant, le système n'apprend pas de votre environnement. Traiter l'IA comme un substitut supprime la validation humaine qui détecte les menaces inconnues du modèle. Négliger les tests adversariaux crée un autre angle mort : NIST AI 600-1 préconise des tests adversariaux réguliers des systèmes d'IA générative. Soumettez donc votre déploiement AI SOC à des exercices de red team, comme tout autre système en production.
Adoptez un modèle opérationnel encadré : définissez où l'IA agit, où les humains valident et comment le système progresse grâce aux retours des analystes.
Bonnes pratiques pour les analystes AI SOC
Les programmes efficaces renforcent le travail des analystes SOC grâce à une répartition claire des tâches. L'IA prend en charge le volume. Votre équipe garde la maîtrise des décisions :
L'analyste AI SOC prend en charge | Les analystes humains prennent en charge |
Le triage complet de niveau 1, avec enrichissement et corrélation | Les décisions de réponse et toute action touchant la production ou les personnes |
L'exécution des requêtes et la collecte de preuves dans les données de télémétrie | La validation des conclusions de la chasse aux menaces et les investigations complexes exigeant un jugement humain |
La rédaction de synthèses, de communications et de rapports | L'audit des décisions de l'IA pour vérifier leur exactitude et leur conformité |
La suppression des faux positifs récurrents | Les retours qui affinent la précision du triage au fil du temps |
Au-delà de cette répartition, commencez par des workflows fiables et bien maîtrisés, puis élargissez le périmètre à partir de résultats de référence mesurés. Prévoyez un mécanisme de reprise en main pour interrompre tout workflow automatisé en cas d'incertitude et appliquez un framework reconnu de gouvernance des risques liés à l'IA, tel que le NIST AI Risk Management Framework (AI RMF). Encadrez les agents IA comme des analystes débutants : formez-les, affinez leur travail, puis vérifiez que leur précision progresse.
Améliorez les investigations SOC avec SentinelOne
SentinelOne construit la couche d'investigation autour de preuves que vos analystes peuvent examiner. Purple AI™ est l'analyste de sécurité IA de SentinelOne, conçu sur la Singularity™ Platform. Il traduit en quelques secondes les questions en langage naturel en PowerQueries, analyse les données de sources natives et tierces normalisées selon l'Open Cybersecurity Schema Framework (OCSF), et fournit à votre équipe des points de départ pour la chasse aux menaces en un clic ainsi que des carnets d'investigation partageables. Behavioral AI apporte une analyse au niveau des endpoints : les investigations reposent ainsi sur des preuves plus solides avant que le modèle de langage ne les explique. Auto-Triage hiérarchise les investigations liées aux alertes pour vos analystes dans le même workflow Purple AI.
Purple AI Agentic Investigation étend cette capacité aux investigations complètes. Il collecte de manière autonome des preuves sur l'ensemble des systèmes, corrèle les données de télémétrie des endpoints, du cloud et de sources tierces, reconstitue la chronologie de l'attaque et rend un verdict explicable : vrai positif, faux positif ou non concluant. Vos analystes gardent une visibilité et un contrôle complets tout au long du processus. Selon une étude IDC fondée sur les résultats mesurés chez les clients, Purple AI a permis une identification des menaces 63 % plus rapide et une résolution 55 % plus rapide.
Singularity Hyperautomation est le moteur de workflows de réponse de SentinelOne. Il exécute des actions encadrées sur les endpoints, les identités, les workloads cloud et les outils intégrés. Associé à Singularity AI SIEM, il relie le contexte de l'investigation aux politiques de réponse préapprouvées. Votre équipe passe ainsi du verdict à l'action sans perdre la traçabilité nécessaire aux audits.
Cette architecture associant investigation et réponse a été reconnue par un organisme externe : Latio a désigné SentinelOne comme Leader des plateformes SOC dans son rapport 2026 sur le marché des opérations de sécurité.
Si vous gérez un SOC submergé d'alertes non examinées, demandez une démo SentinelOne pour découvrir comment Purple AI trie les alertes et mène des investigations à partir de vos propres données de télémétrie. Associez l'investigation agentique à une réponse encadrée : vos analystes pourront se fier au verdict avant d'agir.
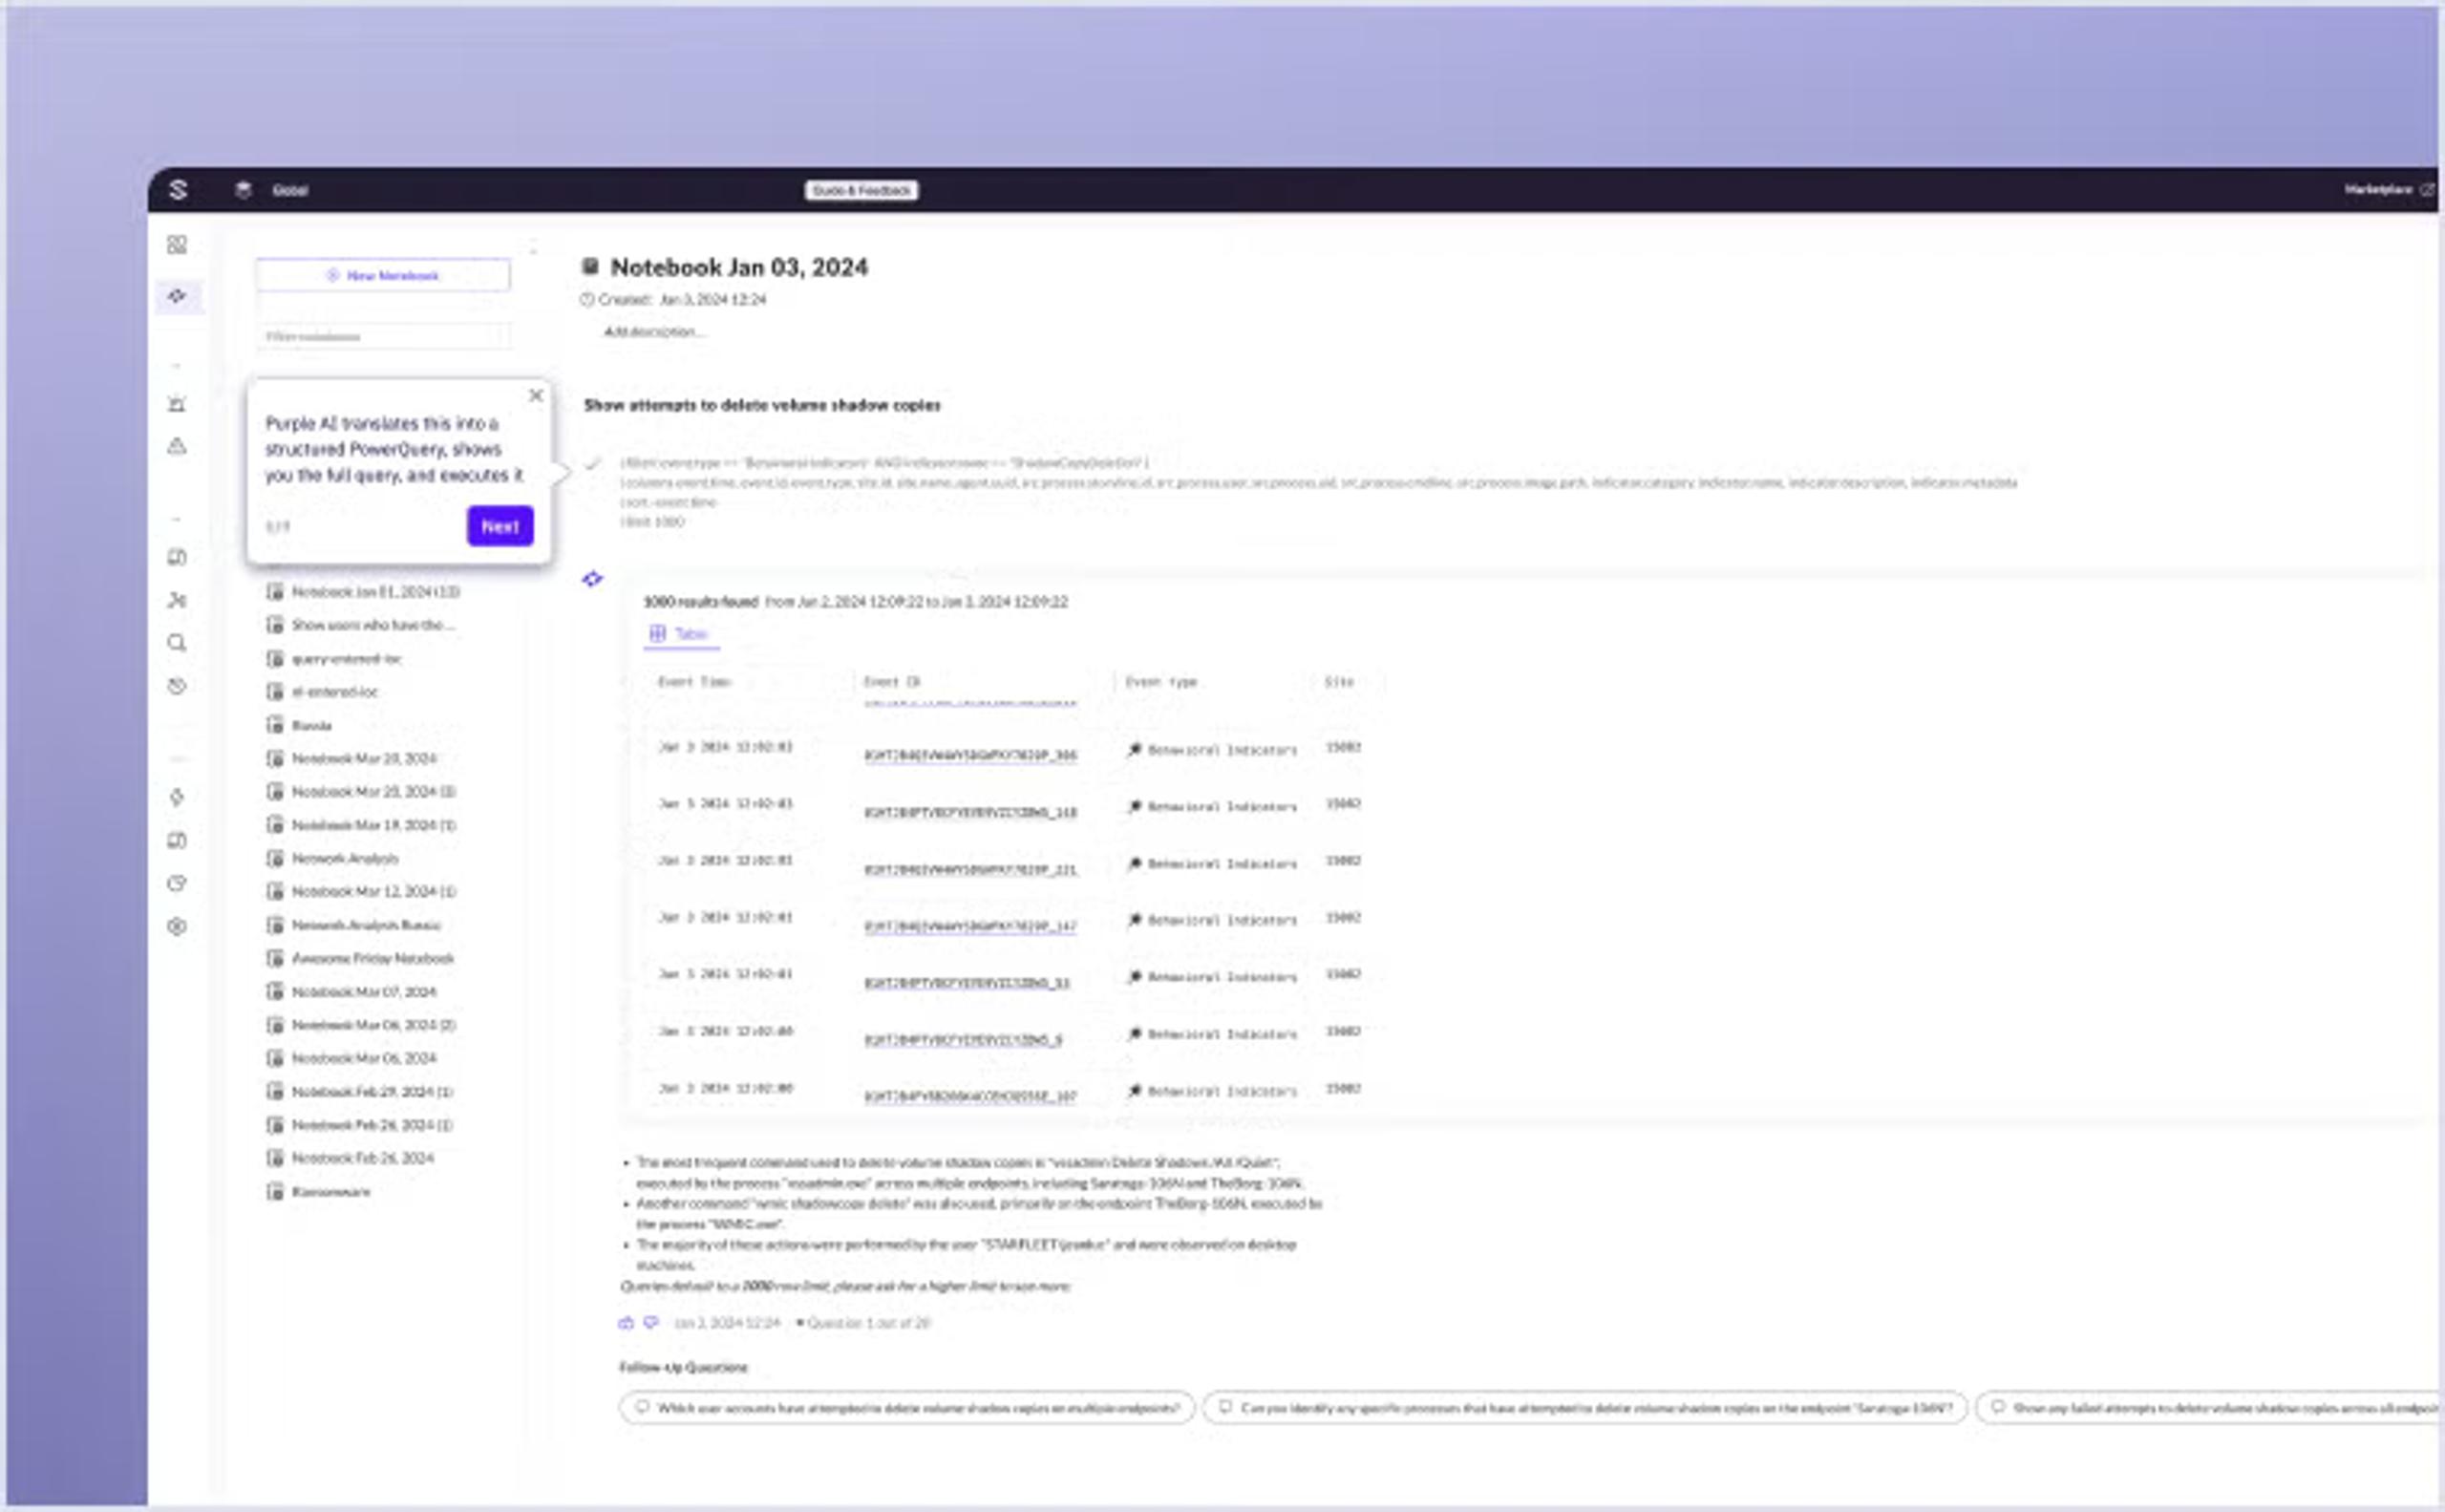
Votre analyste de sécurité IA. Détectez plus tôt, répondez plus rapidement et gardez une longueur d'avance sur les attaques.
Conclusion
Un analyste AI SOC automatise les investigations et apporte un soutien à la réponse. Il trie chaque alerte et rend des verdicts étayés par des preuves, tandis que vos analystes gardent la maîtrise des décisions importantes. La réussite repose sur des données fiables, des workflows définis, des boucles de rétroaction et des tests adversariaux. Purple AI de SentinelOne produit le verdict grâce à l'investigation agentique. Déployé à ses côtés, Singularity Hyperautomation exécute la réponse encadrée.
Les analystes AI SOC doivent accélérer vos investigations sans diluer la responsabilité humaine avant toute réponse. Vos analystes bénéficient d'investigations à la vitesse machine et gardent le dernier mot.
FAQ sur les analystes AI SOC
Un analyste AI SOC est un logiciel qui reproduit les workflows d'investigation des analystes de sécurité humains au moyen du machine learning et de techniques fondées sur les modèles de langage, comme le traitement du langage naturel et les grands modèles de langage. Il trie les alertes et corrèle les preuves pour rendre des verdicts assortis de recommandations sur les prochaines étapes.
Il lance et mène des investigations de manière autonome dans des limites définies. Vos analystes continuent d'examiner les preuves et gardent la maîtrise des décisions de réponse à fort impact.
Un analyste AI SOC et SOAR se répartissent les tâches entre investigation et réponse. SOAR exécute des playbooks de réponse prédéfinis, rédigés et maintenus par un ingénieur. Il excelle donc dans l'exécution rapide de scénarios d'action connus.
Un AI SOC analyste intervient en amont et mène les investigations ouvertes que les playbooks ne peuvent pas prévoir. Un schéma courant les enchaîne : l’IA enquête et rend un verdict, votre analyste approuve la réponse, puis SOAR ou un moteur de workflow l’exécute.
Non, un analyste AI SOC ne peut pas remplacer les analystes humains. Le considérer comme un substitut est l’un des moyens les plus rapides de faire échouer un déploiement. L’IA prend en charge les tâches à grand volume : triage, enrichissement et investigation initiale.
Les humains conservent les décisions à fort enjeu, les actions touchant à la production ou aux personnes, la validation de la chasse aux menaces et les investigations complexes qui exigent une connaissance du contexte métier. Supprimer la vérification humaine favorise les biais d’automatisation et ne laisse personne pour repérer les menaces que le modèle n’anticipe pas.
Un analyste AI SOC a besoin d’une télémétrie normalisée et cohérente sur l’ensemble de votre environnement de sécurité : SIEM, EDR, identités, sécurité du cloud, SaaS, messagerie et réseau, ainsi que d’un inventaire complet des actifs et d’une taxonomie cohérente des alertes.
Si la télémétrie est incohérente ou le contexte incomplet, l’IA produit rapidement des verdicts peu fiables, mais avec assurance. Cartographiez aussi les actifs critiques pour que la logique d’escalade reflète les risques opérationnels. Investissez dans la normalisation et la qualité des données avant le déploiement.
Mesurez l’efficacité d’un analyste AI SOC en suivant le taux de reprise par les analystes, la précision des escalades, le temps d’investigation et la traçabilité pendant le pilote et le déploiement en production. Le taux de reprise indique à quelle fréquence votre équipe modifie les entités, rétablit le contexte ou requalifie la gravité des verdicts de l’IA.
La précision des escalades indique si les alertes remontées correspondent à de véritables menaces. Le temps d’investigation compare le traitement complet des alertes avant et après le déploiement. La traçabilité confirme que chaque action automatisée peut être retracée. Une hausse des reprises ou une baisse de la précision des escalades signifie que le système n’apprend pas de votre environnement.
En savoir plus sur Données et IA


Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
