
Que sont les escroqueries par phishing ?
Les escroqueries par phishing trompent les utilisateurs pour obtenir des informations sensibles. Apprenez à reconnaître et à éviter ces cybermenaces courantes.
Le phishing continue de toucher les organisations, et beaucoup ignorent comment il fonctionne. Savoir l'éviter est aussi essentiel que de connaître les dernières escroqueries. Face à des communications toujours plus élaborées, les utilisateurs doivent apprendre à les reconnaître.
Ce guide explique comment fonctionnent les attaques par phishing. Vous apprendrez à signaler un e-mail de phishing, à détecter ces escroqueries et à les contrer. Commençons.
Qu'est-ce que le phishing ?
Le phishing consiste à créer un e-mail d'apparence légitime pour convaincre le destinataire qu'il provient d'une source officielle ou vérifiée. Ce type de message pousse la victime à agir dans l'urgence ou à effectuer une action autorisée. Imaginez, par exemple, que vous soyez un pirate informatique et que vous vous fassiez passer pour le CEO d'une entreprise.
Vous demandez à un employé de vous transmettre ses coordonnées bancaires, en lui promettant une récompense pour son travail. Vous pourriez même le désigner « employé du mois ». Nouvellement arrivé, l'employé ne sait pas que vous êtes un escroc. Il vous croit et vous envoie ses coordonnées en réponse à votre e-mail. Vous, le pirate, prenez alors le contrôle de son compte en associant ces données à d'autres informations sensibles recueillies en amont, avant de le cibler.
C'est un exemple de spear phishing, mais les e-mails de phishing sont généralement envoyés en masse. Vous pourriez écrire à plusieurs employés et leur demander des informations confidentielles dans le cadre d'une enquête ou d'une campagne à venir.
Pourquoi les attaques par phishing sont-elles si efficaces ?
Les attaques par phishing sont efficaces parce qu'elles sont personnalisées, intrigantes et convaincantes. Elles ne se limitent pas aux e-mails : les attaquants renouvellent leurs méthodes. Le phishing repose sur un appât ou un hameçon. Vous, la victime ciblée, êtes attiré dans le piège et amené à révéler des informations sensibles, qui seront ensuite utilisées contre vous.
Que signifie le phishing ? Un faux site web en est un autre exemple. L'attaquant pourrait reproduire la plateforme de votre organisation en utilisant l'IA pour coder un faux site. Il peut copier chaque détail, jusqu'aux logos, et ne changer que le nom de domaine. Par exemple, si le site de votre entreprise est aramca.com, celui de l'attaquant pourrait être aramca.co
Ainsi, le trafic destiné au site officiel serait redirigé vers le faux site. Si quelqu'un clique sur un lien ou transmet des informations au moyen d'un formulaire sur ce site, l'attaquant y aura directement accès.
Comment fonctionnent les escroqueries par phishing ?
Les escroqueries par phishing vous font croire qu'il y a un problème et vous incitent à agir pour le résoudre. Parfois, elles proposent une offre trop belle pour être vraie, mais difficile à ignorer. Il n'existe pas de formule unique, ce qui rend ces escroqueries inquiétantes. Elles peuvent être très imprévisibles.
Les escroqueries par phishing prennent souvent la forme d'alertes concernant des tentatives de connexion suspectes. Elles peuvent vous demander de communiquer des informations personnelles ou d'effectuer un paiement en ligne. Elles peuvent aussi proposer des bons de réduction gratuits ou envoyer de fausses confirmations de commande. La plupart sont génériques, mais relèvent de l'ingénierie sociale.
Types courants d'attaques par phishingderniers rapports de l'Anti-Phishing Working Group (APWG) a montré que les campagnes de phishing ciblant les marques sont en augmentation constante. Le rapport note que les escroqueries par hameçonnage sont de plus en plus hébergées sur des sites web HTTPS, près de la moitié de tous les sites de phishing utilisant désormais le protocole sécurisé. Ces sites ne déclenchent pas d'avertissements de la part de mécanismes tels que l'onglet non sécurisé de Chrome, et leur contenu est invisible pour les solutions antivirus traditionnelles, qui ne peuvent pas lire le trafic crypté.
L'un des rapports les plus récents de l'Anti-Phishing Working Group (APWG) montre que les campagnes de phishing ciblant les marques augmentent régulièrement. Selon ce rapport, les escroqueries par phishing sont de plus en plus hébergées sur des sites HTTPS. Près de la moitié des sites de phishing utilisent désormais ce protocole sécurisé. Ils ne déclenchent donc pas d'avertissements comme la mention « non sécurisé » de Chrome, et leur contenu échappe aux solutions antivirus traditionnelles, qui ne peuvent pas lire le trafic chiffré.
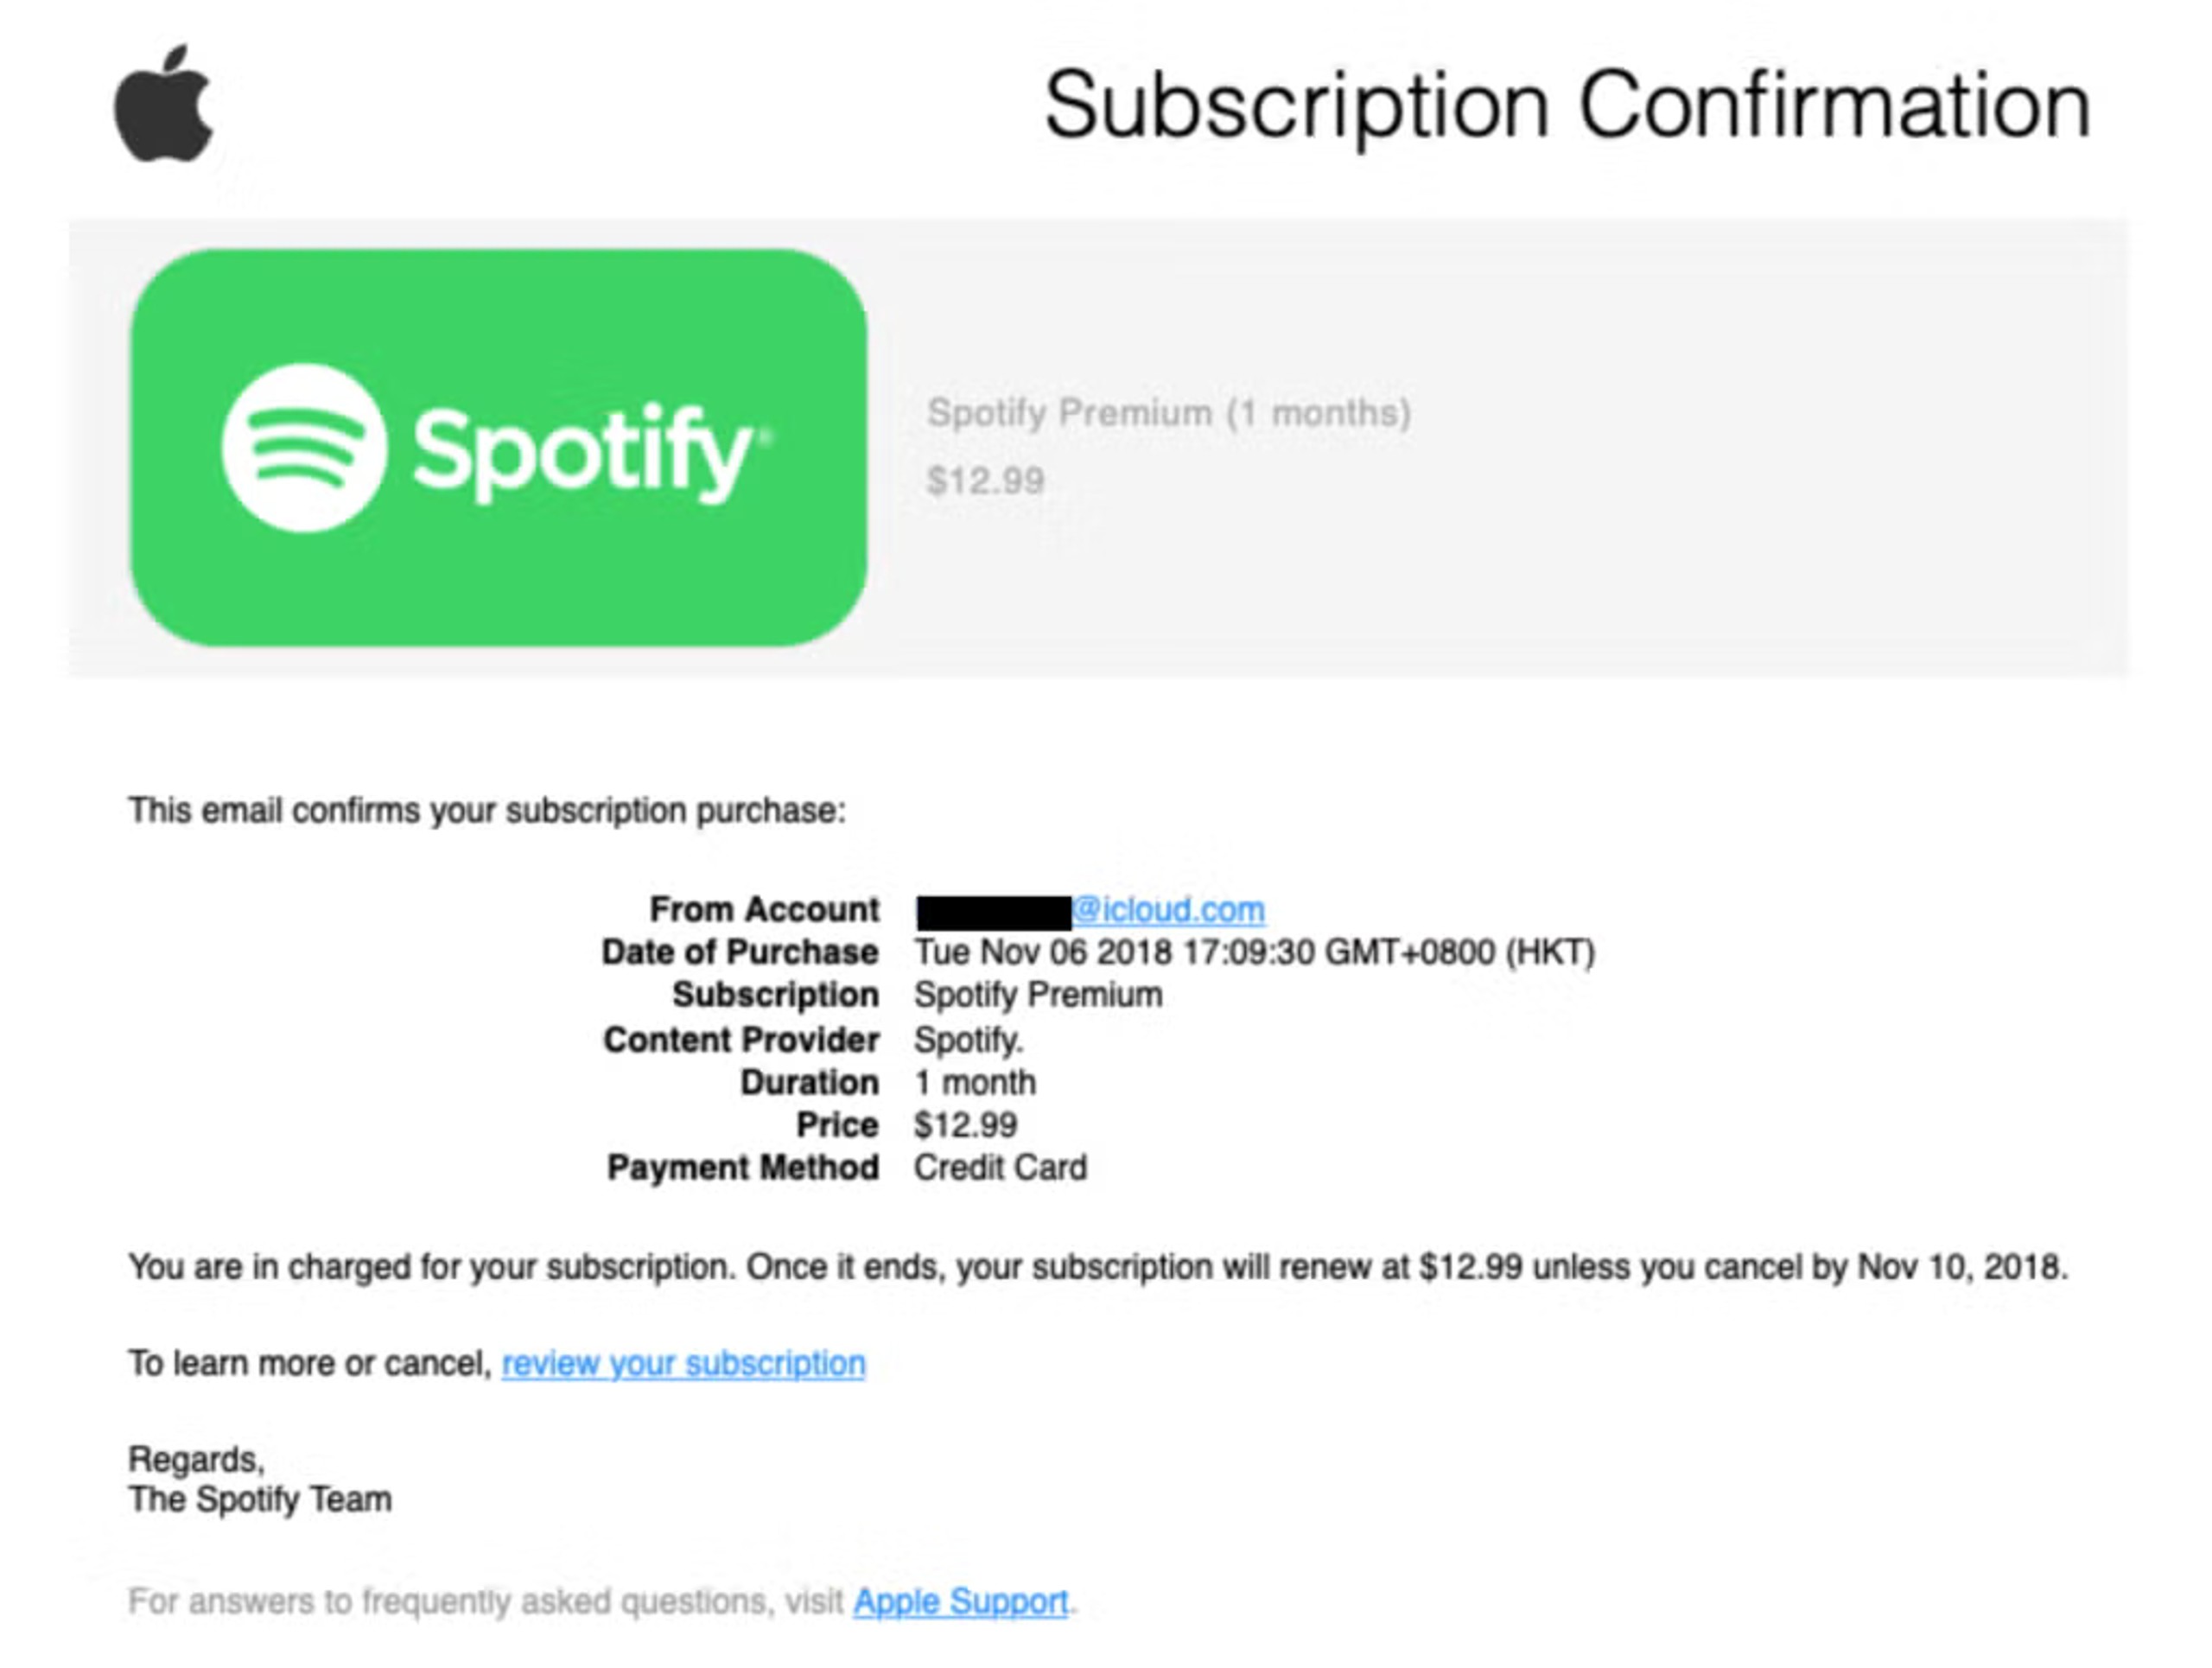
De nombreuses escroqueries par phishing usurpent l'identité d'un fournisseur connu de la victime, comme dans ce faux message d'abonnement Spotify :
Il existe aussi des attaques homographiques, dans lesquelles les escrocs enregistrent des sites avec des caractères Unicode visuellement proches des caractères ASCII utilisés dans le nom d'un site authentique. Comparez ces deux chaînes Unicode :
u0430u0440u0440u04CFu0435
u0061u0070u0070u006Cu0065
Et leur forme visuelle « imprimée », présentée à droite dans l'image ci-dessous :
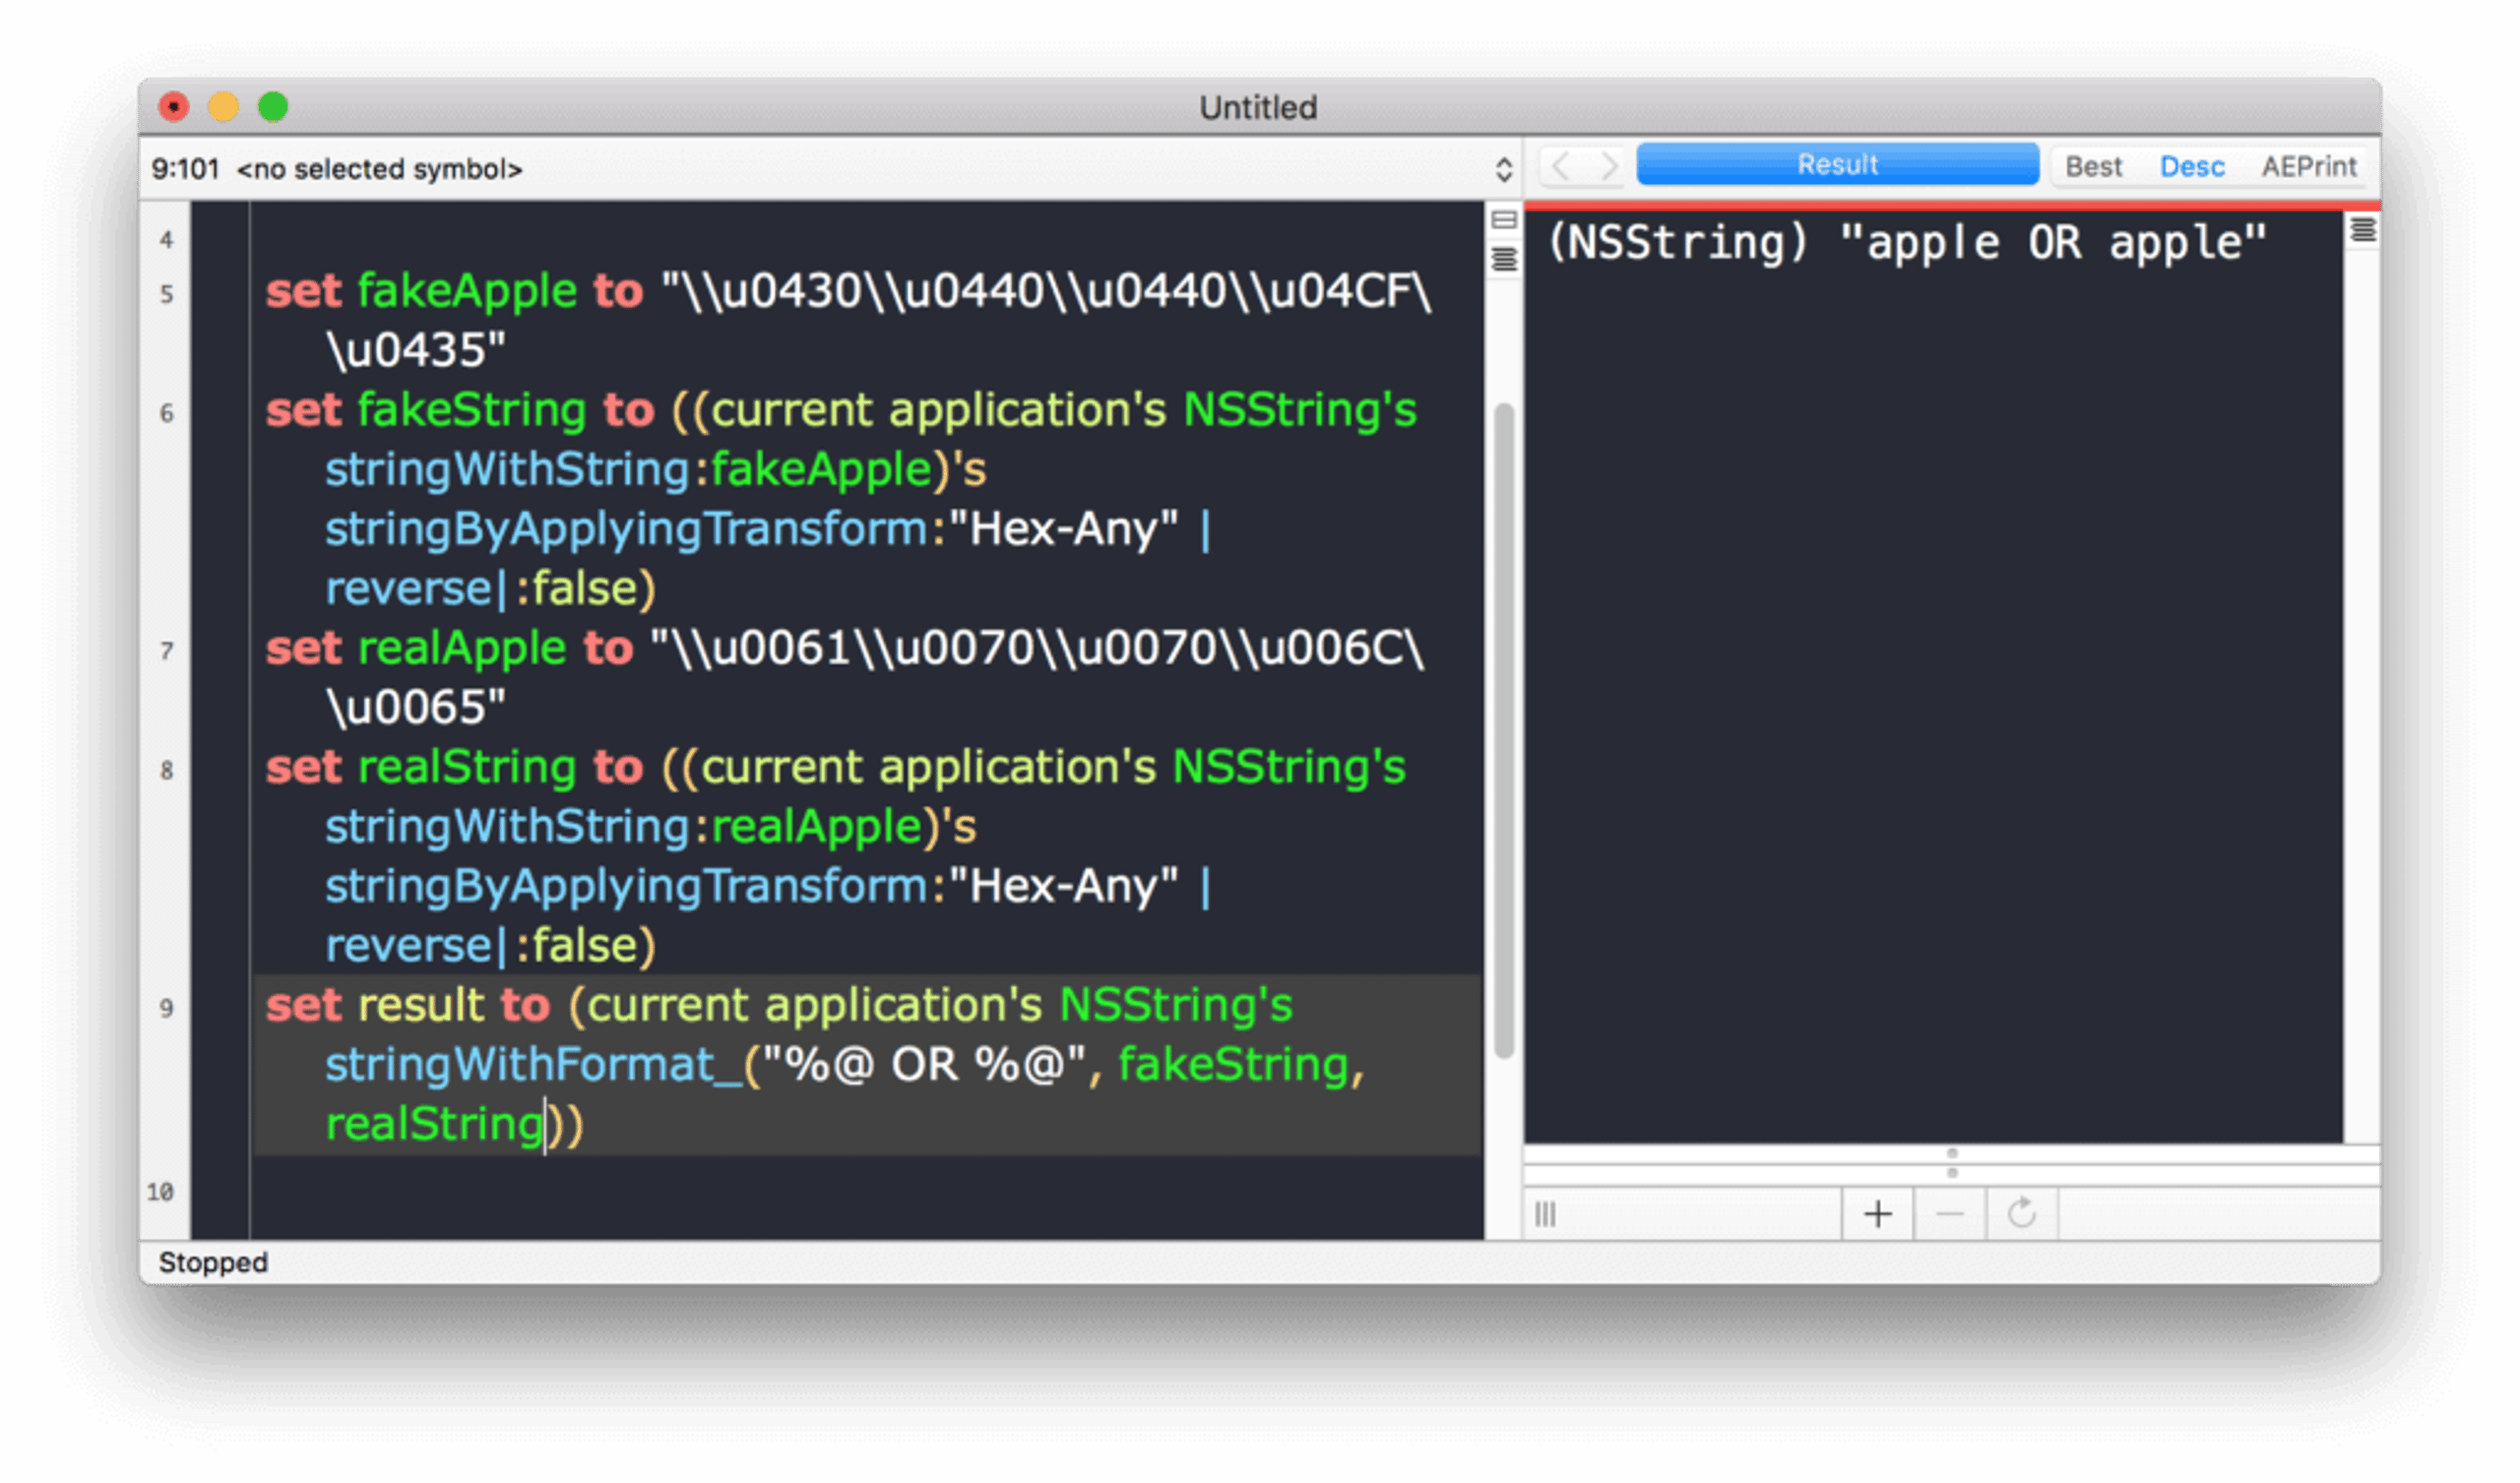
Ces deux encodages peuvent sembler identiques à l'œil humain, mais l'ordinateur les interprète différemment. Si le premier était utilisé pour enregistrer un nom de domaine, il renverrait vers un site totalement différent du second. Heureusement, la plupart des navigateurs modernes reconnaissent ce type d'attaque. Cependant, des vulnérabilités découvertes pas plus tard que l'année dernière dans Chrome, Firefox et Opera pouvaient contourner leurs filtres de protection homographique.sites.google.com, pour héberger des pages web qui redirigeaient ensuite les victimes vers des sites malveillants.
Lors d'une attaque plus récente, des escrocs ont utilisé un véritable sous-domaine de Google.com, sites.google.com, pour héberger des pages web qui redirigeaient ensuite les victimes vers des sites malveillants.
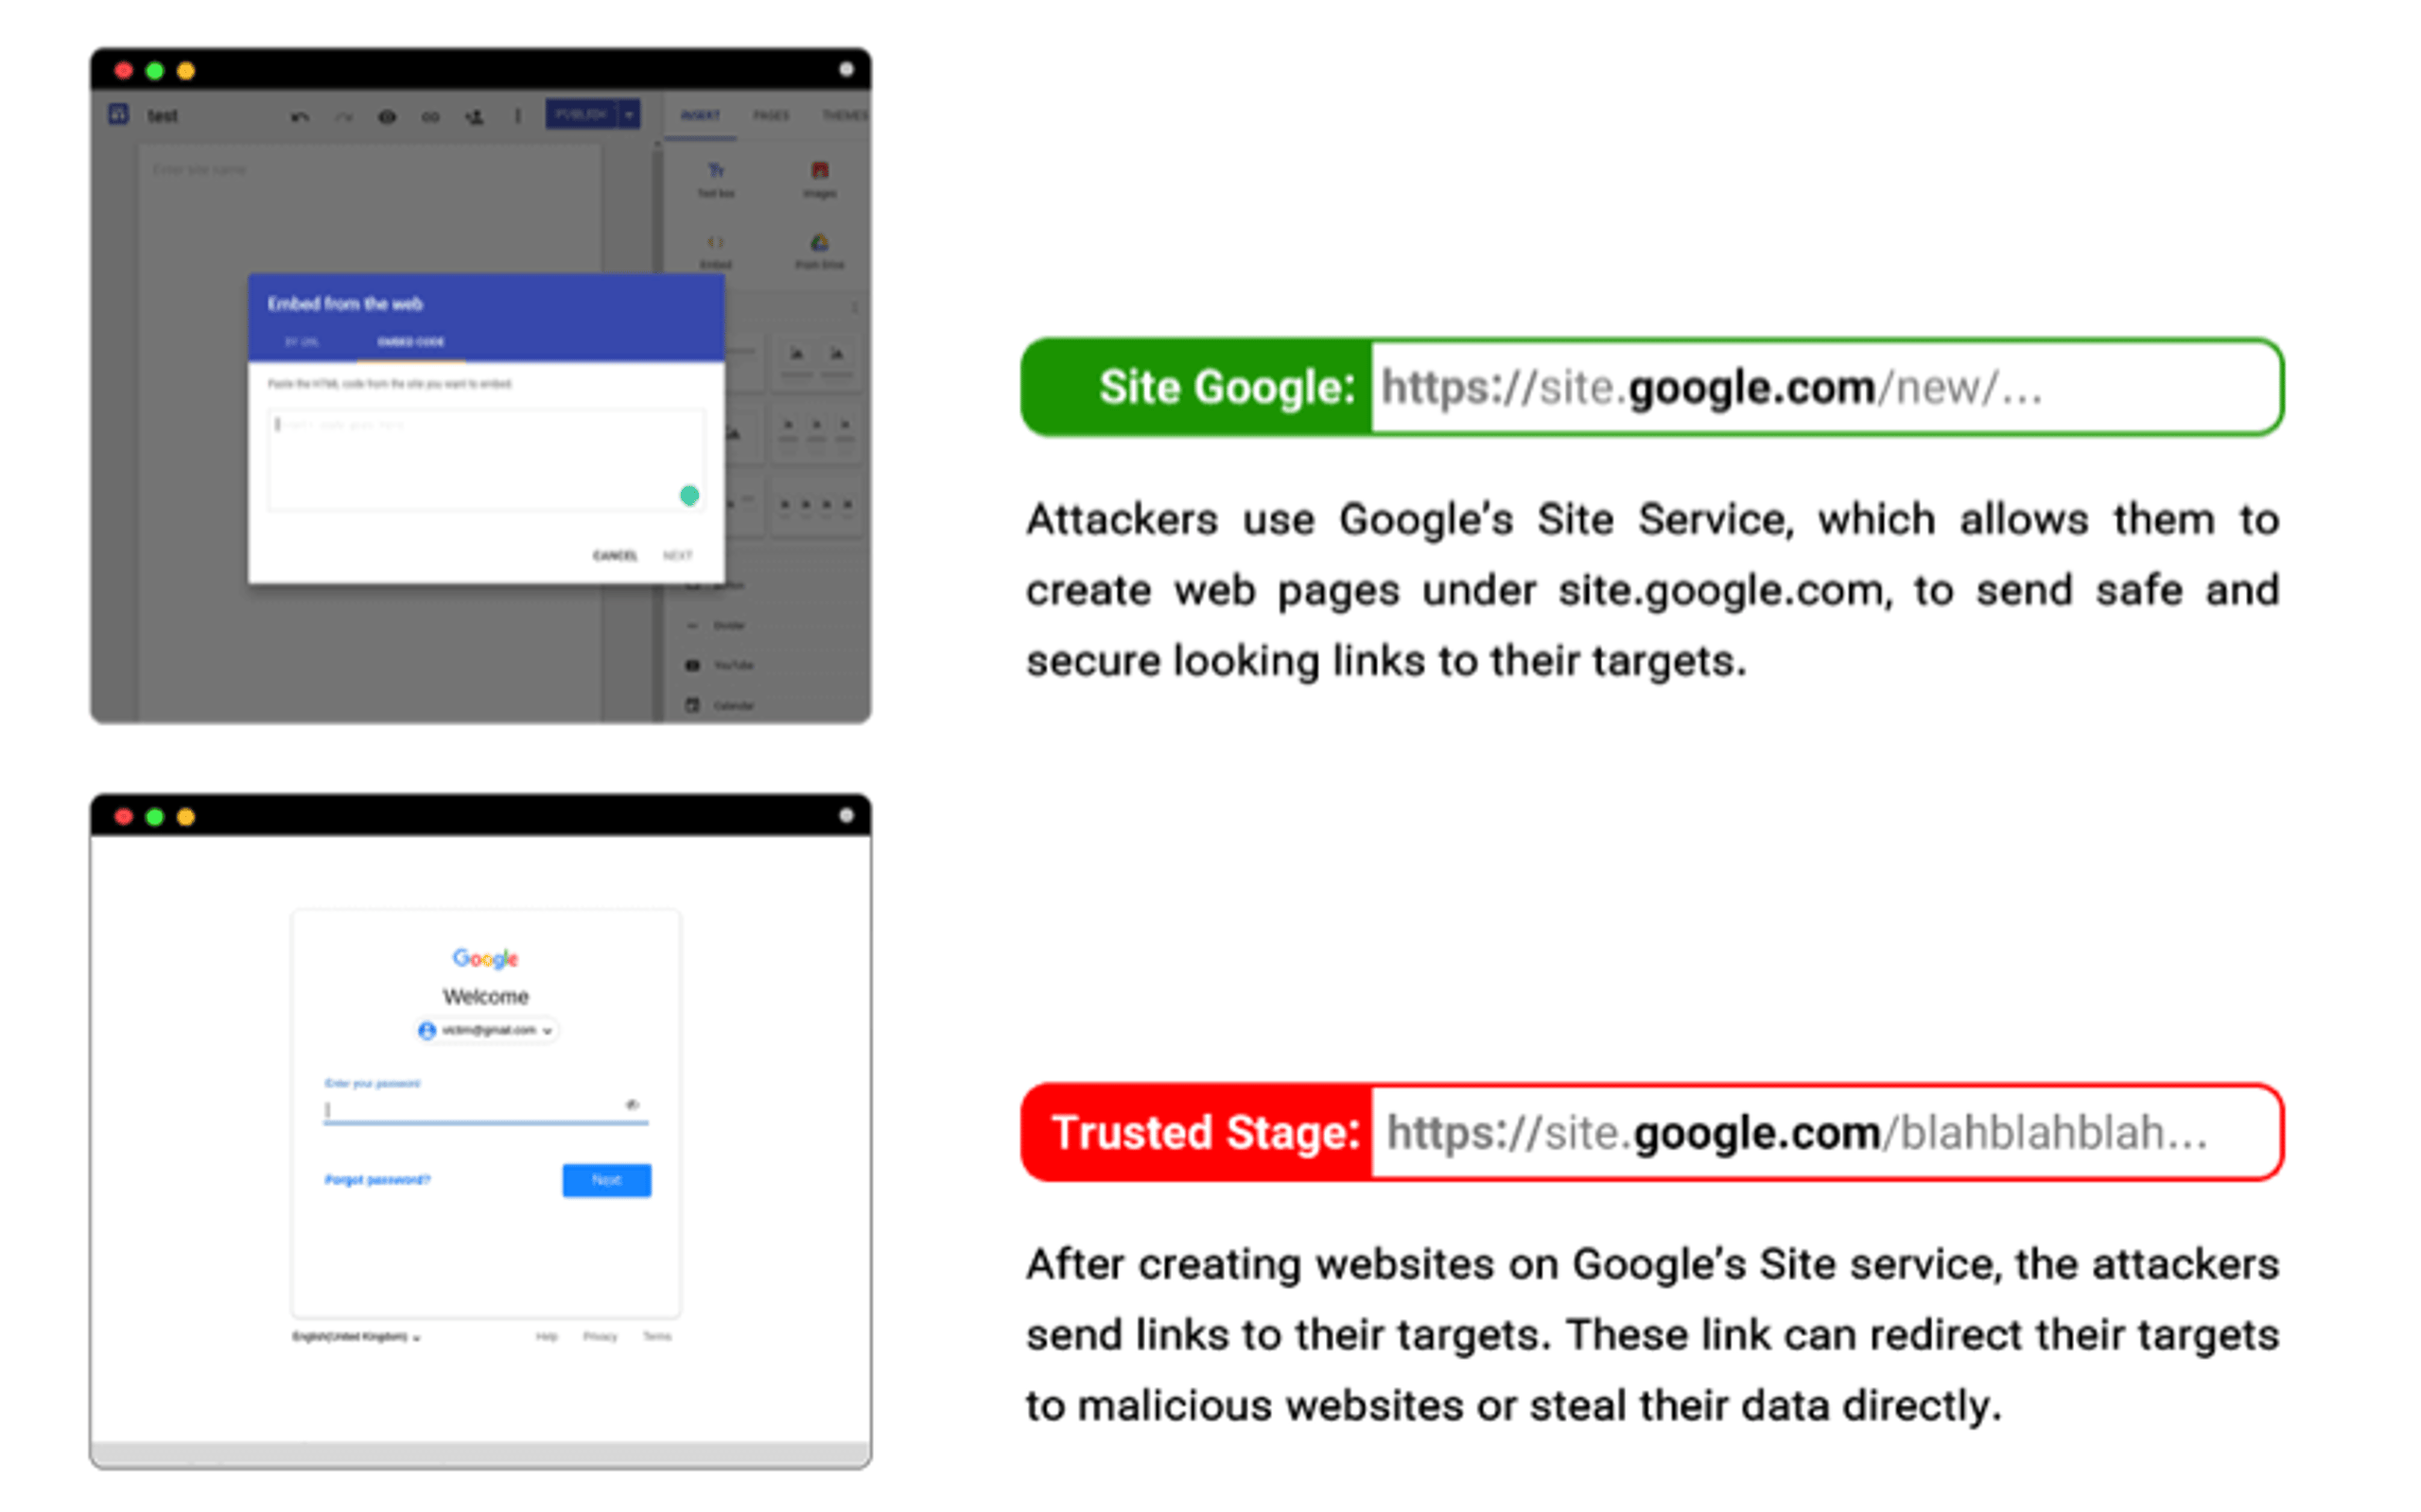
Une fois la victime piégée, l'escroquerie peut prendre de nombreuses formes, de la fausse assistance technique aux fausses pages de connexion à une messagerie. Une tactique courante consiste à lui dire qu'elle doit mettre à jour son compte de messagerie, puis à lui présenter un faux site assez convaincant :
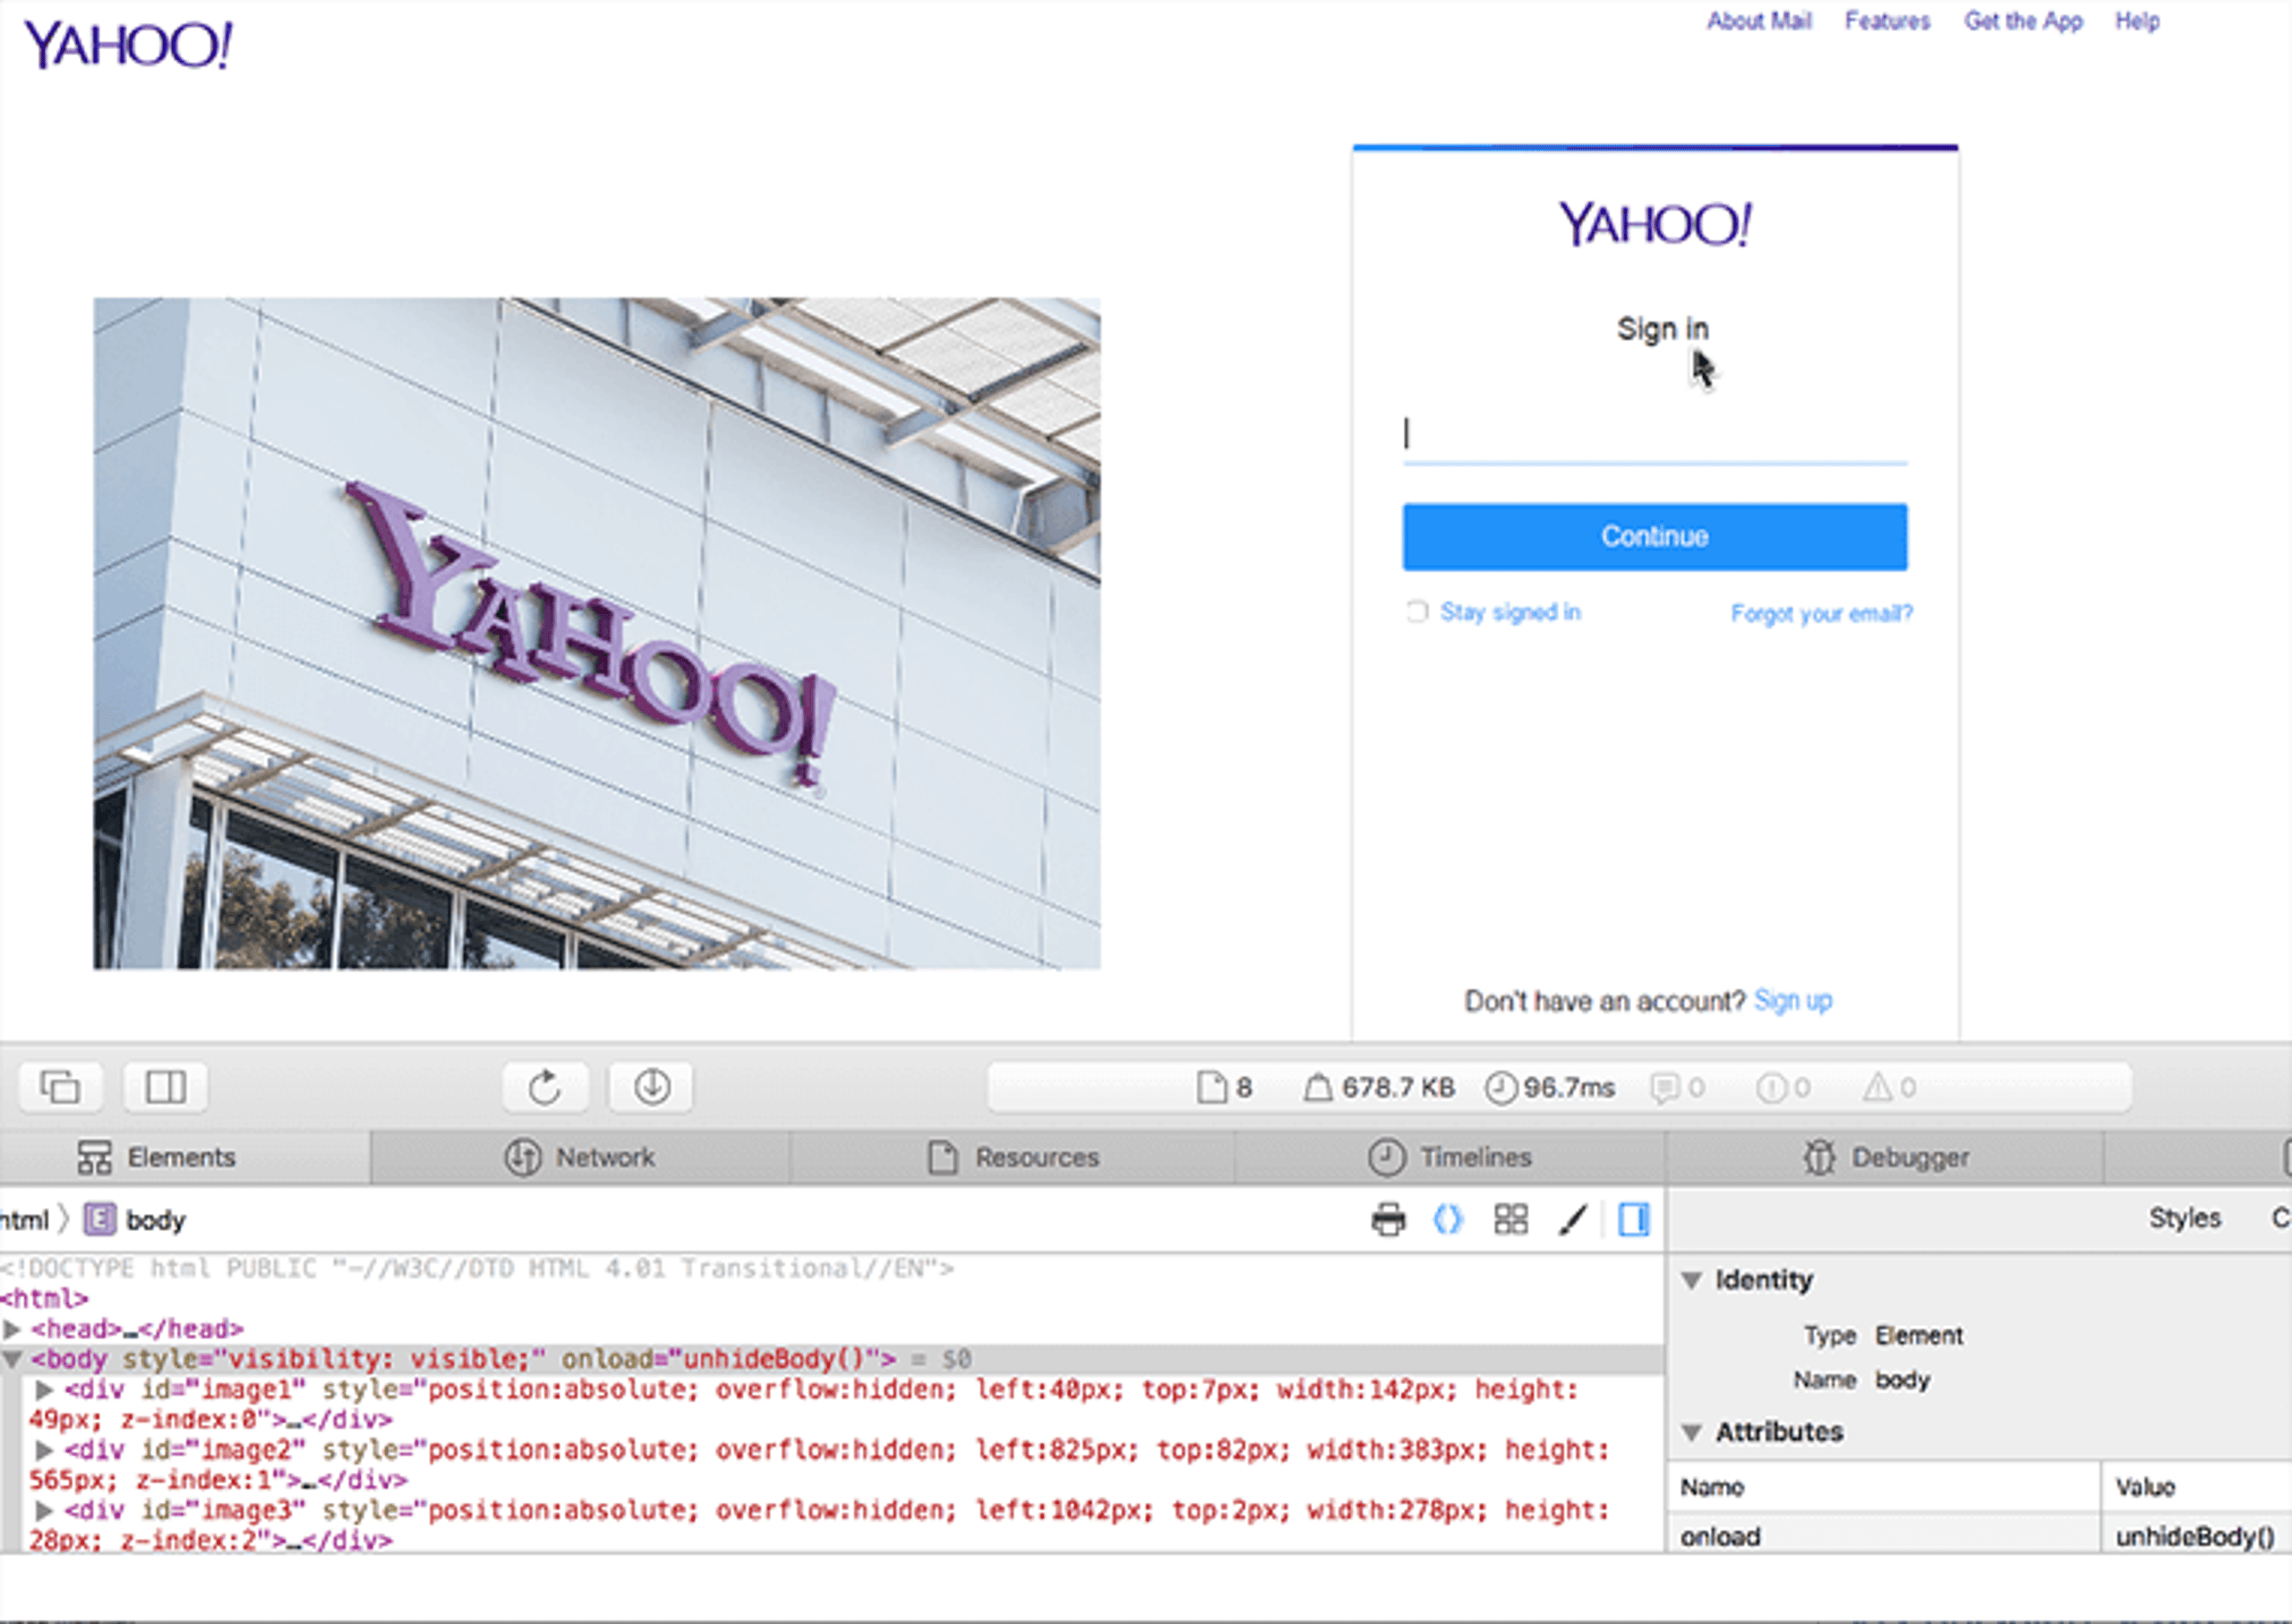
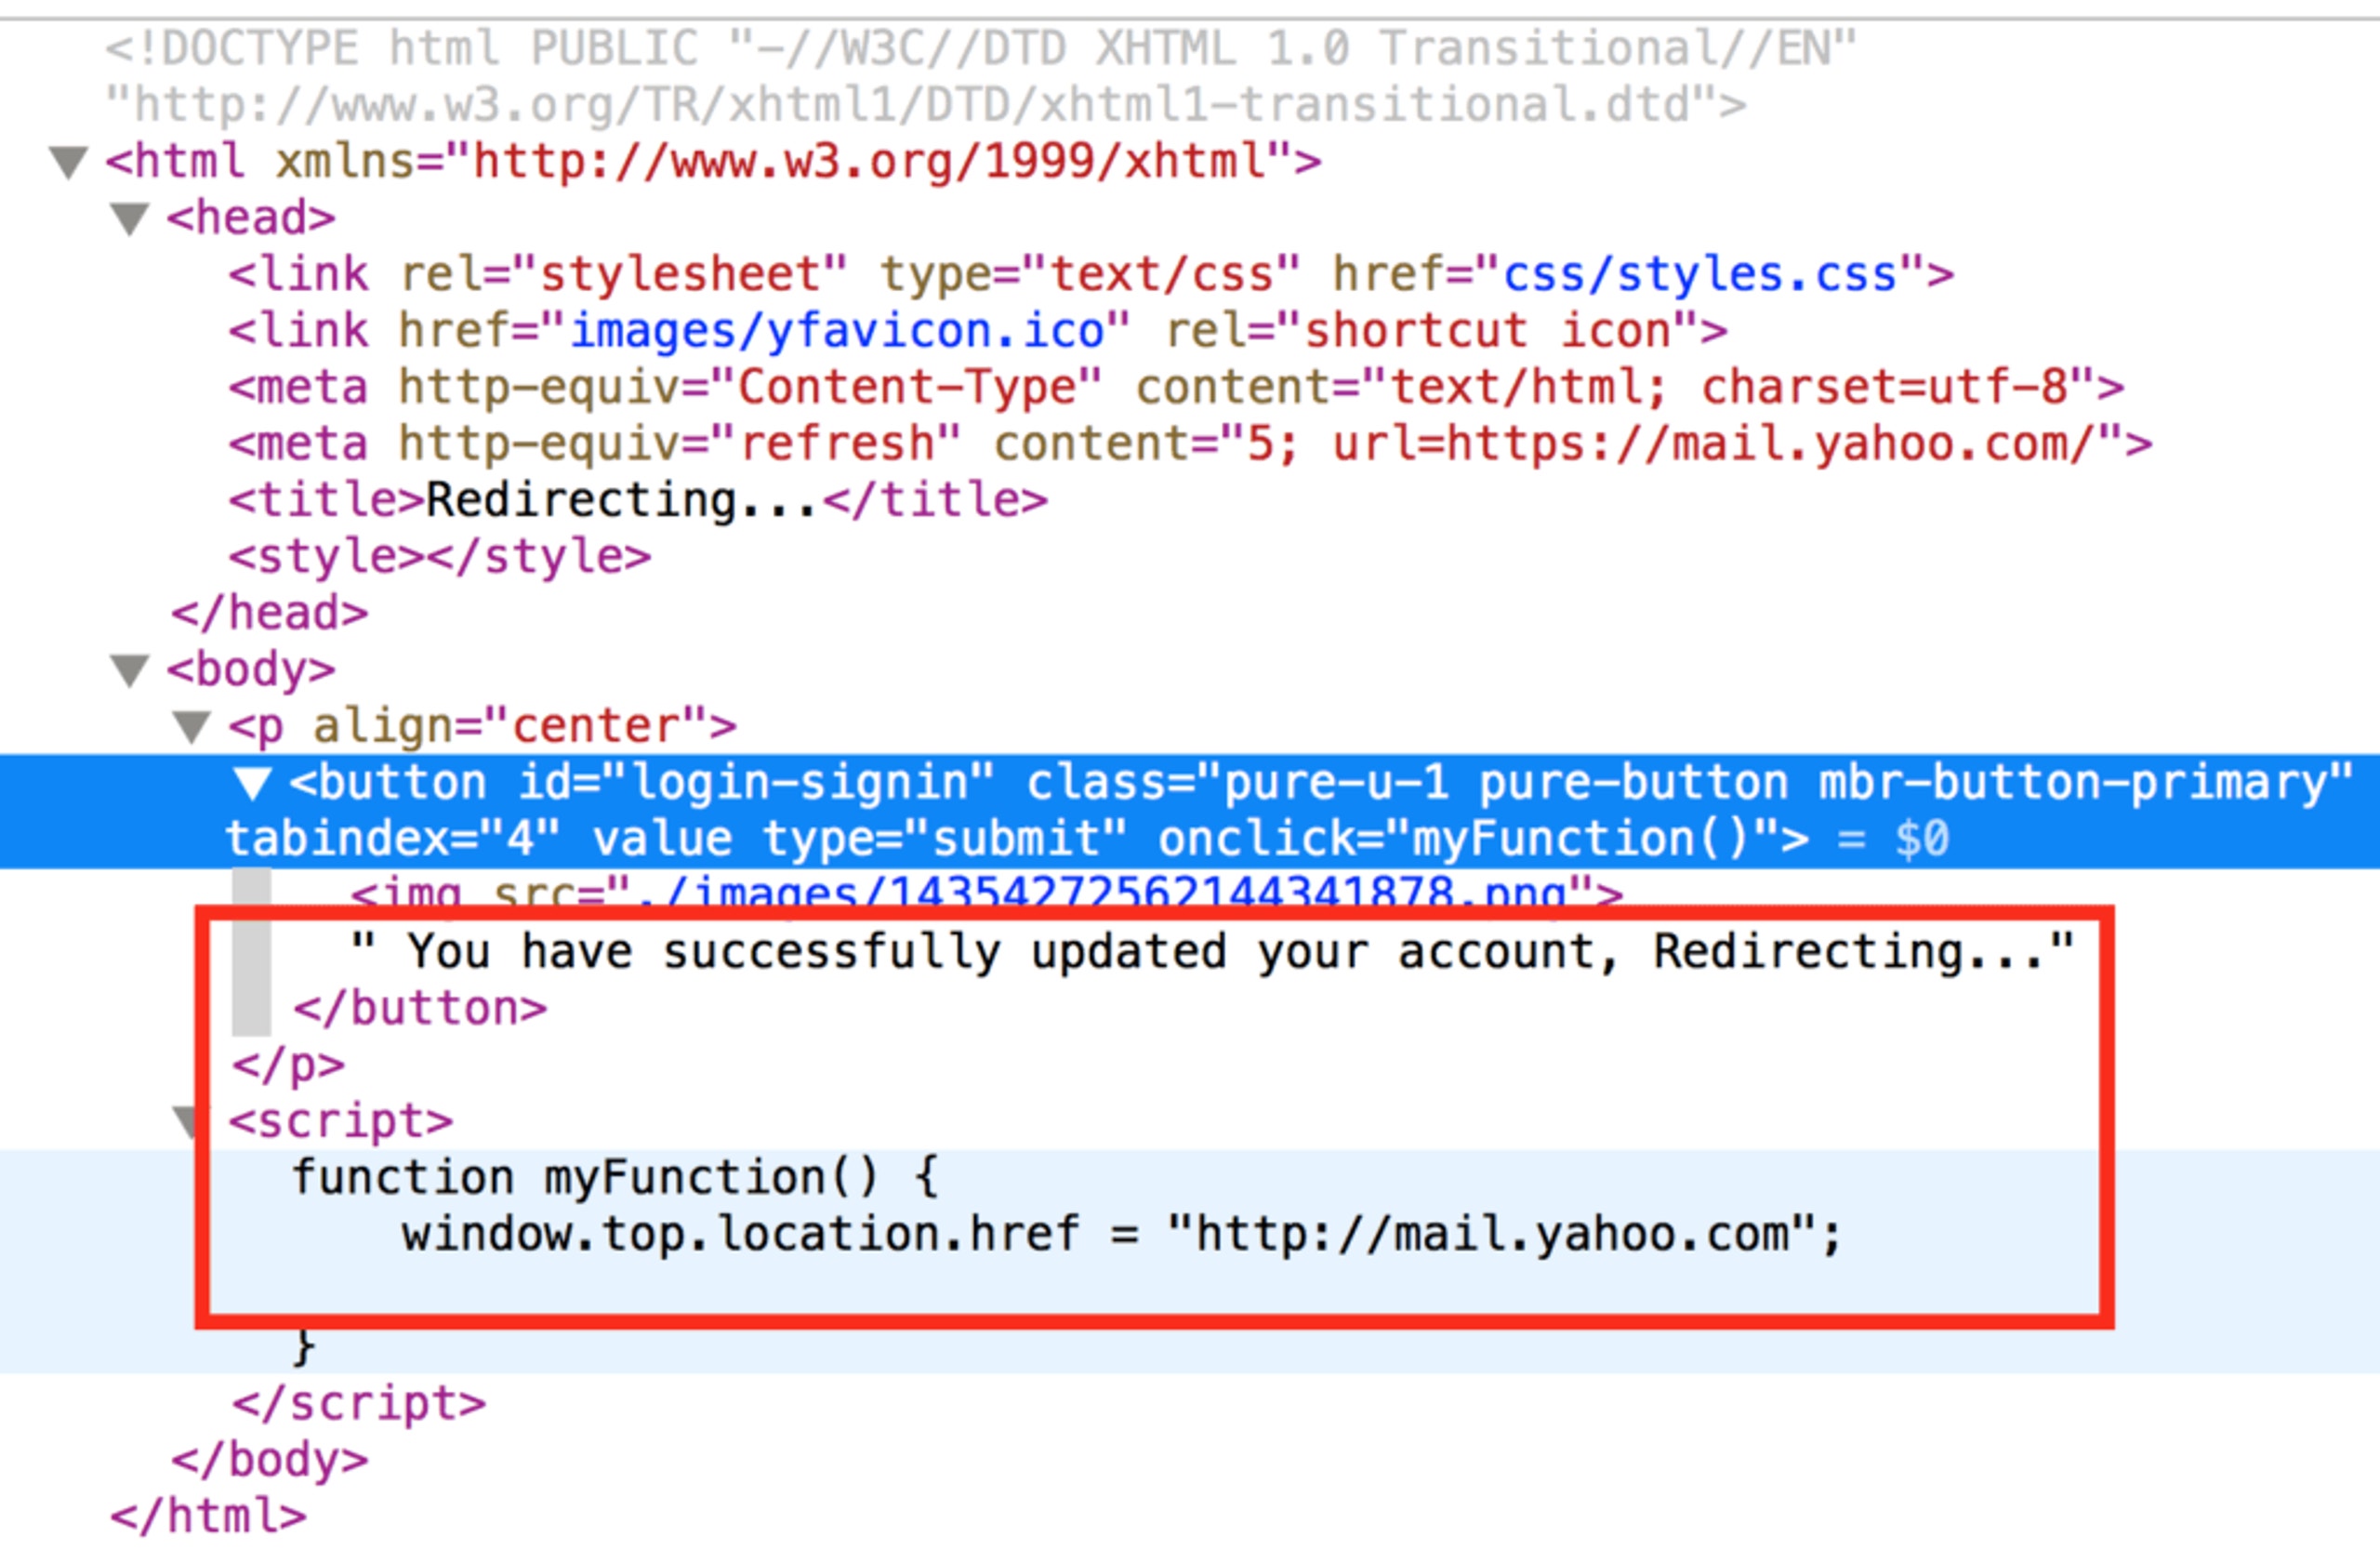
Pourtant, l'examen du code du site révèle sa véritable fonction : voler les identifiants de connexion de l'utilisateur. Une fois les identifiants saisis sur le faux site, le code redirige l'utilisateur vers le véritable site.
Les campagnes de spear phishing ciblant les entreprises peuvent chercher à voler leur propriété intellectuelle à des fins d'espionnage industriel ou étatique. Une société d'ingénierie britannique a, par exemple, été récemment ciblée par une campagne de spear phishing visant à dérober des secrets sur sa technologie maritime, peut-être pour le compte d'un groupe APT soutenu par la Chine. Ce sont là quelques-uns des types d'attaques par phishing les plus courants.
récemment ciblée par une campagne de spear-phishing visant à voler des secrets sur sa technologie maritime, probablement pour le compte d'un groupe APT soutenu par la Chine. Voici quelques-uns des types d'attaques de phishing les plus courants.
Signes que vous êtes la cible d'une attaque par phishing
Comment savoir si vous êtes la cible d'une attaque par phishing ? Voici les signes à repérer :
- Alors, comment savoir si vous êtes la cible d'une attaque de phishing ? Voici comment :
- Des employés formulent une demande inhabituelle en dehors de leurs horaires de travail, à une heure incongrue. On vous invite à effectuer des tâches qui ne relèvent pas de vos fonctions ou à accomplir un « travail supplémentaire ».
- Avant de lire l'e-mail reçu, vérifiez l'adresse de l'expéditeur. Elle semble provenir d'un domaine différent ou inconnu.
- Un attaquant vous demande de vérifier à nouveau votre compte alors que vous l'avez déjà fait lors de votre intégration. Il peut dissimuler des liens malveillants derrière le bouton de vérification dans l'e-mail ou le message.
- L'e-mail contient de nombreuses fautes d'orthographe ou de grammaire flagrantes (dans ce cas, l'attaquant est étranger).
- L'attaquant peut vous demander de répondre à une enquête ou de donner votre avis en visitant un autre site web et en partageant un lien. Il peut aussi vous demander d'appeler un numéro pour échanger directement avec lui, hors des canaux officiels.
Comment détecter rapidement les tentatives de phishing ?
Le recours à des ressorts émotionnels ou à un langage excessivement alarmiste est l'un des signes les plus révélateurs d'une tentative de phishing.
Voici quelques questions à vous poser pour reconnaître et détecter rapidement une attaque par phishing :
- Voici quelques questions que vous devriez vous poser pour savoir s'il s'agit d'une attaque d'hameçonnage et comment la détecter rapidement :
- L'e-mail vous demande-t-il de télécharger des fichiers malveillants ? Lorsque vous survolez les liens, leurs adresses diffèrent-elles de celles affichées dans le texte ?
- L'e-mail contient-il des fautes de frappe ou mentionne-t-il des personnes que vous ne connaissez pas ?
- L'e-mail provient-il d'un service de messagerie public, comme Gmail, alors que l'expéditeur prétend utiliser une adresse officielle de l'entreprise ?
- L'e-mail contient-il des menaces ou évoque-t-il des conséquences ? Vous demande-t-il d'agir immédiatement avant que la situation ne s'aggrave ?
Si vous avez répondu oui à l'une de ces questions, détectez la tentative au plus tôt. Fiez-vous à votre intuition et à votre jugement pour repérer ces menaces.
Comment prévenir les attaques et les escroqueries par phishing ?
Voici comment les prévenir :
- Voici comment vous pouvez les prévenir :
- Activez les protocoles SPF, DKIM et DMARC pour authentifier les e-mails et limiter l'usurpation d'identité.
- Installez des plateformes de protection des endpoints telles que Singularity XDR de SentinelOne pour identifier les processus malveillants avant leur exécution.
- Formez les collaborateurs à repérer les fautes d'orthographe, les domaines d'expéditeur incohérents et les pièces jointes non sollicitées. Mettez en place une liste d'applications autorisées pour empêcher l'exécution de logiciels non autorisés.
- Gérez régulièrement les privilèges des utilisateurs pour bloquer les accès non autorisés aux systèmes sensibles.
- L'authentification multifacteur (MFA) ajoute une protection essentielle à tous les comptes, en particulier aux comptes administrateur.
- Surveillez le trafic réseau pour détecter les activités anormales, comme les connexions sortantes inattendues, qui peuvent signaler des tentatives d'exfiltration de données.
Comment limiter l'impact d'une attaque par phishing ?
Si une attaque par phishing réussit, isolez immédiatement les appareils infectés pour empêcher la propagation du malware. Utilisez des procédures de réponse aux incidents préconfigurées pour verrouiller les comptes touchés et révoquer les jetons d'accès.
Effectuez une analyse forensique pour identifier les vecteurs d'attaque, les tâches planifiées et toute autre modification du registre. Avertissez également les utilisateurs concernés pour qu'ils réinitialisent leurs mots de passe, et activez la MFA dans toute l'organisation. Signalez l'incident à des organismes tels que CISA ou l'IC3 du FBI pour contribuer aux enquêtes. Mettez à jour vos politiques de sécurité pour combler les failles, notamment en renforçant les règles relatives aux pièces jointes et en désactivant par défaut l'exécution des macros.
Les défis de la défense contre les attaques par phishing
Le phishing est difficile à contrer, car les attaquants changent constamment de tactique. Vous ignorez l'étendue des recherches menées par l'attaquant sur vous ou votre équipe avant qu'il ne rédige et n'envoie des messages personnalisés pour susciter une interaction. Les malwares polymorphes échappent à la détection fondée sur les signatures, et le contenu généré par l'IA peut les aider à adopter le ton de votre entreprise. Des ressources informatiques limitées retardent l'application des correctifs et entraînent des vulnérabilités imprévues. Les attaquants peuvent diffuser de fausses informations et perturber les communications en trompant ou en induisant d'autres personnes en erreur. Les campagnes de phishing ne suivent aucun schéma prévisible.
Bonnes pratiques pour se protéger du phishing
Voici les bonnes pratiques pour vous défendre contre le phishing :
- Voici les meilleures pratiques pour se défendre contre le phishing :
- Adoptez une architecture de sécurité Zero Trust et authentifiez chaque demande d'accès, quelle que soit son origine. Segmentez les réseaux pour limiter les déplacements latéraux : si les attaquants compromettent un segment, ils ne peuvent pas atteindre les ressources critiques.
- Intégrez des technologies de tromperie, comme les honeytokens, pour être averti lorsque des attaquants utilisent de faux identifiants.
- Utilisez des flux de renseignement sur les menaces pour bloquer en amont les adresses IP et les domaines malveillants connus.
- Automatisez les analyses de vulnérabilités pour repérer les applications non corrigées et les services mal configurés.
- Chiffrez les données sensibles au repos et en transit pour rendre les données volées inutilisables.
- Utilisez les services MDR de SentinelOne pour une surveillance 24/7 et un confinement rapide.
Formation des collaborateurs à la détection du phishing
Pour tester les connaissances de votre équipe, envoyez de fausses factures. Voyez qui repère la différence. Récompensez les personnes qui identifient les factures de phishing et les fausses demandes de paiement. Organisez régulièrement des campagnes de simulation de phishing avec les solutions SentinelOne pour mesurer la vigilance des collaborateurs. Actualisez les scénarios de temps à autre pour refléter les menaces actuelles. Impliquez vos collaborateurs avec de faux e-mails du support informatique ou des factures usurpées.
Intégrez la formation à votre SIEM pour établir des corrélations entre le phishing et les anomalies de connexion. Signalez, par exemple, les connexions provenant de nouvelles sources après l'ouverture d'un e-mail de phishing. Formez le personnel à vérifier les demandes par un autre moyen, par exemple en appelant un numéro confirmé avant de transférer de l'argent. Actualisez les modules de formation chaque trimestre pour couvrir les nouvelles tactiques, comme le phishing par code QR (quishing) ou les deepfakes vocaux. Organisez régulièrement des campagnes de simulation de phishing avec les solutions SentinelOne pour mesurer la vigilance des collaborateurs.
Exemples concrets d'escroqueries par phishing
Dans les dernières actualités, des cybercriminels ont utilisé des jumeaux numériques pour escroquer des utilisateurs de cryptomonnaies. Ils ont infiltré des communautés en ligne et usurpé l'identité de plusieurs utilisateurs en créant des identités synthétiques. Ils ont ensuite manipulé des systèmes numériques et des utilisateurs en ligne à des fins financières.
L'Indiana se classe au deuxième rang des États comptant le plus de victimes de phishing. Les attaquants attirent et escroquent leurs victimes en envoyant des notifications faisant état de faux problèmes de colis et de retards de livraison. Ils se sont fait passer pour des représentants d'UPS et du U.S. Postal Service. Le Japon a également connu une forte hausse des escroqueries par phishing, avec 700 millions USD de pertes commerciales. Rakuten Securities Inc. a signalé plusieurs transactions frauduleuses fin mars 2025.
Comment SentinelOne peut-il vous aider ?
Les agents endpoint de SentinelOne utilisent des listes d'applications autorisées pour empêcher l'exécution de charges malveillantes non autorisées. L'analyse forensique en temps réel fournit aux équipes IR la chronologie des attaques, tandis que des scripts automatisés isolent les endpoints et rétablissent les jetons. Pour renforcer votre défense, intégrez des passerelles de gestion des e-mails comme Mimecast afin de mettre en quarantaine les e-mails de phishing contenant des liens malveillants.dernières actualités, les cybercriminels ont utilisé des jumeaux numériques pour escroquer les utilisateurs de cryptomonnaies. Ils ont infiltré des communautés en ligne et usurpé l'identité de plusieurs utilisateurs en créant des identités synthétiques. Ils ont ensuite manipulé les systèmes numériques et les utilisateurs en ligne à des fins lucratives.
Le moteur d'analyse comportementale de SentinelOne suit toutes les activités système dans l'ensemble des environnements. Il détecte les techniques et tactiques révélant un comportement malveillant et regroupe automatiquement les activités liées dans des alertes unifiées. Avec SentinelOne DeepVisibility, vous voyez comment les utilisateurs sont affectés et pouvez même analyser le trafic chiffré. Votre équipe comprend mieux les incidents de sécurité, surveille les tentatives de phishing visant vos utilisateurs, détecte les fuites de données et assure une protection croisée. Ces interfaces simples vous permettent d’automatiser ces processus et de les connecter aux autres produits de votre portefeuille.
Comment SentinelOne peut-il aider ?.
Conclusion
Vous savez ce qu’est une attaque de phishing et comment la prévenir. Vous êtes mieux préparé à relever les défis de demain. Pour lutter contre le phishing, adoptez une approche proactive de la sécurité de vos emails et de vos sites. Les attaquants peuvent vous cibler via des applications, les réseaux sociaux et toute autre plateforme ou occasion en ligne qu’ils peuvent exploiter. Élargissez votre champ d’action et votre couverture de sécurité, et restez protégé avec SentinelOne. Contactez-nous pour obtenir de l’aide.
Réservez dès maintenant une démonstration gratuite en direct.
Conclusion
Vous savez désormais ce qu'est une attaque de phishing. Vous avez également appris comment prévenir les attaques de phishing, vous êtes donc désormais mieux préparé à relever les défis de demain. N'oubliez pas que pour lutter contre les escroqueries par phishing, vous devez adopter une approche proactive en matière de sécurité de vos e-mails et de vos sites. Les pirates peuvent vous hameçonner via des applications, des réseaux sociaux et toute autre plateforme ou opportunité en ligne qu'ils peuvent identifier et exploiter. Sortez des sentiers battus, élargissez votre couverture de sécurité et restez protégé avec SentinelOne. Contactez-nous pour obtenir de l'aide.
"FAQ
Une arnaque par hameçonnage est une cyberattaque dans laquelle des criminels envoient des e-mails ou des SMS frauduleux, ou créent de faux sites web qui semblent légitimes. Ils cherchent à vous inciter à divulguer des informations sensibles, comme vos mots de passe ou vos numéros de carte bancaire, ou à installer un malware. Ces attaques reposent sur l’ingénierie sociale pour vous pousser à agir contre vos intérêts. Méfiez-vous immédiatement de toute demande inattendue de données personnelles. L’hameçonnage est actuellement la forme de cybercriminalité la plus souvent signalée au FBI.
Le phishing est une attaque d’ingénierie sociale qui pousse les personnes à divulguer des informations sensibles ou à télécharger des malwares. Les attaquants se font passer pour des sources fiables, comme des banques, des entreprises ou des collègues. Ils vous envoient des messages contenant des demandes urgentes, de fausses offres ou des notifications alarmantes pour vous pousser à agir vite, sans réfléchir. Vous pouvez repérer le phishing en vérifiant les informations sur l’expéditeur et les liens suspects. Le terme phishing est apparu en 1995. Depuis, cette technique est devenue la principale méthode utilisée par les cybercriminels pour voler des informations.
Tout le monde peut être la cible d’une attaque de phishing. Les cybercriminels visent les particuliers, les entreprises et les organisations de toutes tailles. Ils ciblent notamment les collaborateurs ayant accès à des données sensibles, les cadres dirigeants (whale phishing) et les administrateurs système. Votre lieu de travail ou vos droits d’accès peuvent faire de vous une cible. Les auteurs de phishing lancent aussi des campagnes à grande échelle contre les clients de services populaires comme Amazon, notamment lors d’événements commerciaux comme Prime Day.
Plusieurs signes révèlent un email de phishing : il demande des informations sensibles, comme des mots de passe ou des coordonnées bancaires. Le domaine de l’adresse email de l’expéditeur ne correspond pas à l’entreprise qu’il prétend représenter. Les liens mènent à des sites suspects – survolez-les pour vérifier leur destination. L’email contient des pièces jointes non sollicitées. Le message n’est pas personnalisé et comporte des fautes de grammaire. Il crée un faux sentiment d’urgence pour vous pousser à agir dans la précipitation.
Plusieurs types d’attaques de phishing exigent votre vigilance. Le phishing par email utilise de faux messages pour piéger un grand nombre de personnes, tandis que le spear phishing cible des individus précis avec des messages personnalisés. Le whaling vise les cadres dirigeants et les cibles de grande valeur. La compromission des emails professionnels (BEC) incite les collaborateurs à transférer de l’argent ou des données. Le smishing passe par les SMS et le vishing par les appels téléphoniques.
Les organisations peuvent prévenir le phishing en mettant en place une authentification multifacteur avec des applications comme Microsoft Authenticator ou des jetons physiques. Elles doivent aussi mettre régulièrement à jour leurs systèmes et appliquer les correctifs pour éliminer les vulnérabilités, former leurs collaborateurs à repérer et signaler les e-mails suspects et réaliser des audits de sécurité réguliers pour détecter les faiblesses du réseau. Elles doivent créer et tester des plans de sauvegarde, puis stocker leurs données sur des sites externes sécurisés. Une surveillance régulière du trafic réseau leur permettra de repérer les activités inhabituelles.
Un antivirus seul ne peut pas bloquer toutes les attaques de phishing. Son efficacité a diminué face aux menaces modernes, comme les attaques sans fichier. Si vous comptez uniquement sur un antivirus, la moitié des menaces vous échappe. De nombreux attaquants modifient fréquemment les signatures des malwares ou exploitent des failles zero-day pour contourner les outils de sécurité traditionnels.
Oui, les attaques de phishing augmentent considérablement. Les incidents de phishing ont progressé pendant la pandémie de COVID-19 et continuent d’augmenter chaque année depuis. Les cybercriminels adaptent leurs tactiques à l’actualité et aux tendances. Ils utilisent de plus en plus le chiffrement sur leurs sites de phishing. La majorité de ces sites possèdent des certificats HTTPS valides pour paraître légitimes et gagner votre confiance.
Si vous avez cliqué sur un lien de phishing, ne communiquez aucune information si on vous le demande. Déconnectez immédiatement votre appareil d’Internet pour empêcher la propagation de malware ou la transmission de données. Effectuez une analyse complète de votre système avec un logiciel de sécurité. Changez les mots de passe de tous vos comptes, surtout si vous avez saisi des identifiants. Si vous êtes au travail, signalez la tentative de phishing à votre service informatique. Surveillez vos comptes pour repérer toute activité inhabituelle et envisagez de faire geler votre crédit si vos informations financières ont été compromises.
Vous pouvez éviter le phishing en vérifiant attentivement l’adresse de l’expéditeur avant de cliquer sur un lien. Ne communiquez jamais d’informations personnelles par e-mail ou dans une fenêtre contextuelle inattendue. Si vous recevez un message urgent, vérifiez-le en appelant directement l’entreprise à son numéro officiel. Maintenez vos appareils à jour avec les correctifs de sécurité. Utilisez l’authentification multifacteur pour tous vos comptes critiques. Avant de cliquer sur un lien, passez la souris dessus pour voir sa destination réelle. Vérifiez la présence de HTTPS dans l’adresse du site web et repérez les fautes d’orthographe sur les sites.
En savoir plus sur Renseignement sur les menaces



Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
