
Qu'est-ce que le framework MITRE ATT&CK ?
Le framework MITRE ATT&CK offre une vue complète des tactiques adverses. Découvrez comment l'utiliser pour renforcer vos mesures de sécurité.

Le framework MITRE ATT&CK expliqué
Le framework MITRE ATT&CK est une base de connaissances mondiale que les professionnels de la sécurité utilisent pour modéliser et comprendre les différentes stratégies d'attaque employées par les cybercriminels pour infiltrer les organisations.
Il s'appuie sur des observations réelles et suit les tactiques et techniques employées par les adversaires tout au long du cycle de vie d'une attaque. Ce framework ne se limite pas à une collection de données : il fournit des insights en temps réel, déduit les motivations des adversaires et relie leurs actions aux différentes catégories de défenses.
Les composants clés du framework MITRE ATT&CKQui est MITRE ?
Le framework MITRE ATT&CK comprend les composants clés suivants :
Tactiques et techniquesMITRE est un organisme à but non lucratif soutenu par le gouvernement dont le siège social est situé à Bedford, dans le Massachusetts, et à McLean, en Virginie. MITRE gère des centres de recherche financés par le gouvernement fédéral afin d'aider le gouvernement américain dans ses activités de recherche, de développement et d'ingénierie des systèmes dans les domaines de l'aviation, de la défense, de la santé, de la sécurité intérieure et de la cybersécurité.
- Les techniques décrivent le « comment » de la stratégie ou de l'objectif d'un adversaire. Elles détaillent ses différentes méthodes d'attaque et la façon dont il obtient un accès initial. Il peut notamment exploiter des applications exposées publiquement, recourir au spear phishing ou utiliser des comptes utilisateur valides.
Matrices (Enterprise, Mobile, ICS)Common Vulnerability and Exposures (CVE), qui publie des informations publiques sur les vulnérabilités, et le langage Structured Threat Information eXchange (STIX) language qui facilite le partage d'informations sur les menaces.
Les matrices servent à émuler les comportements adverses et à renforcer les capacités de détection. Elles font partie des exercices red team et blue team. Elles documentent aussi les techniques et tactiques des attaquants dans divers environnements, notamment iOS et Android, les plateformes d’entreprise comme Linux, le cloud, macOS et Windows, ainsi que les systèmes de contrôle industriel (ICS). Elles classent les actions adverses dans les catégories reconnaissance et impact. Elles recensent également les sous-techniques et les techniques propres à certains systèmes ciblés, comme les réseaux de contrôle industriel et les appareils mobiles.
Procédures et mesures d'atténuationévaluations MITRE Engenuity ATT&CK.
- Les mesures d'atténuation sont des recommandations visant à contrer les techniques d'attaque. Le framework MITRE ATT&CK présente des mesures d'atténuation possibles pour aider les professionnels de la sécurité à renforcer leurs défenses.
Quelle est la différence entre MITRE ATT&CK et la Cyber Kill Chain ?
À première vue, le framework MITRE Engenuity ATT&CK ressemble à la Cyber Kill Chain de Lockheed Martin. Les deux frameworks proposent des modèles différents des comportements et des objectifs des menaces.
La Cyber Kill Chain se décompose en 7 étapes :
- Préparation de l'arme
- Livraison
- Exploitation
- Installation
- Commande et contrôle
- Actions sur les objectifs
Le framework MITRE Engenuity ATT&CK comporte 10 étapes :
- Exécution
- Persistance
- Élévation des privilèges
- Contournement des défenses
- Accès aux identifiants
- Découverte
- Mouvement latéral
- Collecte et exfiltration
- Commande et contrôle
Les étapes du framework MITRE ATT&CK détaillent les comportements adverses, tandis que la Cyber Kill Chain donne une vue d'ensemble d'une seule attaque, découpée en sept étapes selon un modèle linéaire. C'est la principale différence entre le framework MITRE ATT&CK et la Cyber Kill Chain.
Comment utiliser le framework MITRE ATT&CK
Avant d'utiliser le framework MITRE ATT&CK, sachez qu'il contient les éléments suivants :
- Une liste des sous-techniques associées à ces techniques
- Une liste des méthodes de détection et d'atténuation connues
- Des métadonnées liées aux techniques d'attaque
- Des ressources supplémentaires sur les techniques d'attaque et des références
À quoi sert le framework MITRE ATT&CK ? Il répertorie 14 tactiques couvrant l'ensemble de la cyber kill chain. Elles comprennent notamment les impacts supplémentaires des attaques, la collecte initiale d'informations, l'exfiltration de données et d'autres aspects. Voyons maintenant comment utiliser concrètement le framework MITRE ATT&CK.
Modélisation des menaces
La modélisation des menaces avec MITRE ATT&CK commence par l’identification des actifs critiques de votre organisation et des adversaires les plus susceptibles de les cibler. Identifiez d’abord les données, systèmes et composants opérationnels de grande valeur à protéger. Associez ces actifs aux plateformes technologiques sur lesquelles ils fonctionnent, comme Windows, Linux, les services cloud ou les appareils mobiles.
Recherchez ensuite les groupes de menaces qui ciblent activement votre secteur ou votre région. Le framework contient des profils détaillés des groupes adverses connus, notamment leurs tactiques, techniques et procédures privilégiées. Croisez ces profils avec vos actifs critiques pour créer un modèle de menaces adapté à votre organisation.
Évaluation des failles et cartographie MITRE Engenuity ATT&CK est une base de connaissances accessible à l'échelle mondiale sur les tactiques et techniques des adversaires, basée sur des observations du monde réel.
Commencez par recenser vos contrôles de sécurité et vos capacités de détection dans toute votre infrastructure. Associez ces contrôles aux techniques ATT&CK qu’ils couvrent. Vous obtiendrez une matrice indiquant les comportements adverses que vous pouvez actuellement détecter ou bloquer.
Repérez les failles dans votre couverture défensive. Comparez vos capacités actuelles aux techniques utilisées par les groupes de menaces pertinents. Portez une attention particulière aux techniques très présentes dans votre modèle de menaces, mais insuffisamment détectées ou atténuées.
Évaluez vos sources de données et vos capacités de collecte des journaux par rapport aux sources recommandées pour chaque technique ATT&CK. De nombreuses organisations découvrent que leur journalisation ou leur surveillance ne suffit pas à détecter certains comportements adverses. Documentez les sources de données à mettre en place ou à améliorer pour renforcer votre couverture.
Ingénierie de détection
L’ingénierie de détection avec MITRE ATT&CK consiste à créer des analyses et des règles qui identifient les comportements adverses dans votre environnement. Sélectionnez d’abord les techniques prioritaires à partir de votre modèle de menaces et de votre évaluation des failles.
Pour chaque technique, consultez la section consacrée à la détection afin de déterminer les composants et sources de données nécessaires. Le framework précise quels artefacts, journaux et sources de télémétrie peuvent révéler chaque technique en action. Créez des règles de détection fondées sur ces indicateurs comportementaux, plutôt que sur des outils ou des signatures spécifiques.
Adoptez la détection en tant que code en rédigeant des règles dans des formats portables comme Sigma ou dans le langage pris en charge nativement par votre SIEM. Intégrez les correspondances avec les techniques ATT&CK aux métadonnées de vos règles pour assurer la traçabilité entre les détections et le framework. Testez vos détections à l’aide de différents outils ou de scripts personnalisés qui simulent en toute sécurité les techniques à détecter.
Applications pour les red teams et les blue teamsmanière dont l'attaquant atteint ses objectifs et représente également ce que l'adversaire cherche à obtenir par ses actions. Par exemple, un adversaire peut chercher à crypter ou à compresser des données tout en tentant de mettre en œuvre la tactique d'exfiltration.
Les red teams peuvent utiliser le framework MITRE ATT&CK pour concevoir des campagnes d’attaque efficaces, représentatives des comportements adverses réels. Sélectionnez les techniques de groupes de menaces pertinents pour créer des scénarios d’attaque qui mettent à l’épreuve des capacités défensives précises. Associez les activités prévues aux techniques ATT&CK pendant la planification, puis documentez les techniques exécutées avec succès pendant l’opération.
Créez un système de suivi de la couverture, parfois appelé "ATT&CK Bingo", pour voir quelles techniques sont testées au fil des campagnes. Introduisez 3 à 5 nouvelles techniques à chaque exercice afin de confronter les blue teams à des schémas d’attaque variés.
Les blue teams peuvent se préparer aux exercices en mettant en place des détections et des procédures de réponse pour les techniques que la red team est susceptible d’utiliser.
Cas d’usage du framework MITRE Attack
Voici différents cas d’usage du framework MITRE Attack pour les organisations :
Opérations de sécurité en entreprise
Importez des flux de renseignements sur les menaces et les activités récentes des acteurs malveillants dans les couches de MITRE ATT&CK Navigator pour renforcer votre stratégie de cybersécurité. Créez une couche distincte pour chaque acteur malveillant auquel votre entreprise est confrontée. Vous pourrez ainsi choisir les défenses adaptées à chaque méthode d’attaque.
Vous pouvez également cartographier vos contrôles de sécurité et repérer les failles de vos capacités de détection. Mettez en évidence les zones couvertes pour trouver rapidement les lacunes. Adaptez vos couches à des scénarios d’attaque précis, puis actualisez-les pour suivre la progression de votre capacité de réponse.Cyber Kill Chain se divise en 7 étapes :
Réponse aux incidents et investigation numérique
Les professionnels de la sécurité peuvent utiliser le framework lors d’une investigation pour identifier et retracer méthodiquement les actions des attaquants tout au long du cycle d’une attaque. En cas d’incident, les équipes de réponse peuvent rapidement déterminer les méthodes employées par les adversaires et anticiper leurs prochaines actions. Elles accélèrent ainsi le confinement et la remédiation.
Les équipes d’investigation numérique peuvent l’utiliser pour reconstituer l’ensemble d’une compromission. Elles peuvent ainsi déterminer l’étendue des incidents et identifier tous les systèmes et toutes les données touchés. Documenter les incidents dans le contexte ATT&CK améliore également les analyses après incident.
Chasse aux menaces
Associez vos contrôles existants aux techniques ATT&CK pour repérer les vulnérabilités et les domaines à renforcer.
Créez des cartes thermiques dont les couleurs indiquent le niveau de couverture de chaque technique, d’une atténuation complète à une absence de couverture. Ces représentations visuelles donnent un aperçu rapide et intuitif des forces et des faiblesses de vos défenses.
Le framework aide les organisations à suivre des groupes d’acteurs malveillants précis et les techniques qu’ils emploient, afin d’orienter la chasse aux menaces et les services de réponse aux incidents. Analysez les schémas comportementaux des différents groupes adverses pour mieux comprendre leurs intentions et leurs objectifs.
Exemples par secteur
Les entreprises de santé utilisent MITRE ATT&CK pour détecter les déplacements latéraux passés inaperçus sur leurs réseaux. Les institutions financières s’en servent pour cartographier les activités et les comportements malveillants dans les transactions. Les entreprises du secteur de l’énergie utilisent les plans d’émulation d’adversaires d’ATT&CK pour révéler les vulnérabilités critiques des systèmes de contrôle industriel.
Les organismes publics utilisent également le framework ATT&CK pour former leurs équipes de cybersécurité à l’aide de scénarios d’attaque simulés et renforcer leurs stratégies défensives. Les services chargés de l’application de la loi s’y réfèrent pour analyser les tactiques de cybercriminalité et améliorer leurs capacités d’investigation.ATT&CK comporte plusieurs tactiques et techniques, qui offrent une granularité et une spécificité supplémentaires pour décrire le comportement des attaquants. ATT&CK va au-delà de la simple description des étapes d'une attaque et modélise plutôt les actions et les motivations spécifiques des attaquants.
Outils et ressources MITRE ATTACK
MITRE Engenuity publie uniquement les données brutes issues des évaluations. Il revient au lecteur de les interpréter et d’en tirer des conclusions. L’équipe SentinelOne a publié un livre blanc Évaluation MITRE ATT&CK – Carbanak et Fin7 pour faciliter la compréhension des résultats. Vous y trouverez également les différentes étapes des attaques MITRE.
Évaluations MITRE ATTACK
Les évaluations MITRE ATTACK vous aideront à prendre des décisions de sécurité mieux éclairées. Elles constituent une ressource pour protéger votre organisation contre les adversaires connus. La sixième évaluation a examiné les comportements courants observés dans de nombreuses campagnes de ransomware en 2024. Elle a introduit macOS et analysé en profondeur les comportements adverses inspirés du ciblage de macOS par la République populaire démocratique de Corée (DPRK), entre autres sujets.
Les techniques MITRE ATTACK sont exécutées selon une séquence logique et offrent une couverture approfondie d’ATT&CK. La méthodologie des évaluations rapproche les fournisseurs de produits de sécurité de leurs utilisateurs et clients. Ces derniers comprennent ainsi mieux les adversaires et se préparent à leur faire face.
Comment MITRE ATTACK évalue-t-il les produits de sécurité ?
Les évaluations MITRE ATT&CK évaluent les produits de sécurité en reproduisant, dans des laboratoires réalistes, les tactiques et techniques employées par les adversaires sur le terrain. Elles fournissent des données impartiales et transparentes sur le fonctionnement des solutions de sécurité, plutôt que de simples classements ou scores. L’émulation des adversaires reconstitue des cyberattaques à partir des tactiques, techniques et procédures (TTPs) de groupes de menaces connus. Elle peut classer les performances des produits à chaque étape de l’attaque et mettre en évidence différents niveaux de visibilité et de contexte.
Les fournisseurs peuvent interpréter tels quels les résultats publiés par le framework. Ils peuvent identifier leurs forces et leurs faiblesses, puis examiner les différents types et angles de détection pour obtenir une vue complète. Ils peuvent aussi évaluer la qualité de leur détection et voir si elle fonctionne sans intervention manuelle ni délais importants. Vous pouvez également comparer vos cas d’usage et utiliser le framework pour évaluer les performances de différents fournisseurs face à des groupes de menaces précis, dans plusieurs secteurs.
Pourquoi l’évaluation MITRE ATTACK est-elle importante ?
L’évaluation MITRE ATT&CK est importante, car elle offre une analyse transparente, indépendante et réaliste de votre produit de sécurité, de votre fournisseur et de votre stratégie. Contrairement aux classements concurrentiels, elle fournit des données détaillées. Vous pouvez prendre des décisions de sécurité éclairées et obtenir des insights clairs et objectifs pour valider et améliorer votre posture de sécurité.
Repérez les angles morts de vos défenses et hiérarchisez vos investissements pour combler les failles. Évaluez les capacités réelles des produits de sécurité plutôt que de vous fier aux arguments marketing. Les techniques du framework MITRE ATT&CK servent aussi à cartographier les comportements d’attaque et à améliorer la réponse aux incidents et la chasse aux menaces des équipes SOC.
Conclusion
Maintenant que vous connaissez le fonctionnement du framework MITRE ATTACK, vous savez comment interpréter les classements des solutions de sécurité. Pour évaluer un fournisseur ou situer votre produit de sécurité sur le marché, les évaluations MITRE ATT&CK constituent un bon point de départ. SentinelOne a démontré sa capacité à défendre les organisations contre les cybermenaces sophistiquées lors des évaluations MITRE ATT&CK® 2024 : Enterprise. Ses produits ont généré 88 % de bruit en moins, atteint 100 % de détection et affiché zéro délai, pour la cinquième année consécutive. SentinelOne a détecté les 16 étapes et les 80 sous-étapes de l’attaque, démontrant la capacité de la plateforme à défendre les organisations contre les cybermenaces avancées du monde réel.
La plateforme a également fourni les insights les plus détaillés sur les actions des attaquants sous Windows, Linux et MacOS, conformément au framework MITRE ATT&CK. Pour en savoir plus, contactez l’équipe SentinelOne .
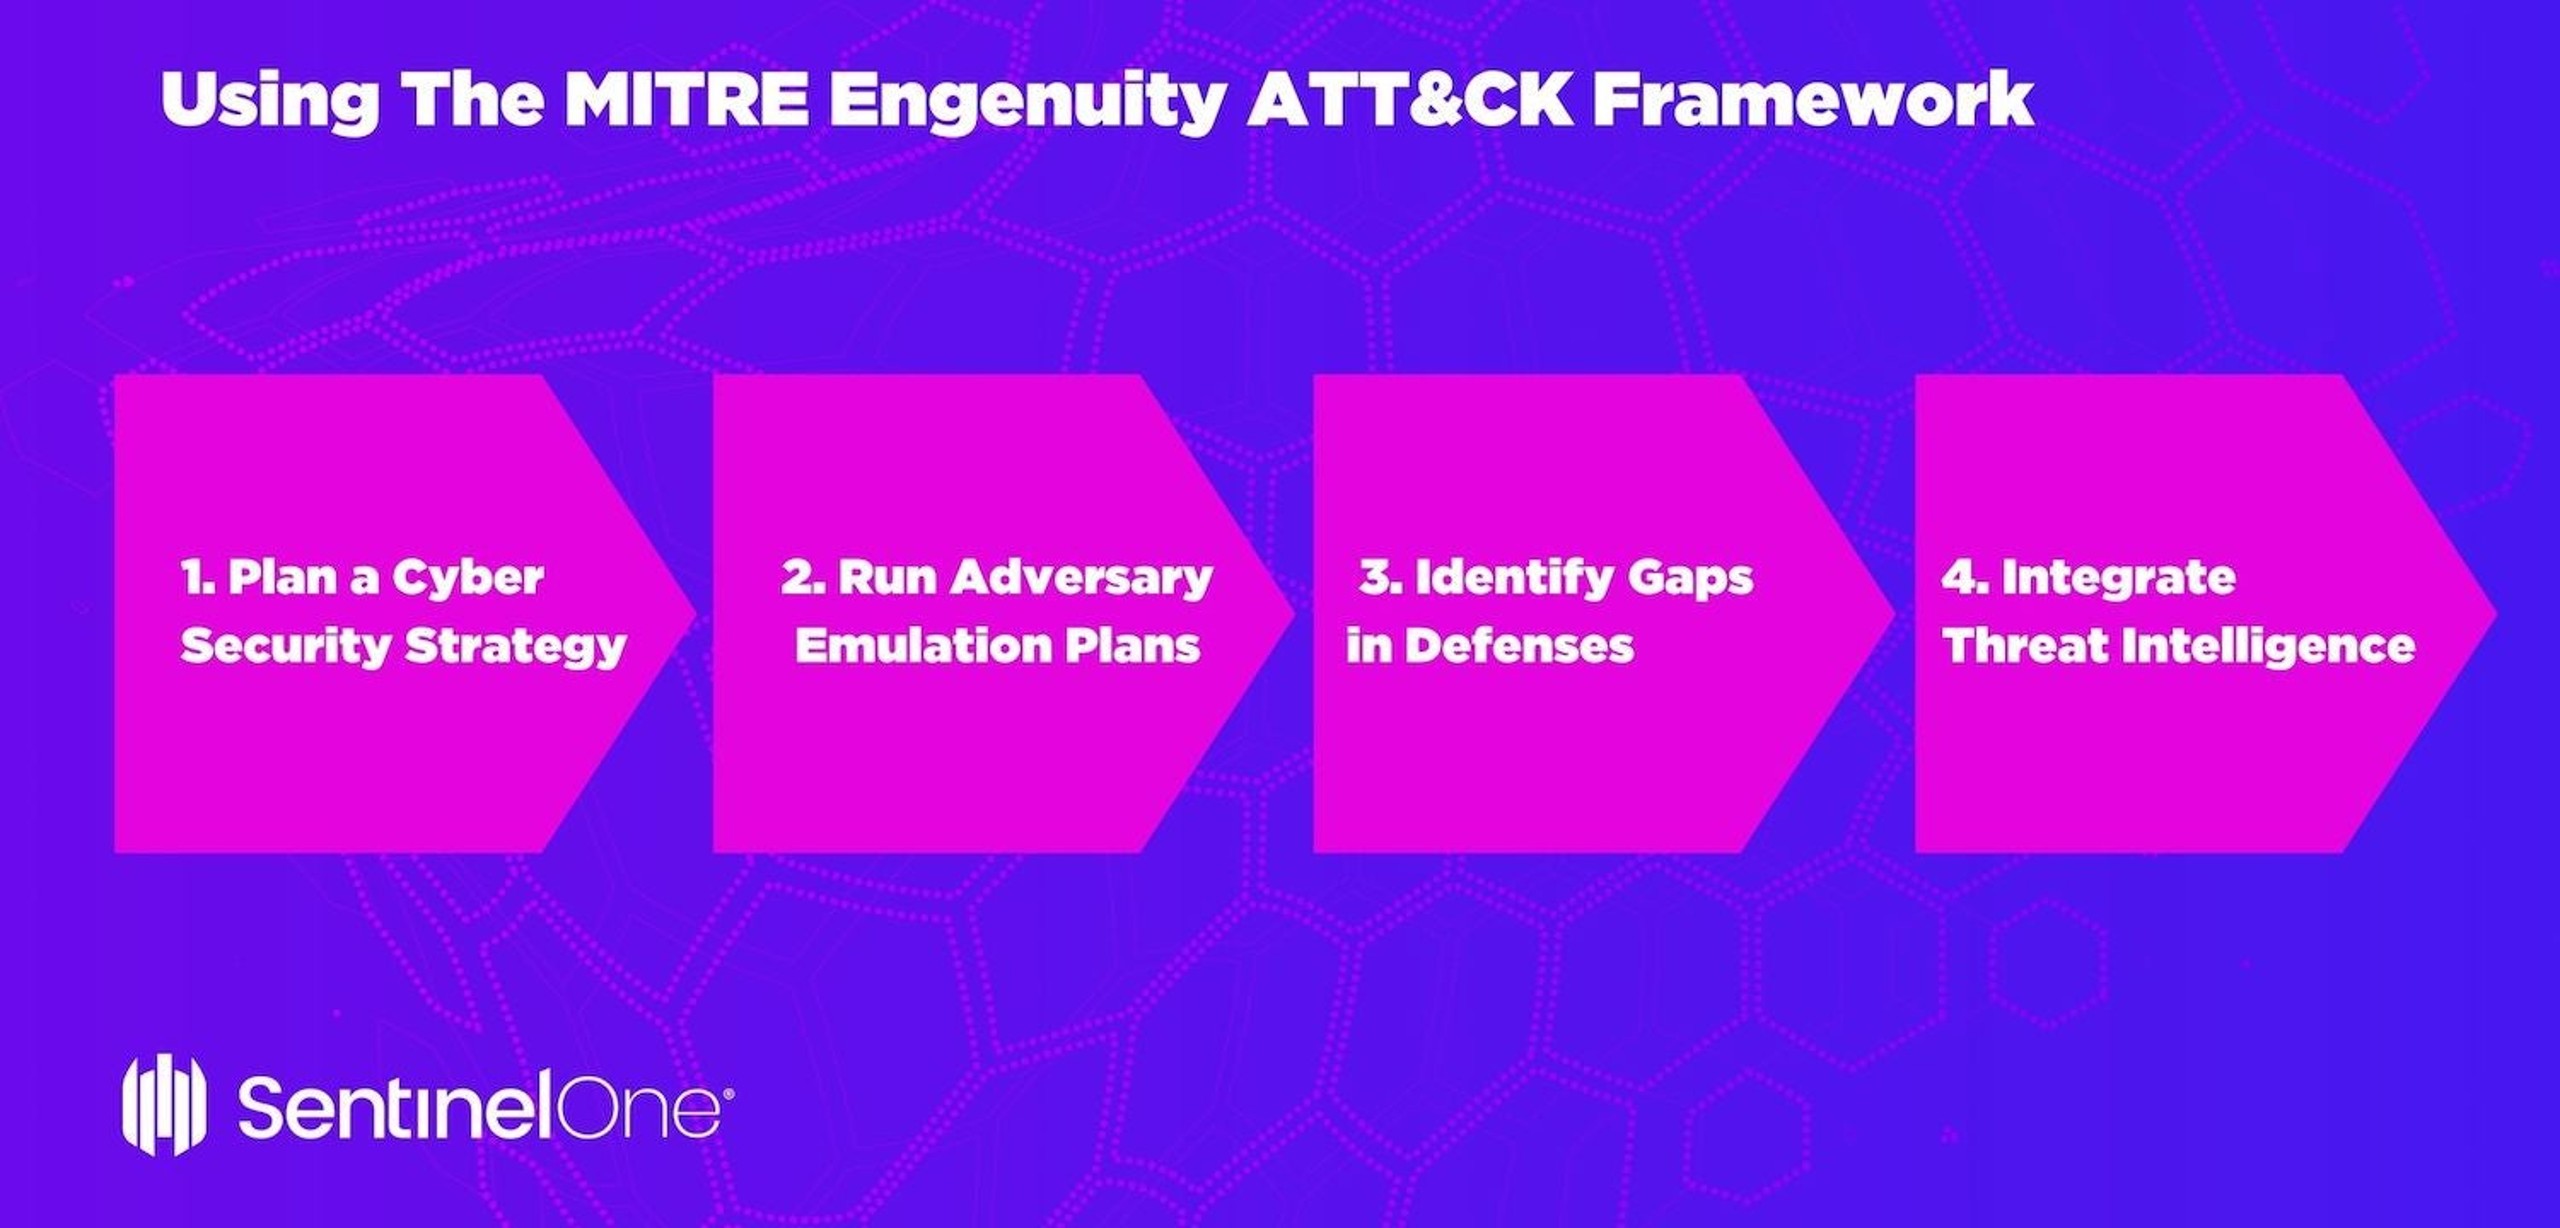
2. Exécutez des plans d'émulation d'adversaires
Utilisez ATT&CK pour les plans d'émulation d'adversaires afin d'améliorer les performances de l'équipe rouge. Les équipes rouges peuvent développer et déployer une approche cohérente et hautement organisée pour définir les tactiques et les techniques de menaces spécifiques, puis évaluer logiquement leur environnement pour voir si les défenses fonctionnent comme prévu.
3. Identifier les lacunes dans les défenses
Les matrices ATT&CK peuvent aider les équipes bleues mieux comprendre les composants d'une cyberattaque potentielle ou en cours afin d'identifier les failles dans les défenses et de mettre en œuvre des solutions pour y remédier. Les documents ATT&CK proposent des mesures correctives et des contrôles compensatoires pour les techniques auxquelles vous êtes le plus exposé.
4. Intégrer les renseignements sur les menaces
ATT&CK peut intégrer efficacement vos renseignements sur les menaces dans vos opérations de cyberdéfense. Les menaces peuvent être mises en correspondance avec les techniques spécifiques des attaquants afin de comprendre s'il existe des lacunes, de déterminer les risques et d'élaborer un plan de mise en œuvre pour y remédier.
Comment MITRE ATT&CK évalue-t-il les produits de sécurité ?
Les évaluations MITRE Engenuity ATT&CK sont conçues pour imiter les TTP connues d'un adversaire et sont menées dans un environnement de laboratoire contrôlé afin de déterminer l'efficacité des produits de chaque fournisseur participant. Selon MITRE Engenuity :
" Les évaluations (ATT&CK) utilisent l'émulation d'adversaire, qui est une façon de tester " à la manière " d'un adversaire spécifique. Cela nous permet de sélectionner un sous-ensemble pertinent de techniques ATT&CK à tester. Pour générer nos plans d'émulation, nous utilisons des rapports publics sur les menaces, nous les mappons à ATT&CK, puis nous déterminons un moyen de reproduire les comportements. "
L'objectif est de mettre en place une attaque complète et logique qui passe par toutes les étapes d'une attaque réussie et exhaustive, depuis la compromission initiale jusqu'à la persistance, le mouvement latéral, l'exfiltration de données, etc.
Étant donné que MITRE Engenuity collabore avec des fournisseurs pendant les évaluations, MITRE Engenuity est en fait l'équipe rouge, tandis que le fournisseur qui assure la détection et la réponse à MITRE Engenuity est l'équipe bleue. Il en résulte une " équipe violette " qui aide à tester les contrôles de sécurité en temps réel en imitant le type d'approche que les intrus sont susceptibles d'utiliser lors d'une attaque réelle, sur la base de leurs TTP connus observés dans la nature.
Pourquoi l'évaluation MITRE ATT&CK est-elle importante ?
Les tests des solutions de sécurité ont longtemps été problématiques et peu adaptés pour déterminer les capacités réelles. Depuis le test EICAR original jusqu'aux laboratoires de test tiers spécialisés qui existent depuis plusieurs années maintenant, il y a toujours eu un décalage important entre les tests artificiels et l'efficacité réelle. Les fournisseurs eux-mêmes sont conscients depuis longtemps que leurs clients ont besoin à la fois d'être rassurés et formés à l'utilisation de leurs produits, et ils ont naturellement cherché à présenter leurs solutions dans des situations qui mettent le mieux en valeur leurs propres atouts.
Ce que MITRE apporte est unique. Tout d'abord, l'évaluation fournit des critères et des résultats de test indépendants, impartiaux et ouverts. Il est important de noter que le test ne cherche pas à classer ou à juger les produits des fournisseurs les uns par rapport aux autres. L'objectif est de montrer comment le produit réagit à des étapes spécifiques d'une attaque. Cela aide les utilisateurs professionnels à comprendre comment le produit qu'ils ont adopté ou qu'ils envisagent d'adopter est susceptible de fonctionner dans le monde réel.
Deuxièmement, à quelques exceptions près que nous aborderons dans un instant, cette évaluation est ce qui se rapproche le plus d'une expérience réelle parmi toutes celles actuellement disponibles. En enchaînant les TTP observées dans la nature et en les appliquant par phases qui reproduisent le comportement d'un cycle d'attaque complet, les consommateurs obtiennent une vision beaucoup plus riche des performances d'un produit que celle qu'ils pourraient obtenir en le testant à l'aide d'un recueil d'échantillons de logiciels malveillants connus et inconnus.
Quelle est l'histoire des évaluations MITRE ATT&CK Enterprise ?
Les évaluations MITRE Engenuity ATT&CK ont débuté en 2018. MITRE Engenuity dispose d'une base de connaissances sur les groupes de menaces avancées connus et sélectionne chaque année un ou plusieurs groupes adversaires à imiter pour les tests d'évaluation. Les résultats détaillés des évaluations actuelles et précédentes sont disponibles sur le site MITRE Engenuity outil de comparaison des participants à l'évaluation ATT&CK.
APT 3 (2018)
APT3 est un groupe de menace basé en Chine qui est devenu actif en 2010 et qui est associé au ministère chinois de la Sécurité d'État (services de renseignement chinois). APT3 est connu sous différents noms, notamment Gothic Panda, Pirpi, UPS Team et Buckeye, et a été associé à des attaques dans les secteurs de l'aérospatiale, de la défense, des hautes technologies, des télécommunications et des transports.
L'objectif d'APT3 est de voler des informations critiques à des organisations privées ou à des gouvernements afin de servir les intérêts politiques, économiques ou militaires de la Chine. Initialement axé sur les entreprises basées aux États-Unis, le groupe s'intéresse désormais davantage aux groupes d'opposition politique à Hong Kong.
Le processus de test d'APT3 a été divisé en deux scénarios : le premier utilisant CobaltStrike et le second utilisant PowerShell Empire. Le scénario d'attaque comprenait le déroulement opérationnel suivant :
- Configuration de la commande et du contrôle
- Préparation des outils
- Compromission initiale
- Découverte initiale
- Extension de l'accès
- Établissement de la persistance
- Vol de propriété intellectuelle
APT29 (2019)
APT29 est un groupe de cybercriminels basé en Russie qui a commencé ses activités vers 2008 et qui est attribué au Service des renseignements extérieurs de la Russie (SVR). APT29 est connu sous différents noms, notamment Cozy Bear, The Dukes, StellarParticle et Dark Halo, et a été associé à des attaques contre des pays membres de l'Union européenne et de l'OTAN, ainsi que contre des groupes de réflexion.
Cozy Bear est surtout connu pour le piratage du Comité national démocrate en 2015 et l'ingérence électorale qui s'en est suivie via les réseaux sociaux botnets. La motivation d'APT29 est de s'en prendre aux États souverains et aux gouvernements qui ont des opinions politiques, économiques et militaires opposées. APT29 est un groupe sophistiqué et bien financé, connu pour ses logiciels malveillants furtifs et personnalisés.
Le processus de test d'APT29 a été divisé en deux scénarios – le premier utilisant une technique générale de " smash and grab " (imitant les campagnes de spear phishing à grande échelle du groupe) et le second utilisant une technique ciblée " low and slow ". Le scénario d'attaque comprenait le déroulement opérationnel suivant :
- Configuration de la commande et du contrôle
- Préparation des outils
- Compromission initiale ciblée ou compromission initiale large (smash and grab)
- Déploiement d'une boîte à outils furtive
- Collecte furtive de renseignements
- Nettoyage opérationnel
Carbanak et FIN7 (2020)
Carbanak et FIN7 sont des adversaires liés à la Russie qui utilisent tous deux le malware Carbanak, mais sont suivis comme des groupes de menaces distincts. Carbanak a été découvert pour la première fois en 2014 et cible principalement les réseaux bancaires et les institutions financières aux États-Unis, en Allemagne, en Chine et en Ukraine.
Carbanak affirme avoir volé plus de 900 millions de dollars à des banques et à des milliers de clients privés. FIN7 a été repéré pour la première fois mi-2015 et cible les secteurs de la vente au détail, de la restauration et de l'hôtellerie aux États-Unis. FIN7 affirme avoir volé plus d'un milliard de dollars à ses victimes.
Le processus de test de Carbanak/FIN7 a été divisé en deux scénarios : le premier ciblait une institution financière et le second un directeur d'hôtel. Le scénario d'attaque comprenait les étapes opérationnelles suivantes :
- Configuration de la commande et du contrôle
- Préparation des outils
- Compromission initiale ciblée
- Extension de l'accès
- Établissement de la persistance
- Transfert illicite de fonds ou vol d'informations de paiement d'hôtel
Quelles sont les nouveautés de l'évaluation MITRE ATT&CK 2021 ?
Les résultats publiés en avril 2021 se concentrent sur l'émulation des groupes de menaces financières Carbanak et FIN7.
Carbanak et FIN7 ont tous deux un historique bien documenté d'impacts à grande échelle. Carbanak est cité pour le vol d'un montant cumulé de 900 millions de dollars auprès de banques et de plus d'un millier de clients privés. FIN7 serait responsable du vol de plus de 15 millions d'enregistrements de cartes de crédit de clients à travers le monde.
L'objectif principal de ses activités malveillantes est de voler les actifs financiers des entreprises, tels que les informations relatives aux cartes de débit, ou d'accéder aux données financières via les ordinateurs des employés du service financier afin d'effectuer des virements bancaires vers des comptes offshore.
Les évaluations ATT&CK 2021 ont également introduit deux évolutions importantes : les tests sur les environnements Linux et l'ajout de tests de protection. MITRE Engenuity a également publié l'ATT&CK Navigator, un outil permettant de comparer et de comprendre les performances relatives des fournisseurs dans une évaluation ATT&CK donnée.
Outils et ressources MITRE ATT&CK
MITRE Engenuity ne publie que les résultats bruts des évaluations. L'interprétation des données et la formulation de conclusions relèvent de la responsabilité du lecteur. L'équipe SentinelOne a fourni un livre blanc Évaluation MITRE ATT&CK – Carbanak et Fin7 afin d'aider à la compréhension des résultats.
Êtes-vous prêt à en savoir plus ? SentinelOne protège votre entreprise de manière proactive à chaque étape du cycle de vie des menaces.
FAQ sur le framework MITRE ATT&CK
Le framework MITRE ATT&CK est une base de connaissances publique sur les tactiques, techniques et procédures utilisées par les attaquants dans des cas réels. Les équipes de sécurité l'utilisent pour comprendre leurs méthodes, identifier les failles et renforcer leurs défenses. Le framework décrit chaque phase d'une attaque, de l'accès initial à l'exfiltration des données.
Les techniques MITRE ATT&CK décrivent comment les attaquants obtiennent un accès, se déplacent latéralement, élèvent leurs privilèges, échappent à la détection, collectent des données et bien plus encore. Elles comprennent notamment le phishing, l'extraction d'identifiants, le commandement et contrôle et les méthodes de persistance. Chaque technique est accompagnée de détails sur son utilisation et les outils privilégiés par les attaquants.
NIST fournit des normes et des recommandations sur les contrôles de sécurité, la gestion des risques et la conformité.
MITRE ATT&CK est une matrice tactique centrée sur le comportement des attaquants dans des situations réelles. NIST définit les règles, tandis que MITRE ATT&CK montre ce que font réellement les attaquants et comment les repérer.
Son objectif principal est d'aider les organisations à comprendre et à anticiper le comportement des attaquants. Le framework décrit les étapes d'attaques réelles pour faciliter la détection et le blocage des menaces avant qu'elles n'atteignent les systèmes critiques. Les équipes de sécurité l'utilisent pour améliorer leurs stratégies de détection, de réponse et de défense.
Vous pouvez utiliser MITRE ATT&CK pour tester vos défenses actuelles face à des menaces réelles. Identifiez les failles, cartographiez votre couverture de détection et hiérarchisez les améliorations. Vos équipes de sécurité voient clairement comment opèrent les attaquants et quels contrôles doivent être corrigés ou ajoutés pour leur faire face.
Le framework révèle les techniques d'attaque que vos défenses détectent et celles qui leur échappent. En associant vos alertes à ATT&CK, vous pouvez combler les failles de sécurité, hiérarchiser vos investissements et répondre plus vite aux incidents. Vous disposez ainsi d'une méthode structurée pour évaluer et renforcer votre posture de sécurité.
Commencez par associer vos alertes et incidents de sécurité aux techniques ATT&CK. Utilisez le framework pour évaluer les failles et améliorer la surveillance. Vous pouvez simuler des attaques, rechercher des tactiques précises et ajuster vos défenses.
Formez vos équipes aux comportements des attaquants et utilisez le framework pour suivre l'évolution des menaces, notamment avant ou pendant qu'elles changent de forme.
Les évaluations MITRE ATT&CK testent les produits de sécurité face à des comportements d'attaquants observés dans des situations réelles. Les fournisseurs sont évalués sur leur capacité à détecter des techniques connues et à y répondre. Les organisations utilisent ces résultats pour choisir des outils adaptés aux menaces réelles et repérer d'éventuelles failles dans leur couverture de détection.
En savoir plus sur Renseignement sur les menaces



Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
