
¿Qué es la búsqueda de amenazas? Tipos y guía
La búsqueda de amenazas identifica proactivamente las amenazas de seguridad. Conozca estrategias eficaces para realizar búsquedas de amenazas en su organización.

Puntos clave
- La búsqueda de amenazas consiste en detectar de forma proactiva amenazas ocultas en su red. Los especialistas parten de la premisa de que ya se ha producido una brecha y buscan indicadores de compromiso, movimientos laterales y comportamientos de los atacantes que los controles de seguridad automatizados no detectaron.
- La búsqueda de amenazas es diferente de la respuesta a incidentes, el análisis forense y las pruebas de penetración. DF/IR determina qué ocurrió después de una brecha, mientras que las pruebas de penetración simulan ataques externos. La búsqueda de amenazas rastrea a los atacantes que podrían estar ya dentro.
- Una búsqueda de amenazas eficaz requiere visibilidad completa e información sólida: telemetría detallada de los endpoints, herramientas SIEM o EDR con funciones de búsqueda avanzadas y fuentes de información sobre amenazas, como los feeds de OSINT y el marco MITRE ATT&CK para identificar las TTPs de los adversarios.
- Las búsquedas eficaces comienzan con una hipótesis. Los especialistas la formulan a partir del perfil de riesgo de la organización, sus datos valiosos y el comportamiento habitual de los usuarios. Después la ponen a prueba con técnicas como el establecimiento de líneas de base, la agrupación y el análisis por frecuencia, utilizando automatización y aprendizaje automático cuando es posible.
- La búsqueda continua de amenazas es el modelo más eficaz. Las búsquedas puntuales y programadas dejan a los atacantes tiempo para permanecer sin ser detectados. Las organizaciones sin especialistas internos pueden recurrir a servicios gestionados de búsqueda de amenazas de proveedores MSSPs o MDR.
La búsqueda de amenazas es un enfoque proactivo para identificar y mitigar las ciberamenazas antes de que causen daños. Esta guía explora sus principios, beneficios y las técnicas que utilizan los profesionales de seguridad.
Conozca la importancia de la inteligencia de amenazas y la supervisión continua para una búsqueda de amenazas eficaz. Comprender esta práctica es esencial para las organizaciones que buscan reforzar su postura de ciberseguridad.
 ¿Qué es la búsqueda de ciberamenazas?
La búsqueda de ciberamenazas consiste en buscar de forma proactiva y sistemática indicios de posibles amenazas en la red o los sistemas de una organización. Puede realizarse mediante técnicas manuales y automatizadas, como el análisis de datos de registro, los escaneos de red y el uso de fuentes de inteligencia de amenazas. Su objetivo es identificar amenazas que hayan eludido los controles de seguridad tradicionales, como los firewalls o los sistemas de detección de intrusiones. Al detectarlas y responder a ellas a tiempo, las organizaciones pueden reducir el riesgo de sufrir un ciberataque y mantener la seguridad y disponibilidad de sus sistemas y redes.
La búsqueda de amenazas es una práctica diseñada para encontrar adversarios ocultos en su red antes de que ejecuten un ataque o alcancen sus objetivos. A diferencia de la mayoría de las estrategias de seguridad, es una técnica proactiva que combina los datos y las capacidades de una plataforma de seguridad avanzada con las sólidas habilidades analíticas y técnicas de un profesional o un equipo especializado en búsqueda de amenazas.
La búsqueda de amenazas es una actividad muy distinta de la respuesta a incidentes o el análisis forense digital. Las metodologías DF/IR buscan determinar qué ocurrió después de que se descubre una filtración de datos. En cambio, un equipo de búsqueda de amenazas busca ataques que podrían haber atravesado sus capas de defensa.
La búsqueda de amenazas también difiere de las pruebas de penetración y las evaluaciones de vulnerabilidades. Estas prácticas simulan un ataque desde el exterior, mientras que los especialistas en búsqueda de amenazas parten de la premisa de que ya hay un atacante en la red y buscan indicadores de compromiso, movimientos laterales y otros rastros reveladores que puedan demostrar actividad maliciosa.
Búsqueda de amenazas frente a respuesta a incidentes y pruebas de penetración
Aspecto | Búsqueda de amenazas | Respuesta a incidentes | Pruebas de penetración |
Objetivo | Encontrar proactivamente amenazas ocultas antes de que causen daños | Responder a los incidentes de seguridad detectados y contenerlos | Identificar vulnerabilidades mediante la simulación de ataques externos |
Momento de ejecución | Continua o programada; presupone que se ha producido una brecha | Reactiva; comienza tras detectar una alerta o una brecha | Periódica; se realiza a intervalos planificados |
Enfoque | Busca indicios de compromiso y movimientos laterales dentro de la red | Investiga, contiene y remedia incidentes conocidos | Simula el comportamiento de un atacante desde fuera de la red |
¿Qué necesita para comenzar a buscar amenazas?
Como hemos visto, la búsqueda de ciberamenazas consiste en buscar activamente IOC ocultos y comportamientos encubiertos. Para ello, se presupone que se ha producido una brecha y se busca actividad anómala. Los analistas de seguridad deben distinguir lo inusual de lo habitual y filtrar el ruido del tráfico cotidiano de la red para encontrar actividad aún desconocida.
Para hacerlo eficazmente, necesita visibilidad completa de su red y datos detallados de sus endpoints. La telemetría de los dispositivos debe incluir elementos como el tráfico cifrado, los hashes de archivos, los registros del sistema y de eventos, los datos sobre el comportamiento de los usuarios, las conexiones denegadas por los controles del firewall y la actividad de los dispositivos periféricos. Lo ideal es contar con herramientas como SIEM (gestión de información y eventos de seguridad), que ofrecen una visión clara de todos estos datos y potentes funciones de búsqueda. Así puede contextualizar lo que observa y reducir la revisión manual de registros sin procesar.
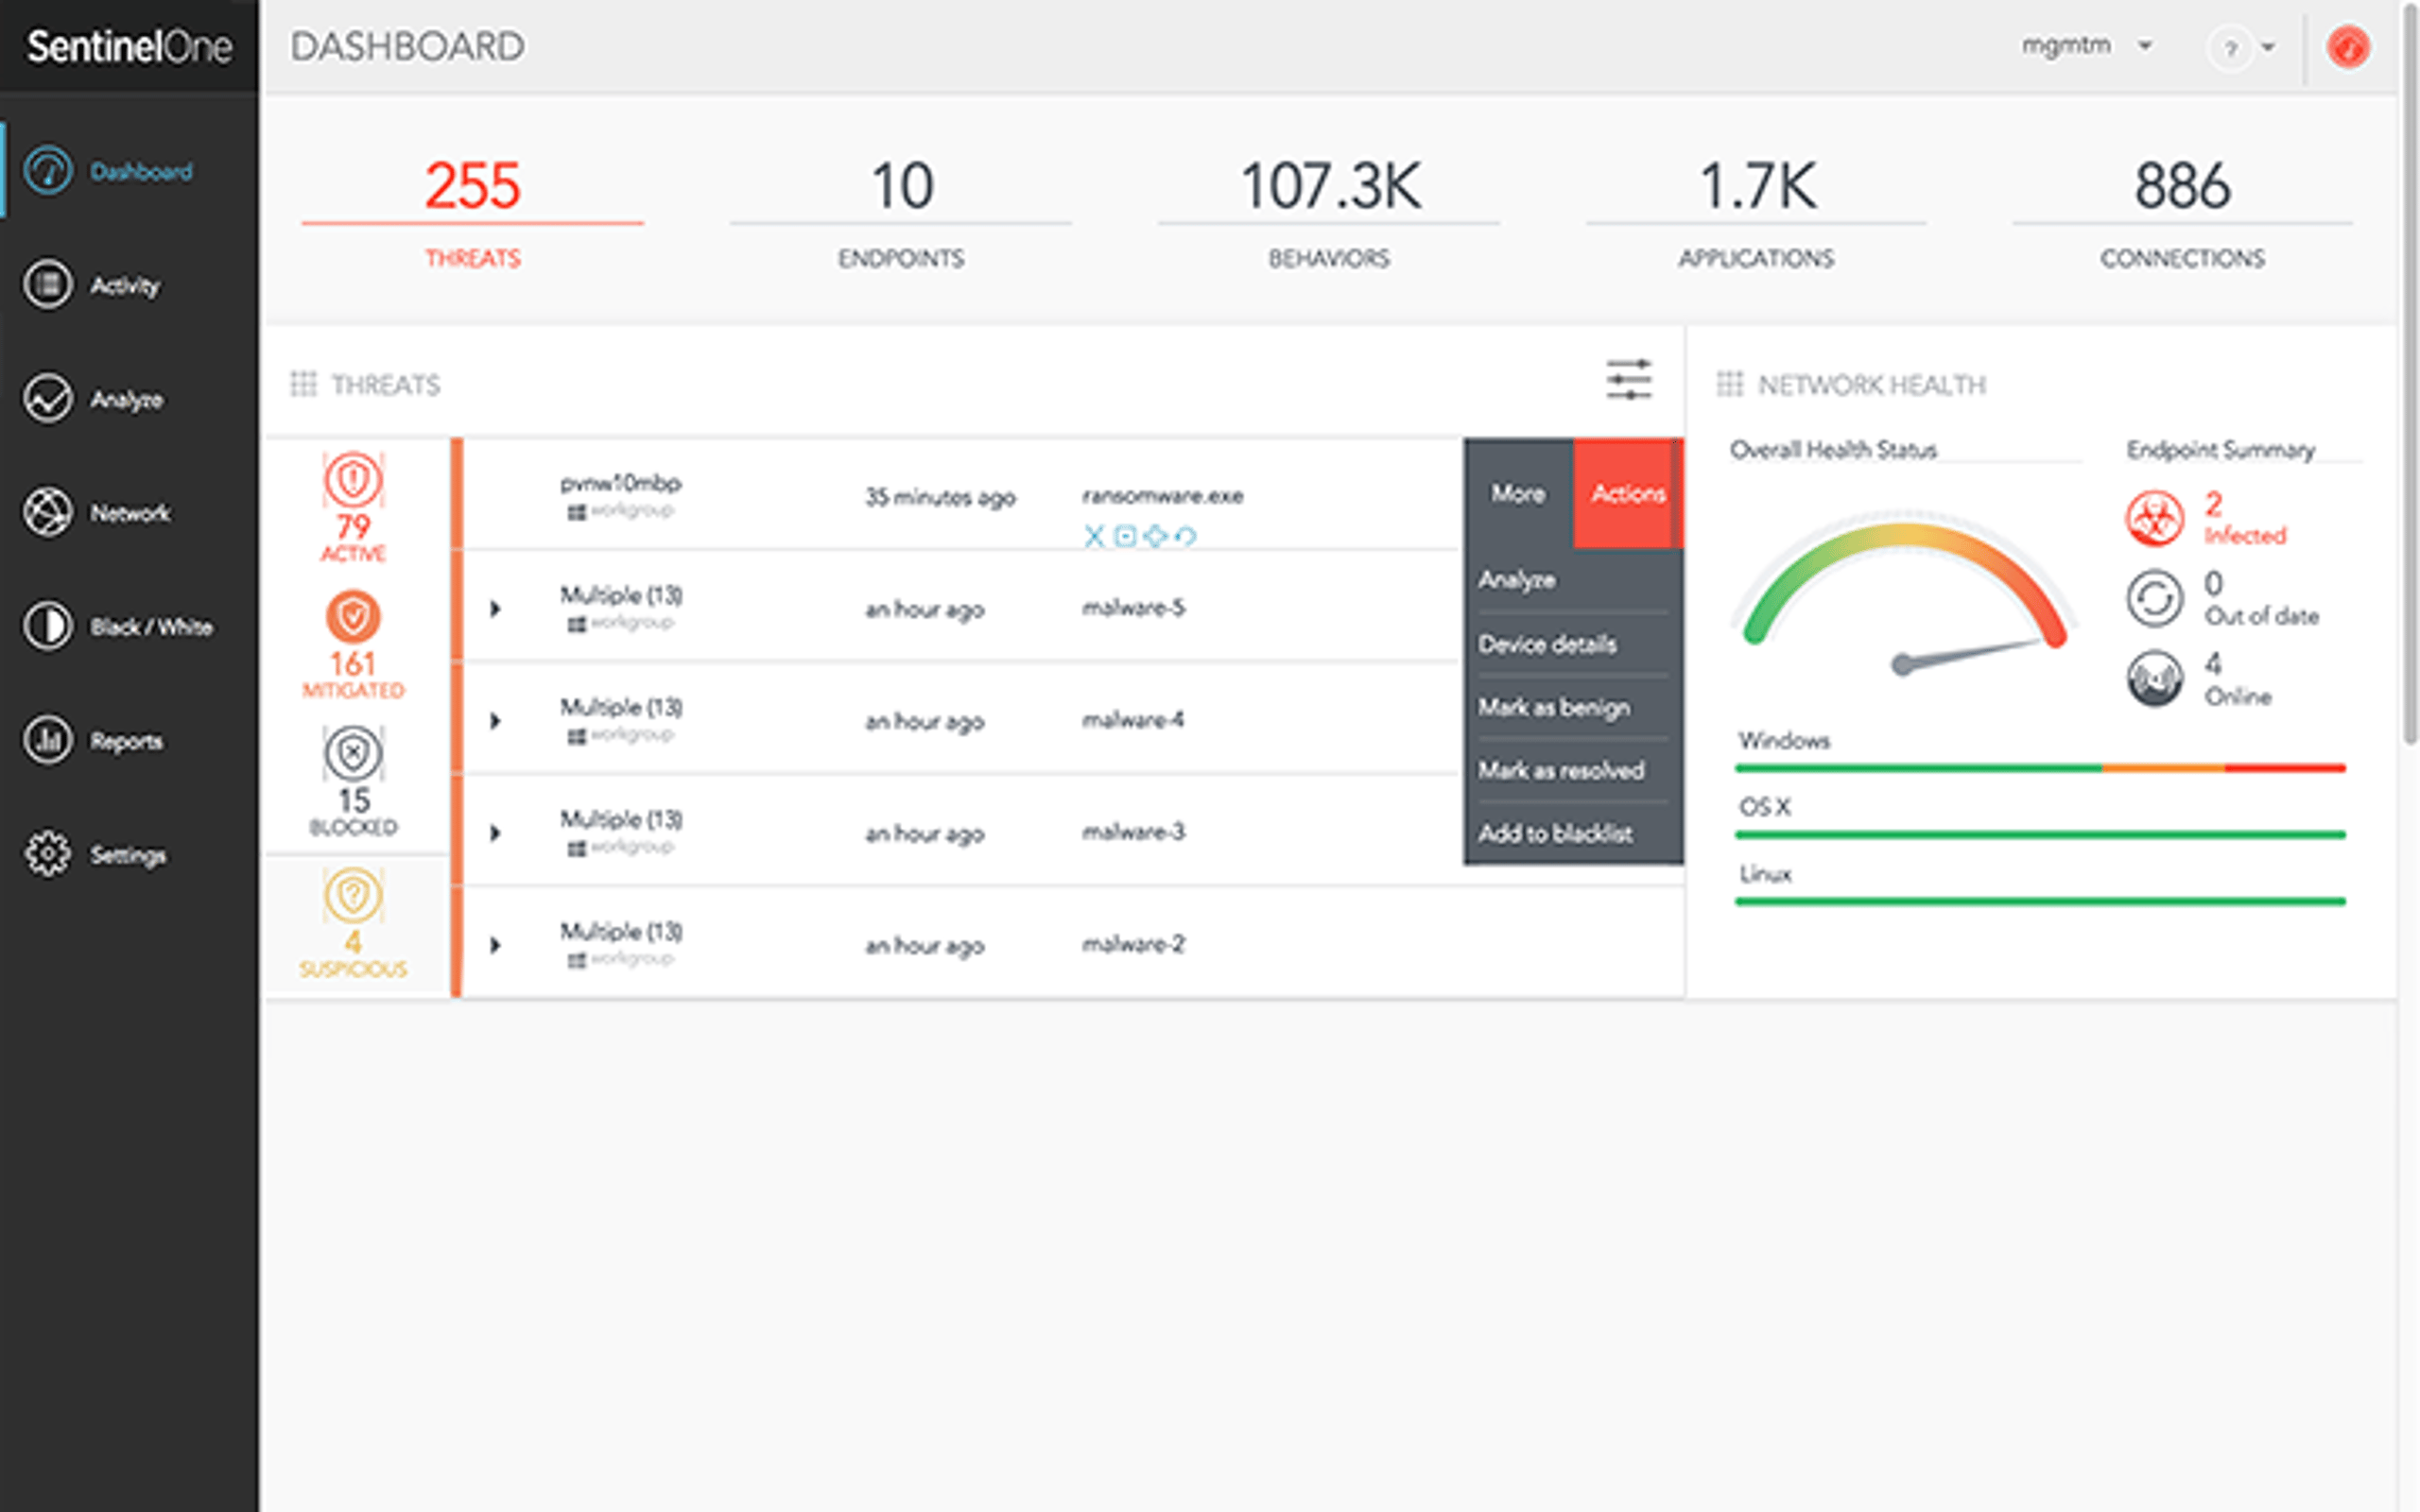
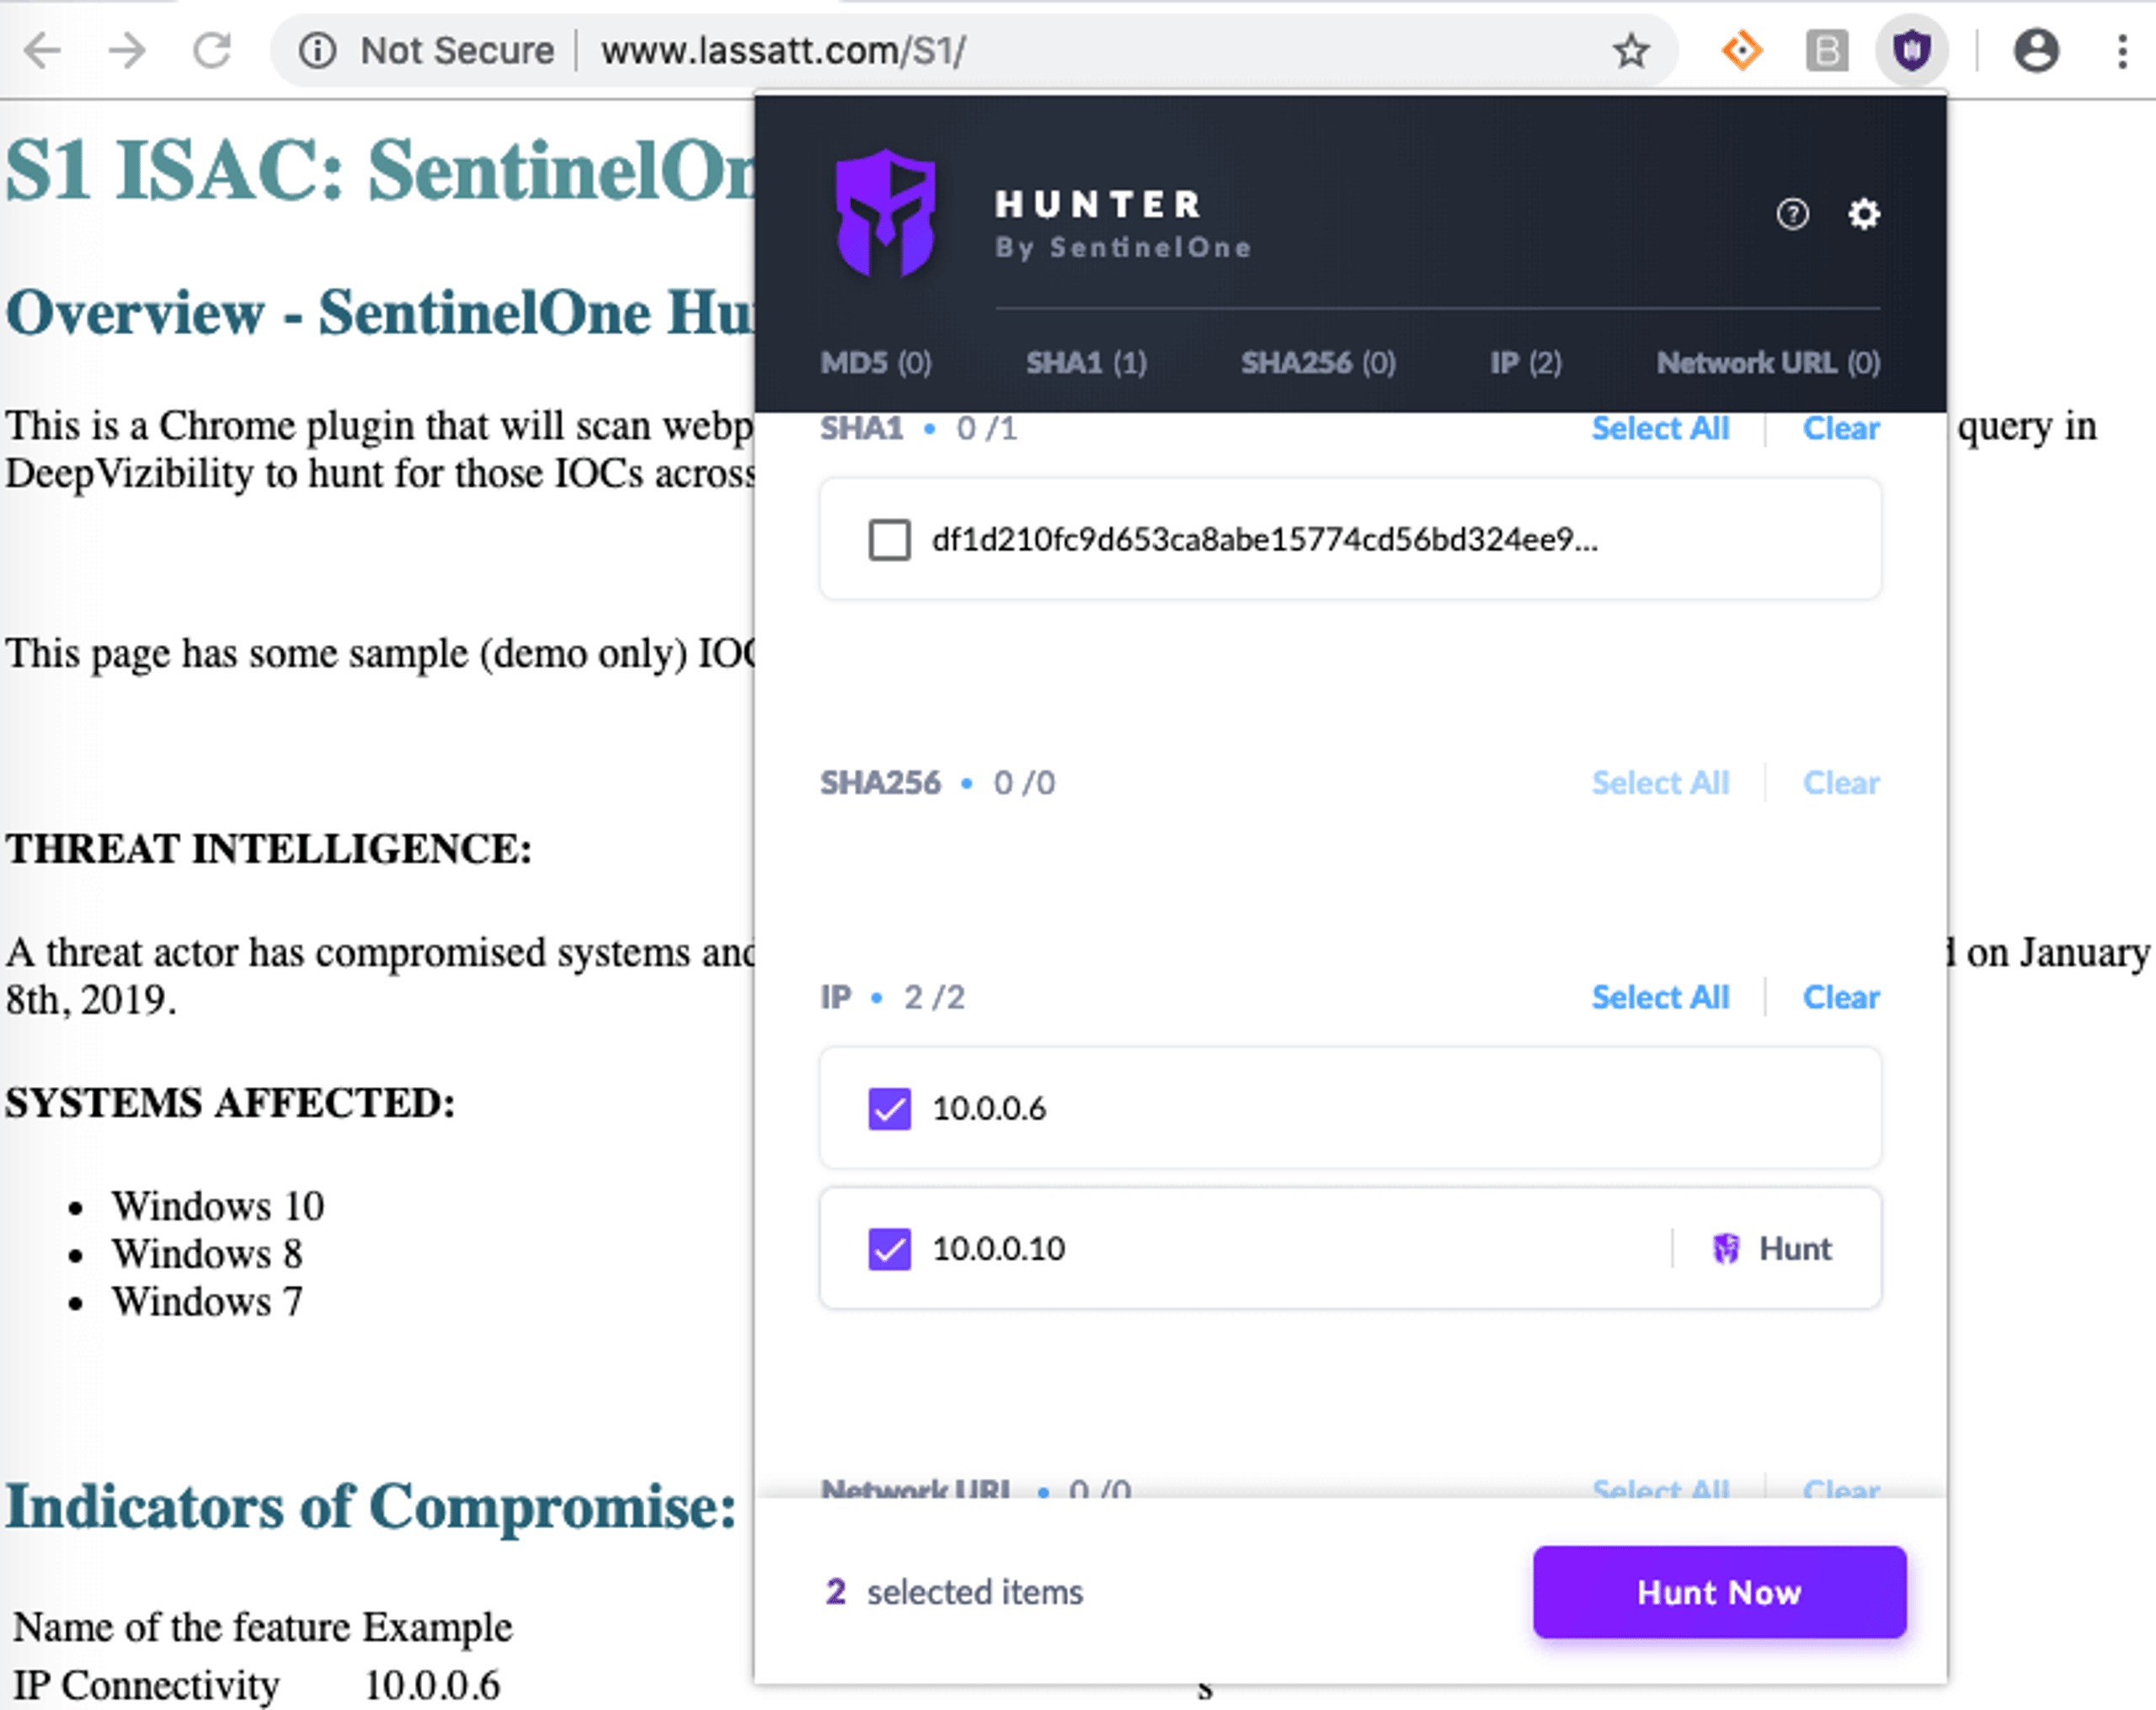
Las funciones para detectar endpoints no gestionados, dispositivos IoT y móviles, y descubrir los servicios activos en su red son de gran utilidad. También lo son las utilidades que puede incorporar a su navegador para acelerar la detección e investigación de amenazas.
Un programa de búsqueda de amenazas requiere herramientas de generación de informes adecuadas para ofrecer datos de calidad a los analistas, pero también presupone que estos confían plenamente en la soluciones de seguridad que protejan su red. La búsqueda de amenazas requiere tiempo, y sus analistas del SOC (centro de operaciones de seguridad) no pueden perder tiempo detectando manualmente amenazas que su plataforma EDR debería haber detectado de forma autónoma. Detectar amenazas avanzadas es el mayor desafío para los equipos de seguridad, especialmente si la organización tiene una escasez de profesionales de ciberseguridad o depende de una plataforma de seguridad de la información que los abruma con grandes cantidades de alertas o numerosos falsos positivos.
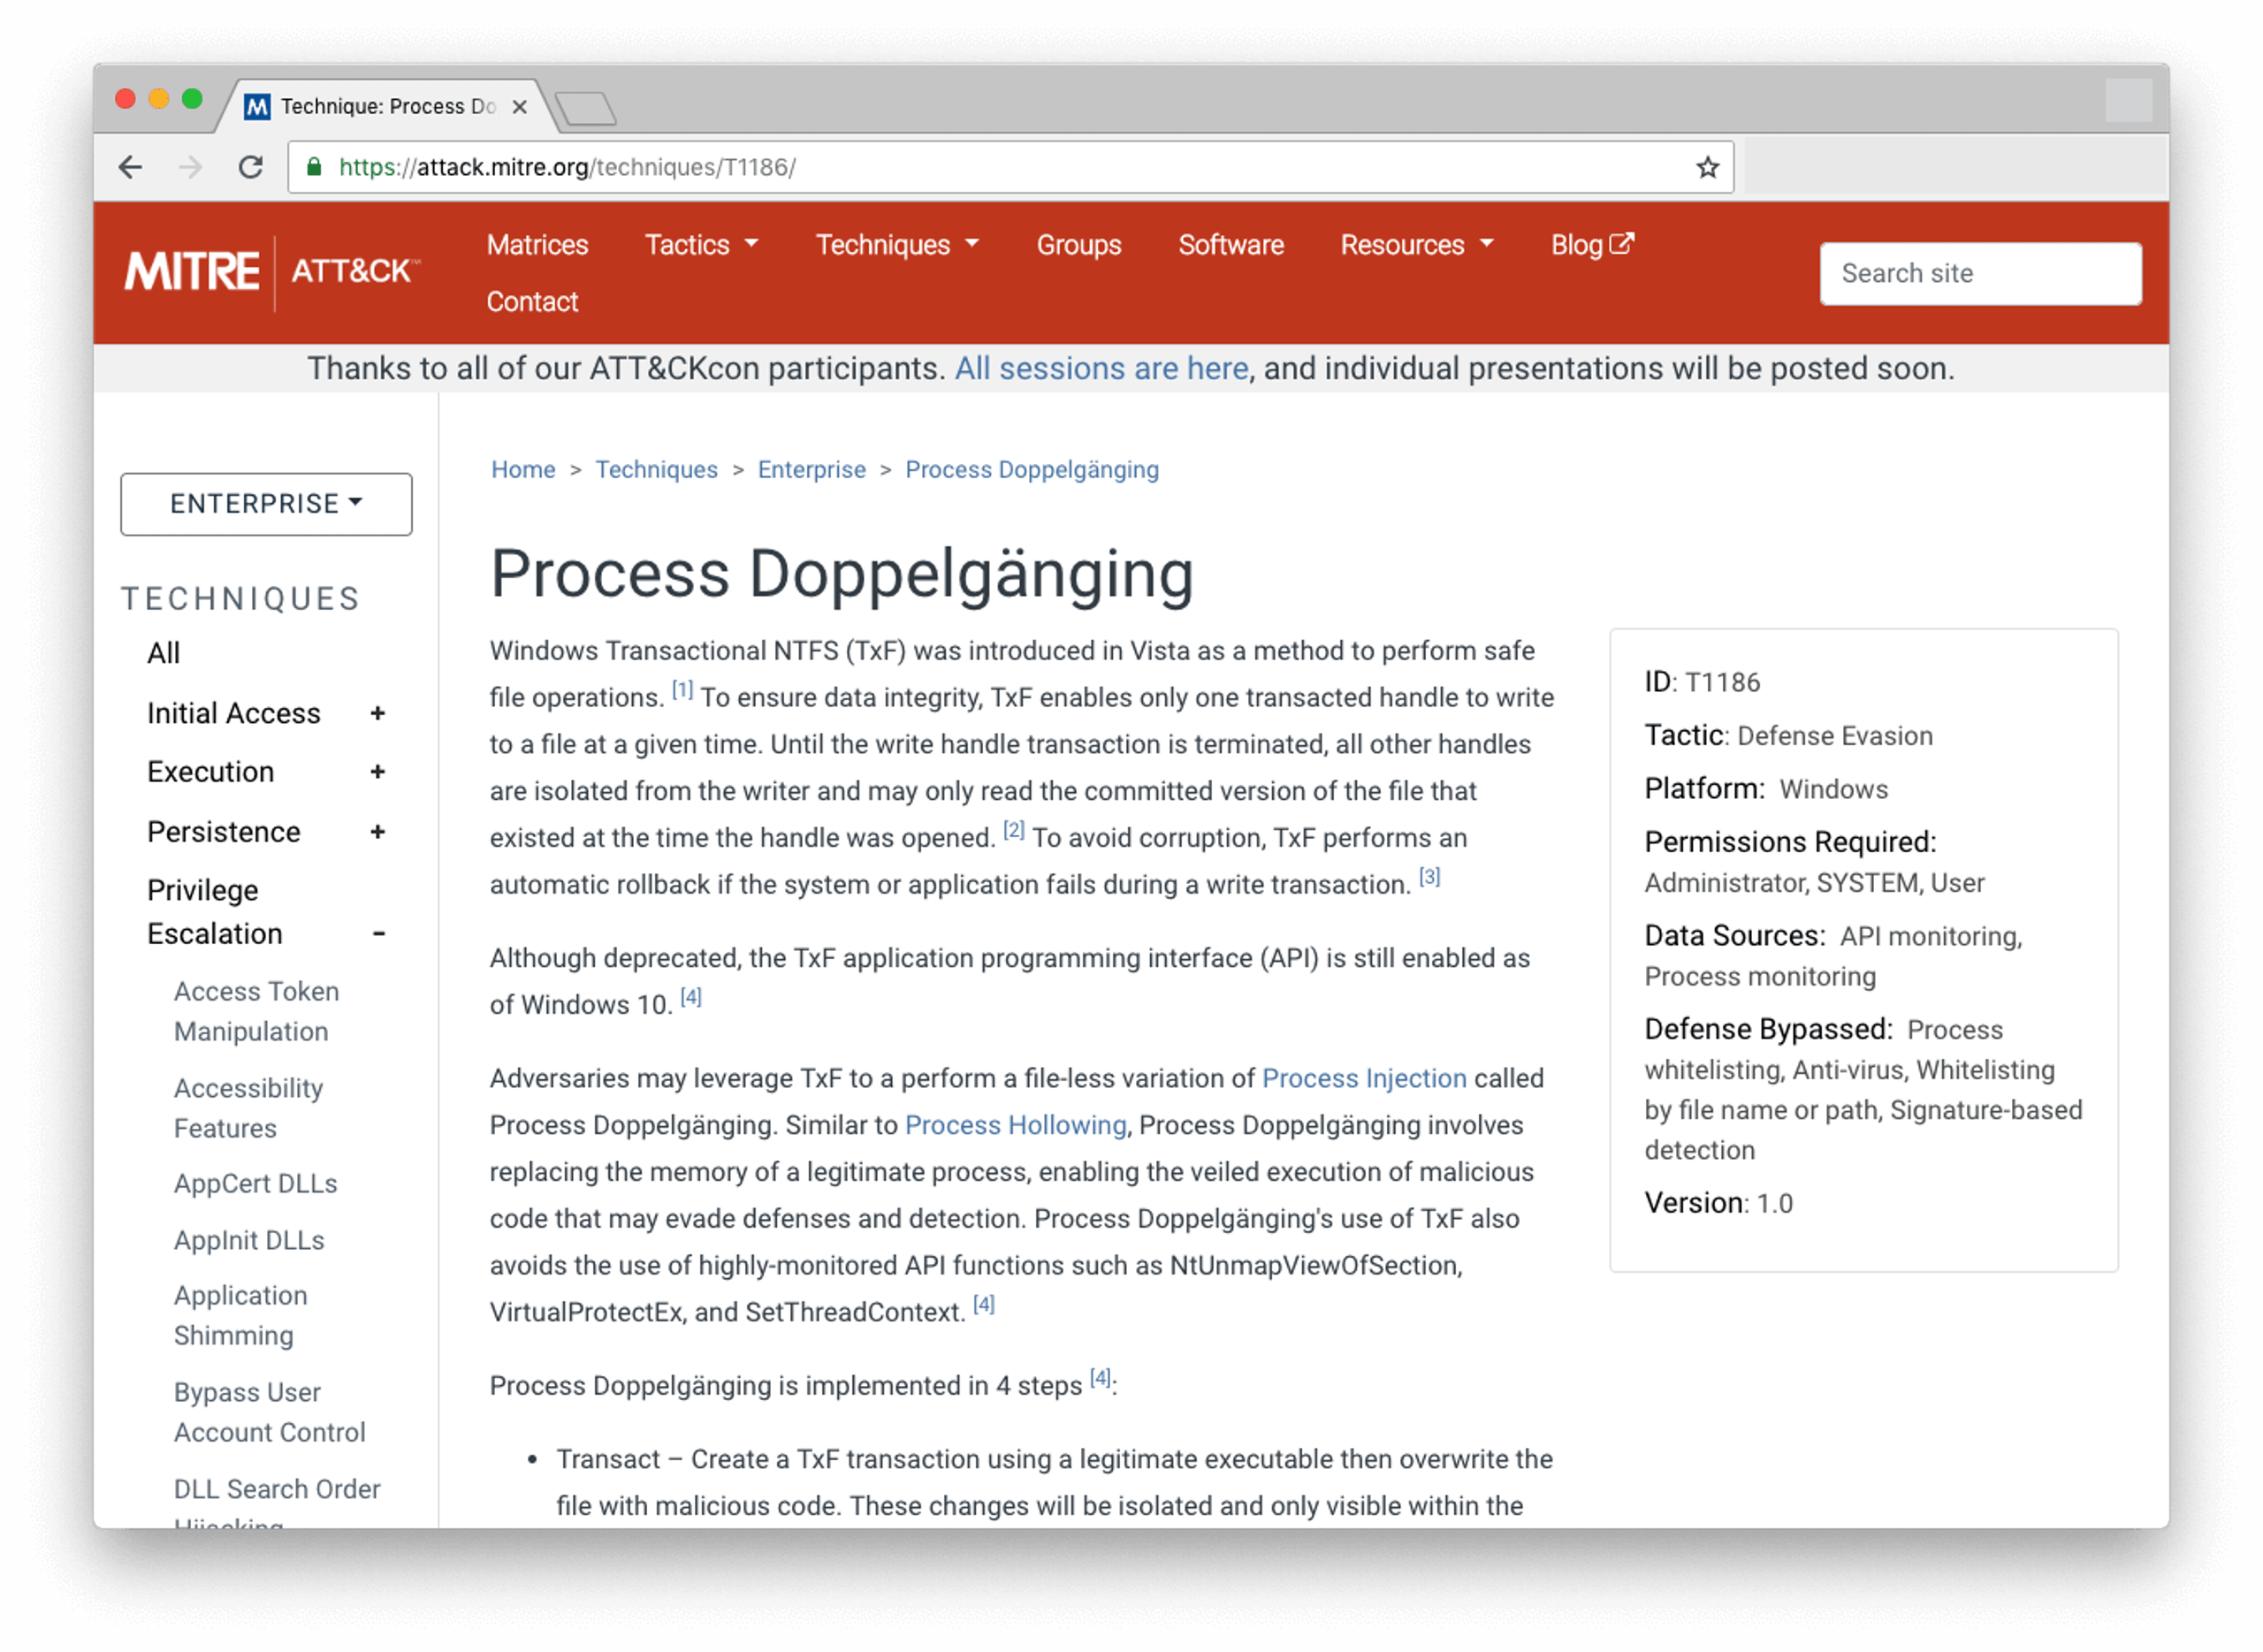
Otra herramienta de seguridad esencial para los analistas es contar con buena inteligencia sobre amenazas. Existen varias fuentes públicas o de OSINT (inteligencia de fuentes abiertas) que permiten a los especialistas mantenerse al día sobre los últimos IOC, como direcciones IP maliciosas, CVE recién anunciadas y hashes de muestras del malware más reciente. Por ejemplo, el instituto SANS mantiene una lista recopilada de dominios sospechosos. El marco MITRE ATT&CK también es una herramienta poderosa para conocer las herramientas, tácticas y procedimientos (TTP) que utilizan los actores de amenazas avanzados. Por ejemplo, puede buscar en la base de datos de MITRE ATT&CK grupos conocidos por atacar su sector y conocer las técnicas que han utilizado. Con esa información, puede buscar en su red indicios de las TTPs de esos grupos. Para conocer los pasos necesarios para la búsqueda de amenazas, lea nuestro documento técnico.
Tipos de búsqueda de amenazas
Los enfoques de búsqueda de amenazas se dividen en tres tipos principales:
- Búsqueda estructurada de amenazas: Las búsquedas parten de una hipótesis basada en tácticas conocidas de los adversarios, técnicas y procedimientos (TTPs) o indicadores de ataque (IoAs), generalmente asociados al marco MITRE ATT&CK. Como el especialista sabe qué comportamientos buscar, este enfoque permite detectar a los atacantes a tiempo, a menudo antes de que causen daños.
- Búsqueda no estructurada de amenazas: Las búsquedas parten de un evento desencadenante o un indicador de compromiso (IoC), como una IP sospechosa, un hash de archivo o una anomalía. A partir de ahí, los especialistas buscan patrones relacionados en datos históricos y actuales. Este enfoque permite encontrar amenazas nuevas o hasta entonces desconocidas que eluden las reglas de detección existentes.
- Búsqueda de amenazas según el contexto (centrada en entidades): Las búsquedas se centran en los activos, usuarios o sistemas de mayor riesgo para la organización, según una evaluación de riesgos interna o un evento específico, como una fusión o una nueva vulnerabilidad. Los especialistas priorizan los objetivos que los atacantes tienen más probabilidades de atacar.
¿Cómo saber qué buscar?
El uso de herramientas de OSINT y marcos como MITRE ATT&CK solo es eficaz si sabe qué busca. Esto nos lleva a un componente esencial de la búsqueda de amenazas: formular y poner a prueba hipótesis.
Los especialistas en búsqueda de amenazas necesitan conocer bien el perfil de la organización, las actividades empresariales que podrían atraer a los actores de amenazas (como contratar personal o adquirir nuevos activos o empresas, entre otras) y los patrones de uso habituales.
Los atacantes suelen intentar pasar por usuarios legítimos y obtener sus credenciales, por ejemplo, mediante una campaña de phishing o spear phishing. Por eso, conocer el comportamiento habitual de los usuarios sirve como referencia para investigar accesos anómalos a archivos o eventos de inicio de sesión. Combinar ese conocimiento con la identificación de los datos valiosos para los atacantes y su ubicación puede dar lugar a hipótesis como «¿Está intentando un atacante robar los datos ubicados en xyz?». Esto, a su vez, puede impulsar la recopilación de datos para responder preguntas como:
«¿Qué usuarios han accedido por primera vez a la ubicación XYZ en los últimos n días?»
Las técnicas avanzadas de búsqueda de amenazas intentan automatizar tantas tareas como sea posible mediante análisis estadísticos y aprendizaje automático. Por ejemplo, supervisar el comportamiento de los usuarios y compararlo consigo mismo para detectar anomalías es mucho más eficaz que ejecutar consultas individuales, aunque en la práctica probablemente se necesiten ambas técnicas. Ambas resultan más sencillas si cuenta con herramientas como SentinelOne, que ofrecen un amplio conjunto de API nativas para una integración completa en toda su pila de software de seguridad.
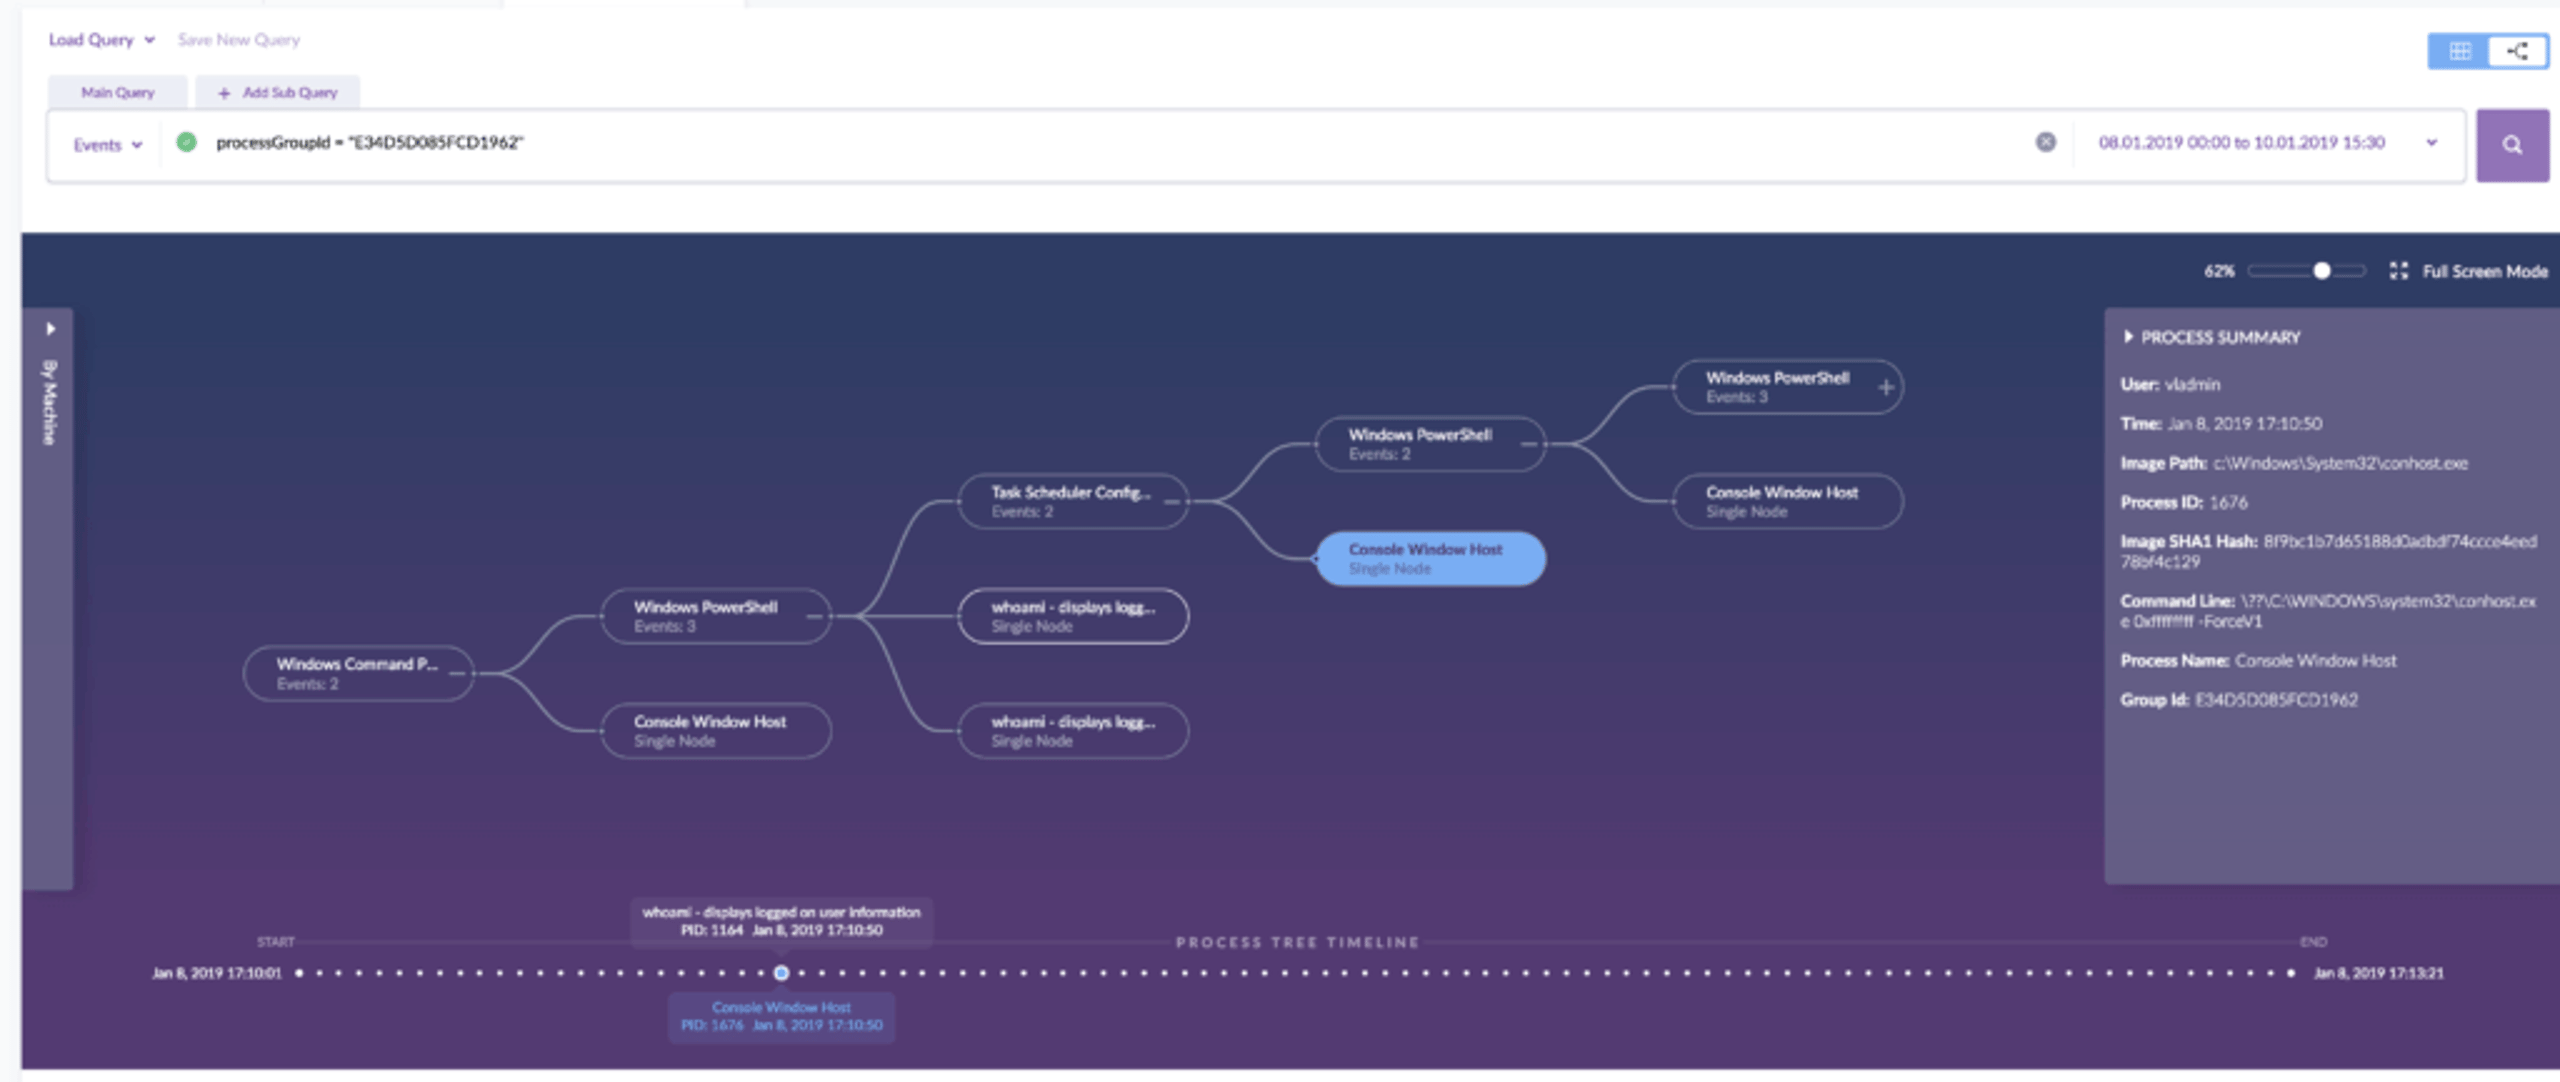
¿Con qué frecuencia debe realizar búsquedas de amenazas?
Algunas empresas solo buscan nuevas amenazas de forma puntual. La búsqueda puede iniciarse tras un evento concreto (por ejemplo, un intento de acceso a un servicio o archivo especialmente sensible) o cuando el personal tiene tiempo libre entre otras tareas. Este enfoque permite a las organizaciones con personal y presupuestos limitados añadir una capa de defensa. Sin embargo, restringe las búsquedas a un conjunto reducido de comportamientos y es la forma menos eficaz de aplicar esta estrategia.
La búsqueda programada de amenazas reserva tiempo para que el personal realice búsquedas a intervalos regulares. Es un avance: permite priorizar distintas búsquedas y mejorar la eficiencia. Sin embargo, deja un cierto tiempo de permanencia durante el cual los ataques avanzados pueden intentar actuar entre intervalos. Por eso, cuanto más cortos sean los intervalos, mejor.
Lo ideal es que las organizaciones con suficiente personal y presupuesto busquen amenazas de forma continua y en tiempo real. Así pueden examinar proactivamente la red y los endpoints para detectar ataques como parte de un esfuerzo sostenido.
¿Quién debe realizar la búsqueda de amenazas?
A estas alturas, probablemente esté claro que la búsqueda de amenazas es una tarea especializada. Requiere un analista de seguridad que domine diversas herramientas, comprenda y analice los riesgos de su organización y conozca los métodos y herramientas de los atacantes avanzados.
Contratar especialistas internos en búsqueda de amenazas puede ser una buena opción, pero exige presupuesto y acceso a profesionales con las habilidades necesarias. Para muchas empresas, una alternativa más realista es contratar servicios de búsqueda de amenazas de MSSPs (proveedores de servicios de seguridad gestionados) para realizar parte o la totalidad de esta labor.

Mejore su inteligencia sobre amenazas
Descubra cómo WatchTower, el servicio de caza de amenazas de SentinelOne, puede proporcionarle más información y ayudarle a superar los ataques.
Conclusión
La búsqueda proactiva de actividad maliciosa le permite anticiparse a las amenazas más recientes. Las tecnologías avanzadas, como la IA basada en el comportamiento, detienen la mayoría de los ciberataques y aportan la visibilidad necesaria para buscar amenazas. Pero los actores maliciosos innovan constantemente para eludir la seguridad de las redes empresariales. Las organizaciones deben mantenerse alerta ante vectores como las amenazas internas y los ataques muy dirigidos. La experiencia de los analistas humanos añade una capa de seguridad a su organización.
¿Le gustó este artículo? Síganos en LinkedIn, Twitter, YouTube o Facebook para ver el contenido que publicamos.
Lea más sobre ciberseguridad
- Guía para sobrevivir a un ataque de día cero | Todo lo que debe saber antes del primer día
- 7 consejos para proteger a su creciente plantilla remota
- Ataques por Bluetooth | No descuide sus endpoints
- ¿Qué es la seguridad de red hoy en día?
- Cómo usan los hackers las redes sociales para perfilar a sus objetivos
Preguntas frecuentes sobre la búsqueda de amenazas
La búsqueda de amenazas consiste en buscar activamente ciberamenazas ocultas en su red. En lugar de esperar a que una alerta indique un problema, los especialistas parten de la hipótesis de que los atacantes ya están dentro y buscan indicios de actividad maliciosa. Analizan a fondo los datos de seguridad para encontrar amenazas que las herramientas automatizadas podrían haber pasado por alto.
Es como tener a un experto en seguridad que patrulla constantemente su red en busca de cualquier actividad sospechosa o fuera de lo habitual.
Un especialista podría detectar patrones inusuales de tráfico de red que sugieran una sustracción de datos. Podría investigar por qué una cuenta de usuario accede a archivos a las 3 de la madrugada o por qué se producen intentos de inicio de sesión sospechosos desde distintos países. Otro ejemplo es buscar firmas de malware específicas a partir de nuevos informes de inteligencia de amenazas.
También podría buscar indicadores de métodos de ataque conocidos, por ejemplo, comprobar si los sistemas muestran señales de movimiento lateral por parte de hackers.
La búsqueda de amenazas es importante porque los atacantes sofisticados pueden eludir las herramientas de seguridad automatizadas y permanecer ocultos en su red durante meses. El tiempo medio para detectar una brecha es de 194 días, lo que les da tiempo de sobra para robar datos. La búsqueda de amenazas permite encontrar antes las amenazas ocultas y reducir los daños que pueden causar.
Los especialistas comienzan formulando hipótesis sobre posibles amenazas a partir de la inteligencia de amenazas o de actividades inusuales. Después, examinan los registros de red, los datos de los endpoints y las alertas de seguridad para encontrar pruebas que confirmen o descarten sus hipótesis.
Si encuentran algo sospechoso, investigan más a fondo para determinar si se trata de una amenaza real. El proceso es continuo e iterativo: los especialistas perfeccionan sus técnicas según lo que descubren.
Los cuatro tipos principales de amenazas de ciberseguridad son el malware, que incluye virus y ransomware capaces de dañar sus sistemas; los ataques de phishing, que engañan a las personas para que revelen contraseñas o hagan clic en enlaces maliciosos; y los ataques distribuidos de denegación de servicio, que saturan los sistemas con tráfico hasta dejarlos fuera de servicio.
Las amenazas persistentes avanzadas son ataques sofisticados y prolongados en los que los hackers permanecen ocultos en su red durante mucho tiempo. Cada tipo requiere estrategias de detección y respuesta distintas.
Entre las técnicas habituales está el agrupamiento, que reúne datos similares para detectar anomalías. El apilamiento organiza los datos en categorías para identificar valores atípicos sospechosos. El establecimiento de una línea base define cómo es la actividad normal de la red para luego buscar desviaciones.
El análisis examina registros y datos de seguridad para identificar patrones que puedan indicar amenazas. La combinación de indicadores permite comprobar si varios aparecen juntos de forma sospechosa.
La búsqueda de amenazas es proactiva y continua, mientras que la respuesta a incidentes es reactiva y se activa mediante alertas. Los especialistas buscan amenazas antes de que causen daños, mientras que los equipos de respuesta actúan una vez detectado un ataque.
La búsqueda de amenazas es como una patrulla permanente, mientras que la respuesta a incidentes se parece a los servicios de emergencia que acuden a un incendio. El análisis forense se realiza después de un incidente para entender qué ocurrió, pero la búsqueda de amenazas intenta evitar que los incidentes ocurran.
El proceso de búsqueda de amenazas tiene tres etapas principales: activación, investigación y resolución.
- En la fase de activación, los especialistas identifican qué quieren investigar a partir de información sobre amenazas, anomalías o hipótesis concretas.
- Durante la investigación, examinan los datos en busca de pruebas que confirmen o refuten su hipótesis.
- En la fase de resolución, documentan sus hallazgos y trasladan las amenazas reales a los equipos de respuesta a incidentes o actualizan sus conocimientos para futuras búsquedas.
Descubra más sobre Inteligencia de amenazas


¿Listo para revolucionar sus operaciones de seguridad?
Descubra cómo SentinelOne AI SIEM puede transformar su SOC en una potencia autónoma. Contáctenos hoy para una demostración personalizada y vea el futuro de la seguridad en acción.
