
¿Qué es una amenaza persistente avanzada (APT)?
Las amenazas persistentes avanzadas (APT) plantean riesgos a largo plazo. Conozca sus tácticas y cómo defenderse de ellas eficazmente.

Las amenazas persistentes avanzadas (APT) son ataques sofisticados y dirigidos que se prolongan en el tiempo. Esta guía examina sus características, sus tácticas y cómo se infiltran en las organizaciones.
Conozca las fases de un ataque APT y la importancia de la inteligencia de amenazas para detectarlo y prevenirlo. Comprender las APT es fundamental para reforzar las defensas de ciberseguridad de una organización y responder eficazmente a estas amenazas difíciles de detectar.
Definición de amenaza persistente avanzada (APT)
Una amenaza persistente avanzada es un ciberataque en el que varios delincuentes colaboran para robar datos o infiltrarse en sistemas, a menudo sin ser detectados durante un período prolongado. La mayoría de estos ataques los llevan a cabo Estados que buscan debilitar a otro gobierno.
Mientras que otros ciberataques, como los de malware y las campañas de phishing, se desarrollan en cuestión de días, una APT puede prolongarse durante meses o incluso años.herramientas comerciales de pruebas de penetración, que les ayudan a encontrar vulnerabilidades en los sistemas y redes.
Los grupos APT se forman para afrontar objetivos más difíciles, pero sus ataques no son tan costosos como podría imaginar. Según datos publicados en 2019, el costo de un ataque APT podía ser de apenas $15,000. El componente más caro de estos ataques son las herramientas comerciales de pruebas de penetración, que les sirven para encontrar vulnerabilidades en sistemas y redes.
Como ocurre con otros ciberataques, el beneficio económico puede motivar un ataque APT, pero estos ataques también se utilizan para el espionaje político. Como cabe esperar, los gobiernos suelen contar con los sistemas más seguros, lo que exige un ataque prolongado y sofisticado.
¿Cuál es la diferencia entre ATA y APT?
Un ataque dirigido avanzado (ATA) es una metodología que suelen utilizar ciertos grupos de atacantes consolidados, aunque no exclusivamente. Los medios suelen darles nombres como “Fancy Bear” o “Lazarus”. En el ámbito de la seguridad se los clasifica como grupos de «amenaza persistente avanzada» y se les asigna un identificador numérico, como APT1, APT2, etc.zero days. Independientemente de si una empresa es atacada por una APT reconocida, una banda criminal, un hacker solitario o un empleado malintencionado, las características de los ataques dirigidos siguen siendo las mismas.
Un grupo puede distinguirse de otro por sus tácticas, infraestructura, reutilización de código o tipos de objetivos. Por ejemplo, un grupo APT puede reutilizar determinadas rutinas de código o tácticas de ingeniería social, mientras que otro puede aprovechar vulnerabilidades específicas o vulnerabilidades de día cero. Tanto si el atacante es un grupo APT reconocido como una banda criminal, un hacker que actúa en solitario o una persona malintencionada con acceso interno, los ataques dirigidos comparten las mismas características.
Ejemplos de amenazas persistentes avanzadasLos grupos más conocidos suelen actuar con alguna intención política, pero todos utilizan métodos delictivos para alcanzar sus objetivos.
No todas las APT siguen la misma metodología ni tienen las mismas motivaciones. Los grupos más conocidos suelen actuar con fines políticos, pero todos recurren a métodos delictivos para alcanzar sus objetivos.
Stuxnetprograma nuclear de Irán. Aunque se descubrió en 2010, se cree que se empezó a desarrollar en 2005.
Stuxnet, diseñado para atacar el programa nuclear de Irán, es uno de los primeros ejemplos de APT y uno de los más destacados de la historia. Aunque se descubrió en 2010, se cree que su desarrollo comenzó en 2005.
Cuando se descubrió, Stuxnet era un gusano informático de 500 kilobytes que había infectado el software de más de 14 instalaciones industriales en Irán. Atacaba equipos con Microsoft Windows y se propagaba por sí solo. Como resultado, Irán perdió casi una quinta parte de sus centrifugadoras nucleares.
Wicked PandaWicked Panda, uno de los adversarios con sede en China más prolíficos de la última década. Trabajan en interés del Estado chino y llevan a cabo ataques con fines lucrativos.
Un ejemplo más reciente de ciberamenaza APT es Wicked Panda, uno de los adversarios más activos con sede en China durante la última década. Opera en favor de los intereses del Estado chino y también lleva a cabo ataques con fines de lucro.
Cómo funciona un ataque APThacker instala un shell de puerta trasera que le permite acceder al sistema de la víctima cuando lo desee.
En términos generales, un ataque APT comienza con la infiltración. Los hackers suelen entrar mediante recursos web, recursos de red, correos de phishing, usuarios autorizados, etc. Una vez dentro, el hacker instala una shell de puerta trasera que le da acceso al sistema de la víctima cuando lo desee.
Después, los atacantes buscan ampliar su presencia y comprometer a empleados con acceso a datos valiosos. Cuando han reunido suficiente información, ocultan la extracción mediante un ataque DDoS u otra distracción.
Los ataques dirigidos tienen características distintivas que pueden organizarse en fases.
- 1. Recopilación de información
- Puntos de entrada e infiltración
- Comunicación – Mando y control
- Movimiento lateral y descubrimiento de activos
- Exfiltración – Robo de los activos más valiosos
1. Recopilación de inteligencia Desde el punto de vista del defensor, se trata de una operación pasiva que casi no ofrece oportunidades de detección. Durante esta fase, el adversario recopilará información pública sobre el negocio, el personal y las operaciones del objetivo. Las direcciones de correo electrónico y las URL de los sitios web se recopilarán y cotejarán a través de fuentes públicas, de las que hay muchas, como esta esta.
La primera fase de un ataque dirigido consiste en recopilar tanta información como sea posible sobre la víctima. Desde la perspectiva del defensor, es una operación pasiva que apenas ofrece oportunidades de detección. Durante esta fase, el adversario recopila información pública sobre la actividad, el personal y las operaciones de la organización objetivo. También reúne y organiza direcciones de correo electrónico y URL de sitios web a partir de fuentes públicas, de los que hay muchos, como este ejemplo.
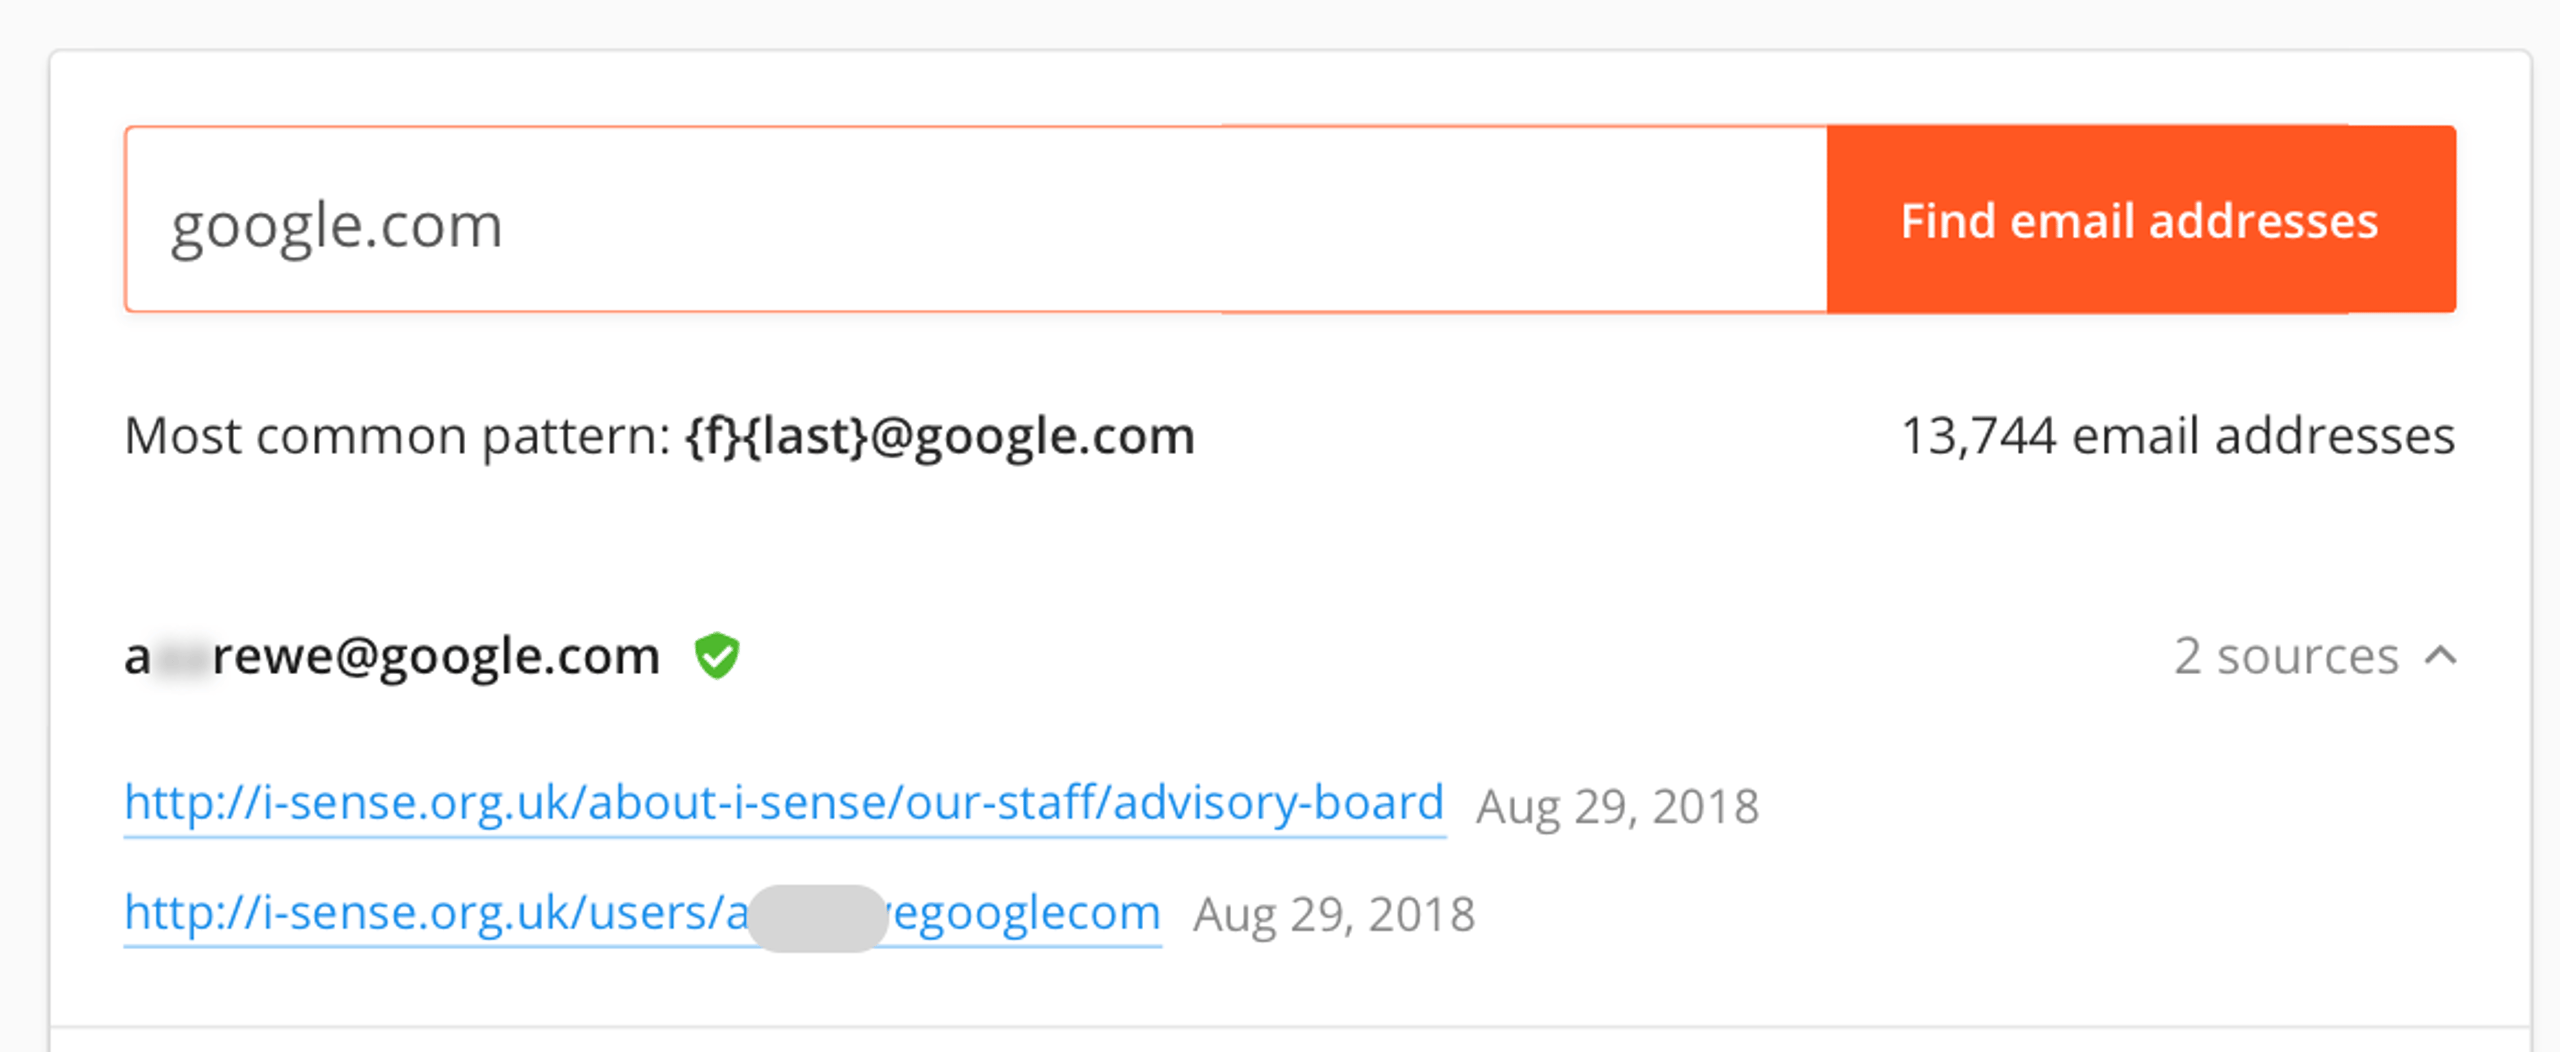
Cualquier información pública puede ser útil para los atacantes. Las ofertas de empleo pueden revelar detalles como el hardware y el software que utiliza la organización. Y, por supuesto, muchas búsquedas avanzadas de Google pueden servir a los atacantes para buscar vulnerabilidades y recursos específicos en sus sitios.
2. Puntos de entrada e infiltraciónspear-phishing. Engañar a los usuarios para que ejecuten código no autorizado es un arte en sí mismo, pero es un reto que, especialmente en un contexto organizativo, representa un obstáculo relativamente fácil de superar.
El principal desafío de un intruso es entrar. En última instancia, eso significa ejecutar código en la red objetivo. Puede explotar vulnerabilidades de software o hardware, credenciales débiles, vulnerabilidades de día cero o software sin parches. Sin embargo, el método de entrada más común, con diferencia, es una técnica de ingeniería social, normalmente el phishing dirigido. Engañar a los usuarios para que ejecuten código no autorizado es todo un arte en sí mismo, pero, especialmente en una organización, es un obstáculo relativamente fácil de superar.
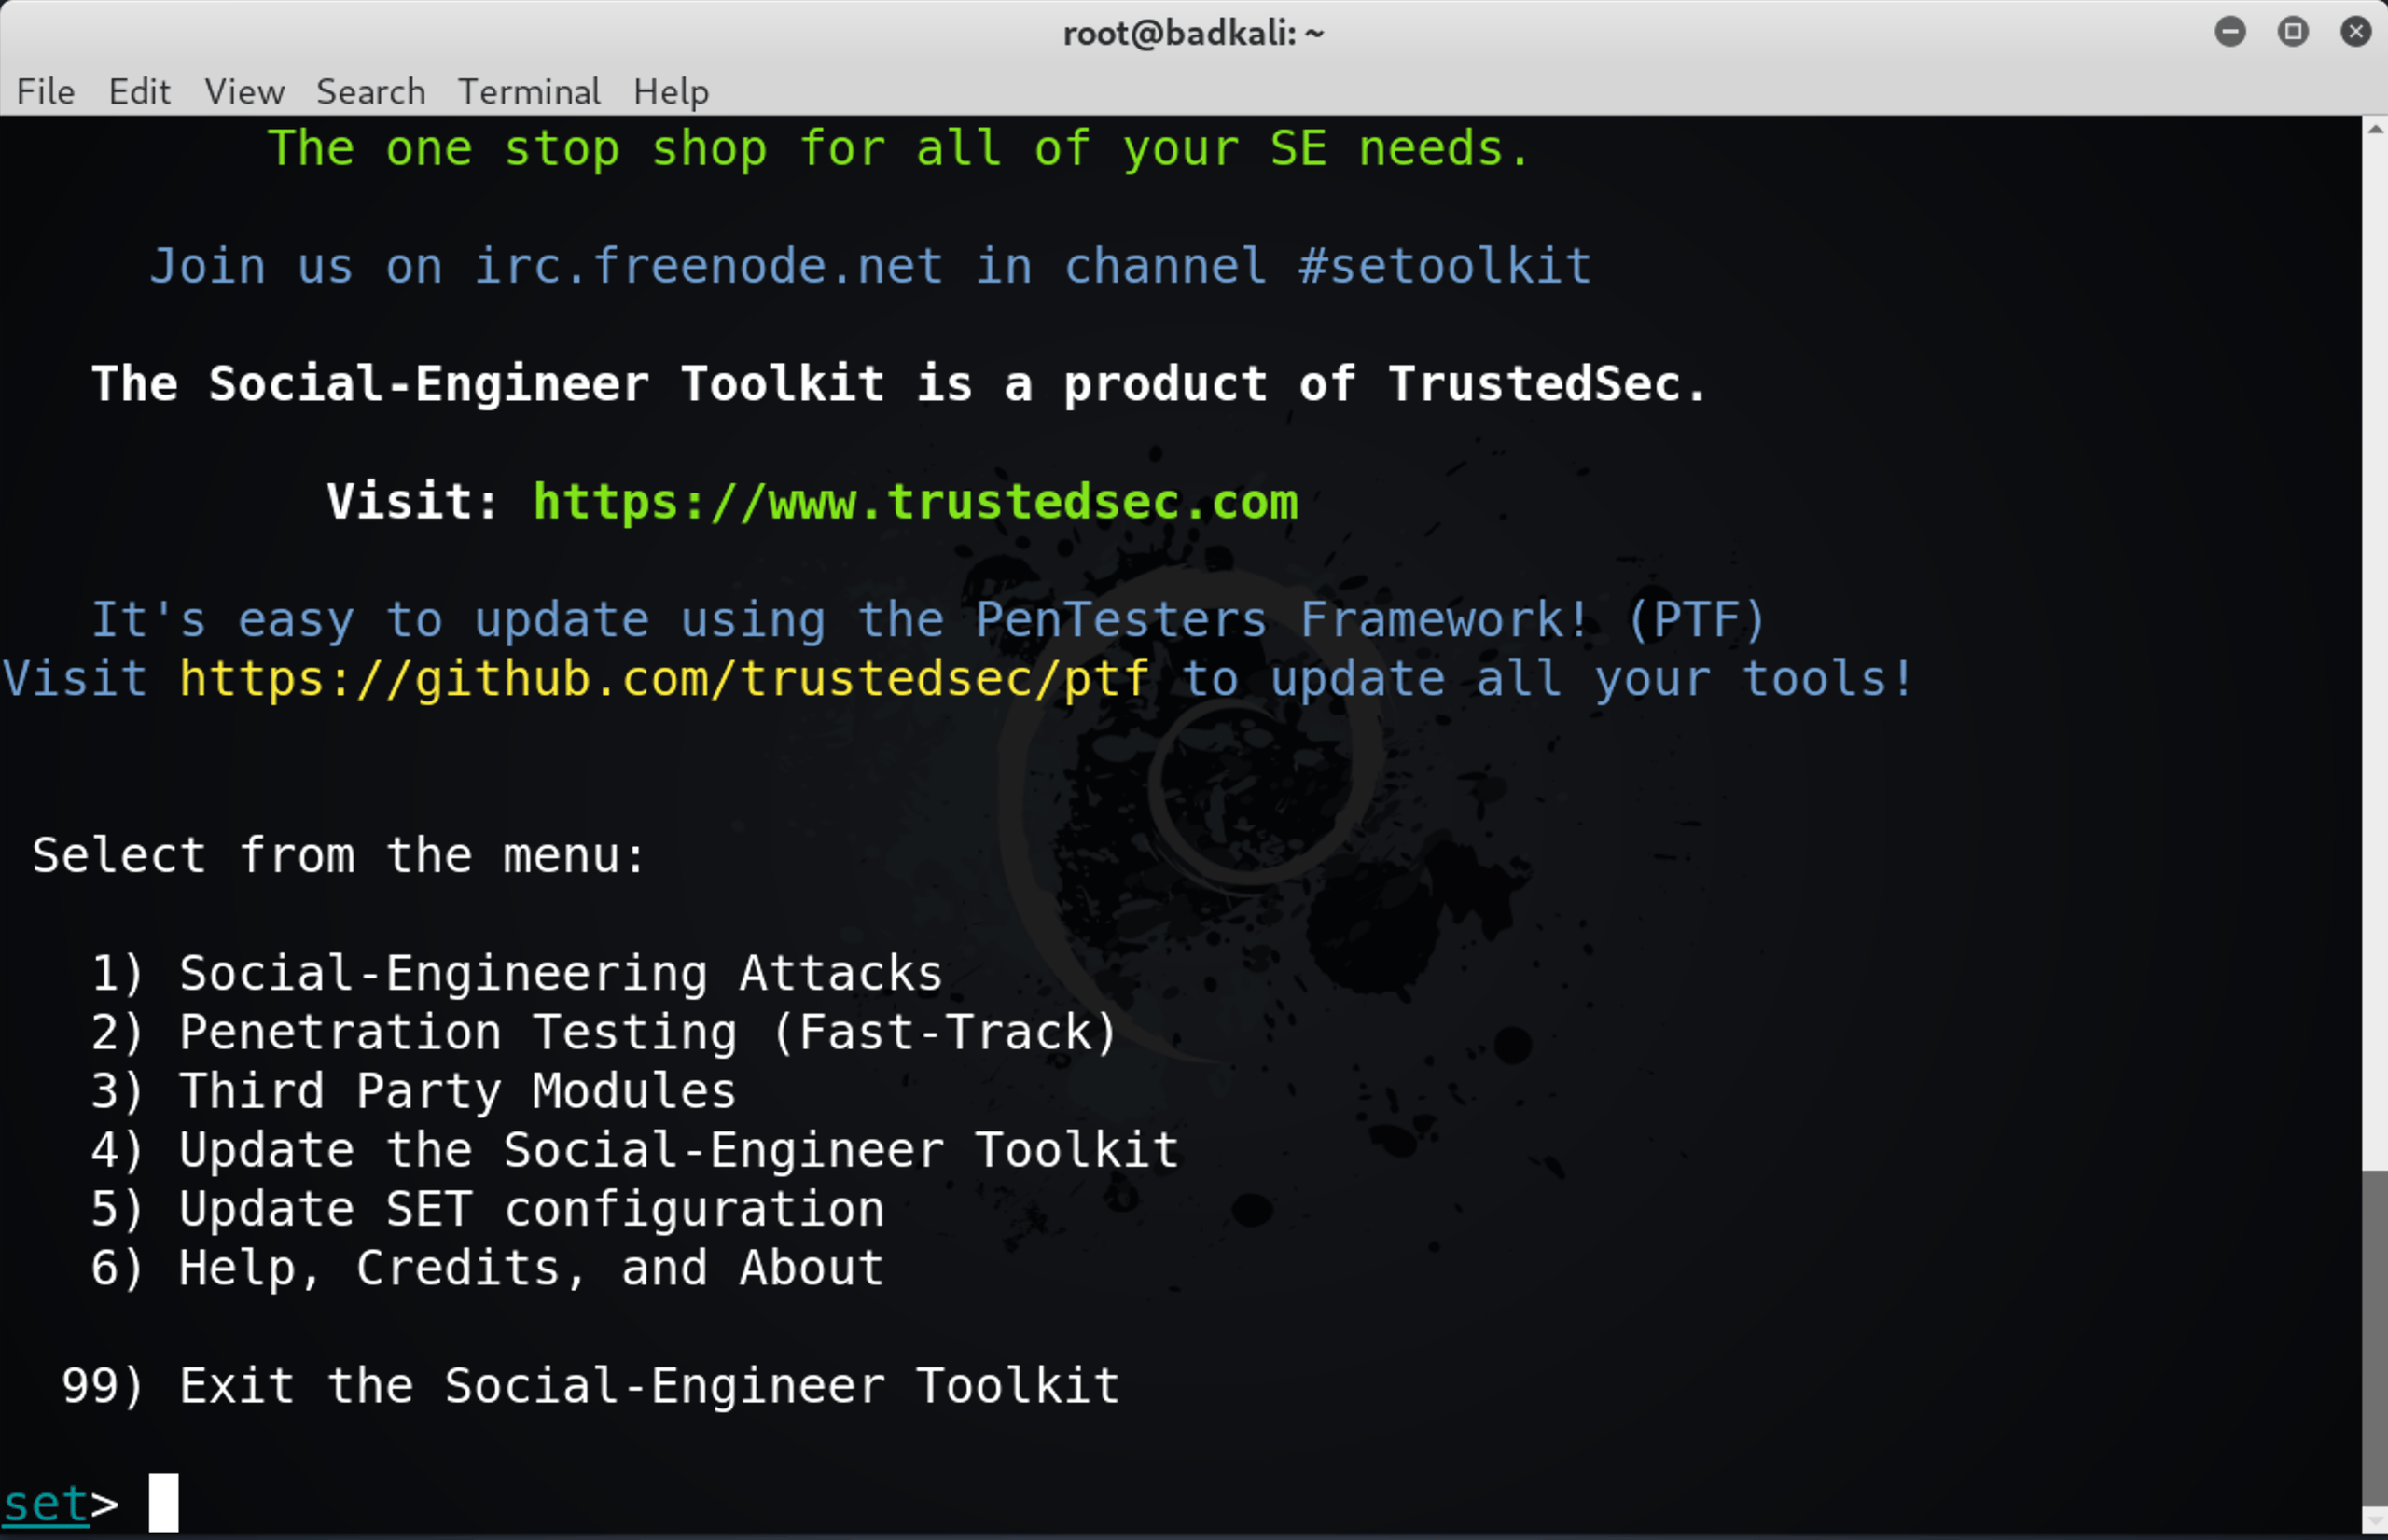
Aquí, al menos, existe una oportunidad de prevención y detección. Capacitar al personal para reconocer las técnicas de ingeniería social es una buena idea. Aun así, incluso los usuarios capacitados pueden caer en una campaña de phishing ingeniosa o persistente. La mejor defensa de la organización es un software automatizado basado en el comportamiento que detecte actividades sospechosas dentro de su red e inspeccione el tráfico cifrado.amenaza de los infiltrados. Tanto los empleados como los contratistas representan un riesgo para la empresa. Cuando un ataque depende de información confidencial, que no es de dominio público fuera de la organización, la probabilidad de que haya alguien de dentro involucrado es aún mayor. Tenga en cuenta que los ataques dirigidos también pueden comenzar apuntando al "wetware" (los miembros de su personal) y no solo a sus activos de hardware y software.
Otra posibilidad que debe tener en cuenta ante los ataques dirigidos es la amenaza interna. Tanto los empleados como los contratistas representan un riesgo para la empresa. Si un ataque depende de información confidencial poco conocida fuera de la organización, es aún más probable que haya alguien de dentro implicado. Tenga presente que los ataques dirigidos también pueden comenzar por su personal, no solo por sus activos de hardware y software.
3. Comunicación: mando y controlen otras palabras, querrán establecer una puerta trasera persistente. Esto es vital para que un ATA pueda emitir comandos e instigar etapas posteriores del ataque, como el descubrimiento de activos, la exfiltración y la limpieza forense.
En un ataque dirigido, la primera prioridad del atacante o grupo de atacantes es establecer y mantener una comunicación viable con el código malicioso implantado en su red; en otras palabras, querrán establecer una puerta trasera persistente. Esto es esencial para que un ATA emita comandos y ponga en marcha fases posteriores del ataque, como el descubrimiento de activos, la exfiltración y el borrado de rastros forenses.
Los atacantes cuentan con numerosos marcos de trabajo de posexplotación disponibles públicamente, como Empire, Pupy, Metasploit y muchos otros.
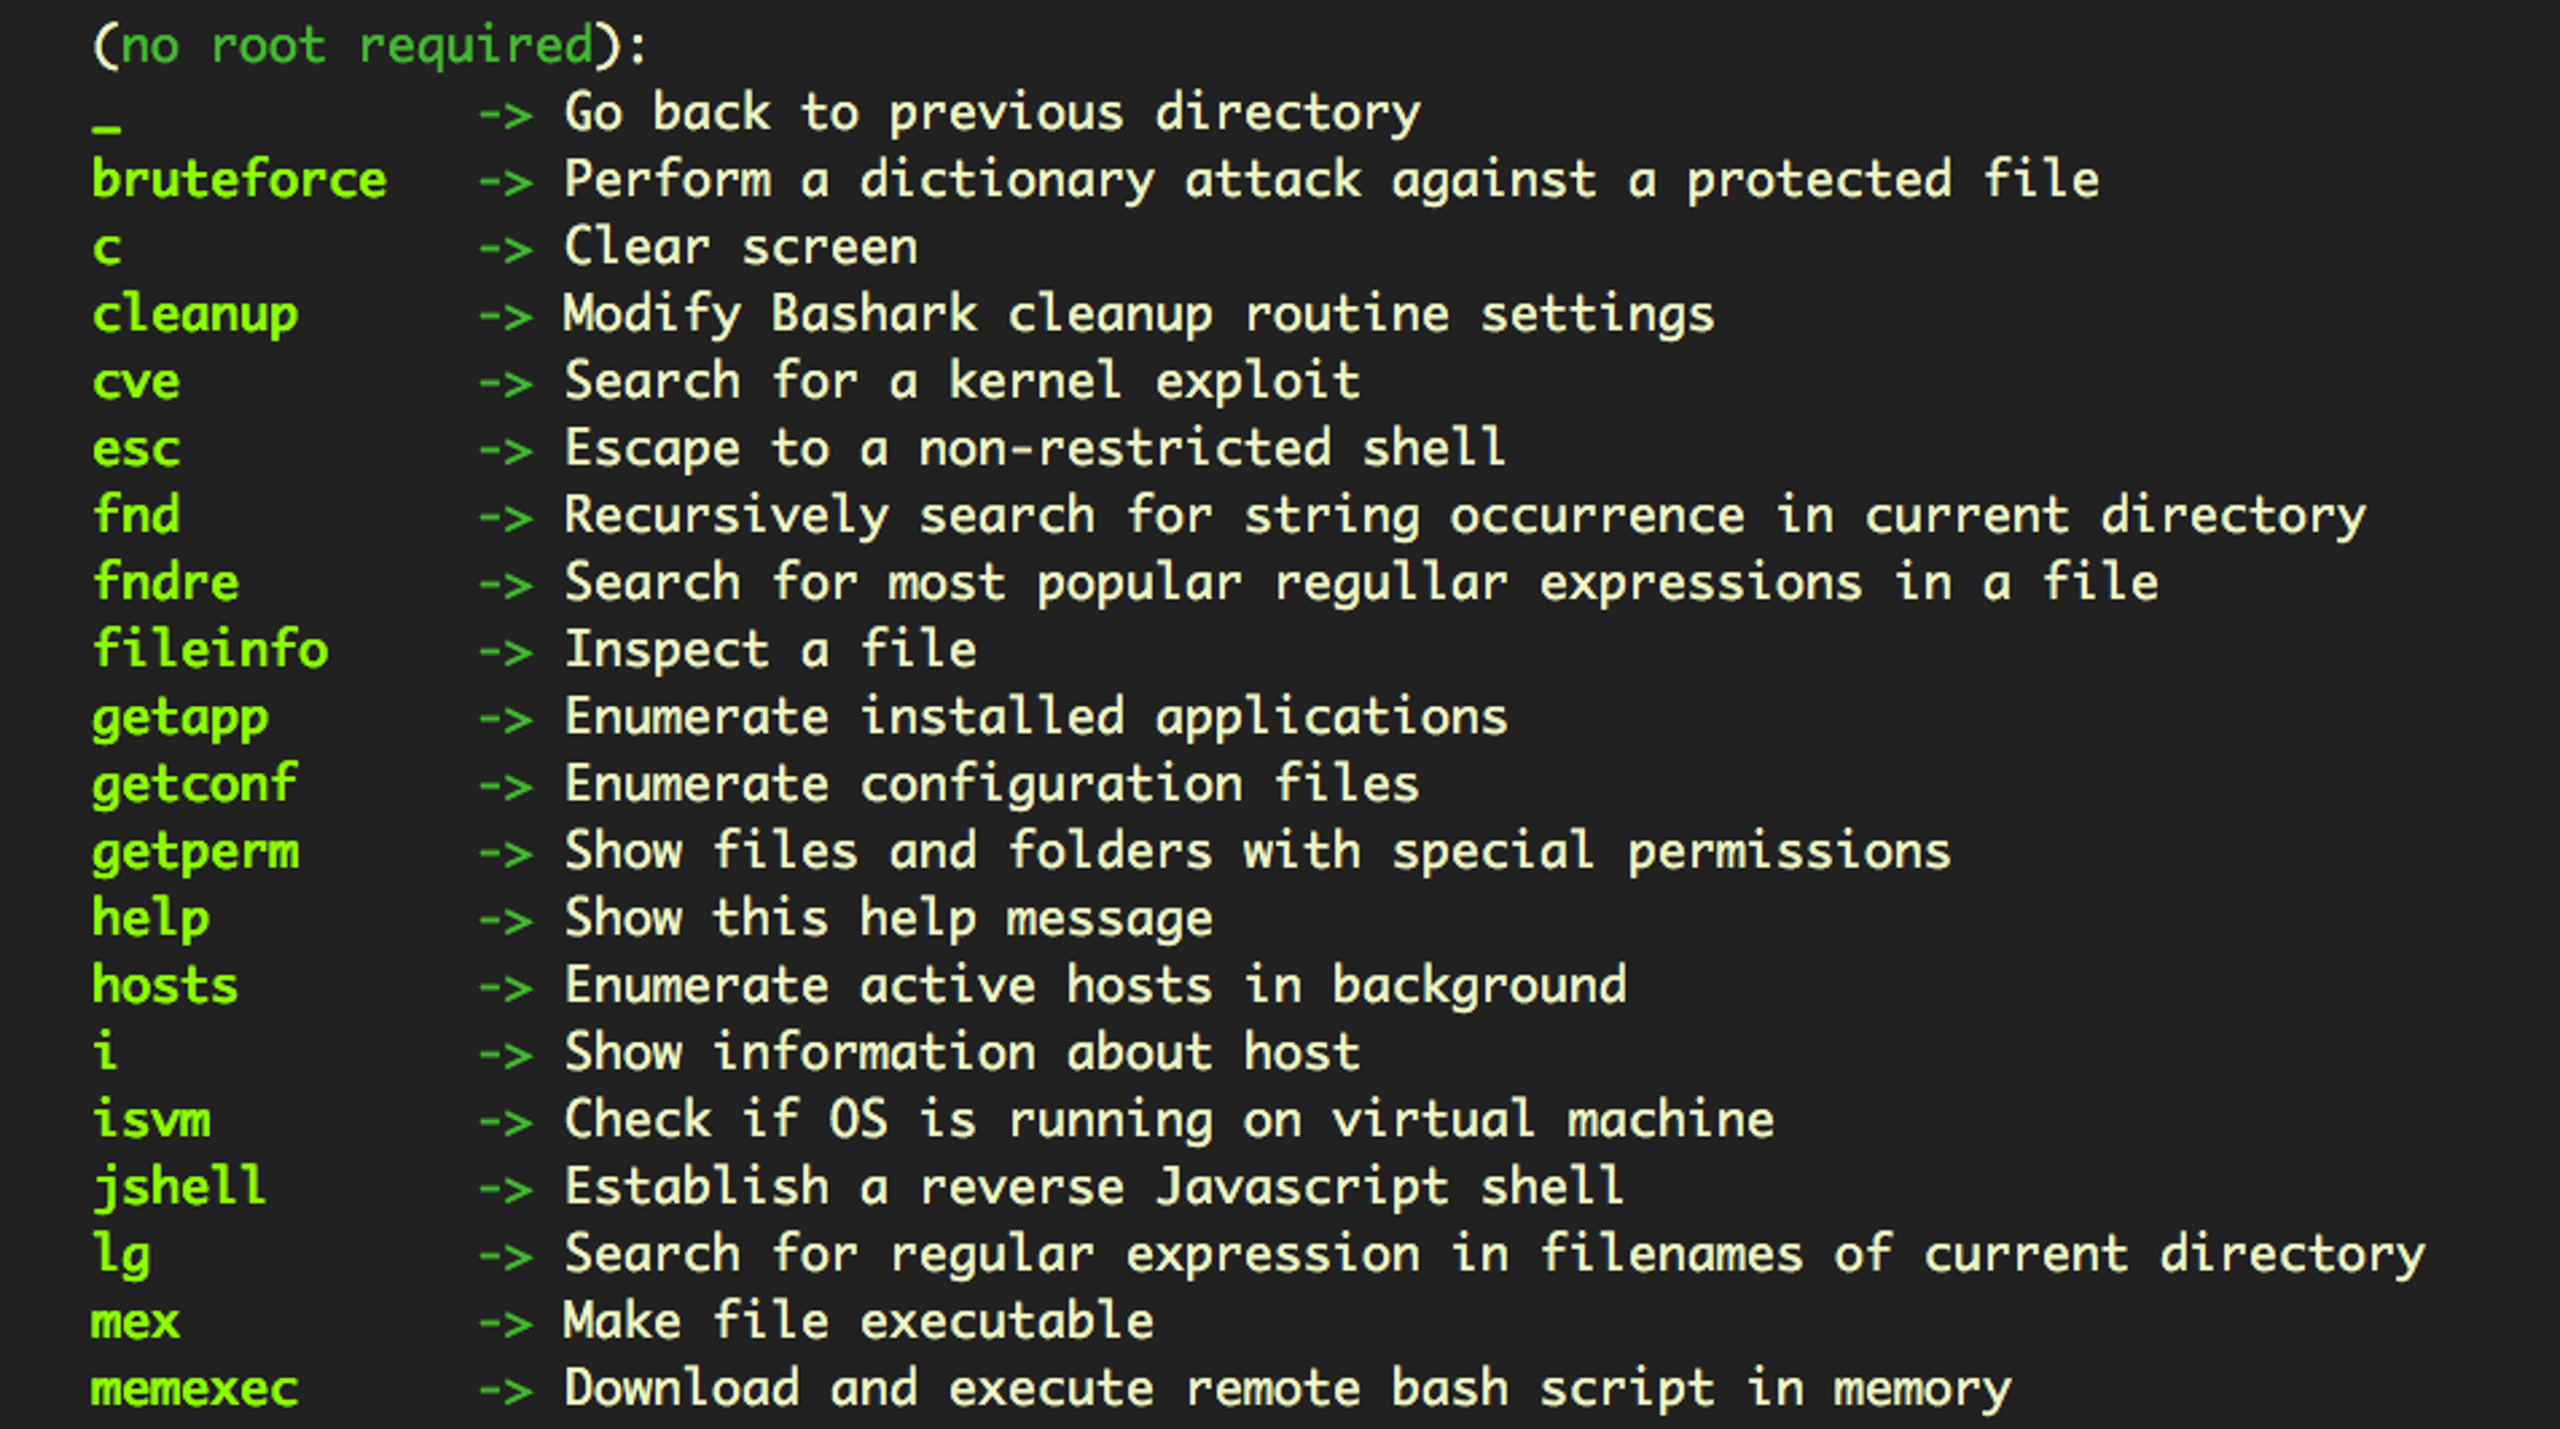
Los atacantes pueden utilizar distintos canales de mando y control, desde simples solicitudes HTTP o https a su servidor hasta tecnologías avanzadas y descentralizadas de conexión entre pares. También se han utilizado sitios como Twitter, Facebook y Google Docs en protocolos C&C maliciosos.firewall control es un mínimo absoluto.
Para los defensores, el mínimo indispensable vuelve a ser una AV capaz de reconocer código genérico y ofrecer control del firewall en los endpoints.
4. Movimiento lateral y descubrimiento de activos
Cuando un ataque dirigido compromete un endpoint y obtiene acceso a su red, rara vez se detiene ahí. Su siguiente objetivo suele ser acceder a otros sistemas conectados y a sus datos sensibles. Si el atacante obtiene acceso como administrador de dominio, tendrá prácticamente las llaves de toda la infraestructura. Y eso es, a menudo, justo lo que busca.reutilizando la misma contraseña para diferentes servicios de red, el código del ataque podría atravesar múltiples sistemas desde un único punto de compromiso.
Los defensores deben tener presente que, incluso sin acceso como administrador de dominio, si los usuarios de la red reutilizan la misma contraseña en distintos servicios de red, el código malicioso podría propagarse a varios sistemas a partir de una sola intrusión.software de seguridad con capacidad para realizar consultas básicas y avanzadas en todos los puntos finales desde una interfaz fácil de usar, como la de SentinelOne:
En esta fase, es probable que el atacante empiece a enumerar directorios, recopilar listas de archivos y catalogar datos valiosos. Para enviar esa información y analizarla, necesitará el canal C&C establecido anteriormente. Los defensores podrían detectar tráfico inusual si tienen visibilidad completa de las comunicaciones de red y las listas de vigilancia generan alertas según la actividad de la red y los archivos. También resulta útil contar con software de seguridad capaz de realizar consultas básicas y avanzadas en todos sus endpoints desde una interfaz fácil de usar, como la de SentinelOne:
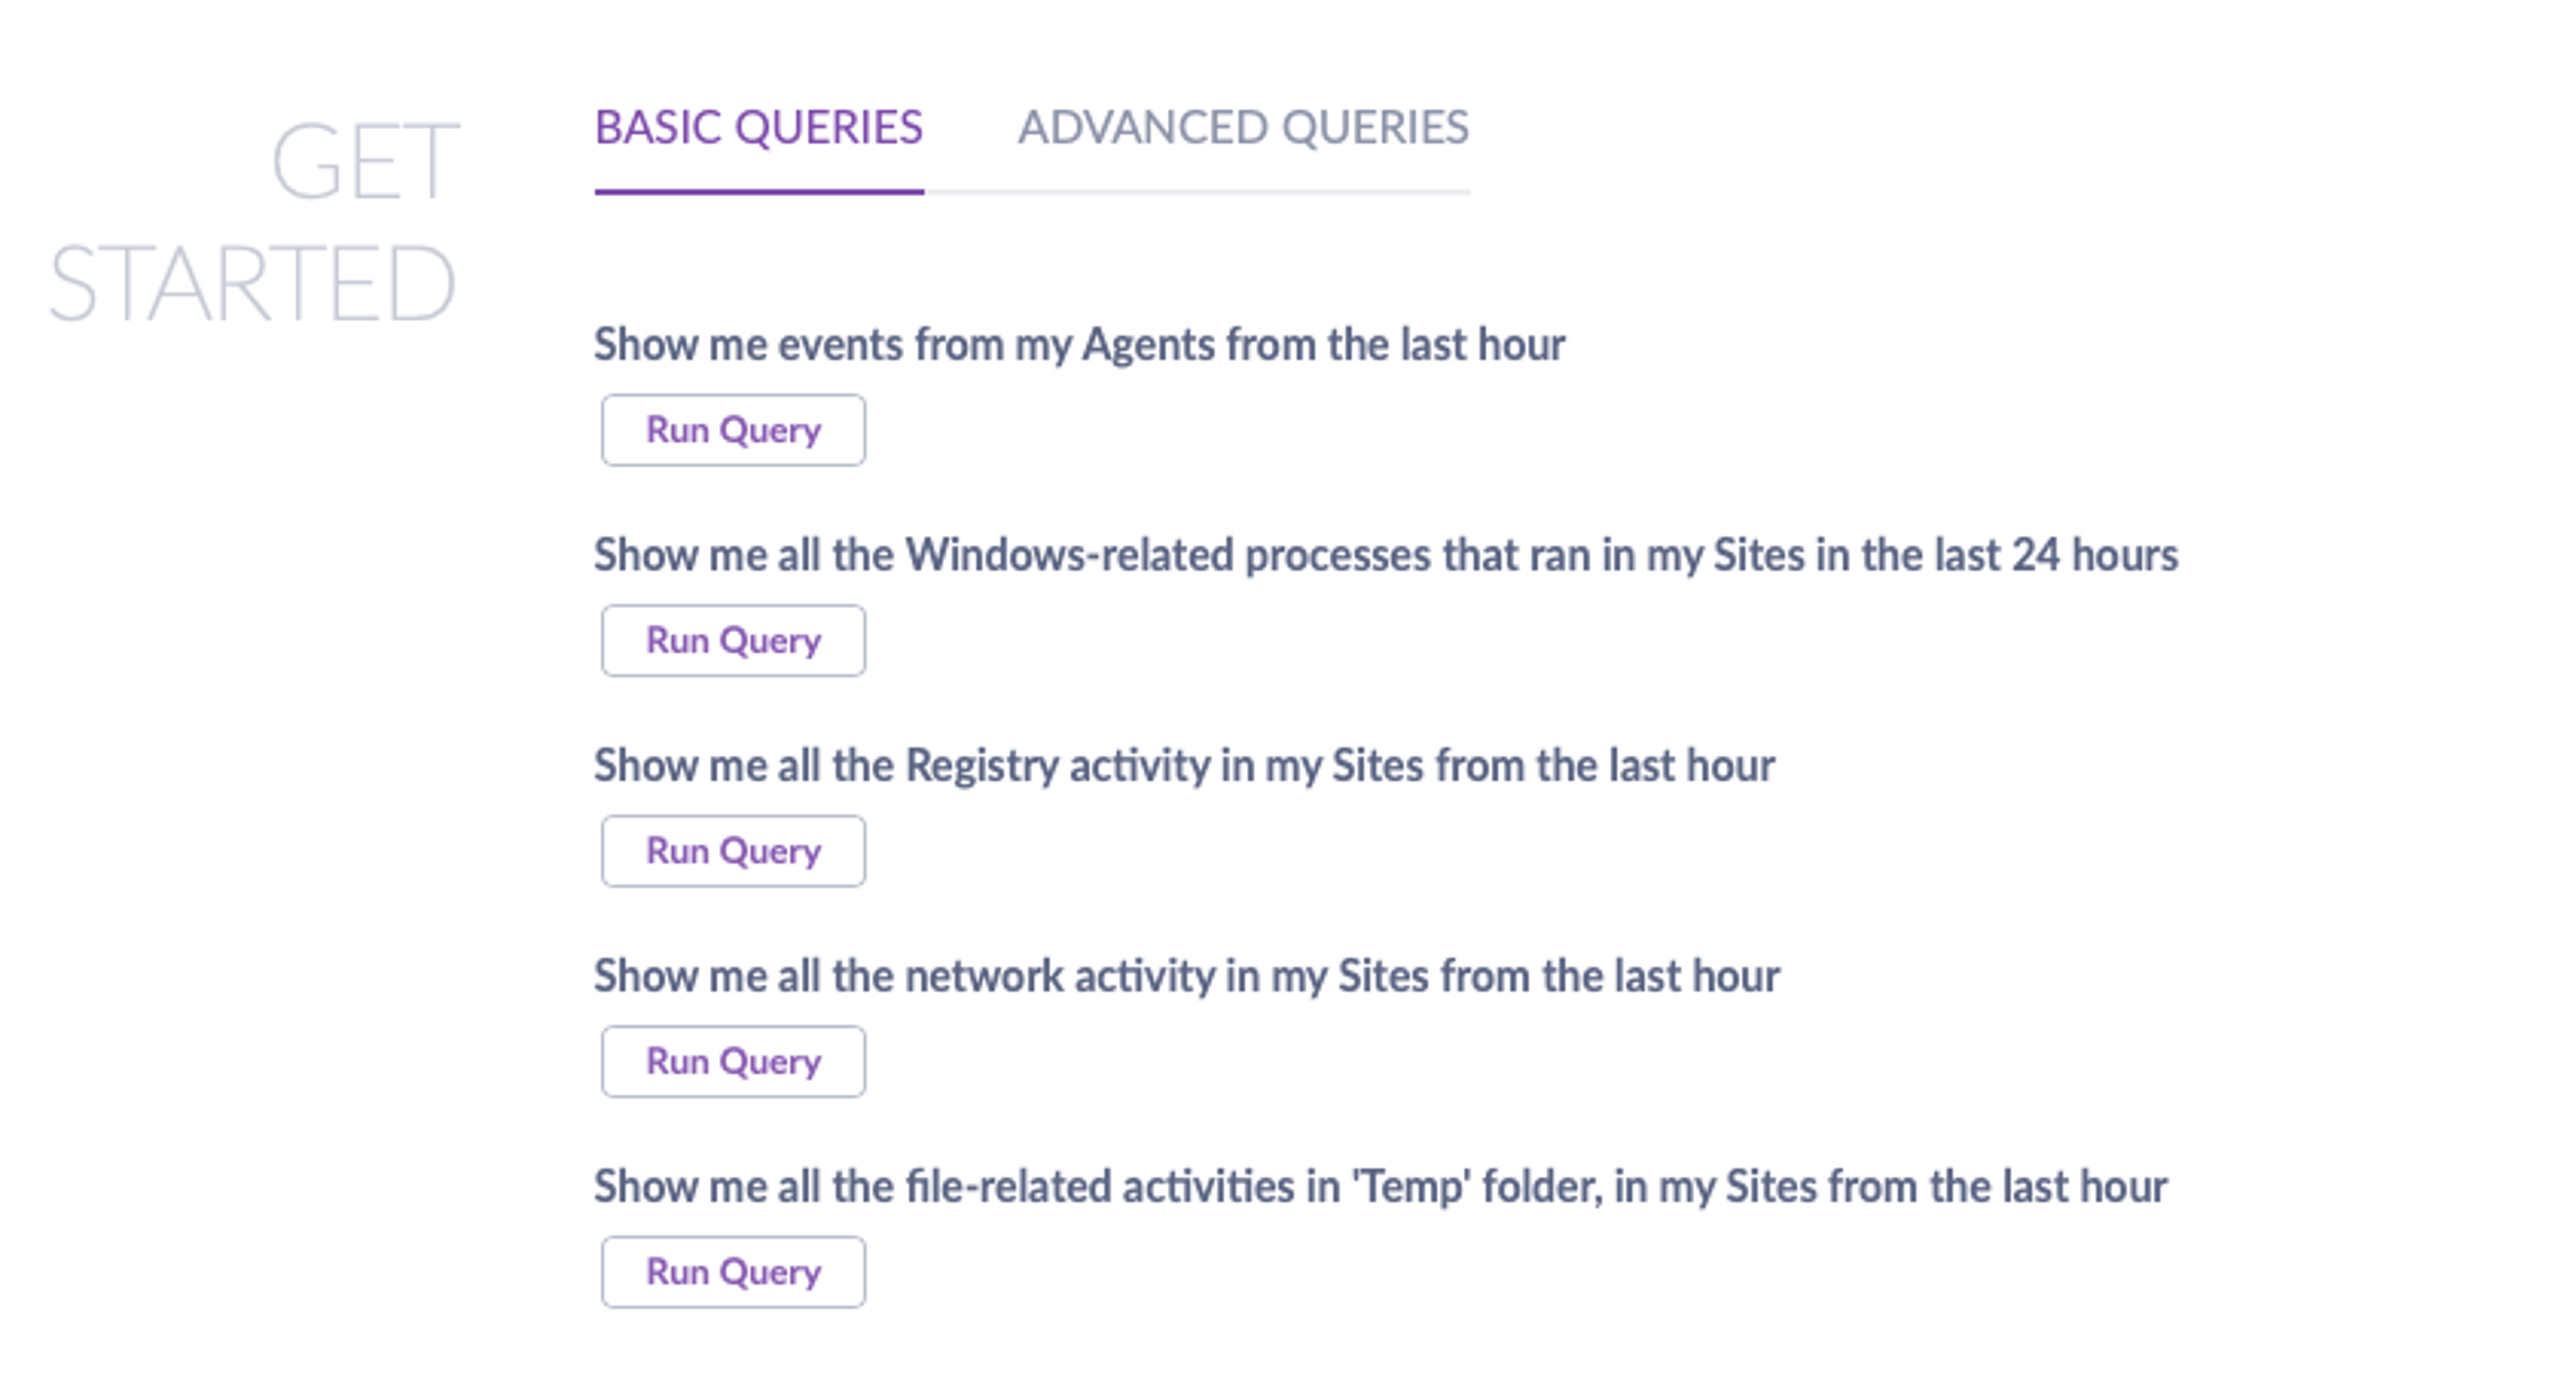
5. Exfiltración: el robo de los activos más valiosos
Una vez identificados los elementos de interés, el atacante acabará transfiriendo datos de la empresa al exterior. Puede tratarse de un hecho puntual o de un proceso continuo, según el tipo de datos que haya encontrado y que le interesen.
Los atacantes saben que esta actividad puede generar «ruido» y alertar a los administradores de su presencia. Por eso deben exfiltrar los datos con cautela y conocer a fondo las defensas de la organización, algo que averiguan durante la fase anterior de descubrimiento. o más encubiertas, como pasar las credenciales de usuario en una URL o realizar cargas subrepticias a un servidor controlado por los atacantes.
Las técnicas de exfiltración pueden ser tan simples como enviar texto sin cifrar en un correo electrónico o archivos adjuntos, o más encubiertas, como incluir credenciales de usuario en una URL o subir archivos discretamente a un servidor controlado por los atacantes. también es importante para detectar y bloquear este medio de robo de datos.
Aunque la exfiltración suele producirse a través de internet, los defensores deben estar atentos a quienes, desde dentro, intenten extraer propiedad intelectual de la empresa copiándola a una unidad USB u otra unidad local, por lo que el control de dispositivos también es importante para detectar y bloquear esta forma de robo de datos.
Características clave de las amenazas persistentes avanzadasCaracterísticas principales de las amenazas persistentes avanzadas
Los grupos APT utilizan técnicas distintas de las de otros hackers que sus sistemas están diseñados para detener. Estas son algunas características de las amenazas persistentes avanzadas a las que debe prestar atención.
Inicios de sesión inusuales fuera del horario laboral
Una primera señal de una amenaza persistente avanzada puede ser el aumento de inicios de sesión con privilegios elevados a altas horas de la noche. Las APT pueden comprometer todo un entorno en pocas horas mediante cuentas con mayor acceso y permisos.
Dado que estos hackers utilizan cuentas con más permisos, también puede consultar a los distintos departamentos cuándo acceden sus directivos a la red. Así le resultará fácil detectar cuándo un usuario externo accede a su información.
Atacantes que regresan
Los atacantes también instalarán troyanos de puerta trasera para asegurarse de que puedan volver a entrar en su sistema si se bloquea uno de sus puntos de acceso.
Si ha detectado varios ataques similares durante un período prolongado, lo más probable es que se trate de un ciberataque APT.
Correo electrónico interceptado
Las amenazas APT también provocan flujos de información inesperados, como la interceptación de un correo electrónico por otra computadora. Algunos sistemas de correo electrónico en la nube registran desde dónde se accede a los mensajes, pero no todos.
También podría detectar correos de phishing dirigido enviados a altos directivos que, sin darse cuenta, podrían dar acceso a un hacker.
Otras actividades inusuales
Cualquier actividad fuera de lo normal podría indicar una APT. Por ejemplo, un aumento repentino del uso de datos o una ralentización del servidor.
El seguimiento de las amenazas y de los comportamientos inusuales del sistema es esencial para reforzar su ciberseguridad. Establezca una referencia del comportamiento normal para identificar rápidamente cualquier anomalía. y del comportamiento inusual del sistema es esencial para reforzar su ciberseguridad. Cree una base de referencia de comportamientos normales para poder identificar rápidamente cualquier anomalía.
Cómo limitar los daños de las amenazas persistentes avanzadas
Al evaluar los daños que las APT pueden causar a una organización, hay varios aspectos que debe tener en cuenta.
El objetivo de los atacantes puede ser obtener dinero, datos o ambos. También pueden buscar dañar la reputación de la organización, o perseguir todos estos objetivos. Algunos daños son inmediatos y otros aparecen a largo plazo.
Los daños inmediatos pueden incluir pérdidas económicas, interrupciones de la red o robo de datos. Las APT suelen actuar de forma sigilosa, pero una tendencia creciente en el ámbito del ransomware es seleccionar organizaciones concretas y atacarlas con ransomware. Esto resulta especialmente perjudicial para las empresas, ya que los atacantes pueden aprovechar la fase de descubrimiento de activos para identificar los más valiosos y asegurarse de haber desactivado las opciones de recuperación y las tecnologías de «prevención de exploits».
Los costos a largo plazo pueden ser más difíciles de evaluar. Pueden derivarse de la pérdida de propiedad intelectual que beneficie a un competidor o de la pérdida de confianza de inversores o clientes.
Para limitar los efectos inmediatos y a largo plazo de una APT que haya tenido éxito, su plataforma de seguridad debe incluir una estrategia posterior a la brecha. Como mínimo, debe poder identificar y corregir las vulnerabilidades aprovechadas en la brecha, así como recopilar datos procesables que le permitan entender lo ocurrido, localizar a los responsables y, en última instancia, reducir los costos posteriores a la brecha.
Cómo puede actuar SentinelOne
La detección y las medidas de seguridad adecuadas son la mejor forma de afrontar las ciberamenazas APT. Este enfoque requiere administradores de red, proveedores de seguridad y una plataforma de seguridad proactiva.
SentinelOne neutraliza las amenazas de forma proactiva y en tiempo real. Nuestros modelos con IA identifican los archivos binarios de malware y ransomware antes de que afecten a sus sistemas. También aportamos contexto esencial para la detección y respuesta proactivas en tiempo real que protegen sus sistemas frente a las amenazas persistentes avanzadas.
WatchTower, nuestro servicio de inteligencia de amenazas, amplía su visibilidad y capacidad de respuesta frente a nuevas técnicas de ataque. Reciba información procesable, pertinente y oportuna a medida que surjan nuevas amenazas y anticípese a los atacantes.
Refuerce sus operaciones de seguridad
Las ciberamenazas evolucionan y se perfeccionan cada día. A diferencia de otras amenazas, las APT adaptan sus tácticas mientras se infiltran en su sistema. Si no las detiene a tiempo, comprometerán todo su sistema.
La clave es seguir el rastro de las amenazas persistentes avanzadas y detener a los atacantes antes de que accedan a las partes más protegidas de su base de datos. SentinelOne ofrece búsqueda de amenazas basada en inteligencia, refuerzo diario del SOC mediante MDR y respuesta a incidentes.
Contáctenos hoy mismo para conocer cómo protegemos sus sistemas.
"Preguntas frecuentes sobre las amenazas persistentes avanzadas
Las amenazas persistentes avanzadas son ciberataques sofisticados y prolongados en los que hackers expertos se infiltran en las redes y permanecen ocultos durante meses o años. Suelen llevarlos a cabo Estados o grupos delictivos bien financiados contra organizaciones de alto valor. Las APT se utilizan para el ciberespionaje y el robo de propiedad intelectual, secretos de Estado o datos confidenciales.
También pueden utilizarse para obtener beneficios económicos, promover el hacktivismo o interrumpir infraestructuras críticas. A diferencia de los ataques rápidos, las APT buscan mantener un acceso persistente.
Un ejemplo conocido de APT es Stuxnet, que atacó el programa nuclear de Irán y causó daños físicos a las centrifugadoras. Otro ejemplo es APT1, un grupo chino que se infiltró en más de 140 organizaciones para robar propiedad intelectual y secretos comerciales. APT28, vinculado a la inteligencia militar rusa, ha atacado a organizaciones gubernamentales y de defensa de todo el mundo.
Estos ataques suelen comenzar con correos de phishing dirigido que engañan a los empleados para que hagan clic en enlaces maliciosos. Después, los atacantes se desplazan lateralmente por la red.
Las APT se desarrollan en varias etapas. Primero obtienen acceso mediante métodos como el phishing dirigido o la explotación de vulnerabilidades. Una vez dentro, los atacantes afianzan su presencia instalando malware y creando puertas traseras para futuros accesos. Después, elevan sus privilegios y se desplazan lateralmente por la red para acceder a más sistemas.
Por último, recopilan y extraen datos valiosos mientras mantienen su presencia. Durante todo el proceso, utilizan técnicas sofisticadas para evitar la detección y adaptarse a las medidas de seguridad.
Las APT se identifican mediante actividades inusuales en la red, como patrones de inicio de sesión extraños o transferencias de datos inesperadas. Los equipos de seguridad vigilan indicadores de compromiso, como modificaciones sospechosas de archivos o intentos de acceso no autorizados. Las herramientas de detección avanzadas utilizan aprendizaje automático y análisis del comportamiento para detectar patrones anómalos que podrían indicar actividad de una APT.
Las organizaciones también utilizan inteligencia de amenazas para identificar tácticas y firmas conocidas de APT. La clave está en la supervisión y el análisis continuos, ya que las APT están diseñadas para permanecer ocultas.
Las APT pueden causar enormes pérdidas económicas. Según IBM, el costo promedio de una filtración de datos es de 4,88 millones de USD. Pueden robar propiedad intelectual, datos de clientes y secretos de Estado, lo que otorga a los atacantes importantes ventajas competitivas o políticas. También pueden interrumpir infraestructuras críticas, dañar la reputación de las empresas y comprometer la seguridad nacional.
El tiempo que tardan en detectarse significa que los atacantes pueden causar daños considerables antes de ser descubiertos. Las organizaciones pueden afrontar consecuencias legales, multas regulatorias y la pérdida de confianza de sus clientes.
Las organizaciones necesitan estrategias de seguridad multicapa que incluyan herramientas de detección avanzadas, segmentación de la red y supervisión continua. La formación de los empleados es fundamental, ya que las APT suelen comenzar con ataques de ingeniería social, como el phishing. Las evaluaciones periódicas de seguridad y la aplicación de parches para corregir vulnerabilidades cierran posibles vías de entrada.
La autenticación multifactor y la gestión del acceso privilegiado impiden que se exploten las cuentas comprometidas. Un plan sólido de respuesta a incidentes y un programa de inteligencia de amenazas aceleran la detección y la respuesta ante la actividad de las APT.
La inteligencia de amenazas aporta información crucial sobre las tácticas, técnicas e indicadores de las APT para que los equipos de seguridad sepan qué buscar. La búsqueda de amenazas utiliza esta información para investigar activamente la actividad de las APT y formular hipótesis sobre posibles amenazas. Juntas, permiten identificar los ataques de APT antes de que alcancen sus objetivos.
Los especialistas en búsqueda de amenazas utilizan fuentes de inteligencia para comprender cómo operan grupos de APT específicos y luego buscan esos comportamientos en su entorno.
Descubra más sobre Inteligencia de amenazas


¿Listo para revolucionar sus operaciones de seguridad?
Descubra cómo SentinelOne AI SIEM puede transformar su SOC en una potencia autónoma. Contáctenos hoy para una demostración personalizada y vea el futuro de la seguridad en acción.
