
¿Qué es el hashing?
El hashing es una técnica fundamental para la seguridad de los datos. Descubra cómo funciona y qué papel desempeña en la protección de la información confidencial.
El hashing es un concepto fundamental en criptografía y seguridad de la información. Esta guía explica sus principios, cómo funcionan las funciones hash criptográficas y por qué son importantes para proteger los datos confidenciales.
Conozca los distintos tipos de funciones hash, sus propiedades y aplicaciones habituales, como el almacenamiento de contraseñas, la verificación de la integridad de los datos y las firmas digitales. Descubra cómo elegir la función hash adecuada para su caso de uso e implementar prácticas seguras de hashing en su organización.
¿Qué es un algoritmo de hashing?
Los hashes son el resultado de un algoritmo de hash como MD5 (Message Digest 5) o SHA (Secure Hash Algorithm). Estos algoritmos buscan generar una cadena única de longitud fija – el valor hash, o “resumen del mensaje” – para cualquier conjunto de datos o “mensaje”. Como todos los archivos de una computadora son, en última instancia, datos que pueden representarse en formato binario, un algoritmo de hash puede tomar esos datos, realizar un cálculo complejo y generar una cadena de longitud fija como resultado. Ese resultado es el valor hash o resumen del mensaje del archivo.
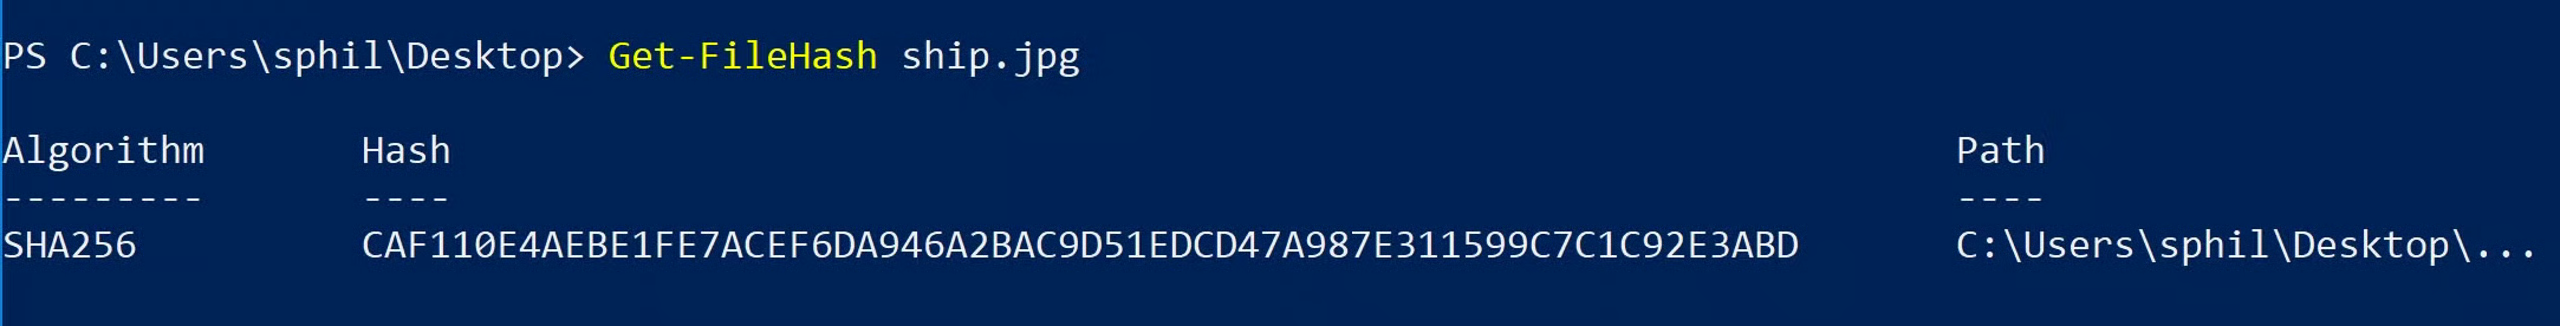
Para calcular el hash de un archivo en Windows 10, use el cmdlet Get-FileHash integrado en PowerShell e indique la ruta del archivo cuyo valor hash desea obtener. De forma predeterminada, utilizará el algoritmo SHA-2 256:
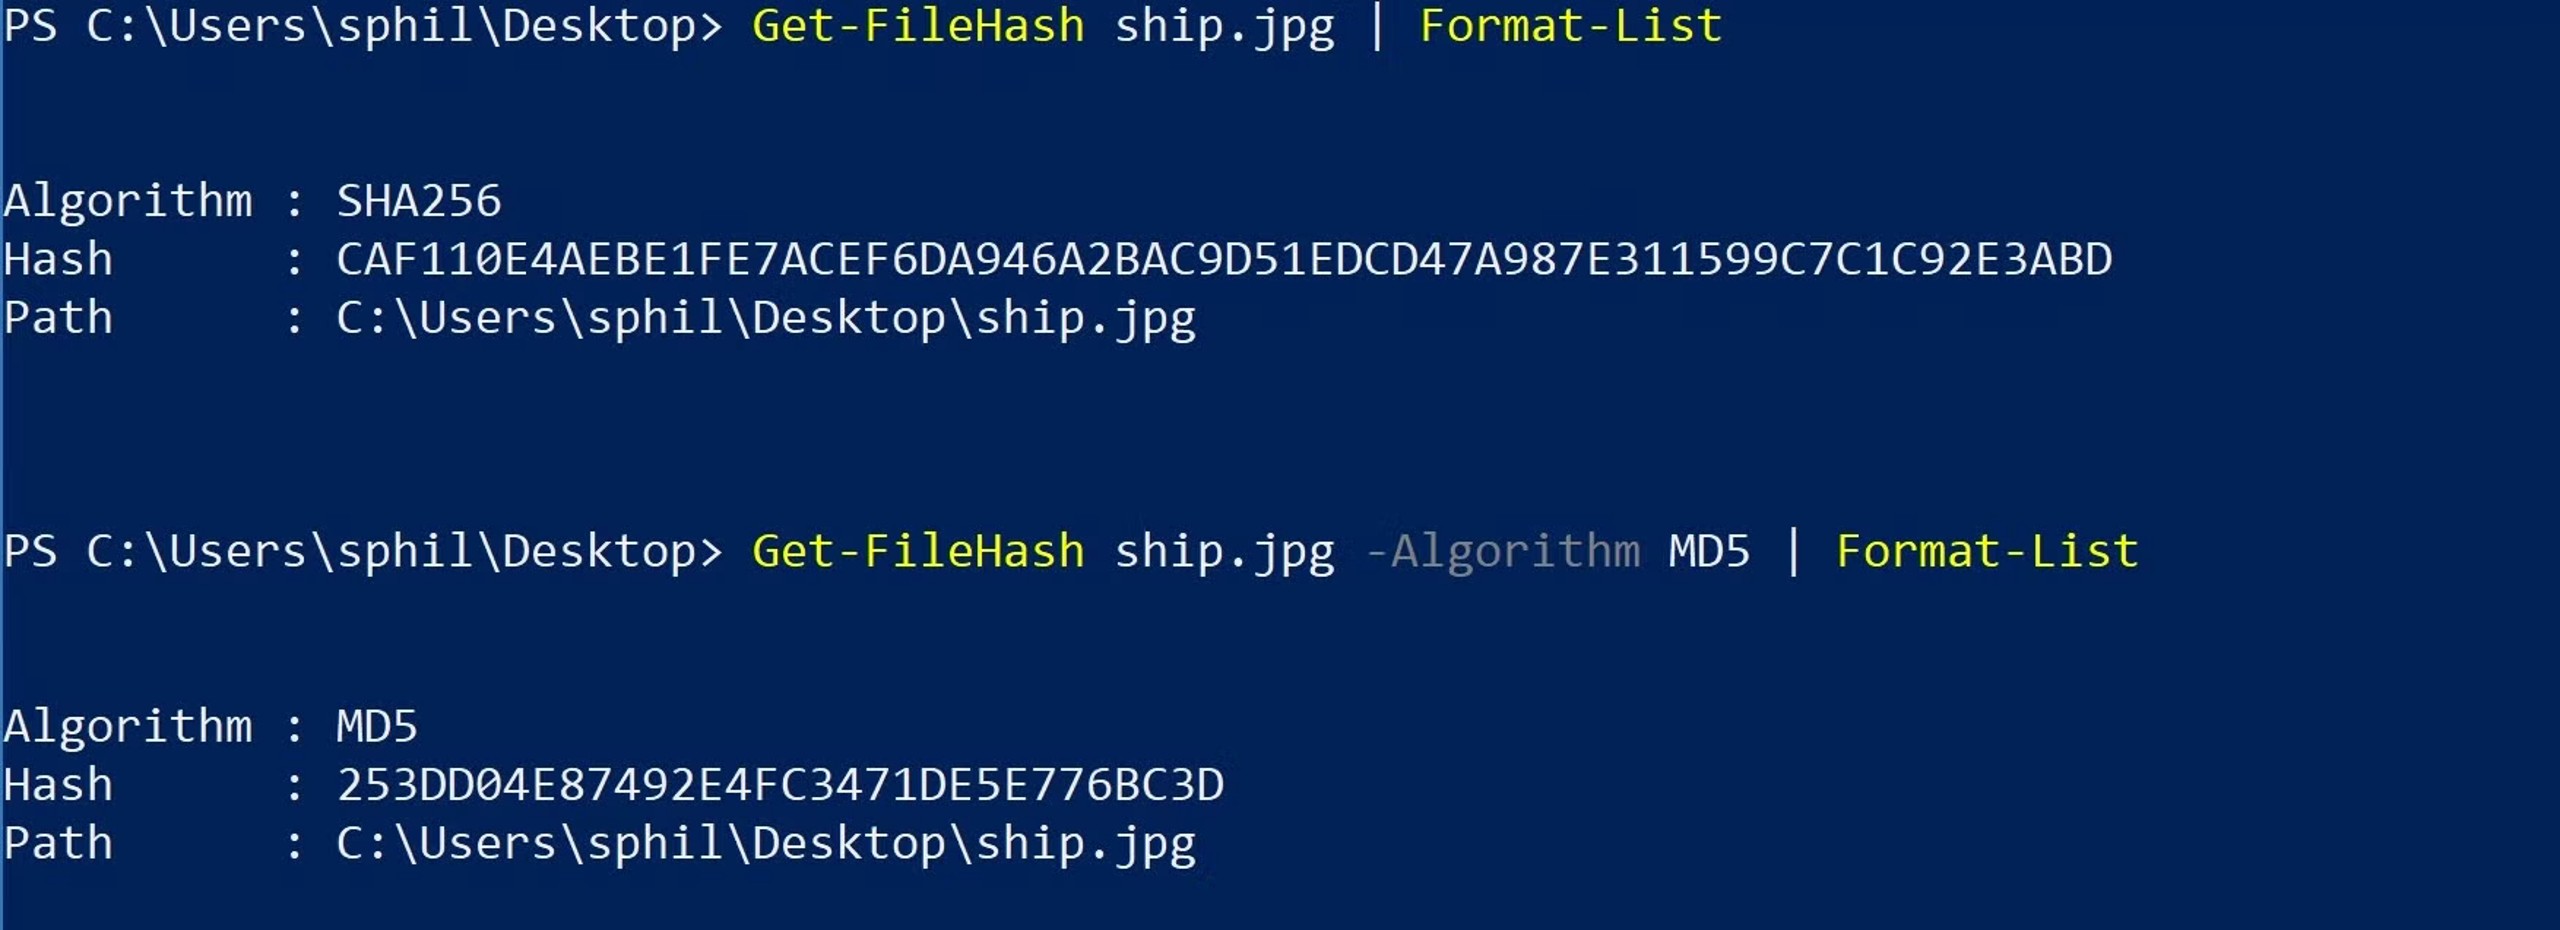
Puede cambiar de algoritmo especificándolo después de la ruta del archivo con el parámetro -Algorithm. Si pasa el resultado a Format-List, también obtendrá una salida más fácil de leer:
Para quienes usan Mac y Linux, las herramientas de línea de comandos shasum y md5 cumplen la misma función. Como veremos enseguida, el valor hash será idéntico para un mismo archivo y algoritmo de hashing, tanto en Windows como en Mac o Linux.
Cómo establecen la identidad los hashes
Los hashes no son reversibles. Por tanto, conocer el valor hash de un archivo no permite reconstruir su contenido. Sin embargo, sí permite determinar si dos archivos son idénticos sin conocer su contenido.
Por eso, la singularidad del resultado es fundamental para el concepto de hash. Si dos archivos distintos pudieran producir el mismo resumen, se produciría una «colisión» y no podríamos usar el hash como identificador fiable del archivo.
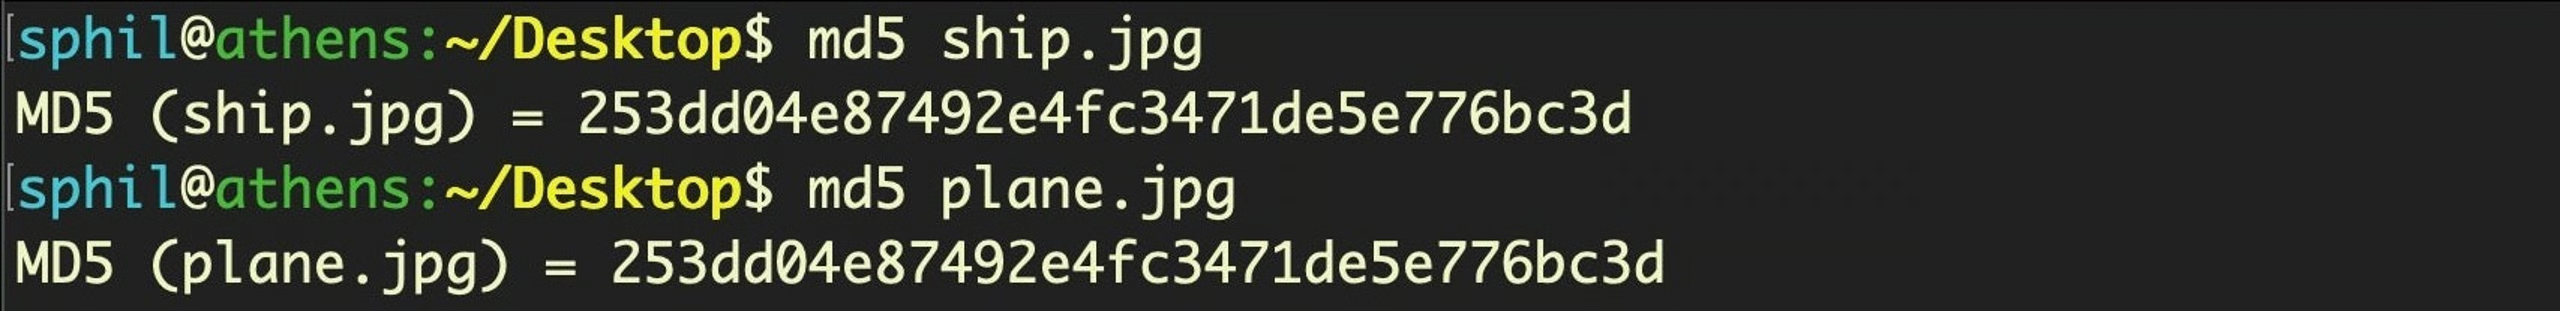
La posibilidad de una colisión es pequeña, pero existe. Por eso, algoritmos más seguros como SHA-2 han sustituido a SHA-1 y MD5. Por ejemplo, el contenido de los dos archivos siguientes, ship.jpg y plane.jpg es claramente distinto, como muestra una simple inspección visual, por lo que deberían producir resúmenes diferentes.
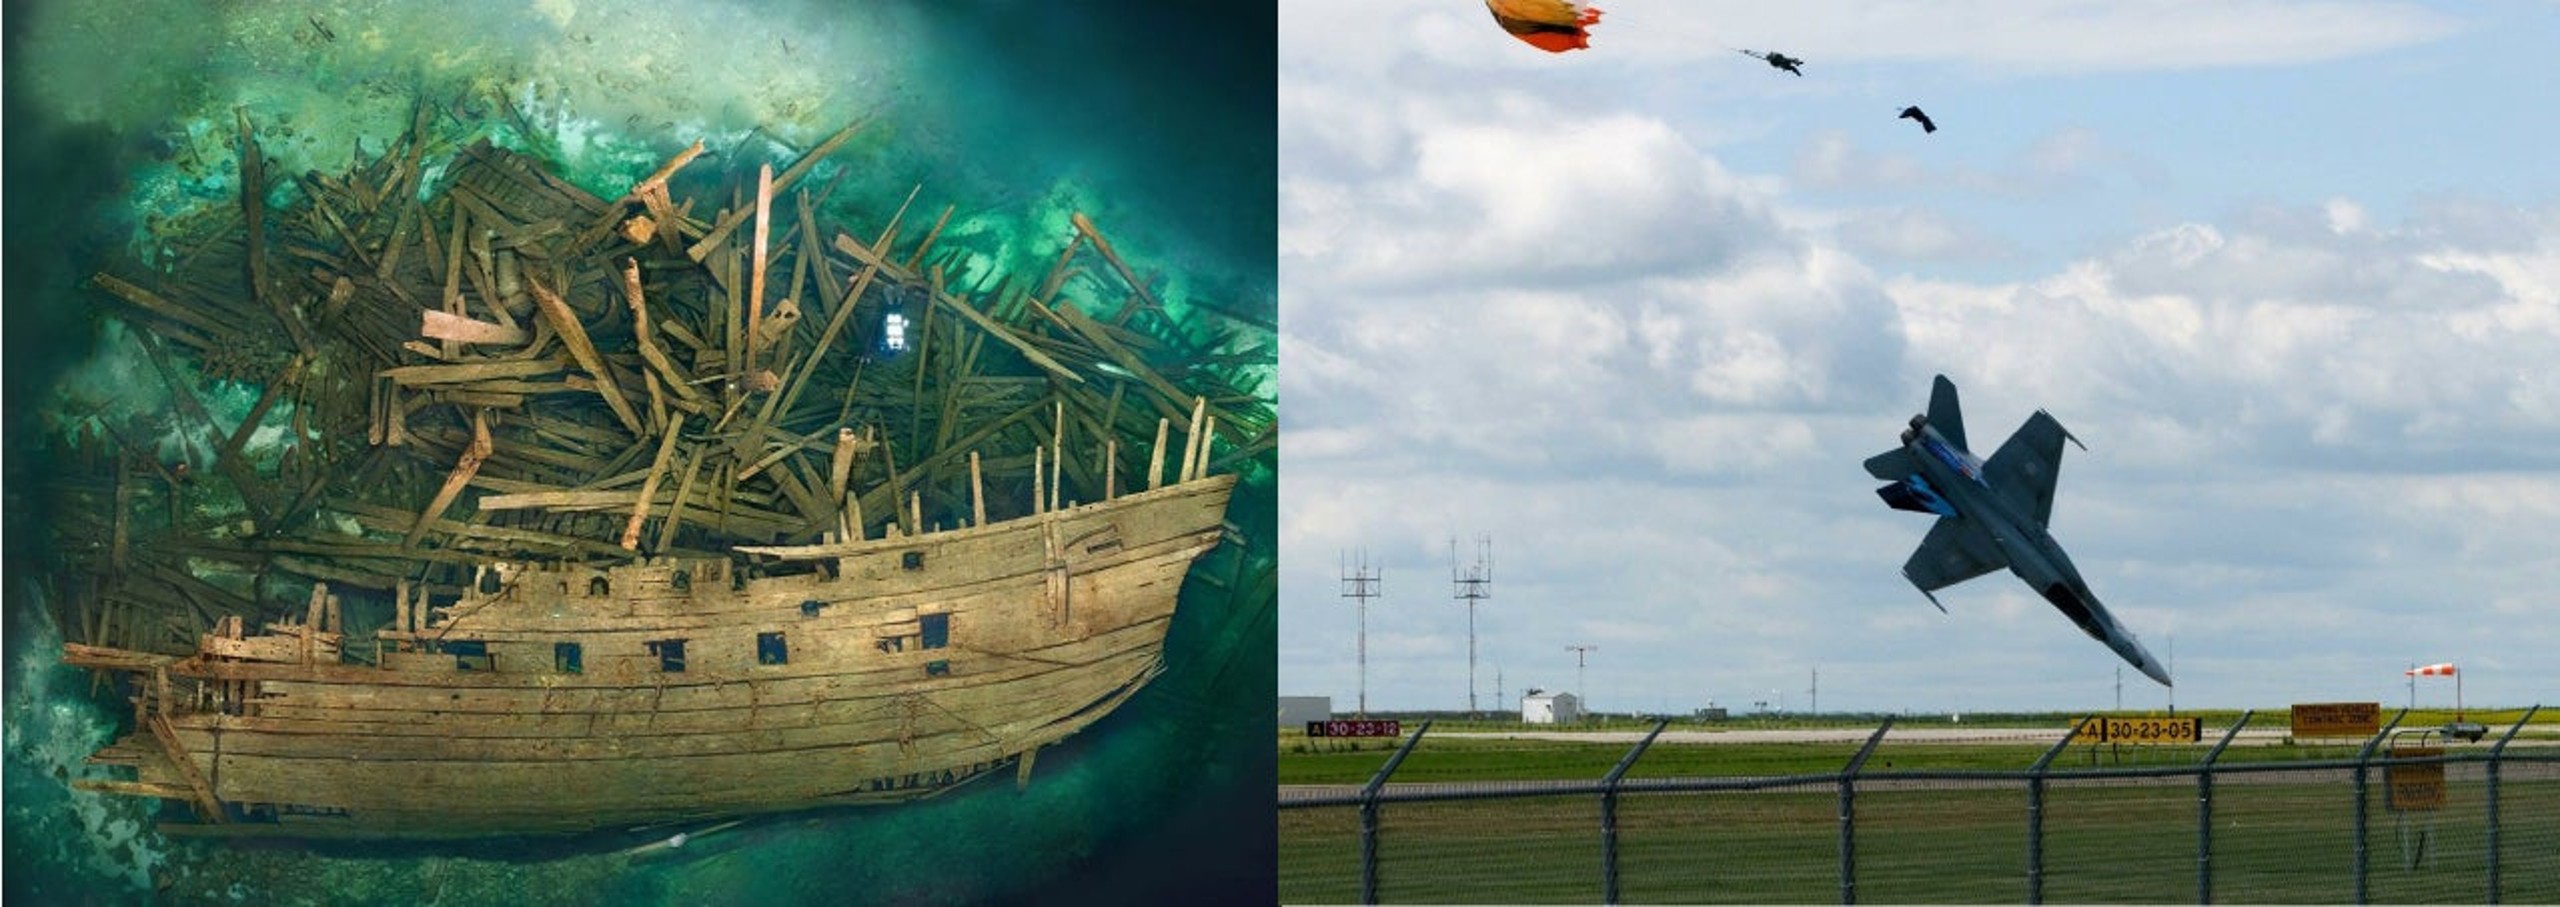
Sin embargo, al calcular el valor con MD5 se produce una colisión que indica erróneamente que los archivos son idénticos. Esta salida procede de la línea de comandos de macOS mediante Terminal.app, pero puede observar que el valor hash de ship.jpg coincide con el que obtuvimos antes en PowerShell:
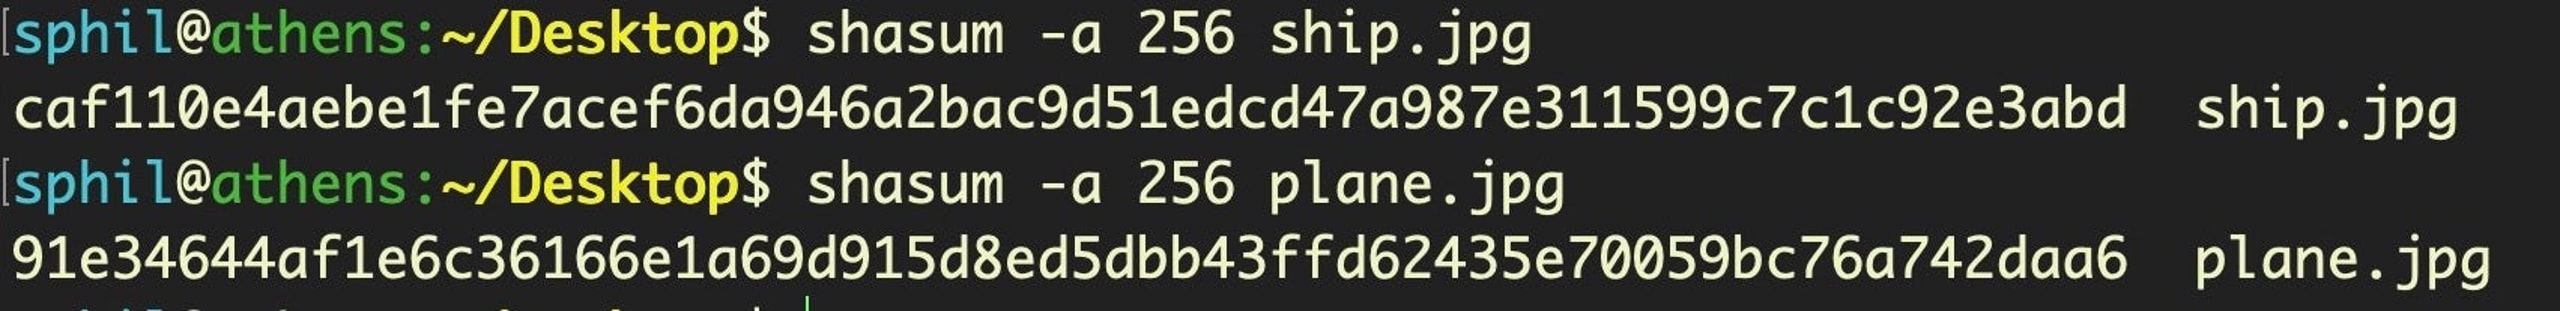
Calculemos el valor hash con SHA-2 256. Ahora obtenemos un resultado más preciso que indica que, como esperábamos, los archivos son distintos:
¿Para qué se utiliza el hashing?
Un identificador único de un archivo puede utilizarse de varias maneras. Algunas herramientas antivirus tradicionales se basan exclusivamente en valores hash para determinar si un archivo es malicioso, sin examinar su contenido ni su comportamiento. Para ello, mantienen una base de datos de valores hash correspondientes a malware conocido. Al analizar un sistema, el motor antivirus calcula el valor hash de cada archivo ejecutable del equipo del usuario y comprueba si coincide con alguno de su base de datos.
Esto debió de parecer una buena idea en los primeros tiempos de la ciberseguridad, pero, visto en retrospectiva, es fácil reconocer los defectos de depender de los valores hash.
En primer lugar, el número de muestras de malware se ha disparado, y mantener actualizada una base de datos de firmas se ha convertido en una tarea que sencillamente no escala. Se estima que cada día aparecen más de 500,000 muestras únicas de malware. Es muy probable que esto se deba, en gran medida, a que los autores de malware han descubierto lo fácil que es evitar que los motores AV basados en hashes reconozcan una muestra. Al atacante le basta con añadir un byte al final de un archivo para generar un hash diferente.
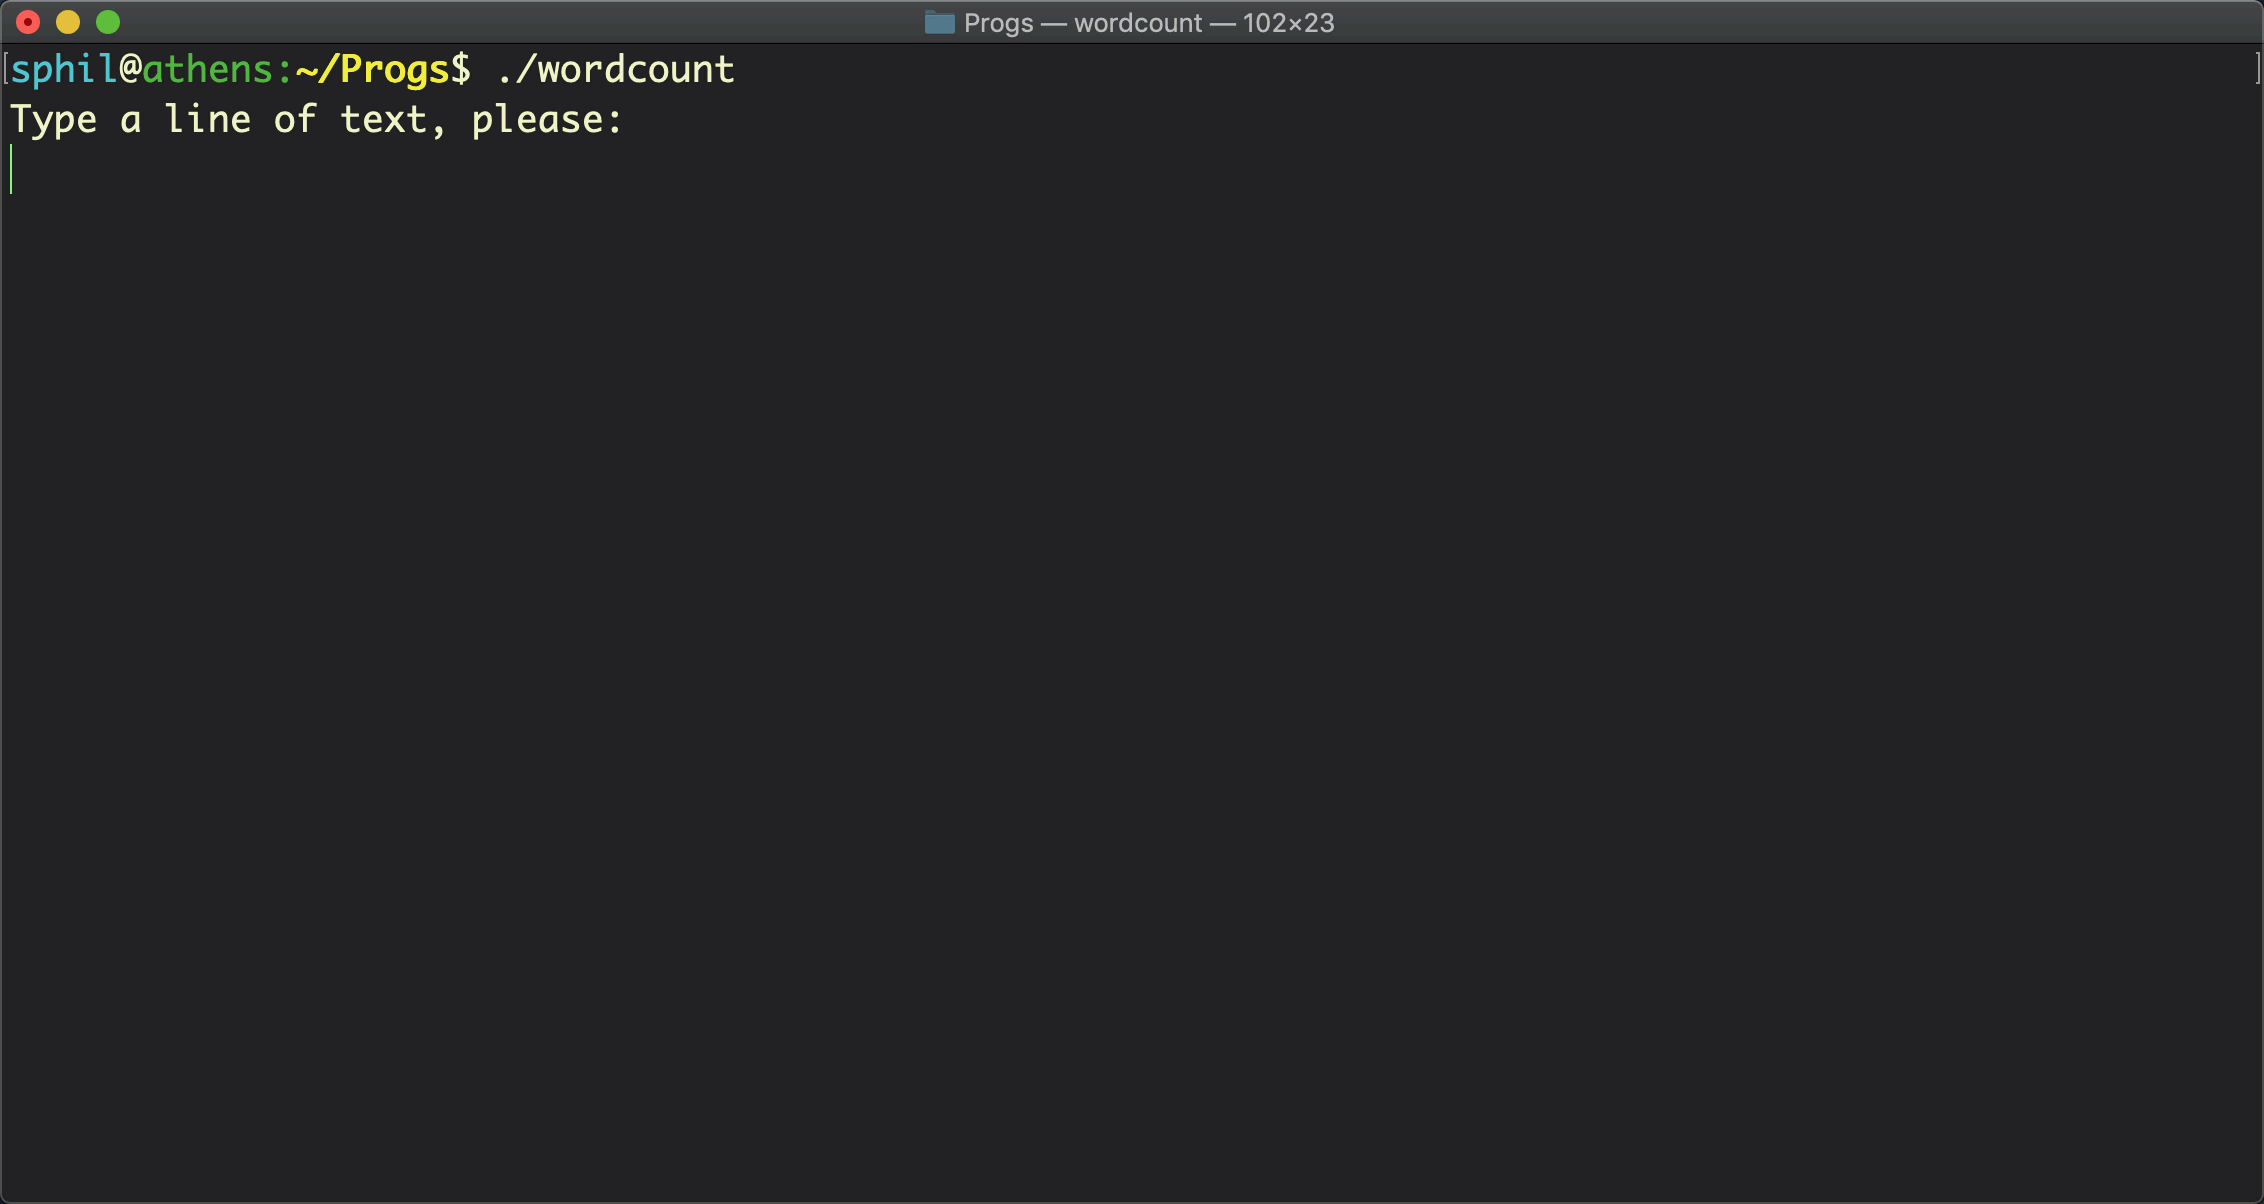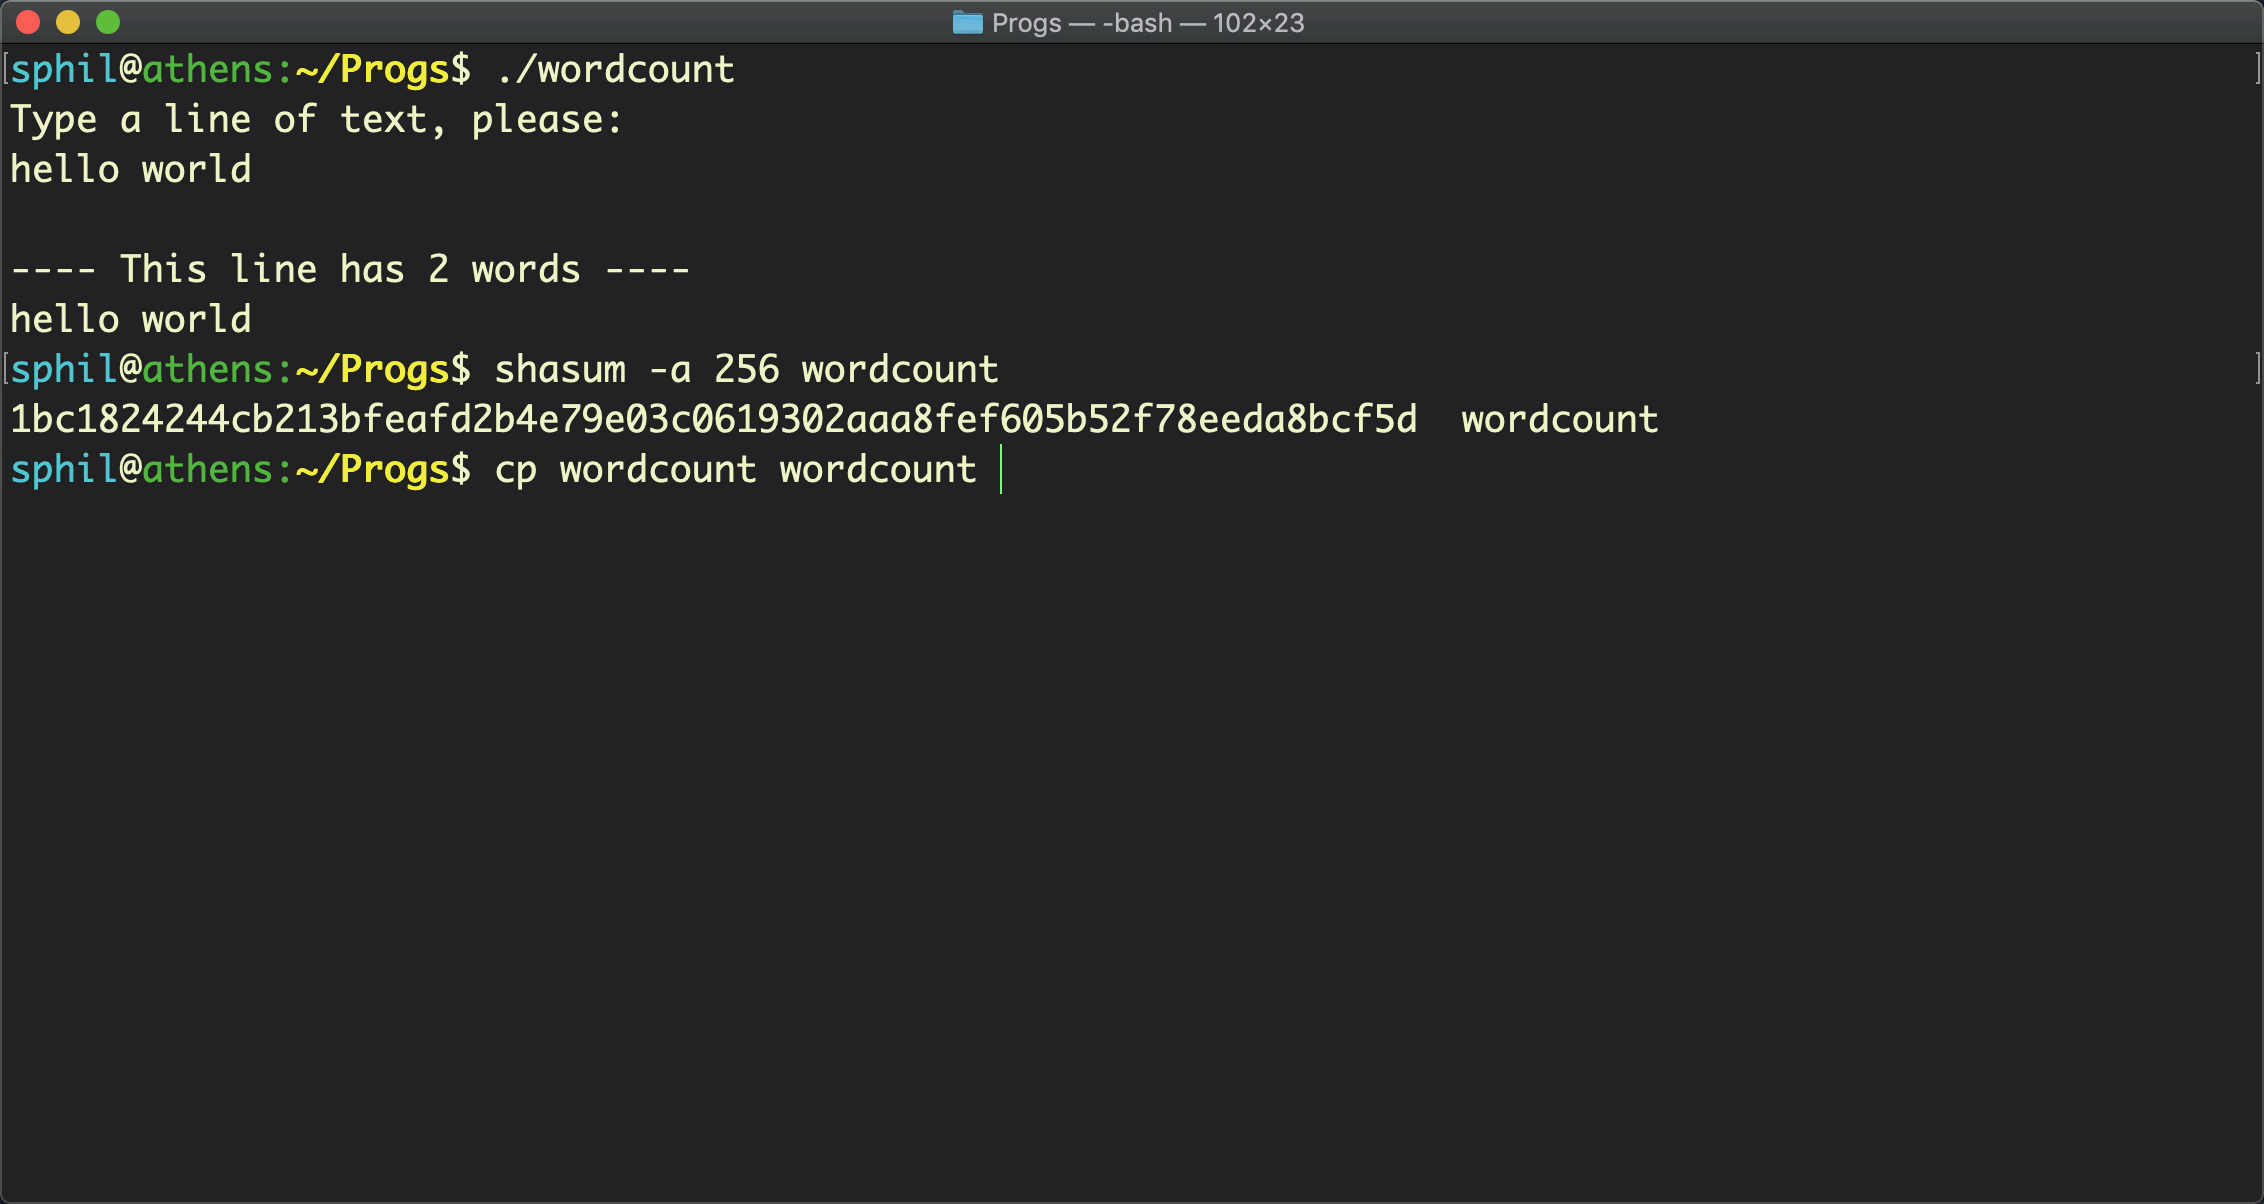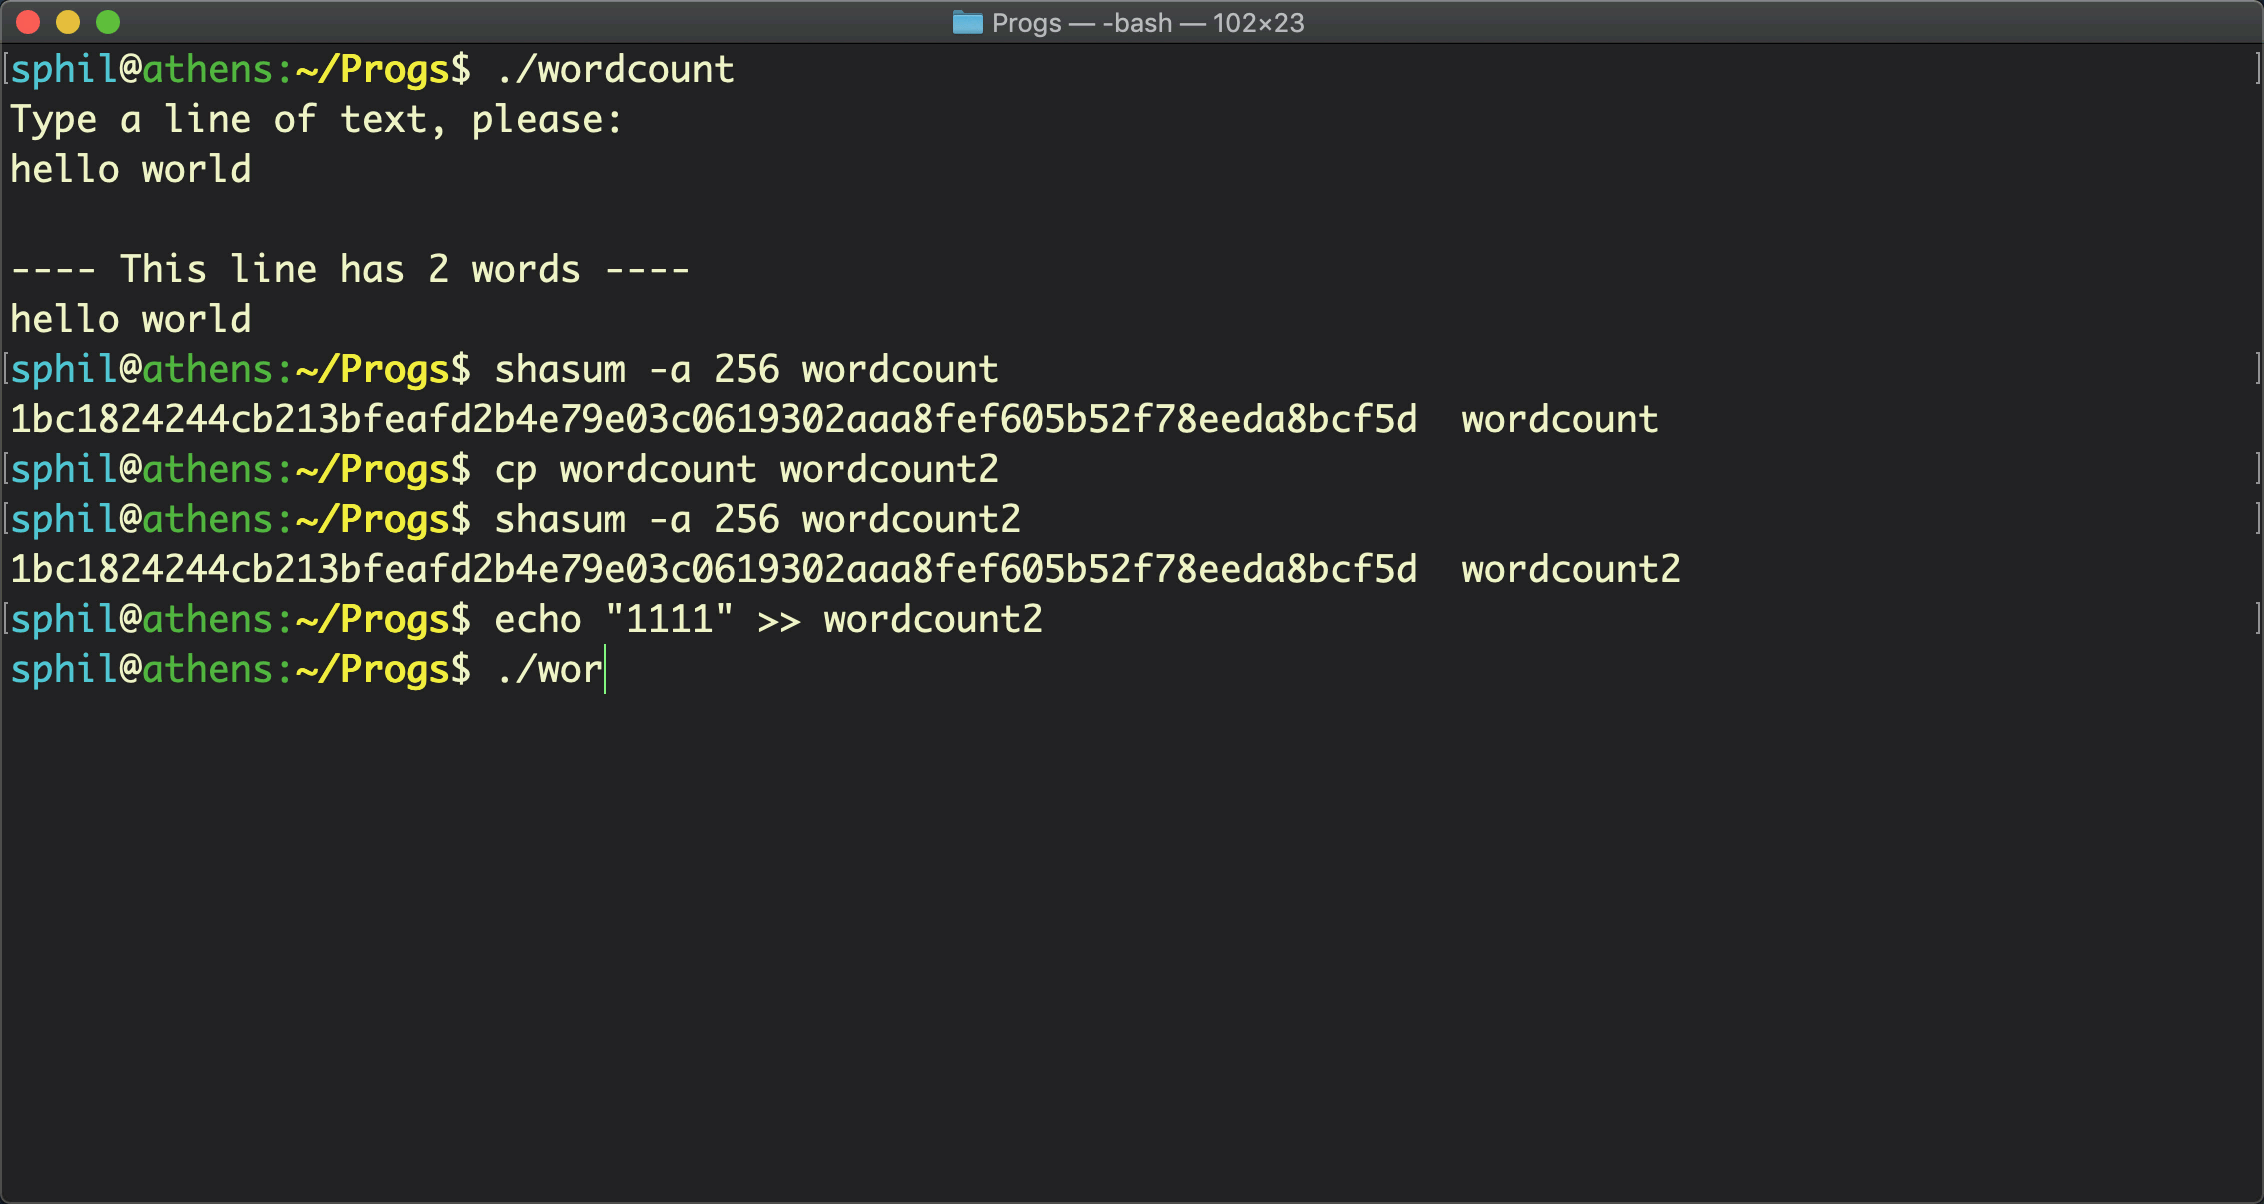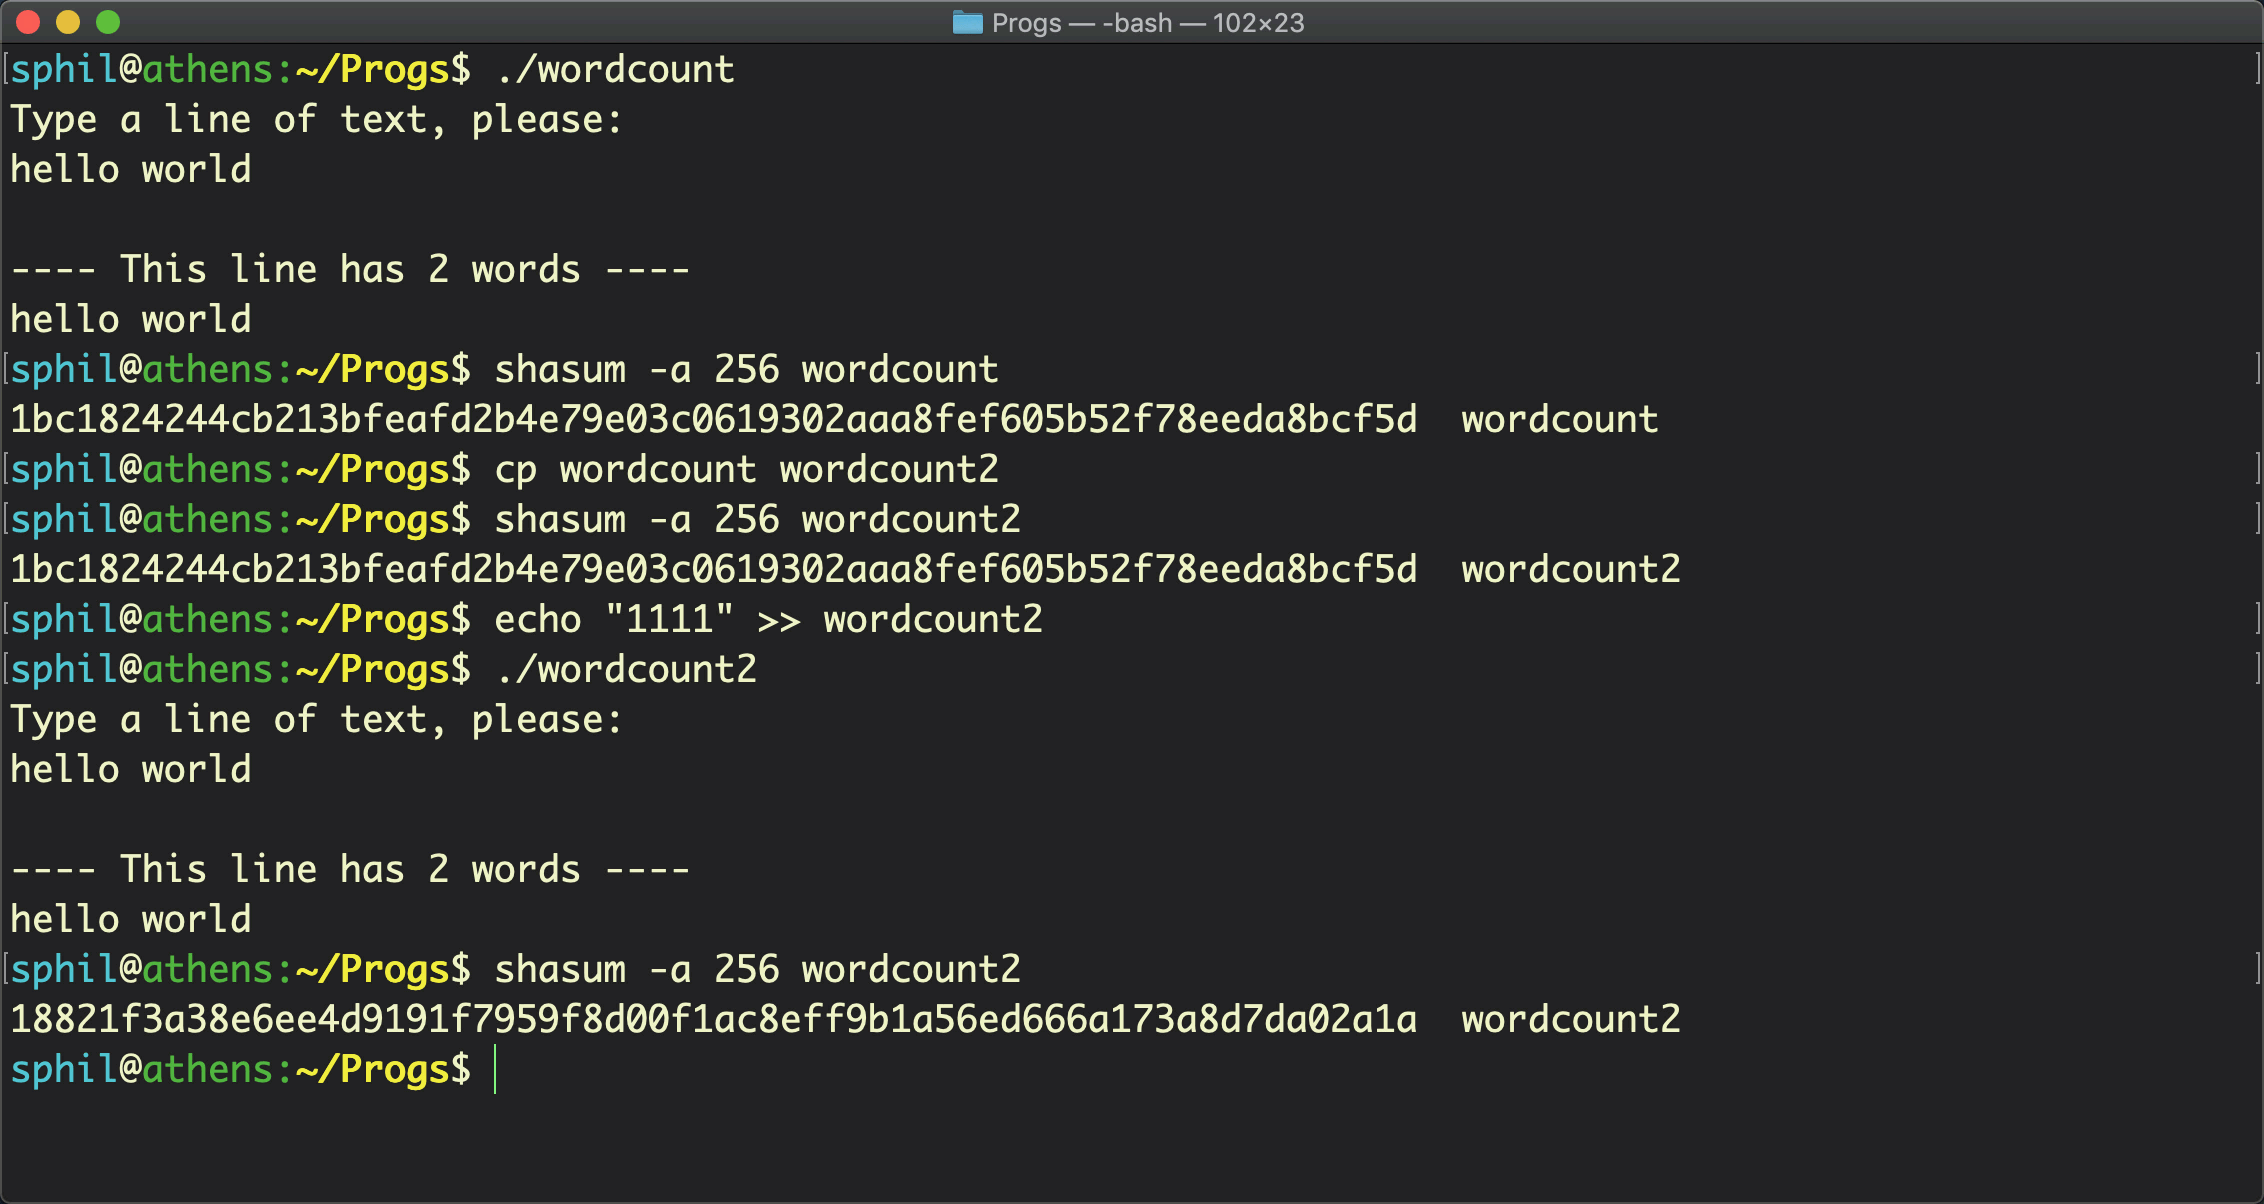
El proceso es tan sencillo que los creadores de malware pueden automatizarlo para que una misma URL entregue a las víctimas el mismo malware con un hash diferente cada pocos segundos.
En segundo lugar, el defecto de los antivirus tradicionales siempre ha sido que la detección exige conocer la amenaza de antemano. Por diseño, una herramienta antimalware basada en una base de datos de valores hash conocidos siempre va un paso por detrás del siguiente ataque.
La respuesta, por supuesto, es una plataforma de seguridad que utilice IA basada en el comportamiento y adopte un enfoque de defensa en profundidad.
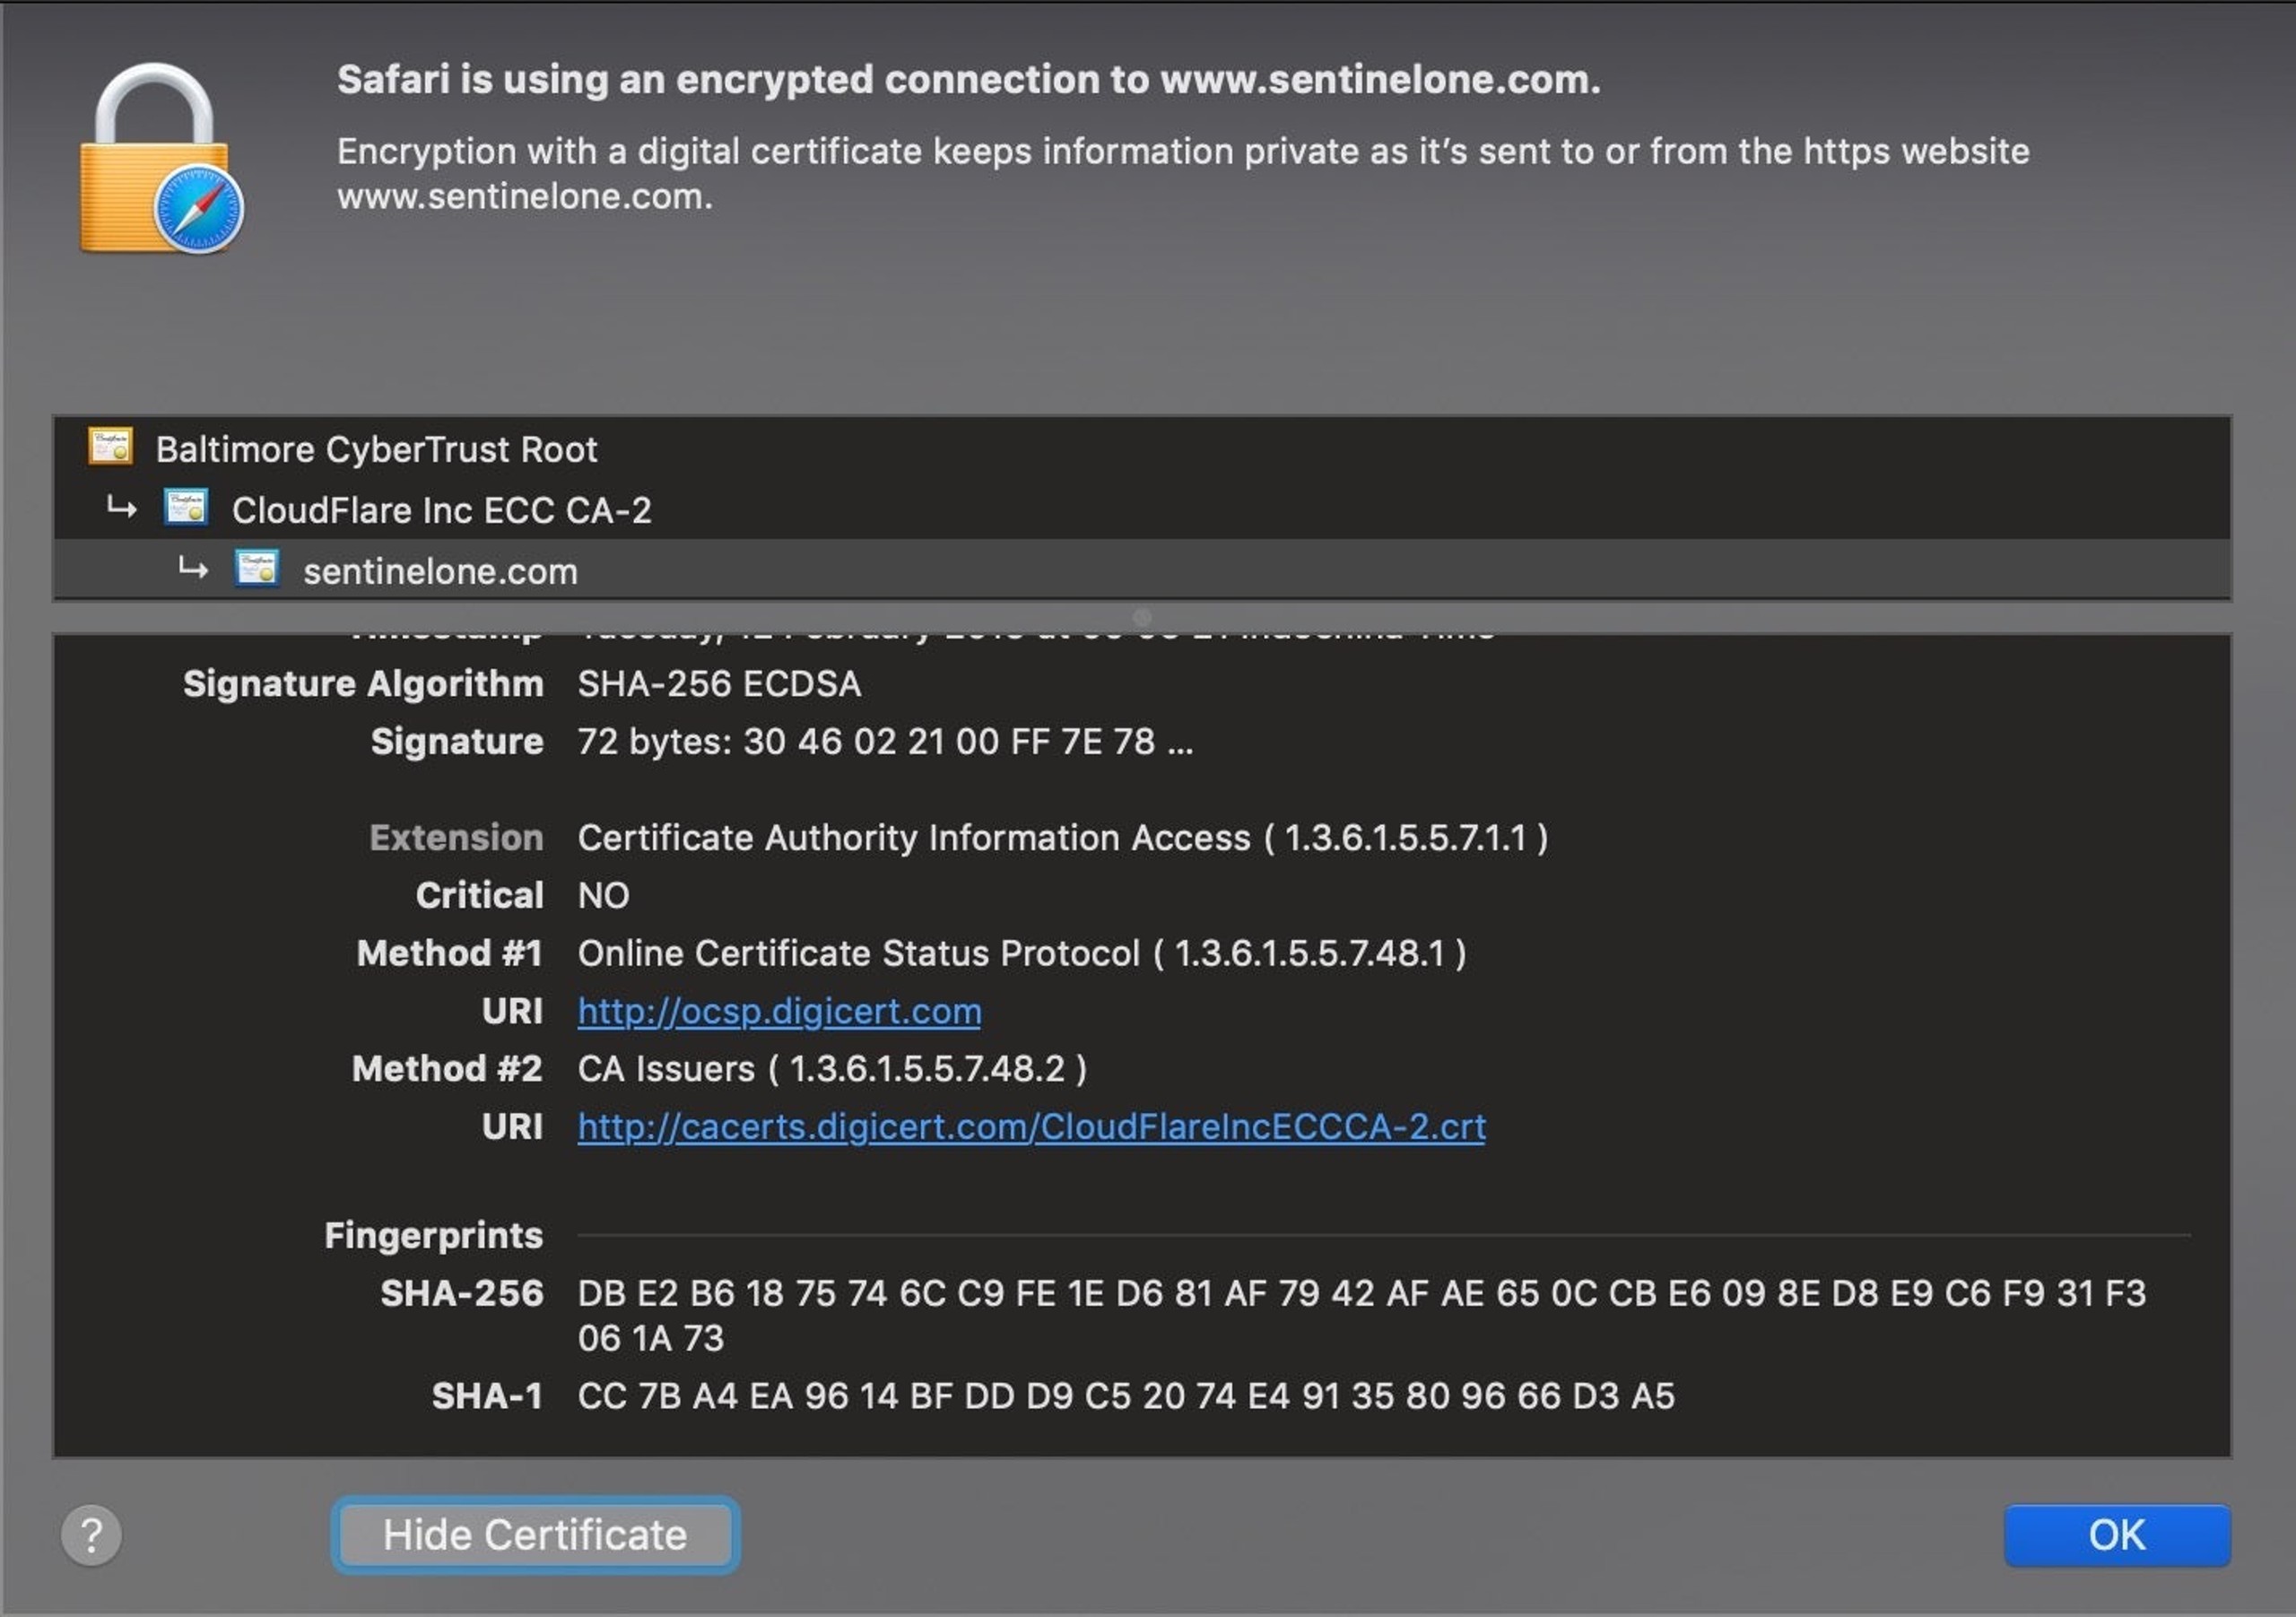
Pero eso no significa que los valores hash carezcan de utilidad. Al contrario, identificar un archivo de forma única sigue ofreciendo ventajas importantes. Encontrará valores hash en firmas digitales y certificados, en contextos como la firma de código y SSL, para verificar la autenticidad de un archivo, un sitio web o una descarga.
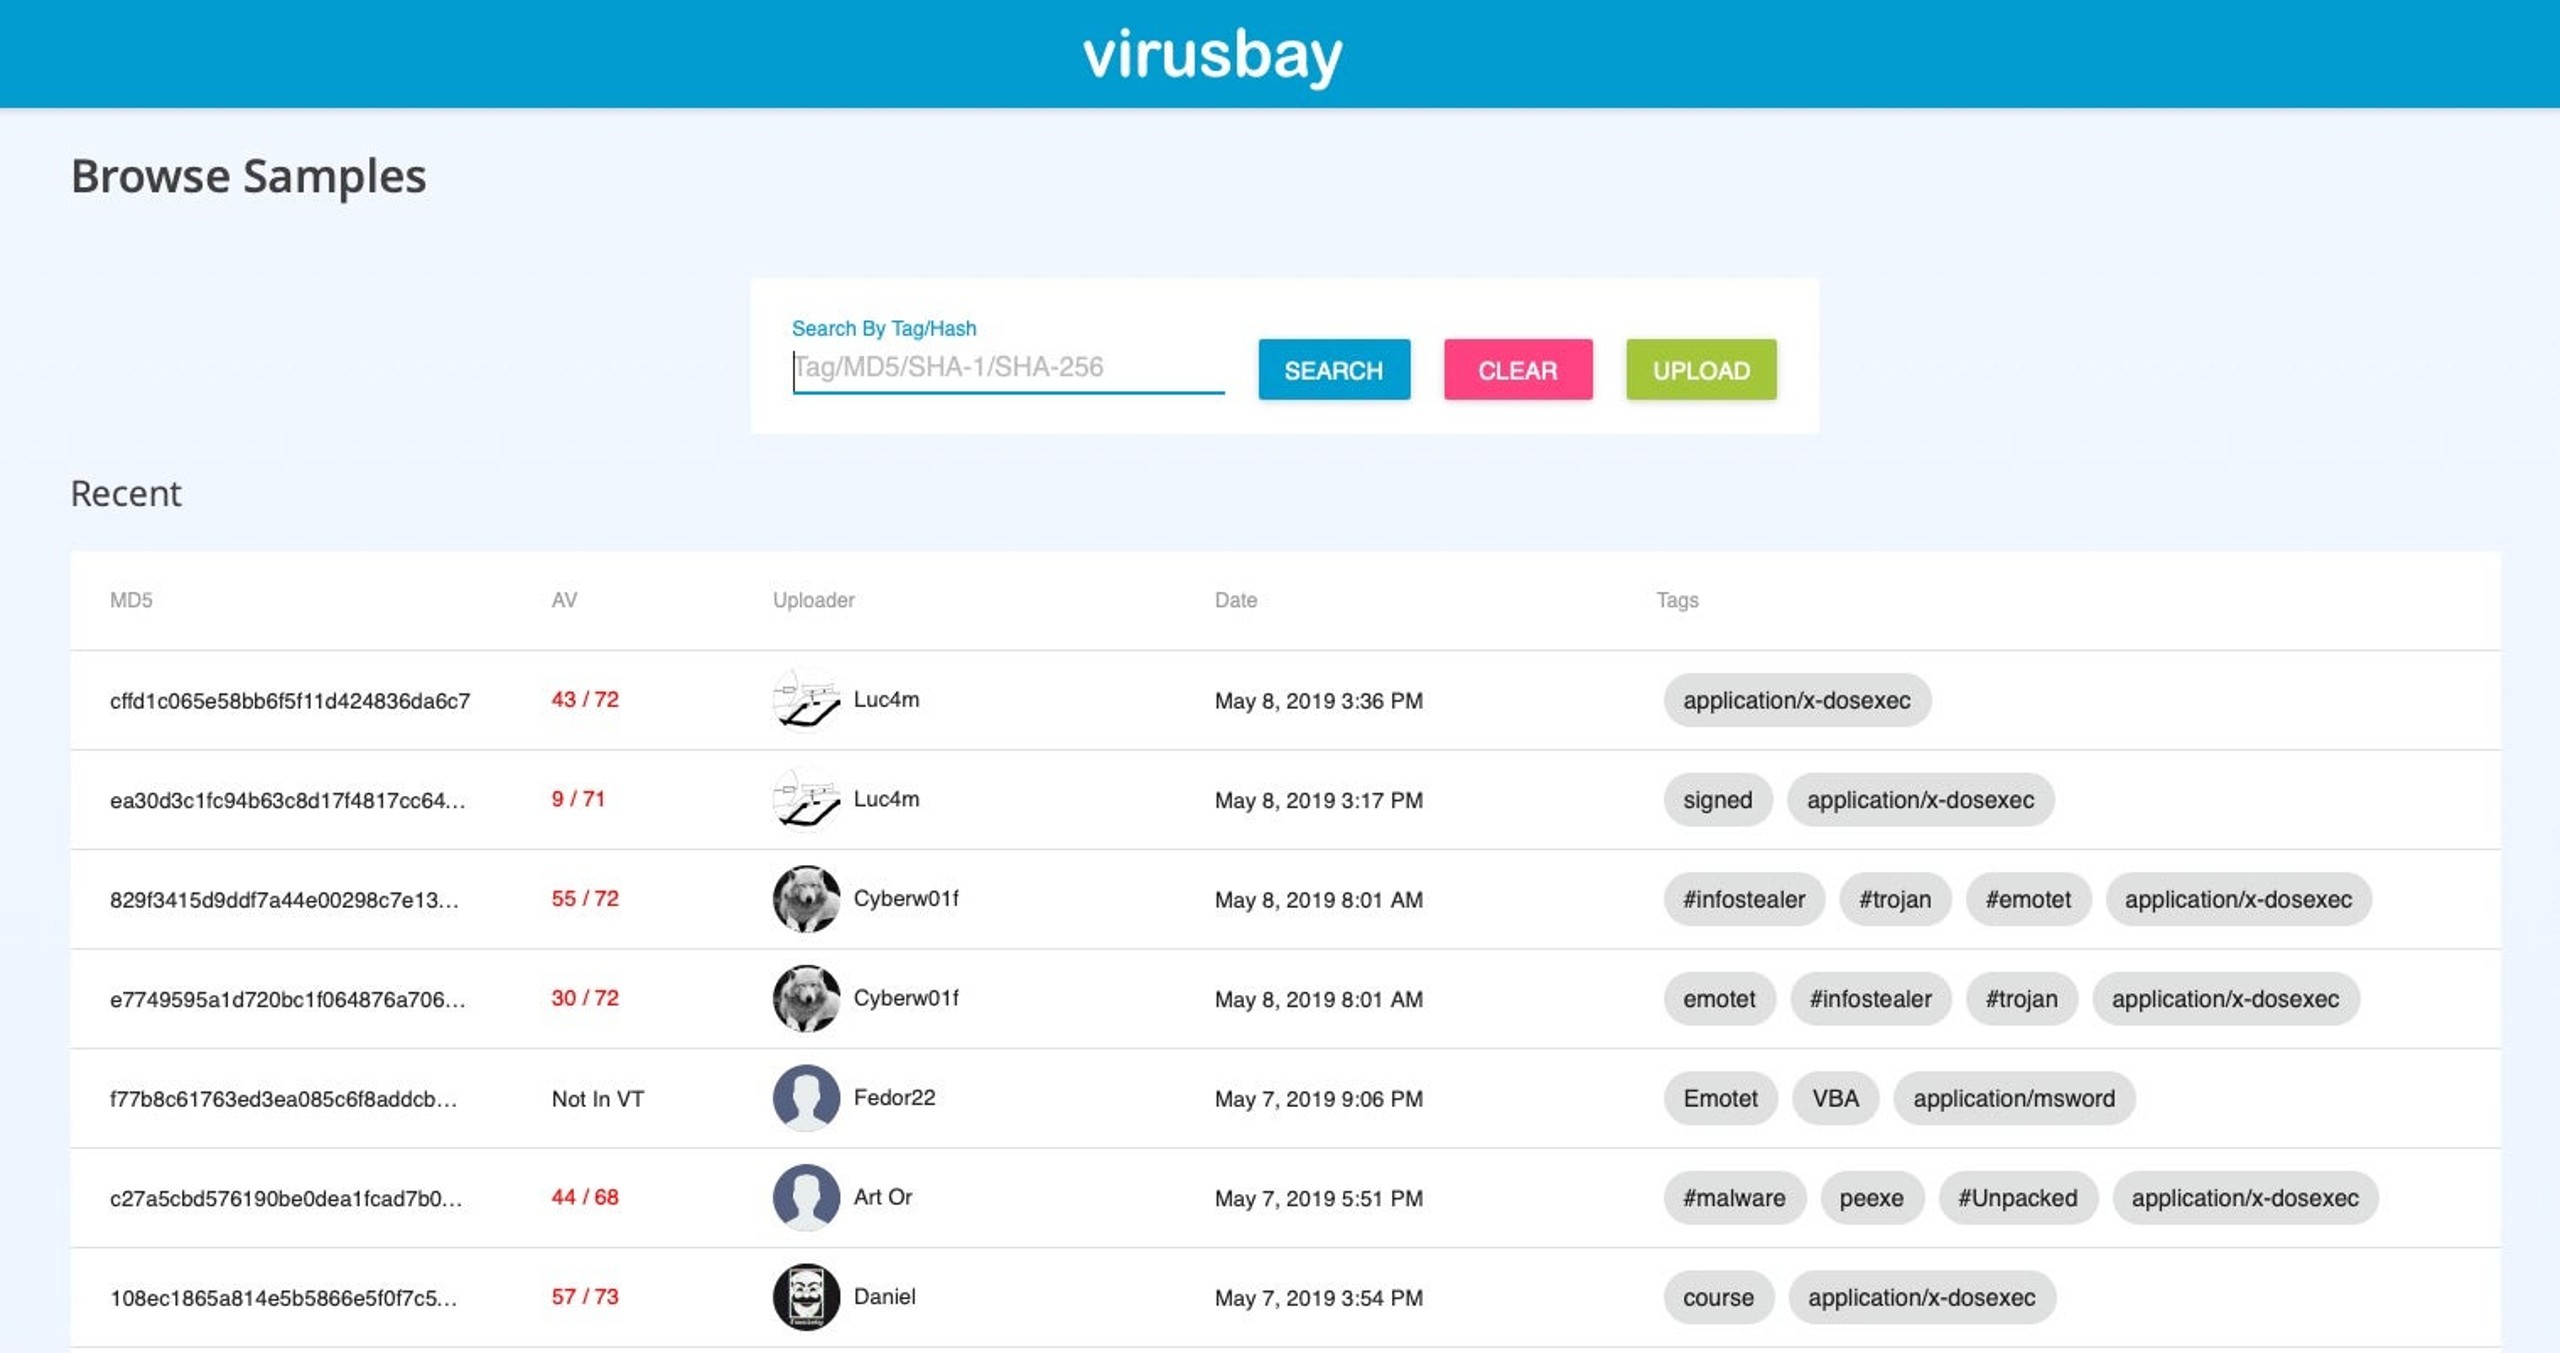
Los valores hash también son muy útiles para investigadores de seguridad, equipos SOC, especialistas en búsqueda de malware e ingenieros de ingeniería inversa. Uno de los usos más habituales de los hashes, presente en muchos informes técnicos publicados aquí en SentinelOne y en otros sitios, es compartir indicadores de compromiso. Los investigadores usan valores hash para identificar muestras de malware y compartirlas con otros mediante repositorios como VirusTotal, VirusBay, Malpedia y MalShare.
Ventajas de los hashes en la búsqueda de amenazas
Búsqueda de amenazas también resulta más sencilla gracias a los valores hash. Veamos un ejemplo de cómo un administrador de IT puede buscar amenazas en todos sus equipos mediante valores hash en la consola de administración de SentinelOne.
Los valores hash son muy útiles cuando identifica una amenaza en un equipo y quiere comprobar si el archivo existe en el resto de la red. Haga clic en el icono de Visibility de la consola de administración de SentinelOne e inicie una nueva consulta. En este caso, usaremos el hash SHA1 del archivo para buscarlo durante los últimos 3 meses.
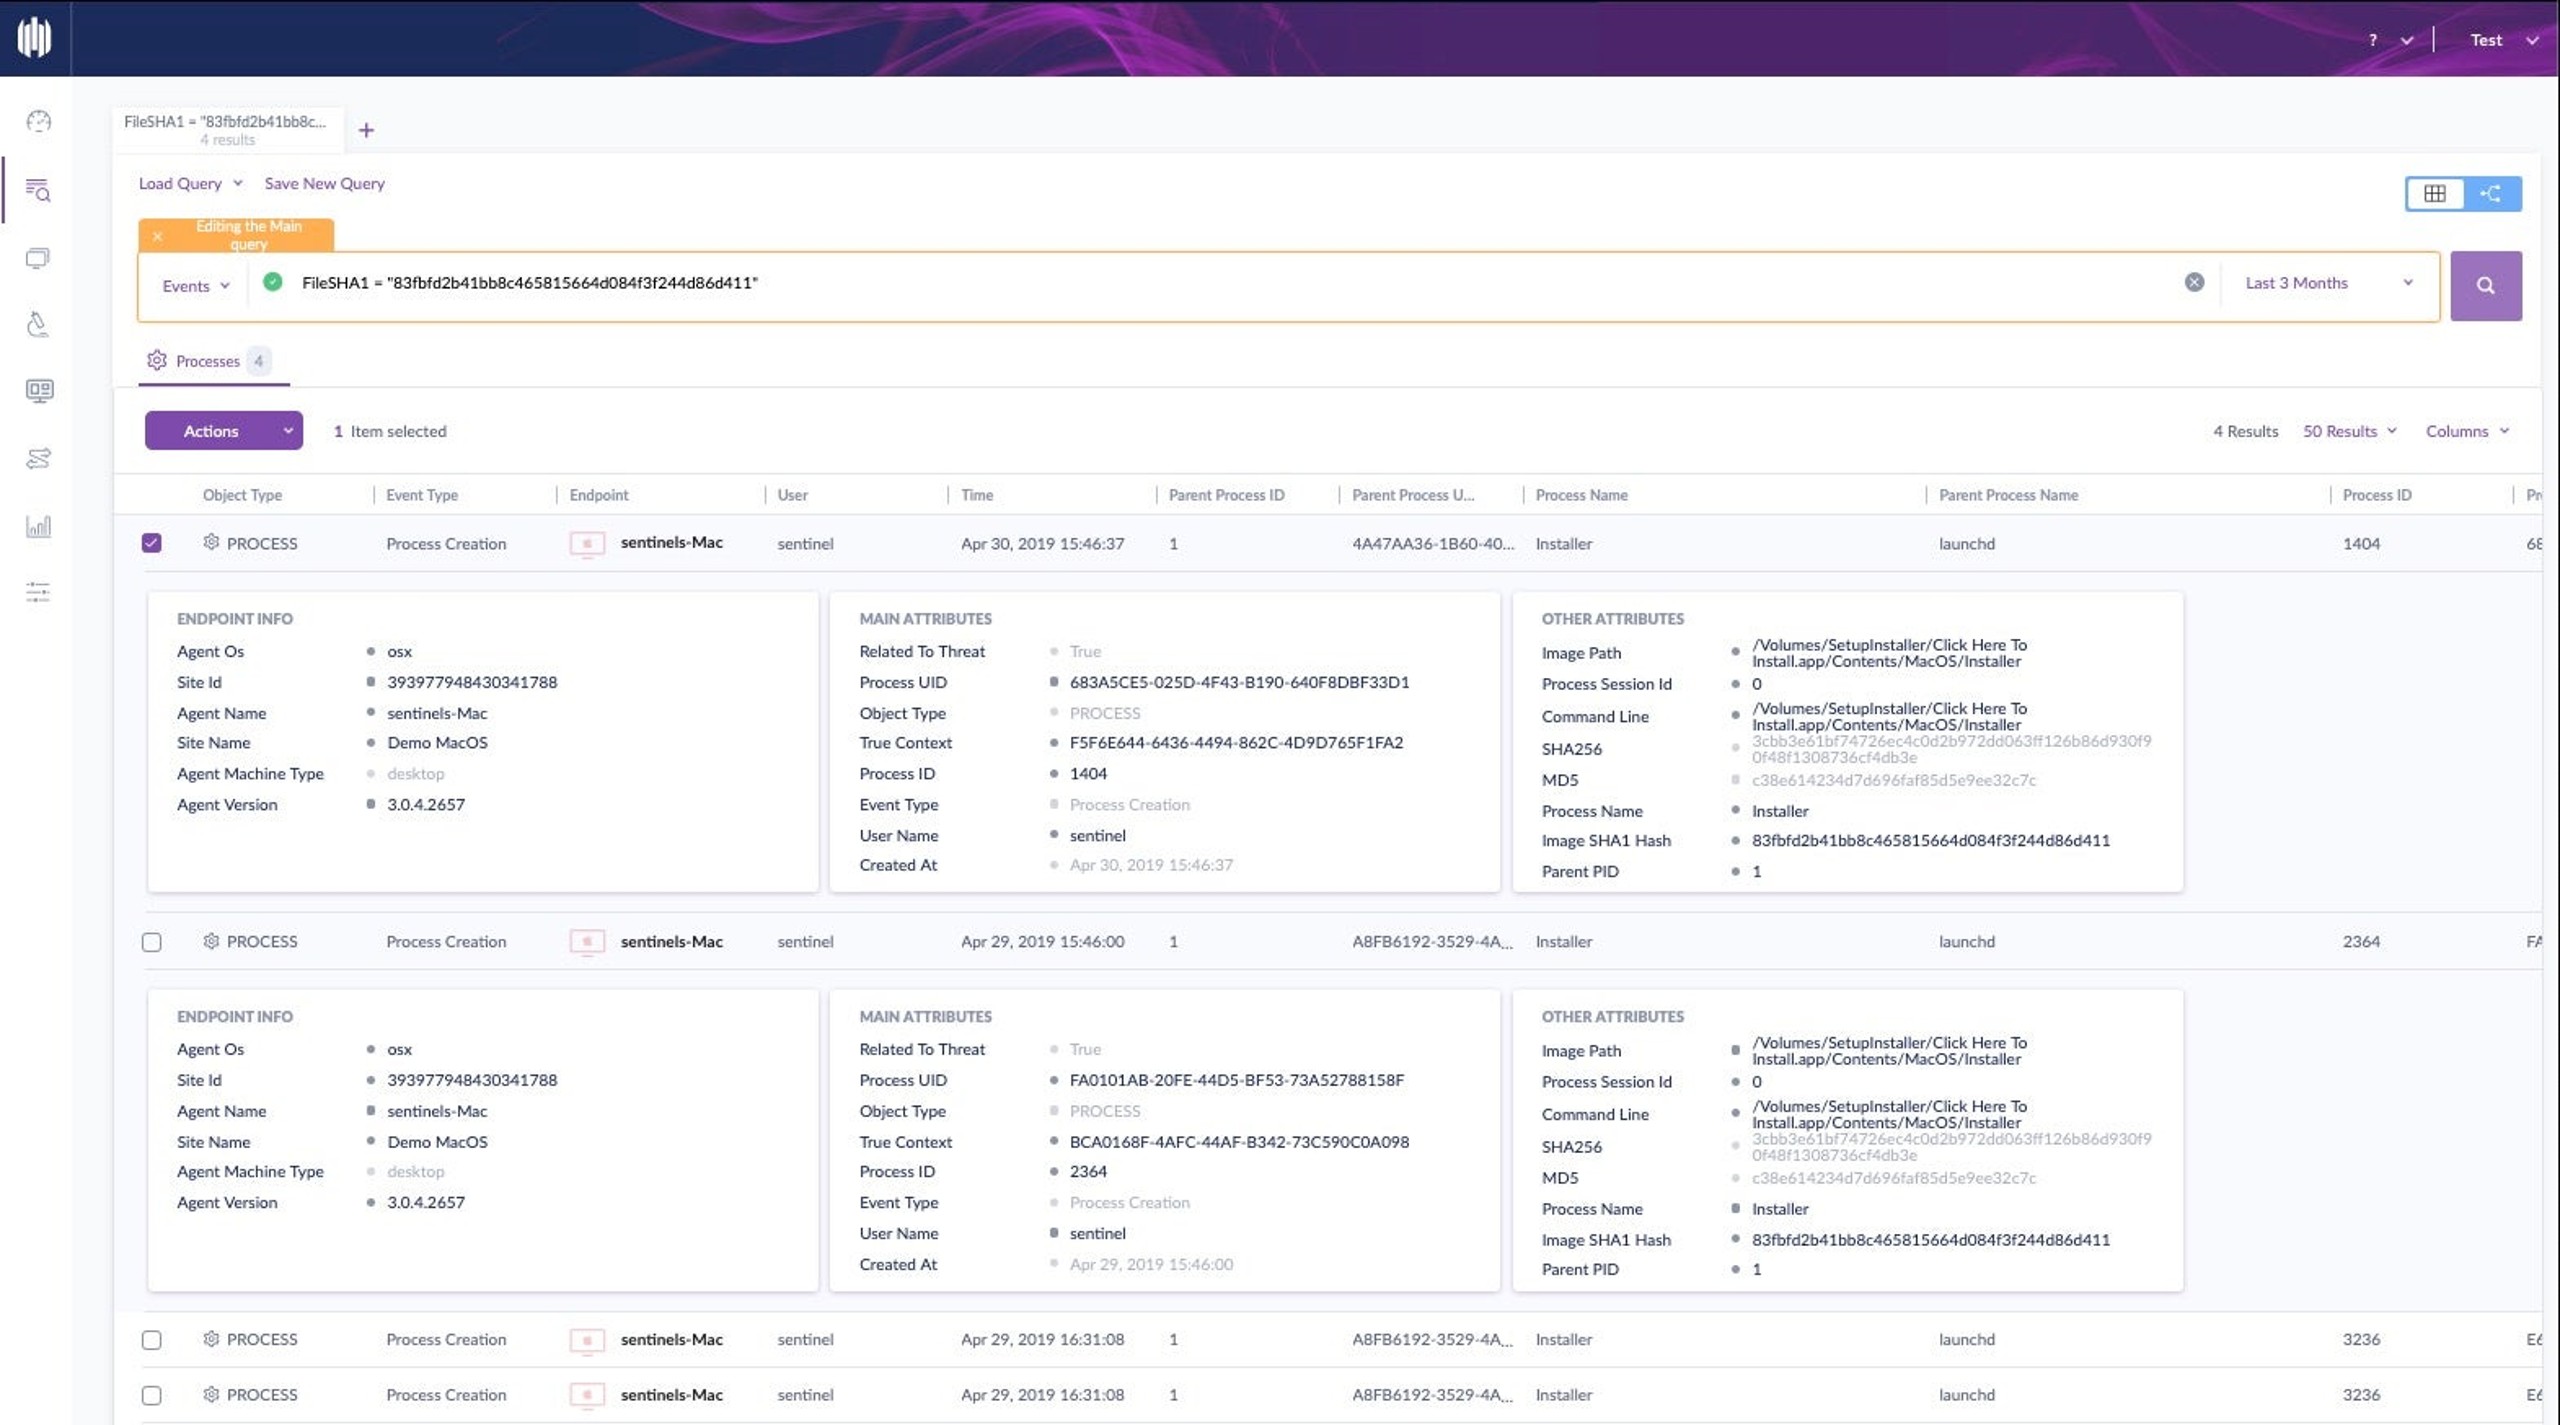
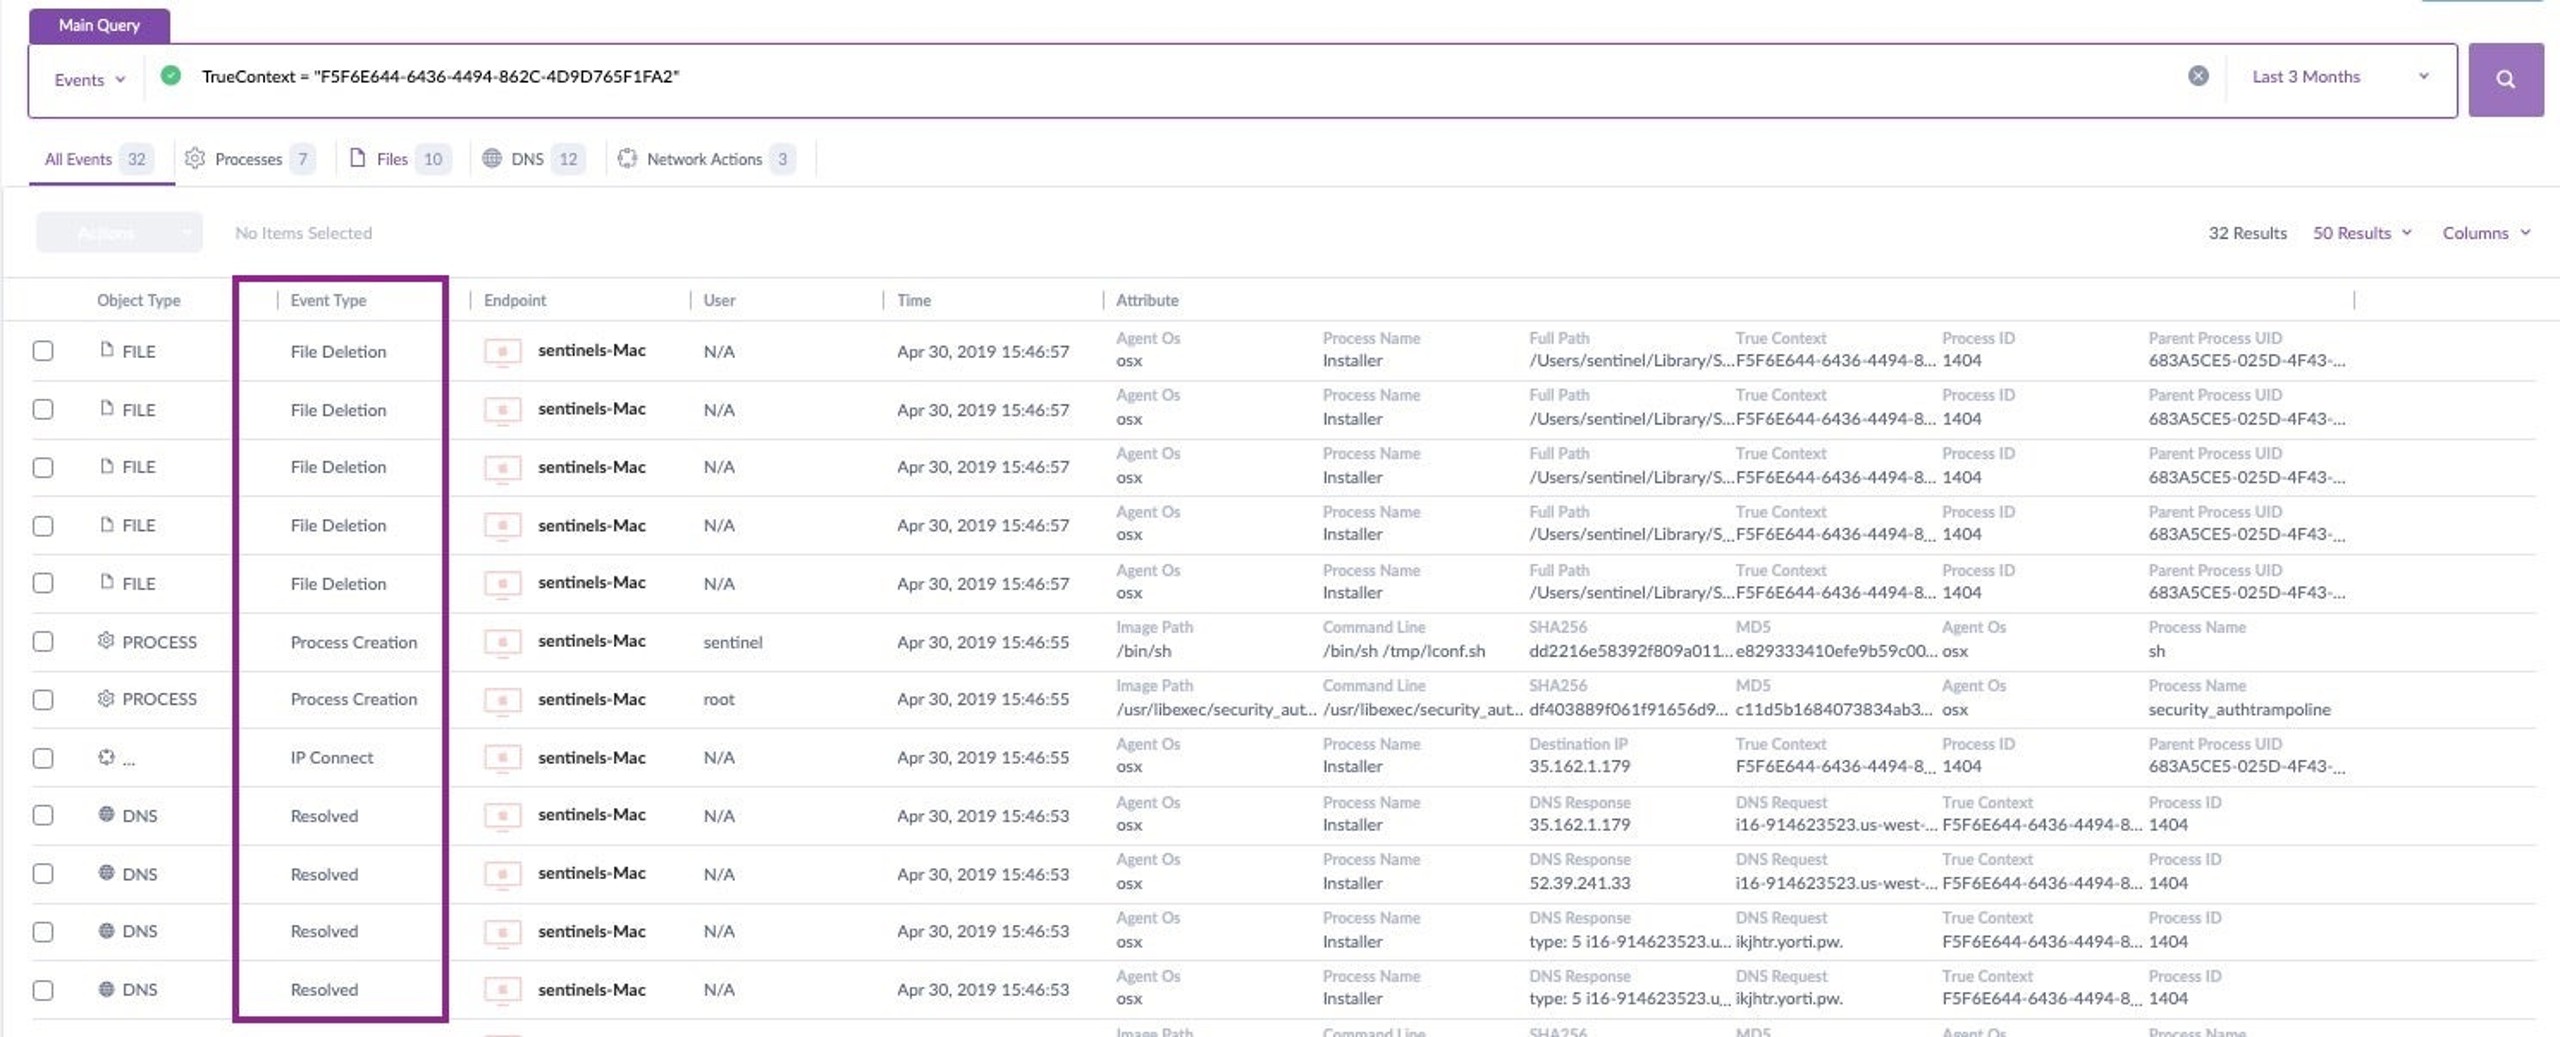
Bien, vemos que hay varias coincidencias, pero eso no es todo. La búsqueda por hash nos ha llevado al TrueContext ID, que podemos usar para profundizar y ver exactamente qué hizo este archivo: qué procesos creó, qué archivos modificó, con qué URL se comunicó y mucho más. En resumen, podemos reconstruir toda la secuencia del ataque con solo unos clics a partir del hash del archivo.

Ciberseguridad basada en IA
Mejore su postura de seguridad con detección en tiempo real, respuesta a velocidad de máquina y visibilidad total de todo su entorno digital.
Conclusión
Los valores hash son una herramienta fundamental en la seguridad informática: indican de forma fiable cuándo dos archivos son idénticos, siempre que se utilicen algoritmos hash seguros que eviten las colisiones. Sin embargo, como hemos visto, dos archivos pueden comportarse y funcionar igual sin tener necesariamente el mismo hash. Por eso, basar la detección antivirus en la coincidencia de hashes es un enfoque deficiente.
Aun así, los valores hash siguen siendo útiles para los analistas de seguridad, por ejemplo, para compartir IOC y buscar amenazas. Si trabaja en el ámbito de la seguridad informática y de redes, sin duda los encontrará a diario.
¿Le gustó este artículo? Síganos en LinkedIn, Twitter, YouTube o Facebook para ver el contenido que publicamos.
Lea más sobre ciberseguridad
"Preguntas frecuentes sobre hashing
El hashing es una técnica de cifrado unidireccional que convierte los datos en una cadena de caracteres de longitud fija. No se puede invertir el proceso para recuperar los datos originales. Funciona como una huella digital: una misma entrada siempre produce el mismo hash, mientras que entradas distintas generan resultados completamente diferentes. El hashing protege las contraseñas, verifica la integridad de los archivos y confirma que los datos no se hayan alterado. Es esencial para la tecnología blockchain y las firmas digitales.
Un ejemplo habitual es aplicar SHA-256 a la palabra “hello” para obtener “2cf24dba4f21d4288094c30e2ede82c380cac19544bb5c4ab02f5b2db38500d3”. Si cambia un solo carácter y escribe “Hello”, obtendrá un hash completamente diferente. Los sistemas de contraseñas usan hashing: cuando crea una contraseña, se calcula su hash y se almacena. Al iniciar sesión, se calcula el hash de la contraseña introducida y se compara con el almacenado. La verificación de la integridad de los archivos también usa hashing para detectar cambios.
El hashing garantiza la integridad de los datos al detectar cualquier cambio no autorizado. Protege las contraseñas al hacerlas ilegibles incluso si se comprometen las bases de datos. También sirve para verificar que los archivos descargados no estén dañados ni infectados con malware. El hashing hace posibles las firmas digitales y los protocolos de comunicación segura. Es fundamental para la tecnología blockchain y la seguridad de las criptomonedas. Sin hashing, no podría confiar en que los datos permanezcan intactos durante su transmisión o almacenamiento.
Las principales familias de algoritmos hash son MD (Message Digest), SHA (Secure Hash Algorithm) y RIPEMD. MD5 produce hashes de 128 bits, pero hoy se considera inseguro. SHA-256 es actualmente el más utilizado y produce hashes de 256 bits. SHA-3 es el estándar más reciente, diseñado para sustituir algoritmos anteriores. Cada tipo presenta diferencias en seguridad, longitud del hash y requisitos computacionales. Los sistemas modernos prefieren SHA-256 o SHA-3 para aplicaciones donde la seguridad es crítica.
El hashing es unidireccional e irreversible, mientras que el cifrado es bidireccional y reversible. El hashing siempre produce un resultado de longitud fija, independientemente del tamaño de la entrada. La longitud del resultado del cifrado varía según los datos de entrada. El hashing verifica la integridad de los datos, mientras que el cifrado protege su confidencialidad. Puede descifrar datos cifrados con la clave adecuada, pero no puede invertir un hash para recuperar los datos. Ambos cumplen funciones de seguridad distintas y suelen utilizarse juntos.
El hashing protege los datos al hacer imposible reconstruir la información original mediante ingeniería inversa. Aunque los atacantes roben contraseñas sometidas a hashing, no pueden averiguar fácilmente cuáles son. Cualquier cambio en los datos originales genera un hash completamente distinto, lo que permite detectar las alteraciones. El hashing no requiere claves de cifrado, por lo que no hay ninguna clave que pueda verse comprometida. Verifica la integridad de los datos sin revelar su contenido. Por eso es ideal para almacenar contraseñas y verificar archivos.
El hashing agiliza la recuperación y verificación de datos. Garantiza la integridad de los datos sin revelar el contenido original. Las técnicas de hashing adecuadas mejoran significativamente la seguridad de las contraseñas. La comprobación de la integridad de los archivos resulta sencilla y fiable. El hashing sustenta la tecnología blockchain y las transacciones seguras. Es eficiente en términos computacionales y no requiere gestión de claves. Las firmas digitales y los sistemas de autenticación dependen del hashing para garantizar su seguridad. La deduplicación de datos y la gestión eficiente del almacenamiento también se benefician del hashing.
Descubra más sobre Ciberseguridad



Experimente la plataforma de ciberseguridad más avanzada
Vea cómo la plataforma de ciberseguridad autónoma e inteligente líder del mundo puede proteger a su organización hoy y en el futuro.
