
¿Qué es la inteligencia sobre ciberamenazas?
La inteligencia sobre ciberamenazas (CTI) permite a las organizaciones anticipar, comprender y combatir las ciberamenazas. Refuerza la protección proactiva y reduce el impacto de los ataques. Descubra cómo la CTI fortalece la ciberseguridad.

La inteligencia sobre ciberamenazas (CTI) consiste en recopilar y analizar información sobre posibles amenazas. Esta guía examina la importancia de la CTI para la ciberseguridad proactiva y la respuesta a incidentes.
Conozca los tipos y las fuentes de inteligencia sobre amenazas, y cómo integrar la CTI en su estrategia de seguridad. Comprender la CTI es fundamental para anticiparse a las amenazas emergentes.
 ¿Qué es la inteligencia sobre ciberamenazas?
Según Gartner, la inteligencia sobre amenazas es «conocimiento basado en pruebas (por ejemplo, contexto, mecanismos, indicadores, implicaciones y recomendaciones prácticas) sobre amenazas o peligros existentes o emergentes para los activos, que puede utilizarse para fundamentar decisiones sobre cómo responder a ellos».
En ciberseguridad, la inteligencia sobre amenazas son los datos que una organización recopila, procesa y analiza para comprender mejor los motivos, objetivos y métodos de ataque de los actores maliciosos. Con esta información, las organizaciones pueden tomar decisiones rápidas y fundamentadas para protegerse de los actores maliciosos en el futuro.
Es importante distinguir entre inteligencia e información sobre amenazas: la información son datos sin contexto, mientras que la inteligencia implica analizarlos y utilizarlos para decidir qué medidas tomar a continuación.
¿Por qué es importante la inteligencia sobre amenazas?
Hoy, el panorama de amenazas es más dinámico y sofisticado que nunca. Anticipar el siguiente movimiento de un actor malicioso es especialmente difícil sin datos que respalden las hipótesis. La inteligencia sobre amenazas orienta la evaluación de sus comportamientos anteriores, sus posibles próximos pasos y las áreas que necesitan protección.
La inteligencia sobre amenazas es una capacidad cada vez más habitual en las herramientas de seguridad. También es un componente clave de la arquitectura de seguridad para detectar e investigar amenazas.
Con inteligencia sobre amenazas, las organizaciones suelen estar mejor preparadas para:
- Revelar los motivos de los adversarios y sus tácticas, técnicas y procedimientos (TTPs) para orientar a los responsables de ciberseguridad.
- Comprender cómo toman decisiones los actores maliciosos y facilitar a los equipos de seguridad la respuesta a incidentes.
- Tomar decisiones sobre inversiones en ciberseguridad al descubrir información antes desconocida.
- Informar a los responsables empresariales (por ejemplo, miembros del consejo de administración, CISO, directores de información y directores de tecnología) sobre el comportamiento de los actores maliciosos para orientar las inversiones, reducir los riesgos y tomar decisiones más rápidas y eficientes.
El ciclo de vida de la inteligencia sobre amenazas
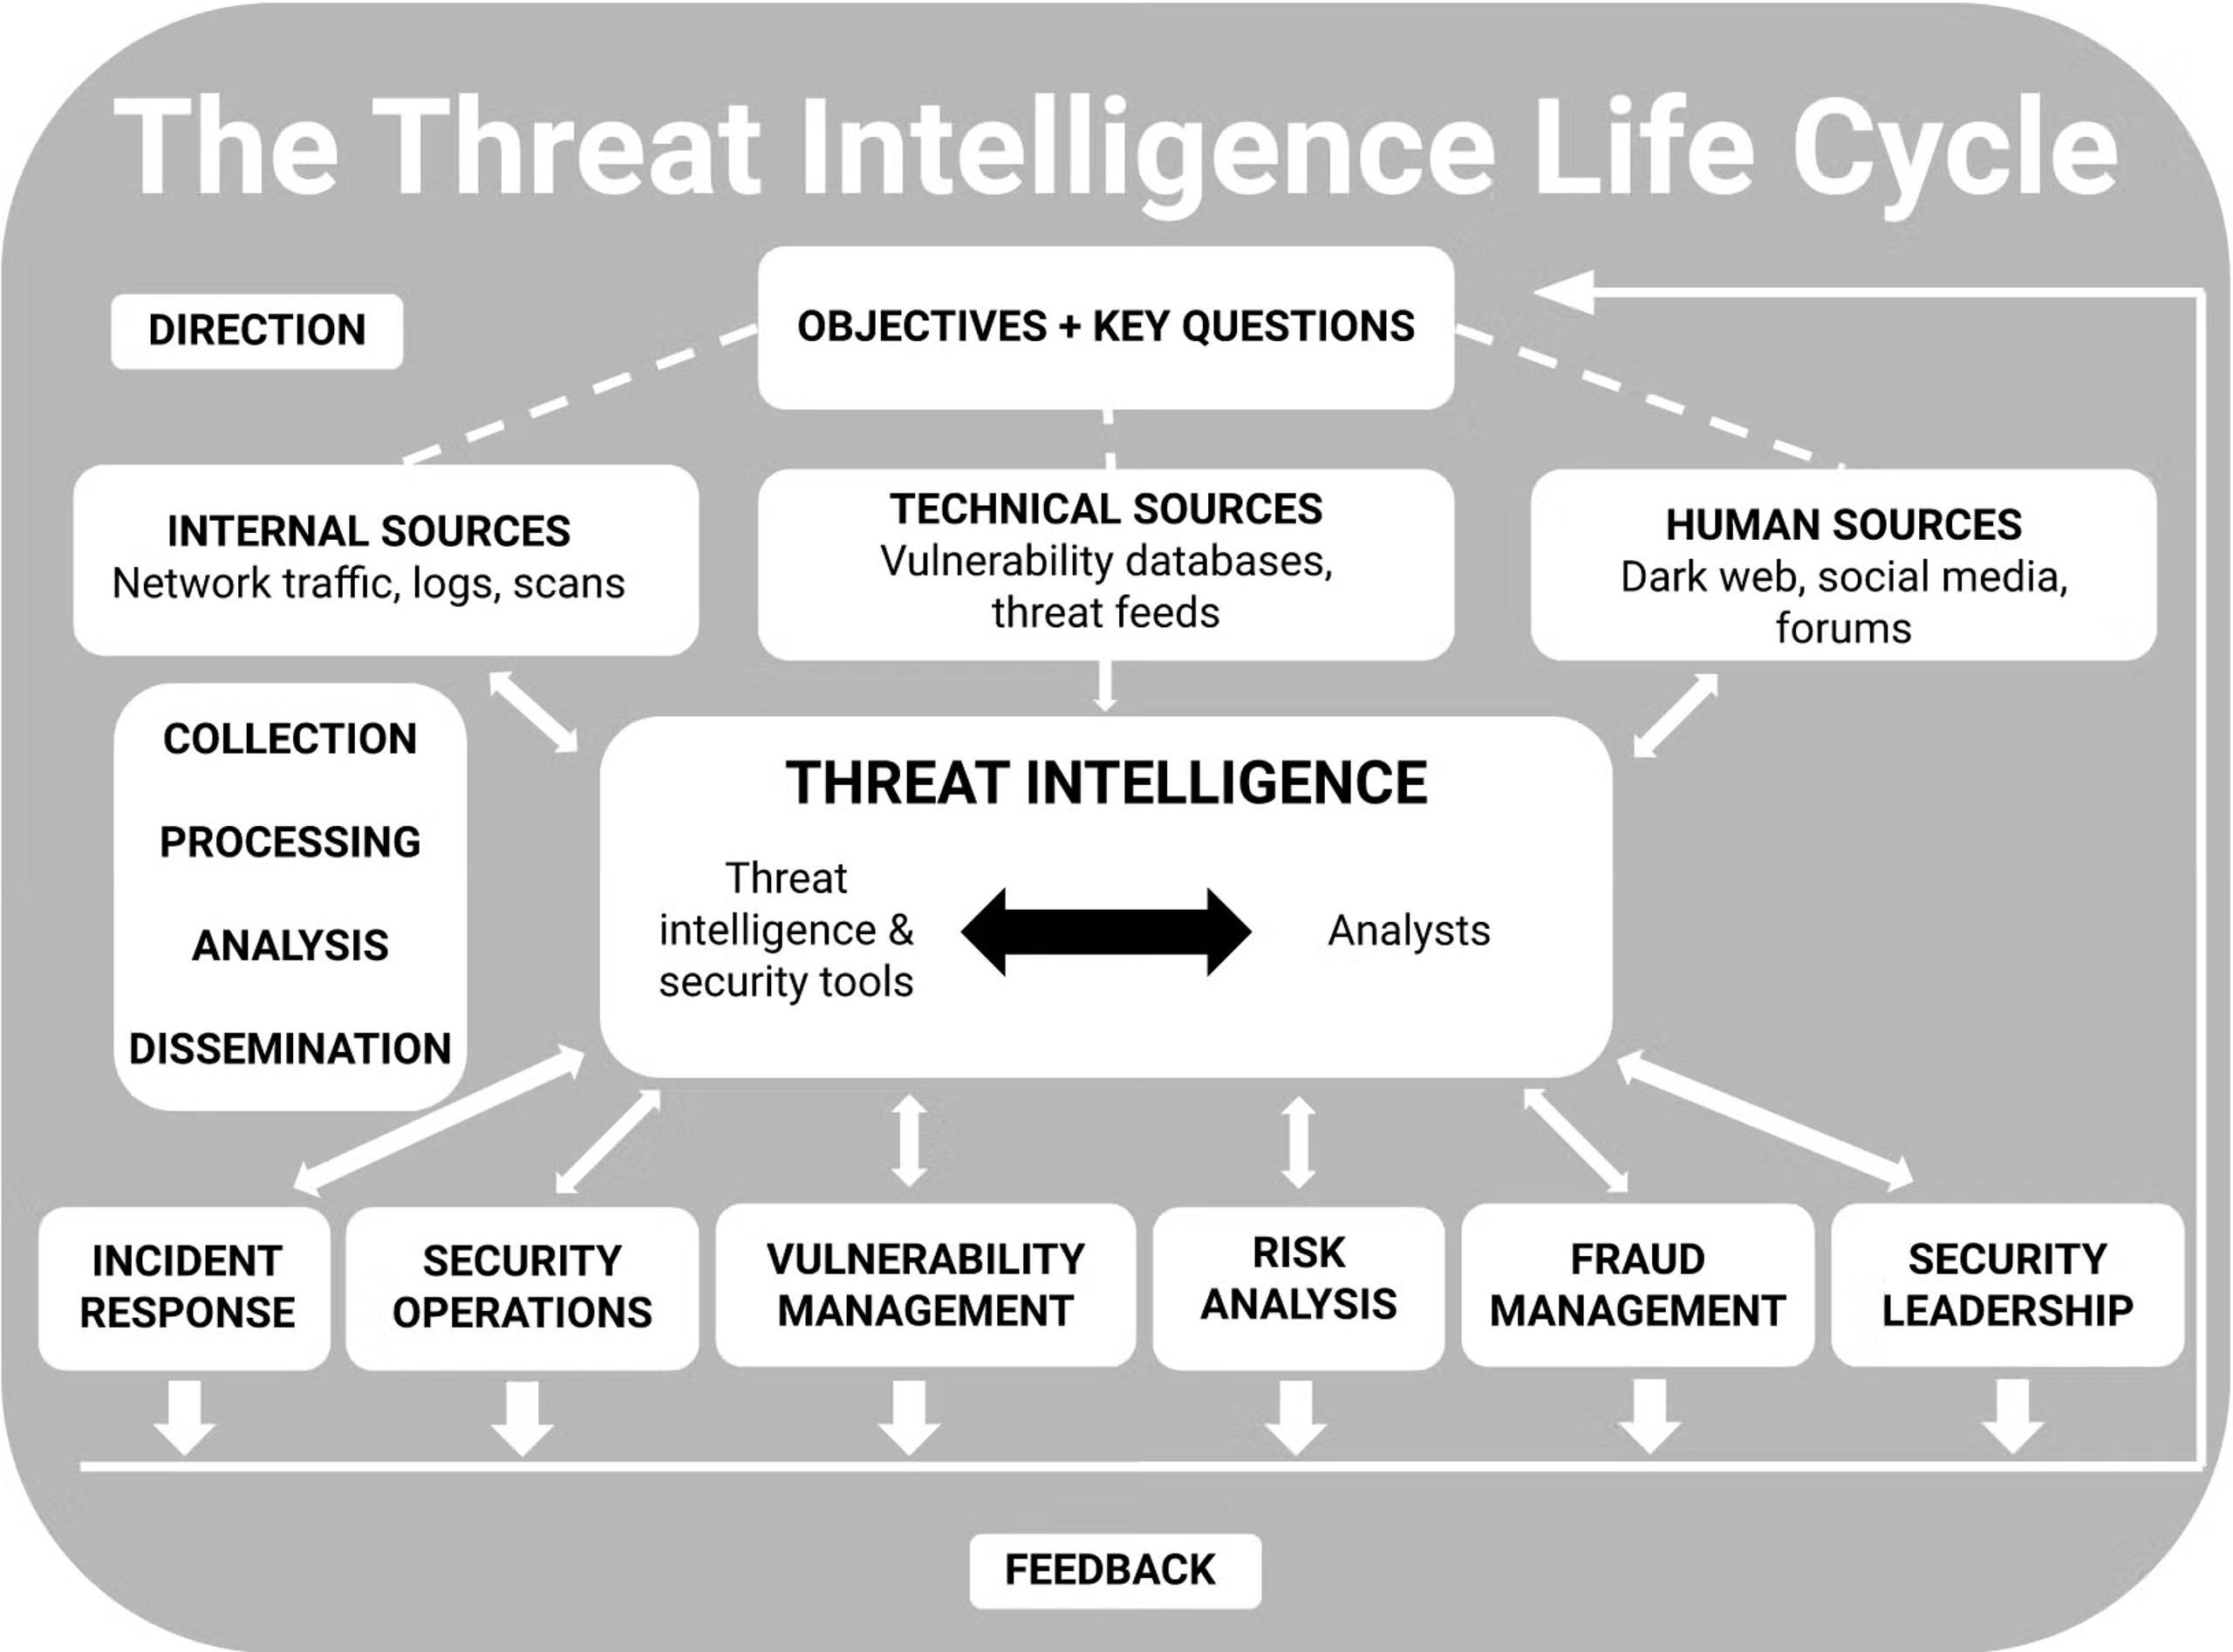
Para la mayoría de las organizaciones, el ciclo de vida de la inteligencia sobre amenazas consta de seis etapas: definición de objetivos, recopilación, procesamiento, análisis, difusión y retroalimentación. Sin embargo, las actividades de cada etapa varían ligeramente según la organización. Por lo general, dependen de una combinación de factores propios, como los casos de uso, las prioridades y el riesgo.
Lo ideal es que las partes interesadas clave definan claramente las metas y los objetivos de la organización en materia de inteligencia de amenazas antes de que comiencen las demás fases, para garantizar el éxito de todo el ciclo de vida. Una vez establecidos los objetivos de inteligencia de amenazas, pueden cambiar según los datos recopilados y los comentarios recibidos. Los datos se recopilan de una amplia variedad de fuentes, incluidos componentes internos, técnicos y humanos, y luego se utilizan para obtener una visión más completa de las amenazas potenciales y reales.
Por lo general, la información sobre amenazas se reúne en un flujo de inteligencia sobre amenazas: un flujo continuo de datos que incluye listas de IoCs, como URL o correos electrónicos maliciosos, hashes de malware y direcciones IP sospechosas. Los datos de estos flujos suelen proceder de varias fuentes, incluidos flujos de inteligencia de fuentes abiertas, registros de redes y aplicaciones, y flujos de terceros.
Una vez recopilados suficientes datos, estos se convierten en inteligencia procesable, oportuna y clara para todos, incluidos los responsables clave. Estos utilizan la información para mejorar los futuros ciclos de inteligencia sobre amenazas y perfeccionar sus procesos de toma de decisiones.
1. Definición de objetivos
En esta etapa del ciclo de vida de la inteligencia sobre amenazas, los responsables establecen los objetivos generales del programa. Por lo general, esto implica identificar y definir:
- Los activos que deben protegerse
- El posible impacto de perder activos o interrumpir procesos
- Los tipos de inteligencia sobre amenazas necesarios para proteger los activos y responder a las amenazas
- Las prioridades de protección
2. Recopilación
Esta etapa del ciclo de vida de la inteligencia sobre amenazas consiste en reunir información que responda a las necesidades de inteligencia más importantes. Los datos recopilados suelen combinar información elaborada (por ejemplo, informes de inteligencia de expertos y proveedores) y datos sin procesar (por ejemplo, firmas de malware o credenciales filtradas).
La recopilación suele recurrir a diversas fuentes, entre ellas:
- Metadatos y registros de redes internas y dispositivos de seguridad
- Flujos de datos sobre amenazas de organizaciones del sector y proveedores de ciberseguridad
- Conversaciones y entrevistas con fuentes especializadas
- Noticias y blogs de fuentes abiertas
- Sitios web y formularios
- Fuentes cerradas, como foros de la dark web
3. Procesamiento
Esta etapa del ciclo de vida de la inteligencia sobre amenazas transforma los datos recopilados en un formato utilizable. El método de procesamiento varía según cómo se hayan obtenido. Por ejemplo, las personas o las máquinas deben procesar los datos sin tratar para que puedan utilizarse. Además, todos los informes elaborados por personas deben correlacionarse, clasificarse, depurarse para resolver discrepancias y verificarse.
4. Análisis
Esta etapa del ciclo de vida de la inteligencia sobre amenazas convierte la información procesada en inteligencia que fundamenta las decisiones. Por ejemplo, esas decisiones pueden determinar si se investiga una posible amenaza, qué medidas inmediatas tomar para bloquear un ataque, cómo reforzar los controles de seguridad o cuánta inversión adicional en recursos de seguridad se justifica.
La presentación de este análisis también es importante. Una organización puede recopilar y procesar enormes cantidades de información, pero presentarlas de una forma que quienes toman las decisiones no puedan comprender ni utilizar.
Para comunicar un análisis a un público no técnico, tenga en cuenta estas recomendaciones:
- Sea conciso
- Evite los términos demasiado técnicos y la jerga confusa
- Explique los problemas en términos de negocio
- Incluya una recomendación sobre los pasos a seguir
El formato para presentar esta información dependerá de la inteligencia obtenida y del público destinatario. Los equipos de inteligencia suelen presentar sus análisis en diversos formatos, como videos en vivo, presentaciones de diapositivas e informes formales.
5. Difusión
En esta fase del ciclo de vida de la inteligencia de amenazas, la información final se distribuye a los departamentos y equipos pertinentes.
Para cada público destinatario, plantee las siguientes preguntas:
- ¿Qué inteligencia de amenazas necesita el equipo y cómo puede la información externa respaldar sus actividades?
- ¿Cómo se puede presentar la inteligencia para que sea fácil de comprender y utilizar?
- ¿Con qué frecuencia deben proporcionar actualizaciones y otra información los equipos de inteligencia?
- ¿Qué medios deben utilizarse para difundir la inteligencia?
- ¿Cómo deben los equipos dar seguimiento a las preguntas que surjan?
6. Comentarios
Los comentarios periódicos de diversos equipos y partes interesadas permiten a los analistas de inteligencia de ciberamenazas ajustar el ciclo de vida de la inteligencia de amenazas a los requisitos de cada equipo, especialmente cuando cambian los objetivos y las prioridades del negocio.
Esta fase aclara las prioridades generales y los requisitos de los equipos de seguridad que utilizan la inteligencia. Sus necesidades específicas guiarán todas las fases posteriores del ciclo de vida de la inteligencia, entre ellas:
- Qué tipos de datos recopilar
- Cómo convertir esos datos en información útil
- Cómo presentar esa información como inteligencia procesable
- ¿Quién debe recibir cada tipo de inteligencia, con qué rapidez debe difundirse y con qué rapidez deben responderse las preguntas posteriores?
Tipos de ciberataques
Un ciberataque ocurre cuando un actor de amenazas obtiene cualquier tipo de acceso no autorizado a un sistema o una red. Aunque diversos términos suelen usarse indistintamente para describir distintos tipos de ciberataques, existen diferencias importantes que conviene señalar.
1. Amenaza
Una amenaza es una persona o un suceso con el potencial de afectar negativamente a activos valiosos. Aunque pueden existir diversas ciberamenazas en un momento dado, una amenaza representa la posibilidad de que ocurra un ataque, no el ataque en sí.
Las amenazas pueden suponer un peligro inminente, pero no causan daño hasta que un actor de amenazas actúa sobre ellas. El término «amenaza» suele referirse a diversas actividades maliciosas que buscan dañar o robar datos, o impedir el acceso a ellos. Cuando una amenaza se materializa, se convierte en un ciberataque.
2. Vulnerabilidad
Una vulnerabilidad es un defecto inherente en el diseño de una red, un software o un sistema que los actores de amenazas pueden explotar para dañar o robar activos, o impedir el acceso a ellos. Los tipos más comunes incluyen configuraciones incorrectas del sistema, software desactualizado o sin parches, credenciales de autorización inexistentes o débiles, cifrado de datos inexistente o deficiente y vulnerabilidades de día cero (definidas más adelante).
3. Exploit
Un exploit es un método que los actores de amenazas utilizan para aprovechar una vulnerabilidad. Puede incluir software, datos o comandos que manipulan la vulnerabilidad para que el actor de amenazas realice acciones no deseadas o no autorizadas.
Los exploits pueden utilizarse para instalar software no deseado, obtener acceso no autorizado a datos confidenciales o tomar el control de un sistema informático. A menudo se usan junto con otros métodos de ataque.
4. Ataque a aplicaciones web
Un ataque a aplicaciones web ocurre cuando las vulnerabilidades de una aplicación web permiten a los actores de amenazas obtener acceso no autorizado a datos confidenciales almacenados en un servidor de bases de datos. Los tipos más comunes son:
- Las inyecciones SQL se producen cuando un actor de amenazas introduce código malicioso en un formulario que se envía a la base de datos y modifica, elimina o revela datos.
- Cross-Site Scripting (XXS): ataques en los que un actor de amenazas carga código de script malicioso en un sitio web para robar datos o realizar otras acciones no deseadas
- El recorrido de directorios/rutas ocurre cuando un actor de amenazas introduce patrones en la jerarquía de un servidor web para obtener credenciales de usuario, bases de datos, archivos de configuración y otra información almacenada en discos duros
- La inclusión de archivos locales consiste en forzar a una aplicación web a ejecutar un archivo ubicado en otra parte del sistema
- >Los ataques ocurren cuando un actor de amenazas dirige un gran volumen de tráfico contra sistemas, servidores o redes para agotar sus recursos y ancho de banda. Los servidores se saturan al atender las solicitudes entrantes y el sitio web atacado deja de funcionar o se ralentiza, por lo que las solicitudes legítimas quedan sin respuestaLos ataques se producen cuando un agente malicioso ataca sistemas, servidores o redes y los inunda de tráfico para agotar sus recursos y ancho de banda. Los servidores se ven desbordados al atender las solicitudes entrantes y el sitio web objetivo se cierra o se ralentiza, dejando sin respuesta las solicitudes de servicio legítimas
5. Amenaza persistente avanzada
Una amenaza persistente avanzada (APT) es un término amplio que describe una campaña de ataques en la que un actor de amenazas establece una presencia prolongada en una red para realizar tareas de reconocimiento o recopilar datos muy sensibles. Los ataques APT suelen requerir más recursos que un ataque convencional contra una aplicación web. Además, sus objetivos suelen elegirse con cuidado y estudiarse a fondo.
Los vectores de ataque APT más comunes son:
- Phishing: Es un tipo de ataque de ingeniería social en el que un actor de amenazas suplanta a un contacto de confianza y envía correos no deseados a la víctima. Si esta abre el correo y hace clic en el enlace malicioso o abre el archivo adjunto, el actor puede acceder a información confidencial e incluso a credenciales de cuentas. Algunos ataques de phishing también buscan engañar a los usuarios para que instalen malware.
- Malware: Uno de los ciberataques más comunes en la actualidad ocurre cuando un actor de amenazas utiliza software malicioso para infiltrarse en un sistema o una red. Los ataques de malware pueden incluir virus, gusanos, spyware, ransomware, adware y troyanos. Por lo general, el malware penetra en un sistema o una red a través de una vulnerabilidad y suele ejecutarse mediante correos de phishing. Cuando el usuario hace clic en un enlace, instala software o utiliza una memoria USB infectada, el malware se descarga en el dispositivo y puede propagarse.
- Intermediario (MITM): También conocido como ataque de interceptación, ocurre cuando un actor de amenazas se interpone en las comunicaciones entre partes de confianza. Es decir, intercepta la comunicación entre clientes y servidores y la redirige a través de sus propios sistemas. Los ataques MITM permiten a los actores de amenazas robar y manipular datos sin que la víctima lo sepa.
- Ataques de día cero o día N: Estos ataques aprovechan vulnerabilidades de seguridad que no se habían divulgado o para las que se publicó un parche recientemente. El término «día cero» indica que el proveedor o desarrollador del software ha tenido «cero días» para implementar una corrección desde que se dio a conocer la falla. Las vulnerabilidades de día N son fallas conocidas para las que un proveedor publicó un parche hace poco (hace N días), pero que siguen siendo frecuentes porque los usuarios aún no han actualizado el software afectado. Los ataques de día cero ocurren cuando los actores de amenazas explotan una vulnerabilidad antes de que se publique un parche para corregirla. A veces, los actores de amenazas descubren vulnerabilidades de día cero antes que los desarrolladores. En otros casos, el propio desarrollador puede alertarlos de la existencia de una vulnerabilidad al comunicar la falla a sus clientes.
Afortunadamente, la inteligencia sobre ciberamenazas protege a las organizaciones frente a muchas de las amenazas anteriores y previene ciberataques.

Mejore su inteligencia sobre amenazas
Descubra cómo WatchTower, el servicio de caza de amenazas de SentinelOne, puede proporcionarle más información y ayudarle a superar los ataques.
Tipos de inteligencia sobre ciberamenazas
La inteligencia sobre ciberamenazas es un concepto amplio que abarca varias categorías.
1. Inteligencia táctica sobre ciberamenazas
La inteligencia táctica sobre ciberamenazas se centra en el futuro inmediato. Es de carácter técnico: detecta indicadores de compromiso (IOC) sencillos y ofrece un análisis detallado de las tácticas, técnicas y procedimientos de una amenaza. Las organizaciones utilizan esta información para desarrollar políticas de defensa que prevengan ataques y mejoren sus sistemas de seguridad.
La inteligencia táctica sobre ciberamenazas es más fácil de generar y casi siempre está automatizada. Sin embargo, como suele recopilarse mediante fuentes de datos abiertas y gratuitas, su vigencia suele ser muy breve. Los IOC, como las direcciones IP o los nombres de dominio maliciosos, pueden quedar obsoletos en días o incluso horas.
2. Inteligencia estratégica sobre ciberamenazas
La inteligencia estratégica sobre amenazas examina cuestiones no técnicas a largo plazo. Ofrece una visión general del entorno de amenazas, incluidas las ciberamenazas y sus riesgos asociados, para que las organizaciones tomen decisiones empresariales mejor fundamentadas. Esta información orienta la inversión en herramientas y procesos que protegen la empresa de acuerdo con sus objetivos generales.
La inteligencia estratégica se considera una de las formas más complejas de inteligencia sobre ciberamenazas porque suele requerir la recopilación y el análisis de datos por parte de personas. Para obtener los mejores resultados, los analistas suelen necesitar un conocimiento profundo de la ciberseguridad y de la situación geopolítica mundial actual.
3. Inteligencia operativa sobre ciberamenazas
La inteligencia operativa sobre amenazas adopta un enfoque más técnico y se centra en la naturaleza, el momento, el motivo y la intención de un ataque. Mediante tácticas como el seguimiento y la elaboración de perfiles de actores de amenazas, las organizaciones recopilan datos para detectar y comprender ataques anteriores, prever futuras amenazas con mayor precisión y preparar medidas de mitigación.
Este enfoque de inteligencia sobre ciberamenazas busca comprender los ciberataques: «quién» los lleva a cabo (atribución), «por qué» (intención) y «cómo» (tácticas, técnicas y procedimientos). Al igual que la inteligencia estratégica, la inteligencia operativa también incluye un componente de análisis humano y suele ser especialmente útil para los especialistas en ciberseguridad.gestión de vulnerabilidades, respuesta a incidentes y supervisión de amenazas.
Este tipo de inteligencia sobre ciberamenazas puede combinarse con otras disciplinas de ciberseguridad, como la gestión de vulnerabilidades, la respuesta a incidentes y la supervisión de amenazas.
Empleos y cursos de inteligencia sobre ciberamenazas
Entre los empleos relacionados con la inteligencia sobre ciberamenazas se incluyen:
- Para cualquiera que desee desarrollar una carrera en inteligencia sobre amenazas cibernéticas, SentinelOne ofrece el
- Detección de ciberfraude , un curso de 12 partes sobre ingeniería inversa de malware e inteligencia sobre amenazas. Esta completa guía es uno de los mejores recursos para iniciar una carrera profesional en el campo de la inteligencia sobre amenazas cibernéticas.
- Especialista en ciberamenazas
- Inteligencia sobre ciberamenazas
- Analista de seguridad de IT
Para quienes buscan desarrollar una carrera en inteligencia sobre ciberamenazas, SentinelOne ofrece el curso Zero to Hero, un curso de 12 partes sobre ingeniería inversa de malware e inteligencia sobre amenazas. Esta guía completa es uno de los mejores recursos para iniciar una carrera en inteligencia sobre ciberamenazas.
El curso ofrece:
- Descripción técnica de las técnicas de inyección y los mecanismos de persistencia
- Detección y reconocimiento de la escalada de privilegios en malware
- Técnicas de los actores de amenazas para establecerse en las redes
- Análisis en profundidad de las APTs (amenazas persistentes avanzadas) y el eCrime
- Ladrones de información y ataques mediante kits de exploits observados en entornos reales
- Análisis del uso de shellcode en malware
- Análisis completo de las técnicas de malware – ocultación, persistencia, algoritmos, comunicación con un servidor C2 y capacidades avanzadas
Fuentes de inteligencia sobre amenazas cibernéticas
Fuentes de inteligencia sobre ciberamenazas
La CTI se obtiene de diversas fuentes, cada una de las cuales aporta información procesable única sobre las amenazas. Conocer estas fuentes es importante para crear un programa de CTI.
Estas son las fuentes de CTI más comunes:
- Expertos del sector: Consultar con investigadores, analistas y expertos en seguridad para obtener información sobre las amenazas actuales.
- Investigadores de amenazas: Colaboración con investigadores especializados en actores de amenazas o métodos de ataque específicos.
- Conferencias sobre seguridad: Asistencia a conferencias sobre seguridad para establecer contactos con expertos y conocer nuevas amenazas.
- Análisis del tráfico de red: Supervisar el tráfico de red en busca de actividades sospechosas, como la comunicación de malware o la filtración de datos.
- Interceptación de comunicaciones: Análisis de comunicaciones cifradas para identificar posibles amenazas.
- Análisis de radiofrecuencia: Analizar señales de radiofrecuencia para detectar posibles ataques o actividades maliciosas.
- Indicadores de compromiso (IOC): Puntos de datos específicos que pueden identificar actividades maliciosas, como direcciones IP, nombres de dominio y hash de archivos.
- Informes de vulnerabilidades: Información sobre vulnerabilidades recién descubiertas y su posible impacto.
- Perfiles de actores maliciosos: Información sobre actores maliciosos específicos, sus motivos y sus
- TTP Consiste en recopilar información de señales electrónicas, como
- Análisis del tráfico de red: Monitorear el tráfico de red para detectar actividades sospechosas, como comunicaciones de malware o exfiltración de datos.
- Interceptación de comunicaciones: Analizar comunicaciones cifradas para identificar posibles amenazas.
- Análisis de radiofrecuencia: Analizar señales de radiofrecuencia para detectar posibles ataques o actividades maliciosas.
. - Fuentes de datos e informes sobre amenazas: Estos servicios por suscripción ofrecen información sobre amenazas en tiempo real, incluidos
- Indicadores de compromiso (IOCs): Datos específicos que permiten identificar actividades maliciosas, como direcciones IP, nombres de dominio y hashes de archivos.
- Informes de vulnerabilidades: Información sobre vulnerabilidades recién descubiertas y su posible impacto.
Perfiles de actores de amenazas: Información sobre actores de amenazas específicos, sus motivaciones y sus TTPs.
Beneficios de usar inteligencia sobre ciberamenazas
La inteligencia sobre ciberamenazas ofrece a las organizaciones beneficios que van más allá de la mitigación, entre ellos:
- Herramientas de inteligencia sobre amenazas cibernéticas
- Mejora de la postura de seguridad: Conocer las TTPs utilizadas en ataques anteriores permite a las organizaciones aplicar los controles de seguridad adecuados para prevenir o mitigar futuros ciberataques.
- Reducción de costos: La inteligencia sobre ciberamenazas suele ser rentable y puede reducir el costo total de los incidentes de seguridad, incluidas las filtraciones de datos, que pueden resultar costosas.
- Cumplimiento normativo: Las organizaciones sujetas a normativas como GDPR, SOX, HIPAA, etc. pueden usar la inteligencia sobre ciberamenazas para establecer y mantener el cumplimiento.
- Eficiencia del personal: La validación y correlación manual de la inteligencia sobre amenazas puede consumir mucho tiempo y recursos. Por este motivo, los equipos de seguridad suelen sufrir agotamiento y fatiga, lo que puede provocar errores humanos. Las herramientas de inteligencia sobre ciberamenazas permiten a las organizaciones equipar mejor a sus equipos de seguridad para detectar amenazas y responder a ellas con mayor eficiencia, mediante la automatización de tareas manuales tediosas.
Herramientas de inteligencia sobre ciberamenazas
Las herramientas de inteligencia sobre ciberamenazas recopilan y analizan información de diversas fuentes externas para proteger frente a vulnerabilidades actuales y futuras.
Estas son cinco características que debe evaluar al elegir una herramienta de inteligencia sobre ciberamenazas:
- Prácticas recomendadas para implementar la inteligencia sobre amenazas cibernéticas
- Flexible: La mayoría de las organizaciones buscan herramientas de inteligencia sobre ciberamenazas compatibles con cualquier infraestructura y entorno de IT que utilicen.
- Centrada en fuentes externas: Las herramientas de inteligencia sobre ciberamenazas pueden integrarse con sistemas internos para detectar amenazas, pero deben priorizar el análisis de fuentes externas, como flujos y repositorios de datos, para identificar amenazas emergentes.
- Integral: Las herramientas de inteligencia sobre ciberamenazas deben ofrecer protección completa. Esto implica analizar un gran número de flujos externos de todo el mundo, incluida la web oscura.
- Ampliable: Las herramientas de inteligencia sobre ciberamenazas también deben poder ampliarse y conectarse fácilmente con cualquier entorno de ciberseguridad. Deben coexistir con distintos entornos, herramientas de cumplimiento y tipos de hardware.
Prácticas recomendadas para implementar la inteligencia sobre ciberamenazas
Un programa de CTI eficaz requiere un enfoque estratégico y un compromiso con las prácticas recomendadas. Estas recomendaciones le servirán de guía:
1. Forme un equipo de CTI
Forme un equipo dedicado a las operaciones de CTI, con especialistas en inteligencia sobre amenazas, seguridad y análisis de datos. Este equipo debe encargarse de:
- 2. Integración con la respuesta a incidentes
- Analizar inteligencia—Interpretar datos sobre amenazas y generar información procesable.
- Difundir inteligencia—Compartir inteligencia con las partes interesadas de toda la organización.
- Mantener una biblioteca de CTI—Crear y mantener un repositorio de información sobre amenazas.
2. Integración con la respuesta a incidentes
Integre la CTI de forma sencilla con los procesos de respuesta a incidentes. Esto implica:
- Compartir inteligencia—Proporcionar inteligencia relevante sobre amenazas a los equipos de respuesta a incidentes durante las investigaciones.
- Usar IOCs—Usar indicadores de compromiso (IOCs) para detectar e identificar actividades maliciosas.
- Analizar métodos de ataque—Utilizar CTI para comprender los métodos de ataque y desarrollar estrategias de respuesta eficaces.
3. Colaboración e intercambio de información
3. Colaboración e intercambio de información
Fomente la colaboración dentro de la organización y con socios externos. Esto implica:
- 4. Mejora y adaptación continuas
- Colaborar con socios externos—Compartir información de inteligencia con otras organizaciones, grupos del sector y organismos gubernamentales.
- Unirse a comunidades de intercambio de información—Participar en foros del sector y grupos de intercambio de información para compartir información procesable y mejores prácticas.
4. Mejora continua y adaptación
Evalúe y perfeccione continuamente las prácticas de CTI. Esto implica:
- Siguiendo estas prácticas recomendadas, las organizaciones pueden crear un programa de CTI que les ayude a mitigar las amenazas, mejorar su seguridad y proteger sus valiosos activos.
- Recopilar comentarios—Recopilar comentarios de las partes interesadas sobre la utilidad y el impacto de CTI.
- Adaptarse a nuevas amenazas—Mantenerse al tanto de las amenazas emergentes y actualizar los procesos de CTI en consecuencia.
Al seguir estas mejores prácticas, las organizaciones pueden crear un programa de CTI que les ayude a mitigar amenazas, mejorar su seguridad y proteger sus activos valiosos.
Desafíos de la inteligencia sobre ciberamenazas
Aunque CTI ofrece diversas ventajas, implementar y gestionar un programa eficaz también presenta desafíos. Estos son algunos de los problemas que pueden afrontar las organizaciones:
1. Sobrecarga y gestión de datos
Gestionar grandes cantidades de datos de diversas fuentes puede resultar abrumador. Los equipos de CTI deben poder:
- 2. Atribución de las amenazas cibernéticas
- Organizar y estructurar los datos—Crear un sistema para organizar y almacenar grandes volúmenes de datos.
- Utilizar herramientas de análisis de datos—Utilizar herramientas de análisis de datos para automatizar el análisis y la interpretación de los datos.
2. Atribución de ciberamenazas
Determinar el origen de los ataques e identificar a los atacantes puede resultar difícil. Esto implica:
- 3. Equilibrar velocidad y precisión
- Correlacionar datos—Relacionar distintas pruebas para identificar el origen de un ataque.
- Utilizar perfiles de actores de amenazas—Utilizar perfiles conocidos de actores de amenazas y TTPs para atribuir los ataques.
3. Equilibrio entre rapidez y precisión
Es importante mantener un equilibrio entre la rapidez de entrega y la precisión de la información de inteligencia. Las organizaciones deben:
- 4. Garantizar la privacidad y el cumplimiento de los datos
- Garantizar la precisión—Verificar la precisión de la información de inteligencia antes de compartirla para evitar falsos positivos e información engañosa.
- Utilizar herramientas automatizadas—Utilizar herramientas automatizadas para acelerar el análisis y la difusión de la información de inteligencia sobre amenazas.
4. Protección de la privacidad de los datos y cumplimiento normativo
Es esencial cumplir las normativas de privacidad de datos y proteger la información sensible. Las organizaciones deben:
- Abordar estos retos es importante para crear un programa de CTI sostenible y eficaz.
- Implementar medidas de seguridad de los datos—Almacenar y gestionar los datos de inteligencia sobre amenazas para evitar el acceso no autorizado.
- Establezca políticas de gobernanza de datos—Defina políticas claras para la recopilación, el uso y la eliminación de datos.
Abordar estos desafíos es importante para crear un programa de CTI sostenible y eficaz.
Casos de estudio y aplicaciones reales
Estos ejemplos reales muestran el potencial de la CTI:
#1. Sector sanitariograve filtración de datos en 2015. Ahora utilizan la inteligencia sobre amenazas para identificar y mitigar las posibles amenazas a su red y a los datos de sus clientes.
Anthem, una de las mayores aseguradoras de salud de Estados Unidos, implementó un sólido programa de CTI tras una grave filtración de datos en 2015. Ahora utiliza inteligencia de amenazas para identificar y mitigar posibles amenazas a su red y a los datos de sus clientes.
#2. Sector financiero
JPMorgan Chase, una destacada empresa mundial de servicios financieros, ha realizado importantes inversiones en ciberseguridad y CTI. Ha establecido un Centro de Ciberdefensa que utiliza inteligencia de amenazas para vigilar y responder a posibles ciberamenazas en tiempo real.
#3. GobiernoAutomated Indicator Sharing (AIS), que es una plataforma para compartir información sobre amenazas cibernéticas. Este sistema permite al departamento compartir indicadores de amenazas cibernéticas con agencias federales y socios del sector privado.
El Departamento de Seguridad Nacional de Estados Unidos opera el programa Automated Indicator Sharing (AIS), una plataforma para compartir CTI. Este sistema permite al departamento compartir indicadores de ciberamenazas con agencias federales y socios del sector privado.
#4. TecnologíaDigital Crimes Unit que utiliza CTI para combatir los delitos cibernéticos. Utilizan la inteligencia sobre amenazas para desarticular botnets y otras amenazas cibernéticas que podrían afectar a sus productos y clientes.
Microsoft cuenta con una unidad especializada, la Digital Crimes Unit, que utiliza CTI para combatir la ciberdelincuencia. Emplea inteligencia de amenazas para desarticular botnets y otras ciberamenazas que podrían afectar a sus productos y clientes.
#5. Comercio minoristaviolación de datos en 2013, ha realizado desde entonces importantes inversiones en ciberseguridad y CTI. Ahora utilizan la inteligencia sobre amenazas para proteger mejor los datos de sus clientes y prevenir futuras violaciones.
Target, tras sufrir una filtración de datos en 2013, ha invertido considerablemente en ciberseguridad y CTI. Ahora utiliza inteligencia de amenazas para proteger mejor los datos de sus clientes y prevenir futuras filtraciones.
Herramientas de inteligencia de ciberamenazas de SentinelOne protege a organizaciones de todos los tamaños con herramientas avanzadas de inteligencia cibernética que gestionan los procesos relacionados con todo el ciclo de vida de las amenazas, lo que permite a los usuarios detectar amenazas en múltiples vectores.
El aprendizaje basado en IA de SentinelOne utiliza herramientas de análisis del comportamiento que supervisan y buscan constantemente signos de violaciones de seguridad. Responde rápidamente a las amenazas con su módulo ActiveEDR y proporciona datos detallados que permiten comprender mejor la causa de un ataque y las medidas adoptadas para neutralizarlo. protege a organizaciones de todos los tamaños con herramientas avanzadas de ciberinteligencia que gestionan procesos relacionados con todo el ciclo de vida de las amenazas, para que los usuarios detecten amenazas en múltiples vectores.
El aprendizaje con IA de SentinelOne utiliza herramientas de análisis del comportamiento que vigilan constantemente los sistemas en busca de indicios de una brecha de seguridad. Responde rápidamente a las amenazas con su módulo ActiveEDR y ofrece información procesable para comprender mejor la causa de un ataque y las medidas tomadas para neutralizarlo.
Con herramientas de detección de amenazas que se integran con aplicaciones de terceros, como Splunk, Okta y BigFix, SentinelOne vigila sistemas en toda la red y en distintas plataformas. Así ofrece visibilidad y análisis detallados en toda la empresa y en cada etapa del ciclo de vida de la inteligencia de ciberamenazas.Programe una demostración hoy mismo.
Descubra cómo SentinelOne protege de forma proactiva e integral lo más importante para las organizaciones. Programe una demo hoy.
Conclusión
La inteligencia de ciberamenazas contribuye a predecir futuros ataques: las organizaciones comprenden las posibles amenazas, planifican y se preparan para ellas, y reaccionan rápidamente si algo sale mal. Con CTI, las empresas pueden ahorrar dinero, proteger su reputación y mantener sus sistemas más seguros. No se trata solo de defenderse de los ataques, sino de estar preparadas antes de que ocurran.SentinelOne!
Si busca una buena plataforma de CTI, considere SentinelOne. Utiliza inteligencia artificial para detectar ciberamenazas y responder automáticamente. Con SentinelOne, las empresas pueden defenderse al identificar a posibles atacantes y reducir los riesgos. ¡Pruebe SentinelOne hoy!
Preguntas frecuentes
El malware, el phishing, los ataques de denegación de servicio y las filtraciones de datos son algunas amenazas comunes.
Empiece por definir objetivos claros, formar un equipo, elegir las herramientas adecuadas e integrar CTI en sus procesos de seguridad.
Estas plataformas gestionan datos, automatizan el análisis, mejoran la visibilidad de las amenazas y facilitan el intercambio de información.
Empiece por conocer la CTI y explorar los recursos disponibles. Comience a pequeña escala y considere un servicio de CTI gestionado si necesita apoyo adicional.
Descubra más sobre Inteligencia de amenazas



¿Listo para revolucionar sus operaciones de seguridad?
Descubra cómo SentinelOne AI SIEM puede transformar su SOC en una potencia autónoma. Contáctenos hoy para una demostración personalizada y vea el futuro de la seguridad en acción.
