
Inzicht in de beveiligingsrisico’s van OpenClaw
De beveiligingsrisico’s van OpenClaw komen voort uit de uitgebreide rechten van de agent en de blootstelling van inloggegevens. Ontdek hoe SentinelOne AI-agents opspoort en onder beheer brengt voordat kwetsbaarheden zich verspreiden.

Belangrijkste punten
- De beveiligingsrisico’s van OpenClaw komen voort uit de rechten van de agent zelf. OpenClaw heeft dezelfde toegangsrechten als de gebruiker die het start: het start shellprocessen, leest lokale bestanden en geheimen en roept externe API’s aan. Een aanvaller die de agent overneemt, krijgt al die mogelijkheden.
- CVE-2026-25253 (ClawBleed) en de Claw Chain laten zien hoe kwetsbaarheden elkaar versterken. Eén schadelijke webpagina kan het gatewaytoken stelen en met één klik RCE veroorzaken (CVSS 8.8). Via de CVE’s in de Claw Chain gaat een aanvaller vervolgens van een eerste toegangspunt naar diefstal van inloggegevens, uitbreiding van rechten en blijvende toegang tot de host. Elke stap lijkt daarbij op een gewone toolaanroep.
- Promptinjectie en compromittering van de toeleveringsketen zijn structurele risico’s. Promptinjectie werkt buiten de beleidshandhaving om. Daardoor kan een overgenomen agent tools aanroepen die het beleid anders zou blokkeren. ClawHub-skills worden alleen op malware gescand voordat ze beschikbaar komen. Campagnes zoals ClawHavoc hebben dat uitgebuit om infostealers te verspreiden.
- Wat u niet kunt vinden, kunt u niet beheersen. OpenClaw verspreidt zich doordat individuele ontwikkelaars het gaan gebruiken. Het draait als lokaal proces en blijft daardoor buiten de gebruikelijke inventarisaties. Periodieke scans van poort 18789, zoekopdrachten naar alle drie de naamvarianten en controles van OAuth-toestemmingen met schrijfrechten brengen ongeziene installaties aan het licht.
- Beperk de reikwijdte van een gecompromitteerde OpenClaw-agent. Isoleer de uitvoering, voer de agent uit onder een account zonder verhoogde rechten met kortlevende tokens, dwing gatewayauthenticatie af, sta alleen goedgekeurde ClawHub-skills toe, installeer patches zodra kwetsbaarheden bekend worden en monitor het gedrag. Behandel de agent als een identiteit met verhoogde rechten, niet als een SaaS-app. Vermijd algemene verboden die het gebruik uit het zicht duwen.
Wat is OpenClaw?
OpenClaw is een open-source agentische AI-assistent die draait met dezelfde rechten als het gebruikersaccount waarmee de assistent wordt gestart. De assistent voert taken uit op lokale systemen en via gekoppelde API’s, waaronder cloudservices.
De tool verscheen eind 2025 als Clawdbot, kreeg daarna de naam Moltbot en werd op 29 januari 2026 omgedoopt tot OpenClaw. Met de rechten van de gebruiker kan de tool shellprocessen starten, lokale bestanden en geheimen lezen en vanuit een permanent achtergrondproces externe API’s aanroepen. De tool haalt aanvullende functies van derden uit ClawHub, een marktplaats voor skills, en bewaart instructies in permanente geheugenbestanden. OpenClaw is software die namens u handelt. De tool verspreidde zich binnen organisaties sneller dan de meeste beveiligingsteams hem konden beoordelen.
Die mogelijkheid vormt ook het risico. Alles waartoe de agent toegang heeft, is ook bereikbaar voor een aanvaller die hem overneemt. Stel dat een gebruiker een schadelijke webpagina bezoekt terwijl OpenClaw lokaal draait. Via CVE-2026-25253, een ernstige kwetsbaarheid met een score van 8.8 volgens het Common Vulnerability Scoring System (CVSS), maakt de pagina ongemerkt verbinding met de lokale server, steelt het authenticatietoken en gaat over tot code-uitvoering. De kracht en het risico van OpenClaw hebben dezelfde oorsprong: toegang op systeemniveau en de verwerking van inloggegevens. De uitvoering van niet-vertrouwde code vergroot de mogelijke schade. Goed beheer begint met inzicht in waar het mis kan gaan.
Belangrijkste kwetsbaarheden en aanvalsvectoren van OpenClaw
Zes risicocategorieën bestrijken het aanvalsoppervlak van OpenClaw dat uw beveiligingsteam moet bewaken, van code-uitvoering op afstand en promptinjectie tot compromittering van de toeleveringsketen via ClawHub-skills.
Risicocategorie | Voorbeeld | Wat het betekent |
Code-uitvoering op afstand | CVE-2026-25253 als toegangspunt, CVSS 8.8 | RCE met één klik RCE via de gatewayUrl queryparameter; het overnemen van een WebSocket-verbinding vanaf een andere site leidt tot het buitmaken van een authenticatietoken |
Promptinjectie | Structureel, nog niet opgelost | Verborgen instructies in webcontent sturen toolgebruik en het buitmaken van gegevens aan; een beveiligingsaudit op arXiv wees promptinjectie aan als een belangrijke oorzaak van falende beveiliging |
Compromittering van de toeleveringsketen voor skills | ClawHavoc-campagne | Schadelijke ClawHub-skills verspreiden infostealer-malware met de rechten van de agent |
Blootstelling van inloggegevens | Configuratiebestanden in platte tekst | MEMORY.md en SOUL.md worden in platte tekst opgeslagen; infostealers richten zich op API-sleutels, bottokens en OAuth-geheimen |
Onjuiste configuratie | Authenticatie standaard uitgeschakeld | De standaardconfiguratie kan de lokale gateway breed toegankelijk maken, ook via alle netwerkinterfaces |
Geheugenvergiftiging | Persistentie via SOUL.md | Geïnjecteerde instructies worden naar persistent geheugen geschreven en blijven na het herstarten van sessies bestaan |
Promptinjectie staat bovenaan deze reeks. Een beveiligingsanalyse van het OpenClaw-framework, gepubliceerd op arXiv, stelt vast dat deze "boven zowel" het omzeilen van uitvoeringsbeleid als escalatie op skillniveau staat: een model dat met succes via promptinjectie is gemanipuleerd, "kan uit eigen beweging een tool aanroepen die het beleid anders zou hebben geweigerd, waardoor het beleid irrelevant wordt zonder ooit te worden geactiveerd."
U moet ook het risico in de toeleveringsketen als structureel beschouwen. ClawWorm-onderzoek wees uit dat ClawHub-gebruikers skillpakketten van derden kunnen publiceren na slechts een malwarescan, zonder verplichte codebeoordeling of gedragsanalyse. Een afzonderlijke studie naar het skillecosysteem documenteerde kwetsbaarheden op het gebied van promptinjectie, data-exfiltratie, escalatie van bevoegdheden en risico's in de toeleveringsketen. Aanvallers buiten deze categorieën niet één voor één uit.
Hoe OpenClaw-aanvallen werken
In de praktijk vormen afzonderlijke zwakke plekken samen meerfasige aanvalsketens die leiden tot volledige compromittering van de host. Het duidelijkste voorbeeld is de Claw Chain-set, een groep CVEs die is gedocumenteerd door Cloud Security Alliance Labs.
Het Claw Chain-onderzoek beschrijft een aanvalsketen in vier fasen.
- Toegangspunt. Een schadelijke webpagina of vergiftigde ClawHub-skill verkrijgt de mogelijkheid code uit te voeren binnen de OpenShell-sandbox wanneer de agent door de aanvaller beheerde content ophaalt.
- Data-exfiltratie. CVE-2026-44113 en CVE-2026-44115 bemachtigen inloggegevens en API-sleutels via opdrachten die tijdens de validatie veilig lijken.
- Escalatie van bevoegdheden. CVE-2026-44118 misbruikt een Model Context Protocol (MCP)-gateway die een door de client beheerde senderIsOwner-vlag accepteert, waardoor elke geldige bearer-token toegang op eigenaarsniveau geeft.
- Persistentie op de host. CVE-2026-44112, een schrijfontsnapping via een time-of-check-to-time-of-use-kwetsbaarheid (TOCTOU), leidt schrijfacties om naar buiten de sandbox en plaatst backdoors in opstartpaden van de host.
Elke stap bootst legitiem agentgedrag na. Daardoor kan de reeks aan conventionele beveiligingsmeldingen ontsnappen, zelfs terwijl de aanvaller de controle over de host nadert. Detectie op basis van signatures kan de aanvalsketen niet betrouwbaar herkennen, omdat de acties in elke fase op gewone toolaanroepen lijken. Die blinde vlek, waarbij elke actie afzonderlijk normaal lijkt, bepaalt wie het risico draagt.
Wie lopen risico door beveiligingsrisico's van OpenClaw
Uw blootstelling reikt veel verder dan de teams die de tool formeel hebben goedgekeurd. OpenClaw verspreidt zich doordat individuele ontwikkelaars het gebruiken, niet via een centrale uitrol. De agent kan dus verschijnen op elke machine waarop iemand hem installeert om productiever te werken. Drie gebieden lopen het meeste risico.
- Ontwikkelomgevingen. Een agent op de laptop van een ontwikkelaar kan SSH-sleutels lezen en broncode wijzigen, met toegang tot pijplijnen voor continue integratie en continue levering (CI/CD) op machinesnelheid. Als die agent wordt gecompromitteerd, krijgt de aanvaller hetzelfde bereik en kan hij zich vanaf één laptop sneller naar buildpijplijnen verplaatsen dan een menselijke beoordelingscyclus kan reageren.
- Schaduwinstallaties. Onderzoek naar governance van schaduw-AI wijst systemen die onbekend zijn bij beveiligings- en complianceteams aan als een aanzienlijke operationele uitdaging. Alleen afgaan op wat ontwikkelaars zelf melden, brengt deze systemen niet aan het licht.
- Verbonden SaaS-omgevingen. Wanneer de agent schrijftoegang heeft tot samenwerkingsplatformen zoals Slack en Google Workspace, kan één schadelijke prompt zich over die platformen verspreiden.
Wat alle drie gemeen hebben, is dat de toegang van de agent langer blijft bestaan dan de sessie waarin die is verleend. Inloggegevens blijven geldig, OAuth-machtigingen blijven actief en de agent blijft op de achtergrond draaien. Elke volgende beveiligingsmaatregel vereist dat u weet waar de agent draait. Daarom heeft het opsporen van de agent nu prioriteit.
OpenClaw opsporen in uw omgeving
Uw gebruikelijke inventarisaties kunnen OpenClaw missen: het draait als lokaal proces, niet als goedgekeurde SaaS-app. Traditionele endpointtools zien het proces, maar herkennen het gedrag van de agent niet. En een cloud access security broker (CASB) herleidt toolaanroepen van een agent niet tot die agent. Gerichte scans op meerdere niveaus zijn nodig om OpenClaw te vinden.
Begin op netwerkniveau. Controleer of OpenClaw op poort 18789 luistert:
shell

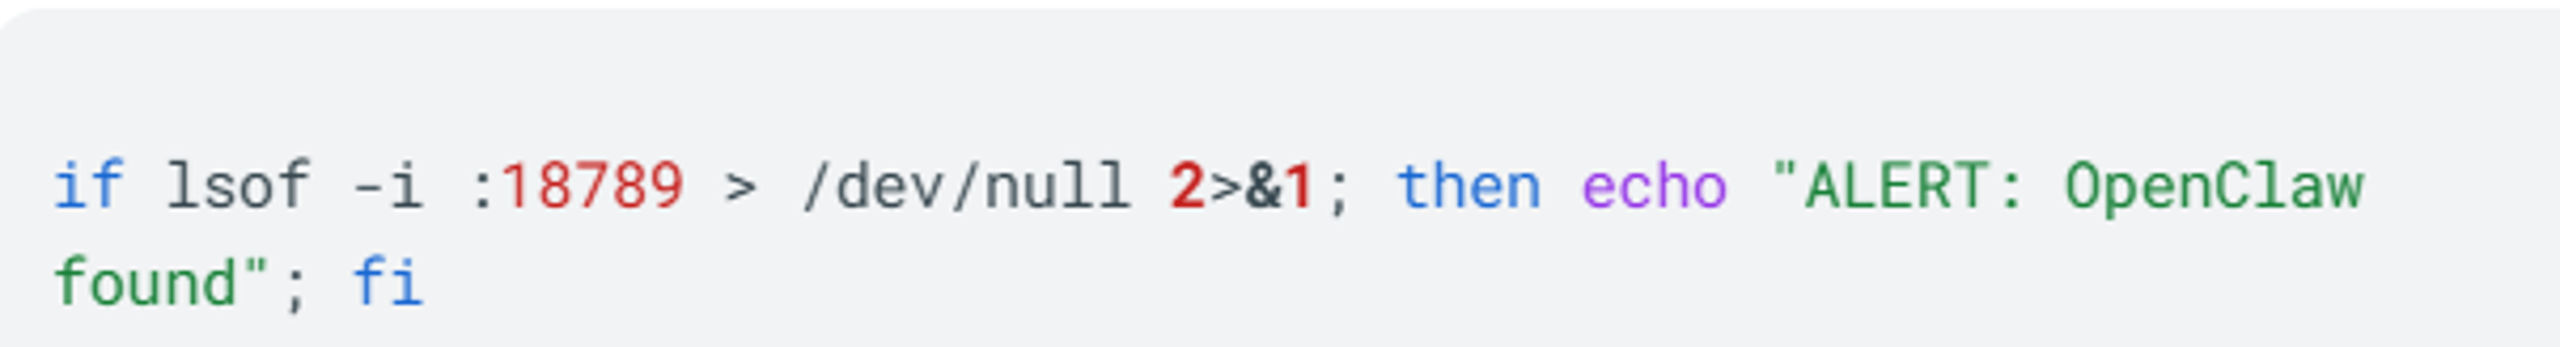
Zoek naar alle drie de naamvarianten, "Clawdbot Control," "Moltbot Control," en "OpenClaw Control," omdat oudere installaties mogelijk nog namen van vóór de rebranding tonen. Let op gatewayverkeer op endpoints. Controleer OAuth-machtigingen: verbindingen met schrijfrechten voor e-mail- en samenwerkingstools, waaronder agendatoegang, wijzen op een agentverbinding die bij een traditionele OAuth-controle over het hoofd wordt gezien.
Eén inventarisatie is niet genoeg. Nieuwe installaties verschijnen wanneer ontwikkelaars de tool gaan gebruiken. Bovendien kunnen binaries met een nieuwe naam ontsnappen aan zoekopdrachten die op één naam zijn afgestemd. Voer de scan daarom regelmatig uit om uw inventaris actueel te houden. Zodra u weet waar de agent draait, kunt u beperken waartoe deze toegang heeft.
Beveiligingsrisico's van OpenClaw beperken
Het beperken van de beveiligingsrisico's van OpenClaw begint met één vraag: waartoe heeft de agent toegang als deze wordt gecompromitteerd? Ga ervan uit dat compromittering onvermijdelijk is en ontwerp maatregelen die de impact beperken. Hoe kleiner het bereik van de agent, hoe kleiner het incident. Beperk dat bereik met de volgende maatregelen.
- Isoleer de uitvoering. Draai de agent in virtuele machines of containers met netwerkisolatie. Beperk skills die geen netwerktoegang nodig hebben met Firejail of vergelijkbare sandboxing.
- Beperk rechten. Draai OpenClaw onder een serviceaccount zonder verhoogde rechten. Pas het principe van minimale rechten toe op elke agentidentiteit en vervang statische inloggegevens door kortlopende tokens. Een gelaagd beveiligingskader beschrijft minimale rechten als het fundamentele ontwerpprincipe voor agents.
- Beveilig de gateway. Schakel gatewayauthenticatie in en valideer expliciet de herkomst van WebSocket-verbindingen. Het ontbreken van die controle ligt ten grondslag aan CVE-2026-25253.
- Beheer skills. Controleer ClawHub-skills en plaats goedgekeurde skills op een toelatingslijst. Vergelijk pakketten met reputatiegegevens en scan ze vóór productiegebruik. Behandel ClawHub als een niet-gecontroleerde toeleveringsketen.
- Installeer patches onmiddellijk. Behandel elke ongepatchte installatie als gecompromitteerd en geef prioriteit aan oplossingen voor de Claw Chain-reeks en andere bekendgemaakte OpenClaw-CVE's.
- Monitor gedrag. Monitor endpoints en het netwerk aan de hand van gedragspatronen en stuur de gegevens door naar uw security information and event management (SIEM) platform.
- Stel beleid vast. Stel een beleid voor verantwoord AI-gebruik vast dat expliciet ook tools met agents omvat.
Geen enkele maatregel dekt de volledige keten van promptinjectie tot het behouden van toegang tot de host. Combineer isolatie, minimale rechten, een beveiligde gateway en monitoring. Zo geeft een tekortkoming in één laag een aanvaller niet meteen toegang tot de volgende. Zelfs met sterke maatregelen blijven teams dezelfde vermijdbare fouten maken.
Veelgemaakte fouten bij het beveiligen van OpenClaw
Ook beveiligingsteams die de risico's kennen, maken dezelfde vijf fouten. Elk daarvan vergroot de beveiligingsrisico's van OpenClaw op een andere manier.
- Een algeheel verbod instellen. Zonder inventarisatie en beleid leidt een verbod slechts tot verborgen installaties die u niet kunt zien. De agent verdwijnt niet. Hij verdwijnt uit uw zicht.
- ClawHub-skills vertrouwen op basis van het aantal downloads. Professioneel ogende documentatie is het lokaas voor social engineering. Beoordeel een skill in plaats daarvan op de code en herkomst.
- De agent draaien op een dagelijks gebruikte werkplek. Als de agent een apparaat deelt met de browser voor dagelijks gebruik, kan kwaadaardige inhoud van webpagina's de agent bereiken. Dat is dezelfde aanvalsvector als bij CVE-2026-25253.
- Ruime OAuth-rechten verlenen. Met ruime rechten krijgt een aanvaller direct het volledige bereik van de agent zodra deze is gecompromitteerd.
- OpenClaw behandelen als een gewone SaaS-app. Beveiligingsmaatregelen op SaaS-niveau missen het gedrag van automatisering met verhoogde rechten volledig.
Al deze fouten hebben dezelfde oorzaak: OpenClaw wordt behandeld als een gewone applicatie, niet als een automatiseringsidentiteit met verhoogde rechten. Om deze hiaten te dichten, zijn tools nodig die agentgedrag zien, dit koppelen aan identiteits- en endpointsignalen en de impact beperken voordat één kwetsbaarheid een kettingreactie veroorzaakt.
Beveilig AI-agents met SentinelOne
OpenClaw op ondernemingsschaal beheren vraagt om twee dingen: zicht op elke agent en controle over wat elke agent kan doen.
ClawSec, een opensourceproject van SentinelOne Prompt Security, versterkt de beveiliging van OpenClaw-, NanoClaw-, Hermes- en Picoclaw-agenten tegen de risico’s van hun snelgroeiende ecosystemen van skills. Het verifieert elke skill aan de hand van digitaal ondertekende checksums voordat die wordt uitgevoerd, bewaakt kritieke agentbestanden continu op ongeautoriseerde wijzigingen, scant bij installatie op indicatoren voor promptinjectie en onveilige standaardinstellingen, en stuurt via een live feed met beveiligingsadviezen door de community geverifieerde dreigingsinformatie naar elke geabonneerde agent. Elke actie volgt standaard het zero-trustprincipe, waarbij ongeautoriseerd uitgaand verkeer en telemetrie worden geblokkeerd zodat een agent nooit extern communiceert zonder uitdrukkelijke toestemming van een mens. De volledige suite is gratis en kan met één opdracht worden geïnstalleerd.
Combineer die beveiliging op agentniveau met Singularity™ Identity om tijdens de uitvoering de toegang te verifiëren voor menselijke en niet-menselijke identiteiten, waaronder AI-agenten en serviceaccounts die API's gebruiken. Gebruik Singularity Endpoint voor bescherming, identificatie en respons op endpoints met Behavioral AI, waaronder respons op ransomware met gedrags- en statische AI-modellen.
De Singularity Platform biedt één agent en één console, ondersteund door één data lake voor endpoints en identiteiten, met clouddekking op hetzelfde platform. Purple AI™ geeft uw team een AI-beveiligingsanalist die vragen in natuurlijke taal beantwoordt, zelfstandig onderzoek uitvoert en actief naar dreigingen zoekt. Een IDC-onderzoek naar bedrijfswaarde mat bij klanten van Purple AI een 63% snellere identificatie van dreigingen en een 55% snellere aanpak ervan. AI SIEM verwerkt realtime gegevens uit elke bron en normaliseert die volgens het Open Cybersecurity Schema Framework (OCSF) in een data lake op petabyteschaal.
Om de beveiligingsrisico's van OpenClaw op schaal aan te pakken, verschuift u de focus van wat medewerkers typen naar wat agenten uitvoeren. U spoort onbeheerde agentactiviteit op, brengt gedrag van endpoints en identiteiten met elkaar in verband en beperkt de impact voordat een fout in een prompt, skill of gateway leidt tot controle over het hostsysteem. Vraag een SentinelOne-demo aan om te zien hoe dit in uw omgeving werkt.
Krijg volledig inzicht, beveiliging en governance over AI-gebruik in uw organisatie. Ontdek shadow AI, bescherm uw gevoelige gegevens en stel AI veilig beschikbaar binnen de organisatie.
Conclusie
Beschouw OpenClaw zowel als productiviteitstool als als een identiteit met verhoogde rechten. De mogelijkheden en risico's komen uit dezelfde bron: toegang op systeemniveau en het beheer van inloggegevens. De uitvoering van niet-vertrouwde skills vergroot de blootstelling. Gedocumenteerde CVE's zoals ClawBleed (CVE-2026-25253) en de Claw Chain-reeks, plus promptinjectie die voortvloeit uit de architectuur, maken toezicht onmisbaar.
Spoor elke installatie op, isoleer de agent en geef die minimale rechten, verifieer de gateway, sta alleen goedgekeurde skills toe en installeer patches zodra kwetsbaarheden bekend worden. Zo wordt OpenClaw wat het beloofde te zijn: een productiviteitswinst waar uw beveiligingsteam achter kan staan.
Veelgestelde vragen
OpenClaw is een opensource AI-assistent die als agent taken uitvoert op lokale systemen en via gekoppelde API's, met dezelfde rechten als het gebruikersaccount waaronder deze draait. De agent start shellprocessen, leest lokale bestanden en inloggegevens, roept externe API's aan en haalt functionaliteit van derden op uit ClawHub, een marktplaats voor skills.
Beveiligingsrisico's vloeien voort uit die toegang op systeemniveau: uitvoering van code op afstand via CVE-2026-25253, aaneengeschakelde Claw Chain-kwetsbaarheden, promptinjectie die voortvloeit uit de architectuur, kwaadaardige skills, opslag van inloggegevens in platte tekst en onveilige standaardconfiguraties.
OpenClaw kan veilig zijn in een onderneming, maar alleen onder strikt toezicht. Draai het in geïsoleerde containers onder accounts zonder verhoogde rechten, verifieer de authenticatie van de gateway, sta alleen goedgekeurde skills toe, installeer patches zodra kwetsbaarheden bekend worden en bewaak het gedrag.
Behandel de agent als een automatiseringsidentiteit met verhoogde rechten. Zonder deze maatregelen leiden standaardconfiguraties en niet-gecontroleerde skills tot aanzienlijke risico's voor endpoints en inloggegevens, ook in gekoppelde SaaS-tools.
CVE-2026-25253, ook bekend als "ClawBleed," is een met één klik uit te buiten kwetsbaarheid voor uitvoering van code op afstand (RCE) met een hoge ernstscore (CVSS 8.8). OpenClaw vóór versie 2026.1.29 leest een gatewayUrl uit een querystring en opent zonder bevestiging een WebSocket-verbinding, waarbij een authenticatietoken wordt verstuurd.
Een aanvaller kan dat token stelen via cross-site WebSocket hijacking en het gebruiken om code uit te voeren op de lokale OpenClaw-server.
Beveiligingsteams kunnen OpenClaw vinden door poort 18789 te scannen met tools zoals nmap en lsof, gatewayverkeer te volgen en OAuth-machtigingen voor agentverbindingen met schrijfrechten te controleren. Zoek in netwerkresultaten naar alle drie de naamvarianten, omdat oudere installaties nog namen van vóór de naamswijziging kunnen tonen.
Standaardinventarissen van applicaties kunnen OpenClaw missen, omdat de agent als lokaal proces draait en niet als goedgekeurde SaaS-applicatie.
ClawHub is de marktplaats van OpenClaw voor skills van derden. Uitgevers hoeven alleen een malware scan te doorlopen, zonder verplichte codebeoordeling of gedragsanalyse. Dat is belangrijk omdat skills draaien met de rechten van de agent en directe toegang hebben tot inloggegevens.
De ClawHavoc-campagne verspreidde schadelijke skills met infostealer malware. Daardoor zijn allowlisting van skills, pakketcontrole en scans in productieomgevingen essentieel voor OpenClaw-governance.
Promptinjectie verbergt schadelijke instructies in content die de agent leest, zoals een webpagina die deze samenvat. Omdat de agent uw doel niet betrouwbaar kan onderscheiden van ingebedde instructies, kan deze gegevensexfiltratie uitvoeren of legitieme systeemtools aanroepen.
Promptinjectie vindt plaats buiten de laag waarop beleid wordt afgedwongen. Daardoor kan een geslaagde injectie uitvoeringscontroles omzeilen, zelfs wanneer een afzonderlijke toolaanroep normaal lijkt.
Ontdek meer over Data en AI



Klaar om uw beveiligingsactiviteiten te revolutioneren?
Ontdek hoe SentinelOne AI SIEM uw SOC kan transformeren tot een autonome krachtpatser. Neem vandaag nog contact met ons op voor een gepersonaliseerde demo en zie de toekomst van beveiliging in actie.
