
Wat is Zero Trust Architecture (ZTA)?
Ontdek Zero Trust Architecture in deze uitgebreide gids over de principes, voordelen, uitdagingen en best practices. Lees hoe deze aanpak de cyberbeveiliging in verschillende sectoren versterkt.

Zero Trust Architecture (ZTA) is een moderne cyberbeveiligingsarchitectuur die op één basisprincipe berust: vertrouw niemand en verifieer altijd. Anders dan traditionele beveiligingsmodellen, die standaard rechten verlenen en de netwerkomtrek als veilig beschouwen, volgt Zero Trust de principes van zero trust. Het vertrouwt niemand en beschouwt elk apparaat, elke gebruiker en elke app standaard als niet-vertrouwd. Het maakt niet uit of ze zich binnen of buiten het netwerk bevinden.
Elk toegangsverzoek wordt geauthenticeerd, geverifieerd en geautoriseerd. Dit verkleint de aanvalsvlakken en voorkomt laterale verplaatsing.
In deze gedetailleerde gids nemen we u mee door de kernprincipes, voordelen, moeilijkheden en best practices voor een succesvolle implementatie van zero trust-architectuur. We maken het onderscheid met Zero Trust Network Access (ZTNA), bespreken hoe het werkt en kijken naar specifieke toepassingen in verschillende sectoren. Na het lezen van dit artikel zult u beter begrijpen waarom zero trust-architectuur cruciaal is voor hedendaagse bedrijven en hoe deze wordt geïmplementeerd.
Waarom is Zero Trust Architecture nu cruciaal?Wat is Zero Trust-architectuur en waarom is het nodig?
Zero Trust is belangrijker dan ooit nu we overstappen op cloudservices. Dit zijn enkele redenen:4,88 miljoen dollar in 2024. Deze stijging van de kosten van een enkel datalek voor organisaties stimuleert de vraag naar ZTA onder bedrijven nog verder.
- De noodzaak van een zero-trust-architectuur wordt ingegeven door beveiligingslacunes of mazen in de wet die aanwezig zijn in de gebruikelijke beveiligingsmethoden of -mechanismen, met name die welke momenteel in de meeste organisaties aanwezig zijn. Als gevolg daarvan verdwijnen de traditionele netwerkperimeters door de grootschalige invoering van clouddiensten, mobiele apparaten en werken op afstand. Het overstijgt deze uitdagingen door de principes van zero-trust-architectuur toe te passen bij het verifiëren van elk toegangsverzoek om de risico's van datalekken of ongeoorloofde toegang te minimaliseren.
- Iedereen kan overal werken. Veel apps bevinden zich in multicloudomgevingen en veel daarvan worden niet beheerd.
- Gebruikerstoegang moet worden gesegmenteerd om schade te beperken. Blind vertrouwen volstaat nooit. We moeten het vervangen door dynamische, contextbewuste verificatie
- Zero Trust-beveiliging is nodig omdat deze consistente bescherming biedt in multicloud-, hybride en on-premisesomgevingen.
Kernprincipes van Zero Trust Architecture
Binnen een Zero Trust Architecture (ZTA) moet vertrouwen altijd worden verdiend. Het wordt nooit op één moment standaard verleend op basis van de netwerklocatie. Daarom is Zero Trust Architecture belangrijk.identiteitsverificatie en gecontroleerde systeemtoegang, staat zero trust ook bekend als zero trust-architectuur (ZTA), zero-trust netwerktoegang (ZTNA) en perimeterloze beveiliging.
Zero Trust berust op vijf kernprincipes:John Kindervag, een cyberbeveiligingsanalist bij Forrester Research, is het raamwerk voor het toepassen van de principes van identiteitsverificatie en gecontroleerde systeemtoegang in het IT-beleid van organisaties. Simpel gezegd gaat gaat zero trust ervan uit dat elke gebruiker een aanvaller is en elimineert alle 'vertrouwen' uit het netwerk van een organisatie met de duidelijke boodschap: 'Vertrouw nooit, controleer altijd'.
Continue verificatie
Zoals de naam aangeeft, wordt elk toegangsverzoek op basis van meerdere factoren beoordeeld en geverifieerd. Geen enkele entiteit, workload, gebruiker, apparaat of externe agent krijgt zonder verificatie toegang tot een netwerk of resource.Zero Trust Network Access beide voortkomen uit de filosofie van zero trust, passen ze elk in verschillende cyberbeveiligingsstrategieën. Inzicht in hun verschillen is daarom essentieel voor effectieve organisaties met het oog op een betere beveiliging. Hieronder vindt u een vergelijkingstabel waarin beide op basis van een aantal factoren met elkaar worden vergeleken:
Toegang met minimale rechten
Toegang wordt alleen verleend wanneer een geautoriseerde gebruiker die nodig heeft. Dat gebeurt nooit zonder reden en uitsluitend wanneer toegang tot de informatie of resource noodzakelijk is. Na afloop van de taak kan de toegang tot het netwerk en de gekoppelde resources automatisch worden ingetrokken.
Context- en risicogestuurd toegangsbeheer
De context van elk toegangsverzoek wordt gecontroleerd. Zero Trust gebruikt AI/ML om contextuele variabelen te onderzoeken, zoals de beveiligingsstatus en gezondheid van het apparaat, de geografische locatie, gebruikersgedrag, het tijdstip en andere meetwaarden. Op basis van het berekende risico wordt de toegang tot de betreffende resources beheerd.
Continue monitoring en risicobeheer
Zero Trust monitort toegangsverzoeken en transacties continu en in realtime. Het identificeert risico's met dynamische analyses en blijft niet statisch. Zero Trust-platforms passen zich aan veranderende beveiligingscontexten, dreigingen en risico's aan en handhaven op basis daarvan verschillende beleidsregels.
Geen openbare IP-adressen
Een Zero Trust Architecture zorgt ervoor dat onbevoegde apparaten en gebruikers geen gegevens of services kunnen ontdekken waarvoor ze geen expliciete toestemming hebben. De architectuur schermt apps en services af van nieuwsgierige blikken en kan openbare IP-adressen overbodig maken. Zero Trust kan inkomende verbindingen vervangen door verbindingen van binnen naar buiten, wat de aanvalsvlakken verkleint. Zo neemt de complexiteit af en verbetert de beveiliging van gedistribueerde omgevingen.
Wat betekent Zero Trust?
Zero Trust betekent dat je niemand vertrouwt. Het is geen product of service, maar een beveiligingsstrategie die uitgaat van strikte identiteitsverificatie en -validatie.
Het model gaat ervan uit dat er al een inbreuk heeft plaatsgevonden en houdt rekening met de complexiteit van moderne dreigingsomgevingen en mobiele werknemers. Zero Trust verifieert elk account, apparaat, elke app en alle gegevens om ze te beschermen, ongeacht hun locatie. Het is een geïntegreerde beveiligingsfilosofie die ongewenste gebeurtenissen en beveiligingsincidenten binnen organisaties kan blokkeren. Lees hieronder hoe Zero Trust Architecture werkt.
Hoe Zero Trust Architecture werkt
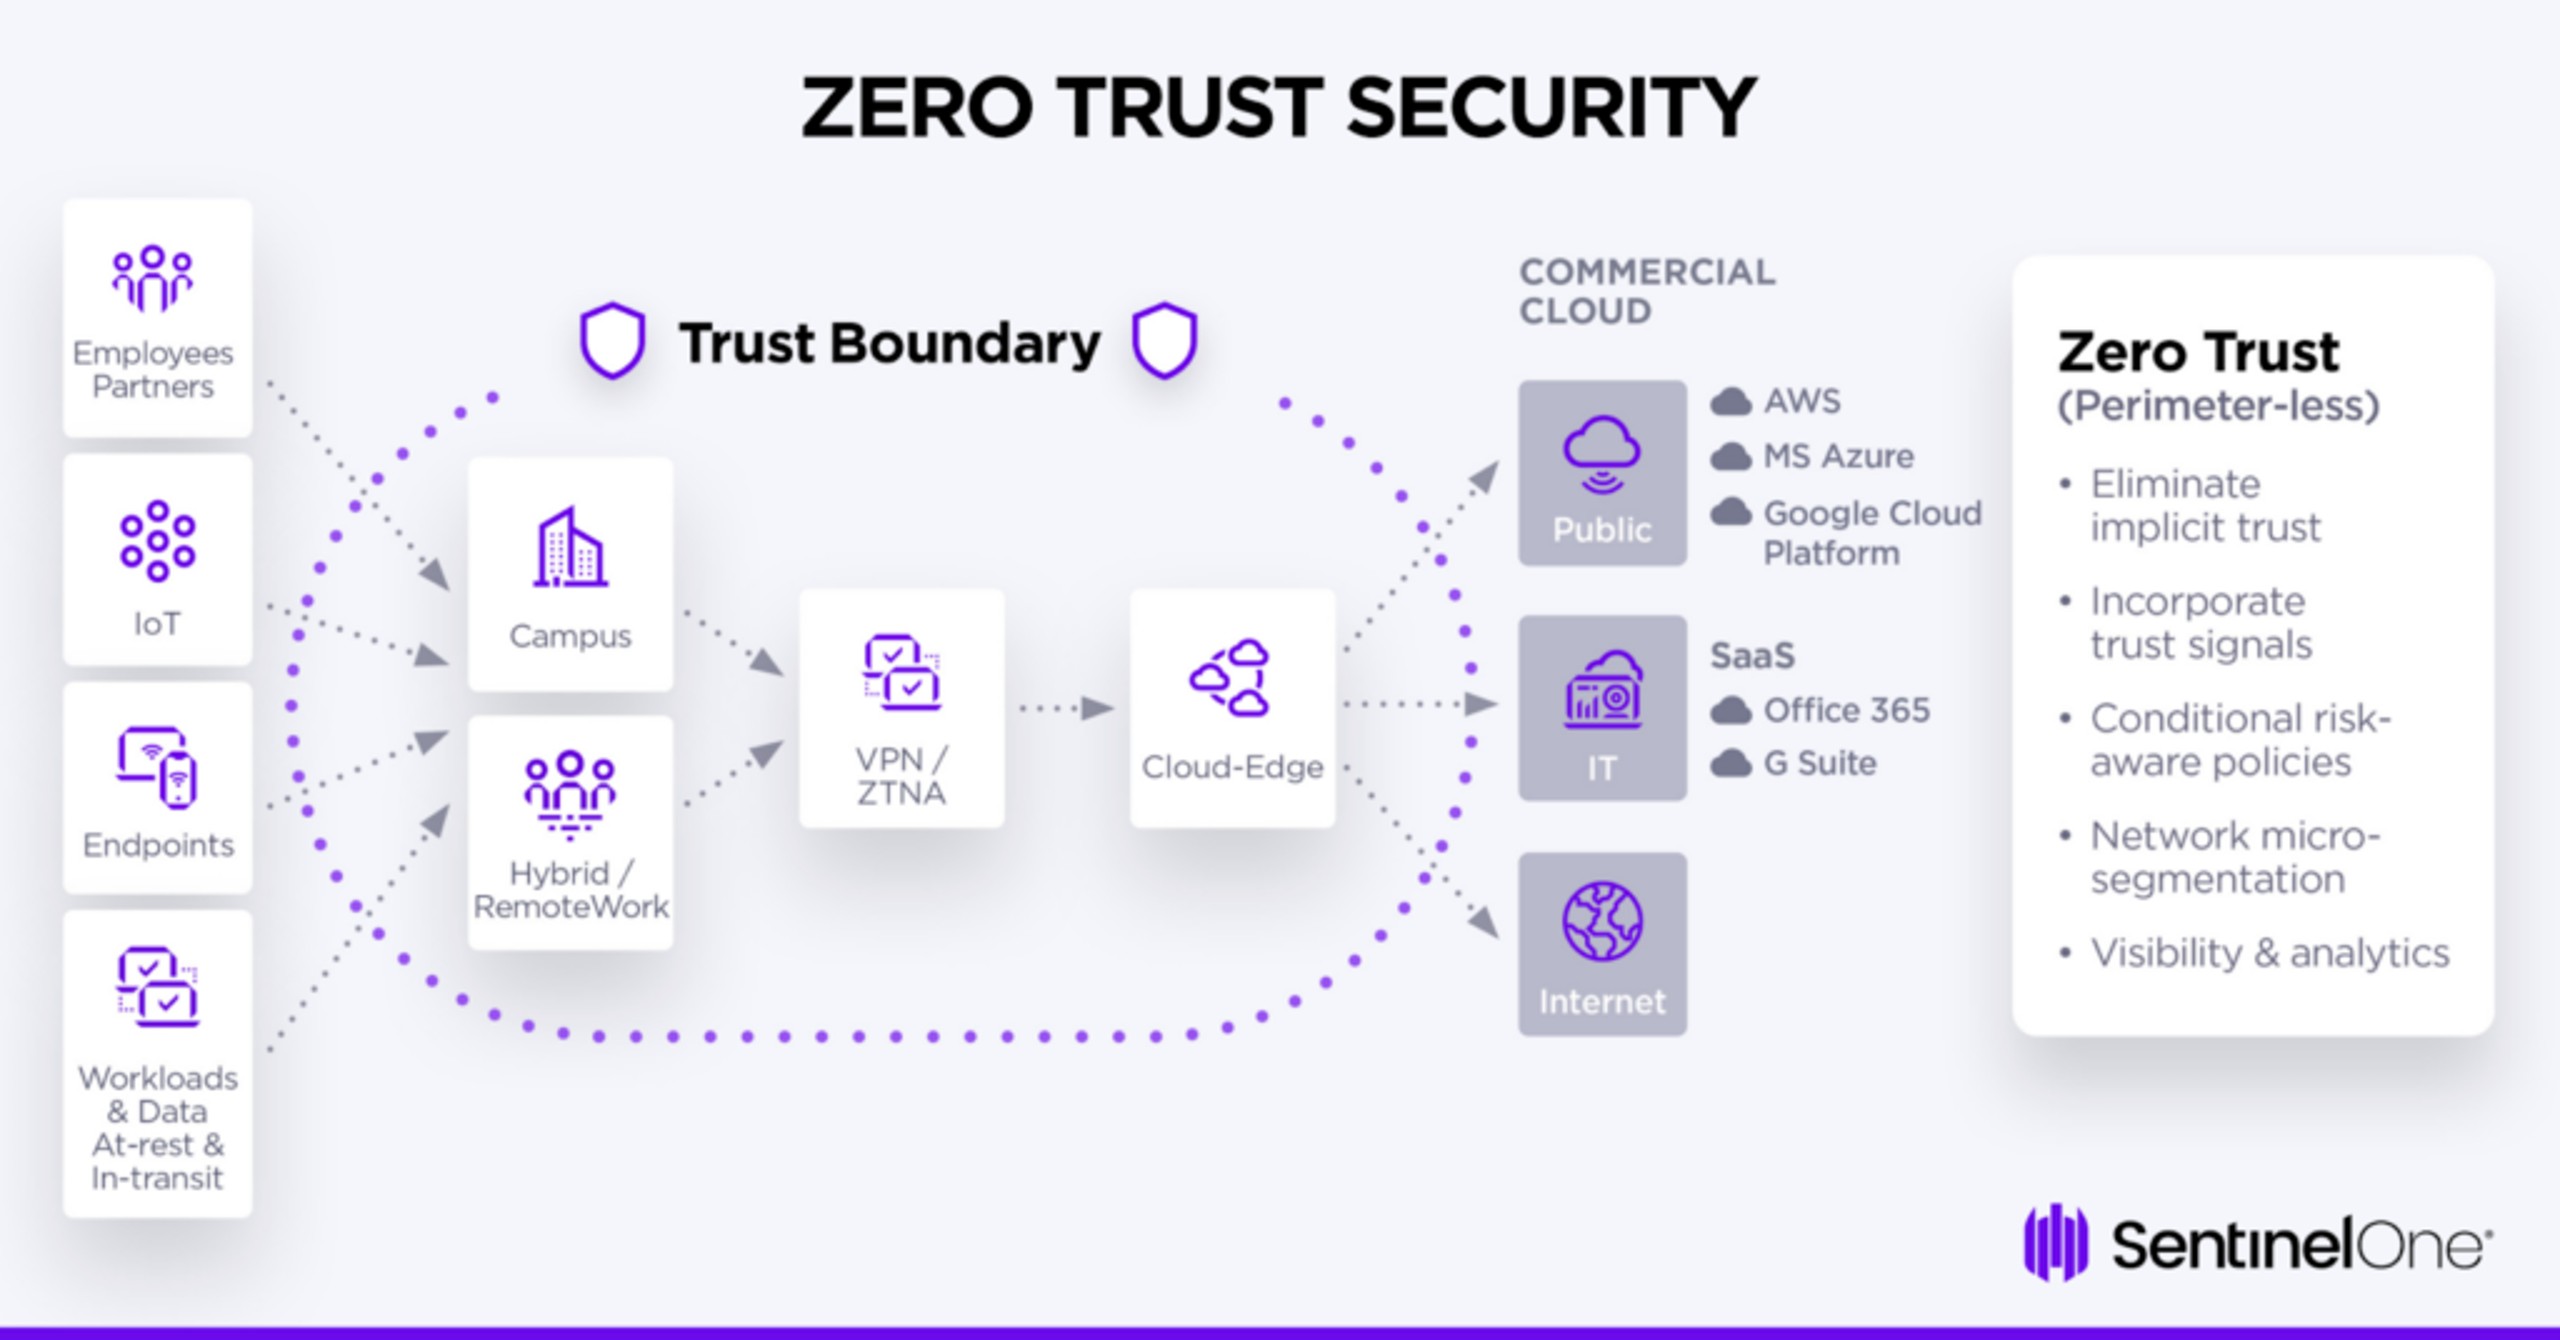
Een Zero Trust Architecture is een raamwerk waarmee organisaties iedereen een veilige verbinding bieden. Je kunt het zien als een manier om van het internet een nieuw bedrijfsnetwerk te maken. Een Zero Trust Architecture-platform gebruikt technologieën zoals endpoint detection and response (EDR) en systemen voor identiteitsbeheer.
Op hoofdlijnen werkt het zo:Singularity XDR biedt geavanceerde dreigingsdetectie die naadloos kan worden geïntegreerd in Zero Trust-strategieën.
- Voordelen van Zero Trust-architectuur
- Zero Trust kan entiteiten rechtstreeks met specifieke locaties verbinden in plaats van alleen met netwerken. Zo kan het laterale verplaatsing voorkomen en zelfs de IT-resource en service verifiëren waartoe iemand toegang probeert te krijgen.
- Beleidsregels worden in realtime en per sessie gehandhaafd. De architectuur kan verschillende acties uitvoeren, zoals blokkeren, isoleren, toestaan en misleiden. Nadat toegang is verleend, monitort het systeem continu en identificeert het risico's. Het signaleert ook wijzigingen in beleidsregels en past die zo nodig aan.
- Na de handhaving van beleidsregels kunnen gebruikers rechtstreeks verbinding maken met apps. Voor SaaS en het web worden inkomende verbindingen gebruikt. Privé-apps gebruiken verbindingen van binnen naar buiten. Alle verbindingen hebben hetzelfde beveiligingsniveau en vereisen verificatie.
Voordelen van Zero Trust Architecture
Een Zero Trust Architecture biedt organisaties verschillende voordelen en versterkt hun beveiligingspositie aanzienlijk. Inzicht in deze voordelen maakt duidelijk waarom het loont om in Zero Trust Architecture te investeren en de implementatie voort te zetten.
- Sterkere beveiligingspositie: Zero Trust Architecture beschermt organisaties tegen cyberdreigingen door elke poging tot gegevenstoegang voortdurend te controleren. Dit beperkt onbevoegde toegang die tot datalekken kan leiden. Zo versterkt de architectuur de beveiliging en weerbaarheid.
- Zero Trust Architecture verkleint het aanvalsoppervlak: Met microsegmentatie dwingt Zero Trust toegang met minimale rechten af. Dit beperkt de impact van een aanval: gecompromitteerde accounts of systemen richten minder schade aan en aanvallers bereiken hun doelen moeilijker.
- Naleving van regelgeving: Door de principes van Zero Trust Architecture te volgen, kunnen organisaties voldoen aan regelgeving zoals GDPR, HIPAA en PCI DSS. De nadruk op gegevensbescherming, strikte toegangscontrole en uitgebreide audits ondersteunt compliance en verkleint het risico op hoge boetes en reputatieschade.
- Meer inzicht en controle: Continue monitoring en analyses bieden gedetailleerd inzicht in netwerkactiviteiten. Daardoor kunnen organisaties afwijkingen in systemen herkennen, snel handelen en beter onderbouwde beveiligingskeuzes maken. Meer controle over gebruikers en apparaten is een belangrijk voordeel van Zero Trust Architecture.
- Beveiligt de toegang tot bedrijfsresources: Een zero-trustarchitectuur beveiligt de toegang tot bedrijfsresources, ongeacht de locatie en het apparaat van de gebruiker, zowel on-premises als in de cloud. Daarmee ondersteunt ze moderne werkomgevingen. Het belang ervan voor de beveiliging van cloudomgevingen tegen moderne dreigingen blijkt ook uit het feit dat meer dan 90% van de organisaties die workloads naar de cloud migreren, een zero-trustarchitectuur heeft ingevoerd of dat van plan is. Die flexibiliteit ondersteunt de bedrijfsvoering zonder afbreuk te doen aan de beveiliging van steeds mobielere en meer verspreide medewerkers.
- Kostenbesparing op termijn: Hoewel de implementatie aanvankelijk enige kosten met zich meebrengt, verlaagt Zero Trust Architecture de kosten van beveiligingsincidenten, datalekken en uitval. Met een Zero Trust Architecture kunnen bedrijven gemiddeld $1 miljoen besparen op de kosten van een datalek. Ook beperkt de aanpak financiële verliezen, juridische aansprakelijkheid en reputatieschade, wat op lange termijn financieel voordeel oplevert.
Het verschil tussen Zero Trust Architecture en Zero Trust Network Access (ZTNA)
Hoewel Zero Trust Architecture en Zero Trust Network Access beide voortkomen uit de Zero Trust-filosofie, vervullen ze elk een andere rol binnen cyberbeveiligingsstrategieën. Inzicht in hun verschillen is essentieel voor organisaties die hun beveiligingspositie willen versterken. De onderstaande tabel vergelijkt beide op een aantal punten:
Vergelijkingstabel
| Implementatie | Omvat identiteits-, apparaat-, netwerk-, applicatie- en datalagen | Werkt voornamelijk op de lagen voor netwerk- en applicatietoegang |
| Toegangscontrole | Doorlopende verificatie van alle gebruikers en apparaten | Biedt fijnmazige toegang tot specifieke applicaties |
| Toepassingen | De algehele beveiliging versterken | Veilig werken op afstand en toegang voor derden ondersteunen |
Zoals we uit de bovenstaande tabel hebben geleerd, omvat zero-trustarchitectuur een overkoepelende beveiligingsstrategie die de componenten ervan in de hele organisatie implementeert. Daarnaast omvat deze architectuur een breed scala aan beleidsregels en technologieën die elke toegang afzonderlijk controleren. Ze verifiëren of gebruikers en apparaten daadwerkelijk zijn geauthenticeerd en geautoriseerd en valideren hun activiteiten voortdurend. Deze aanpak richt zich op identiteitsbeheer, apparaatbeveiliging, netwerksegmentatie, applicatiecontrole en gegevensbescherming.Singularity Endpoint Protection maakt deze praktijken mogelijk door middel van autonome endpointbeveiliging.
Anderzijds is Zero Trust Network Access een gerichte toepassing van zero-trustprincipes, voornamelijk bedoeld om veilige externe toegang tot applicaties te bieden. Hoewel ZTNA de zero-trustprincipes daadwerkelijk kan belichamen, is het vooral technologiegericht en niet strategisch. ZTNA-oplossingen zijn zo ontworpen dat gebruikers verbinding kunnen maken met applicaties zonder het hele netwerk bloot te stellen. Daardoor zijn ze zeer effectief voor bedrijven met medewerkers die op afstand werken of die externe leveranciers veilige toegang moeten bieden.
Als organisaties dit verschil begrijpen, kunnen ze de juiste maatregelen kiezen voor effectieve cyberbeveiliging. Met andere woorden, een Zero Trust-architectuur vormt het basiskader, terwijl ZTNA praktischer is. Nu we de verschillen hebben besproken, gaan we verder met de principes van een Zero Trust-architectuur.
Zero Trust in cloud-, hybride en multicloudomgevingen
Zo werkt Zero Trust in cloud-, hybride en multicloudomgevingen:
Zero Trust uitbreiden naar SaaS, IaaS en hybride workloads
SaaS-applicaties en Infrastructure-as-a-Service-platforms maken inmiddels deel uit van de meeste organisaties. Uw team gebruikt cloudapplicaties voor e-mail, samenwerking en opslag. Ook draait u virtuele machines en containers in de cloud. Met Zero Trust controleert u elke verbinding met deze diensten. Wanneer een medewerker een SaaS-applicatie opent, verifieert het systeem de identiteit en het gebruikte apparaat. Bij toegang vanaf een ongebruikelijke locatie kunt u extra verificatie vereisen.
Hybride workloads combineren applicaties op locatie met applicaties in de cloud. Sommige gegevens staan mogelijk op uw eigen servers en andere in de cloud. Zero Trust verbindt al deze onderdelen. Een verzoek aan uw database op locatie wordt hetzelfde behandeld als een verzoek aan een clouddienst. Zo krijgt u overal consistente beveiliging, niet slechts op één plek.SIEM, CASB en workflowautomatisering. Integraties zijn beschikbaar met no-code automatisering, wat zorgt voor gezamenlijke diepgaande verdediging, gestroomlijnde operaties en workflows, en uniforme responsmogelijkheden voor meerdere systemen.
Identiteiten beheren op verschillende cloudplatformsbeveiliging. SentinelOne beschermt uw bedrijf proactief in elke fase van de levenscyclus van bedreigingen.
Als u meerdere cloudproviders gebruikt, zijn identiteiten verspreid over verschillende systemen. Eén persoon kan een account hebben bij AWS, Azure en Google Cloud. Dat maakt het beheer ingewikkeld. Zero Trust pakt dit aan met één centrale plek voor identiteitsverificatie. Wanneer iemand ergens toegang toe probeert te krijgen, controleert het systeem de identiteit op één plek in plaats van op drie verschillende plekken.
U kunt al deze cloudidentiteiten aan elkaar koppelen. Wanneer u een nieuwe gebruiker toevoegt of iemand verwijdert die is vertrokken, hoeft u dat maar één keer te doen. De wijziging wordt automatisch doorgevoerd in al uw cloudsystemen. Zo voorkomt u ook dat mensen toegang krijgen tot zaken waarvoor ze geen rechten hebben. Als iemand van functie verandert, kunt u in één stap de oude toegang intrekken en toegang verlenen die bij de nieuwe rol past.
Netwerksegmentatie en toegangsbeleid in hybride omgevingen
Hybride omgevingen hebben duidelijke grenzen nodig voor welke onderdelen met elkaar mogen communiceren. Met Zero Trust stelt u regels op voor welke applicaties met welke databases mogen communiceren en waartoe gebruikers toegang krijgen. Deze regels werken hetzelfde, of de applicatie nu op locatie of in de cloud draait.
U kunt uw systemen opdelen in kleine segmenten. Elk segment laat alleen specifiek verkeer toe. Als iemand toegang probeert te krijgen tot iets waarvoor diegene geen rechten heeft, blokkeert het netwerk de toegang. Zo kunnen aanvallers zich niet vrij door uw systemen bewegen als ze één onderdeel binnendringen. De regels worden in realtime bijgewerkt. Als een dreiging wordt ontdekt, kunt u de toegang direct afsluiten zonder op een handmatig proces te wachten.SentinelOne biedt uitgebreide oplossingen waarmee uw organisatie naadloos een zero trust-architectuur kan implementeren. Met verschillende aanbiedingen van het SentinelOne Singularity™-platform die betere detectie van en reactie op bedreigingen mogelijk maken, kan uw bedrijf een veilige toekomst tegemoet gaan waarin bedreigingen worden beperkt zodra ze worden geïdentificeerd. Neem vandaag nog contact op om te ontdekken hoe onze beveiligingsexperts u kunnen helpen uw beveiligingsstatus te verbeteren.
Veelvoorkomende uitdagingen bij de invoering van Zero Trust in de cloud
De overstap naar Zero Trust in een cloudomgeving vergt werk. Veel organisaties hebben applicaties die lang geleden zijn gebouwd en niet goed met Zero Trust-beleid werken. Deze verouderde applicaties verwachten mogelijk zonder verificatie toegang tot andere applicaties, wat indruist tegen de principes van Zero Trust.
Een andere uitdaging is dat cloudproviders toegang en beveiliging op verschillende manieren beheren. Azure heeft andere tools dan AWS, en Google Cloud werkt weer anders. Het kost tijd en planning om deze goed te laten samenwerken. Ook moet u uw team leren hoe Zero Trust werkt. Mensen kunnen gefrustreerd raken als ze hun identiteit vaker moeten verifiëren, ook al maakt dit uw bedrijf veiliger. De juiste balans tussen beveiliging en gebruiksgemak vraagt om aandacht en tests.
Zero Trust voor werken op afstand, IoT en edge-apparaten
Zo werkt Zero Trust voor werken op afstand, IoT en edge-apparaten:
Externe endpoints beschermen
Zero Trust behandelt elk verzoek om toegang op afstand als mogelijk onbetrouwbaar, ongeacht eerdere authenticaties. Elke verbinding vanaf externe eindpunten—of het nu laptops, mobiele apparaten of thuisnetwerken zijn—wordt grondig geverifieerd voordat toegang tot bedrijfsbronnen wordt verleend. Het beoordeelt in realtime meerdere signalen, waaronder de beveiligingsstatus van het apparaat, verificatie van de gebruikersidentiteit, afwijkende locaties en gedragspatronen. Als het apparaat van een medewerker op afstand tekenen van compromittering vertoont, kan Zero Trust de toegang onmiddellijk intrekken of rechten beperken zonder handmatige tussenkomst.
IoT- en OT-beveiliging beheren
IoT-apparaten brengen unieke beveiligingsuitdagingen met zich mee omdat ze vaak beperkte verwerkingskracht hebben, geen regelmatige beveiligingsupdates kunnen ontvangen en vaak bedrijfseigen firmware gebruiken zonder standaardbeveiligingsmaatregelen. Zero Trust pakt deze beperkingen aan door elk IoT-apparaat als niet-vertrouwd te behandelen en elke interactie die het probeert aan te gaan te verifiëren. In plaats van het apparaat zelf te beveiligen (vaak onmogelijk), beveiligt de architectuur waartoe het apparaat toegang heeft en hoe het met andere systemen communiceert.
In industriële IoT-omgevingen dwingt Zero Trust een strikte scheiding af tussen OT-netwerken en IT-infrastructuur. Elke sensor, controller of gateway moet zich authenticeren voordat deze gegevens verzendt. Het systeem controleert of alleen legitiem, verwacht verkeer wordt doorgelaten.
Aandachtspunten voor edgecomputing
Zero Trust beveiligt edge-omgevingen door elk rekenverzoek, elke applicatietoegang en elke gegevensoverdracht direct op de edgelaag te verifiëren. Edge-nodes en endpoints moeten zich bij elkaar en bij centrale beleidssystemen authenticeren. Zero Trust verifieert communicatie tussen diensten en voorkomt ongeoorloofde laterale beweging tussen workloads in containers. Gegevens die tussen edge-apparaten en cloudinfrastructuur worden uitgewisseld, vereisen mogelijk cryptografische verificatie,
Doorlopende authenticatie op basis van AI
Zero Trust gebruikt AI om gebruikers voortdurend te controleren, niet alleen wanneer ze inloggen. Het systeem kan gebruikersgedrag volgen en zien hoe gebruikers omgaan met AI-tools, applicaties en diensten. Doorlopende authenticatie op basis van AI kan ook op de achtergrond plaatsvinden en is geschikt om werksessies op afstand te bewaken. Als een account actief is terwijl de gebruiker afwezig is, kan het systeem kwaadaardige activiteiten in realtime detecteren en voorkomen. Omdat authenticatie op basis van AI 24/7 werkt, kan het problemen vroeg signaleren voordat er grote beveiligingsincidenten ontstaan.
Zero Trust-volwassenheidsmodel en routekaart voor invoering
De meeste internationale instanties gebruiken versie 2.0 van het Zero Trust Maturity Model van CISA als routekaart of blauwdruk. Het model heeft 5 pijlers. Elke pijler bevat specifieke voorbeelden van Zero Trust-architectuur en advies voor optimalisatie.
De belangrijkste onderdelen van het CISA-model zijn:
- Identiteits- en toegangsbeheer
- Apparaatbeveiliging
- Netwerkbeveiliging
- Gegevensbeveiliging
- Zichtbaarheid en analyse
- Applicatiebeveiliging
- Automatisering en orkestratie
- Governance
Zo voert u deze roadmap uit
Weten hoe u zero-trustarchitectuurmodellen zoals dat van CISA invoert, is net zo belangrijk als de modellen zelf begrijpen. De invoering is strategisch, gefaseerd en doorlopend. Ze gebeurt niet in één keer, maar in beheersbare stappen.
Zo voert u de architectuur in:
- Pas het principe van minimale toegangsrechten toe en integreer het met belangrijke identiteitsproviders (dPs).
- Zorg er vervolgens voor dat alleen beveiligde en beheerde apparaten verbinding kunnen maken met uw diensten. Controleer of apparaten aan de eisen voldoen en pas microsegmentatie toe. Beperk daarmee de toegang tot apps in plaats van alleen tot netwerken, zodat dreigingen zich minder makkelijk lateraal verplaatsen.
- Gebruik ook realtime monitoring en analysetools om afwijkende activiteiten te herkennen en erop te reageren. Tools voor gegevensbescherming voorkomen gegevensverlies en zorgen voor versleuteling van opgeslagen gegevens en gegevens onderweg.
Voor een soepele invoering van een zero-trustarchitectuur zijn ook deze stappen belangrijk:
- Verplicht multifactorauthenticatie en gebruik rolgebaseerde toegangscontrole om gebruikers continu en in realtime te verifiëren
- Eis dat gebruikers, apparaten en resources aan de beveiligingsvereisten voldoen voordat u toegang verleent. Sluit aan bij normen zoals NIST SP 800-207 en neem ook kaders voor governance en beoordeling op.
- Gebruik veilige ontwikkelpraktijken om apps tegen kwetsbaarheden te beschermen
- Integreer workflows voor beveiligingsorkestratie en -automatisering (SOAR) om efficiënt op incidenten te reageren en beleid te handhaven. Stel helder en gedetailleerd beleid op om alle principes van de zero-trustarchitectuur consequent toe te passen.
Checklist voor de invoering van Zero Trust
Dit zijn de actiepunten op uw checklist voor de invoering van een zero-trustarchitectuur:
- Stel eerst een speciaal Zero Trust-team samen. U hebt teamleden nodig met expertise in netwerk-, identiteits-, applicatie- en gegevensbeveiliging. Zorg ook voor steun vanuit het bestuur en andere leidinggevenden.
- Bepaal welke onderdelen Zero Trust-bescherming nodig hebben en classificeer ze. Denk aan diensten, fysieke bedrijfsmiddelen, kritieke gegevens en apps binnen uw organisatie.
- Inventariseer uw bedrijfsmiddelen en breng transactiestromen in kaart. Onderzoek al uw workflows en diensten om uw huidige beveiliging goed te begrijpen en de invoering gefaseerd aan te pakken. Begin met een pilot in een omgeving met een laag risico om te zien hoe de aanpak werkt.
- Fase 2 van uw checklist voor de invoering van Zero Trust omvat multifactorauthenticatie, gecentraliseerd identiteitsbeheer en toegang volgens het principe van minimale toegangsrechten. Voer ook identiteitsgovernance in en verplicht apparaatvalidatie.
- Versleutel al het netwerkverkeer en voeg microsegmentatie toe. Beveilig API's, beheer machtigingen en voer beveiligingscontroles uit in de hele CI/CD-pijplijn.
- Monitoring en doorlopend beheer vormen fase 3 van uw checklist voor de invoering van Zero Trust. Gebruik tools voor beheer en analyse van beveiligingsinformatie en -gebeurtenissen om gebruikersgedrag en netwerkactiviteiten in realtime te volgen. Integreer ook identiteits- en endpointcontroles.
- Ontwikkel en test daarnaast plannen om snel op beveiligingsincidenten te reageren. Ga altijd uit van een mogelijke inbreuk en verzamel met automatisering betrouwbare gegevens uit verschillende bronnen. Onderneem onmiddellijk actie zodra u afwijkingen detecteert.
- Voer regelmatig beveiligingsbeoordelingen en tests uit en controleer periodiek uw toegangsrechten. Evalueer uw beveiligingsbeleid en scan op kwetsbaarheden om lacunes te vinden en te verhelpen.
- Informeer en train uw medewerkers, ook na de invoering. Ze moeten uw Zero Trust-principes en -beleid kennen en de aanbevolen praktijken voor een zero-trustarchitectuur toepassen.
- Breid na de invoering van uw plan de reikwijdte van Zero Trust-toegang uit. Beoordeel hoe uw Zero Trust-beveiligingsarchitectuur werkt, zoek verbeterpunten en optimaliseer het proces voortdurend op basis van feedback en nieuwe dreigingen.
Uitdagingen bij de invoering van een zero-trustarchitectuur
De invoering van een zero-trustarchitectuur brengt uitdagingen met zich mee. Door die te herkennen en aan te pakken, vergroot u de kans op een geslaagde overstap met een maximaal rendement op uw investering.
- Complexiteit van de invoering: Voor een zero-trustarchitectuur moeten bestaande systemen en processen grondig worden aangepast. Nieuwe technologieën integreren en workflows opnieuw definiëren maakt dit nog complexer. Dat vergt veel resources en zorgvuldige planning en projectbeheer, mogelijk met een gefaseerde invoering.
- Weerstand binnen de organisatie: Bij de invoering van ZTA kunt u weerstand verwachten tegen veranderingen in de manier waarop medewerkers toegang krijgen tot systemen en gegevens. Effectieve communicatie, training en steun vanuit de leiding zijn nodig om die weerstand weg te nemen. Leg uit waarom beveiliging belangrijk is en wat een zero-trustarchitectuur de organisatie oplevert. Zo wint u het vertrouwen van medewerkers.
- Integratie met bestaande legacysystemen: Integratie met bestaande legacysystemen is lastig, omdat oudere systemen vaak niet goed samenwerken met de nieuwe beveiligingstechnologieën die Zero Trust vereist. Het moderniseren of vervangen van die infrastructuur kan zoveel tijd en geld kosten dat het nauwelijks haalbaar lijkt. Toch is het meestal noodzakelijk om de principes van een zero-trustarchitectuur volledig toe te passen. Onderzoek uw bestaande systemen en plan de benodigde upgrades.
- Beperkte resources en budgetten: Een zero-trustarchitectuur vereist nieuwe investeringen in tools, technologieën en mensen met specifieke vaardigheden. Die moeten worden afgewogen tegen andere budgetprioriteiten, wat de reikwijdte of snelheid van de invoering kan beperken. Betrek voor de benodigde financiering bestuurders die strategische initiatieven steunen en besluitvormers het potentiële rendement kunnen laten zien.
- Complexiteit van het beleid: Gedetailleerd beleid ter ondersteuning van Zero Trust is complex om op te stellen en te beheren. Het is lastig om volledig beveiligingsbeleid te formuleren, consequent toe te passen en actueel te houden terwijl dreigingen blijven veranderen. Tools voor geautomatiseerd beleidsbeheer maken dit eenvoudiger en ondersteunen de aanbevolen praktijken voor elke zero-trustarchitectuur.
- Keuze van leveranciers en technologie: De juiste keuze van leveranciers en technologieën is cruciaal voor interoperabiliteit en functionaliteit. Door het grote aanbod kan het lastig zijn componenten te kiezen die bij uw zero-trustarchitectuur passen en goed samenwerken. Onderzoek de opties daarom zorgvuldig en beoordeel ze grondig.
Aanbevolen praktijken voor een succesvolle Zero Trust-strategie
Een sterke zero-trustarchitectuur ontstaat wanneer een organisatie de aanbevolen praktijken voor invoering en doorlopend beheer volgt. Zo blijft het beveiligingskader solide, effectief en afgestemd op de doelstellingen van de organisatie.
Dit zijn enkele belangrijke aanbevolen praktijken:
- Stel een duidelijke roadmap op: Stel een gedetailleerde roadmap of een plan op met organisatiedoelen, tijdlijnen en mijlpalen. Een stapsgewijze aanpak maakt de invoering van onderdelen van de zero-trustarchitectuur soepeler en kan de bedrijfsvoering minder verstoren. Evalueer de roadmap regelmatig en pas deze zo nodig aan.
- Breng bedrijfsmiddelen in kaart: Identificeer bedrijfsmiddelen op het netwerk, waaronder apparaten, applicaties, gegevensopslagplaatsen en gebruikersaccounts. Alleen als u weet wat bescherming nodig heeft, kunt u de principes van een zero-trustarchitectuur effectief toepassen. Tools voor het in kaart brengen van bedrijfsmiddelen automatiseren dit werk en houden de inventaris actueel.
- Sterke authenticatie: Hieronder vallen multifactorauthenticatie, biometrische verificatie en risicoafhankelijke authenticatie. Betrouwbare identiteitsverificatie is een aanbevolen praktijk voor een zero-trustarchitectuur. Zo krijgen alleen geautoriseerde gebruikers toegang, zelfs als inloggegevens zijn buitgemaakt.
- Pas het principe van minimale rechten toe: Stel een beleid op dat gebruikers alleen de rechten geeft die ze voor hun rol nodig hebben. Controleer de rechten regelmatig en pas ze aan wanneer verantwoordelijkheden veranderen. Gebruik automatiseringstools om toegangsrechten te beheren en de naleving van zero-trustprincipes te waarborgen.
- Segmenteer het netwerk strategisch: Isoleer kritieke bedrijfsmiddelen en systemen met microsegmentatie van de rest. Definieer voor elk kleiner segment een duidelijk beveiligingsbeleid en handhaaf dit om grootschalige inbreuken te voorkomen. Baseer de netwerksegmentatie op een goed begrip van gegevensstromen en communicatiepatronen.
- Gebruik automatisering en orkestratie: Automatiseer routinetaken voor de handhaving van beveiligingsbeleid en incidentrespons om menselijke fouten te verminderen. Orkestratietools stemmen de acties van zero-trustarchitectuurcomponenten op elkaar af voor snelle, consistente reacties op dreigingen.
- Train medewerkers en vergroot het bewustzijn: Leer medewerkers wat zero-trustarchitectuur inhoudt en welke rol zij spelen bij het handhaven van de beveiliging. Regelmatige trainingen, simulaties en updates over nieuwe dreigingen versterken het beveiligingsbewustzijn. Dat bewustzijn is een van de belangrijkste succesfactoren bij de implementatie van zero-trustarchitectuur.
Best practices zoals continue monitoring en segmentatie zijn essentieel. Singularity Endpoint Protection ondersteunt deze praktijken met autonome endpointbeveiliging.
Succes meten: statistieken, KPI's en continue verbetering
Zo meet u het succes van uw zero-trustbeveiligingsstrategie:
- Statistieken over uw beveiligingsstatus meten hoe effectief uw zero-trustaanpak is. Volg de acceptatiegraad van MFA om te controleren of authenticatie goed is geregeld. Naleving van beleid laat zien hoe goed teams de toegangsregels volgen. Toegangsovertredingen wijzen op hiaten die aandacht vragen. Samen geven deze indicatoren een duidelijk beeld van uw beveiligingsstatus.
- Operationele statistieken tonen hoe efficiënt uw team dreigingen detecteert en erop reageert. De gemiddelde detectietijd meet hoe snel systemen verdachte activiteiten herkennen. De gemiddelde reactietijd meet de tijd tussen detectie en afhandeling. Met deze statistieken optimaliseert u de incidentrespons en beperkt u de periode waarin u aan risico's bent blootgesteld.
- Met continue feedback en het volgen van uw volwassenheid ontwikkelt u uw zero-trustbeveiligingsstrategie doelgericht verder. Beoordeel uw voortgang aan de hand van volwassenheidsmodellen met traditionele, beginnende, gevorderde en optimale fasen. Regelmatige audits en tests valideren beveiligingsmaatregelen en brengen zwakke plekken aan het licht voordat dreigingsactoren ze uitbuiten.
- Metingen van de gebruikerservaring tonen of beveiliging en efficiëntie in balans zijn. Houd de aanmeldvertraging in de gaten om te controleren of uw maatregelen werkprocessen niet belemmeren. Feedback van gebruikers en helpdesktickets bieden inzichten om beleid te verbeteren en de bescherming te behouden.
Toepassingen van zero-trustarchitectuur in verschillende sectoren
Organisaties in uiteenlopende sectoren gebruiken zero-trustarchitectuur. Elke sector kent eigen uitdagingen op het gebied van informatiebeveiliging. Bekijk hoe bedrijven in verschillende sectoren zero-trustarchitectuur toepassen:
- Gezondheidszorg: Zero-trustarchitectuur beveiligt gevoelige patiëntgegevens, beschermt elektronische patiëntendossiers en waarborgt naleving van HIPAA door onbevoegde toegang tot kritieke gegevens te voorkomen. Continue verificatie en microsegmentatie houden gevoelige informatie vertrouwelijk en beperken de toegang tot bevoegde personen.
- Financiële dienstverlening: Banken en financiële instellingen gebruiken zero-trustarchitectuur om transacties, klantgegevens en bedrijfseigen systemen te beveiligen. Nu onlinebankieren en fintech steeds belangrijker worden, ondersteunen sterke authenticatie en geavanceerde analyses de fraudepreventie, de detectie van verdachte activiteiten en de naleving van regels zoals PCI DSS.
- Productie: Zero-trustprincipes beschermen het intellectuele eigendom, de besturingssystemen en de integriteit van de toeleveringsketen van fabrikanten. Beveiliging is essentieel voor Industrial Internet of Things (IIoT)-apparaten en productiesystemen. Microsegmentatie met strikte toegangscontroles beperkt verstoringen van productielijnen en beschermt tegen industriële spionage.
- Onderwijs: Onderwijsinstellingen zoals scholen en universiteiten lopen voortdurend het risico slachtoffer te worden van cyberaanvallen. Studenten, docenten en medewerkers gebruiken namelijk verschillende apparaten om toegang te krijgen tot hun netwerken. Met zero-trust blijven studiegegevens, onderzoeksgegevens en administratieve systemen van scholen en universiteiten beschermd. Bovendien schrijven best practices voor een zero-trustarchitectuur voor dat alleen geverifieerde gebruikers toegang krijgen tot gevoelige bronnen, zelfs in dynamische en open omgevingen.
- Overheidsinstanties: Overheidsinstanties voeren zero-trustarchitectuur in om informatie over de nationale veiligheid, burgergegevens en kritieke infrastructuur te beschermen. Door uit te gaan van een inbreuk en continu te verifiëren, vergroten ze hun weerbaarheid tegen geavanceerde cyberdreigingen en door staten gesteunde aanvallen. Naleving van kaders zoals NIST-richtlijnen voor zero-trustarchitectuur is vaak verplicht.
De toekomst van zero trust: AI, automatisering en continu vertrouwen
Vanaf 2025 wordt zero trust naar verwachting de norm. Organisaties beseffen dat traditionele beveiligingsmodellen op basis van een netwerkperimeter niet opgewassen zijn tegen cloudgebruik, hybride werken en nieuwe dreigingen van binnenuit.
- SASE verandert ingrijpend wanneer organisaties hun leveranciers voor beveiliging en netwerken consolideren. Ze kiezen voor uniforme, cloudnative platforms die één overzicht van hun beveiligingsstatus bieden.
- AI en automatisering veranderen de detectie van en reactie op cyberdreigingen ingrijpend. Organisaties zetten AI-gestuurde dreigingsdetectie in tegen de toename van malware en phishingcampagnes. Zo weren ze afwijkingen beter af, detecteren ze zero-days en krijgen ze de juiste context voor een efficiënte, geautomatiseerde incidentrespons.
- Ook identiteitsgerichte beveiliging zal zero-trusttoegangscontroles opnieuw vormgeven. Organisaties beheren identiteiten, handhaven MFA en verlenen toegang. Ze beschermen zich tegen dreigingen zoals diefstal en misbruik van inloggegevens. Daarnaast verwachten we nauwere integraties met externe leveranciers en een kleinere aanvalsoppervlakte.
- Cloudnative CNAPP-producten zonder agents bieden AI-gestuurde analyses en integreren met identiteitsinfrastructuren. Gedragsgebaseerde risicoscores worden nauwkeuriger en meerdere detectie-engines signaleren configuratieafwijkingen. Zo verbeteren organisaties de naleving van hun zero-trustbeveiligingsbeleid.
- Bedrijven integreren ook Cloud Security Posture Management (CSPM) en zetten krachtige producten voor endpointdetectie en -respons (EDR) in om hun zero-trustbeveiliging te verbeteren.
Wat kan SentinelOne voor u betekenen?
SentinelOne for Zero Trust vergroot de zichtbaarheid, analyse- en reactiemogelijkheden voor endpoints, identiteiten, de cloud en het netwerk. Zo kunnen organisaties snel een zero-trustbeveiligingsmodel invoeren.
SentinelOne verkleint open aanvalsoppervlakken en versterkt de beveiliging voorbij de netwerkperimeter. Het beschouwt elke gebruiker, elk endpoint, elke app, elke workload en elke gegevensstroom als niet-vertrouwd. Het platform gaat ervan uit dat een aanvaller al toegang tot de omgeving heeft en volgt daarmee het principe "ga uit van een inbreuk".
Verifieer expliciet en bepaal de toegang op consistente wijze met meerdere vertrouwenssignalen voor contextafhankelijke toegangsbeslissingen. De zero-trustaanpak van SentinelOne geeft beveiligingsteams de middelen om de beveiligingshygiëne, risico's en versterking van hun volledige omgeving continu te bewaken en te beheren.
SentinelOne Singularity™ XDR biedt zichtbaarheid, analyses en autonome reactiemogelijkheden waarmee organisaties kunnen overstappen op een zero-trustbeveiligingsmodel. Voor een succesvolle invoering werkt SentinelOne samen met vooraanstaande leveranciers van identiteits- en netwerktechnologie, zoals Zscaler, Microsoft, CloudFlare en Guardicore. Samen leveren ze gevalideerde zero-trustmogelijkheden.
De agentloze CNAPP van SentinelOne oplossing biedt AI Security Posture Management (AI-SPM), waarmee controles voor AI-modellen kunnen worden geconfigureerd en nieuwe AI-pijplijnen en -diensten kunnen worden ontdekt. Met Prompt Security van SentinelOne passen organisaties zero trust-beveiliging toe op AI-tools en -diensten. Het kan schaduw-AI bestrijden, denial-of-service- en walletaanvallen voorkomen, ongeautoriseerde acties van agentische AI beperken en voorkomen dat LLMs schadelijke antwoorden aan gebruikers geven. Prompt Security kan beschermen tegen promptinjectieaanvallen en schadelijke prompts, en ontsporing en vooringenomenheid van AI-modellen voorkomen. Het hanteert de strengste veiligheidskaders en waarborgt het veilige en ethische gebruik van AI-tools en -diensten.
Bekijk ook de AI-SIEM-oplossing van SentinelOne, Singularity™ Endpoint, Singularity™ Cloud Security Posture Management, Singularity™ Cloud-Native Security, en Singularity™ Identity voor de invoering van een Zero Trust-beveiligingsarchitectuur in uw organisatie.

Identiteitsrisico's in uw hele organisatie verminderen
Detecteer en reageer in realtime op aanvallen met holistische oplossingen voor Active Directory en Entra ID.
Conclusie
Een Zero Trust-architectuur combineert geavanceerde beveiliging met strikte toegangscontroles en voortdurende training om u tegen de nieuwste dreigingen te beschermen. Voor bedrijven betekent dit een proactieve en weerbaardere cloud- en cyberbeveiliging. Klaar om met Zero Trust aan de slag te gaan? Neem dan vandaag nog contact op met het SentinelOne-team. We staan voor u klaar! :)
Veelgestelde vragen
Zero Trust is een beveiligingsmodel dat gebruikers en apparaten standaard niet vertrouwt, ongeacht of ze zich binnen of buiten de netwerkperimeter bevinden. Toegang wordt pas verleend na voortdurende verificatie, zodat alleen geauthenticeerde en geautoriseerde gebruikers toegang krijgen. Zo voldoet de beveiliging aan de principes van een Zero Trust-architectuur en blijft het vertrouwen beperkt tot het strikt noodzakelijke.
De belangrijkste stappen bij de implementatie van Zero Trust-beveiliging zijn:
- Inventarisatie van bedrijfsmiddelen: Breng alle bedrijfsmiddelen in kaart, waaronder apparaten, gebruikers, applicaties en gegevens.
- Sterke authenticatie: Voer MFA en strenge processen voor identiteitsverificatie in.
- Principe van minimale toegangsrechten: Stel toegangsbeleid en -procedures vast en handhaaf deze, zodat gebruikers alleen de rechten of toegang krijgen die zij nodig hebben.
- Microsegmentatie: Segmenteer het netwerk om bedrijfsmiddelen te isoleren en laterale bewegingen te beperken.
- Continue monitoring: Bewaak de netwerkactiviteit met verschillende tools en detecteer afwijkingen zodra ze zich voordoen.
- Handhaving van beleid: Automatiseer de toepassing van beveiligingsbeleid op alle onderdelen van een Zero Trust-architectuur.
Het integreren van een zero-trustarchitectuur met bestaande systemen is om verschillende redenen lastig. Zo is de bestaande infrastructuur niet compatibel met de nieuwere beveiligingstechnologieën die de zero-trustaanpak vereist. Dat bemoeilijkt de integratie. Bovendien kost de invoering van zero trust binnen het bestaande systeem mkb-bedrijven veel geld en tijd. Organisaties kampen ook met beperkte middelen, omdat de invoering van nieuwe technologieën druk legt op hun financiële en personele capaciteit. Daarnaast vormt weerstand tegen verandering vaak een probleem: mensen blijven vasthouden aan vertrouwde werkwijzen en manieren om de benodigde middelen te verkrijgen.
De zes pijlers van een Zero Trust-architectuur, ook wel de onderdelen van een Zero Trust-architectuur genoemd, zijn:
- Continue verificatie: Voortdurende authenticatie en autorisatie van gebruikers en apparaten.
- Minimale toegangsrechten: Beperk de rechten van gebruikers tot wat nodig is voor hun basistaken.
- Ga uit van een inbreuk: Ga er bij het invoeren van beveiligingsmaatregelen van uit dat overal een inbreuk kan plaatsvinden.
- Microsegmentatie: Gebruik afzonderlijke, onderling beveiligde subnetwerken.
- Sterke authenticatie: Pas MFA en geavanceerde authenticatietechnieken toe.
- Zichtbaarheid en analyse: Bewaak het netwerkverkeer om dreigingen te herkennen en erop te reageren.
Nee, het is niet hetzelfde. Zero Trust is een bredere beveiligingsaanpak waarbij je niemand standaard vertrouwt, of die nu binnen of buiten je netwerk zit. Je verifieert altijd alles en iedereen. Zero Trust Network Access is een specifiek onderdeel van die strategie. Het richt zich op wie toegang krijgt tot je netwerkbronnen. Je kunt Zero Trust Network Access toepassen zonder het volledige Zero Trust-model in je hele organisatie te implementeren, maar het is een goede eerste stap als je net begint.
Ja, kleine organisaties kunnen Zero Trust invoeren, maar moeten dat anders aanpakken dan grote ondernemingen. Je hoeft niet alles tegelijk te implementeren. Begin met het inschakelen van multifactorauthenticatie en het monitoren van je netwerkverkeer. Stel ook toegangsrechten in, zodat medewerkers alleen toegang krijgen tot wat ze voor hun werk nodig hebben. Heb je beperkte middelen, dan kun je cloudgebaseerde beveiligingstools en -oplossingen gebruiken in plaats van je eigen infrastructuur op te bouwen. Het belangrijkste is dat je begint en daarop voortbouwt, in plaats van te wachten op een groter budget.
Ontdek meer over Identiteitsbeveiliging



Klaar om uw beveiligingsactiviteiten te revolutioneren?
Ontdek hoe SentinelOne AI SIEM uw SOC kan transformeren tot een autonome krachtpatser. Neem vandaag nog contact met ons op voor een gepersonaliseerde demo en zie de toekomst van beveiliging in actie.
