
Wat is threat hunting? Typen en gids
Threat hunting spoort beveiligingsdreigingen proactief op. Ontdek effectieve strategieën voor threat hunting in uw organisatie.

Belangrijkste inzichten
- Threat hunting is het proactief zoeken naar verborgen dreigingen in uw netwerk. Threat hunters gaan ervan uit dat er al een inbreuk heeft plaatsgevonden en zoeken naar indicatoren van compromittering, laterale bewegingen en gedrag van aanvallers dat geautomatiseerde beveiligingsmaatregelen hebben gemist.
- Threat hunting verschilt van incident response, forensisch onderzoek, en penetratietesten. DF/IR onderzoekt wat er na een inbreuk is gebeurd, en penetratietesten simuleren aanvallen van buitenaf. Threat hunting zoekt naar aanvallers die zich mogelijk al binnen uw netwerk bevinden.
- Effectieve threat hunting vereist volledig inzicht en betrouwbare dreigingsinformatie: uitgebreide endpointtelemetrie, SIEM- of EDR-tools met krachtige zoekfuncties, en bronnen voor dreigingsinformatie zoals OSINT-feeds en het MITRE ATT&CK-framework om TTPs van aanvallers in kaart te brengen.
- Succesvolle zoekacties beginnen met een hypothese. Threat hunters baseren die op het risicoprofiel van de organisatie, waardevolle gegevens en normaal gebruikersgedrag, en toetsen die vervolgens met technieken zoals baselining, clustering en stacking, waar mogelijk met automatisering en machine learning.
- Voortdurende threat hunting is de effectiefste aanpak. Bij ad-hoc- en geplande zoekacties krijgen aanvallers tijd om onopgemerkt aanwezig te blijven. Organisaties zonder interne expertise kunnen beheerde threat hunting-diensten afnemen van MSSPs of MDR-aanbieders.
Threat hunting is een proactieve aanpak om cyberdreigingen te identificeren en te beperken voordat ze schade aanrichten. Deze gids behandelt de principes, voordelen en technieken van threat hunting.
Ontdek het belang van dreigingsinformatie en continue monitoring voor effectieve threat hunting. Inzicht in threat hunting is essentieel voor organisaties die hun cyberbeveiliging willen versterken.
 Wat is cyber threat hunting?
Cyber threat hunting is het proactief en systematisch zoeken naar aanwijzingen voor mogelijke cyberdreigingen binnen het netwerk of de systemen van een organisatie. Dit gebeurt met handmatige en geautomatiseerde technieken, zoals het analyseren van loggegevens, het uitvoeren van netwerkscans en het gebruiken van feeds met dreigingsinformatie. Cyber threat hunting is gericht op het identificeren van potentiële dreigingen die traditionele beveiligingsmaatregelen, zoals firewalls of inbraakdetectiesystemen, mogelijk hebben omzeild. Door deze dreigingen vroegtijdig te detecteren en erop te reageren, kunnen organisaties het risico op schade door een cyberaanval beperken en de beveiliging en beschikbaarheid van hun systemen en netwerken waarborgen.
Threat hunting is een methode om aanvallers op te sporen die zich in uw netwerk schuilhouden, voordat ze een aanval kunnen uitvoeren of hun doelen bereiken. Anders dan de meeste beveiligingsstrategieën is threat hunting een proactieve techniek die de data en mogelijkheden van een geavanceerd beveiligingsproduct combineert met de sterke analytische en technische vaardigheden van een individuele threat-huntingprofessional of een team.
Threat hunting verschilt sterk van incidentrespons en digitale forensiek. DF/IR-methoden zijn bedoeld om vast te stellen wat er is gebeurd nadat een datalek aan het licht is gekomen. Bij threat hunting zoekt een team daarentegen naar aanvallen die mogelijk al door uw verdedigingslagen zijn geglipt.
Threat hunting verschilt ook van penetratietesten en kwetsbaarheidsanalyses. Daarbij wordt een aanval van buitenaf gesimuleerd. Threat hunters gaan er juist van uit dat een aanvaller zich al in het netwerk bevindt. Vervolgens zoeken ze naar indicatoren van compromittering, laterale bewegingen en andere sporen die op een aanval kunnen wijzen.
Threat hunting versus incidentrespons versus penetratietesten
Aspect | Threat hunting | Incidentrespons | Penetratietesten |
Doel | Verborgen dreigingen proactief opsporen voordat ze schade aanrichten | Op gedetecteerde beveiligingsincidenten reageren en deze indammen | Kwetsbaarheden identificeren door aanvallen van buitenaf te simuleren |
Moment | Continu of gepland; gaat ervan uit dat een inbreuk heeft plaatsgevonden | Reactief; begint na detectie van een waarschuwing of inbreuk | Periodiek; vindt op geplande momenten plaats |
Aanpak | Zoekt binnen het netwerk naar tekenen van compromittering en laterale bewegingen | Onderzoekt, damt in en verhelpt bekende incidenten | Simuleert het gedrag van aanvallers van buiten het netwerk |
Wat hebt u nodig om met threat hunting te beginnen?
Zoals we hebben gezien, draait cyber threat hunting om het actief opsporen van verborgen IOC's en heimelijk gedrag. Daarbij gaat u ervan uit dat een inbreuk heeft plaatsgevonden en zoekt u naar afwijkende activiteit. Beveiligingsanalisten moeten het ongebruikelijke van het gebruikelijke onderscheiden. Ze filteren de ruis van het dagelijkse netwerkverkeer om nog onbekende activiteiten te vinden.
Daarvoor zijn volledig inzicht in uw netwerk en gedetailleerde data van uw endpoints nodig. Apparaattelemetrie moet onder meer informatie bevatten over versleuteld verkeer, bestandshashes, systeem- en gebeurtenislogboeken, gebruikersgedrag en geweigerde verbindingen die zijn geblokkeerd door firewallregels en randapparatenactiviteit. Idealiter gebruikt u tools zoals SIEM (Security Information and Event Management). Die bieden een helder overzicht van al deze data en krachtige zoekfuncties die context toevoegen aan wat u ziet, zodat u minder ruwe logboeken handmatig hoeft door te nemen.
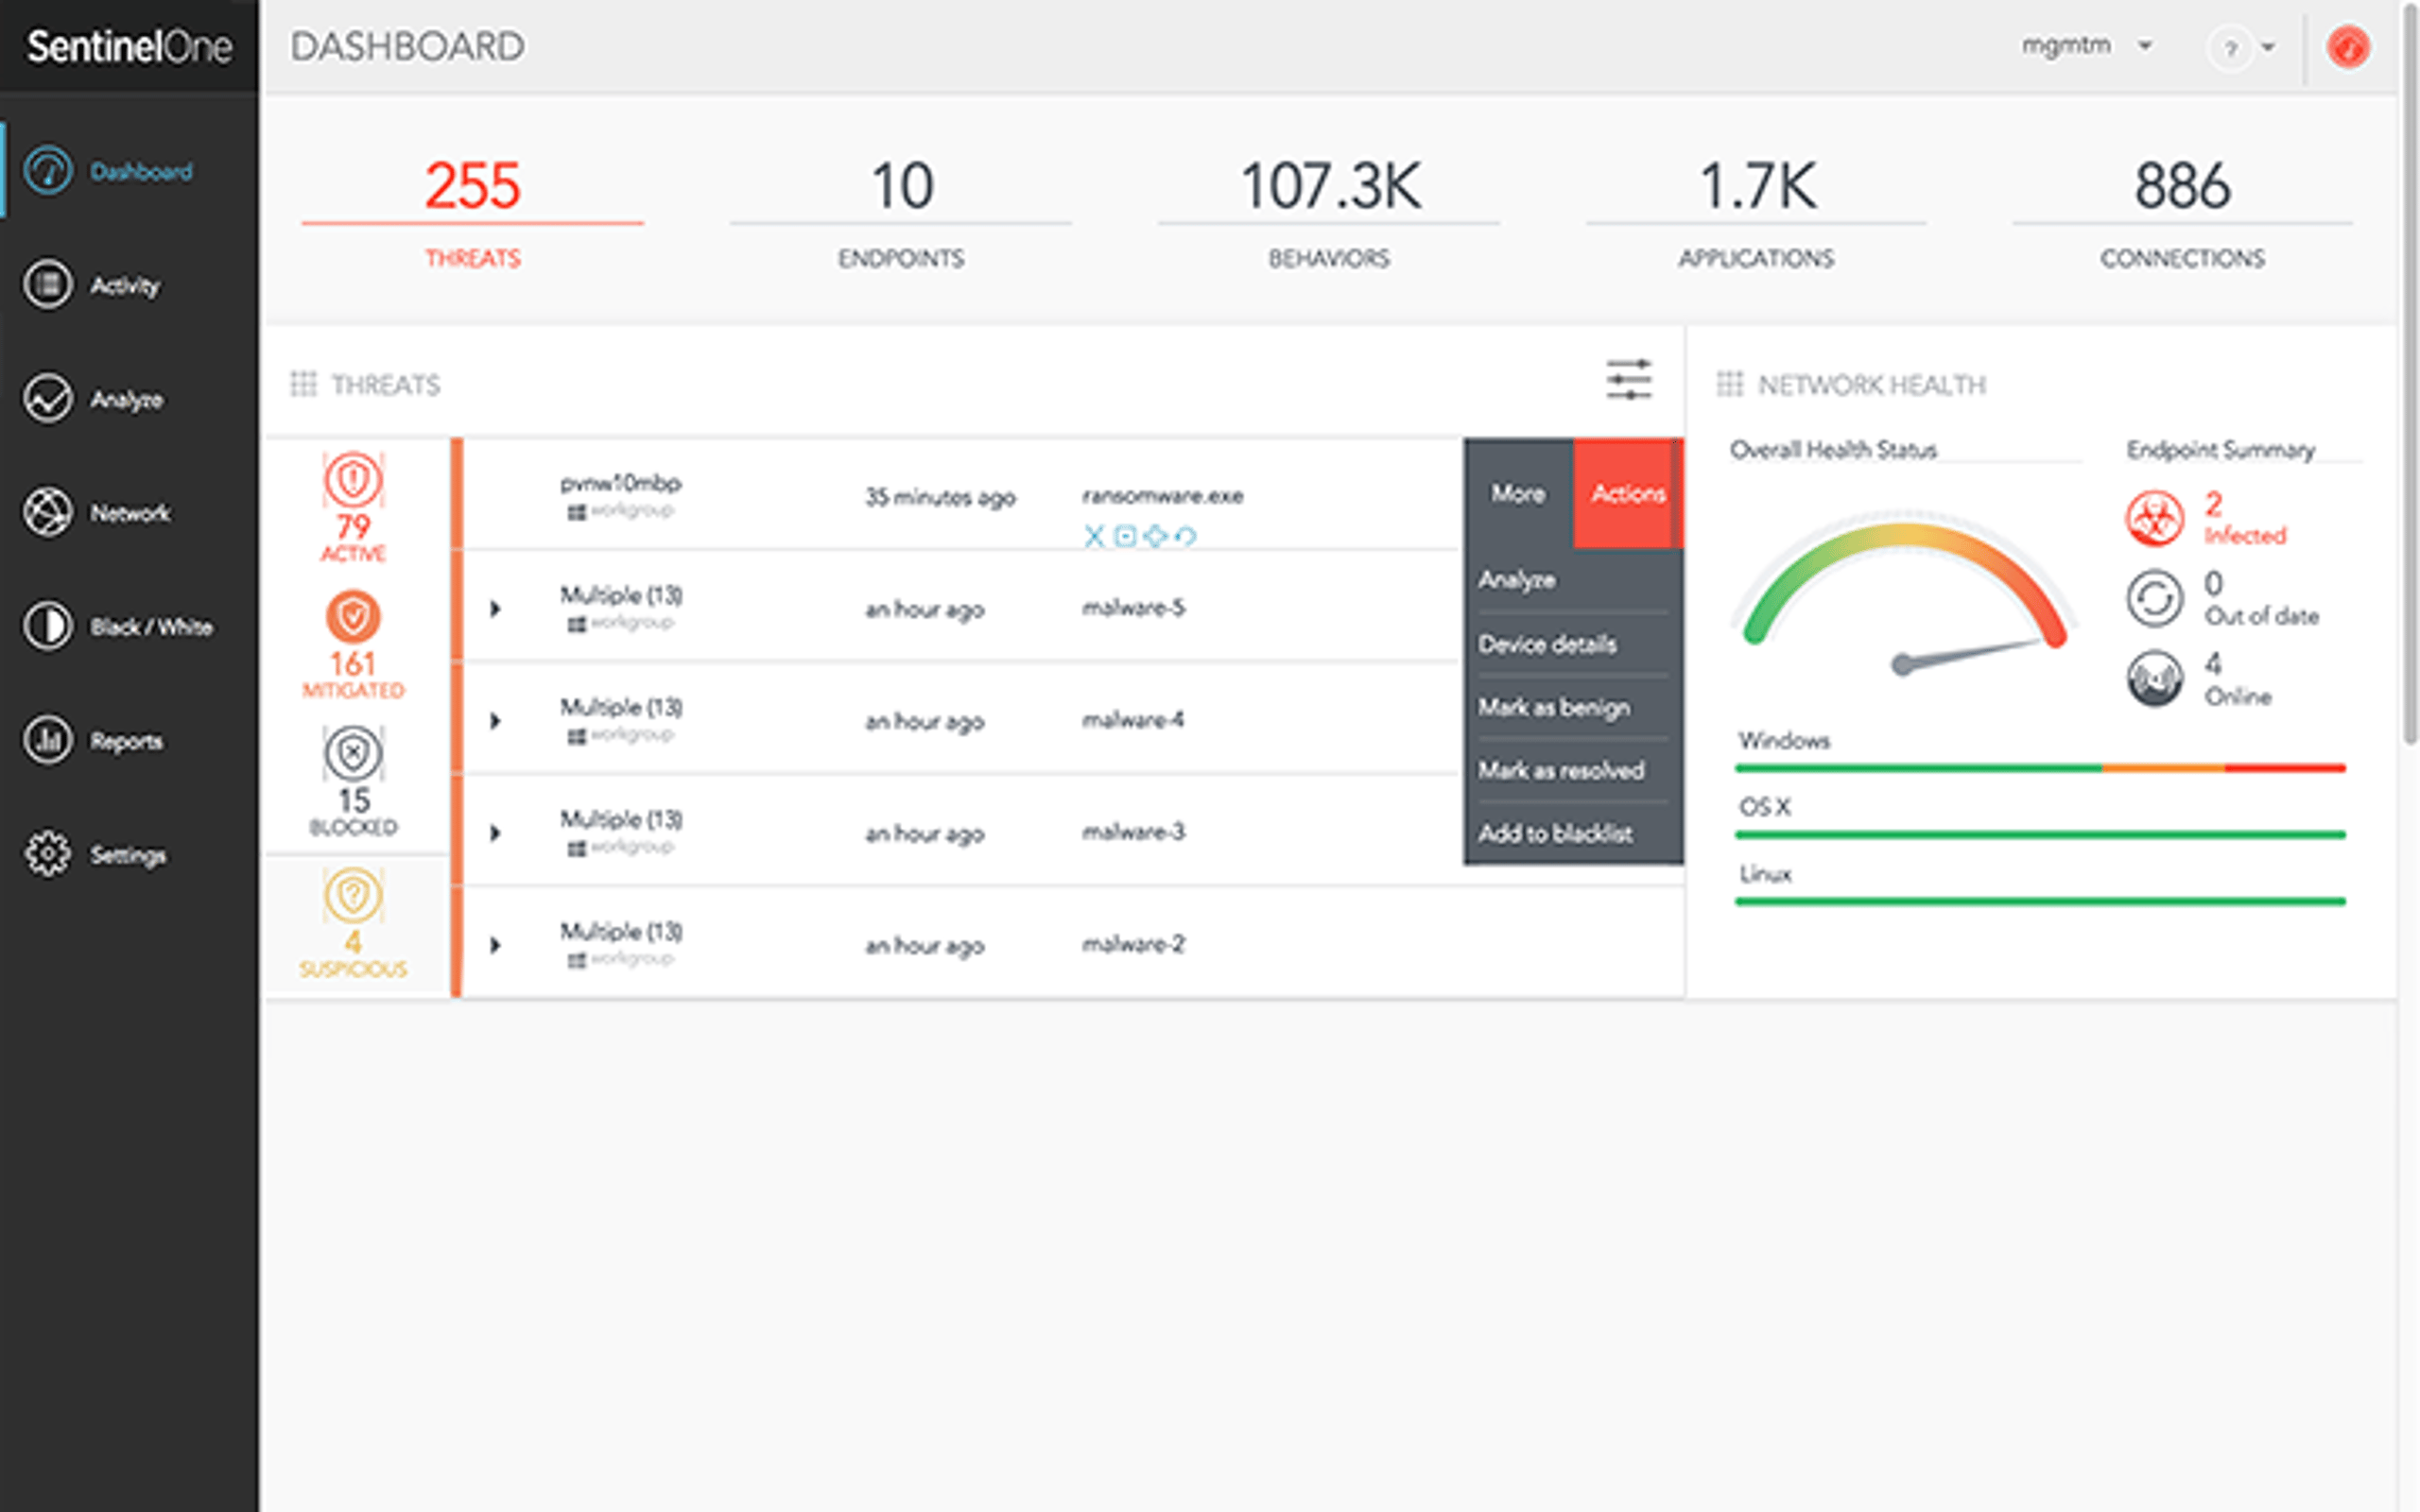
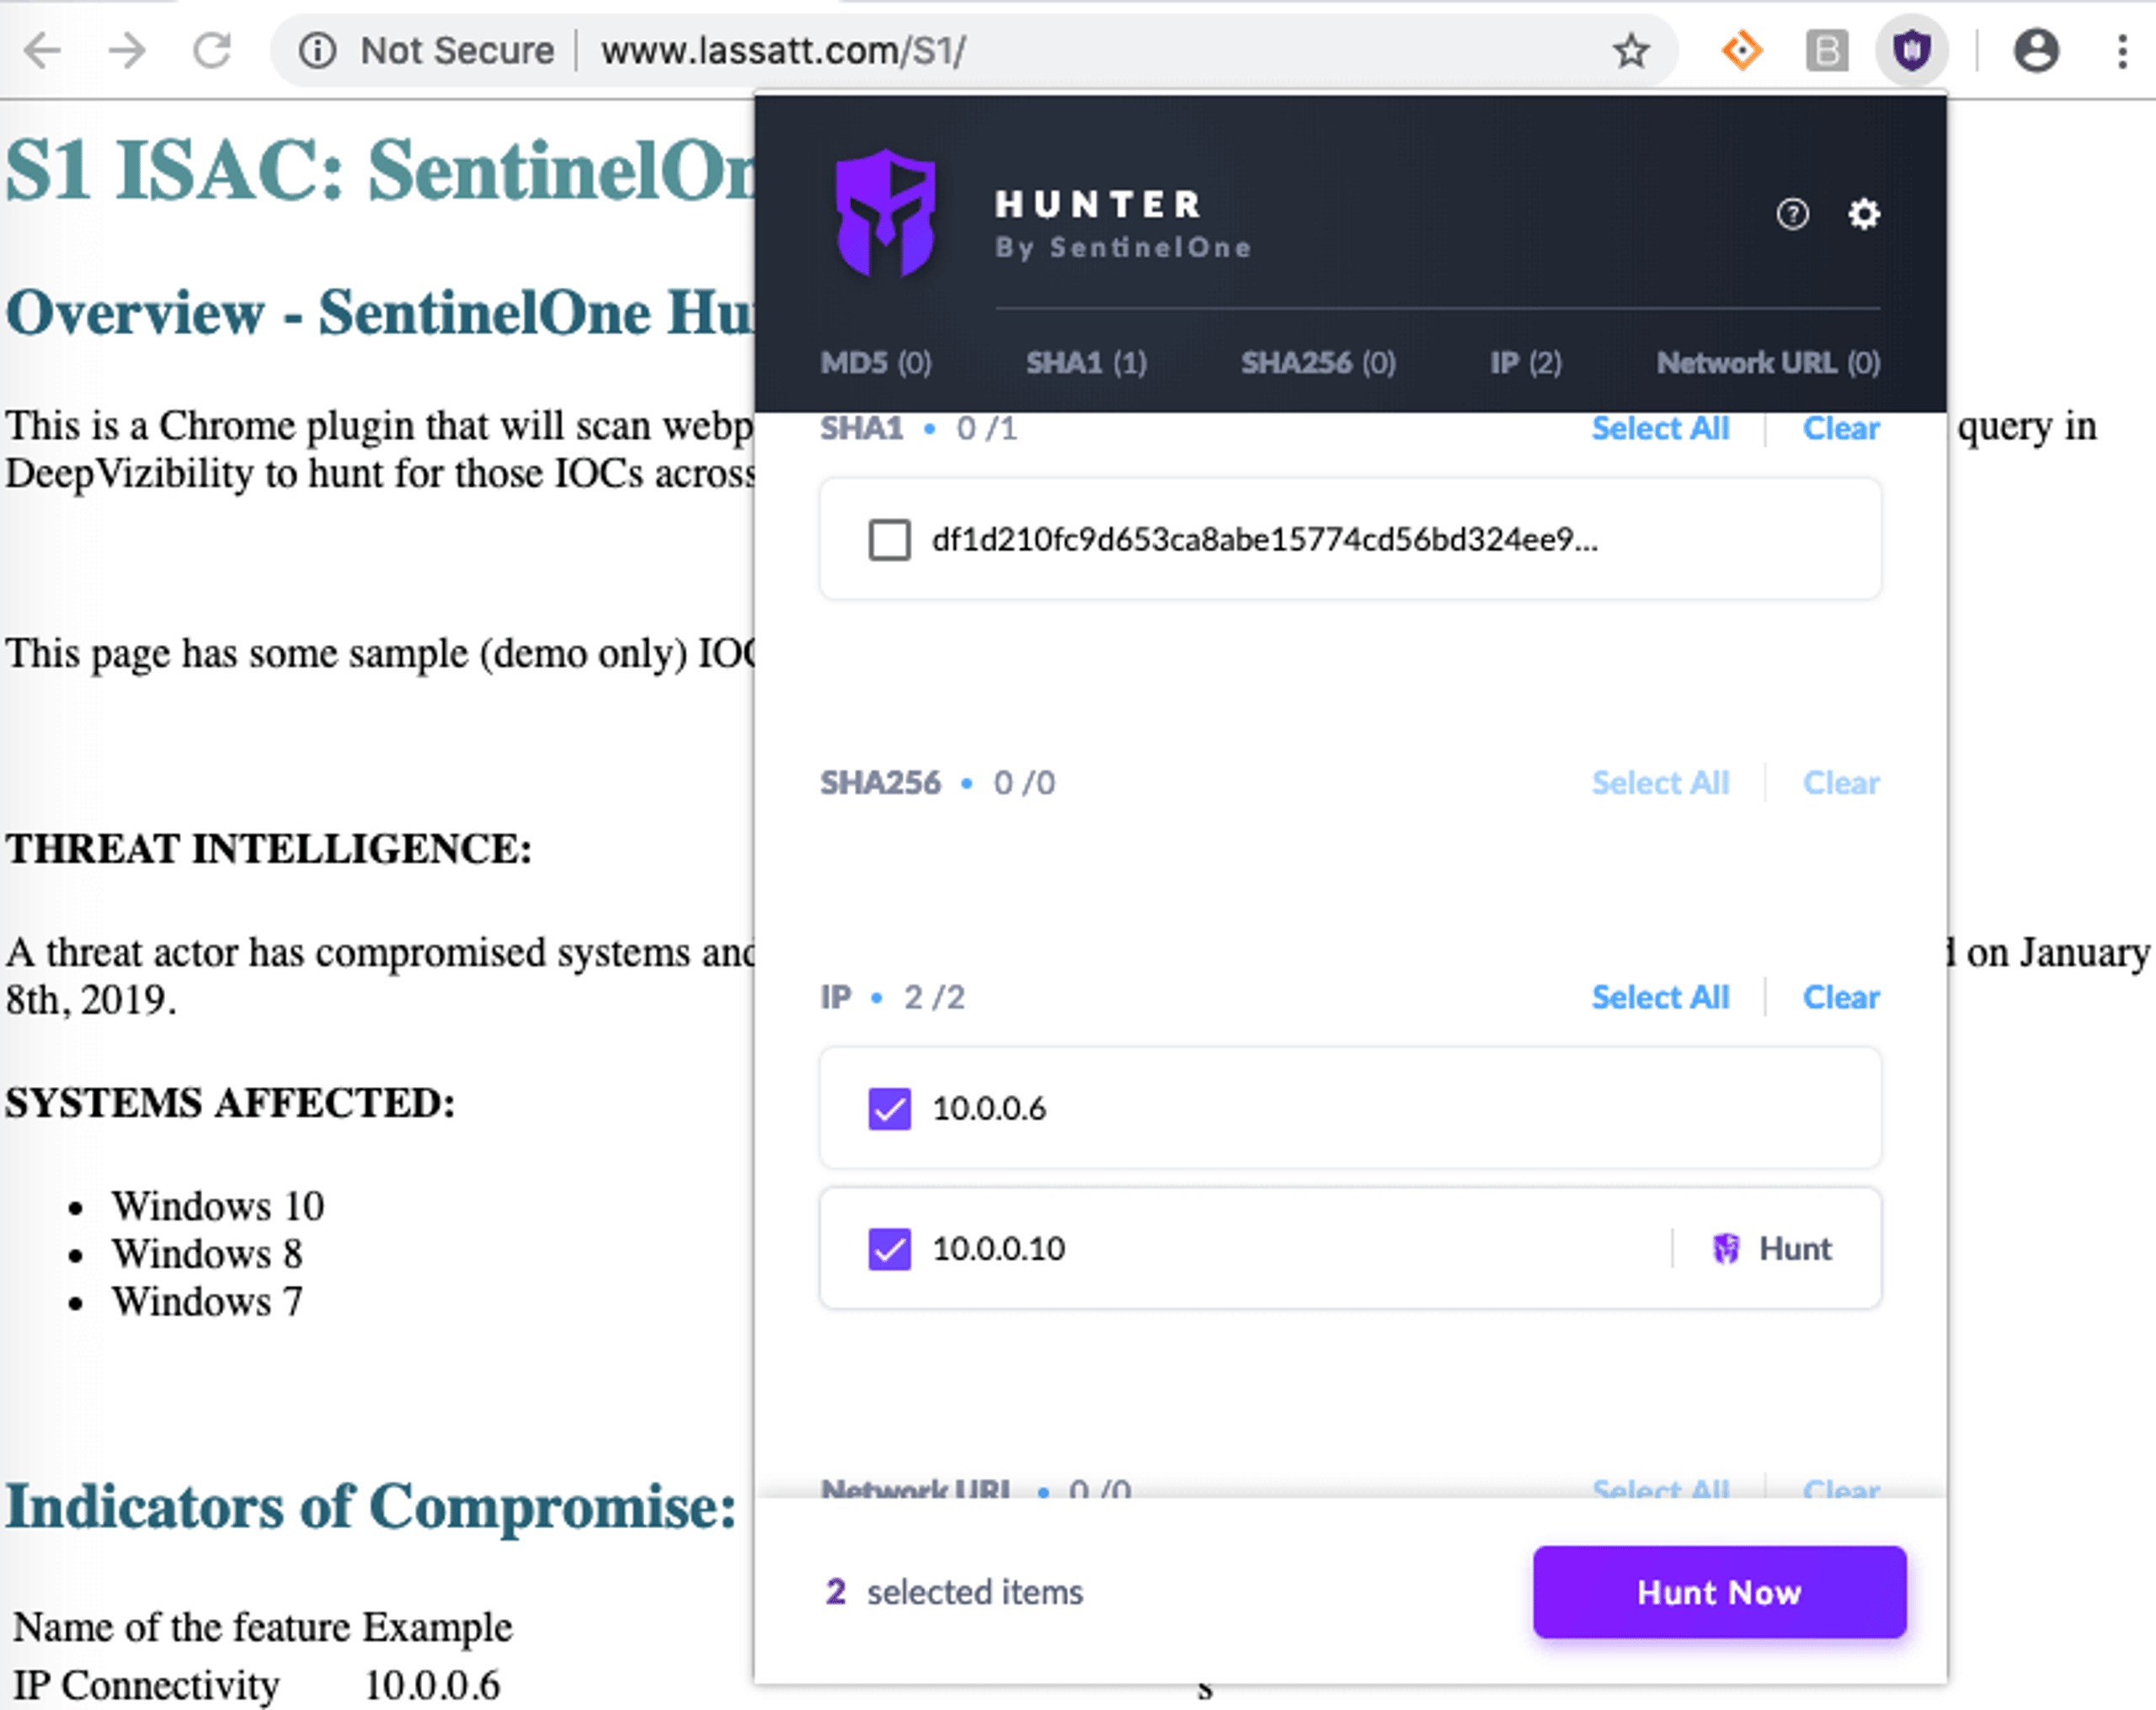
Functies die onbeheerde endpoints rapporteren, IoT-apparaten en mobiele apparaten herkennen en actieve services in uw netwerk ontdekken, zijn bijzonder waardevol. Hetzelfde geldt voor hulpmiddelen die u aan uw browser kunt toevoegen om dreigingen sneller te detecteren en te onderzoeken.
Een threat-huntingprogramma vereist geschikte rapportagetools die analisten hoogwaardige data leveren. Ook moeten zij volledig kunnen vertrouwen op de beveiligingsoplossingen die hun netwerk beschermen. Threat hunting kost veel tijd, en uw SOC (Security Operations Center) analisten kunnen geen tijd verspillen aan het handmatig opsporen van dreigingen die uw EDR-oplossing autonoom voor hen had moeten vinden. Het detecteren van geavanceerde dreigingen is de moeilijkste uitdaging voor beveiligingsteams, vooral als de organisatie kampt met een tekort aan cyberbeveiligings specialisten of vastzit aan een infosec-oplossing (informatiebeveiliging) die hen overspoelt met enorme aantallen meldingen of veel fout-positieve resultaten.
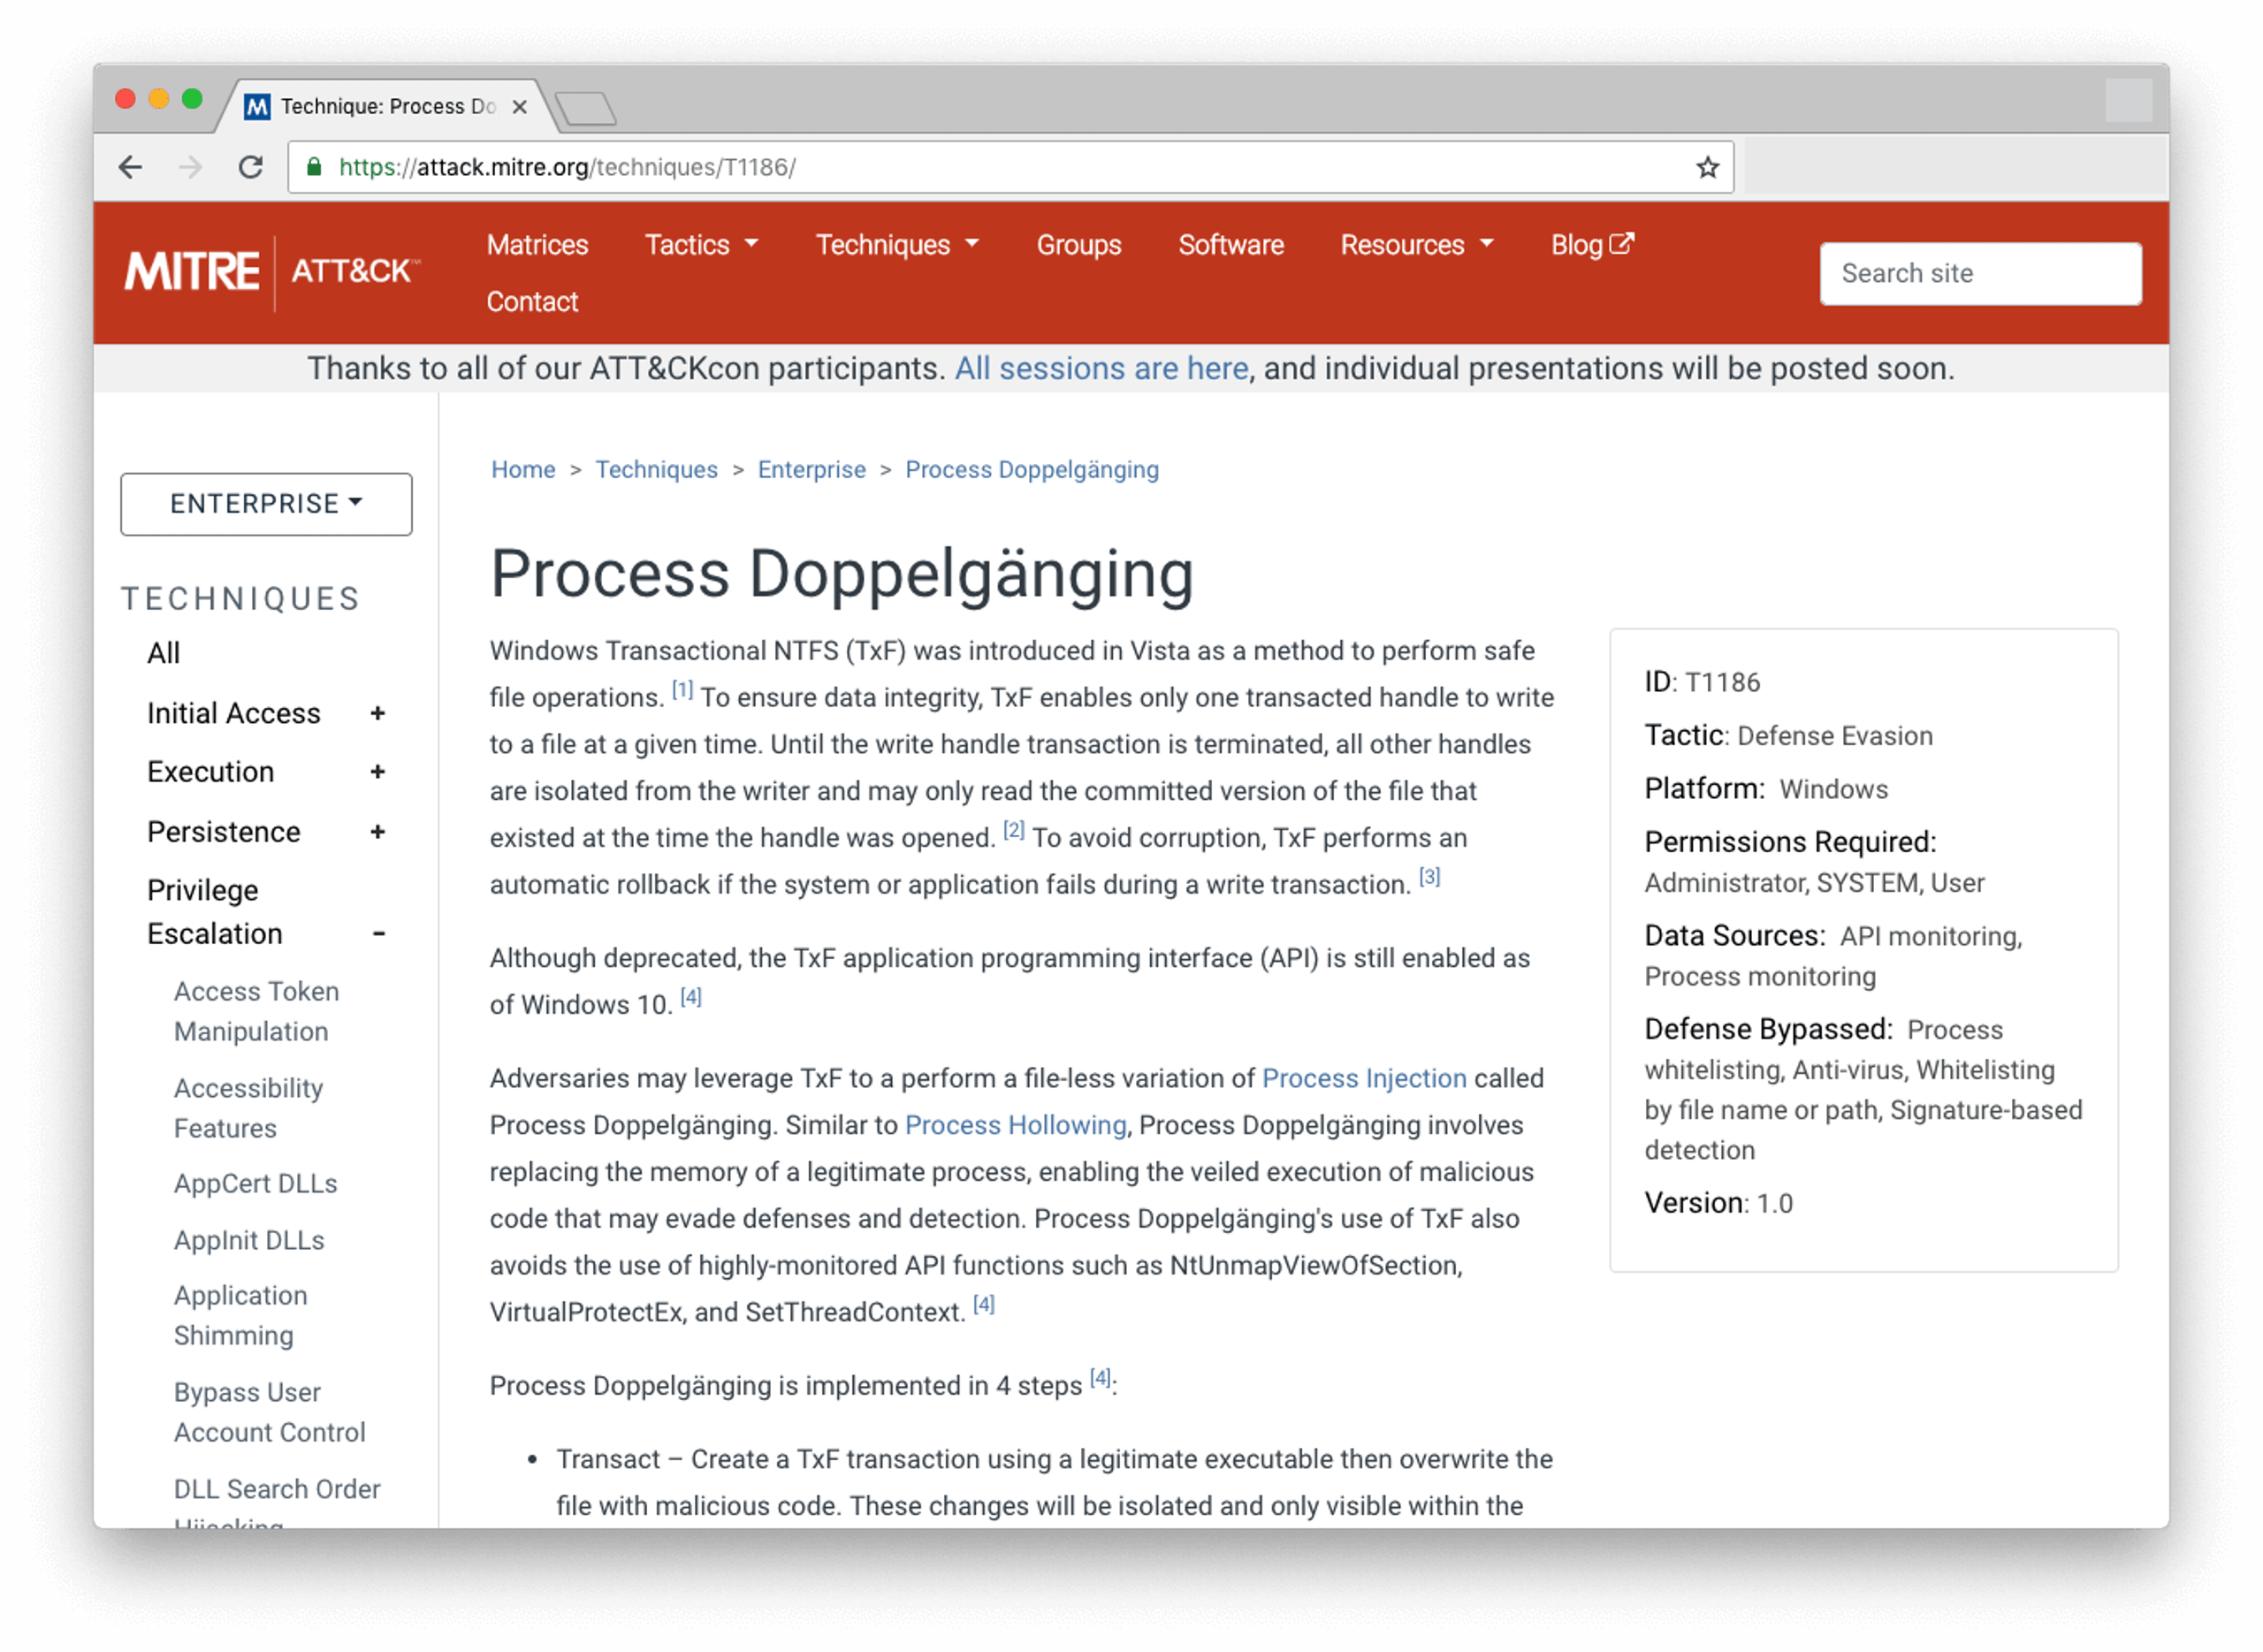
Een ander essentieel beveiligingsinstrument voor analisten is goede dreigingsinformatie. Er zijn verschillende openbare of OSINT (open source intelligence) feeds waarmee threat hunters op de hoogte blijven van de nieuwste IOC's, zoals kwaadaardige IP-adressen, recent bekendgemaakte CVE's en voorbeeldhashes van de nieuwste malware. Het SANS Institute houdt bijvoorbeeld een lijst bij van verdachte domeinen. Het MITRE ATT&CK-framework is ook een krachtig hulpmiddel waarmee cyberdreigingsjagers meer te weten komen over de tools, tactieken en procedures (TTP) van geavanceerde dreigingsactoren. U kunt bijvoorbeeld in de MITRE ATT&CK-database zoeken naar groepen waarvan bekend is dat ze uw sector of branche aanvallen, en zien welke technieken ze hebben gebruikt. Met deze informatie kunt u op uw netwerk op zoek gaan naar aanwijzingen voor de TTPs van die groep. Lees voor meer informatie over de stappen van threat hunting onze whitepaper.
Soorten threat hunting
Er zijn drie hoofdtypen threat hunting:
- Gestructureerde threat hunting: Zoekacties beginnen met een hypothese op basis van bekende tactieken, technieken en procedures (TTPs) of aanvalsindicatoren (IoAs), meestal gekoppeld aan het MITRE ATT&CK-framework. Doordat de threat hunter weet op welk gedrag hij moet letten, kan deze aanpak aanvallers vroegtijdig opsporen, vaak voordat ze schade aanrichten.
- Ongestructureerde threat hunting: Zoekacties beginnen met een aanleiding of compromitteringsindicator (IoC), zoals een verdacht IP-adres, een bestandshash of een afwijking. Threat hunters doorzoeken vervolgens historische en actuele gegevens op gerelateerde patronen. Deze aanpak brengt nieuwe of nog onbekende dreigingen aan het licht die bestaande detectieregels omzeilen.
- Situationele (entiteitsgerichte) threat hunting: Zoekacties richten zich op de bedrijfsmiddelen, gebruikers of systemen met het hoogste risico binnen de organisatie, op basis van een interne risicobeoordeling of een specifieke gebeurtenis, zoals een fusie of een nieuwe kwetsbaarheid. Threat hunters geven prioriteit aan de doelen die aanvallers waarschijnlijk zullen kiezen.
Hoe weet u waar u naar moet zoeken?
Het gebruik van OSINT tools en frameworks zoals MITRE ATT&CK werkt alleen goed als u weet waarnaar u zoekt, en dat brengt ons bij een essentieel onderdeel van effectieve threat hunting: hypothesen formuleren en toetsen.
Threat hunters moeten een goed beeld hebben van het profiel van de organisatie, bedrijfsactiviteiten die dreigingsactoren kunnen aantrekken (zoals het aannemen van nieuwe medewerkers of het verwerven van nieuwe bedrijfsmiddelen, bedrijven, enz.) en het normale gebruikspatroon.
Aanvallers proberen vaak op te gaan tussen gewone gebruikers en gebruikersgegevens te bemachtigen, bijvoorbeeld via phishing of een spearphishingcampagne, dus inzicht in het normale gedrag van gebruikers biedt een nuttig referentiepunt bij onderzoek naar afwijkende bestandstoegang of aanmeldingen. Combineer dat met inzicht in welke bedrijfsgegevens waardevol zijn voor aanvallers en waar die zich bevinden. Zo ontstaan hypothesen als “Probeert een aanvaller gegevens op locatie xyz te stelen?”. Dat kan op zijn beurt leiden tot gegevensverzameling die vragen beantwoordt zoals:
“Welke gebruikers hebben locatie XYZ voor het eerst bezocht in de afgelopen n dagen?”
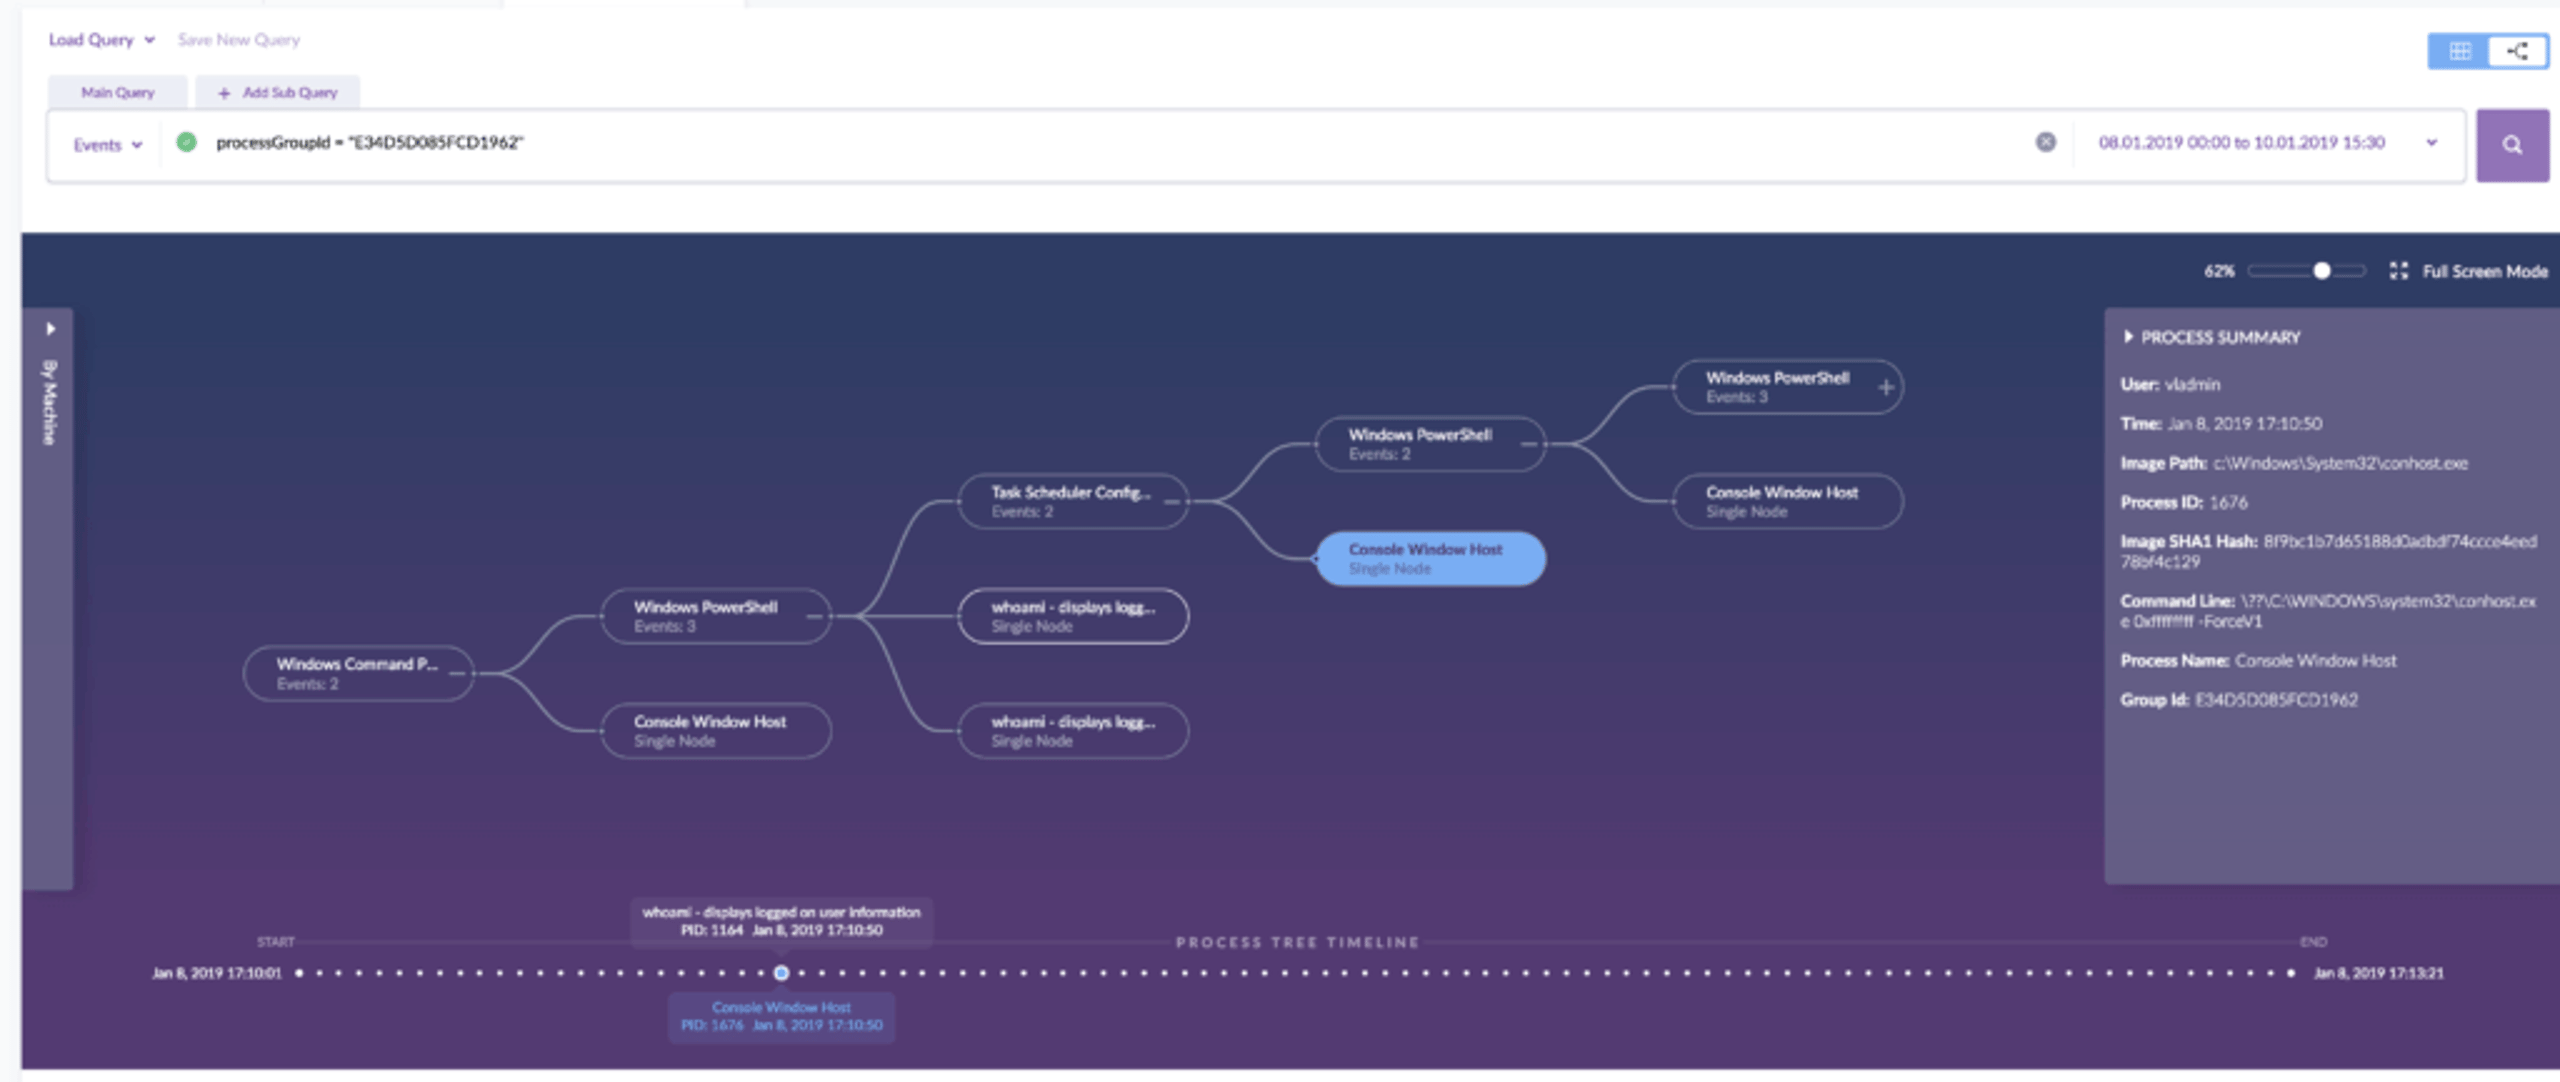
Geavanceerde technieken voor threat hunting proberen zo veel mogelijk taken te automatiseren met statistische analyses en machine learning. Het monitoren van gebruikersgedrag en het vergelijken daarvan met eerder gedrag om afwijkingen op te sporen, is bijvoorbeeld veel effectiever dan het uitvoeren van afzonderlijke query's, al zijn beide technieken in de praktijk waarschijnlijk nodig. Beide zijn eenvoudiger toe te passen met tools zoals SentinelOne, die een uitgebreide reeks native API's bieden voor volledige integratie met uw stack voor beveiligingssoftware.
Hoe vaak moet u aan threat hunting doen?
Sommige bedrijven zoeken alleen op ad-hocbasis naar nieuwe dreigingen. De aanleiding kan een bepaalde gebeurtenis zijn (bijvoorbeeld een poging om toegang te krijgen tot een bijzonder gevoelige dienst of bestandslocatie), of medewerkers hebben tijd over naast hun andere taken. Met ad-hoconderzoek kunnen organisaties met beperkte personele middelen en budgetten toch een extra verdedigingslaag inzetten. Het nadeel is dat ze slechts beperkt onderzoek kunnen doen naar een klein aantal gedragingen. Dit is de minst effectieve manier om threat hunting in te zetten.
Geplande threat hunting, waarbij medewerkers op vaste momenten tijd krijgen om naar dreigingen te zoeken, is een verbetering. Organisaties kunnen zoekopdrachten op verschillende momenten prioriteren en efficiënter werken. Het nadeel is echter dat geavanceerde aanvallen een zekere aanwezigheidsduur krijgen tussen die momenten. Hoe korter het interval, hoe beter.
Idealiter zetten organisaties met voldoende personeel en budget doorlopend threat hunting in realtime in. Daarbij onderzoeken ze het netwerk en de endpoints proactief om aanvallen als onderdeel van een voortdurende inspanning bloot te leggen.
Wie moet uw threat hunting uitvoeren?
Het is inmiddels waarschijnlijk duidelijk dat threat hunting specialistisch werk is. Het vraagt om een beveiligingsanalist die verschillende tools kan gebruiken, de risico's voor uw organisatie kan begrijpen en analyseren, en bekend is met de methoden en tools van geavanceerde aanvallers.
Threat-hunters in dienst nemen kan een uitstekende keuze zijn, maar organisaties hebben daarvoor budget en toegang tot mensen met de juiste vaardigheden nodig. Voor veel ondernemingen is het realistischer om voor een deel of al hun threat hunting diensten af te nemen van MSSPs (leveranciers van beheerde beveiligingsdiensten).

Verbeter uw informatie over bedreigingen
Bekijk hoe de SentinelOne service WatchTower voor het opsporen van bedreigingen meer inzichten kan opleveren en u kan helpen aanvallen te slim af te zijn.
Conclusie
Met threat hunting blijft u de nieuwste dreigingen voor door proactief naar kwaadaardige activiteiten te zoeken. Geavanceerde technologieën zoals gedragsgebaseerde AI stoppen de meeste cyberaanvallen direct en bieden de zichtbaarheid die threat hunting vereist. Maar kwaadwillenden blijven innoveren en zoeken voortdurend naar manieren om de netwerkbeveiliging van ondernemingen te omzeilen. Organisaties moeten alert blijven op aanvalsvectoren zoals dreigingen van binnenuit en zeer gerichte aanvallen. De expertise van menselijke analisten biedt uw organisatie een extra beveiligingslaag.
Vond u dit artikel interessant? Volg ons op LinkedIn, Twitter, YouTube of Facebook om onze berichten te bekijken.
Lees meer over cybersecurity
Veelgestelde vragen over threat hunting
Threat hunting is het actief zoeken naar cyberdreigingen die zich in uw netwerk verschuilen. In plaats van te wachten tot een waarschuwing op een probleem wijst, gaan threat-hunters ervan uit dat aanvallers al binnen zijn. Ze zoeken naar tekenen van kwaadaardige activiteiten. Daarvoor onderzoeken ze beveiligingsgegevens grondig om dreigingen te vinden die geautomatiseerde tools mogelijk hebben gemist.
Het is alsof een beveiligingsexpert voortdurend uw netwerk patrouilleert en zoekt naar alles wat verdacht of ongebruikelijk is.
Een threat-hunter kan ongebruikelijke patronen in het netwerkverkeer opmerken die wijzen op gegevensdiefstal. Die kan onderzoeken waarom een gebruikersaccount om 3 uur 's nachts bestanden opent of waarom er verdachte inlogpogingen uit verschillende landen plaatsvinden. Een ander voorbeeld is zoeken naar specifieke malwarekenmerken op basis van nieuwe dreigingsinformatie.
Threat-hunters kunnen ook zoeken naar indicatoren die overeenkomen met bekende aanvalsmethoden, bijvoorbeeld door te controleren of systemen tekenen van laterale verplaatsing door hackers vertonen.
Threat hunting is belangrijk omdat geavanceerde aanvallers geautomatiseerde beveiligingstools kunnen omzeilen en zich maandenlang in uw netwerk kunnen verbergen. Het duurt gemiddeld 194 dagen om een inbreuk te ontdekken. Dat geeft aanvallers ruim de tijd om gegevens te stelen. Met threat hunting ontdekt u verborgen dreigingen sneller en beperkt u de schade die ze kunnen veroorzaken.
Threat-hunters beginnen met hypothesen over mogelijke dreigingen op basis van dreigingsinformatie of ongebruikelijke activiteiten. Vervolgens doorzoeken ze netwerklogboeken, endpointgegevens en beveiligingswaarschuwingen op bewijs dat hun hypothesen bevestigt of weerlegt.
Als ze iets verdachts vinden, onderzoeken ze verder of het om een echte dreiging gaat. Dit proces is doorlopend en iteratief: threat-hunters verfijnen hun technieken steeds op basis van hun bevindingen.
De vier belangrijkste soorten cyberdreigingen zijn onder meer malware, waaronder virussen en ransomware die uw systemen kunnen beschadigen. Bij phishing misleiden aanvallers mensen om wachtwoorden prijs te geven of op kwaadaardige links te klikken. Distributed-denial-of-service-aanvallen overspoelen uw systemen met verkeer, waardoor ze onbereikbaar worden.
Geavanceerde, langdurige dreigingen zijn complexe aanvallen waarbij hackers zich langere tijd in uw netwerk verbergen. Elk type vraagt om een andere detectie- en responsstrategie.
Veelgebruikte technieken voor threat hunting zijn clustering, waarbij u vergelijkbare gegevens groepeert om afwijkingen op te sporen. Bij stacking deelt u gegevens in categorieën in en zoekt u naar verdachte uitschieters. Bij baselining stelt u vast hoe normale netwerkactiviteit eruitziet en zoekt u vervolgens naar afwijkingen.
Bij analyse onderzoekt u logboeken en beveiligingsgegevens om patronen te herkennen die op dreigingen kunnen wijzen. Bij groepering combineert u meerdere indicatoren om te zien of ze op een verdachte manier samen voorkomen.
Threat hunting is proactief en doorlopend. Incidentrespons is reactief en begint na een waarschuwing. Threat-hunters zoeken actief naar dreigingen voordat die schade aanrichten. Incidentresponsteams komen in actie nadat een aanval is ontdekt.
Threat hunting lijkt op een voortdurende patrouille, terwijl incident response lijkt op hulpdiensten die op een brand reageren. Forensisch onderzoek vindt na een incident plaats om te begrijpen wat er is gebeurd, maar threat hunting probeert incidenten te voorkomen.
Het threat hunting-proces bestaat uit drie hoofdstappen: aanleiding, onderzoek en afhandeling.
- In de eerste fase bepalen threat hunters wat ze willen onderzoeken op basis van dreigingsinformatie, afwijkingen of specifieke hypothesen.
- Tijdens het onderzoek doorzoeken ze gegevens naar bewijs dat hun hypothese ondersteunt of weerlegt.
- In de afhandelingsfase documenteren ze hun bevindingen en dragen ze daadwerkelijke dreigingen over aan incident response-teams of werken ze hun kennis bij voor toekomstige zoekacties.
Ontdek meer over Threat Intelligence



Klaar om uw beveiligingsactiviteiten te revolutioneren?
Ontdek hoe SentinelOne AI SIEM uw SOC kan transformeren tot een autonome krachtpatser. Neem vandaag nog contact met ons op voor een gepersonaliseerde demo en zie de toekomst van beveiliging in actie.
