
Wat is hashing?
Hashing is een fundamentele techniek voor gegevensbeveiliging. Ontdek hoe hashing werkt en welke rol het speelt bij de bescherming van gevoelige informatie.

Hashing is een fundamenteel concept in cryptografie en informatiebeveiliging. Deze gids legt de principes van hashing uit: hoe cryptografische hashfuncties werken en waarom ze belangrijk zijn voor de bescherming van gevoelige gegevens.
Leer welke soorten hashfuncties er zijn, welke eigenschappen ze hebben en hoe ze worden gebruikt voor wachtwoordopslag, controle van gegevensintegriteit en digitale handtekeningen. Ontdek hoe je de juiste hashfunctie kiest voor jouw toepassing en veilige hashingpraktijken invoert in je organisatie.
Wat is een hashingalgoritme?
Hashes zijn de uitkomst van een hash-algoritme zoals MD5 (Message Digest 5) of SHA (Secure Hash Algorithm). Deze algoritmen produceren voor elk stukje data of elk “bericht” een unieke tekenreeks met een vaste lengte – de hashwaarde, of “message digest” –. Elk bestand op een computer bestaat uiteindelijk uit data die binair kunnen worden weergegeven. Een hash-algoritme voert een complexe berekening op die data uit en levert een tekenreeks met een vaste lengte op. Het resultaat is de hashwaarde of message digest van het bestand.
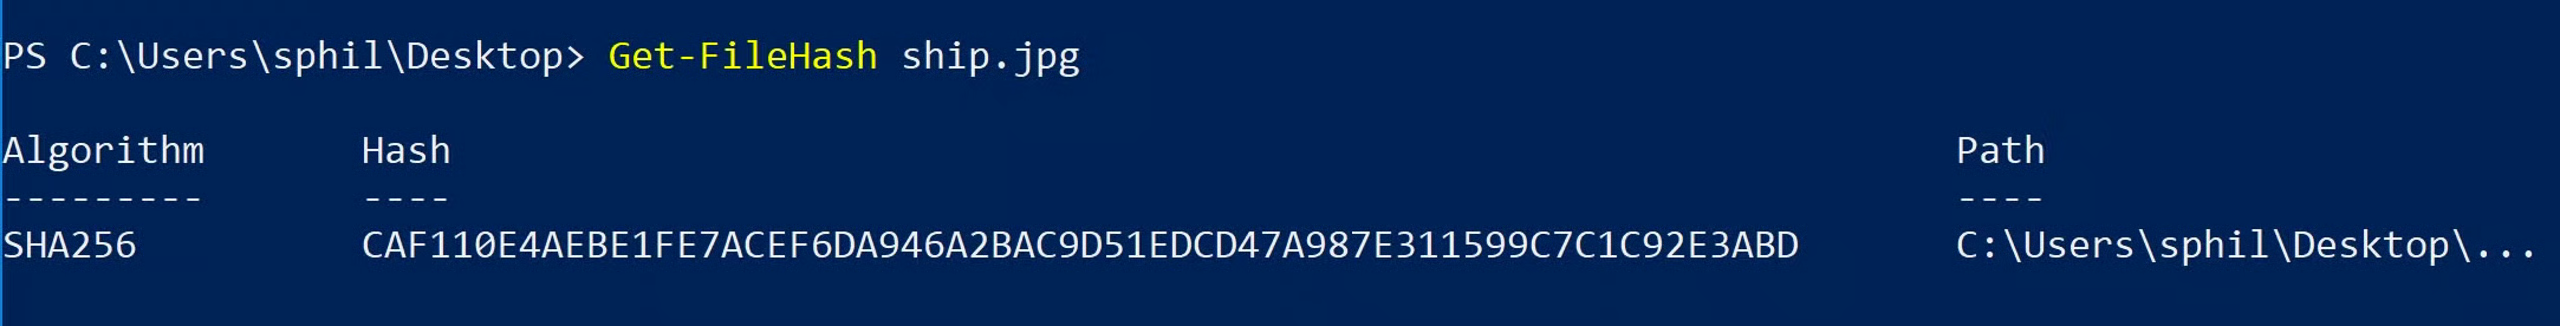
Gebruik de ingebouwde Get-FileHash-cmdlet van PowerShell om de hash van een bestand in Windows 10 te berekenen. Geef daarbij het pad op naar het bestand waarvan je de hashwaarde wilt bepalen. Standaard gebruikt de cmdlet het SHA-2 256-algoritme:
Je kunt een ander algoritme kiezen door na het bestandspad de schakeloptie -Algorithm op te geven. Als je het resultaat doorgeeft aan Format-List, wordt de uitvoer ook beter leesbaar:
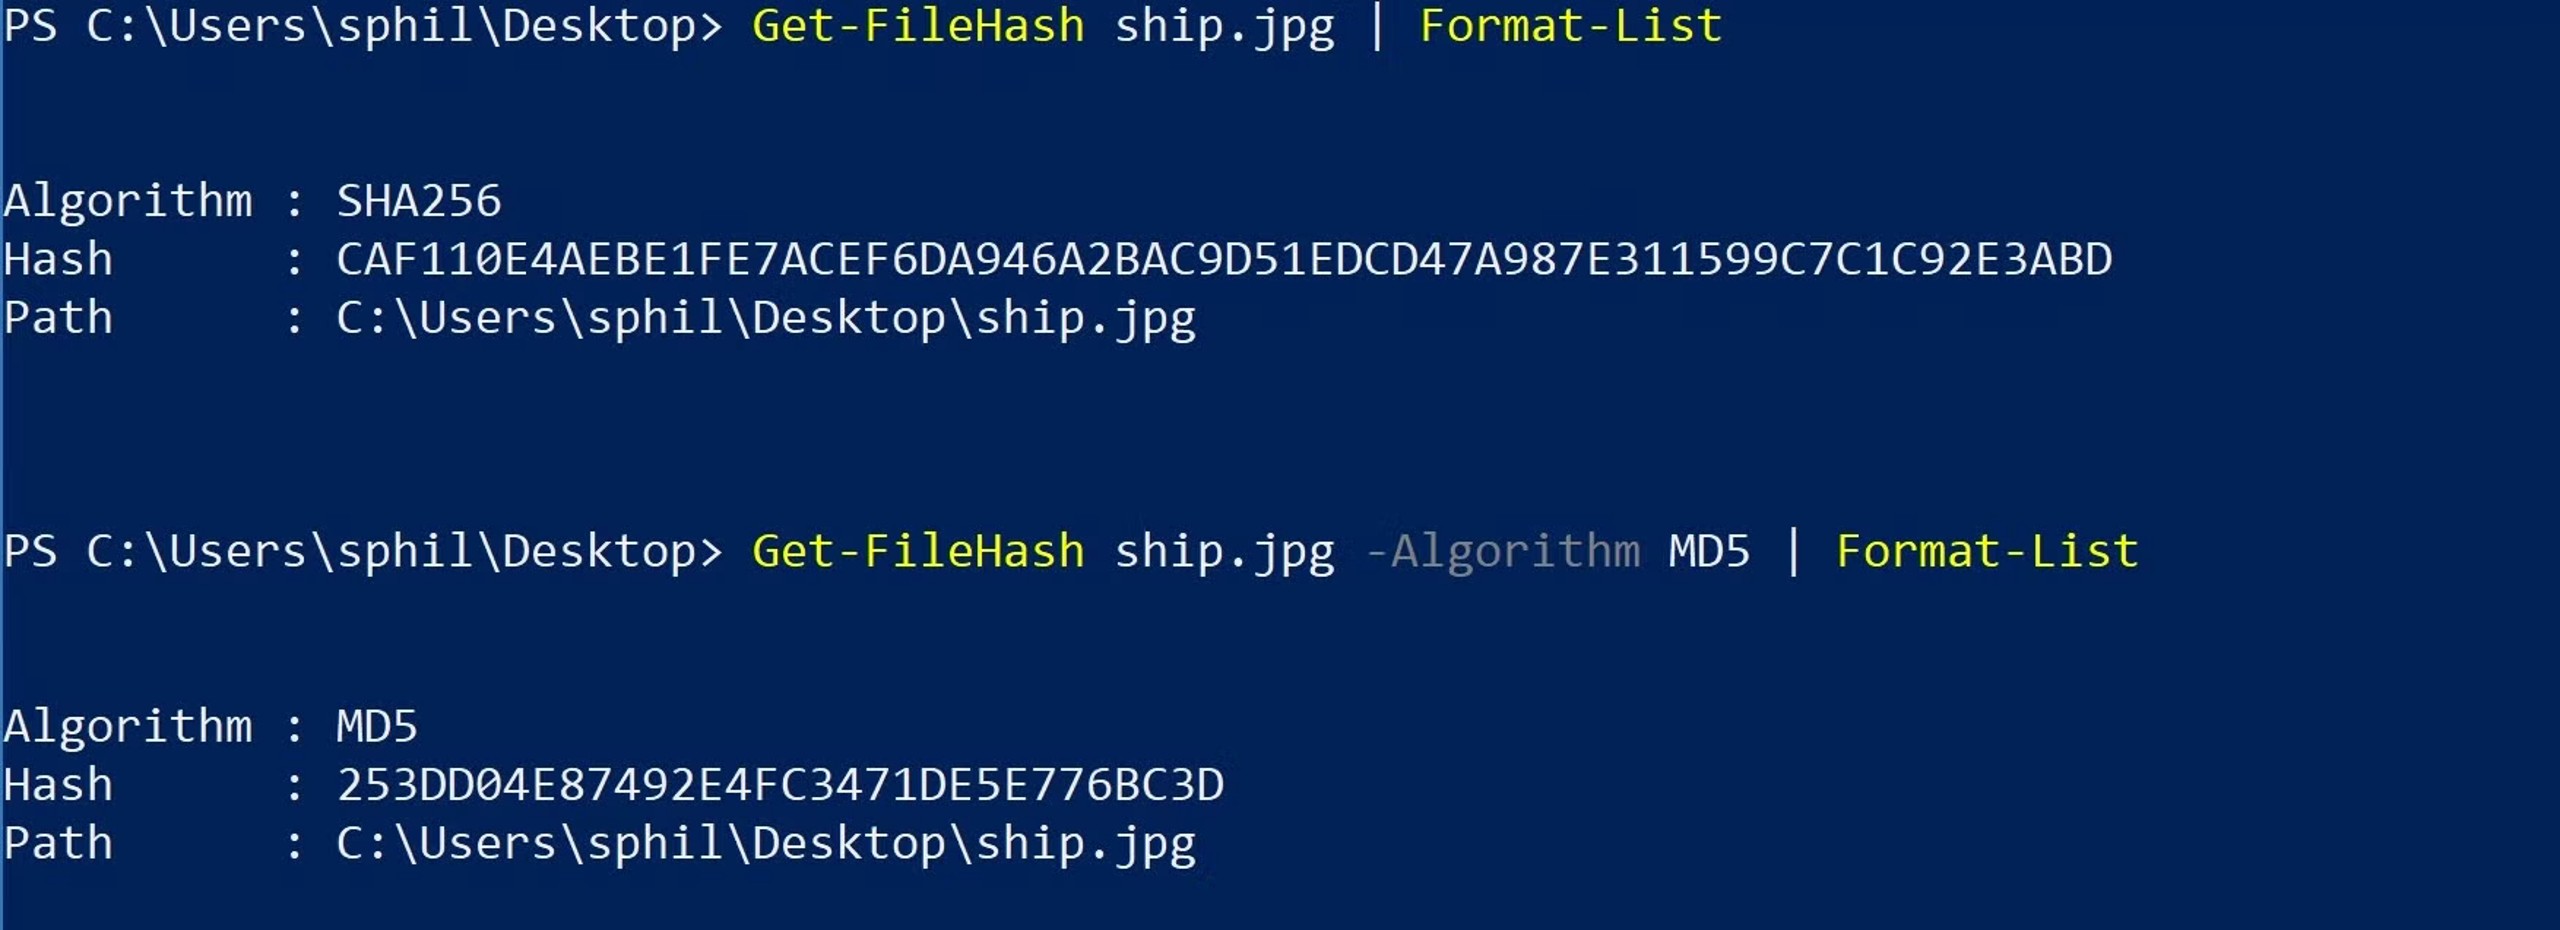
Voor gebruikers van Mac en Linux dienen de opdrachtregeltools shasum en md5 hetzelfde doel. Zoals we zo zullen zien, is de hashwaarde voor een bepaald bestand en hashingalgoritme identiek, ongeacht of je Windows, Mac of Linux gebruikt.
Hoe hashes de identiteit van bestanden vaststellen
Hashes zijn niet omkeerbaar. Als je alleen de hashwaarde van een bestand kent, kun je de inhoud ervan dus niet reconstrueren. Je kunt wel bepalen of twee bestanden identiek zijn, zonder iets over hun inhoud te weten.
Daarom is het idee dat elke hashwaarde uniek is essentieel voor het hele concept van hashes. Als twee verschillende bestanden dezelfde hashwaarde kunnen opleveren, spreken we van een “botsing”. De hash is dan geen betrouwbare identificatie van een bestand.
De kans op een botsing is klein, maar niet ondenkbaar. Daarom zijn SHA-1 en MD5 vervangen door veiligere algoritmen zoals SHA-2. De inhoud van de volgende twee bestanden, ship.jpg en plane.jpg verschilt bijvoorbeeld duidelijk, zoals je in één oogopslag ziet. Ze zouden dus verschillende hashwaarden moeten opleveren.
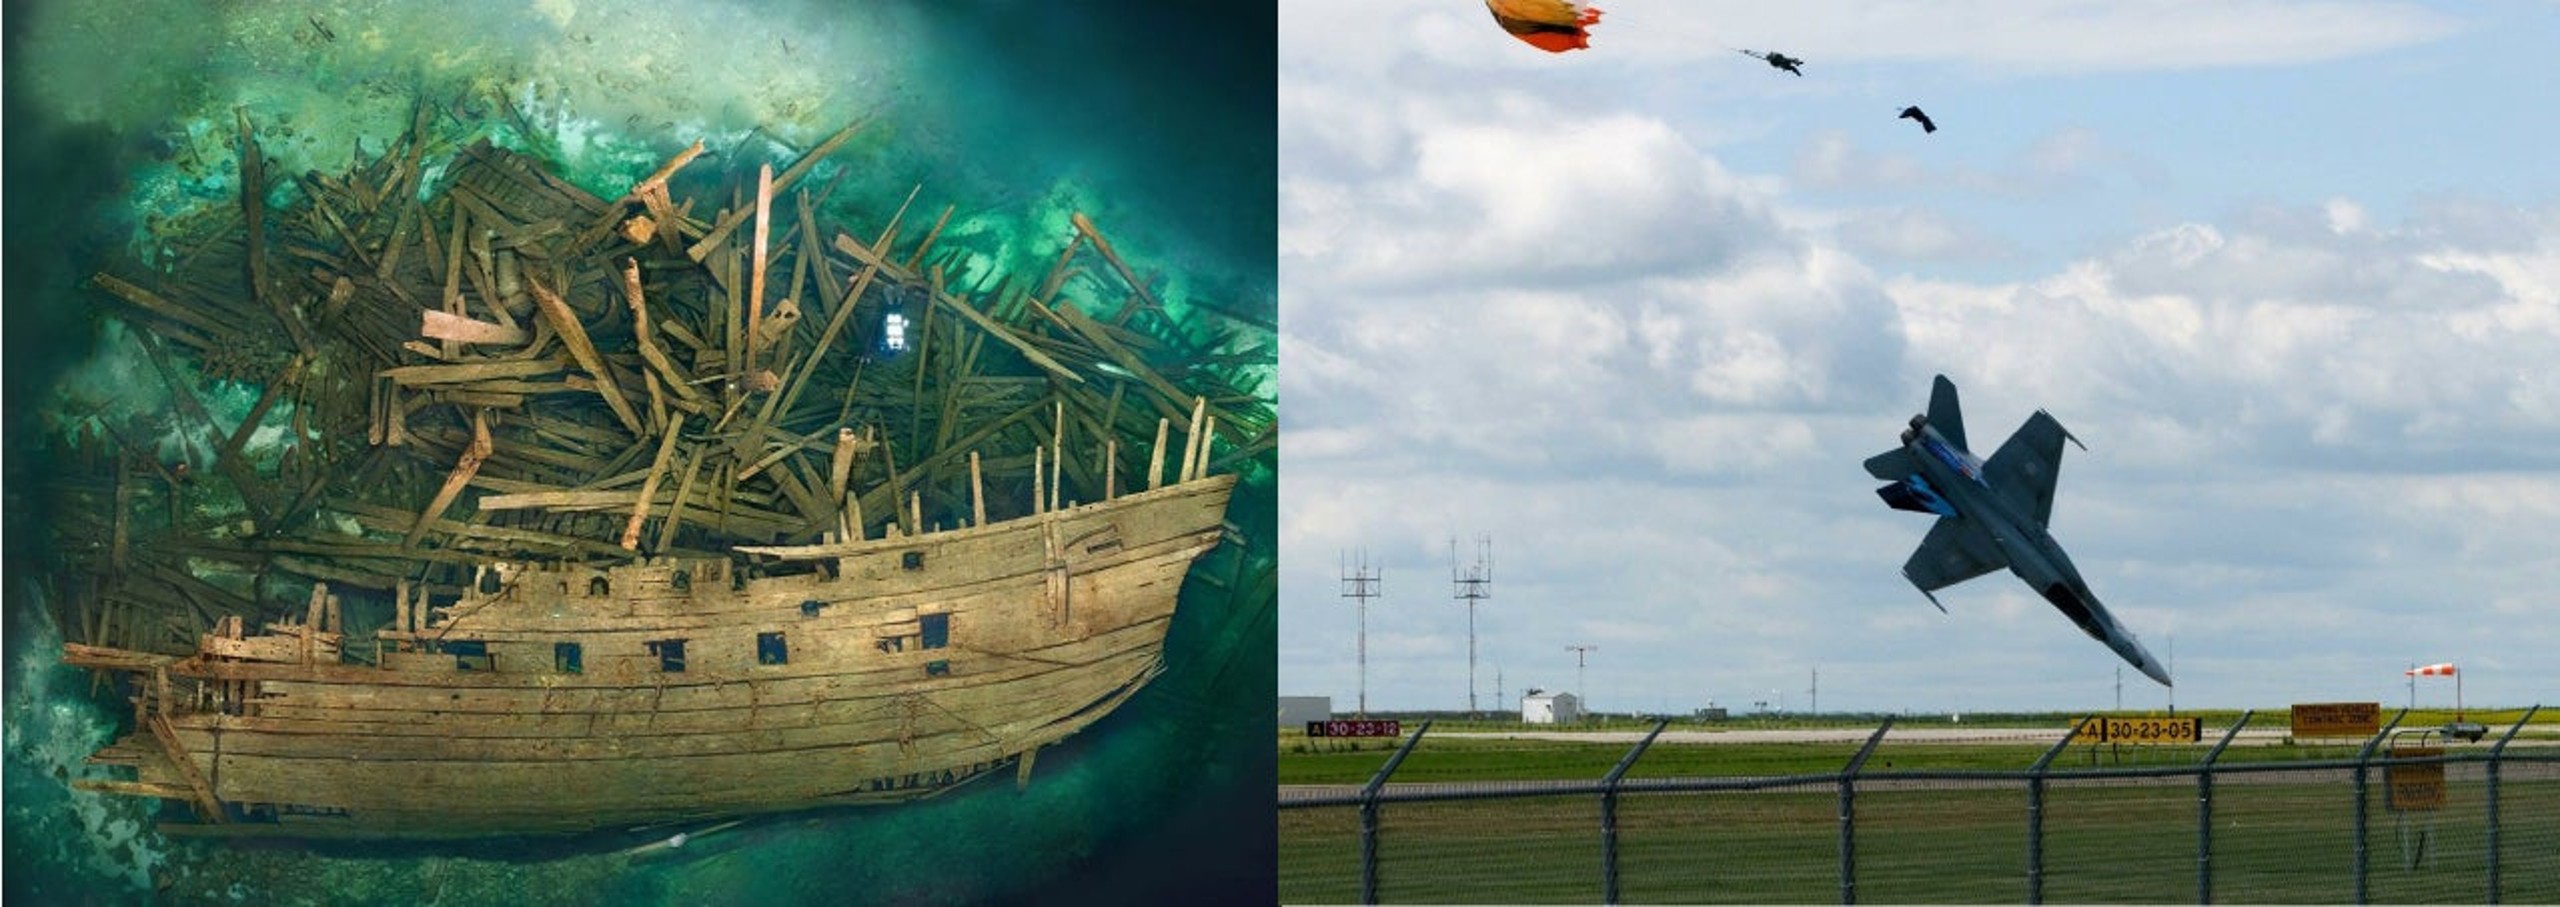
Maar wanneer we de waarde met MD5 berekenen, krijgen we een botsing. Daardoor lijkt het ten onrechte alsof de bestanden identiek zijn. Deze uitvoer komt van de opdrachtregel in Terminal.app op macOS. Je ziet dat de hashwaarde van ship.jpg gelijk is aan de waarde die we eerder met PowerShell kregen:
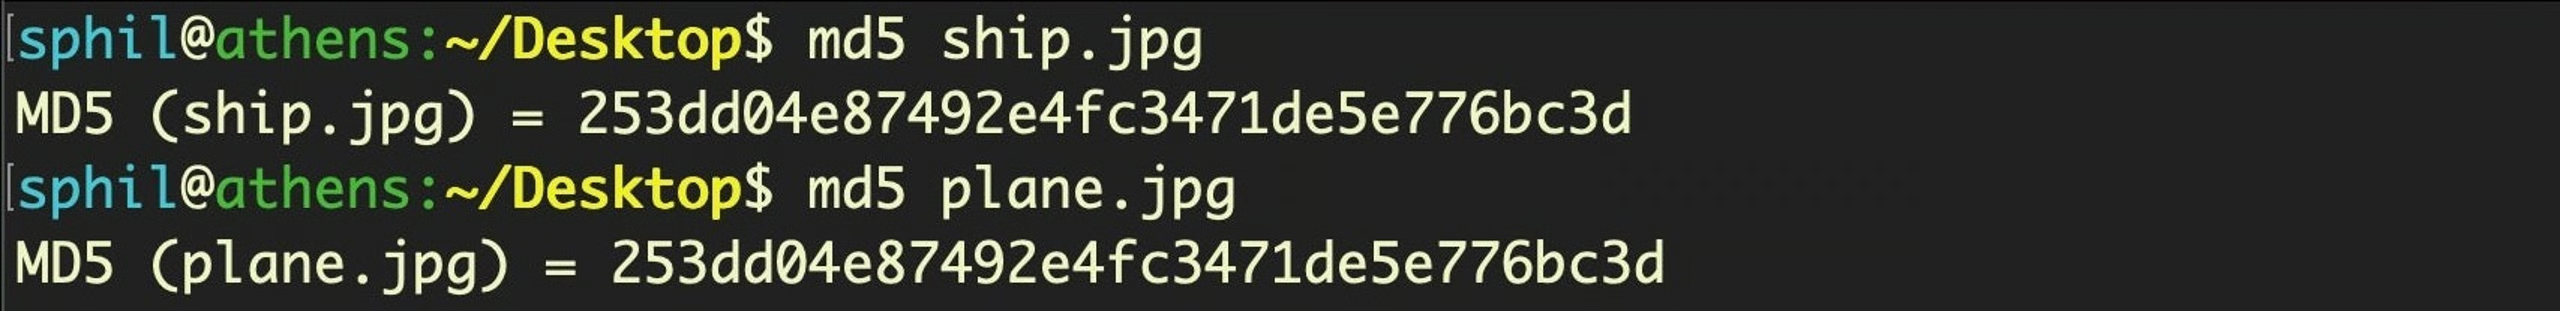
Laten we de hashwaarde berekenen met SHA-2 256. Nu krijgen we een nauwkeuriger resultaat dat bevestigt dat de bestanden inderdaad verschillen, zoals verwacht:
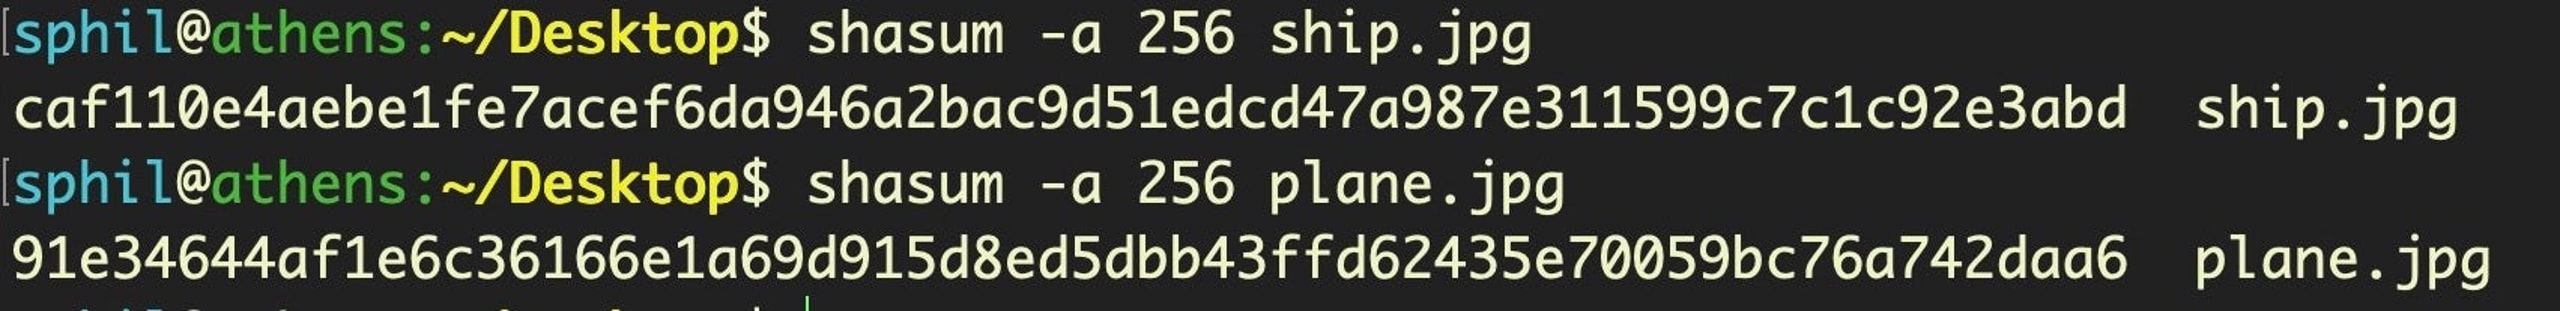
Waarvoor wordt hashing gebruikt?
Met een unieke identificatie van een bestand kunnen we verschillende dingen doen. Sommige verouderde antivirusproducten vertrouwen volledig op hashwaarden om te bepalen of een bestand schadelijk is. Ze onderzoeken de inhoud of het gedrag van het bestand niet. In plaats daarvan houden ze een interne database bij met hashwaarden van bekende malware. Bij het scannen van een systeem berekent de antivirussoftware de hashwaarde van elk uitvoerbaar bestand op het apparaat van de gebruiker en zoekt naar een overeenkomst in de database.
In de begindagen van cybersecurity leek dit misschien een handige aanpak. Achteraf zijn de tekortkomingen van vertrouwen op hashwaarden echter duidelijk.
Ten eerste is het aantal malwaresamples explosief gestegen. Daardoor is het bijhouden van een database met signaturen simpelweg niet meer schaalbaar. Naar schatting verschijnen er dagelijks meer dan 500,000 unieke malwaresamples. Dat komt zeer waarschijnlijk grotendeels doordat malwaremakers hebben ontdekt hoe gemakkelijk ze AV-engines die op hashes vertrouwen kunnen misleiden, zodat die een sample niet herkennen. Een aanvaller hoeft alleen een extra byte aan het einde van een bestand toe te voegen en het bestand krijgt een andere hash.
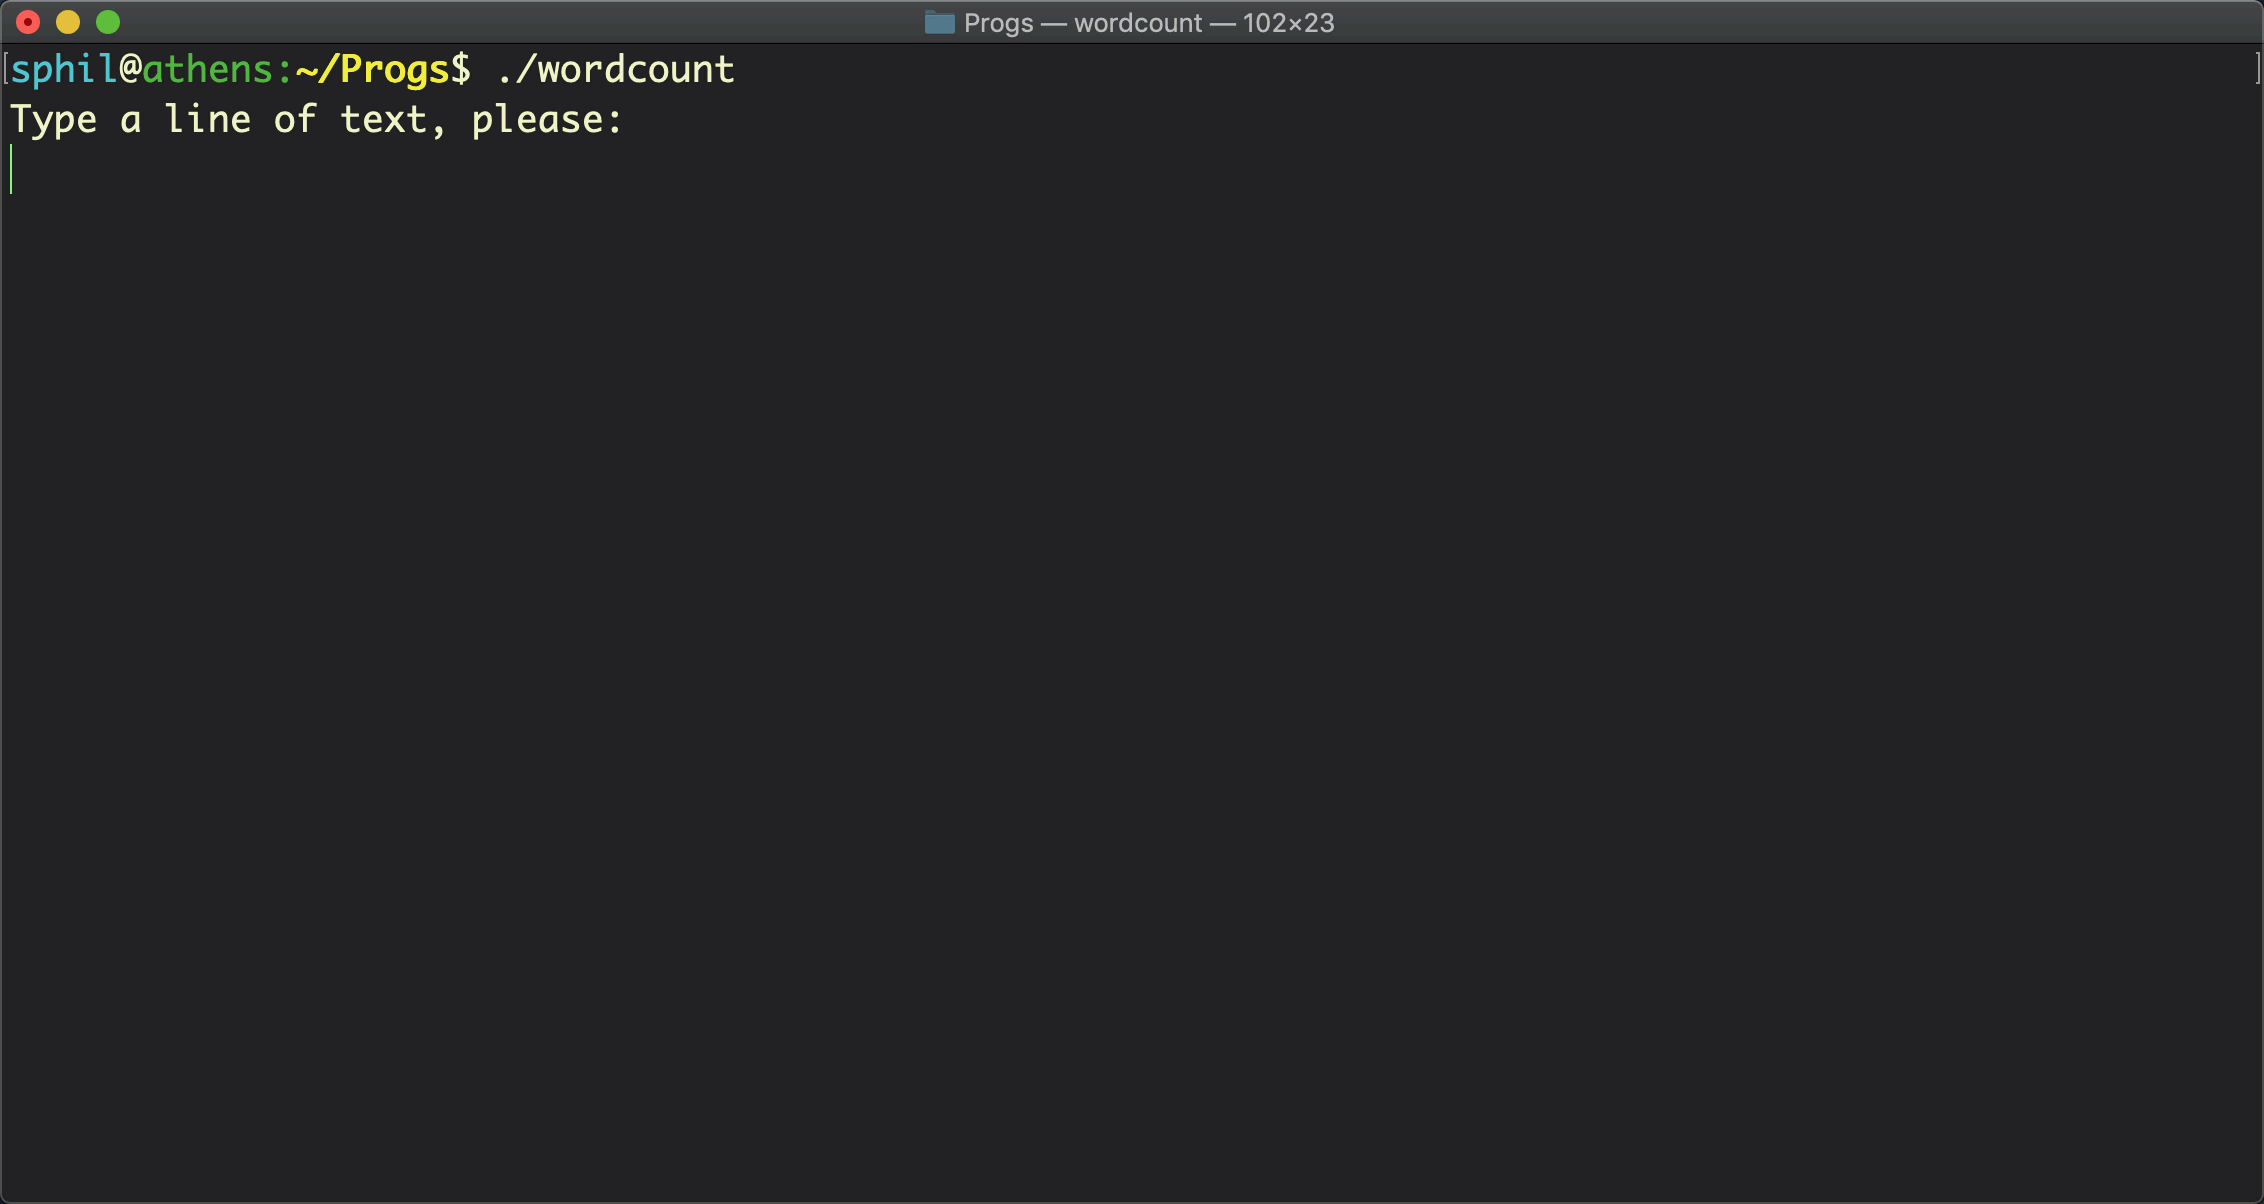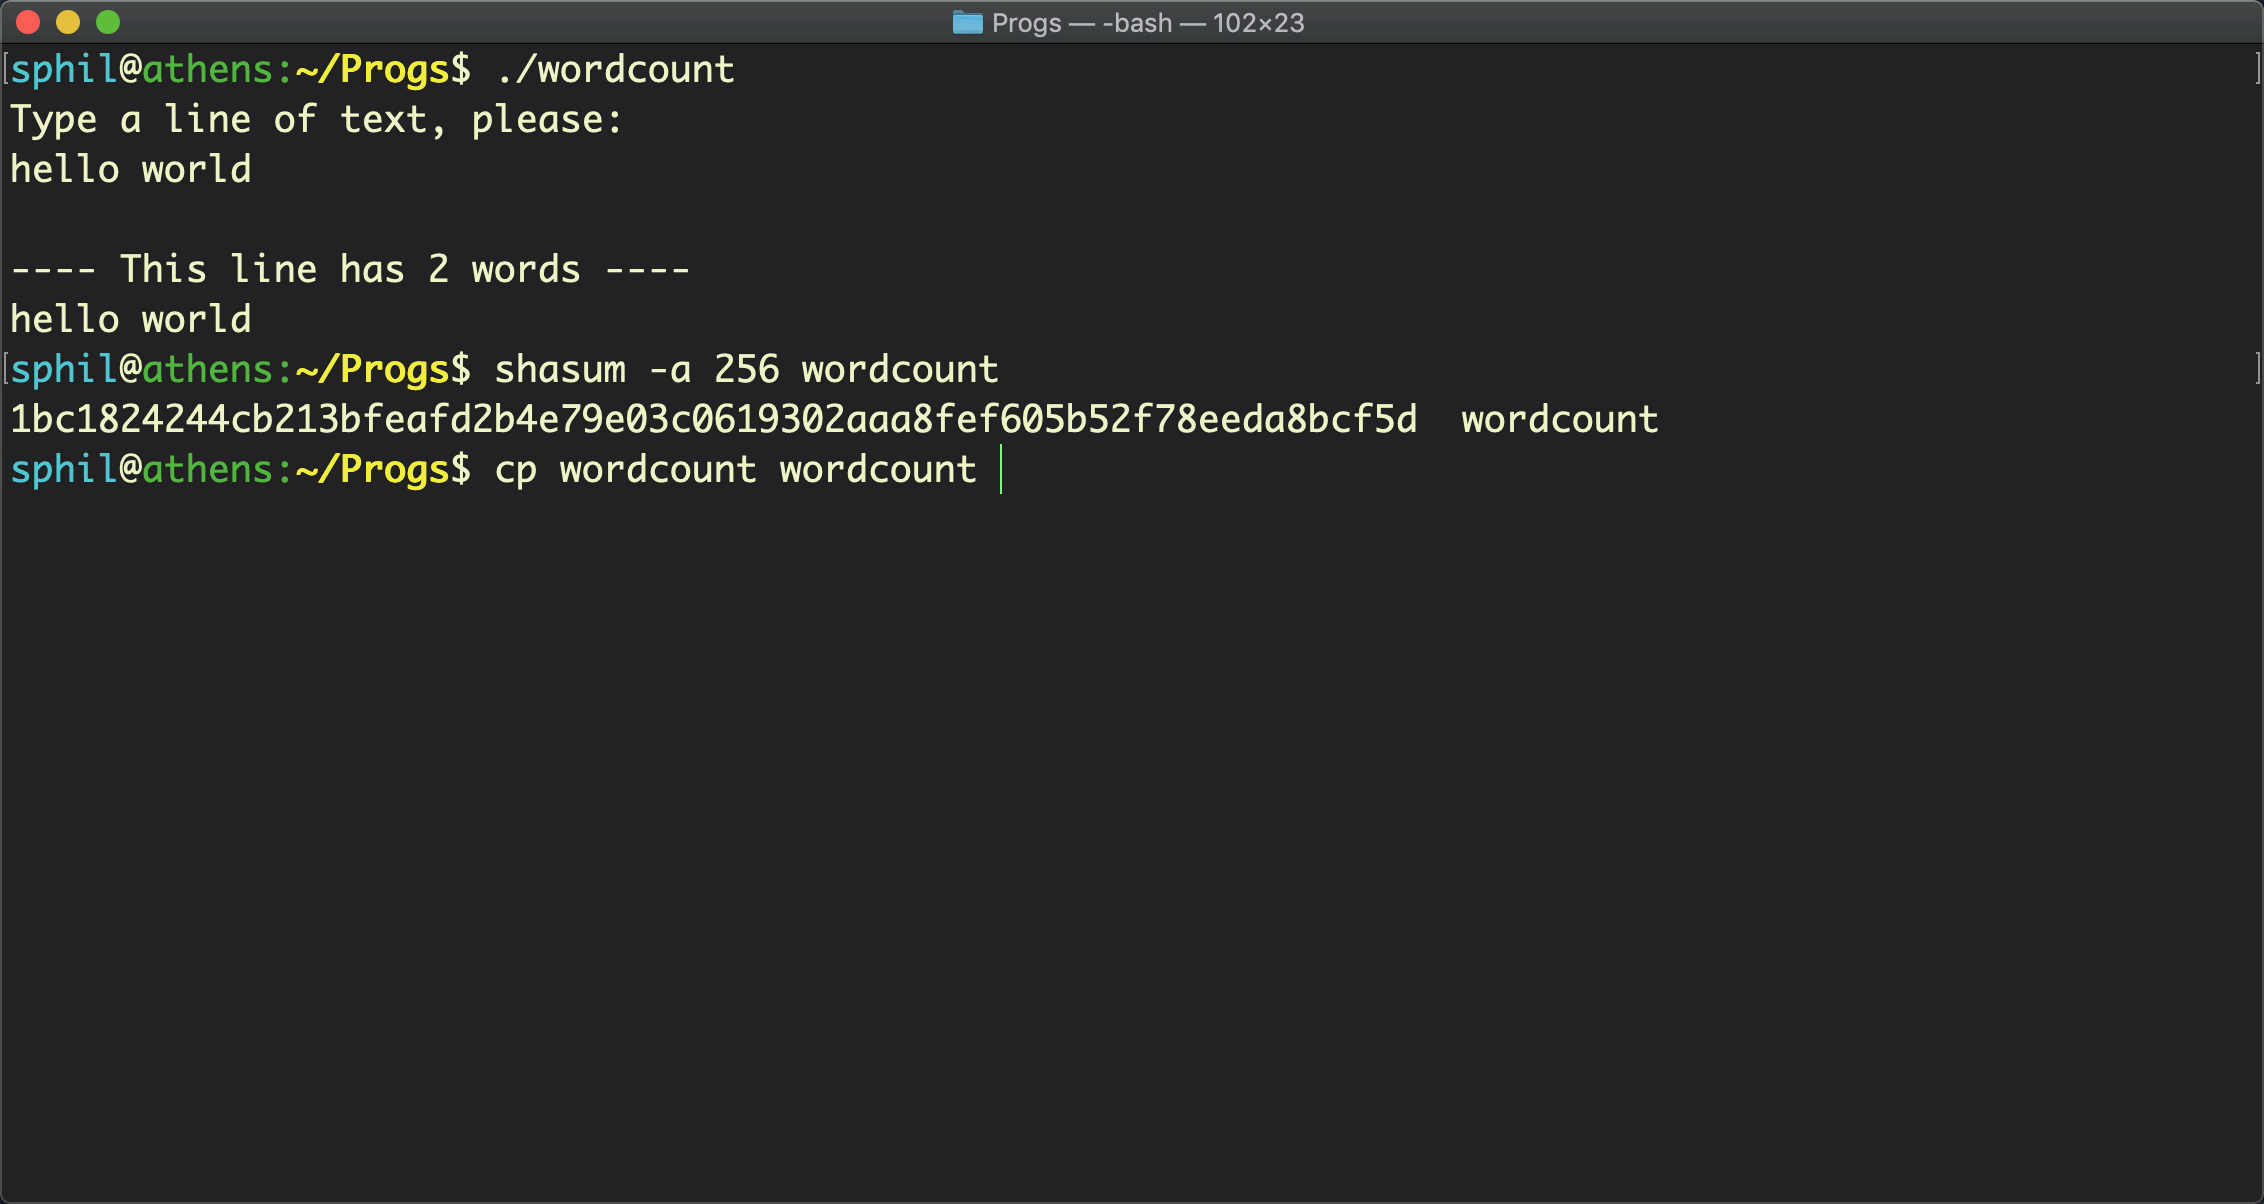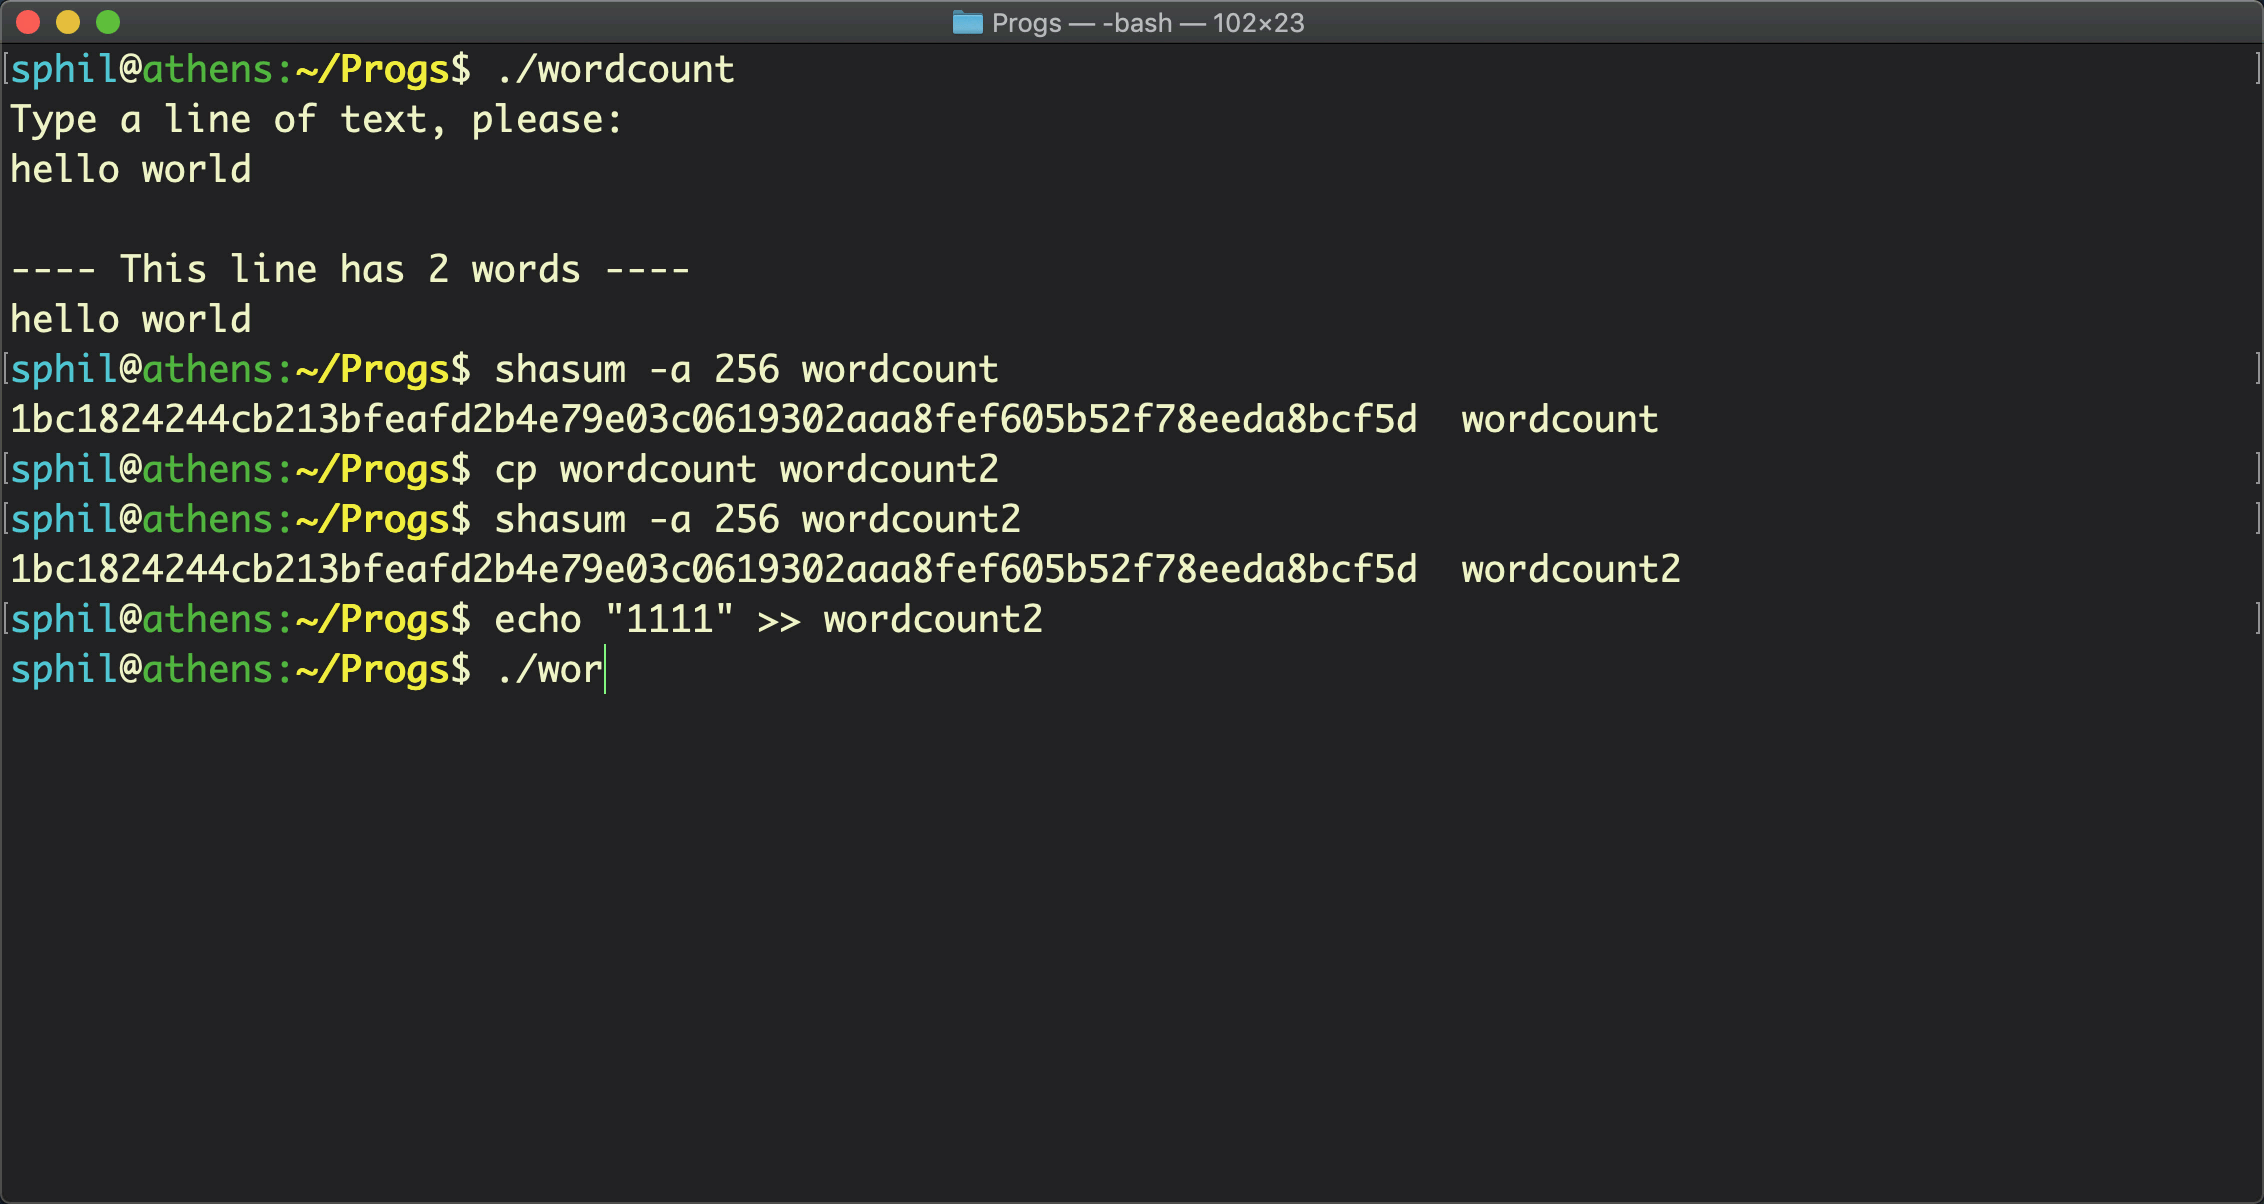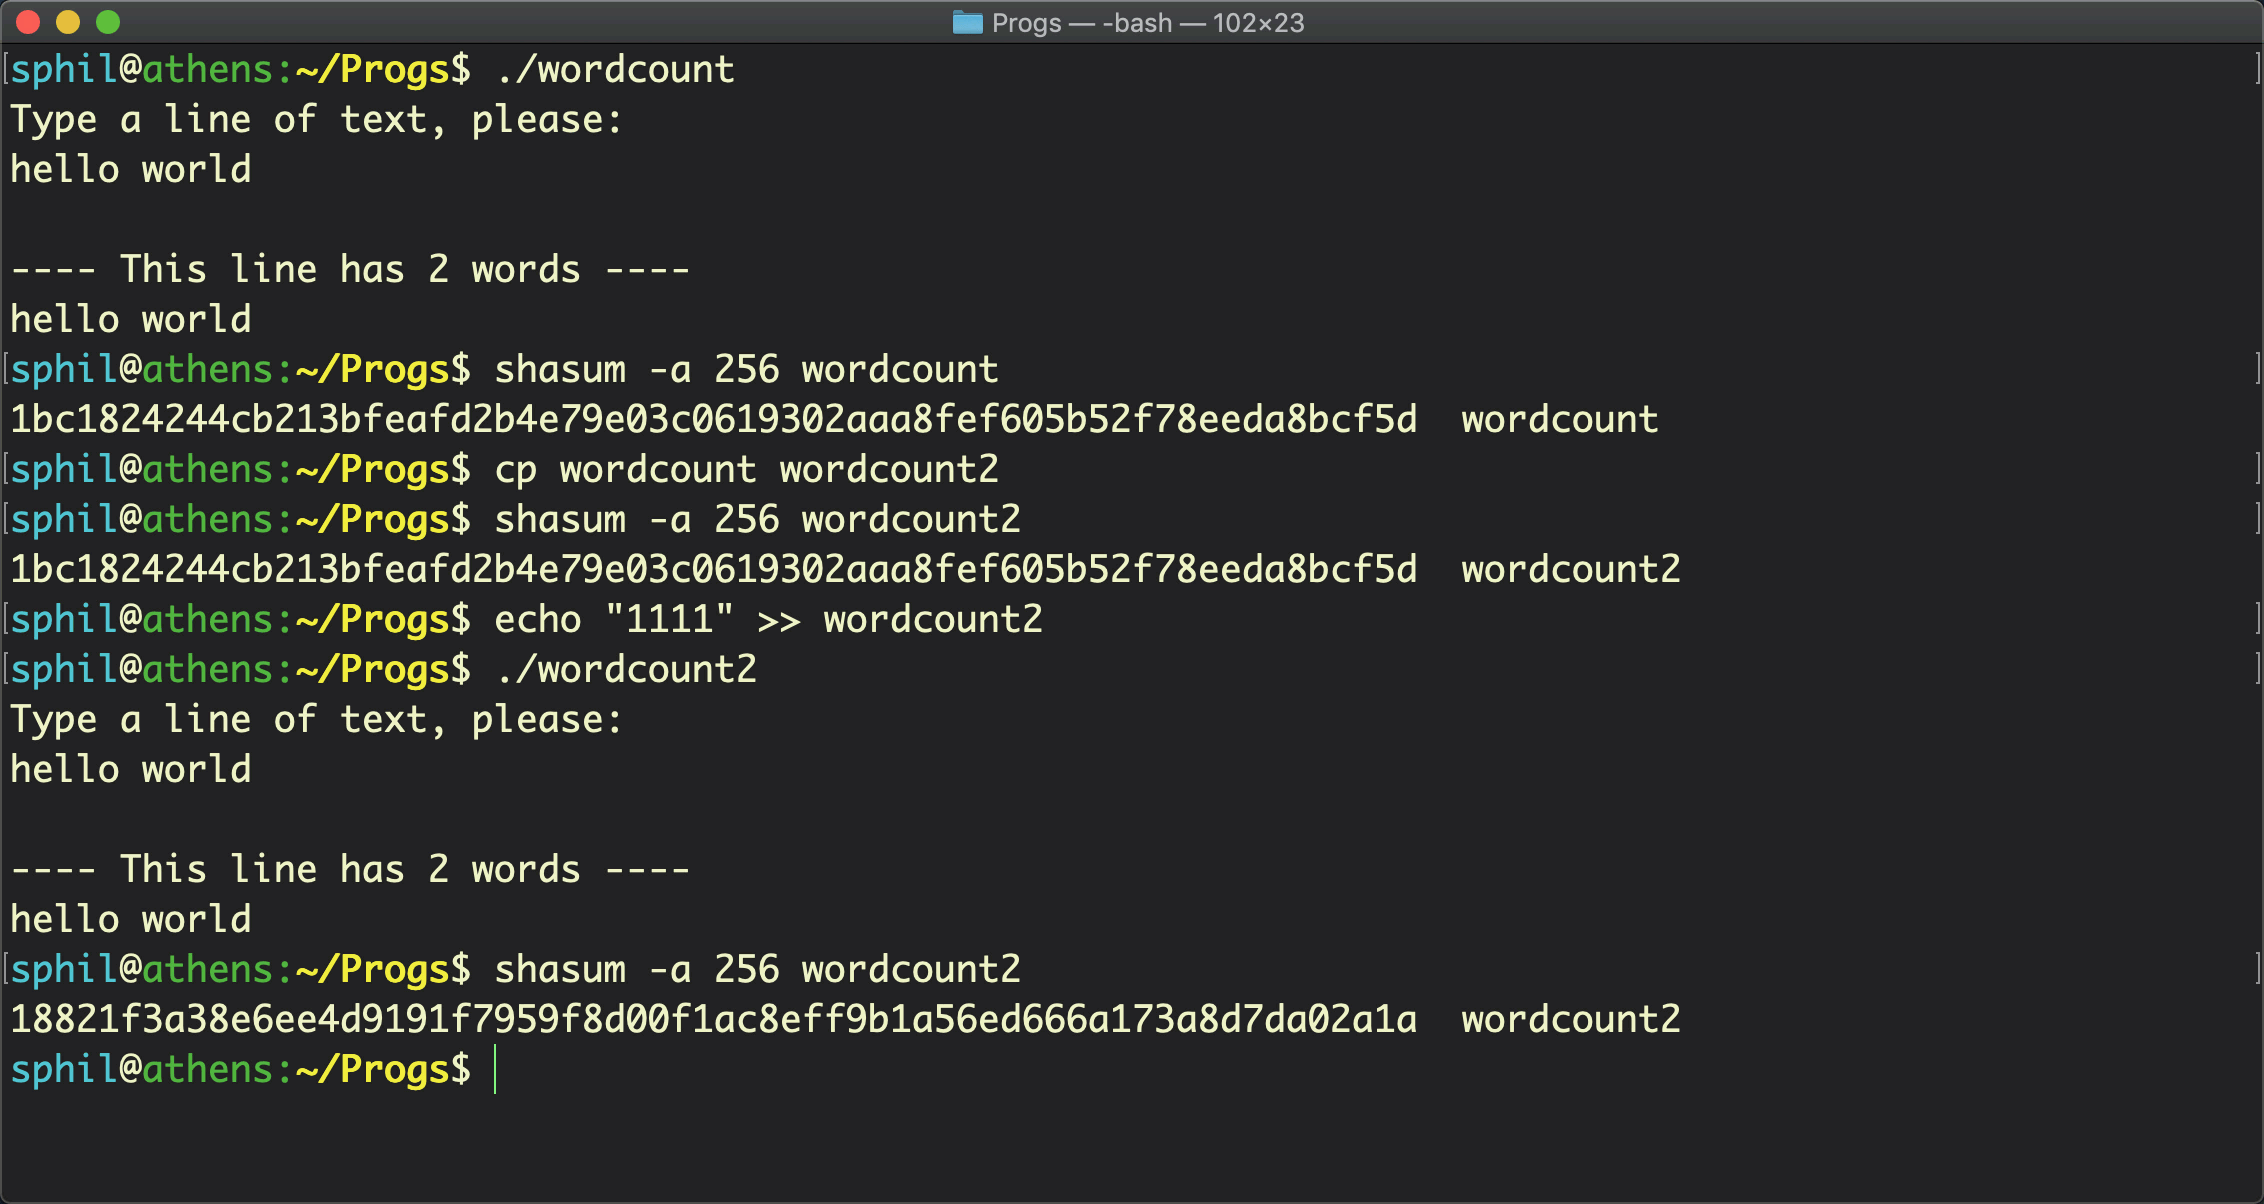
Dit proces is zo eenvoudig dat malwaremakers het kunnen automatiseren. Zo kan dezelfde URL om de paar seconden dezelfde malware aan slachtoffers leveren, maar telkens met een andere hash.
Een tweede tekortkoming van verouderde antivirusproducten is dat ze een dreiging alleen herkennen als die al bekend is. Een antimalwareproduct dat vertrouwt op een database met bekende hashwaarden, loopt daardoor per definitie altijd één stap achter op de volgende aanval.
Het antwoord daarop is uiteraard een beveiligingsplatform dat Behavioral AI inzet en kiest voor verdediging in de diepte als aanpak.
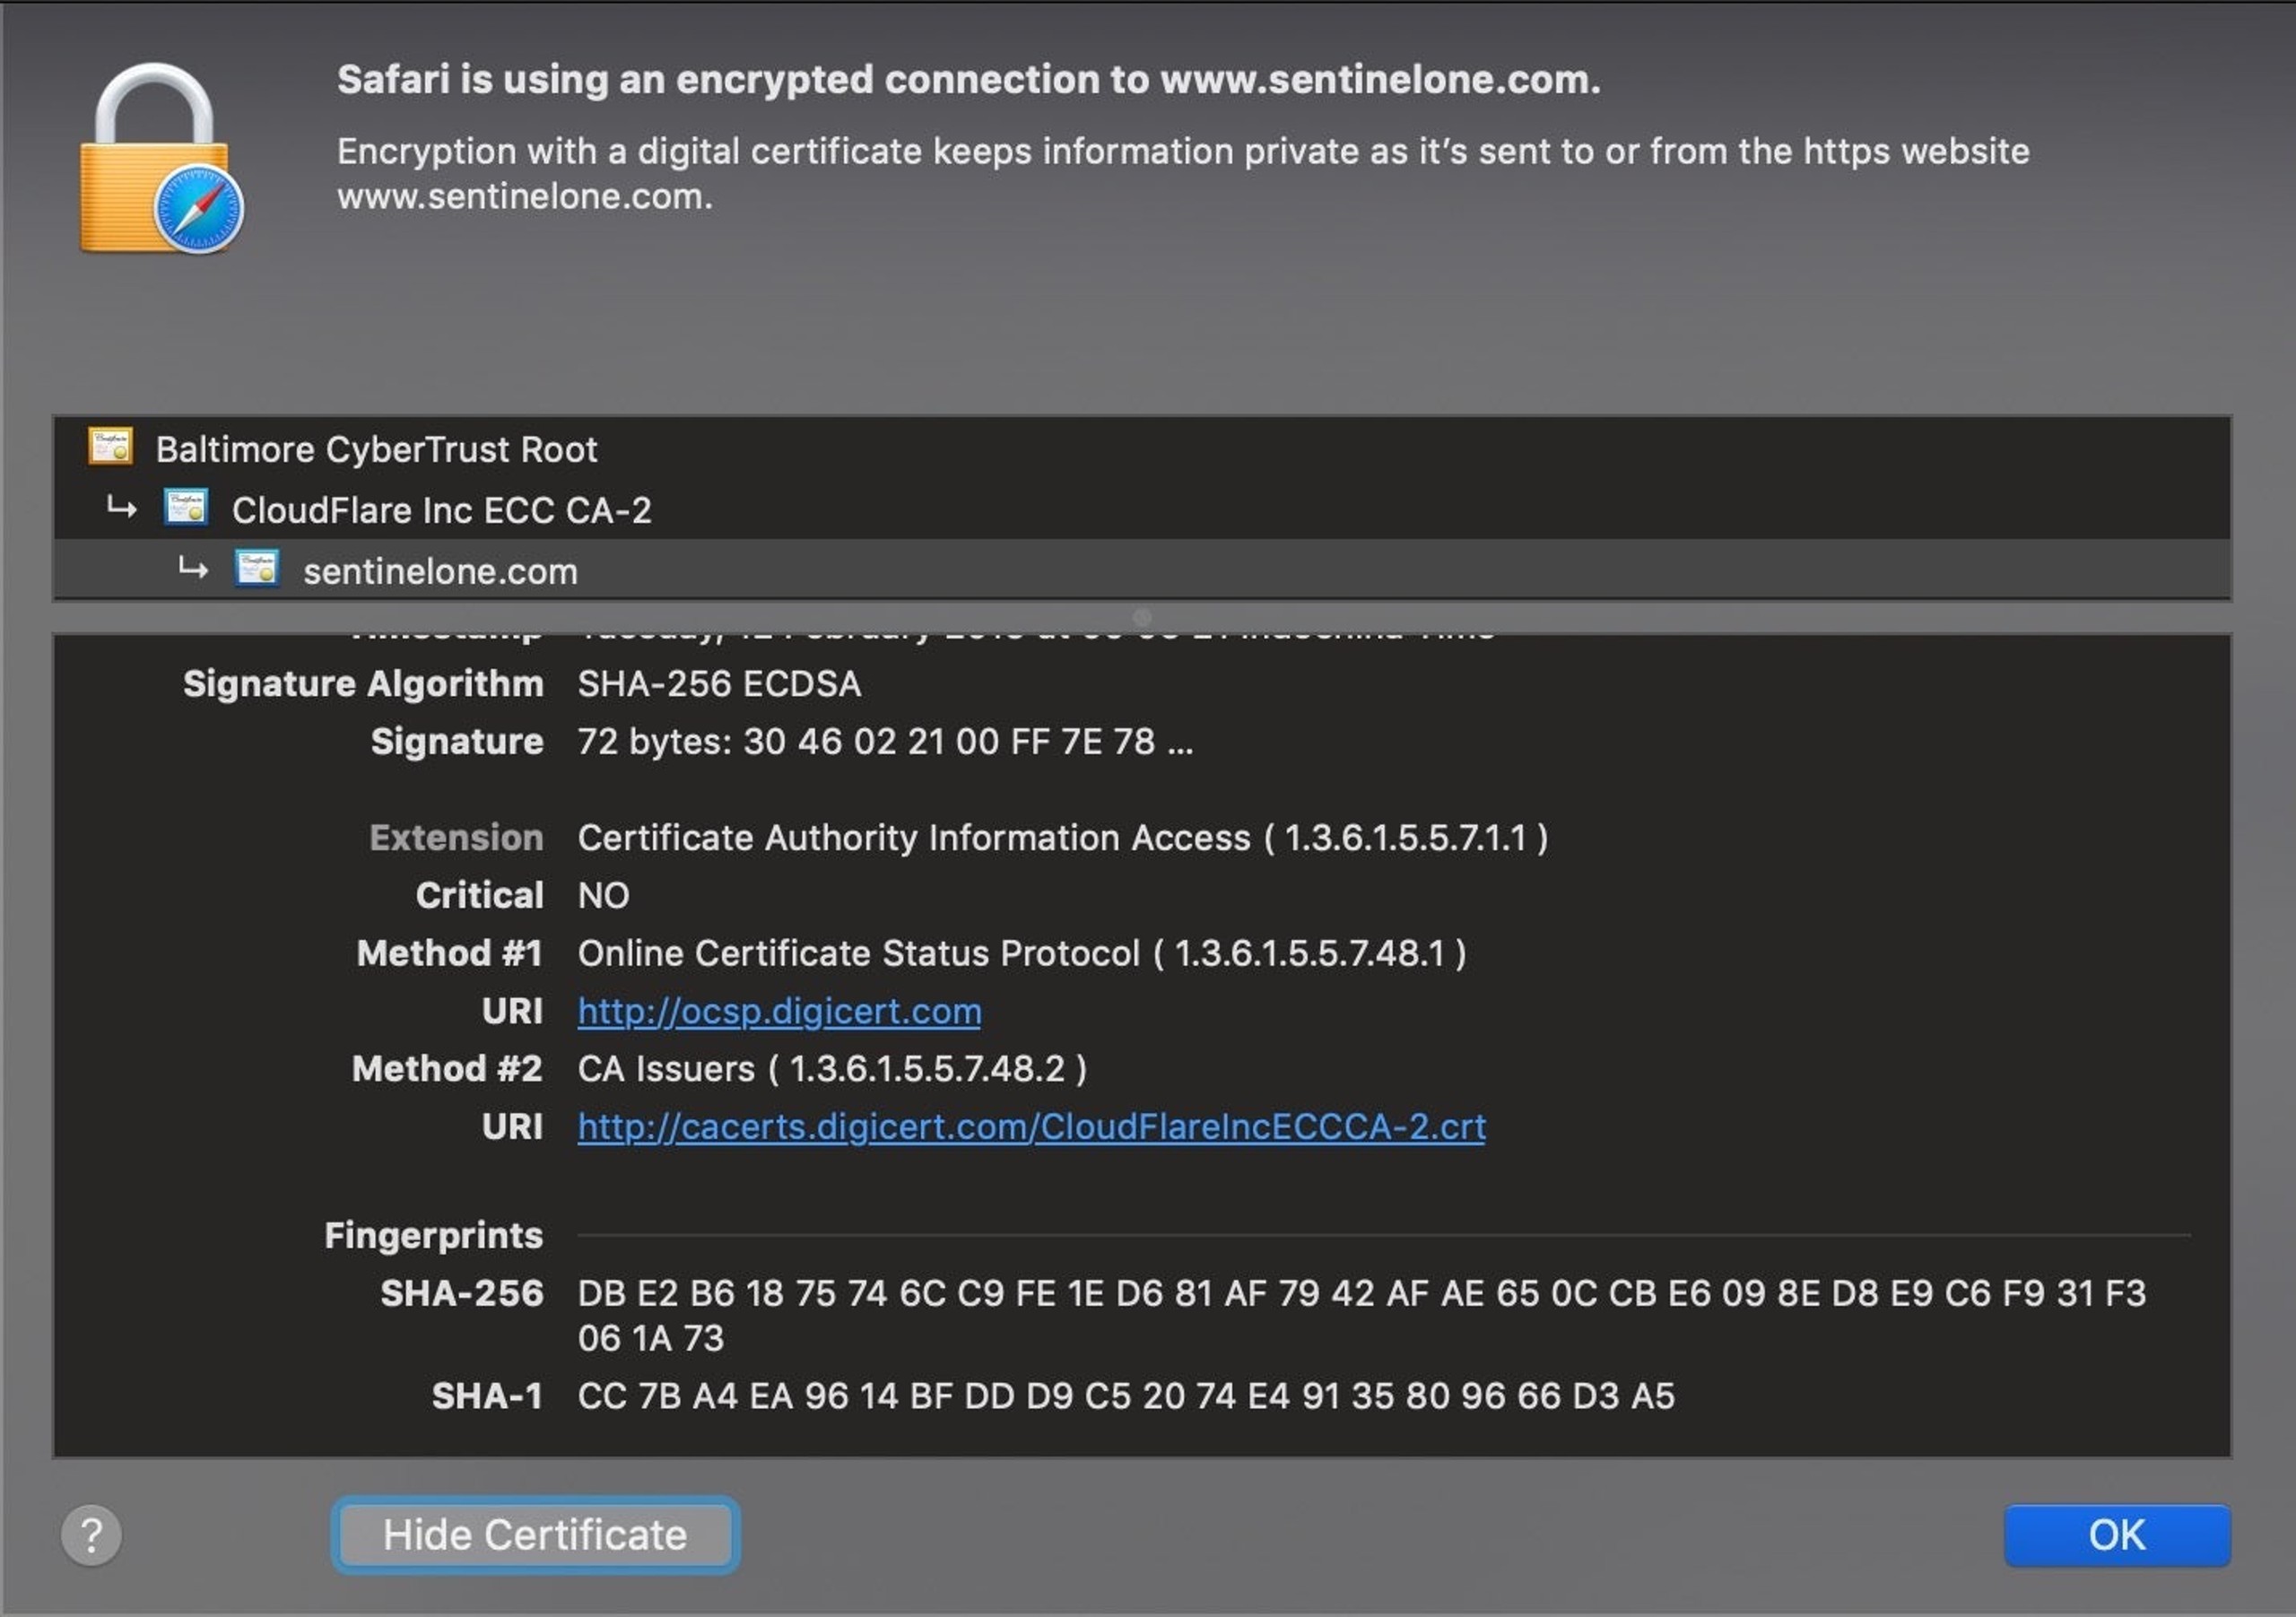
Dat betekent niet dat hashwaarden nutteloos zijn. Integendeel: een bestand uniek kunnen identificeren blijft belangrijk. In veel situaties, zoals bij het ondertekenen van code en SSL, worden hashwaarden gebruikt in digitale handtekeningen en certificaten om de echtheid van een bestand, website of download vast te stellen.
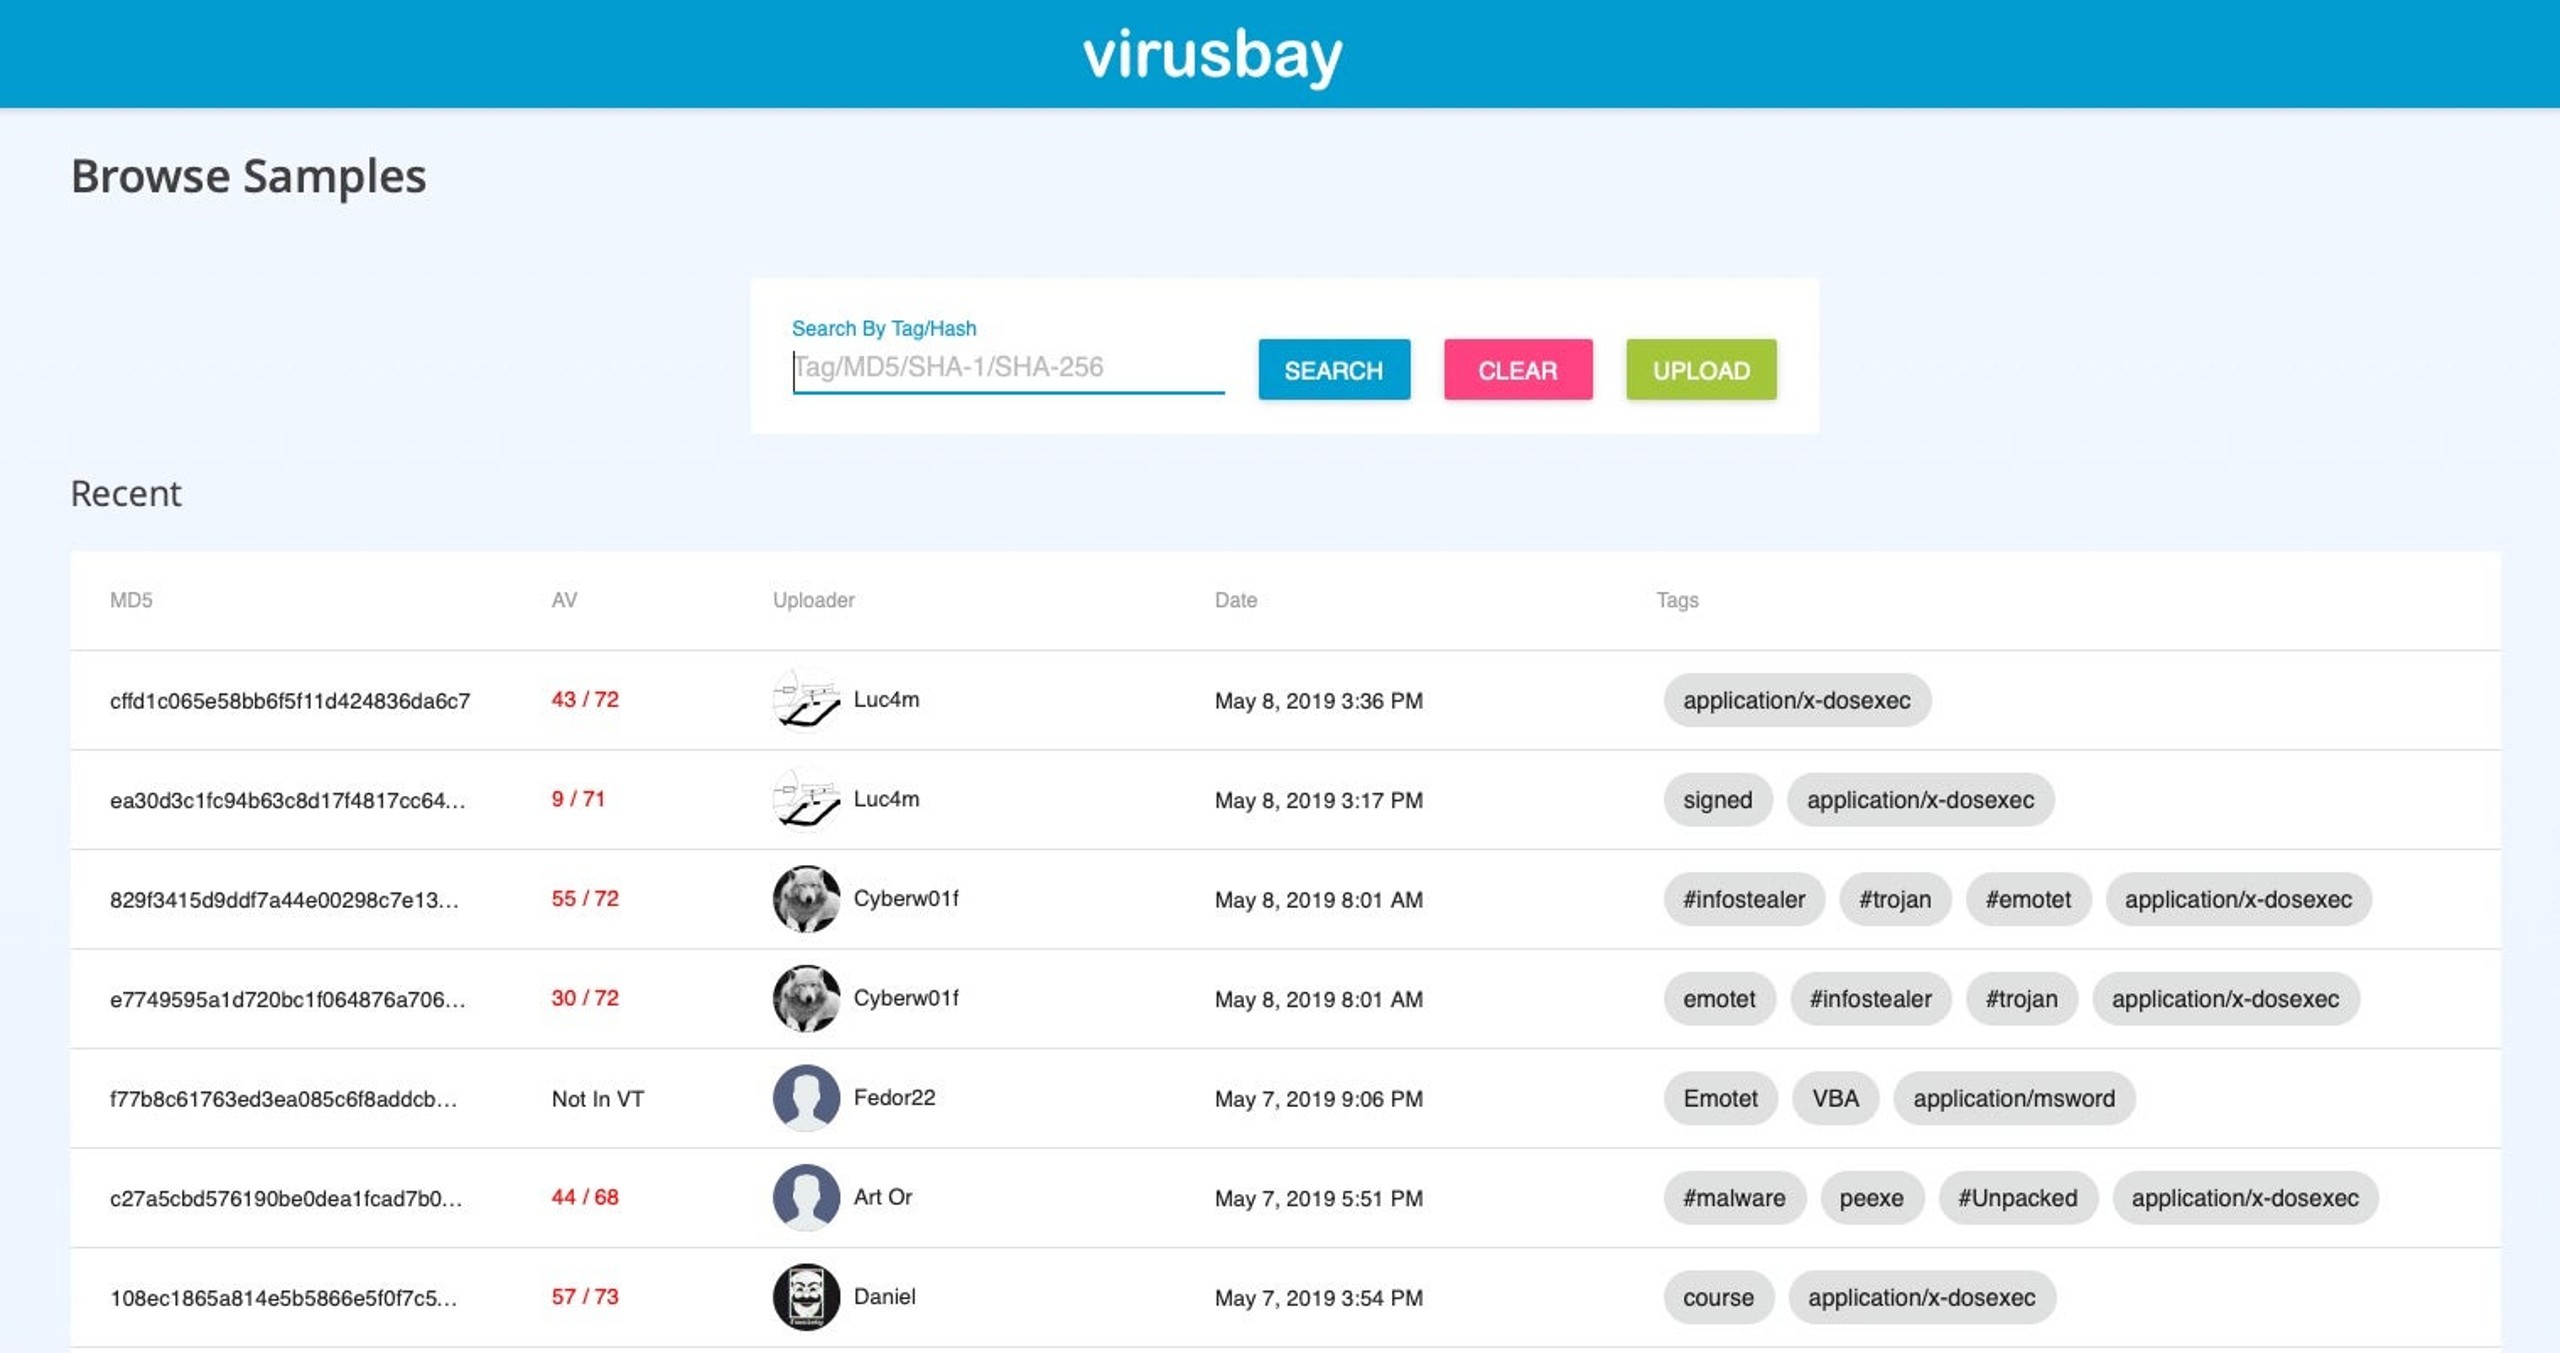
Hashwaarden zijn ook waardevol voor beveiligingsonderzoekers, SOC-teams, malwarejagers, en reverse-engineers. Een van de meest voorkomende toepassingen van hashes die je in veel technische rapporten hier op SentinelOne en elders ziet, is het delen van indicatoren van compromittering. Met hashwaarden kunnen onderzoekers naar malwarevoorbeelden verwijzen en die met anderen delen via malwarearchieven zoals VirusTotal, VirusBay, Malpedia en MalShare.
Voordelen van hashes bij het opsporen van dreigingen
Dreigingen opsporen wordt ook eenvoudiger dankzij hashwaarden. Laten we bekijken hoe een IT-beheerder in de SentinelOne-beheerconsole met hashwaarden in alle beheerde systemen naar bedreigingen kan zoeken.
Hashwaarden zijn handig als u op één computer een bedreiging ontdekt en in uw hele netwerk wilt zoeken naar hetzelfde bestand. Klik in de SentinelOne-beheerconsole op het pictogram Visibility en start een nieuwe zoekopdracht. In dit geval gebruiken we alleen de SHA1-hash van het bestand en zoeken we naar gevallen waarin het de afgelopen 3 maanden is voorgekomen.
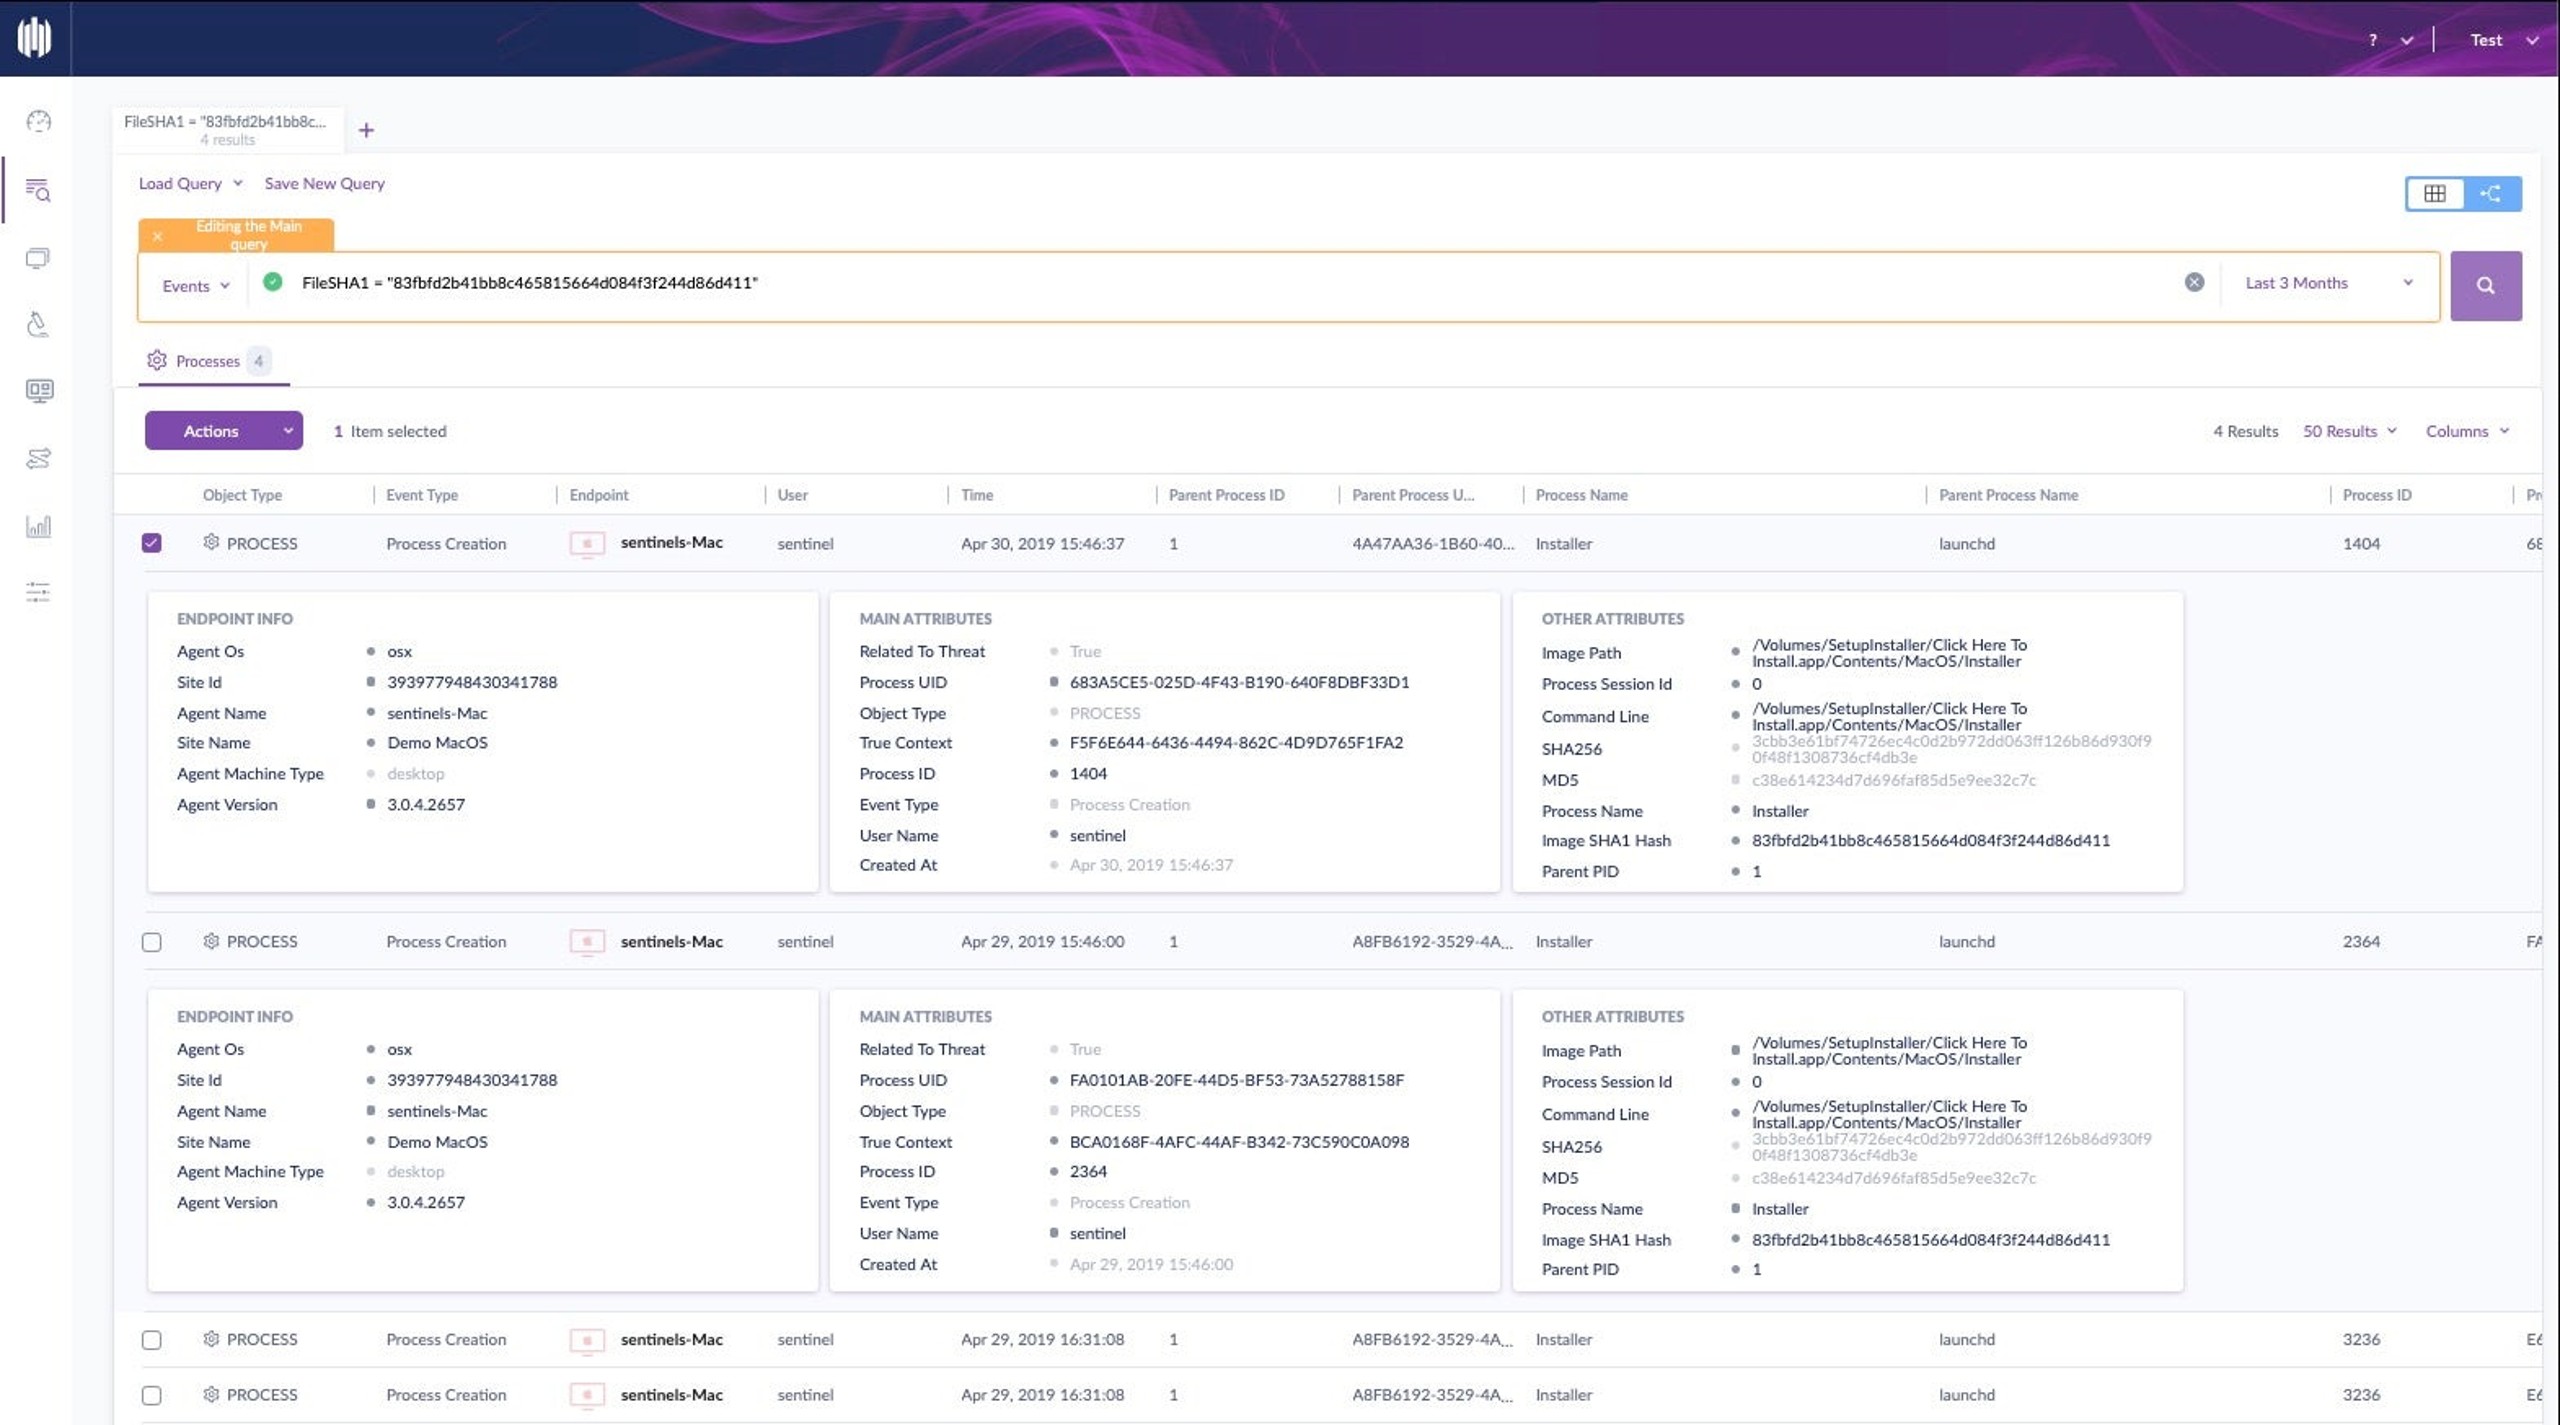
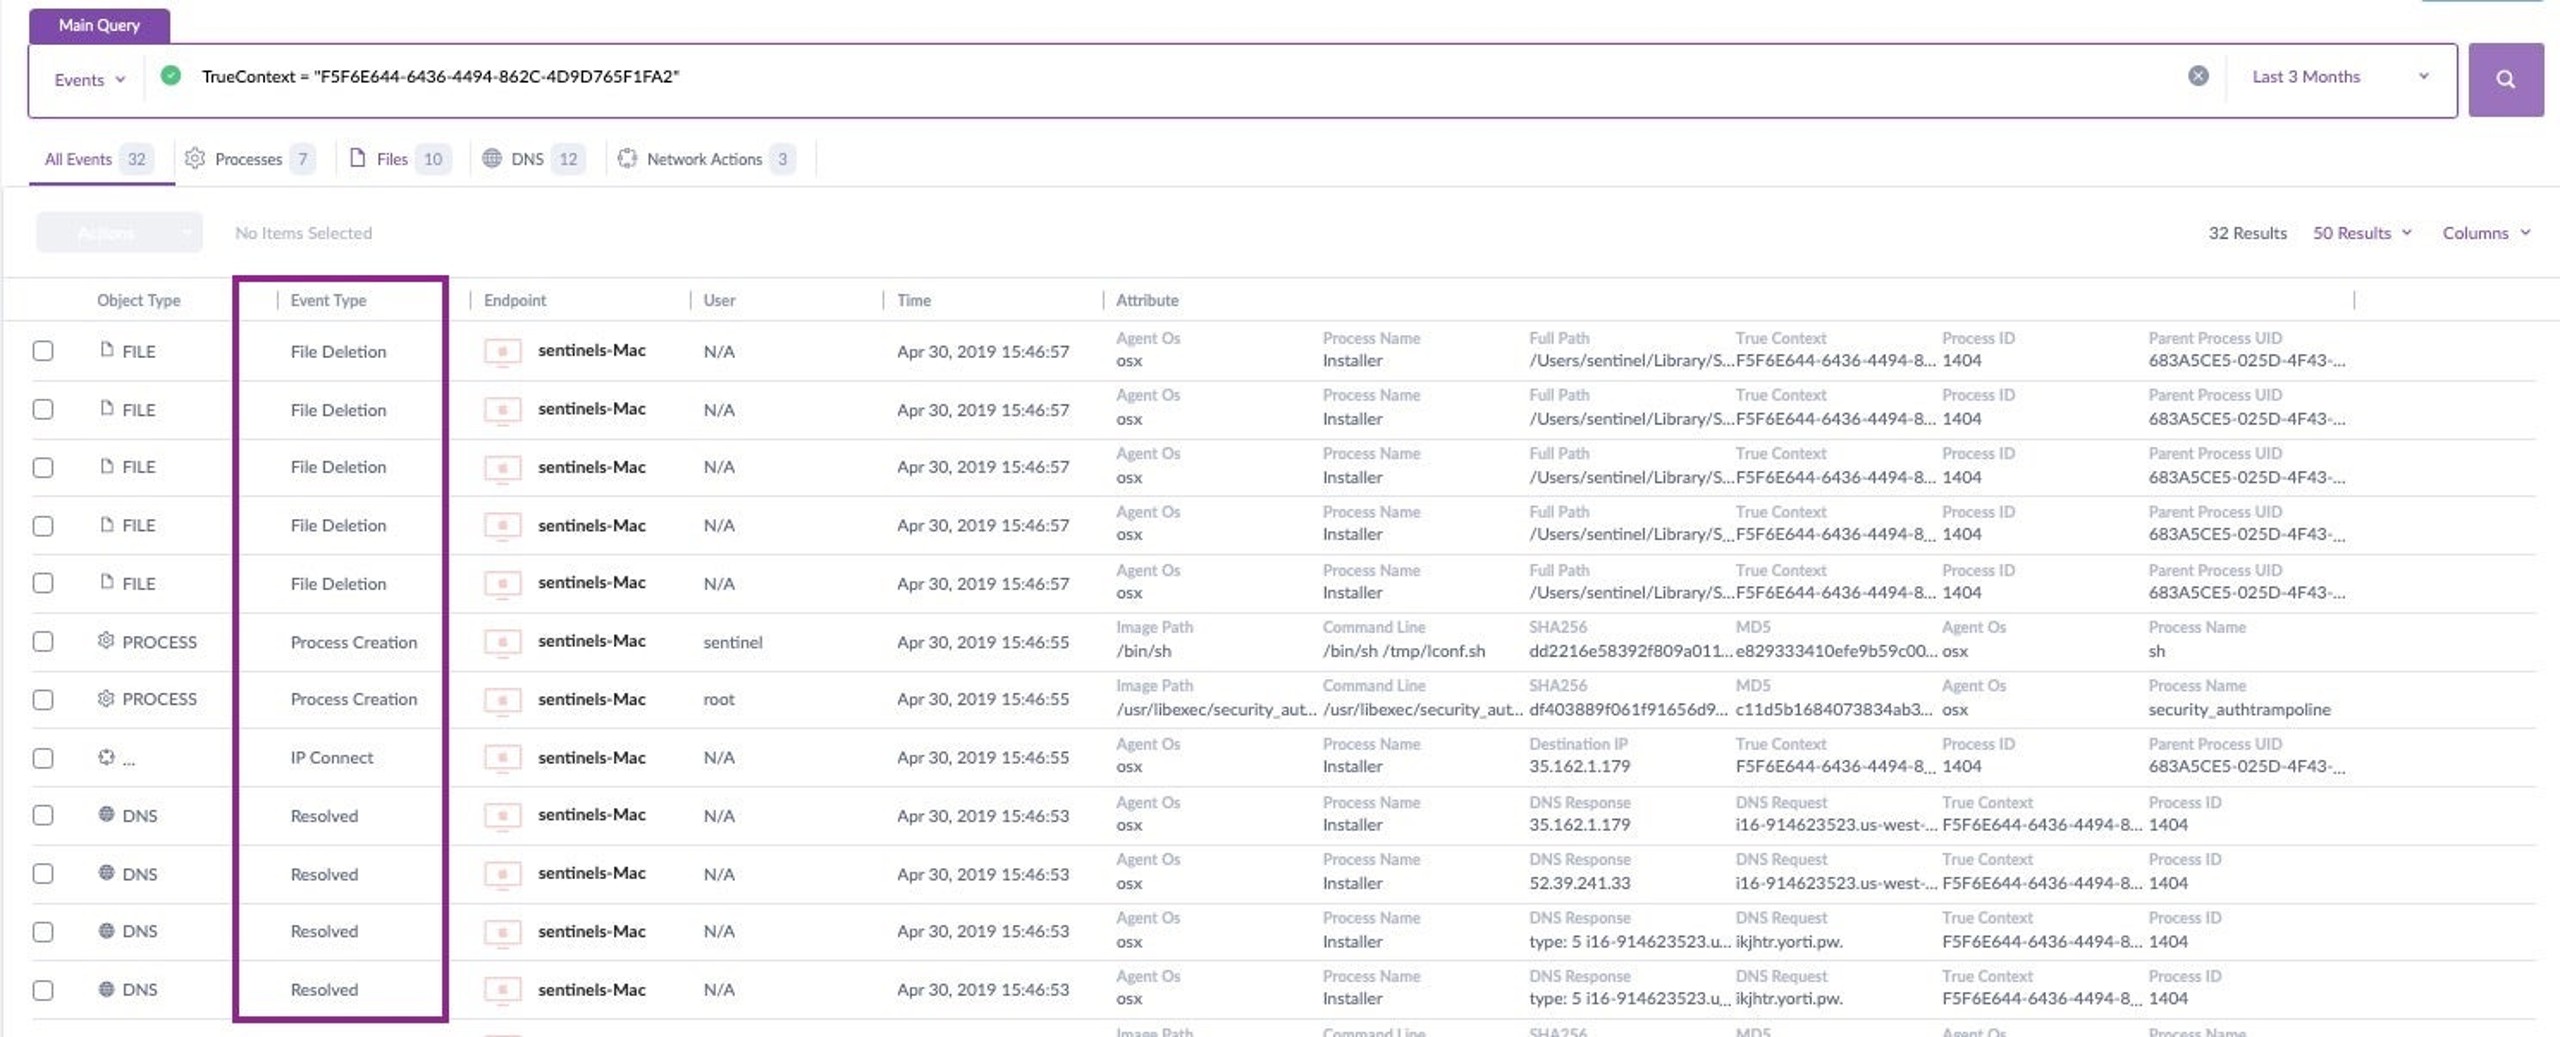
We zien dat het bestand een paar keer is voorgekomen, maar daar houdt het niet op. De zoekopdracht op basis van de hash heeft ons naar de TrueContext ID geleid. Daarmee kunnen we verder zoeken en precies zien wat dit bestand heeft gedaan: welke processen het heeft aangemaakt, welke bestanden het heeft gewijzigd, met welke URL's het contact heeft gelegd, enzovoort. Kortom, met de hash van het bestand kunnen we in een paar klikken het hele aanvalsverloop reconstrueren.

AI-gestuurde cyberbeveiliging
Verhoog uw beveiliging met realtime detectie, reactiesnelheid en volledig overzicht van uw gehele digitale omgeving.
Conclusie
Hashwaarden zijn een fundamenteel hulpmiddel in computerbeveiliging. Ze tonen betrouwbaar aan of twee bestanden identiek zijn, zolang we veilige hash-algoritmen gebruiken die botsingen voorkomen. Toch kunnen twee bestanden, zoals we hierboven zagen, hetzelfde gedrag en dezelfde functionaliteit hebben zonder dezelfde hash. Daarom is detectie door antivirussoftware op basis van identieke hashes geen betrouwbare aanpak.
Hashwaarden blijven desondanks nuttig voor beveiligingsanalisten, bijvoorbeeld om IOCs te delen en naar bedreigingen te zoeken. Werkt u in computer- of netwerkbeveiliging, dan komt u ze ongetwijfeld dagelijks tegen.
Vond u dit artikel interessant? Volg ons op LinkedIn, Twitter, YouTube of Facebook om te zien wat we publiceren.
Lees meer over cyberbeveiliging
"Veelgestelde vragen over hashing
Hashing is een eenrichtingsversleutelingstechniek die gegevens omzet in een tekenreeks met een vaste lengte. U kunt dit proces niet omkeren om de oorspronkelijke gegevens terug te krijgen. Het werkt als een digitale vingerafdruk – dezelfde invoer levert altijd dezelfde hash op, maar andere invoer levert een heel andere uitkomst op. Hashing beschermt wachtwoorden, controleert de integriteit van bestanden en toont aan of gegevens zijn gewijzigd. Het is essentieel voor blockchaintechnologie en digitale handtekeningen.
Een veelvoorkomend voorbeeld is het hashen van het woord “hello” met SHA-256. Dat levert “2cf24dba4f21d4288094c30e2ede82c380cac19544bb5c4ab02f5b2db38500d3” op. Als u slechts één teken verandert en “Hello” gebruikt, krijgt u een heel andere hash. Wachtwoordsystemen gebruiken hashing – wanneer u een wachtwoord aanmaakt, wordt het gehasht en opgeslagen. Wanneer u inlogt, wordt het ingevoerde wachtwoord gehasht en vergeleken met de opgeslagen hash. Ook bij het controleren van bestandsintegriteit wordt hashing gebruikt om wijzigingen te detecteren.
Hashing waarborgt de integriteit van gegevens door ongeoorloofde wijzigingen te detecteren. Het beschermt wachtwoorden door ze onleesbaar te maken, zelfs als een database wordt gekraakt. U kunt controleren of gedownloade bestanden niet beschadigd of met malware geïnfecteerd zijn. Hashing ligt aan de basis van digitale handtekeningen en veilige communicatieprotocollen. Het is fundamenteel voor blockchaintechnologie en de beveiliging van cryptovaluta. Zonder hashing kunt u er niet op vertrouwen dat gegevens tijdens verzending of opslag ongewijzigd blijven.
De belangrijkste families van hash-algoritmen zijn MD (Message Digest), SHA (Secure Hash Algorithm) en RIPEMD. MD5 levert 128-bits hashes op, maar wordt inmiddels als onveilig beschouwd. SHA-256 wordt momenteel het meest gebruikt en levert 256-bits hashes op. SHA-3 is de nieuwste standaard en is ontworpen om oudere algoritmen te vervangen. De soorten verschillen in beveiligingsniveau, hashlengte en benodigde rekenkracht. Moderne systemen geven voor beveiligingskritieke toepassingen de voorkeur aan SHA-256 of SHA-3.
Hashing werkt in één richting en is onomkeerbaar, terwijl versleuteling in twee richtingen werkt en omkeerbaar is. Hashing levert altijd een resultaat met een vaste lengte op, ongeacht de omvang van de invoer. De lengte van versleutelde gegevens hangt af van de invoer. Hashing controleert de integriteit van gegevens, terwijl versleuteling de vertrouwelijkheid ervan beschermt. U kunt versleutelde gegevens met de juiste sleutel ontsleutelen, maar u kunt een hash niet terug omzetten naar de oorspronkelijke gegevens. Beide dienen verschillende beveiligingsdoelen en worden vaak samen gebruikt.
Hashing houdt gegevens veilig door het onmogelijk te maken de oorspronkelijke informatie te reconstrueren. Zelfs als aanvallers gehashte wachtwoorden stelen, kunnen ze de oorspronkelijke wachtwoorden niet eenvoudig achterhalen. Elke wijziging in de oorspronkelijke gegevens levert een volledig andere hash op, waardoor manipulatie detecteerbaar is. Hashing vereist geen encryptiesleutels, dus er is geen sleutel die gecompromitteerd kan worden. Het biedt verificatie van de gegevensintegriteit zonder de inhoud zelf prijs te geven. Daardoor is hashing ideaal voor de opslag van wachtwoorden en de verificatie van bestanden.
Hashing zorgt voor snelle toegang tot gegevens en snelle verificatie. Het waarborgt de gegevensintegriteit zonder de oorspronkelijke inhoud bloot te geven. Wachtwoordbeveiliging verbetert aanzienlijk met de juiste hashingtechnieken. Het controleren van bestandsintegriteit wordt eenvoudig en betrouwbaar. Hashing maakt blockchaintechnologie en veilige transacties mogelijk. Het is computationeel efficiënt en vereist geen sleutelbeheer. Digitale handtekeningen en authenticatiesystemen zijn voor hun beveiliging afhankelijk van hashing. Ook gegevensdeduplicatie en efficiënt opslagbeheer profiteren van hashing.
Ontdek meer over Cyberbeveiliging




Ervaar het meest geavanceerde cybersecurityplatform
Ontdek hoe 's werelds meest intelligente, autonome cybersecurityplatform uw organisatie vandaag en in de toekomst kan beschermen.
