
Netwerkbeveiliging: het belang en moderne werkwijzen
Netwerkbeveiliging is van cruciaal belang, omdat kwetsbaarheden in firewalls, routers en switches de vertrouwelijkheid, integriteit en beschikbaarheid van gegevens in gevaar kunnen brengen. Krachtige beveiligingsmaatregelen, zoals systemen voor het detecteren en voorkomen van indringers, beschermen tegen cyberdreigingen en versterken de weerbaarheid van het netwerk.

Netwerkbeveiliging heeft tegenwoordig hoge prioriteit voor elk bedrijf. Nu veel organisaties een verspreid personeelsbestand hebben, meerdere OS-platforms moeten ondersteunen en steeds meer IoT-apparaten gebruiken, kan het beheer van de beveiliging van het organisatienetwerk en de belangrijke gegevens die erover worden verzonden een complexe taak zijn.
Er zijn talloze tools, applicaties en hulpprogramma’s beschikbaar om je netwerk te beveiligen, maar waar begin je en hoe weet je zeker dat de maatregelen die je hebt genomen je echt beschermen? In dit artikel bekijken we de basisprincipes van moderne netwerkbeveiliging, zodat je meteen aan de slag kunt.
Wat is netwerkbeveiliging?
Wat is netwerkbeveiliging? In de wereld van cybersecurity vliegen de termen je om de oren. Daardoor is het lastig om precies te bepalen wat een breed begrip als ‘netwerkbeveiliging’ omvat. Laten we ‘netwerkbeveiliging’ eerst vergelijken met ‘endpointbeveiliging’. Terwijl endpointbeveiliging draait om het beschermen van een apparaat tegen indringers en misbruik, past netwerkbeveiliging diezelfde bescherming toe op het volledige netwerk van verbonden apparaten binnen je organisatie. Dat omvat de apparaten zelf en de gegevens die ertussen worden uitgewisseld, zowel onderweg als in opslag.
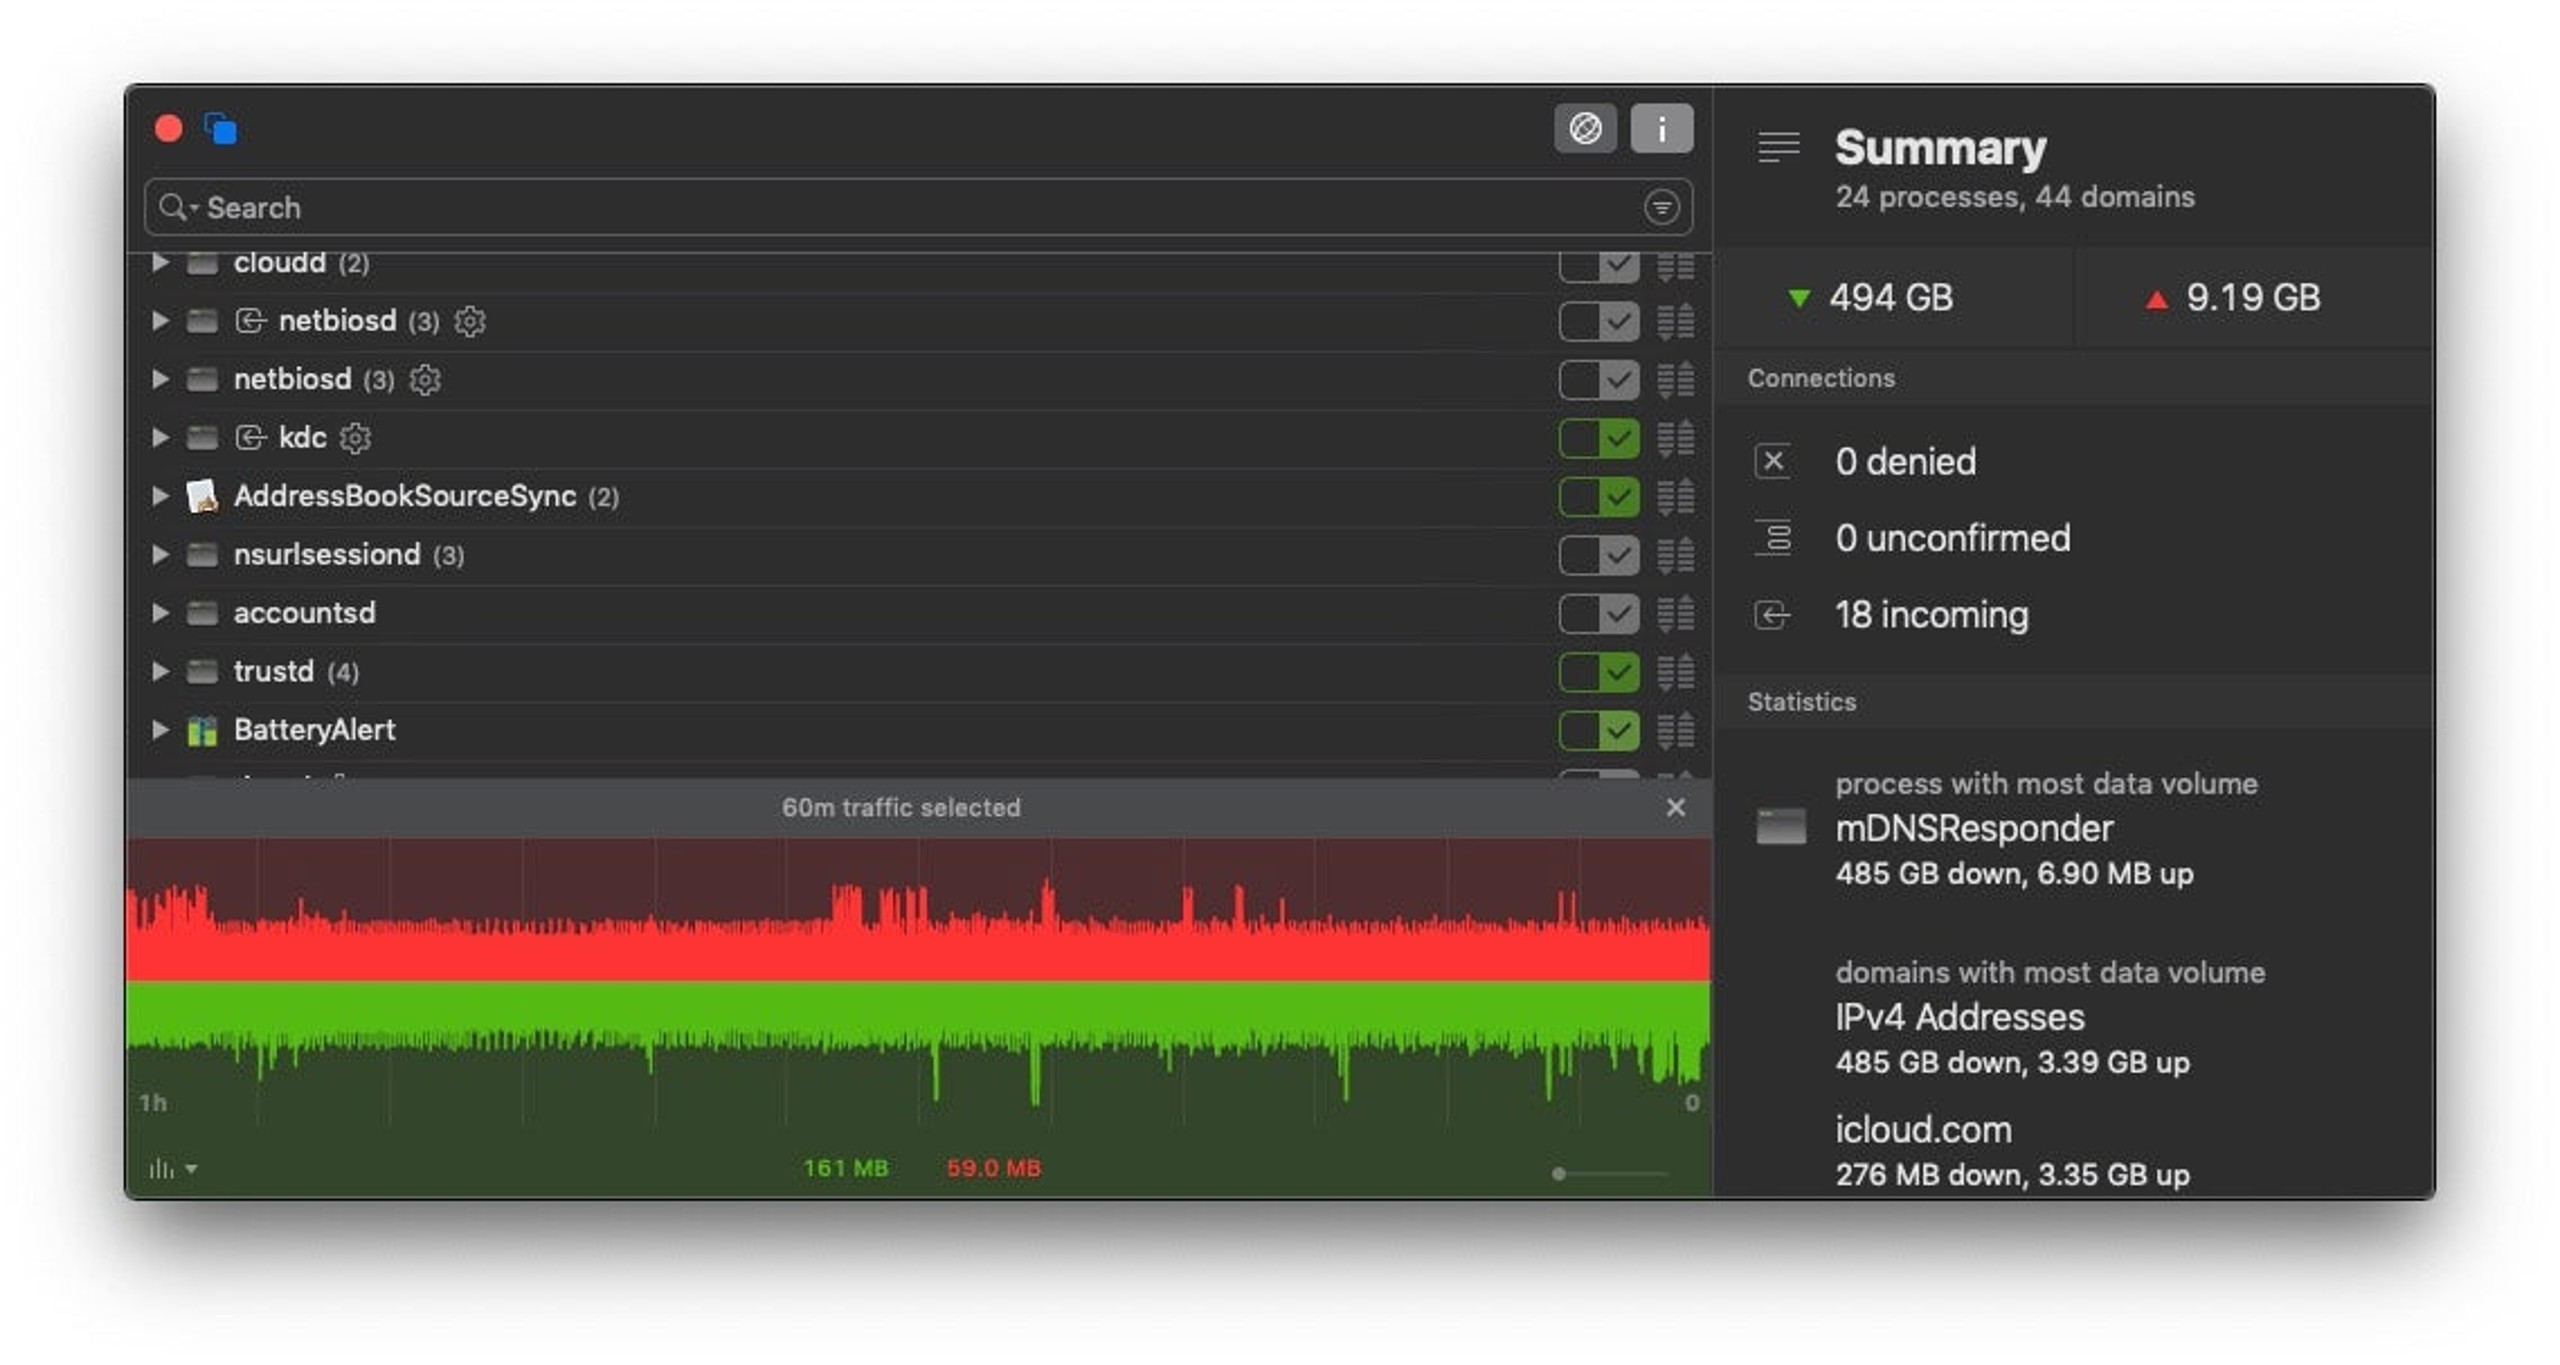
Volgens die definitie is endpointbeveiliging een onlosmakelijk onderdeel van netwerkbeveiliging – een gecompromitteerd apparaat kan dienen als springplank naar andere apparaten op je netwerk – maar netwerkbeveiliging omvat veel meer. Het gaat ook om hoe je gebruikers en apparaten binnen je netwerk beheert en hoe je afwijkend gedrag detecteert en erop reageert.
Netwerkbeveiliging omvat ook het beleid en de procedures waarmee je bedrijfsmiddelen beschermt, zoals wachtwoordbeheer, tweefactorauthenticatie en zelfs driefactorauthenticatie, bijvoorbeeld met vingerafdrukherkenning en gezichts- of retinascans.
Het belang van netwerkbeveiligingeindpuntbeveiliging betrekking heeft op het beschermen van een apparaat tegen inbraak en misbruik, heeft netwerkbeveiliging betrekking op het hele netwerk van onderling verbonden apparaten in uw organisatie, inclusief de apparaten zelf en de gegevens die tussen deze apparaten worden uitgewisseld, zowel tijdens het transport als in rust.
Vroeger plaatste een organisatie een firewall en voerde ze al haar activiteiten uit achter die zogenaamd ondoordringbare muur. Maar organisaties hebben hun werkwijze veranderd en aanvallers hun tools, tactieken en procedures. Daardoor is alleen vertrouwen op een firewall steeds minder toereikend.
Nu veel organisaties cloud- of hybridecloudtechnologie gebruiken of daarop overstappen, mobiele apparaten en medewerkers op afstand inzetten en over tijdzones heen communiceren, is het niet realistisch om te verwachten dat al je gebruikers dicht bij elkaar op een bedrijfsnetwerk werken.
Belangrijker nog: als je uitsluitend op een firewall vertrouwt, creëer je één centraal faalpunt. Naast denial-of-service-aanvallen op je netwerkgrens lopen moderne netwerken steeds meer risico om te worden binnengedrongen via aanvallen op de toeleveringsketen, DNS-kaping, phishing en spearphishing-campagnes en bestandsloze malware, om er maar een paar te noemen. Het moderne dreigingslandschap vraagt om beveiliging op al je endpoints, in plaats van alleen aan de randen met enkele zogenaamd “ondoordringbare kastjes”. Anders wordt je hele netwerk kwetsbaar zodra die dunne buitenste laag wordt doorbroken.
Netwerkbeveiliging gaat niet alleen over externe dreigingen, maar ook over misbruik van gegevens en bedrijfsmiddelen door mensen binnen de organisatie. Zo is bijna een derde van alle datalekken in de gezondheidszorg toegeschreven aan mensen binnen de organisatie, door wangedrag of menselijke fouten. In de financiële sector is ongeveer 60% van de cyberaanvallen toegeschreven aan gebruikers met uitgebreide toegangsrechten, externe partners of kwaadwillende medewerkers.
Hoe werkt moderne netwerkbeveiliging?
Omdat bescherming verder moet gaan dan alleen de netwerkgrens, werkt moderne netwerkbeveiliging met meerdere verdedigingslagen. Alles begint met zichtbaarheid: je kunt je niet beschermen tegen een dreiging die je niet ziet. Daarom moeten alle endpoints bescherming hebben die beheerders inzicht geeft in hun verkeer, inclusief versleuteld verkeer. Veel dreigingsactoren gebruiken immers inmiddels SSL-certificaten en https-verbindingen.wachtwoordbeheer, tweefactorauthenticatie en zelfs drie-factorauthenticatie, zoals vingerafdrukidentificatie en gezichts- of retinale scans.
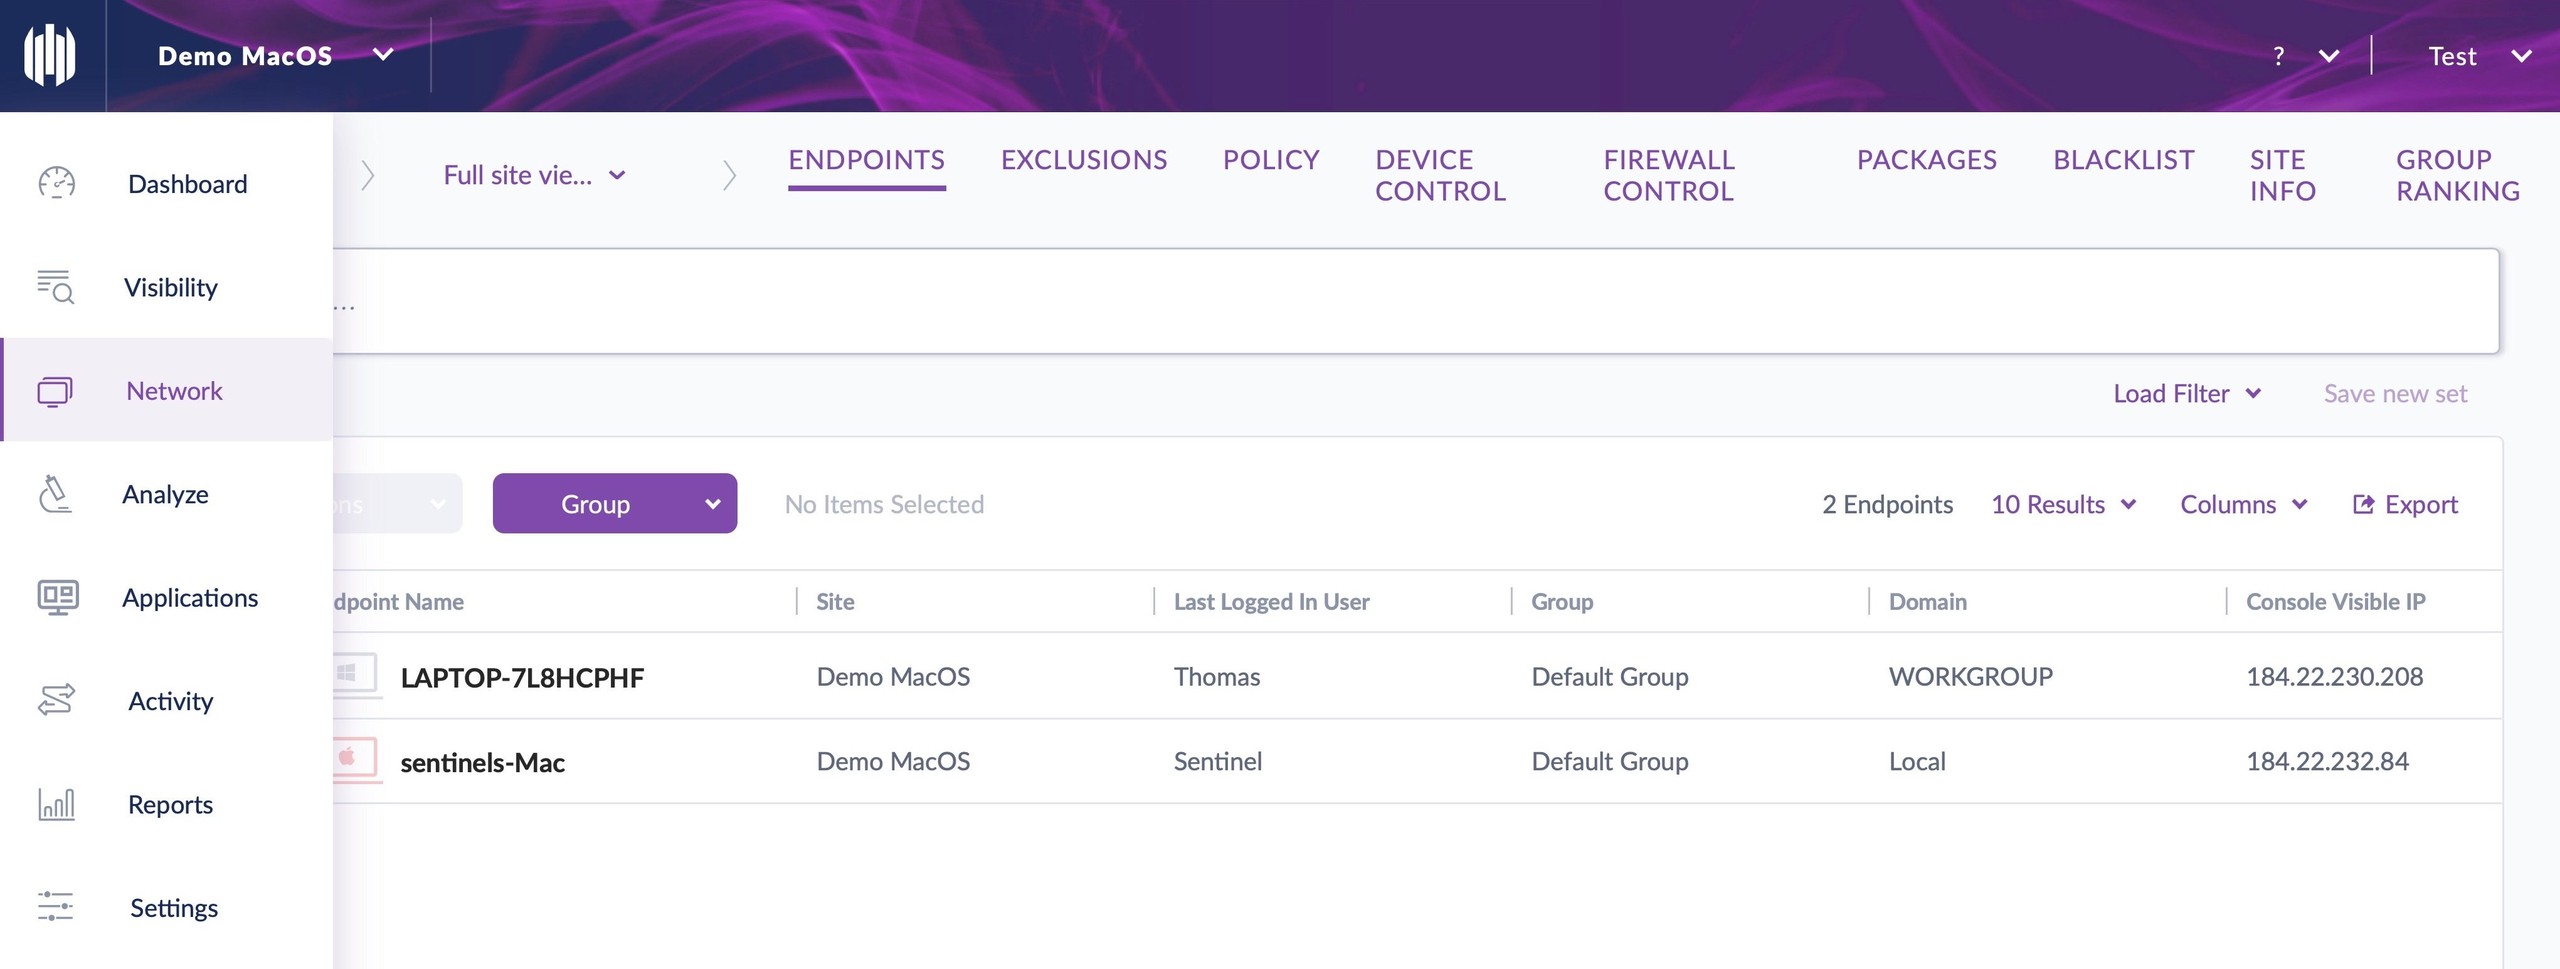
Zodra je zicht hebt op je netwerk, kun je meerdere verdedigingslagen aanbrengen, te beginnen met preventie. Zorg voor toegangsbeleid dat ongeoorloofd gebruik blokkeert en beperk de toegang van geautoriseerde gebruikers tot de bedrijfsmiddelen die ze nodig hebben. Als bijvoorbeeld veel IoT-apparaten verbinding maken met je netwerk, hoeven die apparaten geen toegang te hebben tot grote delen van het netwerk die niets met hun beoogde functie te maken hebben.
Apparaten moeten ook beveiligingssoftware hebben met applicatiefirewall-regels. Zo beheert de netwerkbeheerder welk verkeer van en naar elk endpoint is toegestaan. Daarnaast is apparaatbeheer essentieel om aanvallen via schadelijke USB-apparaten en andere randapparatuur te voorkomen. Daarmee beveilig je ook de fysiek toegankelijke poorten op je endpoints.
Na preventie is detectie de volgende verdedigingslaag. Dat betekent dat je afwijkend gedrag opspoort en herkent. Dat doe je het best met Behavioral AI-software, maar let op: niet alle beveiligingsproducten van de “nieuwe generatie” presteren even goed. Hun effectiviteit hangt sterk af van de datasets waarmee de AI is getraind, en niet van een specifiek algoritme.
Een moderne aanpak van netwerkbeveiliging erkent dat inbreuken soms plaatsvinden. De aanvalsvlakte is zo groot dat het naïef zou zijn om te denken dat een vastberaden aanvaller je preventie en detectie nooit kan omzeilen. Daarom heb je een responsplan nodig, ondersteund door beveiligingsproducten die autonoom handelen om bedreigingen te verhelpen zodra ze worden gedetecteerd.
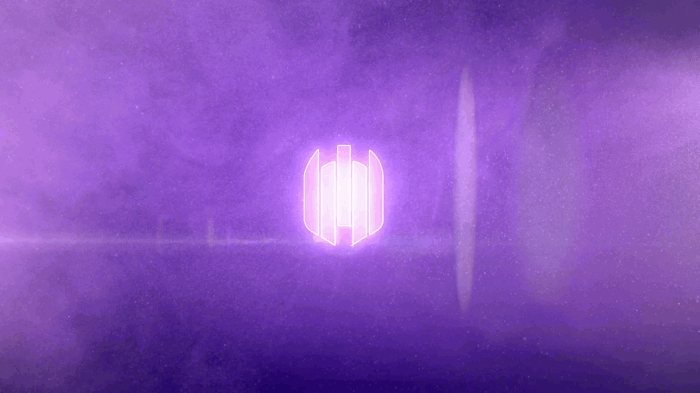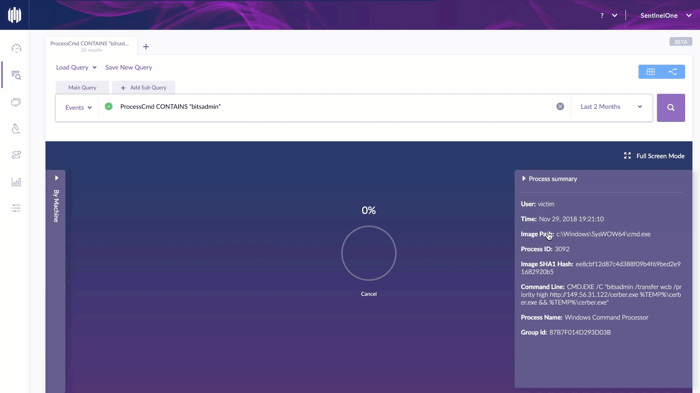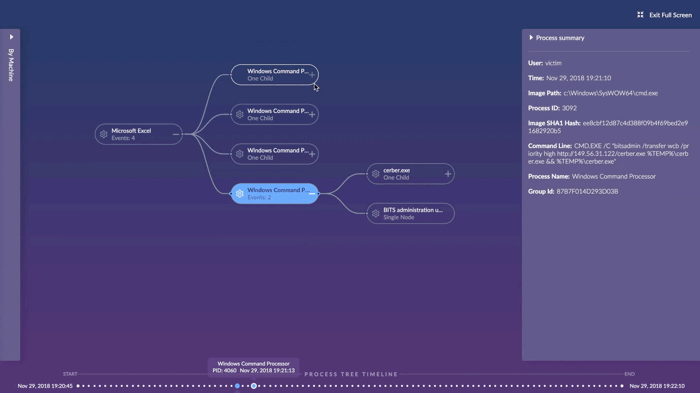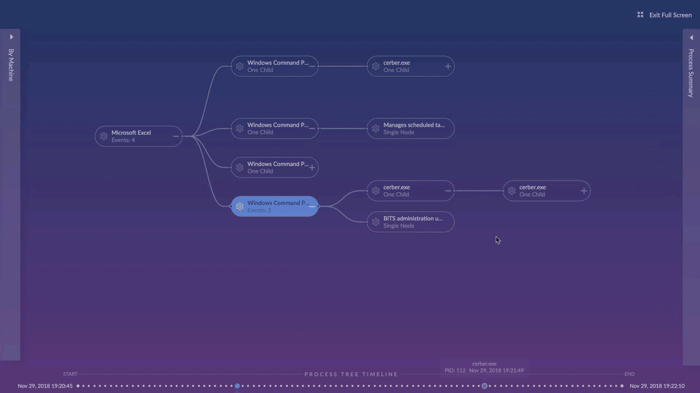
Denk op langere termijn na over hoe u een DevOps- of SecOps-mentaliteit in uw organisatie kunt verankeren. Met deze aanpak wordt netwerkbeveiliging op elk beslissingsniveau een vanzelfsprekend aandachtspunt.
Hoe kunt u netwerkbeveiliging testen?denial of service-aanvallen op uw perimeter, lopen moderne netwerken een steeds groter risico om te worden gehackt via supply chain-aanvallen, DNS-kaping, phishing en spear-phishing campagnes en fileless malware, om er maar een paar te noemen. Het moderne dreigingslandschap betekent in wezen dat beveiliging over al uw eindpunten moet worden verdeeld, in plaats van geconcentreerd te zijn rond de randen met een paar zogenaamde “ijzeren dozen". Als dat niet gebeurt, wordt uw netwerk volledig kwetsbaar zodra die dunne buitenste laag wordt doorbroken.
Hoe weet u of uw verdediging sterk genoeg is? Daarvoor test u uw netwerkbeveiliging. Een kwetsbaarheidsbeoordeling, ook wel bekend als “pentesten“, houdt in dat u aanvallen op uw eigen netwerk simuleert. Zo ziet u hoe uw tools, medewerkers en procedures standhouden tegenover een aanvaller. Uw verdediging aan een ‘stresstest’ onderwerpen vereist deskundigheid – en toestemming – en kunt u het beste overlaten aan gekwalificeerde penetratietesters. Spreek vooraf duidelijke grenzen en doelen af.
Wat een penetratietest precies inhoudt, hangt af van de afspraken met uw tester. Doorgaans zijn er drie fasen: een kwetsbaarheidsscan, een grondige penetratietest en een risicoanalyse van de gevonden kwetsbaarheden. datalekken in de gezondheidszorg is bijvoorbeeld toe te schrijven aan insiders, hetzij door wangedrag, hetzij door menselijke fouten. In de financiële sector is ongeveer 60% van de cyberaanvallen toe te schrijven aan bevoorrechte gebruikers, externe partners of kwaadwillende werknemers.
Voorlopige scans worden vaak uitgevoerd met geautomatiseerde tools die zoeken naar bekende CVE-kwetsbaarheden. Ze zijn nuttig om de basis af te dekken, maar geven geen inzicht in niet-gemelde kwetsbaarheden. Ook testen ze niet hoe uw verdediging standhoudt bij een actieve of aanhoudende aanval.
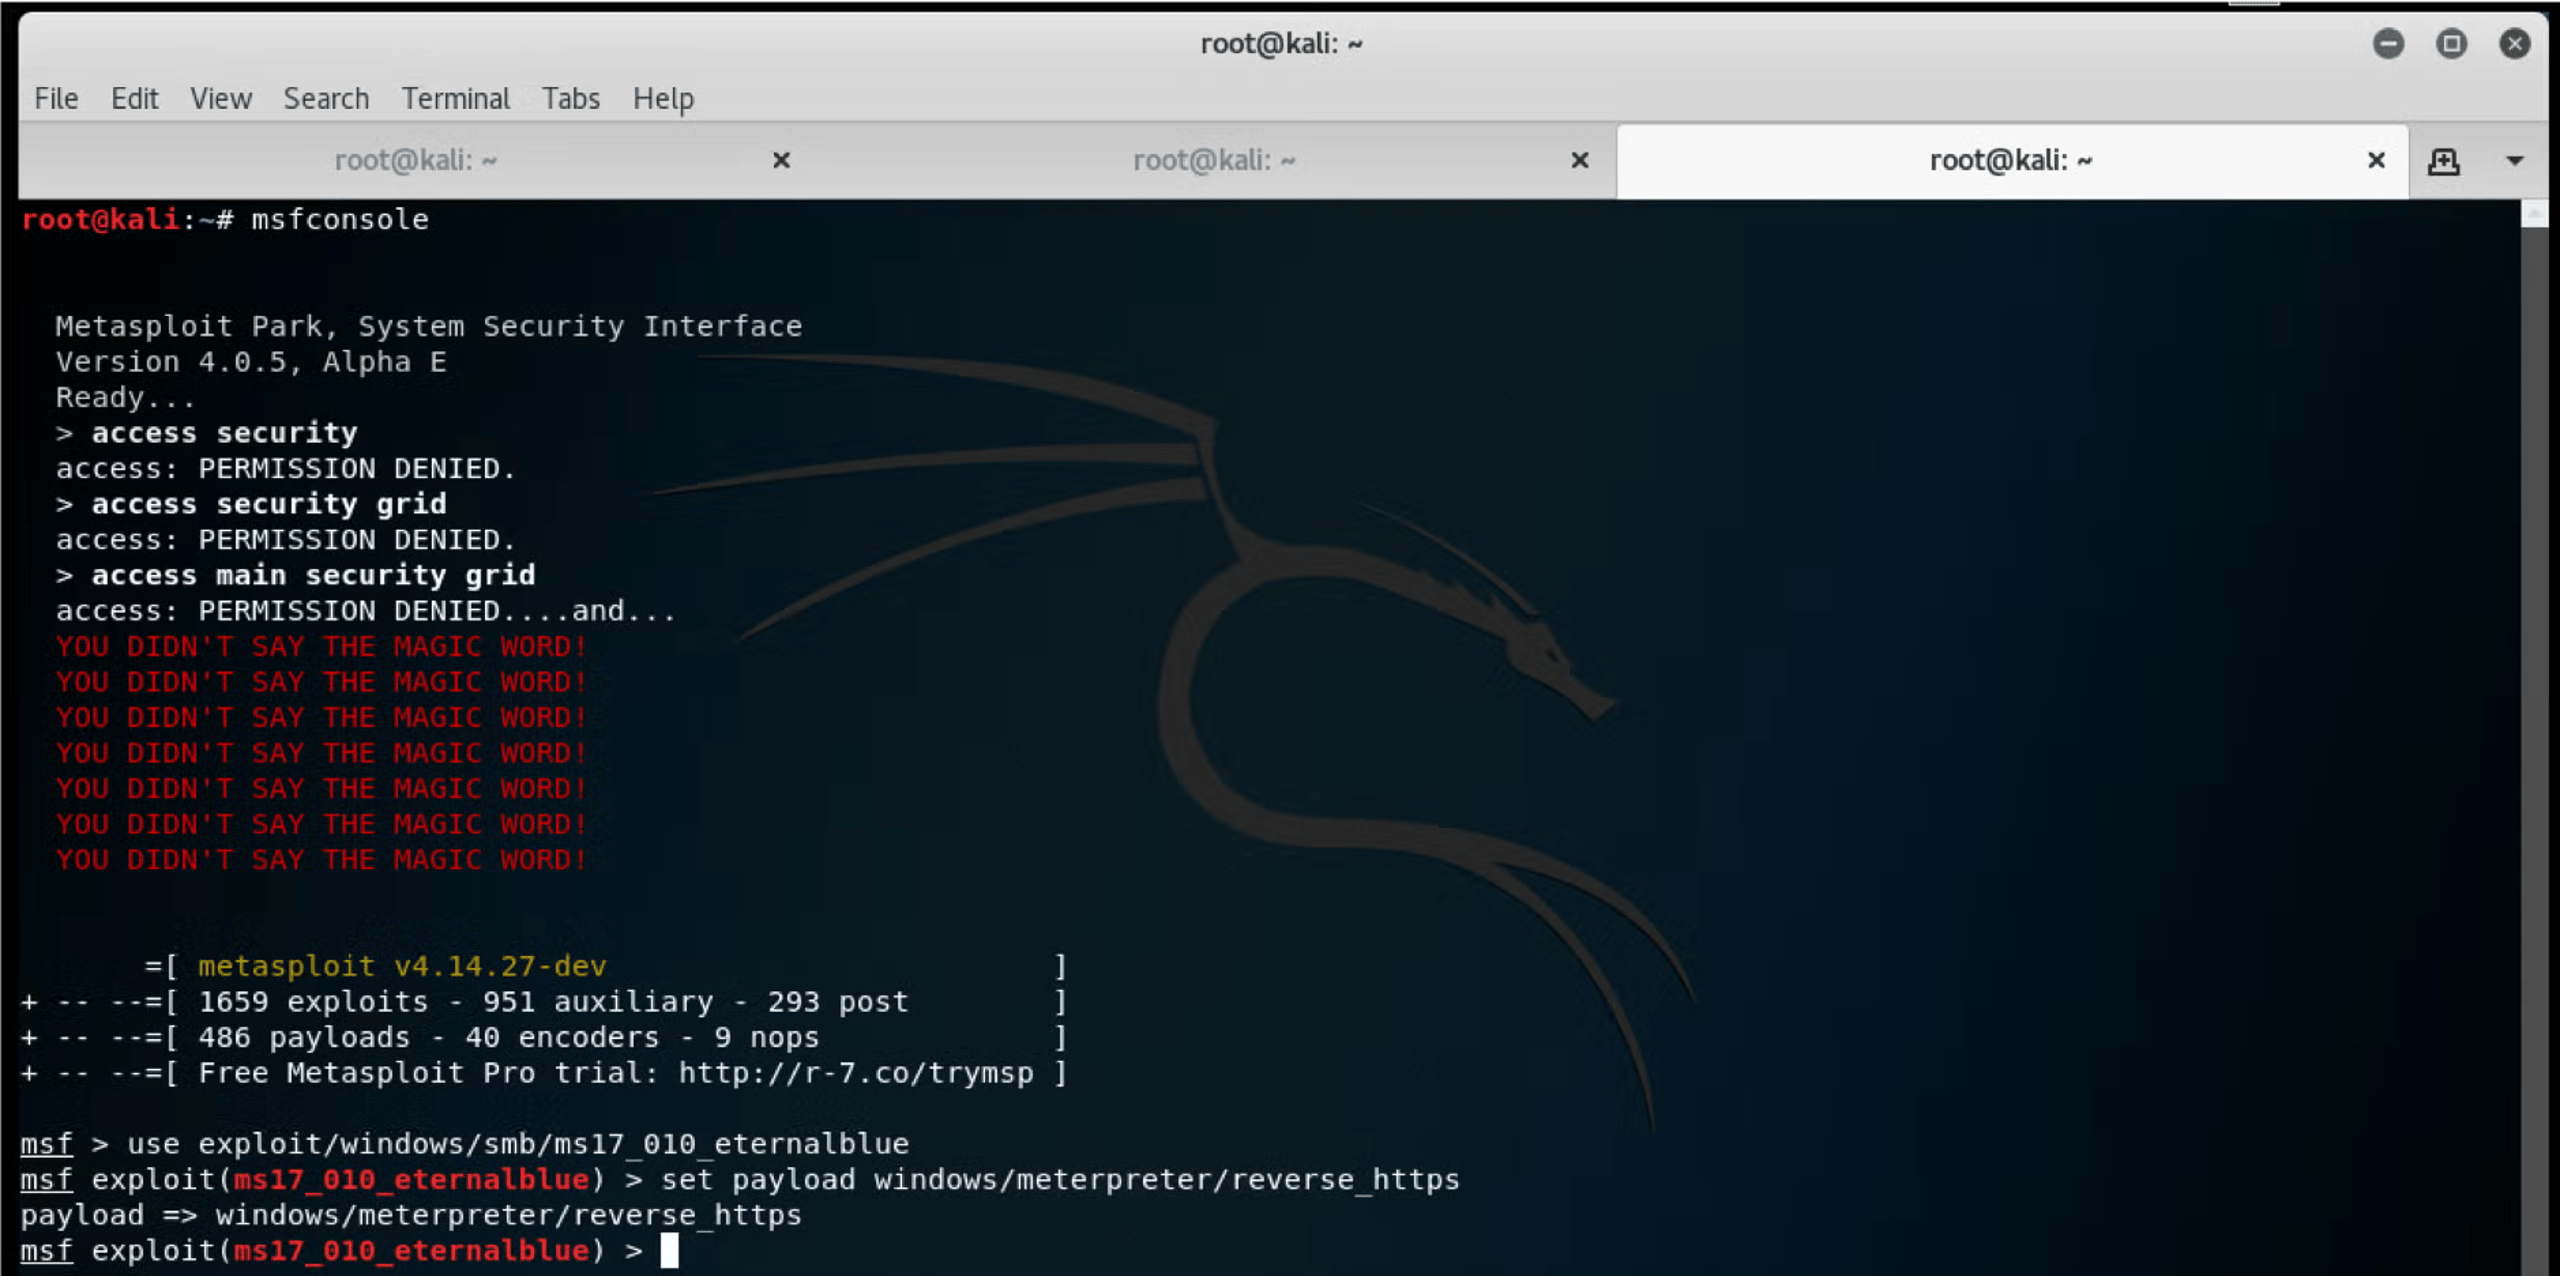
Een grondige penetratietest door een gekwalificeerde ‘white-hathacker’ of ‘ethische hacker’ doet dat wel. Spreek met uw tester de spelregels en de reikwijdte van de test af. Veelgebruikte tools zijn metasploit, burp, wireshark en nmap. De test omvat ook verschillende manieren om domeinbeheerdersrechten te verkrijgen op uw interne netwerk. Zorg er wel voor dat uw tester meer doet dan standaardaanvallen uitvoeren en aanvallen kan afstemmen op het aanvalsoppervlak van uw omgeving.
Of uw penetratietester de risicoanalyse nu uitvoert of niet, een goede penetratietest levert een helder, begrijpelijk en gespecificeerd rapport op. Geen ondoorzichtig technisch jargon, maar een overzicht van alle kwetsbaarheden. Verwacht en eis duidelijke instructies waarmee u of uw IT-medewerkers het probleem kunnen reproduceren. Kan uw eigen team dat niet, dan kunt u niet bevestigen dat het om een echte beveiligingskwetsbaarheid gaat.SSL certificaten en https verbindingen.
Een goede penetratietester geeft ook aanbevelingen om risico’s te beperken. Weeg die altijd af tegen de andere behoeften en prioriteiten van uw organisatie. De tester of een andere analist moet de specifieke kwetsbaarheden analyseren. Vormt de kwetsbaarheid een financieel risico? Kan ze leiden tot gegevensverlies of niet-naleving van regelgeving? Hoe waarschijnlijk is misbruik en wat zijn de mogelijke gevolgen voor het bedrijf?
Conclusie
Uw organisatie moet de diensten leveren die klanten en medewerkers verwachten. Daarvoor moet u uw netwerk beschermen. Goede netwerkbeveiliging beschermt niet alleen uw intellectuele eigendom en klantgegevens, maar ook uw reputatie. Combineer meerdere verdedigingslagen in uw hele netwerk – niet alleen aan de rand – met passende beleidsregels, controles en een moderne oplossing voor endpointbeveiliging. Zo geeft u bevoegde gebruikers toegang tot de netwerkbronnen die ze nodig hebben en blokkeert u aanvallers.
Wilt u zien wat de SentinelOne-oplossing voor u kan betekenen? Luister hoe onze klanten uitleggen waarom ze voor SentinelOne kozen. Of probeer het zelf met een gratis demo.
Apparaten moeten ook beveiligingssoftware hebben die application Firewall-controles bevat. Hiermee kan de netwerkbeheerder het toegestane verkeer van en naar elk eindpunt beheren. Bovendien apparaatbeheer om aanvallen van kwaadaardige USB-sticks en andere randapparatuur te voorkomen, ook een essentieel onderdeel van de bescherming van uw netwerk door het beveiligen van poorten die fysiek toegankelijk zijn op uw eindpunten.
Na preventie is detectie de volgende verdedigingslaag. Dat betekent het opsporen en herkennen van afwijkend gedrag. De beste manier om dit te doen is met behulp van gedrags-AI-software, maar houd er rekening mee dat niet alle “Next-Gen” beveiligingsoplossingen zijn gelijk. Hoe effectief ze zijn, hangt sterk af van de datasets waarop de AI is getraind, en niet zozeer van een bepaald algoritme.
Een moderne benadering van netwerkbeveiliging houdt in dat men zich realiseert dat inbreuken soms zullen plaatsvinden. Het aanvalsoppervlak is zo groot dat het naïef zou zijn te denken dat uw preventie en detectie onverslaanbaar zijn voor een vastberaden aanvaller. Daarom heeft u een responsplan nodig, ondersteund door beveiligingsoplossingen die autonome maatregelen kunnen nemen om bedreigingen te verhelpen wanneer ze worden gedetecteerd.
Denk op langere termijn na over hoe u een DevOps- of SecOps-mentaliteit kunt integreren in uw organisatiebeheer. Met dit soort benaderingen wordt netwerkbeveiliging een intrinsieke overweging op elk niveau van de besluitvorming.
Hoe kan netwerkbeveiliging worden getest?
Hoe weet u nu of uw verdedigingsmechanismen goed genoeg zijn? Hier komt het testen van netwerkbeveiliging om de hoek kijken. Kwetsbaarheidsbeoordeling, ook wel bekend als “pentesting“, houdt in dat aanvallen op uw eigen netwerk worden gesimuleerd om te zien hoe uw tools, mensen en procedures standhouden tegen een aanvaller. Het “stresstesten” van uw beveiliging vereist vaardigheid – en toestemming – en kan het beste worden uitgevoerd door gekwalificeerde penetratietesters met vooraf overeengekomen duidelijke grenzen en doelstellingen.
Wat een penetratietest precies inhoudt, hangt af van de specifieke voorwaarden die u met uw tester overeenkomt, maar er zijn doorgaans drie fasen: een kwetsbaarheidsscan, een diepgaande penetratietest en een risicoanalyse van alle ontdekte kwetsbaarheden.
Voorafgaande scans worden vaak uitgevoerd met geautomatiseerde tools die zoeken naar bekende CVE-kwetsbaarheden. Hoewel deze nuttig zijn om de basis te dekken, bieden ze geen inzicht in niet-gemelde kwetsbaarheden en testen ze ook niet de sterkte van uw verdediging bij actieve of aanhoudende aanvallen.
Een diepgaande penetratietest, uitgevoerd door een gekwalificeerde “white hat” of 'ethische hacker' wordt uitgevoerd, zou precies dat moeten doen, maar het is belangrijk om samen met uw tester afspraken te maken over de regels en de reikwijdte van de test. Veelgebruikte tools zijn onder andere metasploit, burp, wireshark en nmap, en omvatten verschillende manieren om toegang krijgen tot domeinbeheerder op uw interne netwerk. Zorg er echter voor dat uw tester meer doet dan alleen 'kant-en-klare' aanvallen uitvoeren en daadwerkelijk in staat is om zijn aanvallen aan te passen aan het aanvalsoppervlak dat uw omgeving biedt.
Ongeacht of uw pentester de risicoanalyse uitvoert of niet, het resultaat van een goede penetratietest moet een duidelijk, begrijpelijk en gedetailleerd rapport zijn – geen hocus-pocus van hoogdravend geek-jargon – waarin alle kwetsbaarheden worden beschreven. Verwacht en eis duidelijke instructies waarmee u of uw eigen IT-personeel het probleem kan reproduceren. Als uw eigen team het probleem niet kan reproduceren, kunt u niet bevestigen dat het om een echte beveiligingskwetsbaarheid gaat.
Een goede penetratietester moet ook aanbevelingen doen voor risicobeperkende maatregelen, hoewel deze altijd moeten worden afgewogen tegen de andere behoeften en prioriteiten van uw organisatie. De tester of een andere analist moet een risicoanalyse uitvoeren van specifieke kwetsbaarheden. Vormt de kwetsbaarheid een financieel risico, mogelijk gegevensverlies of een schending van de compliance? Hoe groot is de kans dat er misbruik van wordt gemaakt en wat is de mogelijke impact op het bedrijf?
Conclusie
Het is belangrijk dat uw organisatie de diensten levert waar klanten en medewerkers om vragen, maar om dat te kunnen doen, moet u uw netwerk beschermen. Een goede netwerkbeveiliging helpt niet alleen uw IP- en klantgegevens te beschermen, maar ook uw reputatie. Door meerdere verdedigingslagen in uw hele netwerk te combineren – niet alleen aan de rand – met het juiste beleid, de juiste controles en een Next-Gen endpoint security-oplossing, kunt u geautoriseerde gebruikers toegang geven tot de netwerkbronnen die ze nodig hebben en tegelijkertijd degenen blokkeren die aanvallen proberen uit te voeren.
Als u wilt zien hoe de SentinelOne-oplossing u kan helpen in deze strijd, luister dan naar onze klanten uitleggen waarom ze voor SentinelOne hebben gekozen, of nog beter, probeer het zelf met een gratis demo.

AI-gestuurde cyberbeveiliging
Verhoog uw beveiliging met realtime detectie, reactiesnelheid en volledig overzicht van uw gehele digitale omgeving.
Veelgestelde vragen over netwerkbeveiliging
Netwerkbeveiliging beschermt gegevens en bronnen wanneer ze via netwerken worden verzonden of ermee verbinding maken. Firewalls, systemen voor inbraakdetectie, antivirussoftware en versleuteling blokkeren ongeautoriseerde toegang. Door verkeer te bewaken, toegangspunten te beheren en beleidsregels af te dwingen, voorkomt netwerkbeveiliging dat aanvallers gegevens onderscheppen, malware plaatsen of uw systemen gebruiken als springplank voor verdere aanvallen.
Zonder netwerkbeveiliging kunnen gevoelige gegevens—zoals klantdossiers, financiële informatie of bedrijfseigen plannen—worden gestolen of gewijzigd. Aanvallen kunnen diensten verstoren, de reputatie schaden en tot boetes leiden. Goede netwerkbeveiliging zorgt dat medewerkers veilig werken, partners veilig verbinding maken en klanten op uw systemen vertrouwen. U ontdekt en stopt bedreigingen ook voordat ze zich verspreiden en langdurige uitval veroorzaken.
Belangrijke onderdelen zijn firewalls die inkomend en uitgaand verkeer filteren; systemen voor inbraakdetectie en -preventie die verdacht gedrag signaleren; virtuele privénetwerken (VPN's) voor veilige toegang op afstand; en endpointbeveiliging op apparaten. Versleuteling maakt gegevens tijdens verzending onleesbaar. Tools voor beveiligingsinformatie en gebeurtenisbeheer (SIEM) verzamelen logboeken en waarschuwingen. Samen vormen deze lagen een gelaagde verdedigingsstrategie.
Netwerksegmentatie verdeelt een groot netwerk in kleinere zones of subnetten, elk met eigen toegangscontroles. Als aanvallers één segment binnendringen, kunnen ze zich niet eenvoudig naar andere segmenten verplaatsen. Segmentatie beperkt de verspreiding van malware, maakt verschillende beveiligingsregels voor gevoelige zones mogelijk en helpt incidenten in te dammen.
U kunt apparaten groeperen op functie—zoals servers, werkstations of wifi voor gasten—en de beveiliging per groep afstemmen.
Authenticatie controleert wie u bent—meestal met wachtwoorden, certificaten of tokens. Autorisatie bepaalt wat u na toegang mag doen, bijvoorbeeld welke servers u kunt bereiken. Registratie legt uw handelingen vast, waaronder toegangstijden en gebruikte bronnen.
Samen zorgen deze AAA-processen dat alleen geldige gebruikers verbinding maken en uitsluitend toegestane taken uitvoeren. U kunt hun activiteiten bovendien traceren voor audits of incidentrespons.
Aanvallers gebruiken vaak Denial of Service (DoS) of Distributed DoS om systemen te overspoelen en onbereikbaar te maken. Man-in-the-Middle-aanvallen onderscheppen en wijzigen gegevens tijdens verzending. Phishing en social engineering richten zich op gebruikers om inloggegevens te stelen. Malwarecampagnes plaatsen virussen, wormen of ransomware op apparaten. Met poortscans en misbruik van kwetsbaarheden zoeken aanvallers naar zwakke plekken in software of openstaande diensten.
Ontdek meer over Cyberbeveiliging



Ervaar het meest geavanceerde cybersecurityplatform
Ontdek hoe 's werelds meest intelligente, autonome cybersecurityplatform uw organisatie vandaag en in de toekomst kan beschermen.
