
Wat zijn phishingpraktijken?
Bij phishing worden gebruikers misleid om gevoelige informatie prijs te geven. Leer hoe u deze veelvoorkomende cyberdreigingen herkent en vermijdt.

Phishing blijft organisaties teisteren, terwijl veel mensen niet weten hoe het werkt. Weten hoe u phishing vermijdt, is net zo belangrijk als op de hoogte blijven van de nieuwste trucs. Aanvallers worden steeds geraffineerder in hun communicatie. Daarom moeten gebruikers zich verdiepen in hun werkwijze en alerter worden.
Deze gids legt uit hoe phishingaanvallen werken. U leert hoe u een phishingmail meldt, dergelijke praktijken herkent en ze tegengaat. Laten we beginnen.
Wat is phishing?
Bij phishing maakt een aanvaller een e-mail die echt lijkt en de lezer ervan overtuigt dat deze van een officiële of geverifieerde afzender komt. Het bericht moet het slachtoffer ertoe bewegen dringend iets te doen of een handeling uit te voeren die geoorloofd lijkt. Stel dat u een hacker bent die zich voordoet als de CEO van een bedrijf.
U vraagt een medewerker om diens accountgegevens te sturen en wilt diegene belonen voor goed werk. Misschien roept u de medewerker zelfs uit tot ‘medewerker van de maand.’ De medewerker is nieuw, weet niet dat u een oplichter bent en deelt nietsvermoedend de accountgegevens in een antwoord op uw e-mail. Vervolgens kaapt u als hacker het account door die inloggegevens te combineren met andere gevoelige informatie die u eerder hebt verzameld door de organisatie in kaart te brengen.
Dit was een voorbeeld van spearphishing, maar phishingmails worden meestal op grote schaal verstuurd. U kunt meerdere medewerkers mailen en om vertrouwelijke informatie vragen voor een enquête of een komende campagne.
Waarom zijn phishingaanvallen zo effectief?
Phishingaanvallen zijn effectief omdat ze persoonlijk, prikkelend en overtuigend zijn. Ze beperken zich niet tot e-mail. Aanvallers passen hun strategie steeds aan. Bij phishing wordt een lokaas of haakje gebruikt. U, het slachtoffer dat wordt ‘gevist’ (zie uzelf als de vis), wordt binnengehaald en ertoe gebracht gevoelige informatie prijs te geven. Die wordt later tegen u gebruikt.
Wat betekent phishing? Een ander voorbeeld van een phishingaanval is een gekloonde website. De aanvaller kan het platform van uw organisatie namaken door AI te gebruiken om de nepwebsite te programmeren. Daarbij kan elk detail worden gekopieerd, zelfs de logo’s. Alleen de domeinnaam verandert. Als uw bedrijf bijvoorbeeld aramca.com is, kan de website van de aanvaller iets zijn als aramca.co
Verkeer dat voor de officiële website bedoeld is, zou dan naar die van de aanvaller worden omgeleid. Als iemand op de nepwebsite op links klikt of informatie via formulieren indient, krijgt de aanvaller rechtstreeks toegang tot al die gegevens.
Hoe werken phishingpraktijken?
Bij phishing krijgt u de indruk dat er iets mis is en dat u moet ingrijpen om het probleem op te lossen. Soms krijgt u een aanbod dat te mooi lijkt om waar te zijn en moeilijk te negeren is. Er zit geen vaste formule of strategie achter. Dat maakt deze praktijken zo verontrustend. En ze kunnen erg onvoorspelbaar zijn.
Phishingpraktijken vallen vaak op door verdachte inlogpogingen. In berichten wordt u mogelijk gevraagd persoonlijke informatie te delen of online te betalen. Ze kunnen ook gratis kortingsbonnen aanbieden of valse orderbevestigingen bevatten. De meeste phishingpraktijken zijn generiek, maar vormen wel een dreiging op basis van social engineering.
Veelvoorkomende soorten phishingaanvallen
Een van de recentste rapporten van de Anti-Phishing Working Group (APWG) liet zien dat phishingcampagnes gericht op merken gestaag toenemen. Volgens het rapport worden phishingwebsites steeds vaker via HTTPS aangeboden. Inmiddels gebruikt bijna de helft van alle phishingsites dit beveiligde protocol. Daardoor activeren ze geen waarschuwingen van mechanismen zoals de melding niet beveiligd van Chrome. Hun inhoud blijft bovendien onzichtbaar voor traditionele antivirusproducten, die versleuteld verkeer niet kunnen lezen.
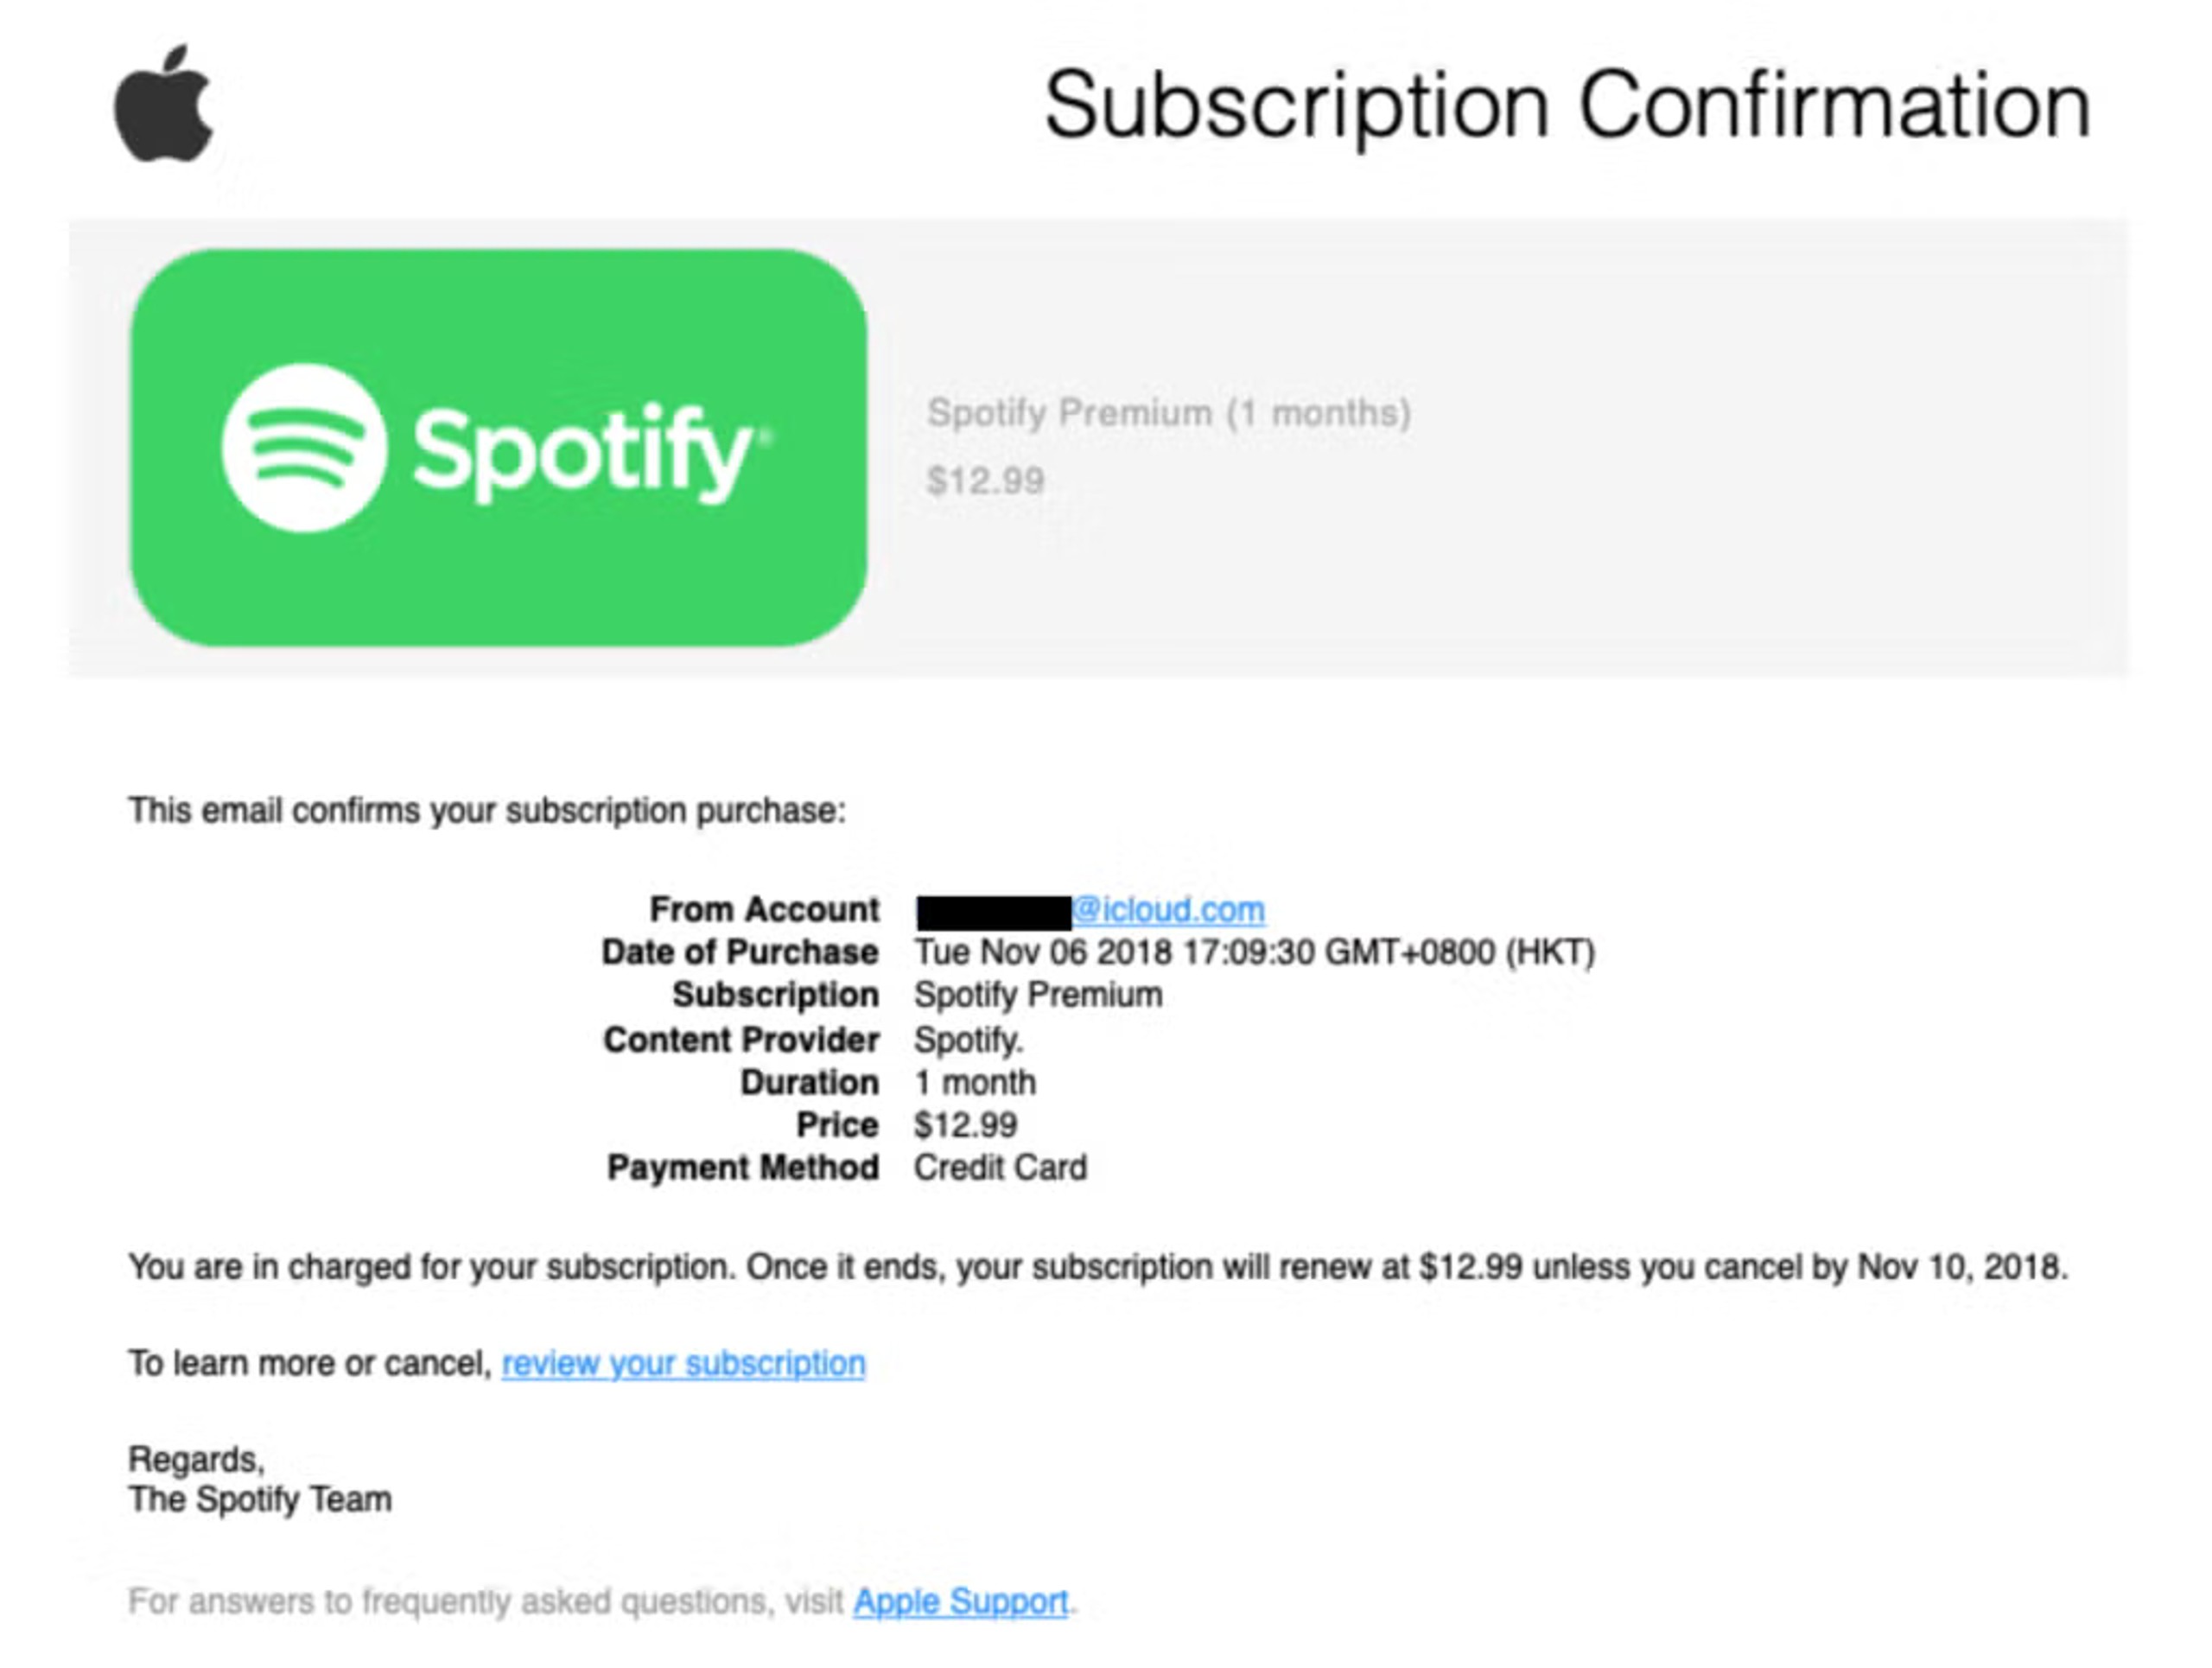
Veel phishingpraktijken draaien om het nabootsen van een aanbieder die het slachtoffer kent, zoals in dit valse bericht over een Spotify-abonnement:
Daarnaast zijn er homografische aanvallen waarbij oplichters sites registreren met Unicode-tekens die visueel lijken op de ASCII-tekens in de naam van een echte site. Vergelijk deze twee Unicode-reeksen:
u0430u0440u0440u04CFu0435
u0061u0070u0070u006Cu0065
En hun visueel “afgedrukte” vorm, rechts in de onderstaande afbeelding:
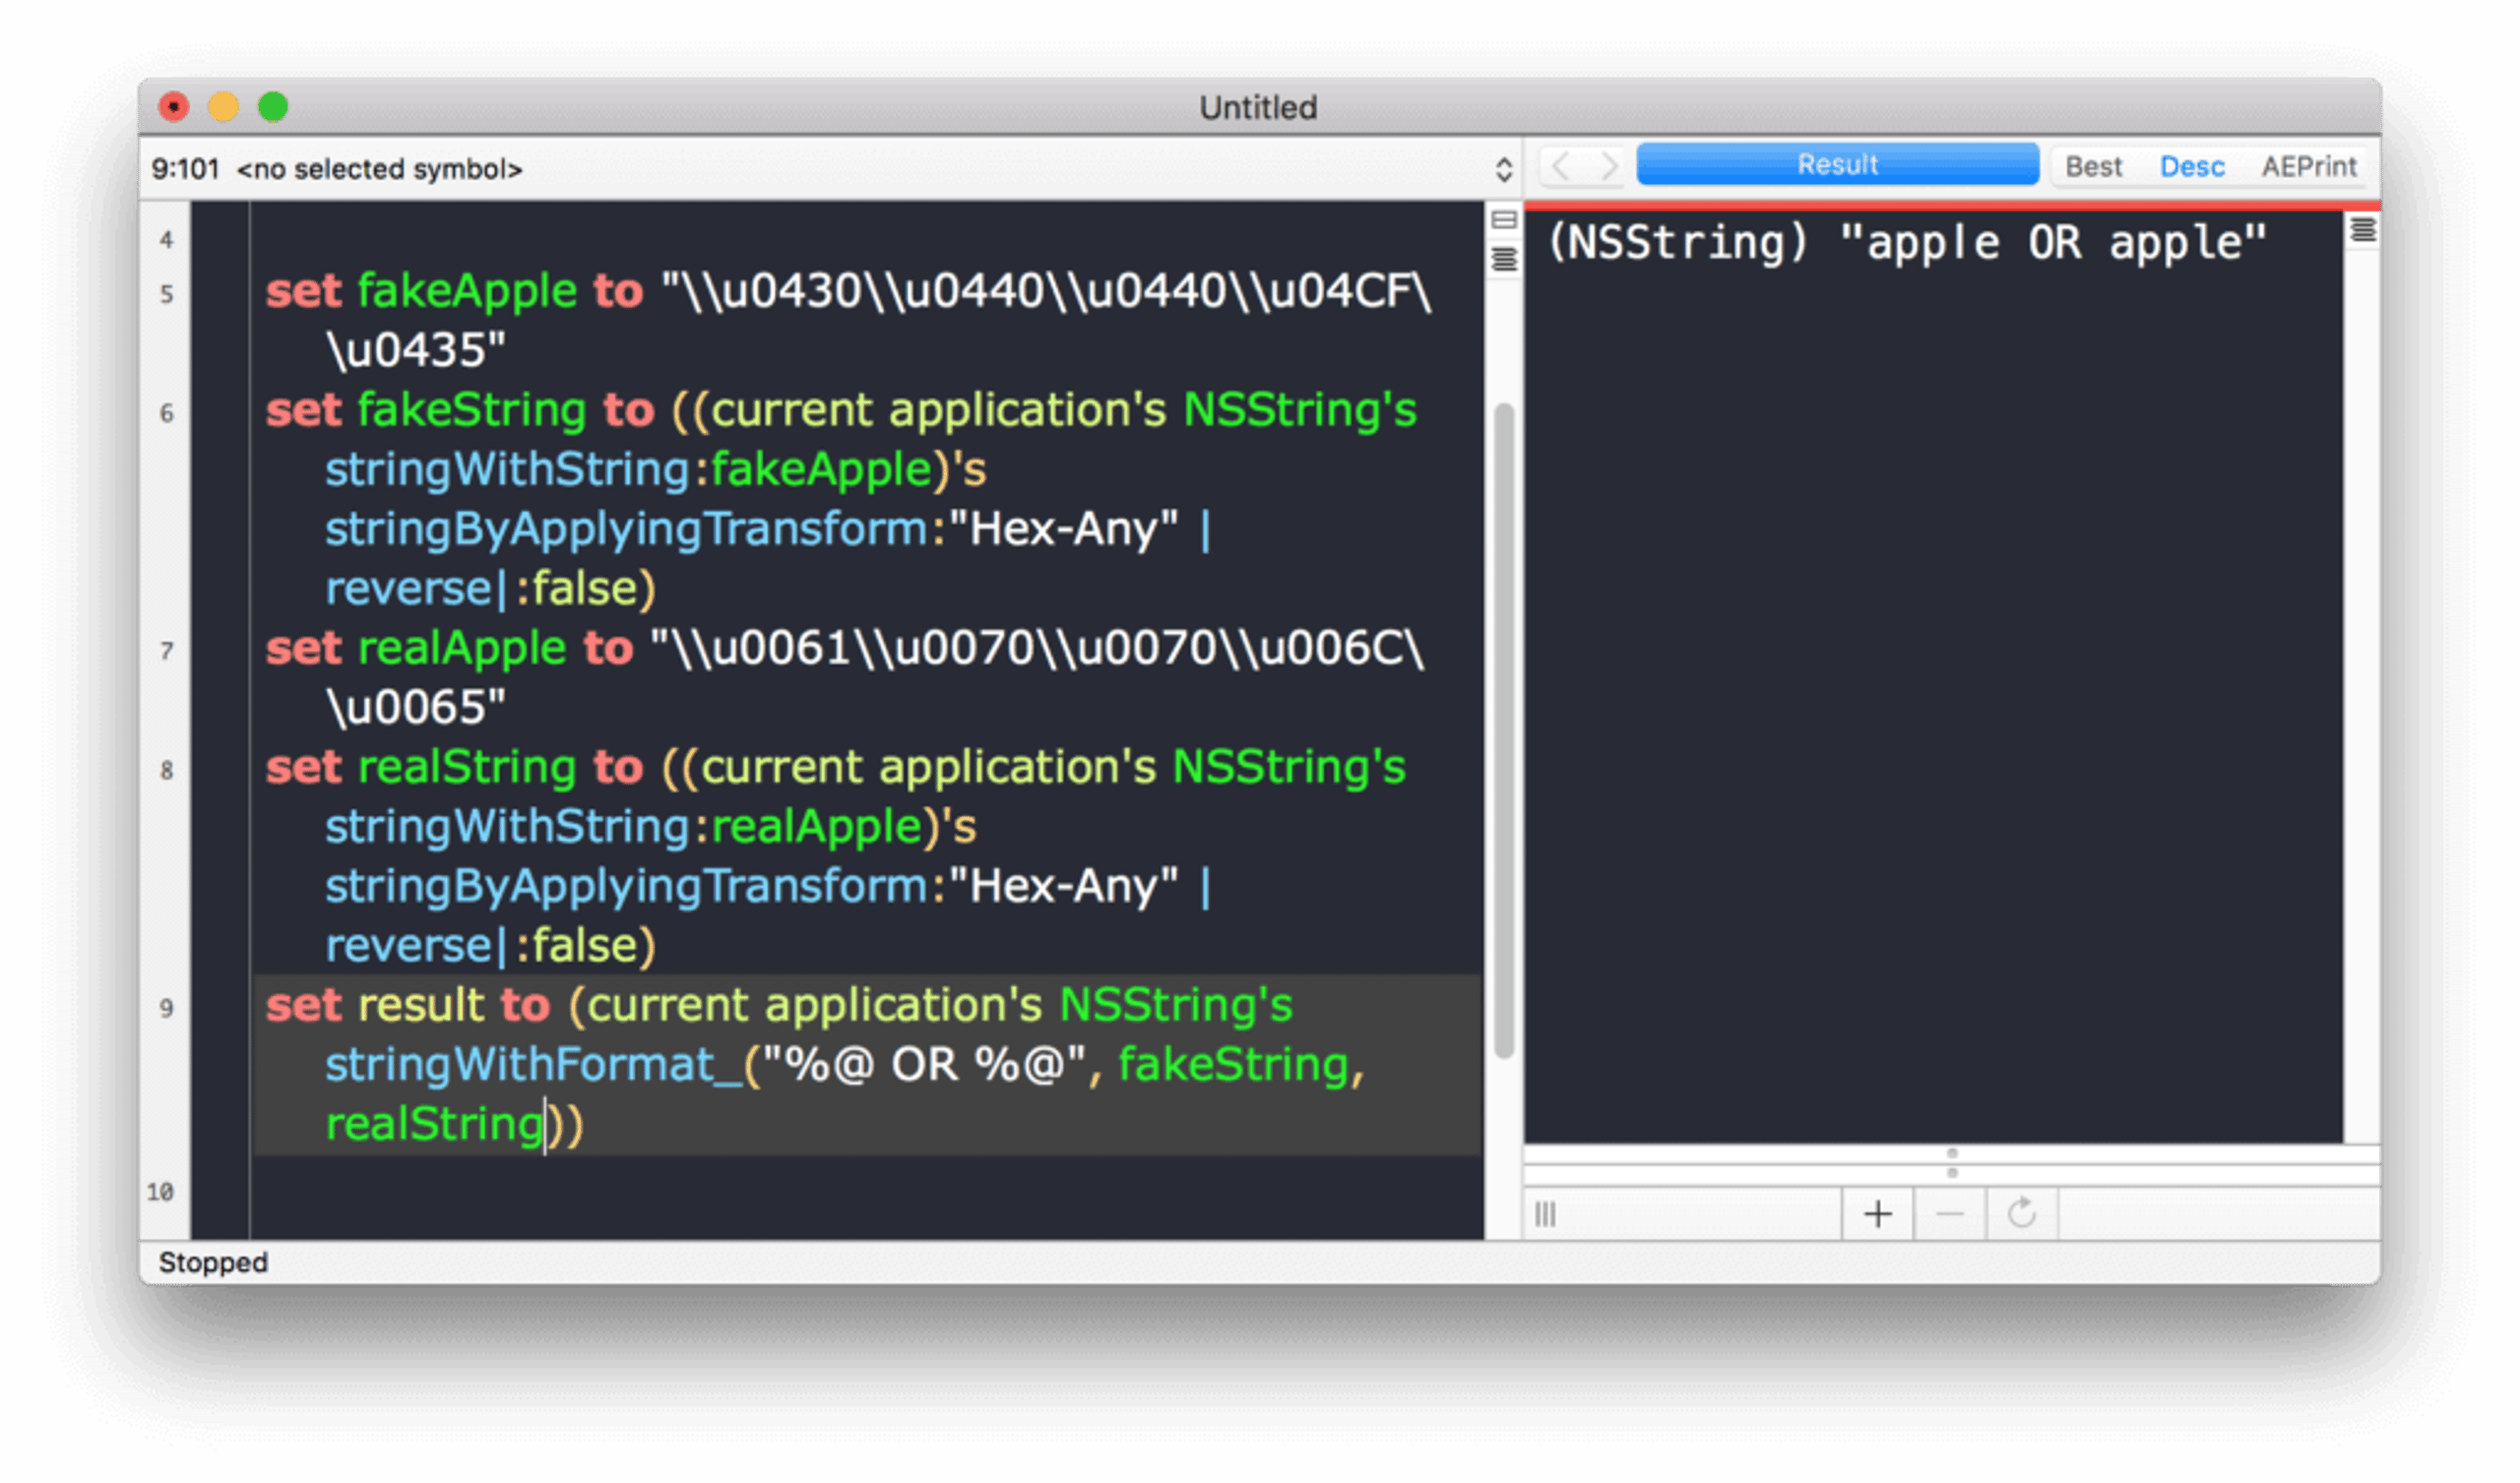
Deze twee coderingen kunnen er voor mensen hetzelfde uitzien, maar een computer leest ze anders. Als de eerste voor een domeinregistratie wordt gebruikt, verwijst die naar een heel andere site dan de tweede. Gelukkig herkennen de meeste moderne browsers dit soort aanvallen. Toch konden kwetsbaarheden in Chrome, Firefox en Opera nog vorig jaar de homografische beveiligingsfilters van die browsers omzeilen.
Bij een recentere aanval gebruikten oplichters een echt subdomein van Google.com, sites.google.com, om webpagina’s te hosten die slachtoffers vervolgens naar schadelijke sites omleidden.
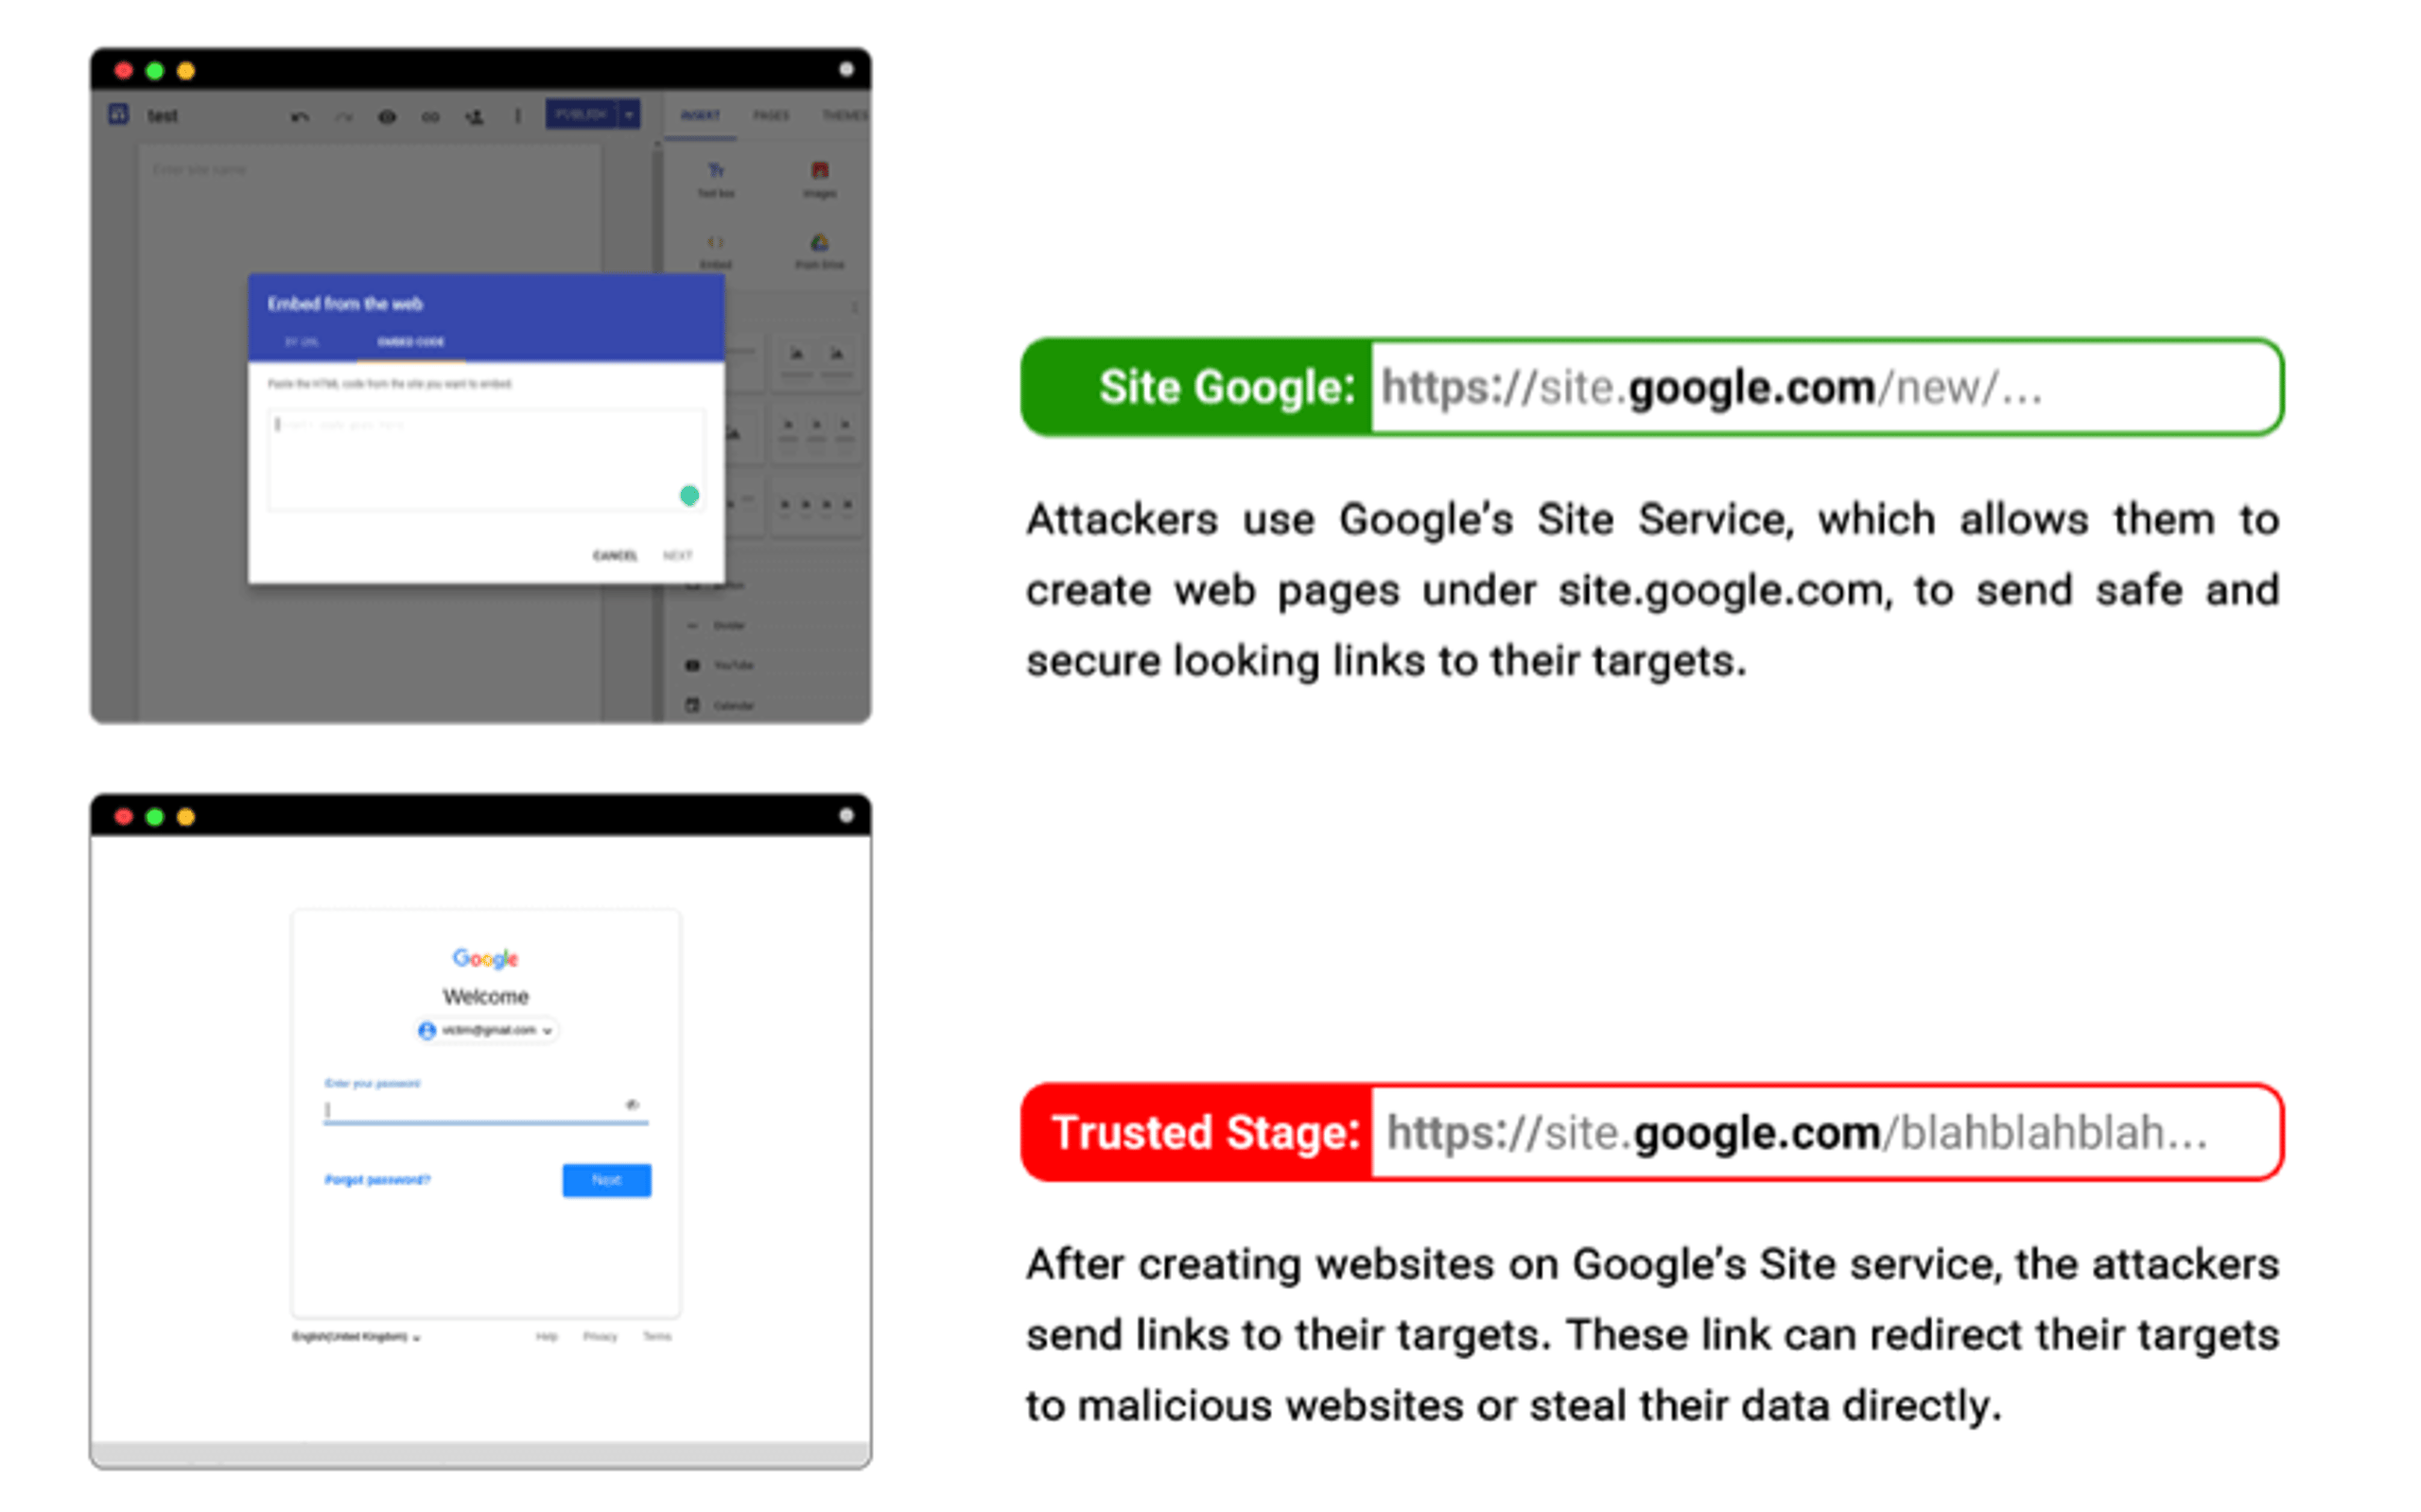
Zodra het slachtoffer is binnengehaald, kan de oplichting allerlei vormen aannemen, van frauduleuze technische ondersteuning tot valse inlogpagina’s voor e-mail. Een veelgebruikte tactiek is het slachtoffer te vertellen dat het e-mailaccount moet worden bijgewerkt en vervolgens een redelijk overtuigende nepsite te tonen:
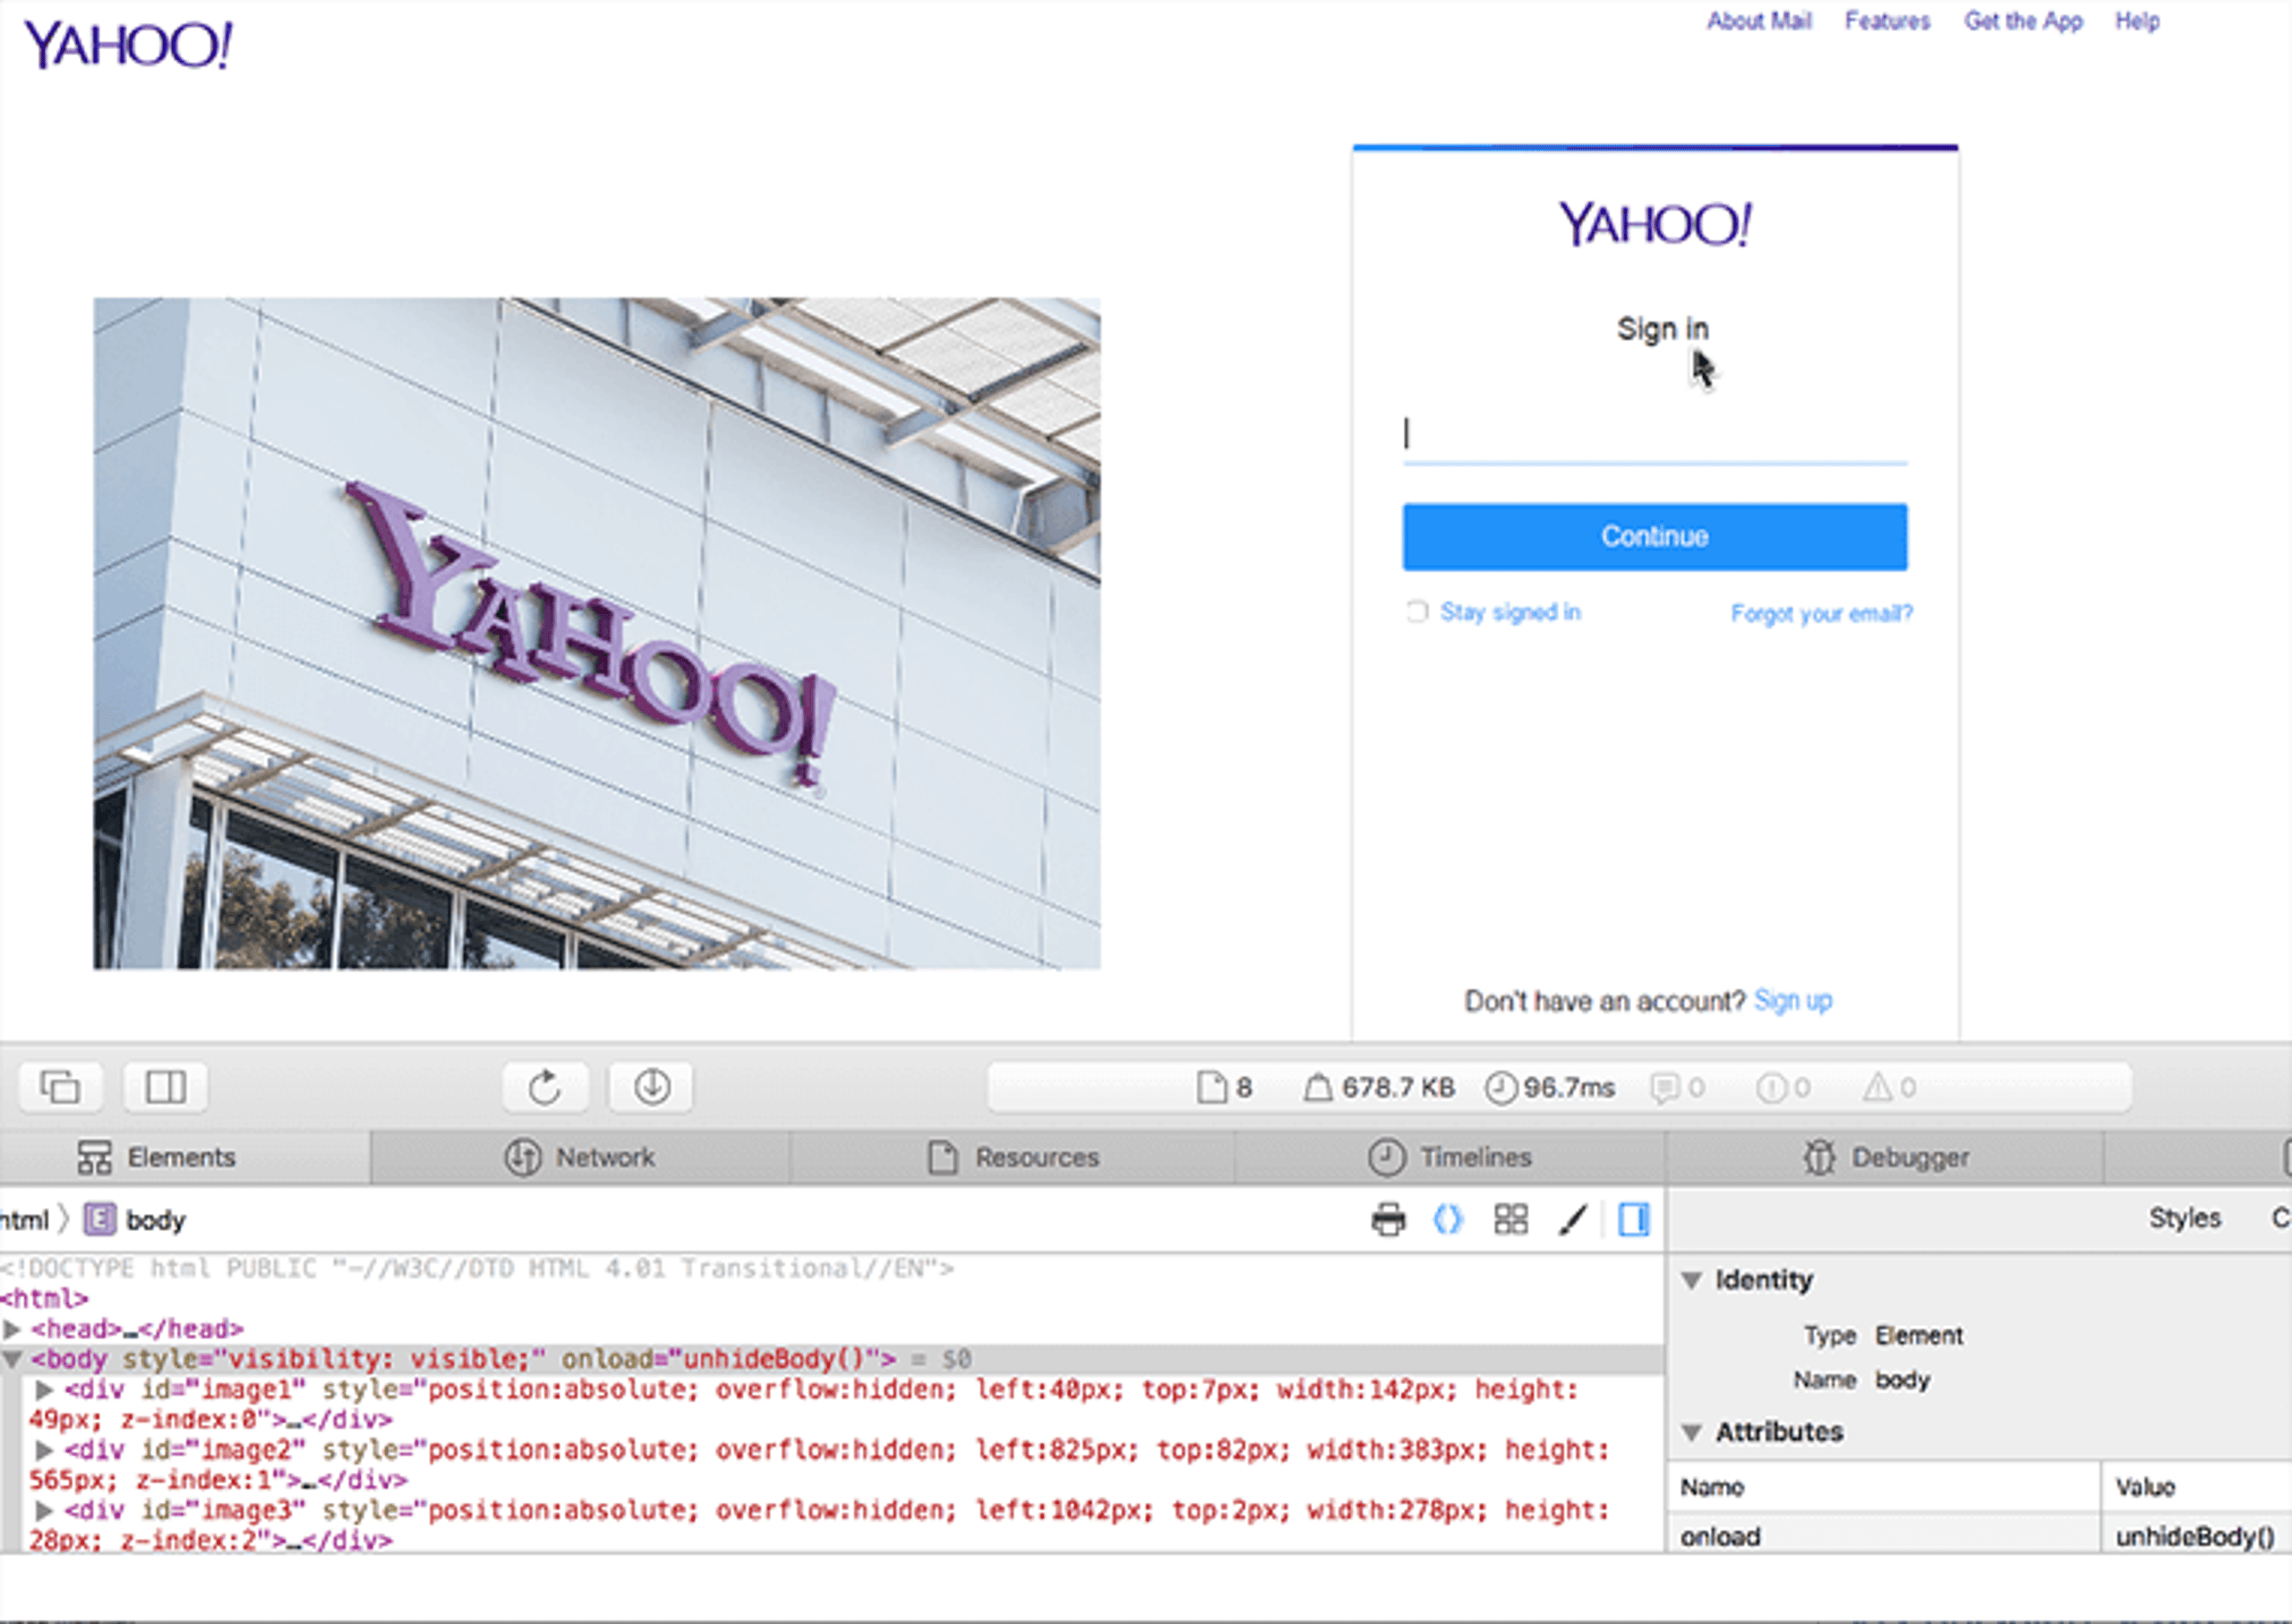
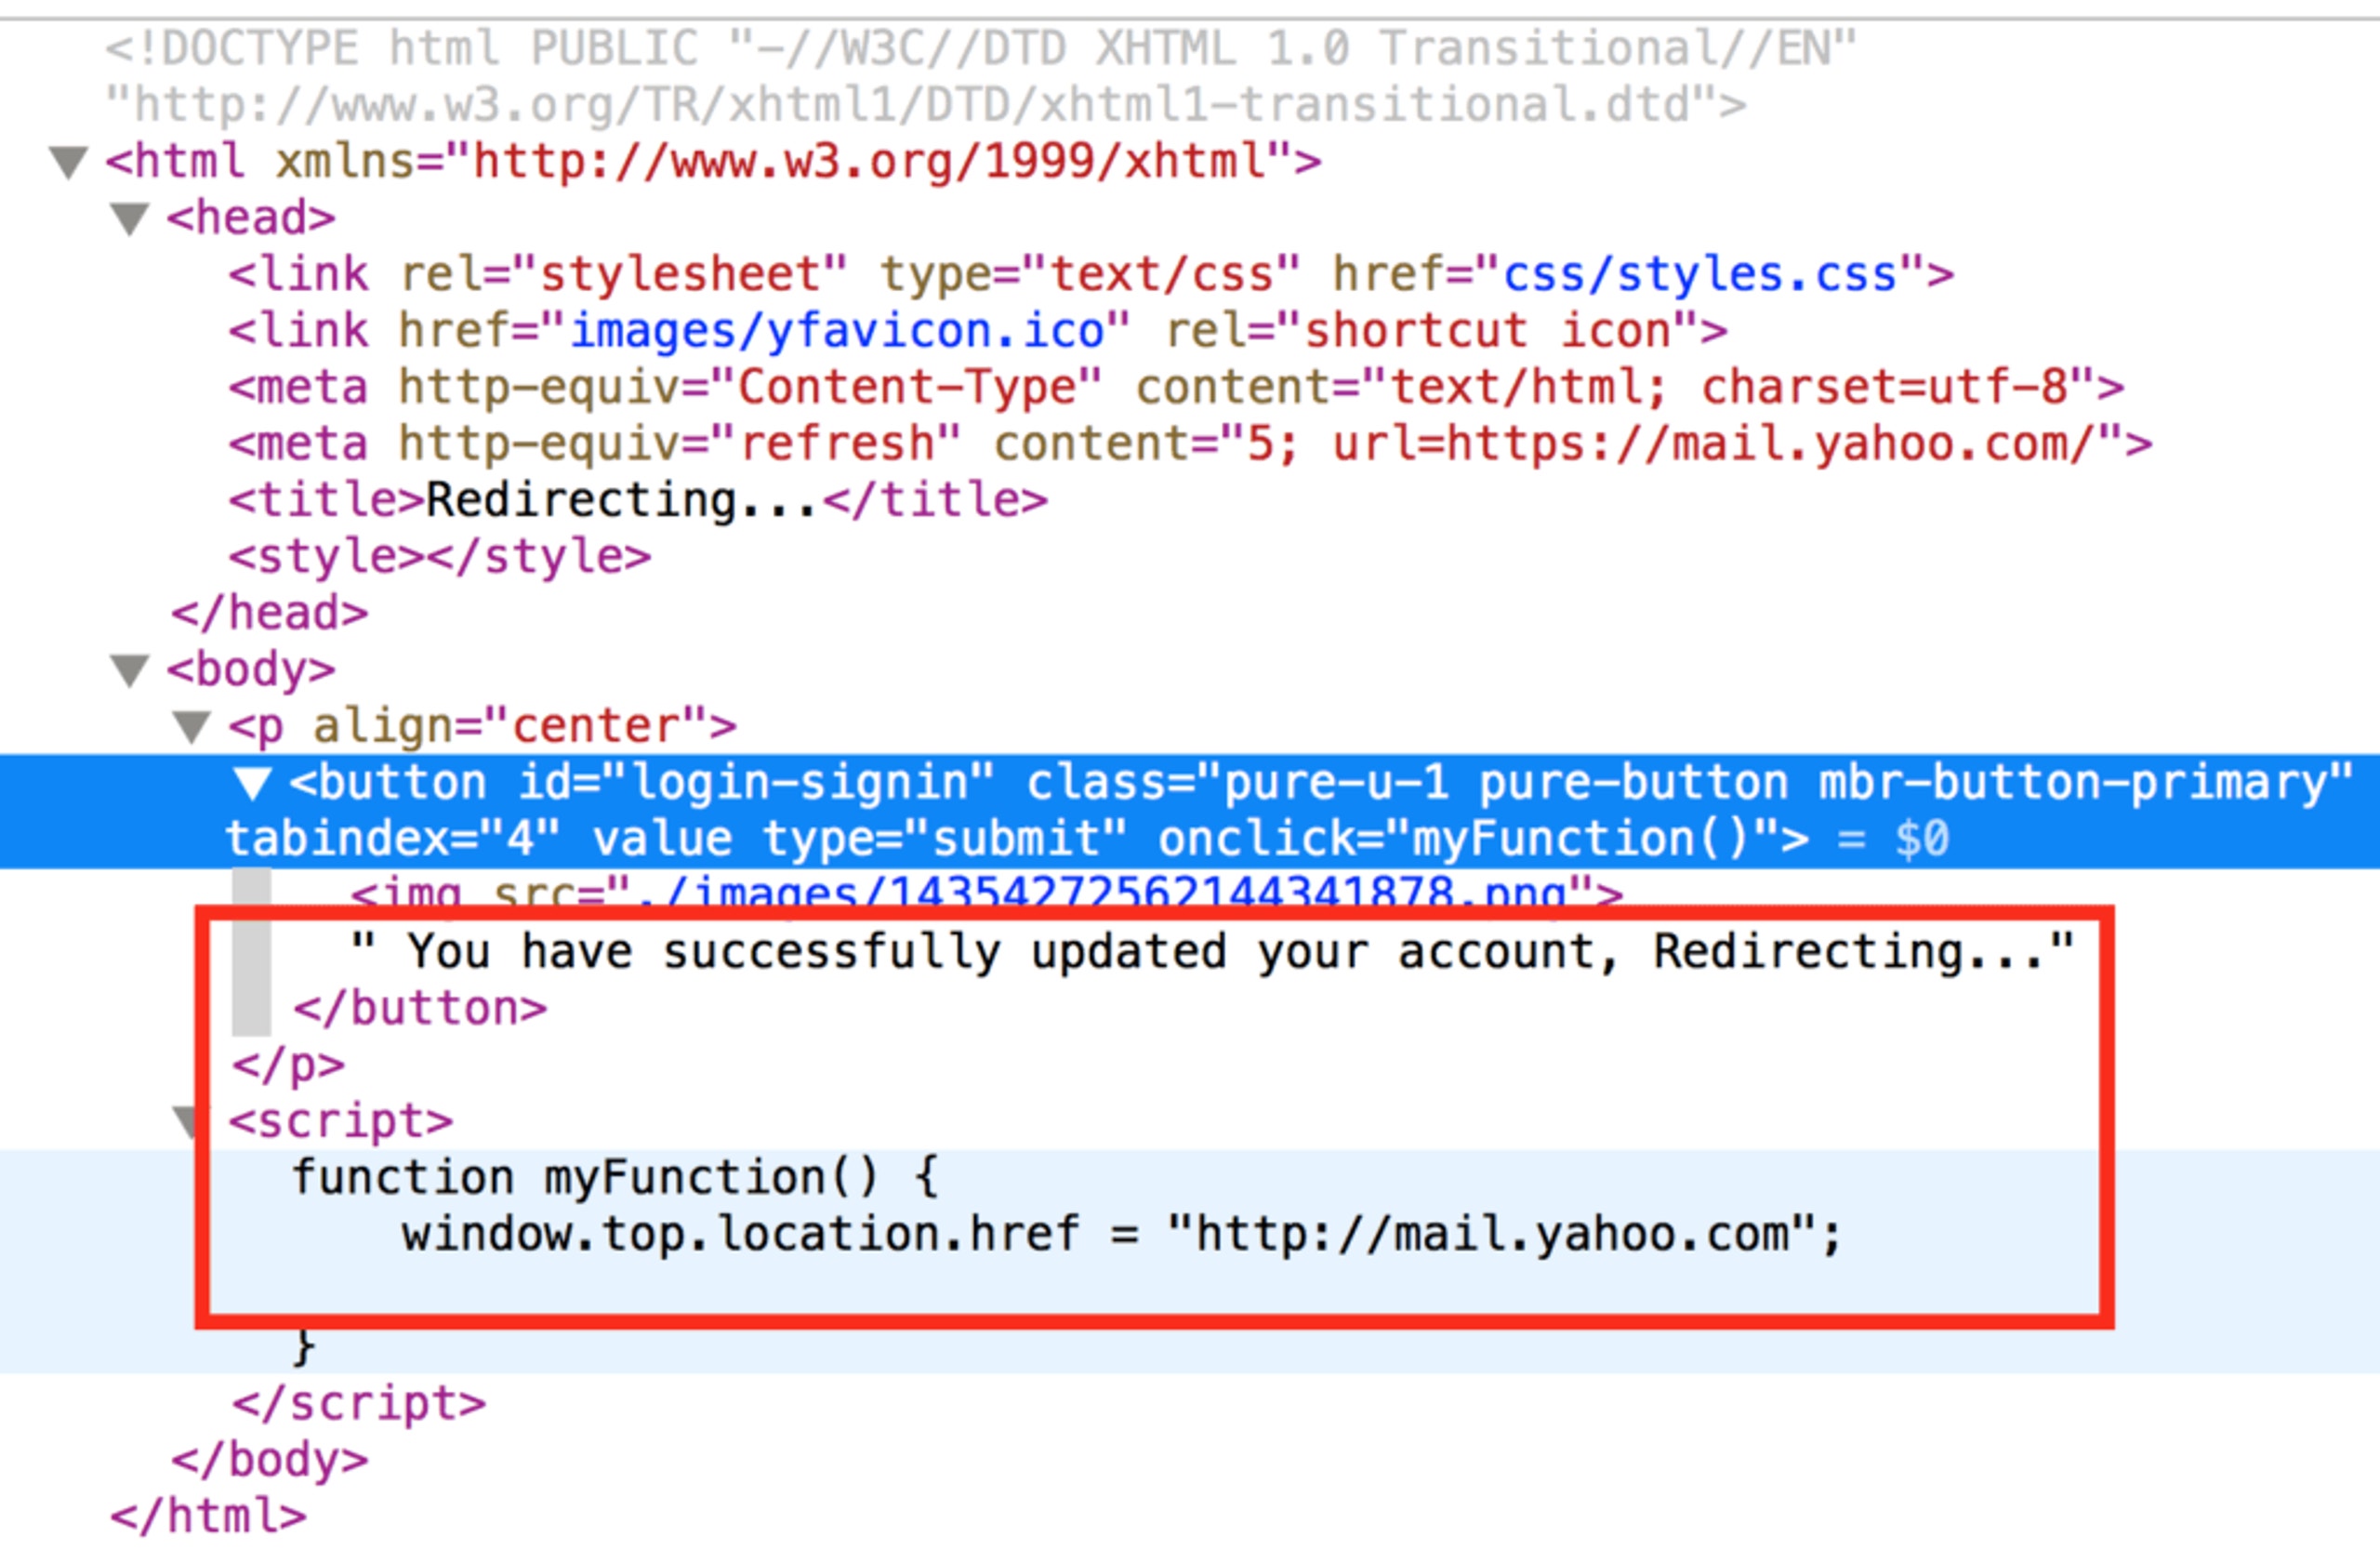
Wie de code achter de site bekijkt, ziet echter wat er werkelijk gebeurt: een poging om de inloggegevens van de gebruiker te stelen. Nadat de gebruiker die gegevens op de nepsite heeft ingevoerd, leidt de code diegene door naar de echte site.
Spearphishingcampagnes tegen bedrijven kunnen gericht zijn op intellectueel eigendom voor industriële spionage of spionage door staten. Een Brits ingenieursbedrijf werd bijvoorbeeld onlangs het doelwit van een spearphishingcampagne om geheimen over zijn maritieme technologie te stelen, mogelijk voor een door China gesteunde APT-groep. Dit zijn enkele van de meest voorkomende soorten phishingaanvallen.

Verbeter uw informatie over bedreigingen
Bekijk hoe de SentinelOne service WatchTower voor het opsporen van bedreigingen meer inzichten kan opleveren en u kan helpen aanvallen te slim af te zijn.
Signalen dat u het doelwit bent van een phishingaanval
Hoe weet u of phishingaanvallen op u gericht zijn? Let op het volgende:
- Iemand die u binnen de organisatie niet kent, vraagt u om gevoelige informatie te delen.
- Medewerkers doen op ongebruikelijke tijden een bijzonder verzoek, buiten hun normale werktijden of planning. U wordt gevraagd activiteiten uit te voeren die buiten uw takenpakket vallen, of “extra werk” te doen.
- Lees de ontvangen e-mail niet meteen. Bekijk eerst het adres van de afzender. Dat lijkt afkomstig van een ander of onbekend domein.
- Een aanvaller vraagt u uw account opnieuw te verifiëren, terwijl u dat tijdens uw introductie al hebt gedaan. Achter de verificatieknop in de e-mail of het bericht kan een schadelijke link schuilgaan.
- De e-mail bevat veel opvallende spel- of grammaticafouten (in dit geval komt de aanvaller uit het buitenland).
- De aanvaller kan u vragen een enquête in te vullen of uw mening te delen via een andere website en een link te sturen. Ook kan diegene u vragen een nummer te bellen om buiten de officiële kanalen persoonlijk contact te leggen.
Hoe herkent u phishingpogingen in een vroeg stadium?
Een duidelijk teken van een phishingpoging is het gebruik van emotionele prikkels of overdreven gevoelige taal.
Stel uzelf de volgende vragen om een phishingaanval vroegtijdig te herkennen:
- Stuurt de afzender een bericht in een vorm die u niet kent of die binnen de organisatie ongebruikelijk is?
- Vraagt de e-mail je om schadelijke bestanden te downloaden? Zien de links er anders uit dan de weergegeven tekst wanneer je de muisaanwijzer erop plaatst?
- Bevat de e-mail typefouten of verwijzingen naar personen die je niet kent?
- Komt de e-mail van een openbaar e-maildomein (zoals Gmail), terwijl de aanvaller beweert dat het een officiële bedrijfsmail is?
- Staat de e-mail vol dreigementen of mogelijke gevolgen, of vraagt deze je onmiddellijk te handelen voordat de situatie mogelijk escaleert?
Heb je een van deze vragen met ja beantwoord, dan is vroegtijdige detectie belangrijk. Vertrouw bij het herkennen van deze dreigingen op je intuïtie en eigen beoordelingsvermogen.
Hoe voorkom je phishingaanvallen en oplichting?
Zo voorkom je ze:
- Blokkeer phishing met geavanceerde e-mailfiltersoftware die schadelijke afzenders blokkeert en links in realtime scant.
- Activeer SPF-, DKIM- en DMARC-protocollen om e-mails te authenticeren en spoofing te beperken.
- Installeer platforms voor endpointbeveiliging zoals Singularity XDR van SentinelOne om schadelijke processen te herkennen voordat ze worden uitgevoerd.
- Leer medewerkers verkeerd gespelde woorden, afwijkende afzenderdomeinen en ongewenste bijlagen herkennen. Gebruik een lijst met toegestane applicaties om te voorkomen dat ongeautoriseerde software wordt uitgevoerd.
- Beheer gebruikersrechten regelmatig om toegang tot gevoelige systemen te blokkeren.
- Multifactorauthenticatie (MFA) biedt een essentiële extra beveiligingslaag voor alle accounts, vooral beheerdersaccounts.
- Controleer netwerkverkeer op afwijkende activiteiten, zoals onverwachte uitgaande verbindingen die kunnen wijzen op pogingen tot data-exfiltratie.
Hoe beperk je de gevolgen van een phishingaanval?
Als een phishingaanval slaagt, isoleer dan onmiddellijk geïnfecteerde apparaten om verspreiding van malware te voorkomen. Gebruik vooraf geconfigureerde draaiboeken voor incidentrespons om getroffen accounts te vergrendelen en toegangstokens in te trekken.
Voer forensisch onderzoek uit om aanvalsvectoren, geplande taken en andere wijzigingen in het register in kaart te brengen. Waarschuw getroffen gebruikers ook dat ze hun wachtwoorden moeten wijzigen en schakel MFA in de hele organisatie in. Meld het incident bij organisaties zoals CISA of het IC3 van de FBI om onderzoek te ondersteunen. Werk je beveiligingsbeleid bij om tekortkomingen te verhelpen, bijvoorbeeld met strengere regels voor e-mailbijlagen en door de uitvoering van macro's standaard uit te schakelen.
Uitdagingen bij de verdediging tegen phishingaanvallen
Phishing is lastig te bestrijden omdat aanvallers hun tactieken blijven veranderen. Je weet niet hoeveel onderzoek een aanvaller naar jou of je team heeft gedaan voordat die persoonlijke berichten opstelt en verstuurt om een reactie uit te lokken. Polymorfe malware omzeilt detectie op basis van handtekeningen, en AI-gegenereerde content kan aanvallers helpen de bedrijfstoon te treffen. Beperkte IT-middelen leiden tot vertragingen bij het installeren van patches en tot onvoorziene kwetsbaarheden. Aanvallers kunnen desinformatie verspreiden en communicatie verstoren door anderen te misleiden of op het verkeerde spoor te zetten. Phishingcampagnes volgen geen voorspelbare patronen.
Best practices voor bescherming tegen phishing
Dit zijn de best practices om je tegen phishing te verdedigen:
- Gebruik phishingfilters voor e-mail en installeer goede antivirus- en antispamsoftware. Ook pop-upblokkers zijn nuttig. Houd deze basismaatregelen voor beveiliging actief.
- Bouw een Zero Trust-beveiligingsarchitectuur en verifieer elk toegangsverzoek, ongeacht de herkomst. Segmenteer netwerken om laterale verplaatsing te beperken als aanvallers één segment binnendringen, kunnen ze niet doorstoten naar waardevolle bedrijfsmiddelen.
- Gebruik misleidingstechnologie zoals honeytokens om meldingen te krijgen wanneer aanvallers met valse inloggegevens aan de slag gaan.
- Gebruik feeds met dreigingsinformatie om bekende schadelijke IP-adressen en domeinen vooraf te blokkeren.
- Automatiseer kwetsbaarheidsscans om applicaties zonder beveiligingsupdates en verkeerd geconfigureerde diensten te vinden.
- Versleutel gevoelige gegevens tijdens opslag en overdracht, zodat gestolen gegevens onbruikbaar zijn.
- Gebruik de managed detection and response-diensten (MDR) van SentinelOne voor 24/7 monitoring en snelle inperking.
Bewustwordingstraining over phishing voor medewerkers
Een van de beste manieren om de kennis van je team te testen, is door nepfacturen te versturen. Kijk wie het verschil ziet. Beloon medewerkers die phishingfacturen en valse betaalverzoeken herkennen. Voer regelmatig gesimuleerde phishingcampagnes uit met SentinelOne-producten om het bewustzijn van medewerkers te meten. Werk de scenario's geregeld bij op basis van actuele dreigingen. Betrek je medewerkers met valse e-mails van IT-support of nagebootste facturen.
Koppel trainingen aan je SIEM om phishing te correleren met afwijkende aanmeldingen-bijvoorbeeld door aanmeldingen vanaf nieuwe locaties na het openen van een phishingmail te markeren. Train medewerkers om verzoeken via een ander kanaal te verifiëren, bijvoorbeeld door vóór een overboeking een bevestigd telefoonnummer te bellen. Pas trainingsmodules elk kwartaal aan om nieuwe tactieken te behandelen, zoals phishing via QR-codes (quishing) of stemdeepfakes. Voer regelmatig gesimuleerde phishingcampagnes uit met SentinelOne-producten om het bewustzijn van medewerkers te meten.
Praktijkvoorbeelden van phishingfraude
In het laatste nieuws gebruikten cybercriminelen digitale tweelingen om cryptogebruikers op te lichten. Ze drongen online gemeenschappen binnen en deden zich met kunstmatige identiteiten voor als verschillende gebruikers. Vervolgens manipuleerden ze digitale systemen en gebruikers voor financieel gewin.
Indiana staat op de tweede plaats onder de regio's met de meeste phishingslachtoffers. Phishers lokken slachtoffers met meldingen over verzonnen problemen met pakketten en vertraagde leveringen. Ze deden zich voor als medewerkers van UPS en de U.S. Postal Service. Ook in Japan nam phishingfraude explosief toe, met een handelsverlies van 700 miljoen USD tot gevolg. Rakuten Securities Inc. meldde eind maart 2025 meerdere frauduleuze transacties.
Hoe kan SentinelOne helpen?
De endpointagents van SentinelOne gebruiken lijsten met toegestane applicaties om te voorkomen dat ongeautoriseerde payloads worden uitgevoerd. Realtime forensische analyse geeft IR-teams tijdlijnen van aanvallen en geautomatiseerde scripts plaatsen endpoints in quarantaine en herstellen tokens. Voor gelaagde verdediging kun je koppelen met e-mailgateways zoals Mimecast om phishingmails met schadelijke links in quarantaine te plaatsen.
De gedragsanalyse-engine van SentinelOne volgt alle systeemactiviteiten in verschillende omgevingen, detecteert technieken en tactieken die op schadelijk gedrag wijzen en correleert gerelateerde activiteiten automatisch in uniforme waarschuwingen. Met SentinelOne DeepVisibility, zie je hoe gebruikers worden getroffen en kun je zelfs versleuteld verkeer analyseren. Zo begrijpt je team beveiligingsincidenten beter, volgt het phishingpogingen gericht op gebruikers, spoort het datalekken op en zorgt het voor bescherming op meerdere fronten. Met deze eenvoudige interfaces automatiseer je processen en koppel je ze aan andere producten in je portfolio.
Conclusie
Je weet wat een phishingaanval is. Je hebt ook geleerd hoe je phishingaanvallen voorkomt en bent daardoor beter voorbereid op de uitdagingen van morgen. Onthoud dat je phishingfraude bestrijdt door de beveiliging van je e-mail en websites proactief aan te pakken. Aanvallers kunnen je via apps, sociale media en elk ander online platform of elke andere gelegenheid die ze ontdekken en misbruiken, proberen te misleiden. Denk verder dan de gebruikelijke aanpak, breid je beveiliging uit en blijf beschermd met SentinelOne. Neem contact met ons op voor verdere ondersteuning.
"Veelgestelde vragen
Een phishingzwendel is een cyberaanval waarbij criminelen vervalste e-mails en sms-berichten versturen of nepwebsites opzetten die betrouwbaar lijken. Ze proberen je te verleiden gevoelige informatie, zoals wachtwoorden en creditcardnummers, te delen of malware te installeren. Deze aanvallen gebruiken social engineering om je tot schadelijke handelingen te bewegen. Krijg je onverwacht een verzoek om persoonsgegevens, wees dan meteen op je hoede. Phishing is momenteel de meest voorkomende vorm van cybercriminaliteit die bij de FBI wordt gemeld.
Phishing is een aanval met social engineering waarbij mensen worden misleid om gevoelige informatie prijs te geven of malware te downloaden. Aanvallers doen zich voor als betrouwbare afzenders, zoals banken, bedrijven of collega's. Ze sturen je berichten met dringende verzoeken, nepaanbiedingen of alarmerende meldingen, zodat je snel handelt zonder na te denken. Je herkent phishing door afzendergegevens en verdachte links te controleren. De term phishing ontstond in 1995. Sindsdien is phishing uitgegroeid tot de belangrijkste methode waarmee cybercriminelen informatie stelen.
Iedereen kan het doelwit worden van phishingaanvallen. Cybercriminelen richten zich op personen, bedrijven en organisaties van elke omvang. Ze richten zich vooral op medewerkers met toegang tot gevoelige gegevens, directieleden (whale phishing) en systeembeheerders. Je kunt een doelwit worden vanwege je werkgever of de toegang die je hebt. Phishers voeren ook grootschalige campagnes tegen klanten van populaire diensten zoals Amazon, vooral tijdens uitverkoopevenementen zoals Prime Day.
Je herkent phishingmails aan deze signalen: Ze vragen om gevoelige informatie, zoals wachtwoorden of creditcardgegevens. Het e-maildomein van de afzender komt niet overeen met het bedrijf namens wie de afzender zegt te schrijven. Links in de e-mail leiden naar verdachte websites – houd je muis erboven om dit te controleren. Ze bevatten ongevraagde bijlagen. Het bericht is niet persoonlijk en bevat taalfouten. Ze wekken een vals gevoel van urgentie op om je onder druk te zetten.
Er zijn verschillende soorten phishingaanvallen waarop je moet letten. Bij e-mailphishing worden grote groepen mensen met valse e-mails misleid, terwijl spearphishing zich met persoonlijke berichten op specifieke personen richt. Whaling richt zich op directieleden en andere waardevolle doelwitten. Bij Business Email Compromise (BEC) worden medewerkers misleid om geld of gegevens over te dragen. Smishing gebeurt via sms-berichten en vishing via telefoongesprekken.
Organisaties kunnen phishing voorkomen door multifactorauthenticatie in te voeren met apps zoals Microsoft Authenticator of fysieke tokens. Ze moeten ook regelmatig alle systemen bijwerken en patchen om kwetsbaarheden te verhelpen, hun medewerkers trainen om verdachte e-mails te herkennen en te melden, en regelmatig beveiligingsaudits uitvoeren om zwakke plekken in het netwerk op te sporen. Ze moeten back-upplannen opstellen en testen en gegevens opslaan op beveiligde locaties buiten het eigen terrein. Door het netwerkverkeer regelmatig te monitoren, kunnen ze ongebruikelijke activiteiten signaleren.
Antivirussoftware alleen kan niet alle phishingaanvallen stoppen. Antivirussoftware is minder effectief geworden tegen moderne dreigingen zoals bestandsloze aanvallen. Als je alleen op antivirussoftware vertrouwt, mis je de helft van alle dreigingen. Veel aanvallers wijzigen malwaresignaturen regelmatig of gebruiken zero-day-exploits om traditionele beveiligingstools te omzeilen.
Ja, phishingaanvallen nemen aanzienlijk toe. Tijdens de COVID-19-pandemie steeg het aantal phishingincidenten en sindsdien neemt het elk jaar toe. Criminelen passen hun tactieken aan actuele gebeurtenissen en trends aan. Ze gebruiken steeds vaker versleuteling op phishingsites. De meeste van die sites gebruiken geldige HTTPS-certificaten om betrouwbaar te lijken en je vertrouwen te winnen.
Als u op een phishinglink hebt geklikt, geef dan geen gegevens op wanneer daarom wordt gevraagd. Verbreek onmiddellijk de internetverbinding van uw apparaat om verspreiding van malware of overdracht van gegevens te voorkomen. Voer een volledige systeemscan uit met beveiligingssoftware. Wijzig de wachtwoorden van al uw accounts, vooral als u inloggegevens hebt ingevoerd. Meld de phishingpoging bij uw IT-afdeling als dit op het werk gebeurde. Controleer uw accounts op ongebruikelijke activiteiten en overweeg een kredietblokkade als financiële gegevens in verkeerde handen zijn gevallen.
Je kunt phishing voorkomen door de afzenderadressen van e-mails zorgvuldig te controleren voordat je op links klikt. Geef nooit persoonlijke gegevens door via e-mail of onverwachte pop-ups. Ontvang je een dringend bericht, controleer het dan door het bedrijf rechtstreeks te bellen op het officiële telefoonnummer. Houd je apparaten up-to-date met beveiligingspatches. Gebruik multifactorauthenticatie voor al je kritieke accounts. Beweeg je muis over links voordat je klikt om hun werkelijke bestemming te zien. Controleer of het websiteadres HTTPS bevat en let op spelfouten op websites.
Ontdek meer over Threat Intelligence



Klaar om uw beveiligingsactiviteiten te revolutioneren?
Ontdek hoe SentinelOne AI SIEM uw SOC kan transformeren tot een autonome krachtpatser. Neem vandaag nog contact met ons op voor een gepersonaliseerde demo en zie de toekomst van beveiliging in actie.
