
OpenClaw 보안 위험 이해하기
OpenClaw 보안 위험은 에이전트의 높은 권한과 자격 증명 노출에서 비롯됩니다. 결함이 확산되기 전에 SentinelOne으로 AI 에이전트를 찾아 관리하는 방법을 알아보세요.

핵심 요점
- OpenClaw 보안 위험은 에이전트 자체의 권한에서 비롯됩니다. OpenClaw는 실행한 사용자와 동일한 접근 권한으로 작동합니다: 셸 프로세스를 생성하고, 로컬 파일과 비밀 정보를 읽고, 외부 API를 호출합니다. 에이전트를 탈취한 공격자는 이 모든 접근 권한을 얻게 됩니다.
- CVE-2026-25253(ClawBleed)과 Claw Chain은 결함이 어떻게 연쇄적으로 악용되는지 보여줍니다. 악성 웹페이지 하나로 게이트웨이 토큰을 탈취하고 원클릭 RCE(CVSS 8.8)를 유발할 수 있습니다. 이어 Claw Chain의 CVEs를 악용하면 초기 침투에서 자격 증명 탈취, 권한 상승, 호스트 내 지속성 확보로 이어집니다. 각 단계는 일상적인 도구 호출처럼 보입니다.
- 프롬프트 인젝션과 공급망 침해는 구조적인 위험입니다. 프롬프트 인젝션은 정책 적용 계층 위에서 작동하므로 탈취된 에이전트는 정책상 거부되어야 할 도구도 호출할 수 있습니다. ClawHub 스킬은 맬웨어 검사만 거친 뒤 배포되며, ClawHavoc 같은 캠페인은 이를 악용해 정보 탈취형 맬웨어를 확산시켰습니다.
- 찾지 못하면 통제할 수도 없습니다. OpenClaw는 개발자 개인의 도입을 통해 확산되며, 표준 자산 목록에서 놓치기 쉬운 로컬 프로세스로 실행됩니다. 포트 18789를 정기적으로 스캔하고, 세 가지 브랜드명 모두를 검색하고, OAuth 쓰기 권한 부여 내역을 검토하면 드러나지 않은 설치를 찾아낼 수 있습니다.
- 탈취된 에이전트의 접근 범위를 제한해 OpenClaw를 통제하세요. 실행 환경을 격리하고, 권한이 낮은 계정과 수명이 짧은 토큰으로 실행하고, 게이트웨이 인증을 적용하고, ClawHub 스킬을 허용 목록으로 관리하고, 결함이 공개되면 패치를 적용하고, 동작을 모니터링하세요. 에이전트를 SaaS 앱이 아닌 높은 권한을 가진 ID로 취급하고, 사용을 음지로 밀어 넣는 전면 금지는 피하세요.
OpenClaw란?
OpenClaw는 실행한 사용자 계정과 동일한 권한으로 작동하는 오픈 소스 에이전틱 AI 어시스턴트입니다. 로컬 시스템과 클라우드 서비스를 포함한 연결된 API에서 작업을 수행합니다.
2025년 말 Clawdbot으로 처음 출시된 이 도구는 Moltbot으로 이름을 바꾼 뒤 2026년 1월 29일 OpenClaw로 다시 브랜드를 변경했습니다. 지속적으로 실행되는 백그라운드 프로세스에서 사용자 수준의 접근 권한으로 셸 프로세스를 생성하고, 로컬 파일과 비밀 정보를 읽고, 외부 API를 호출합니다. 스킬 마켓플레이스인 ClawHub에서 서드파티 기능을 가져오고, 지침을 영구 메모리 파일에 저장합니다. OpenClaw는 사용자를 대신해 행동하는 소프트웨어이며, 대부분의 보안 팀이 평가할 수 있는 속도보다 빠르게 조직 전반으로 확산되었습니다.
이러한 기능은 위험의 원인이기도 합니다. 에이전트가 접근할 수 있는 곳에는 에이전트를 탈취한 공격자도 접근할 수 있습니다. OpenClaw가 로컬에서 실행되는 동안 사용자가 악성 웹페이지를 방문하는 상황을 생각해 보세요. CVE-2026-25253을 통해, Common Vulnerability Scoring System(CVSS)에서 8.8점으로 평가된 이 심각도 높은 결함을 악용하면, 해당 페이지가 사용자 모르게 로컬 서버에 연결해 인증 토큰을 탈취하고 코드 실행으로 이어집니다. OpenClaw의 강력한 기능과 위험 노출은 시스템 수준의 접근 권한과 자격 증명 처리라는 같은 뿌리에서 비롯됩니다. 신뢰할 수 없는 코드의 실행은 피해 범위를 더욱 넓힙니다. 관리의 출발점은 취약 지점을 파악하는 것입니다.
주요 OpenClaw 취약점과 공격 경로
보안 팀이 추적해야 할 OpenClaw 공격 표면은 원격 코드 실행과 프롬프트 인젝션부터 ClawHub 스킬을 통한 공급망 침해까지 여섯 가지 위험 범주로 나뉩니다.
위험 범주 | 사례 | 의미 |
원격 코드 실행 | CVE-2026-25253 진입점, CVSS 8.8 | 원클릭 RCE를 유발하는 gatewayUrl 쿼리 매개변수; 크로스 사이트 WebSocket 하이재킹으로 인증 토큰 유출 |
프롬프트 인젝션 | 구조적 문제, 미해결 | 웹 콘텐츠에 숨겨진 지침이 도구 사용과 데이터 유출을 유도합니다; 한 arXiv 보안 감사에서는 프롬프트 인젝션을 주요 실패 원인으로 지목했습니다 |
스킬 공급망 침해 | ClawHavoc 캠페인 | 악성 ClawHub 스킬이 에이전트 수준의 권한으로 정보 탈취형 맬웨어를 유포 |
자격 증명 노출 | 평문 구성 파일 | MEMORY.md와 SOUL.md가 평문으로 저장됨; 정보 탈취형 맬웨어가 API 키, 봇 토큰, OAuth 비밀 정보를 노림 |
잘못된 구성 | 기본적으로 인증 비활성화 | 기본 구성에서 모든 네트워크 인터페이스를 포함해 로컬 게이트웨이가 광범위하게 노출될 수 있음 |
메모리 오염 | SOUL.md를 통한 지속성 확보 | 주입된 명령이 영구 메모리에 기록되어 세션을 다시 시작한 후에도 남습니다 |
프롬프트 인젝션은 이 공격 구조의 최상단에 있습니다. OpenClaw 프레임워크 보안 분석, arXiv에 발표된 이 연구에 따르면 프롬프트 인젝션은 exec-policy 우회와 스킬 수준의 권한 상승 "모두보다 상위에서 작동합니다". 프롬프트 인젝션에 넘어간 모델은 "정책상 거부해야 할 도구를 자발적으로 호출해, 정책을 실행하지 않고도 무력화할 수 있습니다."
또한 공급망 위험을 구조적인 문제로 봐야 합니다. ClawWorm 연구에서는 ClawHub 사용자가 필수 코드 검토나 행동 분석 없이 맬웨어 검사만 거쳐 서드파티 스킬 패키지를 게시할 수 있다는 사실을 확인했습니다. 별도의 스킬 생태계 연구에서는 프롬프트 인젝션, 데이터 유출, 권한 상승, 공급망 위험에 걸친 취약점을 확인했습니다. 공격자는 이러한 취약점을 하나씩 따로 악용하지 않습니다.
OpenClaw 공격의 작동 방식
실제로는 개별 취약점이 여러 단계의 공격 체인으로 결합해 호스트 전체의 침해로 이어집니다. 가장 명확한 사례는 Cloud Security Alliance Labs가 문서화한 CVE 그룹인 Claw Chain 세트입니다.
The Claw Chain 연구는 4단계로 진행되는 공격 체인을 설명합니다.
- 초기 침투. 에이전트가 공격자가 제어하는 콘텐츠를 가져오면 악성 웹페이지나 오염된 ClawHub 스킬이 OpenShell 샌드박스 내부에서 코드 실행 권한을 얻습니다.
- 데이터 유출. CVE-2026-44113 및 CVE-2026-44115는 검증 시점에 안전해 보이는 명령을 통해 자격 증명과 API 키를 수집합니다.
- 권한 상승. CVE-2026-44118은 클라이언트가 제어하는 Model Context Protocol (MCP) 게이트웨이의 senderIsOwner 플래그를 악용합니다. 이 게이트웨이는 해당 플래그를 수락해 유효한 베어러 토큰만 있으면 소유자 수준의 접근 권한을 부여합니다.
- 호스트에서의 지속성 확보. CVE-2026-44112, 검사 시점과 사용 시점의 불일치(TOCTOU)를 이용한 쓰기 제한 우회 취약점은 쓰기 작업을 샌드박스 외부로 돌려 호스트 시작 경로에 백도어를 설치합니다.
각 단계가 정상적인 에이전트 동작을 모방합니다. 공격이 호스트 제어로 이어지는 동안에도 기존 보안 경보를 피할 수 있습니다. 모든 단계의 동작이 일반적인 도구 호출처럼 보이므로 시그니처 기반 탐지로는 공격 체인을 안정적으로 포착하기 어렵습니다. 각 동작을 따로 보면 정상으로 보이는 이 사각지대가 위험을 떠안는 대상을 결정합니다.
OpenClaw 보안 위험의 영향 대상
위험에 노출되는 범위는 도구 사용을 공식 승인한 팀에 그치지 않습니다. OpenClaw는 중앙에서 일괄 배포하기보다 개발자 개인의 선택을 통해 확산됩니다. 생산성을 위해 누군가 설치한 모든 시스템에서 에이전트가 실행될 수 있습니다. 특히 세 영역의 위험이 큽니다.
- 개발 환경. 개발자 노트북의 에이전트는 SSH 키를 읽고 소스 코드를 수정할 수 있으며, 머신 스피드로 지속적 통합 및 지속적 배포(CI/CD) 파이프라인에 접근합니다. 에이전트가 침해되면 공격자도 동일한 접근 권한을 얻습니다. 사람의 검토가 대응하기도 전에 노트북 한 대에서 빌드 파이프라인으로 침투할 수 있습니다.
- 미승인 설치. 섀도우 AI 거버넌스 연구는 보안 및 규정 준수 팀이 파악하지 못한 시스템을 중요한 운영 과제로 지목합니다. 개발자의 자진 신고만으로는 이러한 시스템을 찾아낼 수 없습니다.
- 연결된 SaaS 환경. 에이전트가 Slack이나 Google Workspace 같은 협업 플랫폼에 쓰기 권한을 보유하면 악성 프롬프트 하나가 해당 플랫폼 전반으로 확산될 수 있습니다.
세 영역의 공통점은 에이전트의 접근 권한이 이를 부여한 세션보다 오래 지속된다는 것입니다. 자격 증명은 남고 OAuth 권한 범위는 열린 상태를 유지하며 에이전트는 백그라운드에서 계속 실행됩니다. 이후의 모든 통제는 에이전트가 어디서 실행되는지 아는 데 달려 있습니다. 따라서 다음 우선순위는 에이전트 탐지입니다.
환경에서 OpenClaw를 찾는 방법
OpenClaw는 승인된 SaaS 앱이 아닌 로컬 프로세스로 실행되므로 기존 자산 목록에서 누락될 수 있습니다. 일반적인 엔드포인트 도구는 프로세스를 감지하지만 에이전트의 행동까지 해석하지는 못합니다. 또한 클라우드 액세스 보안 브로커(CASB)는 에이전트가 시작한 도구 호출의 주체를 식별하지 못합니다. OpenClaw를 찾으려면 계획적인 다계층 스캔이 필요합니다.
네트워크 계층부터 확인하세요. 포트 18789에서 OpenClaw 리스너 활동을 점검하세요:
shell

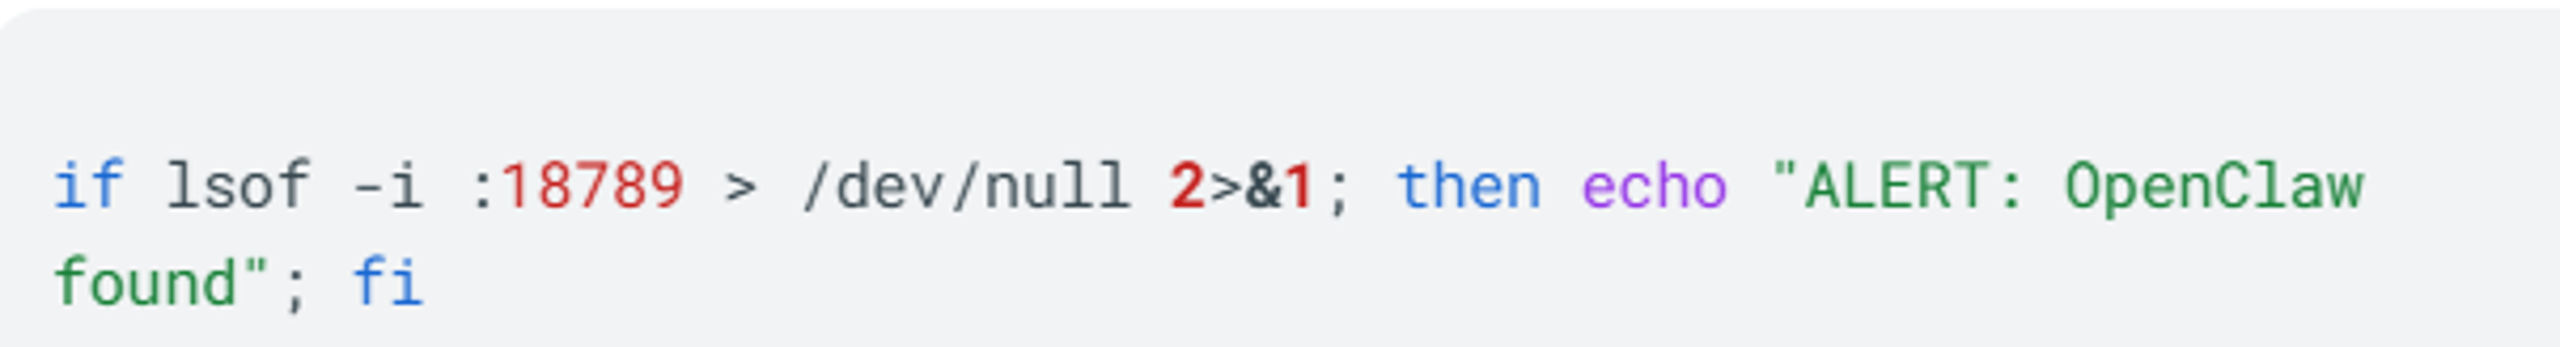
이전 배포 환경에는 브랜드 변경 전 명칭이 남아 있을 수 있습니다. 따라서 "Clawdbot Control," "Moltbot Control," "OpenClaw Control" 세 가지를 모두 검색하세요. 다음에서 게이트웨이 트래픽을 확인하세요: 엔드포인트. OAuth 권한 부여도 검토하세요. 캘린더 액세스를 포함해 이메일 및 협업 도구에 쓰기 권한으로 연결된 경우, 기존 OAuth 검토에서 놓치기 쉬운 에이전트 연결을 시사합니다.
탐지는 일회성 점검으로 끝나지 않습니다. 개발자가 도구를 도입하면 새로운 설치 항목이 생기고, 이름 하나만 검색하면 브랜드가 변경된 실행 파일을 놓칠 수 있습니다. 자산 목록을 최신 상태로 유지하려면 정기적으로 스캔해야 합니다. 에이전트의 위치를 파악한 다음에는 접근 범위를 제한할 수 있습니다.
OpenClaw 보안 위험을 억제하는 방법
OpenClaw 보안 위험을 억제하려면 먼저 질문해야 합니다. 에이전트가 침해되면 어디까지 접근할 수 있습니까? 침해를 피할 수 없다고 가정하고 피해 범위를 제한하는 통제를 설계하세요. 침해된 에이전트의 접근 범위가 좁을수록 사고 규모도 작아집니다. 다음 통제로 접근 범위를 제한하세요.
- 실행 환경을 격리하세요. 네트워크가 격리된 가상 머신이나 컨테이너에서 에이전트를 실행하세요. 네트워크 액세스가 필요 없는 스킬은 Firejail 또는 동등한 샌드박스로 제한하세요.
- 권한을 제한하세요. 권한이 없는 서비스 계정으로 OpenClaw를 실행하세요. 모든 에이전트 ID에 적용할 원칙: 최소 권한 원칙입니다. 정적 자격 증명은 단기 토큰으로 대체하세요. 또한 계층형 보안 프레임워크는 최소 권한을 에이전트의 기본 설계 지침으로 제시합니다.
- 게이트웨이를 강화하세요. 게이트웨이 인증을 켜고 WebSocket 출처를 명시적으로 검증하세요. CVE-2026-25253의 원인이 된 결함을 방지할 수 있습니다.
- 스킬을 관리하세요. ClawHub 스킬을 감사하고 허용 목록에 등록하세요. ClawHub를 검증되지 않은 공급망으로 취급하고, 패키지를 평판 정보와 대조한 뒤 운영 환경에서 사용하기 전에 스캔하세요.
- 즉시 패치하세요. 패치되지 않은 모든 인스턴스를 침해된 것으로 간주하고 Claw Chain 관련 취약점과 공개된 다른 OpenClaw CVE를 우선 수정하세요.
- 행동을 모니터링하세요. 엔드포인트와 네트워크 모니터링을 배포하고 행동 기준선을 보안 정보 및 이벤트 관리(SIEM) 플랫폼에 연동하세요.
- 정책을 수립하세요. 다음 지침을 수립하세요: AI 사용 지침은 에이전트형 도구를 명시적으로 다뤄야 합니다.
프롬프트 인젝션부터 호스트 내 지속성 확보까지 이어지는 전체 공격 경로를 단일 통제로 막을 수는 없습니다. 격리, 최소 권한, 게이트웨이 강화, 모니터링을 계층화해야 한 계층의 실패가 공격자에게 다음 단계로 나아갈 기회를 주지 않습니다. 강력한 통제를 갖춘 팀도 피할 수 있는 실수를 반복합니다.
OpenClaw 보안에서 흔히 저지르는 실수
위험을 인식하는 보안 팀도 같은 다섯 가지 잘못된 관행을 반복합니다. 각각 다른 방식으로 OpenClaw 보안 위험을 키웁니다.
- 전면 금지. 탐지와 정책 없이 금지하기만 하면 도구는 보이지 않는 비인가 설치 환경으로 옮겨갑니다. 에이전트가 사라지는 것이 아닙니다. 가시성 밖으로 이동할 뿐입니다.
- 다운로드 횟수만 보고 ClawHub 스킬을 신뢰하기. 잘 다듬어진 문서는 사회공학 공격의 미끼일 수 있습니다. 스킬의 코드와 출처를 기준으로 판단하세요.
- 일상적으로 사용하는 워크스테이션에서 에이전트 실행하기. 일반적인 웹 탐색과 같은 컴퓨터를 사용하면 에이전트가 악성 웹페이지 인젝션에 노출됩니다. 이는 CVE-2026-25253에 사용된 공격 경로와 같습니다.
- 광범위한 OAuth 권한 범위 부여하기. 권한이 넓으면 에이전트가 침해되는 순간 공격자가 에이전트의 전체 접근 범위를 확보합니다.
- OpenClaw를 일반적인 SaaS 앱으로 취급하기. SaaS 수준의 통제로는 높은 권한을 가진 자동화 행동을 전혀 포착하지 못합니다.
이 실수들의 근본 원인은 같습니다. OpenClaw를 높은 권한을 가진 자동화 ID가 아닌 일반 애플리케이션으로 취급하는 것입니다. 이러한 격차를 해소하려면 에이전트의 행동을 파악하고, 이를 ID 및 엔드포인트 신호와 연관 분석하며, 하나의 결함이 연쇄적으로 확산되기 전에 피해 범위를 제한하는 도구가 필요합니다.
SentinelOne으로 AI 에이전트 보호
엔터프라이즈 전반에서 OpenClaw를 관리하려면 두 가지가 필요합니다. 모든 에이전트에 대한 가시성과 각 에이전트의 행동을 제어할 수 있는 통제력입니다.
SentinelOne Prompt Security의 오픈 소스 프로젝트인 ClawSec, 빠르게 성장하는 스킬 생태계에 따른 위험으로부터 OpenClaw, NanoClaw, Hermes, Picoclaw 에이전트를 보호합니다. 실행 전에 모든 스킬의 서명된 체크섬을 검증하고, 핵심 에이전트 파일의 무단 변경을 지속적으로 감시하며, 설치 시 프롬프트 인젝션 징후와 안전하지 않은 기본 설정을 검사하고, 실시간 보안 권고 피드를 통해 구독 중인 모든 에이전트에 커뮤니티가 검증한 위협 인텔리전스를 전달합니다. 모든 작업에는 기본적으로 제로 트러스트가 적용되며, 승인되지 않은 외부 전송과 텔레메트리를 차단해 사람의 명시적 동의 없이는 에이전트가 외부와 통신하지 못하도록 합니다. 전체 제품군은 무료이며 명령어 하나로 설치할 수 있습니다.
에이전트 수준의 보안 강화 조치를 Singularity™ Identity와 결합해 AI 에이전트와 API에 액세스하는 서비스 계정을 포함한 사람 및 비인간 ID의 액세스를 런타임에 검증하세요. Singularity Endpoint로 엔드포인트 전반에서 Behavioral AI 기반 보호, 식별, 대응을 수행하세요. 여기에는 랜섬웨어에 대한 행동 기반 및 정적 AI 모델을 활용한 대응도 포함됩니다.
Singularity Platform은 엔드포인트와 ID 전반의 단일 데이터 레이크를 기반으로 단일 에이전트와 콘솔을 제공하며 클라우드 보호도 동일한 플랫폼에서 제공합니다. Purple AI™는 팀과 함께하는 AI 보안 분석가입니다. 자연어 질문에 답하고 자율적으로 조사와 위협 헌팅을 수행합니다. IDC 비즈니스 가치 연구에서는 Purple AI 고객의 위협 식별 속도가 63%, 문제 해결 속도가 55% 빨라진 것으로 나타났습니다. AI SIEM은 페타바이트 규모의 데이터 레이크에서 Open Cybersecurity Schema Framework (OCSF) 표준화를 통해 모든 소스의 데이터를 실시간으로 수집합니다.
OpenClaw 보안 위험에 대규모로 대응하려면 직원이 입력하는 내용을 모니터링하는 방식에서 에이전트가 실행하는 작업을 관리하는 방식으로 운영 모델을 전환해야 합니다. 관리되지 않는 에이전트 활동을 찾아내고, 엔드포인트와 ID의 행동을 연관 분석하고, 프롬프트, 스킬 또는 게이트웨이의 결함이 호스트 수준의 제어권 탈취로 이어지기 전에 피해 범위를 제한하세요. SentinelOne 데모를 요청해 실제 환경에서 어떻게 작동하는지 확인하세요.
조직 내 AI 사용에 대한 완벽한 가시성, 보안 및 거버넌스를 확보하세요. 섀도우 AI를 식별하고, 민감한 데이터를 보호하며, 조직 내에서 AI를 안전하게 활용할 수 있습니다.
결론
OpenClaw를 생산성 도구이자 특권 ID로 취급하세요. 기능과 위험은 시스템 수준의 액세스와 자격 증명 처리라는 동일한 기반에서 비롯되며, 신뢰할 수 없는 스킬 실행은 노출 범위를 넓힙니다. ClawBleed (CVE-2026-25253)와 Claw Chain 취약점 집합처럼 문서화된 CVE에 구조적인 프롬프트 인젝션 위험까지 더해져 거버넌스는 필수입니다.
모든 인스턴스를 찾아내고, 에이전트를 격리해 최소 권한을 적용하고, 게이트웨이를 검증하고, 스킬을 허용 목록에 등록하고, 취약점이 공개되면 패치하세요. 이렇게 하면 OpenClaw는 보안 팀도 신뢰할 수 있는 생산성 향상 도구가 됩니다.
자주 묻는 질문
OpenClaw는 실행에 사용되는 사용자 계정과 동일한 권한으로 로컬 시스템과 연결된 API에서 작업을 수행하는 오픈 소스 에이전틱 AI 어시스턴트입니다. 셸 프로세스를 생성하고, 로컬 파일과 자격 증명을 읽고, 외부 API를 호출하며, 스킬 마켓플레이스인 ClawHub에서 타사 기능을 가져옵니다.
보안 위험은 이러한 시스템 수준의 액세스에서 비롯됩니다. CVE-2026-25253을 통한 원격 코드 실행, 연쇄 악용이 가능한 Claw Chain 취약점, 구조적인 프롬프트 인젝션, 악성 스킬, 평문 자격 증명 저장, 안전하지 않은 기본 구성 등이 여기에 해당합니다.
엄격한 거버넌스가 적용된 경우에만 기업에서 OpenClaw를 안전하게 사용할 수 있습니다. 권한이 없는 계정으로 격리된 컨테이너에서 실행하고, 게이트웨이 인증을 검증하고, 허용 목록에 스킬을 등록하고, 취약점이 공개되면 패치하고, 행동을 모니터링하세요.
에이전트를 특권 자동화 ID로 취급하세요. 이러한 통제가 없다면 기본 구성과 검증되지 않은 스킬로 인해 연결된 SaaS 도구를 포함한 엔드포인트와 자격 증명이 상당한 위험에 노출됩니다.
CVE-2026-25253, "ClawBleed,"라는 별칭으로도 알려진 원클릭 원격 코드 실행(RCE) 취약점은 심각도가 높음(CVSS 8.8)으로 평가됩니다. OpenClaw 2026.1.29 이전 버전은 gatewayUrl을 쿼리 문자열에서 읽고 사용자 확인 없이 WebSocket 연결을 열어 인증 토큰을 전송합니다.
공격자는 교차 사이트 WebSocket 하이재킹으로 해당 토큰을 탈취하고 이를 연계해 로컬 OpenClaw 서버에서 RCE를 실행할 수 있습니다.
보안 팀은 nmap과 lsof 같은 도구로 포트 18789를 스캔하고, 게이트웨이 트래픽을 살펴보고, 쓰기 권한이 부여된 에이전틱 연결의 OAuth 승인을 검토해 OpenClaw를 찾을 수 있습니다. 이전 배포에서는 브랜드 변경 전 명칭이 여전히 노출될 수 있으므로 네트워크 검색 결과에서 세 가지 브랜드 명칭을 모두 확인하세요.
에이전트가 승인된 SaaS 애플리케이션이 아닌 로컬 프로세스로 실행되기 때문에 표준 애플리케이션 목록에서는 OpenClaw를 놓칠 수 있습니다.
프롬프트 인젝션은 에이전트가 요약하는 웹페이지처럼 에이전트가 읽는 콘텐츠에 악성 지시를 숨깁니다. 에이전트는 사용자의 목표와 삽입된 지시를 확실히 구분하지 못해 정상적인 시스템 도구를 사용하여 데이터 유출이나 도구 호출을 실행할 수 있습니다.
프롬프트 인젝션은 정책 적용보다 상위 계층에서 작동합니다. 따라서 개별 도구 호출이 정상으로 보여도 인젝션이 성공하면 실행 제어가 무력화될 수 있습니다.
다음에 대해 더 알아보기 데이터 및 AI



보안 운영을 혁신할 준비가 되셨나요?
SentinelOne AI SIEM이 귀사의 SOC를 자율적으로 운영되는 강력한 조직으로 어떻게 전환할 수 있는지 알아보세요. 지금 문의하여 맞춤형 데모를 요청하고 보안의 미래를 직접 확인해 보세요.
