
ChatGPT 보안: 위험, 개인정보 보호 및 엔터프라이즈 보호 조치
ChatGPT 보안은 직원이 AI 어시스턴트를 사용할 때 회사 데이터를 보호합니다. 위험 요소, 등급별 데이터 처리 방식의 차이, 그리고 통제된 사용을 가능하게 하는 보호 조치를 알아보세요.
핵심 요점
- ChatGPT 보안에는 민감한 데이터, 사용자 계정, 프롬프트, 출력, 연결된 시스템을 보호하는 것이 포함됩니다 무단 액세스, 오용 및 우발적 노출로부터.
- 주요 ChatGPT 보안 위험에는 데이터 유출, 프롬프트 인젝션, 계정 침해, 악성 코드 생성, 부정확한 출력, 그리고 AI 지원 피싱 또는 소셜 엔지니어링이 포함됩니다.
- ChatGPT의 데이터 처리는 요금제, 설정 및 통합에 따라 달라집니다, 따라서 조직은 비즈니스 정보를 공유하기 전에 프롬프트가 어떻게 저장, 보존, 액세스되며 잠재적으로 사용되는지 이해해야 합니다.
- 관리되지 않는 ChatGPT 사용은 섀도우 AI 및 규정 준수 위험을 초래할 수 있으며, 직원이 무엇을 공유하는지에 대한 가시성을 낮추고 지식 재산 또는 기밀 데이터 노출 가능성을 높입니다.
ChatGPT 보안이란 무엇인가?
2025년 여름, 연방 네트워크 방어를 담당하는 미국 기관을 이끄는 당국자가 민감한 정부 파일을 공개 버전의 ChatGPT에 붙여 넣었습니다. CISA의 직무대행 국장은 "For Official Use Only"로 표시된 계약 문서를 업로드했고, 내부 모니터링 센서가 며칠 내에 해당 활동을 탐지했습니다. 이후 미국 국토안보부의 검토가 이어졌습니다. 침해는 없었습니다. 공격자도 없었습니다. 몇 개의 프롬프트만으로 민감한 데이터가 통제된 시스템을 벗어났습니다.
이것이 바로 ChatGPT 보안 이 해결하기 위해 존재하는 노출입니다. ChatGPT 보안은 직원이 업무에서 ChatGPT 및 유사한 AI 어시스턴트를 사용할 때 직장 데이터와 계정을 보호하는 일련의 관행입니다.
위험은 내재되어 있습니다. 계정 등급에 따라 직원이 입력한 프롬프트는 보존되거나 향후 모델 학습에 사용될 수 있으므로, 조직 차원의 통제가 없으면 데이터는 일상적인 업무를 통해 환경 밖으로 나가게 됩니다. 적절한 등급, 정책 및 시행 체계를 마련하면 직원이 이미 사용하고 있는 동일한 도구가 보안 팀이 확인하고 관리할 수 있는 도구가 됩니다.
ChatGPT 보안이 엔터프라이즈 보안에 부합하는 방식
생성형 AI 도입이 전 직원으로 확산되었고, 이제 보안 팀은 이러한 사용을 둘러싼 거버넌스를 마련해야 합니다. 보안 프로그램 내에서 이 작업은 두 가지 영역에 걸쳐 있습니다. 직원이 AI 어시스턴트에 보내는 프롬프트와, 해당 어시스턴트를 시스템에 연결하는 계정 및 통합입니다.
섀도우 AI 는 문제를 더 확대합니다. 개인 계정과 승인되지 않은 채널을 통한 활동은 보안 팀의 가시성 없이 이루어지기 때문입니다. 목표는 통제된 활성화입니다. 즉, 확인할 수 없는 개인 계정에서 작업이 이루어지지 않도록 하는 ChatGPT에 대한 승인된 경로입니다.
ChatGPT 보안 위험
직원이 ChatGPT 또는 유사한 AI 어시스턴트를 사용할 때 조직은 데이터 노출, 모델 학습, 프롬프트 인젝션, 계정 침해, 섀도우 AI, 환각, 통합 위험에 직면합니다:
- 프롬프트에 입력된 민감한 데이터. 직원은 소스 코드, 고객 기록 및 재무 데이터를 ChatGPT에 붙여 넣습니다. 데이터가 환경을 벗어나는 데 공격은 필요하지 않습니다.
- 모델 개선에 사용되는 프롬프트. 소비자 계정에서는 프롬프트가 향후 모델을 학습시키는지 여부가 각 사용자의 설정에 따라 달라지며, 중앙 집중식 시행은 없습니다.
- 프롬프트 인젝션 및 탈옥. 프롬프트 인젝션 은 대규모 언어 모델(LLM)에 대해 인정된 위험입니다. 간접 인젝션은 세션에서 데이터 유출을 유발할 수 있습니다.
- 계정 및 자격 증명 침해. 도난당한 ChatGPT 자격 증명은 대화 기록을 노출시키며, 클라우드 스토리지 또는 이메일과의 통합은 OAuth 범위 상승을 초래할 수 있습니다.
- 승인되지 않은 사용으로 인한 섀도우 AI. 개인 계정과 승인되지 않은 도구는 가시성을 제거하고 승인된 엔터프라이즈 배포에 연결된 통제를 우회합니다.
- 부정확하거나 조작된 출력. NIST의 Generative AI Profile (NIST AI 600-1)은 환각을 개방형 위험 관리 과제로 규정합니다. 검토 없이 조작된 출력을 그대로 실행하면 비즈니스 의사결정에 오류가 도입됩니다.
- 제3자 플러그인 또는 통합 노출. 제3자 코드와 연결된 도구는 공급망 및 세션 데이터 노출 위험을 초래할 수 있습니다.
이러한 위험은 하나의 공통된 근원을 공유하며, 이는 여러분이 관리할 수 있는 것입니다. 어느 정도의 노출을 감수하는지는 각 등급에서 ChatGPT가 데이터를 어떻게 처리하는지에 달려 있으며, 바로 여기서 사용하는 계정이 중요해지기 시작합니다.
ChatGPT가 데이터를 처리하는 방식
직원이 프롬프트를 제출하면 ChatGPT는 이를 OpenAI의 인프라로 전송하고 프롬프트와 응답을 대화의 일부로 저장합니다. 그 이후에 어떤 일이 일어나는지는 계정 등급에 따라 달라집니다.
데이터 처리 | 소비자 | 비즈니스 | 엔터프라이즈 |
프롬프트에 대한 학습 | 사용자 설정에 따라 모델 개선에 사용될 수 있음 | 모델 학습에 사용되지 않음 | 모델 학습에 사용되지 않음 |
제어 모델 | 개별 사용자 작업에 따라 다름 | 관리자 강제 적용 | 관리자 강제 적용 |
데이터 보존 | 기본 보존, 제한된 제어 | 조직 관리 | 사용자 지정 보존 정책 |
ID | 개별 로그인 | SSO | SCIM 프로비저닝이 포함된 SAML SSO |
감사 및 규정 준수 | 없음 | DPA, 기본 제어 | Compliance API, 감사 로그, 고객 관리형 암호화 키, DPA |
이러한 데이터 처리 방식의 차이가 비관리형 사용을 비즈니스 리스크로 바꾸며, 통제가 없을 때 감수해야 하는 비용을 초래합니다.
비관리형 ChatGPT 사용의 비용
비관리형 ChatGPT는 데이터 통제, 경쟁적 위치, 규정 준수의 세 가지 측면에서 기업에 비용을 초래합니다. 직원이 독점 코드나 고객 정보를 소비자 등급 프롬프트에 붙여 넣으면 해당 데이터는 외부 AI 서비스로 전송되며, 조직은 이에 대한 실질적인 통제력을 잃을 수 있습니다.
동일한 노출은 경쟁 정보도 위험에 빠뜨립니다. 등급 및 데이터 처리 설정에 따라 프롬프트에 입력된 영업 비밀과 독점 알고리즘이 조직 내부에만 유지되는지가 달라지기 때문입니다.
이러한 노출은 규정 준수 및 신뢰의 문제이기도 합니다. AI 도구를 사용할 때에도 기존의 개인정보 보호 및 기밀 유지 의무는 그대로 적용되므로, 다음과 같은 규제 대상 데이터를 개인 식별 정보(PII) 또는 데이터 처리 계약(DPA) 없이 소비자용 AI 도구에 보호 대상 건강 정보(PHI)를 전송하는 경우 GDPR, HIPAA 또는 유사한 규정에 따른 위반이 발생할 수 있습니다. 이러한 정보가 공개적으로 노출되면 고객과 규제 기관에 귀사의 데이터 거버넌스에 공백이 있음을 시사할 수 있습니다.
ChatGPT 사용 보안의 과제
정책이 마련되어 있더라도 실제로 ChatGPT 사용을 관리하기는 어렵습니다. 다음 네 가지 제약이 이를 어렵게 만듭니다:
과제 | 통제하기 어려운 이유 |
AI 트래픽에 대한 제한된 가시성 | 네트워크 모니터링은 직원이 브라우저 기반 AI 도구에 입력하는 내용을 검사할 수 없으며, 엔드포인트 텔레메트리는 승인된 사용과 승인되지 않은 사용을 거의 구분하지 못합니다 |
빠른 기능 변화 | OpenAI는 ChatGPT의 기능과 데이터 정책을 자주 업데이트하므로 거버넌스 문서는 몇 주 내에 뒤처질 수 있습니다 |
정책보다 빠른 수요 증가 | 직원들은 보안 및 법무 팀이 평가할 수 있는 속도보다 더 빠르게 새로운 도구를 도입합니다 |
벤더가 통제하는 데이터 처리 | OpenAI의 보존 기간, 학습 정책 또는 해당 인프라에 대한 액세스 제어는 귀사가 설정하지 않습니다 |
이러한 제약 때문에 정책만으로는 충분하지 않은 경우가 많으며, 아래의 보호 조치는 문서화된 규칙과 기술적 강제 적용을 결합합니다.
ChatGPT를 위한 엔터프라이즈 보호 조치
적절한 통제가 마련되어 있으면 팀은 업무에서 ChatGPT를 안전하게 사용할 수 있습니다. 대부분의 노출은 직원이 소스 코드, 자격 증명 또는 고객 기록을 프롬프트에 붙여 넣는 단일 행동으로 거슬러 올라가므로, 아래의 보호 조치는 이러한 행동을 가시화하고 방지할 수 있도록 문서화된 규칙과 기술적 강제 적용을 결합합니다:
- AI 도구에 대한 허용 가능한 사용 정책 수립. 승인된 AI 도구, 프롬프트에서 금지되는 데이터 범주(예: PII, PHI, 소스 코드, 자격 증명, 영업 비밀, 법률 문서), 그리고 미준수 시 결과를 정의하십시오. NIST AI 600-1은 이 정책을 구성하기 위한 위험 관리 지침을 제공합니다.
- 데이터 통제 및 SSO(Single Sign-On)가 포함된 엔터프라이즈 등급을 도입하십시오. 더 강력한 조직 제어, SSO 및 DPA를 확보하려면 ChatGPT Business 또는 Enterprise로 전환하십시오. 조직에 사용자 지정 데이터 보존, 감사 로그, System for Cross-domain Identity Management (SCIM) 또는 고객 관리형 암호화 키가 필요한 경우, Enterprise는 이러한 기능을 가장 포괄적으로 제공합니다.
- 데이터 유출 방지 및 데이터 분류를 적용하십시오. 데이터가 AI 도구에 도달하기 전에 분류하십시오. data loss prevention (DLP)을 사용하여 아웃바운드 트래픽을 검사하고, 프록시 또는 방화벽 계층에서 승인되지 않은 AI 엔드포인트에 대한 액세스를 차단하십시오.
- 액세스를 제어하고 AI 사용을 검토하십시오. 정의된 사용 사례 범위에 맞는 역할 기반 액세스를 적용하십시오. 아웃바운드 AI 트래픽에 대해 ID, 타임스탬프, AI 엔드포인트 및 데이터 볼륨을 기록하십시오. ChatGPT Enterprise에서는 Compliance API 및 감사 로그를 활성화하십시오. 더 광범위한 AI security 태세는 정책을 기술적 시행과 연결합니다.
- 직원에게 안전한 프롬프팅을 교육하십시오. CISA의 모델을 따르고 employee AI training을 AI 도구 사용에 대해 요구하십시오. 허용 가능한 사용 정책, 금지된 데이터 범주, AI 출력을 검증하는 방법, 우발적 데이터 노출에 대한 사고 보고를 다루십시오. 매년 재인증을 요구하십시오.
- 데이터 처리에 대해 공급업체 실사를 수행하십시오. DPA가 AI 프롬프트 콘텐츠와 기존 데이터 처리를 명시적으로 다루는지 확인하십시오. 인증을 검증하고 데이터 침해에 대한 계약상 통지 일정을 수립하십시오.
이러한 보호 조치는 하나의 시스템으로 작동합니다. 정책이 경계를 설정합니다. 티어 선택은 계약상 및 기술적 기준선을 수립합니다. DLP와 가시성은 정책을 기술적으로 시행합니다. 교육은 인적 계층을 구축하고, 실사는 공급업체 격차를 해소합니다.
SentinelOne으로 ChatGPT 보안 강화
정책과 티어 선택이 규칙을 설정합니다. SentinelOne은 상호작용 지점, 즉 프롬프트 자체에서 이를 시행합니다. Prompt Security는 규제 대상 데이터, 소스 코드 및 자격 증명이 ChatGPT 또는 기타 소비자용 AI 도구에 입력되기 전에 이를 찾아 제어합니다. 이는 data exfiltration을 브라우저 내부에서 차단합니다.
Singularity™ Identity는 각 AI 세션을 AI 에이전트 및 서비스 계정을 포함한 사람 또는 비인간 ID에 연결하므로, 팀이 노출 이벤트를 그 출처까지 추적할 수 있습니다.
Purple AI™는 조사를 자연어로 전환합니다. 분석가는 질문을 하고, 타임라인을 재구성하며, 노출이 우발적인지 악의적인지 판단합니다. IDC는 위협 식별이 63% 더 빨라지고 평균 대응 시간이 55% 감소했다고 보고합니다.
Singularity Platform 전반에서 SentinelOne은 2024 MITRE ATT&CK Evaluations에서 100% 탐지와 함께 88% 더 적은 경고를 기록했으므로, SOC 팀은 노이즈에 쓰는 시간을 줄이고 실제 위험을 수반하는 AI 및 ID 활동에 더 많은 시간을 할애할 수 있습니다. 더 광범위한 extended detection and response (XDR) visibility의 경우, 이러한 이벤트는 엔드포인트, ID 및 클라우드 신호와 한곳에서 상관 분석됩니다.
SentinelOne 데모 요청을 오늘 진행하여 팀의 AI 사용 방식을 관리하기 시작하십시오.
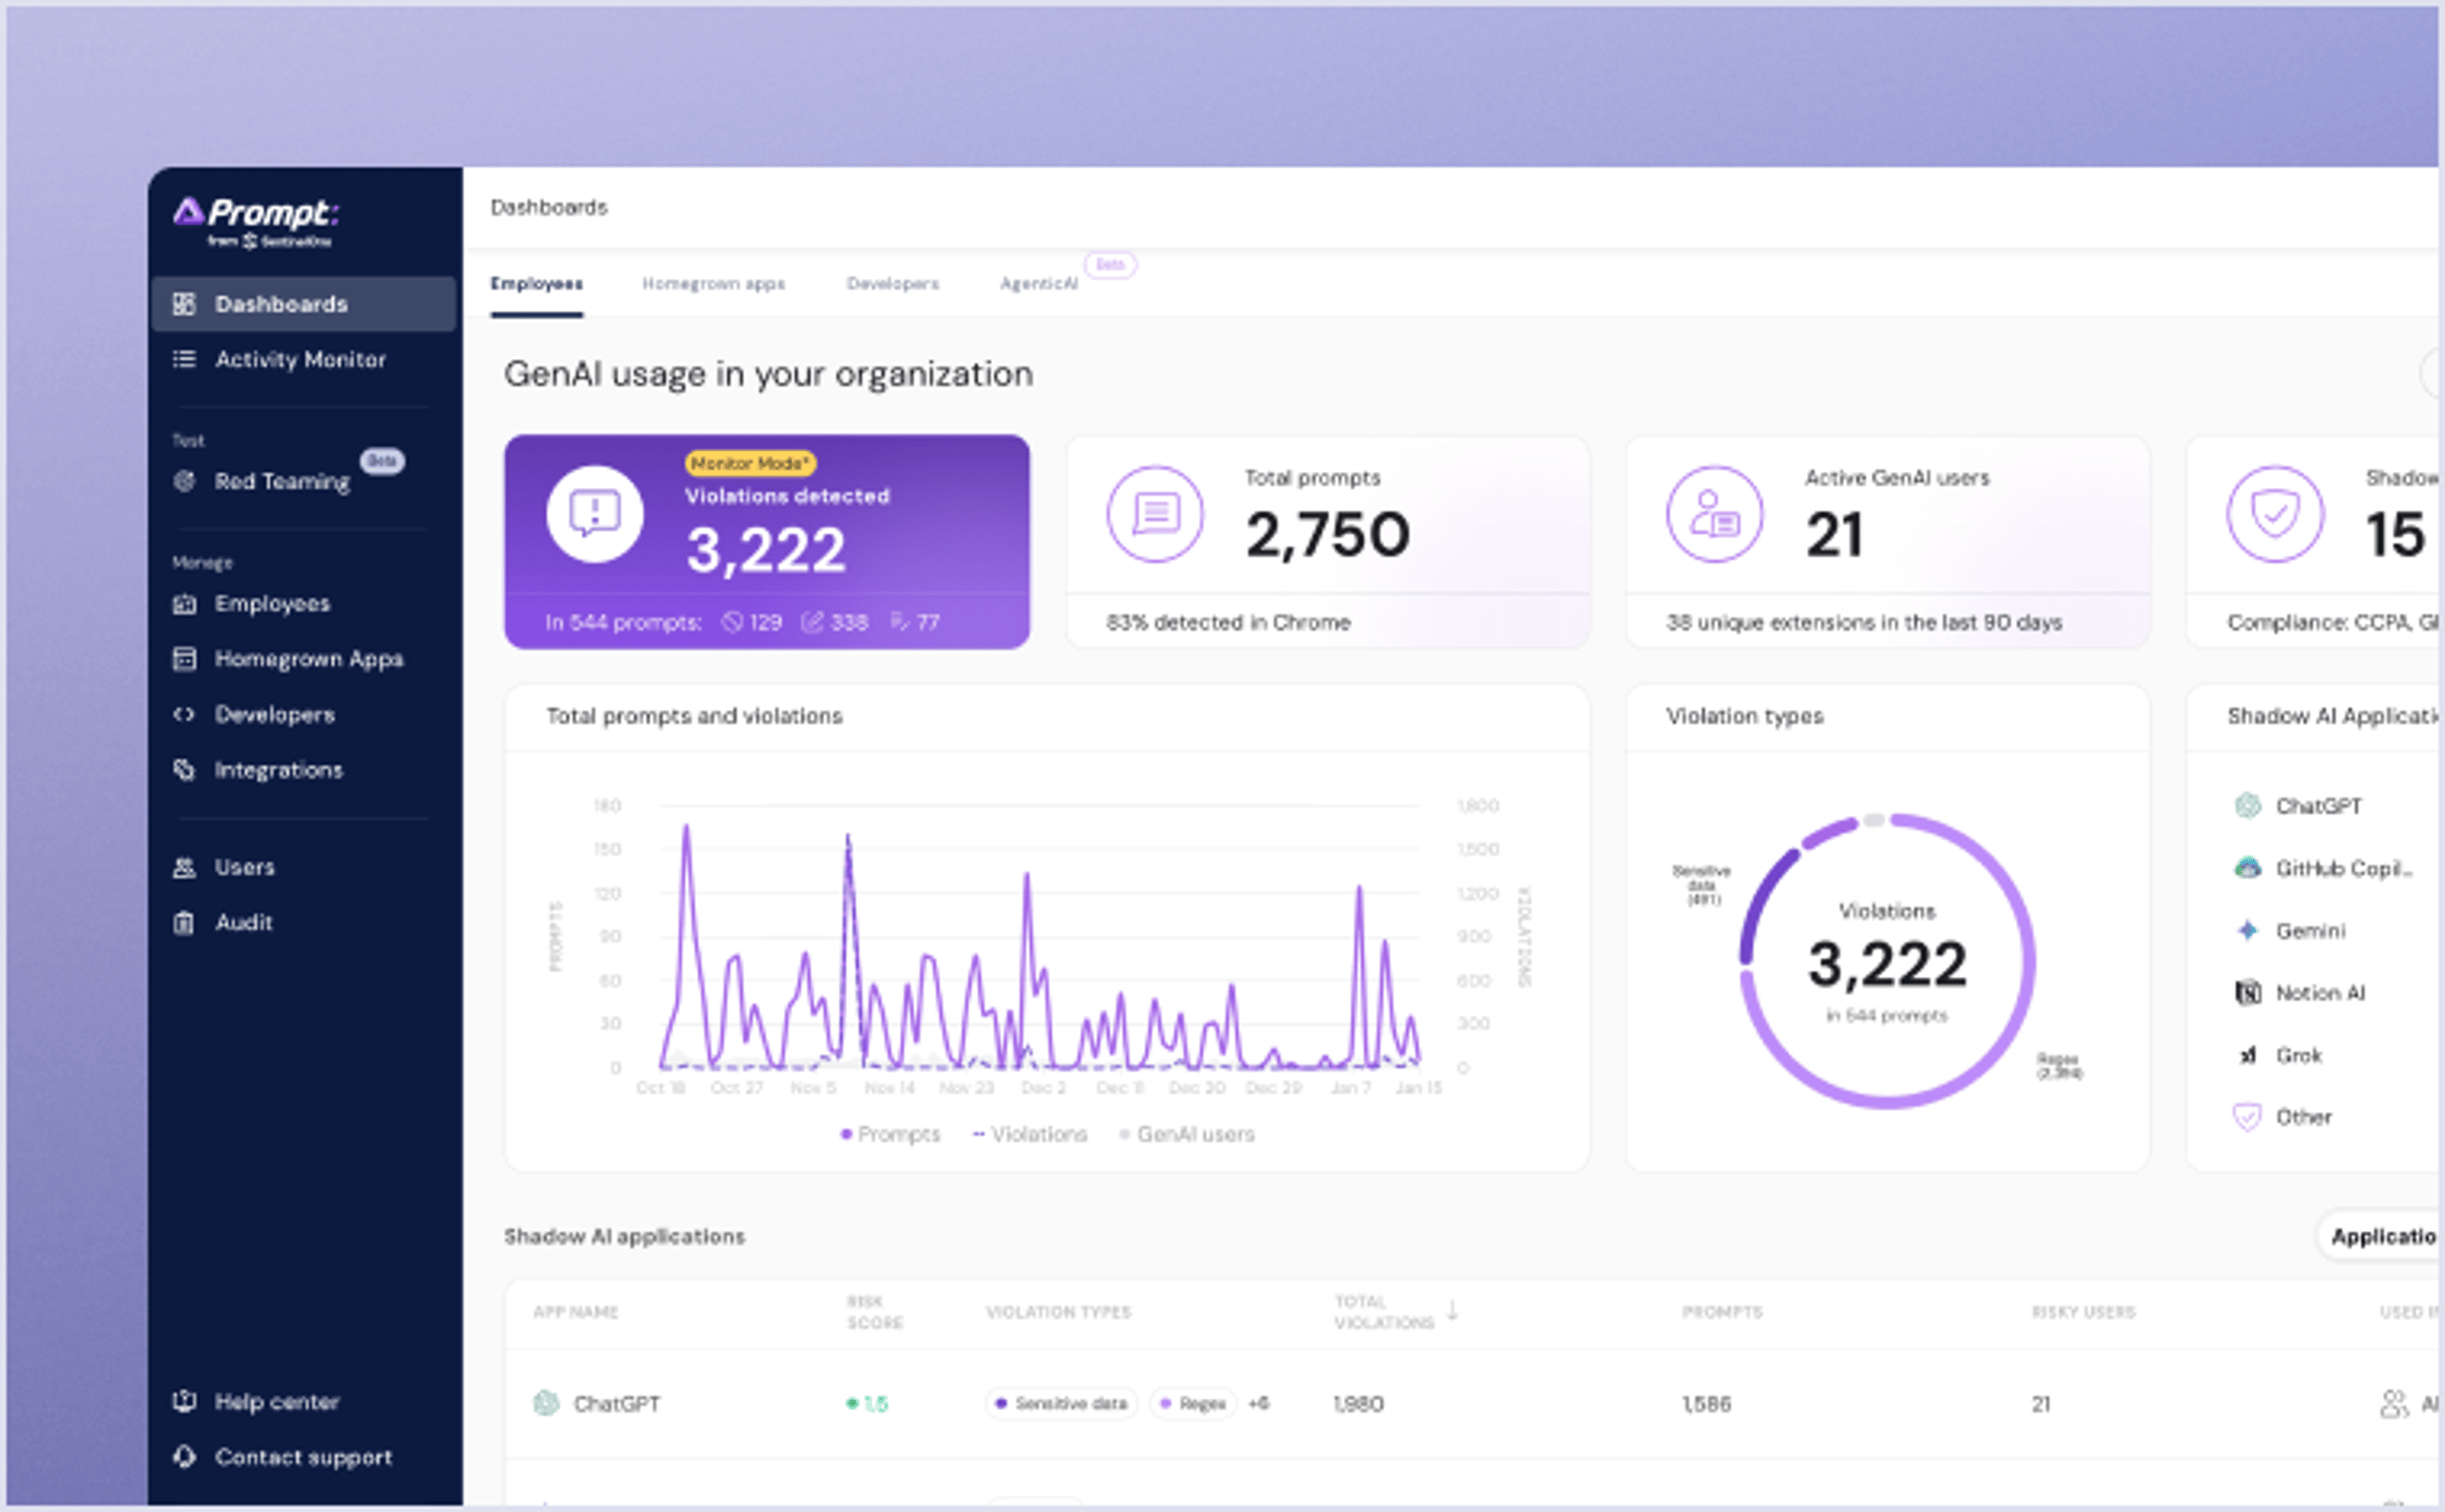
조직 내 AI 사용에 대한 완벽한 가시성, 보안 및 거버넌스를 확보하세요. 섀도우 AI를 식별하고, 민감한 데이터를 보호하며, 조직 내에서 AI를 안전하게 활용할 수 있습니다.
결론
ChatGPT 보안은 직원이 AI 어시스턴트를 사용할 때 데이터를 보호합니다. 핵심 위험은 프롬프트를 통한 데이터 노출이며, 가시성을 제거하는 섀도우 AI로 인해 그 위험이 증폭됩니다. 소비자용 사용은 개별 설정에 더 많이 의존하는 반면, Business 및 Enterprise 티어는 더 강력한 조직 제어를 제공합니다.
관리되는 활성화는 허용 가능한 사용 정책, 적절한 티어, 데이터 유출 방지, 가시성, 교육 및 공급업체 실사를 결합합니다. 이러한 요소를 갖추면 팀은 ChatGPT가 제공하는 모든 이점을 계속 누릴 수 있습니다. 민감한 데이터는 있어야 할 곳에 그대로 유지됩니다.

AI 기반 사이버 보안 활용하기
실시간 감지, 머신 속도 대응, 전체 디지털 환경에 대한 종합적인 가시성을 통해 보안 태세를 강화하세요.
FAQ
ChatGPT 보안은 직원과 AI 어시스턴트 사이의 데이터 경로를 관리하는 방식입니다. 즉, 어떤 계정과 티어가 프롬프트를 처리하는지, 그 안에 어떤 데이터가 허용되는지, 누가 그 활동을 볼 수 있는지를 관리합니다. 이를 단일 설정 하나로 구현할 수는 없습니다.
실제로 이는 보안, 법무 및 ID 팀 전반의 공동 책임입니다. 이 작업은 직원들이 이미 사용 중인 AI 계정을 파악하는 것에서 시작되며, 그다음 해당 계정에 정책과 모니터링을 연결합니다.
ChatGPT Enterprise는 관리자 시행 데이터 제어, 사용자 지정 보존 정책, SCIM 프로비저닝이 포함된 Security Assertion Markup Language (SAML) SSO, 고객 관리형 암호화 키, 그리고 감사 로깅이 포함된 Compliance API를 제공합니다. 또한 GDPR을 준수하는 DPA도 지원합니다.
소비자용 사용은 개별 설정에 훨씬 더 많이 의존하는 반면, Enterprise는 보안, 법무 및 ID 팀이 환경 전반에서 시행할 수 있는 중앙 집중식 거버넌스 기능을 제공합니다.
이는 티어와 설정에 따라 다릅니다. 소비자 계정에서는 개별 사용자 설정에 따라 향후 모델 개선을 위해 프롬프트가 사용될 수 있습니다. Business 및 Enterprise 배포에서는 프롬프트 콘텐츠가 보존되거나 학습에 사용되는지 여부를 조직이 직접 제어할 수 있습니다.
직원이 민감한 데이터를 다루는 경우, 티어 선택 자체를 보안 제어로 취급하고 계약에서 학습 동작을 확인하십시오.
적절한 제어가 있다면 안전할 수 있습니다. 계약상 데이터 보호를 위해 Business 또는 Enterprise 티어를 채택하십시오. 여기에 허용 가능한 사용 정책, data loss prevention, 직원 교육 및 사용 가시성을 결합하십시오.
공개 LLMs 는 민감한 정보를 위한 공간이 아닙니다. 직원들이 승인되고 관리되는 채널을 사용하도록 하여 작업이 개인 계정이나 통제를 우회하는 승인되지 않은 도구에 남지 않도록 하십시오.
섀도우 AI는 조직에서 제공하고 모니터링하는 환경 밖에서, 개인 계정이나 승인되지 않은 애플리케이션을 통해 직원이 AI 도구를 사용하는 것을 의미합니다.
섀도우 AI는 보안 팀의 가시성을 제거하고, 데이터 통제를 우회하며, 표준 엔드포인트 텔레메트리로는 발견되지 않을 수 있는 컴플라이언스 노출을 초래합니다. 실제로 이는 AI 도입을 관리되지 않는 데이터 경로로 바꾸며, 이것이 전면적인 금지가 종종 실패하는 이유입니다.
프롬프트에 EU 개인 데이터가 포함된 경우 GDPR이 적용되며, DPA와 적법한 처리 근거가 필요합니다. 프롬프트에 보호 대상 건강 정보가 포함된 경우 HIPAA가 적용됩니다. Payment Card Industry Data Security Standard (PCI-DSS) 는 결제 카드 데이터가 관련된 경우 적용됩니다. 기존의 개인정보 보호 및 소비자 보호 법률은 AI 사용에도 계속 적용됩니다.
Sarbanes-Oxley Act (SOX), Gramm-Leach-Bliley Act (GLBA), 주 개인정보 보호법을 포함한 산업별 규정도 프롬프트 워크플로에 관련된 데이터 유형, 비즈니스 기능 및 관할권에 따라 적용될 수 있습니다.
다음에 대해 더 알아보기 데이터 및 AI


보안 운영을 혁신할 준비가 되셨나요?
SentinelOne AI SIEM이 귀사의 SOC를 자율적으로 운영되는 강력한 조직으로 어떻게 전환할 수 있는지 알아보세요. 지금 문의하여 맞춤형 데모를 요청하고 보안의 미래를 직접 확인해 보세요.
