
脅威ハンティングとは?種類と実践ガイド
脅威ハンティングはセキュリティ上の脅威を先回りして特定します。組織で効果的に実践するための戦略をご紹介します。

主なポイント
- 脅威ハンティングは、ネットワークに潜む脅威を先回りして探す活動です。すでに侵害が起きていると想定し、自動化されたセキュリティ対策が見逃した侵害の痕跡、横方向の移動、攻撃者の行動を探します。
- 脅威ハンティングはインシデント対応、 フォレンジック、ペネトレーションテストとは異なります。DF/IRは侵害後に何が起きたかを解明し、ペネトレーションテストは外部からの攻撃をシミュレーションします。脅威ハンティングは、すでに内部にいる可能性のある攻撃者を探します。
- 効果的な脅威ハンティングには、環境全体の可視化と充実したインテリジェンスが必要です。 詳細なエンドポイントのテレメトリ、強力な検索機能を持つSIEMまたはEDRツール、さらにOSINTフィードや攻撃者のTTPsをマッピングするためのMITRE ATT&CKフレームワークなどの脅威インテリジェンスが求められます。
- 成果につながるハンティングは仮説から始まります。 組織のリスクプロファイル、重要なデータ、ユーザー行動の基準値から仮説を立て、ベースライン分析、クラスタリング、スタッキングなどの手法で検証します。可能な場合は自動化と機械学習も活用します。
- 継続的な脅威ハンティングが最も効果的です。 単発や定期的なハンティングでは、攻撃者に潜伏する時間を与えます。社内に専門人材がいない組織は、MSSPsやMDRプロバイダーが提供するマネージド脅威ハンティングサービスを利用できます。
脅威ハンティングは、サイバー脅威が被害をもたらす前に特定し、軽減する先手の取り組みです。このガイドでは、脅威ハンティングの原則、メリット、セキュリティの専門家が使う手法を解説します。
効果的な脅威ハンティングにおける脅威インテリジェンスと継続的な監視の重要性を解説します。サイバーセキュリティ態勢を強化するには、脅威ハンティングの理解が欠かせません。
 サイバー脅威ハンティングとは?
サイバー脅威ハンティングとは、組織のネットワークやシステム内で潜在的なサイバー脅威の兆候を先回りして体系的に探すことです。ログデータの分析、ネットワークスキャン、脅威インテリジェンスフィードの活用など、手動と自動の手法を用います。その目的は、ファイアウォォールや侵入検知システムなどの従来のセキュリティ対策をすり抜けた可能性のある脅威を特定することです。脅威を早期に検知して対処することで、組織はサイバー攻撃の影響を受けるリスクを軽減し、システムとネットワークの安全性と可用性を維持できます。
脅威ハンティングとは、攻撃者が攻撃を実行したり目的を達成したりする前に、ネットワーク内に潜む攻撃者を発見するための実践です。多くのセキュリティ戦略とは異なり、脅威ハンティングは高度なセキュリティ製品のデータと機能に、脅威ハンティングの専門家やチームの高度な分析力と技術力を組み合わせる先手の手法です。
脅威ハンティングは、インシデント対応やデジタルフォレンジックとは大きく異なります。DF/IRの手法は、データ侵害が発覚した後に何が起きたかを特定するためのものです。一方、脅威ハンティングでは、防御層をすでにすり抜けた可能性のある攻撃を探します。
脅威ハンティングは、ペネトレーションテストや脆弱性評価とも異なります。これらは外部からの攻撃を模擬します。一方、脅威ハンターは攻撃者がすでにネットワーク内にいると想定し、侵害の痕跡、ラテラルムーブメントなど、攻撃行動の証拠となる特徴的な痕跡を探します。
脅威ハンティング、インシデント対応、ペネトレーションテストの違い
項目 | 脅威ハンティング | インシデント対応 | ペネトレーションテスト |
目的 | 被害が発生する前に、潜む脅威を先回りして発見する | 検知されたセキュリティインシデントに対応し、封じ込める | 外部からの攻撃を模擬して脆弱性を特定する |
実施時期 | 継続的または計画的に実施。侵害が発生したと想定する | アラートや侵害の検知後に開始する事後対応 | 計画した間隔で定期的に実施 |
アプローチ | ネットワーク内で侵害やラテラルムーブメントの兆候を探す | 判明しているインシデントを調査、封じ込め、修復する | ネットワークの外部から攻撃者の行動を模擬する |
脅威ハンティングを始めるには何が必要ですか?
ここまで見てきたように、サイバー脅威ハンティングでは、侵害が発生したと想定して異常なアクティビティを探し、隠れたIOCや密かな行動を積極的に洗い出します。そのため、セキュリティアナリストは日常的なネットワークトラフィックのノイズを除き、通常とは異なる未知のアクティビティを見極める必要があります。
そのためには、ネットワーク全体を可視化し、エンドポイントから豊富なデータを収集することが第一歩です。デバイスのテレメトリには、暗号化されたトラフィック、ファイルハッシュ、システムログとイベントログ、ユーザー行動のデータ、ファイアウォール制御によって拒否された接続、周辺機器のアクティビティなどを含めます。理想的には、SIEM(セキュリティ情報イベント管理)のようなツールを使います。豊富な検索機能でデータ全体を明確に把握し、観測した事象の文脈を捉えることで、生ログを手作業で調べる負担を減らせます。
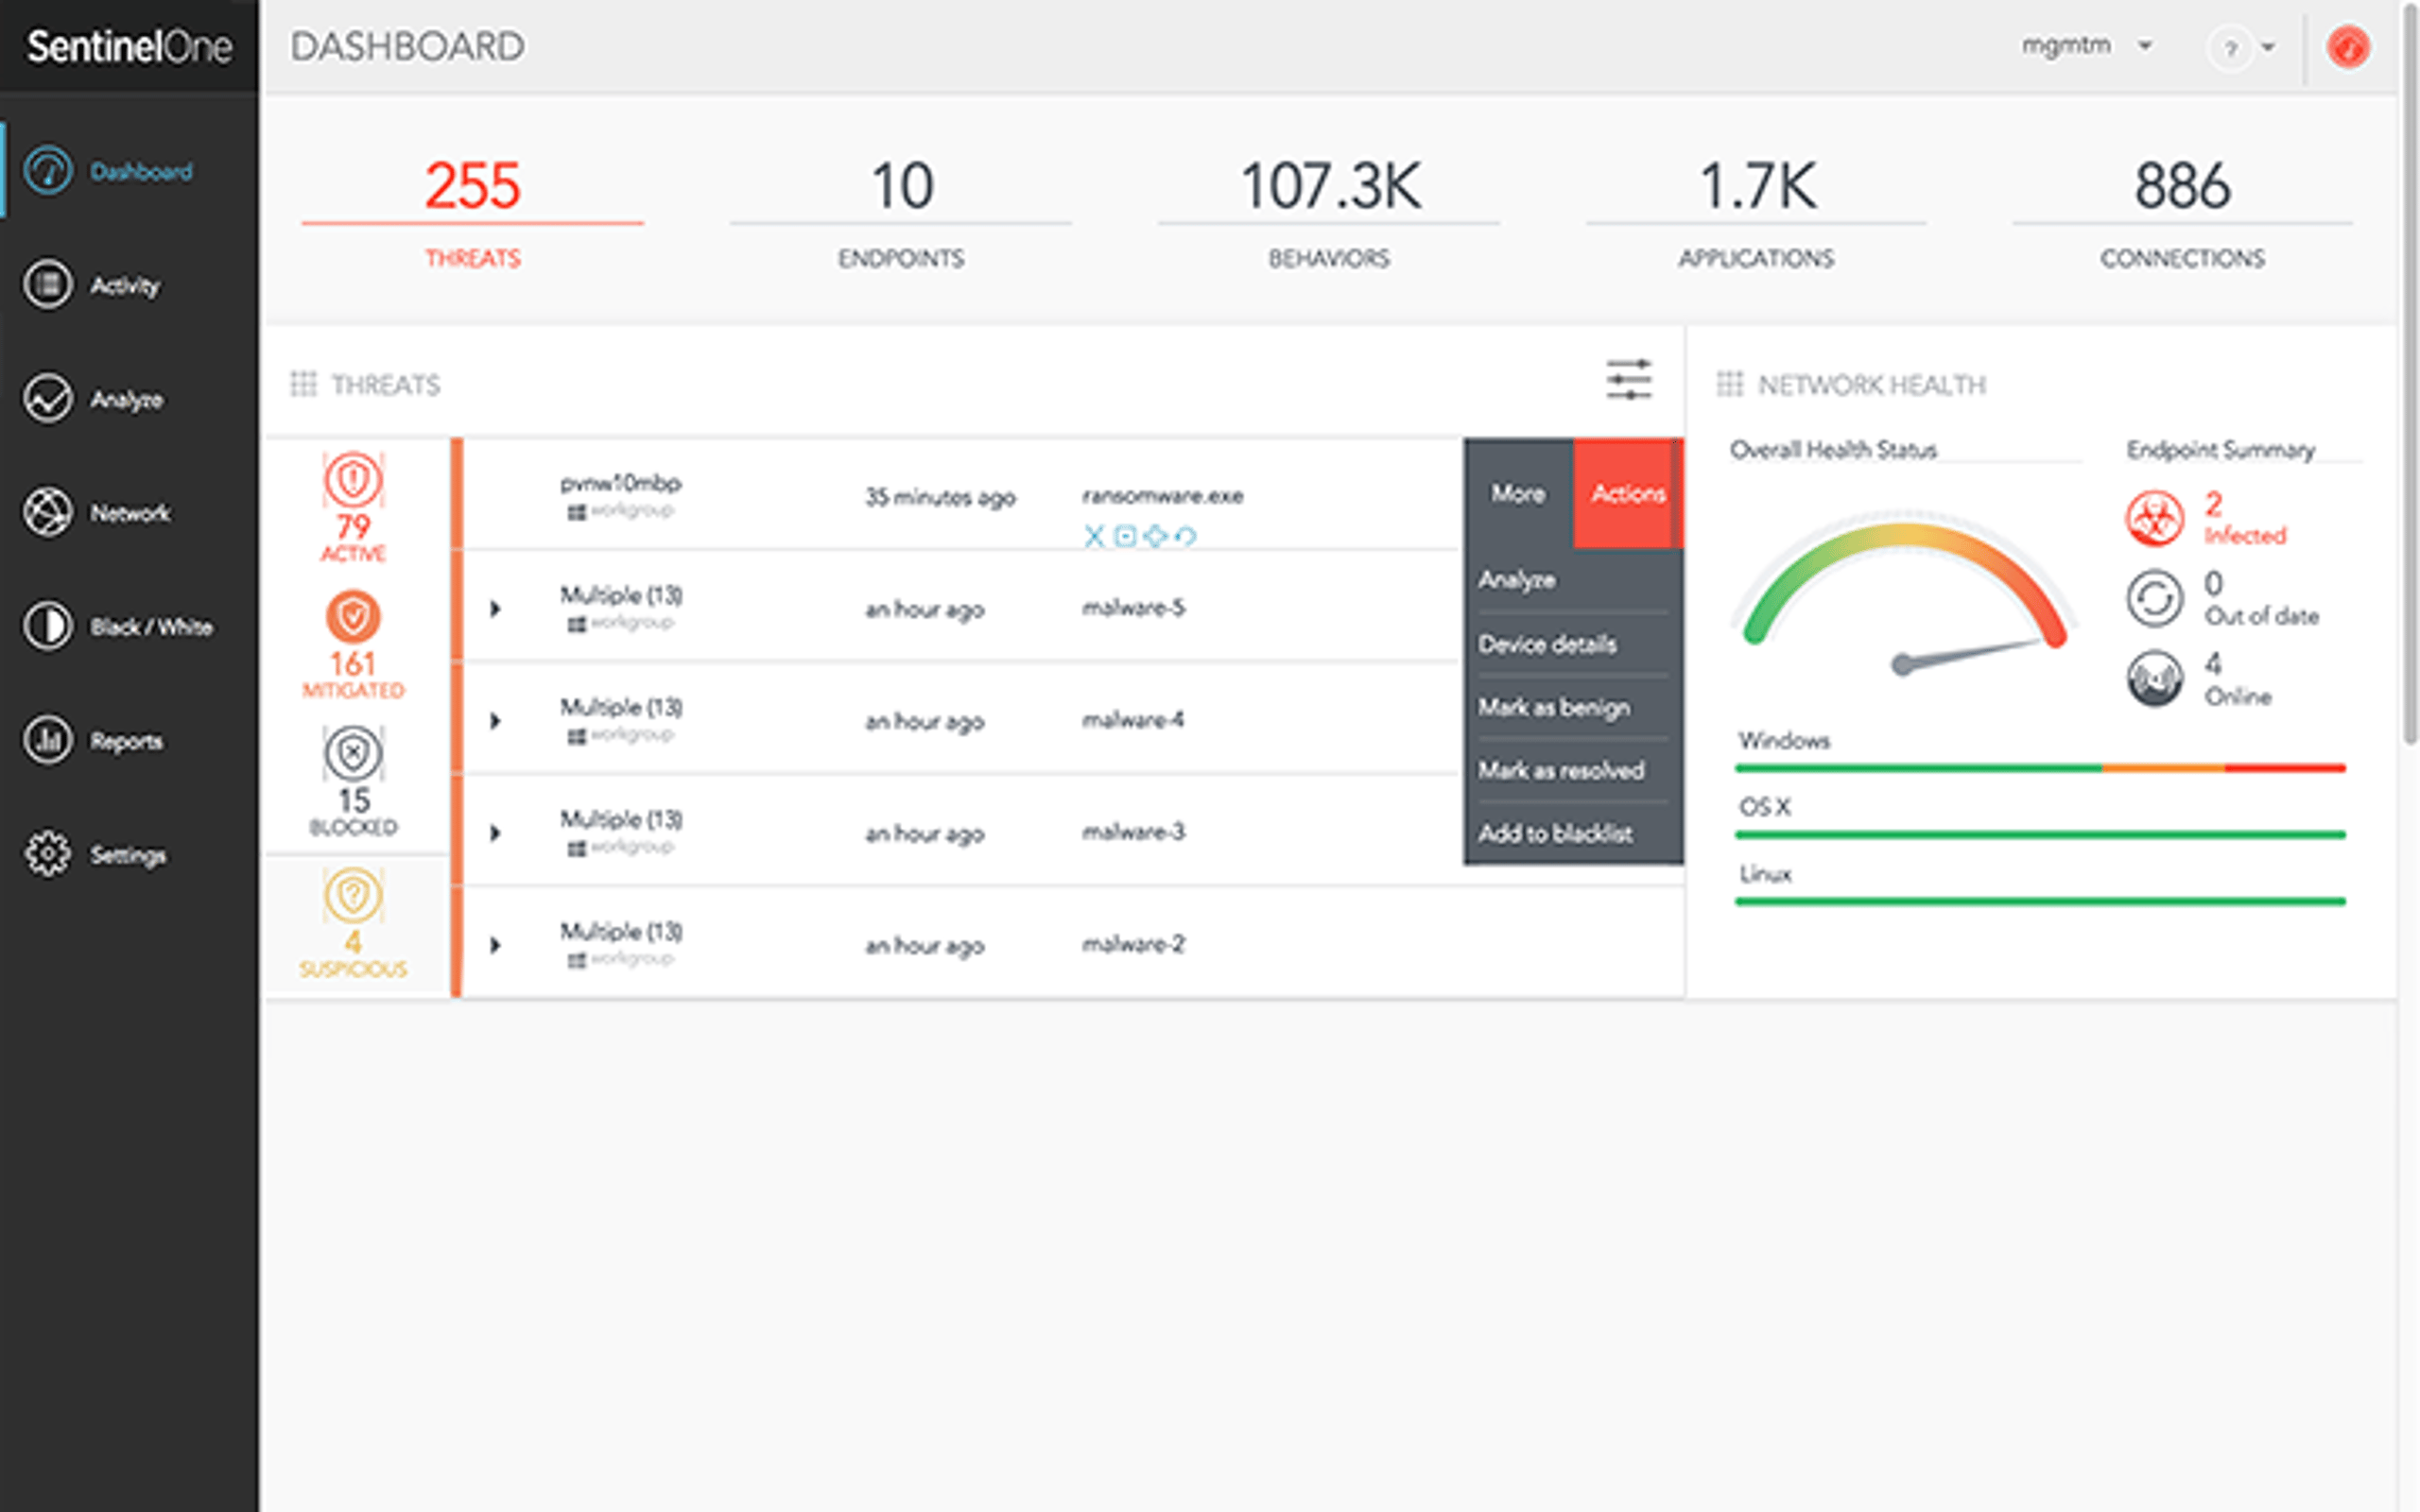
できる機能 管理対象外のエンドポイントを報告する機能や、IoTデバイスやモバイルデバイスを報告し、ネットワーク上で稼働するサービスを検出する機能は大きな助けとなります。また、脅威の検知と調査を迅速化するためにブラウザーに組み込めるユーティリティも有用です。
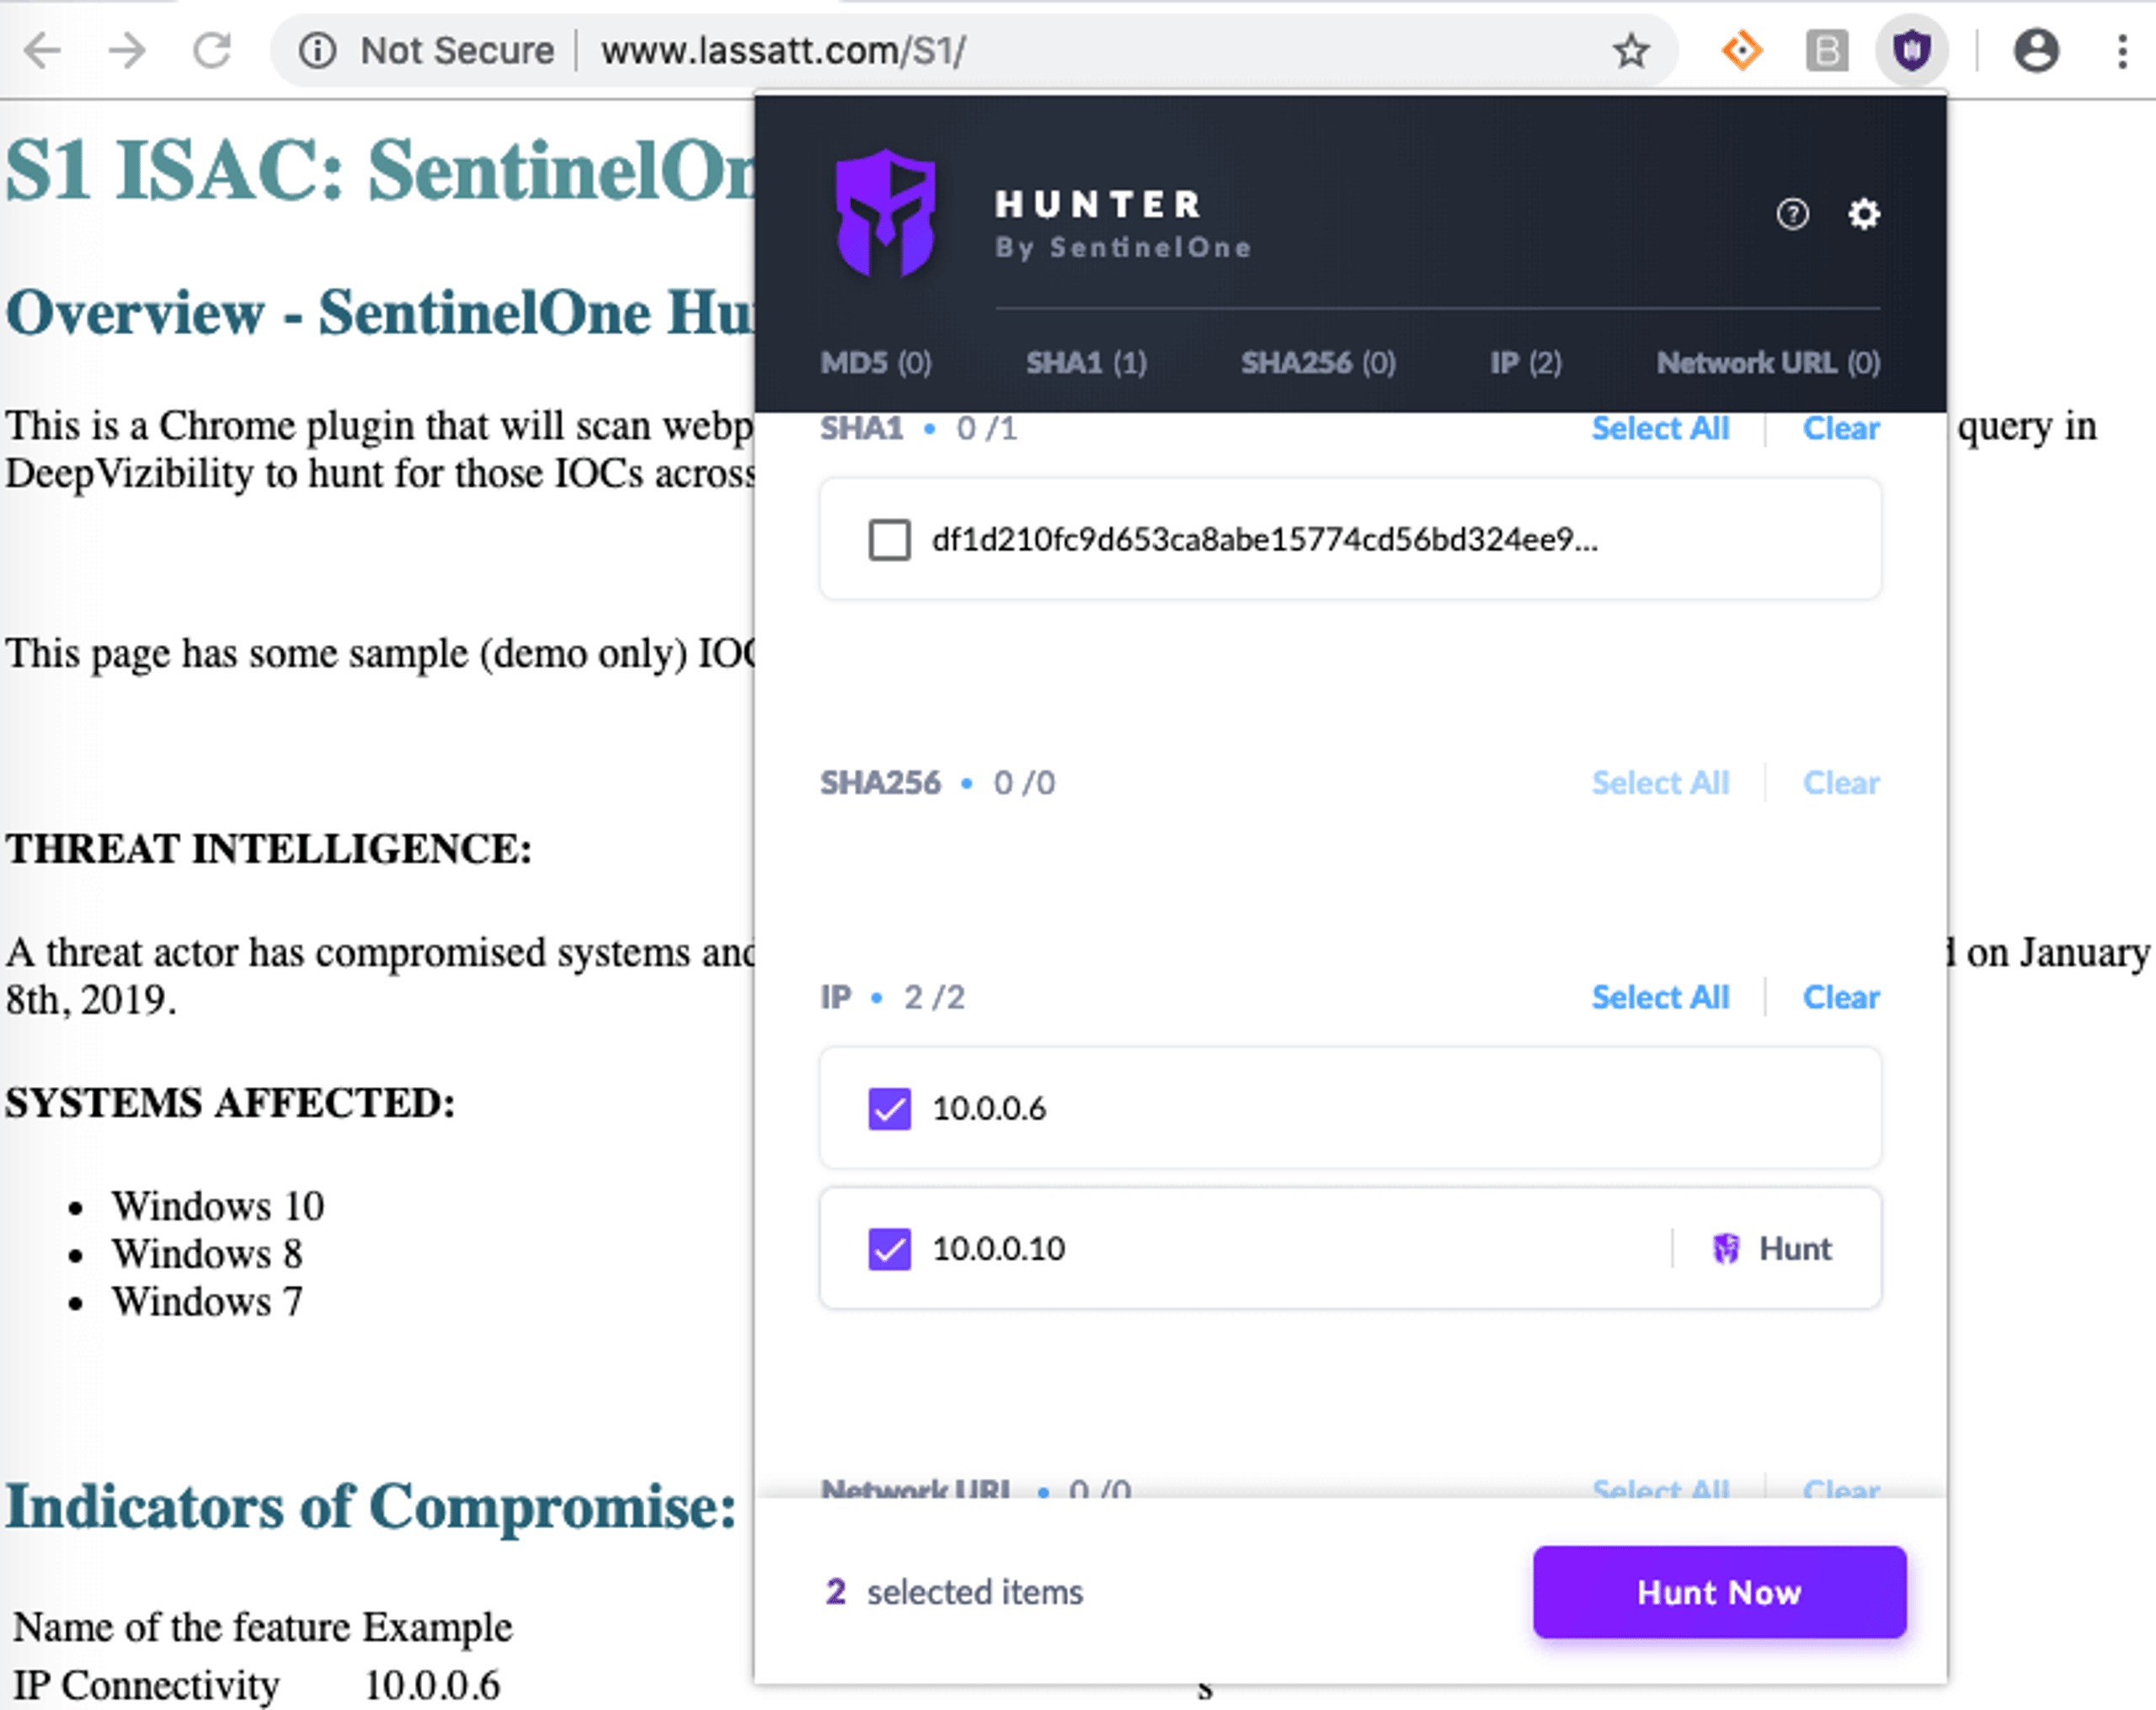
脅威ハンティングプログラムでは、アナリストに質の高いデータを提供する適切なレポートツールが必要です。同時に、アナリストがセキュリティ製品でネットワークを保護しています。脅威ハンティングには時間がかかり、SOC(セキュリティオペレーションセンター)のアナリストは、EDR製品が自律的に検出すべき脅威を手作業で探す余裕はありません。高度な脅威の検出は、セキュリティチームが直面する最も難しい課題です。特に、組織がサイバーセキュリティ人材の 不足に直面している場合や、大量のアラートや誤検知を生む情報セキュリティ製品を使い続けている場合は深刻です。
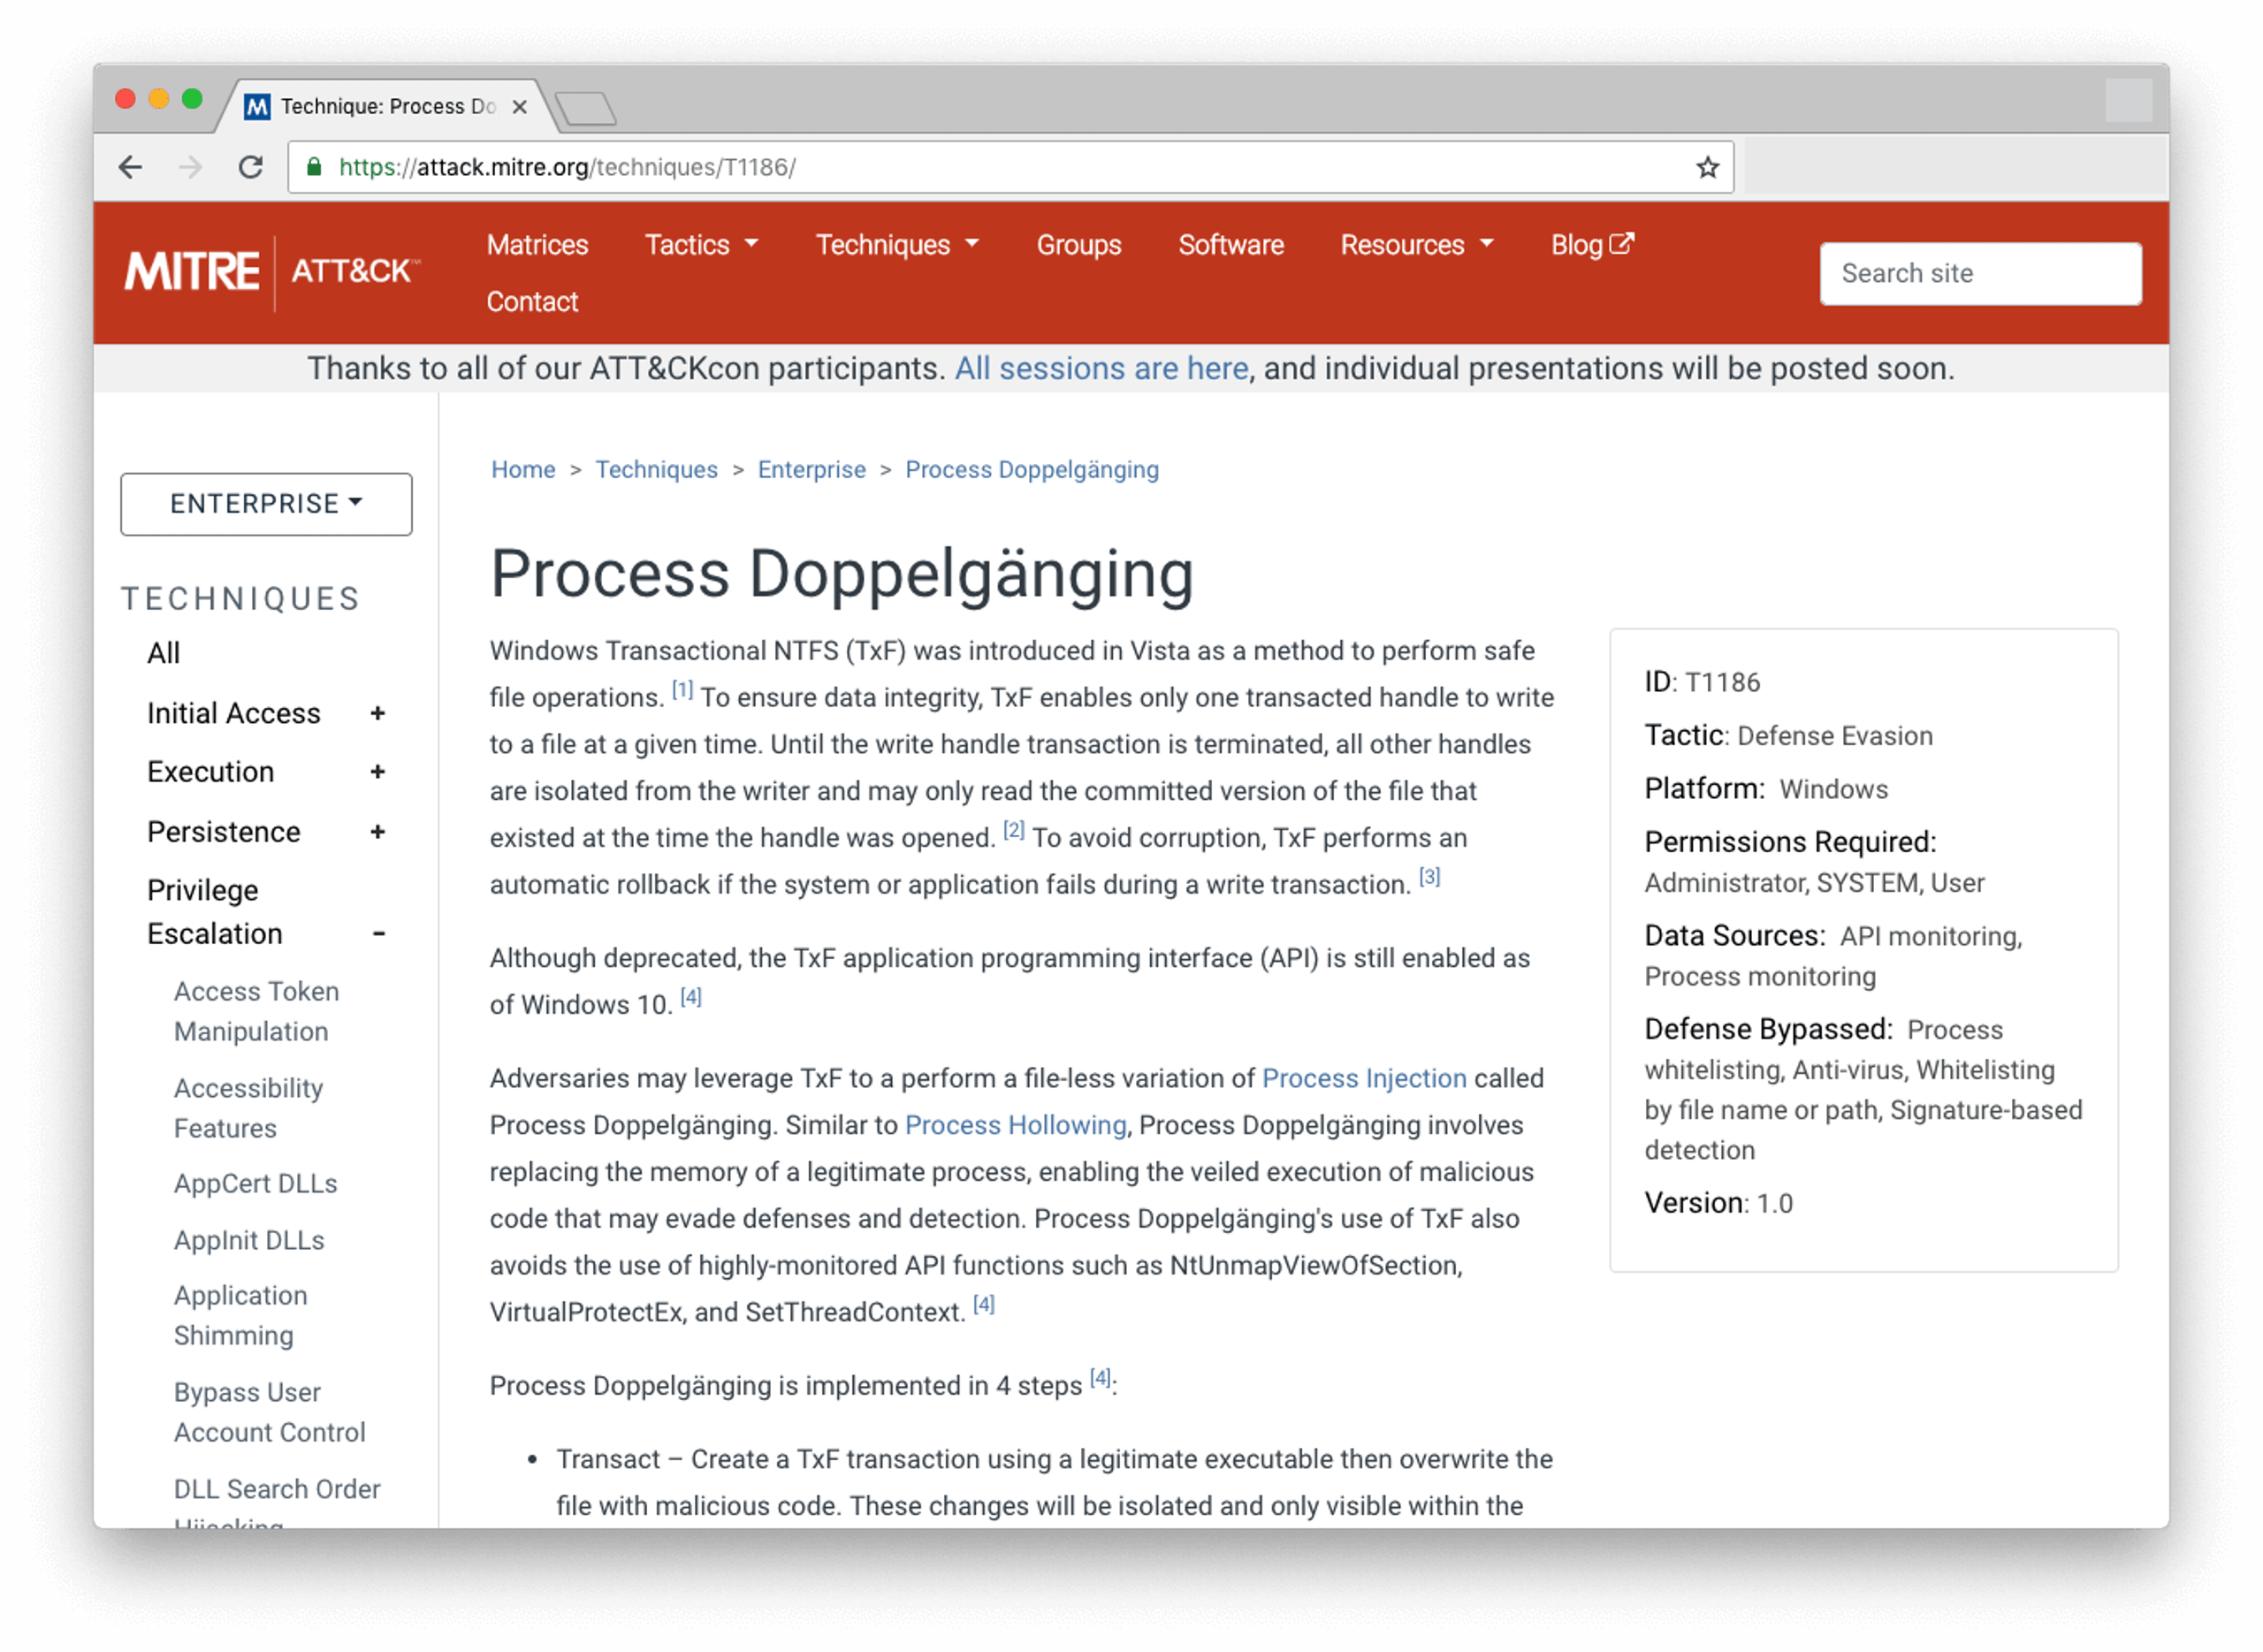
アナリストにとって、もう一つの重要なセキュリティツールは、質の高い脅威インテリジェンスです。公開情報やOSINT(オープンソースインテリジェンス)のフィードを通じて、脅威ハンターは悪意あるIPアドレス、新たに公開されたCVE、最新のマルウェアのサンプルハッシュなど、最新のIOCを把握できます。たとえば、SANS Instituteは不審なドメインの一覧を公開しています。また、MITRE ATT&CKフレームワークは、高度な攻撃者が使うツール、戦術、手順(TTP)を学ぶための強力なツールです。たとえば、MITRE ATT&CKのデータベースで、自社の分野や業界を標的にすることが知られているグループを検索し、その手法を調べられます。得られたインテリジェンスを基に、そのグループのTTPsの痕跡をネットワーク全体で探す脅威ハンティングを始められます。脅威ハンティングに必要な手順について詳しくは、ホワイトペーパーをご覧ください。
脅威ハンティングの種類
脅威ハンティングのアプローチは、主に次の3種類です。
- 構造化された脅威ハンティング:既知の攻撃者の戦術、手法、手順(TTPs)、または攻撃の指標(IoAs)に基づく仮説から始めます。通常、これらはMITRE ATT&CKフレームワークに対応付けられます。探すべき振る舞いが明確なため、攻撃者が被害をもたらす前の早期発見につながります。
- 非構造化の脅威ハンティング:不審なIPアドレス、ファイルハッシュ、異常など、きっかけとなる事象や侵害の指標(IoC)から始めます。そこから過去と現在のデータを調べ、関連するパターンを探します。既存の検出ルールをすり抜ける新たな脅威や、これまで確認されていない脅威の発見に役立ちます。
- 状況に応じた(エンティティ主導の)脅威ハンティング:社内のリスク評価や、合併、新たな脆弱性といった特定の事象に基づき、組織内でリスクの高い資産、ユーザー、システムに焦点を当てます。攻撃者が標的にする可能性が最も高い対象を優先します。
何を探すべきか、どう判断するのか?
使用して OSINTツールやMITRE ATT&CKなどのフレームワークを効果的に使うには、探す対象を明確にする必要があります。そこで重要になるのが、効果的な脅威ハンティングの基本要素である仮説の構築と検証です。
脅威ハンターには、組織の特性、攻撃者の関心を引く可能性がある事業活動(新規採用や資産・企業の買収など)、通常の利用状況を十分に理解することが求められます。
攻撃者は一般ユーザーに紛れ込もうとし、フィッシングやスピアフィッシングキャンペーンなどを通じてユーザーの認証情報を入手しようとします。そのため、通常のユーザー行動を把握することが、異常なファイルアクセスやログインを調査する際の基準になります。さらに、攻撃者にとって価値のある社内データとその保管場所を把握すれば、「攻撃者はxyzにあるデータを盗もうとしているのか?」といった仮説を立てられます。その仮説を検証するため、次のような問いに答えるデータを収集できます。
「過去n日間に、初めてXYZにアクセスしたユーザーは誰か?」
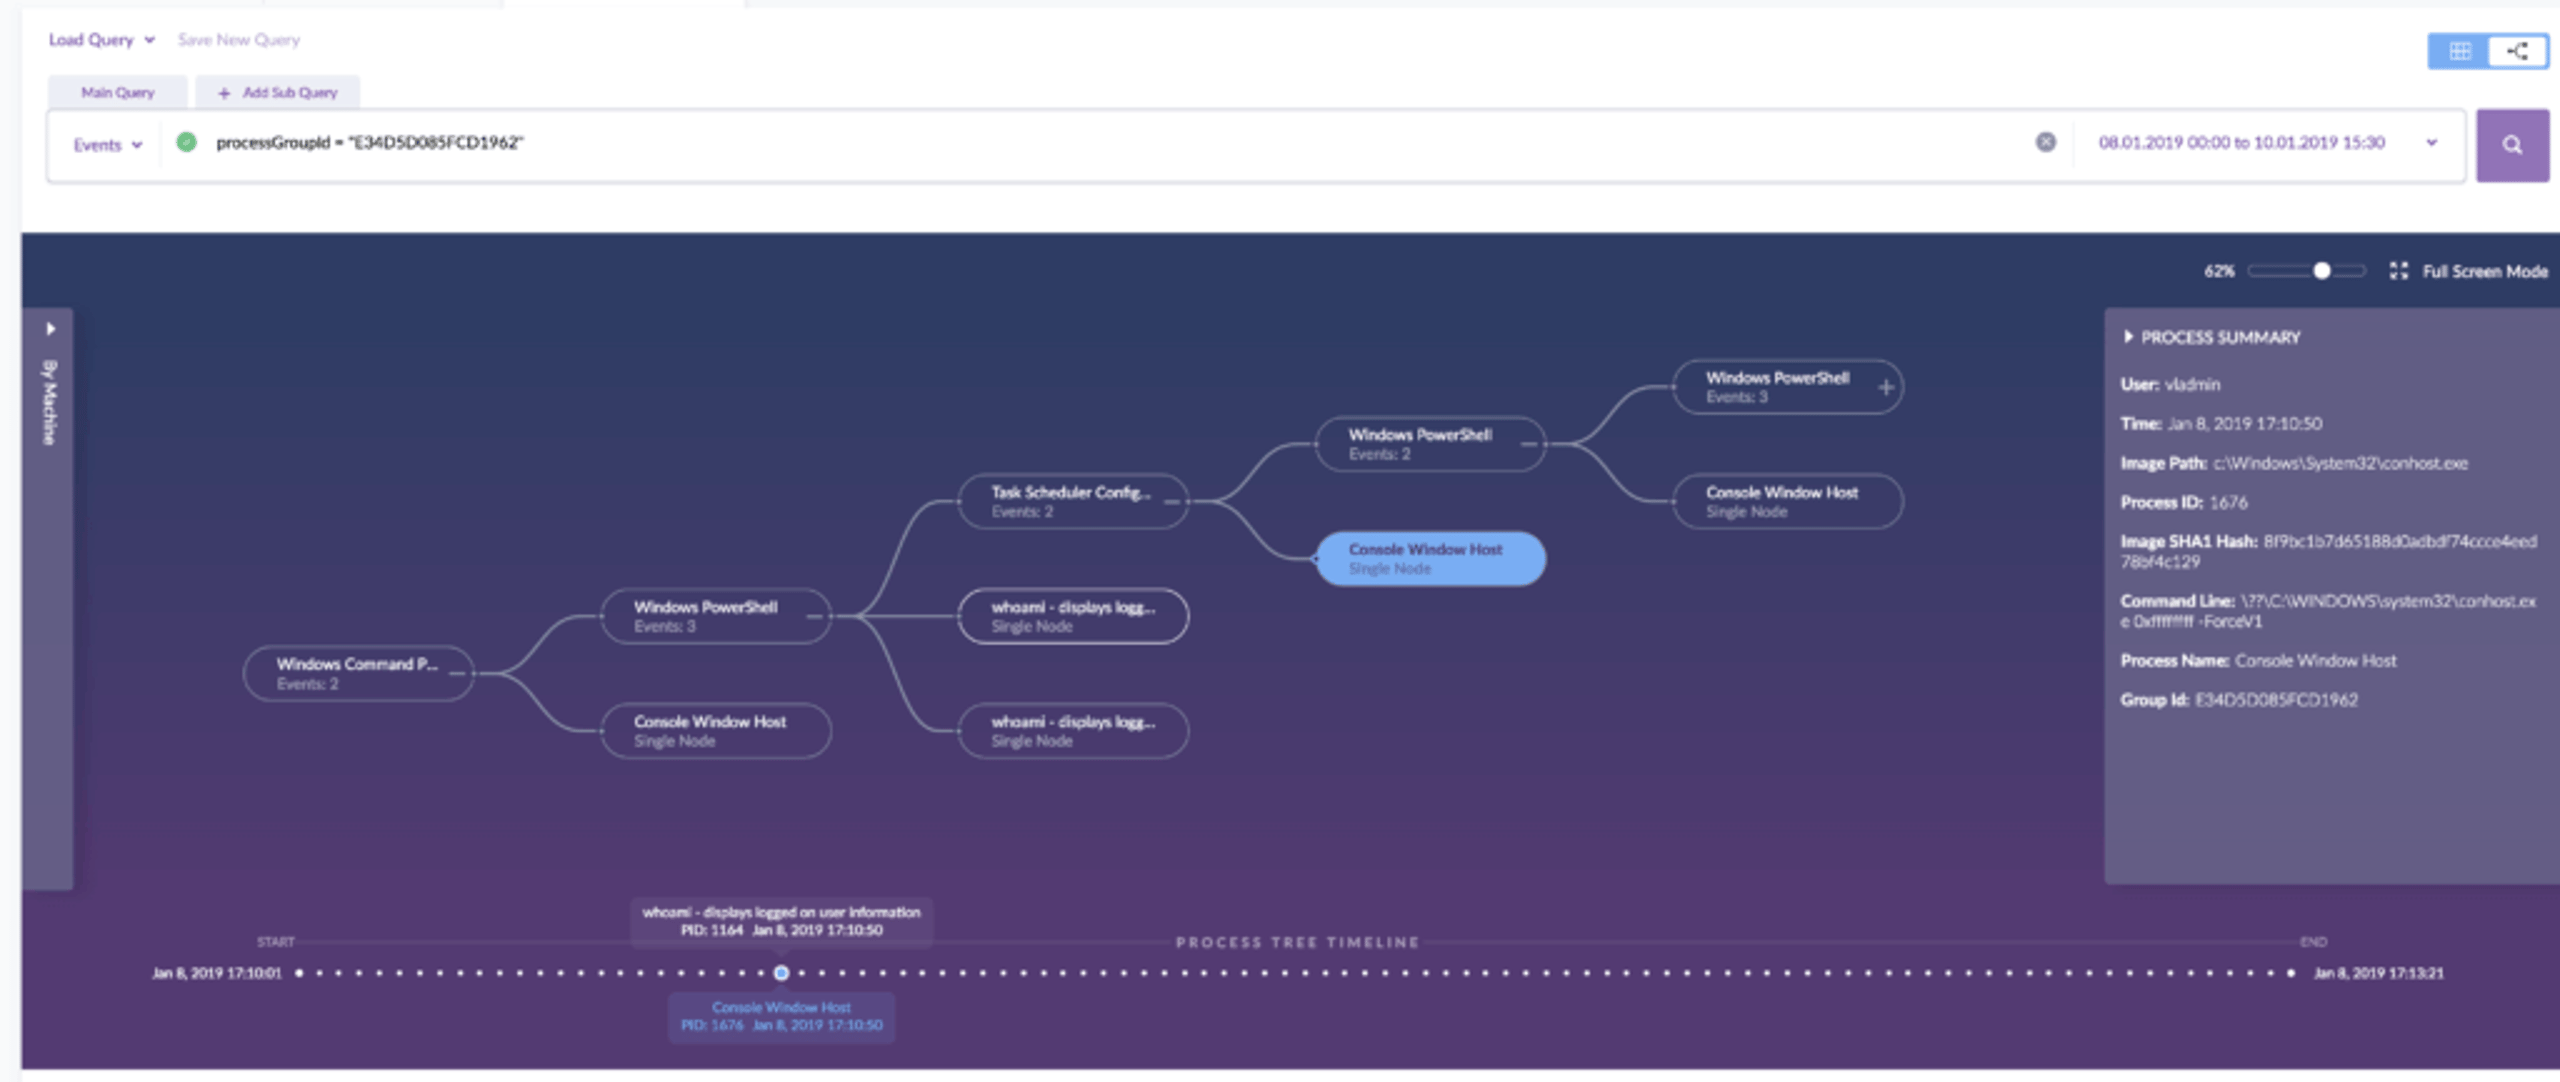
高度な脅威ハンティング手法では、統計分析と機械学習を用いて、できる限り多くのタスクの自動化を目指します。たとえば、ユーザーの行動を監視し、その行動を過去の行動と比較して異常を探す方法は、個別にクエリを実行するよりはるかに効果的です。ただし、実際には両方の手法が必要になるでしょう。SentinelOneのように、セキュリティソフトウェアスタック全体との完全な統合を支える豊富なネイティブAPIを備えたツールがあれば、どちらの手法も実施しやすくなります。
脅威ハンティングはどのくらいの頻度で行うべきですか?
新たな脅威を必要に応じてのみ探す企業もあります。たとえば、機密性の高いサービスやファイルへのアクセスが試みられたとき、あるいは担当者がほかの業務から手を離せるときに実施します。必要に応じた脅威ハンティングなら、人員や予算が限られていても防御を強化できます。ただし、調査できるのは限られた振る舞いに対する最小限の範囲にとどまり、この戦略の実施方法としては最も効果が低くなります。
定期的に担当者の時間を確保する脅威ハンティングは、必要に応じた実施より効果的です。時期に応じて調査の優先順位を変え、効率も高められます。ただし、定期的な実施では、次の調査までの間に高度な攻撃が活動できる一定の 潜伏期間 が生じます。そのため、実施間隔は短いほど効果的です。
十分な人員と予算がある組織では、継続的かつリアルタイムの脅威ハンティングが理想的です。ネットワークとエンドポイントを能動的に調査し、ネットワーク上の攻撃を継続して発見します。
脅威ハンティングは誰が担うべきですか?
脅威ハンティングが専門的な業務であることは、ここまでで明らかでしょう。さまざまなツールを使い、組織が直面するリスクを理解・分析し、高度な攻撃者の手法やツールにも精通したセキュリティアナリストが必要です。
社内で脅威ハンティングの専門家を雇う方法も有効ですが、予算と適切なスキルを持つ人材が必要です。多くの企業にとっては、脅威ハンティング業務の一部または全部を MSSPs(マネージドセキュリティサービスプロバイダー)に委託する方が現実的です。

脅威インテリジェンスの強化
SentinelOneの脅威ハンティングサービスWatchTowerが、どのようにしてより大きな洞察を導き出し、攻撃に打ち勝つかご覧ください。
まとめ
脅威ハンティングでは、悪意のある活動を能動的に探し、最新の脅威に先手を打ちます。振る舞いAIなどの高度な製品は、大半のサイバー攻撃を阻止します。また、脅威ハンティングに必要な可視性を得るための前提にもなります。それでも攻撃者は手法を進化させ、企業ネットワークのセキュリティを回避する方法を探し続けています。組織は 内部脅威 や標的を絞った高度な攻撃に警戒する必要があります。人間のアナリストの専門知識を加えることで、組織の防御をさらに強化できます。
この記事はいかがでしたか?投稿をご覧になるには、LinkedIn、Twitter、YouTube または Facebook をフォローしてください。
サイバーセキュリティについて詳しく読む
脅威ハンティングに関するよくある質問
脅威ハンティングとは、ネットワークに潜むサイバー脅威を能動的に探す取り組みです。アラートを待つのではなく、攻撃者がすでに侵入していると想定し、悪意のある活動の兆候を探します。セキュリティデータを詳しく調べ、自動化ツールが見逃した可能性のある脅威を発見します。
セキュリティの専門家がネットワークを常に巡回し、不審な点や異常を探すようなものです。
たとえば、データの窃取を示唆する異常なネットワークトラフィックのパターンを見つけることがあります。ユーザーアカウントが午前3時にファイルへアクセスしている理由や、複数の国から不審なログインが試みられている理由を調査することもあります。新しい脅威インテリジェンスのレポートに基づき、特定のマルウェアのシグネチャを探すことも一例です。
また、システムに攻撃者によるラテラルムーブメントの兆候がないか確認するなど、既知の攻撃手法に一致する指標を探すこともあります。
高度な攻撃者は自動化されたセキュリティツールをすり抜け、ネットワーク内に数カ月間潜伏することがあります。侵害の検知までにかかる平均日数は194日で、攻撃者にはデータを盗む十分な時間があります。脅威ハンティングで隠れた脅威を早期に発見し、被害を抑えられます。
脅威ハンティングの担当者は、脅威インテリジェンスや異常な活動を基に、潜在的な脅威について仮説を立てます。次にネットワークログ、エンドポイントのデータ、セキュリティアラートを調べ、仮説を裏付ける、または否定する証拠を探します。
不審な点が見つかれば、実際の脅威かどうかを詳しく調査します。このプロセスは継続的に繰り返され、発見した内容を基に手法を磨いていきます。
主な脅威の1つ目は、ウイルスやランサムウェアなど、システムに損害を与えるマルウェアです。2つ目のフィッシング攻撃は、人をだましてパスワードを聞き出したり、悪意のあるリンクをクリックさせたりします。3つ目の分散型サービス拒否攻撃は、大量のトラフィックを送り込み、システムを利用不能にします。
4つ目の高度で持続的な脅威は、攻撃者がネットワーク内に長期間潜伏する巧妙な攻撃です。それぞれに異なる検知・対応戦略が必要です。
一般的な手法には、類似するデータをまとめて異常を見つけるクラスタリングがあります。スタッキングではデータを分類し、不審な外れ値を探します。ベースラインの設定では、通常のネットワーク活動を把握したうえで、そこからの逸脱を探します。
分析では、ログやセキュリティデータを調べ、脅威を示す可能性のあるパターンを特定します。グループ化では、複数の指標を組み合わせ、不審な形で同時に現れていないか確認します。
脅威ハンティングは能動的かつ継続的に行います。一方、インシデント対応はアラートをきっかけに始まる事後的な活動です。脅威ハンティングの担当者は被害が出る前に脅威を探し、インシデント対応チームは攻撃の検知後に対処します。
脅威ハンティングが継続的な巡回なら、インシデント対応は火災に駆けつける緊急サービスに当たります。フォレンジックはインシデント後に何が起きたかを調べます。一方、脅威ハンティングはインシデントの発生を防ぐために行います。
脅威ハンティングのプロセスは、きっかけ、調査、対応の3段階で進みます。
- 最初の段階では、脅威インテリジェンス、異常、具体的な仮説を基に調査対象を特定します。
- 調査段階では、データを検索し、仮説を裏付ける、または否定する証拠を探します。
- 対応段階では、調査結果を記録します。実際の脅威はインシデント対応チームにエスカレーションし、それ以外の知見は今後のハンティングに生かします。
さらに詳しく見る 脅威インテリジェンス


セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
