
サイバー脅威インテリジェンスとは?
サイバー脅威インテリジェンス(CTI)は、サイバー脅威の予測・理解・防御に役立ちます。先手を打った保護で攻撃の影響を軽減します。CTIがサイバーセキュリティをどう強化するかをご紹介します。

サイバー脅威インテリジェンス(CTI)では、潜在的な脅威に関する情報を収集・分析します。このガイドでは、先手を打つサイバーセキュリティ対策とインシデント対応におけるCTIの重要性を解説します。
脅威インテリジェンスの種類や情報源、CTIをセキュリティ戦略に組み込む方法をご紹介します。新たな脅威に先手を打つには、CTIの理解が欠かせません。
 サイバー脅威インテリジェンスとは?
によれば、脅威インテリジェンスとは、「資産に対する既存または新たな脅威や危険性に関する証拠に基づく知識(例:背景、メカニズム、指標、影響、行動指向の助言)であり、対象が当該脅威や危険性に対応する意思決定に活用できるもの」と定義されています。p>サイバーセキュリティにおいて、脅威インテリジェンスとは、組織が脅威アクターの動機、標的、攻撃行動をより深く理解するために収集・処理・分析するデータである。この情報を活用することで、組織は将来のによると、脅威インテリジェンスとは「資産に対する既存または新たな脅威や危険についての、証拠に基づく知識(背景、仕組み、指標、影響、行動につながる助言など)であり、その脅威や危険への対応に関する意思決定に活用できるもの」です。将来の脅威アクターから身を守るための迅速かつ情報に基づいた意思決定を行うことができます。
サイバーセキュリティにおける脅威インテリジェンスとは、脅威アクターの動機、標的、攻撃行動をより深く理解するために、組織が収集・処理・分析するデータです。この情報を活用すれば、将来の脅威アクターから組織を守るための判断を、迅速かつ十分な情報に基づいて下せます。
脅威インテリジェンスと脅威情報の違いは重要です。脅威情報は文脈を伴わないデータそのものです。一方、脅威インテリジェンスでは情報を分析し、次に取るべき行動の判断に活用します。
脅威インテリジェンスが重要な理由
現在の脅威を取り巻く状況は、かつてないほど変化が激しく、複雑です。脅威アクターの次の行動を予測するのは非常に困難です。判断を裏付けるデータがなければ、なおさらです。脅威インテリジェンスは、過去の行動、次に取る行動、防御が必要な領域を組織が評価する際の指針となります。
脅威インテリジェンスを備えたセキュリティツールは増えています。セキュリティチームによる脅威の検知と調査を支える、セキュリティアーキテクチャの重要な要素です。
脅威インテリジェンスを活用することで、組織は通常、次のことにより適切に備えられます。
- 脅威インテリジェンスのライフサイクル
- 脅威アクターの意思決定プロセスを理解し、セキュリティチームによるインシデント対応の実施を支えます。
- これまで把握できなかった情報を明らかにし、サイバーセキュリティ投資を判断します。
- 脅威アクターの行動を経営層などの関係者(取締役会、CISO、CIO、CTOなど)に伝え、投資判断とリスク軽減策を改善し、より効率的で迅速な意思決定につなげます。
脅威インテリジェンスのライフサイクルマルウェアハッシュ、不審なIPアドレスなどです。脅威インテリジェンスフィードを構成するデータは、オープンソースインテリジェンスフィード、ネットワークおよびアプリケーションログ、サードパーティフィードなど、複数のソースから収集されることが一般的です。
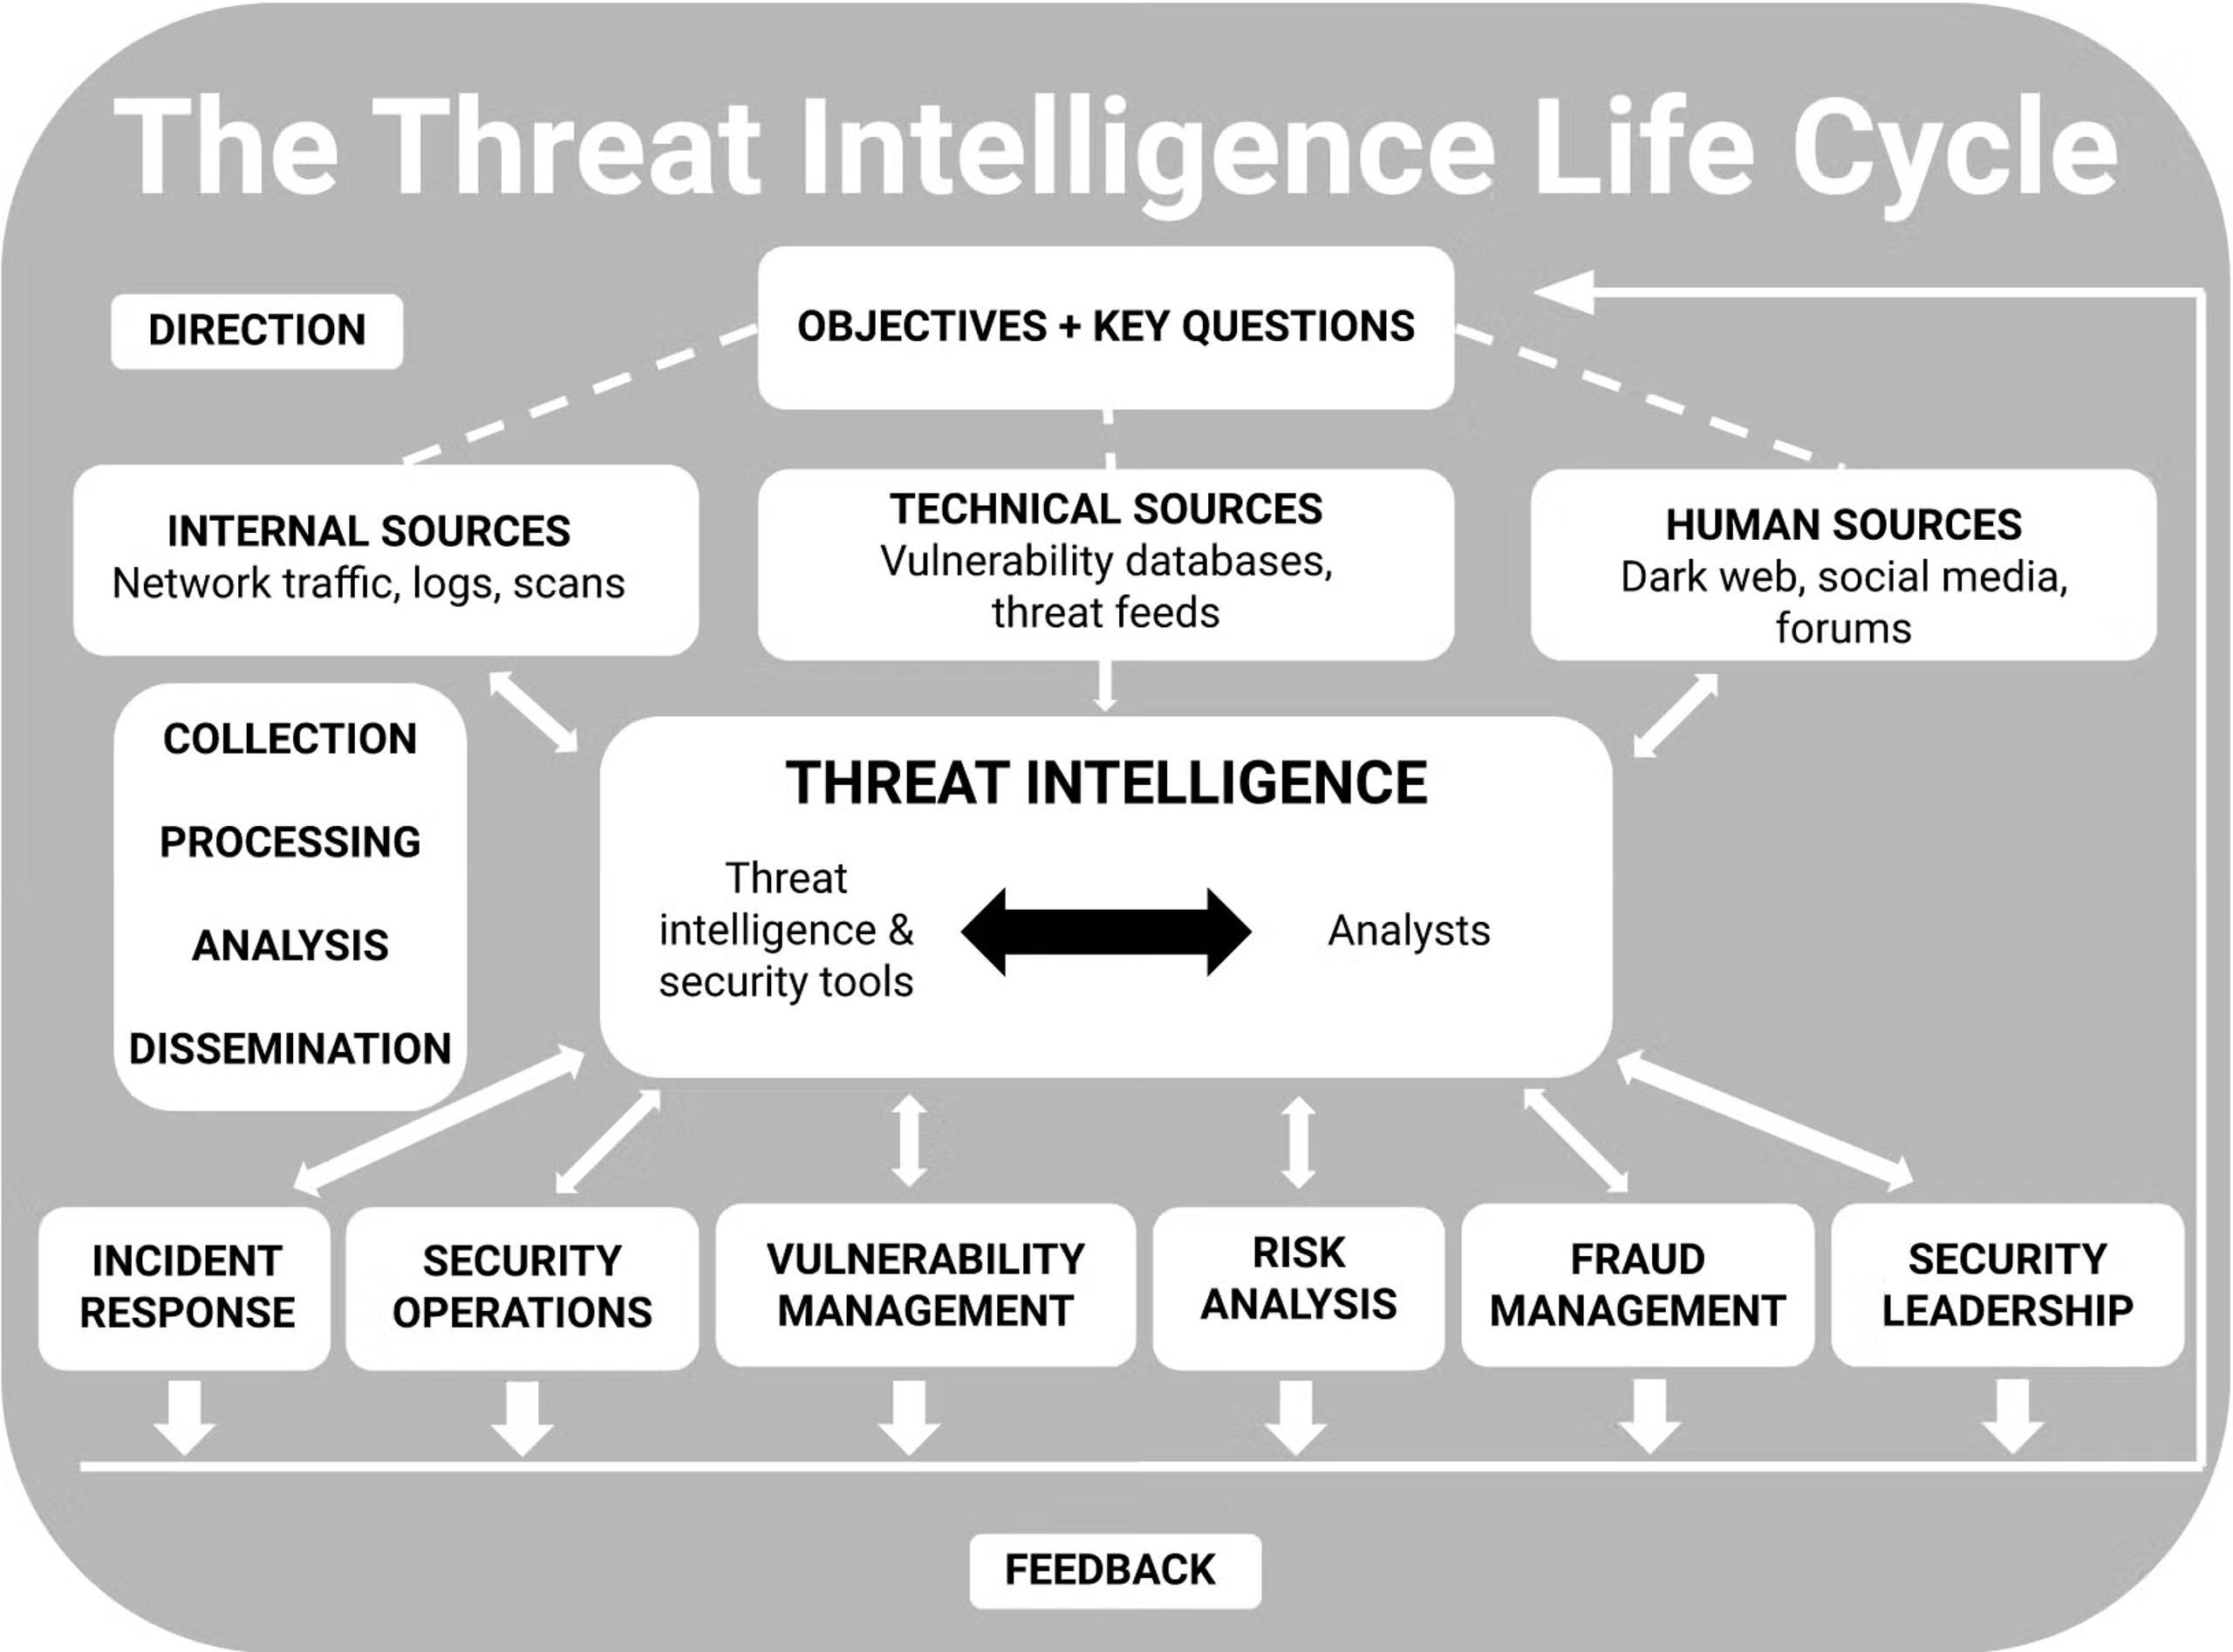
ほとんどの組織では、脅威インテリジェンスのライフサイクルは、方針策定、収集、処理、分析、共有、フィードバックの6段階で構成されます。ただし、各段階で行う具体的な活動は組織によって多少異なり、通常はユースケース、優先事項、リスクなど、組織固有の要因の組み合わせで決まります。
理想的には、脅威インテリジェンスのライフサイクル全体を成功させるため、主要なステークホルダーが他のフェーズに進む前に組織の目標と目的を明確に定めます。設定した目標は、収集したデータや得られたフィードバックに応じて変更される場合があります。社内情報、技術情報、人的情報など幅広い情報源からデータを収集し、潜在的な脅威と実際の脅威の全体像をより詳しく把握するために活用します。
脅威情報は多くの場合、脅威インテリジェンスフィードにまとめられます。これは、悪意のあるURLやメール、マルウェアのハッシュ値、不審なIPアドレスなどのIoCsのリストを含む脅威情報を、継続的に提供するデータストリームです。フィードに取り込まれるデータは、公開情報のインテリジェンスフィード、ネットワークやアプリケーションのログ、サードパーティのフィードなど、複数の情報源から得られることがよくあります。
十分なデータが集まると、実行可能なインテリジェンスに変換されます。情報は適時に提供され、将来の脅威インテリジェンスのライフサイクルの改善や意思決定プロセスの見直しに活用する主要な関係者を含め、誰にとっても明確な形になります。
1. 方針策定
この段階では、関係者が脅威インテリジェンスプログラム全体の目標を設定します。通常、次の事項を把握し、明確にします。
- 収集は通常、以下のような多様なソースを通じて行われます:
- 資産の喪失やプロセスの中断による潜在的な影響
- 資産の保護と脅威への対応に必要な脅威インテリジェンスの種類
- 保護対象の優先順位
2. 収集
この段階では、最も重要なインテリジェンス要件に応える情報を収集します。収集するデータは通常、専門家やベンダーによるインテリジェンスレポートなどの完成された情報と、マルウェアのシグネチャや漏えいした認証情報などの生データを組み合わせたものです。
情報は通常、次のようなさまざまな情報源から収集します。
- 4. 分析
- 業界団体やサイバーセキュリティベンダーの脅威データフィード
- 知見を持つ情報源との対話やインタビュー
- 公開されているニュースやブログ
- Webサイトやフォーム
- ダークウェブのフォーラムなど、アクセスが制限された情報源
3. 処理
この段階では、収集したデータを利用可能な形式に変換します。処理方法は収集方法によって異なります。たとえば、生データは人または機械による処理を経て、利用可能になります。人が作成したレポートもすべて、関連付け、優先順位付け、情報の矛盾の解消、確認が必要です。
4. 分析
この段階では、処理済みの情報を意思決定に役立つインテリジェンスに変換します。 たとえば、潜在的な脅威を調査するか、攻撃を阻止するために直ちにどのような措置を取るか、セキュリティ対策をどう強化するか、追加のセキュリティリソースにどの程度投資するのが妥当か、といった判断です。
分析結果の提示方法も重要です。組織が膨大な情報を収集・処理しても、意思決定者が理解・活用できない形で提示してしまうことがあります。
技術に詳しくない相手に分析結果を伝える際は、次の点を意識してください。
- 脅威インテリジェンスのライフサイクルにおけるこの段階では、完成したインテリジェンス成果物を適切な部門やチームに配布します。
- 難解な専門用語や分かりにくい業界用語を避ける
- ビジネスへの影響として問題を説明する
- 推奨する対応策を示す
情報の提示形式は、インテリジェンスの内容と対象者によって異なります。インテリジェンスチームは、ライブ動画、スライド資料、正式なレポートなど、さまざまな形式で分析結果を提供します。
5. 共有
脅威インテリジェンスのライフサイクルにおけるこのフェーズでは、完成したインテリジェンスを適切な部門やチームに配布します。
対象となるチームごとに、次の点を確認してください。
- チームにはどのような脅威インテリジェンスが必要で、外部情報はその活動にどう役立つか?
- 理解しやすく、行動につなげやすい形でインテリジェンスを提示するには?
- インテリジェンスチームは、更新情報やその他の情報をどの頻度で提供すべきか?
- インテリジェンスの共有にはどの媒体を使うべきか?
- 質問があった場合、チームはどのように確認すべきか?
6. フィードバック
サイバー脅威インテリジェンスのアナリストは、さまざまな関係者やチームから定期的にフィードバックを得ることで、各チームの要件に合わせて脅威インテリジェンスのライフサイクルを調整します。ビジネス目標や優先事項が変わる場合は、特に重要です。
このフェーズでは、全体的な優先事項と、インテリジェンスを利用するセキュリティチームの要件を明確にします。各チーム固有のニーズが、次の項目を含むライフサイクルの以降の全フェーズを方向づけます。
- 脅威とは、貴重な資産に悪影響を及ぼす可能性のある人物または事象を指します。様々なサイバー脅威が同時に存在し得るものの、脅威自体は攻撃そのものではなく、攻撃が発生する可能性を象徴するものです。
- 情報を行動につながるインテリジェンスとして提示する方法
- どの種類のインテリジェンスを誰に届けるか、どれだけ迅速に共有し、追加の質問に回答するか?
サイバー脅威と攻撃の種類
サイバー攻撃とは、脅威アクターである第三者がシステムやネットワークに何らかの形で不正アクセスすることです。さまざまな種類のサイバー攻撃を表す用語は同じ意味で使われがちですが、押さえておくべき重要な違いがあります。
1. 脅威とは、ネットワーク、ソフトウェア、またはシステムの設計上の固有の欠陥であり、脅威主体が資産を損傷、窃取、またはアクセスを妨害するために悪用できるものです。最も一般的な脆弱性の種類には、システムの誤設定、古くなったまたはパッチが適用されていないソフトウェア、不足または脆弱な認証情報、不足している認証情報、脆弱な認証情報などが含まれます。設計上の欠陥であり、脅威アクターによって悪用され、資産への損害、窃取、またはアクセス妨害を引き起こす可能性があります。最も一般的な脆弱性の種類には、システムの誤設定、更新されていないまたはパッチが適用されていないソフトウェア、不足または脆弱な認証情報、不足または不十分なデータ暗号化、およびゼロデイ脆弱性(以下で定義)が含まれます。
ある 脅威 とは、価値ある資産に悪影響を及ぼす可能性のある人物や事象です。常にさまざまなサイバー脅威が存在し得ますが、脅威が示すのは攻撃そのものではなく、攻撃が起こる可能性です。
脅威は差し迫った危険となる場合がありますが、脅威アクターが実行に移すまでは被害を引き起こしません。「脅威」という言葉は、データの破壊や窃取、アクセス妨害を狙う幅広い悪意ある活動を指す際にも使われます。脅威が現実のものになると、サイバー攻撃となります。とは、脅威アクターが脆弱性を悪用するために用いる手法です。これには、脅威アクターが望ましくない、または許可されていない行動を自由に行えるように脆弱性を操作するソフトウェア、データ、コマンドが含まれる場合があります。
2. 脆弱性
ある 脆弱性 とは、ネットワーク、ソフトウェア、システムの設計に内在する欠陥です。脅威アクターはこれを悪用し、資産の破壊や窃取、アクセス妨害を行います。一般的な脆弱性には、システムの設定ミス、古いソフトウェアやパッチが適用されていないソフトウェア、認証情報の欠如や脆弱さ、データの暗号化の欠如や不備、ゼロデイ脆弱性(後述)などがあります。
3. エクスプロイトは、Webアプリケーションの脆弱性を悪用し、脅威アクターがデータベースサーバー上の機密データへ不正アクセスする攻撃です。代表的なWebアプリケーション攻撃は以下の通りです:
ある エクスプロイト とは、脅威アクターが脆弱性を悪用する手法です。ソフトウェア、データ、コマンドなどで脆弱性を利用し、望ましくない操作や不正な操作を行います。
エクスプロイトは、望ましくないソフトウェアのインストール、機密データへの不正アクセス、コンピューターシステムの制御の奪取に使われます。他の攻撃手法と組み合わせて使われることもよくあります。
4. Webアプリケーション攻撃
ある Webアプリケーション攻撃 とは、脅威アクターがWebアプリケーションの脆弱性を利用し、データベースサーバー上の機密データに不正アクセスする攻撃です。主な種類は次のとおりです。
- SQLインジェクション では、脅威アクターが入力フォームに悪意あるコードを追加します。コードがデータベースに送信されると、データの変更、削除、漏えいが起こります。攻撃は、脅威アクターがシステム、サーバー、またはネットワークを標的とし、トラフィックで氾濫させてリソースと帯域幅を枯渇させることで発生します。サーバーは着信リクエストに対応しきれなくなり、標的のウェブサイトは停止または速度低下し、正当なサービスリクエストが応答されなくなります
- 5.高度で持続的な脅威
- ディレクトリ/パストラバーサル では、脅威アクターがWebサーバーの階層構造をたどるためのパターンを挿入し、ハードドライブに保存されたユーザー認証情報、データベース、設定ファイルなどの情報を取得します は、脅威アクターがネットワーク上に長期的な存在を確立し、偵察活動や機密性の高いデータの収集を行う攻撃キャンペーンを広く指す用語です。APT攻撃は通常、標準的なWebアプリケーション攻撃よりも多くのリソースを必要とし、標的は慎重に選ばれ、綿密に調査されることが多い。
- APT攻撃の最も一般的な攻撃ベクトルは以下の通りである:
- フィッシング: これはソーシャルエンジニアリング攻撃の一種であり、脅威アクターが信頼できる連絡先を装い、標的にスパムメールを送信します。標的がメールを開封し、悪意のあるリンクをクリックするか悪意のある添付ファイルを開くと、脅威アクターは機密情報やアカウント認証情報にアクセスできるようになります。一部の 攻撃は、脅威アクターがシステム、サーバー、ネットワークを標的に、大量のトラフィックを送り込むことで発生します。リソースと帯域幅を使い果たすためです。サーバーは大量のリクエストを処理しきれなくなり、標的のウェブサイトは停止または低速化します。その結果、正規のサービスリクエストに応答できなくなります攻撃は、ユーザーを騙してマルウェアをインストールさせるように設計されている場合もあります。
5. 高度な持続的脅威
高度な持続的脅威(APT) とは、脅威アクターがネットワークに長期間潜伏し、偵察や機密性の高いデータの収集を行う攻撃キャンペーンの総称です。APT攻撃には通常、一般的なウェブアプリケーション攻撃より多くのリソースが必要で、標的は慎重な調査を経て選ばれます。
APT攻撃でよく使われる侵入経路は次のとおりです。
- 幸い、サイバー脅威インテリジェンスを活用することで、上記の多くのサイバー脅威から組織を保護し、サイバー攻撃を防ぐことができます。
- マルウェア: 現在、特に一般的なサイバー攻撃の一つです。脅威アクターが悪意のあるソフトウェアを使い、システムやネットワークに侵入します。マルウェアには、ウイルス、ワーム、スパイウェア、ランサムウェア、アドウェア、トロイの木馬などがあります。通常、マルウェアは脆弱性を突いてシステムやネットワークに侵入し、多くの場合、フィッシングメールを通じて実行されます。ユーザーがリンクをクリックしたり、ソフトウェアをインストールしたり、感染したUSBメモリを使用したりすると、マルウェアがデバイスにダウンロードされ、拡散する可能性があります。
- サイバー脅威インテリジェンスの種類
- サイバー脅威インテリジェンスは広範な概念であり、いくつかのサブカテゴリーに分類できます。
サイバー脅威インテリジェンスを活用すれば、組織は上記の多くの脅威から身を守り、サイバー攻撃を防げます。
戦術的サイバー脅威インテリジェンスは、差し迫った未来に焦点を当てます。技術的な性質を持つこのインテリジェンスは、単純な侵害の兆候(IOC)を検知し、脅威の戦術、技術、手順(TTP)に関する詳細な分析を提供します。戦術的脅威インテリジェンスで収集した情報を活用することで、組織は攻撃を防止しセキュリティシステムを強化するための防御ポリシーを策定できます。サイバー脅威インテリジェンスの種類
サイバー脅威インテリジェンスは幅広い概念で、いくつかの種類に分けられます。
1. 戦術的サイバー脅威インテリジェンス
戦術的サイバー脅威インテリジェンスは、直近の脅威に焦点を当てます。技術的な性質を持ち、単純な侵害の痕跡(IOC)を検出して、脅威の戦術、技術、手順を詳しく分析します。収集した情報を活用することで、組織は攻撃を防ぐための防御方針を策定し、セキュリティシステムを改善できます。
戦術的サイバー脅威インテリジェンスは比較的生成しやすく、ほぼ常に自動化されています。ただし、オープンソースや無料のデータフィードから収集されることが多いため、有効期間は通常、非常に短くなります。悪意のあるIPアドレスやドメイン名などのIOCは、数日、場合によっては数時間で古くなることがあります。
2. 戦略的サイバー脅威インテリジェンス
戦略的脅威インテリジェンスは、長期的で非技術的な課題を扱います。脅威環境、つまりサイバー脅威とそれに伴うリスクを俯瞰することで、組織はより多くの情報に基づいてビジネス上の意思決定を下せます。意思決定者はこの情報をもとに、全体的な目標に沿って事業を守るツールやプロセスに投資できます。
戦略的インテリジェンスは、サイバー脅威インテリジェンスの中でも難しい分野の一つです。人手によるデータ収集と分析を伴うことが多いためです。効果的に活用するには、分析担当者にサイバーセキュリティと現在の世界情勢に対する深い理解が求められます。脆弱性管理、インシデント対応、脅威監視などの他のサイバーセキュリティ分野と連携して機能することがあります。
3. 運用的サイバー脅威インテリジェンス
運用的脅威インテリジェンスは、攻撃の性質、時期、動機、意図に焦点を当てる、より技術的なアプローチです。追跡や脅威アクターのプロファイリングなどを通じてデータを収集し、過去の攻撃の検出と理解に役立てます。さらに、被害の軽減を見据えて将来の脅威をより正確に予測します。
このアプローチは、サイバー攻撃の「誰が」(攻撃主体の特定)、「なぜ」(意図)、「どのように」(戦術、技術、手順)を理解することを目的とします。戦略的脅威インテリジェンスと同様に、人による分析も含まれ、サイバーセキュリティの専門家にとって特に有用です。
この種のサイバー脅威インテリジェンスは、 脆弱性管理、インシデント対応、脅威監視など、ほかのサイバーセキュリティ分野と連携する場合があります。
サイバー脅威インテリジェンスの仕事と講座
サイバー脅威インテリジェンスに関連する仕事には、次のようなものがあります。
- サイバー脅威インテリジェンスアナリスト
- サイバー詐欺検知
- サイバーセキュリティアーキテクト
- サイバー脅威スペシャリスト
- サイバー脅威インテリジェンス
- ITセキュリティアナリスト
サイバー脅威インテリジェンスの分野でキャリアを築きたい方に、SentinelOneは Zero to Heroコースを提供しています。マルウェアのリバースエンジニアリングと脅威インテリジェンスを学べる全12回の講座です。この総合ガイドは、この分野でのキャリアを始めるための最も優れた教材の一つです。
講座で学べる内容:
- CTIの最も一般的な情報源は以下の通りです:&
- マルウェアにおける権限昇格の発見と識別
- 脅威アクターがネットワークへの足がかりを得る手法
- APT(高度持続的脅威)とeCrimeの詳細分析
- 実際の攻撃で確認された情報窃取型マルウェアとエクスプロイトキットによるドライブバイ攻撃
- マルウェアにおけるシェルコードの使用状況の分析
- マルウェアの手法を網羅的に分析 – ステルス性, 永続化, アルゴリズム, C2サーバーとの通信, 高度な機能
- 業界専門家: セキュリティ研究者、アナリスト、専門家と協議し、現在の脅威に関する知見を得る。
- 脅威研究者: 特定の脅威アクターや攻撃手法を専門とする研究者との連携。
- セキュリティカンファレンス: セキュリティカンファレンスに参加し、専門家とのネットワーク構築や新たな脅威に関する知識の習得。
- ネットワークトラフィック分析: マルウェア通信やデータ流出など、不審な活動を検知するためのネットワークトラフィック監視。
- 通信傍受:暗号化された通信を分析し、潜在的な脅威を特定します。
- 無線周波数分析: 無線周波数信号を分析し、潜在的な攻撃や悪意のある活動を検出します。
- 侵害の兆候(IOCs):IPアドレス、ドメイン名、ファイルハッシュなど、悪意のある活動を特定できる具体的なデータポイント。
- 脆弱性レポート: 新たに発見された脆弱性とその潜在的な影響に関する情報。&
サイバー脅威インテリジェンスの情報源 特定の脅威アクター、その動機、およびTTPに関する情報。
CTIはさまざまな情報源から収集でき, それぞれが脅威に関する独自のインサイトをもたらします. CTIプログラムを構築するには, これらの情報源を理解することが重要です.
主なCTIの情報源は次のとおりです:
- p>
- 人的インテリジェンス(HUMINT): 人から情報を収集します. 主な情報源は次のとおりです
- 業界の専門家: セキュリティ研究者, アナリスト, 専門家に相談し, 現在の脅威に関するインサイトを得ます.
- 脅威研究者: 特定の脅威アクターや攻撃手法を専門とする研究者と情報を交換します.
- セキュリティカンファレンス: セキュリティカンファレンスに参加し, 専門家と交流して新たな脅威を把握します.
- 信号インテリジェンス(SIGINT): 電子信号から情報を収集します. 主な情報源は次のとおりです
- ネットワークトラフィック分析: ネットワークトラフィックを監視し, マルウェアの通信やデータの持ち出しなどの不審な活動を検出します.
- 通信の傍受: 暗号化された通信を分析し, 潜在的な脅威を特定します.
- 無線周波数分析: 無線周波数信号を分析し, 潜在的な攻撃や悪意ある活動を検出します.
- マルウェア分析: 悪意あるソフトウェアをリバースエンジニアリングし, その動作, 機能, 攻撃手法を把握します. この分析を通じて, セキュリティチームは攻撃元を特定し, 攻撃者の目的を理解して, 対策を策定します.
- 脅威データフィードとレポート: これらのサブスクリプションサービスは, リアルタイムの脅威情報を提供します. 対象には以下が含まれます
- 侵害の痕跡(IOC): IPアドレス, ドメイン名, ファイルハッシュなど, 悪意ある活動の特定に使える具体的なデータです.
- 脆弱性レポート: 新たに発見された脆弱性とその潜在的な影響に関する情報です.
脅威アクターのプロファイル: 特定の脅威アクター, その動機, TTPs サイバー脅威インテリジェンスは費用対効果が高く、データ侵害など高額なセキュリティインシデントの全体的な財務的負担を軽減する可能性があります。.
サイバー脅威インテリジェンスを活用するメリット
サイバー脅威インテリジェンスは、脅威の軽減にとどまらず、組織に次のようなメリットをもたらします。
- サイバー脅威インテリジェンスツールを検討する際には、以下の5つの機能を確認しましょう:
- セキュリティ態勢の強化: 過去の攻撃で使われたTTPsを理解することで、将来のサイバー攻撃を防止・軽減するための適切なセキュリティ対策を講じられます。
- コストの削減: サイバー脅威インテリジェンスは費用対効果が高い場合が多く、データ侵害を含むセキュリティインシデントによる全体的な財務負担を抑えられます。
- 規制への準拠: GDPR、SOX、HIPAAなどの規制を遵守する必要がある組織は、サイバー脅威インテリジェンスを活用して準拠態勢を確立・維持できます。
- 人員の効率的な活用: 脅威インテリジェンスを手作業で検証し、関連付けるには、多くの時間と人手が必要です。そのためセキュリティチームは疲弊しやすく、人的ミスにもつながります。サイバー脅威インテリジェンスツールで煩雑な手作業を自動化すれば、セキュリティチームは脅威をより効率的に検知し、対応できます。
サイバー脅威インテリジェンスツール
サイバー脅威インテリジェンスツールは、複数の外部ソースから脅威情報を収集・分析し、現在および将来の脆弱性に対する防御を強化します。
サイバー脅威インテリジェンスツールを選ぶ際は、次の5つの機能を確認してください。
- 1.CTI チームの作成
- 柔軟性: 多くの組織は、あらゆるITインフラや環境に対応できるサイバー脅威インテリジェンスツールを求めています。
- 外部ソースの重視: ツールを内部システムと連携させて脅威の検知に活用することもできます。ただし、新たな脅威を捉えるには、データフィードやリポジトリなどの外部ソースの調査を優先する必要があります。
- 包括性: ツールには包括的な防御が求められます。世界中の多数の外部フィードをスキャンできる必要があります。対象にはダークウェブも含まれます。
- 拡張性: サイバー脅威インテリジェンスツールは拡張性に優れ、さまざまなサイバーセキュリティ環境に自然に組み込める必要があります。異なる環境、コンプライアンスツール、ハードウェア構成とも共存できることが重要です。
サイバー脅威インテリジェンス導入のベストプラクティス
効果的なCTIプログラムの導入には、戦略的なアプローチとベストプラクティスの徹底が必要です。以下のポイントを参考にしてください。
1. CTIチームを編成する
CTI業務を担う専任チームを編成します。脅威インテリジェンス、セキュリティ、データ分析の専門知識を持つ人材で構成し、次の業務を担当します。
- インテリジェンスの収集—さまざまなソースから脅威インテリジェンスを収集します。
- インテリジェンスの分析—脅威データを解釈し、実行可能なインサイトを導き出します。侵害の兆候(IOC)を使用して悪意のある活動を検知・特定する。
- インテリジェンスの共有—組織内の関係者にインテリジェンスを共有します。
- CTIライブラリの維持—脅威情報のリポジトリを構築・維持します。
2. インシデント対応との連携
CTIとインシデント対応プロセスを円滑に連携させます。具体的には、次の取り組みが必要です。
- 組織内および外部パートナーとの連携を促進します。これには以下が含まれます:
- IOCの活用—侵害指標(IOCs)を使って悪意ある活動を検知・特定します。
- 攻撃手法の分析—CTIを活用して攻撃手法を理解し、効果的な対応戦略を策定します。
3. 連携と情報共有
組織内および外部パートナーとの連携を促進します。具体的には、次の取り組みが含まれます。
- 組織内でのインテリジェンス共有—セキュリティチーム、事業部門、関係者の間で脅威インテリジェンスを共有します。
- 外部パートナーとの連携—他の組織、業界団体、政府機関とインテリジェンスを共有します。
- 情報共有コミュニティへの参加—業界フォーラムや情報共有グループに参加し、インサイトやベストプラクティスを交換します。
4. 継続的な改善と適応
CTIの取り組みを継続的に評価し、改善します。具体的には、次の取り組みが含まれます。
- CTIは様々な利点を提供しますが、成功するプログラムの実施と管理には課題も伴います。組織が直面する可能性のある問題の一部を以下に示します:
- フィードバックの収集—CTIの有用性と効果について、関係者からフィードバックを収集します。
- 新たな脅威への適応—新たな脅威の情報を把握し、それに応じてCTIプロセスを更新します。
これらのベストプラクティスに従うことで、組織は脅威の軽減、セキュリティの強化、重要な資産の保護に役立つCTIプログラムを構築できます。
サイバー脅威インテリジェンスにおける課題
CTIにはさまざまな利点がありますが、効果的なプログラムの導入と運用には課題も伴います。組織が直面する可能性のある課題には、次のようなものがあります。&
1. データの過負荷と管理
多様な情報源から得られる膨大なデータの管理は、負担になりかねません。CTIチームには次の対応が求められます。
- データの選別と優先順位付け—関連性が高く、対応に活用できるインテリジェンスを特定し、重点を置きます。
- データの整理と構造化—大量のデータを整理・保存する仕組みを構築します。
- データ分析ツールの活用—データ分析ツールを使用して、データの分析と解釈を自動化します。
2. サイバー脅威の攻撃主体の特定
攻撃元を突き止め、攻撃者を特定するのは困難な場合があります。これには、次の取り組みが含まれます。
- 攻撃手法の分析—攻撃に使われた手法を理解し、攻撃者の候補を絞り込みます。
- データ間の関連付け—さまざまな証拠を関連付け、攻撃元を特定します。
- 脅威アクターのプロファイルの活用—既知の脅威アクターのプロファイルとTTPsを使用して、攻撃主体を特定します。
3. 速度と正確性の両立
インテリジェンスの提供速度と正確性の両立が重要です。組織には次の対応が求められます。
- タイムリーなインサイトの提供—関係者に脅威インテリジェンスを適時に提供し、迅速な対応につなげます。
- 正確性の確保—誤検知や誤解を招く情報を避けるため、共有前にインテリジェンスの正確性を検証します。
- 自動化ツールの活用—自動化ツールを使用して、脅威インテリジェンスの分析と共有を迅速化します。
4. データプライバシーとコンプライアンスの確保
データプライバシー規制の遵守と機密情報の保護は不可欠です。組織には次の対応が求められます。
- CTIの力を示す実世界の事例をいくつか紹介します:
- データセキュリティ対策の実施—不正アクセスを防ぐため、脅威インテリジェンスのデータを安全に保存・管理します。
- データガバナンスのポリシーを策定する—データの収集、利用、廃棄に関する明確なポリシーを策定します。
持続可能で効果的なCTIプログラムを構築するには、これらの課題への対処が重要です。
事例と実際の活用例2015年の大規模なデータ侵害事件を受けて強力なCTIプログラムを導入しました。。同社は現在、脅威インテリジェンスを活用して自社ネットワークと顧客データに対する潜在的な脅威を特定・軽減している。
CTIの力を示す実例をいくつか紹介します。
#1. 医療
米国最大級の健康保険会社Anthemは、2015年に発生した 大規模なデータ侵害 を受け、強固なCTIプログラムを導入しました。現在は脅威インテリジェンスを活用し、ネットワークと顧客データに対する潜在的な脅威を特定して軽減しています。
#2. 金融自動脅威指標共有(AIS)プログラムを運営しています。これはCTI共有プラットフォームであり、同省が連邦機関や民間セクターのパートナーとサイバー脅威指標を共有することを可能にします。
世界有数の金融サービス企業JPMorgan Chaseは、サイバーセキュリティとCTIに多額の 投資を行ってきました。同社は、脅威インテリジェンスを活用して潜在的なサイバー脅威をリアルタイムで監視し、対応するCyber Defense Centerを設立しています。
#3. 政府デジタル犯罪対策ユニットを設置し、CTIを活用してサイバー犯罪と戦っています。脅威インテリジェンスを用いて、自社製品や顧客に影響を与える可能性のあるボットネットやその他のサイバー脅威を阻止しています。
米国国土安全保障省は、 Automated Indicator Sharing (AIS) プログラムを運用しています。これはCTIを共有するプラットフォームです。同省はこのシステムを通じて、連邦政府機関や民間企業のパートナーとサイバー脅威の指標を共有しています。
#4. テクノロジーデータ侵害事件を経験した後、サイバーセキュリティとCTIに多額の投資を行ってきました。現在では脅威インテリジェンスを活用し、顧客データの保護強化と将来の侵害防止に取り組んでいます。&
Microsoftには、CTIを活用してサイバー犯罪に対抗する専門部門の Digital Crimes Unitは、脅威のライフサイクル全体に関連するプロセスを管理する高度なサイバーインテリジェンスツールで、あらゆる規模の組織を保護します。これにより、ユーザーは複数のベクトルにわたる脅威を検知できます。 があります。同部門は脅威インテリジェンスを活用し、同社の製品や顧客に影響を及ぼす可能性のあるボットネットなどのサイバー脅威を阻止しています。
Splunk、Okta、BigFixなどサードパーティアプリケーションとの連携が可能な革新的な脅威検知ツールにより、SentinelOneはネットワーク全体およびプラットフォーム横断でシステムを監視。企業全体およびサイバー脅威インテリジェンスライフサイクルの全段階にわたる詳細な可視性と分析を実現します。
SentinelOneが組織にとって最も重要な資産を、先手を打って包括的に保護する方法をぜひご覧ください。 今すぐデモを予約する.
#5. 小売
Targetは、2013年に発生した データ侵害 を受け、サイバーセキュリティとCTIに多額の投資を行ってきました。現在は脅威インテリジェンスを活用し、顧客データの保護を強化して将来の侵害を防いでいます。
SentinelOneのサイバー脅威インテリジェンスツールSentinelOne を試してみてください!
SentinelOne は、脅威のライフサイクル全体に関わるプロセスを管理する高度なサイバーインテリジェンスツールで、あらゆる規模の組織を保護します。複数の経路にわたる脅威を検知できます。
SentinelOneのAI駆動型学習では、振る舞い分析ツールがセキュリティ侵害の兆候を継続的に監視します。ActiveEDRモジュールで脅威に迅速に対応し、攻撃の原因と無力化に至る対応を明らかにするインサイトを提供します。
SentinelOneは、Splunk、Okta、BigFixなどのサードパーティーアプリケーションと連携できる脅威検知ツールを備えています。ネットワーク全体と複数のプラットフォームにわたってシステムを監視し、企業全体とサイバー脅威インテリジェンスのライフサイクルのあらゆる段階で、詳細な可視化と分析を実現します。
SentinelOneが、組織にとって最も重要なものを先回りして包括的に保護する方法をご覧ください。 今すぐデモを予約する。
まとめ
サイバー脅威インテリジェンスは、組織が潜在的な脅威を理解し、対策を計画・準備することで、将来の攻撃を予測します。問題が発生した際の迅速な対応にもつながります。CTIを活用すれば、企業はコストを抑え、評判を守り、システムの安全性を高められます。攻撃を防ぐだけでなく、発生前から備えることが重要です。
CTIプラットフォームをお探しなら、SentinelOneをご検討ください。AIを活用してサイバー脅威を検知し、自動的に対処します。潜在的な攻撃者を特定してリスクを最小限に抑え、企業を守ります。今すぐ SentinelOne をお試しください。
よくある質問
マルウェア、フィッシング、サービス拒否攻撃、データ侵害などがあります。
明確な目標を設定し、チームを編成して適切なツールを選び、CTIをセキュリティプロセスに組み込みます。
データの管理や分析の自動化、脅威の可視性向上、情報共有の効率化に役立ちます。
まずCTIについて学び、利用できるリソースを調べて、小規模に始めましょう。追加の支援が必要なら、マネージドCTIサービスも検討してください。
さらに詳しく見る 脅威インテリジェンス




セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
