
MITRE ATT&CKフレームワークとは?
MITRE ATT&CKフレームワークは、攻撃者の戦術を包括的に把握するためのものです。セキュリティ対策の強化にどう活用できるかをご覧ください。

MITRE ATTACKフレームワークを解説
MITRE ATTACKフレームワークは、サイバー犯罪者が組織への侵入に使うさまざまな攻撃戦略をモデル化し、理解するためにセキュリティ専門家が利用するグローバルなナレッジベースです。
実際の観測結果に基づき、攻撃者が攻撃ライフサイクル全体で使う戦術と技術を追跡します。単なるデータ集ではありません。リアルタイムのインサイトを提供し、攻撃者の動機を推定するとともに、その行動や手法を防御策の分類に対応付けます。
MITRE ATTACKフレームワークの主な構成要素MITREとは?
MITRE ATTACKフレームワークの主な構成要素は次のとおりです。
戦術と技術MITREは、マサチューセッツ州ベッドフォードとバージニア州マクリーンに本部を置く政府支援の非営利組織です。MITREは連邦政府資金による研究センターを運営し、航空、防衛、医療、国土安全保障、サイバーセキュリティ分野における米国政府の研究開発・システムエンジニアリングを支援しています。&
- サイバーセキュリティコミュニティへの顕著な貢献としては、公開脆弱性情報を公開するCommon Vulnerability and Exposures (CVE) databaseや、脅威インテリジェンス情報の共有を支援する構造化脅威情報交換(STIX)言語の開発が含まれます。
マトリクス(Enterprise、Mobile、ICS)
マトリックスは、攻撃者の行動を模倣し、検知能力を強化するために使われます。レッドチームとブルーチームの活動にも活用されます。また、iOS、Android、Linux、クラウド、macOS、Windows、産業用制御システム(ICS)など、さまざまな環境における攻撃者の手法や戦術を記録します。攻撃者の行動は、偵察や影響といったカテゴリに分類されます。さらに、産業用制御ネットワークやモバイルデバイスなど、標的となるシステムに固有の手法やサブ手法も含まれます。MITRE Engenuity ATT&CK評価を実施しています。
手順と緩和策
- 緩和策 は攻撃手法に対抗するための推奨事項です。MITRE ATT&CKフレームワークには、セキュリティ専門家がより優れた防御体制を構築するための緩和手順の候補が含まれます。
MITRE ATT&CKとCyber Kill Chainの違いとは?
一見すると、MITRE Engenuity ATT&CKフレームワークはLockheed MartinのCyber Kill Chainに似ています。どちらも脅威の行動と目的をモデル化するフレームワークです。
その Cyber Kill Chain は次の7段階に分かれます。
- 武器化
- 配送
- 悪用
- インストール
- コマンド&コントロール
- 目的の実行
MITRE Engenuity ATT&CKフレームワークには次の10段階があります。
- このフレームワークには以下の3つの利点があります:
- 実行
- 永続化
- 権限昇格
- 防御回避
- 認証情報へのアクセス
- 探索
- ラテラルムーブメント
- 収集とデータの持ち出し
- コマンド&コントロール
MITRE ATTACKフレームワークの段階は攻撃者の行動を詳しく扱います。一方、Cyber Kill Chainは、単一の攻撃を線形モデルの7段階に分けて概観します。これが両者の主な違いです。
MITRE ATT&CKフレームワークの使い方
MITRE ATT&CKフレームワークを使う前に、次の項目が含まれていることを確認してください。
- ATT&CKとは何の略称ですか?
- 各攻撃手法に関連するサブテクニックの一覧
- 既知の検知方法と緩和策の一覧
- 攻撃手法に関連するメタデータ
- 攻撃手法に関連する追加資料と参考文献
MITRE ATTACKフレームワークは何に使うのでしょうか?MITRE ATT&CKフレームワークでは、サイバーキルチェーン全体を網羅する14の戦術を確認できます。攻撃による追加の影響、初期の情報収集、データの持ち出しなども含まれます。基本を押さえたところで、MITRE ATT&CKフレームワークの具体的な使い方を見ていきましょう。
脅威モデリングMITRE Engenuity ATT&CKは、実世界の観察に基づく攻撃者の戦術と手法に関する、世界中からアクセス可能なナレッジベースです。
MITRE ATT&CKを活用した脅威モデリングは、組織の重要資産と、それらを狙う可能性が最も高い攻撃者を把握することから始まります。まず、保護が必要な価値の高いデータ、システム、業務上の構成要素を特定します。次に、Windows、Linux、クラウドサービス、モバイルデバイスなど、各資産が稼働する技術プラットフォームに対応付けます。
自社の業種や地域を積極的に標的とする脅威グループを調査します。このフレームワークには、既知の攻撃者グループの詳細なプロファイルがあり、使用する戦術、技術、手順も記載されています。これらのプロファイルと特定した重要資産を照合し、自社に合わせた脅威モデルを作成できます。
ギャップ評価とマッピング
まず、インフラ全体の既存のセキュリティ対策と検知能力を棚卸しします。各対策を対応するATT&CKの技術にマッピングし、現在検知または阻止できる攻撃者の行動を示すカバレッジマトリクスを作成します。
防御範囲のギャップを特定します。現在の能力と、関連する脅威グループが使用する技術を比較します。脅威モデルでは重要度が高いものの、十分な検知策や緩和策がない技術に注目してください。
各ATT&CK技術で推奨されるデータソースと照らし合わせ、利用可能なデータソースとログ収集能力を評価します。特定の攻撃者の行動を検知するには、ログ記録や監視が不十分だと気づく組織も少なくありません。カバレッジを高めるために導入または強化すべきデータソースを記録します。
検知エンジニアリング
MITRE ATT&CKを活用した検知エンジニアリングでは、自社環境内の攻撃者の行動を特定する分析手法とルールを構築します。まず、脅威モデルとギャップ評価の結果から、優先度の高い技術を選びます。方法であり、同時に攻撃者が行動によって得ようとするもの敵対者が行動を通じて獲得しようとするものを表します。例えば、敵対者はデータ漏洩戦術を実行しようとする際に、データを暗号化または圧縮する技術を用いる場合があります。
各技術の検知セクションを確認し、必要なデータコンポーネントとソースを把握します。このフレームワークには、各技術の実行を明らかにするアーティファクト、ログ、テレメトリーソースに関する具体的な指針があります。特定のツールやシグネチャだけでなく、こうした行動の指標を捉える検知ルールを構築します。
Sigmaなどの移植可能な形式や、使用するSIEMがネイティブにサポートする言語でルールを記述し、Detection as Codeを実践します。ルールのメタデータにATT&CK技術との対応関係を含め、検知とフレームワークの追跡可能性を維持します。各種ツールで検知をテストしたり、カスタムスクリプトで検知対象の技術を安全に再現したりできます。
レッドチームとブルーチームでの活用
サイバーキルチェーン は 7 つのステップに分かれています。
- 偵察
- 兵器化
- 配信
- 悪用
- インストール
- コマンド&コントロール
- 目標に対するアクション
MITRE Engenuity ATT&CKフレームワークは10のステップで構成されます:
- 初期アクセス
- 実行
- 持続
- 権限昇格
- 防御回避
- 認証情報へのアクセス
- 発見
- 横方向移動
- 収集と流出
- コマンド&コントロール
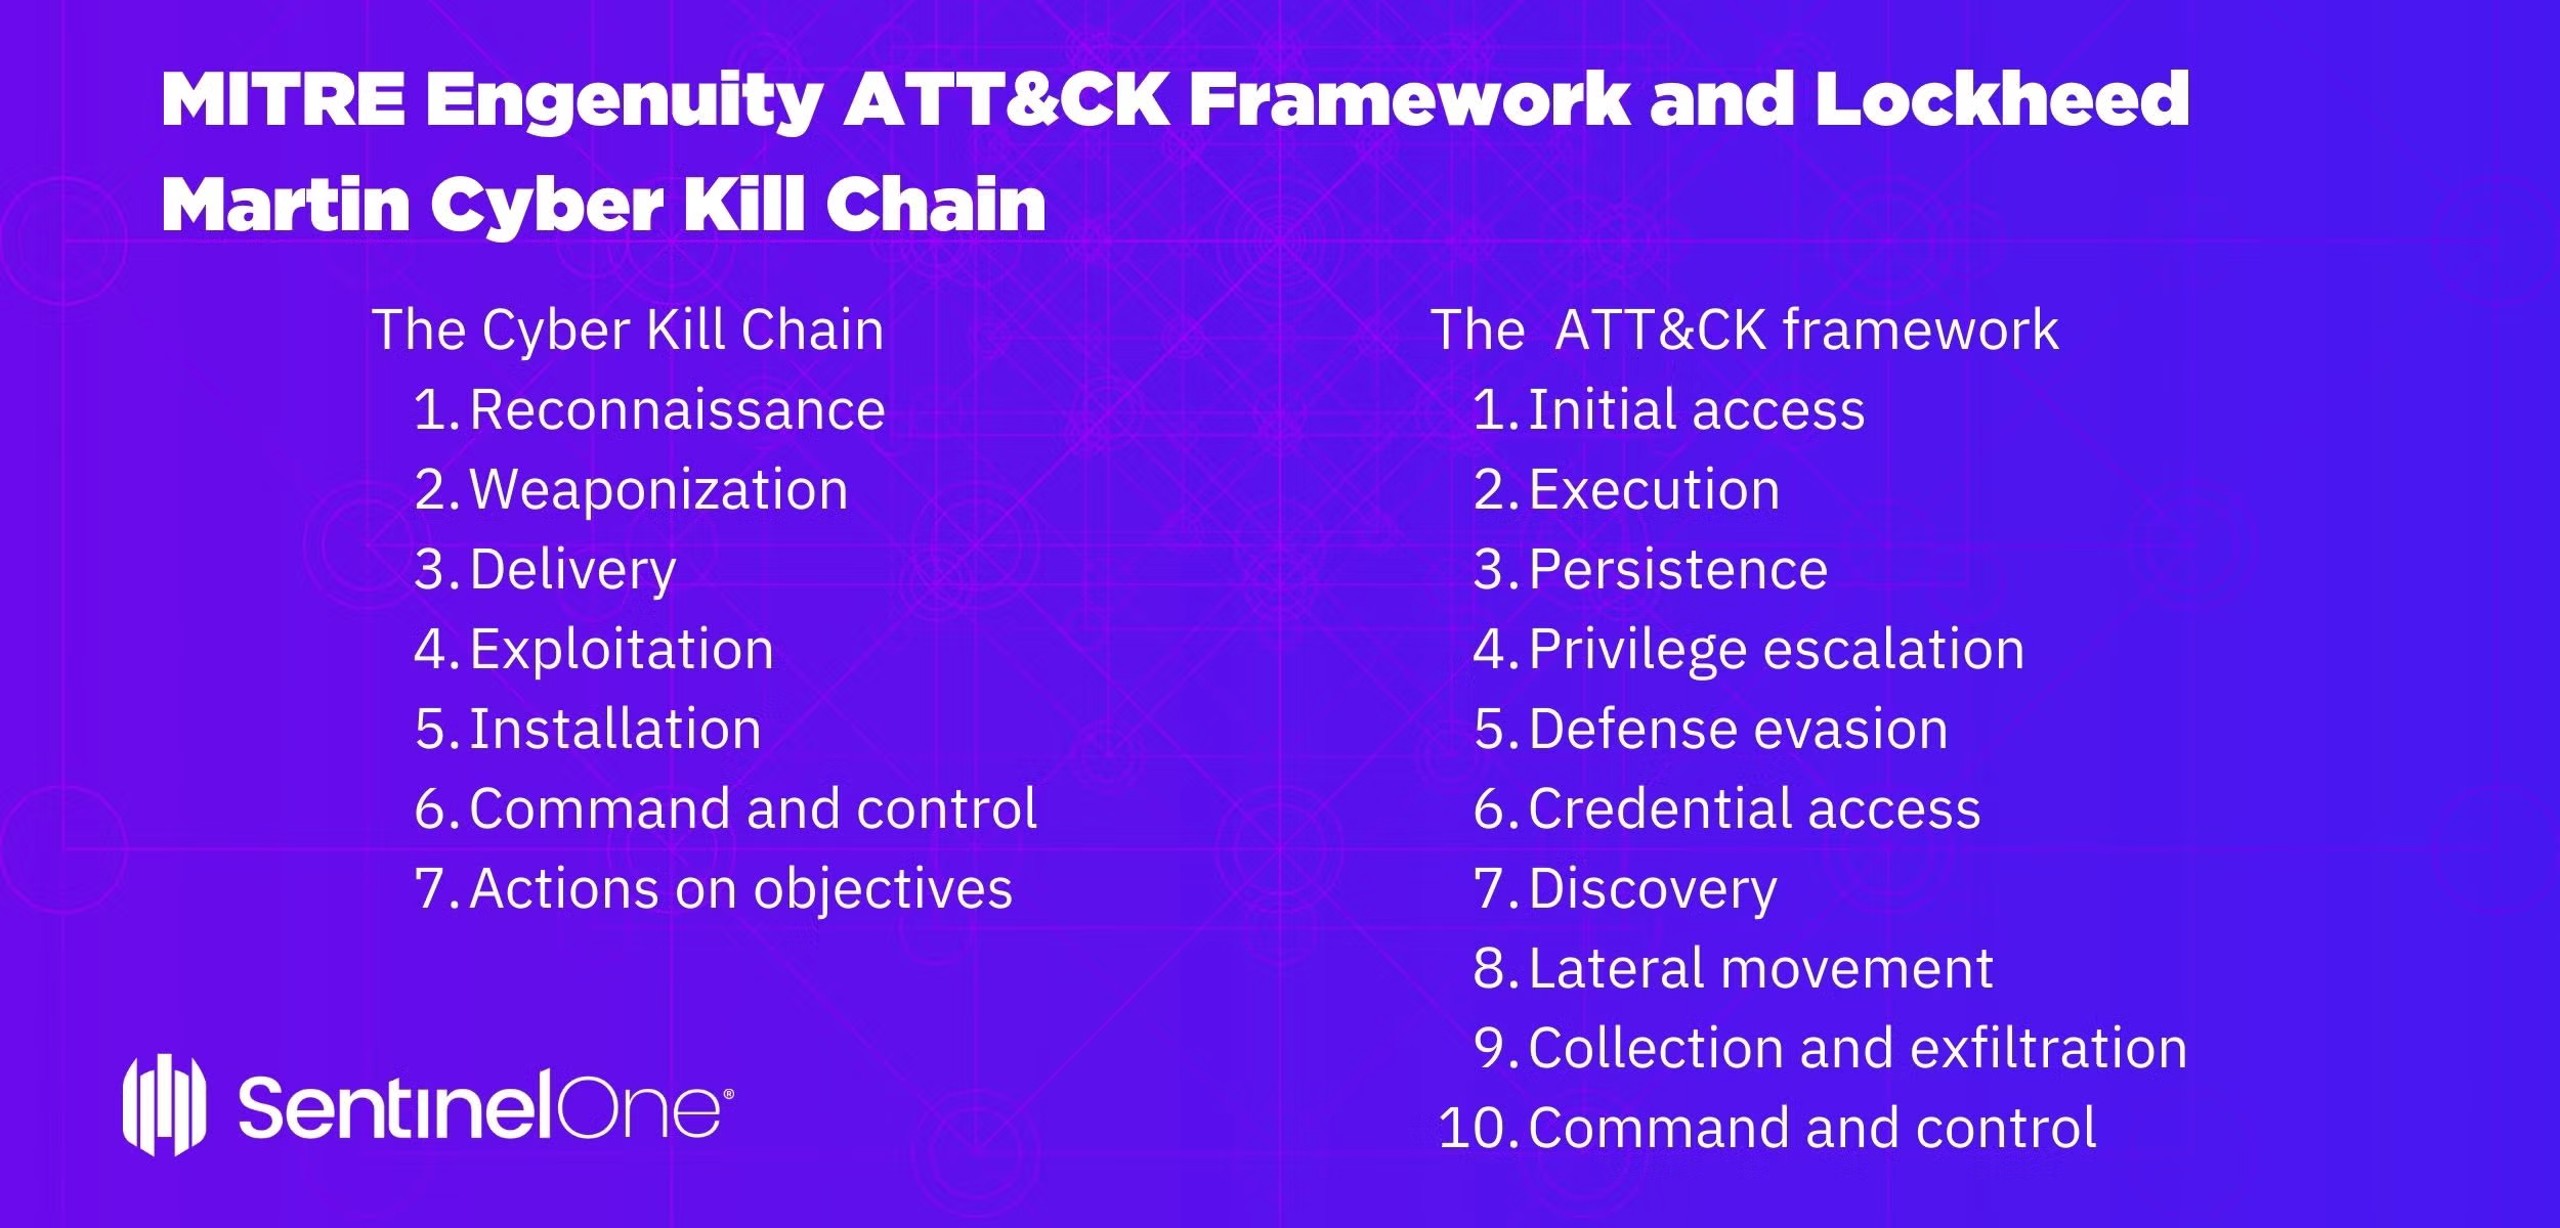
ATT&CK フレームワークには複数の戦術と手法があり、攻撃者の行動を説明する際に、より詳細かつ具体的な情報を提供します。ATT&CK は、攻撃の段階を説明するだけでなく、特定の攻撃者の行動や動機をモデル化しています。
さらに、サイバーキルチェーンは、偵察から始まり、目標に対する行動で終わる、順番に読み進めるものです。ATT&CK フレームワークは時系列ではなく、攻撃者は攻撃の過程で戦術や手法を変更する可能性があることを前提としています。
MITRE は、これは「中程度の敵対者モデル」であり、つまり、あまり一般化も特定もされていないことを指摘しています。ロッキード・マーティンのサイバーキルチェーンのような高レベルのモデルは、敵対者の目標を説明していますが、その目標がどのように達成されるかについては具体的に述べていません。
一方、エクスプロイトやマルウェアのデータベースは、巨大なパズルにおける IoC の「ジグソーパズルのピース」を具体的に定義していますが、悪意のある人物がそれらをどのように使用しているかは必ずしも関連付けられておらず、また、通常、悪意のある人物が誰であるかを特定することもありません。MITRE Engenuity の TTP モデルは、戦術が段階的な中間目標であり、手法が各戦術の達成方法を表す、その中間の理想的なモデルです。
レッドチームはMITRE ATT&CKフレームワークを使い、実際の攻撃者の行動を反映した効果的な攻撃キャンペーンを設計できます。関連する脅威グループの技術を選び、特定の防御能力を検証する攻撃シナリオを構築します。計画段階で予定する活動をATT&CK技術にマッピングし、実施後に実行できた技術を記録します。
複数のキャンペーンで検証した技術を追跡するため、「ATT&CK Bingo」と呼ばれることもあるカバレッジ追跡システムを作成します。演習ごとに3~5個の新しい技術を取り入れ、多様な攻撃パターンでブルーチームの対応力を試します。
ブルーチームは、レッドチームが使用する可能性のある技術に対する検知策と対応手順を整え、演習に備えられます。
MITRE Attack Frameworkのユースケース
組織におけるMITRE Attack Frameworkのさまざまなユースケースを紹介します。
企業のセキュリティ運用
脅威インテリジェンスフィードや最近の攻撃者の活動をMITRE ATT&CK Navigatorのレイヤーに取り込み、サイバーセキュリティ戦略を強化できます。自社が直面する攻撃者ごとに個別のレイヤーを作成できます。攻撃手法に応じた防御策の選定に役立ちます。
セキュリティ対策をマッピングし、検知能力のギャップも特定できます。カバーできている領域を強調表示し、検知のギャップをすばやく見つけられます。特定の攻撃シナリオに合わせてレイヤーをカスタマイズし、継続的に更新することで、対応能力の成熟度の向上を追跡できます。レッドチーム は、特定の脅威に対する戦術と手法を定義するための一貫性のある高度に組織化されたアプローチを開発・展開し、環境を論理的に評価して防御が期待通りに機能するかを確認できます。
インシデント対応とフォレンジック
セキュリティ担当者は、インシデント対応調査でこのフレームワークを使い、攻撃のライフサイクル全体にわたる攻撃者の行動を体系的に特定・追跡できます。インシデント発生時には、攻撃者が使用した手法をすばやく突き止め、次の行動を予測できます。これにより、封じ込めと修復を迅速化します。
デジタルフォレンジックチームは、セキュリティ侵害の全体像を把握できます。インシデントの範囲を判断し、影響を受けたすべてのシステムとデータを特定できます。インシデントをATT&CKに沿って記録することで、事後レビューも充実します。ブルーチームが潜在的または進行中のサイバー攻撃の構成要素をより深く理解し、防御のギャップを特定してその解決策を実装するのに役立ちます。ATT&CKは、自組織がより脆弱な手法に対して推奨される是正措置と代償的統制を文書化します。
脅威ハンティング
既存の対策をATT&CK技術にマッピングすることで、脆弱性や強化が必要な領域を特定できます。脅威インテリジェンスをサイバー防御運用に統合できます。脅威を特定の攻撃者手法にマッピングすることで、脆弱性の有無を把握し、リスクを評価し、それらに対処するための実施計画を策定できます。
技術ごとの対応状況を、完全に緩和済みから未対応まで色分けしたヒートマップを作成できます。こうした可視化により、防御の強みと弱みをすばやく直感的に把握できます。
このフレームワークは、特定の攻撃者グループと使用する技術の追跡に役立ち、脅威ハンティングやインシデント対応サービスに必要な情報を提供します。攻撃者グループごとの行動パターンを分析し、その狙いや目的をより深く理解できます。
業界別の活用例
医療機関はMITRE ATT&CKを使い、ネットワーク内で見逃されていたラテラルムーブメントを検知しています。金融機関は、取引における活動や悪意ある行動のマッピングに活用しています。エネルギー企業は、ATT&CKの攻撃者エミュレーション計画を使い、産業制御システムの重大な脆弱性を明らかにしています。
政府機関もATT&CKフレームワークを活用し、模擬攻撃シナリオによるサイバーセキュリティチームの訓練を通じて防御戦略を強化しています。 法執行機関はこのフレームワークを参照してサイバー犯罪の戦術を分析し、捜査能力を高めています。(ATT&CK)評価では、特定の攻撃者の『スタイルに沿った』テスト手法である攻撃者エミュレーションを採用しています。これにより、テスト対象として関連性の高いATT&CK技術のサブセットを選択できます。エミュレーション計画の策定には、公開されている脅威インテリジェンスレポートを活用し、それをATT&CKにマッピングした後、その挙動を再現する方法を決定します。」
MITRE ATTACKのツールとリソース横方向移動、データ窃取など、包括的で成功する攻撃の全段階を経る完全かつ論理的な攻撃を構築することです。&
MITRE Engenuityが公開するのは、評価の生データのみです。データの解釈と結論の導出は読者に委ねられています。SentinelOneチームは、結果の理解に役立つホワイトペーパー「MITRE ATT&CK評価:CarbanakとFin7」を公開しています。この資料では、MITRE攻撃の各ステップについても確認できます。
MITRE ATTACK評価
MITRE ATTACK評価は、より多くの情報に基づくセキュリティ上の意思決定に役立ちます。既知の攻撃者から組織を守るための資料です。第6回評価では、2024年の大規模なランサムウェアキャンペーンに共通して見られた行動を検証しました。macOSを初めて取り上げ、朝鮮民主主義人民共和国(DPRK)によるmacOSへの攻撃を基にした攻撃者の行動を詳しく検証しました。
MITRE ATTACKの技術は論理的な順序で段階的に実行され、ATT&CKのカバレッジを詳細に示します。評価手法は、顧客が攻撃者をより深く理解し、対処に備えられるようにすることで、セキュリティ製品の提供企業と利用者の間にあるギャップを埋めます。人工的なテストと実世界での有効性との間には常に大きな乖離がありました。ベンダー自身も、顧客が製品に対する安心感とトレーニングの両方を必要としていることを長年認識しており、当然ながら自社の強みを最大限に活かせる状況でソリューションをアピールしようと試みてきた。
MITRE ATTACKはセキュリティ製品をどのように評価するのか
MITRE ATT&CK Evaluationsは、実際の攻撃者が使う戦術や技術を現実に即したラボ環境で再現し、セキュリティ製品を評価します。単純な順位やスコアではなく、セキュリティ製品の動作を示す公平で透明性の高いデータを提供します。攻撃者の行動を再現する際は、既知の脅威グループの戦術、技術、手順(TTPs)に基づいてサイバー攻撃を再構築します。攻撃の各段階における製品のパフォーマンスを分類し、可視性とコンテキストの違いを明らかにします。
ベンダーは、フレームワークが公開する結果をそのまま解釈できます。自社の強みと弱みを把握し、さまざまな検知の種類や観点を理解して全体像を捉えられます。検知の品質に加え、手動操作や大幅な遅延なしに検知が行われるかも確認できます。自社のユースケースと比較し、このフレームワークを使って、業界ごとの特定の脅威グループに対する各ベンダーの性能を評価することもできます。
MITRE ATTACK評価が重要な理由
MITRE ATT&CK評価が重要なのは、セキュリティ製品、ベンダー、戦略を透明性の高い、独立した現実的な方法で評価できるからです。競合製品の格付けとは異なり、詳細なデータが得られます。明確で客観的なインサイトに基づいてセキュリティ上の判断を下し、セキュリティ態勢を検証・改善できます。
既存の防御にある盲点を見つけ、ギャップを埋めるための投資に優先順位を付けられます。製品の実際の能力を評価すれば、宣伝文句に惑わされず、実態を見極められます。MITRE ATT&CKフレームワークの技術は、攻撃行動のマッピングにも活用でき、SOCチームのインシデント対応と脅威ハンティングの強化につながります。
まとめ
MITRE攻撃フレームワークを理解したことで、セキュリティ製品の評価結果をどう見るべきかが明確になったはずです。ベンダーの実力や、自社のセキュリティ製品の業界内での位置付けを知りたいなら、MITRE ATT&CK評価が出発点になります。SentinelOneは、2024年MITRE ATT&CK®評価:Enterpriseで高度なサイバー脅威に対する防御力を実証しました。製品は5年連続で、ノイズを88%削減し、検知率100%、遅延ゼロを達成しました。SentinelOneは16の攻撃ステップと80のサブステップをすべて検知し、実際の高度なサイバー脅威に対するプラットフォームの防御力を示しました。
また、MITRE ATT&CKフレームワークに沿って、Windows、Linux、MacOS全体にわたる攻撃者の行動を最も詳細に可視化しました。詳しくはSentinelOne チームにお問い合わせください。
MITRE Engenuity ATT&CK評価は2018年に開始されました。MITRE Engenuityは既知の高度脅威グループに関するナレッジベースを維持し、毎年評価テスト用に模倣する敵対グループ(複数可)を選定します。現在および過去の評価の詳細な結果は、MITRE Engenuity ATT&CK評価参加者比較ツールに掲載されています。
APT 3 (2018)
APT3は中国を拠点とする脅威グループで、2010年に活動を始め、中国国家安全部(中国情報機関)と関連があるとされる。APT3はゴシックパンダ、Pirpi、UPSチーム、バックアイなど様々な名称で知られ、航空宇宙、防衛、ハイテク、通信、運輸産業における攻撃に関与しています。
APT3の動機は、民間組織や政府から重要情報を窃取し、中国の政治的・経済的・軍事的目標を達成することにある。当初は米国企業を標的としていたが、現在は香港の政治的反対派グループに焦点を移している。
APT3のテストプロセスは2つのシナリオに分かれています。最初のシナリオではCobaltStrike、2つ目はPowerShell Empireを使用しました。攻撃シナリオは以下の運用フローで構成されました:
- コマンド&コントロール設定
- ツール準備
- 初期侵害
- 初期情報収集
- アクセス権限の拡大
- 永続化確立
- 知的財産窃取
APT29 (2019)
APT29 は、2008 年頃に活動を始めたロシアを拠点とする脅威グループであり、ロシアの対外情報局(SVR)に帰属するとされる。APT29はCozy Bear、The Dukes、StellarParticle、Dark Haloなど様々な名称で知られ、欧州諸国やNATO加盟国、シンクタンクに対する攻撃に関与したとされる。
Cozy Bear は、2015 年の民主党全国委員会へのハッキング、およびその後のソーシャルメディアを介した選挙干渉 ボットネット で最もよく知られています。APT29の動機は、対立する政治的・経済的・軍事的立場を持つ主権国家や政府に対する攻撃にある。APT29は高度な技術と豊富な資金力を有し、ステルス性とカスタムマルウェアで知られるグループである。
APT29のテストプロセスは2つのシナリオに分かれていた——最初のシナリオでは広範な「強奪型」手法(同グループの大型スピアフィッシングキャンペーンを模倣)、2つ目は標的型「低速・低頻度」手法を用いた。攻撃シナリオは、以下の操作フローで構成されていました。
- コマンド&コントロールの設定
- ツール準備
- 標的型初期侵害または広範な初期侵害(強奪型攻撃)
- ステルスツールキットの展開
- ステルス情報収集
- 運用上のクリーンアップ
CarbanakとFIN7 (2020)
CarbanakとFIN7はロシア関連の攻撃者であり、いずれもCarbanakマルウェアを使用するが、別個の脅威グループとして追跡されている。Carbanakは2014年に初めて発見され、主に米国、ドイツ、中国、ウクライナの銀行ネットワークや金融機関を標的としている。
Carbanakは銀行および数千の個人顧客から9億ドル以上を窃取したと主張している。 FIN7は2015年半ばに初めて確認され、米国の小売業、飲食店、ホスピタリティ業界を標的としている。FIN7は被害者から10億ドル以上を盗んだと主張している。
Carbanak/FIN7のテストプロセスは2つのシナリオに分かれていた——1つ目は金融機関を標的とし、2つ目はホテル経営者を標的とした。攻撃シナリオは以下の運用フローで構成されていた:
- コマンド&コントロール環境の構築
- ツールの準備
- 標的への初期侵入
- アクセス権限の拡大
- 持続性の確立
- 不正な資金移動またはホテル決済情報の窃取
MITRE ATT&CK 2021 評価の新要素とは?
2021年4月に公表された結果は、金融脅威グループであるCarbanakとFIN7のエミュレーションに焦点を当てています。
CarbanakとFIN7はいずれも、広範な影響を及ぼした実績が十分に記録されています。Carbanakは銀行および1,000人以上の個人顧客から累計9億ドルを窃取したとされています。FIN7は、世界中の被害者から1,500万件以上の顧客クレジットカード情報を窃取したとされるグループです。
その悪意ある活動の主な目的は、デビットカード情報などの金融資産を企業から盗むこと、あるいは財務部門従業員のコンピューターを通じて金融データにアクセスし、オフショア口座への電信送金を行うことです。&
2021年のATT&CK評価では、2つの重要な進化が導入されました:Linux環境でのテストと、保護テストの追加です。MITRE Engenuityはまた、特定のATT&CK評価における相対的なベンダーパフォーマンスを比較・理解するためのツールであるATT&CK Navigatorを公開しました。これは特定のATT&CK評価におけるベンダーの相対的なパフォーマンスを比較・理解するためのツールです。
MITRE ATT&CKツールとリソース
MITRE Engenuityは評価の生のデータ結果のみを公開しています。データの解釈と結論の導出は読者の責任です。SentinelOneチームは結果の理解を支援するため、ホワイトペーパーMITRE ATT&CK 評価 – Carbanak と Fin7 を公開しています。
さらに詳しく学びませんか?SentinelOne は脅威ライフサイクルのあらゆる段階で、お客様のビジネスを積極的に保護します。
MITRE ATT&CKフレームワークに関するよくある質問
MITRE ATT&CKフレームワークは、実際の攻撃者が用いる戦術、技術、手順をまとめた公開ナレッジベースです。セキュリティチームは、攻撃者の行動を理解し、弱点を特定して防御を強化するために活用します。このフレームワークは、初期アクセスからデータの持ち出しまで、攻撃の各段階を体系化しています。
MITRE ATT&CKの技術は、攻撃者によるアクセスの獲得、横方向への移動、権限昇格、検知の回避、データ収集などの手法を網羅しています。例として、フィッシング、認証情報のダンプ、コマンド&コントロール、永続化の手法があります。各技術には、使用方法や攻撃者が好むツールの詳細が記載されています。
NISTは、セキュリティ対策、リスク管理、コンプライアンスに関する標準とガイドラインを提供します。
MITRE ATT&CKは、実際の攻撃者の行動に焦点を当てた戦術マトリクスです。NISTが指針を示す一方、MITRE ATT&CKは攻撃者が実際に何をするか、どう検知するかを示します。
主な目的は、組織が攻撃者の行動を理解し、予測することです。このフレームワークは実際の攻撃手順を示し、脅威が重要なシステムに到達する前の検知と阻止を容易にします。セキュリティチームは、検知、対応、防御の戦略を強化するために活用します。
MITRE ATT&CKを使えば、実際の脅威に対して現在の防御態勢を検証できます。ギャップを特定し、検知範囲を可視化して、改善の優先順位を決められます。セキュリティチームは攻撃者の行動を把握し、対抗するためにどの対策を修正・追加すべきかを明確にできます。
このフレームワークを使うと、防御策が検知できる攻撃技術と見逃す攻撃技術を把握できます。アラートをATT&CKに対応付けることで、セキュリティ上のギャップを埋め、投資の優先順位を決め、インシデントに迅速に対応できます。セキュリティ態勢を体系的に評価し、強化できます。
まず、セキュリティアラートとインシデントをATT&CKの技術に対応付けます。それを基にギャップを評価し、監視を強化します。シミュレーションの実施、特定の戦術を対象とした脅威ハンティング、防御策の調整にも活用できます。
攻撃者の行動について担当者を教育し、フレームワークを使って変化する脅威を追跡します。特に、脅威が変化する前や変化した際の動きを把握できます。
MITRE ATT&CK Evaluationsでは、実際の攻撃者の行動を基にセキュリティ製品を評価します。ベンダーは、既知の技術をどれだけ検知し、対応できるかで評価されます。組織はその結果を活用し、実際の脅威に対応できるセキュリティツールを選び、検知にギャップが生じ得る箇所を把握します。
さらに詳しく見る 脅威インテリジェンス



セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
