
2026年版Kubernetesセキュリティチェックリスト
ネットワークポリシー、シークレット管理、ロールベースアクセス制御などを含む包括的なセキュリティチェックリストに従い、クラスターを堅牢に保護することで、侵害を防止し、Kubernetes環境でのコンプライアンスを維持します。

サイバー脅威は絶えず出現しており、悪意のある攻撃者はそれに備えるためにより多くの時間を必要としています。Kubernetesセキュリティの最適化は、企業のクラウドセキュリティ体制を向上させるために不可欠です。Kubernetes管理者は、効果的なセキュリティ対策を組み込むためにインフラストラクチャの仕組みを理解する必要があります。
2026年版Kubernetesセキュリティチェックリストは、大きく3つのカテゴリに分類できます。
- クラスター
- ポッド
- コンテナ
Kubernetesセキュリティチェックリストは簡素化する必要があり、運用上の複雑さにも対処しなければなりません。組織がセキュリティ対策の優先順位付けや脅威の修復に取り組むことで、ビジネスの評判が自動的に向上します。企業は顧客との信頼を築き、信頼性を確立します。また、将来的に発生しうる脅威への備えにより、運用コストの削減にもつながります。それでは詳しく見ていきましょう。
複数コンポーネントのKubernetesセキュリティチェックリスト
Kubernetesセキュリティチェックリストには複数のコンポーネントがあります。
- 監査とログ記録
- ネットワークセキュリティ
- 認証と認可
- シークレット管理
- アドミッションコントロール
- Kubernetesセキュリティ境界
- Kubernetesセキュリティポリシー
- Kubeletセキュリティ
- オープンなデフォルト設定
Kubernetesの導入、セキュリティ、市場動向レポート2024によると、Kubernetesコンテナセキュリティの怠慢により、多くの組織が(収益損失や罰金を含む)さまざまな悪影響を受けています。DevSecOpsチームは、Kubernetesおよびコンテナ環境に関連する最大のセキュリティ懸念として、脆弱性と設定ミスを挙げています。オープンソースのKubernetesソフトウェアソリューションは安全ではなく、ソフトウェアサプライチェーンのセキュリティにも影響を与えます。67%以上の企業がセキュリティ問題によりビジネス運用を遅延させており、ほとんどのグローバル企業は開発、デプロイ、保守のすべてのセキュリティ管理面で圧倒されています。
2026年版 究極のKubernetesセキュリティチェックリスト
#1. CISベンチマークの遵守
CISベンチマークは、組織がKubernetesセキュリティを向上させるために利用できるベースラインのセキュリティポリシーを提供します。これはITシステムをサイバー攻撃から保護し、Kubernetes環境を保護するために開発されたコミュニティ合意のプロセスとガイドラインを特徴としています。KubernetesセキュリティチェックリストのCISベンチマークによると、ユーザーが保護すべき主なコンポーネントは、Kubernetes PKI、kubeadm、CNIファイル、etcdデータディレクトリ、kubeadm admin.conf、controller manager.conf、pod仕様ファイルです。
#2. Kubernetes API認証
Kubernetesセキュリティチェックリストで最も広く採用されているKubernetes API認証方法の一つは、X509証明書の使用です。証明書はグループメンバーシップを示し、リクエストを送信する主体の名前を検証できます。
Kubernetesセキュリティチェックリストによると、ユーザーアカウントを認証するための他の組み込み方法も存在します。Kubernetesの認証手法は、ユーザーの身元を検証し、アクセス権を付与すべきかどうかを判断します。プロセスにはロールベースアクセス制御が実装されています。
X509認証を使用するには、ユーザーは秘密鍵を作成し、証明書署名要求を発行する必要があります。これはUnixや類似のOS環境で開始できます。Kubernetes認証の2番目に一般的な手法は、OpenID Connect(OIDC)トークンの使用です。Google、Okta、dex、OpenUnisonなど多くのOIDCプロバイダーがこれをサポートしています。さまざまなシングルサインオンサービスがKubernetes API認証を支援し、実装手順は選択したサービスによって異なります。サービスアカウント認証トークンは認証リクエストの検証に使用でき、HTTPヘッダーのベアラートークンも推奨事項を発行できます。
認証の最終手段は、静的パスワードファイルの使用です。これは最も安全性が低い認証方法ですが、最も簡単です。設定が最小限で済み、ユーザーアクセスの変更を反映するにはパスワードファイルを手動で更新する必要があります。Kubernetes認証に不慣れな方には、テストクラスターでの認証ソリューションとして静的パスワードファイルの使用が最も簡単な方法です。
#3. Kubeletセキュリティ
Kubeletセキュリティは、Kubernetesクラスター全体でノードを実行することを意味します。主にノード上でKubernetesコンテナを直接管理し、コンテナランタイムインターフェース(CRI)と連携します。
関与するポートは2つあり、10255と10250です。10255は読み取り専用ポートで、ノード上で実行されているポッドやコンテナに関するデータを返します。10250は書き込み可能なポートで、選択したノード上にポッドをスケジューリングできます。
Kubernetesクラスターを初めてデプロイする際、Kubernetesセキュリティチェックリストの一部として以下のセキュリティ対策を検討してください。
- 常にノードを内部ネットワークで実行する
- kubeletで–anonymous-auth=falseフラグを使用し、匿名アクセスを制限する
- authorization modeをAlwaysAllowに設定せず、他のモードを選択する
- kubeletの権限を制限する。NodeRestrictionアドミッションプラグインはポッドの変更やノードオブジェクトへのバインドを制御できる
- 証明書ベースの認証を使用し、マスターとノード間の通信が円滑に行えるよう適切に設定する
- 厳格なファイアウォールルールを適用し、Kubernetesマスターのみがkubeletと通信できるようにする
- 読み取り専用ポートを無効化し、ワークロードが共有する情報を制限する
- すべてのKubernetesセキュリティコントロールを手動でテストし、kubeletがデフォルトでアクセス不可であることを確認する
#4. シークレット管理
Kubernetesシークレットは、APIキー、パスワード、トークンなどの機密データを保存します。Kubernetesシークレットは内部Kubernetesコンポーネントからアクセスできないように設計されており、必要に応じてのみポッドノードに送信されます。シークレットは攻撃者にとって最大の標的の一つであり、慎重に保護する必要があります。
ユーザーはetcdへのアクセスを制限し、制御し、etcdクラスターに暗号化を適用する必要があります。Kubernetesコンテナも最小権限の原則に従うべきです。ノード認可は、他のKubernetesセキュリティチェックリスト項目とともに実装する必要があります。理想的には、異なるKubernetes環境ごとに異なるシークレットセットを使用することが推奨されます。
シークレットをイメージに組み込まないことが推奨されます。ソースコードリポジトリ全体でシークレットのリアルタイムスキャンを有効にし、検証することも推奨されます。シークレットがログに書き込まれるリスクがあるため、最良のセキュリティ対策の一つはファイルでシークレットを渡すことです。マウントしたボリュームを一時ディレクトリとして設定し、ディスクへの書き込みを避けます。また、シークレットキーのローテーションや、異なる保存方法を選択してコンテナに渡すことも可能です。場合によっては、新しいデータベースパスワードを読み込むためにアプリケーションの再起動が必要です。ファイルベースのワークフローを利用する場合、ファイルシークレットは再起動なしで自動的に更新できます。
#5. アドミッションコントローラー
アドミッションコントローラーは、2026年版Kubernetesセキュリティチェックリストに含まれています。これらはKubernetesセキュリティポリシーフレームワークを強制し、RBAC制御に次ぐ第二の防御線として機能します。
アドミッションコントローラーは、さまざまなパラメータに基づいてルールを設定し、リソース使用量を制限できます。特権コンテナでのコマンド実行を防止し、常にノード上のローカルイメージではなくイメージのプルを要求できます。アドミッションコントローラーのもう一つの利点は、受信リクエストの監視やネームスペース内でのリソース制約の設定ができることです。Kubernetesが提供するデフォルトのアドミッションコントローラーを最低限有効化することが推奨されます。
#6. Kubernetesセキュリティ境界
Kubernetesセキュリティ境界は、Kubernetesセキュリティチェックリストの基盤を形成します。他ユーザーのデータへのプロセスアクセスを防止し、コンテナ化された分離を提供するポリシーを強制します。LimitRangerやResourceQuotaアドミッションテンプレートはリソース枯渇を防止し、ポッドについてはカスタマイズしたセキュリティコンテキストを定義して強制できます。
#7. Kubernetesセキュリティポリシー
ポッドセキュリティ標準は複雑さの度合いが異なります。Kubernetesポッドセキュリティポリシーはクラスター単位のリソースで構成され、セキュリティコンテキストやアドミッションコントローラーの使用を強制します。ポッドはポッドセキュリティポリシーの要件を満たす必要があり、満たさない場合は実行されません。Kubernetes v1.25以降ではポッドセキュリティポリシーが自動的に削除されるため、ユーザーはKubernetes Pod Securityアドミッションコントローラーへの移行が必要です。
セキュリティコンテキストは、Kubernetesコンテナのアクセス制御設定や権限を定義します。任意アクセス制御を実装し、グループIDに基づくオブジェクトアクセス権限を設定し、非特権プロセスを構成します。
ユーザーは内部セキュリティコンテキストツールを定義し、外部機能と統合できます。seccompでシステムコールをフィルタリングし、AppArmorで個々のコンポーネントの権限を制限できます。アクセス権限やリソース固有の権限を付与する必要はなく、きめ細かなアプローチが可能です。ユーザーは、ポッド作成時にデプロイメントファイル内のセキュリティコンテキストコードを含めることができます。Kubernetesは非常に柔軟で、ノード全体へのプロファイルデプロイも自動化できます。唯一の欠点は、Windowsコンテナのサポートがないことです。サービスアカウント、ノード、ユーザーのセキュリティ権限も有効化できます。
#8. Kubernetesネットワークセキュリティ
Kubernetesネットワークセキュリティは、Kubernetesセキュリティチェックリストの重要なコンポーネントです。コンテナ間のトラフィックの流れを制御し、ブロックすべきトラフィックの種類を定義します。ユーザーはマルチクラスターアーキテクチャを採用し、異なるクラスターにワークロードをデプロイすることでワークロードの分離とセキュリティ問題の緩和を図れます。高いコンテナ分離を実現しつつ、複雑さも同時に低減できます。
Kubernetesネットワークポリシーはファイアウォール機能を追加し、ポッド間のトラフィックフローを制限します。どのポッドが選択したネットワークエンティティと通信できるかを指定します。インバウンドポリシーは宛先ポートで許可され、アウトバウンドポリシーはソースポッドで有効にする必要があります。一般的なルールとして、ラベルの使用が推奨され、ユーザーは期待する場所にのみトラフィックを許可・誘導する手順を追加できます。アプリケーションごとに特定のポートへのトラフィックを制限できます。Kubernetesサービスメッシュは監視を簡素化し、継続的な監視やアラートに関連するさまざまな機能を提供します。セキュリティ脅威を検出し、インシデントを報告します。多くのサービスメッシュプロジェクトが利用可能です。Kubernetesセキュリティチェックリストでは、Linkerd、Consul、Istioなどのオプションの利用が推奨されています。
#9. Kubernetes監査とログ記録
コンテナイベントログの維持や本番環境での監査証跡の作成は不可欠です。Kubernetes監査ログには、イメージや開始・停止コマンドを実行したユーザーの識別情報の記録が含まれます。CNIプラグインは、コンテナで使用される仮想ネットワークインターフェースを生成します。CNIプラグインは、CiliumやProject Calicoなどのサードパーティ構成管理プラットフォームやツールとも統合されます。Kubernetes監査とログ記録の他の側面には、コンテナペイロードやボリュームマウントの変更、インバウンド・アウトバウンド接続の監視、失敗したアクションの修復などがあります。アプリケーションログはクラスターアクティビティを監視する最も簡単な方法であり、アプリケーションのデバッグにも役立つ洞察を提供します。クラスター単位のログ記録を実装し、ストレージコンテナにログをプッシュすることは、集中型ログ管理プラットフォームやサービスを利用した標準的な運用です。
なぜSentinelOneがKubernetesセキュリティに最適なのか?
SentinelOneのCloud Workload Security(CWS) for Kubernetesは、Singularity™プラットフォームの一部として、これらの現代的な脅威に効果的に対応するために設計された最先端のソリューションを提供します。SentinelOneがKubernetesセキュリティを強化する方法は以下の通りです。
- リアルタイム脅威保護:Singularity CWSは、Kubernetesワークロードをランサムウェアや未知の脆弱性などの脅威から継続的に監視・保護します。AI駆動のテクノロジーにより、迅速な検知と対応を実現し、Kubernetes環境を保護します。
- インシデント調査と脅威ハンティング:Singularity Data Lakeにより、SentinelOneはワークロードのアクティビティに関する包括的なインサイトを提供します。このツールはインシデント調査や脅威ハンティングに役立ちます。Workload Flight Data Recorder™は、問題のあるワークロードを削除してインシデントからの復旧を支援し、金銭的損失や被害を最小限に抑えます。
- 幅広い互換性:SentinelOneは、14の主要なLinuxディストリビューション、3つの主要なコンテナランタイム、マネージドおよびセルフランKubernetesサービスを含む幅広いコンテナ化ワークロードをサポートします。
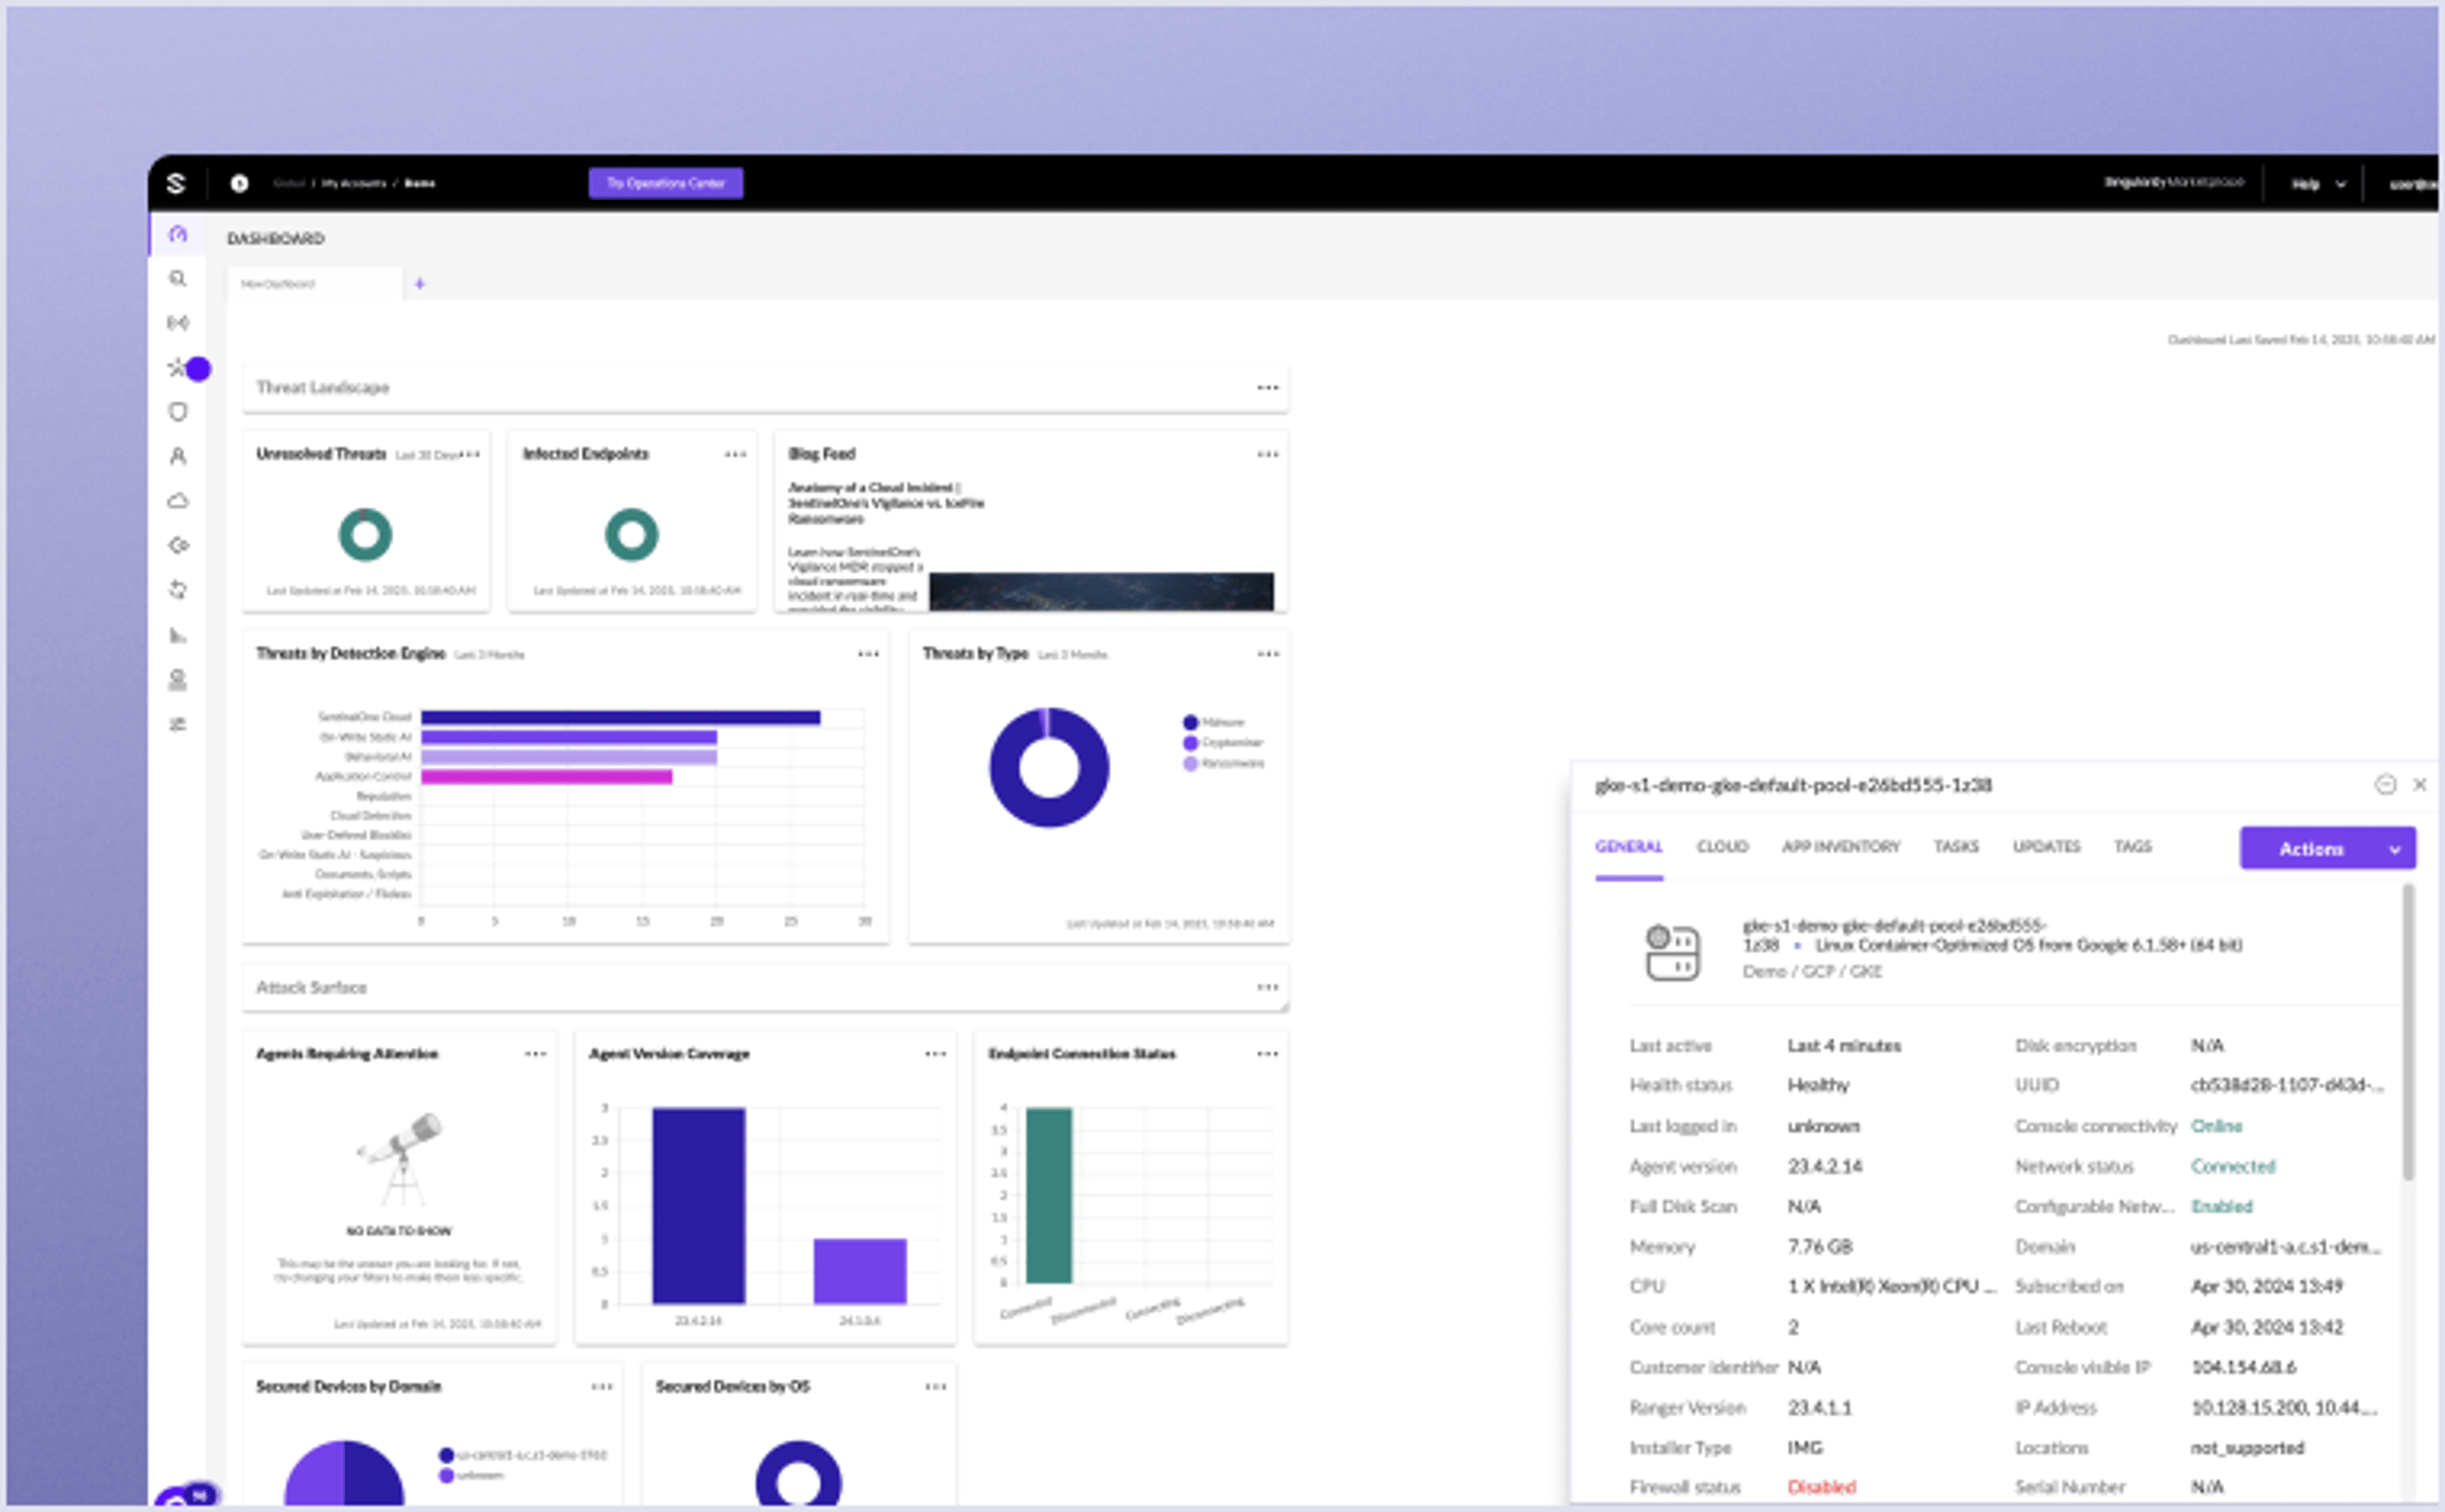
サーバー、VM、コンテナ向けのAI搭載クラウドワークロード保護(CWPP)。実行時の脅威をリアルタイムで検知・阻止します。
まとめ
Kubernetesセキュリティチェックリスト 2026の基本原則は、認証、ポッドセキュリティ管理、シークレットの取り扱い、その他のコンポーネントを中心に展開されています。これらの実践に従うことで、組織はKubernetes環境を保護し、データアクセスを制限できます。これらのヒントはKubernetesセキュリティを簡素化し、アーキテクチャの複雑さを軽減する多層的なセキュリティを実現します。ユーザーがクラウド向けにKubernetesセキュリティを最適化することで、他のセキュリティワークフローとの統合も容易になります。
Kubernetesセキュリティチェックリストに関するFAQ
Kubernetesセキュリティチェックリストは、クラスターを保護するために実施すべき手順の一覧です。APIサーバー、etcd、kubeletの保護、RBACの強制、ネットワークおよびPodセキュリティポリシーによるPodの分離、シークレットの暗号化、イベントの監査などが含まれます。
このチェックリストは、コントロールプレーンからワークロードまで、すべての重要なコンポーネントがセキュリティの基準を満たしていることを確認するためのガイドとなります。
Kubernetesクラスターは重要なワークロードを管理しており、設定ミスがあると機密データの漏洩や攻撃者によるラテラルムーブメントを許す可能性があります。チェックリストはドリフトを防止し、合意されたコントロールを一貫して適用し、APIポートの開放や過度に許可されたRBACなどのギャップを検出し、コンプライアンスを維持します。定期的にチェックリストを実施することで、予期しない問題を減らし、既知および新たな脅威に対してクラスターを堅牢に保ちます。
本番環境のチェックリストには、APIサーバーへのアクセスを信頼できるネットワークに制限すること、監査ログの有効化、etcdデータの保存時暗号化、最小権限のRBACの強制、Podセキュリティまたはアドミッションポリシーの適用、ネットワークポリシーによるサービスの分離、コンテナイメージの保護、証明書のローテーション、CI/CDパイプラインのセキュリティ検証などが含まれます。各項目は、トラフィックやワークロードが稼働する前にクラスターの各レイヤーを保護します。
チェックリストは少なくとも四半期ごと、またはKubernetesのメジャーバージョンアップグレードやアーキテクチャの変更後に見直す必要があります。頻繁な見直しにより、設定ドリフト(新たなポートの開放やRBACルールの緩和など)を検出し、コントロールが新たな脅威や追加コンポーネントに適応していることを確認できます。
新しいNamespaceやカスタムアドミッションコントローラーなどの重要な変更があった場合も、直ちにチェックリストの見直しが必要です。
kube-benchのようなオープンソースツールは、CIS Kubernetes Benchmarksに基づいてクラスターを監査します。kube-hunterは脆弱性や設定ミスを検出します。Polarisはカスタムポリシーに基づき稼働中のワークロードを検証します。Kubernetesのネイティブ監査ログはSIEMに連携してイベント監視に利用できます。
これらのツールを組み合わせることで、コントロールプレーン設定、RBAC、ネットワークポリシーなどのチェックを自動化し、チェックリストからの逸脱を容易に発見・修正できます。
公式のKubernetes Security Checklist(kubernetes.io/docs/concepts/security/security-checklist/)や、krol3/kubernetes-security-checklistリポジトリなどコミュニティが管理するガイドから始めることができます。
多くのクラウドプロバイダーやセキュリティベンダーもダウンロード可能なPDFチェックリストを公開しています。「Kubernetes Security Checklist PDF」で検索すると、環境に合わせてカスタマイズできる例が見つかります。
実施はDevOps、プラットフォームエンジニア、セキュリティチームの共同作業です。プラットフォームエンジニアはコントロールプレーンコンポーネントやネットワークポリシーを設定し、DevOpsチームはワークロードやCI/CDパイプラインのセキュリティを担当します。
セキュリティチームは基準となるコントロールの定義、監査、コンプライアンス監視を行います。これらのチームが連携し、RBACルールやPodセキュリティポリシーなど、すべてのチェックリスト項目が適用・検証されることを保証します。
さらに詳しく見る クラウドセキュリティ



クラウドセキュリティを30分で完全評価。
SentinelOneのエキスパートとのミーティングで、マルチクラウド環境全体にわたるクラウドセキュリティ態勢を評価し、クラウド資産、設定ミス、シークレットスキャンを明らかにし、Verified Exploit Paths™でリスクの優先順位を付けます。
