
クラウドデータ保護とは?
クラウドでデータを安全に保つ方法をご紹介します。本ガイドでは、クラウドセキュリティの基本、一般的なリスク、情報を保護するための実践的な手順について解説します。今すぐクラウドデータを保護しましょう。

データは現代企業を支える新たな燃料です。企業はデータをさまざまな目的で活用し、分析してユーザーを増やしたり、顧客へのリーチを拡大したり、新製品のマーケティングに利用しています。業界を問わず世界中でデータが集中的に利用されているため、脅威アクターにとって格好の標的となっています。ここでクラウドデータ保護が重要となります。
クラウドデータ保護(CDP)は、企業がクラウドに保存されたデータを脅威アクターから保護するために用いるプロセスです。その目的は、機密データへの不正アクセスを防ぎ、データ漏洩を防止することです。クラウドベースのデータ保護は、暗号化、アクセス制御、データ損失防止など、複数の戦略を組み合わせたプロセスです。
本ブログでは、クラウドデータ保護とは何か、なぜ企業がクラウドデータ保護を優先するのか、クラウド上のデータをどのように保護できるのかについて解説します。また、一般的な種類やプロセスの要素についても説明します。最後に、SentinelOneがクラウドセキュリティ体制の強化にどのように役立つかを紹介します。
 クラウドデータ保護とは?
前述の通り、クラウドデータ保護はクラウドに保存されたデータを保護するプロセスです。データには従業員リストから顧客のパスワード、注文情報など、あらゆるものが含まれます。データ保護とクラウドに関して注意すべき点は、機密データの保護だけでなく、クラウド環境間での処理や転送にも対応する必要があることです。クラウドデータ保護の目的は、クラウドの利点を活用しつつ、データの機密性(Confidentiality)、完全性(Integrity)、可用性(Availability)を確保することです。
クラウドデータ保護は、複数の技術的要素を扱います。これらを活用してクラウドデータを保護する方法について説明します:
1. 暗号化
暗号化は、平文を人間や機械が直接理解できない形式に変換するプロセスです。保存時および転送時のデータ暗号化は、データ保護戦略の重要な要素です。保存時の暗号化とは、データがどの媒体でも転送されていない状態、例えばDBに保存されたパスワードなどが適切に暗号化されていることを指します。保存データの暗号化で一般的に使用される技術には、Advanced Encryption Standard(AES)やTriple Data Encryption Standard(TDES)があります。
2. アクセス制御
アクセス制御は、クラウドインフラストラクチャにおいて、認証済みユーザーのみにデータアクセスを制限するために使用されます。クラウドでのアクセス制御は、アイデンティティおよびアクセス管理(IAM)を用いて実施され、多要素認証(MFA)やロールベースアクセス制御(RBAC)などのポリシーを強制します。これにより、特定のリソースやデータにアクセスが必要なアカウントのみがアクセスできるようになります。
3. データバックアップとリカバリ
データは企業の燃料であるため、自然災害やセキュリティインシデントから安全に保護する必要があります。ここでデータバックアップとリカバリ戦略が役立ちます。ストレージバケット、データベース、アプリケーションコードのバックアップを保存しておくことで、データが意図的または偶発的に削除された場合でも復元が可能です。多くのクラウドプロバイダーは、ポイントインタイムリカバリを備えた自動バックアップソリューションも提供しています。
4. コンプライアンス基準
決済や医療など、コンプライアンスが必須の業界で事業を展開する企業は、法的・規制上の義務を果たすためのコンプライアンスおよびガバナンスフレームワークを備える必要があります。これには、監査証跡の維持や、GDPRやHIPAAなどに準拠したポリシーの実装が含まれます。
5. 継続的な監視
データがいつでも漏洩する可能性があるため、監視および脅威検知システムは重要な情報となります。企業はクラウド環境を継続的に監視し、異常やセキュリティの弱点を確認する必要があります。これは高度な分析や機械学習アルゴリズムを用いて実現できます。これらのシステムは異常な挙動を特定し、組織がほぼリアルタイムで潜在的な侵害に対応できるよう支援します。
なぜクラウドデータ保護が必要なのか?
企業がオンプレミスサービスからクラウドでのデータ保護へ移行する中で、機密情報の大量管理・保存方法にも変化が見られます。これにより、安全かつ耐久性のあるクラウドデータ保護とリカバリが重要な課題となっています。組織がワークロードをクラウドに移行する際、従来の単純な保護メカニズムを超えた新たなセキュリティの世界に入ることになります。
クラウド環境では、データが分散されており、共有責任モデルを採用しているため、オンプレミスインフラのような集中型セキュリティ制御とは異なり、攻撃にさらされやすくなります。このようなデータの露出は、不正アクセスやその他のセキュリティ侵害からデータを保護するための包括的なアプローチを求められます。
クラウドデータ保護が必要なもう一つの理由はコンプライアンスです。ヨーロッパのGDPRや医療分野のHIPAAなど、データ保護基準に準拠する業界は一例です。これらの規則や規制は、安全要件の観点からガイドラインを定めており、企業が保有する機密の個人情報や顧客データを保護するために遵守しなければなりません。非遵守は重大な結果を招き、組織の信用失墜や顧客の信頼喪失につながります。
コンプライアンス以外にも、サイバー脅威の急速な変化を考慮することが不可欠であり、クラウドデータの保護は重要な課題となっています。攻撃者は、クラウドインフラ上のアプリケーションに対して偵察からエクスプロイトの実行まで、さまざまな手法を模索しています。クラウドインフラの適切な保護策がない組織は、多額の損失を被る可能性があり、業務が突然停止し、顧客の信頼を損なう恐れがあります。
クラウドでデータはどのように保護されるのか?
クラウドデータ保護は、パブリック、プライベート、ハイブリッドクラウドを活用し、クラウド内のデータを制御するための技術や運用の組み合わせによって実現されます。脅威アクターからデータを守る主な方法の一つは暗号化であり、データを暗号化して鍵で復号しない限り読めない状態にします。AWSやGCPなどの現代的なクラウドプロバイダーは、保存時および転送時の暗号化を実装するための組み込みオプションを提供しています。両方の暗号化レイヤーを利用することで、不正アクセスに対する安全な経路を確立できます。
アクセス制御メカニズムもクラウドデータ保護において重要な役割を果たします。これらは、認証済みユーザーのみが特定のリソースやデータセットにアクセスできるようにする仕組みです。ユーザーのアイデンティティやアクセス権限を管理するために、アイデンティティおよびアクセス管理(IAM)システムが利用されます。これらのシステムはクラウドプロバイダーからも提供されています。より強固なセキュリティ制御のために、多要素認証(MFA)などの追加認証を導入し、パスワードだけでなく複数の要素で認証を行うことができます。ユーザーロールはロールベースアクセス制御(RBAC)で制限し、不要な情報へのアクセスを防ぎます。
データ暗号化やアクセス制御に加え、クラウドセキュリティサービスは継続的な監視や脅威検知を支援し、クラウド上のデータの安全性を確保します。機械学習アルゴリズムを活用した高度な監視ツールは、ほぼリアルタイムで異常やセキュリティ脅威を特定できます。
これらのツールは、セキュリティ侵害につながる異常なパターンや挙動を検出し、迅速な対応を可能にします。クラウドプロバイダーがネットワークトラフィック、ユーザーアクティビティ、潜在的な露出に関するインサイトを提供するサービスを統合することで、組織は多層的なセキュリティを実践できます。

CNAPPマーケットガイド
このガートナーマーケットガイドのクラウドネイティブアプリケーション保護プラットフォームで、CNAPP市場の現状に関する主要な洞察を得てください。
クラウドデータ保護の種類
クラウドデータ保護にはいくつかの種類があり、それぞれクラウドでのデータ保存や処理に関する異なるセキュリティ要件や課題に対応しています。
一般的な種類としては、データ冗長性、アイデンティティ管理、ネットワークセキュリティ、コンプライアンス管理、インシデント対応などがあります。
1. データ冗長性
クラウドデータ保護の一つの側面はデータ冗長性であり、複数の場所やシステム(クラウドまたはオンプレミス)にデータのコピーを保存することです。これにより、ハードウェア障害や自然災害、その他の障害が発生した場合でも、データの可用性と復元性が確保されます。
多くのクラウドプロバイダーが実装する冗長性対策は、ローカル、リージョナル、グローバルなどさまざまなレベルで提供されており、万が一の際にもデータの可用性と耐障害性を高めることを目的としています。
2. アイデンティティ管理(IM)
ユーザーの身元を検証し、クラウド内のリソースへのアクセスを制御するプロセスです。IMプロセスは、生体認証やシングルサインオン(SSO)など、認証を強化する方法と連携し、企業が統合や認証を簡素化しつつセキュリティを確保できるようにします。
3. ネットワークセキュリティ
ネットワークセキュリティの目的は、ネットワーク上を移動するデータを保護することです。転送中のデータにはVPN、ファイアウォール、IDSなどが含まれます。AWS MacieやAWS Shieldなどのネットワークセキュリティツールは、ユーザーからクラウドサービスへの、またはその逆のデータ転送時に不正アクセスを防ぐために使用されます。
4. コンプライアンス管理
前述の通り、コンプライアンスは企業にとって非常に重要です。これは、消費者情報を含むデータにはGDPR、医療関連にはHIPAA、決済にはPCI DSSなど、法的義務を満たすためのポリシー策定と遵守を意味します。これらのコンプライアンス基準により、企業は自社の遵守状況を評価・監査する道筋が整います。
5. インシデント対応
インシデント対応は、セキュリティインシデント発生時の検知と対応を行うプロセスであり、クラウドデータ保護の重要な要素です。これは、データ漏洩やその他のセキュリティインシデントを検知・対処・対応するための事前計画や戦略を持つことを意味します。適切なインシデント対応により、深刻な被害を防ぎ、インシデント発生時の復旧を迅速化できます。
クラウドデータ保護の主要要素
クラウドデータ保護には、基本的な暗号化やアクセス制御を超えた複数の重要な要素があります。これらの要素は、クラウド環境特有の課題に対応した包括的なセキュリティ戦略を構築するために不可欠です:
- データ分類:データ分類は、データの識別と、組織内での機密性や重要性に基づくカテゴリ分けを含みます。データ分類により、組織はデータごとに必要なセキュリティレベルやコンプライアンス要件を設定できます。
- クラウドセキュリティ体制管理(CSPM):CSPMツールは、クラウド環境を継続的に評価し、セキュリティの設定ミスやコンプライアンスリスクを検出します。これにより、セキュリティ制御の保証や脆弱性への自動対応が可能となります。
- アプリケーションセキュリティ:アプリケーションがクラウドに移行・展開される際には、そのセキュリティ確保が重要です。これには、安全なコーディング、脆弱性評価、SQLインジェクションやクロスサイトスクリプティングなどの攻撃から守るアプリケーションファイアウォールの導入が含まれます。
- データ完全性チェック:完全性はCIAトライアドの一部であり、データがいかなる手段でも改ざんされておらず、作成時と同じ状態であることを確認できます。例えば、チェックサムやハッシュ関数は、保存データの完全性を確保するための技術です。
クラウドデータ保護のメリット
クラウドベースのデータ保護には、クラウド環境でのデータ管理の効率性と安全性を高める複数のメリットがあります。これらのメリットを理解することで、クラウドが自社に適しているかどうかの判断材料となります。
- 弾力性と柔軟性:クラウドデータ保護ソリューションは、弾力的なストレージと処理に対応しており、組織は必要に応じてストレージや処理能力を拡張・縮小できます。これにより、大規模なインフラ刷新を行わずにデータ量の増加に容易に対応できます。
- 自動化されたコンプライアンス:多くのクラウドプロバイダーは、コンプライアンス制御をサービスとして提供しており、組織が少ない労力でセキュリティ規制を満たすことができます。自動監査証跡、暗号化、レポートツールなどが含まれ、GDPRやHIPAAなどの基準への準拠が容易になります。
- コストメリット:AWS Guard DutyやAzure Security Centerなど、クラウドのセキュリティサービスを利用することで、オンプレミスのセキュリティインフラ管理にかかるコストを削減できます。クラウドの従量課金モデルを活用することで、実際に消費した分だけ支払うため、余分なコストが発生しません。
- 脅威検知:クラウドプロバイダーは、強力な機械学習アルゴリズムを用いた独自の脅威検知ツールを備えており、ほぼリアルタイムで脅威を検出できます。これらのツールは、従来の手動による脅威フィード監視よりも優れています。
- 災害復旧:万が一の際に迅速なデータ復元が可能であることは、クラウド保護システムが提供する重要な要素です。これにより、企業はダウンタイムを短縮し、予期せぬ中断時でも事業継続性を確保できます。
クラウドデータ保護の課題
クラウドデータ保護には多くの利点がありますが、同時にいくつかの課題も存在します。企業はこれらの課題に対処し、クラウドデータ保護計画と多層防御戦略を実装する必要があります。これらの課題について詳しく見ていきましょう。
#1. プライバシー
クラウドに機密データを保存する際の大きな懸念は、サーバーにデータが保存されると、プライバシーや第三者によるアクセス制御が完全にできなくなる可能性があることです。データが複数の法域に保存されることで、関連する法律も異なります。
#2. マルチクラウド環境
マルチクラウド環境では、企業はプライベート、パブリック、ハイブリッドクラウドを利用できます。また、これらを組み合わせることも可能です。各クラウドの仕組みが異なるため、すべてのクラウドプラットフォームでデータ保護を管理するのは困難です。継続性を確保するために、すべての要素を調整・管理するには高度な専門知識が必要です。
#3. 共有責任モデル
クラウドプロバイダーは共有責任モデルを提供しています。これによれば、クラウドのセキュリティ責任はクラウドプロバイダーだけでなく、エンドユーザーにもあります。エンドユーザーは企業や個人開発者を指します。これにより、どの部分のセキュリティ責任が誰にあるのか混乱が生じ、悪用される可能性があります。
#4. 災害復旧
サイバー脅威は常に進化しており、それに応じてセキュリティ対策も進化させる必要があります。組織は新たな脆弱性や攻撃手法が出現した際に、迅速に対応できるよう最新の状態を維持することが重要です。
クラウドデータ保護のベストプラクティス
クラウドデータ保護は有効ですが、いくつかのベストプラクティスを組み合わせることで、さまざまな攻撃を未然に防ぐことができます。主なベストプラクティスについて詳しく説明します:
- 強力な認証の利用:クラウド上のデータやリソースにアクセスするユーザーに対して多要素認証(MFA)を強制することで、ブルートフォース攻撃やパスワードスプレー攻撃を防止できます。
- セキュリティポリシーの定期的な更新:新たな脅威の出現や規制の変更に応じて、セキュリティポリシーも定期的に見直し・更新する必要があります。このアプローチにより、時間の経過とともに強固な防御を維持できます。
- 定期的なセキュリティ監査の実施:クラウド環境の定期的なセキュリティ監査は、脆弱性の特定や、すべてのシステムがセキュリティ基準を満たしているかの確認に有効です。これは社内のセキュリティチームや外部の監査チームによって実施できます。定期的な監査により、攻撃者が発見・悪用する前にシステムの弱点を特定できます。
- 機密データの暗号化:データベース内でも転送中でも、常にデータを暗号化することを徹底しましょう。強力な暗号化アルゴリズムにより、重要なデータを安全に保護し、不正アクセスや傍受を防ぎます。
- トレーニング:従業員にクラウドセキュリティのベストプラクティスを教育することは、人的ミスによる侵害を防ぐために不可欠です。予防策として、フィッシング詐欺の識別や、業務に使用する自宅デバイスの安全確保に関するトレーニングを含めるべきです。
安全なクラウドデータ保護ツールの選び方
市場にはクラウドデータ保護ツールやソリューションが多数存在し、企業が最適なソリューションを選ぶのは困難です。クラウドデータ保護セキュリティツールを選定する際に重視すべき5つのポイントは以下の通りです:
- 包括的なセキュリティ機能:暗号化管理、アクセス制御、データ損失防止、脅威検知など、複数のセキュリティ機能を備えているか確認しましょう。
- 統合性:選択するツールは、現在所有している技術スタックやクラウドプラットフォームと連携できる必要があります。これにより、後の統合作業の手間を省けます。
- コンプライアンス対応:GDPR、HIPAA、PCI DSSなど、関連する規制に強力に対応できるツールを選びましょう。自動監査証跡、組み込みレポート、事前定義済みのコンプライアンステンプレートなどが主な機能です。
- スケーラビリティとパフォーマンス:最適な移行ツールは、組織内のユーザー数やデータ量が増加しても、パフォーマンスを損なうことなくスケールできる必要があります。
- シンプルなインターフェースとサポート:インターフェースは直感的で使いやすく、セキュリティ設定を効果的に管理できることが重要です。また、ベンダーが提供するカスタマーサポートや技術サポート、トレーニング投稿の質も考慮しましょう。
SentinelOneはどのように役立つか?
エンドポイント保護ソリューションとして、SentinelOneはクラウドに保存された顧客データの保護を支援します。ポイントインタイム保護を重視して設計されており、AIと機械学習を活用して脅威に即時対応・解析し、マルウェア、ランサムウェア、その他のサイバー攻撃に対する多層的なセキュリティを提供します。
SentinelOneは脅威検知を強化し、従来のシグネチャベース手法を必要とせずに不審な挙動を検出できます。そのため、これまで知られていなかった複数の脅威も効果的に検出可能です。自動緩和および対応アクションにより、感染したエンドポイントの切断や悪意ある活動のリバートを迅速に実施し、攻撃によるビジネスへの影響を最小限に抑えます。
さまざまなクラウドプラットフォームやITインフラと容易に統合できるため、企業はパブリック・プライベートを問わず、すべてのエコシステムで同じセキュリティポリシーを継続利用できます。この集中管理コンソールにより、エンドポイントやクラウド資産の状況を一元的に可視化でき、すべての接続デバイスの状態を容易に把握できます。
SentinelOneプラットフォームは、詳細な監査ログやレポート機能など、強力なコンプライアンス対応機能を備えており、組織が規制要件を満たすのを支援します。これにより、企業は自社の業界基準への準拠を証明できます。
Singularity™ Cloud Data Securityは、マシンスピードのマルウェアスキャンを提供し、Amazon S3、Azure Blob Storage、Google Cloud Storage、NetApp向けに適応性・スケーラビリティ・AI駆動のセキュリティソリューションを提供します。遅延なく検出し、自動的な脅威対応を自動隔離で効率化します。クラウド環境から機密データが流出しないようにし、セキュリティ管理を簡素化します。ファイル由来のマルウェアやゼロデイ、クラウドワークロード、アイデンティティ、その他のデジタル資産に対する負荷分散型保護を活用できます。
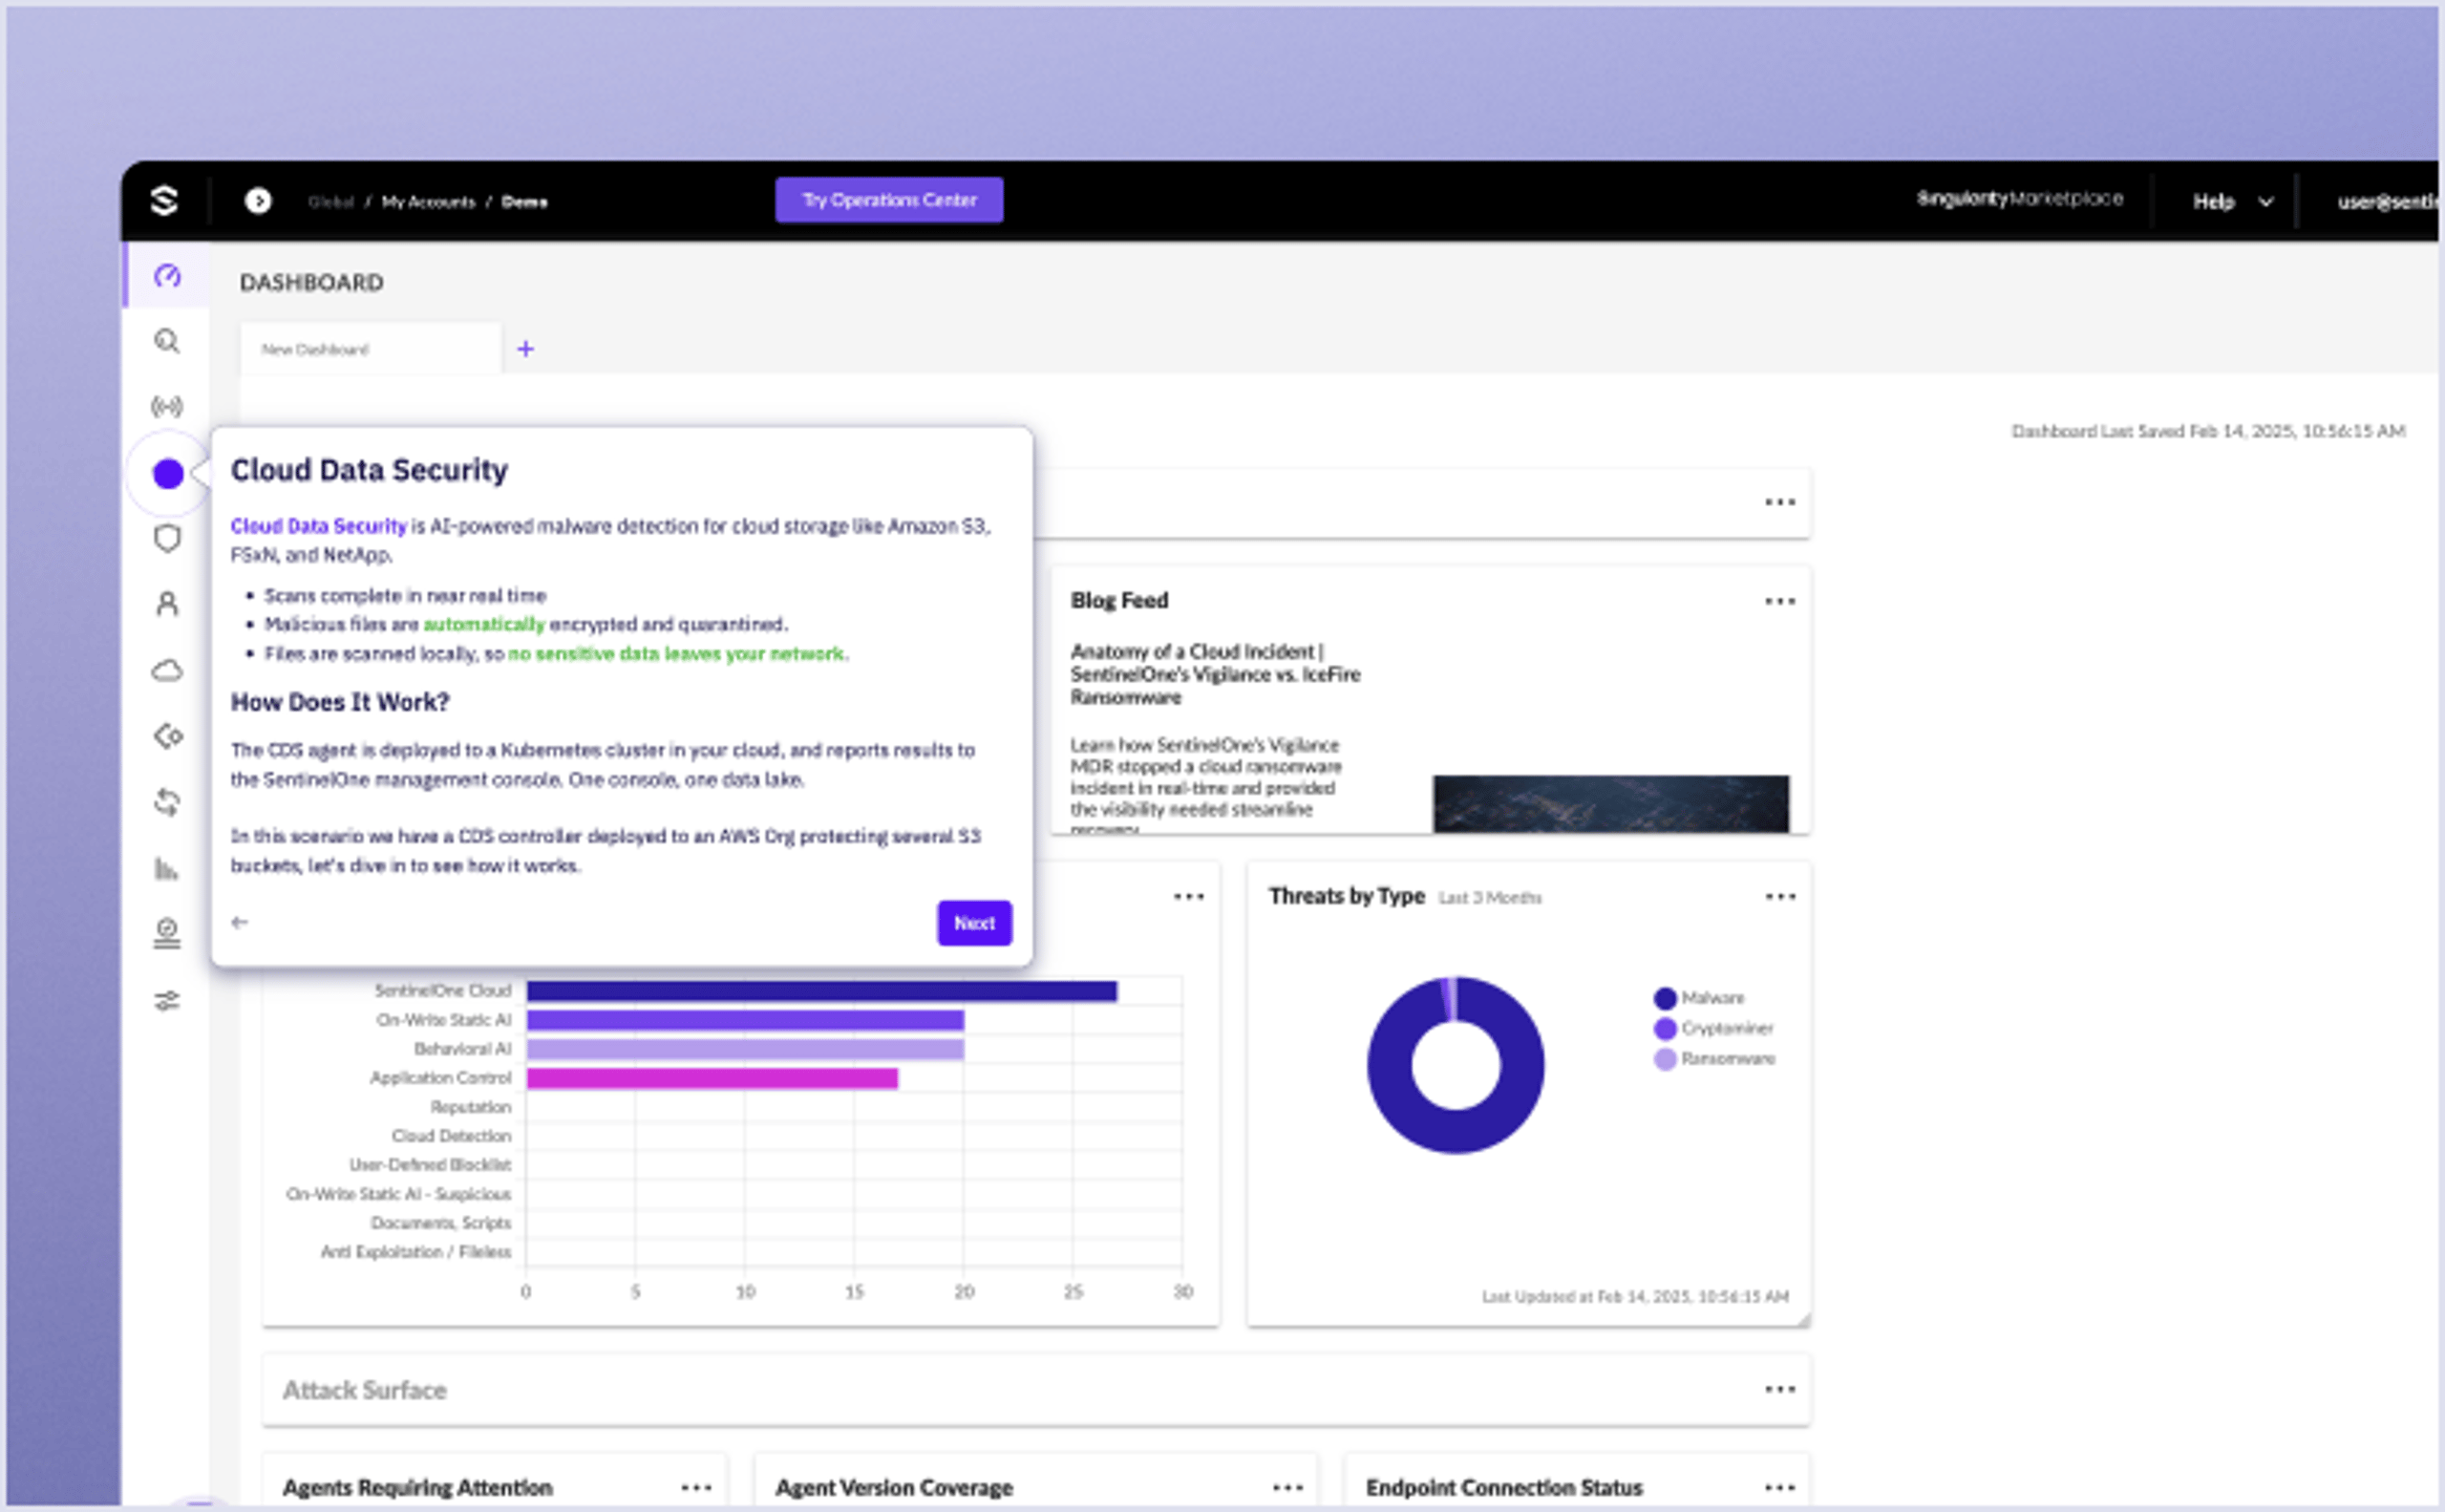
Amazon S3やNetAppなどのハイブリッドクラウドオブジェクトストレージ向けAI駆動型脅威検出。
Singularity™ Cloud Native Securityは、独自のオフェンシブセキュリティエンジンを備えたAI駆動のCNAPPを提供します。
Singularity™ Cloud Workload Securityは、サーバー、VM、コンテナ向けにリアルタイムのAI駆動型脅威保護を提供します。
そのSingularity™ Platformは、世界で最も高度な自律型サイバーセキュリティソリューションであり、Purple AIによって強化された独自のセキュリティアナリストを提供します。ネイティブのエンドポイント、クラウド、アイデンティティテレメトリにサードパーティデータを統合可能です。ハイブリッドクラウドの保護、認証情報の悪用防止、すべての攻撃面へのプロアクティブな保護を、Singularity™ XDRを活用して実現できます。
まとめ
クラウドデータ保護は、ますます多くの組織がクラウドへの業務移行を進める現代において不可欠です。クラウドはスケーラビリティやコスト削減に優れていますが、複数のセキュリティリスクやプライバシー懸念も伴います。こうした課題を克服するため、企業はSentinelOneのようなクラウドデータ保護ツールを活用しています。これらのツールは既存のクラウドインフラと容易に統合可能です。
本ブログで紹介したクラウドデータ保護のベストプラクティスを実践し、適切なツールと組み合わせることで、企業は脅威アクターに先んじてクラウドインフラを保護できます。
SentinelOneの動作を見る
SentinelOne製品のエキスパートとの1対1のデモで、AIを活用したクラウドセキュリティがどのように組織を保護できるかをご覧ください。
よくある質問
クラウドプロバイダーは、情報のライフサイクル全体を保護するために設計された技術と運用の組み合わせによってデータを保護します。これには、保存時および転送時の暗号化、ユーザーアクセスを制御するためのアイデンティティおよびアクセス管理(IAM)システムの利用、不審な活動を検知するための継続的な監視が含まれます。
クラウドデータ保護は、機密情報を不正アクセス、侵害、損失から守り、規制要件への準拠を確保するために重要です。組織が業務でクラウドサービスへの依存を高める中、データの保護は顧客や関係者との信頼を維持するために不可欠です。
さらに詳しく見る クラウドセキュリティ



クラウドセキュリティを30分で完全評価。
SentinelOneのエキスパートとのミーティングで、マルチクラウド環境全体にわたるクラウドセキュリティ態勢を評価し、クラウド資産、設定ミス、シークレットスキャンを明らかにし、Verified Exploit Paths™でリスクの優先順位を付けます。
